EN ESTA PÁGINA
Ejemplo: Configuración de una topología SI-SI de varios niveles para controlar la inundación entre áreas
En este ejemplo, se muestra cómo configurar una topología SI-SI de varios niveles.
Requisitos
No se necesita ninguna configuración especial más allá de la inicialización del dispositivo antes de configurar este ejemplo.
Descripción general
Al igual que OSPF, el protocolo SI-SI admite la partición de un dominio de enrutamiento en varias áreas con niveles que controlan la inundación entre áreas. El uso de varios niveles mejora la escalabilidad del protocolo, ya que las PDU de estado de vínculo de nivel 2 (troncal) normalmente no se inundan en un área de nivel 1.
Un área de nivel 2 de SI-SI es análoga al área de red troncal de OSPF (0), mientras que un área de nivel 1 funciona de manera muy similar a un área totalmente rechoncha de OSPF, en el sentido de que normalmente se usa una ruta predeterminada para llegar a rutas externas de AS y de nivel intermedio.
A diferencia de OSPF, los límites de área SI-SI se producen entre enrutadores, de modo que un dispositivo de enrutamiento dado siempre está completamente contenido dentro de un área determinada. Las adyacencias de nivel 1 se pueden formar entre enrutadores que comparten un número de área común, mientras que se puede formar una adyacencia de nivel 2 entre enrutadores que pueden o no compartir un número de área.
En la figura 1 , se muestra la topología utilizada en este ejemplo.
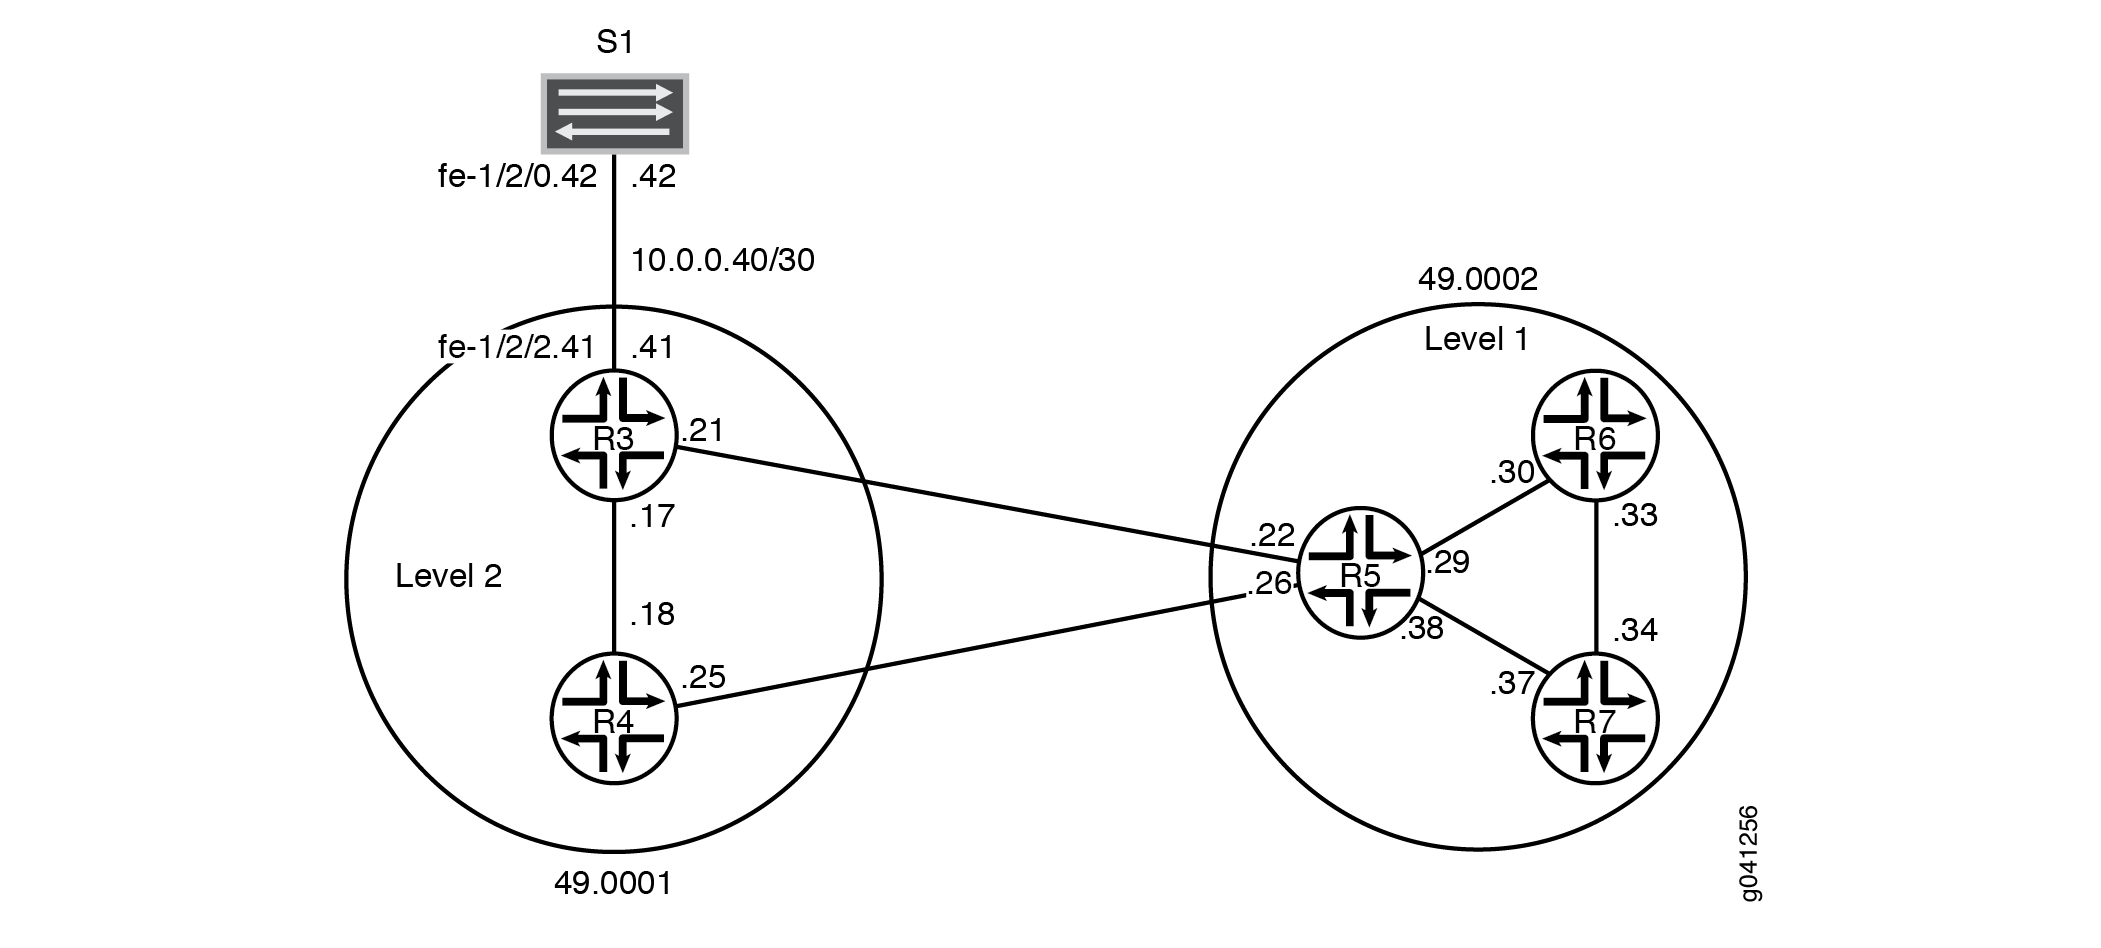 multinivel SI-SI
Configuración rápida de la CLI muestra la configuración de todos los dispositivos en la Figura 1. La sección #configuration69__isis-multi-level-step-by-step describe los pasos en el dispositivo R5.
Este ejemplo tiene las siguientes características:
-
El dispositivo R5 funciona como un enrutador de nivel 1/nivel 2 para interconectar el área troncal de nivel 2 49.0001 y el área de nivel 1 49.0002 que contiene los dispositivos R6 y R7.
-
El ID del sistema se basa en las direcciones lo0 IPv4 de los dispositivos.
-
La pérdida de cualquier interfaz individual no interrumpe totalmente el funcionamiento del SI-SI.
-
Las direcciones lo0 IPv4 de todos los enrutadores son accesibles a través de SI-SI.
-
El vínculo entre el dispositivo R3 y el dispositivo S1 aparece en el área 49.0001 como una ruta de intraárea. No se pueden establecer adyacencias SI-SI en esta interfaz. Esto se logra configurando la instrucción en la
passiveinterfaz del dispositivo R3 al dispositivo S1. -
Las direcciones de circuito cerrado de los dispositivos de nivel 2 no aparecen en un área de nivel 1.
-
Solo hay una adyacencia para cada emparejamiento de dispositivos.
Topología
Configuración
Procedimiento
Configuración rápida de CLI
Para configurar rápidamente este ejemplo, copie los siguientes comandos, péguelos en un archivo de texto, elimine los saltos de línea, cambie los detalles necesarios para que coincidan con su configuración de red y, luego, copie y pegue los comandos en la CLI en el nivel jerárquico [edit] .
Dispositivo R3
set interfaces fe-1/2/0 unit 0 description to-R4
set interfaces fe-1/2/0 unit 0 family inet address 10.0.0.17/30
set interfaces fe-1/2/0 unit 0 family iso
set interfaces fe-1/2/1 unit 0 description to-R5
set interfaces fe-1/2/1 unit 0 family inet address 10.0.0.21/30
set interfaces fe-1/2/1 unit 0 family iso
set interfaces fe-1/2/2 unit 0 family inet address 10.0.0.41/30
set interfaces fe-1/2/2 unit 0 description to-S1
set interfaces lo0 unit 0 family inet address 192.168.0.3/32
set interfaces lo0 unit 0 family iso address 49.0001.1921.6800.0003.00
set protocols isis interface fe-1/2/0.0 level 1 disable
set protocols isis interface fe-1/2/1.0 level 1 disable
set protocols isis interface lo0.0 level 1 disable
set protocols isis interface fe-1/2/2.0 passive
Dispositivo R4
set interfaces fe-1/2/0 unit 0 description to-R3
set interfaces fe-1/2/0 unit 0 family inet address 10.0.0.18/30
set interfaces fe-1/2/0 unit 0 family iso
set interfaces fe-1/2/1 unit 0 description to-R5
set interfaces fe-1/2/1 unit 0 family inet address 10.0.0.25/30
set interfaces fe-1/2/1 unit 0 family iso
set interfaces lo0 unit 0 family inet address 192.168.0.4/32
set interfaces lo0 unit 0 family iso address 49.0001.0192.0168.0004.00
set protocols isis interface fe-1/2/0.0 level 1 disable
set protocols isis interface fe-1/2/1.0 level 1 disable
set protocols isis interface lo0.0 level 1 disable
Dispositivo R5
set interfaces fe-1/2/0 unit 0 description to-R3
set interfaces fe-1/2/0 unit 0 family inet address 10.0.0.22/30
set interfaces fe-1/2/0 unit 0 family iso
set interfaces fe-1/2/1 unit 0 description to-R4
set interfaces fe-1/2/1 unit 0 family inet address 10.0.0.26/30
set interfaces fe-1/2/1 unit 0 family iso
set interfaces fe-1/2/2 unit 0 description to-R6
set interfaces fe-1/2/2 unit 0 family inet address 10.0.0.29/30
set interfaces fe-1/2/2 unit 0 family iso
set interfaces fe-1/2/3 unit 0 description to-R7
set interfaces fe-1/2/3 unit 0 family inet address 10.0.0.38/30
set interfaces fe-1/2/3 unit 0 family iso
set interfaces lo0 unit 0 family inet address 192.168.0.5/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0005.00
set protocols isis interface fe-1/2/0.0 level 1 disable
set protocols isis interface fe-1/2/1.0 level 1 disable
set protocols isis interface fe-1/2/2.0 level 2 disable
set protocols isis interface fe-1/2/3.0 level 2 disable
set protocols isis interface lo0.0 level 1 disable
Dispositivo R6
set interfaces fe-1/2/0 unit 0 description to-R5
set interfaces fe-1/2/0 unit 0 family inet address 10.0.0.30/30
set interfaces fe-1/2/0 unit 0 family iso
set interfaces fe-1/2/1 unit 0 description to-R7
set interfaces fe-1/2/1 unit 0 family inet address 10.0.0.33/30
set interfaces fe-1/2/1 unit 0 family iso
set interfaces lo0 unit 0 family inet address 192.168.0.6/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0006.00
set protocols isis interface fe-1/2/0.0 level 2 disable
set protocols isis interface fe-1/2/1.0 level 2 disable
set protocols isis interface lo0.0 level 2 disable
Dispositivo R7
set interfaces fe-1/2/0 unit 0 description to-R6
set interfaces fe-1/2/0 unit 0 family inet address 10.0.0.34/30
set interfaces fe-1/2/0 unit 0 family iso
set interfaces fe-1/2/1 unit 0 description to-R5
set interfaces fe-1/2/1 unit 0 family inet address 10.0.0.37/30
set interfaces fe-1/2/1 unit 0 family iso
set interfaces lo0 unit 0 family inet address 192.168.0.7/32
set interfaces lo0 unit 0 family iso address 49.0002.0192.0168.0007.00
set protocols isis interface fe-1/2/0.0 level 2 disable
set protocols isis interface fe-1/2/1.0 level 2 disable
set protocols isis interface lo0.0 level 2 disable
Dispositivo S1
set interfaces fe-1/2/0 unit 0 family inet address 10.0.0.42/30
set interfaces fe-1/2/0 unit 0 description to-R3
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de CLI.
Para configurar SI-SI de varios niveles:
-
Configure las interfaces de red.
Active SI-SI en las interfaces incluyendo la familia de direcciones ISO en cada interfaz.
[edit interfaces]
user@R5# set fe-1/2/0 unit 0 description to-R3
user@R5# set fe-1/2/0 unit 0 family inet address 10.0.0.22/30
user@R5# set fe-1/2/0 unit 0 family iso
user@R5# set fe-1/2/1 unit 0 description to-R4
user@R5# set fe-1/2/1 unit 0 family inet address 10.0.0.26/30
user@R5# set fe-1/2/1 unit 0 family iso
user@R5# set fe-1/2/2 unit 0 description to-R6
user@R5# set fe-1/2/2 unit 0 family inet address 10.0.0.29/30
user@R5# set fe-1/2/2 unit 0 family iso
user@R5# set fe-1/2/3 unit 0 description to-R7
user@R5# set fe-1/2/3 unit 0 family inet address 10.0.0.38/30
user@R5# set fe-1/2/3 unit 0 family iso
-
Configure dos direcciones de interfaz de circuito cerrado.
Una dirección es para IPv4.
El otro es para el área 49.0002 de SI-SI, de modo que el dispositivo R5 pueda formar adyacencias con los demás dispositivos de nivel 1 en el área 49.0002. Aunque la red del dispositivo R5 se identifica como perteneciente al área de nivel 1 49.0002, su interfaz de circuito cerrado no está configurada como una interfaz de nivel 1. Si lo hace, la ruta al circuito cerrado del dispositivo R5 se inyecte en el área de nivel 1.
[edit interfaces lo0 unit 0]
user@R5# set family inet address 192.168.0.5/32
user@R5# set family iso address 49.0002.0192.0168.0005.00
-
Especifique el nivel de SI-SI por interfaz.
El dispositivo R5 se vuelve adyacente a los demás dispositivos de enrutamiento en el mismo nivel en cada vínculo.
De forma predeterminada, SI-SI está habilitado para las áreas SI-SI en todas las interfaces en las que está habilitada la familia de protocolos ISO (en el nivel jerárquico
[edit interfaces interface-name unit logical-unit-number]). Para deshabilitar SI-SI en cualquier nivel determinado de una interfaz, incluya ladisableinstrucción.La interfaz de circuito cerrado del dispositivo R5 está configurada para ejecutarse únicamente en el nivel 2. Si la operación de nivel 1 estuviera habilitada en lo0.0, el dispositivo R5 incluiría su dirección circuito cerrado en su PDU de estado de vínculo de nivel 1, lo cual es incorrecto para este ejemplo en el que las direcciones circuito cerrado de los dispositivos de nivel 2 no deben aparecer en un área de nivel 1.
A diferencia de OSPF, debe enumerar explícitamente la interfaz lo0 del enrutador en el
[edit protocols isis]nivel de jerarquía, ya que esta interfaz es el origen de la NET del enrutador y, por lo tanto, debe configurarse como una interfaz SI-SI. En SI-SI, la interfaz lo0 funciona en modo pasivo de forma predeterminada, lo cual es ideal porque nunca se puede producir formación de adyacencia en una interfaz virtual.[edit protocols isis] user@R5# set interface fe-1/2/0.0 level 1 disable user@R5# set interface fe-1/2/1.0 level 1 disable user@R5# set interface fe-1/2/2.0 level 2 disable user@R5# set interface fe-1/2/3.0 level 2 disable user@R5# set interface lo0.0 level 1 disable
Resultados
Desde el modo de configuración, ingrese los comandos y show protocols para confirmar la show interfaces configuración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R5# show interfaces
fe-1/2/0 {
    unit 0{
        description to-R3;
        family inet {
            address 10.0.0.22/30;
        }
        family iso;
    }
}
fe-1/2/1 {
    unit 0 {
        description to-R4;
        family inet {
            address 10.0.0.26/30;
        }
        family iso;
    }
}
fe-1/2/2 {
    unit 0 {
        description to-R6;
        family inet {
            address 10.0.0.29/30;
        }
        family iso;
    }
}
fe-1/2/3 {
    unit 0 {
        description to-R7;
        family inet {
            address 10.0.0.38/30;
        }
        family iso;
    }
}
lo0 {
    unit 0 {
        family inet {
            address 192.168.0.5/32;
        }
        family iso {
            address 49.0002.0192.0168.0005.00;
        }
    }
}
user@R5# show protocols
isis {
    interface fe-1/2/0.0 {
        level 1 disable;
    }
    interface fe-1/2/1.0 {
        level 1 disable;
    }
    interface fe-1/2/2.0 {
        level 2 disable;
    }
    interface fe-1/2/3.0 {
        level 2 disable;
    }
    interface lo0.0 {
        level 1 disable;
    }
}
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Verificación
Confirme que la configuración funcione correctamente.
- Comprobación de asociaciones de interfaz a área
- Verificar adyacencias de SI-SI
- Examen de la base de datos SI-SI
Comprobación de asociaciones de interfaz a área
Propósito
Asegúrese de que las asociaciones de interfaz a área estén configuradas como se espera.
Acción
Desde el modo operativo, introduzca el show isis interface comando.
user@R5> show isis interface
IS-IS interface database:
Interface             L CirID Level 1 DR       Level 2 DR       L1/L2 Metric
lo0.0                 3   0x1 Disabled          Passive             0/0
fe-1/2/0.0           2   0x3 Disabled          R5.03              10/10
fe-1/2/1.0           2   0x2 Disabled          R5.02              10/10
fe-1/2/2.0           1   0x1 R6.02         Disabled               10/10
fe-1/2/3.0           1   0x4 R5.04         Disabled               10/10
Significado
El resultado muestra que las interfaces del dispositivo R5 se configuraron correctamente con la familia ISO y que las interfaces se colocaron en los niveles correctos.
También puede ver que el dispositivo R5 se eligió a sí mismo como el sistema intermedio designado (DIS) en sus interfaces SI-SI con capacidad de difusión.
Verificar adyacencias de SI-SI
Propósito
Compruebe que se han formado las adyacencias esperadas entre el dispositivo R5 y sus vecinos SI-SI.
Acción
Desde el modo operativo, introduzca el show isis adjacency detail comando.
user@R5> show isis adjacency detail
R3
  Interface: fe-1/2/0.0, Level: 2, State: Up, Expires in 25 secs
  Priority: 64, Up/Down transitions: 1, Last transition: 03:19:31 ago
  Circuit type: 2, Speaks: IP, IPv6, MAC address: 0:5:85:8f:c8:bc
  Topologies: Unicast
  Restart capable: Yes, Adjacency advertisement: Advertise
  LAN id: R5.03, IP addresses: 10.0.0.21

R4
  Interface: fe-1/2/1.0, Level: 2, State: Up, Expires in 24 secs
  Priority: 64, Up/Down transitions: 1, Last transition: 03:19:36 ago
  Circuit type: 2, Speaks: IP, IPv6, MAC address: 0:5:85:8f:c8:bc
  Topologies: Unicast
  Restart capable: Yes, Adjacency advertisement: Advertise
  LAN id: R5.02, IP addresses: 10.0.0.25

R6
  Interface: fe-1/2/2.0, Level: 1, State: Up, Expires in 6 secs
  Priority: 64, Up/Down transitions: 1, Last transition: 03:20:24 ago
  Circuit type: 1, Speaks: IP, IPv6, MAC address: 0:5:85:8f:c8:bd
  Topologies: Unicast
  Restart capable: Yes, Adjacency advertisement: Advertise
  LAN id: R6.02, IP addresses: 10.0.0.30

R7
  Interface: fe-1/2/3.0, Level: 1, State: Up, Expires in 21 secs
  Priority: 64, Up/Down transitions: 1, Last transition: 03:19:29 ago
  Circuit type: 1, Speaks: IP, IPv6, MAC address: 0:5:85:8f:c8:bc
  Topologies: Unicast
  Restart capable: Yes, Adjacency advertisement: Advertise
  LAN id: R5.04, IP addresses: 10.0.0.37
Significado
Estos resultados confirman que el dispositivo R5 tiene dos adyacencias de nivel 2 y dos adyacencias de nivel 1.
Examen de la base de datos SI-SI
Propósito
Dado que el dispositivo R5 es un nivel 1/nivel 2 (L1/L2) adjunto enrutador, examine la base de datos de estado del vínculo de nivel 1 asociada con el área 49.0002 para confirmar que las direcciones circuito cerrado de los enrutadores troncales no se anuncian en el área de nivel 1.
Acción
Desde el modo operativo, introduzca el show isis database detail comando.
user@R5> show isis database detail
IS-IS level 1 link-state database:

R5.00-00 Sequence: 0x19, Checksum: 0x7488, Lifetime: 727 secs
   IS neighbor: R5.04                     Metric:       10
   IS neighbor: R6.02                     Metric:       10
   IP prefix: 10.0.0.28/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.36/30                    Metric:       10 Internal Up

R5.04-00 Sequence: 0x14, Checksum: 0x2668, Lifetime: 821 secs
   IS neighbor: R5.00                     Metric:        0
   IS neighbor: R7.00                     Metric:        0

R6.00-00 Sequence: 0x17, Checksum: 0xa65, Lifetime: 774 secs
   IS neighbor: R6.02                     Metric:       10
   IS neighbor: R7.02                     Metric:       10
   IP prefix: 10.0.0.28/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.32/30                    Metric:       10 Internal Up
   IP prefix: 192.168.0.6/32                  Metric:        0 Internal Up

R6.02-00 Sequence: 0x13, Checksum: 0xd1c0, Lifetime: 908 secs
   IS neighbor: R5.00                     Metric:        0
   IS neighbor: R6.00                     Metric:        0

R7.00-00 Sequence: 0x17, Checksum: 0xe39, Lifetime: 775 secs
   IS neighbor: R5.04                     Metric:       10
   IS neighbor: R7.02                     Metric:       10
   IP prefix: 10.0.0.32/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.36/30                    Metric:       10 Internal Up
   IP prefix: 192.168.0.7/32                  Metric:        0 Internal Up

R7.02-00 Sequence: 0x13, Checksum: 0x404d, Lifetime: 966 secs
   IS neighbor: R6.00                     Metric:        0
   IS neighbor: R7.00                     Metric:        0

IS-IS level 2 link-state database:

R3.00-00 Sequence: 0x17, Checksum: 0x5f84, Lifetime: 1085 secs
   IS neighbor: R4.02                     Metric:       10
   IS neighbor: R5.03                     Metric:       10
   IP prefix: 10.0.0.16/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.20/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.40/30                    Metric:       10 Internal Up
   IP prefix: 192.168.0.3/32                  Metric:        0 Internal Up

R4.00-00 Sequence: 0x17, Checksum: 0xab3a, Lifetime: 949 secs
   IS neighbor: R4.02                     Metric:       10
   IS neighbor: R5.02                     Metric:       10
   IP prefix: 10.0.0.16/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.24/30                    Metric:       10 Internal Up
   IP prefix: 192.168.0.4/32                  Metric:        0 Internal Up

R4.02-00 Sequence: 0x14, Checksum: 0xf2a8, Lifetime: 1022 secs
   IS neighbor: R3.00                     Metric:        0
   IS neighbor: R4.00                     Metric:        0

R5.00-00 Sequence: 0x1f, Checksum: 0x20d7, Lifetime: 821 secs
   IS neighbor: R5.02                     Metric:       10
   IS neighbor: R5.03                     Metric:       10
   IP prefix: 10.0.0.20/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.24/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.28/30                    Metric:       10 Internal Up
   IP prefix: 10.0.0.32/30                    Metric:       20 Internal Up
   IP prefix: 10.0.0.36/30                    Metric:       10 Internal Up
   IP prefix: 192.168.0.5/32                  Metric:        0 Internal Up
   IP prefix: 192.168.0.6/32                  Metric:       10 Internal Up
   IP prefix: 192.168.0.7/32                  Metric:       10 Internal Up

R5.02-00 Sequence: 0x14, Checksum: 0x6135, Lifetime: 977 secs
   IS neighbor: R4.00                     Metric:        0
   IS neighbor: R5.00                     Metric:        0

R5.03-00 Sequence: 0x14, Checksum: 0x1483, Lifetime: 1091 secs
   IS neighbor: R3.00                     Metric:        0
   IS neighbor: R5.00                     Metric:        0
Significado
Esta pantalla indica que la interfaz de circuito cerrado del dispositivo R5 está configurada correctamente para ejecutar solo el nivel 2. Si la operación de nivel 1 se hubiera habilitado en lo0.0, el dispositivo R5 habría incluido su dirección de circuito cerrado en su PDU de estado de vínculo de nivel 1.
También puede ver que el dispositivo R5 tiene PDU de estado de vínculo de nivel 2, recibidas de sus vecinos adyacentes.
Al igual que un área totalmente rechoncha de OSPF, de forma predeterminada no se filtra ninguna red troncal (nivel 2) o prefijos externos en un área de nivel 1. Sin embargo, los prefijos de nivel 1 se filtran en la red troncal de SI-SI, como se puede ver en la PDU de estado de vínculo de nivel 2 del dispositivo R5.