EN ESTA PÁGINA
Familia de protocolos
Obtenga información sobre la familia de protocolos y cómo configurar la familia de protocolos y las propiedades de dirección de interfaz.
Configurar la familia de protocolos
Una familia de protocolos es un grupo de propiedades lógicas dentro de una configuración de interfaz. Las familias de protocolos incluyen todos los protocolos que componen un conjunto de protocolos. Para utilizar un protocolo dentro de un conjunto determinado, debe configurar toda la familia de protocolos como una propiedad lógica para una interfaz.
Las familias de protocolos incluyen los siguientes conjuntos de protocolos comunes:
-
Inet: admite tráfico de protocolo IP, incluidos OSPF, BGP y Protocolo de mensajes de control de Internet (ICMP).
-
Inet6: admite tráfico de protocolo IPv6, incluido RIP para IPv6 (RIPng), SI-SI y BGP.
-
ISO: admite tráfico SI-SI.
-
MPLS: admite MPLS.
Además de los conjuntos de protocolos comunes, las familias de protocolos de Junos OS a veces utilizan los siguientes conjuntos de protocolos. Para obtener más información, consulte familia.
Para configurar la familia de protocolos para la interfaz lógica, incluya la family instrucción que especifique la familia seleccionada.
Para configurar la familia de protocolos, complete las tareas de configuración mínima en la [edit interfaces interface-name unit logical-unit-number family family] jerarquía.
|
Tarea |
Encuentre detalles aquí |
|---|---|
|
Configure la UMT. |
|
|
Configure la unidad y la familia para que la interfaz pueda transmitir y recibir únicamente tráfico de multidifusión. |
|
|
Deshabilite el envío de mensajes de redireccionamiento por parte del enrutador. |
|
|
Asigne una dirección a una interfaz. |
Ver también
Asignar la dirección de interfaz
Para asignar una dirección a una interfaz, especifique la dirección al configurar la familia de protocolos. Para la inet familia orinet6, configure la dirección IP de la interfaz. Para la iso familia, configure una o varias direcciones para la interfaz de circuito cerrado. Para , cccethernet-switching, tcc, mpls, tnpy vpls familias, nunca configure una dirección.
La dirección del protocolo punto a punto (PPP) se toma de la dirección de interfaz de circuito cerrado que tiene el atributo principal. Cuando la interfaz de circuito cerrado se configura como una interfaz no numerada, toma la dirección principal de la interfaz donante.
Para asignar una dirección a una interfaz, realice los siguientes pasos:
Configurar interfaces y direcciones predeterminadas, principales y preferidas
En las siguientes secciones se describe cómo configurar las direcciones e interfaces predeterminadas, principales y preferidas.
- Direcciones e interfaces predeterminadas, principales y preferidas
- Configure la interfaz principal para el enrutador
- Configurar la dirección principal de una interfaz
- Configurar la dirección preferida para una interfaz
Direcciones e interfaces predeterminadas, principales y preferidas
El enrutador tiene una dirección predeterminada y una interfaz principal; y las interfaces tienen direcciones principales y preferidas.
La dirección predeterminada del enrutador se utiliza como dirección origen en interfaces no numeradas. El proceso de protocolo de enrutamiento intenta seleccionar la dirección predeterminada como ID de enrutador, que utilizan los protocolos, incluidos OSPF y BGP interno (IBGP).
La interfaz principal para el enrutador es la interfaz en la que salen los paquetes cuando no se especifica ningún nombre de interfaz y cuando la dirección de destino no implica una interfaz de salida determinada.
La dirección principal de una interfaz se utiliza de forma predeterminada como dirección local para los paquetes de difusión y multidifusión originados localmente y enviados a la interfaz. La dirección preferida de una interfaz es la dirección local predeterminada que se utiliza para los paquetes que el enrutador local origina en los destinos de la subred.
Puede marcar explícitamente la dirección IP de una interfaz como principal y preferida mediante una instrucción de configuración. Si a una interfaz solo se le asigna una única IP, esa dirección se considera la dirección principal y preferida de forma predeterminada. Cuando se le asignan varias direcciones IP, ninguna de las cuales está configurada explícitamente como principal, se utiliza la dirección IP numéricamente más baja como dirección principal en esa interfaz.
La dirección predeterminada del enrutador se elige mediante la siguiente secuencia:
-
Se utiliza la dirección principal en la interfaz
lo0de circuito cerrado que no127.0.0.1lo es. -
Se utiliza la dirección principal en la interfaz principal.
-
Cuando hay varias interfaces con direcciones "primarias" y "preferidas", se selecciona la interfaz con el índice de interfaz más bajo y se utiliza la dirección principal. En el caso de que ninguna de las direcciones IP de la interfaz esté marcada explícitamente con la
primaryinstrucción, se utilizará la dirección numéricamente más baja de esa interfaz como dirección predeterminada del sistema. -
Se puede seleccionar cualquier interfaz restante con una dirección IP. Esto incluye la administración del enrutador o las interfaces internas. Por este motivo, se recomienda asignar una dirección de circuito cerrado o configurar explícitamente una interfaz principal para controlar la selección de direcciones predeterminada.
Configure la interfaz principal para el enrutador
La interfaz principal para el enrutador tiene las siguientes características:
-
Es la interfaz de la que salen los paquetes cuando se escribe un comando, como ping 255.255.255.255, es decir, un comando que no incluye un nombre de interfaz (no hay calificador de interfaz
type-0/0/0.0) y donde la dirección de destino no implica ninguna interfaz de salida en particular. -
Es la interfaz en la que las aplicaciones de multidifusión que se ejecutan localmente en el enrutador, como el Protocolo de anuncio de sesión (SAP), realizan uniones de grupo de forma predeterminada.
-
Es la interfaz desde la que se deriva la dirección local predeterminada para los paquetes que se originan en una interfaz no numerada si no hay direcciones distintas del 127 configuradas en la interfaz de circuito cerrado, lo0.
Proceso de selección de interfaz principal
Cuando no se configura explícitamente ninguna interfaz como principal mediante la primary instrucción, el enrutador selecciona automáticamente una interfaz principal en función de los siguientes criterios:
-
De forma predeterminada, la interfaz con capacidad de multidifusión con el índice de interfaz más bajo se elige como interfaz principal.
-
Si no existe ninguna interfaz con capacidad de multidifusión, se elige la interfaz punto a punto con el índice de interfaz más bajo.
-
De lo contrario, se selecciona cualquier interfaz con una dirección IP. En la práctica, esto significa que, en el enrutador, la
fxp0interfaz oem0está seleccionada de forma predeterminada.
Por ejemplo, en un enrutador con las siguientes interfaces:
fxp0.0(interfaz de administración con dirección IP 192.168.1.1/24)ge-0/0/0.0(Interfaz compatible con multidifusión con dirección IP 10.1.1.1/24)ge-0/0/1.0(interfaz compatible con multidifusión con dirección IP 10.1.2.1/24)so-0/1/0.0(interfaz punto a punto con dirección IP 172.16.1.1/30)
Sin configuración explícita, ge-0/0/0.0 se seleccionaría como interfaz principal porque es una interfaz con capacidad de multidifusión con el índice de interfaz más bajo.
Para garantizar un comportamiento de enrutamiento predecible, se recomienda configurar explícitamente una interfaz principal mediante la primary instrucción en lugar de confiar en el proceso de selección automática. El uso de una interfaz de circuito cerrado (lo0) como interfaz principal es una práctica recomendada común, ya que no está vinculada a ninguna interfaz física y permanece disponible independientemente del estado del vínculo.
Para configurar una interfaz diferente para que sea la interfaz principal, incluya la primary instrucción:
primary;
Puede incluir esta instrucción en los siguientes niveles de jerarquía:
-
[edit interfaces interface-name unit logical-unit-number family family] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family family]
Configurar la dirección principal de una interfaz
La dirección principal de una interfaz es la dirección que se utiliza de forma predeterminada como dirección local para los paquetes de difusión y multidifusión originados localmente y enviados fuera de la interfaz. Por ejemplo, la dirección local en los paquetes enviados por un ping interface so-0/0/0.0 255.255.255.255 comando es la dirección principal en la interfaz so-0/0/0.0. El indicador de dirección principal también puede ser útil para seleccionar la dirección local utilizada para paquetes enviados a interfaces no numeradas cuando se configuran varias direcciones distintas de 127 en la interfaz de circuito cerrado, lo0. De forma predeterminada, la dirección principal de una interfaz se selecciona como la dirección local numéricamente más baja configurada en la interfaz.
Para establecer una dirección principal diferente, incluya la primary instrucción:
primary;
Puede incluir esta instrucción en los siguientes niveles de jerarquía:
-
[edit interfaces interface-name unit logical-unit-number family family address address] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family family address address]
Configurar la dirección preferida para una interfaz
La dirección preferida en una interfaz es la dirección local predeterminada utilizada para los paquetes que el enrutador local origina a destinos en la subred. De forma predeterminada, se elige la dirección local numéricamente más baja. Por ejemplo, si las direcciones 172.16.1.1/12, 172.16.1.2/12y 172.16.1.3/12 están configuradas en la misma interfaz, la dirección preferida en la subred (de forma predeterminada, 172.16.1.1) se utiliza como dirección local cuando se ejecuta un ping 172.16.1.5 comando.
Para establecer una dirección preferida diferente para la subred, incluya la preferred instrucción:
preferred;
Puede incluir esta instrucción en los siguientes niveles de jerarquía:
-
[edit interfaces interface-name unit logical-unit-number family family address address] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family family address address]
Comportamiento operativo de interfaces con la misma dirección IPv4
Puede configurar la misma dirección IP versión 4 (IPv4) en varias interfaces físicas. Cuando se asigna la misma dirección IPv4 a varias interfaces físicas, el comportamiento operativo de esas interfaces difiere en función de si son (implícitamente) de punto a punto o no.
Para todas las interfaces, excepto para Ethernet agregada, Fast Ethernet y Gigabit Ethernet, puede configurar explícitamente una interfaz para que sea una conexión punto a punto.
Si configura la misma dirección IP en varias interfaces en la misma instancia de enrutamiento, el sistema operativo aplica la configuración de forma aleatoria en una de las interfaces. Las otras interfaces permanecerán sin dirección IP.
En los siguientes ejemplos, se muestra la configuración de ejemplo para asignar la misma dirección IPv4 a interfaces que son implícita y explícitamente interfaces punto a punto. En los ejemplos también se muestran los resultados de comando show interfaces terse que corresponden a las interfaces punto a punto implícitas y explícitas para mostrar su estado operativo.
-
Configurar la misma dirección IPv4 en dos interfaces que no son P2P:
[edit interfaces] user@host# show ge-0/1/0 { unit 0 { family inet { address 203.0.113.1/24; } } }ge-3/0/1 { unit 0 { family inet { address 203.0.113.1/24; } } }El resultado de ejemplo que se muestra a continuación para la configuración anterior revela que solo
ge-0/1/0.0se asignó la misma dirección203.0.113.1/24IPv4 y sulinkestado fueup, mientrasge-3/0/1.0que no se le asignó la dirección IPv4, aunque sulinkestado estaba activo, lo que significa que solo estará operativo cuando obtenga una dirección IPv4 única distinta de203.0.113.1/24.muestra las interfaces concisas
user@host> show interfaces terse ge* Interface Admin Link Proto Local Remote ge-0/1/0 up up ge-0/1/0.0 up up inet 203.0.113.1/24 multiservice ge-0/1/1 up down ge-3/0/0 up down ge-3/0/1 up up ge-3/0/1.0 up up inet multiservice -
Configurar la misma dirección IPv4 en interfaces P2P (implícitas):
[edit interfaces]
user@host# show
so-0/0/0 {
     unit 0 {
        family inet {
            address 203.0.113.1/24;
        }
    }
}
so-0/0/3 {
     unit 0 {
        family inet {
            address 203.0.113.1/24;
        }
    }
}
El siguiente resultado de ejemplo (para la configuración anterior) revela que a ambos
so-0/0/0.0yso-0/0/3.0se les asignó la misma dirección203.0.113.1/24IPv4 y que suslinkestados estaban inactivos. Las interfaces están inactivas debido a un problema con el vínculo y no porque se asigne la misma dirección IPv4 a ambas interfaces. Se espera que no más de una interfaz esté activa en un momento dado (siguiendo un esquema de redundancia fuera del alcance de los dispositivos de Junos OS), ya que ambas están activas pueden causar efectos adversos.muestra las interfaces concisas
user@host> show interfaces terse so*
Interface               Admin Link Proto    Local                 Remote
so-0/0/0                up    up
so-0/0/0.0              up    down inet     203.0.113.1/24
so-0/0/1                up    up
so-0/0/2                up    down
so-0/0/3                up    up
so-0/0/3.0              up    down inet     203.0.113.1/24
so-1/1/0                up    down
so-1/1/1                up    down
so-1/1/2                up    up
so-1/1/3                up    up
so-2/0/0                up    up
so-2/0/1                up    up
so-2/0/2                up    up
so-2/0/3                up    down
-
Configurar la misma dirección IPv4 en varias instancias de una interfaz no P2P:
[edit interfaces]
user@host# show
ge-0/0/1  {
    vlan-tagging;
         unit 0 {
        vlan-id 1;
            family inet {
            address 10.1.1.1/24;
        }
    }
     unit 1{
        vlan-id 2;
            family inet {
            address 10.1.1.1/24;
        }
    }
}
En una interfaz que no sea P2P, no puede configurar la misma dirección local en unidades diferentes de interfaces diferentes. Si lo hace, se producirá un error de confirmación y se producirá un error en la configuración.
-
Configurar la misma dirección IPv4 en varias instancias de la misma interfaz P2P:
[edit interfaces]
user@host# show
gr-0/0/10  {
     unit 0 {
        tunnel {
            source 10.1.1.1;
            destination 10.1.1.2;
        }
        family inet {
            mtu 1500;
            address 10.2.2.2/24;
        }
    }
     unit 1{
        family inet {
            address 10.2.2.2/24;
        }
    }
}
El siguiente resultado de ejemplo (para la configuración anterior) revela que solo una interfaz se configura correctamente en interfaces P2P cuando se intenta configurar la misma dirección IPv4 para varias instancias de interfaces diferentes.
muestra las interfaces concisas
user@host> show interfaces terse | match 10.2.2.2
Interface               Admin Link Proto    Local     Remote
gr-0/0/10.0             up    up   inet     10.2.2.2/24
Configurar las opciones de IPCP para interfaces con encapsulación PPP
Para interfaces con encapsulación PPP, puede configurar IPCP para negociar asignaciones de direcciones IP y pasar información relacionada con la red, como servidores del Servicio de nombres de Windows (WINS) y del Sistema de nombres de dominio (DNS), como se define en RFC 1877, Extensiones del protocolo de control de protocolo de Internet PPP para direcciones de servidor de nombres.
Cuando habilita una interfaz PPP, puede configurar una dirección IP, permitir que la interfaz negocie una asignación de dirección IP desde el extremo remoto o permitir que la interfaz no esté numerada. También puede asignar un perfil de destino al extremo remoto. El perfil de destino incluye propiedades PPP, como DNS primario y secundario y servidores de nombres NetBIOS (NBNS). Estas opciones se describen en las secciones siguientes:
Junos OS no solicita servidores de nombres desde el extremo remoto; Sin embargo, el software envía servidores de nombres al extremo remoto si se solicita.
Antes de empezar
Debe configurar la encapsulación PPP en la interfaz antes de configurar la opción IPCP. Los siguientes tipos de encapsulación PPP son compatibles con la interfaz lógica:
-
atm-mlppp-llc -
atm-ppp-llc -
atm-ppp-vc-mux -
multilink-ppp
Para obtener más información acerca de la encapsulación PPP, consulte Configurar la encapsulación de interfaces en interfaces lógicas y Configurar la encapsulación de interfaces ATM
-
Para configurar una dirección IP para la interfaz, incluya la
addressinstrucción en la configuración. Para obtener más información, consulte Configuración de la dirección de interfaz.Si incluye la
addressinstrucción en la configuración, no puede incluir lanegotiate-addressinstrucción orunnumbered-addressen la configuración.Cuando se incluye la
addressinstrucción en la configuración de la interfaz, se pueden asignar propiedades PPP al extremo remoto.Nota:La opción de negociar una dirección IP no está permitida en las encapsulaciones MLFR y MFR.
-
Para permitir que la interfaz obtenga una dirección IP desde el extremo remoto, incluya la
negotiate-addressinstrucción en el nivel de[edit interfaces interface-name unit logical-unit-number family inet]jerarquía.[edit interfaces interface-name unit logical-unit-number family inet] user@host# set negotiate-address
Nota:Si incluye la
negotiate-addressinstrucción en la configuración, no puede incluir laaddressinstrucción orunnumbered-addressen la configuración. -
Para configurar una interfaz para que no esté numerada, incluya las
unnumbered-addressinstrucciones anddestinationen la configuración.[edit interfaces interface-name unit logical-unit-number family inet] user@host# set unnumbered-address interface-name user@host# set destination address
Nota:-
La
unnumbered-addressinstrucción permite que la dirección local se derive de la interfaz especificada. El nombre de interfaz debe incluir un número de unidad lógica y debe tener una dirección configurada (consulte Configuración de la dirección de interfaz). Especifique la dirección IP de la interfaz remota con ladestinationinstrucción. -
Si incluye la
unnumbered-addressinstrucción en la configuración, no puede incluir laaddressinstrucción ornegotiate-addressen la configuración de la interfaz.
-
-
Para asignar propiedades PPP al extremo remoto, incluya la
destination-profileinstrucción:[edit interfaces interface-name unit logical-unit-number family inet address address] user@host# set destination-profile name
[edit interfaces interface-name unit  logical-unit-number family inet unnumbered-address interface-name]
user@host# set destination-profile name
Nota:-
Puede asignar propiedades PPP al extremo remoto, después de incluir la
addressinstrucción orunnumbered-addressen la configuración de la interfaz. -
El perfil se define en el
[edit access group-profile name ppp]nivel jerárquico. Para obtener más información, consulte Configurar el perfil de grupo para L2TP y PPP.
-
Ver también
Configurar interfaces no numeradas: Descripción general
Descripción general de interfaces no numeradas
Cuando necesite conservar direcciones IP, puede configurar interfaces no numeradas. La configuración de una interfaz no numerada habilita el procesamiento de IP en la interfaz sin asignar una dirección IP explícita a la interfaz. Para la versión IP 6 (IPv6), en la que la conservación de direcciones no es una preocupación importante, puede configurar interfaces no numeradas para compartir la misma subred en varias interfaces.
Las interfaces no numeradas IPv6 solo se admiten en interfaces Ethernet. Las instrucciones que utilice para configurar una interfaz no numerada dependen del tipo de interfaz que esté configurando: una interfaz punto a punto o una interfaz Ethernet:
- Configurar una interfaz punto a punto no numerada
- Configurar una interfaz Ethernet o demux no numerada
- Configure una dirección secundaria como dirección de origen preferida para interfaces Ethernet o demux no numeradas
- Restricciones para configuraciones de interfaz Ethernet no numeradas
- Ejemplo: Mostrar la configuración de interfaz Ethernet no numerada
- Ejemplo: Mostrar la dirección de origen preferida configurada para una interfaz Ethernet no numerada
- Ejemplo: Mostrar la configuración de la interfaz Ethernet no numerada como el siguiente salto para una ruta estática
Configurar una interfaz punto a punto no numerada
Para configurar una interfaz punto a punto no numerada:
-
En el caso de las interfaces con encapsulación de protocolo punto a punto (PPP), puede configurar una interfaz no numerada incluyendo la
unnumbered-interfaceinstrucción en la configuración. Para obtener más información, consulte Configurar opciones de IPCP para interfaces con encapsulación PPP. -
Cuando configure interfaces no numeradas, debe asegurarse de que hay una dirección de origen configurada en una interfaz del enrutador. Esta dirección es la dirección predeterminada. Recomendamos que haga esto asignando una dirección a la interfaz de circuito cerrado (circuito cerrado (
lo0), como se describe en Configuración de interfaz de circuito cerrado.Cuando se configura una dirección enrutable en la
lo0interfaz, esa dirección es siempre la dirección predeterminada. Esto es ideal porque la interfaz de circuito cerrado es independiente de cualquier interfaz física y, por lo tanto, siempre es accesible.
Configurar una interfaz Ethernet o demux no numerada
Para configurar una interfaz Ethernet no numerada o de demultiplexación (demux):
-
Actualmente, la
unnumbered-addressinstrucción admite la configuración de interfaces demux no numeradas solo para la familia de direcciones IP versión 4 (IPv4). Puede configurar interfaces Ethernet no numeradas para familias de direcciones IPv4 e IPv6. -
La interfaz que configure para que no esté numerada borrows como una dirección IP asignada de otra interfaz y se denomina borrower interface. La interfaz de la que se toma prestada la dirección IP se conoce como . donor interface En la
unnumbered-addressinstrucción,interface-nameespecifica la interfaz del donante. Para una interfaz Ethernet no numerada, la interfaz donante puede ser una interfaz Ethernet, ATM, SONET o de circuito cerrado que tenga un número de unidad lógica y una dirección IP configurada y que no sea en sí misma una interfaz no numerada. Para una interfaz demux IP no numerada, la interfaz donante puede ser una interfaz Ethernet o de circuito cerrado que tenga un número de unidad lógica y una dirección IP configurada, y no sea en sí misma una interfaz no numerada. Además, para Ethernet o demux, la interfaz donante y la interfaz de prestatario deben ser miembros de la misma instancia de enrutamiento y del mismo sistema lógico. -
Cuando se configura una interfaz Ethernet o demux no numerada, la dirección IP de la interfaz donante se convierte en la dirección de origen en los paquetes generados por la interfaz no numerada.
-
Puede configurar una ruta de host que apunte a una interfaz Ethernet o demux no numerada.
-
Para obtener más información acerca de las rutas de host, consulte la Guía del usuario de aplicaciones MPLS.
Configure una dirección secundaria como dirección de origen preferida para interfaces Ethernet o demux no numeradas
Cuando se configura una interfaz de circuito cerrado con varias direcciones IP secundarias como interfaz donante para una interfaz Ethernet no numerada o de demultiplexación (demux), puede especificar opcionalmente cualquiera de las direcciones secundarias de la interfaz de circuito cerrado como la dirección de origen preferida para la interfaz Ethernet o demux no numerada. Esta función le permite usar una dirección IP distinta de la dirección IP principal en algunas de las interfaces Ethernet o demux no numeradas de su red.
Para configurar una dirección secundaria en una interfaz donante de circuito cerrado como la dirección de origen preferida para interfaces Ethernet o demux no numeradas:
Las siguientes consideraciones se aplican cuando se configura una dirección de origen preferida en una interfaz Ethernet o demux no numerada:
-
Actualmente
unnumbered-address, la instrucción admite la configuración de una dirección de origen preferida solo para la familia de direcciones IP versión 4 (IPv4) para interfaces demux y para las familias de direcciones IPv4 e IP versión 6 (IPv6) para interfaces Ethernet. -
Si no especifica la dirección de origen preferida, el enrutador utilizará la dirección IP principal predeterminada de la interfaz donante.
-
No puede eliminar una dirección en una interfaz de circuito cerrado donante mientras se utiliza como la dirección de origen preferida para una interfaz Ethernet o demux no numerada.
Restricciones para configuraciones de interfaz Ethernet no numeradas
Los siguientes requisitos y restricciones se aplican al configurar interfaces Ethernet no numeradas:
-
Actualmente
unnumbered-address, la instrucción admite la configuración de interfaces Ethernet no numeradas para familias de direcciones IP versión 4 (IPv4) e IP versión 6 (IPv6). -
Solo puede asignar una dirección IP a una interfaz Ethernet que aún no esté configurada como interfaz no numerada.
-
Debe configurar una o varias direcciones IP en la interfaz donante para una interfaz Ethernet no numerada.
-
No puede configurar la interfaz donante para una interfaz Ethernet no numerada como no numerada.
-
Una interfaz Ethernet no numerada no admite la configuración de las siguientes
addressopciones de instrucción:arp,broadcast,primarypreferred, ovrrp-group.Para obtener información acerca de estas opciones de instrucción, consulte Configurar la dirección de interfaz.
-
Solo puede ejecutar el protocolo de administración de grupos de Internet (IGMP) y el módulo de interfaz física (PIM) en interfaces Ethernet no numeradas que miren directamente hacia el host y no tengan vecinos PIM descendentes. No puede ejecutar IGMP o PIM en interfaces Ethernet no numeradas que actúen como interfaces ascendentes en una topología PIM.
-
Puede ejecutar OSPF en interfaces Ethernet no numeradas configuradas como una conexión punto a punto (P2P). Sin embargo, no puede ejecutar OSPF o SI-SI en interfaces Ethernet no numeradas que no estén configuradas como P2P.
Para la distribución de estado de vínculo mediante un protocolo de puerta de enlace interior (IGP), asegúrese de que OSPF esté habilitado en la interfaz del donante para una configuración de interfaz no numerada, de modo que la dirección IP del donante sea accesible para establecer sesiones de OSPF.
Si configura la misma dirección en varias interfaces en la misma instancia de enrutamiento, el sistema operativo utilizará solo la primera configuración. En este caso, las configuraciones de dirección restantes se ignoran y pueden dejar a las interfaces sin dirección. Una interfaz que no tiene una dirección asignada no se puede utilizar como interfaz donante para una interfaz Ethernet no numerada.
Por ejemplo, en la siguiente configuración, se ignora la configuración de dirección de la interfaz et-0/0/1.0:
interfaces {
  et-0/0/0 {
    unit 0 {
      family inet {
        address 192.168.1.1/24;
      }
    }
  }
  et-0/0/1 {
    unit 0 {
     family inet {
       address 192.168.1.1/24;
     }
  }
}
Para obtener más información sobre cómo configurar la misma dirección en varias interfaces, consulte Configurar la dirección de interfaz.
Ejemplo: Mostrar la configuración de interfaz Ethernet no numerada
Propósito
Para mostrar la interfaz no numerada configurada en el [edit interfaces interface-name unit logical-unit-number] nivel de jerarquía:
-
Interfaz no numerada: ge-1/0/0
-
Interfaz del donante —ge-0/0/0
-
Dirección de interfaz del donante —4.4.4.1/24
La interfaz no numerada "toma prestada" una dirección IP de la interfaz donante.
Acción
-
Ejecute el
showcomando en el nivel de[edit]jerarquía.interfaces { ge-0/0/0 { unit 0 { family inet { address 4.4.4.1/24; } } } ge-1/0/0 { unit 0 { family inet { unnumbered-address ge-0/0/0.0; } } } }
Significado
La configuración de ejemplo funciona correctamente en enrutadores M y serie T. En el caso de interfaces no numeradas en enrutadores de la serie MX, también debe configurar rutas estáticas en una interfaz Ethernet no numerada incluyendo la qualified-next-hop instrucción en el [edit routing-options static route destination-prefix] nivel de jerarquía para especificar la interfaz Ethernet no numerada como la interfaz de salto siguiente para una ruta estática configurada.
Ejemplo: Mostrar la dirección de origen preferida configurada para una interfaz Ethernet no numerada
Propósito
Para mostrar la configuración de la dirección de origen preferida para una interfaz no numerada en el [edit interfaces interface-name unit logical-unit-number family inet] nivel de jerarquía:
-
Interfaz no numerada —ge-4/0/0
-
Interfaz del donante —lo0
-
Dirección principal de la interfaz del donante: 2.2.2.1/32
-
Dirección secundaria de interfaz donante: 3.3.3.1/32
Acción
-
Ejecute el
showcomando en el nivel de[edit]jerarquía.interfaces { lo0 { unit 0 { family inet { address 2.2.2.1/32; address 3.3.3.1/32; } } } } interfaces { ge-4/0/0 { unit 0 { family inet { unnumbered-address lo0.0 preferred-source-address 3.3.3.1; } } } }
Significado
La interfaz lo0 de circuito cerrado es la interfaz donante de la cual una interfaz ge-4/0/0 Ethernet no numerada "toma prestada" una dirección IP.
En el ejemplo se muestra una de las direcciones secundarias de la interfaz de circuito cerrado, 3.3.3.1, como la dirección de origen preferida para la interfaz Ethernet no numerada.
Ejemplo: Mostrar la configuración de la interfaz Ethernet no numerada como el siguiente salto para una ruta estática
Propósito
Para mostrar la interfaz no numerada configurada como el siguiente salto de la ruta estática en el nivel jerárquico [edit interfaces interface-name unit logical-unit-number family inet] :
-
Interfaz no numerada: ge-0/0/0
-
Interfaz del donante —lo0
-
Dirección principal de la interfaz del donante: 5.5.5.1/32
-
Dirección secundaria de la interfaz del donante: 6.6.6.1/32
-
Ruta estática: 7.7.7.1/32
Acción
-
Ejecute el
showcomando en el nivel de[edit]jerarquía.interfaces { ge-0/0/0 { unit 0 { family inet { unnumbered-address lo0.0; } } } } lo0 { unit 0 { family inet { address 5.5.5.1/32; address 6.6.6.1/32; } } }
-
La siguiente configuración permite que el kernel instale una ruta estática a la dirección 7.7.7.1/32 con un salto siguiente a través de la interfaz no numerada ge-0/0/0.0.
static {
route 7.7.7.1/32 {
    qualified-next-hop ge-0/0/0.0;
}
}
Significado
En este ejemplo, ge-0/0/0 está la interfaz no numerada. Una interfaz de circuito cerrado, lo0, es la interfaz donante de la que ge-0/0/0 "toma prestada" una dirección IP. En el ejemplo también se configura una ruta estática a 7.7.7.1/32 con un salto siguiente a través de una interfaz ge-0/0/0.0no numerada.
Protocolo UMT
Descripción general
La UMT de protocolo predeterminada depende del dispositivo y del tipo de interfaz. Durante la configuración inicial de la interfaz, la UMT del protocolo se calcula automáticamente.
Al cambiar la UMT de medios, se actualiza la UMT de protocolo para las familias de direcciones existentes. Al reducir el tamaño de la UMT de medios con familias de direcciones activas, debe reducir el tamaño del protocolo UMT. El aumento del tamaño de la UMT del protocolo requiere que la UMT del medio sea igual o mayor que la UMT del protocolo y la sobrecarga de encapsulación.
Puede configurar el protocolo UMT en todas las interfaces de túnel, excepto en las interfaces de túnel virtual (VT). Junos OS establece el tamaño de UMT para interfaces VT en ilimitado de forma predeterminada.
Protocolo de UMT para MPLS
Si no configura una UMT de MPLS, Junos OS deriva la UMT de MPLS de la UMT de interfaz física. A partir de este valor, el software resta la sobrecarga de encapsulación y el espacio para el número máximo de etiquetas que se pueden insertar en el motor de reenvío de paquetes. El software proporciona tres etiquetas de cuatro bytes cada una, para un total de 12 bytes.
La fórmula utilizada para determinar la UMT de MPLS es la siguiente:
MPLS MTU = physical interface MTU – encapsulation overhead – 12
Deshabilitar la eliminación de bytes de dirección y control
Para las interfaces encapsuladas en CCC del protocolo punto a punto (PPP), los bytes de dirección y control se eliminan de forma predeterminada antes de que el paquete se encapsule en un túnel.
Sin embargo, puede deshabilitar la eliminación de bytes de dirección y control.
Para deshabilitar la eliminación de bytes de dirección y control, incluya la keep-address-and-control instrucción:
keep-address-and-control;
Puede incluir esta instrucción en los siguientes niveles de jerarquía:
-
[edit interfaces interface-name unit logical-unit-number family ccc] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family ccc]
Ver también
Deshabilitar la transmisión de mensajes de redireccionamiento en una interfaz
De forma predeterminada, la interfaz envía mensajes de redireccionamiento de protocolo. Para deshabilitar el envío de estos mensajes en una interfaz, incluya la no-redirects instrucción:
no-redirects;
Puede incluir esta instrucción en los siguientes niveles de jerarquía:
-
[edit interfaces interface-name unit logical-unit-number family family] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family family]
Para deshabilitar el envío de mensajes de redireccionamiento de protocolo para todo el enrutador o conmutador, incluya la no-redirects instrucción en el [edit system] nivel jerárquico.
Ver también
Aplicar un filtro a una interfaz
Defina grupos de interfaces en filtros de firewall
Cuando se aplica un filtro de firewall, puede definir una interfaz para que forme parte de un grupo de interfaces. Los paquetes recibidos en esa interfaz se etiquetan como parte del grupo. A continuación, puede hacer coincidir estos paquetes mediante la interface-group instrucción match, tal y como se describe en la Guía del usuario de políticas de enrutamiento, filtros de firewall y policías de tráfico.
Para definir la interfaz que va a formar parte de un grupo de interfaces, incluya la group instrucción:
group filter-group-number;
Puede incluir esta instrucción en los siguientes niveles de jerarquía:
-
[edit interfaces interface-name unit logical-unit-number family family filter] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family family filter]
El número 0 no es un número de grupo de interfaces válido.
Reenvío basado en filtros en la interfaz de salida
Si los paquetes reflejados en puerto se van a distribuir a varias interfaces de monitoreo o recopilación, en función de los patrones en los encabezados de los paquetes, es útil configurar un filtro de reenvío basado en filtros (FBF) en la interfaz de salida de reflejo de puerto.
Cuando se instala un filtro FBF como filtro de salida, un paquete que se reenvía al filtro ya se ha sometido al menos a una búsqueda de ruta. Después de que el filtro FBF clasifica el paquete en la interfaz de salida, se redirige a otra tabla de enrutamiento para una búsqueda de ruta adicional. Para evitar que se produzcan bucles de paquetes dentro del motor de reenvío de paquetes, la búsqueda de ruta en esta última tabla de enrutamiento (designada por una instancia de enrutamiento FBF) debe dar como resultado un próximo salto distinto de cualquier próximo salto especificado en una tabla que ya se haya aplicado al paquete.
Si una interfaz de entrada está configurada para FBF, la búsqueda de origen se deshabilita para los paquetes que se dirigen a una instancia de enrutamiento diferente, ya que la tabla de enrutamiento no está configurada para manejar la búsqueda de origen.
Para obtener más información sobre la configuración de FBF, consulte la biblioteca de protocolos de enrutamiento de Junos OS para dispositivos de enrutamiento. Para obtener más información acerca de la duplicación de puertos, consulte la biblioteca de interfaces de servicios de Junos OS para dispositivos de enrutamiento.
Aplicar un filtro a una interfaz
Para aplicar filtros de firewall a una interfaz, incluya la filter instrucción:
filter {
    group filter-group-number;
    input filter-name;
    input-list [ filter-names ];
    output filter-name;
    output-list [ filter-names ];
}
Para aplicar un solo filtro, incluya la input instrucción:
filter {
    input filter-name;
}
Para aplicar una lista de filtros para evaluar los paquetes recibidos en una interfaz, incluya la input-list instrucción.
filter {
    input-list [ filter-names ];
}
Puede incluir hasta 16 nombres de filtro en una lista de entrada.
Para aplicar una lista de filtros a fin de evaluar los paquetes transmitidos en una interfaz, incluya la output-list instrucción.
filter {
    output-list [ filter-names ];
}
Cuando se aplican filtros utilizando la input-list instrucción o la output-list instrucción, se crea un nuevo filtro con el nombre <interface-name>.<unit-direction>. Este filtro es exclusivamente específico de la interfaz.
Puede incluir estas instrucciones en los siguientes niveles jerárquicos:
-
[edit interfaces interface-name unit logical-unit-number family family] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family family]
En la family instrucción, la familia de protocolos puede ser ccc, inet, inet6, mplso vpls.
En la group instrucción, especifique el número de grupo de interfaces que desea asociar con el filtro.
En la input instrucción, enumere el nombre de un filtro de firewall que se evaluará cuando se reciban paquetes en la interfaz.
En la input-list instrucción, enumere los nombres de los filtros que se van a evaluar cuando se reciben paquetes en la interfaz. Puede incluir hasta 16 nombres de filtro.
En la output instrucción, enumere el nombre de un filtro de firewall que se evaluará cuando se transmitan paquetes en la interfaz.
Los filtros de salida no funcionan para el tráfico de difusión y multidifusión, incluido el tráfico VPLS (excepto en enrutadores de la serie MX con interfaces MPC/MIC), como se muestra en Aplicar un filtro a una interfaz.
Los filtros de firewall de la familia MPLS aplicados en la interfaz de salida no son compatibles con el enrutador PTX10003 debido a la limitación del producto.
En un enrutador de la serie MX, no puede aplicar como filtro de salida un filtro de firewall configurado en el nivel jerárquico [edit firewall filter family ccc] . Puede aplicar filtros de firewall configurados para la family ccc instrucción solo como filtros de entrada.
En la output-list instrucción, enumere los nombres de los filtros que se van a evaluar cuando se transmiten paquetes en la interfaz. Puede incluir hasta 16 nombres de filtro.
Puede usar el mismo filtro una o más veces. En enrutadores serie M (excepto los enrutadores M320 y M120), si aplica un aplicador de políticas o filtro de firewall a varias interfaces, el filtro o la política actúan sobre la suma del tráfico que entra o sale de esas interfaces.
En los enrutadores de la serie T, M120 y M320, las interfaces se distribuyen entre varios componentes de reenvío de paquetes. Por lo tanto, en estos enrutadores, si aplica un filtro o un aplicador de políticas de firewall a varias interfaces, el filtro o la política actúan sobre el flujo de tráfico que entra o sale de cada interfaz, independientemente de la suma del tráfico en las distintas interfaces.
Para obtener más información sobre cómo comprender las estadísticas de tramas Ethernet, consulte la Guía de configuración de capa 2 de la serie MX.
Si aplica el filtro a la interfaz lo0, se aplica a los paquetes recibidos o transmitidos por el motor de enrutamiento. No puede aplicar filtros MPLS a la interfaz de administración (fxp0 o em0) ni a la interfaz de circuito cerrado (lo0).
Los filtros aplicados en el nivel de jerarquía no se instalan en FPC [set interfaces lo0 unit 0 family any filter input] T4000 tipo 5.
Para obtener más información acerca de los filtros de firewall, consulte la Guía del usuario de políticas de enrutamiento, filtros de firewall y policías de tráfico. Para obtener más información acerca de los filtros MPLS, consulte la Guía del usuario de aplicaciones MPLS.
Ejemplo: filtro de entrada para tráfico VPLS
Solo para enrutadores serie M y serie T, aplique un filtro de entrada al tráfico VPLS. Los filtros de salida no funcionan para el tráfico de difusión y multidifusión, incluido el tráfico VPLS.
Tenga en cuenta que en enrutadores de la serie MX con interfaces MPC/MIC, los filtros VPLS de la ruta de salida se aplican al tráfico de difusión, multidifusión y unidifusión desconocido.
[edit interfaces]
fe-2/2/3 {
    vlan-tagging;
    encapsulation vlan-vpls;
    unit 601 {
        encapsulation vlan-vpls;
        vlan-id 601;
        family vpls {
            filter {
                input filter1;  # Works for multicast destination MAC address
                output filter1;  # Does not work for multicast destination MAC address
            }
        }
    }
}
[edit firewall]
family vpls {
    filter filter1 {
        term 1 {
            from {
                destination-mac-address {
                    01:00:0c:cc:cc:cd/48;
                }
            }
            then {
                discard;
            }
        }
        term 2 {
            then {
                accept;
            }
        }
    }
}
Ejemplo: Reenvío basado en filtros en la interfaz de salida
En el siguiente ejemplo, se ilustra la configuración del reenvío basado en filtros en la interfaz de salida. En este ejemplo, el flujo de paquetes sigue esta ruta:
-
Un paquete llega a la interfaz
fe-1/2/0.0con las direcciones10.50.200.1de origen y destino y10.50.100.1, respectivamente. -
La búsqueda de ruta en la tabla de enrutamiento apunta a la interfaz
so-0/0/3.0deinet.0salida. -
El filtro de salida instalado en
so-0/0/3.0redirige el paquete a la tabla de enrutamientofbf.inet.0. -
El paquete coincide con la entrada
10.50.100.0/25de lafbf.inet.0tabla y el paquete finalmente abandona el enrutador de la interfazso-2/0/0.0.[edit interfaces] so-0/0/3 { unit 0 { family inet { filter { output fbf; } address 10.50.10.2/25; } } } fe-1/2/0 { unit 0 { family inet { address 10.50.50.2/25; } } } so-2/0/0 { unit 0 { family inet { address 10.50.20.2/25; } } } [edit firewall] filter fbf { term 0 { from { source-address { 10.50.200.0/25; } } then routing-instance fbf; } term d { then count d; } } [edit routing-instances] fbf { instance-type forwarding; routing-options { static { route 10.50.100.0/25 next-hop so-2/0/0.0; } } } [edit routing-options] interface-routes { rib-group inet fbf-group; } static { route 10.50.100.0/25 next-hop 10.50.10.1; } rib-groups { fbf-group { import-rib [inet.0 fbf.inet.0]; } }
Habilitar el uso de clases de origen y de destino
- Descripción general del uso de clases de origen y de destino
- Habilitar el uso de clases de origen y de destino
Descripción general del uso de clases de origen y de destino
Para las interfaces que llevan IP versión 4 (IPv4), IP versión 6 (IPv6), MPLS o tráfico de facturación de AS par, puede mantener los recuentos de paquetes en función de los puntos de entrada y salida del tráfico que pasa por la red. Los puntos de entrada y salida se identifican mediante prefijos de origen y destino agrupados en conjuntos inconexos definidos como clases de origen y clases de destino. Puede definir clases basadas en una variedad de parámetros, como vecinos de enrutamiento, sistemas autónomos y filtros de ruta.
La contabilidad de uso de clase de origen (SCU) cuenta los paquetes enviados a los clientes mediante la búsqueda en la dirección IP de origen. La SCU permite rastrear el tráfico que se origina en prefijos específicos en el núcleo del proveedor y está destinado a prefijos específicos en el borde del cliente. Debe habilitar la contabilidad de SCU en las interfaces físicas de entrada y salida, y la ruta para el origen del paquete debe encontrarse en la tabla de reenvío.
Ni la SCU ni la contabilidad de uso de clase de destino (DCU) funcionan con rutas de interfaz conectadas directamente. El uso de clase de origen no cuenta los paquetes procedentes de orígenes con rutas directas en la tabla de reenvío debido a limitaciones de arquitectura de software.
El uso de clase de destino (DCU) cuenta los paquetes de los clientes mediante la búsqueda de la dirección IP de destino. La DCU permite rastrear el tráfico que se origina en el borde del cliente y está destinado a prefijos específicos en el enrutador de núcleo del proveedor.
Le recomendamos que detenga el tráfico de red en una interfaz antes de modificar la configuración de DCU o SCU para esa interfaz. Modificar la configuración de DCU o SCU sin detener el tráfico podría dañar las estadísticas de DCU o SCU. Antes de reiniciar el tráfico después de modificar la configuración, ingrese el clear interfaces statistics comando.
La figura 1 ilustra una red ISP. En esta topología, puede usar DCU para contar los paquetes que los clientes envían a prefijos específicos. Por ejemplo, puede tener tres contadores, uno por cliente, que cuenten los paquetes destinados al prefijo 210.210/16 y 220.220/16.
Puede usar SCU para contar paquetes que el proveedor envía desde prefijos específicos. Por ejemplo, puede contar los paquetes que se envían desde el prefijo 210.210/16 y 215.215/16 y que se transmiten en una interfaz de salida específica.
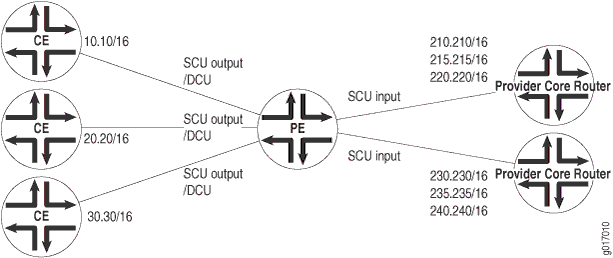 de origen y destino
Puede configurar hasta 126 clases de origen y 126 clases de destino. Para cada interfaz en la que habilite el uso de clase de destino y el uso de clase de origen, el sistema operativo mantiene un contador específico de interfaz para cada clase correspondiente hasta el límite de 126 clases.
En el caso de los paquetes de tránsito que salen del enrutador a través del túnel, las funciones de ruta de reenvío, como RPF, filtrado de tabla de reenvío, uso de clase de origen y uso de clase de destino, no se admiten en las interfaces configuradas como interfaz de salida para el tráfico de túnel. Para el filtrado de firewall, debe permitir que los paquetes de túnel de salida pasen por el filtro de firewall aplicado al tráfico de entrada en la interfaz que es la interfaz de salto siguiente hacia el destino del túnel.
Al realizar la contabilidad de DCU cuando se habilita un servicio de salida, se produce un comportamiento incoherente en la siguiente configuración:
-
Tanto la entrada SCU como la DCU se configuran en la interfaz de entrada de paquetes.
-
La salida de SCU se configura en la interfaz de salida de paquetes.
-
Los servicios de interfaz están habilitados en la interfaz de salida.
Para un paquete entrante con prefijos de origen y destino que coincidan con las clases SCU y DCU configuradas en el enrutador, se incrementarán los contadores SCU y DCU. Este comportamiento no es dañino ni negativo. Sin embargo, es incoherente con los paquetes sin servicio, ya que solo se incrementará el recuento de SCU (ya que el ID de clase de SCU anulará el ID de clase de DCU en este caso).
Para habilitar el conteo de paquetes en una interfaz, incluya la accounting instrucción:
accounting {
    destination-class-usage;
    source-class-usage {
        direction;
    }
}
direction Puede ser una de las siguientes opciones:
-
input: configure al menos un punto de entrada esperado. -
output: configure al menos un punto de salida esperado. -
input output: en una sola interfaz, configure al menos un punto de entrada y un punto de salida esperados.
Puede incluir estas instrucciones en los siguientes niveles jerárquicos:
-
[edit interfaces interface-name unit logical-unit-number family (inet | inet6 | mpls)] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family (inet | inet6 | mpls)]
Para que la SCU funcione, debe configurar al menos una interfaz de entrada y al menos una interfaz de salida.
La capacidad de contar un solo paquete para la contabilidad de SCU y DCU depende de la interfaz física subyacente.
-
Para el tráfico a través de interfaces de concentrador de puerto modular/tarjeta de interfaz modular (MPC/MIC), un solo paquete entrante se cuenta para la contabilidad de SCU y DCU si tanto SCU como DCU están configuradas. Para asegurarse de que se cuenta el paquete saliente, incluya las
source-class-usage outputinstrucciones en la configuración de la interfaz de salida. -
Para el tráfico a través de interfaces CPC, un paquete entrante se cuenta solo una vez y SCU tiene prioridad sobre DCU. Esto significa que cuando un paquete llega a una interfaz en la que se incluyen las
source-class-usage inputinstrucciones ydestination-class-usageen la configuración, y cuando el origen y el destino coinciden con los prefijos de contabilidad, el sistema operativo asocia el paquete solo con la clase de origen.
Para el tráfico a través de interfaces MPC, la contabilidad de SCU y DCU se realiza después de evaluar los filtros de salida. Si un paquete coincide con una condición de coincidencia de filtro de firewall, el paquete se incluye en la contabilidad de SCU o DCU, excepto en el caso en que la acción del término coincidente sea discard.
En los enrutadores serie T, M120 y M320, la clase de origen y las clases de destino no se transportan a través de la estructura del enrutador. Las implicaciones de esto son las siguientes:
-
En los enrutadores serie T, M120 y M320, la contabilidad de SCU y DCU se realiza antes de que el paquete entre en la estructura.
-
En enrutadores M7i, M10i, M120 y M320, en enrutadores de la serie MX con no MPC y en enrutadores de la serie T, la contabilidad de SCU y DCU se realiza antes de evaluar los filtros de salida. Por consiguiente, si un paquete coincide con una condición de coincidencia de filtro de firewall, el paquete se incluye en la contabilidad de SCU o DCU; El paquete se cuenta para cualquier acción de término (incluida la
discardacción). -
En los enrutadores M120, M320 y Serie T, las
destination-classinstrucciones ysource-classsolo se admiten en el nivel de[edit firewall family family-name filter filter-name term term-name from]jerarquía para el filtro aplicado a la tabla de reenvío. En enrutadores M7i, M10i y serie MX, se admiten estas instrucciones.
Después de habilitar la contabilidad en una interfaz, el sistema operativo mantiene contadores de paquetes para esa interfaz, con contadores independientes para inet, inet6y mpls familias de protocolos. A continuación, debe configurar los atributos de clase de origen y clase de destino en las instrucciones de acción de política, que deben incluirse en las políticas de exportación de tabla de reenvío.
Al configurar instrucciones de acción de política, solo puede configurar una clase de origen para cada ruta coincidente. En otras palabras, no se puede aplicar más de una clase de origen a la misma ruta.
En la versión 9.3 y posteriores de Junos OS, puede configurar la contabilidad de SCU para VPN de capa 3 configuradas con la vrf-table-label instrucción. Incluya la source-class-usage instrucción en el [edit routing-instances routing-instance-name vrf-table-label] nivel de jerarquía. La source-class-usage instrucción en este nivel de jerarquía solo se admite para el tipo de instancia de enrutamiento y reenvío virtual (VRF).
No puede habilitar contadores DCU en la interfaz conmutada por etiqueta (LSI) que se crea dinámicamente cuando la vrf-table-label instrucción se configura dentro de un VRF. Para obtener más información, consulte la biblioteca VPN de Junos OS para dispositivos de enrutamiento.
Para obtener una conversación completa sobre los perfiles de contabilidad de clase de origen y destino, consulte la Guía de administración de administración de red de Junos OS para dispositivos de enrutamiento. Para obtener más información acerca de MPLS, consulte la Guía del usuario de aplicaciones MPLS.
Habilitar el uso de clases de origen y de destino
de origen y destino
Antes de poder habilitar el uso de clase de origen (SCU) y el uso de clase de destino (DCU), debe configurar la salida de DCU y SCU en una interfaz:
[edit]
interfaces {
    so-6/1/0 {
        unit 0 {
            family inet {
                accounting {
                    destination-class-usage;
                    source-class-usage {
                        output;
                    }
                }
            }
        }
    }
}
Para habilitar el uso de la clase de origen y de la clase de destino:
Ver también
Descripción general
La difusión dirigida es un proceso que consiste en inundar una subred de destino con paquetes IP de difusión L3 que se originan en una subred diferente. La intención de la difusión dirigida es inundar la subred de destino con los paquetes de difusión en una interfaz LAN sin difundir a toda la red.
La difusión dirigida por IP es una técnica en la que se envía un paquete de difusión a una subred remota específica y, a continuación, se difunde dentro de esa subred. Puede usar la difusión dirigida por IP para facilitar la administración de red remota mediante el envío de paquetes de difusión a hosts en una subred especificada sin difusión a toda la red. Los paquetes de difusión dirigida por IP se difunden solo en la subred de destino. El resto de la red trata los paquetes de difusión dirigidos por IP como paquetes de unidifusión y reenvía los paquetes en consecuencia.
La difusión dirigida se configura con varias opciones en la interfaz de salida del enrutador o conmutador, y los paquetes IP se difunden solo en la interfaz de LAN (salida). La difusión dirigida le ayuda a implementar tareas de administración remota, como copias de seguridad y LAN de activación (WOL) en una interfaz de LAN, y admite instancias de VRF.
Los paquetes IP de difusión L3 normales que se originan en una subred se difunden dentro de la misma subred. Cuando estos paquetes IP llegan a una subred diferente, los paquetes se reenvían al motor de enrutamiento (para ser reenviados a otras aplicaciones). Por lo tanto, las tareas de administración remota, como las copias de seguridad, no se pueden realizar en una subred determinada a través de otra subred. Como solución alternativa, puede habilitar la difusión dirigida para reenviar paquetes de difusión que se originan en una subred diferente.
Los paquetes IP de difusión L3 tienen una dirección IP de destino que es una dirección de difusión válida para la subred de destino. Estos paquetes IP atraviesan la red de la misma manera que los paquetes IP de unidifusión hasta que llegan a la subred de destino, como se indica a continuación:
- En la subred de destino, si el enrutador receptor tiene habilitada la difusión de destino en la interfaz de salida, los paquetes IP se reenvían a una interfaz de salida y al motor de enrutamiento o solo a una interfaz de salida.
- Luego, los paquetes IP se traducen en paquetes IP de difusión, que inundan la subred de destino solo a través de la interfaz LAN, y todos los hosts en la subred de destino reciben los paquetes IP. Los paquetes se descartan si no existe ninguna interfaz LAN.
- El paso final de la secuencia depende de la difusión dirigida:
- Si la difusión dirigida no está habilitada en el enrutador receptor, los paquetes IP se tratan como paquetes IP de difusión de capa 3 normales y se reenvían al motor de enrutamiento.
- Si la difusión dirigida está habilitada sin ninguna opción, los paquetes IP se reenvían al motor de enrutamiento.
Puede configurar la difusión dirigida para reenviar los paquetes IP solo a una interfaz de salida. El reenvío es útil cuando el enrutador está inundado de paquetes para procesar o tanto para una interfaz de salida como para el motor de enrutamiento.
Ningún filtro de firewall configurado en el motor de enrutamiento lo0 no se puede aplicar a los paquetes IP que se reenvían al motor de enrutamiento como resultado de una difusión dirigida. La razón es que los paquetes de difusión se reenvían como tráfico de próximo salto de inundación y no como tráfico de próximo salto local. Puede aplicar un filtro de firewall solo a las rutas locales de próximo salto para el tráfico dirigido hacia el motor de enrutamiento.
- Implementación de difusión dirigida
- Cuándo habilitar la difusión dirigida
- Cuándo no habilitar la difusión dirigida
Implementación de difusión dirigida
La difusión dirigida se configura por subred habilitando la difusión dirigida en la interfaz L3 de la VLAN de la subred. Cuando el conmutador que está conectado a esa subred recibe un paquete que tiene la dirección IP de difusión de la subred como dirección de destino, el conmutador difunde el paquete a todos los hosts de la subred.
De forma predeterminada, la difusión dirigida está deshabilitada.
Cuándo habilitar la difusión dirigida
La difusión dirigida está deshabilitada de forma predeterminada. Habilite la difusión dirigida cuando desee realizar servicios de administración o gestión remotos, como copias de seguridad o tareas de WOL, en hosts de una subred que no tenga conexión directa a Internet.
La habilitación de la difusión dirigida en una subred solo afecta a los hosts de esa subred. Solo los paquetes recibidos en la interfaz L3 de la subred que tengan la dirección IP de difusión de la subred como dirección de destino se inundan en la subred.
Cuándo no habilitar la difusión dirigida
Normalmente, no se habilita la difusión dirigida en subredes que tienen conexiones directas a Internet. La desactivación de la difusión dirigida en la interfaz L3 de una subred solo afecta a esa subred. Si deshabilita la difusión dirigida en una subred y un paquete que tiene la dirección IP de difusión de esa subred llega al conmutador, el conmutador descarta el paquete de difusión.
Si una subred tiene una conexión directa a Internet, habilitar la difusión dirigida en ella aumenta la susceptibilidad de la red a los ataques de DS.
Un atacante malintencionado puede suplantar una dirección IP de origen para engañar a una red y hacerle identificar al atacante como legítimo. Luego, el atacante puede enviar difusiones dirigidas con paquetes de eco ICMP (ping). Cuando los hosts en la red con la difusión dirigida habilitada reciben los paquetes de eco ICMP, los hosts envían respuestas a la víctima que tiene la dirección IP de origen falsificada. Las respuestas crean una avalancha de respuestas ping en un ataque DS que puede abrumar la dirección de origen falsificada conocida como ataque smurf . Otro ataque DS común en redes expuestas con difusión dirigida habilitada es un ataque fraggle . El ataque es similar a un ataque smurf, excepto que el paquete malicioso es un paquete de eco UDP en lugar de un paquete de eco ICMP.
Configurar difusión dirigida
Configurar difusión dirigida
Puede configurar la difusión dirigida en una interfaz de salida con diferentes opciones.
Cualquiera de estas configuraciones es aceptable:
-
Puede permitir que los paquetes de difusión IP destinados a una dirección L3 se reenvíen a través de la interfaz de salida y enviar una copia de los paquetes de difusión IP al motor de enrutamiento.
-
Puede permitir que los paquetes de difusión IP se reenvíen solo a través de la interfaz de salida.
Tenga en cuenta que los paquetes solo se difunden si la interfaz de salida es una interfaz LAN.
Para configurar la difusión dirigida y sus opciones:
Mostrar opciones de configuración de difusión dirigida
En los temas de ejemplo siguientes se muestran las opciones de configuración de difusión dirigidas:
- Reenvíe paquetes de difusión IP en la interfaz de salida y al motor de enrutamiento
- Reenvíe los paquetes de difusión IP solo en la interfaz de salida
Reenvíe paquetes de difusión IP en la interfaz de salida y al motor de enrutamiento
Propósito
Muestra la configuración cuando se configura la difusión dirigida en la interfaz de salida para reenviar los paquetes de difusión IP en la interfaz de salida y enviar una copia de los mismos paquetes al motor de enrutamiento.
Acción
Para mostrar la configuración, ejecute el show comando en el [edit interfaces interface-name unit interface-unit-number family inet] donde el nombre de la interfaz es ge-2/0/0, el valor de la unidad se establece en 0 y la familia de protocolos se establece en inet.
[edit interfaces interface-name unit interface-unit-number family inet]
user@host#show
targeted-broadcast {
    forward-and-send-to-re;
}
Para mostrar la configuración de IRB, ejecute el show comando en el .[edit interfaces irb unit interface-unit-number family inet]
[edit interfaces irb unit interface-unit-number family inet]
user@host#show
targeted-broadcast {
    forward-and-send-to-re;
}
Reenvíe los paquetes de difusión IP solo en la interfaz de salida
Propósito
Muestra la configuración cuando la difusión dirigida está configurada en la interfaz de salida para reenviar los paquetes de difusión IP solo en la interfaz de salida.
Acción
Para mostrar la configuración, ejecute el show comando en el [edit interfaces interface-name unit interface-unit-number family inet] donde el nombre de la interfaz es ge-2/0/0, el valor de la unidad se establece en 0 y la familia de protocolos se establece en inet.
[edit interfaces interface-name unit interface-unit-number family inet]
user@host#show
targeted-broadcast {
    forward-only;
}
Para mostrar la configuración, ejecute el show comando en el nivel .[edit interfaces irb unit interface-unit-number family inet]
[edit interfaces irb unit interface-unit-number family inet]
user@host#show
targeted-broadcast {
    forward-only;
}