Atributo BGP MED
Descripción del atributo del MED que determina el punto de salida en un AS
El discriminador de salida múltiple (MED o MULTI_EXIT_DISC) del BGP es un atributo no transitivo, lo que significa que no se propaga por Internet, sino solo a los sistemas autónomos (AS) adyacentes. El atributo MED es opcional, lo que significa que no siempre se envía con las actualizaciones del BGP. El propósito de MED es influir en la forma en que otros AS introducen su AS para alcanzar un prefijo determinado.
El atributo MED tiene un valor que se denomina métrica. Si todos los demás factores para determinar un punto de salida son iguales, se prefiere el punto de salida con la métrica más baja.
Si se recibe un MED mediante un vínculo de BGP externo, se propaga mediante vínculos internos a otros dispositivos habilitados para BGP en el AS.
Los mensajes de actualización del BGP incluyen una métrica MED si la ruta se aprendió del BGP y ya tenía una métrica MED asociada, o si configura la métrica MED en el archivo de configuración.
Una métrica MED se anuncia con una ruta de acuerdo con las siguientes reglas generales:
-
Una métrica más específica anula una métrica menos específica. Es decir, una métrica específica de un grupo anula una métrica de BGP global y una métrica específica de un par anula una métrica global de BGP o específica de un grupo.
-
Una métrica definida con una política de enrutamiento anula una métrica definida con la
metric-outinstrucción. -
Si se define alguna métrica, anula una métrica recibida en una ruta.
-
Si la ruta recibida no tiene una métrica MED asociada y si no configura explícitamente un valor de métrica, no se anunciará ninguna métrica. Cuando no se configura explícitamente un valor de métrica, el valor MED es equivalente a cero (0) cuando se anuncia una ruta activa.
Dado que la ruta del AS en lugar del número de saltos entre hosts es el criterio principal para la selección de ruta del BGP, un AS con varias conexiones a un AS par puede tener varias rutas de AS equivalentes. Cuando la tabla de enrutamiento contiene dos rutas al mismo host en un AS vecino, una métrica MED asignada a cada ruta puede determinar cuál incluir en la tabla de reenvío. La métrica del MED que asigne puede forzar el tráfico a través de un punto de salida determinado en un AS.
La figura 1 ilustra cómo se utilizan las métricas MED para determinar la selección de rutas.
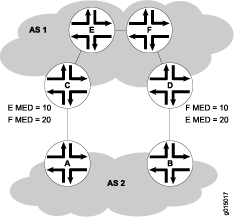 de MED predeterminado
La figura 1 muestra los AS 1 y AS 2 conectados por dos vínculos de BGP independientes a los enrutadores C y D. El host E del AS 1 se encuentra más cerca del enrutador C. El host F, también en el AS 1, se encuentra más cerca del enrutador D. Dado que las rutas de AS son equivalentes, existen dos rutas para cada host, una mediante el enrutador C y otra mediante el enrutador D. Para forzar todo el tráfico destinado al host E a través del enrutador C, el administrador de red del AS 1 asigna una métrica MED para cada enrutador al host E en su punto de salida. Se asigna una métrica MED de 10 a la ruta al host E mediante el enrutador C, y se asigna una métrica MED de 20 a la ruta al host E mediante el enrutador D. Los enrutadores del BGP en el AS 2 seleccionan la ruta con la métrica MED más baja para la tabla de reenvío.
De forma predeterminada, solo se comparan las MED de los enrutadores que tengan los mismos valores del par del AS. Sin embargo, puede configurar las opciones de selección de ruta de la tabla de enrutamiento enumeradas en la tabla 1 para comparar los MED de diferentes maneras. Las opciones de MED no son mutuamente excluyentes y se pueden configurar en combinación o de forma independiente. Para que las opciones de MED surtan efecto, debe configurarlas de manera uniforme en toda la red. La opción u opciones de MED que configure determinan la ruta seleccionada. Por lo tanto, le recomendamos que evalúe cuidadosamente su red para las rutas preferidas antes de configurar las opciones de MED.
|
Opción (nombre) |
Función |
Uso |
|---|---|---|
|
Siempre comparando MED ( |
Garantiza que los MED para los rutas de los pares de diferentes AS siempre estén comparados en el proceso de selección de ruta. |
Resulta útil cuando todas las empresas que participan en una red acuerdan una política uniforme para la configuración de los MED. Por ejemplo, en una red compartida por dos ISP, ambos deben estar de acuerdo en que una ruta determinada es la mejor ruta para configurar los valores del MED correctamente. |
|
Adición del costo de IGP al MED ( |
Antes de comparar los valores del MED para la selección de rutas, agrega al MED el costo de la ruta del IGP al destino del próximo salto del BGP. Esta opción sustituye el valor MED del enrutador, pero no afecta a la comparación de métricas de IGP. Como resultado, cuando varias rutas tienen el mismo valor después de la comparación MED-plus-IGP, y la selección de rutas continúa, la métrica de ruta IGP también se compara, aunque se agregó al valor MED y se comparó anteriormente en el proceso de selección. |
Es útil cuando el AS descendente requiere el costo completo de una ruta determinada que se recibe en varios AS. |
|
Aplicación del comportamiento no determinista del IOS de Cisco ( |
Especifica el comportamiento no determinista del software Cisco IOS:
|
Le recomendamos que no configure esta opción, ya que el comportamiento no determinista a veces impide que el sistema compare correctamente los MED entre rutas. |
Ver también
Ejemplo: Configurar el atributo MED que determine el punto de salida en un AS
En este ejemplo, se muestra cómo configurar una métrica de discriminador de salida múltiple (MED) para anunciar en los mensajes de actualización del BGP.
Requisitos
No se necesita ninguna configuración especial más allá de la inicialización del dispositivo antes de configurar este ejemplo.
Descripción general
Para configurar directamente una métrica de MED para que se anuncie en los mensajes de actualización del BGP, incluya la metric-out instrucción:
metric-out (metric | minimum-igp offset | igp delay-med-update | offset);
metric es la métrica principal en todas las rutas enviadas a los pares. Puede ser un valor en el intervalo de 0 a 4.294.967.295 (2,32 – 1).
También se admiten las siguientes configuraciones opcionales:
-
minimum-igp: establece la métrica en el valor mínimo de métrica calculado en el protocolo de pasarela interior (IGP) para llegar al siguiente salto del BGP. Si una métrica recién calculada es mayor que el valor mínimo de la métrica, el valor de la métrica permanece sin cambios. Si una métrica recién calculada es menor, el valor de la métrica se reduce a ese valor. -
igp: establece la métrica en el valor de métrica más reciente calculado en el IGP para llegar al siguiente salto del BGP. -
delay-med-update: retrasa el envío de actualizaciones de MED cuando aumenta el valor de MED. Incluya ladelay-med-updateinstrucción cuando configure laigpinstrucción. El intervalo predeterminado para retrasar el envío de actualizaciones, a menos que el MED sea menor o que haya cambiado otro atributo asociado con la ruta es de 10 minutos. Incluya lamed-igp-update-interval minutesinstrucción en el nivel de[edit routing-options]jerarquía para modificar el intervalo predeterminado. -
offset: especifica un valor paraoffsetaumentar o disminuir la métrica que se utiliza a partir del valor de la métrica calculada en el IGP. El valor de la métrica se desplaza con el valor especificado. La métrica calculada en el IGP (especificando oigpigp-minimum) aumenta si eloffsetvalor es positivo. La métrica calculada en el IGP (especificando oigp)igp-minimumdisminuye si eloffsetvalor es negativo.offsetpuede ser un valor en el intervalo de –231 a 231 –1. Tenga en cuenta que la métrica ajustada nunca puede ir por debajo de 0 o por encima de 232 – 1.
La figura 2 muestra una red típica con sesiones de pares internos y múltiples puntos de salida a un sistema autónomo (AS) vecino.
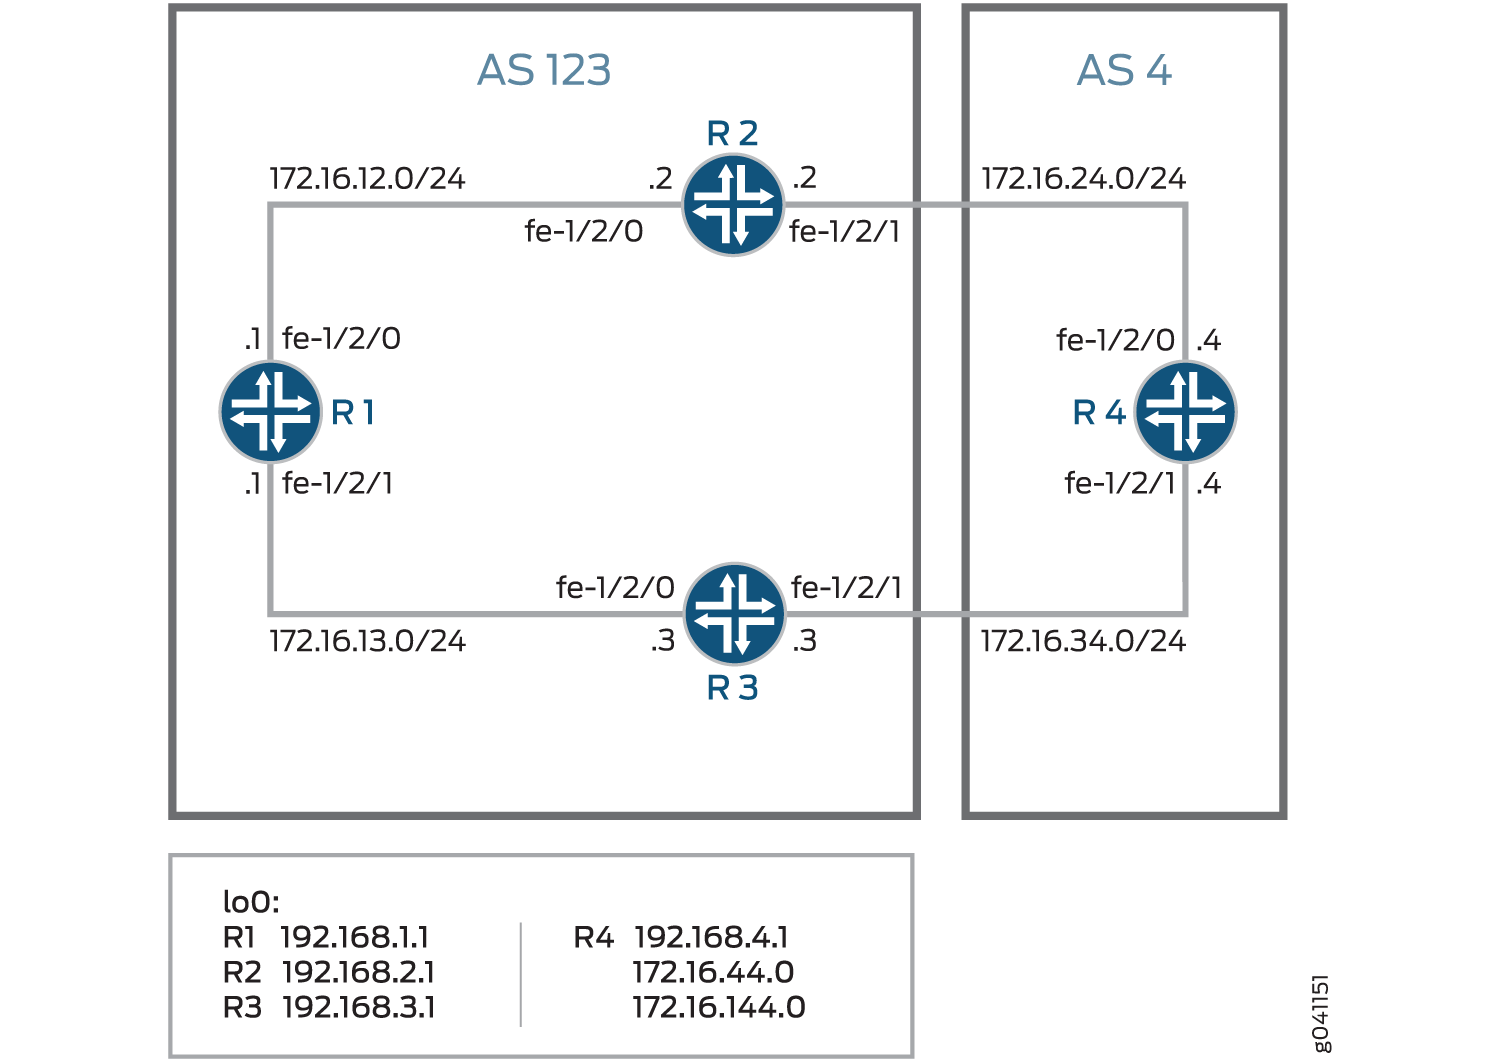 salida
El dispositivo R4 tiene varias interfaces de circuito cerrado configuradas para simular prefijos anunciados. Las direcciones de interfaz de circuito cerrado adicionales son 44.44.44.44/32 y 144.144.144.144/32. En este ejemplo, se muestra cómo configurar el dispositivo R4 para anunciar un valor MED de 30 al dispositivo R3 y un valor MED de 20 al dispositivo R2. Esto hace que todos los dispositivos del AS 123 prefieran la ruta que pasa por el dispositivo R2 para llegar al AS 4.
Configuración
- Configuración rápida de CLI
- Configuración del dispositivo R1
- Configuración del dispositivo R2
- Configuración del dispositivo R3
- Configuración del dispositivo R4
Configuración rápida de CLI
Para configurar rápidamente este ejemplo, copie los siguientes comandos, péguelos en un archivo de texto, elimine los saltos de línea, cambie los detalles necesarios para que coincidan con su configuración de red y, luego, copie y pegue los comandos en la CLI en el nivel jerárquico [edit] .
Dispositivo R1
set interfaces fe-1/2/0 unit 1 family inet address 12.12.12.1/24
set interfaces fe-1/2/1 unit 2 family inet address 13.13.13.1/24
set interfaces lo0 unit 1 family inet address 192.168.1.1/32
set protocols bgp group internal type internal
set protocols bgp group internal local-address 192.168.1.1
set protocols bgp group internal export send-direct
set protocols bgp group internal neighbor 192.168.2.1
set protocols bgp group internal neighbor 192.168.3.1
set protocols ospf area 0.0.0.0 interface lo0.1 passive
set protocols ospf area 0.0.0.0 interface fe-1/2/0.1
set protocols ospf area 0.0.0.0 interface fe-1/2/1.2
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 123
set routing-options router-id 192.168.1.1
Dispositivo R2
set interfaces fe-1/2/0 unit 3 family inet address 12.12.12.2/24
set interfaces fe-1/2/1 unit 4 family inet address 24.24.24.2/24
set interfaces lo0 unit 2 family inet address 192.168.2.1/32
set protocols bgp group internal type internal
set protocols bgp group internal local-address 192.168.2.1
set protocols bgp group internal export send-direct
set protocols bgp group internal neighbor 192.168.1.1
set protocols bgp group internal neighbor 192.168.3.1
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 4
set protocols bgp group external neighbor 24.24.24.4
set protocols ospf area 0.0.0.0 interface lo0.2 passive
set protocols ospf area 0.0.0.0 interface fe-1/2/0.3
set protocols ospf area 0.0.0.0 interface fe-1/2/1.4
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 123
set routing-options router-id 192.168.2.1
Dispositivo R3
set interfaces fe-1/2/0 unit 5 family inet address 13.13.13.3/24
set interfaces fe-1/2/1 unit 6 family inet address 34.34.34.3/24
set interfaces lo0 unit 3 family inet address 192.168.3.1/32
set protocols bgp group internal type internal
set protocols bgp group internal local-address 192.168.3.1
set protocols bgp group internal export send-direct
set protocols bgp group internal neighbor 192.168.1.1
set protocols bgp group internal neighbor 192.168.2.1
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 4
set protocols bgp group external neighbor 34.34.34.4
set protocols ospf area 0.0.0.0 interface lo0.3 passive
set protocols ospf area 0.0.0.0 interface fe-1/2/0.5
set protocols ospf area 0.0.0.0 interface fe-1/2/1.6
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 123
set routing-options router-id 192.168.3.1
Dispositivo R4
set interfaces fe-1/2/0 unit 7 family inet address 24.24.24.4/24
set interfaces fe-1/2/1 unit 8 family inet address 34.34.34.4/24
set interfaces lo0 unit 4 family inet address 192.168.4.1/32
set interfaces lo0 unit 4 family inet address 44.44.44.44/32
set interfaces lo0 unit 4 family inet address 144.144.144.144/32
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 123
set protocols bgp group external neighbor 34.34.34.3 metric-out 30
set protocols bgp group external neighbor 24.24.24.2 metric-out 20
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 4
set routing-options router-id 192.168.4.1
Configuración del dispositivo R1
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R1:
-
Configure las interfaces.
[edit interfaces fe-1/2/0 unit 1]
user@R1# set family inet address 12.12.12.1/24
[edit interfaces fe-1/2/1 unit 2]
user@R1# set family inet address 13.13.13.1/24
[edit interfaces lo0 unit 1]
user@R1# set family inet address 192.168.1.1/32
-
Configure BGP.
[edit protocols bgp group internal]
user@R1# set type internal
user@R1# set local-address 192.168.1.1
user@R1# set export send-direct
user@R1# set neighbor 192.168.2.1
user@R1# set neighbor 192.168.3.1
-
Configure OSPF.
[edit protocols ospf area 0.0.0.0]
user@R1# set interface lo0.1 passive
user@R1# set interface fe-1/2/0.1
user@R1# set interface fe-1/2/1.2
-
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1]
user@R1# set from protocol direct
user@R1# set then accept
-
Configure el ID del enrutador y el número de sistema autónomo (AS).
[edit routing-options]
user@R1# set autonomous-system 123
user@R1# set router-id 192.168.1.1
Resultados
Desde el modo de configuración, ingrese los comandos , show policy-optionsy show protocolsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R1# show interfaces
fe-1/2/0 {
    unit 1 {
        family inet {
            address 12.12.12.1/24;
        }
    }
}
fe-1/2/1 {
    unit 2 {
        family inet {
            address 13.13.13.1/24;
        }
    }
}
lo0 {
    unit 1 {
        family inet {
            address 192.168.1.1/32;
        }
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R1# show protocols
bgp {
    group internal {
        type internal;
        local-address 192.168.1.1;
        export send-direct;
        neighbor 192.168.2.1;
        neighbor 192.168.3.1;
    }
}
ospf {
    area 0.0.0.0 {
        interface lo0.1 {
            passive;
        }
        interface fe-1/2/0.1;
        interface fe-1/2/1.2;
    }
}
user@R1# show routing-options
autonomous-system 123;
router-id 192.168.1.1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Configuración del dispositivo R2
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R2:
-
Configure las interfaces.
[edit interfaces fe-1/2/0 unit 3]
user@R2# set family inet address 12.12.12.21/24
[edit interfaces fe-1/2/1 unit 4]
user@R2# set family inet address 24.24.24.2/24
[edit interfaces lo0 unit 2]
user@R2# set family inet address 192.168.2.1/32
-
Configure BGP.
[edit protocols bgp group internal]
user@R2# set type internal
user@R2# set local-address 192.168.2.1
user@R2# set export send-direct
user@R2# set neighbor 192.168.1.1
user@R2# set neighbor 192.168.3.1
[edit protocols bgp group external]
user@R2# set type external
user@R2# set export send-direct
user@R2# set peer-as 4
user@R2# set neighbor 24.24.24.4
-
Configure OSPF.
[edit protocols ospf area 0.0.0.0]
user@R2# set interface lo0.2 passive
user@R2# set interface fe-1/2/0.3
user@R2# set interface fe-1/2/1.4
-
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1]
user@R2# set from protocol direct
user@R2# set then accept
-
Configure el ID del enrutador y el número de sistema autónomo (AS).
[edit routing-options]
user@R2# set autonomous-system 123
user@R2# set router-id 192.168.2.1
Resultados
Desde el modo de configuración, ingrese los comandos , show policy-optionsy show protocolsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R2# show interfaces
fe-1/2/0 {
    unit 3 {
        family inet {
            address 12.12.12.2/24;
        }
    }
}
fe-1/2/1 {
    unit 4 {
        family inet {
            address 24.24.24.2/24;
        }
    }
}
lo0 {
    unit 2 {
        family inet {
            address 192.168.2.1/32;
        }
    }
}
user@R2# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R2# show protocols
bgp {
    group internal {
        type internal;
        local-address 192.168.2.1;
        export send-direct;
        neighbor 192.168.1.1;
        neighbor 192.168.3.1;
    }
    group external {
        type external;
        export send-direct;
        peer-as 4;
        neighbor 24.24.24.4;
    }
}
ospf {
    area 0.0.0.0 {
        interface lo0.2 {
            passive;
        }
        interface fe-1/2/0.3;
        interface fe-1/2/1.4;
    }
}
user@R2# show routing-options
autonomous-system 123;
router-id 192.168.2.1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Configuración del dispositivo R3
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R3:
-
Configure las interfaces.
[edit interfaces fe-1/2/0 unit 5]
user@R3# set family inet address 13.13.13.3/24
[edit interfaces fe-1/2/1 unit 6]
user@R3# set family inet address 34.34.34.3/24
[edit interfaces lo0 unit 3]
user@R3# set family inet address 192.168.3.1/32
-
Configure BGP.
[edit protocols bgp group internal]
user@R3# set type internal
user@R3# set local-address 192.168.3.1
user@R3# set export send-direct
user@R3# set neighbor 192.168.1.1
user@R3# set neighbor 192.168.2.1
[edit protocols bgp group external]
user@R3# set type external
user@R3# set export send-direct
user@R3# set peer-as 4
user@R3# set neighbor 34.34.34.4
-
Configure OSPF.
[edit protocols ospf area 0.0.0.0]
user@R3# set interface lo0.3 passive
user@R3# set interface fe-1/2/0.5
user@R3# set interface fe-1/2/1.6
-
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1]
user@R3# set from protocol direct
user@R3# set then accept
-
Configure el ID del enrutador y el número de sistema autónomo (AS).
[edit routing-options]
user@R3# set autonomous-system 123
user@R3# set router-id 192.168.3.1
Resultados
Desde el modo de configuración, ingrese los comandos , show policy-optionsy show protocolsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R3# show interfaces
fe-1/2/0 {
    unit 5 {
        family inet {
            address 13.13.13.3/24;
        }
    }
}
fe-1/2/1 {
    unit 6 {
        family inet {
            address 34.34.34.3/24;
        }
    }
}
lo0 {
    unit 3 {
        family inet {
            address 192.168.3.1/32;
        }
    }
}
user@R3# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R3# show protocols
bgp {
    group internal {
        type internal;
        local-address 192.168.3.1;
        export send-direct;
        neighbor 192.168.1.1;
        neighbor 192.168.2.1;
    }
    group external {
        type external;
        export send-direct;
        peer-as 4;
        neighbor 34.34.34.4;
    }
}
ospf {
    area 0.0.0.0 {
        interface lo0.3 {
            passive;
        }
        interface fe-1/2/0.5;
        interface fe-1/2/1.6;
    }
}
user@R3# show routing-options
autonomous-system 123;
router-id 192.168.3.1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Configuración del dispositivo R4
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R4:
-
Configure las interfaces.
[edit interfaces fe-1/2/0 unit 7]
user@R4# set family inet address 24.24.24.4/24
[edit interfaces fe-1/2/1 unit 8]
user@R4# set family inet address 34.34.34.4/24
[edit interfaces lo0 unit 4]
user@R4# set family inet address 192.168.4.1/32
user@R4# set family inet address 44.44.44.44/32
user@R4# set family inet address 144.144.144.144/32
El dispositivo R4 tiene varias direcciones de interfaz de circuito cerrado para simular prefijos anunciados.
-
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1]
user@R4# set from protocol direct
user@R4# set then accept
-
Configure BGP.
[edit protocols bgp group external]
user@R4# set type external
user@R4# set export send-direct
user@R4# set peer-as 123
-
Configure un valor MED de 30 para el dispositivo vecino R3 y un valor MED de 20 para el dispositivo vecino R2.
[edit protocols bgp group external]
user@R4# set neighbor 34.34.34.3 metric-out 30
user@R4# set neighbor 24.24.24.2 metric-out 20
Esta configuración causa que el sistema autónomo (AS) 123 (del cual son miembros los dispositivos R1, R2 y R3) prefiera la ruta que pasa por el dispositivo R2 hasta llegar al AS 4.
-
Configure el ID del enrutador y el número de AS.
[edit routing-options]
user@R4# set autonomous-system 4
user@R4# set router-id 192.168.4.1
Resultados
Desde el modo de configuración, ingrese los comandos , show policy-optionsy show protocolsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R4# show interfaces
fe-1/2/0 {
    unit 7 {
        family inet {
            address 24.24.24.4/24;
        }
    }
}
fe-1/2/1 {
    unit 8 {
        family inet {
            address 34.34.34.4/24;
        }
    }
}
lo0 {
    unit 4 {
        family inet {
            address 192.168.4.1/32;
             address 44.44.44.44/32;
             address 144.144.144.144/32;
        }
    }
}
user@R4# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R4# show protocols
bgp {
    group external {
        type external;
        export send-direct;
        peer-as 123;
        neighbor 34.34.34.3 {
            metric-out 30;
        }
        neighbor 24.24.24.2 {
            metric-out 20;
        }
    }
}
user@R4# show routing-options
autonomous-system 4;
router-id 192.168.4.1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Verificación
Confirme que la configuración funcione correctamente.
- Comprobación de la ruta activa del dispositivo R1 al R4
- Verificar que el dispositivo R4 esté enviando sus rutas correctamente
Comprobación de la ruta activa del dispositivo R1 al R4
Propósito
Compruebe que la ruta activa pasa por el dispositivo R2.
Acción
Desde el modo operativo, introduzca el show route protocol bgp comando.
user@R1> show route protocol bgp
inet.0: 13 destinations, 19 routes (13 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

12.12.12.0/24       [BGP/170] 3d 22:52:38, localpref 100, from 192.168.2.1
                      AS path: I
                    > to 12.12.12.2 via fe-1/2/0.1
13.13.13.0/24       [BGP/170] 3d 03:15:16, localpref 100, from 192.168.3.1
                      AS path: I
                    > to 13.13.13.3 via fe-1/2/1.2
24.24.24.0/24       [BGP/170] 3d 22:52:38, localpref 100, from 192.168.2.1
                      AS path: I
                    > to 12.12.12.2 via fe-1/2/0.1
34.34.34.0/24       [BGP/170] 3d 03:15:16, localpref 100, from 192.168.3.1
                      AS path: I
                    > to 13.13.13.3 via fe-1/2/1.2
44.44.44.44/32     *[BGP/170] 01:41:11, MED 20, localpref 100, from 192.168.2.1
                      AS path: 4 I
                    > to 12.12.12.2 via fe-1/2/0.1
144.144.144.144/32 *[BGP/170] 00:08:13, MED 20, localpref 100, from 192.168.2.1
                      AS path: 4 I
                    > to 12.12.12.2 via fe-1/2/0.1
192.168.2.1/32      [BGP/170] 3d 22:52:38, localpref 100, from 192.168.2.1
                      AS path: I
                    > to 12.12.12.2 via fe-1/2/0.1
192.168.3.1/32      [BGP/170] 3d 03:15:16, localpref 100, from 192.168.3.1
                      AS path: I
                    > to 13.13.13.3 via fe-1/2/1.2
192.168.4.1/32     *[BGP/170] 01:41:11, MED 20, localpref 100, from 192.168.2.1
                      AS path: 4 I
                    > to 12.12.12.2 via fe-1/2/0.1
Significado
El asterisco (*) muestra que la ruta preferida es a través del dispositivo R2. El motivo de la selección de ruta se muestra como MED 20.
Verificar que el dispositivo R4 esté enviando sus rutas correctamente
Propósito
Verifique que el dispositivo R4 esté enviando mensajes de actualización con un valor de 20 al dispositivo R2 y un valor de 30 al dispositivo R3.
Acción
Desde el modo operativo, introduzca el show route advertising-protocol bgp 24.24.24.2 comando.
user@R4> show route advertising-protocol bgp 24.24.24.2
inet.0: 11 destinations, 13 routes (11 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 24.24.24.0/24           Self                 20                 I
* 34.34.34.0/24           Self                 20                 I
* 44.44.44.44/32          Self                 20                 I
* 144.144.144.144/32      Self                 20                 I
* 192.168.4.1/32          Self                 20                 I
user@R4> show route advertising-protocol bgp 34.34.34.3
inet.0: 11 destinations, 13 routes (11 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 24.24.24.0/24           Self                 30                 I
* 34.34.34.0/24           Self                 30                 I
* 44.44.44.44/32          Self                 30                 I
* 144.144.144.144/32      Self                 30                 I
* 192.168.4.1/32          Self                 30                 I
Significado
La columna MED muestra que el dispositivo R4 envía los valores MED correctos a sus dos vecinos de BGP externos (EBGP).
Ejemplo: Configuración del MED mediante filtros de ruta
En este ejemplo, se muestra cómo configurar una política que utiliza filtros de ruta para modificar la métrica del discriminador de salida múltiple (MED) para anunciar en los mensajes de actualización del BGP.
Requisitos
No se necesita ninguna configuración especial más allá de la inicialización del dispositivo antes de configurar este ejemplo.
Descripción general
Para configurar una política de filtro de rutas que modifique la métrica MED anunciada en los mensajes de actualización del BGP, incluya la metric instrucción en la acción de la política.
La figura 3 muestra una red típica con sesiones de pares internas y múltiples puntos de salida a un sistema autónomo (AS) vecino.
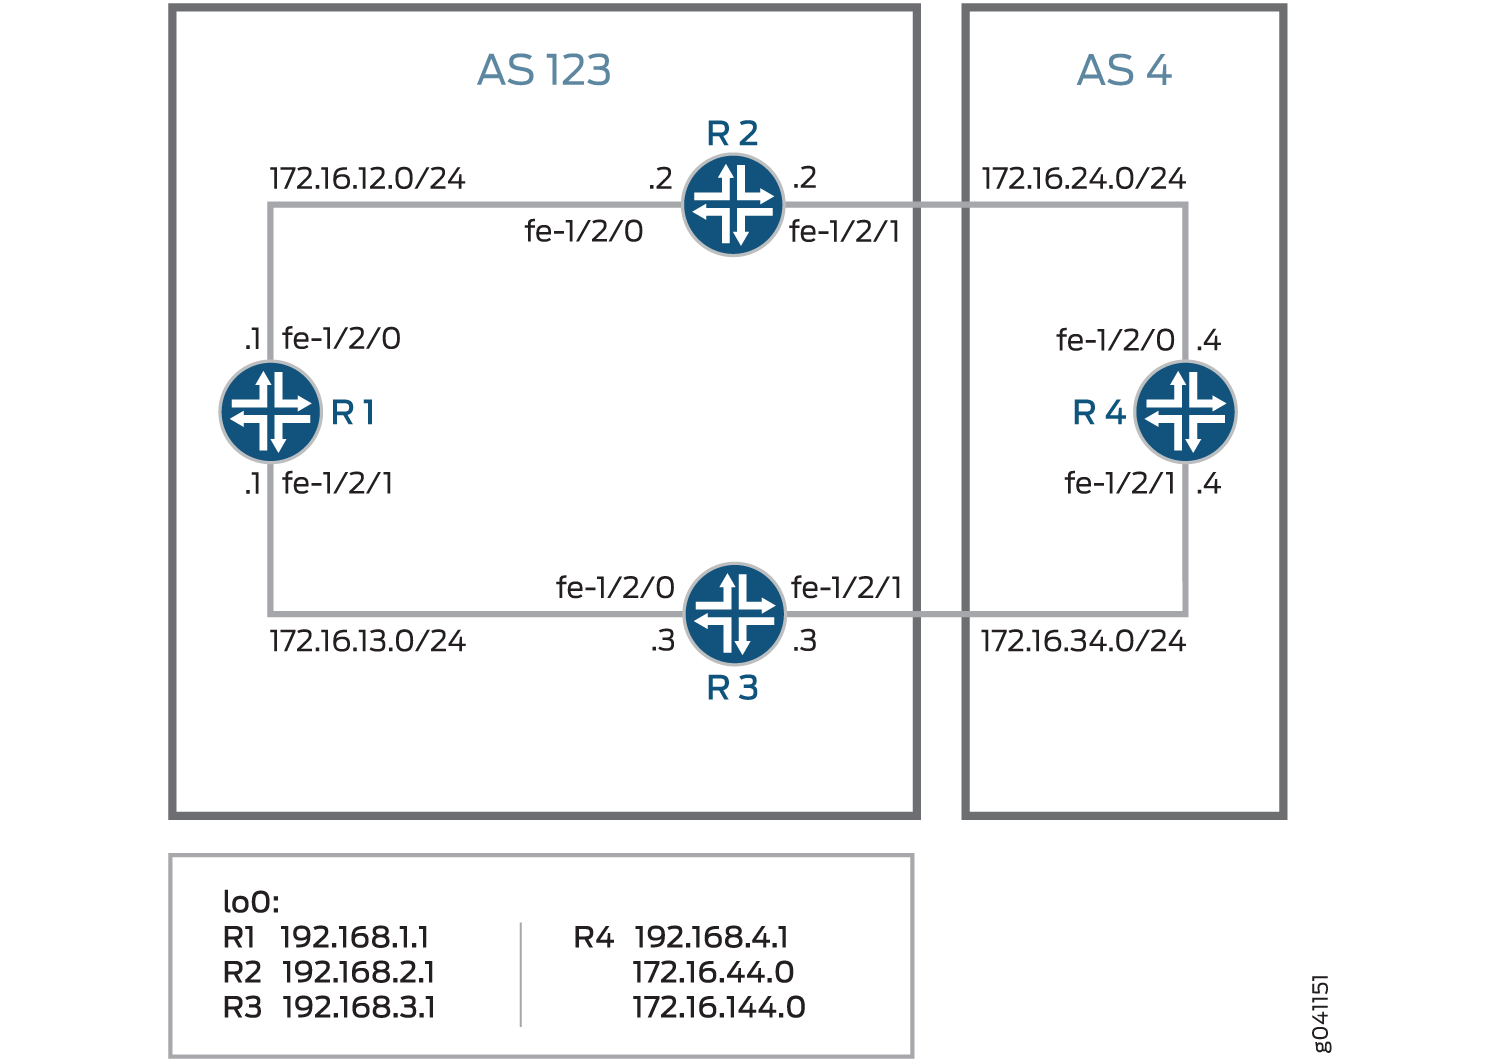 salida
El dispositivo R4 tiene varias interfaces de circuito cerrado configuradas para simular prefijos anunciados. Las direcciones de interfaz de circuito cerrado adicionales son 172.16.44.0/32 y 172.16.144.0/32. En este ejemplo, se muestra cómo configurar el dispositivo R4 para anunciar un valor MED de 30 al dispositivo R3 para todas las rutas excepto 172.16.144.0. Para 172.16.144.0, se anuncia un valor MED de 10 en el dispositivo 3. Se anuncia un valor MED de 20 en el dispositivo R2, independientemente del prefijo de ruta.
Configuración
- Configuración rápida de CLI
- Configuración del dispositivo R1
- Configuración del dispositivo R2
- Configuración del dispositivo R3
- Configuración del dispositivo R4
Configuración rápida de CLI
Para configurar rápidamente este ejemplo, copie los siguientes comandos, péguelos en un archivo de texto, elimine los saltos de línea, cambie los detalles necesarios para que coincidan con su configuración de red y, luego, copie y pegue los comandos en la CLI en el nivel jerárquico [edit] .
Dispositivo R1
set interfaces fe-1/2/0 unit 1 family inet address 172.16.12.1/24
set interfaces fe-1/2/1 unit 2 family inet address 172.16.13.1/24
set interfaces lo0 unit 1 family inet address 192.168.1.1/32
set protocols bgp group internal type internal
set protocols bgp group internal local-address 192.168.1.1
set protocols bgp group internal export send-direct
set protocols bgp group internal neighbor 192.168.2.1
set protocols bgp group internal neighbor 192.168.3.1
set protocols ospf area 0.0.0.0 interface lo0.1 passive
set protocols ospf area 0.0.0.0 interface fe-1/2/0.1
set protocols ospf area 0.0.0.0 interface fe-1/2/1.2
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 123
set routing-options router-id 192.168.1.1
Dispositivo R2
set interfaces fe-1/2/0 unit 3 family inet address 172.16.12.2/24
set interfaces fe-1/2/1 unit 4 family inet address 172.16.24.2/24
set interfaces lo0 unit 2 family inet address 192.168.2.1/32
set protocols bgp group internal type internal
set protocols bgp group internal local-address 192.168.2.1
set protocols bgp group internal export send-direct
set protocols bgp group internal neighbor 192.168.1.1
set protocols bgp group internal neighbor 192.168.3.1
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 4
set protocols bgp group external neighbor 172.16.24.4
set protocols ospf area 0.0.0.0 interface lo0.2 passive
set protocols ospf area 0.0.0.0 interface fe-1/2/0.3
set protocols ospf area 0.0.0.0 interface fe-1/2/1.4
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 123
set routing-options router-id 192.168.2.1
Dispositivo R3
set interfaces fe-1/2/0 unit 5 family inet address 172.16.13.3/24
set interfaces fe-1/2/1 unit 6 family inet address 172.16.34.3/24
set interfaces lo0 unit 3 family inet address 192.168.3.1/32
set protocols bgp group internal type internal
set protocols bgp group internal local-address 192.168.3.1
set protocols bgp group internal export send-direct
set protocols bgp group internal neighbor 192.168.1.1
set protocols bgp group internal neighbor 192.168.2.1
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 4
set protocols bgp group external neighbor 172.16.34.4
set protocols ospf area 0.0.0.0 interface lo0.3 passive
set protocols ospf area 0.0.0.0 interface fe-1/2/0.5
set protocols ospf area 0.0.0.0 interface fe-1/2/1.6
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 123
set routing-options router-id 192.168.3.1
Dispositivo R4
set interfaces fe-1/2/0 unit 7 family inet address 172.16.24.4/24
set interfaces fe-1/2/1 unit 8 family inet address 172.16.34.4/24
set interfaces lo0 unit 4 family inet address 192.168.4.1/32
set interfaces lo0 unit 4 family inet address 172.16.44.0/32
set interfaces lo0 unit 4 family inet address 172.16.144.0/32
set protocols bgp group external type external
set protocols bgp group external export send-direct
set protocols bgp group external peer-as 123
set protocols bgp group external neighbor 172.16.34.3 export med-10
set protocols bgp group external neighbor 172.16.34.3 export med-30
set protocols bgp group external neighbor 172.16.24.2 metric-out 20
set policy-options policy-statement med-10 from route-filter 172.16.144.0/32 exact
set policy-options policy-statement med-10 then metric 10
set policy-options policy-statement med-10 then accept
set policy-options policy-statement med-30 from route-filter 0.0.0.0/0 longer
set policy-options policy-statement med-30 then metric 30
set policy-options policy-statement med-30 then accept
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options autonomous-system 4
set routing-options router-id 192.168.4.1
Configuración del dispositivo R1
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R1:
-
Configure las interfaces de los dispositivos.
[edit interfaces fe-1/2/0 unit 1]
user@R1# set family inet address 172.16.12.1/24
[edit interfaces fe-1/2/1 unit 2]
user@R1# set family inet address 172.16.13.1/24
[edit interfaces lo0 unit 1]
user@R1# set family inet address 192.168.1.1/32
-
Configure BGP.
[edit protocols bgp group internal]
user@R1# set type internal
user@R1# set local-address 192.168.1.1
user@R1# set export send-direct
user@R1# set neighbor 192.168.2.1
user@R1# set neighbor 192.168.3.1
-
Configure OSPF.
[edit protocols ospf area 0.0.0.0]
user@R1# set interface lo0.1 passive
user@R1# set interface fe-1/2/0.1
user@R1# set interface fe-1/2/1.2
-
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1]
user@R1# set from protocol direct
user@R1# set then accept
-
Configure el ID del enrutador y el número de sistema autónomo (AS).
[edit routing-options]
user@R1# set autonomous-system 123
user@R1# set router-id 192.168.1.1
Resultados
Desde el modo de configuración, ingrese los comandos , show protocolsy show policy-optionsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R1# show interfaces
fe-1/2/0 {
    unit 1 {
        family inet {
            address 172.16.12.1/24;
        }
    }
}
fe-1/2/1 {
    unit 2 {
        family inet {
            address 172.16.13.1/24;
        }
    }
}
lo0 {
    unit 1 {
        family inet {
            address 192.168.1.1/32;
        }
    }
}
user@R1# show protocols
bgp {
    group internal {
        type internal;
        local-address 192.168.1.1;
        export send-direct;
        neighbor 192.168.2.1;
        neighbor 192.168.3.1;
    }
}
ospf {
    area 0.0.0.0 {
        interface lo0.1 {
            passive;
        }
        interface fe-1/2/0.1;
        interface fe-1/2/1.2;
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R1# show routing-options
autonomous-system 123;
router-id 192.168.1.1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Configuración del dispositivo R2
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R2:
-
Configure las interfaces de los dispositivos.
[edit interfaces fe-1/2/0 unit 3]
user@R2# set family inet address 172.16.12.21/24
[edit interfaces fe-1/2/1 unit 4]
user@R2# set family inet address 172.16.24.2/24
[edit interfaces lo0 unit 2]
user@R2# set family inet address 192.168.2.1/32
-
Configure BGP.
[edit protocols bgp group internal]
user@R2# set type internal
user@R2# set local-address 192.168.2.1
user@R2# set export send-direct
user@R2# set neighbor 192.168.1.1
user@R2# set neighbor 192.168.3.1
[edit protocols bgp group external]
user@R2# set type external
user@R2# set export send-direct
user@R2# set peer-as 4
user@R2# set neighbor 172.16.24.4
-
Configure OSPF.
[edit protocols ospf area 0.0.0.0]
user@R2# set interface lo0.2 passive
user@R2# set interface fe-1/2/0.3
user@R2# set interface fe-1/2/1.4
-
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1]
user@R2# set from protocol direct
user@R2# set then accept
-
Configure el ID del enrutador y el número de sistema autónomo (AS).
[edit routing-options]
user@R2# set autonomous-system 123
user@R2# set router-id 192.168.2.1
Resultados
Desde el modo de configuración, ingrese los comandos , show protocolsy show policy-optionsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R2# show interfaces
fe-1/2/0 {
    unit 3 {
        family inet {
            address 172.16.12.2/24;
        }
    }
}
fe-1/2/1 {
    unit 4 {
        family inet {
            address 172.16.24.2/24;
        }
    }
}
lo0 {
    unit 2 {
        family inet {
            address 192.168.2.1/32;
        }
    }
}
user@R2# show protocols
bgp {
    group internal {
        type internal;
        local-address 192.168.2.1;
        export send-direct;
        neighbor 192.168.1.1;
        neighbor 192.168.3.1;
    }
    group external {
        type external;
        export send-direct;
        peer-as 4;
        neighbor 172.16.24.4;
    }
}
ospf {
    area 0.0.0.0 {
        interface lo0.2 {
            passive;
        }
        interface fe-1/2/0.3;
        interface fe-1/2/1.4;
    }
}
user@R2# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R2# show routing-options
autonomous-system 123;
router-id 192.168.2.1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Configuración del dispositivo R3
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R3:
-
Configure las interfaces de los dispositivos.
[edit interfaces fe-1/2/0 unit 5]
user@R3# set family inet address 172.16.13.3/24
[edit interfaces fe-1/2/1 unit 6]
user@R3# set family inet address 172.16.34.3/24
[edit interfaces lo0 unit 3]
user@R3# set family inet address 192.168.3.1/32
-
Configure BGP.
[edit protocols bgp group internal]
user@R3# set type internal
user@R3# set local-address 192.168.3.1
user@R3# set export send-direct
user@R3# set neighbor 192.168.1.1
user@R3# set neighbor 192.168.2.1
[edit protocols bgp group external]
user@R3# set type external
user@R3# set export send-direct
user@R3# set peer-as 4
user@R3# set neighbor 172.16.34.4
-
Configure OSPF.
[edit protocols ospf area 0.0.0.0]
user@R3# set interface lo0.3 passive
user@R3# set interface fe-1/2/0.5
user@R3# set interface fe-1/2/1.6
-
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1]
user@R3# set from protocol direct
user@R3# set then accept
-
Configure el ID del enrutador y el número de sistema autónomo (AS).
[edit routing-options]
user@R3# set autonomous-system 123
user@R3# set router-id 192.168.3.1
Resultados
Desde el modo de configuración, ingrese los comandos , show protocolsy show policy-optionsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R3# show interfaces
fe-1/2/0 {
    unit 5 {
        family inet {
            address 172.16.13.3/24;
        }
    }
}
fe-1/2/1 {
    unit 6 {
        family inet {
            address 172.16.34.3/24;
        }
    }
}
lo0 {
    unit 3 {
        family inet {
            address 192.168.3.1/32;
        }
    }
}
user@R3# show protocols
bgp {
    group internal {
        type internal;
        local-address 192.168.3.1;
        export send-direct;
        neighbor 192.168.1.1;
        neighbor 192.168.2.1;
    }
    group external {
        type external;
        export send-direct;
        peer-as 4;
        neighbor 172.16.34.4;
    }
}
ospf {
    area 0.0.0.0 {
        interface lo0.3 {
            passive;
        }
        interface fe-1/2/0.5;
        interface fe-1/2/1.6;
    }
}
user@R3# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R3# show routing-options
autonomous-system 123;
router-id 192.168.3.1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Configuración del dispositivo R4
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R4:
-
Configure las interfaces de los dispositivos.
[edit interfaces fe-1/2/0 unit 7]
user@R4# set family inet address 172.16.24.4/24
[edit interfaces fe-1/2/1 unit 8]
user@R4# set family inet address 172.16.34.4/24
[edit interfaces lo0 unit 4]
user@R4# set family inet address 192.168.4.1/32
user@R4# set family inet address 172.16.44.0/32
user@R4# set family inet address 172.16.144.0/32
El dispositivo R4 tiene varias direcciones de interfaz de circuito cerrado para simular prefijos anunciados.
-
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1]
user@R4# set from protocol direct
user@R4# set then accept
-
Configure BGP.
[edit protocols bgp group external]
user@R4# set type external
user@R4# set export send-direct
user@R4# set peer-as 123
-
Configure las dos políticas de MED.
[edit policy-options]
set policy-statement med-10 from route-filter 172.16.144.0/32 exact
set policy-statement med-10 then metric 10
set policy-statement med-10 then accept
set policy-statement med-30 from route-filter 0.0.0.0/0 longer
set policy-statement med-30 then metric 30
set policy-statement med-30 then accept
-
Configure los dos vecinos del EBGP aplicando las dos políticas de MED al dispositivo R3 y un valor de MED de 20 al dispositivo R2.
[edit protocols bgp group external]
user@R4# set neighbor 172.16.34.3 export med-10
user@R4# set neighbor 172.16.34.3 export med-30
user@R4# set neighbor 172.16.24.2 metric-out 20
-
Configure el ID del enrutador y el número de sistema autónomo (AS).
[edit routing-options]
user@R4# set autonomous-system 4
user@R4# set router-id 192.168.4.1
Resultados
Desde el modo de configuración, ingrese los comandos , show protocolsy show policy-optionsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R4# show interfaces
fe-1/2/0 {
    unit 7 {
        family inet {
            address 172.16.24.4/24;
        }
    }
}
fe-1/2/1 {
    unit 8 {
        family inet {
            address 172.16.34.4/24;
        }
    }
}
lo0 {
    unit 4 {
        family inet {
            address 192.168.4.1/32;
            address 172.16.44.0/32;
            address 172.16.144.0/32;
        }
    }
}
user@R4# show protocols
bgp {
    group external {
        type external;
        export send-direct;
        peer-as 123;
        neighbor 172.16.24.2 {
            metric-out 20;
        }
        neighbor 172.16.34.3 {
            export [ med-10 med-30 ];
        }
    }
}
user@R4# show policy-options
policy-statement med-10 {
    from {
        route-filter 172.16.144.0/32 exact;
    }
    then {
        metric 10;
        accept;
    }
}
policy-statement med-30 {
    from {
        route-filter 0.0.0.0/0 longer;
    }
    then {
        metric 30;
        accept;
    }
}
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R4# show routing-options
autonomous-system 4;
router-id 192.168.4.1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración.
Verificación
Confirme que la configuración funcione correctamente.
- Comprobación de la ruta activa del dispositivo R1 al dispositivo R4
- Verificar que el dispositivo R4 esté enviando sus rutas correctamente
Comprobación de la ruta activa del dispositivo R1 al dispositivo R4
Propósito
Compruebe que la ruta activa pasa por el dispositivo R2.
Acción
Desde el modo operativo, introduzca el show route protocol bgp comando.
user@R1> show route protocol bgp
inet.0: 13 destinations, 19 routes (13 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

172.16.12.0/24       [BGP/170] 4d 01:13:32, localpref 100, from 192.168.2.1
                      AS path: I
                    > to 172.16.12.2 via fe-1/2/0.1
172.16.13.0/24       [BGP/170] 3d 05:36:10, localpref 100, from 192.168.3.1
                      AS path: I
                    > to 172.16.13.3 via fe-1/2/1.2
172.16.24.0/24       [BGP/170] 4d 01:13:32, localpref 100, from 192.168.2.1
                      AS path: I
                    > to 172.16.12.2 via fe-1/2/0.1
172.16.34.0/24       [BGP/170] 3d 05:36:10, localpref 100, from 192.168.3.1
                      AS path: I
                    > to 172.16.13.3 via fe-1/2/1.2
172.16.44.0/32     *[BGP/170] 00:06:03, MED 20, localpref 100, from 192.168.2.1
                      AS path: 4 I
                    > to 172.16.12.2 via fe-1/2/0.1
172.16.144.0/32 *[BGP/170] 00:06:03, MED 10, localpref 100, from 192.168.3.1
                      AS path: 4 I
                    > to 172.16.13.3 via fe-1/2/1.2
192.168.2.1/32      [BGP/170] 4d 01:13:32, localpref 100, from 192.168.2.1
                      AS path: I
                    > to 172.16.12.2 via fe-1/2/0.1
192.168.3.1/32      [BGP/170] 3d 05:36:10, localpref 100, from 192.168.3.1
                      AS path: I
                    > to 172.16.13.3 via fe-1/2/1.2
192.168.4.1/32     *[BGP/170] 00:06:03, MED 20, localpref 100, from 192.168.2.1
                      AS path: 4 I
                    > to 172.16.12.2 via fe-1/2/0.1
Significado
El resultado muestra que la ruta preferida a las rutas anunciadas por el dispositivo R4 es a través del dispositivo R2 para todas las rutas excepto 172.16.144.0/32. Para 172.16.144.0/32, la ruta preferida es a través del dispositivo R3.
Verificar que el dispositivo R4 esté enviando sus rutas correctamente
Propósito
Verifique que el dispositivo R4 esté enviando mensajes de actualización con un valor de 20 al dispositivo R2 y un valor de 30 al dispositivo R3.
Acción
Desde el modo operativo, introduzca el show route advertising-protocol bgp comando.
user@R4> show route advertising-protocol bgp 172.16.24.2
inet.0: 11 destinations, 13 routes (11 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 172.16.24.0/24           Self                 20                 I
* 172.16.34.0/24           Self                 20                 I
* 172.16.44.0/32          Self                 20                 I
* 172.16.144.0/32      Self                 20                 I
* 192.168.4.1/32          Self                 20                 I
user@R4> show route advertising-protocol bgp 172.16.34.3
inet.0: 11 destinations, 13 routes (11 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 172.16.24.0/24           Self                 30                 I
* 172.16.34.0/24           Self                 30                 I
* 172.16.44.0/32          Self                 30                 I
* 172.16.144.0/32      Self                 10                 I
* 192.168.4.1/32          Self                 30                 I
Significado
La columna MED muestra que el dispositivo R4 envía los valores MED correctos a sus dos vecinos del EBGP.
Ejemplo: Configurar el MED mediante comunidades
Establezca la métrica del discriminador de salida múltiple (MED) en 20 para todas las rutas de una comunidad en particular.
[edit]
routing-options {
    router-id 10.0.0.1;
    autonomous-system 23;
}
policy-options {
    policy-statement from-otago {
        from community otago;
        then metric 20;
    }
    community otago members [56:2379 23:46944];
}
protocols {
    bgp {
        import from-otago;
        group 23 {
            type external;
            peer-as 56;
            neighbor 192.168.0.1 {
                traceoptions {
                    file bgp-log-peer;
                    flag packets;
                }
                log-updown;
            }
        }
    }
}
Ejemplo: Asociación del atributo de ruta del MED con la métrica del IGP y retraso de las actualizaciones del MED
En este ejemplo, se muestra cómo asociar el atributo de ruta del discriminador de salida múltiple (MED) con la métrica del protocolo de puerta de enlace interior (IGP) y configurar un temporizador para retrasar la actualización del atributo MED.
Requisitos
No se necesita ninguna configuración especial más allá de la inicialización del dispositivo antes de configurar este ejemplo.
Descripción general
El BGP se puede configurar para anunciar el atributo MED de una ruta en función de la distancia del IGP del próximo salto de ruta de su BGP interno (IBGP). La métrica del IGP permite que el enrutamiento interno siga la ruta más corta según la configuración administrativa. En algunas implementaciones, podría ser idóneo comunicar cual es la ruta de más corta de IGP a los pares de BGP externos (EBGP) de un sistema autónomo (AS) vecino. Esto permite que esos pares de EBGP reenvíen tráfico a su AS utilizando las rutas más cortas posibles.
Las rutas aprendidas de un par de EBGP suelen tener un siguiente salto en una interfaz conectada directamente y, por lo tanto, el valor de IGP es igual a cero. Cero es el valor anunciado. La métrica del IGP es un valor distinto de cero cuando un par BGP envía próximos saltos de terceros que requieren que el sistema local realice la resolución del próximo salto: configuraciones de IBGP, configuraciones dentro de pares de confederación o configuraciones de EBGP que incluyen la multihop instrucción. En estos casos, podría tener sentido asociar el valor del MED con la métrica del IGP incluyendo la metric-out minimum-igp opción o metric-out igp .
El inconveniente de asociar el MED con la métrica IGP es el riesgo de anuncios de ruta excesivos cuando hay inestabilidades de IGP en la red. La configuración de un retraso para la actualización del MED proporciona un mecanismo para reducir los anuncios de ruta en tales escenarios. El retraso funciona ralentizando las actualizaciones de MED cuando cambia la métrica IGP para el siguiente salto. El enfoque utiliza un temporizador para anunciar periódicamente las actualizaciones de MED. Cuando expira el temporizador, el atributo MED para las rutas con metric-out igp delay-updates configurado se actualiza a la métrica IGP actual del siguiente salto. El dispositivo habilitado para BGP envía anuncios de rutas para las que ha cambiado el atributo MED.
La delay-updates opción identifica los grupos de BGP (o pares) para los que se deben suprimir las actualizaciones de MED. El tiempo para anunciar las actualizaciones de MED se establece en 10 minutos de forma predeterminada. Puede aumentar el intervalo hasta 600 minutos incluyendo la med-igp-update-interval instrucción en la routing-options configuración.
Si tiene habilitado el enrutamiento activo sin paradas (NSR) y se produce un cambio, es posible que las actualizaciones del MED retrasadas se anuncien tan pronto como se produzca el cambio.
Cuando se configura la metric-out igp opción, la métrica de IGP realiza un seguimiento directo del costo de IGP para el par del IBGP. Cuando el costo del IGP disminuye, también lo hace el valor MED anunciado. Por el contrario, cuando el costo de IGP aumenta, el valor MED también aumenta.
Cuando configure la metric-out minimum-igp opción, el valor de MED anunciado solo cambiará cuando el costo del IGP para el par del IBGP disminuya. Un aumento en el costo de IGP no afecta el valor MED. El enrutador monitorea y recuerda el costo IGP más bajo hasta que se reinicia el proceso de enrutamiento (rpd). El par BGP envía una actualización solo si el MED es menor que el valor anunciado anteriormente u otro atributo asociado con la ruta ha cambiado, o si el par BGP responde a una solicitud de actualización de ruta.
En este ejemplo, se utiliza la metric instrucción en la configuración del OSPF para demostrar que cuando cambia la métrica del IGP, el MED también cambia después del intervalo de retraso configurado. La métrica de OSPF puede variar de 1 a 65,535.
La Figura 4 muestra la topología de ejemplo.
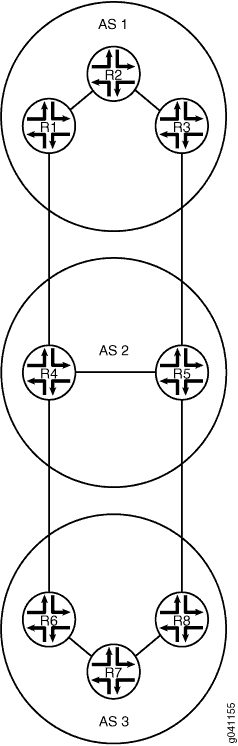 del MED
En este ejemplo, el valor MED anunciado por el dispositivo R1 está asociado con el IGP que se ejecuta en el AS 1. El valor del MED anunciado por el dispositivo R1 afecta a las decisiones del AS vecino (AS 2) cuando el AS 2 reenvía tráfico al AS 1.
Configuración
Configuración rápida de CLI
Para configurar rápidamente este ejemplo, copie los siguientes comandos, péguelos en un archivo de texto, elimine los saltos de línea, cambie los detalles necesarios para que coincidan con su configuración de red y, luego, copie y pegue los comandos en la CLI en el nivel jerárquico [edit] .
Dispositivo R1
               set interfaces fe-1/2/0 unit 2 description R1->R2


               set interfaces fe-1/2/0 unit 2 family inet address 10.0.0.1/30


               set interfaces fe-1/2/1 unit 7 description R1->R4


               set interfaces fe-1/2/1 unit 7 family inet address 172.16.0.1/30


               set interfaces lo0 unit 1 family inet address 192.168.0.1/32


               set protocols bgp group internal type internal


               set protocols bgp group internal local-address 192.168.0.1


               set protocols bgp group internal export send-direct


               set protocols bgp group internal neighbor 192.168.0.2


               set protocols bgp group internal neighbor 192.168.0.3


               set protocols bgp group external type external


               set protocols bgp group external metric-out igp delay-med-update


               set protocols bgp group external export send-direct


               set protocols bgp group external peer-as 2


               set protocols bgp group external neighbor 172.16.0.2


               set protocols ospf area 0.0.0.0 interface fe-1/2/0.2 metric 600


               set protocols ospf area 0.0.0.0 interface lo0.1 passive


               set policy-options policy-statement send-direct term 1 from protocol direct


               set policy-options policy-statement send-direct term 1 then accept


               set routing-options med-igp-update-interval 12


               set routing-options router-id 192.168.0.1


               set routing-options autonomous-system 1
Dispositivo R2
               set interfaces fe-1/2/0 unit 1 description R2->R1


               set interfaces fe-1/2/0 unit 1 family inet address 10.0.0.2/30


               set interfaces fe-1/2/1 unit 4 description R2->R3


               set interfaces fe-1/2/1 unit 4 family inet address 10.0.2.2/30


               set interfaces lo0 unit 2 family inet address 192.168.0.2/32


               set protocols bgp group internal type internal


               set protocols bgp group internal local-address 192.168.0.2


               set protocols bgp group internal export send-direct


               set protocols bgp group internal neighbor 192.168.0.1


               set protocols bgp group internal neighbor 192.168.0.3


               set protocols ospf area 0.0.0.0 interface fe-1/2/0.1


               set protocols ospf area 0.0.0.0 interface fe-1/2/1.4


               set protocols ospf area 0.0.0.0 interface lo0.2 passive


               set policy-options policy-statement send-direct term 1 from protocol direct


               set policy-options policy-statement send-direct term 1 then accept


               set routing-options router-id 192.168.0.2


               set routing-options autonomous-system 1
Dispositivo R3
               set interfaces fe-1/2/0 unit 3 description R3->R2


               set interfaces fe-1/2/0 unit 3 family inet address 10.0.2.1/30


               set interfaces fe-1/2/1 unit 5 description R3->R5


               set interfaces fe-1/2/1 unit 5 family inet address 172.16.0.5/30


               set interfaces lo0 unit 3 family inet address 192.168.0.3/32


               set protocols bgp group internal type internal


               set protocols bgp group internal local-address 192.168.0.3


               set protocols bgp group internal export send-direct


               set protocols bgp group internal neighbor 192.168.0.1


               set protocols bgp group internal neighbor 192.168.0.2


               set protocols bgp group external type external


               set protocols bgp group external export send-direct


               set protocols bgp group external peer-as 2


               set protocols bgp group external neighbor 172.16.0.6


               set protocols ospf area 0.0.0.0 interface fe-1/2/0.3


               set protocols ospf area 0.0.0.0 interface lo0.3 passive


               set policy-options policy-statement send-direct term 1 from protocol direct


               set policy-options policy-statement send-direct term 1 then accept


               set routing-options router-id 192.168.0.3


               set routing-options autonomous-system 1
Dispositivo R4
               set interfaces fe-1/2/0 unit 8 description R4->R1


               set interfaces fe-1/2/0 unit 8 family inet address 172.16.0.2/30


               set interfaces fe-1/2/1 unit 9 description R4->R5


               set interfaces fe-1/2/1 unit 9 family inet address 10.0.4.1/30


               set interfaces fe-1/2/2 unit 13 description R4->R6


               set interfaces fe-1/2/2 unit 13 family inet address 172.16.0.9/30


               set interfaces lo0 unit 4 family inet address 192.168.0.4/32


               set protocols bgp group internal type internal


               set protocols bgp group internal local-address 192.168.0.4


               set protocols bgp group internal export send-direct


               set protocols bgp group internal neighbor 192.168.0.5


               set protocols bgp group external type external


               set protocols bgp group external export send-direct


               set protocols bgp group external neighbor 172.16.0.10 peer-as 3


               set protocols bgp group external neighbor 172.16.0.1 peer-as 1


               set protocols ospf area 0.0.0.0 interface fe-1/2/1.9


               set protocols ospf area 0.0.0.0 interface lo0.4 passive


               set policy-options policy-statement send-direct term 1 from protocol direct


               set policy-options policy-statement send-direct term 1 then accept


               set routing-options router-id 192.168.0.4


               set routing-options autonomous-system 2
Dispositivo R5
               set interfaces fe-1/2/0 unit 6 description R5->R3


               set interfaces fe-1/2/0 unit 6 family inet address 172.16.0.6/30


               set interfaces fe-1/2/1 unit 10 description R5->R4


               set interfaces fe-1/2/1 unit 10 family inet address 10.0.4.2/30


               set interfaces fe-1/2/2 unit 11 description R5->R8


               set interfaces fe-1/2/2 unit 11 family inet address 172.16.0.13/30


               set interfaces lo0 unit 5 family inet address 192.168.0.5/32


               set protocols bgp group internal type internal


               set protocols bgp group internal local-address 192.168.0.5


               set protocols bgp group internal export send-direct


               set protocols bgp group internal neighbor 192.168.0.4


               set protocols bgp group external type external


               set protocols bgp group external export send-direct


               set protocols bgp group external neighbor 172.16.0.5 peer-as 1


               set protocols bgp group external neighbor 172.16.0.14 peer-as 3


               set protocols ospf area 0.0.0.0 interface fe-1/2/1.10


               set protocols ospf area 0.0.0.0 interface lo0.5 passive


               set policy-options policy-statement send-direct term 1 from protocol direct


               set policy-options policy-statement send-direct term 1 then accept


               set routing-options router-id 192.168.0.5


               set routing-options autonomous-system 2
Dispositivo R6
               set interfaces fe-1/2/0 unit 14 description R6->R4


               set interfaces fe-1/2/0 unit 14 family inet address 172.16.0.10/30


               set interfaces fe-1/2/1 unit 15 description R6->R7


               set interfaces fe-1/2/1 unit 15 family inet address 10.0.6.1/30


               set interfaces lo0 unit 6 family inet address 192.168.0.6/32


               set protocols bgp group internal type internal


               set protocols bgp group internal local-address 192.168.0.6


               set protocols bgp group internal export send-direct


               set protocols bgp group internal neighbor 192.168.0.7


               set protocols bgp group internal neighbor 192.168.0.8


               set protocols bgp group external type external


               set protocols bgp group external export send-direct


               set protocols bgp group external peer-as 2


               set protocols bgp group external neighbor 172.16.0.9 peer-as 2


               set protocols ospf area 0.0.0.0 interface fe-1/2/1.15


               set protocols ospf area 0.0.0.0 interface lo0.6 passive


               set policy-options policy-statement send-direct term 1 from protocol direct


               set policy-options policy-statement send-direct term 1 then accept


               set routing-options router-id 192.168.0.6


               set routing-options autonomous-system 3
Dispositivo R7
               set interfaces fe-1/2/0 unit 16 description R7->R6


               set interfaces fe-1/2/0 unit 16 family inet address 10.0.6.2/30


               set interfaces fe-1/2/1 unit 17 description R7->R8


               set interfaces fe-1/2/1 unit 17 family inet address 10.0.7.2/30


               set interfaces lo0 unit 7 family inet address 192.168.0.7/32


               set protocols bgp group internal type internal


               set protocols bgp group internal local-address 192.168.0.7


               set protocols bgp group internal export send-direct


               set protocols bgp group internal neighbor 192.168.0.6


               set protocols bgp group internal neighbor 192.168.0.8


               set protocols ospf area 0.0.0.0 interface fe-1/2/0.16


               set protocols ospf area 0.0.0.0 interface fe-1/2/1.17


               set protocols ospf area 0.0.0.0 interface lo0.7 passive


               set policy-options policy-statement send-direct term 1 from protocol direct


               set policy-options policy-statement send-direct term 1 then accept


               set routing-options router-id 192.168.0.7


               set routing-options autonomous-system 3
Dispositivo R8
               set interfaces fe-1/2/0 unit 12 description R8->R5


               set interfaces fe-1/2/0 unit 12 family inet address 172.16.0.14/30


               set interfaces fe-1/2/1 unit 18 description R8->R7


               set interfaces fe-1/2/1 unit 18 family inet address 10.0.7.1/30


               set interfaces lo0 unit 8 family inet address 192.168.0.8/32


               set protocols bgp group internal type internal


               set protocols bgp group internal local-address 192.168.0.8


               set protocols bgp group internal export send-direct


               set protocols bgp group internal neighbor 192.168.0.6


               set protocols bgp group internal neighbor 192.168.0.7


               set protocols bgp group external type external


               set protocols bgp group external export send-direct


               set protocols bgp group external peer-as 2


               set protocols bgp group external neighbor 172.16.0.13 peer-as 2


               set protocols ospf area 0.0.0.0 interface fe-1/2/1.18


               set protocols ospf area 0.0.0.0 interface lo0.8 passive


               set policy-options policy-statement send-direct term 1 from protocol direct


               set policy-options policy-statement send-direct term 1 then accept


               set routing-options router-id 192.168.0.8


               set routing-options autonomous-system 3
Configuración del dispositivo R1
Procedimiento paso a paso
En el ejemplo siguiente, debe explorar por varios niveles en la jerarquía de configuración. Para obtener más información acerca de cómo navegar por la CLI, consulte Uso del editor de CLI en el modo de configuración de la Guía del usuario de la CLI de Junos OS.
Para configurar el dispositivo R1:
-
Configure las interfaces.
[edit interfaces fe-1/2/0 unit 2] user@R1# set description R1->R2 user@R1# set family inet address 10.0.0.1/30 [edit interfaces fe-1/2/1 unit 7] user@R1# set description R1->R4 user@R1# set family inet address 172.16.0.1/30 [edit interfaces lo0 unit 1] user@R1# set family inet address 192.168.0.1/32 -
Configure IBGP.
[edit protocols bgp group internal] user@R1# set type internal user@R1# set local-address 192.168.0.1 user@R1# set export send-direct user@R1# set neighbor 192.168.0.2 user@R1# set neighbor 192.168.0.3 -
Configure EBGP.
[edit protocols bgp group external] user@R1# set type external user@R1# set export send-direct user@R1# set peer-as 2 user@R1# set neighbor 172.16.0.2 -
Asocie el valor MED con la métrica IGP.
[edit protocols bgp group external]
user@R1# set metric-out igp delay-med-update
El valor predeterminado para la actualización de MED es de 10 minutos cuando se incluye la
delay-med-updateopción. Cuando se excluye ladelay-med-updateopción, la actualización del MED se produce inmediatamente después de que cambia la métrica del IGP. -
(Opcional) Configure el intervalo de actualización para la actualización del MED.
[edit routing-options]
user@R1# set med-igp-update-interval 12
Puede configurar el intervalo de 10 minutos a 600 minutos.
-
Configure OSPF.
[edit protocols ospf area 0.0.0.0]
user@R1# set interface fe-1/2/0.2 metric 600
user@R1# set interface lo0.1 passive
La
metricinstrucción se utiliza aquí para demostrar lo que sucede cuando cambia la métrica del IGP. -
Configure una política que acepte rutas directas.
Otras opciones útiles para este escenario podrían ser aceptar rutas aprendidas a través de OSPF o rutas locales.
[edit policy-options policy-statement send-direct term 1] user@R1# set from protocol direct user@R1# set then accept -
Configure el ID del enrutador y el número de sistema autónomo (AS).
[edit routing-options]
user@R1# set router-id 192.168.0.1
user@R1# set autonomous-system 1
Resultados
Desde el modo de configuración, ingrese los comandos , show policy-optionsy show protocolsshow routing-options para confirmar la show interfacesconfiguración. Si el resultado no muestra la configuración deseada, repita las instrucciones de este ejemplo para corregirla.
user@R1# show interfaces
fe-1/2/0 {
    unit 2 {
        description R1->R2;
        family inet {
            address 10.0.0.1/30;
        }
    }
}
fe-1/2/1 {
    unit 7 {
        description R1->R4;
        family inet {
            address 172.16.0.1/30;
        }
    }
}
lo0 {
    unit 1 {
        family inet {
            address 192.168.0.1/32;
        }
    }
}
user@R1# show policy-options
policy-statement send-direct {
    term 1 {
        from protocol direct;
        then accept;
    }
}
user@R1# show protocols
bgp {
    group internal {
        type internal;
        local-address 192.168.0.1;
        export send-direct;
        neighbor 192.168.0.2;
        neighbor 192.168.0.3;
    }
    group external {
        type external;
        metric-out igp delay-med-update;
        export send-direct;
        peer-as 2;
        neighbor 172.16.0.2;
    }
}
ospf {
    area 0.0.0.0 {
        interface fe-1/2/0.2 {
            metric 600;
        }
        interface lo0.1 {
            passive;
        }
    }
}
user@R1# show routing-options
med-igp-update-interval 12;
router-id 192.168.0.1;
autonomous-system 1;
Cuando termine de configurar el dispositivo, ingrese commit desde el modo de configuración. Repita los pasos de configuración en los otros dispositivos de la topología, según sea necesario para su red.
Verificación
Confirme que la configuración funcione correctamente.
- Comprobación de los anuncios del BGP
- Verificar que el valor del MED cambia cuando cambia la métrica del OSPF
- Probar la configuración de igp mínimo
Comprobación de los anuncios del BGP
Propósito
Verifique que el dispositivo R1 esté anunciando al dispositivo R4 un valor BGP MED que refleje la métrica de IGP.
Acción
Desde el modo operativo, introduzca el show route advertising-protocol bgp comando.
user@R1> show route advertising-protocol bgp 172.16.0.2
inet.0: 19 destinations, 33 routes (19 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                 0                  I
* 172.16.0.0/30           Self                 0                  I
* 172.16.0.4/30           Self                 601                I
* 192.168.0.1/32          Self                 0                  I
Significado
El valor 601 en la columna MED muestra que el valor de MED se actualizó para reflejar la métrica de OSPF configurada.
Verificar que el valor del MED cambia cuando cambia la métrica del OSPF
Propósito
Asegúrese de que cuando aumente la métrica de OSPF a 700, el valor de MED se actualice para reflejar este cambio.
Acción
En el modo de configuración, escriba el set protocols ospf area 0 interface fe-1/2/0.2 metric 700 comando.
user@R1# set protocols ospf area 0 interface fe-1/2/0.2 metric 700
user@R1# commit
Después de esperar 12 minutos (el período de retraso configurado), ingrese el comando desde el show route advertising-protocol bgp modo operativo.
user@R1> show route advertising-protocol bgp 172.16.0.2
inet.0: 19 destinations, 33 routes (19 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                 0                  I
* 172.16.0.0/30           Self                 0                  I
* 172.16.0.4/30           Self                 701                I
* 192.168.0.1/32          Self                 0                  I
Significado
El valor 701 en la columna MED muestra que el valor de MED se actualizó para reflejar la métrica de OSPF configurada.
Probar la configuración de igp mínimo
Propósito
Cambie la configuración para utilizar la minimum-igp instrucción en lugar de la igp instrucción. Cuando aumenta la métrica de OSPF, el valor de MED permanece sin cambios, pero cuando disminuye la métrica de OSPF, el valor de MED refleja la nueva métrica de OSPF.
Acción
En el modo de configuración, elimine la igp instrucción, agréguela minimum-igp y aumente la métrica del OSPF.
user@R1# delete protocols bgp group external metric-out igp
user@R1# set protocols bgp group external metric-out minimum-igp
user@R1# set protocols ospf area 0 interface fe-1/2/0.2 metric 800
user@R1# commit
Desde el modo operativo, ingrese el show route advertising-protocol bgp comando para asegurarse de que el valor MED no cambie.
user@R1> show route advertising-protocol bgp 172.16.0.2
inet.0: 19 destinations, 33 routes (19 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                 0                  I
* 172.16.0.0/30           Self                 0                  I
* 172.16.0.4/30           Self                 701                I
* 192.168.0.1/32          Self                 0                  I
En el modo de configuración, disminuya la métrica del OSPF.
user@R1# set protocols ospf area 0 interface fe-1/2/0.2 metric 20
user@R1# commit
Desde el modo operativo, ingrese el show route advertising-protocol bgp comando para asegurarse de que el valor de MED cambie.
user@R1> show route advertising-protocol bgp 172.16.0.2
inet.0: 19 destinations, 33 routes (19 active, 0 holddown, 0 hidden)
  Prefix                  Nexthop              MED     Lclpref    AS path
* 10.0.0.0/30             Self                 0                  I
* 172.16.0.0/30           Self                 0                  I
* 172.16.0.4/30           Self                 21                 I
* 192.168.0.1/32          Self                 0                  I
Significado
Cuando se configura la minimum-igp instrucción, el valor de MED solo cambia cuando hay una ruta más corta disponible.