앵커 터널 구성
데이터센터 내의 DMZ(비무장지대)로 트래픽을 터널링해야 하는 특정 구축에서는 앵커 터널을 사용할 수 있습니다.
DMZ에서 Mist Edge를 구성할 때 한 포트에서는 신뢰할 수 없는 외부 네트워크(인터넷)와 다른 포트에서는 신뢰할 수 있는 내부 네트워크 모두에 연결하도록 네트워크 인터페이스를 설정해야 합니다. 또한 액세스 포인트(AP)가 회사 네트워크로 연결되는 보안 터널을 다시 설정하는 데 사용하는 IP 주소를 지정하도록 터널 IP를 구성하여 내부 네트워크에서 DMZ 트래픽을 효과적으로 격리해야 합니다. Mist Edge 디바이스가 여러 개 있는 경우 클러스터를 생성하여 AP 터널의 부하를 분산해야 합니다. 또한 앵커 터널을 설정하여 Mist Edge 간의 트래픽 흐름을 활성화할 수 있습니다.

이 설정에서는 인터넷을 향하는 DMZ와 내부(데이터 센터)에 코어 Mist Edge가 있습니다. 내부 Mist Edge는 개시자 역할을 하는 반면, 외부 Mist Edge는 내부 Mist Edge에 의해 설정된 터널에 의해 종료됩니다. 이렇게 하면 앵커 터널이라고도 하는 Mist Edge-투 Mist Edge 터널가 설정됩니다.
앵커 터널을 사용하여 DMZ 구성의 Mist Edge 간에 트래픽 흐름을 사용하도록 설정하려면 다음을 수행합니다.
-
제공된 클레임 코드로 Mist Edge 디바이스를 주니퍼 Mist 클라우드 포털에 온보딩합니다. 네트워크 액세스를 위한 OOBM 및 터널 포트를 구성합니다. 웹 브라우저를 사용하여 하나 이상의 Mist Edge 온보딩을 참조하십시오.
-
필드에 Tunnel IP Configuration 내부 네트워크 게이트웨이의 IP 주소 또는 호스트 이름을 입력합니다.
-
Mist Edge 디바이스가 여러 개 있는 경우 클러스터를 생성하고 Mist Edge 디바이스를 클러스터에 매핑합니다.
클러스터 중 하나 내에서 내부 Mist Edge 디바이스를 사용하여 액세스 포인트(AP) 터널을 종료할 수 있습니다. Mist 클러스터 생성을 참조하십시오.
-
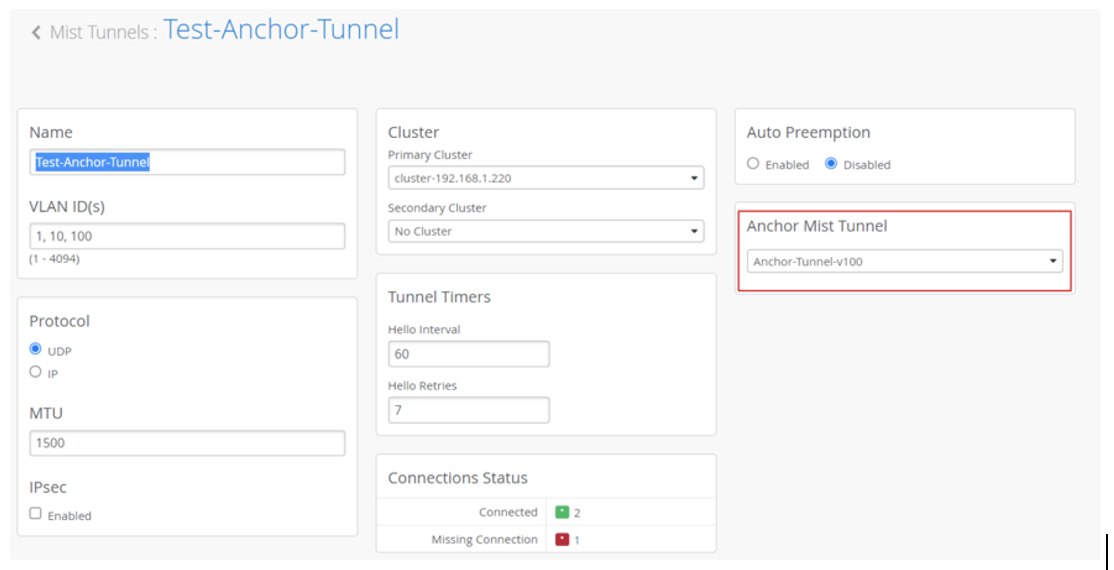
Mist 터널 페이지에서 앵커 터널을 구성하여 Mist Edge 디바이스 간의 트래픽 흐름을 활성화합니다. DMZ로 터널링해야 하는 VLAN을 정의합니다. Mist 터널 생성을 참조하십시오.
-
피어 에지에서 앵커 터널을 매핑합니다. 두 에지 디바이스에 동일한 VLAN이 구성되어 있는지 확인합니다.

-
WLAN 보안 설정을 구성하고 터널링할 VLAN을 지정합니다. WLAN 템플릿 구성을 참조하십시오.
-
필요에 따라 DMZ와 데이터센터 간에 트래픽이 흐를 수 있도록 방화벽 규칙을 구성합니다.