Apstra ZTP 서버 GUI용 SSL 인증서 교체

보안을 위해 Apstra ZTP 기본 자체 서명 SSL 인증서를 자체 인증 기관의 인증서로 교체하는 것이 좋습니다. 웹 서버 인증서 관리는 최종 사용자의 책임입니다. 주니퍼 지원은 최선의 노력입니다.

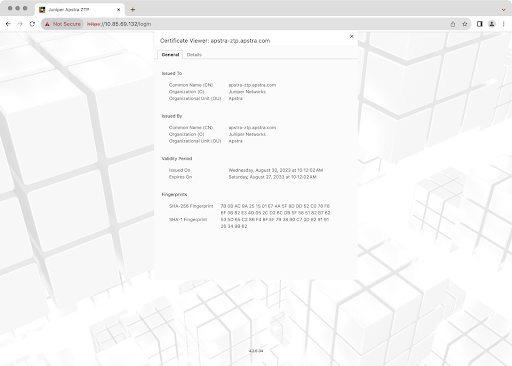
Apstra ZTP 서버를 처음 부팅하면 고유한 자체 서명 인증서와 키가 자동으로 생성되어 Apstra ZTP NGINX 컨테이너에 저장됩니다. 인증서는 Apstra ZTP 서버를 암호화하는 데 사용됩니다. 기본 SSL 인증서를 교체하는 것이 좋습니다.

  1. 내장된 openssl 명령을 사용하여 새 OpenSSL 개인 키를 생성합니다.
  2. 인증서 서명 요청을 생성합니다. Apstra ZTP 서버 HTTPS 서비스에 대해 주관적 대체 이름(SAN)을 사용하여 서명된 SSL 인증서를 생성하려면 OpenSSL 템플릿을 수동으로 생성해야 합니다. 자세한 내용은 주니퍼 지원 기술 자료 문서 KB37299를 참조하십시오.
  3. 인증서 서명 요청(nginx.csr)을 인증 기관(CA)에 제출합니다. 필요한 단계는 이 문서의 범위를 벗어납니다. CA 지침은 구현에 따라 다릅니다. 유효한 SSL 인증서는 모두 작동합니다. 아래 예제는 인증서에 자체 서명하기 위한 것입니다.
  4. SSL 인증서가 일치하는지 확인합니다. 개인 키, 공개 키 및 CSR.
  5. 새 키 및 인증서 파일을 가리키는 ssl_certificate ssl_certificate_key NGINX SSL 구성 파일을 /containers_data/nginx/conf.d/ssl.conf 편집합니다. 의 파일은 NGINX /containers_data/nginx 컨테이너의 디렉터리에 있는 /data 파일에서 매핑됩니다.
  6. 새 인증서를 로드하려면 nginx 컨테이너를 다시 시작합니다.
  7. 새 인증서가 웹 브라우저에 있고 새 인증서 일반 이름이 일치하는지 확인합니다(예: 'aos-server.apstra.com').
다음 단계: 필요에 따라 공급업체별 사용자 지정 구성을 만듭니다.