ZTISブランチ設計
前述したように、ZTISは従来の制限を取り除き、EVPNファブリックを必要とせずに、単純な支社/拠点導入でもマイクロセグメンテーションを可能にします。開始するには、アクセスレイヤーにZTIS対応スイッチがあるだけです。以下の例では、ZTIS対応スイッチも追加されています。
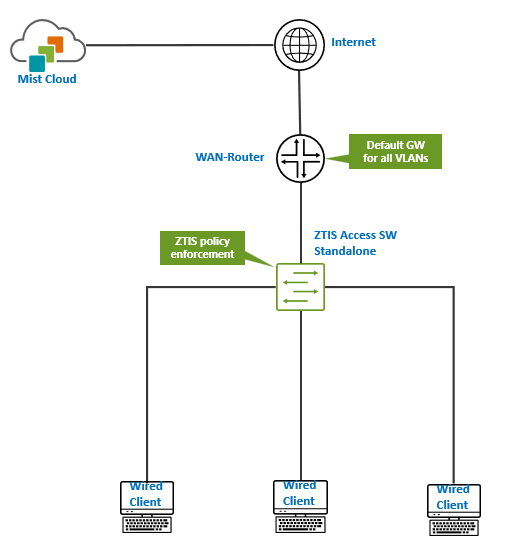
大まかに見ると、このシナリオではネットワークトポロジーは変更されません。
- WAN ルーターは、VLAN 間の境界点として機能し、VLAN すべてのデフォルト ゲートウェイとして機能します。
- 無線クライアント用にVLANが割り当てられた単一のSSIDの場合、ネットワークは、ローミングをサポートするためにスイッチを介してすべてのAPでこのVLANを利用できるようにする必要があります。
- 有線クライアントは、設計上の好みに応じて、無線クライアントと同じVLANを共有する場合があります。
- RADIUS を使用した動的認証が必要な場合、そのサービスをネットワーク内のどこかに展開する必要がありますが、ここでは示されていません。
次のシナリオでは、2つ目のアクセススイッチがバーチャルシャーシとして追加され、2つ以上のVLANが設定され、WANルーター上のIRBインターフェイスを介して共有されます。
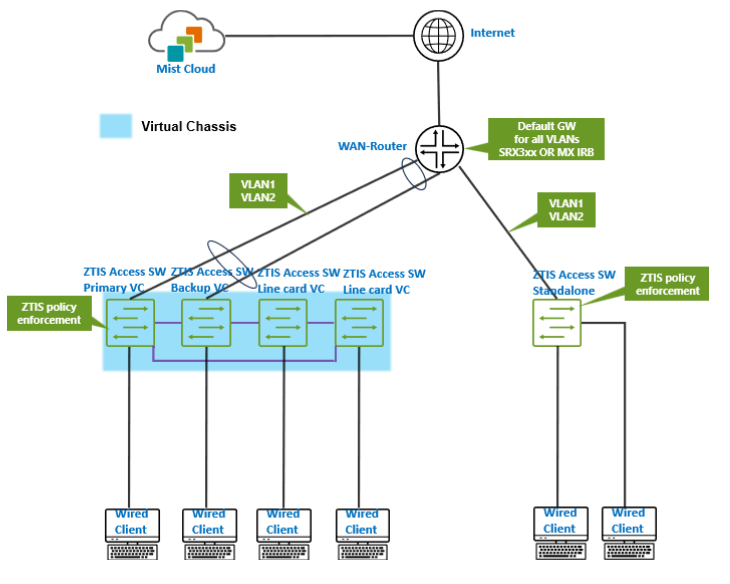 を使用しないZTIS支社/拠点
次のトポロジーでは、導入がジュニパーネットワークス® SRX 1500シリーズファイアウォール以上またはジュニパーネットワークス® SSRシリーズルーターを使用することを前提としています。WAN ルーターには VLAN を相互接続するための IRB インターフェイスがないため、分散/アグリゲーション スイッチが WAN ルーターとアクセス レイヤーの間に配置されます。このスイッチは、VLANを接続されたアクセススイッチまたはバーチャルシャーシに配信し、WANルーターへのトランクアップリンクを提供することで、VLANがアップストリームで通信できるようにします。
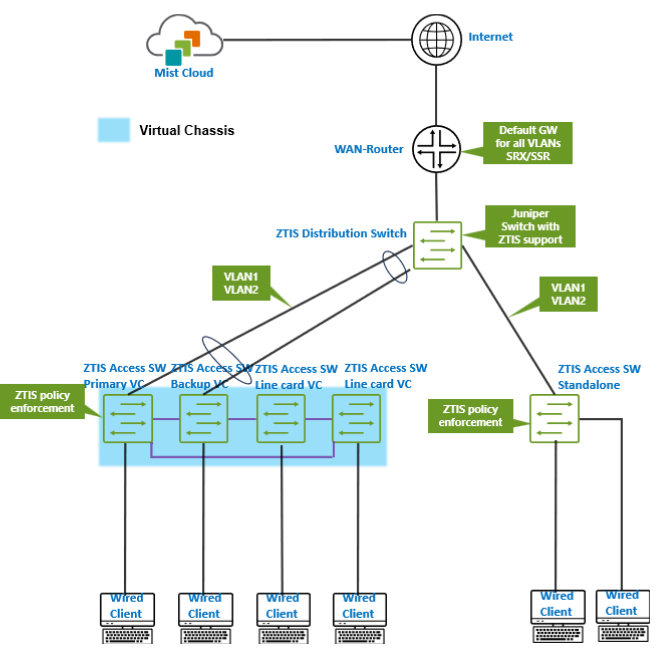 を使用したZTIS支社/拠点
ZTISが機能するために、分散型スイッチがZTISをサポートする必要はありません。この機能は、アクセスレイヤースイッチでのみ必要です。追加のLLDP拡張によって判定されるアップストリームデバイスがZTIS対応として検出されない場合、アクセススイッチは自動的にレイヤー2マルチキャストを使用してZTISアップデートおよびルックアップメッセージを送信します。その結果、メッセージフラッディングは期待どおりに機能し続けます。
このシナリオでは、サードパーティ製の分散型スイッチには、標準ポート設定とオプションのLAG設定以外の特別な設定は必要ありません。
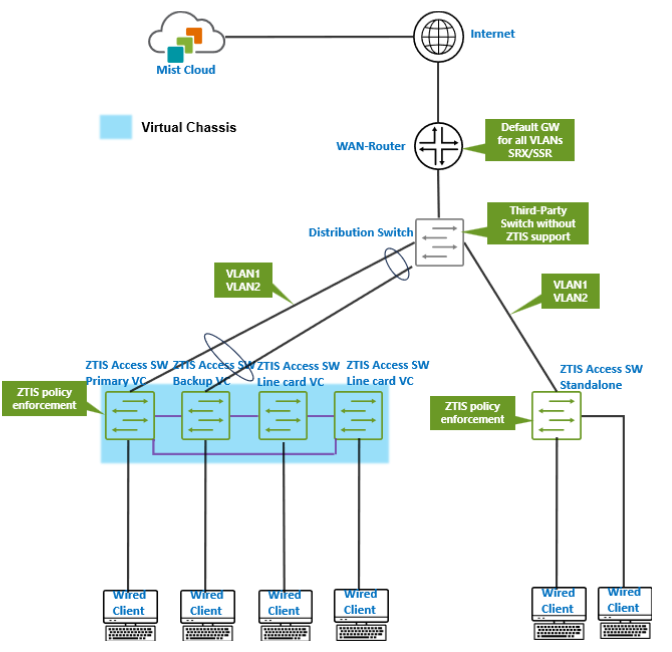
スイッチが数台しかない支社/拠点への導入では、分散型スイッチがZTISをサポートしているかどうかにほとんど違いはありません。ただし、キャンパスファブリック環境では、LLDPベースでZTIS対応ネイバーを検出することが重要になります。
物理デバイスの数が少ない場合は、仮想分散スイッチ(vJunosスイッチ)とWANルーターVMを使用してラボを構築し、以下の例のようにブランチシナリオを検討できます。
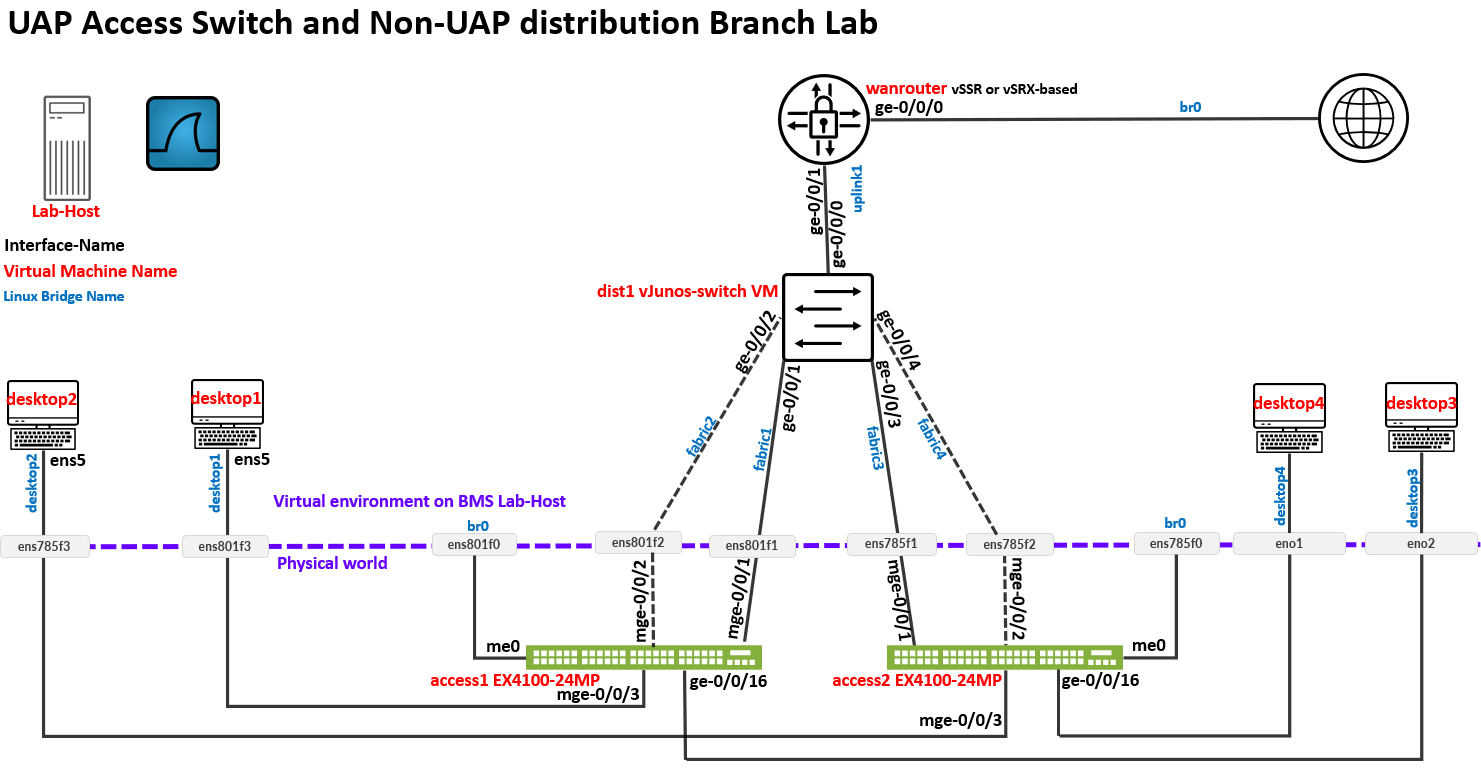
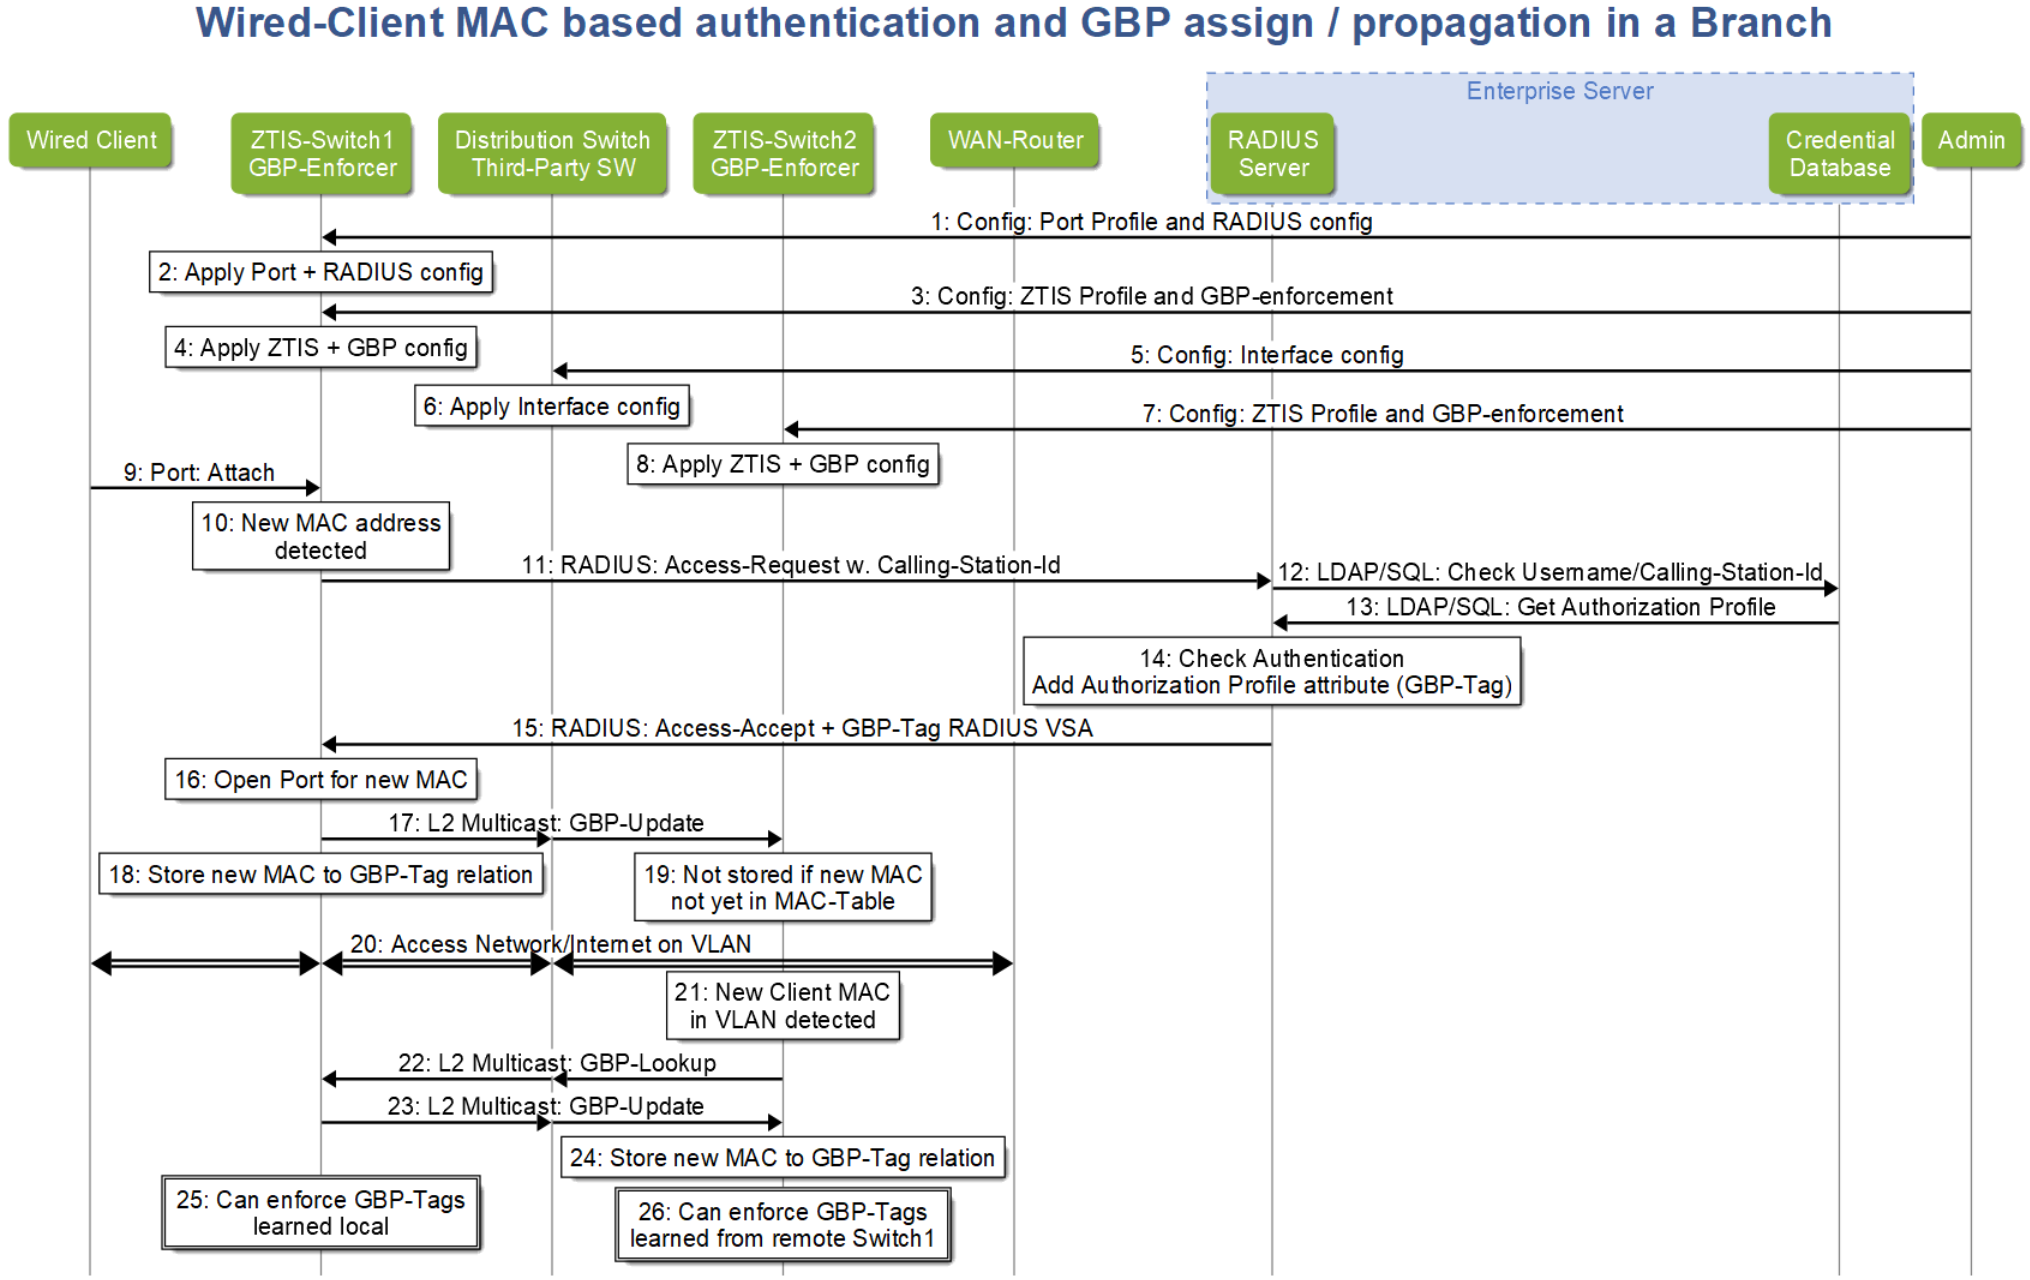
最後のシナリオをよりよく理解するために、次のポイントは、同じ VLAN 内で Access1 スイッチ上の有線クライアントと、Access2 スイッチに接続された有線クライアント(図示せず)の完全なワークフローの概要を示しています。
- ステップ3から8で、管理者は通常、ジュニパー Mistクラウドを通じて、以下を含む必要な構成を展開します。
- ZTIS設定(共有暗号化キーなど)。
- GBPタグの識別(静的または動的に割り当てられるかどうか)
- ZTIS対応アクセススイッチでのSGTの適用。
- 手順 9 から 16 では、有線クライアントが MAB を使用して認証します。このプロセスは、前述のEAP認証と非常によく似ています。最終的なRADIUS access-acceptメッセージを受信すると、動的に割り当てられたGBPタグが含まれ、ZTIS対応アクセススイッチによって学習されます。
- ステップ 17 から 19 では、アクセス スイッチがネットワーク内の他のデバイスにレイヤー 2 マルチキャスト ZTIS 更新メッセージを送信します。この段階では、Access2のテーブルにはまだ新しいMACアドレスがないため、MAC-to-GBPマッピングでは動作しません。
- ステップ20〜21では、有線クライアントがトラフィックの送信を開始し、Access2に接続されている同じVLAN内のデバイスとの通信を試みることができます。その結果、Access2は新しいMACアドレスを学習しますが、まだGBPタグが関連付けられていません。
- ステップ22〜24で、Access2はZTISルックアップメッセージをネットワークに送信し、対応するMAC-to-GBPマッピングを受信して、ローカルテーブルに保存します。
- ステップ25から26では、ZTIS対応アクセススイッチの両方にクライアントのMAC-to-GBPマッピングがあり、有線ネットワークに入るときにトラフィックポリシーを適用できるようになります。
 のコールグラフ
前のシナリオで示したブランチトポロジーは、より大規模に対応し、WANルーター側で高可用性を提供するように設計されています。フェイルオーバーにLAGを使用してジュニパーSSRまたはSRXベースのWANルーターで高可用性を実装する場合、接続された分散スイッチはジュニパーバーチャルシャーシとして動作する必要があります。これにより、LAGアップリンクを介してWANルーターに対して単一の論理スイッチとして表示することができます。
代わりにスタンドアロンスイッチを使用した場合、各スイッチが集約されたリンクで異なるシャーシMACアドレスを提示するため、WANルーターに向けてLAGを形成することはできません。前述のように、ディストリビューションバーチャルシャーシはZTISをサポートする必要はありませんが、この設計ではジュニパーのバーチャルシャーシテクノロジーを使用してサポートし、運用する必要があります。
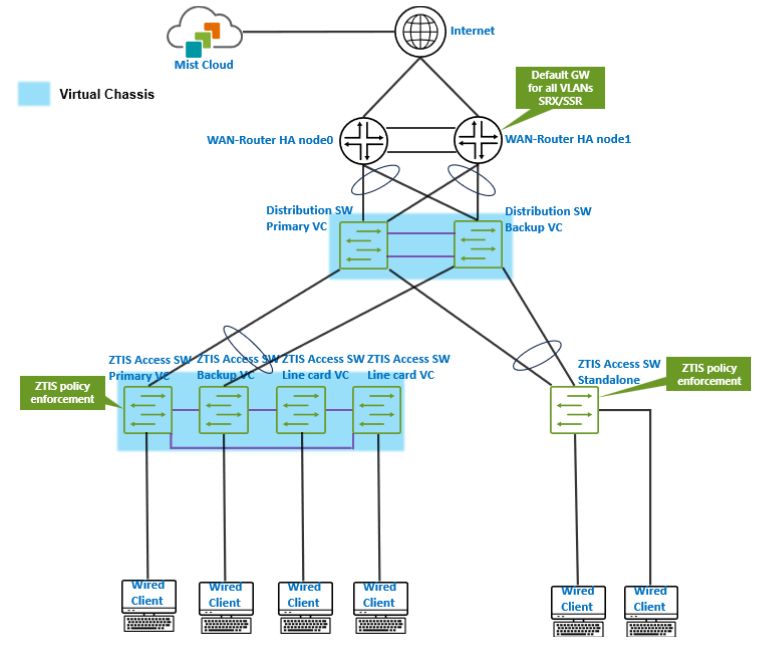
ここでは、ZTISをサポートするブランチ設計のすべてのバリエーションについて説明したわけではありません。ただし、これで、どのデバイスがZTIS対応である必要があり、どのデバイスがそうでないかについて、一般的な感覚がついたはずです。
ネットワーク設計でデフォルトゲートウェイとして WAN ルーターまで VLAN を拡張しない場合でも、ZTIS を使用し、宛先 IP プレフィックスに基づいてリモート ネットワークを分類できます。ただし、これらのルールは、同じネットワークまたはVLAN内のトラフィックには適用されないことに注意してください。