スイッチポリシー
ネットワークアクセスをより詳細に制御するために、ジュニパー Mist管理スイッチのアクセスコントロールリスト(ACL)として機能するスイッチポリシーを作成できるようになりました。ポートプロファイルベースとRADIUSベースのポリシーを使用できます。
スイッチポリシーについて
スイッチでは、以下のタイプのポリシーを使用できます。
-
ポートプロファイルベースのポリシー—指定されたポートプロファイルが適用されているすべてのポートに対して、入力方向のスイッチポート上のレイヤー2フィルターとして適用されます。
-
RADIUSベースのポリシー—RADIUSベースのフィルターを使用してトラフィックをフィルタリングします。各ポリシーの適用は、RADIUSサーバーを介して行われます。これらのフィルターは、RADIUSサーバーを介してユーザーを認証するすべてのEXシリーズスイッチでサポートされています。RADIUSファイアウォールフィルターを追加した後、IDをメモします。ジュニパー Mistポータルでスイッチポリシーを作成するために必要になります。
スイッチポリシーの作成
まず、ユーザー(ソース)とリソース(宛先)を分類および分類するためのラベルを作成します。次に、これらのラベルをスイッチポリシーで使用し、ネットワーク内の特定のリソースへのアクセスを許可するユーザーを指定します。ラベルは、組織、サイト、またはスイッチレベルで定義できます。
始める前に
-
ポートプロファイルベースのスイッチポリシーの場合は、まずポートプロファイルを設定します。
-
RADIUSベースのスイッチポリシーの場合は、まずRADIUSサーバーにファイアウォールフィルターを設定します。RADIUSサーバー上のジュニパー辞書にあるフィルターID属性を使用して追加します。RADIUS フィルターのヘルプについては、『Junos OS 向けユーザー アクセスと認証管理ガイド』の「RADIUS サーバー上のファイアウォール フィルターの設定」を参照してください。
スイッチポリシーを作成するには:
- ラベルを設定するには、 スイッチポリシー ラベルセクションまで下にスクロールし、以下の説明に従って送信元タグと宛先タグを追加します。
-
ソース— ソースを追加をクリックし、画面のテキストを参照して情報を入力します。追加 をクリックして、 新しいソースを保存します。
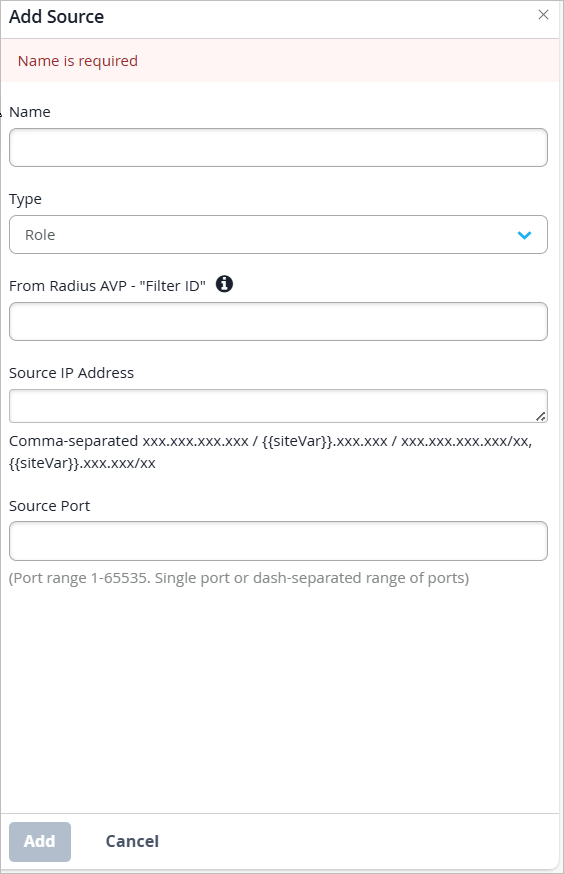
表1:ソース設定 フィールド 説明 名前 この送信元を識別するための名前を入力します。 タイプ ソースタイプを選択します。以下のオプションがあります。
-
ロール(EXおよびQFXシリーズスイッチに適用可能)
-
Arubaユーザーロール(CXシリーズスイッチに適用可能)
-
ポートプロファイル
ポートプロファイル タイプとしてポートプロファイルを選択した場合、このドロップダウンメニューからプロファイルを選択します。このメニューには、システム定義のプロファイルや、設定に追加したその他のプロファイルが含まれています。
Radius AVPから - 「フィルタID」 CXシリーズスイッチには適用されません。
RADIUSベースのフィルターの場合は、フィルターを入力します。詳細については、このフィールドの横にある i ボタンにカーソルを合わせてください。
送信元IPアドレス (オプション)単一のIPアドレスまたは複数のアドレスをカンマで区切って入力します。 送信元ポート (オプション)ポート番号または番号の範囲を入力します。有効な番号は1から65535です。範囲には、開始番号、ダッシュ、終了番号 (50 から 60 など) を入力します。 -
-
宛先— 宛先を追加をクリックし、画面のテキストを参照して情報を入力します。 追加 をクリックして、新しい宛先を保存します。
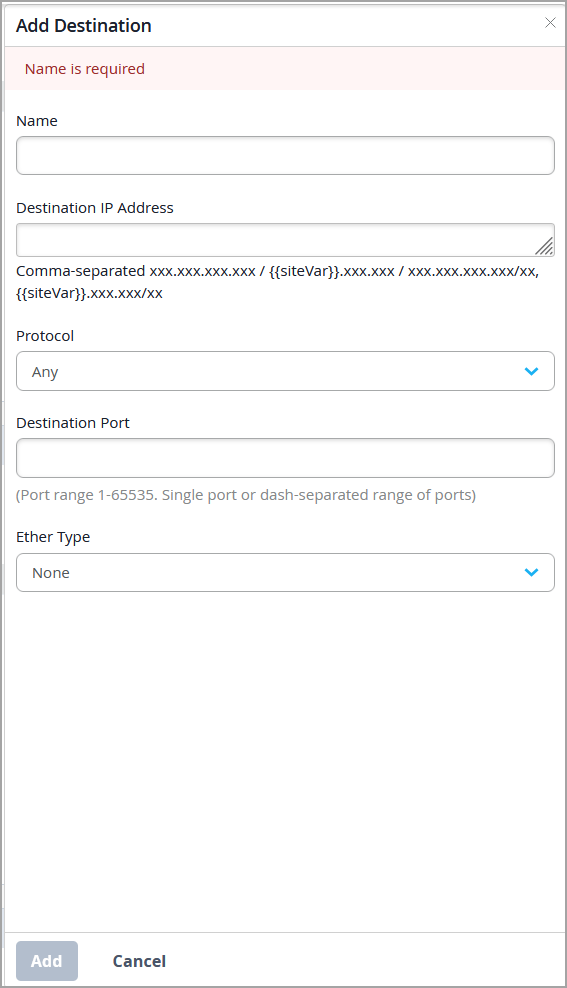 注:CX スイッチでは、EtherType マッチングは MAC ACL を使用して実装されます。ルールでは宛先プロトコル = 任意を使用する必要があり、IP/ポートマッチングやロールベースのソースタイプと組み合わせることはできません。スイッチポリシーにこれらのサポートされていない組み合わせが含まれている場合、ルールはCXスイッチでは無視されますが、EXスイッチとQFXスイッチでは引き続き適用されます。
-
- ポリシーを設定するには、 スイッチポリシー セクションまで下にスクロールして、新しいラベルを使用するポリシーを追加します。
- このポリシーで指定された宛先へのアクセスをブロックする場合は、宛先ボタンをクリックし、 拒否をクリックします。
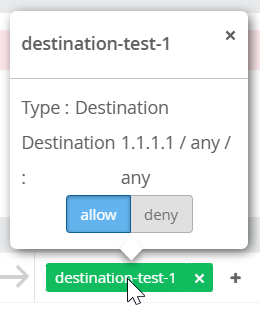 ポリシーを拒否に変更すると、宛先ボタンが赤に変わります。注:
-
新しいルールのデフォルトのアクションは 、許可 (緑色のボタン)です。
-
Junos OSは、記載された順序でポリシーを処理します。最終ポリシーが処理された後、Junosのデフォルトは 拒否になります。リストの最後に明示的な 拒否 ポリシーを追加する必要はありません。
-
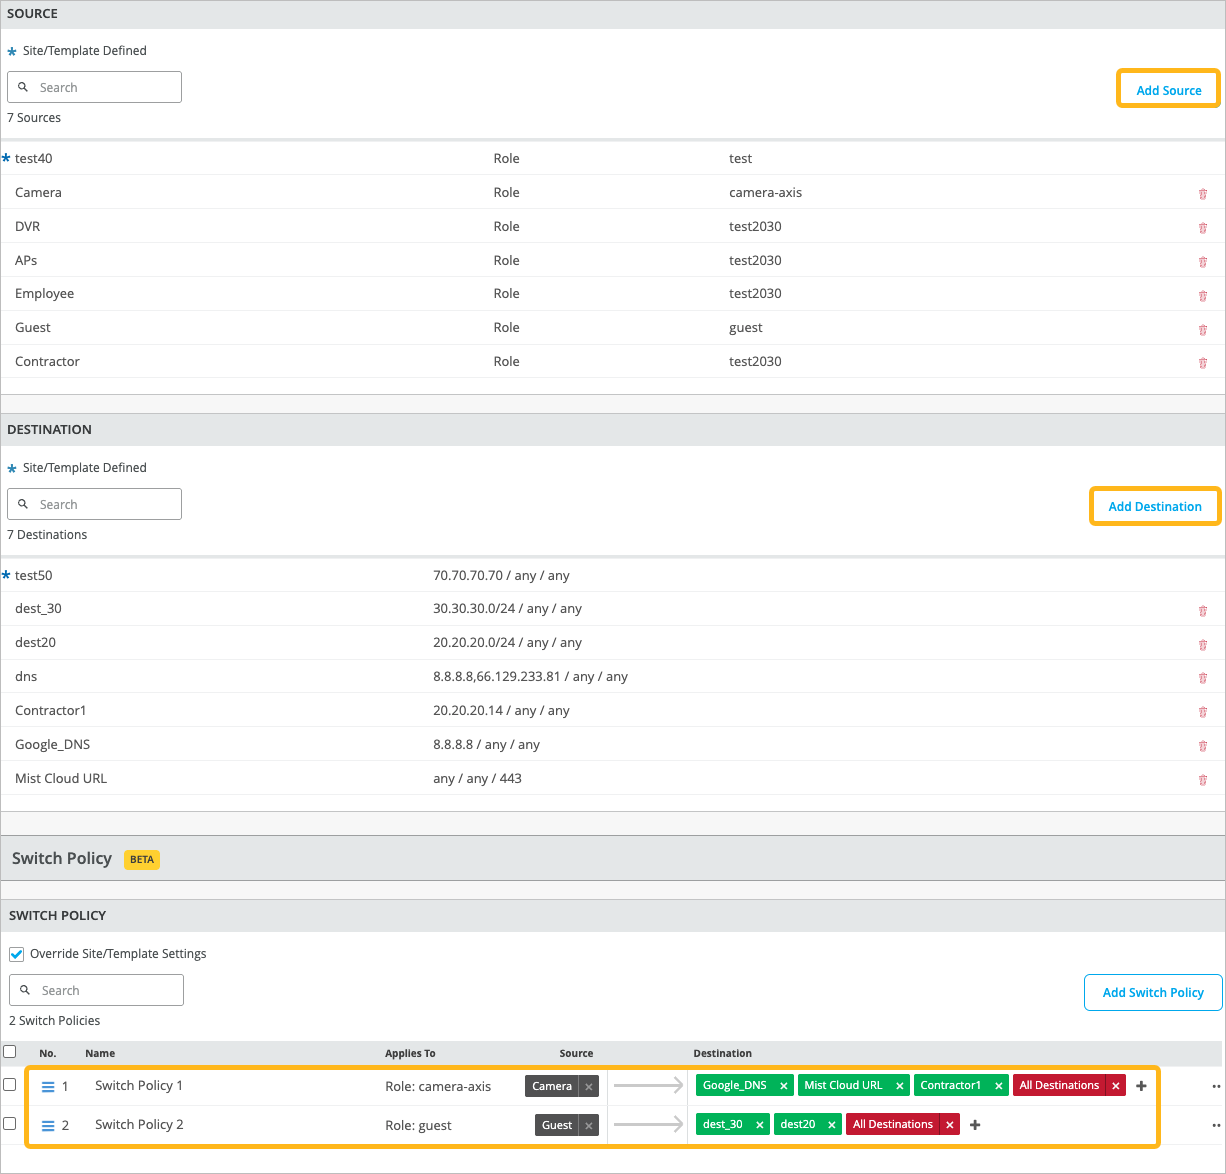
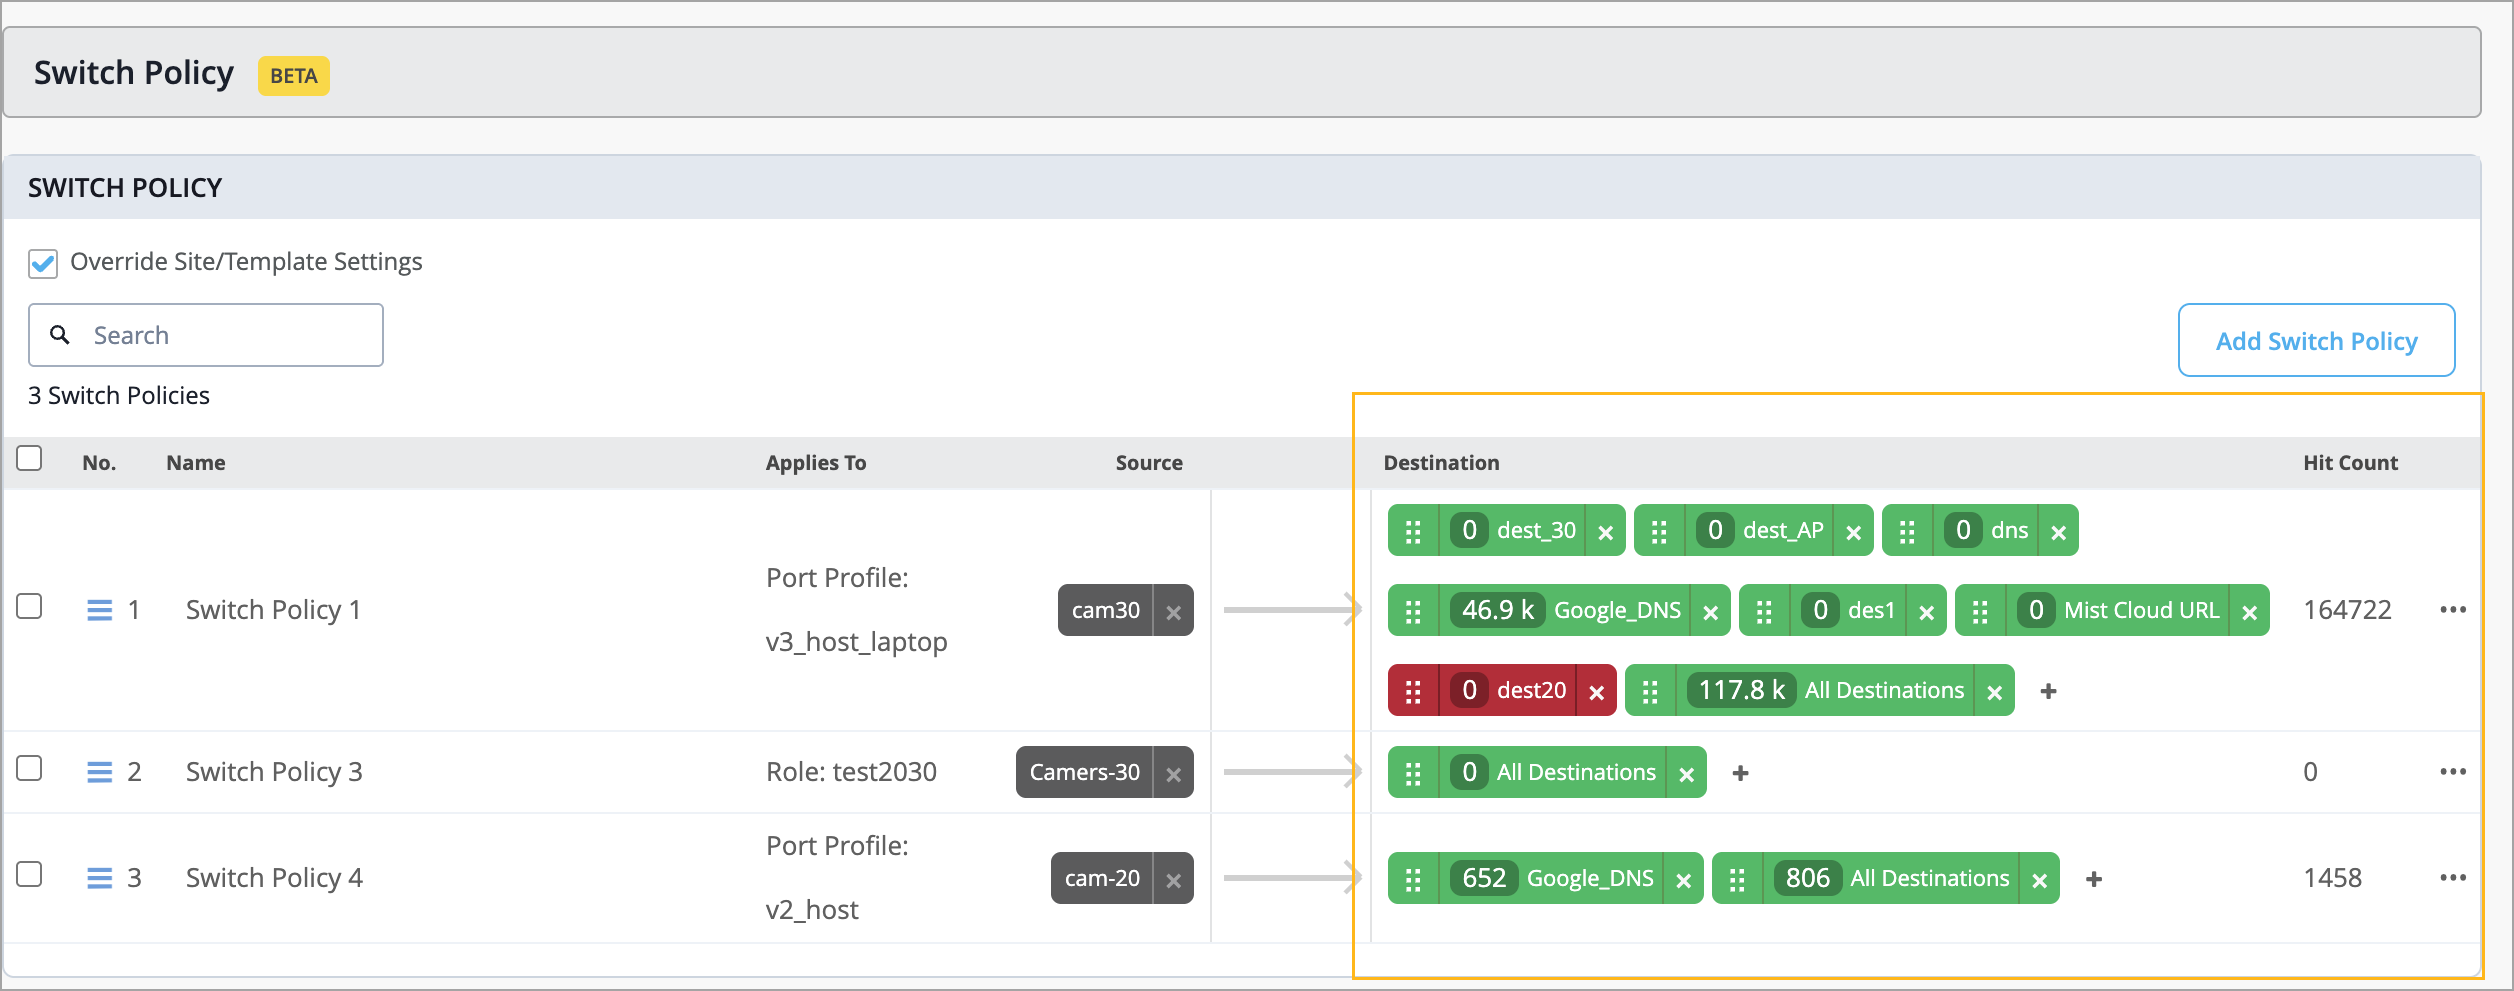
この例では、送信元ラベル、宛先ラベル、ポリシーを追加した後の設定がどのようになるかを示しています。
- このポリシーで指定された宛先へのアクセスをブロックする場合は、宛先ボタンをクリックし、 拒否をクリックします。
また、スイッチレベルで、スイッチポリシールールがトリガーされた回数(つまり、ネットワークトラフィックと一致した回数)に関する情報も確認できます。スイッチの詳細ページのスイッチポリシーセクションには、以下の詳細が表示されます。
-
スイッチポリシーの全体的なヒットカウントこの情報は、 ヒットカウント 列に表示されます。
-
宛先ごとのヒットカウントにより、より詳細なインサイトが得られます。各宛先タグをクリックすると、そのタグのヒットカウントとポリシートリガーイベントの時系列を表示できます。
スイッチポリシーの管理
以下の手順を使用して、スイッチポリシーのヒットカウントをクリアし、複製、削除、並べ替え、無効化、有効にします。
スイッチポリシーに対して、以下の操作を実行できます。
-
ポリシーヒットカウント情報のクリア—ポリシーヒットカウントをリセットし、問題の診断時にクリーンな状態から開始できます。設定を変更した後は、カウンターをリセットして新しいポリシーヒットのみを監視できるため、ルールがまだトリガーされているかどうかを簡単に確認できます。ヒットカウントは、スイッチポリシールールがトリガーされた(つまり、ネットワークトラフィックと一致する)回数を表します。
注:このオプションは、スイッチレベル(スイッチの詳細)でのみ使用できます。
-
スイッチポリシーのクローン—既存のポリシーのパラメーター(送信元と宛先)を使用して、ワンクリックで新しいポリシーをすばやく作成できます。
-
上へ移動/下へ移動—スイッチポリシーを並べ替えることができます。
-
有効化または無効化—ポリシーを削除せずに無効にし、必要に応じて再度有効にすることができます。

ポリシーヒットカウントをクリアするには:
-
左側のメニューから、 スイッチをクリックします。
-
スイッチを選択して、スイッチの詳細ページに移動します。
-
スイッチの詳細ページでスイッチ ポリシー セクションに移動します。
-
ポリシーレコードの右端に表示されている3つのドットメニュー(...)を開きます。
-
ポリシー カウンターのクリアを選択します。
ポリシーを有効または無効にするには:
-
スイッチ設定の スイッチポリシー セクションに移動します。
-
スイッチレベルの設定で作業している場合は、スイッチの詳細ページ(スイッチ > Switch Name)のスイッチポリシーセクションに移動します。
-
組織レベルのスイッチ設定で作業している場合は、組織テンプレートのスイッチポリシーセクションに移動します(組織 > 有線スイッチテンプレート > Template Name)。
-
サイトレベルのスイッチ設定で作業している場合は、サイトテンプレートのスイッチポリシーセクション(サイト > 有線 > スイッチ設定 > Site Template)に移動します。
-
-
有効または無効にする必要があるポリシーを選択します。
-
選択:
-
無効に すると、ポリシーを削除せずに無効にできます。
-
有効にすると 、ポリシーを再度有効にできます。
-
スイッチポリシーを複製、並べ替え、または削除するには:
-
スイッチ設定の スイッチポリシー セクションに移動します。
-
スイッチレベルの設定で作業している場合は、スイッチの詳細ページ(スイッチ > Switch Name)のスイッチポリシーセクションに移動します。
-
組織レベルのスイッチ設定で作業している場合は、組織テンプレートのスイッチポリシーセクションに移動します(組織 > 有線スイッチテンプレート > Template Name)。
-
サイトレベルのスイッチ設定で作業している場合は、サイトテンプレートのスイッチポリシーセクション(サイト > 有線 > スイッチ設定 > Site Template)に移動します。
-
-
ポリシーレコードの右端に表示されている3つのドットメニュー(...)を開きます。
-
選択:
-
上へ移動 または 下へ 移動して、ポリシーを並べ替えます。
-
複製してポリシーのコピーを作成します。
-
削除してポリシーレコードを削除します。
-
Aruba ClearPassでフィルターを設定する
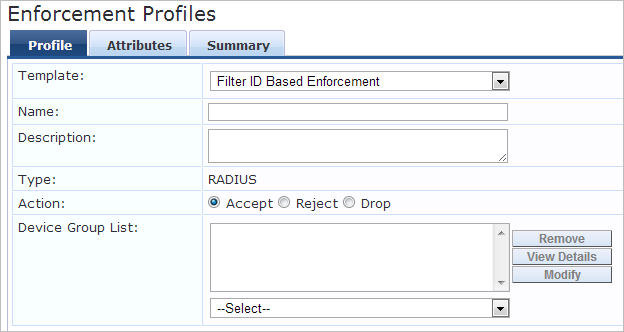
- 適用プロファイルページで、プロファイルを追加するか、既存のプロファイルを編集します。
-
プロファイルタブ—テンプレートとして フィルターIDベースの適用 を選択します。必要なパラメーターを指定します。
-
[属性] タブ - RADIUS 属性を追加します。
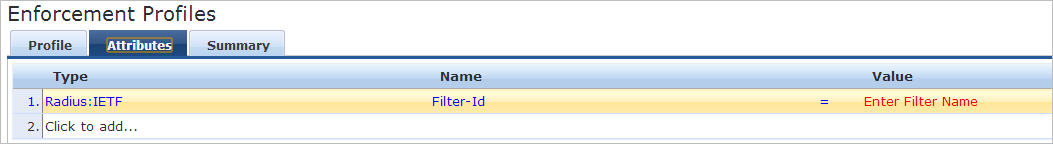
パラメーターの詳細については、 フィルターIDベースの適用プロファイルなど、Aruba ClearPassのドキュメントを参照してください。
-
Cisco ISEでフィルターを設定する
Cisco ISEで、[ Policy ]> [ Policy Elements ]に移動し>[ Results > Authorization > Authorization Profiles]に移動します。必要なパラメータを入力します。
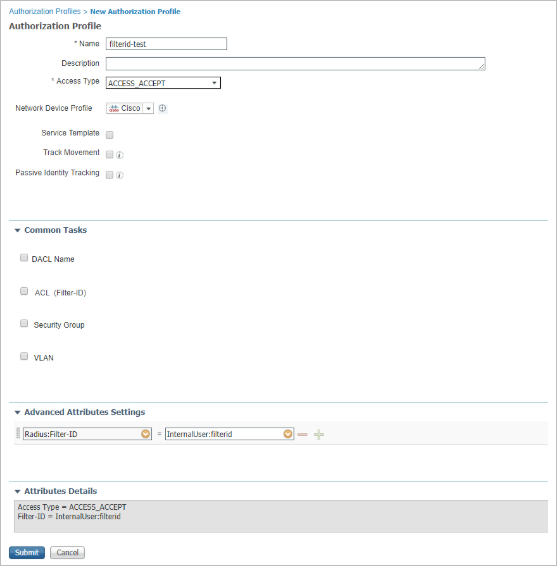
パラメータの詳細については、 認証プロファイルウィンドウなどのCisco ISEドキュメントを参照してください。
ジュニパー Mist Access Assuranceでラベル(フィルター)を設定する
組織>認証ポリシーラベルに移動し>ラベルを追加します。
ロールを作成するためのパラメーターを入力します。Access アシュアランスでのロールの作成は、フィルターIDと同等です。
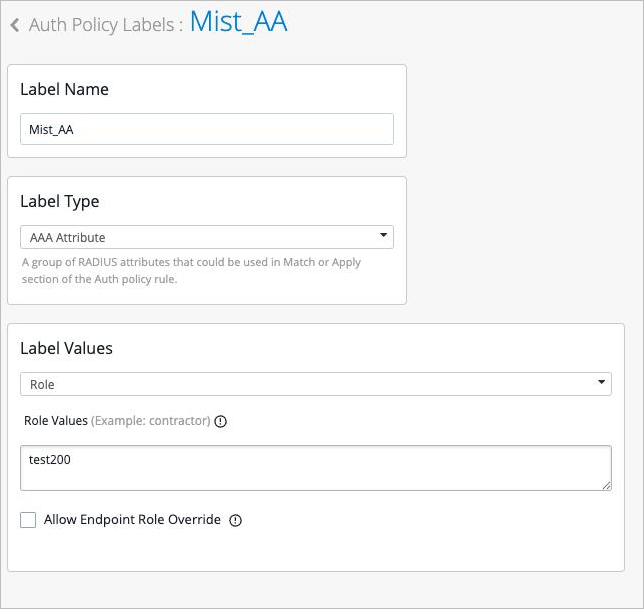
パラメーターの詳細については、『ジュニパー Mist Access Assuranceガイド』の 認証ポリシーラベルの設定 を参照してください。