安全なZTPバウチャーを生成する
セキュアなバウチャー証明書を生成する方法について説明します。
セキュアZTPの詳細については、「 セキュアゼロタッチプロビジョニング 」を参照してください。セキュアZTPが必要かどうかを判断するには、「 RFC 8572: セキュアゼロタッチプロビジョニング(SZTP)」を参照してください。
バウチャーツールボタンをクリックして、バウチャーアクティベーション画面を起動します。
バウチャーを有効にするには:
- デバイスのシリアル番号に、DevIDが有効なハードウェアのシリアル番号を入力します。
- カレンダー選択リストから目的の バウチャー有効期限 を選択します。
-
ピン留めされたドメイン証明書をアップロードするか、以前にアップロードしたものを選択します。
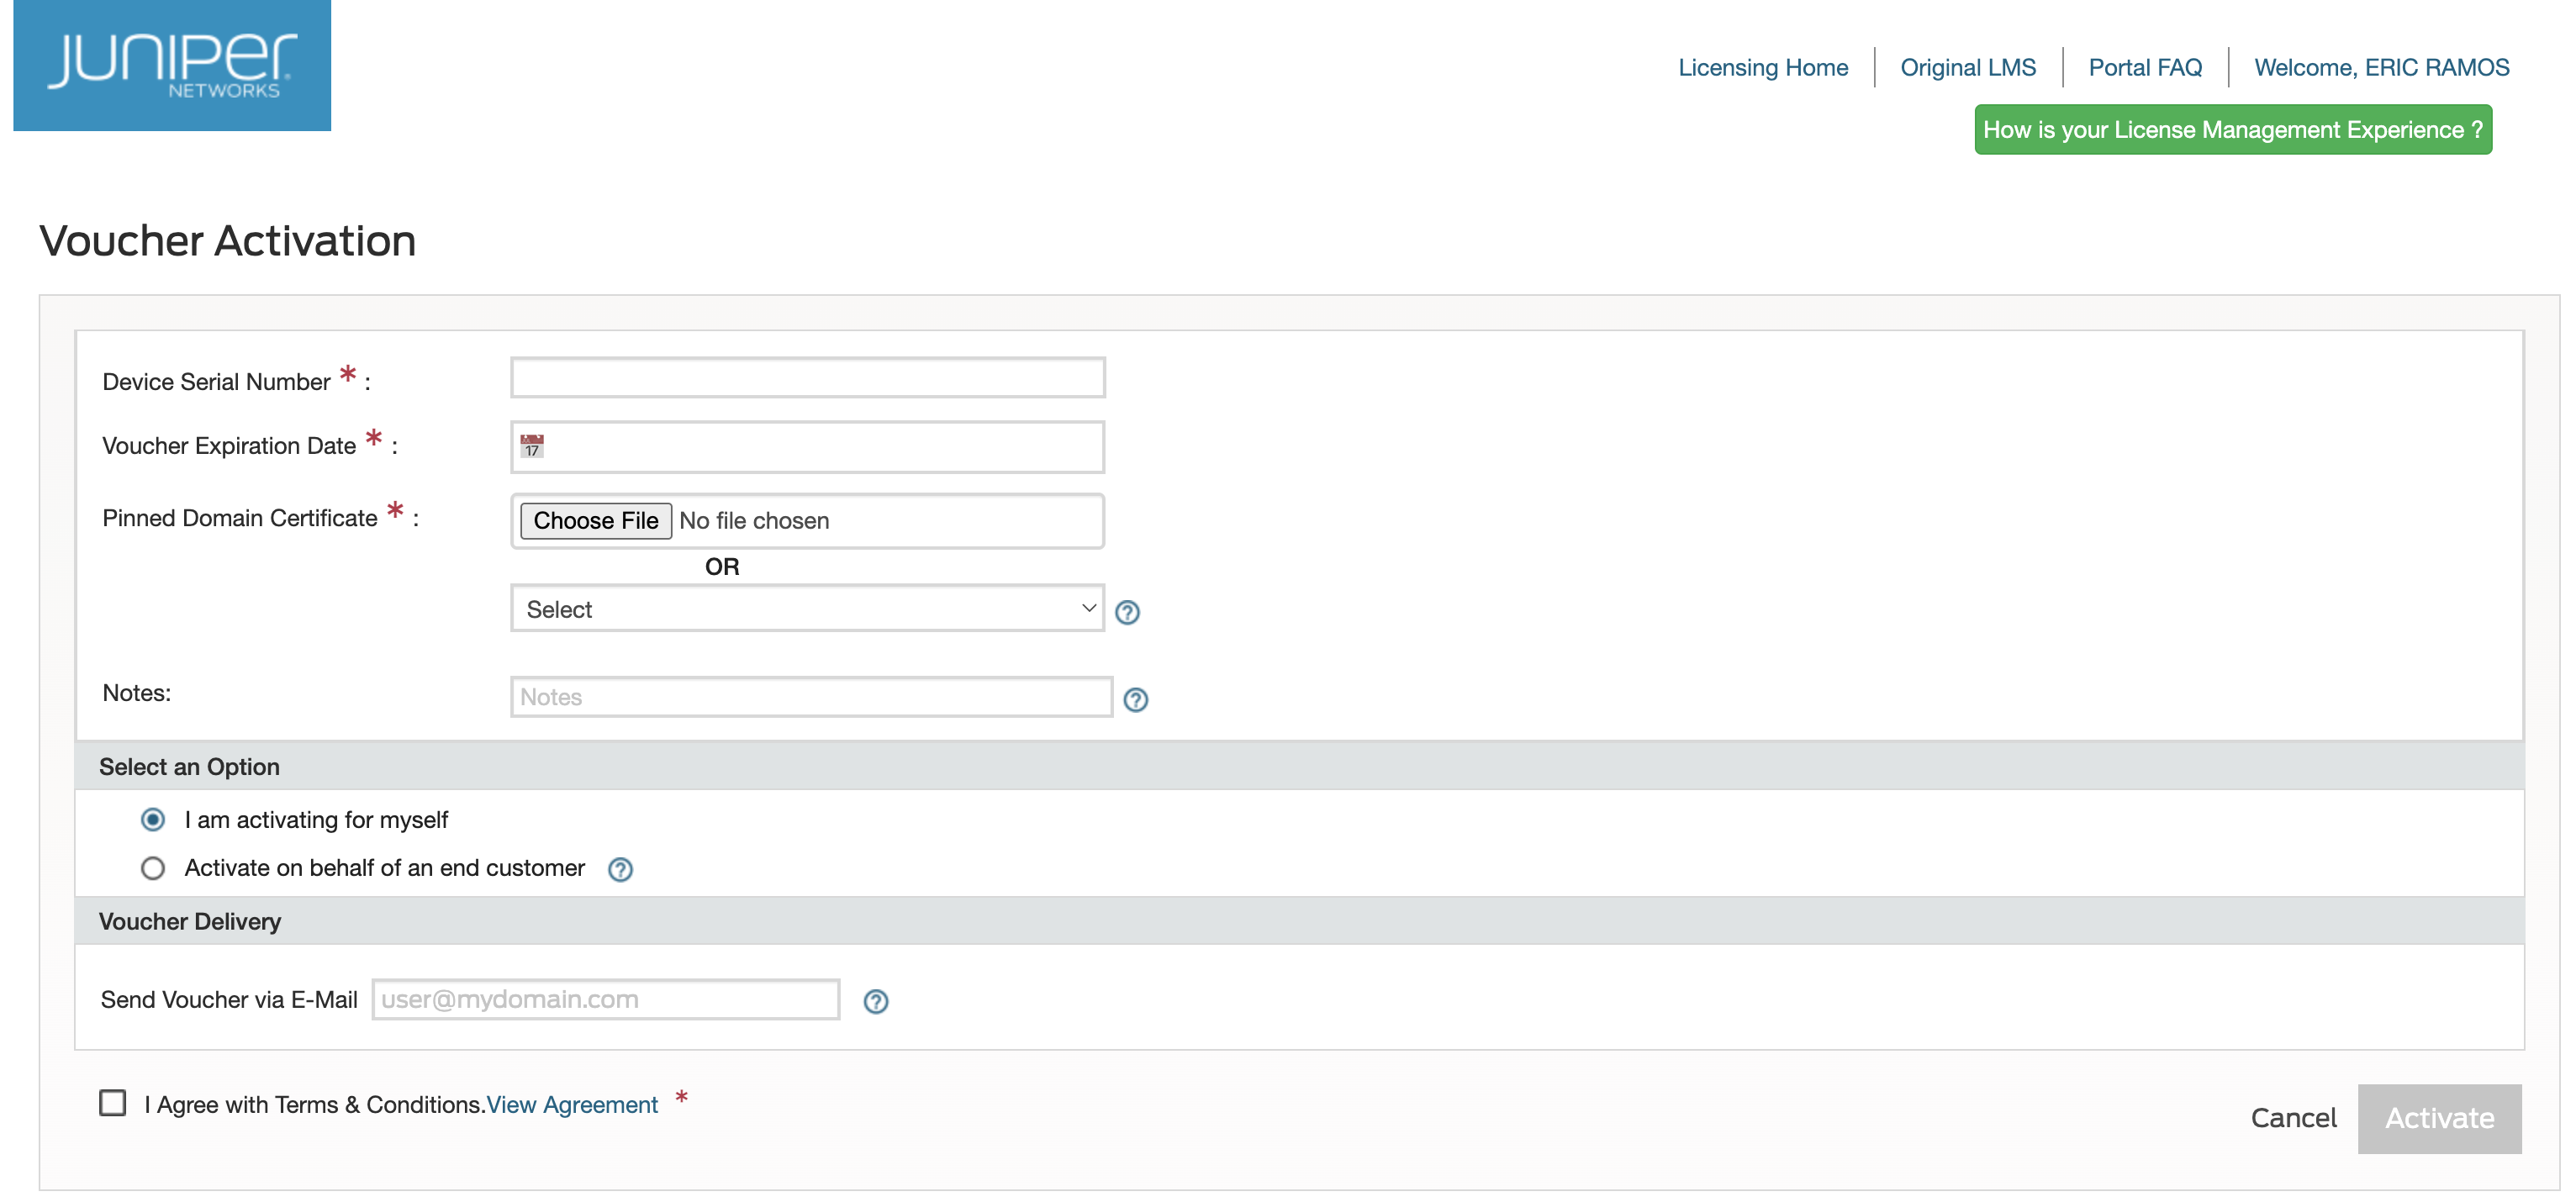
- (オプション)「 バウチャーをメールで送信 」フィールドに、JALポータルがバウチャーを配信する必要があるメールアドレスを1つ以上入力します。
- 利用規約 に同意 するチェックボックスをオンにします。
- アクティブ 化をクリックします。
バウチャーアクティベーションをリクエストすると、システムからバウチャーが生成され、メールで送信されます。