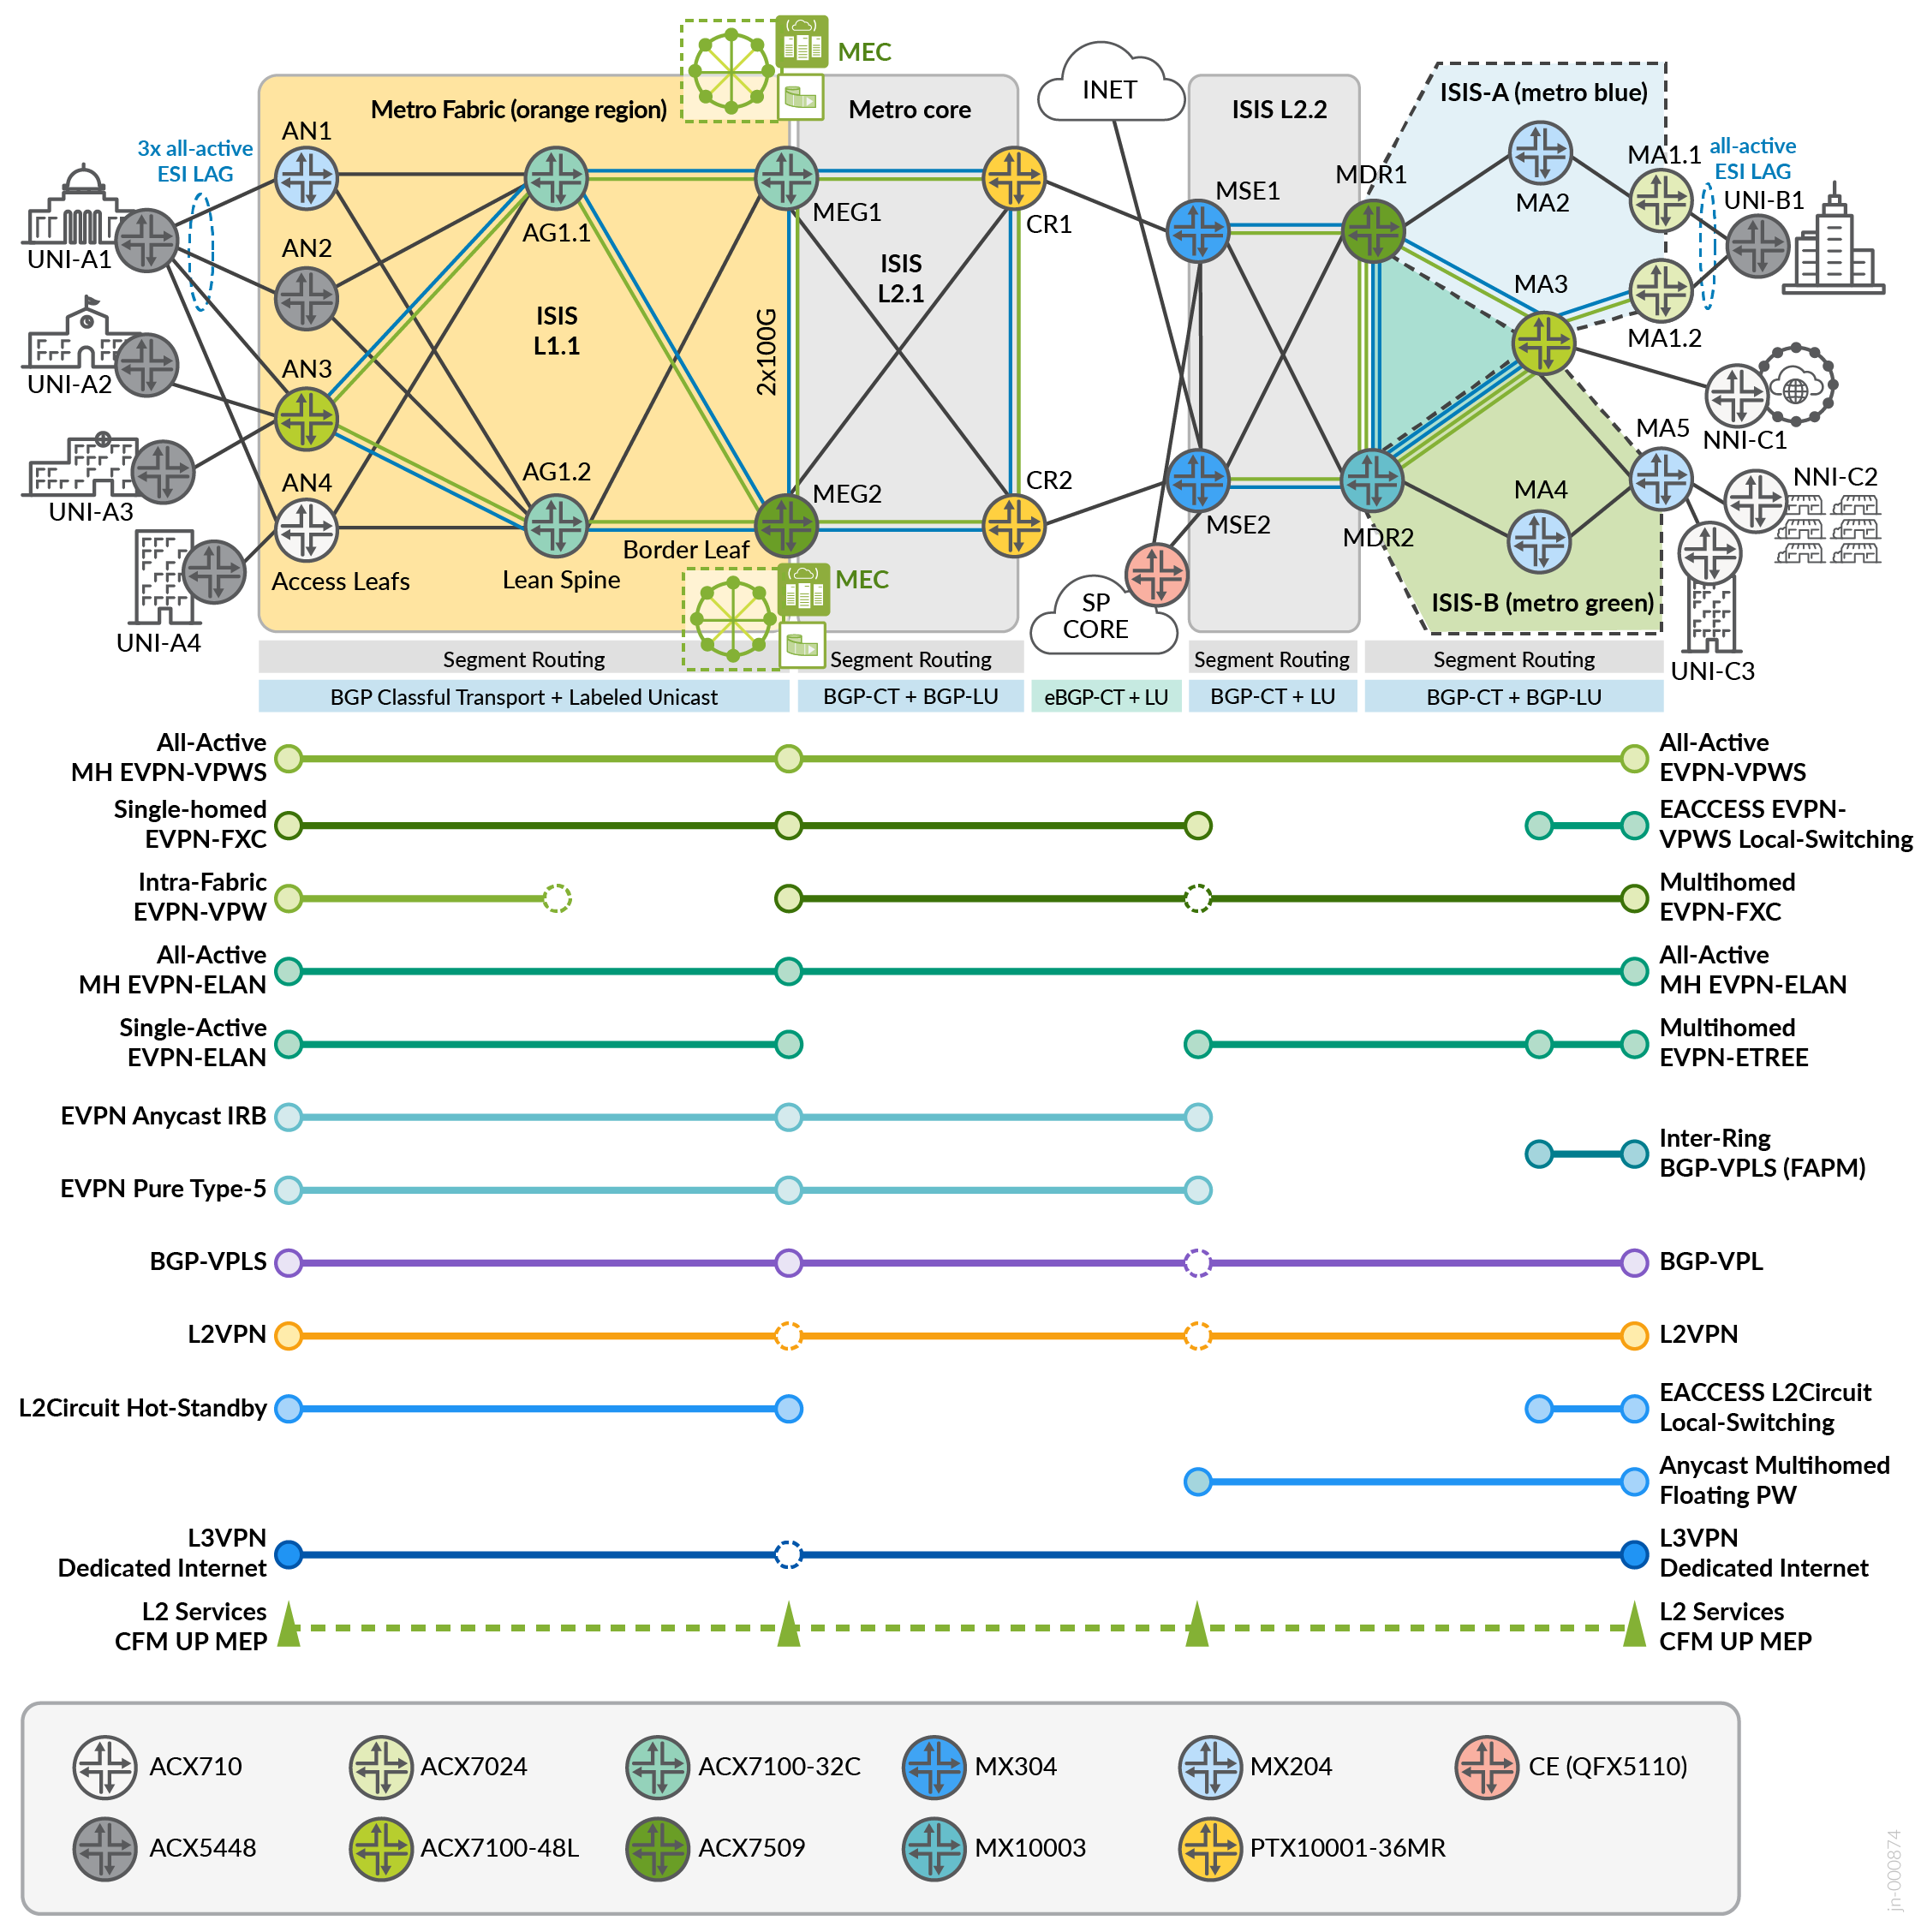
ソリューションアーキテクチャ
このソリューションは、従来のメトロリングアーキテクチャをマルチインスタンスISIS、フレックスアルゴプレフィックスメトリック(FAPM)とセグメントルーティングMPLSに統合し、ドメイン間トランスポートクラスおよびエンドツーエンドのマルチドメインサービスマッピングを備えたAS間BGPクラスフルトランスポートを活用します。
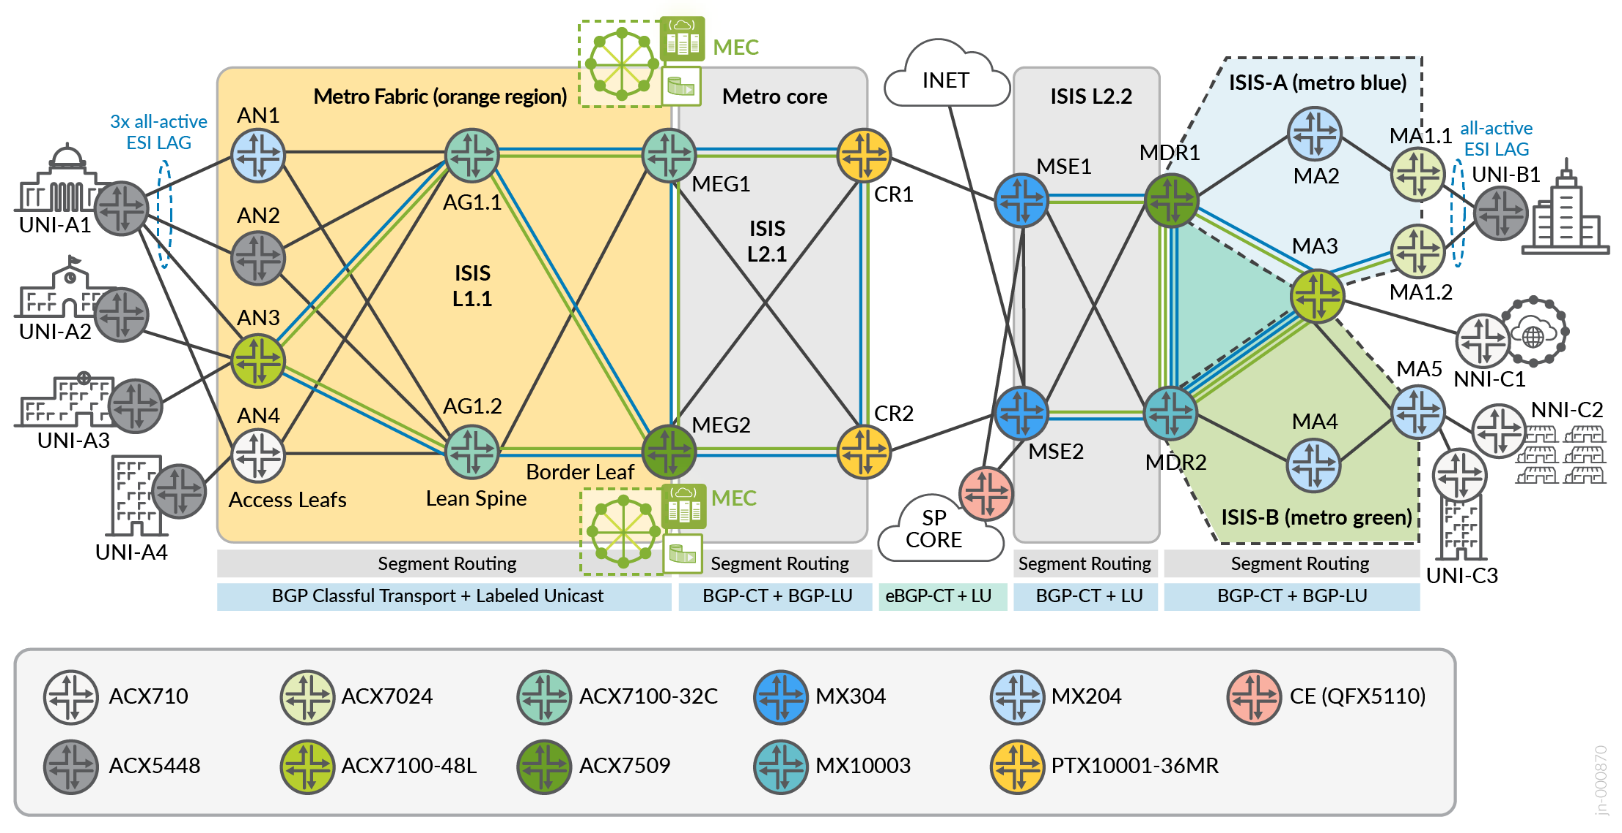
ソリューションインフラストラクチャは、メトロファブリックとメトロマルチリングトポロジーという2つの主要なセグメントに分けることができます。エンドツーエンドのトポロジーでは、SR-MPLS とフレックス-アルゴを利用します。次のセクションでは、両方のアーキテクチャに共通するコンポーネントについて説明します。
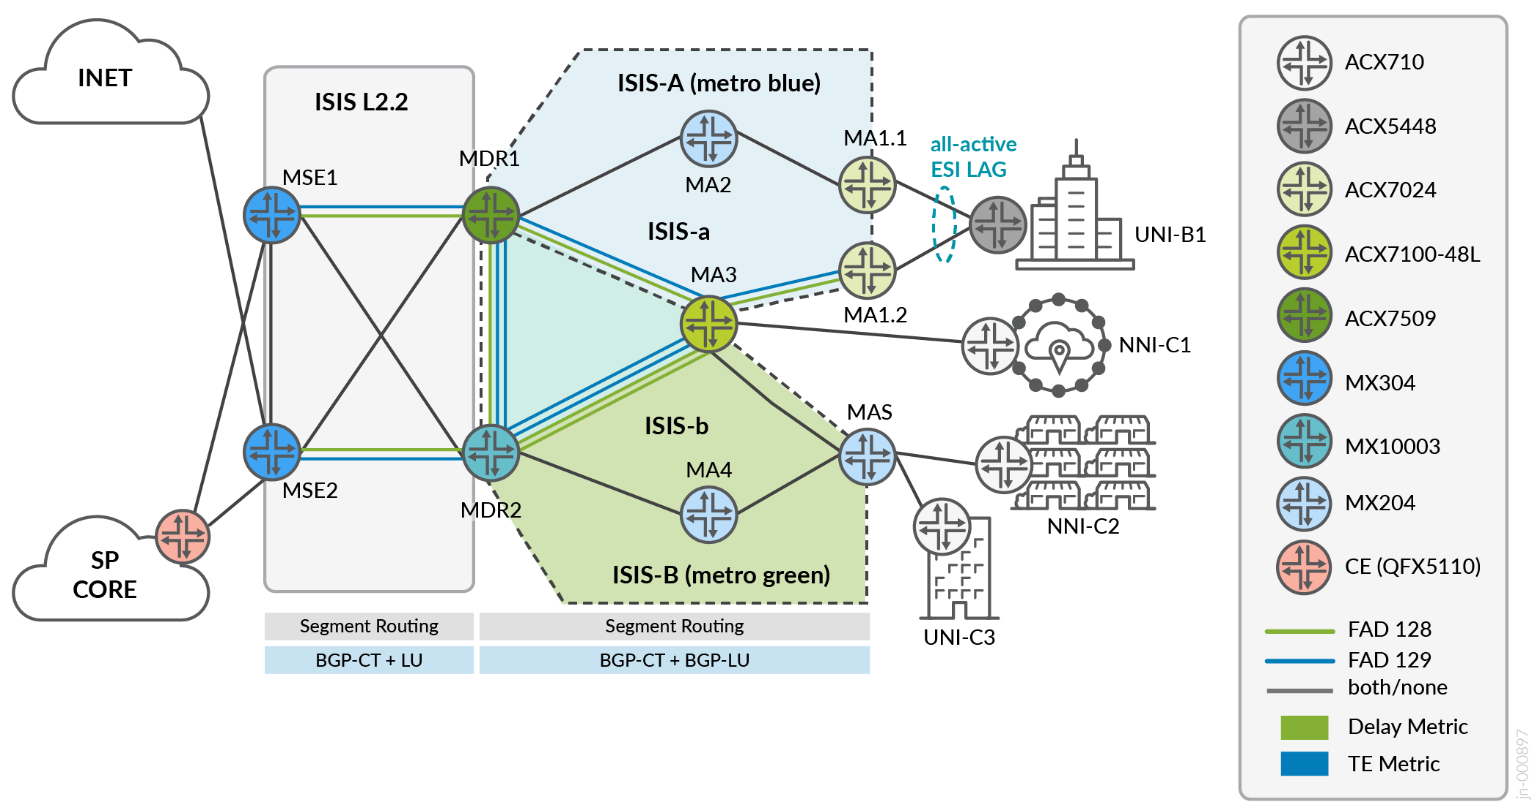
フレックス アルゴ 128 include-any GREEN 遅延メトリック
フレックス アルゴ 129 には BLUE TE メトリックが含まれます
トランスポートクラス4000はゴールドにマッピングされます
トランスポートクラス6000はブロンズにマップします
| トポロジー定義 | ロールデバイス | |
|---|---|---|
| アクセスリーフ | アン | ACX7100-48L(DUT)、ACX710、ACX5448、MX204 |
| リーンスパイン | AG1 | ACX7100-32C |
| リーンエッジボーダーリーフ | MEG | メトロエッジゲートウェイ:ACX7509(DUT)、ACX7100-32C(DUT) |
| コア | CR | PTX10001-36MR |
| マルチサービスエッジ | MSE | MX304(DUT) |
| メトロディストリビューションルーター | MDR | MX10003、ACX7509(DUT) |
| メトロアクセスノード | 修士課程 | ACX7024(DUT)、ACX7100-48L(DUT)、MX204 |
ACX7024、ACX7100-48L、MX204をアクセスノードとして組み込んだ、次世代のシームレスなセグメントルーティングトランスポートインフラストラクチャに基づくE-Line/E-LAN/E-ACCESSメトロサービスのソリューション。ACX7100-32CおよびACX7509プラットフォームをリーンエッジソリューションとして使用し、クラウドコンピューティングコンプレックスへの接続オプションを提供します。MX304マルチサービスエッジ(MSE)は、複雑なサービス、終端、他のネットワークセグメントやインターネットピアリングとの相互接続をサポートします。
ポートベース(EPL)およびVLANベース(EVPL)のIEEE 802.1q/QinQベースのEVCの接続オプションにより、EVPN-VPWS/FXC/EVPN-ELANなどのエンドツーエンドのアクティブ/アクティブ高可用性サービスをサポートし、マルチサイトVPLS、ホットスタンバイL2Circuit、L2VPN、インターネットアクセス付きL3VPNなどの従来のVPNサービスと共存します。従来の静的PWは、L2 Q-in-Q接続用にAnycast-SIDを活用するAnycast Floating PWソリューションに移行されます。ほとんどのレイヤー2サービスには、E-OAMパフォーマンス監視が含まれています。
アンダーレイ属性
含まれる共通のアンダーレイは、ラベル付きISISを使用したセグメントルーティングMPLSです。TI-LFAは、ルーズモードを備えた最適な保護メカニズムであり、ノード保護が利用できなくなった場合にリンク保護への移行を可能にします。
SR-MPLS設計の特徴は次のとおりです。
- すべてのデバイスでISIS(L1またはL2)が有効になっています。
- L-ISISリンクを介したBFD
- 追加のISISチューニングには、以下の属性が含まれますが、安定性を確保するために、ネットワークの導入に適切に設定する必要があります。
- ISISリンクステートPDU間隔を10ms(デフォルトは100ms)に改善し、
- ISISの最大helloサイズは、インターフェイスISO MTU設定に基づいて9106に増加し、MTUの問題の特定に役立ちます。
- SPFオプションは、ネットワークが不安定になるのを防ぐために、範囲内で調整されます。
- 16000〜24000の一貫したSRGBラベル範囲。以前の Junos OS 実装では、SRGB は IGP 階層下で設定されていました。これは引き続きサポートされています。これで、SRGB は MPLS 設定階層の下で便利に設定され、他のラベル範囲設定と一貫しています。
- TI-LFAは、リンクとノードの両方の保護を提供し、バックアップパスの最大ラベルを3に設定します。
- マイクロループ回避は、すべてのデバイスで有効になっています。
ISISは、ソリューションアーキテクチャに使用されるIGPです。JVDには、計算されたパスにアプリケーション固有リンク属性(ASLA)リンクアフィニティ制約を使用した3つのIGPメトリックの組み合わせが含まれています。
- IGP Metrics for uncolored paths(BGP-LU)は、ベストエフォートとして参照されます。
- トランスポートクラスブロンズ(BGP-CT)のTEメトリック
- トランスポートクラスゴールド(BGP-CT)の静的遅延メトリック
柔軟なアルゴリズム
柔軟なアルゴリズムは RFC9350 によって承認されており、TI-LFAなどの高度な保護メカニズムをサポートしながら、コントローラレスの軽量トラフィックエンジニアリングソリューションを可能にします。TLV アドバタイズメントは、IGP 計算最適パスに使用される計算タイプ、メトリック タイプ、優先度、およびリンク制約セットの主要な属性を記述します。これらの値の合体により、柔軟なアルゴリズム定義(FAD)が定義されます。
セグメントルーティングプレフィックスSIDは、フレックスアルゴ識別子に関連付けられ、参加ノード間の計算されたパスを表します。さまざまな制約条件やメトリックタイプを活用することで、ネットワークを介して色付きのパスを形成することで、複数の抽象化レイヤーを作成できます。
JVDでは、すべてのノードがフレックスアルゴに参加するため、SRアルゴリズムサブTLVノード機能をアドバタイズする必要があります。FADサブTLVのアナウンスは、すべてのルーターで必要というわけではありません。競合の解決を回避するためのベストプラクティスとして、JVDでのFAD通知はボーダーノード(ABR/ASBR)のみに制限されます。両方のABRは、FADをアドバタイズするように設定する必要があります。どちらのサブTLVもレベルスコープを持つため、後述するリージョン間属性を共有するための追加のメカニズムなしに、IGP境界を越えてアドバタイズされることはありません。
何度かの改訂草案を経て、フレックスアルゴRFCは2023年に最終決定されました。しかし、このアップアップは、特にリンクアフィニティ属性を中心に、レガシー(RFC5305セクション3.1)、共通ASLA(セクション6.3.1 RFC8919)、そして最後にフレックス-Algo ASLA(RFC9350)の3つの順列が登場した、標準の変化の状況を生み出しました。
Metro EBS JVDのフレックスアルゴ実装には、アプリケーション固有のリンク属性の使用についてRFC9350で指定された最新のリンク属性定義が含まれています。ISIS(OSPFの場合はRFC8920 RFC8919 )で定義されているリンク属性には、TE-metric、admin-group、link-delayが含まれます。Junos OS/Junos OS EvolvedはLフラグをサポートしており、レガシー属性との下位互換性を可能にし、デフォルトの動作により、フレックスアルゴASLAからコモンASLA、そして最後にレガシーTE属性へのフォールバックが可能です。JVDでは、 strict-sla-based-flex-algorithm ノブでレガシーアドバタイズは無効になりますが、ソリューションの要件ではありません。
各フレックスアルゴが独自のパスを計算するため、最後の考慮事項はIGPの拡張性です。JVDでは、遅延メトリックを使用してゴールド(128)、TEメトリックを使用してブロンズ(129)、IGPメトリックを使用してベストエフォート(inet.3)の3つのパスを2つのアルゴリズムで定義します。
トランスポートクラス
トランスポートクラスは、トランスポートトンネルの作成に使用される共通の制約属性のセットを定義します。トランスポートクラスは、RSVPやSR-TEなどの異なるアンダーレイプロトコルに関連付けることができます。JVDでは、トランスポートクラスがISISフレックスアルゴを使用して、同じ物理インフラストラクチャ上にネットワーク抽象化の複数のレイヤーを作成します。その後、サービスはカラートランスポートにマッピングされ、インテリジェントなトラフィックステアリングのためのシンプルな方法が可能になります。
クラスフルトランスポートの最新の実装では、トランスポートクラストンネルにマッピングされたサービスを、必要に応じてトンネル階層間で移行またはフォールバックするように設定できます。解決スキーム属性は、考慮すべきネクストホップ解決テーブルを管理します。
JVDには、2つのスタイルの解決スキームフォールバック手法が含まれています。
- フォールバックなし—この方法により、トラフィックが適切なカラーにマッピングされます。そうでない場合、トラフィックは破棄されます。
- カスケード—これは、ゴールドパスからブロンズへのフォールバックと、ブロンズパスからInet.3(ベストエフォート)へのフォールバックを可能にするため、検証済みの推奨ソリューションです。
BGPルーティングポリシー
BGPルーティングポリシーは、発信元のネットワークセグメントに基づいてすべてのルートにタグを付け、ターゲットを絞った再分配を可能にし、ループを防ぎ、トラブルシューティングを簡素化します。ループを防ぐために、各リージョンのボーダーノードは、ローカルリージョンコミュニティと一致するルートのみをエクスポートし、ピアリージョンコミュニティと一致するルートを拒否します。障害検出を改善するため、BFDは300msの検出タイマーを使用してすべてのBGPセッションに設定されています。BFD タイマーは、ネットワークのパフォーマンス、安定性、デバイスの機能に基づいて調整する必要があります。
BGPのベストプラクティスは、該当する場合に適用され、以下が含まれます。
- BGPパス選択external-ルーター-idは、EBGPパス間のアクティブなパスを決定する際に常にルーターIDを使用するようにパス選択アルゴリズムを変更します。これにより、BGPの動作の一貫性が向上します。
- BGP ホールドタイム(デフォルトは 90 秒)を 10 秒に短縮します。
- BGPの保留時間が20秒未満の場合、ルーティングエンジンCPUのワークロードが増加するため、高精度タイマーを設定する必要があります。高精度タイマーにより、BGP計算専用のカーネルスレッドが可能になり、スケジューラがスリップしてもキープアライブが存続するようにします。これにより、ホールドタイムの満了によるBGPセッションのフラップを防ぐことができます。
- BGP-error-toleranceでは、メモリに保存されている不正な形式の非表示ルートを1000に制限したり、不正な形式のBGPアップデートメッセージのログ記録を300秒間抑制したりするなど、追加のデフォルトエラー処理メカニズムが有効になります。
- BGPの最大セグメントサイズtcp-mssは、コンバージェンスの高速化を目的として、デフォルトの500バイトから最大4096バイトに増加しました。
PE リンク保護は、プレフィックスラベル単位に加えて、EBGP-LU および BGP-CT パスに対しても有効になり、コンバージェンスが向上します。これはスケーリングに関する懸念事項になることがありますが、トランスポートのみのセグメントの場合、ルートのスケーリングは通常管理可能です。BGP-CTトランスポートファミリーがデフォルトでこの動作を有効にしているため、labeled-ユニキャストのみがプレフィックスラベル単位で設定されます。
BGPルートリフレクタ
ファブリックおよびマルチリングリージョンでは、アクセスノードクライアントに冗長BGPルートリフレクタを使用する必要があります。同じリージョン内のアクセスノード間のファブリック内およびリング間通信を最適化するために、VPN ファミリー向けマルチプロトコル BGP にはネクストホップ自己オプションは含まれません。一意のクラスターIDを使用して、コンバージェンスを最大化します。ファブリック内のローカル到達性のための一般的な慣行として、アクセスセグメントのループバックアドレスはISISによってのみ到達可能であり、BGPにリークされることはありません。BGPはリモートループバックのみを学習する必要があります。
BGPルートリフレクタは、以下のマルチプロトコルファミリーを可能にします。
- ラベル付きユニキャスト(BGP-LU)
- トランスポート(BGP-CT)
- inet-vpn(L3VPN)
- inet6-vpn(6vPE)
- L2VPN シグナリング(L2VPN、VPLS)
- EVPN(EVPNシグナリング)
- ルートターゲット(RTF)
ルート ターゲット制約(RTC)が設定されているすべての場所で、RIB インストールのネクストホップ解決をバイパスするための追加のネクストホップ解決無解決設定オプションが含まれています。この設定は、非転送 RR など、転送に使用されないルートに有効です。JVDルートリフレクタは転送パスにありますが、RTFは厳密にはコントロールプレーンの要素です。トポロジーをさらに最適化するために、advertise-defaultオプションを使用して、デフォルトのルートターゲットのみをPEクライアントに送信できます。論理的な用途は、注目のアクセスセグメントをサポートすることです。
メトロファブリックセグメントとメトロマルチリングセグメントは、異なるルートリフレクタ戦略を展開します。ファブリックでは、メトロエッジゲートウェイ(MEG)は、トランスポートルートとサービスルート(BGP-LU、BGP-CT、MP-BGP)の両方のアクセスノード(AN)リフレクタとして機能します。マルチリングセグメントでは、メトロアクセスノード(MA)は、ルートリフレクタクライアントとして、トランスポートリフレクタ(BGP-LU、BGP-CT)のみであるメトロディストリビューションルーター(MDR)とピアリングします。すべてのサービス(MP-BGP)は、マルチサービスエッジ(MSE)ルートリフレクタを活用します。
メトロリングアーキテクチャ
以下のセクションでは、提案されているメトロリングアーキテクチャについて説明します。この設計は、マルチインスタンスISISを使用したマルチリングトポロジーで構成され、前述の共通要素を継承しています。
メトロリングの主な機能
- マルチインスタンスISIS(青と緑のリング)
- 複数のISISインスタンス間でフレックスアルゴプレフィックスメトリクス(FAPM)がリークすることで、リング間の転送を最適化します。
- ドメイン内トランスポートクラスサービスマッピング
- Anycast-SIDを使用したEVPNフローティングPW(レガシーL2CKTからの移行)。
- EVPN-ETREE、EVPN-FXC、EVPN-VPWS、EVPN-ELAN
- L2Circuit、L2VPN、BGP-VPLS。
- ローカルスイッチング(LSW)、EVPN-VPWSおよびL2Circuit
- L3VPNインターネットサービス
メトロリングリージョンから発信される主な一般的なBGPコミュニティには、以下のものがあります。
- CMループバック(63536:10000)
- CMサービスエッジ(63536:10)
- CM-メトロリング (63536:20)
- CM-リージョン-エッジ (63536:30)
- CM-TC-4000-GOLD (transport-target:0:4000)
- CM-TC-6000-BRONZE(トランスポートターゲット:0:6000)
- CM-INET-DEFAULT(ターゲット:63536:11111)
- CM-L3VPN-PUB(ターゲット:63536:22222)
マルチインスタンスISIS
青と緑のリングはどちらも、機能的にはレベル2のISISインスタンスと同じです。ほとんどのデバイスは、通常のグローバル階層で設定された単一のISISインスタンスを使用して動作します。複数のIGP領域に接続するデバイスには、複数のISISインスタンスが設定されています。これには、MDR1、MDR2、MA3が含まれます。MDR1とMDR2間のリンクは、共通のLAGを共有し、グローバル、メトロ-a、およびメトロ-b ISISインスタンス間のVLANによって論理的に分割されます。MA3に向かうMDR1とMDR2の間のインターフェイスも、共通の物理インターフェイスを介するVLANによって論理的に分割されます。その他のリンクはすべてドメイン固有であり、単一のIGPインスタンスにのみ存在します。
このアーキテクチャでは、共通のインターフェイスを共有する必要はありません。JVDは、こうした困難な接続シナリオをどのように実現できるかを示し、国境の境界画分地点でのルート漏洩に対する決定的な姿勢を作り出します。
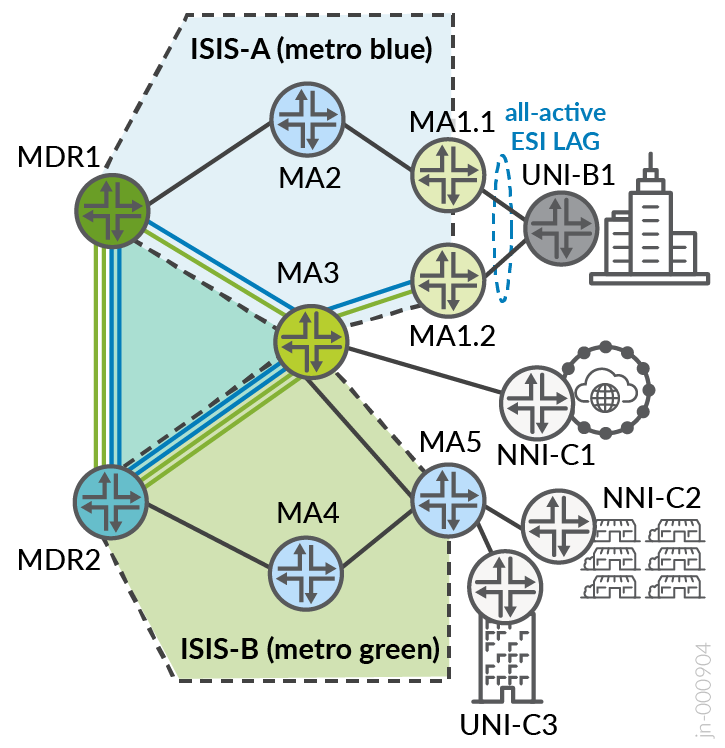
リング間のインスタンス間ルートリークはすべて、MDR1 ノードと MDR2 ノードで行われます。MA3ではなくMDRでのみリークするロジックは、追加のリングによるネットワーク拡張を予測し、MA3があまり好ましくないリークポイントになることに起因すると考えられます。MDR は、領域のすべてのリングを可視化する理想的な境界点を示します。ISISインスタンス間でリークされたルートには、ループを防ぐためにタグが付けられます。MDR は、すべてのリング アクセス ノード(マルチプロトコル BGP なし)の BGP トランスポート ルート リフレクタ(BGP-LU および BGP-CT)として機能します。VPN サービスの場合、MSE ルート リフレクタを備えた MP-BGP を使用してアクセス ノードをピアリングします。
グローバル ISIS エリア ID 005 から ISIS インスタンスの metro-a(001)と metro-b(002)へのリークは、BGP のみに制限されています。この時点で、BGP-LUおよびBGP-CTを使用したシームレスなSR-MPLSが活用されます。代わりに、このソリューションでは、共通の自律システムの一部である IGP ドメイン間でリークが発生する可能性がありますが、ここでは、IGP をより小さなドメインに分割し、影響範囲を小さくする機能が提供されています。
すべてのISISインスタンスに同じシステムIDが使用され、一意のAREA IDは次のように含まれています。
- 0005 - グローバルインスタンス
- 0001-Metro-Aインスタンス
- 0002 - Metro-Bインスタンス
IPスキームは、以下のように、ルートの再分配とループ防止を容易にするために、集約タグを提案します。
- 10.10.0.0/24–TAG2 5:グローバル
- 10.10.1.0/24–TAG2 1:メトロA
- 10.10.2.0/24–TAG2 2:メトロB
リング間フレックスアルゴプレフィックスリーク
フレックス-Algo のドメイン間手順については、 セクション 13.1 RFC9350で説明しています。フレックスアルゴプレフィックスメトリック(FAPM)は、プレフィックス関連付けを送信するサブTLVアドバタイズです。アプリケーション固有のリンク属性(ASLA)メトリックを備えたフレックスアルゴはすべてのノードで定義され、フレックスアルゴ定義(FAD)はMDRボーダーノードによってのみアドバタイズされます。アプリケーション固有のリンク属性は、フレックスアルゴメトリックアドバタイズメントの最新かつ標準化されたバージョンです。フレックスアルゴプレフィックスメトリック(FAPM)リークは、MDRを介してリング間で実行され、リング間のトラフィックフローを有効にし、リージョン内で最適化されます。
MSE1およびMSE2は、すべてのリングノードの冗長ルートリフレクタとして機能し、BGP-LUおよびBGP-CTで強化されたAS間機能もサポートします。リング内およびリング間でトラフィックフローを最適化するために、VPNサービス(MP-BGP)はMSEでネクストホップセルフを使用しません。LU/CTトランスポートルートでは、AS間到達性を容易にするためにネクストホップselfは必須です。
SR-MPLSは、ネットワークを通るグリーンパスとブルーパスを定義するASLAメトリックとトランスポートクラスを備えたフレックスアルゴを使用する最適なアンダーレイです。緑色のパスは ISIS 遅延メトリックを使用し、青色のパスは TE メトリックを使用します。IGPメトリックは、色に依存しないパスに使用され、色付きまたは色なしのパスを考慮するように拡張できます。ドメイン間でリークされたすべてのルートには共通のISISタグが与えられ、ループを防ぐために、すでにこのタグが含まれているエクスポートされたルートは拒否されます。
AS内BGPクラスフルトランスポートとラベル付きユニキャスト
同じ自律システム内の IGP ドメイン間の通信には、いくつかの実行可能な戦略があります。JVDでは、FAPMを使用してISISインスタンス間のプレフィックスをリークするいくつかのバリエーションを提供しており、各インスタンスはメトロリングエンティティを示しています。集合的なマルチインスタンスISISドメインからグローバルISISドメイン(MDRセグメントとMSEセグメント間に存在)に向けて、IGPの漏洩を禁止し、ドメイン間ステッチメカニズムとしてBGP-LUとBGP-CTのみを使用することにしました。これにより、IGPの爆発半径が特定のエリア内に収まります。
メトロファブリックアーキテクチャ
IPファブリックは、高帯域幅、耐障害性、実質的に無制限のスケールアウト機能を約束するために、ハイパースケーラーによってよく理解されており、頻繁に導入されています。メトロファブリックは一般的な議論のポイントですが、一般的に明確な定義がありません。インフラストラクチャの配置が重要な考慮事項になります。IPファブリックは一般的にデータセンター環境内に構築され、関連するファイバートランスポートコストを実質的に削減できますが、メトロは通常、物理的なコロケーション間の距離が長くなるため、光インターフェイスのコストが高くなる可能性があります。このように、メトロファブリックの実装はサービスプロバイダによって異なり、関連するトランスポートコストによって決まります。
メトロEBS JVDが提案するモデルでは、単一の物理ロケーション内に収められる費用対効果の高いスケールアウトソリューションをサポートする柔軟性を備えて構築されたインフラストラクチャや、スパインアンドリーフ型メトロアクセスノードの場所をサポートするインフラストラクチャが考慮されています。一般的には、アンダーレイトランスポートとしてMPLSを使用する2ステージファブリックを導入します。
トポロジーでは、メトロファブリックはオレンジ色の領域を指します。メトロのコアはグレーゾーンです。
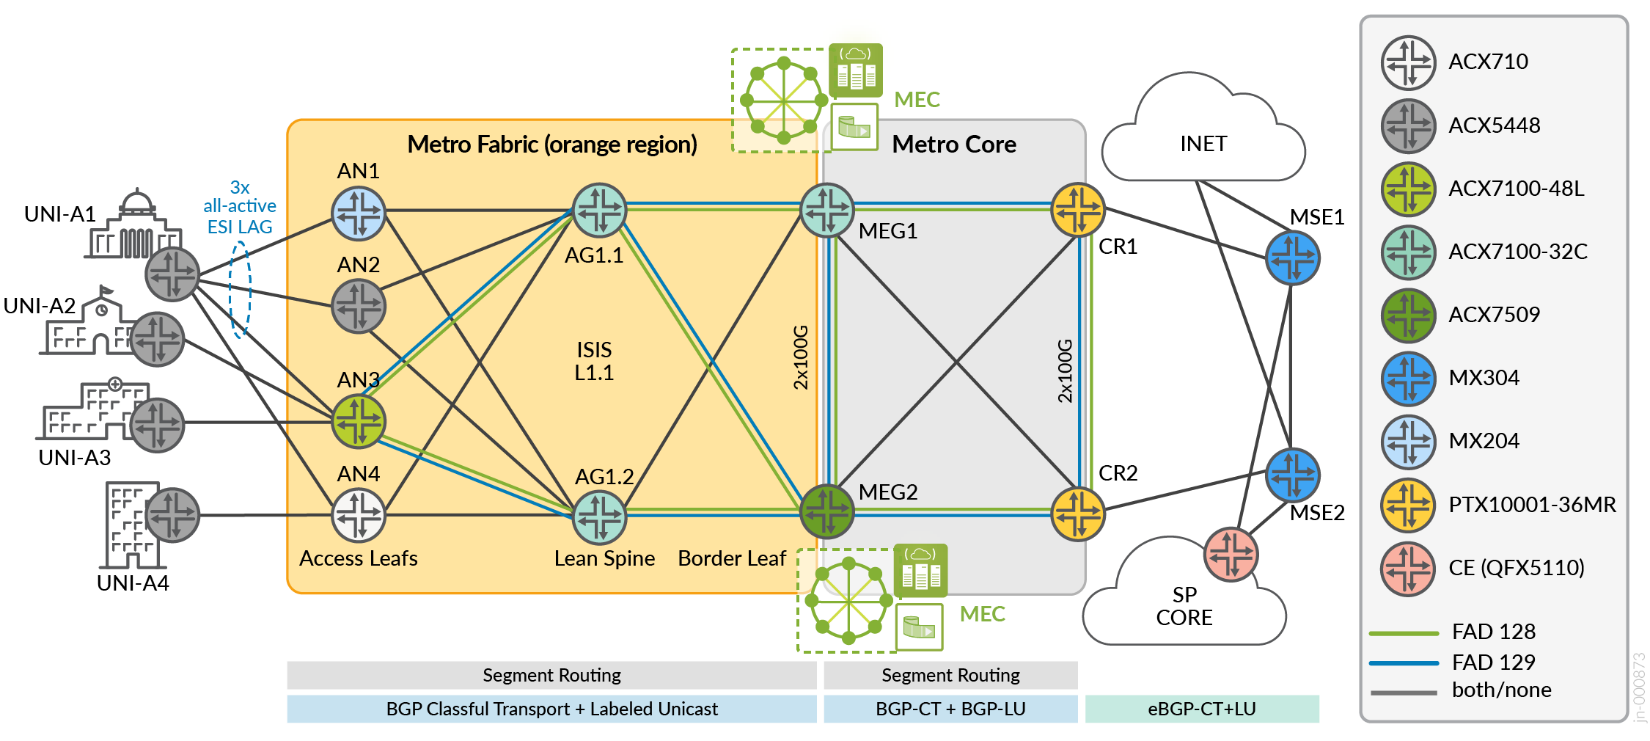
メトロファブリックの主な機能
- リーンエッジサービスアグリゲーション
- マルチアクセスエッジコンピューティング相互接続を備えたメトロエッジゲートウェイ
- 2ステージMPLSファブリック上で最適化された転送パス
- EVPN-FXC(認識+不認識)、EVPN-VPWS、EVPN-ELAN
- L2回線、L2VPN、BGP-VPLS
- 専用インターネットアクセス(DIA):L3VPN、EVPNタイプ5、EVPN IRB VGA
- 3つのPE間で共有されるAll-Active ESI LAG負荷
- アクティブ/アクティブおよびホットスタンバイサービス
- 論理インターフェイスポリサー
メトロファブリック内のVPNフローを最適化するために、ペアのルートリフレクタ(ボーダーリーフノードMEG1/MEG2によってホストされる)が使用されます。転送パスで動作している間は、ファブリック内トラフィックがスパイン内にとどまるようにするために、マルチプロトコルBGPファブリックサービスのネクストホップをselfに設定することは避けなければなりません。リーンスパインノード(AG1.1、AG1.2)は、SR-MPLS設定のみのBGPフリーです。IGPドメインは、メトロファブリックアクセスネットワークのISISレベル1とメトロコアのレベル2で構成されています。すべてのメトロファブリックインフラストラクチャは、同じエリアIDを実装しています。
- 0000 - グローバルインスタンス
L1とL2の間のトラフィックリーク ISISは、IGPメカニズムとフレックスアルゴプレフィックスメトリック(FAPM)を使用したフレックスアルゴプレフィックスリーク、または明示的に制限され、選択のドメイン間プロトコルとしてBGPのみに依存したフレックスアルゴプレフィックスリークで対応できます。
フレキシブルアルゴリズム定義(FAD)は、MEG1およびMEG2位置のボーダーノードからのみアドバタイズされます。メトロリングのデザインと同様に、ゴールドとブロンズの2つの輸送クラスのみが作成されます。解決スキームでは、ゴールド パスが利用できない場合にゴールド サービスがフェイルオーバーをブロンズ パスにカスケードできるようになり、ブロンズ サービスは「ベスト エフォート」の色のないパス(inet.3)にフェイルオーバーできます。カスタム解決スキームが設定されていない場合のデフォルトの動作は、すべてのトランスポートクラスが色分けされていないパスにフェイルオーバーできるようにして、inet.3テーブルから解決することです。
メトロリングの設計と同様に、BGPコミュニティベースのルーティングを使用して、さまざまなドメイン間でルートをインポートおよびエクスポートする方法を制御します。メトロファブリックリージョンから発生する主な一般的なBGPコミュニティには、以下のものがあります。
- CMループバック(63535:10000)
- CM-メトロファブリック(63535:1)
- CM-アクセス-ファブリック(63535:2)
- CM-地域-ボーダー(63535:3)
- CM-TC-4000-GOLD (transport-target:0:4000)
- CM-TC-6000-BRONZE(トランスポートターゲット:0:6000)
- CM-INET-DEFAULT(ターゲット:63536:11111)
- CM-L3VPN-PUB(ターゲット:63536:22222)
コアに面するインターフェイスのIPスキームは、集約タグで委任されます。
- 10.10.0.0/24 – TAG2 10:グローバル
オーバーレイ属性
以下のセクションでは、メトロイーサネットビジネスサービスJVDに含まれるサービスの実装とユースケースについて説明します。これには、終端ポイントと、これらのサービスとMEF定義の関連性が含まれます。ただし、MEF アライメントは、記載されているサービスを使用するための要件ではないことに注意することが重要です。お客様のさまざまなユースケースに対応するために複数の順列が含まれていますが、さらに多くのオプションが可能であり、サポートされています。
メトロEBSサービス提供モデル
メトロイーサネットサービスの提供に関する20を超えるユースケースがカバーされています。従来のレイヤー 2 VPN サービスは、ホットスタンバイを備えた L2Circuit、L2VPN、VPLS とともに含まれています。これは、一般的な最新のメトロリングやファブリックインフラストラクチャ上で、新しいEVPN-VPWS、EVPN-FXC、EVPN-ELAN、EVPN-ETREEサービスと共存できる能力を示しています。さらに、Floating PWソリューションは、アクティブ-アクティブ型マルチホーミング用のオールアクティブ仮想ESI(vESI)を備えたAnycast-SIDを活用することで、従来の静的L2Circuitへの大規模なアップグレードを実現します。レイヤー 3 サービスは、従来の L3VPN、EVPN-ELAN Type 5、および EVPN IRB 仮想ゲートウェイ アドレス(VGA)モデルを使用してサポートされます。アクティブ-アクティブEVPNやホットスタンバイL2CKTなどの高可用性サービスが含まれています。
サービス相互接続モデルは、EVPN-VXLANやIPファブリックインターワーキング用のSRv6など複数のオプションが存在するメトロエッジコンピューティングハンドオフのリーンエッジ付近の特定のセグメントについて考慮されますが、この初期フェーズでは、内部タグと外部タグの一致に基づいてサービスをエッジの複雑なリソースに接続できるQ-in-Qハンドオフを選択しました。オペレーターは、この目標を達成するためにVLAN操作を自由に実行できます。インターネットサービスを容易にするためのマルチサービスエッジ接続や、追加のネットワークセグメントへのレイヤー2接続用のSPコアについても、同様の考慮事項があります。これまでの 5GメトロJVDでは 、VLAN操作操作の80を超える組み合わせをカバーしていましたが、これらはここでも適用可能です。
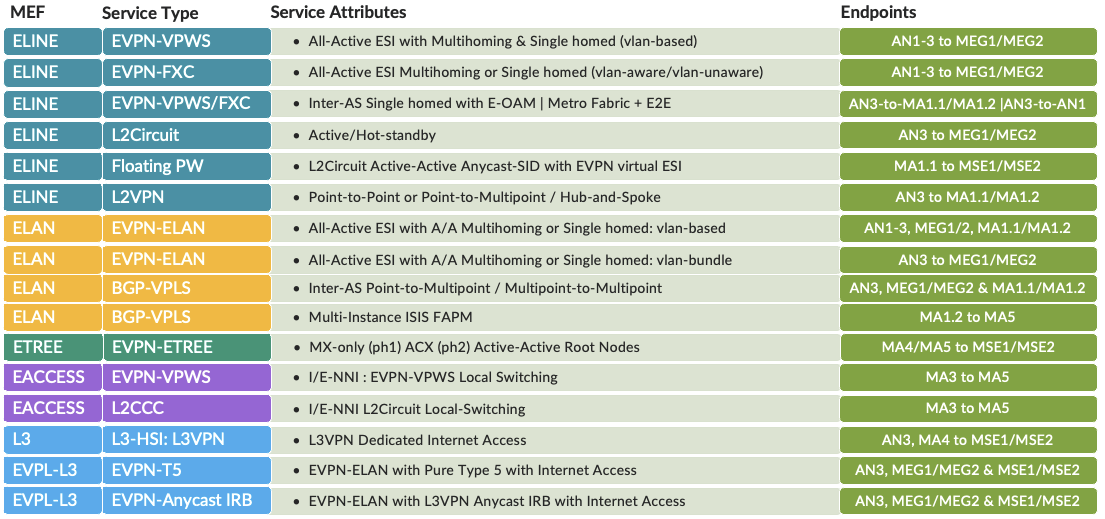
サービスプロバイダは、L2Circuit、VPLS、L2VPNなどの各種タイプを含む従来のVPNサービスと比較して、単一の技術の傘下にあるより高性能なソリューションとしてEVPNに移行する傾向にあります。しかし、通信事業者は、スタンドアロンおよび共存するソリューションとして、依然としてレガシーサービスを必要としています。Metro EBS検証済み設計では、幅広い最新キャリアイーサネットサービスと従来のキャリアイーサネットサービスが考慮されており、パフォーマンスを比較分析し、より最近のソリューション開発を活用してレガシープロトコルを大幅に最新化する方法論をいくつか提供しています。