IPsec VPNの概要
SRXシリーズファイアウォールのIKEおよびIPsecパケット処理、IPsec VPNトポロジーについては、このトピックをお読みください。サービス処理カード、暗号アクセラレーション、ルーティングプロトコルのサポート、ikedプロセスのサポートについて学習します。
VPN は、パブリック ネットワークを使用して 2 つ以上のリモート サイトを接続するプライベート ネットワークです。VPN では、ネットワーク間に専用の接続を使用するのではなく、パブリック ネットワークを介してルーティング(トンネリング)される仮想接続を使用します。IPsec VPNは、VPN接続の確立に使用される一連の標準で構成されるプロトコルです。
VPN は、リモート コンピューターがインターネットなどのパブリック WAN を介して安全に通信するための手段を提供します。
VPN接続は、2つのLAN(サイト間VPN)またはリモートのダイヤルアップユーザーとLANをリンクできます。これら2つのポイント間を流れるトラフィックは、パブリックWANを構成するルーター、スイッチ、その他のネットワーク機器などの共有リソースを通過します。WANを通過中のVPN通信を保護するために、2つの参加者はIPsecトンネルを作成します。
用語トンネルは、トンネルモードを示すものではありません(トンネルモードでのパケット処理を参照してください)。代わりに、IPsec接続を指します。
機能エクスプローラーを使用して、特定の機能のプラットフォームとリリースのサポートを確認します。
プラットフォームに関連する注意事項については、「 プラットフォーム固有のIPsec VPNの動作 」セクションを参照してください。
詳細については、「 補足プラットフォーム情報 」セクションを参照してください。
SRXシリーズファイアウォール上のIPsec VPNトポロジー
Junosオペレーティングシステム(OS)がサポートするIPsec VPNトポロジーの一部を以下に示します。
-
サイト間VPN—組織内の2つのサイトを接続し、サイト間の安全な通信を可能にします。
-
ハブアンドスポークVPN:エンタープライズネットワーク内の支社と本社を接続します。このトポロジーを使用して、トラフィックをハブ経由で送信することにより、スポーク同士を接続することもできます。
-
リモートアクセスVPN:自宅や外出先から会社のオフィスやリソースに接続できるようになります。このトポロジーは、 end-to-site tunnelとも呼ばれます。
IKEおよびIPsecパケット処理について
IPsec VPNトンネルは、トンネルの設定とセキュリティの適用で構成されています。トンネルの設定中に、ピアはSA(セキュリティアソシエーション)を確立し、それらの間でトラフィックを保護するためのパラメーターを定義します。 「IPsecの概要」を参照してください。トンネルが確立されると、IPsecは、トンネル設定時にSAで定義されたセキュリティパラメーターを適用して、トンネルエンドポイント間で送信されるトンネルトラフィックを保護します。Junos OS実装内では、IPsecはトンネルモードで適用され、カプセル化セキュリティペイロード(ESP)および認証ヘッダー(AH)プロトコルをサポートします。
このトピックでは、次のセクションについて説明します。
トンネルモードでのパケット処理
IPsecは、トランスポートとトンネルの2つのモードのいずれかで動作します。トンネルの両端がホストである場合、どちらのモードも使用できます。トンネルのエンドポイントの少なくとも1つが、Junos OSルーターやファイアウォールなどのセキュリティゲートウェイである場合、トンネルモードを使用する必要があります。ジュニパーネットワークスのデバイスは、常にIPsecトンネルのトンネルモードで動作します。
トンネルモードでは、 図1に示すように、元のIPパケット全体(ペイロードとヘッダー)が別のIPペイロード内にカプセル化され、それに新しいヘッダーが付加されます。元のパケット全体を暗号化、認証、またはその両方を行うことができます。AH(認証ヘッダー)プロトコルを使用すると、AHと新しいヘッダーも認証されます。ESP(セキュリティペイロードのカプセル化)プロトコルを使用すると、ESPヘッダーも認証できます。
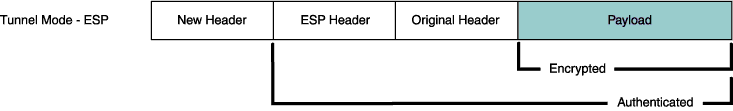
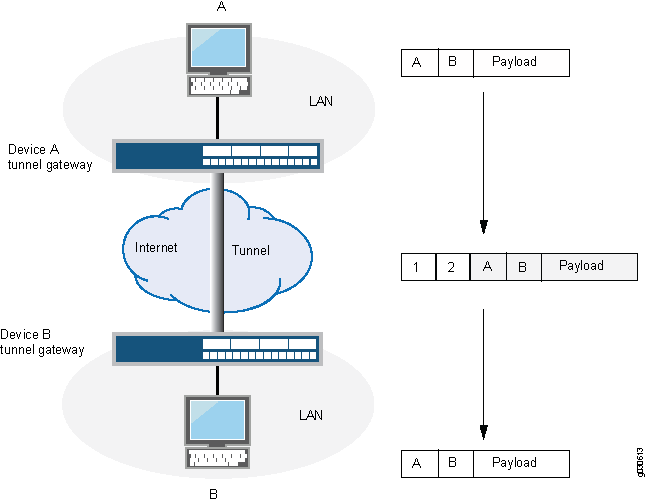
サイト間VPNでは、新しいヘッダーで使用される送信元アドレスと宛先アドレスは、発信インターフェイスのIPアドレスです。 図2をご覧ください。
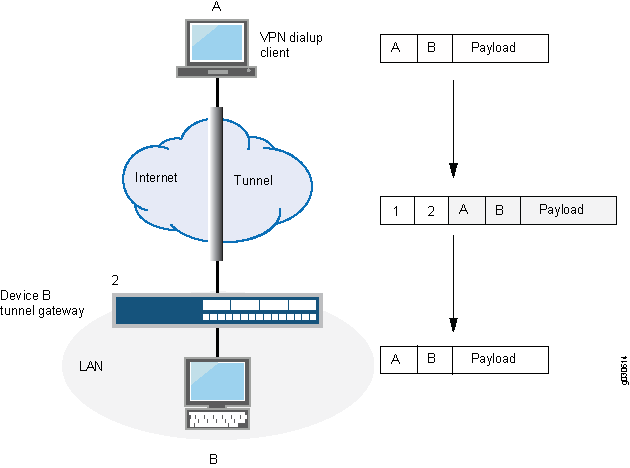
ダイヤルアップVPNでは、トンネルのVPNダイヤルアップクライアント側にトンネルゲートウェイはありません。このトンネルは、クライアント自体に直接拡張されます( 図3を参照)。この場合、ダイヤルアップクライアントから送信されたパケットでは、新しいヘッダーとカプセル化された元のヘッダーの両方が、同じIPアドレス(クライアントのコンピューターのIPアドレス)を持ちます。
Netscreen-Remoteなどの一部のVPNクライアントは、仮想内部IPアドレス(「スティッキーアドレス」とも呼ばれます)を使用します。Netscreen-Remoteを使用して、仮想IPアドレスを定義できます。この場合、仮想内部IPアドレスは、クライアントから発信されたトラフィックの元のパケットヘッダー内の送信元IPアドレスであり、ISPがダイヤルアップクライアントに動的に割り当てるIPアドレスは、外部ヘッダー内の送信元IPアドレスです。
関連項目
複数のSPUにおけるIKEおよびIPsecセッションの分散
プラットフォームに関連する注意事項については、「 プラットフォーム固有のSPU VPN処理動作」 のセクションを参照してください。
SRXシリーズファイアウォールでは、IKEがIPsecのトンネル管理を提供し、エンドエンティティを認証します。IKEは、Diffie-Hellman(DH)鍵交換を実行して、ネットワークデバイス間にIPsecトンネルを生成します。IKEによって生成されるIPsecトンネルは、IPレイヤーのネットワークデバイス間のユーザートラフィックの暗号化、復号化、認証に使用されます。
VPNは、プラットフォームの複数のSPU(サービス処理ユニット)間でIKEとIPsecのワークロードを分散することで作成されます。サイトツーサイトトンネルの場合、最小負荷のSPUがアンカーSPUとして選択されます。複数のSPUが同じ最小負荷を持つ場合、それらのいずれかをアンカーSPUとして選択できます。ここで発生する負荷は、サイト間ゲートウェイの数、またはSPUに固定された手動VPNトンネルによって異なります。動的トンネルの場合、新たに確立された動的トンネルがラウンドロビンアルゴリズムを使用してSPUを選択します。
IPsecでは、ワークロードは、IKEを分散するのと同じアルゴリズムによって分散されます。特定のVPNトンネル終端ポイントペアのフェーズ2SAは、特定のSPUによって排他的に所有され、このフェーズ2SAに属するすべてのIPsecパケットは、IPsec処理のためにそのSAのアンカーSPUに転送されます。
複数のIPsecセッション(フェーズ2SA)は、1つ以上のIKEセッションで動作できます。IPsecセッションを固定するために選択されたSPUは、基となるIKEセッションを固定しているSPUに基づいています。そのため、単一の IKE ゲートウェイで実行されるすべての IPsec セッションは、同じ SPU によってサポートされ、複数の SPU 間でロード バランシングされることはありません。
表1 は、3つのIKEゲートウェイ上で7つのIPsecトンネルを実行する3つのSPUによるファイアウォールの例を示しています。
|
SPU |
IKEゲートウェイ |
IPsecトンネル |
|---|---|---|
|
SPU0 |
IKE-1 |
IPsec-1 |
|
IPsec-2 |
||
|
IPsec-3 |
||
|
SPU1 |
IKE-2 |
IPsec-4 |
|
IPsec-5 |
||
|
IPsec-6 |
||
|
SPU2 |
IKE-3 |
IPsec-7 |
3つのSPUには、それぞれ1つのIKEゲートウェイの負荷が均等に分散されています。新しいIKEゲートウェイが作成された場合、SPU0、SPU1、またはSPU2を選択して、IKEゲートウェイとそのIPsecセッションを固定できます。
既存のIPsecトンネルを設定および破棄しても、基になるIKEセッションや既存のIPsecトンネルには影響しません。
SPUごとの現在のトンネル数を表示するには、次の show コマンドを使用します。 show security ike tunnel-map。
コマンドの summary オプションを使用して、各ゲートウェイのアンカーポイントを表示します。 show security ike tunnel-map summary。
サービス処理カードの挿入に関するVPNサポート
ハイエンドのSRXシリーズファイアウォールは、シャーシベースの分散プロセッサアーキテクチャを採用しています。フロー処理能力は共有され、SPC(サービス処理カード)の数に基づきます。新しいSPCをインストールすることで、デバイスの処理能力を拡張できます。
プラットフォームに関連する注意事項については、「 プラットフォーム固有のSRX5000回線SPC動作」 セクションを参照してください。
詳細については、「 SRX5000行におけるkmdおよびikedプロセスに関する補足プラットフォーム情報 」セクションを参照してください。
ハイエンドのSRXシリーズシャーシクラスターでは、既存のIKEまたはIPsec VPNトンネルのトラフィックに影響を与えたり中断したりすることなく、デバイスにSPCを挿入できます。
SPC3 カードを含む既存のシャーシに SPC3 または SPC2 カードを挿入できます。カードは、シャーシ上の既存のSPC3カードよりも上位のスロットにのみ挿入できます。
ただし、既存のトンネルは、新しいSPCのSPU(サービス処理ユニット)の処理能力を利用できません。新しいSPUでは、新たに確立されたサイトツーサイトトンネルおよび動的トンネルを固定することができます。しかし、新たに設定されたトンネルは、新しいSPUで固定されることが保証されるわけではありません。
サイトツーサイトトンネルは、ロードバランシングアルゴリズムに基づき、異なるSPUに固定されます。ロードバランシングアルゴリズムは、各SPUが使用している数値フロースレッドに依存します。同じローカルおよびリモートゲートウェイIPアドレスに属するトンネルは、SPUで使用される異なるフローRTスレッドの同じSPUに固定されます。最小負荷のSPUがアンカーSPUとして選択されます。各SPUは、その特定のSPUでホストされているフローRTスレッドの数を管理しています。各SPUでホストされるフローRTスレッドの数は、SPUのタイプによって異なります。
トンネルの負荷係数 = SPUで固定されたトンネルの数 / SPUが使用するフローRTスレッドの合計数
動的トンネルは、ラウンドロビンアルゴリズムに基づき、異なるSPUに固定されます。新たに設定された動的トンネルは、新しいSPCで固定されることが保証されるわけではありません。
SPC2カードとSPC3カードの両方がインストールされている場合は、 show security ipsec tunnel-distribution コマンドを使用して、異なるSPUのトンネルマッピングを検証できます。
SPC2カードのみが挿入された別のSPUのトンネルマッピングを表示するには、コマンド show security ike tunnel-map を使用します。コマンド show security ike tunnel-map は、SPC2カードおよびSPC3カードがインストールされている環境では無効です。
SPC3カードの挿入:ガイドラインと制限事項:
-
シャーシクラスターでは、ノードの1つに1つのSPC3カードがあり、もう一方のノードに2つのSPC3カードがある場合、1つのSPC3カードがある方のノードへのフェイルオーバーはサポートされていません。
-
下位のスロットにある現在のSPC3よりも上位のスロットにある既存のシャーシに、SPC3またはSPC2を挿入する必要があります。
-
SPC3 ISHU を機能させるには、新しい SPC3 カードをより上位のスロット番号に挿入する必要があります。
-
SPC3の動作中の取り出しはサポートしていません。
関連項目
ikedプロセスを使用したIPsec VPN
ikedとikemdの2つのプロセスは、SRXシリーズファイアウォールでIPsec VPN機能をサポートします。ikedとikemdのインスタンスは、ルーティングエンジン上で一度に1つ実行されます。
junos-ikeパッケージでは、ファイアウォールがikedプロセスを使用してIPsec VPNサービスを実行します。SRXシリーズファイアウォールのサポートjunos-ikeパッケージは複数のリリースがあります。
詳細については、「junos-ikeパッケージサポートに関する補足プラットフォーム情報」セクションを参照してください。
ルーティングエンジンで実行されるikedプロセスとikemdプロセスの両方が、 junos-ike パッケージで利用できます。
SRXシリーズファイアウォールに junos-ike パッケージをインストールするには、次のコマンドを使用します。
user@host> request system software add optional://junos-ike.tgz
Verified junos-ike signed by PackageProductionECP256_2022 method ECDSA256+SHA256
Rebuilding schema and Activating configuration...
mgd: commit complete
Restarting MGD ...

WARNING: cli has been replaced by an updated version:
CLI release 20220208.163814_builder.r1239105 built by builder on 2022-02-08 17:07:55 UTC
Restart cli using the new version ? [yes,no] (yes)
ルーチンエンジンでikemdプロセスを再起動するには、 restart ike-config-management コマンドを使用します。
ルーティングエンジンでikedプロセスを再起動するには、 restart ike-key-management コマンドを使用します。
junos-ikeパッケージをインストールする際に指定されたJunos OSリリースバージョンを無視すると、サポートされていない機能が期待どおりに機能しない可能性があります。
SRXシリーズファイアウォールで従来のkmdプロセスを使用してIPsec VPN機能を操作するには、 request system software delete junos-ike コマンドを実行し、デバイスを再起動します。
インストールされている junos-ike パッケージを確認するには、次のコマンドを使用します。
user@host> show version | grep ike

JUNOS ike [20190617.180318_builder_junos_182_x41]
JUNOS ike [20190617.180318_builder_junos_182_x41]

{primary:node0}
ikedプロセスでサポートされていないIPsec VPN機能
このセクションでは、SRXシリーズファイアウォールでサポートされていないIPsec VPN機能の概要を説明します。
表2 は、ikedプロセスを実行しているSRXシリーズファイアウォールとvSRX仮想ファイアウォールでサポートされていないIPsec VPN機能をまとめたものです。
|
特長 |
サポートの提供状況 |
|---|---|
|
AutoVPN PIM(プロトコル非依存マルチキャスト)ポイントツーマルチポイントモード |
いいえ。ただし、vSRX 3.0 ではサポートされています |
|
IPsec VPNでのフォワーディングクラスの設定 |
いいえ |
|
グループVPN |
いいえ |
|
IPsecデータパス検証用のパケットサイズ設定。 |
いいえ |
|
ポリシーベースのIPsec VPN |
いいえ |
暗号化アクセラレーションサポート
プラットフォームに関連する注意事項については、「 プラットフォーム固有の暗号化アクセラレーション動作」 セクションを参照してください。
詳細については、「 暗号化アクセラレーションサポートに関する補足プラットフォーム情報 」セクションを参照してください。
Junos OSは、ハードウェア暗号化エンジンへの暗号化操作の高速化をサポートしています。SRXシリーズファイアウォールでは、DH、RSA、ECDSA暗号化操作をハードウェア暗号化エンジンにオフロードできます。
junos-ikeパッケージでは、ファイアウォールがikedプロセスを使用してIPsec VPNサービスを実行します。ファイアウォールは、高度なIPsec VPN機能をインストールおよび有効にするために、コントロールプレーンソフトウェアとしてikedプロセスを必要とします。junos-ikeパッケージの結果として、ファイアウォールはIPsecキー管理されたデーモン(kmd)ではなく、デフォルトでルーティングエンジン上でikedおよびikemdプロセスを実行します。
ファイアウォールは、さまざまな暗号のハードウェアアクセラレーションをサポートします。
関連項目
IPsec VPN トンネルでのルーティングプロトコル サポート
詳細については、「補足プラットフォーム情報」セクションの表10、表11、表12、表13、表14、および表15を参照してください。
Junos OSは、SRXシリーズファイアウォールを備えたIPsec VPNトンネルおよびSPC3を備えたMXシリーズルーターでルーティングプロトコルをサポートします。kmdまたはikedプロセスの実行時に、OSPF、BGP、PIM、RIP、BFDなどのプロトコルがサポートされます。プロトコル サポートは、以下によって異なります。
-
IPアドレス指定スキーム:IPv4またはIPv6アドレス
-
st0インターフェイスのタイプ:ポイントツーポイント(P2P)またはポイントツーマルチポイント(P2MP)
アンチリプレイウィンドウ
プラットフォームに関連する注意事項については、「 プラットフォーム固有のアンチリプレイウィンドウ動作」 セクションを参照してください。
SRXシリーズファイアウォールでは、 anti-replay-window はデフォルトで有効になり、ウィンドウサイズ値は64です。
ウィンドウ サイズを設定するには、新しい anti-replay-window-size オプションを使用します。受信パケットは、設定された anti-replay-window-size に基づいてリプレイ攻撃について検証されます。
replay-window-sizeは、次の2つの異なるレベルで設定できます。
-
Global level—[
edit security ipsec] 階層レベルで設定されます。次に例を示します。
[edit security ipsec]
 user@host# set anti-replay-window-size <64..8192>;
-
VPN object—[
edit security ipsec vpn vpn-name ike] 階層レベルで設定されます。次に例を示します。
[edit security ipsec vpn vpn-name ike]
user@host# set anti-replay-window-size <64..8192>;
両方のレベルでアンチリプレイが設定されている場合、VPN オブジェクト レベルに設定されたウィンドウ サイズがグローバル レベルで設定されたウィンドウ サイズよりも優先されます。アンチリプレイが設定されていない場合、ウィンドウ サイズはデフォルトでは 64 です。
VPN オブジェクトでアンチリプレイ ウィンドウ オプションを無効にするには、[edit security ipsec vpn vpn-name ike] 階層レベルで set no-anti-replay コマンドを使用します。グローバルレベルでアンチリプレイを無効にすることはできません。
VPN オブジェクトで anti-replay-window-size と no-anti-replay の両方を設定することはできません。
関連項目
ハブアンドスポーク方式VPNについて
デバイスで終端する2つのVPNトンネルを作成した場合、ルートのペアを設定して、デバイスが1つのトンネルからもう1つのトンネルにトラフィックを送信するようにすることができます。また、トラフィックが一方のトンネルから他方のに通過することを許可するポリシーを作成する必要もあります。このような設定は 、ハブアンドスポーク方式VPNと呼ばれます。( 図4を参照)。
また、複数のVPNを設定し、任意の2つのトンネル間でトラフィックをルーティングすることもできます。
SRXシリーズファイアウォールは、ルートベースのハブアンドスポーク機能のみをサポートします。
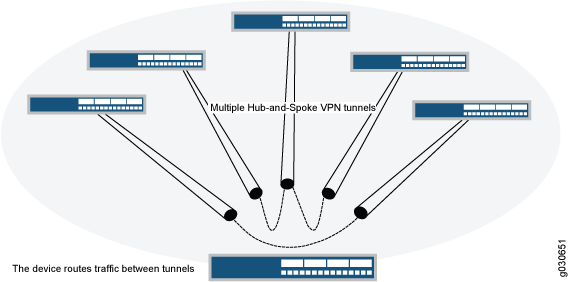 における複数トンネル
プラットフォーム固有のIPsec VPNの動作
機能エクスプローラーを使用して、特定の機能のプラットフォームとリリースのサポートを確認します。
詳細については、「 補足プラットフォーム情報 」セクションを参照してください。
以下の表を使用して、お使いのプラットフォームに固有の動作を確認します。
- プラットフォーム固有のSPU VPN処理動作
- プラットフォーム固有のSRX5000ラインSPCの動作
- プラットフォーム固有の暗号化アクセラレーション動作
- プラットフォーム固有のアンチリプレイウィンドウの動作
プラットフォーム固有のSPU VPN処理動作
| プラットフォーム | 違い |
|---|---|
| SRXシリーズ |
|
プラットフォーム固有のSRX5000ラインSPCの動作
| プラットフォーム | 違い |
|---|---|
| SRXシリーズ |
|
プラットフォーム固有の暗号化アクセラレーション動作
| プラットフォーム | 違い |
|---|---|
| SRXシリーズ |
|
プラットフォーム固有のアンチリプレイウィンドウの動作
| プラットフォーム | 違い |
|---|---|
| SRXシリーズ |
|
補足プラットフォーム情報
機能エクスプローラーを使用して、特定の機能のプラットフォームとリリースのサポートを確認します。追加のプラットフォームがサポートされる場合があります。
| サポートされているプロセス | SRX5000ライン |
|---|---|
| ikedプロセス |
次の2つのオプションをサポートします。
|
| kmd プロセス |
|
junos-ike パッケージ |
SRX1500 | SRX1600SRX2300 |
SRX400SRX440SRX440-2AC |
SRX4100SRX4200SRX4600 | SRX4300 | SRX4700 | SPC3搭載SRX5000ライン | vSRX 3.0 |
|---|---|---|---|---|---|---|---|---|
| デフォルト | 25.2R1以降 | 23.4R1以降 |
該当なし、ただし、Junos OS Evolvedリリース25.4X300-D10EVO以降からのikedプロセスをサポート |
25.2R1以降 | 24.2R1以降 |
24.4R1以降 |
19.4R1以降(RE3用) | 25.2R1以降 |
| オプション | 22.3R1以降 | NA | NA | 22.3R1以降 | NA | NA | 18.2R1以降(RE2用) | 20.3R1以降 |
| 暗号 | SRX1500 (kmd) | SRX1500 (iked) | SRX400SRX440
SRX440-2AC (イケド) |
SRX4100SRX4200(kmd) | SRX4100SRX4200(iked) | SRX4600(kmd) | SRX4600(iked) | SPC3(iked)を備えたSRX5000ライン | vSRX 3.0(kmd) | vSRX 3.0(iked) |
|---|---|---|---|---|---|---|---|---|---|---|
| DHグループ14 | はい | はい | はい | はい | はい | はい | はい | はい | はい | はい |
| DH(グループ19、20) | いいえ | はい | はい | いいえ | はい | いいえ | はい | はい | はい | はい |
| DH(グループ15、16) | いいえ | はい | はい | いいえ | はい | いいえ | はい | はい | はい | はい |
| DHグループ21 | いいえ | はい | はい | いいえ | はい | いいえ | はい | はい | はい | はい |
| DHグループ24 | はい | はい | はい | はい | はい | はい | はい | いいえ | いいえ | いいえ |
| RSA | はい | はい | はい | はい | はい | はい | はい | はい | はい | はい |
| ECDSA(256、384、521) | いいえ | はい | はい | いいえ | はい | いいえ | はい | はい | はい | はい |
|
IPsec VPN上のOSPF |
SRX300SRX320 SRX340SRX345SRX380 |
SRX1500 |
SRX400SRX440SRX440-2AC |
SRX4100SRX4200SRX4600 |
SPC3 SRX5000ラインSRX5000 SPC2ライン |
SRX5000ライン(SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
P2Pのst0 |
IPv4アドレスあり |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
|
IPv6アドレスあり |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
|
|
P2MPのst0 |
IPv4アドレスあり |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
|
IPv6アドレスあり |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
|
|
IPsec VPN上のOSPFv3 |
SRX300SRX320 SRX340SRX345SRX380 |
SRX1500 |
SRX400SRX440SRX440-2AC |
SRX4100SRX4200SRX4600 |
SPC3 SRX5000ラインSRX5000 SPC2ライン |
SRX5000ライン(SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
P2Pのst0 |
IPv4アドレスあり |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
|
IPv6アドレスあり |
はい |
はい |
いいえ |
はい |
はい |
はい |
はい |
はい |
|
|
P2MPのst0 |
IPv4アドレスあり |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
|
IPv6アドレスあり |
はい |
はい |
いいえ |
はい |
はい |
はい |
はい |
はい |
|
|
IPsec VPN上のBGP |
SRX300SRX320 SRX340SRX345SRX380 |
SRX1500 |
SRX400SRX440SRX440-2AC |
SRX4100SRX4200SRX4600 |
SPC3 SRX5000ラインSRX5000 SPC2ライン |
SRX5000ライン(SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
P2Pのst0 |
IPv4アドレスあり |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
|
IPv6アドレスあり |
はい |
はい |
いいえ |
はい |
はい |
はい |
はい |
はい |
|
|
P2MPのst0 |
IPv4アドレスあり |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
いいえ |
|
IPv6アドレスあり |
はい |
はい |
いいえ |
はい |
はい |
はい |
はい |
いいえ |
|
|
IPsec VPN上のPIM |
SRX300SRX320 SRX340SRX345SRX380 |
SRX1500 |
SRX400SRX440SRX440-2AC |
SRX4100SRX4200SRX4600 |
SPC3 SRX5000ラインSRX5000 SPC2ライン |
SRX5000ライン(SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
P2Pのst0 |
IPv4アドレスあり |
はい |
はい |
いいえ |
はい |
はい |
はい |
はい |
はい |
|
IPv6アドレスあり |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
|
|
P2MPのst0 |
IPv4アドレスあり |
はい |
はい |
いいえ |
いいえ |
いいえ |
いいえ |
はい。マルチスレッドはサポートされていません。 |
いいえ |
|
IPv6アドレスあり |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
|
|
IPsec VPN 上の RIP プロトコル |
SRX300SRX320 SRX340SRX345SRX380 |
SRX1500 |
SRX400SRX440SRX440-2AC |
SRX4100SRX4200SRX4600 |
SPC3 SRX5000ラインSRX5000 SPC2ライン |
SRX5000ライン(SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
P2Pのst0 |
IPv4アドレスあり |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
|
IPv6アドレスあり |
はい |
はい |
いいえ |
はい |
はい |
はい |
はい |
はい |
|
|
P2MPのst0 |
IPv4アドレスあり |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
|
IPv6アドレスあり |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
いいえ |
|
|
IPsec VPN上のBFD |
SRX300SRX320 SRX340SRX345SRX380 |
SRX1500 |
SRX400SRX440SRX440-2AC |
SRX4100SRX4200SRX4600 |
SPC3 SRX5000ラインSRX5000 SPC2ライン |
SRX5000ライン(SPC3+SPC2) |
vSRX 3.0 |
MX-SPC3 |
|
|---|---|---|---|---|---|---|---|---|---|
|
P2Pのst0 |
IPv4アドレスあり |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
|
IPv6アドレスあり |
はい |
はい |
いいえ |
はい |
はい |
はい |
はい |
はい |
|
|
P2MPのst0 |
IPv4アドレスあり |
はい |
はい |
はい |
はい |
はい |
はい |
はい |
いいえ |
|
IPv6アドレスあり |
はい |
はい |
いいえ |
はい |
はい |
はい |
はい |
いいえ |
|
変更履歴テーブル
サポートされる機能は、使用しているプラットフォームとリリースによって決まります。 機能エクスプローラー を使用して、機能がお使いのプラットフォームでサポートされているかどうかを確認します。
junos-ike パッケージは、RE3を使用するSRX5000シリーズ用にJunos OSリリース20.1R2、20.2R2、20.3R2、20.4R1以降にインストールされます。その結果、 iked と ikemd プロセスは、IPsecキーマネージメントデーモン(kmd)ではなく、デフォルトでルーティングエンジンで実行管理されたデーモンです。