RADIUSサーバーからのDHCPオプションの受信
RADIUSサーバー上のDHCPオプションを一元的に設定する
Junos OSデバイス上のDHCP管理は、RADIUSサーバー上で直接DHCPオプションの一元設定(RADIUSソースオプション)と従来のクライアントソースオプション設定をサポートします。RADIUSサーバー上のDHCPオプションの一元的な設定については、以下のセクションをお読みください。
- RADIUSソースオプション
- クライアントソースオプションの設定
- RADIUSソースDHCPオプションのデータフロー
- 複数の VSA 26-55 インスタンスの設定
- 一元的に設定できないDHCPオプション
RADIUSソースオプション
加入者管理(ルーター上)またはDHCP管理(スイッチ上)により、RADIUSサーバーでDHCPオプションを一元的に設定し、加入者ごとまたはDHCPクライアントごとにオプションを配布できます。この方法では、RADIUSソースのDHCPオプション—DHCPオプションはRADIUSサーバーから発信され、加入者(またはDHCPクライアント)に送信されます。これは、DHCP オプションを設定する従来のクライアントソースの方法(DHCP ソースとも呼ばれます)とは異なります。この方法では、オプションがクライアントから発信され、RADIUS サーバーに送信されます。DHCP ローカル サーバーは、オプションを 加入者(DHCP クライアント)に渡す前に、DHCP オプション文字列に対して最小限の処理とエラー チェックを行うため、加入者管理(DHCP 管理)RADIUSソースの DHCP オプションも 不透明と見なされます。
加入者管理(またはDHCP管理)は、ジュニパーネットワークスVSA 26-55(DHCPオプション)を使用して、RADIUSソースのDHCPオプションを配布します。RADIUSサーバーは、加入者認証またはDHCPクライアント認証中にサーバーが返すAccess-AcceptメッセージにVSA 26-55認証を含めます。RADIUSサーバーは、Access-AcceptメッセージをRADIUSクライアントに送信し、次にDHCPローカルサーバーに送信してDHCP加入者に返します。RADIUSサーバーは、1つのAccess-AcceptメッセージにVSA 26-55の複数のインスタンスを含めることができます。RADIUS クライアントは、複数のインスタンスを連結し、その結果を 1 つのインスタンスとして使用します。
加入者管理(DHCP管理)が一元的に設定されたDHCPオプションを使用できるようにするために、CLI設定は必要ありません。手順は、RADIUS Access-AcceptメッセージにVSA 26-55が存在することによってトリガーされます。
DHCP クライアント用のオファーパケットを構築する場合、DHCP ローカルサーバーは以下のシーケンスを使用します。
個別の RADIUS 属性として渡される RADIUS 設定パラメーターを処理します。例えば、RADIUS属性27(セッションタイムアウト)などです。
クライアントソースのパラメータを処理します。例えば、RADIUS属性53(DHCPメッセージタイプ)および54(サーバー識別子)などです。
RADIUSサーバーから受信したVSA 26-55に含まれる不透明なDHCPオプション文字列を(処理を行わずに追加します)。
クライアントソースオプションの設定
加入者管理(DHCP管理)では、RADIUSサーバー上で直接DHCPオプションの一元設定(RADIUSソースオプション)をサポートすることに加えて、ルーター(スイッチ)のDHCPコンポーネントがオプションをRADIUSサーバーに送信する従来のクライアントソースオプション設定もサポートします。クライアントソースのDHCPオプション方法は、DHCPローカルサーバーとDHCPリレーエージェントの両方でサポートされています。ただし、RADIUSソースの中央設定方法は、DHCPローカルサーバーでのみサポートされています。RADIUSソースとクライアントソースの両方の方式が、DHCPv4およびDHCPv6加入者(クライアント)をサポートします。
DHCPローカルサーバーでは、RADIUSソースとクライアントソースの方式を同時に使用できます。ただし、予測不能な結果が生じる可能性があるため、中央設定方法にクライアントから提供されたDHCPオプションを上書きするオプションが含まれていないことを確認する必要があります。
RADIUSソースDHCPオプションのデータフロー
図1 は、加入者(DHCPクライアント)のDHCPオプションを設定する際の加入者管理(DHCP管理)の手順を示しています。
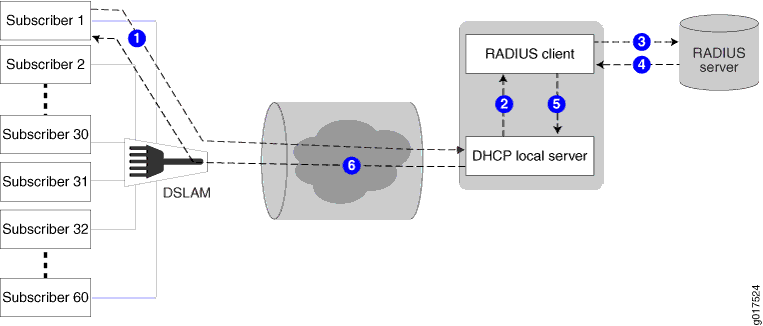
以下の一般的なシーケンスでは、加入者管理(DHCP管理)がRADIUSソースのDHCPオプションとVSA 26-55を使用してDHCP加入者(クライアント)を設定する場合のデータフローについて説明します。
加入者(DHCP クライアント)は、DHCP ディスカバリー メッセージ(または DHCPv6 送信請求メッセージ)を DHCP ローカル サーバーに送信します。メッセージには、クライアントソースのDHCPオプションが含まれています。
DHCP ローカルサーバーは、Junos OS RADIUS クライアントで認証を開始します。
RADIUSクライアントは、加入者(DHCPクライアント)に代わって、外部RADIUSサーバーにAccess-Requestメッセージを送信します。メッセージには、加入者(DHCPクライアント)のクライアントソースDHCPオプションが含まれています。
外部RADIUSサーバーは、Access-AcceptメッセージをRADIUSクライアントに送信して応答します。Access-Acceptメッセージには、VSA 26-55のRADIUSソースの不透明DHCPオプションが含まれています。
RADIUSクライアントは、DHCPオプション文字列をDHCPローカルサーバーに送信します。VSA 26-55 インスタンスが複数存在する場合、RADIUS クライアントはまずそれらを 1 つのオプション文字列にアセンブルします。
DHCP ローカルサーバーは、RADIUS ソースの VSA 26-55 DHCP オプションを除くすべてのオプションを DHCP オファー(または DHCPv6 応答)メッセージに処理します。他のすべてのオプションを処理した後、DHCP ローカル サーバーは、変更されていない VSA 26-55 DHCP オプションをメッセージに追加し、メッセージを加入者(DHCP クライアント)に送信します。
加入者(DHCP クライアント)には、DHCP オプションが設定されています。
加入者(DHCP クライアント)が DHCP オプションを受信した後、以下の操作が行われます。
アカウンティング—RADIUSクライアントは、VSA 26-55のRADIUSソースDHCPオプションを含むAcct-StartおよびInterim-Accounting要求をRADIUSサーバーに送信します。デフォルトでは、DHCP オプションはアカウンティング要求に含まれています。
更新—加入者(DHCPクライアント)が更新されると、キャッシュされたDHCPオプション値がDHCP更新(またはDHCPv6 ACK)メッセージで返されます。最初に割り当てられたDHCPオプションは、更新サイクル中に変更することはできません。
ログアウト—加入者(DHCPクライアント)がログアウトすると、RADIUSクライアントは、RADIUSソースのVSA 26-55を含むRADIUSサーバーにAcct-Stopメッセージを送信します。
複数の VSA 26-55 インスタンスの設定
VSA 26-55は、最大247バイトのサイズをサポートします。RADIUSソースのDHCPオプションフィールドが247バイトを超える場合、フィールドを分割し、RADIUSサーバーが戻るようにVSA 26-55の複数のインスタンスを手動で設定する必要があります。オプションフィールドに複数のインスタンスを使用する場合、RADIUSクライアントによってフラグメントが再アセンブリされる順序でパケット内のインスタンスを配置する必要があります。フラグメントは、247バイト以下の任意のサイズにすることができます。
DHCP オプションの設定と管理を容易にするために、オプション フィールドのサイズに関係なく、VSA 26-55 インスタンスごとに 1 つの DHCP オプションを設定することができます。
RADIUS クライアントがアカウンティング要求で再構築された不透明オプションフィールドを RADIUS サーバーに返す場合、クライアントは 247 バイトのフラグメントを使用します。最初に作成したインスタンスが 247 バイト未満の場合、返されるフラグメントは、RADIUS サーバーで最初に設定したものと同じではない可能性があります。
複数のVSA 26-55インスタンスをサポートするようにSteel-Belted Radius(SBR)を設定する場合は、加入者管理RADIUS辞書ファイルで RO フラグでVSA 26-55を指定してください。 R 値は複数値応答属性を示し、 O 値は順序付き属性を示します。
一元的に設定できないDHCPオプション
表1 は、RADIUSサーバーで一元的に設定してはならないDHCPオプションを示しています。
DHCP オプション |
オプション名 |
コメント |
|---|---|---|
オプション0 |
パッドオプション |
サポートされていません。 |
オプション 51 |
IPアドレスリース時間 |
値は、RADIUS属性27(セッションタイムアウト)によって提供されます。 |
オプション52 |
オプションの過負荷 |
サポートされていません。 |
オプション53 |
DHCP メッセージ タイプ |
値はDHCPローカルサーバーから提供されます。 |
オプション 54 |
サーバー識別子 |
値はDHCPローカルサーバーから提供されます。 |
オプション55 |
パラメータリクエストリスト |
値はDHCPローカルサーバーから提供されます。 |
オプション255 |
終わり |
値はDHCPローカルサーバーから提供されます。 |
– |
DHCP マジッククッキー |
サポートされていません。 |
関連項目
DHCPv4およびDHCPv6パラメータとRADIUSサーバーの交換の概要
DHCPv4およびDHCPv6とは独立して構成されたRADIUSサーバーは、クライアントを認証し、IPv4またはIPv6プレフィックスとクライアント設定パラメーターを提供します。ネットワーク上でクライアントセッションを確立するために、DHCPv4およびDHCPv6パラメーターがクライアントデバイスからDHCP(DHCPv4またはDHCPv6)サーバーを介してRADIUSサーバーに送信され、その逆も同様です。Junos OSリリース17.4R1以降、いくつかの新しいベンダー固有属性(VSA)の導入と既存のDHCP-Options VSA(26-55)への変更により、パラメーターの交換が強化されています。
ファミリーの状態の変化などの設定可能なイベントが発生した場合、即時に中間アカウンティングレポートが RADIUS サーバーに送信されます。これらのイベントが発生した場合、RADIUSサーバーはレポートの理由を直接特定する方法がありません。Acct-Request-Reason VSA(26-210)を使用して、開始アカウンティングレポートおよび即時中間アカウンティングレポートに理由を送信できます。
ブロードバンドネットワークゲートウェイ(BNG)は、デュアルスタックセッション(DHCPv4、DHCPv6、またはPPPoE)の2番目のファミリー(IPv4またはIPv6)がアクティブ化されるか、デュアルスタックセッション(DHCPv4、DHCPv6、またはPPPoE)の最初のファミリー(IPv4またはIPv6)が非アクティブ化されるたびに、RADIUSサーバーに中間アカウンティングレポートを送信します。即時中間会計レポートを送信するには、[edit access profile profile-name accounting]階層レベルでBNGのfamily-state-change-immediate-updateステートメントを設定します。
以下のVSAは、RADIUSサーバーとのクライアントパラメーターの交換に使用されます。
DHCPv6-Options VSA(26-207):
DHCPv6-Options VSA(26-207)は、DHCPv6 オプションを RADIUS サーバーと交換するために使用します。Junos OS リリース 17.4R1 より前のリリースでは、DHCP-Options VSA(26-55)で、DHCPv6 オプションが DHCPv4 オプションに含まれています。
DHCPv6クライアントからDHCPv6サーバーに送信されたオプション値は、DHCPv6サーバーからDHCPv6クライアントに送信される値とは別にセッションデータベースに保存されます。
DHCPv6オプションが大きすぎて1つのVSAに収まらない場合、RADIUSパケット内で複数のシーケンシャルVSAに分割されます。この場合、オプションは、タイプ長値(TLV)の境界ではなく、VSAのサイズ制限で分割されます。
VSA の複数のインスタンスが RADIUS Access-Accept メッセージに含まれている場合、それらは 1 つのブロックに連結され、TLV の有効性をチェックすることなくセッション データベースに保存されます。
DHCP オプション VSA(26-55):
DHCP-Options VSA(26-55)は、DHCPv4 オプションを RADIUS サーバーと交換するために使用します。
VSA 26-207の導入により、VSA 26-55にはDHCPv4オプションのみが含まれます。
DHCPv4オプションが大きすぎて1つのVSAに収まらない場合、RADIUSパケット内で複数のシーケンシャルVSAに分割されます。この場合、オプションはTLV境界ではなくVSAサイズ制限で分割されます。
VSA の複数のインスタンスが RADIUS Access-Accept メッセージに含まれている場合、それらは 1 つのブロックに連結され、TLV の有効性をチェックすることなくセッション データベースに保存されます。
DHCP ヘッダー VSA(26-208):
DHCP ヘッダー VSA(26-208)は、DHCPv4 パケット ヘッダーを RADIUS サーバーに伝えます。ヘッダー情報は、動的加入者インターフェイスのインスタンス化に使用されます。
VSAは、RADIUS Access-Requestメッセージでのみ許可され、セッションデータベースに保存されます。
DHCPv6ヘッダーVSA(26-209):
DHCPv6ヘッダーVSA(26-209)は、DHCPv6パケットヘッダーをRADIUSサーバーに伝えます。ヘッダー情報は、動的加入者インターフェイスのインスタンス化に使用されます。
VSAは、RADIUS Access-Requestメッセージでのみ許可され、セッションデータベースに保存されます。
Acct-Request-Reason VSA(26-210):
Acct-Request-Reason VSA(26-210)は、アカウンティング要求を送信する理由を伝えます。VSA は、RADIUS Acct-Start および Interim-Update メッセージにのみ含まれます。VSA は、加入者アカウンティング レポートにのみ存在します。サービスセッションまたはESSM(Extensible Subscriber Services Manager)レポートには存在しません。
Acct-StartメッセージのVSAの一般的な値は、IPアクティブ(0x0004)またはIPv6アクティブ(0x0010)であり、IPv4またはIPv6アドレスファミリーがアクティブであることを示しています。レイヤー2ホールセール型VLANネットワークでは、IPv4またはIPv6ファミリーがないため、値はセッションアクティブ(0x0040)です。アカウンティングメッセージがバンドルセッションではなくリンクセッションに送信されるため、MLPPPの値もセッションアクティブです。ESSM セッションは、親加入者セッションの子セッションであり、ESSM サービス セッションとして扱われます。VSA は、親加入者セッションに対してのみ送信されます。
DHCPv6 オプション 17 と VSA 26-207 による加入者クラスの差別化
Junos OSリリース18.3R1以降、DHCPv6リレー認証中にDHCPv6オプションVSA(26-207)を使用して加入者の異なるクラスを区別できます。例えば、異なるIPv6プレフィックスを異なる加入者クラスに割り当てることができます。
VSA に以下の情報を含めるように RADIUS サーバーを設定する必要があります。
ジュニパーネットワークスの企業番号2636
サブオプション5、JDHCPD_VS_OPT_CODE_KT_SUBSCRIBER_CLASS
この情報を設定するには、お使いの RADIUS サーバーのマニュアルを参照してください。RFC 3315、 Dynamic Host Configuration Protocol for IPv6(DHCPv6)のDHCPv6オプション形式で情報をエンコードする必要があります。
サブオプション 5 には、差別化するクラスごとに異なる値を設定します。独自のスキームを開発して、値とクラスの間のマッピングを決定します。
VSA 26-207は、DHCPv6加入者認証中にRADIUSサーバーから返されるAccess-Acceptメッセージで加入者クラス情報を伝達します。VSAのコンテンツは、セッションデータベース属性SDB_SERVER_DHCPV6_OPTIONSで、AAAプロセスからDHCPプロセスに渡されます。DHCPv6リレーエージェントは、SDB属性から情報を抽出し、DHCPv6オプション17に配置します。その後、リレーエージェントは、Relay-Forwardヘッダーでオプション17をDHCPv6ローカルサーバーに渡します。その後、ローカルサーバーは、関連する加入者クラスに固有のリレーエージェント設定とサービス情報を返すことができます。
Junos OS 18.3R1より前のリリースでは、DHCPローカルサーバーのみがVSA 26-207をサポートしています。サブオプション1(JDHCPD_VS_OPT_CODE_HOST_NAME)とサブオプション4(JDHCPD_VS_OPT_CODE_LOCATION_NAME)のみがサポートされます。また、DHCP リレー エージェントは、SDB_SERVER_DHCPV6_OPTIONS 属性を受信した場合、それを破棄します。
RADIUS から受信したサブオプションは、ローカルに設定された情報よりも優先順位が高くなります。例えば、ホスト名とロケーションが[edit forwarding-options dhcp-relay dhcpv6 relay-option-vendor-specific]階層レベルのhost-nameステートメントで設定され、サブオプション1および4でRADIUSから受信された場合、RADIUS値が使用されます。
RADIUS メッセージから VSA を除外する
次の例に示すように、 exclude ステートメントを使用することで、これらのVSAの送信を除外できます。
[edit access profile profile-name radius attributes]
user@host# set exclude acct-request-reason [accounting-start | accounting-stop]
user@host# set exclude dhcp-header [access-request]
user@host# set exclude dhcpv6-header [access-request]
user@host# set exclude dhcpv6-options [access-request | accounting-start | accounting-stop]
DHCPv4およびDHCPv6加入者専用のセッションデータベースとベンダー固有属性
DHCP(ダイナミックホスト構成プロトコル)サーバーは、DHCPv4 および DHCPv6 加入者の両方に対して、DHCP ローカルサーバー、DHCP クライアント、または DHCP リレーエージェントとして機能します。
現在、DHCPv4やDHCPv6パケットヘッダーなどの一部のクライアントパラメーターは、RADIUSサーバーとの間で受け渡すことができません。Junos OS リリース 17.4 以降では、DHCP サーバー(DHCPv4 と DHCPv6 の両方)と RADIUS サーバー間の通信が改善されるように強化されています。クライアントパラメーターはセッションデータベースに保存され、RADIUSサーバーに送信されます。そして、RADIUSサーバーはクライアントを認証し、そのクライアントに送り返されるオプションで応答します。
クライアントオプション
クライアントオプションは、DHCPv4やDHCPv6サーバーなど複数の場所、またはRADIUSサーバーで設定できます。クライアント設定が複数の場所で利用可能な場合、設定の詳細のソースに関して競合が発生する可能性があります。このような競合が発生した場合は、次の優先順位が考慮されます。
ベンダー固有属性(VSA)を通じてRADIUSサーバーから受信したオプション
それぞれのセッションデータベースを介してRADIUSサーバーから受信したオプション
DHCP サーバー上に存在する DHCP ローカル設定からのオプション
前述の優先度の例として、DHCPv4リース時間の場合を考えてみましょう。RADIUSサーバーに格納されているVSAである AUTHD_ATTR_SESSION_TIMEOUT オプションがRADIUSサーバーから返された場合、そのオプションが優先されます。このオプションが返されない場合、DHCPv4 の各セッションデータベースでオプション 51 が優先されます。そのオプションも返されない場合、そのオプションはDHCPローカル設定から取得されます。
同様に、DHCPv6のリース時間では、RADIUSサーバーからの AUTHD_ATTR_SESSION_TIMEOUT VSAが優先されます。 AUTHD_ATTR_SESSION_TIMEOUT 存在しない場合は、RADIUSソースオプション valid-lifetime または preferred-lifetime が優先されます。これも利用できない場合、オプションはDHCPv6のローカル設定から取得されます。
DHCPv4クライアント、DHCPv4サーバー、RADIUSソースオプションの交換
次の手順は、DHCPv4クライアント、DHCPv4サーバー、およびRADIUSサーバー間で設定オプションを交換するプロセスを示しています。
DHCPv4クライアントからの ディスカバリー メッセージがDHCPv4サーバーによって受信されます。
DHCP オプションは、それぞれのセッションデータベースに保存されます。
17.4R1以前のJunos OSリリースでは、DHCPv4とDHCPv6の両方のオプションを格納するために同じ属性が使用されます。ただし、単一セッションのDHCPデュアルスタックをサポートするため、DHCPv4とDHCPv6には個別のセッションデータベース属性があります。
DHCPヘッダー情報は、セッションデータベースに保存されます。
ヘッダー情報を格納するために新しいセッションデータベース属性が追加され、この情報が認証のためにRADIUSサーバーに送信されます。
DHCPv4サーバーからRADIUSサーバーに アクセス要求 メッセージが送信され、RADIUSサーバーから アクセス許可 メッセージを受信すると、DHCPv4オプションがそれぞれのセッションデータベース属性に保存され、クライアントに送信されます。
DHCPv4サーバー固有のオプションがパケットに追加されます。
注:DHCPv4サーバーは、ローカル設定から要求されたオプションと送信されていないオプションの両方を取得できます。そのため、オプションが追加されている間は重複しないようにすることが重要です。
DHCPv4リース情報は、RADIUSソースのDHCPオプション51から抽出されます。
それぞれのセッションデータベース属性を使用して、オプション51(リース時間)がRADIUSから供給されているかどうかを確認します。その場合、属性値が抽出され、クライアントデータ構造に保存されます。RADIUSによって提供されていない場合、属性値はローカルプール設定または既存の機能であるDHCPv4属性設定から取得されます。オプション58(更新時間(T1))およびオプション59(再バインド時間(T2))に対しても同様のチェックが実行されます。
オファーメッセージがDHCPv4サーバーからDHCPv4クライアントに送信されます。
DHCPv6クライアント、DHCPv6サーバー、RADIUSソースオプションの交換
次の手順は、DHCPv6クライアント、DHCPv6サーバー、およびRADIUSサーバー間で設定オプションを交換するプロセスを示しています。
DHCPv6サーバーは、DHCPクライアントからの 要請 メッセージを受信します。
DHCPv6オプションは、DHCPv6サーバーのセッションデータベースに保存されます。
17.4R1以前のJunos OSリリースでは、DHCPv6オプションはそれぞれのセッションデータベース属性に保存されます。現在のシングルセッションDHCPデュアルスタックサポートのため、DHCPv4およびDHCPv6オプションを保存するための個別のセッションデータベース属性が必要です。クライアントが単一セッションデュアルスタック設定の一部である場合、それぞれのDHCPv6オプションセッションデータベース属性が使用されます。DHCPv6オプションは、変更なしに直接セッションデータベースにコピーされ、RADIUSサーバーに送信されます。
注:DHCPv6
auth-option(オプション11)もこれらのオプションの一部です。DHCPv6 メッセージ ヘッダーがセッション データベースに保存されます。
DHCPv6メッセージヘッダーをコピーするための新しいセッションデータベース属性が追加されます。
DHCPv6サーバーから アクセス要求 メッセージが送信され、DHCPv6サーバーがRADIUSサーバーから アクセス許可 メッセージを受信します。このメッセージには、新しいセッションデータベース属性に格納されているRADIUSソースのDHCPv6オプションが含まれています。
DHCPv6リース情報は、RADIUSソースのDHCPv6オプションから抽出されます。
DHCPv6の場合、リース時間はオプション
OPTION_IA_NAとOPTION_IA_PDに組み込まれています。クライアントリース時間は、RADIUSサーバーからのこれらの値で開始されます。IA_ADDRESS、IA_PREFIX、IA_NA、またはIA_PDオプションがRADIUSから取得されていない場合、これらのオプションはローカルプールおよび委任プールの設定から取得されます。DHCPV6サーバー固有のオプションがパケットに追加されます。
注:DHCPv6サーバーは、ローカル構成から要求されたオプションと送信されていないオプションの両方を取得できます。そのため、オプションが追加されている間は重複しないようにすることが重要です。
アドバタイズメッセージは、DHCPv6サーバーからDHCPv6クライアントに送信されます。
RADIUSサーバーに設定されたDHCPオプションの監視
目的
RADIUSサーバーで一元的に設定され、ジュニパーネットワークスVSA 26-55(DHCPオプション)を使用して配布されるDHCPオプションの情報を表示します。
アクション
不透明なDHCPオプションの情報を表示するには:
user@host> show subscribers detailType: DHCP
IP Address: 192.168.9.7
IP Netmask: 255.255.0.0
Logical System: default
Routing Instance: default
Interface: demux0.1073744127
Interface type: Dynamic
Dynamic Profile Name: dhcp-prof-23
MAC Address: 00:00:5E:00:53:98
State: Active
Radius Accounting ID: jnpr :2304
Session Timeout (seconds): 3600
Idle Timeout (seconds): 600
Login Time: 2011-08-25 14:43:52 PDT
DHCP Options: len 52
35 01 01 39 02 02 40 3d 07 01 00 10 94 00 00 08 33 04 00 00
00 3c 0c 15 63 6c 69 65 6e 74 5f 50 6f 72 74 20 2f 2f 36 2f
33 2d 37 2d 30 37 05 01 06 0f 21 2c
意味
DHCP Options: len 52
35 01 01 39 02 02 40 3d 07 01 00 10 94 00 00 08 33 04 00 00
00 3c 0c 15 63 6c 69 65 6e 74 5f 50 6f 72 74 20 2f 2f 36 2f
33 2d 37 2d 30 37 05 01 06 0f 21 2c
DHCP オプションの出力は、以下の情報を提供します。
lenフィールドは、メッセージ内の16進数値の合計数です。16進数の値は、DHCPオプションのタイプ、長さ、値(TLV)を指定し、RFC 2132で定義されているように、DHCPオプションを識別するために10進数に変換されます。
特定のDHCPオプションを構成する16進数の数は、オプションの長さによって異なります。例えば、出力で指定された最初のDHCPオプションには、3つの16進数値(35 01 01)のセットが含まれます。最初の16進数値(35)はオプションタイプを識別し、2番目の値(01)は値入力の長さを示します。この場合は11進数値のセットです。3 番目の 16 進数値(01)は、DHCP オプションの値を指定します。
2番目のDHCPオプション仕様(39 02 02 40)では、16進数値の 39 はタイプであり、 02 の長さは、2組の16進数エントリがオプションの値を構成することを指定します。したがって、このオプション仕様では、4 つの 16 進数エントリのセットを使用します。1 つはタイプ(39)、もう 1 つは長さ(02)、2 つはオプション値(02 40)用です。
3つ目のDHCPオプションは、 3d 07 01 00 10 94 00 00 08の16進数値で指定されます。hex 値 3d は型で、その後に長さ (07) が続き、次の 7 セットの hex エントリがオプションの値を構成することを指定します。したがって、このオプション仕様では、合計 9 セットの hex エントリを使用します。1つはタイプ(3d)、もう1つは長さ(07)、7つはDHCPオプションの値(01 00 10 94 00 00 08)用です。
表2では 、最初の2つのオプションについて詳しく説明しています。
オプション |
タイプ |
長さ |
値 |
|---|---|---|---|
35 01 01 |
35 = 10進数53(RFC 2132のコード53はDHCPメッセージタイプのオプション) |
01 = オプションの長さは 1 つの 1 進数値のセット (リストの次のセット) です |
01 = RFC 2132で説明されているメッセージタイプの値。コード 01 は、DHCPDISCOVER のメッセージ タイプを指定します。 |
39 02 02 40 |
39 = 10 進数 57(コード 57 は DHCP メッセージの最大サイズ オプション) |
02 = オプションの長さは 2 つの 16 進数値のセット (リスト内の次の 2 つのセット) です |
0240 = 576オクテットの長さに変換 |
変更履歴テーブル
サポートされる機能は、使用しているプラットフォームとリリースによって決まります。 機能エクスプローラー を使用して、機能がお使いのプラットフォームでサポートされているかどうかを確認します。