リモートHTTPリダイレクトサーバーの操作フロー
リモートHTTPリダイレクト機能は、リダイレクトサーバーがルーターの外部やポリシーサーバー上にある設定(SRC)などで使用できます。
ルーターの背後にあるウォールドガーデンにあるHTTPリダイレクトリモートサーバーは、リダイレクトされたHTTPリクエストを処理し、キャプティブポータルを指すリダイレクトURLで応答します。リモートHTTPリダイレクトサーバーを使用する場合、サービスルーター上の受信HTTPリクエストのIP宛先アドレスを書き換えるHTTPサービスルールを設定する必要があります。アドレスを書き換えることで、リクエストがキャプティブポータルにリダイレクトされる前にリモートHTTPリダイレクトサーバーに確実に到達するようになります。
HTTPトラフィックはブロードバンドネットワークゲートウェイ(BNG)で傍受され、IP宛先アドレスが書き換えられ、HTTPリクエストは元の宛先ではなくHTTPリダイレクトサーバーに送信されます。HTTPリダイレクトサーバーは、IPv4宛先アドレス/宛先ポート書き換えまたはIPv6宛先アドレス/宛先ポート書き換えのいずれかを使用して、指定されたキャプティブポータルのURLを含むHTTP 302または307ステータスコード付きの応答を送信します。
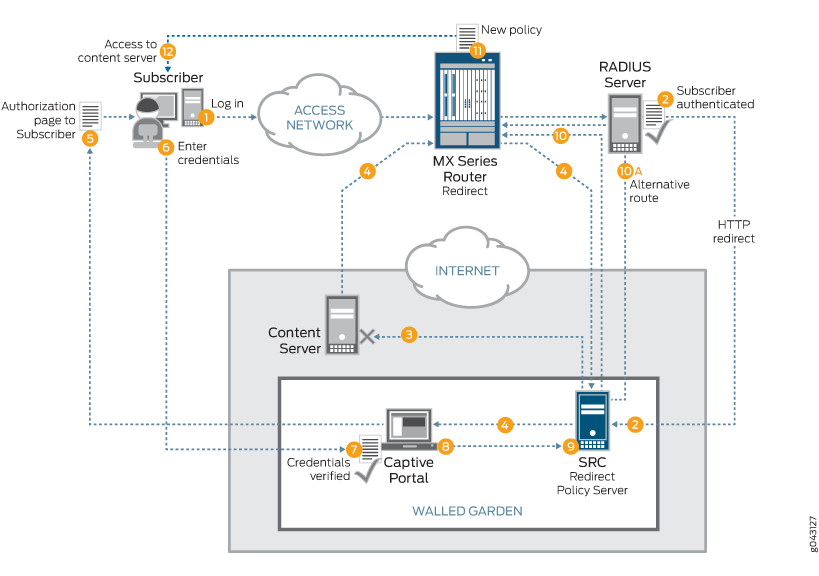
図1 は、リモートHTTPリダイレクトサーバーのアクセス設定時の一般的なサービス導入を示しています。HTTPリダイレクトサーバーは、SRCなどのポリシーサーバー上のルーターの外部に存在します。サービスの接続は加入者ログイン時に発生し、サービスの切り離しは加入者ログアウト時に発生します。
完全なHTTPリダイレクトソリューションは、SRC、キャプティブポータル、RADIUSなどのバックエンドサーバーと、各顧客が好む統合スキームに固有のそれらの統合に依存します。
-
加入者は、アクセスネットワークを介して接続してログインします。
-
RADIUS は加入者を認証し、HTTP トラフィックをウォールド ガーデン内のリダイレクト ポリシー サーバー(SRC など)にリダイレクトするサービス アクティブ化(IP 宛先アドレス書き換え)を送信します。
-
加入者は、コンテンツサーバー(HTTPトラフィック)へのアクセスを試みます。
-
加入者のHTTPトラフィックは、まずSRCリダイレクトポリシーサーバーにリダイレクトされ、次にキャプティブポータルにリダイレクトされます。
-
キャプティブポータルは、認証ページを加入者に送り返します。
-
加入者は認証情報を入力して認証を取得します。
-
キャプティブポータルは、加入者の資格情報を確認します。
-
キャプティブポータルは、加入者を承認し、SRCリダイレクトポリシーサーバーに通知します。
-
SRCリダイレクトポリシーサーバーは、加入者データベースをチェックし、加入者がコンテンツサーバーにアクセスできるようにポリシーを策定します。
-
SRCリダイレクトポリシーサーバーは、JSRCまたはDiameterを使用してポリシーをルーターに直接送信します。
または、SRCリダイレクトポリシーサーバーからRADIUSサーバーに通知が送信され、サーバーが認証変更(CoA)をルーターに送信します。
-
ルーターは新しいポリシーを添付し、最初のリダイレクトポリシーを上書きします。
-
これで、加入者はコンテンツサーバーにアクセスできるようになります。