デジタル証明書
デジタル証明書と、デジタル証明書の設定方法をご覧ください。
デジタル証明書は、CA と呼ばれる信頼できる第三者を通じて本人確認するための電子的な手段です。または、自己署名証明書を使用して本人を証明することもできます。
証明書の手動処理には、PKCS10リクエストの生成、CAへの送信、署名された証明書の取得、ジュニパーネットワークスデバイスへの証明書の手動読み込みが含まれます。展開環境に基づいて、オンライン証明書登録にSCEPまたはCMPv2のいずれかを使用できます。
セキュアなVPN接続を確立する際にデジタル証明書を使用してIDを認証するには、以下を実行します。
-
ローカル証明書を取得するCA証明書を取得し、そのCA証明書をデバイスにロードします。CA証明書には、無効な証明書を識別するためのCRLを含めることができます。
-
以前に読み込んだ CA 証明書を持つ CA からローカル証明書を取得し、デバイスにローカル証明書を読み込みます。ローカル証明書は、各トンネル接続でジュニパーネットワークスデバイスのIDを確立します。
デジタル証明書を手動で生成する:構成の概要
デジタル証明書を手動で取得するには:
-
デバイス上でキーペアを生成します。 自己署名デジタル証明書を参照してください。
-
CAに固有の情報を含むCAプロファイルを作成します。 例:CAプロファイルの設定を参照してください。
-
ローカル証明書のCSRを生成し、CAサーバーに送信します。「 例:ローカル証明書のCSRを手動で生成し、CAサーバーに送信する」を参照してください。
-
証明書をデバイスにロードします。 例:CA およびローカル証明書を手動で読み込むを参照してください。
-
自動再登録を設定します。「 例:SCEPを使用してローカル証明書を自動的に更新する」を参照してください。
-
必要に応じて、証明書のCRLをデバイスにロードします。「 例:デバイスへのCRLの手動ロード」を参照してください。
-
必要に応じて、CRLの場所を使用してCAプロファイルを設定します。 例:CRLロケーションを使用した認証機関プロファイルの設定を参照してください。
Junos OSのデジタル証明書
小規模なネットワークでは、多くの場合、IPsec設定で事前共有キーを使用するだけで十分です。しかし、ネットワークが拡大するにつれて、ローカルルーターと新規および既存のすべてのIPsecピアに新しい事前共有キーを追加することが困難になる場合があります。デジタル証明書の実装は、IPsecネットワークの拡張に役立ちます。
デジタル証明書の実装ではPKIを使用します。PKIでは、公開鍵と秘密鍵で構成される鍵ペアを生成する必要があります。キーは乱数発生器で作成され、データの暗号化と復号化に使用されます。デジタル証明書を使用しないネットワークでは、IPsec対応デバイスがプライベートキーでデータを暗号化し、IPsecピアがパブリックキーでデータを復号化します。
デジタル証明書を使用すると、ユーザーとIPsecピアが、CAの公開キーを含むCA証明書を送信するCAを要求します。次に、公開キーといくつかの追加情報を含むローカルデジタル証明書を登録するように CA に要求します。CAがリクエストを処理すると、CAのプライベートキーでローカル証明書に署名します。次に、CA証明書とローカル証明書をローカルルーターにインストールし、リモートデバイスにCA証明書をロードしてから、ピアとIPsecトンネルを確立します。
IPSec ピアとのピアリング関係を要求すると、ピアはローカル証明書のコピーを受け取ります。ピアにはすでにCA証明書が読み込まれているため、CA証明書に含まれるCAの公開キーを使用して、CAのプライベートキーで署名されたローカル証明書を復号化できます。その結果、ピアは公開キーのコピーを持つことになります。ピアは、データを公開キーで暗号化してから送信します。ローカルルーターがデータを受信すると、秘密鍵でデータを復号化します。
Junos OSでは、最初にデジタル証明書を使用できるようにするには、以下の手順を実装する必要があります。
-
CAプロファイルを設定して、CAおよびローカルのデジタル証明書を要求します。プロファイルには、CAまたは登録機関(RA)の名前とURL、およびいくつかの再試行タイマー設定が含まれています。
-
証明書失効リストサポートの設定—証明書失効リスト(CRL)には、有効期限が切れる前にキャンセルされた証明書のリストが含まれています。参加ピアが CRL を使用すると、CA は最後に発行された CRL を取得し、ピアのデジタル証明書の署名と有効性をチェックします。CRLを手動でリクエストしてロードしたり、CRL処理を自動的に処理するようにLDAPサーバーを設定したり、デフォルトで有効になっているCRL処理を無効にすることができます。
-
CAにデジタル証明書をリクエストする—リクエストはオンラインまたは手動で行うことができます。オンライン CA デジタル証明書要求では、SCEP(簡易証明書登録プロトコル)形式が使用されます。CA証明書を手動でリクエストする場合は、証明書も手動で読み込む必要があります。
-
プライベート/パブリックキーペアを生成する—パブリックキーはローカルデジタル証明書に含まれ、プライベートキーはピアから受信したデータを復号化するために使用されます。
-
ローカルデジタル証明書の生成と登録—ローカル証明書は、SCEPを使用してオンラインで処理するか、PKCS-10(Public-Key Cryptography Standards #10)形式で手動で生成できます。ローカル証明書リクエストを手動で作成する場合は、証明書も手動で読み込む必要があります。
-
IPSec設定にデジタル証明書を適用する—ローカルデジタル証明書を有効にするには、事前共有鍵ではなくデジタル証明書を使用するようにIKEプロポーザルを設定し、IKEポリシーでローカル証明書を参照し、サービスセット内のCAを識別します。
オプションで、以下を実行できます。
-
デジタル証明書を自動的に再登録するように設定—Junos OSリリース8.5以降、デジタル証明書の自動再登録を設定できます。
-
デジタル証明書イベントの監視と証明書とリクエストの削除—運用モードコマンドを発行して、デジタル証明書を使用して確立されたIPSecトンネルを監視し、証明書またはリクエストを削除できます。
ルートCA証明書を生成する
CLIで自己署名証明書を定義するには、以下の詳細を指定する必要があります。
-
証明書識別子(前のステップで生成)
-
証明書のFQDN
-
証明書を所有するエンティティの電子メールアドレス
-
一般名と関係する組織
Junos OS CLIを使用してルートCA証明書を生成します。
自己署名SSL証明書を手動で生成する
ジュニパーネットワークスデバイスで自己署名SSL証明書を手動で生成するには、次の手順に従います。
指定された場所に証明書をエクスポートする
PKIコマンドを使用して自己署名証明書を生成すると、新しく生成された証明書は事前定義された場所(/var/db/certs/common/local)に保存されます。
次のコマンドを使用して、証明書を特定の場所(デバイス内)にエクスポートします。証明書ID、ファイル名、ファイル形式のタイプ(DER/PEM)を指定できます。
user@host> request security pki local-certificate export certificate-id certificate-id filename filename type der
ルートCA証明書を設定する
CA は、ツリー構造の形式で複数の証明書を発行できます。ルート証明書はツリーの最上位の証明書であり、そのプライベートキーが他の証明書の sign に使用されます。ルート証明書のすぐ下のすべての証明書は、ルート証明書の署名または信頼性を継承します。これは、アイデンティティの notarizing に似ています。
ルート CA 証明書を設定するには:
-
ルートCA証明書を取得する(どちらか一方またはインポート)
-
Junos OS CLIを使用してルートCA証明書を生成できます。
-
外部CAから証明書を取得します(このトピックでは取り上げません)。
-
-
ルート CA を SSL プロキシ プロファイルに適用します。
証明書チェーンの実装
SSLフォワードプロキシは、証明書チェーンの実装をサポートします。証明書チェーンの概念と、ファイアウォールで証明書チェーンを構成する方法について説明します。
-
認証機関(CA)—CAは、エンティティ(Webサイト、メールアドレス、企業、個人など)のIDを検証する責任を負う信頼できる第三者であり、暗号化キーを結合してデジタル証明書を発行します。組織が CA サーバーを所有している場合は、独自の CA になり、自己署名証明書を使用します。
-
ルート証明書—ルート証明書は、信頼できるCAによって発行された証明書です。ルート証明書はツリーの最上位の証明書であり、そのプライベートキーは他の証明書の署名に使用されます。ルート証明書のすぐ下のすべての証明書は、ルート証明書の署名または信頼性を継承します。これらの証明書は、2つのエンドポイント間の接続を確立するために使用されます。
-
中間CA証明書—中間CA証明書は、EE証明書を検証するために、信頼できるルートによって署名された下位証明書です。
-
証明書チェーン—証明書チェーンは、SSL証明書、中間証明書、ルート証明書を含む証明書の順序付きリストです。一部のCAは、ルート証明書で署名せず、中間証明書を使用します。中間 CA は、ルート CA 証明書に代わって証明書に署名できます。ルート CA は中間証明書に署名し、信頼の連鎖を形成します。
ブラウザ、アプリケーション、モバイルデバイスなどの接続デバイスが証明書を信頼できるように、中間証明書はSSL証明書と同じサーバーにインストールする必要があります。
接続を開始すると、接続デバイスは証明書が本物かどうか、およびブラウザの信頼できるストアに埋め込まれている信頼できる CA によって発行されたかどうかを確認します。
SSL証明書が信頼できるCAからのものでない場合、接続デバイスは、SSL証明書が中間CAによって発行されているかどうか、およびこの中間CAがルートCAによって署名されているかどうかを引き続き確認します。デバイスがルート CA を見つけるまで、チェックは続行されます。デバイスがルート CA を検出すると、安全な接続が確立されます。デバイスがルート CA を見つけない場合、接続は切断され、無効な証明書または信頼できない証明書に関するエラー メッセージが Web ブラウザに表示されます。
SSL開始のための証明書チェーンのサポート
SSLプロキシモードでは、サーバーは証明書チェーンの検証のために、中間証明書を含む完全な証明書チェーンをクライアントに送信します。
非プロキシモードでは、SSL開始フェーズ中に、クライアントは要求された場合にのみクライアント証明書をサーバーに送信します。次に、サーバーは信頼できるCAのリストをインポートして、クライアント証明書を認証します。
SSL開始時に、デバイスは証明書チェーンを生成し、クライアント証明書とともにサーバーに送信します。SSL開始フェーズ中の証明書チェーンにより、サーバーはチェーンの中間CAをインポートすることなく証明書チェーンを検証できます。
次の例は、ブラウザが証明書を信頼できるように証明書チェーンをインストールする方法を示しています。
要件
この機能を設定する前に、デバイスの初期化以外の特別な設定を行う必要はありません。
概要
この例では、ドメインexample.domain-1があり、ドメインの証明書をXYZ-Authorityから購入したいと考えています。ただし、XYZ-AuthorityはルートCAではなく、訪問ブラウザはroot-CA証明書のみを信頼します。つまり、その証明書はブラウザに直接埋め込まれていないため、明示的に信頼されません。
この場合、(中間証明書の)証明書チェーンを使用して、次の方法で信頼が確立されます。
トポロジー
図1でこのチェーンを可視化してみましょう。この図は、ルート CA 証明書からエンドユーザー証明書までの完全な証明書チェーンを示しています。チェーンは、エンドユーザー証明書で終了します。
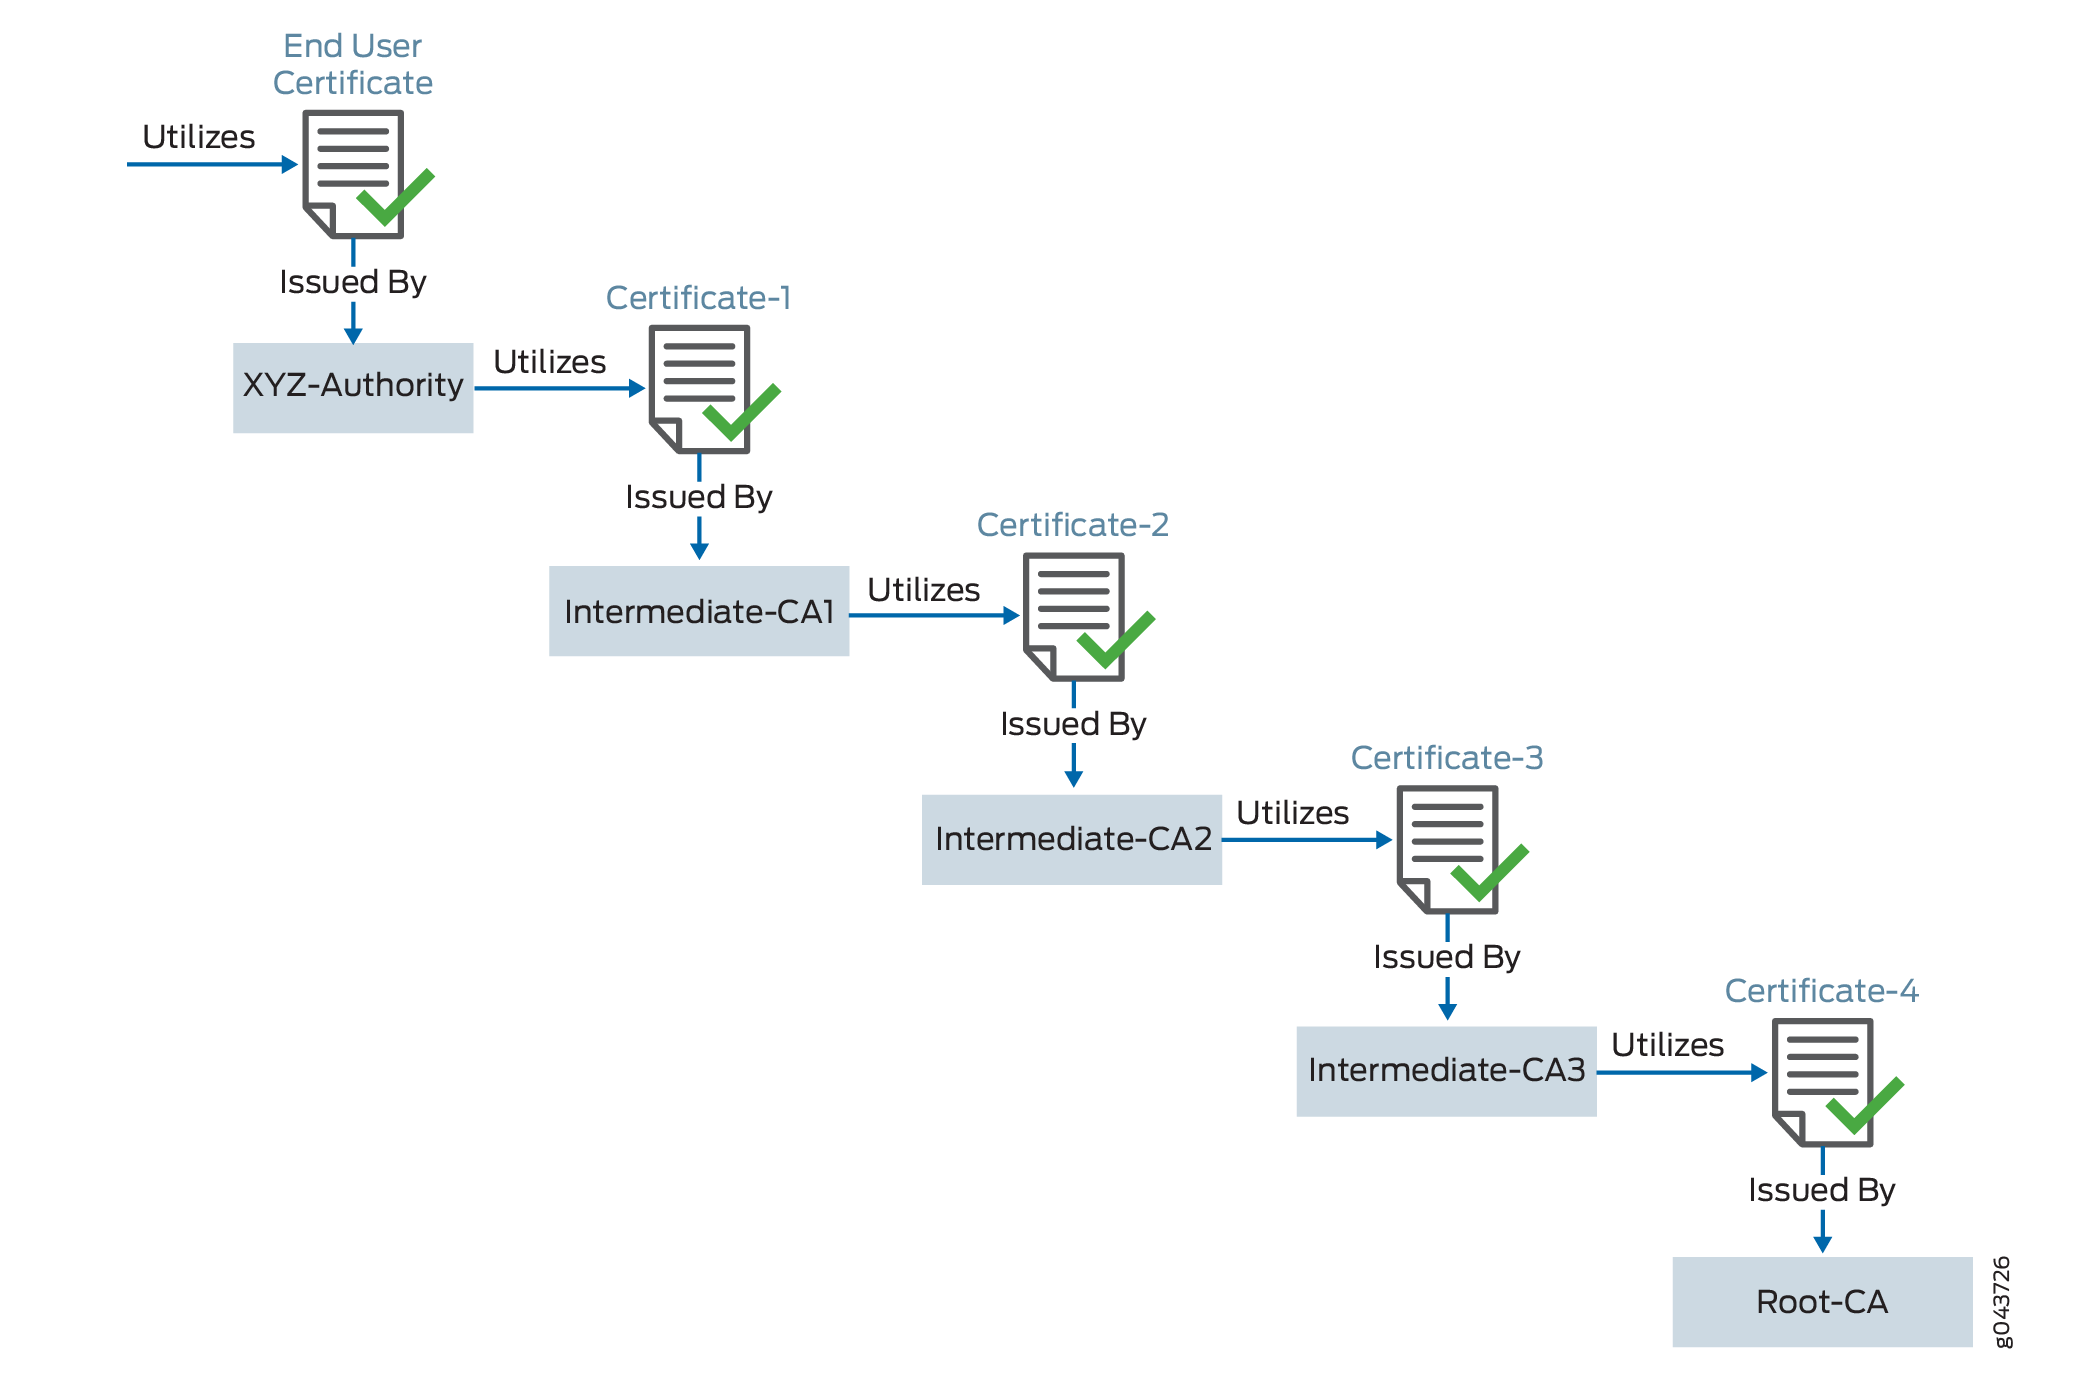 までの認定パス
|
ユーザー |
証明書を使用 |
署名者 |
タイプ |
|---|---|---|---|
|
example.domain-1 |
エンドユーザー証明書 |
XYZ権限 |
エンドユーザー証明書 - CAから購入した証明書 |
|
XYZ権限 |
証明書-1 |
中間CA-1 |
中間証明書 |
|
中間CA-1 |
証明書-2 |
中間CA-2 |
中間証明書 |
|
中間CA-2 |
証明書-3 |
中間CA-3 |
中間証明書 |
|
中間CA-3 |
証明書-4 |
root-example-authority です。これはルート CA です。 |
ルート証明書 - 証明書がブラウザに直接埋め込まれているため、デバイスが明示的に信頼できる証明書 |
サーバーexample.domain-1のエンドユーザー証明書をインストールする場合、すべての中間証明書をバンドルし、エンドユーザー証明書と一緒にインストールする必要があります。証明書チェーンには、Certificate-1からRoot-CA証明書までのすべての証明書が含まれます。WebブラウザはルートCAを信頼するため、すべての中間証明書も暗黙的に信頼します。SSL証明書チェーンが無効または破損している場合、一部のデバイスでは証明書が信頼されません。
すべての証明書はPEM形式である必要があります。
連結された証明書ファイルをデバイスにインポートすると、CA は署名されたサーバー証明書に追加する必要があるチェーン証明書のバンドルを提供します。サーバー証明書は、結合されたファイル内でチェーンされた証明書の前に表示する必要があります。
SSL証明書:設定の概要
SSL証明書チェーンを設定するには:
-
署名証明書とそれぞれのキーを含むSSL証明書をCAから購入します。
-
信頼できる CA プロファイル グループを設定します。
-
署名証明書とキーをデバイスにロードします。
-
中間CAとルートCAをPKIメモリにロードします。この証明書ファイルには、必要なすべてのCA証明書がPEM形式で次々に含まれています。
-
中間またはルートCA証明書用に信頼できるCAプロファイルを作成します。
-
SSLプロキシプロファイルを設定し、セキュリティポリシーに適用することにより、CAから受信した署名証明書を使用するようにデバイスを設定します。SSLフォワードプロキシは、この証明書チェーン情報(CA証明書プロファイル名)をそれぞれのSSLプロファイルに保存します。セキュリティポリシーの実装の一環として、証明書チェーン情報とCA証明書を持つSSLプロファイルが使用されます。
証明書チェーン処理には、以下のプロセスが含まれます。
-
管理者は、証明書チェーンとローカル証明書(署名証明書)をPKI証明書キャッシュにロードします。
-
ネットワークセキュリティ(nsd)は、SSLプロキシプロファイルで設定された署名証明書の証明書チェーン情報を提供する要求をPKIに送信します。
この例では、すでに CA から SSL 証明書を購入していることを前提としています。
デバイス上の証明書チェーンの設定
ステップバイステップの手順
証明書チェーンを設定するには:
-
ローカル証明書をPKIメモリにロードします。
user@host>request security pki local-certificate load filenamessl_proxy_ ca.crt key sslserver.key certificate-id ssl-inspect-ca次のメッセージが表示されます。
Local certificate loaded successfully
証明書IDは、SSLプロキシプロファイルの
root-caセクションで使用されます。 -
中間またはルート CA 証明書を PKI メモリにロードします。
user@host>request security pki ca-certificate ca-profile-group load ca-group-name ca-latest filename ca-latest.cert.pemCAプロファイルには、認証に使用される証明書情報が含まれています。これには、SSLプロキシが新しい証明書を生成する際に使用する公開キーが含まれます。
Do you want to load this CA certificate? [yes,no] (no) yes
      Loading 1 certificates for group 'ca-latest'.
      ca-latest_1: Loading done.
      ca-profile-group 'ca-latest' successfully loaded
      Success[1] Skipped[0]
この証明書を証明書チェーンとして添付できます。
-
CAプロファイルグループをSSLプロキシプロファイルにアタッチします。信頼できるCAを一度に1つずつ接続することも、1つのアクションですべてをロードすることもできます。
user@host#set services ssl proxy profile ssl-profile trusted-ca all -
SSLプロキシプロファイルにroot-caとして署名証明書を適用します。
user@host#set services ssl proxy profile ssl-profile root-ca ssl-inspect-ca -
セキュリティポリシーを作成し、ポリシーの一致基準を指定します。一致基準として、SSLプロキシを有効にするトラフィックを指定します。この例では、要件に基づいてセキュリティゾーンをすでに作成していることを前提としています。
user@host#set security policies from-zone trust to-zone untrust policy 1 match source-address anyuser@host#set security policies from-zone trust to-zone untrust policy 1 match destination-address anyuser@host#set security policies from-zone trust to-zone untrust policy 1 match application anyuser@host#set security policies from-zone trust to-zone untrust policy 1 then permit application-services ssl-proxy profile-name ssl-profileSSLフォワードプロキシは、この証明書チェーン情報(CA証明書プロファイル名)をそれぞれのSSLプロファイルに格納します。セキュリティポリシーの実装の一環として、証明書チェーン情報とCA証明書を持つSSLプロファイルが使用されます。
証明書チェーンは、接続するブラウザー、つまりクライアントで表示できます。
デジタル証明書の設定
デジタル証明書の概要
デジタル証明書は、CAと呼ばれる信頼できるサードパーティを介してユーザーを認証する方法を提供します。CA は証明書所有者の身元を検証し、証明書が偽造または改ざんされていないことを証明するために証明書に「署名」します。
証明書には、次の情報が含まれます。
-
所有者のDN。DNは一意の識別子であり、所有者の共通名(CN)、所有者の組織、およびその他の識別情報を含む完全修飾名で構成されています。
-
所有者の公開キー。
-
証明書が発行された日付。
-
証明書の有効期限が切れる日付。
-
発行 CA の DN。
-
発行 CA のデジタル署名。
証明書の追加情報により、受信者は証明書を受け入れるかどうかを決定できます。受信者は、有効期限に基づいて証明書がまだ有効かどうかを判断できます。受信者は、発行CAに基づいてCAがサイトによって信頼されているかどうかを確認できます。
証明書を使用すると、CA は所有者の公開キーを取得し、その公開キーに独自の秘密キーで署名し、これを証明書として所有者に返します。受信者は、所有者の公開キーを使用して証明書(CAの署名を含む)を抽出できます。抽出された証明書に対する CA の公開キーと CA の署名を使用することで、受信者は CA の署名と証明書の所有者を検証できます。
デジタル証明書を使用する場合、最初に CA から証明書を取得する要求を送信します。その後、デジタル証明書とデジタル証明書 IKE ポリシーを設定します。最後に、CAからデジタル署名された証明書を取得します。
代替サブジェクト名のない証明書は、IPsecサービスには適していません。
ES PIC の CA からの証明書の取得
CAは証明書要求を管理し、参加する IPsec ネットワークデバイスに証明書を発行します。証明書リクエストを作成するときは、証明書の所有者に関する情報を提供する必要があります。必要な情報とその形式は、CA によって異なります。
証明書には、読み取りと更新の両方のアクセスを提供するDAPであるX.500形式の名前が使用されます。名前全体をDNと呼びます。これは一連のコンポーネントで構成され、多くの場合、CN(一般名)、組織(O)、組織ユニット(OU)、国(C)、地域(L)などが含まれます。
デジタル証明書の動的登録の場合、Junos OSはSCEPのみをサポートします。
CA デジタル証明書のリクエスト
SCEPサーバーへのURLと、証明書を必要とするCAの名前を指定します( mycompany.com)。結果を格納するファイル名はファイル 名1です。出力「受信したCA証明書:」は証明書の署名を提供し、証明書が本物であることを(オフラインで)確認できます。
user@host> request security certificate enroll filename ca_verisign ca-file verisign ca-name xyzcompany url
http://hostname/path/filename
URL: http://hostname/path/filename name: example.com CA file: verisign Encoding: binary
Certificate enrollment has started. To see the certificate enrollment status, check the key management process (kmd) log file at /var/log/kmd. <--------------
最初に、各ルーターは手動でCAに登録されます。
ES PIC のデジタル証明書用のプライベートキーとパブリックキーペアを生成する
プライベートキーとパブリック キーを生成するには、以下のコマンドを発行します。
user@host> request security key-pair name size key-size type ( rsa | dsa )
name デバイスが公開鍵と秘密鍵を保存するファイル名を指定します。
key-size 512、1024、1596、または2048バイトです。デフォルトのキーサイズは1024バイトです。
typersaまたはdsaにすることができます。デフォルトはRSAです。
SCEPを使用する場合、Junos OSはRSAのみをサポートします。
次の例は、プライベートキーとパブリックキーのペアを生成する方法を示しています。
user@host> request security key-pair batt
Generated key pair, key size 1024, file batt Algorithm RSA
CA デジタル証明書の要求
- CA デジタル証明書のリクエスト
- パブリックキーとプライベートキーペアを生成する
- ローカルデジタル証明書を生成して登録する
- IPsec設定へのローカルデジタル証明書の適用
- デジタル証明書の自動再登録を設定する
CA デジタル証明書のリクエスト
CA デジタル証明書は、オンラインまたは手動でリクエストできます。SCEP を使用してCAまたはRAにオンラインでデジタル証明書を要求するには、 request security pki ca-certificate enroll ca-profile ca-profile-name コマンドを発行します。
電子メールまたはその他の OOB メカニズムを使用して CA デジタル証明書を手動で取得した場合は、手動で読み込む必要があります。ルーターに証明書を手動でインストールするには、 request security pki ca-certificate load ca-profile profile_name filename /path/filename.cert コマンドを発行します。
パブリックキーとプライベートキーペアを生成する
キーペアは、デジタル証明書実装の重要な要素です。公開鍵はローカルのデジタル証明書に含まれており、秘密鍵はピアから受信したデータを復号化するために使用されます。プライベートキーとパブリックキーペアを生成するには、 request security pki generate-key-pair certificate-id certificate-id-name コマンドを発行します。
ローカルデジタル証明書を生成して登録する
ローカルデジタル証明書は、オンラインまたは手動で生成して登録できます。SCEPを使用してローカル証明書をオンラインで生成して登録するには、 request security pki local-certificate enroll コマンドを発行します。PKCS-10形式でローカル証明書リクエストを手動で生成するには、 request security pki generate-certificate-request コマンドを発行します。
ローカル証明書リクエストを手動で作成する場合は、証明書も手動で読み込む必要があります。ルーターに証明書を手動でインストールするには、 request security pki local-certificate load コマンドを発行します。
IPsec設定へのローカルデジタル証明書の適用
ローカルデジタル証明書をアクティブにするには、事前共有鍵ではなくデジタル証明書を使用するようにIKEプロポーザルを設定し、IKEポリシーでローカル証明書を参照し、サービスセット内のCAまたはRAを識別します。デジタル証明書のIKEプロポーザルを有効にするには、[edit services ipsec-vpn ike proposal proposal-name authentication-method]階層レベルでrsa-signaturesステートメントを含めます。IKEポリシーでローカル証明書を参照するには、[edit services ipsec-vpn ike policy policy-name]階層レベルでlocal-certificateステートメントを含めます。サービスセット内のCAまたはRAを識別するには、[edit services service-set service-set-name ipsec-vpn-options]階層レベルでtrusted-caステートメントを含めます。
[edit services]
service-set service-set-name {
    .....
    ipsec-vpn-options {
        trusted-ca ca-profile-name;
    }
}
ipsec-vpn {
    ike {
        proposal proposal-name  {
            .....
            authentication-method [pre-shared-keys | rsa-signatures];
        }
        policy policy-name {
            ....
            local-certificate certificate-id-name;
        }
    }
}
デジタル証明書の自動再登録を設定する
デジタル証明書の自動再登録を設定できます。この機能はデフォルトでは有効になっていません。デジタル証明書の自動再登録を設定するには、[edit security pki]階層レベルでauto-re-enrollmentステートメントを含めます。
[edit]
security {
    pki {
        auto-re-enrollment {
            certificate-id certificate-name {
                ca-profile ca-profile-name;
                challenge-password password;
                re-enroll-trigger-time-percentage percentage; # Percentage of validity-period
# (specified in certificate) when automatic
# reenrollment should be initiated.
                re-generate-keypair;
                validity-period number-of-days;
            }
        }
    }
}
ES PICのデジタル証明書の設定
デジタル証明書は、CA と呼ばれる信頼できるサード パーティを介してユーザーを認証する方法を提供します。CA は証明書所有者の身元を検証し、証明書が偽造または改ざんされていないことを証明するために証明書に「署名」します。
暗号化サービスインターフェイスのデジタル証明書設定を定義するには、 [edit security certificates] および [edit security ike] 階層レベルで以下のステートメントを含めます。
[edit security]
certificates {
    cache-size bytes;
    cache-timeout-negative seconds;
    certification-authority ca-profile-name {
        ca-name ca-identity;
        crl filename;
        encoding (binary | pem);
        enrollment-url url-name;
        file certificate-filename;
        ldap-url url-name;
    }
    enrollment-retry attempts;
    local certificate-filename {
        certificate-key-string;
        load-key-file URL key-file-name;
    }
    maximum-certificates number;
    path-length certificate-path-length;
}
ike {
    policy ike-peer-address {
        description policy;
        encoding (binary | pem);
        identity identity-name;
        local-certificate certificate-filename;
        local-key-pair private-public-key-file;
        mode (aggressive | main);
        pre-shared-key (ascii-text key | hexadecimal key);
        proposals [ proposal-names ];
    }
}
ES PICのデジタル証明書を設定するタスクは次のとおりです。
ES PIC の CA プロパティを設定する
ES PICのCAとそのプロパティを設定するには、 [edit security certificates] 階層レベルで以下のステートメントを含めます。
[edit security certificates]
certification-authority ca-profile-name {
    ca-name ca-identity;
    crl filename;
    encoding (binary | pem);
    enrollment-url url-name;
    file certificate-filename;
    ldap-url url-name;
}
ca-profile-name は、CAプロファイル名です。
以下のタスクを実行して、CA プロパティを設定します。
CA名を指定する
SCEP を使用して CA に登録する場合は、SCEP サーバーの URL に加えて、証明書要求で使用される CA 名(CA ID)を指定する必要があります。
CA ID の名前を指定するには、[edit security certificates certification-authority ca-profile-name] 階層レベルで ca-name ステートメントを含めます。
[edit security certificates certification-authority ca-profile-name]
ca-name ca-identity;
ca-identity 証明書要求で使用するCA IDを指定します。通常はCAドメイン名です。
CRLを設定する
CRLには、有効期限が切れる前にキャンセルされたデジタル証明書のリストが含まれています。参加ピアがデジタル証明書を使用する場合、証明書の署名と有効性をチェックします。また、最後に発行されたCRLを取得し、証明書のシリアル番号がそのCRLにないことを確認します。
CRLを設定するには、 crl ステートメントを含め、 [edit security certificates certification-authority ca-profile-name] 階層レベルでCRLを読み取るファイルを指定します。
[edit security certificates certification-authority ca-profile-name]
crl filename;
CAがサポートするエンコーディングのタイプを設定する
デフォルトでは、エンコーディングはバイナリに設定されています。エンコーディングは、 local-certificate および local-key-pair ステートメントに使用されるファイル形式を指定します。デフォルトでは、バイナリ DER 形式が有効になっています。PEM は、ASCII ベース 64 でエンコードされた形式です。サポートされているファイル形式を確認するには、CA に確認してください。
CAがサポートするファイル形式を設定するには、 encoding ステートメントを含め、 [edit security certificates certification-authority ca-profile-name] 階層レベルでバイナリまたはPEM形式を指定します。
[edit security certificates certification-authority ca-profile-name]
encoding (binary | pem);
登録URLを指定する
ルーターまたはスイッチがSCEPベースの証明書登録要求を送信するCAの場所を指定します。CA URLに名前を付けてCA場所を指定するには、[edit security certificates certification-authority ca-profile-name]階層レベルにenrollment-urlステートメントを含めます。
[edit security certificates certification-authority ca-profile-name]
enrollment-url url-name;
url-name はCAの場所です。形式は http://ca-nameで、 ca-name はCAホストのDNS名またはIPアドレスです。
デジタル証明書を読み取るファイルを指定する
デバイスがデジタル証明書を読み取るファイルを指定するには、 file ステートメントを含め、 [edit security certificates certification-authority ca-profile-name] 階層レベルで証明書ファイル名を指定します。
[edit security certificates certification-authority ca-profile-name]
file certificate-filename;
LDAP URLを指定
CA が現在の CRL を LDAP サーバーに保存している場合は、オプションでデジタル証明書を使用する前に CA CRL リストを確認できます。デジタル証明書が CA CRL に表示されている場合、ルーターまたはスイッチはそれを使用できません。CA CRLにアクセスするには、[edit security certificates certification-authority ca-profile-name]階層レベルでldap-urlステートメントを含めます。
[edit security certificates certification-authority ca-profile-name]
ldap-url url-name;
url-nameは、CA LDAPサーバー名です。server-nameがホストのDNS名またはIPアドレスCAであるldap://server-name,の形式です。
キャッシュサイズを設定する
デフォルトでは、キャッシュサイズは2MBです。デジタル証明書の合計キャッシュサイズを設定するには、[edit security certificates]階層レベルでcache-sizeステートメントを含めます。
[edit security certificates]
cache-size bytes;
bytes は、デジタル証明書のキャッシュサイズです。範囲は、64バイトから4,294,967,295バイトの範囲です。
キャッシュサイズを4MBに制限することをお勧めします。
ネガティブキャッシュを設定する
ネガティブキャッシュは、否定的な結果を保存し、否定的な回答の応答時間を短縮します。また、リモートサーバーに送信されるメッセージの数も削減されます。負のキャッシュ状態を維持することで、ルックアップ試行が再試行されたときにシステムが失敗条件をすばやく返すことができます。負のキャッシュ状態がない場合、リモートサーバーが応答していないことをシステムがすでに知っている場合でも、再試行を行うには、リモートサーバーが応答しないのを待つ必要があります。
デフォルトでは、負のキャッシュは20秒です。ネガティブキャッシュを設定するには、[edit security certificates]階層レベルでcache-timeout-negativeステートメントを含めます。
[edit security certificates]
cache-timeout-negative seconds;
seconds は、失敗したCAまたはルーター証明書がマイナスキャッシュに存在する時間です。一致するCAアイデンティティ(証明書の場合はドメイン名、CRLの場合はCAドメイン名とシリアル)を持つ証明書を検索する際、まず負のキャッシュが検索されます。負のキャッシュにエントリが見つかった場合、検索は直ちに失敗します。
大きな負のキャッシュ値を設定すると、DoS攻撃を受けやすくなる可能性があります。
登録再試行回数を設定する
デフォルトでは、登録の再試行回数は0に設定されており、これは無限の再試行回数です。ルーターまたはスイッチに証明書要求を再送信する回数を指定するには、[edit security certificates]階層レベルでenrollment-retryステートメントを含めます。
[edit security certificates]
enrollment-retry attempts;
attempts は、登録の再試行回数(0〜100)です。
ピア証明書の最大数を設定する
デフォルトでは、キャッシュされるピア証明書の最大数は1024です。キャッシュするピア証明書の最大数を設定するには、[edit security certificates]階層ステートメントレベルでmaximum-certificatesステートメントを含めます。
[edit security certificates]
maximum-certificates number;
number は、キャッシュするピア証明書の最大数です。範囲は、64から4,294,967,295ピア証明書です。
証明書階層のパス長を設定する
CA は、他の CA に証明書を発行できます。これにより、ツリーのような認定階層が作成されます。階層内で最も信頼される CA は トラストアンカーと呼ばれます。トラストアンカーがルート CA である場合もありますが、通常はそれ自体で署名されます。階層では、すべての証明書はそのすぐ上のCAによって署名されます。ただし、ルート CA 証明書は例外で、通常はルート CA 自体によって署名されます。一般に、1 つの CA によって署名された公開キー所有者 (エンド エンティティ) の証明書と、他の CA によって署名された CA の 0 個以上の追加証明書で構成される、複数の証明書のチェーンが必要になる場合があります。公開キー ユーザーは限られた数の保証された CA 公開キーでのみ初期化されるため、認定パスと呼ばれるこのようなチェーンが必要になります。
パス長とは、CA とその「子」の関係に基づいて、ある証明書から別の証明書へのCAへの証明書パスを指します。 path-length ステートメントを設定する際には、信頼できるルートCA証明書から問題の証明書まで証明書を検証するための階層の最大深さを指定します。証明書階層の詳細については、RFC 3280、 インターネットX.509公開鍵インフラストラクチャ証明書および証明書失効リスト(CRL)プロファイルを参照してください。
デフォルトでは、証明書パスの最大長は15に設定されています。ルートアンカーは1です。
パス長を設定するには、[edit security certificates]階層レベルでpath-lengthステートメントを含めます。
[edit security certificates]
path-length certificate-path-length;
certificate-path-length は、証明書パス長の証明書の最大数です。範囲は2〜15個の証明書です。