プライマリ、セカンダリ、スタティックLSP設定
プライマリおよびセカンダリLSPの設定
デフォルトでは、LSP は自身をegressルーターに向かってホップバイホップでルーティングします。LSP はローカル ルーティングテーブルによって指示される最短パスに従う傾向があり、通常は宛先ベースのベストエフォート型トラフィックと同じパスをたどります。これらのパスは、ルーティングテーブルやノードやリンクのステータスに変更が発生するたびに自動的に再ルーティングされるため、本質的に「ソフト」です。
パスが特定のルートをたどるようにパスを設定するには、指定されたパスの作成の説明に従って、path ステートメントを使用して名前付きパスを作成します。次に、primaryまたはsecondaryステートメントを含めて、名前付きパスを適用します。名前付きパスは、任意の数のLSPから参照できます。
LSP のプライマリ パスとセカンダリ パスを設定するには、次のセクションにある手順を実行します。
LSP のプライマリ パスとセカンダリ パスの設定
primaryステートメントは、LSPの優先パスであるプライマリパスを作成します。secondaryステートメントは、代替パスを作成します。プライマリパスがegressルーターに到達できない場合は、代替パスが使用されます。
プライマリ パスとセカンダリ パスを設定するには、 primary ステートメントと secondary ステートメントを含めます。
            primary

            path-name {
    ...
}
secondary

            path-name {
    ...
}
以下の階層レベルでこれらのステートメントを含めることができます。
-
[edit protocols mpls label-switched-path lsp-name] -
[edit logical-systems logical-system-name protocols mpls label-switched-path lsp-name]
ソフトウェアがプライマリパスからセカンダリパスに切り替わると、絶えずプライマリパスへの復帰を試み、再び到達可能になると、 revert-timer ステートメントで指定された時間より前にプライマリパスに切り替え戻します。(詳細については、「 イングレスルーターとエグレスルーター間の接続の設定」を参照してください)。
0または1つのプライマリパスを設定できます。プライマリ パスを設定しない場合、確立された最初のセカンダリ パスがパスとして選択されます。
ゼロ個以上のセカンダリパスを設定できます。すべてのセカンダリパスは等しいです。ソフトウェアは、セカンダリパス間の切り替えを試みません。現在のセカンダリパスが利用できない場合、次のパスは順不同で試行されます。等しいパスのセットを作成するには、プライマリパスを指定せずにセカンダリパスを指定します。
名前付きパスを指定しない場合、または指定したパスが空の場合、ソフトウェアはegressルーターに到達するために必要なすべてのルーティング決定を行います。
LSPのリバートタイマーの設定
プライマリパスとセカンダリパスの両方で設定されたLSPの場合、リバートタイマーを設定することが可能です。プライマリパスがダウンし、トラフィックがセカンダリパスに切り替わった場合、復帰タイマーは、LSPがトラフィックをプライマリパスに戻すまでに待機する必要がある時間(秒単位)を指定します。この間にプライマリパスで接続上の問題や安定性上の問題が発生すると、タイマーが再起動されます。復帰タイマーは、静的LSPと動的LSPの両方に設定できます。
また、Junos OS は、どのパスが優先パスであるかを判断します。優先パスは、最後のリバートタイマー期間内に問題が発生していないパスです。プライマリ パスとセカンダリ パスの両方で問題が発生した場合、どちらのパスも優先とは見なされません。ただし、パスの一方が動的でもう一方が静的である場合は、動的パスが優先パスとして選択されます。
LSP に BFD を設定している場合、Junos OS は、BFD セッションがプライマリ パスで起動するまで待機してから、リバート タイマー カウンターを開始します。
リバートタイマーに設定できる値の範囲は、0秒から65,535秒です。デフォルト値は60秒です。
値を 0 に設定した場合、LSP のトラフィックは、一度プライマリ パスからセカンダリ パスに切り替えられると、(ネットワーク運用担当者が介入するか、セカンダリ パスがダウンするまで)永続的にセカンダリ パスにとどまります。
復帰タイマーは、 [edit protocols mpls] 階層レベルでルーター上のすべてのLSP、または [edit protocols mpls label-switched-path lsp-name] 階層レベルで特定のLSPに対して設定できます。
リバートタイマーを設定するには、 revert-timer ステートメントを含めます。
            revert-timer

            seconds;
このステートメントを含めることができる階層レベルの一覧については、このステートメントの概要セクションを参照してください。
パス選択の条件を指定する
LSP にプライマリ パスとセカンダリ パスの両方を設定した場合、特定のパスのみが使用されるようにする必要がある場合があります。
selectステートメントはオプションです。含めない場合、MPLSは自動パス選択アルゴリズムを使用します。
manualオプションとunconditionalオプションは、以下を実行します。
-
manual—パスが稼働して安定している限り、トラフィックを伝送するためにパスがすぐに選択されます。現在のパスがダウンしているか劣化している場合(受信エラー)、トラフィックは他の作業パスに送信されます。このパラメーターは、select unconditionalステートメントを除く他のすべてのパス属性を上書きします。 -
unconditional—パスが現在ダウンしているか劣化している(受信エラー)かに関係なく、無条件にトラフィックを伝送するためにパスが選択されます。このパラメータは、他のすべてのパス属性を上書きします。unconditionalオプションは、現在の状態に関係なくパスに切り替わるため、このオプションを指定すると、以下のような結果が生じる可能性があることに注意してください。-
unconditionalオプションを有効にしたときにパスが現在アップしていない場合、トラフィックが中断される可能性があります。unconditionalオプションを指定する前に、パスが機能していることを確認してください。 -
unconditionalオプションが有効になっているためにパスが選択されると、プライマリパスとスタンバイパスを含むLSPの他のすべてのパスが徐々にクリアされます。無条件パスのスタンバイとして機能するパスは存在しないため、これらのパスをシグナリングしても何の役にも立ちません。
-
特定のパスでは、manualオプションとunconditionalオプションは相互に排他的です。LSPのパスのうち1つのみの設定にmanualオプションが含まれるselectステートメントを含め、他の1つのパスの設定にunconditionalオプションが含まれるselectステートメントを含めることができます。
LSP とそのパスが稼働している間、select ステートメントのmanualおよびunconditionalオプションを有効または無効にしても、トラフィックは中断しません。
少なくともリバートタイマーウィンドウで、パスが稼働して安定している場合に、トラフィックを伝送するためにパスを選択するように指定するには、manualオプションにselectステートメントを含めます。
select manual;
パスが現在ダウンしているか劣化している場合でも、トラフィックを伝送するために常に選択するように指定するには、unconditionalオプションにselectステートメントを含めます。
select unconditional;
以下の階層レベルで select ステートメントを含めることができます。
-
[edit protocols mpls label-switched-path lsp-name (primary | secondary) path-name] -
[edit logical-systems logical-system-name protocols mpls label-switched-path lsp-name (primary | secondary) path-name]
プライマリパスの設定
これらの手順に従って、EROリスト、帯域幅、および優先度を使用してプライマリパスを設定します。 図1 を参照して、サンプル設定がネットワークトポロジーにどのように関連しているかを確認してください。
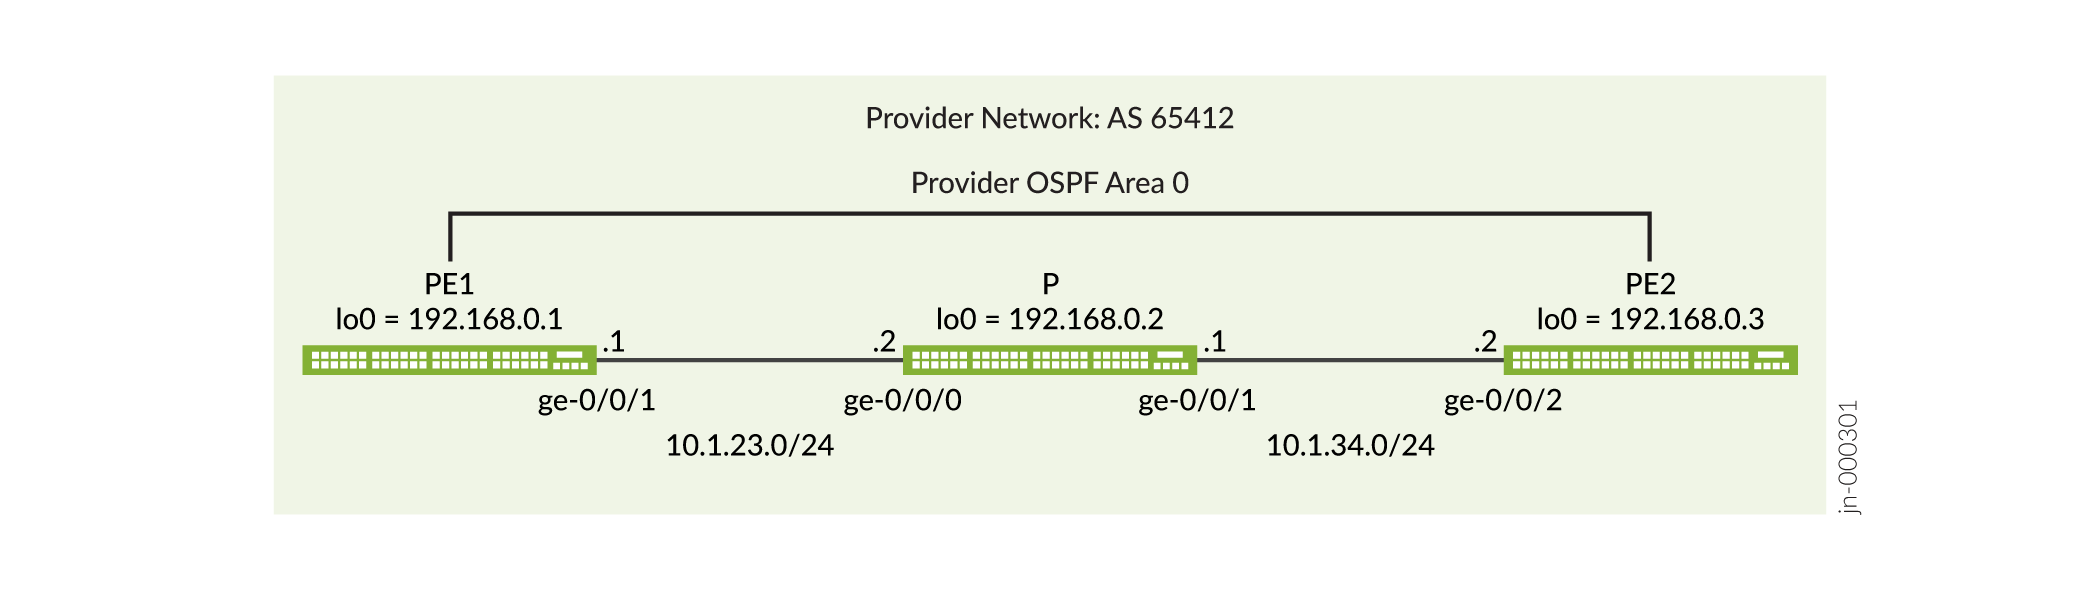
- 設定モードで、
protocols mpls階層レベルに移動します。[edit] user@R1# edit protocols mpls
- プライマリEROリストを設定します。
[edit protocols mpls]
user@R1# set path via-r2 10.1.23.2 strict
user@R1# set path via-r2 10.1.34.2 strict
- LSPを設定します。
[edit protocols mpls]
user@R1# set label-switched-path pe1-pe2 to 192.168.0.3;
- プライマリパスを設定します。
[edit protocols mpls]
user@R1# set label-switched-path pe1-pe2 primary via-p1
- 帯域幅を設定します。
[edit protocols mpls]
user@R1# set label-switched-path pe1-pe2 primary via-p1 bandwidth 35m
- 優先度の値を設定します。
[edit protocols mpls]
user@R1# set label-switched-path pe1-pe2 primary via-p1 priority 6 6
- 変更の表示:
[edit protocols mpls]
user@R1# show
label-switched-path pe1-pe2 {
    to 192.168.0.3;
    primary via-p1 {
        bandwidth 35m;
        priority 6 6;
    }
}
path via-p1 {
    10.1.23.2 strict;
    10.1.34.2 strict;
}
完了したら、必ず変更をコミットしてください。MPLSベースのレイヤー3VPNをサポートするように設定されたMPLS LSPの完全な例については、 例を参照してください。 基本的なMPLSベースのレイヤー3VPNを設定します。
LSPのセカンダリパスのホットスタンバイの設定
デフォルトでは、セカンダリパスは必要に応じてのみ設定されます。システムがホットスタンバイ状態のセカンダリパスを無期限に維持するには、 standby ステートメントを含めます。
standby;
以下の階層レベルでこのステートメントを含めることができます。
[edit protocols mpls label-switched-path lsp-name secondary][edit logical-systems logical-system-name protocols mpls label-switched-path lsp-name secondary]
ホットスタンバイ状態は、セカンダリパスでのみ意味があります。パスをホットスタンバイ状態に維持することで、現在のアクティブなパス上のダウンストリームルーターが接続の問題を示した場合に、セカンダリパスへの迅速なカットオーバーが可能になります。 standby ステートメントを [edit protocols mpls label-switched-path lsp-name primary path-name] 階層レベルで設定することは可能ですが、ルーター動作には影響しません。
以下の階層レベルで standby ステートメントを設定すると、その階層レベルより下で構成されたすべてのセカンダリパスでホットスタンバイ状態がアクティブになります。
[edit protocols mpls][edit protocols mpls label-switched-path lsp-name][edit logical-systems logical-system-name protocols mpls][edit logical-systems logical-system-name protocols mpls label-switched-path lsp-name]
ホットスタンバイ状態には2つの利点があります。
これにより、ネットワーク トポロジー変更時のコール設定の遅延がなくなります。ネットワーク障害により、同時に大量のLSP再ルートがトリガーされると、コールセットアップで大幅な遅延が発生する可能性があります。
RSVPがLSPがダウンしていることを学習する前に、セカンダリパスへのカットオーバーを行うことができます。プロトコル機構によって最初の障害が検出されてから(インターフェイスがダウンした、ネイバーが到達不能になった、ルートが到達不能になった、または一時的なルーティングループが検出されたりする)までの間には、大幅な遅延が発生する可能性があります。トポロジー障害が発生した場合、ホットスタンバイセカンダリパスは通常、ユーザートラフィックへの中断を最小限に抑えながら、最小限のカットオーバー遅延を達成することができます。
プライマリパスが再び安定していると判断されると、トラフィックは自動的にスタンバイセカンダリパスからプライマリパスに戻ります。スイッチングは、再試行タイマー間隔の 2 倍以内に実行され、スイッチ間隔全体を通してプライマリ パスが安定している場合にのみ実行されます。
ホットスタンバイ状態の欠点は、パスに沿ったすべてのルーターでより多くの状態情報を維持する必要があり、そのためには各ルーターからのオーバーヘッドが必要になることです。
inet.3で見ると、トラフィックが実際にはプライマリパスLSP上でのみ転送されていても、同じLSPがアクティブルート(プライマリとセカンダリの両方)として2回表示されているように見えることがあります。これは通常の出力であり、セカンダリスタンバイパスが使用可能であることのみを反映しています。
静的LSPの設定
静的LSPを設定するには、ingressルーターと各ルーターを最後から2番目のルーターまでのパスに沿って設定します。
静的 MPLS を設定するには、以下のタスクを実行します。
- 静的LSP用イングレスルーターの設定
- 静的LSP用のトランジットルーターと最後から2番目のルーターの設定
- 静的LSPにバイパスLSPを設定する
- 静的LSPの保護復旧タイマーの設定
- ポイントツーマルチポイント LSP の静的ユニキャスト ルートの設定
静的LSP用イングレスルーターの設定
ingressルーターは、受信パケットの宛先アドレスフィールドのIPアドレスを確認し、ルーティングテーブルで一致するものが見つかった場合、そのアドレスに関連するラベルをパケットに適用します。ラベルには、ネクストホップルーターのアドレス、ルート優先度、CoS値などの転送情報が関連付けられています。
ingressルーター上で静的LSPを設定するには、 ingress ステートメントを含めます。
ingress {
    bandwidth bps;
    class-of-service cos-value;
    description string;
    install {
        destination-prefix <active>;
    }
    link-protection bypass-name name;
    metric metric;
    next-hop (address | interface-name | address/interface-name);
    no-install-to-address;
    node-protection bypass-name name next-next-label label;
    policing {
        filter filter-name;
        no-auto-policing;
    }
    preference preference;
    push out-label;
    to address;
}
以下の階層レベルでこれらのステートメントを含めることができます。
-
[edit protocols mpls static-label-switched-path static-lsp-name] -
[edit logical-systems logical-system-name protocols mpls static-label-switched-path static-lsp-name]
ingressルーターでスタティックLSPを設定する場合、 next-hop、 push、および to ステートメントは必須であり、その他のステートメントはオプションです。
ingressルーター上の静的LSPの設定には、以下が含まれます。
-
受信パケットを分析するための基準:
-
installステートメントは、IPv4パケットを処理するLSPを作成します。installステートメントを使用して作成されたすべての静的MPLSルートは inet.3 ルーティングテーブルにインストールされ、作成プロトコルは mpls として識別されます。このプロセスは、[edit routing-options static]階層レベルで静的なIPv4ルートを作成するのと変わりません。 -
toステートメントでは、受信パケットが分析されるタイミングを確認するIP宛先アドレスを設定します。アドレスが一致する場合、指定された発信ラベル(push out-label)がパケットに割り当てられ、パケットはLSPに入ります。手動で割り当てられた送信ラベルは、0から1,048,575までの値を持つことができます。このIPアドレスは、MPLSプロトコルによって(デフォルトでは)inet.3テーブルにインストールされます。
-
-
宛先にネクストホップのIPアドレスを提供する
next-hopステートメント。これをネクストホップのIPアドレス、インターフェイス名(ポイントツーポイントインターフェイスのみ)、または運用インターフェイスのIPアドレスを指定するaddress/interface-nameとして指定できます。ネクストホップが直接接続されたインターフェイス上にある場合、ルートはルーティングテーブルにインストールされます。LAN または非ブロードキャスト マルチアクセス(NBMA)インターフェイスをネクストホップ インターフェイスとして設定することはできません。 -
LSPに適用するプロパティ(すべてオプション):
-
このLSP用に予約された帯域幅(
bandwidth bps) -
LSPに適用するリンク保護とノード保護(
bypass bypass-name, link-protection bypass-name name, node-protection bypass-name next-next-label label) -
LSPに適用するメトリック値(
metric) -
LSPに適用するサービスクラス値(
class-of-service) -
LSPに適用する優先値(
preference) -
LSPに適用するトラフィックポリシング(
policing) -
LSPに適用するテキスト記述(
description) -
インストールまたはインストールなしポリシー(
installまたはno-install-to-address)
-
静的イングレスルートがインストールされているかどうかを確認するには、コマンド show route table inet.0 protocol staticを使用します。また、テーブルinet.3でルートを確認できます。サンプル出力では、コマンド show route 10.1.45.2 を使用して、テーブル inet.0 と inet.3 の両方を表示します。 Push キーワードは、IPパケットの前にラベルを追加することを示します。
user@R2> show route 10.1.45.2

inet.0: 17 destinations, 17 routes (17 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.45.2/32       *[Static/5] 00:48:38
                    >  to 10.1.23.2 via ge-0/0/0.0, Push 1000123

inet.3: 1 destinations, 1 routes (1 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.45.2/32       *[MPLS/6/1] 00:48:38, metric 0
                    >  to 10.1.23.2 via ge-0/0/0.0, Push 1000123
例:イングレスルーターの設定
4 つのルーターで構成される静的 LSP 用に ingressルーターを設定します( 図 2 を参照)。
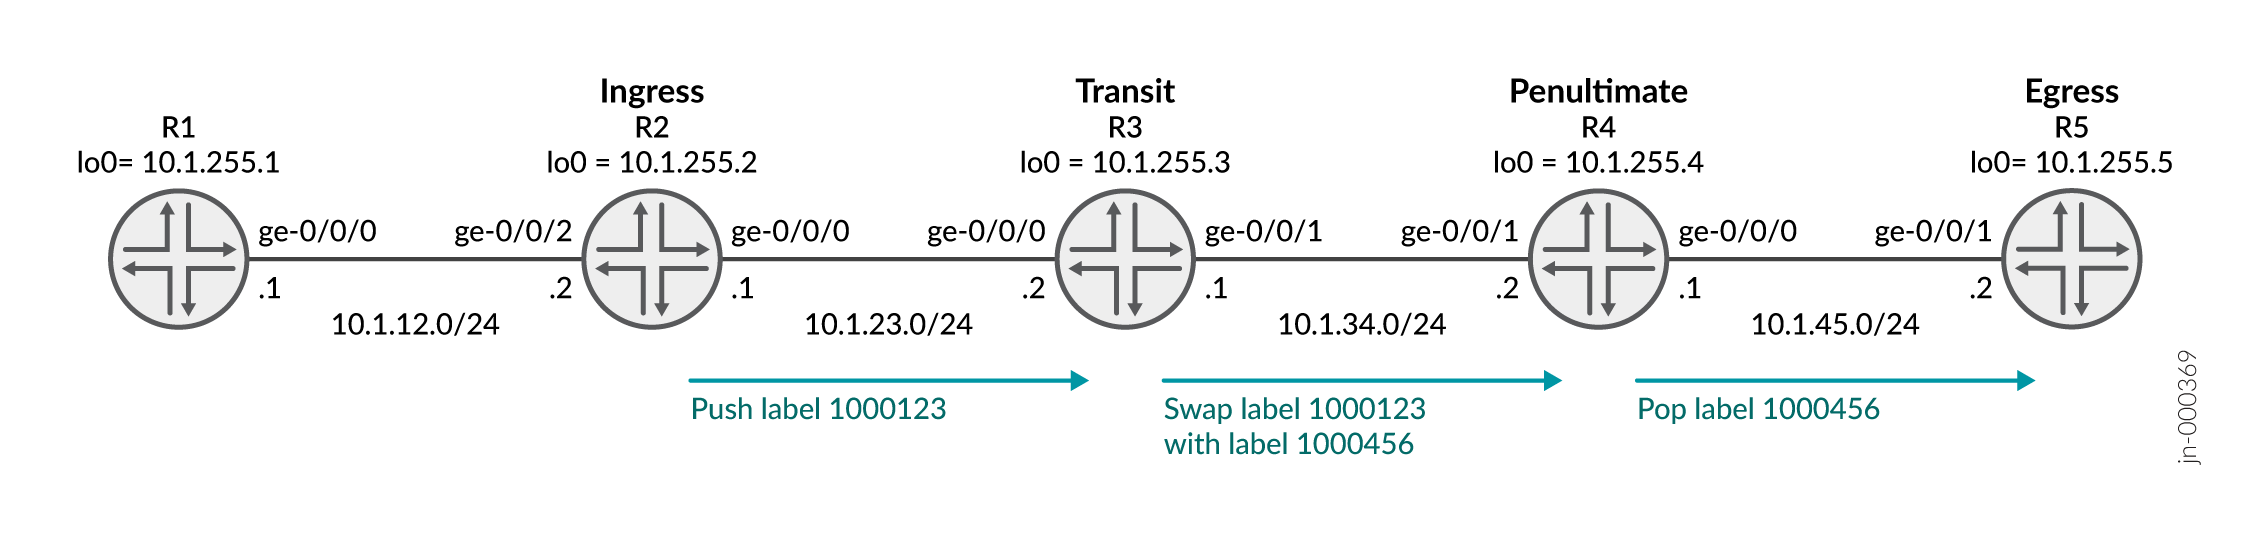
この例では、R1およびR5の設定については説明しません。R1 と R5 には、他のルーターに到達するためのインターフェイス設定と静的ルートがあります。
10.1.45.2宛てのパケットについては、ラベル1000123を割り当て、10.1.23.2でネクストホップルーターに送信します。
[edit]
user@R2# show
interfaces {
    ge-0/0/0 {
        unit 0 {
            family inet {
                address 10.1.23.1/24;
            }
            family mpls;
        }
    }
    ge-0/0/2 {
        unit 0 {
            family inet {
                address 10.1.12.2/24;
            }
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 10.1.255.2/32;
            }
        }
    }
}
routing-options {
    router-id 10.1.255.2;
    static {
        route 10.1.45.2/32 {
            static-lsp-next-hop path1;
        }
    }
}
protocols {
    mpls {
        interface ge-0/0/0.0;
        static-label-switched-path path1 {
            ingress {
                next-hop 10.1.23.2;
                to 10.1.45.2;
                push 1000123;
            }
        }
    }
    ospf {
        traffic-engineering;
        area 0.0.0.0 {
            interface ge-0/0/0.0;
            interface ge-0/0/2.0 {
                passive;
            }
            interface lo0.0;
        }
    }
}
静的イングレスルートがインストールされているかどうかを確認するには、コマンド show route 10.1.45.2を使用します。
サンプル出力では、 Push 1000123 キーワードがルートを識別することを示しています。
user@R2> show route 10.1.45.2

inet.0: 17 destinations, 17 routes (17 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.45.2/32       *[Static/5] 01:08:05
                    >  to 10.1.23.2 via ge-0/0/0.0, Push 1000123

inet.3: 1 destinations, 1 routes (1 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.45.2/32       *[MPLS/6/1] 01:08:05, metric 0
                    >  to 10.1.23.2 via ge-0/0/0.0, Push 1000123
静的LSP用のトランジットルーターと最後から2番目のルーターの設定
トランジットルーターと最後から2番目のルーターは同様の機能を実行します。パケットに適用されたラベルを変更します。トランジット ルーターはラベルを変更できます。最後から 2 番目のルーターはラベルを削除し、パケットを宛先に転送し続けます。
トランジットルーターと最後から2番目のルーターで静的LSPを設定するには、 transit ステートメントを含めます。
static-label-switched-path lsp-name {
    transit incoming-label {
        bandwidth bps;
        description string;
        link-protection bypass-name name;
        next-hop (address | interface-name | address/interface-name);
        node-protection bypass-name name next-next-label label;
        pop;
        swap out-label;
    }
以下の階層レベルでこれらのステートメントを含めることができます。
-
[edit protocols mpls static-label-switched-path static-lsp-name] -
[edit logical-systems logical-system-name protocols mpls static-label-switched-path static-lsp-name]
transitステートメント設定では、next-hopおよびpop | swapステートメントが必要です。残りのステートメントはオプションです。
transitステートメント内の各ステートメントは、次の部分で構成されています。
-
パケットラベル(
transitステートメントで指定) -
宛先にネクストホップのIPアドレスを提供する
next-hopステートメント。アドレスは、ネクストホップのIPアドレス、またはインターフェイス名(ポイントツーポイントインターフェイスのみ)、またはaddressとinterface-nameとして指定され、運用インターフェイス上のIPアドレスを指定します。指定したネクストホップが直接接続されたインターフェース上にある場合、このルートはルーティングテーブルにインストールされます。LANまたはNBMAインターフェイスをネクストホップインターフェイスとして設定することはできません。 -
ラベル付けされたパケットに対して実行する操作:
-
最後から 2 番目のルーターの場合、通常はパケットのラベルを完全に削除し(
pop)、パケットをネクスト ホップに転送し続けます。ただし、前のルーターがラベルを削除した場合、egressルーターはパケットのIPヘッダーを調べ、パケットをIP宛先に転送します。 -
トランジットルーターの場合のみ、ラベルを別のラベル(
swap out-label)と交換します。手動で割り当てられた受信ラベルは、1,000,000から1,048,575までの値を持つことができます。手動で割り当てられた送信ラベルは、0から1,048,575までの値を持つことができます。
-
-
パケットに適用するラベルのプロパティ(すべてオプション):
-
このルート用に予約された帯域幅(
bandwidth bps)。 -
LSP(
bypass bypass-name, link-protection bypass-name name, node-protection bypass-name next-next-label label)に適用するリンク保護とノード保護。 -
LSPに適用するテキスト記述(
descriptionステートメントで指定)。
-
ルートはデフォルトの MPLS ルーティングテーブルである mpls.0 にインストールされ、作成プロトコルは MPLS として識別されます。ルートが正しくインストールされていることを確認するには、コマンド show route table mpls.0を使用します。以下は出力のサンプル例です。
root@R3> show route table mpls.0
...
1000123            *[MPLS/6] 00:51:34, metric 1
                    >  to 10.1.34.2 via ge-0/0/1.0, Swap 1000456
トランジットルーターを通過する静的LSPのリバートタイマーを設定できます。トラフィックがバイパス静的LSPに切り替えられた後、通常、復帰するとプライマリ静的LSPに切り替えられます。プライマリ静的LSPが立ち上がってから、バイパス静的LSPからトラフィックが戻されるまでの時間(復帰タイマーと呼ばれる)には、設定可能な遅延があります。この遅延が必要なのは、プライマリLSPが復帰したときに、プライマリパスのダウンストリームノード上のすべてのインターフェイスがまだ立ち上がっているかどうかが定かではないためです。 show mpls interface detail コマンドを使用して、インターフェイスの復元タイマー値を表示できます。
例:トランジットルーターの設定
ラベル付けされたパケット 1000123 インターフェイス ge-0/0/0に到着する場合、ラベル 1000456を割り当て、 10.1.34.2でネクストホップルーターに送信します。
[edit]
user@R3# show
interfaces {
    ge-0/0/0 {
        unit 0 {
            family inet {
                address 10.1.23.2/24;
            }
            family mpls;
        }
    }
    ge-0/0/1 {
        unit 0 {
            family inet {
                address 10.1.34.1/24;
            }
            family mpls;
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 10.1.255.3/32;
            }
        }
    }
}
routing-options {
    router-id 10.1.255.3;
}
protocols {
    mpls {
        interface ge-0/0/0.0;
        interface ge-0/0/1.0;
        static-label-switched-path path1 {
            transit 1000123 {
                next-hop 10.1.34.2;
                swap 1000456;
            }
        }
    }
    ospf {
        traffic-engineering;
        area 0.0.0.0 {
            interface ge-0/0/0.0;
            interface ge-0/0/1.0;
            interface lo0.0;
        }
    }
}
ルートがインストールされているかどうかを確認するには、コマンド show route table mpls.0を使用します。
以下は出力例です。 Swap 1000456 キーワードはルートを識別します。
root@R3> show route table mpls.0
...
1000123            *[MPLS/6] 00:57:17, metric 1
                    >  to 10.1.34.2 via ge-0/0/1.0, Swap 1000456
例:最後から 2 番目のルーターの設定
ラベル付けされたパケット 1000456 インターフェイス ge-0/0/1に到着した場合、ラベルを削除し、 10.1.45.2のネクストホップルーターにパケットを送信します。
[edit]
user@R4# show
interfaces {
    ge-0/0/0 {
        unit 0 {
            family inet {
                address 10.1.45.1/24;
            }
            family mpls;
        }
    }
    ge-0/0/1 {
        unit 0 {
            family inet {
                address 10.1.34.2/24;
            }
            family mpls;
        }
    }
    lo0 {
        unit 0 {
            family inet {
                address 10.1.255.4/32;
            }
        }
    }
}
routing-options {
    router-id 10.1.255.4;
}
protocols {
    mpls {
        interface ge-0/0/1.0;
        interface ge-0/0/0.0;
        static-label-switched-path path1 {
            transit 1000456 {
                next-hop 10.1.45.2;
                pop;
            }
        }
    }
    ospf {
        traffic-engineering;
        area 0.0.0.0 {
            interface ge-0/0/1.0;
            interface lo0.0;
            interface ge-0/0/0.0;
        }
    }
}
ルートがインストールされているかどうかを確認するには、コマンド show route table mpls.0を使用します。
以下は出力例です。 Pop キーワードはルートを識別します。
user@R4> show route table mpls.0
...
1000456            *[MPLS/6] 00:50:55, metric 1
                    >  to 10.1.45.2 via ge-0/0/0.0, Pop
1000456(S=0)       *[MPLS/6] 00:50:55, metric 1
                    >  to 10.1.45.2 via ge-0/0/0.0, Pop
エンドツーエンドの到達可能性、およびトラフィックが LSP を使用していることを検証するには、R1 でコマンド traceroute 10.1.45.2 を使用します。
user@R1> traceroute 10.1.45.2
traceroute to 10.1.45.2 (10.1.45.2), 30 hops max, 52 byte packets
 1  10.1.12.2 (10.1.12.2)  2.601 ms  2.261 ms  2.172 ms
 2  10.1.23.2 (10.1.23.2)  3.953 ms  3.425 ms  3.928 ms
     MPLS Label=1000123 CoS=0 TTL=1 S=1
 3  10.1.34.2 (10.1.34.2)  4.616 ms  4.300 ms  4.535 ms
     MPLS Label=1000456 CoS=0 TTL=1 S=1
 4  10.1.45.2 (10.1.45.2)  5.965 ms  5.232 ms  5.289 ms
静的LSPにバイパスLSPを設定する
静的LSPのバイパスLSPを有効にするには、 bypass ステートメントを設定します。
bypass bypass-name {
    bandwidth bps;
    description string;
    next-hop (address | interface-name | address/interface-name);
    next-table
    push out-label;
    to address;
}
静的LSPの保護復旧タイマーの設定
バイパス静的LSPで設定された静的LSPでは、保護復旧タイマーを設定することが可能です。静的LSPがダウンし、トラフィックがバイパスLSPに切り替わった場合、保護復旧タイマーは、LSPが元の静的LSPに戻すまでの待機時間(秒単位)を指定します。
保護復旧タイマーに設定できる値の範囲は、0秒から65,535秒です。デフォルト値は5秒です。
値を 0 に設定した場合、LSP 上のトラフィックは、元の静的 LSP からバイパス静的 LSP に切り替えられたら、(ネットワーク運用担当者が介入するか、バイパス LSP がダウンするまで)永続的にバイパス LSP にとどまります。
保護復旧タイマーは、 [edit protocols mpls] 階層レベルのルーター上のすべての動的LSPまたは [edit protocols mpls label-switched-path lsp-name] 階層レベルの特定のLSPに対して設定できます。
静的LSPの保護復帰タイマーを設定するには、 protection-revert-time ステートメントを含めます。
protection-revert-time seconds;
このステートメントを含めることができる階層レベルの一覧については、このステートメントの概要セクションを参照してください。
ポイントツーマルチポイント LSP の静的ユニキャスト ルートの設定
ポイントツーマルチポイントLSPをネクストホップとして、スタティックユニキャストIPルートを設定することができます。ポイントツーマルチポイントLSPの詳細については、 ポイントツーマルチポイントLSPの概要、 ポイントツーマルチポイントLSPのプライマリおよびブランチLSPの設定、および ポイントツーマルチポイントLSPのCCCスイッチングの設定を参照してください。
ポイントツーマルチポイント LSP の静的ユニキャスト ルートを設定するには、以下の手順を実行します。
-
イングレスPEルーターで、
p2mp-lsp-next-hopステートメントを含めて、ポイントツーマルチポイントLSP名をネクストホップとして、静的IPユニキャストルートを設定します。p2mp-lsp-next-hop point-to-multipoint-lsp-next-hop;
以下の階層レベルでこのステートメントを含めることができます。
-
[edit routing-options static route route-name] -
[edit logical-systems logical-system-name routing-options static route route-name]
-
-
エグレスPEルーターで、
next-hopステートメントを含めて、ステップ1で設定したのと同じ宛先アドレス([edit routing-options static route]階層レベルで設定したアドレス)で、静的IPユニキャストルートを設定します。next-hop address;
以下の階層レベルでこのステートメントを含めることができます。
-
[edit routing-options static route route-name] -
[edit logical-systems logical-system-name routing-options static route route-name]
注:CCCルートと静的ルートは、同じポイントツーマルチポイントLSPを使用することはできません。
-
静的ルートの詳細については、 ルーティングデバイス用 Junos OS ルーティングプロトコルライブラリを参照してください。
以下の show route コマンド出力は、LSPに2つのブランチネクストホップがあるイングレスPEルーター上のポイントツーマルチポイントLSPを指すユニキャストスタティックルートを表示します。
user@host> show route 5.5.5.5 detail
inet.0: 29 destinations, 30 routes (28 active, 0 holddown, 1 hidden)
5.5.5.5/32 (1 entry, 1 announced)
        *Static Preference: 5
                Next hop type: Flood
                Next hop: via so-0/3/2.0 weight 1
                Label operation: Push 100000
                Next hop: via t1-0/1/1.0 weight 1
                Label operation: Push 100064
                State: <Active Int Ext>
                Local AS: 10458
                Age: 2:41:15
                Task: RT
                Announcement bits (2): 0-KRT 3-BGP.0.0.0.0+179
                AS path: I
MPLSの静的ラベルスイッチパスの設定(CLI手順)
MPLSの静的ラベルスイッチパス(LSP)の設定は、個々のスイッチでの静的ルートの設定と似ています。静的ルートと同様に、エラー報告、ライブ性検出、統計報告はありません。
静的LSPを設定するには、エグレススイッチまでのパスに沿ってイングレススイッチと各プロバイダスイッチを設定します。
イングレススイッチでは、タグ付けするパケットを設定し(パケットの宛先IPアドレスに基づいて)、LSP内の次のスイッチ、パケットに適用するタグを設定します。手動で割り当てられたラベルは、0から1,048,575までの値を持つことができます。オプションで、パケットにプリファレンス、サービスクラス(CoS)値、ノード保護、リンク保護を適用できます。
パス内のトランジットスイッチについては、パス内の次のスイッチとパケットに適用するタグを設定します。手動で割り当てられたラベルは、1,000,000から1,048,575までの値を持つことができます。オプションで、パケットにノード保護とリンク保護を適用できます。
エグレススイッチの場合、通常はラベルを削除し、パケットをIP宛先に転送し続けるだけです。ただし、前のスイッチがラベルを削除した場合、エグレススイッチはパケットのIPヘッダーを調べ、パケットをIP宛先に転送します。
LSP を設定する前に、MPLS ネットワークの基本コンポーネントを設定する必要があります。
2 つの PE スイッチを設定します。 回線クロスコネクトを使用したプロバイダエッジEX8200およびEX4500スイッチでのMPLSの設定を参照してください。
1 つ以上のプロバイダ スイッチを設定します。 EX8200およびEX4500プロバイダスイッチでのMPLSの設定を参照してください。
このトピックでは、静的LSP用にイングレスPEスイッチ、1つ以上のプロバイダスイッチ、およびエグレスPEスイッチを設定する方法について説明します。
イングレス PE スイッチの設定
イングレスPEスイッチを設定するには:
プロバイダーとエグレス PE スイッチの設定
プロバイダおよびエグレスプロバイダエッジスイッチでMPLSの静的LSPを設定するには:
MPLS の静的ラベル スイッチ パスの設定
MPLSの静的ラベルスイッチパス(LSP)の設定は、個々のスイッチでの静的ルートの設定と似ています。静的ルートと同様に、エラー報告、ライブ性検出、統計報告はありません。
静的LSPを設定するには、エグレスPEスイッチまでのパスに沿ってイングレスPEスイッチと各プロバイダスイッチを設定します。
イングレスPEスイッチでは、タグ付けするパケットを設定し(パケットの宛先IPアドレスに基づいて)、LSP内の次のスイッチ、パケットに適用するタグを設定します。手動で割り当てられたラベルは、0から1,048,575までの値を持つことができます。
パス内のトランジットスイッチについては、パス内の次のスイッチとパケットに適用するタグを設定します。手動で割り当てられたラベルは、1,000,000から1,048,575までの値を持つことができます。
エグレスPEスイッチはラベルを削除し、パケットをIP宛先に転送します。ただし、前のスイッチがラベルを削除した場合、エグレススイッチはパケットのIPヘッダーを調べ、パケットをIP宛先に転送します。
静的LSPを設定する前に、MPLSネットワークの基本コンポーネントを設定する必要があります。
2 つの PE スイッチを設定します。 プロバイダエッジスイッチでのMPLSの設定を参照してください。
注:PE スイッチの
[edit protocols mpls label-switched-path]階層レベルで LSP を設定しないでください。1 つ以上のプロバイダ スイッチを設定します。 プロバイダスイッチでの MPLS の設定を参照してください。
このトピックでは、静的LSP用にイングレスPEスイッチ、1つ以上のプロバイダスイッチ、およびエグレスPEスイッチを設定する方法について説明します。
イングレス PE スイッチの設定
イングレスPEスイッチを設定するには:
プロバイダーとエグレス PE スイッチの設定
プロバイダとエグレス PE スイッチで MPLS の静的 LSP を設定するには、次の手順に従います。