Google Cloud Platformのマルチノード高可用性
Google Cloud Platform の高可用性について
Google Cloud Platform(GCP)Marketplaceに導入されているvSRX仮想ファイアウォールでマルチノード高可用性を設定できます。GCPマーケットプレイスを使用して、vSRXをGoogle Compute Engineインスタンスで実行されているVMとして設定できます。GCP上のvSRX仮想ファイアウォールのペアを設定して、アクティブ/バックアップマルチノード高可用性設定として動作させることができます。参加ノードは、アクティブコントロールプレーンとデータプレーンの両方を同時に実行します。ノードは相互にバックアップを行い、システムまたはハードウェアに障害が発生した場合に、高速で同期されたフェイルオーバーを確保します。2台のデバイス間のシャーシ間リンク(ICL)接続は、状態情報を同期および維持し、デバイスフェイルオーバーシナリオを処理します。
概要
Google Cloud Platform(GCP)上のマルチノード高可用性は、アクティブ/バックアップ構成で2つのインスタンスを単一のデバイスとして機能させることで、ネットワークトラフィックとセキュリティサービスが中断されないように設計されています。この設定では、インスタンス間で設定とステートフルセッション情報の両方が同期され、インスタンスに障害が発生した場合のシームレスなフェイルオーバーが保証されます。障害が発生すると、システムが自動的にフェイルオーバーをトリガーし、トラフィックを健全なノードにリダイレクトして、継続的なサービスの可用性を維持します。
GCPエイリアスの内部IPアドレスについて
- GCPでは、各NICインターフェイスに、インスタンス間で転送できる単一のパブリック外部IPを許可します。
- Google Cloud エイリアス IP 範囲を使用すると、内部 IP アドレスを VM のネットワーク インターフェースへのエイリアスとして割り当てることができます。これは、VM で複数のサービスを実行し、それぞれに異なる IP アドレスが必要な場合に便利です。エイリアスIP範囲は、サブネットのプライマリまたはセカンダリのCIDR範囲から取得でき、仮想ネットワーク内で自動的にルーティングされます。
- 受信パケットにはGCPエイリアス内部IPは含まれていませんが、送信パケットのegressインターフェイスで利用できます。
- GCP NICエイリアス内部IPは、プライマリ内部IPではなく、セッションインストールのためのマルチノード高可用性セットアップで使用されます。
次の図は、2つのvSRX仮想ファイアウォールインスタンスがGCP内でマルチノード高可用性ペアを形成していることを示しています。1つのvSRX仮想ファイアウォールインスタンスがアクティブノードとして機能し、もう1つのインスタンスがバックアップノードとして機能します。両方のノードが ICL を使用して相互に接続し、状態情報を同期および維持し、デバイス フェイルオーバー シナリオを処理します。
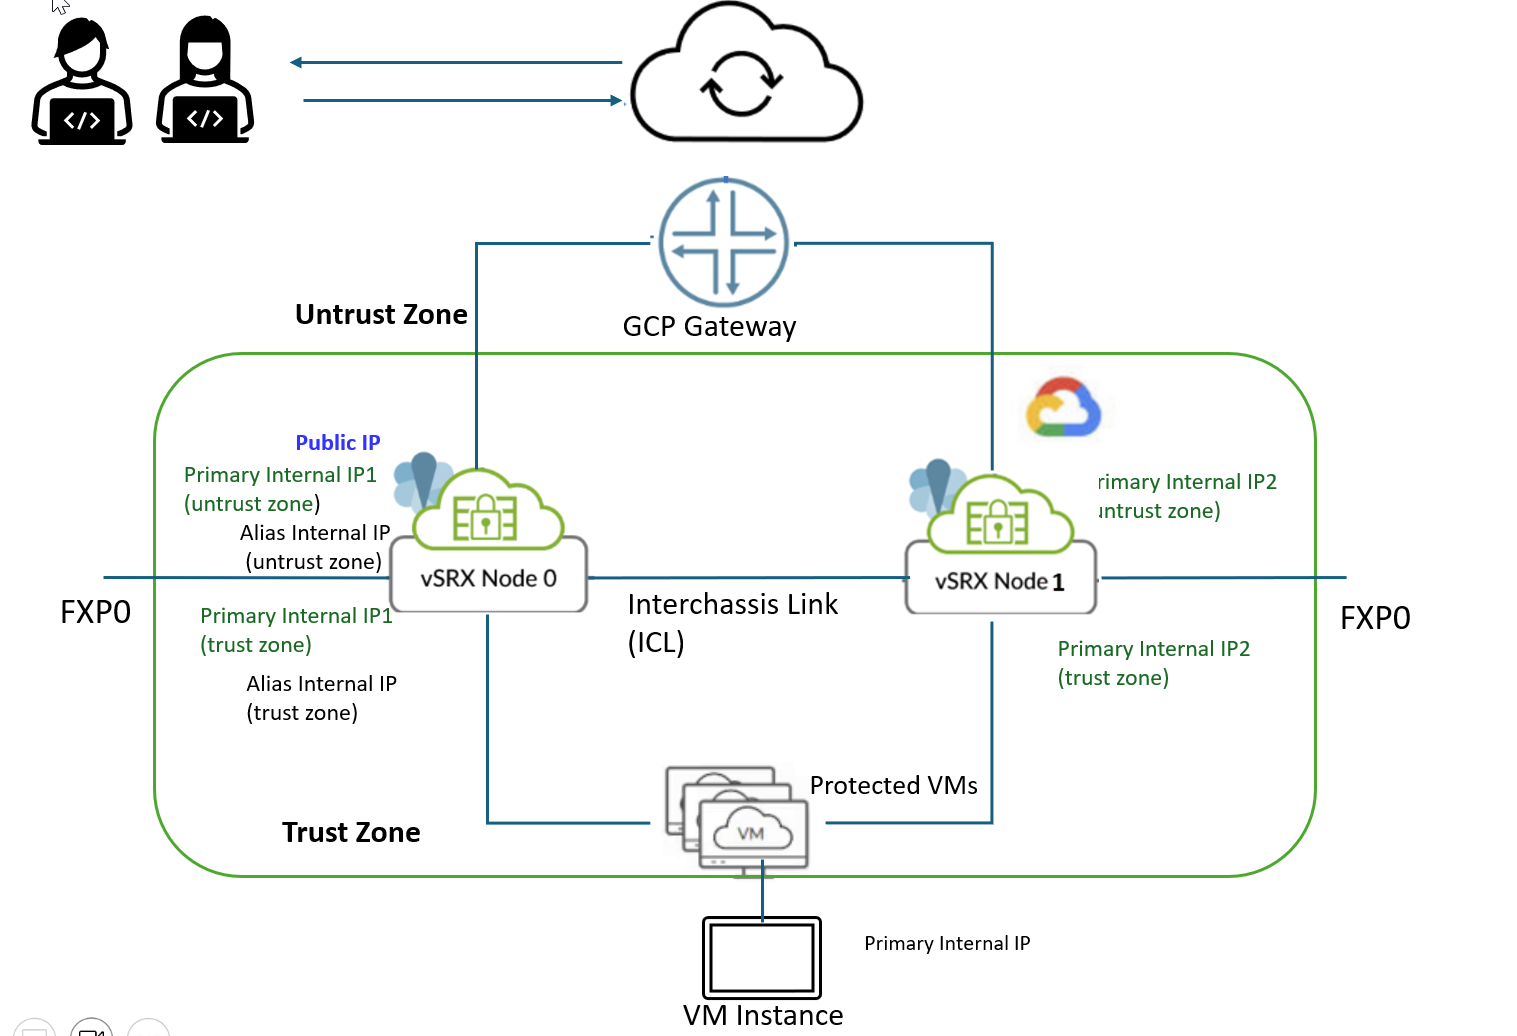 におけるマルチノード高可用性導入のvSRX
図に示すように、各ノードは、信頼できない(インターネット)インターフェイスと信頼する(保護された)インターフェイスの両方に1つのプライベートIPアドレスを割り当てています。この図では、これらのIPアドレスをプライベート信頼できないIPおよびプライベート信頼IPと呼んでいます。
アクティブノードは、untrustインターフェイスにはパブリックIPアドレスとエイリアス内部IPアドレスを割り当て、trustインターフェイスにはエイリアス内部IPアドレスを割り当てます。
高可用性フェイルオーバーが発生すると、システムは次のように移動します。
- あるノードから別のノードへのuntrustインターフェイスのパブリックIPとエイリアス内部IP。
- あるノードから別のノードへのトラストインターフェイスのエイリアス内部IPアドレス。
Cloud HAマネージャープロセスとGCP SDK APIが設定を管理し、2つのインスタンス間のセッション状態と構成を同期して、シームレスなフェイルオーバーを実現します。クラウドHAマネージャープロセスでは、状態の適用とスプリットブレイン防止、トラフィック継続性を維持するためのエイリアスIPの使用、導入を自動化するためのTerraformテンプレートのプロビジョニングを管理します。
IPsec VPNサポート
IPsec VPNサポートは、GCP展開でのアクティブ/バックアップマルチノード高可用性で利用できます。IPsec VPNトンネルは、異なるネットワークまたはエンドポイント間のセキュアで暗号化された接続です。マルチノード高可用性設定では、システムは高可用性設定のノードとVPNピアデバイスとの間にセキュアトンネルを確立します。IPsec VPNトンネルは、アクティブなSRG1に固定し、終了およびフェイルオーバーアクションを管理します。
制限事項
マルチノード高可用性は、パブリッククラウド導入環境で複数のSRG構成(アクティブ/アクティブ)をサポートしていません。アクティブ/バックアップモードは、SRG0またはSRG1をサポートします。
構成オプション
GCPのvSRXインスタンスでマルチノード高可用性セットアップを作成するには、CLI設定を使用するか、Terraformテンプレートを使用して自動化します。
Terraformテンプレートを活用することで、導入プロセスを自動化し、GCP上でのHAソリューションの設定に伴う時間と複雑さを大幅に削減できます。これらのテンプレートは、VPCの作成、インスタンスのスピンアップ、IPの割り当て、HAの設定をサポートし、導入プロセスを合理化します。
変更履歴テーブル
サポートされる機能は、使用しているプラットフォームとリリースによって決まります。 機能エクスプローラー を使用して、機能がお使いのプラットフォームでサポートされているかどうかを確認します。