このページの内容
X2トラフィックの監視
このトピックでは、SRXシリーズファイアウォールでのX2トラフィック監視について説明します。
X2トラフィック監視について
LTEモバイルネットワークでは、SRXシリーズファイアウォールは、信号のハンドオーバー、監視、無線カバレッジのためにEvolved Node B(eNodeB)を接続するセキュアなゲートウェイとして機能します。SRXシリーズファイアウォールは、IPsecトンネルを使用してeNodeBを接続します。1つのeNodeBからもう1つのeNodeBに流れるユーザープレーンおよびコントロールプレーンのトラフィックは、X2トラフィックと呼ばれます。
X2トラフィック監視の概要
IPsecトンネルを通過するX2トラフィックは暗号化されます。このため、モバイルネットワーク事業者は、eNodeB全体の引き渡しの問題をデバッグできるように、X2トラフィックを監視する方法を必要としています。Junos OS実装では、トラフィックが復号化された後、再び暗号化される前に、SRXシリーズファイアウォールを通過するクリアテキストのX2トラフィックをスヌーピングして、一方のIPsecトンネルから出てもう一方のIPsecトンネルに入るとき、X2トラフィックをスヌーピングすることで、X2トラフィックを監視できます。
図1は、SRXシリーズファイアウォール内のX2トラフィックのフローを示しています。トラフィックが1つのst0.xインターフェイス上のSRXシリーズファイアウォールに到達すると、復号化されます。その後、暗号化され、専用のst0.yインターフェイスを介して宛先のeNodeBに転送されます。スヌーピングは、SRXシリーズファイアウォール上の復号化されたX2トラフィックに対して実行されます。
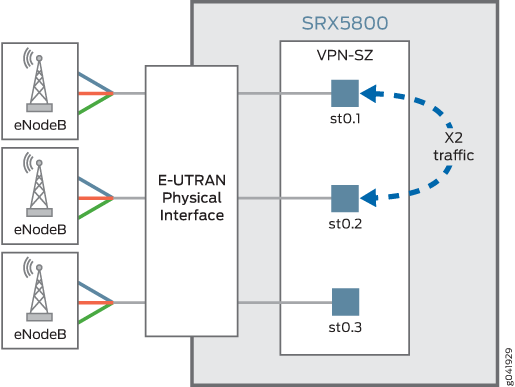 におけるSRXシリーズファイアウォール
図2は、2つのeNodeB間にIPsecトンネル接続を提供するSRXシリーズファイアウォールを使用するモバイル事業者のネットワークを示しています。SRXシリーズファイアウォールは、X2トラフィックの収集と監視に使用されるパケットアナライザ(sniffingデバイスとも呼ばれます)に接続されています。各eNodeBからのIPsecトンネルは、SRXシリーズファイアウォール上の専用のセキュアトンネルインターフェイスで終端します。IPsecトンネルから出るインバウンドトラフィックは復号化され、デバイスを出るアウトバウンドトラフィックは暗号化されます。
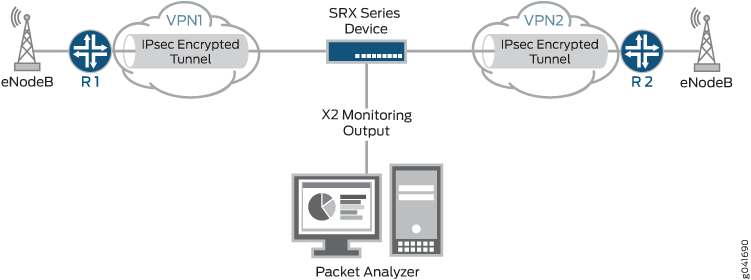 の監視
X2トラフィックを監視するために、トラフィックが一致するパラメーターの一意のセットを指定する最大15の異なるミラーフィルターを設定できます。フィルタリングされたパケットは複製され、物理インターフェイスに送信されます。パケットアナライザがフィルタリングされたパケットをキャプチャできるようにするには、SRXシリーズファイアウォールの出力インターフェイスとパケットアナライザのMACアドレスを指定します。出力インターフェイスはパケットアナライザと同じレイヤー2ネットワークに接続されているため、ミラーフィルタリングがオンになると、パケットアナライザはX2トラフィックを収集して分析できます。
SRXシリーズのミラーフィルター機能は、セッションと同様に双方向です。ミラーフィルターに一致する IPSec VPN を流れる X2 トラフィックは、ミラーリングおよび分析されます。これらのデバイスから戻るトラフィックもミラーリングおよび分析されます。
Junos OS リリース 18.4R1 以降、ミラー フィルターの出力 X2 インターフェイスが、分析したいトラフィックをフィルタリングする st0 インターフェイス用に設定されている場合、パケットは、st0 インターフェイスにバインドされた IPsec トンネルによって複製され、暗号化されます。この拡張機能は、SRXシリーズファイアウォールがIPsecトンネル上のポートからミラーリングされたトラフィックを送信することをサポートします。ミラーリングされたトラフィックには、変更されていないレイヤー 3 ヘッダーが含まれます。
ミラー フィルターに必要なパラメーターの最小数はありませんが、指定する条件が少なすぎたり、誤って不完全なフィルターをコミットしたりすると、システムを通過する不均衡な量のトラフィック フローがミラーリングされる可能性があることに注意してください。
X2トラフィック監視の制限
-
シャーシクラスター設定のX2トラフィックの場合、ミラーリングされたパケットはデータリンク(ファブリックインターフェイス)を通過できません。
-
PowerMode IPsec(PMI)が有効な場合、X2トラフィックミラーリングのサポートは利用できません。PMIが1つの方向で有効で、もう一方の方向で無効になっている場合、PMIがアクティブでない方向に対してのみX2トラフィックミラーリングをキャプチャできます。
X2トラフィックの用語
表1に、X2トラフィックに関連する用語とその説明を示します。
| 用語 |
説明 |
|---|---|
| Evolved packet core(EPC) |
System Architecture Evolution(SAE)の主要コンポーネントであり、SAEコアとも呼ばれます。EPCはIPネットワークをサポートし、モビリティ管理エンティティ(MME)、サービングゲートウェイ(SGW)、パケットデータネットワークゲートウェイ(PGW)サブコンポーネントを使用して、汎用パケット無線サービス(GPRS)ネットワークに相当する機能として機能します。 |
| Evolved Universal Terrestrial Radio Access Network(E-UTRAN) |
無線アクセスネットワーク規格。E-UTRANは、新しいエアインターフェースシステムです。データレートが高く、遅延が低く、パケットデータ向けに最適化されています。ダウンリンクには直交周波数分割多元接続(OFDMA)を使用し、アップリンクには単一キャリア周波数分割多元接続を使用します。 |
| Evolved Node B(eNodeB) |
Global System for Mobile Communications(GSM)ネットワークの基地トランシーバ局のように、携帯電話ネットワークに接続され、携帯電話と直接通信するデバイス。eNodeBは、無線ネットワークコントローラ(RNC)によって制御されます。 |
| 長期進化(LTE) |
携帯電話やデータ端末用の高速データの無線通信の規格。異なる無線インターフェイスを使用して容量と速度を向上させ、コアネットワークを改善します。 |
| X2インターフェイス |
E-UTRANを使用する2つのeNodeB間のポイントツーポイント論理インターフェイス。2つのeNodeB間のシグナリング情報の交換をサポートし、それぞれのトンネルエンドポイントへのプロトコルデータユニット(PDU)の転送をサポートします。 |
| X2 アプリケーション プロトコル(X2AP) |
X2インターフェイスで使用されるプロトコル。E-UTRAN内のユーザー機器のモビリティを処理するために使用され、以下の機能を提供します。
|
例:X2トラフィック監視用のミラーフィルターの設定
この例では、LTEモバイルネットワーク内の2つのeNodeB間のX2トラフィックを監視するためにミラーフィルターを設定する方法を示します。
要件
始める前に:
-
X2トラフィック監視を理解する。.
-
インターフェイス、セキュリティゾーン、セキュリティポリシー、ルートベースのVPNトンネルを設定して、SRXシリーズファイアウォールと2つのeNodeB間でデータを安全に転送できるようにします。
概要
ネットワーク運用担当者は、X2トラフィックを監視して、eNodeB間のハンドオーバーの問題をデバッグする方法が必要です。ミラーフィルター機能を使用すると、それが可能になります。IPsecトンネルから出るトラフィックは、復号化、ミラーリング、分析され、再度暗号化されて送信IPsecトンネルに送られます。
具体的には、ミラーフィルターに一致するトラフィックはミラーリングされ、パケットアナライザ( sniffing デバイスとも呼ばれる)に接続された出力インターフェイスに送信されます。パケットアナライザがX2トラフィックを分析し、監視できるようにします。その後、トラフィックは再度暗号化されてから、アウトバウンドIPsecトンネルに送信されます。
SRXシリーズのミラーフィルター機能は、セッションと同様に双方向です。ミラーフィルターに一致する IPSec VPN を流れる X2 トラフィックは、ミラーリングおよび分析されます。これらのデバイスから戻るトラフィックもミラーリングおよび分析されます。
ミラーフィルター機能を使用してX2トラフィックを監視するには、ミラーフィルターを設定します。さまざまな種類のトラフィックをフィルタリングするために、最大15の異なるミラーフィルターを同時に使用するように設定できます。各ミラーフィルターには、トラフィックに一致するパラメーターとその値のセットが含まれています。
ミラー フィルターに必要なパラメーターの最小数はありませんが、指定する条件が少なすぎたり、誤って不完全なフィルターをコミットしたりすると、システムを通過する不均衡な量のトラフィック フローがミラーリングされる可能性があることに注意してください。
ミラーフィルターには、トラフィックをフィルタリングするための以下のパラメータの一部または全部を含めることができます。
-
宛先IPアドレスプレフィックス
-
宛先ポート
-
IPプロトコル
-
送信元IPアドレスプレフィックス
-
送信元ポート
-
着信インターフェイスと発信インターフェイス
また、設定の一部として、パケットアナライザの出力インターフェイスとMACアドレスも指定します。
この例では、SRXシリーズファイアウォールがIPsecトンネルを使用してLTEモバイルネットワーク内の2つのeNodeBを接続します。この例では、traffic-httpsと呼ばれるミラーフィルターを設定します。
図3は、IPsecトンネルを使用してeNodeBに接続しているSRXシリーズファイアウォールを示しています。SRXシリーズファイアウォールは、パケットアナライザにも接続されています。
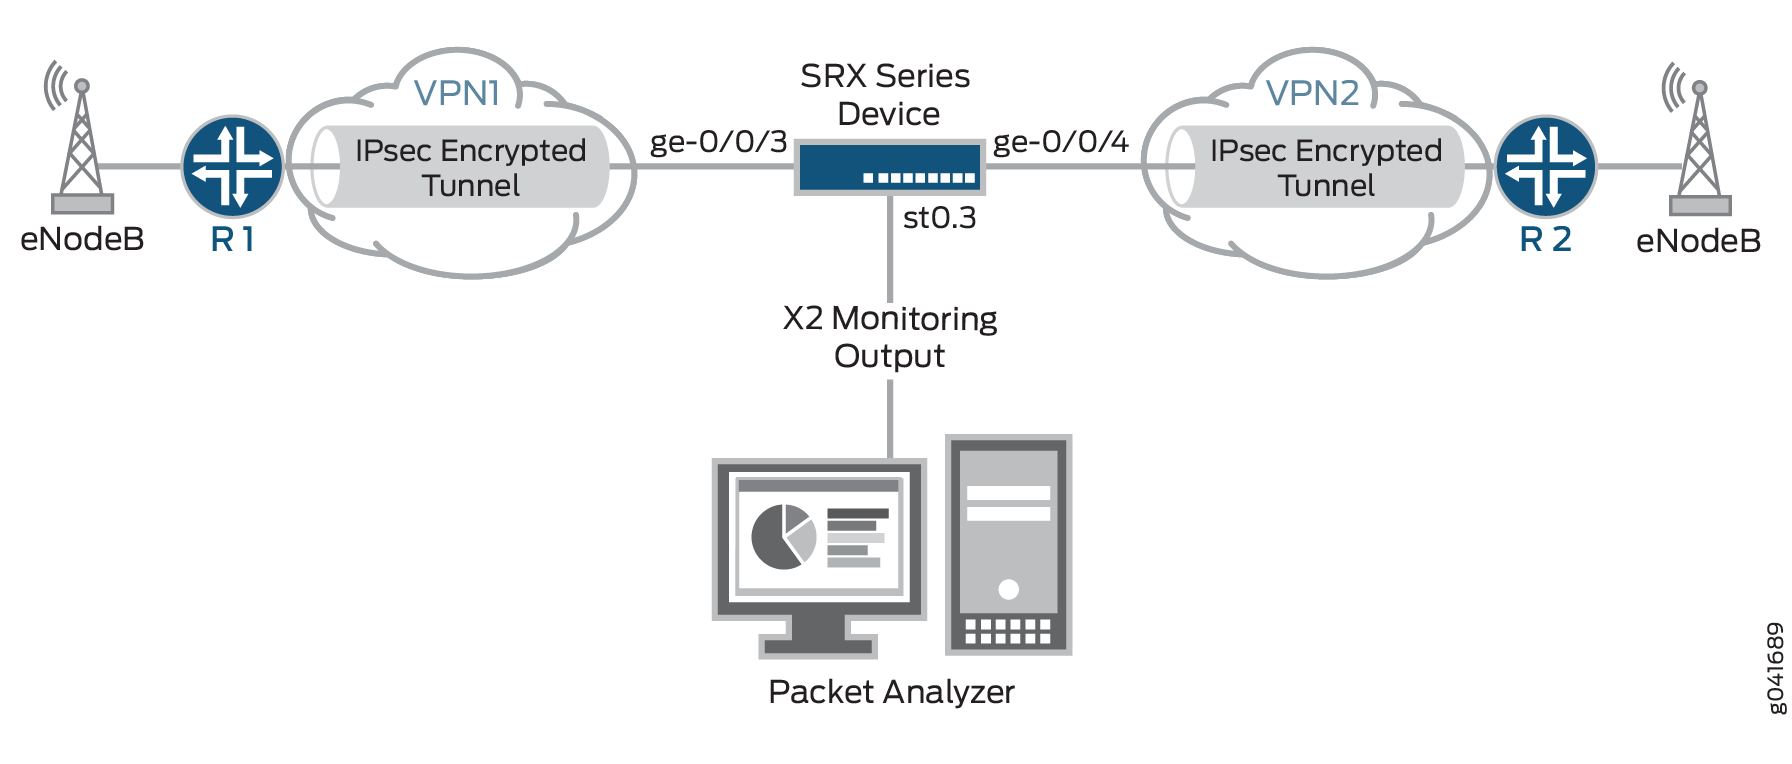
この例では、プレフィックス203.0.113.0/24のIPアドレスを持ち、宛先ポート443(HTTPSトラフィックのデフォルトポート)が使用されているデバイス宛先となるすべてのHTTPSトラフィックが分析されます。traffic-httpsフィルターに一致するパケットは ミラーリング され、出力インターフェイスge-0/0/5を介して、MACアドレス00:50:56:87:20:5Eのパケットアナライザに送信されます。これらのデバイスからの戻りトラフィックも監視されます。
ミラーフィルターの出力インターフェイスはパケットアナライザの出力インターフェイスであるため、HTTPプロトコルが使用されます。
パケットアナライザの出力インターフェイスは、HTTPプロトコルを使用します。
設定
手順
CLIクイックコンフィグレーション
この例をすばやく設定するには、以下のコマンドをコピーしてテキスト ファイルに貼り付け、改行を削除し、ネットワーク設定に一致させる必要がある詳細情報を変更し、コマンドを [edit] 階層レベルでCLIにコピー アンド ペーストして、設定モードから commit を入力します。
set security forwarding-options mirror-filter traffic-https
set security forwarding-options mirror-filter traffic-https destination-port 443
set security forwarding-options mirror-filter traffic-https destination-prefix 203.0.113.0/24
set security forwarding-options mirror-filter traffic-https protocol 6
set security forwarding-options mirror-filter traffic-http output interface ge-0/0/5
set security forwarding-options mirror-filter traffic-http output destination-mac 00:50:56:87:20:5E
ステップバイステップの手順
次の例では、設定階層のさまざまなレベルに移動する必要があります。その方法の詳細については、『CLIユーザーガイド』の「構成モードでのCLIエディターの使用」を参照してください。
X2トラフィックを監視するためのミラーフィルターを設定するには:
-
traffic-httpsというミラーフィルターを作成します。
[edit]
user@host# edit security forwarding-options mirror-filter traffic-https
-
トラフィックに一致するミラーフィルターパラメーターを指定します。
[edit security forwarding-options mirror-filter traffic-https]
user@host# set destination-port 443
user@host# set destination-prefix 203.0.113.0/24
user@host# set protocol 6
-
ミラーリングされたパケットがパケットアナライザに送信される出力インターフェイスを指定します。
[edit security forwarding-options mirror-filter traffic-https]
user@host# set output interface ge-0/0/5
-
ミラーリングされたすべてのパケット、つまりミラーフィルターに一致するパケットの宛先として、パケットアナライザのMACアドレスを指定します。
[edit security forwarding-options mirror-filter traffic-https]
user@host# set output destination-mac 00:50:56:87:20:5E
結果
設定モードから、 show security forwarding-options コマンドを入力して設定を確認します。出力に意図した設定が表示されない場合は、この例の設定手順を繰り返して修正します。
user@host# show security forwarding-options
    mirror-filter traffic-https {
        protocol 6;
        destination-port 443;
        destination-prefix 203.0.113.0/24;
        output {
            interface ge-0/0/5;
            destination-mac 00:50:56:87:20:5E;
        }
    }
デバイスの設定が完了したら、設定モードから commit を入力します。
検証
設定が正常に機能していることを確認します。
ミラーフィルターのステータスの検証
目的
ミラーフィルターがアクティブかどうかを確認します。
アクション
動作モードから、特定のミラーフィルターに対して show security forward-options mirror-filter コマンドを入力します。
user@host> show security forward-options mirror-filter traffic-https
Security mirror status

    mirror-filter-name: traffic-https
    protocol: 6
		 destination-port: 443
    destination-prefix 203.0.113.0/24
    filter-counters: 2
    output-counters: 2
意味
出力はミラーフィルターのステータスを提供します。traffic-httpsと呼ばれるミラーフィルターがアクティブであることを示しています。traffic-httpsミラーフィルターは、トラフィックがミラーリングおよび分析されるために一致する必要があるプロトコル、宛先プレフィックス、宛先ポートを指定します。
この出力は、2つのパケットがミラーリングされたことを示しています。