簡単なEVPN LAG(EZ-LAG)設定
EZ-LAG設定機能を使用すると、マルチホームまたはシングルホームサーバーを接続したピアプロバイダーエッジ(PE)デバイスのペアに対して、小規模なイーサネット仮想プライベートネットワーク(EVPN)を簡単に設定できます。簡略化されたJunos OS CLIステートメント階層を使用し、組み込みのコミットスクリプトによって完全な設定が生成されます。
EVPNファブリックPEデバイスは、マルチホーミングリンクを識別子(ESI)付きのEVPNイーサネットセグメントにグループ化することで、接続されたマルチホームエンドデバイスとの間のトラフィックを確実に処理します。イーサネットセグメントに参加するリンクをリンクアグリゲーショングループ(LAG)に設定するため、マルチホームリンクのセットを ESI LAGと呼びます。このドキュメントでは、PEデバイスが同じESIを持つマルチホームエンドデバイスにリンクする場合に、PE デバイスをピアPEデバイス と呼びます。PE デバイスは、シングルホーム エンド デバイスへの LAG 内に 1 つ以上のリンクを持つ場合もありますが、EVPN PE デバイスはシングルホーム リンクをイーサネット セグメントとして処理する必要はありません。
エンドデバイスは、PEデバイスに直接接続されたホストまたはサーバーである場合もあれば、エンドホストまたはサーバーが接続されたカスタマーエッジ(CE)デバイスである場合もあります。このドキュメントでは、わかりやすくするために、エンドデバイスを 総称してサーバーと呼びます。
EVPNマルチホーミングは、2台のスイッチ間の冗長性とロードバランシングを提供し、STPを実行せずにループフリーのレイヤー2(L2)ネットワークを提供します。しかし、EVPNマルチホーミングの設定は複雑な場合があり、ファブリック内のPEデバイス全体で多くのステートメントを正しく設定する必要があります。この簡単なEVPN LAG設定機能(EZ-LAG機能と呼ばれる)では、簡略化された設定ステートメント階層と、EVPNマルチホーミングの設定に使用できる組み込みコミットスクリプトを提供します。この機能により、マルチシャーシリンクアグリゲーショングループ(MC-LAG)トポロジーをスタンダードベースのEVPN-VXLANマルチホーミングモデルに簡単に移行できます。
図1をご覧ください。サポートされているEVPNトポロジーは次のとおりです。
-
集合型イーサネットインターフェイスバンドルでバックツーバック接続された2つのピアPEデバイス
-
ピアPEデバイスを相互接続するVXLANカプセル化を備えたEVPNファブリック
-
ピアPEデバイスと1つ以上の接続されたマルチホームサーバー間のESI LAG設定
-
ピアPEデバイスと1つ以上の接続されたシングルホームサーバー間の接続
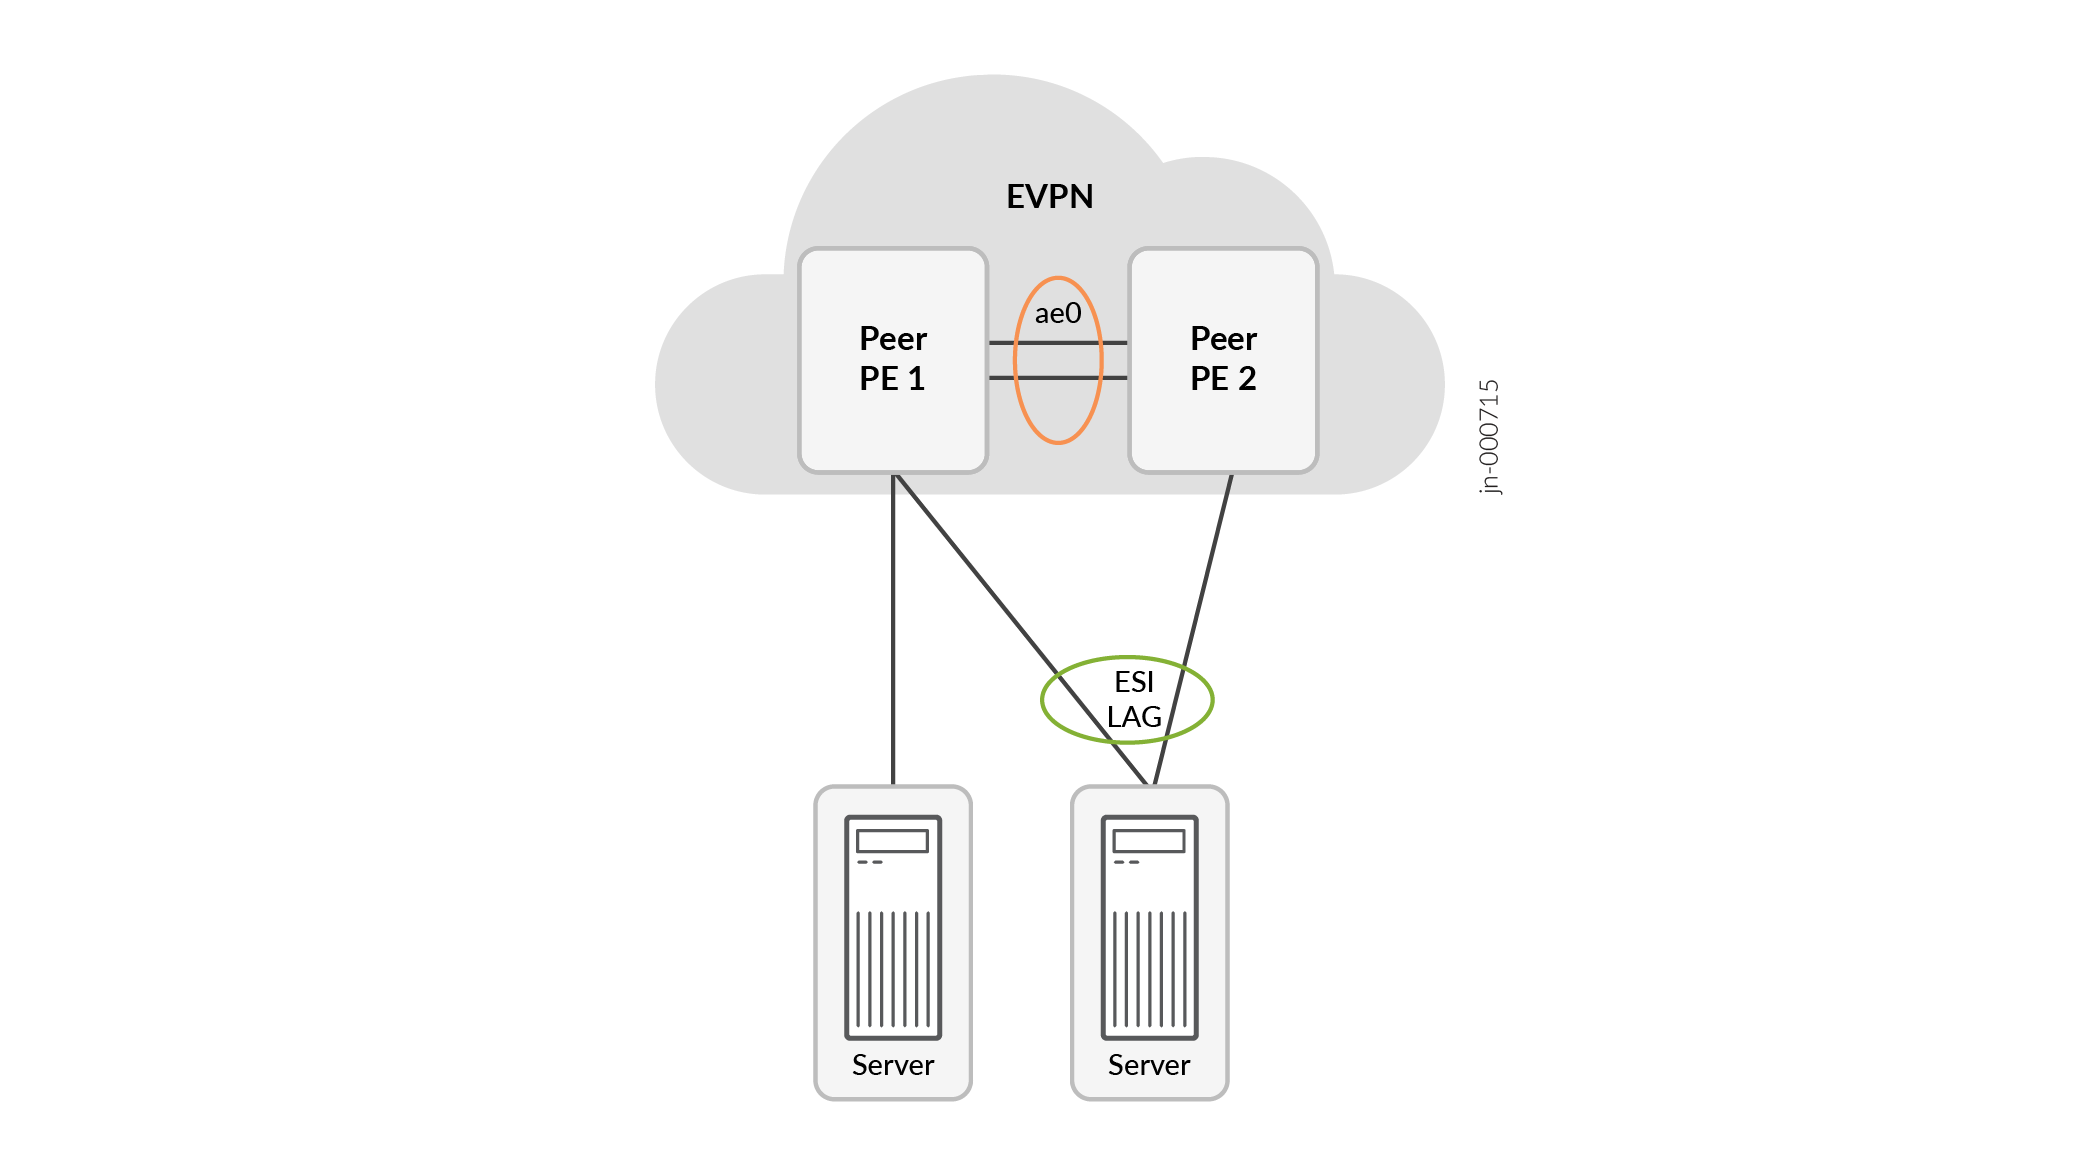 でサポートされている設定
この機能にはソフトウェアライセンスが必要です。ジュニパーフレックスソフトウェアライセンスモデルとジュニパーアジャイルライセンス、およびサポートされているプラットフォームで利用可能なEZ-LAG機能のライセンスの詳細については、ジュニ パーライセンスユーザーガイド を参照してください。
EZ-LAG設定を使用するメリット
-
自動設定: マルチホーム接続サーバー用のESI-LAGなど、小規模なEVPNファブリックを、ネットワークコントローラを使用せずに簡単にセットアップできます。CLIを通じていくつかの重要なパラメーターを指定すると、デバイスに組み込まれたコミットスクリプトがそれらを完全なEVPNファブリック構成に変換します。
-
構成の柔軟性: 基本およびデフォルトの設定オプションを柔軟に使用でき、生成された設定をカスタマイズすることもできます。コミットスクリプトのデフォルトの動作の多くを上書きし、それらの要素を手動で設定できます。
-
トポロジーの移行を簡略化: この機能を使用すると、MC-LAG(マルチシャーシリンクアグリゲーショングループ)トポロジーをシンプルなEVPN-VXLANファブリックに簡単に移行できます。
EZ-LAG設定の概要
EZ-LAG設定機能は、設定コミット時に動作します。構成内容:
-
[edit services evpn]階層レベルの設定ステートメントのセット。これに使用することで、規定のEVPNファブリックを設定するためのパラメータを提供します。 -
コミット時(標準のJunos OS設定の妥当性チェックの前)に簡略化された設定要素を処理し、対応するEVPNファブリック設定を生成する組み込みのコミットスクリプトです。EZ-LAGコミットスクリプトを有効にする方法については、 組み込みコミットスクリプト を参照してください。
いくつかの [edit services evpn] ステートメントを設定して、EVPNファブリックと接続されたサーバーへのリンクを設定するために必要な最小限のパラメーターセットを提供します。
[edit services evpn]設定ステートメントをコミットすると、デバイスはコミットスクリプトを呼び出し、提供したパラメーターを使用して対応するEVPN設定を生成します。コミットスクリプトは、簡略化された設定をコミットするデバイスに固有のいくつかの設定ステートメントを導き出します。コミットプロセスでは、設定を検証し、必須パラメータの欠落やパラメータの設定ミスに関する警告メッセージを生成します。
コミットスクリプトの詳細については、 コミットスクリプトの概要 と コミットスクリプトのしくみ を参照してください。
新しい VLAN や新しいサーバーへの接続など、既存の設定に要素を追加するための [edit services evpn] ステートメントをいつでも簡単に追加できます。
[edit services evpn]ステートメント階層の概要
わずか数個の設定ステートメントで、最小限のパラメーターセットを指定できます。例えば、それぞれ2つのVLANをホストする2台のマルチホームサーバーが接続された、以下の小規模なEVPN-VXLANファブリックについて考えてみましょう。
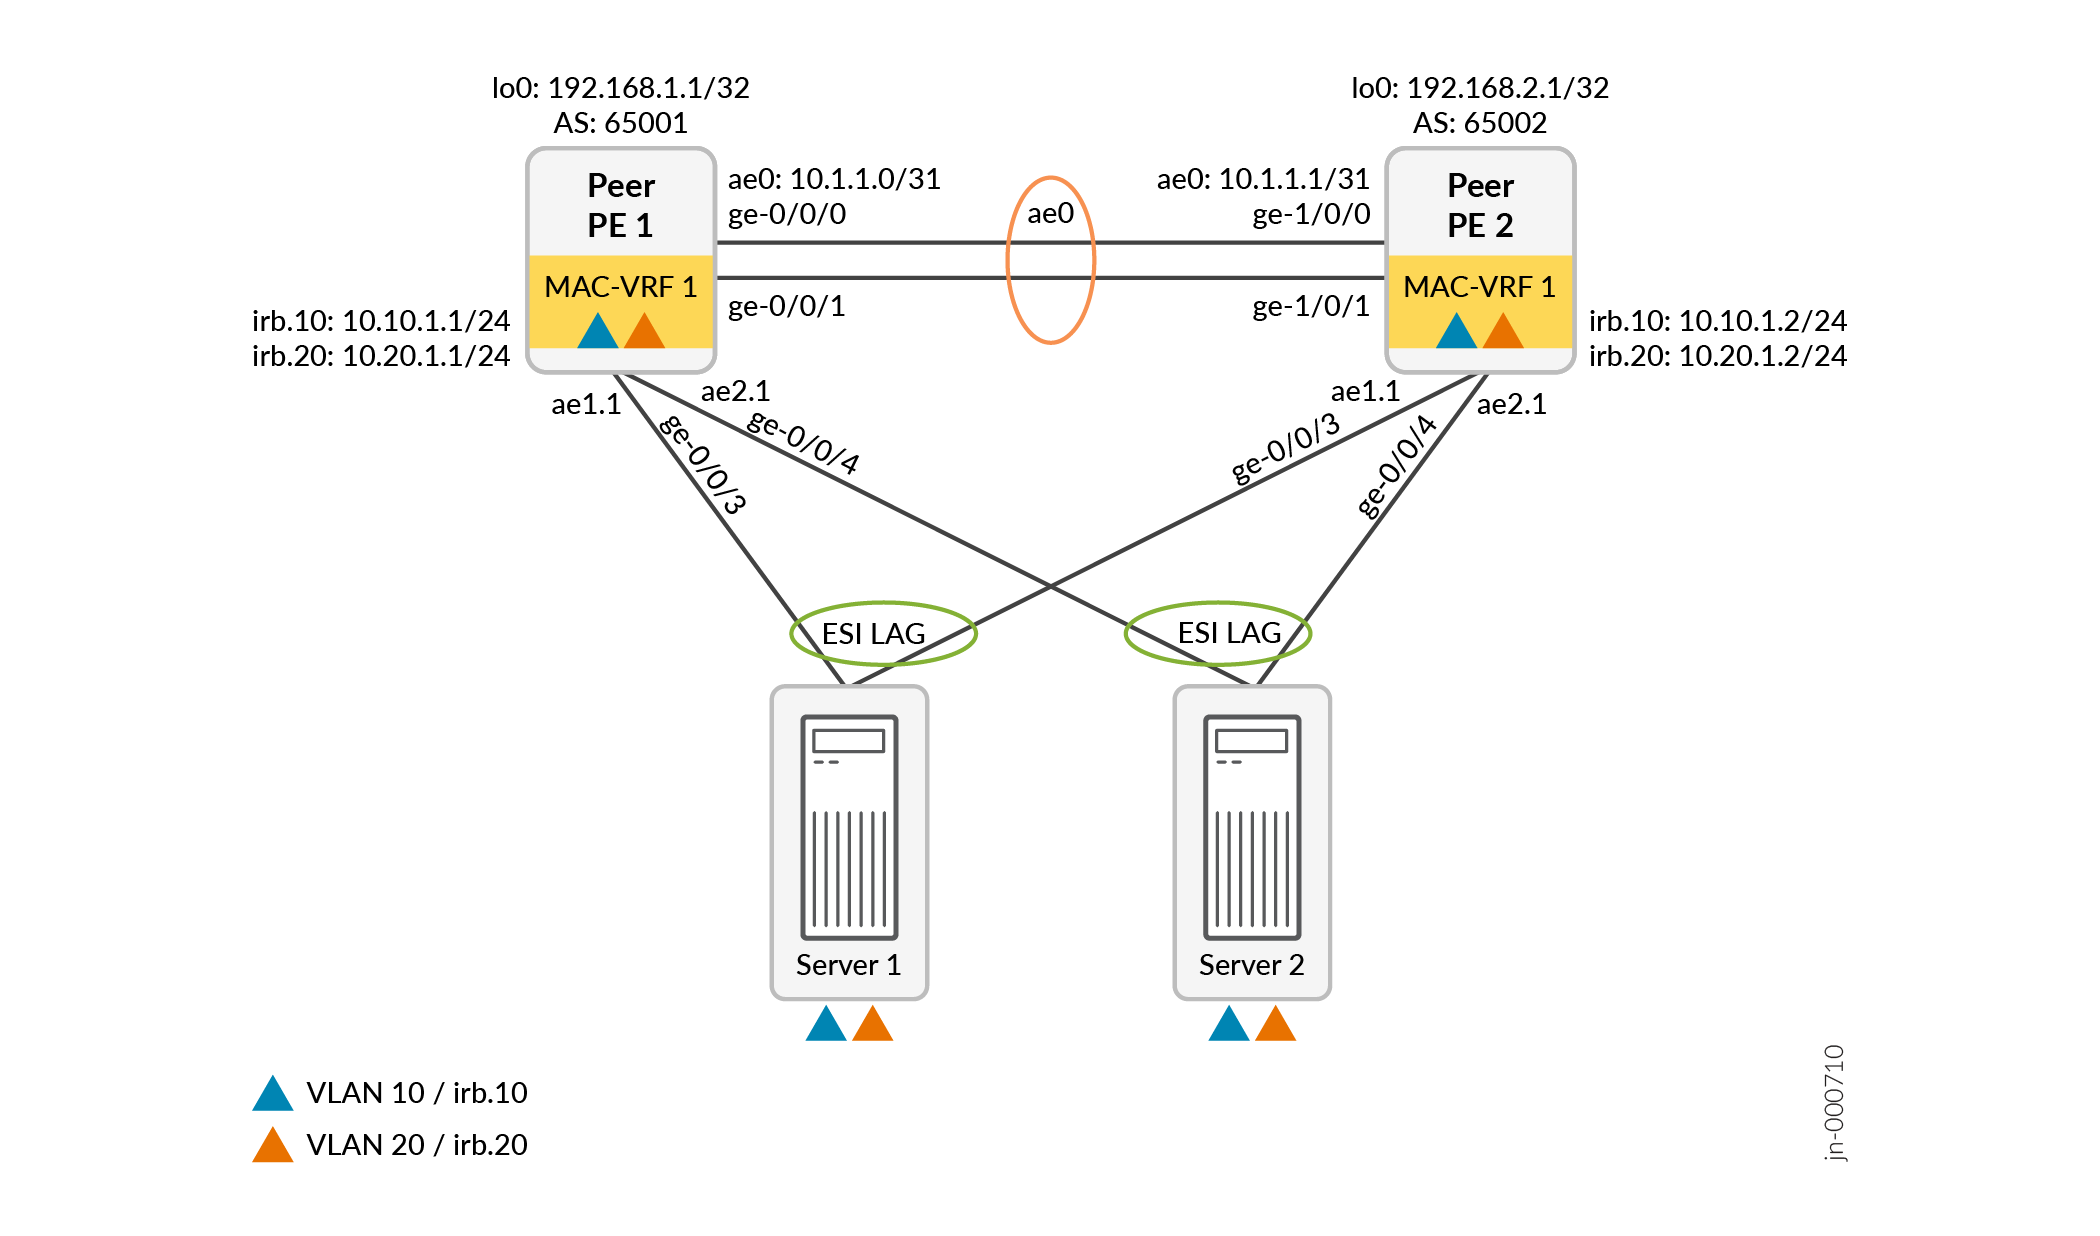 の小さな例
以下のいくつかのEZ-LAG設定コマンドは、デバイスピアPE1の図 2 のEVPNファブリックを設定するために必要な最小限のパラメータを提供します。これらの設定コマンドをコミットすると、コミットスクリプトは、80〜100の設定コマンドを含む可能性のある、対応する完全なデフォルト設定を生成します。
set services evpn device-attribute peer-id 1 system-id 10:14:15:16:17:10 peer-to-peer peer-subnet inet 10.1.1.0/31 interface-name [ ge-0/0/0 ge-0/0/1 ]
set services evpn device-attribute loopback peer1-subnet 192.168.1.1/32 peer2-subnet 192.168.2.1/32
set services evpn evpn-vxlan irb IRB_10 vlan-id 10 subnet-address inet 10.10.1.1/24
set services evpn evpn-vxlan irb IRB_20 vlan-id 20 subnet-address inet 10.20.1.1/24
set services evpn evpn-vxlan server SERVER_1 esi-lag-id 1 vlan-id-list [ 10 20 ] interface ge-0/0/3
set services evpn evpn-vxlan server SERVER_2 esi-lag-id 2 vlan-id-list [ 10 20 ] interface ge-0/0/4
[edit services evpn]コマンド階層には、必要に応じてデフォルトで生成された設定を柔軟にカスタマイズできる追加オプションが多数用意されています。コミットスクリプトは、簡略化された設定で提供した要素の一部を使用して、生成された設定内の他のパラメーターを自動的に導き出します。デフォルトでは、コミットスクリプトは、PE デバイスからサーバーへのインターフェイスにおけるループ検出やストーム制御など、EVPN ファブリックの他の一般的な機能に対する設定コマンドも生成します。
次のオプションを含めることができます。
-
生成された設定内の一部のパラメーターを自動的に導出しないように、コミットスクリプトに指示します。
-
コミットスクリプトのデフォルト値と動作の一部を上書きします。
-
コミットスクリプトが生成するステートメントに設定グループを適用します。
これらのオプションのいずれかで、コミットスクリプトが有効な設定を提供するためにそのような要素を必要とする場合、それらの要素を手動で設定する必要があります。
各ステートメントとオプションがコミットスクリプトに提供するパラメータと、それらのパラメータが生成された設定にどのように影響するかの詳細については、 簡略化されたCLIステートメントとパラメータによる設定の生成 を参照してください。
組み込みのコミットスクリプト
この機能のコミットスクリプト services_evpn_commit_script.pyは、サポートされているプラットフォームではデフォルトで有効になっています。
コミットスクリプトは一時的な設定変更を適用するため、コミットスクリプトを機能させるためには、次のようにシステムスクリプトの allow-transients オプションも設定する必要があります。
-
Junos OS Release 24.2R1より前のリリースでは、
allow-transientsオプションはグローバルレベルでのみ設定でき、このオプションは次のように設定されたすべてのコミットスクリプトに適用されます。set system scripts commit allow-transients
-
Junos OS Release 24.2R1以降、必要に応じて、次のように
allow-transientsオプションを個々のスクリプトレベルで設定して、オプションがEZ-LAGコミットスクリプトにのみ適用されるようにすることもできます。set system scripts commit file services_evpn_commit_script.py allow-transients
-
リリース24.4R1 Junos OS、デフォルト設定のEZ-LAGコミットスクリプトレベルで
allow-transientsオプションが含まれているため、このオプションを明示的に設定する必要がなくなりました。
設定を生成するためのCLIステートメントとパラメーターを簡略化
[edit services evpn] 階層レベルの設定ステートメントセットについて詳しく説明します。また、コミットスクリプトが簡略化された設定パラメーターをマッピングして完全な設定を生成する方法も示します。
デフォルトで生成された設定の概要
デフォルトで生成された設定には以下が含まれます。
-
外部 BGP(EBGP)を使用したアンダーレイとオーバーレイのピアリング。
-
__SERVICES_EVPN_EVPN_VXLAN_MAC-VRF_1という名前のデフォルトのMAC-VRF EVPNインスタンスで、VLAN認識サービスタイプとVXLANカプセル化を備えており、指定したVLANをホストします。
追加のMAC-VRFインスタンスとそのメンバーVLANを設定することもできます。
-
VLAN 間のルーティング用に指定された IPv4(または IPv6)アドレスを持つ IRB インターフェイス。
デフォルトでは、コミットスクリプトは、各IRBインターフェイスの仮想ゲートウェイアドレスを、指定されたIRBサブネットアドレス範囲内の設定可能な最高アドレスとして導き出します。
また、コミットスクリプトは、00:00:5e:00:01:01のデフォルトの仮想ゲートウェイMACアドレスを割り当てます。
-
マルチホームサーバーへのESI LAG接続、およびシングルホームサーバーへのLAGリンク。
コミットスクリプトは、VLANタグ、フレキシブルイーサネットサービスカプセル化、LACPを有効にしたトランクインターフェイスとして、これらのリンクに集約されたイーサネットインターフェイスを割り当てます。
-
EVPN MAC-VRFインスタンスに関連付けられたサーバー向けの集合型イーサネットインターフェイスでの軽量ループ検出と、ループ検出アクション
interface down。この機能の詳細については、「 EVPN-VXLAN Lightweight Leaf to Server Loop Detection 」を参照してください。 -
サーバーに接続するインターフェイスでのストーム制御
コミットスクリプトは、__SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROLという名前のデフォルトのストーム制御プロファイルを生成し、各サーバー向けインターフェイスに割り当てます。ストーム制御機能の詳細については 、EVPN-VXLAN環境でのMACフィルタリング、ストーム制御、ポートミラーリングサポート を参照してください。
-
集合型イーサネットインターフェイス接続が不安定になった場合にルーティングテーブルのコンバージェンスを向上させるために、EVPNネットワーク設定に一般的に含まれるその他のオプションは次のとおりです。
-
no-core-isolation[edit (routing-instances name) protocols evpn]階層レベルで。EVPN-VXLANコア分離を無効にするタイミングについてを参照してください。 -
no-mac-flush-on-aa-ae-down[edit protocols l2-learning platform-parameters]階層レベルで。
-
簡単なLAG設定例と対応する生成された設定については、こちらを参照してください: マルチホームサーバーを使用したEZ-LAG設定
次のセクションでは、設定要素について詳しく説明します。
EZ-LAG設定ステートメントとオプション
表 1 は、 [edit services evpn] 設定ステートメント階層レベルでのステートメントとオプションを示しています。コミットスクリプトでは、作業設定を生成するのに十分な情報を持つために、最小限のステートメントセットが必要です。この表は、どのステートメントが必須であるかを示しています。トポロジーや設定の設定に応じて、必要に応じて、コミットスクリプトの動作を変更したり、デフォルト値を上書きしたりするための他のステートメントを含めることができます。
コミットスクリプトは、簡略化された設定で提供した要素の一部を使用して、生成された設定内の他のパラメーターを自動的に導き出します。デフォルトでは、コミットスクリプトは、サーバーへのリンクのループ検出やストーム制御など、EVPNファブリックの一般的な機能をサポートするための設定ステートメントも生成します。
| ステートメントと子ステートメント | オプション | 目的 | 必須ですか? |
|---|---|---|---|
|
defaults-override これらのオプションのいずれかを設定した場合、スクリプトは、指定した関連 |
|||
|
no-aggregate-device-count-config |
デフォルトの集合型イーサネット(aen)インターフェイスカウント設定ステートメントを生成しないでください。 |
いいえ |
|
|
no-loop-detect-config |
軽量なループ検出設定ステートメントを生成しないでください。 |
いいえ |
|
|
no-platform-defaults-config |
デフォルトのプラットフォーム固有のオプションのステートメントは生成しないでください。 |
いいえ |
|
|
no-policy-and-routing-options-config |
デフォルトのルーティングおよびポリシーオプション設定ステートメントを生成しないでください。 このオプションを指定した場合、 または、デフォルトのアンダーレイ設定の生成を上書きする |
いいえ |
|
|
ストーム制御設定なし |
ストーム制御の設定を生成しないでください。 |
いいえ |
|
|
no-overlay-bgp-config |
オーバーレイの BGP 設定は生成しないでください。 |
いいえ |
|
|
アンダーレイ設定なし |
アンダーレイピアリングの設定は生成しません。 |
いいえ |
|
|
これらのステートメントでは、ピア相互接続インターフェイス、アンダーレイピアリング、ピアレイピアリングなど、ピアPEデバイス間のオーバーレイピアリングなど、ピアPEデバイスを設定するパラメーターを定義し、EVPNファブリックを形成します。コミットスクリプトは、デフォルトで外部BGP(EBGP)とのアンダーレイおよびオーバーレイピアリングを設定します。オプションで、コミットスクリプトが他の利用可能なアンダーレイまたはオーバーレイプロトコルの1つの設定を生成するように指定できます。または、 |
|||
|
ピアID peer-id |
ファブリック内の(ピアPEデバイスと比較して)PEデバイスを識別する番号(1-2)。 コミットスクリプトは、この値を使用して、生成された設定内のピアPEデバイス間で一意でなければならないいくつかの値を導き出します。 |
はい |
|
|
システムID system-id |
ピアPEデバイスのシステムID(MACアドレス形式)。 コミットスクリプトは、ESI LAGインターフェイスでLACPを設定するための設定を導き出すためにこの値を必要とします。 |
はい |
|
|
(デバイス属性) ループバック |
ピア1サブネット peer1-subnet ピア2サブネット peer2-subnet |
ピア PE 1 とピア PE 2 の PE デバイス ループバック IPv4 サブネット アドレス。 このパラメーターから、コミットスクリプトは、ピアPEデバイスのループバックインターフェイスサブネットアドレスと、各デバイスのルーターIDを設定します。 |
はい |
|
(デバイス属性) |
ピアサブネット (inet | inet6) subnet-address |
PEデバイスをピアPEデバイスに接続するインターフェイスのIPv4またはIPv6サブネットアドレス。 このオプションは、 |
はい |
|
peer-subnet interface-name [ interface-name ... ] |
PE デバイスをそのピア PE デバイスに接続するインターフェイスの名前。 |
はい |
|
|
オーバーレイ接続{ ibgp } |
デフォルトのプロトコルであるEBGPではなく、内部BGP(IBGP)を使用して、オーバーレイピアリング用に規定の設定を生成します。 |
いいえ |
|
|
アンダーレイ接続{ospf } |
デフォルトプロトコルであるEBGPの代わりにOSPFを使用して、アンダーレイピアリングの所定の設定を生成します。 |
いいえ |
|
|
これらのステートメントでは、1つ以上のVLAN対応MAC-VRFインスタンスを使用して、VXLANカプセル化でEVPNを実行するようにピアPEデバイスを設定するパラメーターを定義します。 デフォルトでは、コミットスクリプトは、__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1という名前の単一のMAC-VRFインスタンスでEVPN-VXLANを有効にします。 必要に応じて、L2でテナントトラフィックを分離するために複数のMAC-VRFインスタンスを設定できます。 これらのステートメントは、IRB インターフェイスや関連する VLAN など、マルチホーム サーバーへの ESI-LAG またはシングルホーム サーバーへの LAG を設定するためのパラメーターも提供します。オプションで、このスタンザの下で IRB インスタンスの DHCP リレーを設定するように指定することもできます。 |
|||
|
name |
DHCP リレー グループ名。 |
いいえ |
|
|
dhcpサーバーアドレス dhcp-server-address |
DHCPサーバーリレーグループを有効にするためのDHCPサーバーのIPアドレス。 |
いいえ |
|
|
リレーソース DHCP-relay-source-interface |
DHCP リレー ソース ループバック インターフェイスの IP アドレス。 コミットスクリプトは、この送信元アドレスを使用するDHCP |
いいえ |
|
|
VRFインスタンス vrf-instance-id |
DHCPリレーを設定するこの設定のVRFインスタンス識別子。 vrf-instance-idを指定しない場合、コミットスクリプトはデフォルトのVRFインスタンス( |
いいえ |
|
|
irb-instance |
コミットスクリプト処理用のIRBインスタンスとそれに関連するパラメーターを識別するための文字列。 生成された設定で IRB インスタンスのパラメーターと一致する ID を選択することをお勧めします。たとえば、VLAN 10に関連付けられたIRBインスタンスには「irb_10」を使用します。生成された設定ではirb.10になります。 |
はい |
|
|
設定グループを適用 config-groups |
コミットスクリプトがこの階層レベルのステートメントから生成する設定に、指定された設定グループを適用します。 |
いいえ |
|
|
DHCPリレーなし |
この IRB インスタンスを DHCP リレー設定から除外します。 このオプションは、 |
いいえ |
|
|
使用エニーキャストアドレス |
エニーキャストゲートウェイアドレスでIRBインスタンスを設定します。 このオプションでは、使用するエニーキャストMACアドレスを指定するには、 |
いいえ |
|
|
vlan id vlan-num |
IRB インスタンスに関連付けられた VLAN ID。 コミットスクリプトは、一致する論理ユニット番号を持つIRBインターフェイス名を導き出します。例えば、コミットスクリプトは、 vlan-num 10に対してirb.10を設定します。 |
はい |
|
|
(IRB irb-instance) インスタンス |
mac-vrfインスタンス instance-id |
IRB インスタンスが属する MAC-VRF インスタンス ID。 コミットスクリプトは、MAC-VRFインスタンス名__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_instance-idを使用して、MAC-VRFインスタンス設定ステートメントを生成します。 |
いいえ* *このオプションを設定しない場合、コミットスクリプトはデフォルトの instance-id 1を使用してMAC-VRFインスタンスを作成します。 |
|
VRFインスタンス instance-id |
この IRB インスタンスが属するレイヤー 3(L3)仮想ルーティングおよび転送(VRF)インスタンス。 このオプションを指定した場合、コミットスクリプトはVRFインスタンス名__SERVICES_EVPN_EVPN_VXLAN_VRF_instance-idのVRFインスタンス設定ステートメントを生成します。 |
いいえ* *このオプションを設定しない場合、コミットスクリプトはデフォルトのVRFインスタンス( |
|
|
(IRB irb-instance) |
inet(ipv4-subnet-address |[ipv4-addr1 ipv4-addr 2 ...]) |
IPv4 サブネット アドレスまたは IRB インターフェイスのサブネット アドレスのリスト。 わかりやすくするために、両方のピア PE デバイスに同じ IRB サブネット アドレスを設定できます。デフォルトでは、コミットスクリプトはPEピアIDを使用して、設定された ipv4-subnet-address 値に基づいてピアデバイスごとに異なるIRBサブネットアドレスを導き出します。 または、各ピアPEデバイスに必要なサブネットアドレスを設定し、コミットスクリプトがそれらのアドレスを正確に使用するように また、コミットスクリプトがIRBインターフェイス用に生成する追加のデフォルト |
はい* * |
|
inet6(ipv6-subnet-address |[ipv6-addr1 ipv6-addr 2 ...]) |
IRB インターフェイスの IPv6 サブネット アドレス。 コミットスクリプトのデフォルト動作は、このオプションの場合と上記の |
はい* * |
|
|
no-irb-address-auto-derive |
この IRB インスタンス用に生成された設定で IRB サブネット アドレスを派生させないでください。 PE ピア ID を使用するコミット スクリプトのデフォルト動作で、同じ設定( このオプションを使用すると、コミットスクリプトは、指定したサブネットアドレスを正確に使用 このオプションは、すべての IRB インスタンスに適用される |
いいえ |
|
|
仮想ゲートウェイv4アドレス virtual-gateway-v4-address |
IRB インターフェイスの仮想ゲートウェイ IPv4 アドレス。 このオプションが含まれていない場合、デフォルトではコミットスクリプトは |
いいえ |
|
|
仮想ゲートウェイv6アドレス virtual-gateway-v6-address |
IRB インターフェイスの仮想ゲートウェイ IPv6 アドレス。 このオプションを含めない場合、コミットスクリプトは、上記の |
いいえ |
|
|
name |
SERVER_1やHostAなど、ピアPEデバイスに接続されたサーバーを識別するための一意の名前。 この値は、サーバー関連のパラメーターをそのサーバー用に生成するステートメントに関連付けるために内部的に使用されます。このサーバー名は、生成された設定の関連ステートメントの説明パラメーターに表示される場合があります。 |
はい |
|
|
アクセスvlan id access-vlan-id |
このサーバーへのアクセスインターフェイスに関連付けられたVLAN ID。 デフォルトでは、コミットスクリプトはトランクインターフェイス設定を生成し、このMAC-VRFインスタンス階層レベルまたは |
いいえ *このステートメントはオプションですが、サーバーごとに少なくとも1つの |
|
|
設定グループを適用 config-groups |
コミットスクリプトがこの階層レベルのステートメントから生成する設定に、指定された設定グループを適用します。 |
いいえ |
|
|
enable-pxe-boot |
この接続されたサーバーが、プリブート実行環境(PXE)ブートプロセスを使用できるようにします。 コミットスクリプトは、サーバーへのリンクでLACP |
いいえ |
|
|
esi-lag-id esi-lag-id |
このサーバーのESI LAG接続ID。 コミットスクリプトは、ベースインターフェイス名ae0に esi-lag-id を追加することで、このサーバーに接続するための集合型イーサネットインターフェイスを割り当てます(たとえば、 esi-lag-id 1はae1を使用します)。 |
はい* *サーバーごとに少なくとも1つの |
|
|
シングルホームID single-home-id |
指定されたサーバーのシングルホーム接続ID。 コミットスクリプトは、ベースインターフェイス名ae1024に single-home-id を追加することで、このサーバーに接続するための集合型イーサネットインターフェイスを割り当てます(たとえば、 single-home-id 1はae1025を使用します)。 |
はい* *サーバーごとに少なくとも1つの esi-lag-id 」オプションを参照してください。 |
|
|
インターフェイス(interface-name |[ interface-name ...]) |
ピアPEデバイスからこのサーバーへの物理リンクのインターフェイス名またはインターフェイス名のリスト。 |
はい |
|
|
ネイティブvlan-id vlan-id |
このサーバーのネイティブVLAN IDは、EVPNピアデバイスがタグなしフレームを受け入れて、サーバーに接続されたトランクインターフェイス上で柔軟なVLANタグ付けを行うことができます。 |
いいえ |
|
|
vlan-id-list [vlan-id-list] |
このMAC-VRFインスタンスとトランクインターフェイス用サーバーによってホストされるVLAN IDのリスト。 コミットスクリプトは、デフォルトでサーバー接続用のトランクインターフェイス設定を生成します。代わりに、オプションで |
はい* *デフォルト設定では、各サーバーのトランクインターフェイスに、この |
|
|
(サーバー name) |
instance-id |
このサーバーをホストするMAC-VRFインスタンスの識別子。 このオプションを指定しない場合、コミットスクリプトは、これらのサーバーパラメーターをデフォルトのMAC-VRFインスタンス(__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1)に関連付ける設定を生成します。 |
いいえ |
|
アクセスvlan id access-vlan-id |
このサーバーへのアクセスインターフェイスに関連付けられたVLAN ID。 デフォルトでは、コミットスクリプトはトランクインターフェイス設定を生成し、このMAC-VRFインスタンス階層レベルまたは |
いいえ *このステートメントはオプションですが、サーバーごとに少なくとも1つの |
|
|
vlan-id-list [vlan-id-list] |
このMAC-VRFインスタンスとトランクインターフェイス用サーバーによってホストされるVLAN IDのリスト。 コミットスクリプトは、デフォルトでサーバー接続用のトランクインターフェイス設定を生成します。オプションで上記の |
はい* *デフォルト設定では、各サーバーのトランクインターフェイスに、 |
|
|
これらのステートメントでは、デフォルトのVLANやエニーキャストゲートウェイアドレスなど、EVPNファブリック内のピアPEデバイスに共通する設定要素のパラメーターを指定します。コミットスクリプトには、これらのオプションを設定しない場合に使用するデフォルト値があります。 |
|||
|
エニーキャスト-mac anycast-mac |
生成された設定で、指定されたエニーキャスト仮想ゲートウェイのMACアドレスをグローバルに使用します。 |
いいえ |
|
|
デフォルトvlan-id vlan-id |
このVLAN ID(1-4094)を、生成された設定のデフォルトVLANとして使用します。 コミットスクリプトは、これを構成しない場合、システムのデフォルトVLAN IDを使用します。 |
いいえ |
|
|
no-irb-address-auto-derive |
すべての IRB インスタンスの生成された設定で IRB インターフェイス サブネット アドレスを派生させないでください。代わりに、 それ以外の場合、デフォルトでは、コミットスクリプトはPEデバイス または、このオプションを |
いいえ |
|
|
start-aggregate-ethernet-index num |
この番号を、接続されたサーバーへのESI LAGリンクの集合型イーサネットインターフェイス名の開始インデックスとして使用します。 コミットスクリプトは、サーバーへのESI LAGリンクに対してデフォルトでae1から開始し、ピアPE間のリンクに対してのみae0インターフェイス名を予約します。
注:
このオプションは、シングルホームサーバーへのリンク用に生成されたインターフェイス名には影響しません。コミットスクリプトでは、シングルホームサーバーリンクにae1025で始まる集合型イーサネットインターフェイス名を使用します。 |
いいえ |
|
| 仮想ゲートウェイ-mac virtual-gateway-mac |
この仮想ゲートウェイMACアドレスは、生成された設定のIPv4とIPv6の両方のトラフィックに使用します。 IPv4とIPv6トラフィックに異なる仮想ゲートウェイMACアドレスを割り当てる場合は、このオプションの代わりに |
いいえ |
|
|
(グローバルパラメータ) MTU |
オーバーレイ overlay-mtu |
デフォルトのMTU値ではなく、オーバーレイピアリングで使用されるインターフェイスの生成された設定で設定する最大送信単位(MTU)をバイト単位で指定します。 デフォルトのMTU値は、プラットフォームおよび値を設定するインターフェイス(またはプロトコル)のタイプによって異なります。 |
いいえ |
|
アンダーレイ underlay-mtu |
オーバーレイピアリングで使用されるインターフェイスの生成された設定で設定するMTUを、デフォルトのMTU値ではなくバイト単位で指定します。 デフォルトのMTU値は、プラットフォームおよび値を設定するインターフェイス(またはプロトコル)のタイプによって異なります。 |
いいえ |
|
|
(グローバルパラメータ) 仮想ゲートウェイ |
v4-MAC v4-mac |
生成された設定のIPv4トラフィックにこの仮想ゲートウェイMACアドレスをグローバルに使用します。 コミットスクリプトは、このオプションまたは |
いいえ |
|
v6-MAC v6-mac |
グローバルに、生成された設定のIPv6トラフィックにこの仮想ゲートウェイMACアドレスを使用します。 このオプションまたは |
いいえ |
|
コミットスクリプトが生成された設定でEZ-LAG設定要素をどのように使用するか
表2は 、コミットスクリプトが使用する、または提供された簡略化された設定から派生した設定要素とデフォルト値を示しています。
| 構成要素 | デフォルト値または派生値 |
|---|---|
|
一般要素または共有要素 |
|
|
生成された設定内の |
num はデフォルトでは255です。 (プラットフォームによっては、異なるデフォルトプラットフォーム固有の値が使用される場合があります)。 |
|
指定されたパラメーターまたは派生パラメーターを対応するピアPEデバイスに関連付けるためのピアPE識別子 最安値 |
パラメーター peer-id は、各ピア PE デバイスに必要です(デフォルト値はありません)。 peer-idには、1または2の値を指定できます。 |
|
ピアPEデバイスループバックインターフェイス(lo0)アドレス
|
そのピアIDに対して、提供されたループバックサブネットアドレスから peer-id されたピアPEデバイス上のループバックインターフェイスアドレスを使用します。 |
|
生成された設定の
|
デバイスのループバック インターフェイス アドレスと同じ値が割り当てられます。 |
|
フローごとのロードバランシングのためのルーティングオプションポリシー、ロードバランシングポリシー |
set policy-options policy-statement pplb then load-balance per-packet set routing-options forwarding-table export pplb |
|
サーバーに面する各インターフェイスのストーム制御設定 |
ストーム制御の設定はプラットフォームによって異なります。プラットフォームごと生成される設定の違いについては、 EZ-LAG生成設定のプラットフォーム固有の動作 を参照してください。 |
|
ピアツーピアPEデバイス接続 設定されたEVPNピアPEデバイスに適用されるパラメーターを追跡するために、内部で使用されるピアPEデバイスIDを以下のように指定します。
|
|
|
集合型イーサネットインターフェイス名 |
ae0 |
|
集合型イーサネットインターフェイスアドレス
|
設定を簡素化するために、両方のピアPEデバイスで同じ subnet-address を設定します。 コミットスクリプトは、以下のように peer-id に基づいてインターフェイスアドレスを導き出します。
例えば、IPv4 subnet-address が 10.0.1.0/31 の場合:
|
|
集合型イーサネットインターフェイスメンバー、物理インターフェイスまたはインターフェイス 最安値 |
パラメータ[ interface-name ... ]は必須です。これらのインターフェイスをae0のメンバーリンクとして設定します。 |
|
ピアPEデバイスからサーバーへの接続 サーバー名を指定し、それらのサーバーへのリンクを表すID(マルチホームESI LAG接続またはシングルホーム接続)を次のように割り当てます。
コミットスクリプトは、設定された要素を接続されたサーバーに関連付けるためにサーバー名を内部的に使用しますが、関連する生成された設定ステートメントの説明要素にもこれらの名前を表示します。 |
|
| マルチホームサーバーへのESI LAGリンクの集合型イーサネットインターフェイス名を割り当てるための開始インデックス |
デフォルトは1(ae1)です デフォルト値を上書きして別の開始インデックス(num)を割り当てるには、次のように設定します。
このオプションは、マルチホームサーバーへの集合型イーサネットインターフェイスの開始インデックスにのみ影響します( このオプションは、コミットスクリプトがシングルホームサーバーリンク( |
|
物理またはピアPEデバイスからサーバーへのインターフェイスの名前(単一インターフェイスまたはインターフェイスのリスト) 最安値 |
サーバーごとの必須パラメータ、デフォルトなし |
|
集合型イーサネットインターフェイス名(aeindex)と論理ユニット(ユニット num)
|
サーバーリンクIDと設定されたMAC-VRFインスタンスID(またはデフォルトのMAC-VRF instance-id 1)に基づいて、以下のように導き出します。
|
|
集合型イーサネットインターフェイスオプションとメンバーVLAN
|
(デフォルト)設定されたサーバー 例えば、デフォルトのMAC-VRFinstance-id 1と set interfaces ae1 vlan-tagging # *Or flexible-vlan-tagging, or no VLAN tagging setting is generated set interfaces ae1 encapsulation flexible-ethernet-services set interfaces ae1 unit 1 family ethernet-switching interface-mode trunk set interfaces ae1 unit 1 family ethernet-switching vlan members 10 set interfaces ae1 unit 1 family ethernet-switching vlan members 20 または、指定されたアクセスVLANを使用して、アクセスインターフェイスモードのインターフェイスを有効にすることもできます。 例えば、デフォルトのMAC-VRFinstance-id1と set interfaces ae2 unit 0 family ethernet-switching interface-mode access set interfaces ae2 unit 0 family ethernet-switching vlan members 100 *古いリリースでは、コミットスクリプトが |
|
PEデバイスからサーバーへのリンク上のLACPのシステムID(MACアドレス形式) From:
|
以下のようにサーバーリンクIDを追加して、サーバーリンクごとの system-id から導出します。 system-id + esi-lag-id または system-id + single-home-id 例えば、 system-id が10:11:12:13:14:15の場合、 esi-lag-id 1(ae1)の場合、そのリンクに対して生成されたLACP設定では、LACPシステムIDは10:11:12:13:14:16になります。 set interfaces ae1 aggregated-ether-options lacp active set interfaces ae1 aggregated-ether-options lacp system-id 10:11:12:13:14:16
注:
ピアサーバーリンクのLACP設定をスキップするには、次のオプションを含めます。 set services evpn evpn-vxlan server server-name no-lacp |
|
マルチホームサーバーインターフェイスESI LAG設定 最安値 |
ESIを自動的に導き出します。 set interfaces aeesi-lag-id esi auto-derive type-1-lacp set interfaces aeesi-lag-id all-active |
|
サーバーに面した論理集約型イーサネットインターフェイスでの軽量なループ検知設定
|
設定された各サーバーに接続された集合型イーサネットインターフェイスに対して、設定されたMAC-VRFインスタンスIDまたはデフォルトのinstance-id1に基づく論理ユニットを使用して、アクション set protocols loop-detect enhanced interface aeesi-lag-id.instance-id vlan-id vlan-id set protocols loop-detect enhanced interface aeesi-lag-id.instance-id loop-detect-action interface-down set protocols loop-detect enhanced interface aeesi-lag-id.instance-id transmit-interval 1s set protocols loop-detect enhanced interface aeesi-lag-id.instance-id revert-interval 60 このループ検出機能の詳細については、 EVPN-VXLAN Lightweight Leaf to Server Loop Detectionを参照してください。
注:コミットスクリプトは、EVPN-VXLAN軽量ループ検出機能をサポートするプラットフォームでのみループ検出設定を生成します(機能エクスプローラを参照)。
|
|
EVPN、VXLAN、IRB インターフェイス要素 生成された設定でサポートされているEVPNインスタンスパラメータ:MAC-VRFインスタンスタイプ、VLAN対応サービスタイプ、VXLANカプセル化 |
|
|
MAC-VRF EVPNインスタンス名 From: |
1つ以上の
それ以外の場合、設定された各 instance-idのMAC-VRFインスタンス名は__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_instance-idになります。 |
|
MAC-VRFインスタンスごとの集合型イーサネットインターフェイス論理ユニット
|
関連する論理インターフェイスを以下のように導出して設定します。
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_instance-id interface ae(esi-lag-id | single-home-id).instance-id |
|
EVPNインスタンスのRD(ルート識別子) From:
|
各MAC-VRFルーティングインスタンスのルート識別子は、サブネットアドレスとMAC-VRF instance-id ループバックピアPEデバイスから派生します。 peer<peer-id>-subnet:instance-id |
|
EVPNインスタンスのターゲット拡張コミュニティ 最安値 |
vrf-target:1:instance-id |
|
EVPNインスタンスでホストされるVLAN(ブリッジドメイン) From: |
VLAN名は、SERVICES_EVPN_EVPN_VXLAN_VLAN_です。vlan-id |
|
設定されたサーバーVLANに対応するIRBインターフェイス論理ユニット From: |
IRB インターフェイス論理ユニットは、次の生成された設定で vlan-id されます。
|
|
IRB インターフェイス アドレス( 最安値 生成されたコンフィギュレーションに、(共通の設定されたsubnet-address値から派生したデフォルトアドレスではなく)ピアPEデバイスごとに明示的に設定した異なるIRBインターフェイスsubnet-address値を持つようにするには、次のオプションを設定します。
|
IPv4またはIPv6 subnet-addressから、ピアPEデバイスごとに異なるアドレスを導き出します。 パラメーター subnet-address は必須であり、設定を簡素化するために、両方のピアPEデバイスで同じ subnet-address を設定します。 コミットスクリプトは、以下のように、 subnet-address と peer-idに基づいて、ピアPEデバイスごとに異なるIRBインターフェイスアドレスを導き出します。
例えば、IPv4 subnet-address が 10.10.1.0/24 の場合:
注:
コミットプロセスでは、両方のデバイスに同じサブネットアドレスの設定を強制するコミットチェックは実行されません。デフォルトでは、コミットスクリプトは、この階層レベルで設定された subnet-address に基づいてIRBインターフェイスサブネットアドレスを導き出します。 そのため、両方のピアPEデバイスでこのパラメーターに同じサブネットアドレスを使用し、各デバイスで異なる |
|
IRB インターフェイス仮想ゲートウェイ アドレス 最安値 デフォルトの派生仮想ゲートウェイアドレスを使用するのではなく、仮想ゲートウェイのIPv4またはIPv6アドレスを指定するには、
|
IRB インスタンスの仮想ゲートウェイ アドレスを、IPv4 または IPv6 subnet-address サブネット範囲内の設定可能な最上位アドレスとして導き出します。 例えば、IPv4( 同様に、例えば、IPv6( |
|
IRB インターフェイス仮想ゲートウェイ MACアドレス デフォルトの仮想ゲートウェイのIPv4またはIPv6アドレスを上書きするには、
|
IPv4仮想ゲートウェイMACアドレス:00:00:5e:00:01:01 IPv6仮想ゲートウェイのMACアドレス: 00:00:5e:00:02:01 |
|
VXLANネットワーク識別子(VNI)マッピング From: |
ベース値10000に vlan-id を追加する |
|
PE デバイス用アンダーレイ ピアリング - デフォルト プロトコル:EBGP BGPグループ名:__SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY |
|
|
自律システム(AS)番号 |
65000 + peer-id |
|
BGPグループ設定用のローカルAS番号とピアAS番号(
|
AS番号は、もう一方のピアPEデバイス |
|
BGPグループ設定用のローカルデバイスアドレスとピアネイバーアドレス(生成された設定のネイバー
|
ピアPEデバイス ローカル アドレスとネイバー アドレスは、もう一方のピア PE デバイス |
|
アンダーレイまたはオーバーレイピアリングインターフェイスのMTUサイズ |
デフォルトのMTUサイズを使用する代わりに、 MTU設定の詳細については、 メディアMTUとプロトコルMTU を参照してください。 |
|
EBGPピアPEデバイスにループバックインターフェイスをアドバタイズするためのルーティングポリシー |
set policy-options policy-statement EXPORT-LO0 term LOOPBACK from interface lo0.0 set policy-options policy-statement EXPORT-LO0 term LOOPBACK then accept set policy-options policy-statement EXPORT-LO0 term REJECT then reject set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY export EXPORT-LO |
|
PE デバイス用オーバーレイ ピアリング - デフォルト プロトコル:EBGP BGPグループ名:__SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY |
|
|
自律システム(AS)番号(
|
65000 + peer-id |
|
生成されたBGPグループ設定(
|
各ピアデバイスは、提供された |
|
PE デバイス用のその他のアンダーレイ ピアリング オプション—OSPF
|
|
|
OSPFアンダーレイピアリングを持つ集合型イーサネットインターフェイス論理ユニット |
ae0.0 |
|
OSPFエリア |
0.0.0.0 |
|
PE デバイス用のその他のオーバーレイ ピアリング オプション—IBGP
|
|
|
生成された設定内の内部BGPピアリング( |
65000 |
|
生成されたIBGPグループ設定(
|
EBGPオーバーレイの場合と同様に、各ピアデバイスは提供された |
|
VRFルーティングインスタンスのDHCPリレーを設定するオプション
|
|
|
DHCP リレー グループの設定
|
派生DHCPリレーグループ名はSERVICES_EVPN_EVPN_VXLAN_VRFでname デフォルト設定は次のとおりです。 [edit routing-instances __SERVICES_EVPN_EVPN_VXLAN_VRF_instance-id forwarding-options] set dhcp-relay forward-only set dhcp-relay server-group SERVICES_EVPN_EVPN_VXLAN_VRFnamedhcp-server-address [edit routing-instances __SERVICES_EVPN_EVPN_VXLAN_VRF_instance-id forwarding-options dhcp-relay group SERVICES_EVPN_EVPN_VXLAN_VRFname] set active-server-group SERVICES_EVPN_EVPN_VXLAN_VRFname set overrides relay-source relay-source-interface set relay-option-82 server-id-override |
EZ-LAG生成設定のプラットフォーム固有の動作
EZ-LAG機能をサポートするプラットフォームとリリースについては、機能エクスプローラーの EVPNデュアルホーミング(EZ-LAG)を使用したESI LAGSの簡略化設定 のエントリを参照してください。
以下の表を使用して、EZ-LAG機能をサポートするさまざまなプラットフォームで生成された設定のプラットフォーム固有の違いを確認します。
|
プラットフォーム |
違い |
|---|---|
|
EX9204、EX9208、EX9214ルーター |
ストーム制御デフォルトで生成された設定: set forwarding-options storm-control-profiles __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL all bandwidth-percentage 1 set interfaces interface-name family ethernet-switching storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL |
|
EX9204、EX9208、EX9214ルーター以外のサポートされている他のプラットフォーム |
ストーム制御デフォルトで生成された設定: set forwarding-options storm-control-profiles __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL all bandwidth-percentage 1 set interfaces interface-name ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL |
マルチホームサーバーでのEZ-LAG設定
図3 は、2台のマルチホームサーバーが2台のピアPEデバイスに接続されたトポロジーを示しています。ピアPEデバイスは、2つのサーバーVLAN(VLAN ID 10および20)をホストする小さなEVPNファブリックでバックツーバックで接続されます。
2台のマルチホームサーバーによる設定の簡略化
このセクションでは、 図 3 のトポロジーにおける最小 EZ-LAG 構成の例を示します。 [edit services evpn] 設定スタンザでステートメントを使用します。この設定は、対応するEVPN-VXLAN設定を生成するためにコミットスクリプトに必要なすべてのパラメーターを提供します。各ピアPEデバイスに固有のいくつかの要素のみを設定します。それ以外の場合、ほとんどの設定は両方のデバイスで同じになります。
この例では、両方のピアPEデバイスが同じVLANをホストし、同じ物理インターフェイス名を使用してマルチホームサーバーにリンクしているため、これらの必要な設定パラメータはすべて、ピアPEデバイス間で共通の設定の一部にすることができます。ただし、デバイスごとの物理インターフェイスの割り当ては通常、実際のお客様の導入では異なるため、これらのパラメーターのEZ-LAG設定ステートメントを、各ピアPEデバイスについて個別に以下に含めます。
コミットスクリプトは、一部の要素にデフォルト値を使用します。また、前述のように、生成された設定の他の値を簡略化された設定のパラメーターから自動的に導き出します。
この設定では、両方のピアPEデバイスに以下の共通のサブネットアドレスパラメーターを設定することに注意してください。これは、コミットスクリプトが、スクリプトが実行されている peer-id に基づいて、各ピアPEデバイスの値を使用または自動的に導き出すためです。
-
各デバイスのデバイスループバックサブネットアドレス:
set services evpn device-attribute loopback peer1-subnet peer1-subnet peer2-subnet peer2-subnet
コミットスクリプトは、提供されたループバックサブネットアドレスを、実行される peer-id のローカルアドレスとして使用します。もう一方の peer-id ループバックサブネットアドレスをピアPEデバイスのネイバーアドレスとして使用します。
-
ピアPEデバイスのピアツーピアリンクサブネットアドレス:
set services evpn device-attribute peer-to-peer peer-subnet inet subnet-address
コミットスクリプトは、 peer-id 1 の集合型イーサネットインターフェイスサブネットアドレスを設定済みの subnet-addressとして使用し、 peer-id 2 のアドレスをアドレスサブネット範囲の下位バイトの subnet-address プラス 1 として導き出します。
-
各 VLAN にサービスを提供する各 IRB インターフェイスの IRB インターフェイス サブネット アドレス:
set services evpn evpn-vxlan irb irb-instance subnet-address inet subnet-address
コミットスクリプトは、上記のピアツーピア集約イーサネットアドレスの場合と同じ方法でIRBインターフェイスアドレスを導出します。peer-id1に設定されたsubnet-addressを使用し、peer-id2のsubnet-addressアドレス範囲の下位バイトに1を追加します。
コミットプロセスでは、両方のデバイスに同じサブネットアドレスの設定を強制するコミットチェックは実行されません。デフォルトでは、コミットスクリプトは、提供された subnet-address peer-id 1の値に基づいて、これらのアドレスを自動的に導き出します。そのため、EZ-LAG設定の両方のピアPEデバイスで、これらのサブネットアドレスを同じベース値に設定することを強くお勧めします。こうすることで、各ピアPEデバイス上のループバックデバイス、ループバックピアリンク、IRBインターフェイスサブネットアドレスに対して、デフォルトアドレスの導出が期待どおりに機能します。
コミットスクリプトが生成された設定に対して導出するすべての値の詳細については、 生成された設定の派生値 を参照してください。
2台のマルチホームサーバー用のEZ-LAG設定
ピアPE 1:
set services evpn device-attribute peer-id 1
set services evpn device-attribute peer-to-peer peer-subnet interface-name ge-0/0/0
set services evpn device-attribute peer-to-peer peer-subnet interface-name ge-0/0/1
set services evpn evpn-vxlan server SERVER_1 interface ge-0/0/3
set services evpn evpn-vxlan server SERVER_2 interface ge-0/0/4
ピアPE 2:
set services evpn device-attribute peer-id 2
set services evpn device-attribute peer-to-peer peer-subnet interface-name ge-1/0/0
set services evpn device-attribute peer-to-peer peer-subnet interface-name ge-1/0/1
set services evpn evpn-vxlan server SERVER_1 interface ge-0/0/3
set services evpn evpn-vxlan server SERVER_2 interface ge-0/0/4
両方のピアPEデバイス上の共通設定:
set services evpn device-attribute loopback peer1-subnet 192.168.1.1/32 peer2-subnet 192.168.2.1/32
set services evpn device-attribute system-id 10:11:12:13:14:10
set services evpn device-attribute peer-to-peer peer-subnet inet 10.1.1.0/31
set services evpn evpn-vxlan irb irb_10 vlan-id 10
set services evpn evpn-vxlan irb irb_10 subnet-address inet 10.10.1.1/24
set services evpn evpn-vxlan irb irb_20 vlan-id 20
set services evpn evpn-vxlan irb irb_20 subnet-address inet 10.20.1.1/24
set services evpn evpn-vxlan server SERVER_1 esi-lag-id 1
set services evpn evpn-vxlan server SERVER_1 vlan-id-list [ 10 20 ]
set services evpn evpn-vxlan server SERVER_2 esi-lag-id 2
set services evpn evpn-vxlan server SERVER_2 vlan-id-list [ 10 20 ]
簡略化設定で指定されていないデフォルトパラメーター
コミットスクリプトでは、この簡略化された設定では指定していない以下のデフォルト要素を使用します。
| 構成要素 | デフォルト値 |
|---|---|
|
集合型イーサネットデバイス数 |
255 |
|
ピアツーピアPEデバイスリンク |
ae0 |
|
オーバーレイピアリング自律システム番号ベース値 |
65000 |
|
アンダーレイおよびオーバーピアリングプロトコル |
EBGP |
|
アンダーレイ BGP グループ名 |
__SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY |
|
アンダーレイエクスポートポリシー名とポリシーステートメント |
エクスポート-LO0 |
|
オーバーレイBGPグループ名 |
__SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY |
|
EVPN-VXLAN MAC-VRFインスタンス |
instance-id 1 名前:__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1
|
|
仮想ゲートウェイMACアドレス(IPv4用) |
00:00:5e:00:01:01 |
|
VLAN名 |
サービス_EVPN_EVPN_VXLAN_VLAN_vlan-id |
|
ストーム制御プロファイル名 |
__サービス_EVPN_EVPN_VXLAN_STORM_CONTROL |
2台のマルチホームサーバーで生成された設定
EZ-LAG設定コミットスクリプトを有効にした場合、 2台のマルチホームサーバーを使用した簡略化設定で設定をコミットすると、コミットスクリプトは以下のEVPN-VXLAN設定を生成します。デフォルトでは、コミットスクリプトは、サーバーに面したインターフェイス上でストーム制御と軽量ループ検出を設定します。
この生成された設定でコミットスクリプトが簡略化された設定から導出するすべての値については、 生成された設定の派生値 を参照してください。
ピアPE 1:
set chassis aggregated-devices ethernet device-count 255
set chassis network-services enhanced-ip
set interfaces ge-0/0/0 ether-options 802.3ad ae0
set interfaces ge-0/0/1 ether-options 802.3ad ae0
set interfaces ge-0/0/3 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/3 ether-options 802.3ad ae1
set interfaces ge-0/0/4 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/4 ether-options 802.3ad ae2
set interfaces ae0 aggregated-ether-options lacp active
set interfaces ae0 unit 0 family inet address 10.1.1.0/31
set interfaces ae1 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae1 encapsulation flexible-ethernet-services
set interfaces ae1 esi auto-derive type-1-lacp
set interfaces ae1 esi all-active
set interfaces ae1 aggregated-ether-options lacp active
set interfaces ae1 aggregated-ether-options lacp system-id 10:11:12:13:14:11
set interfaces ae1 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae1 unit 1 family ethernet-switching vlan members 10
set interfaces ae1 unit 1 family ethernet-switching vlan members 20
set interfaces ae2 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae2 encapsulation flexible-ethernet-services
set interfaces ae2 esi auto-derive type-1-lacp
set interfaces ae2 esi all-active
set interfaces ae2 aggregated-ether-options lacp active
set interfaces ae2 aggregated-ether-options lacp system-id 10:11:12:13:14:12
set interfaces ae2 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae2 unit 1 family ethernet-switching vlan members 10
set interfaces ae2 unit 1 family ethernet-switching vlan members 20
set interfaces irb unit 10 virtual-gateway-accept-data
set interfaces irb unit 10 family inet address 10.10.1.1/24 virtual-gateway-address 10.10.1.254
set interfaces irb unit 10 virtual-gateway-v4-mac 00:00:5e:00:01:01
set interfaces irb unit 20 virtual-gateway-accept-data
set interfaces irb unit 20 family inet address 10.20.1.1/24 virtual-gateway-address 10.20.1.254
set interfaces irb unit 20 virtual-gateway-v4-mac 00:00:5e:00:01:01
set interfaces lo0 unit 0 family inet address 192.168.1.1/32 primary
set interfaces lo0 unit 0 family inet address 192.168.1.1/32 preferred
set forwarding-options storm-control-profiles __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL all bandwidth-percentage 1
set policy-options policy-statement EXPORT-LO0 term LOOPBACK from interface lo0.0
set policy-options policy-statement EXPORT-LO0 term LOOPBACK then accept
set policy-options policy-statement EXPORT-LO0 term REJECT then reject
set policy-options policy-statement pplb then load-balance per-packet
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 instance-type mac-vrf
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 protocols evpn encapsulation vxlan
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 protocols evpn default-gateway no-gateway-community
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vtep-source-interface lo0.0
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 service-type vlan-aware
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae1.1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae2.1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 route-distinguisher 192.168.1.1:1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vrf-target target:1:1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 vlan-id 10
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 l3-interface irb.10
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 vxlan vni 10010
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 vlan-id 20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 l3-interface irb.20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 vxlan vni 10020
set routing-options router-id 192.168.1.1
set routing-options autonomous-system 65001
set routing-options forwarding-table export pplb
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY type external
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY local-address 10.1.1.0
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY export EXPORT-LO0
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY local-as 65004
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY multipath multiple-as
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY neighbor 10.1.1.1 peer-as 65003
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY type external
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY multihop ttl 2
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY multihop no-nexthop-change
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY local-address 192.168.1.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY family evpn signaling
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY neighbor 192.168.2.1 peer-as 65002
set protocols evpn no-core-isolation
set protocols l2-learning platform-parameters no-mac-flush-on-aa-ae-down
set protocols loop-detect enhanced interface ae1.1 vlan-id 10
set protocols loop-detect enhanced interface ae1.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae1.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae1.1 revert-interval 60
set protocols loop-detect enhanced interface ae2.1 vlan-id 10
set protocols loop-detect enhanced interface ae2.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae2.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae2.1 revert-interval 60
ピアPE 2:
set chassis aggregated-devices ethernet device-count 255
set chassis network-services enhanced-ip
set interfaces ge-0/0/0 ether-options 802.3ad ae0
set interfaces ge-0/0/1 ether-options 802.3ad ae0
set interfaces ge-0/0/3 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/3 ether-options 802.3ad ae1
set interfaces ge-0/0/4 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/4 ether-options 802.3ad ae2
set interfaces ae0 aggregated-ether-options lacp active
set interfaces ae0 unit 0 family inet address 10.1.1.0/31
set interfaces ae1 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae1 encapsulation flexible-ethernet-services
set interfaces ae1 esi auto-derive type-1-lacp
set interfaces ae1 esi all-active
set interfaces ae1 aggregated-ether-options lacp active
set interfaces ae1 aggregated-ether-options lacp system-id 10:11:12:13:14:11
set interfaces ae1 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae1 unit 1 family ethernet-switching vlan members 10
set interfaces ae1 unit 1 family ethernet-switching vlan members 20
set interfaces ae2 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae2 encapsulation flexible-ethernet-services
set interfaces ae2 esi auto-derive type-1-lacp
set interfaces ae2 esi all-active
set interfaces ae2 aggregated-ether-options lacp active
set interfaces ae2 aggregated-ether-options lacp system-id 10:11:12:13:14:12
set interfaces ae2 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae2 unit 1 family ethernet-switching vlan members 10
set interfaces ae2 unit 1 family ethernet-switching vlan members 20
set interfaces irb unit 10 virtual-gateway-accept-data
set interfaces irb unit 10 family inet address 10.10.1.2/24 virtual-gateway-address 10.10.1.254
set interfaces irb unit 10 virtual-gateway-v4-mac 00:00:5e:00:01:01
set interfaces irb unit 20 virtual-gateway-accept-data
set interfaces irb unit 20 family inet address 10.20.1.2/24 virtual-gateway-address 10.20.1.254
set interfaces irb unit 20 virtual-gateway-v4-mac 00:00:5e:00:01:01
set interfaces lo0 unit 0 family inet address 192.168.2.1/32 primary
set interfaces lo0 unit 0 family inet address 192.168.2.1/32 preferred
set forwarding-options storm-control-profiles __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL all bandwidth-percentage 1
set policy-options policy-statement EXPORT-LO0 term LOOPBACK from interface lo0.0
set policy-options policy-statement EXPORT-LO0 term LOOPBACK then accept
set policy-options policy-statement EXPORT-LO0 term REJECT then reject
set policy-options policy-statement pplb then load-balance per-packet
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 instance-type mac-vrf
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 protocols evpn encapsulation vxlan
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 protocols evpn default-gateway no-gateway-community
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vtep-source-interface lo0.0
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 service-type vlan-aware
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae1.1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae2.1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 route-distinguisher 192.168.2.1:1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vrf-target target:1:1
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 vlan-id 10
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 l3-interface irb.10
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_10 vxlan vni 10010
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 vlan-id 20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 l3-interface irb.20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_20 vxlan vni 10020
set routing-options router-id 192.168.2.1
set routing-options autonomous-system 65002
set routing-options forwarding-table export pplb
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY type external
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY local-address 10.1.1.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY export EXPORT-LO0
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY local-as 65003
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY multipath multiple-as
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY neighbor 10.1.1.0 peer-as 65004
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY type external
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY multihop ttl 2
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY multihop no-nexthop-change
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY local-address 192.168.2.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY family evpn signaling
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY neighbor 192.168.1.1 peer-as 65001
set protocols evpn no-core-isolation
set protocols l2-learning platform-parameters no-mac-flush-on-aa-ae-down
set protocols loop-detect enhanced interface ae1.1 vlan-id 10
set protocols loop-detect enhanced interface ae1.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae1.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae1.1 revert-interval 60
set protocols loop-detect enhanced interface ae2.1 vlan-id 10
set protocols loop-detect enhanced interface ae2.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae2.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae2.1 revert-interval 60
生成された設定の派生値
2台のマルチホームサーバーで生成された設定で生成された設定では、コミットスクリプトは対応するEZ-LAG設定要素に基づいて以下の値を導き出します。
| 構成要素 | [edit services evpn]から派生 | ピアの派生値 peer-id | |
|---|---|---|---|
| ピア1 | ピア2 | ||
|
AS番号 |
デフォルトのAS番号ベース:65000 |
アンダーレイAS番号:65004 オーバーレイAS番号:65001 |
アンダーレイAS番号:65003 オーバーレイAS番号:65002 |
|
ピアツーピアae0アドレス |
|
10.1.1.0/31 |
10.1.1.1/31 |
|
アンダーレイEBGPローカルアドレスとネイバーアドレス |
|
|
|
|
オーバーレイEBGPローカルアドレスとネイバーアドレス |
|
|
|
|
system-id サーバーごとの LACP 設定用 ESI LAG リンク |
|
ae1: 10:11:12:13:14:11 ae2: 10:11:12:13:14:12 |
ae1: 10:11:12:13:14:11 ae2: 10:11:12:13:14:12 |
|
サーバーVLAN
|
|
|
|
|
IRB インターフェイス サブネット アドレスと |
|
10.10.1.1/24 10.10.1.254/24 |
10.10.1.2/24 10.10.1.254/24 |
|
IRBインターフェイスサブネットアドレスと |
|
10.20.1.1/24 10.20.1.254/24 |
10.20.1.2/24 10.20.1.254/24 |
|
MAC-VRFインスタンスルート識別子 |
デフォルトのMAC-VRF instance-id:1
|
192.168.1.1:1 |
192.168.2.1:1 |
|
MAC-VRFインスタンスルートターゲット |
デフォルトのMAC-VRF instance-id:1
|
|
|
|
MAC-VRFインスタンスのサーバーごとの集約されたイーサネットインターフェイス論理ユニットESI LAGリンク: ae[esi-lag-id].[instance-id] |
デフォルトのMAC-VRF instance-id:1
|
サーバー1:ae1.1 サーバー2:ae2.1 |
サーバー1:ae1.1 サーバー2:ae2.1 |
|
IRB インターフェイス名(VLAN 10 および 20) |
|
|
|
|
VLAN から VNI へのマッピング(VLAN 10 および 20) |
デフォルトのVNI基本値:10000 |
VLAN 10の場合:10010 VLAN 20の場合:10020 |
VLAN 10の場合:10010 VLAN 20の場合:10020 |
新しいマルチホームサーバーの設定を追加する
図4 は、 図3 と同じトポロジーを示し、マルチホームサーバーを追加したものです。
ここでの設定例は、VLAN 10 と VLAN 20 の 2 つの VLAN をホストする新しいマルチホームサーバーであるサーバー 3 を追加する方法を示しています。
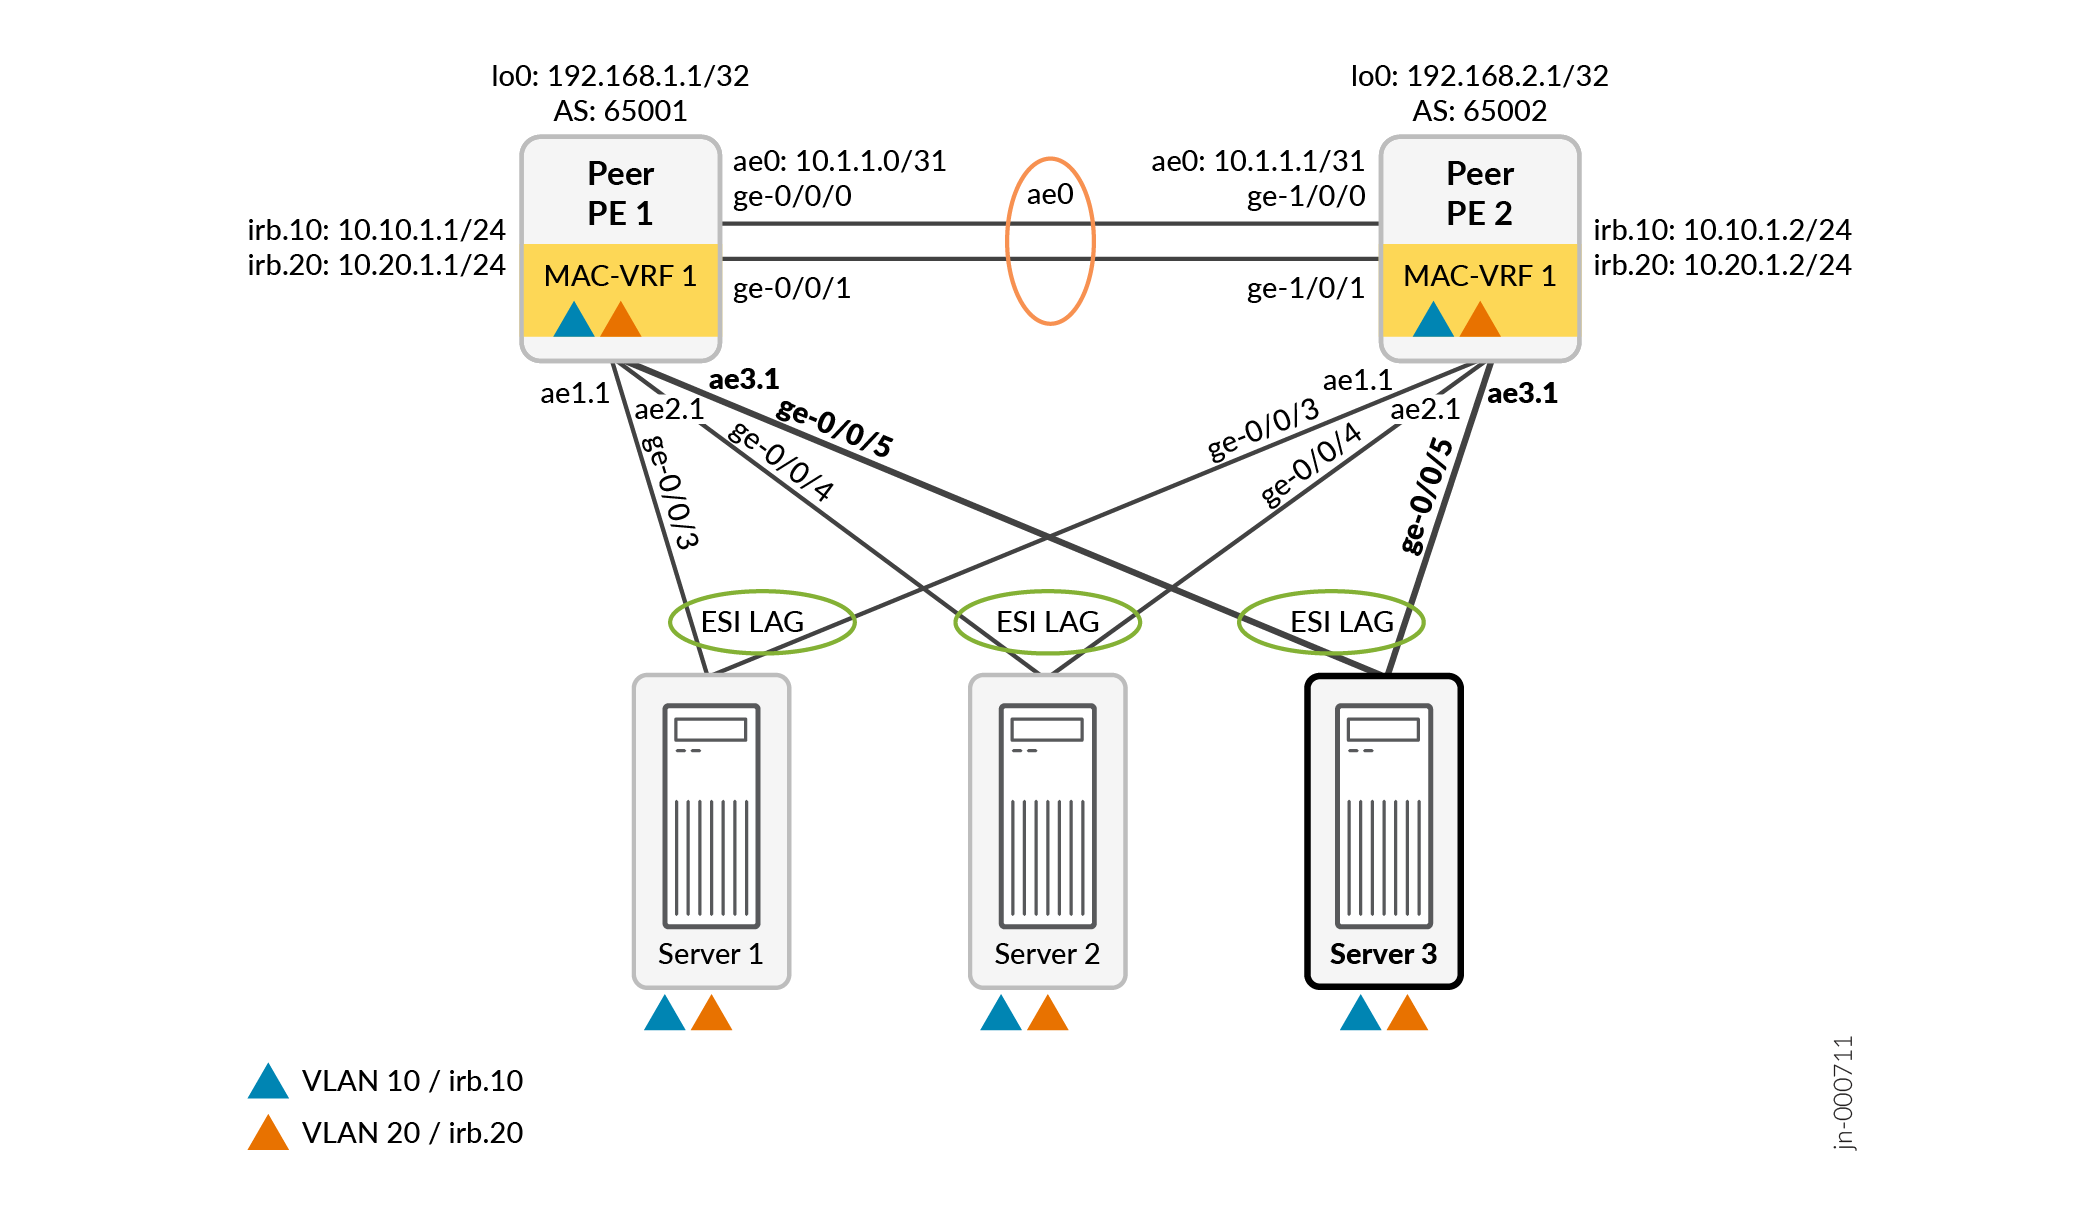
新しいマルチホームサーバーとESI LAGを追加するための簡略化設定
この例では、両方のピアPEデバイスが以下のようになります。
-
インターフェイスge-0/0/5を使用して新しいサーバーにリンクします。
-
同じVLAN(VLAN 10とVLAN20)をホストします。
-
デフォルトでES識別子を自動的に導き出す(
set interfaces aex esi auto-derive type-1-lacpコマンドを使用)
その結果、両方のデバイスに同じ追加EZ-LAG設定ステートメントを追加でき、コミットスクリプトは両方のデバイスで同じ追加設定ステートメントを生成します。また、この設定例のように、[edit services evpn evpn-vxlan]階層レベルの server server-name オプションを同じコマンドに組み合わせることもできます。このユースケースには、1つの設定ライン項目のみを追加する必要があります。
対応するESI LAGリンクを持つサーバー3を追加するには、ピアPE1とピアPE2の両方の既存の簡略化設定に、以下の単一のEZ-LAG設定コマンドを追加します。
set services evpn evpn-vxlan server SERVER_3 esi-lag-id 3 vlan-id-list [ 10 20 ] interface ge-0/0/5
新しいマルチホームサーバーとESI LAG用に追加で生成された設定
コミットスクリプトは、 新しいマルチホームサーバーとESI LAGを追加するための簡略化設定の簡略化された設定ステートメントから、両方のピアPEデバイスで以下の追加設定を生成します。
set interfaces ge-0/0/5 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/5 ether-options 802.3ad ae3
set interfaces ae3 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae3 encapsulation flexible-ethernet-services
set interfaces ae3 esi auto-derive type-1-lacp
set interfaces ae3 esi all-active
set interfaces ae3 aggregated-ether-options lacp active
set interfaces ae3 aggregated-ether-options lacp system-id 10:11:12:13:14:13
set interfaces ae3 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae3 unit 1 family ethernet-switching vlan members 10
set interfaces ae3 unit 1 family ethernet-switching vlan members 20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae3.1
set protocols loop-detect enhanced interface ae3.1 vlan-id 10
set protocols loop-detect enhanced interface ae3.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae3.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae3.1 revert-interval 60
新しいVLANおよびIRBインターフェイスを追加する
図5 は、 図5 と同じトポロジーを示しています。新しいVLAN、VLAN 30は、サーバー1とサーバー2でのみホストされます。
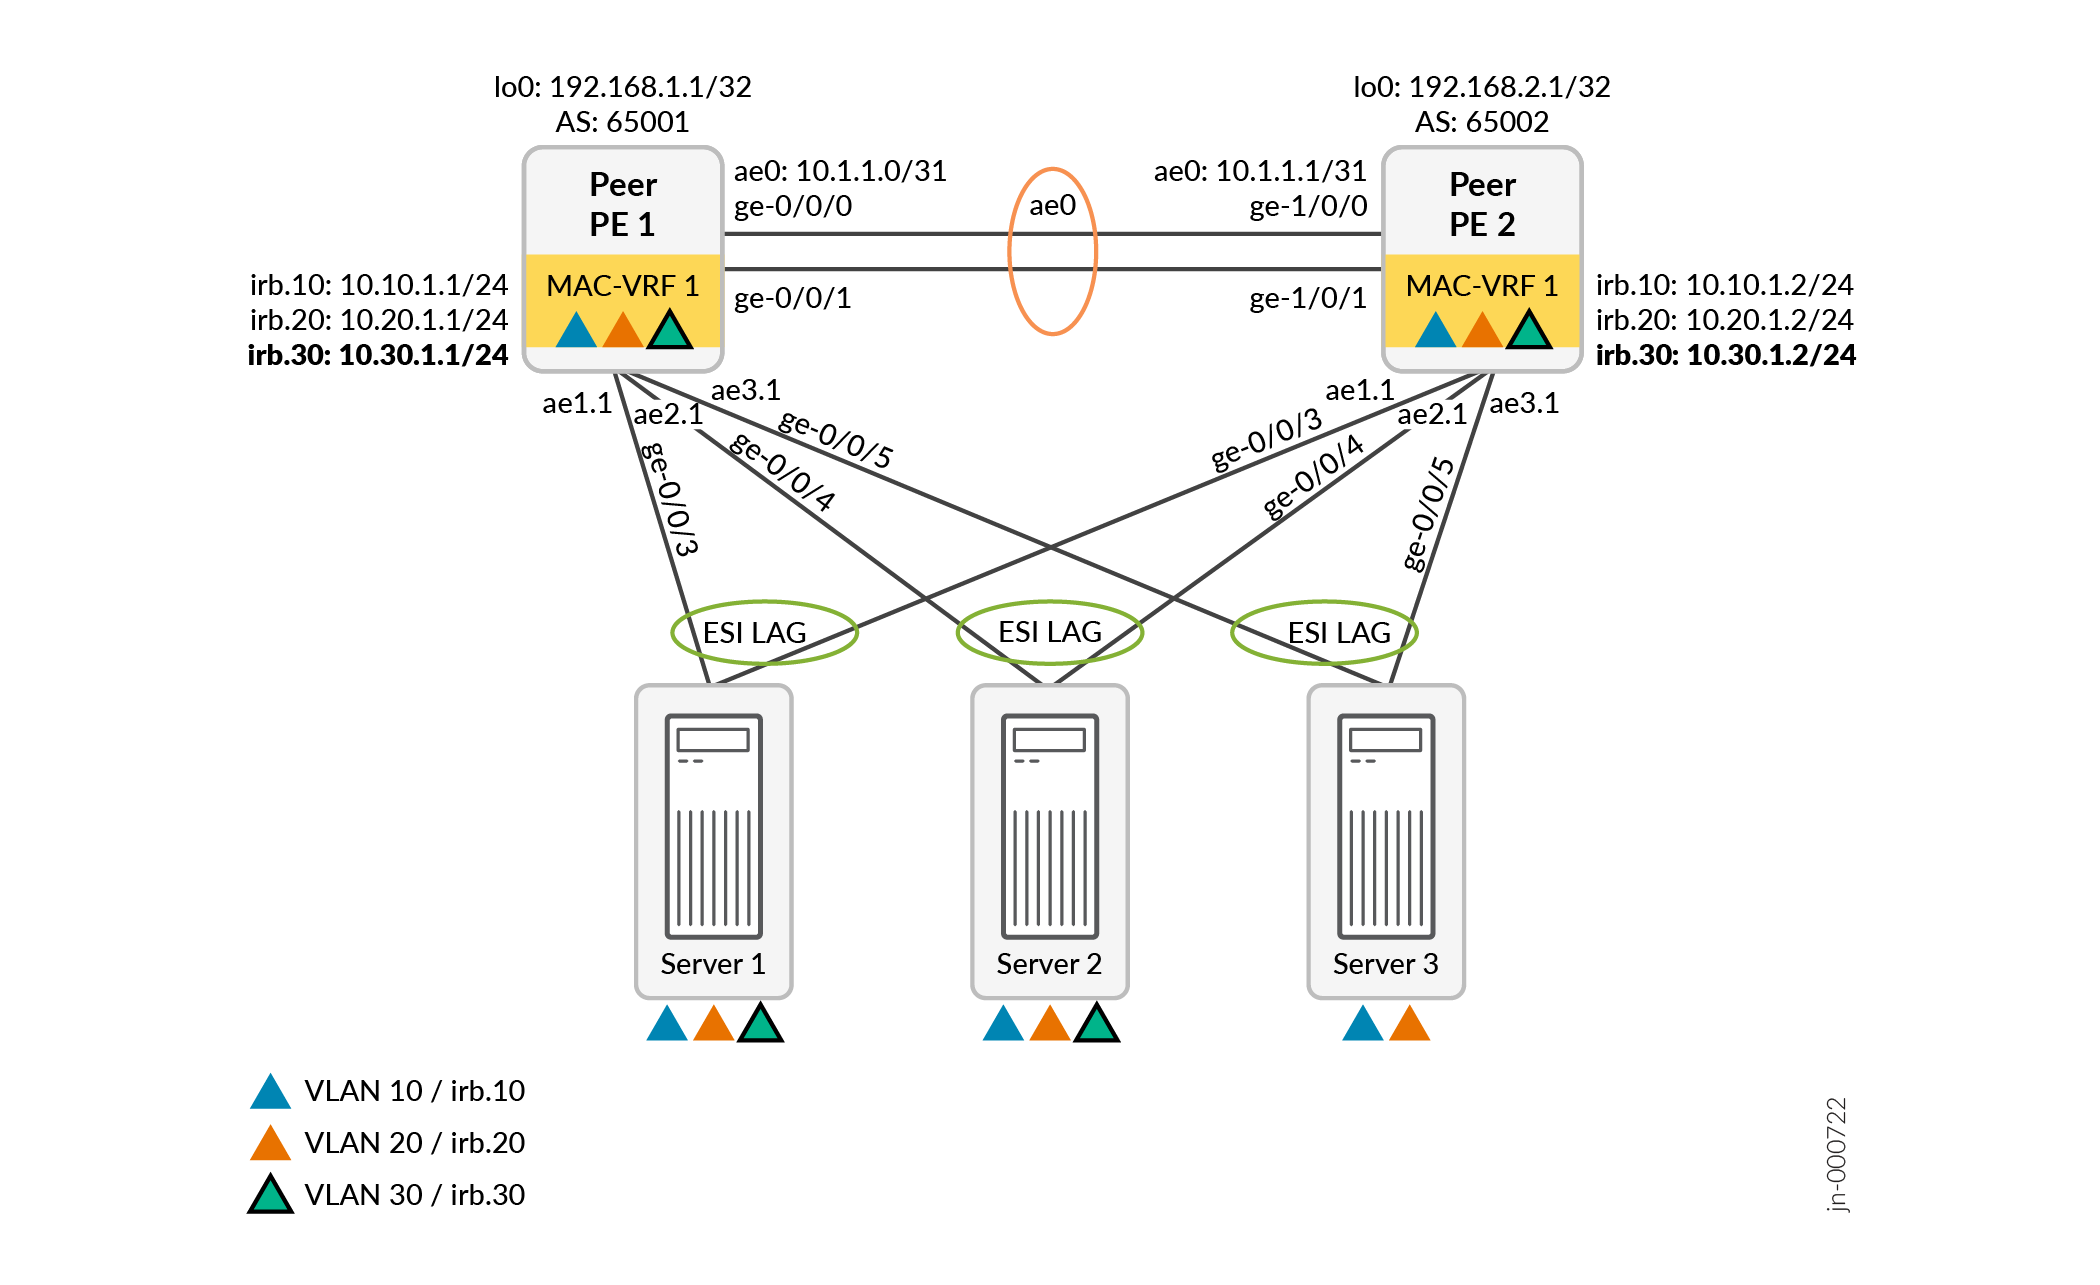
新しいVLANを追加するための簡略化された設定
マルチホームサーバーを使用したEZ-LAG設定の元の設定にサーバー1およびサーバー2のVLAN 30を追加するには、以下のEZ-LAG設定コマンドを追加します。
両方のピアPEデバイスで:
set services evpn evpn-vxlan irb IRB_30 vlan-id 30 subnet-address inet 10.30.1.1/24
set services evpn evpn-vxlan server SERVER_1 vlan-id-list [ 30 ]
set services evpn evpn-vxlan server SERVER_2 vlan-id-list [ 30 ]
ここでの簡略化されたEVPN LAG設定は、次の理由により、この場合、両方のピアPEデバイスで同じです。
-
コミットスクリプトは、指定された subnet-address パラメータを使用して、一意のIRBインターフェイスサブネットアドレスを導き出します。
-
両方のデバイスに同じVLANを追加しています。
新しいVLAN用に追加で生成された設定
コミットスクリプトは、VLAN 30に対して以下の追加設定を生成します。
ピアPE 1:
set interfaces ae1 unit 1 family ethernet-switching vlan members 30
set interfaces ae2 unit 1 family ethernet-switching vlan members 30
set interfaces irb unit 30 virtual-gateway-accept-data
set interfaces irb unit 30 family inet address 10.30.1.1/24 virtual-gateway-address 10.30.1.254
set interfaces irb unit 30 virtual-gateway-v4-mac 00:00:5e:00:01:01
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 vlan-id 30
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 l3-interface irb.30
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 vxlan vni 10030
ピアPE 2:
set interfaces ae1 unit 1 family ethernet-switching vlan members 30
set interfaces ae2 unit 1 family ethernet-switching vlan members 30
set interfaces irb unit 30 virtual-gateway-accept-data
set interfaces irb unit 30 family inet address 10.30.1.2/24 virtual-gateway-address 10.30.1.254
set interfaces irb unit 30 virtual-gateway-v4-mac 00:00:5e:00:01:01
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 vlan-id 30
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 l3-interface irb.30
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 vlans SERVICES_EVPN_EVPN_VXLAN_VLAN_30 vxlan vni 10030
新しいシングルホームサーバーを追加する
図 6 は、ピア PE 1 にのみ接続するシングルホーム サーバー サーバー 4 を追加します。サーバー4は、VLAN10とVLAN20をホストします。
簡略化された設定では、シングルホームサーバーのリンクと、そのサーバーに関連するパラメーターを識別するための single-home-id を提供します。デフォルトでは、コミットスクリプトは、シングルホームサーバーへのリンクに、ベースインデックス1024で始まる集約イーサネットインターフェイス名を使用します。コミットスクリプトはそのインデックスに single-home-id を追加し、ae1025で始まるインターフェイス名を生成します( single-home-id = 1の場合)。
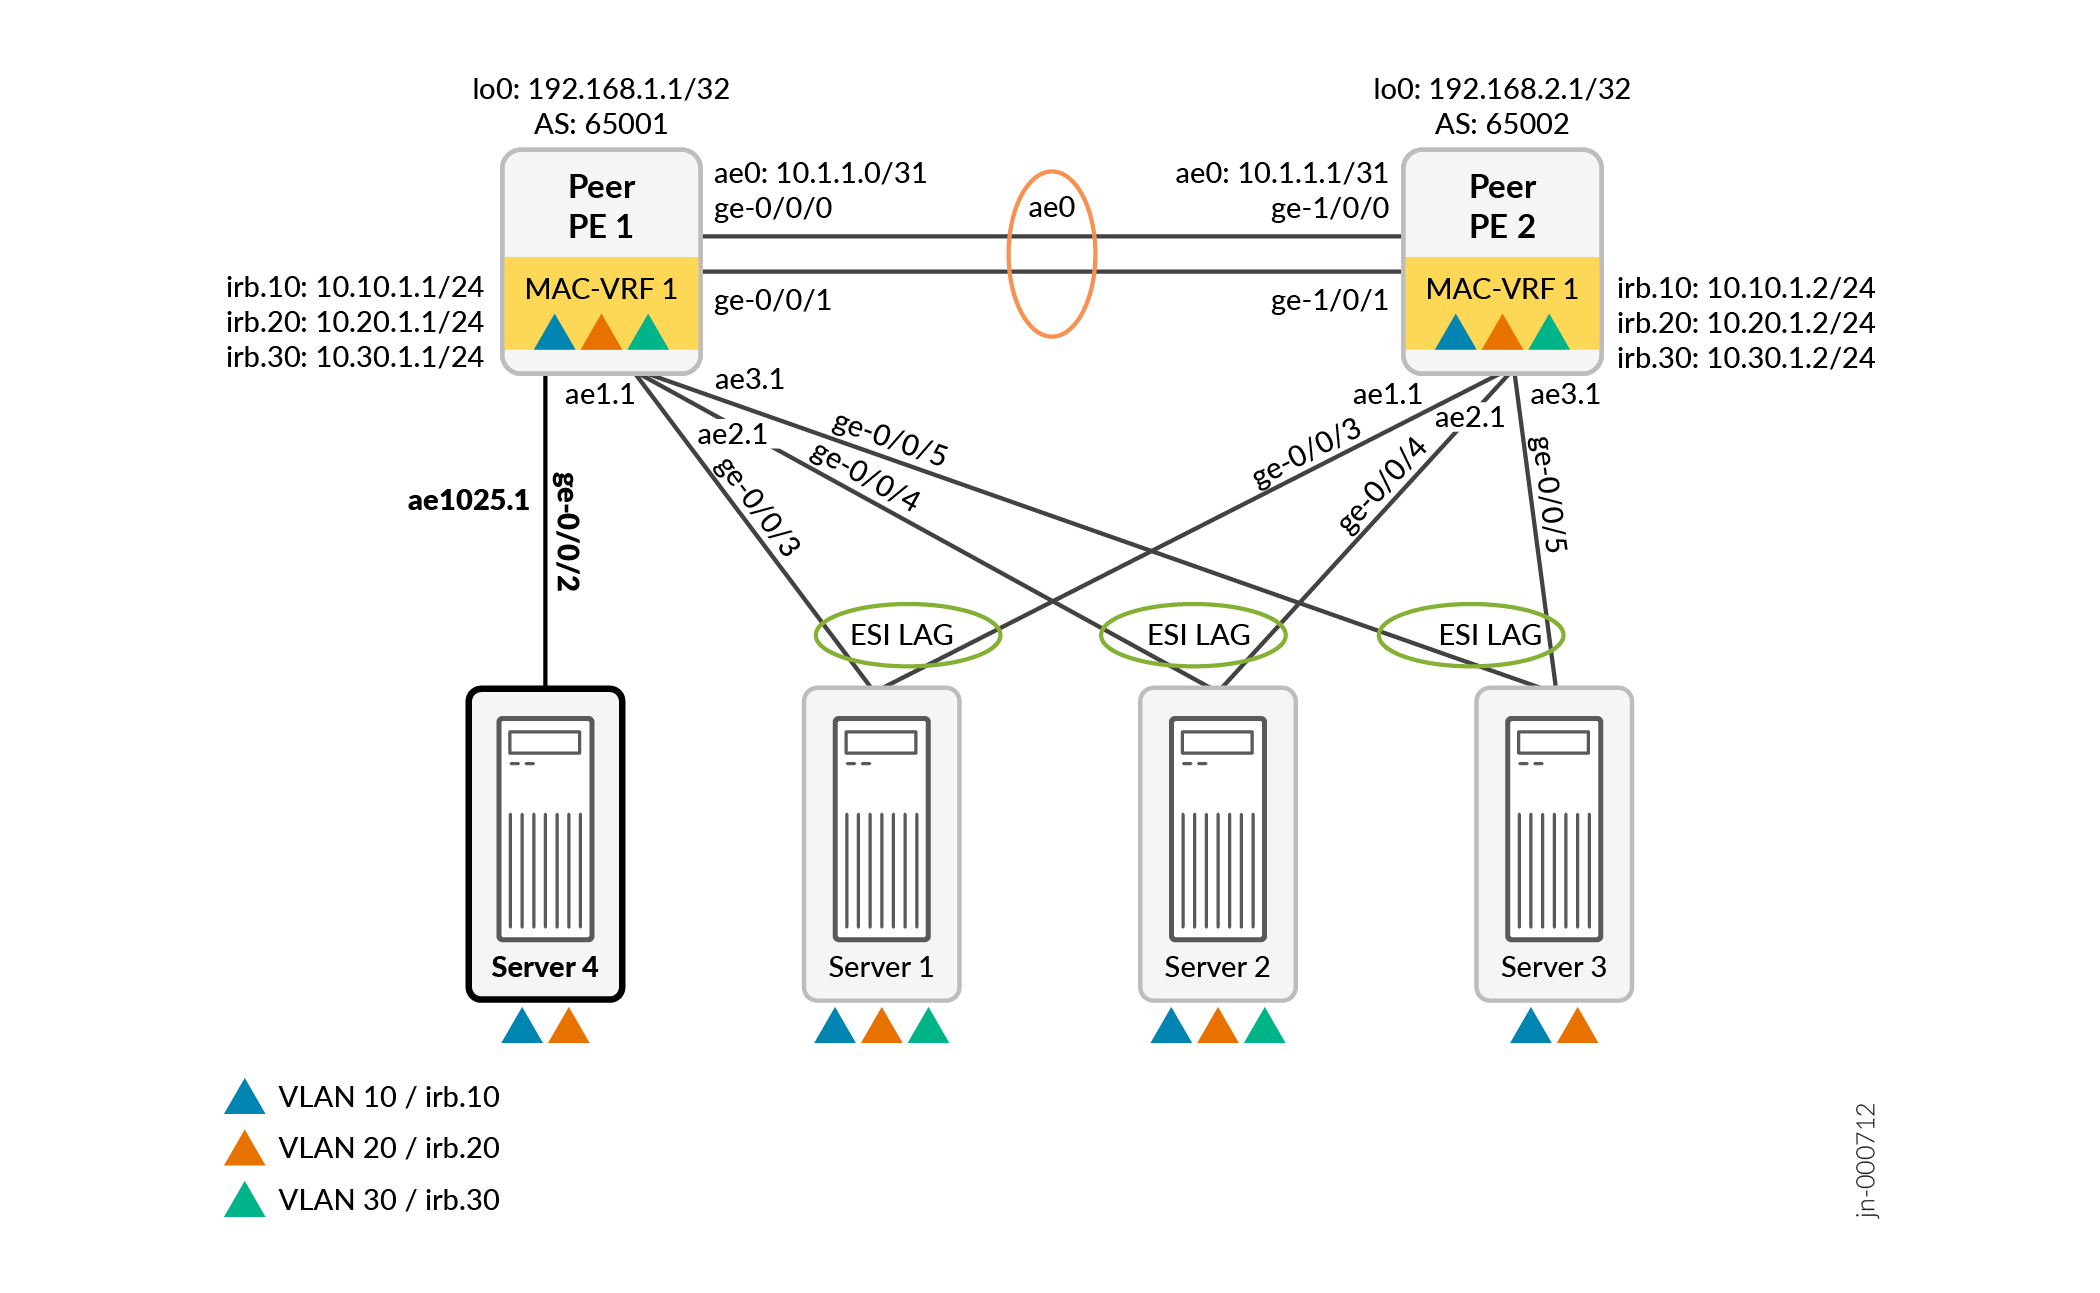
シングルホームサーバーを追加するための簡略化設定
マルチホームサーバーを使用したEZ-LAG設定の元の設定にシングルホームサーバー4を追加するには)、ピアPE1に以下のEZ-LAG設定コマンドを追加します。
set services evpn evpn-vxlan server SERVER_4 single-home-id 1 vlan-id-list [ 10 20 ] interface ge-0/0/2
この設定例が示すように、[edit services evpn evpn-vxlan]階層レベルでserver server-name オプションを組み合わせることができます。そのため、このユースケースには1つの設定項目を追加するだけで済みます。
シングルホームサーバー用に追加で生成された設定
コミットスクリプトは、ピアPE1上のサーバー4に対して以下の追加設定を生成します。
set interfaces ge-0/0/2 ether-options ethernet-switch-profile storm-control __SERVICES_EVPN_EVPN_VXLAN_STORM_CONTROL
set interfaces ge-0/0/2 ether-options 802.3ad ae1025
set interfaces ae1025 vlan-tagging  # Or flexible-vlan-tagging, or no VLAN tagging setting is generated
set interfaces ae1025 encapsulation flexible-ethernet-services
set interfaces ae1025 aggregated-ether-options lacp active
set interfaces ae1025 aggregated-ether-options lacp system-id 10:11:12:13:18:19
set interfaces ae1025 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae1025 unit 1 family ethernet-switching vlan members 10
set interfaces ae1025 unit 1 family ethernet-switching vlan members 20
set routing-instances __SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1 interface ae1025.1
set protocols loop-detect enhanced interface ae1025.1 vlan-id 10
set protocols loop-detect enhanced interface ae1025.1 loop-detect-action interface-down
set protocols loop-detect enhanced interface ae1025.1 transmit-interval 1s
set protocols loop-detect enhanced interface ae1025.1 revert-interval 60
トランク インターフェイスのアクセス モード インターフェイスまたはネイティブ VLAN ID の追加
EZ-LAG設定のピアPEからサーバーへのインターフェイスでは、 vlan-id-list 簡略化された設定ステートメントを指定すると、デフォルトでコミットスクリプトがトランクモードインターフェイス設定を生成します。コミットスクリプトはもともと vlan-tagging 設定でトランクモードインターフェイス設定を生成していましたが、サポートされるプラットフォームでは、代わりにこれらのインターフェイスに対して生成された設定の flexible-vlan-tagging 設定を使用するようになりました。
VLANタグ付けとインターフェイス設定で柔軟なVLANタグ付け機能を自動的にサポートするプラットフォームでは、生成された設定に vlan-tagging または flexible-vlan-tagging ステートメントは表示されません。
トランクモードインターフェイスの場合、簡略化された設定では、[edit services evpn evpn-vxlan server server-name]階層レベルのnative-vlan-id native-vlan-idオプションを使用して、ユーザー定義のネイティブVLAN IDを指定できます。コミットスクリプトは、生成されたトランクモードインターフェイスの設定にnative-vlan-idステートメントをそのサーバーに追加します。ネイティブVLAN IDを含めると、トランクモードインターフェイスはタグなしのトラフィックだけでなく、そのvlan-id-list内のVLANのトラフィックも受け入れることができます。
例えば、以下のようなトランクモードインターフェイスEZ-LAG設定では:
set services evpn evpn-vxlan server SERVER_1 native-vlan-id 100  # add user-defined native VLAN ID
set services evpn evpn-vxlan server SERVER_1 interface ge-0/0/3
set services evpn evpn-vxlan server SERVER_1 esi-lag-id 1
set services evpn evpn-vxlan server SERVER_1 vlan-id-list [ 10 20 ]
これは、コミットスクリプトによって生成される設定の違いです。
set interfaces ae1 native-vlan-id 100
set interfaces ae1 flexible-vlan-tagging
set interfaces ae1 encapsulation flexible-ethernet-services
set interfaces ae1 esi auto-derive type-1-lacp
set interfaces ae1 esi all-active
set interfaces ae1 aggregated-ether-options lacp active
set interfaces ae1 aggregated-ether-options lacp system-id 10:11:12:13:14:11
set interfaces ae1 unit 1 family ethernet-switching interface-mode trunk
set interfaces ae1 unit 1 family ethernet-switching vlan members 10
set interfaces ae1 unit 1 family ethernet-switching vlan members 20
一部のプラットフォームでは、PE-to-server インターフェイスを トランクモード インターフェイスとしてではなく、アクセス モード インターフェイスとして設定することもできます。これを行うには、vlan-id-listステートメントではなく、サーバー用のaccess-vlan-id access-vlan-id簡略化設定ステートメントを含めます。コミットスクリプトは、アクセスモードでインターフェイス設定を生成し、インターフェイスを指定されたVLAN IDに関連付けます。
access-vlan-id access-vlan-id簡略化設定ステートメントは、以下のいずれかの階層レベルで使用できます。
-
[edit services evpn evpn-vxlan server server-name]:インターフェイスは、デフォルトのMAC-VRFインスタンス(__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_1)に関連付けられています。 -
[edit services evpn evpn-vxlan server server-name mac-vrf-instance instance-id]:インターフェイスは、指定されたユーザー定義のMAC-VRFインスタンス(__SERVICES_EVPN_EVPN_VXLAN_MAC_VRF_instance-id)に関連付けられています。
例えば、次のようなアクセスモードインターフェイスEZ-LAG設定では:
set services evpn evpn-vxlan server SERVER_3 interface ge-0/0/5
set services evpn evpn-vxlan server SERVER_3 esi-lag-id 3
set services evpn evpn-vxlan server SERVER_3 access-vlan-id 30  # use access-mode instead of trunk mode
これは、コミットスクリプトが生成するトランクモード設定との違いです。
set interfaces ae3 aggregated-ether-options lacp active
set interfaces ae3 aggregated-ether-options lacp system-id 10:11:12:13:14:13
set interfaces ae3 unit 0 family ethernet-switching interface-mode access
set interfaces ae3 unit 0 family ethernet-switching vlan members 30
簡略化された設定では、各 PE からサーバーへのインターフェイスに、少なくとも 1 つの vlan-id-list または access-vlan-id ステートメントを含める必要があることに注意してください。次に、コミットスクリプトは、トランクモード( vlan-id-list ステートメントの場合)またはアクセスモード( access-vlan-id ステートメントの場合)のいずれかを使用して、インターフェイス設定を生成します。
アンダーレイ設定に OSPF を使用する
デフォルトでは、EZ-LAG設定コミットスクリプトは、ピアPEデバイス間のアンダーレイピアリングにEBGPを使用する設定を生成します。2 台のマルチホームサーバーで生成された設定の例で、__SERVICES_EVPN_EVPN_VXLAN_EBGP_UNDERLAY EBGPグループ設定ステートメントを参照してください。
代わりにアンダーレイピアリングにOSPFを使用する場合は、両方のピアPEデバイスのEZ-LAG設定に次のオプションを含めます。
set services evpn device-attribute peer-to-peer underlay-connectivity ospf
このオプションを使用すると、コミットスクリプトは、デフォルトのEBGPアンダーレイ設定ステートメントの代わりに、以下のデフォルトパラメータ( 表2も参照)を使用して、OSPFアンダーレイピアリング設定を生成します。
-
集合型イーサネットインターフェイス論理ユニットae0.0
-
OSPFエリア0.0.0.0
コミットスクリプトは、両方のピアPEデバイスで以下のデフォルトのOSPFアンダーレイピアリング設定を生成します。
set protocols ospf area 0.0.0.0 interface ae0.0
set protocols ospf area 0.0.0.0 interface lo0.0 passive
デフォルトのEBGPまたはOSPFアンダーレイピアリング設定を使用したくない場合は、以下のEZ-LAG設定オプションを設定できます。
set services evpn defaults-override no-underlay-config
このオプションを設定すると、コミットスクリプトはアンダーレイピアリング設定を生成しません。その場合は、目的のアンダーレイピアリングを手動で設定する必要があります。
オーバーレイ設定にIBGPを使用する
デフォルトでは、EZ-LAG設定コミットスクリプトは、ピアPEデバイス間のオーバーレイピアリングにEBGPを使用する設定を生成します。2 台のマルチホームサーバーで生成された設定の例で、__SERVICES_EVPN_EVPN_VXLAN_EBGP_OVERLAY EBGPグループ設定ステートメントを参照してください。
代わりにオーバーレイピアリングにIBGPを使用する場合は、両方のピアPEデバイスのEZ-LAG設定に以下のオプションを含めます。
set services evpn device-attribute peer-to-peer overlay-connectivity ibgp
このオプションを使用すると、コミットスクリプトは、デフォルトのEBGPオーバーレイ設定の代わりに、以下のデフォルトまたは派生パラメータ( 表2も参照)を使用してIBGPオーバーレイピアリング設定を生成します。
-
IBGPグループ名__SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY
-
AS番号 65000
-
set services evpn device-attributeから派生したIBGPローカルアドレスとピアネイバーアドレス:-
peer-id peer-id -
loopback peer1-subnet peer1-subnet -
loopback peer2-subnet peer2-subnet
-
図3のトポロジー例では、生成されたコンフィギュレーションは次のとおりです。
ピアPE 1:
set routing-options autonomous-system 65000
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY type internal
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY local-address 192.168.1.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY family inet-vpn unicast
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY family evpn signaling
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY neighbor 192.168.2.1
ピアPE 2:
set routing-options autonomous-system 65000
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY type internal
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY local-address 192.168.2.1
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY family inet-vpn unicast
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY family evpn signaling
set protocols bgp group __SERVICES_EVPN_EVPN_VXLAN_IBGP_OVERLAY neighbor 192.168.1.1
変更履歴テーブル
サポートされる機能は、使用しているプラットフォームとリリースによって決まります。 機能エクスプローラー を使用して、機能がお使いのプラットフォームでサポートされているかどうかを確認します。
vlan-taggingを含むトランクインターフェイス設定を生成します。コミットスクリプトでは、そのようなインターフェイスごとにvlan-id-listを指定する必要があります。Junos OSおよびJunos OS Evolved 26.2R1以降、コミットスクリプトはvlan-taggingではなくflexible-vlan-taggingでインターフェイス設定を生成するようになりました。トランクモードインターフェイスでは、必要に応じて簡略化された設定でネイティブVLAN IDを指定できます。また、複数の VLAN でトランク モードを使用するのではなく、関連付けられたアクセス VLAN ID を使用して PE からサーバーへのインターフェイスをトランクモードで設定することもできます。アクセスモードインターフェイスは、デフォルトのMAC-VRFインスタンスまたはユーザー定義のMAC-VRFインスタンスで設定できます。