例:EVPN-VXLAN 集中型ルーテッド ブリッジング ファブリックの設定
最新のデータセンターはIPファブリックに依存しています。IPファブリックは、コントロールプレーンでBGPベースのイーサネットVPN(EVPN)シグナリングを使用し、データプレーンで仮想拡張LAN(VXLAN)カプセル化を使用します。このテクノロジーは、VLAN内のレイヤー2(L2)ブリッジングおよびVLAN間のルーティングに、スタンダードベースの高性能ソリューションを提供します。
ほとんどの場合、ユーザーVLANとVXLANネットワーク識別子(VNI)の間には1対1の関係が存在します。そのため、VLANとVXLANという略語はしばしば同じ意味で使用されています。デフォルトでは、VXLAN カプセル化は、アクセス ポートから受信した受信時に、すべてのイングレス VLAN タグを削除します。イーサネットフレームの残りの部分は、ファブリックを介した伝送のためにVXLANにカプセル化されます。エグレス ポイントでは、VXLAN カプセル化が削除され、VLAN タグ(存在する場合)が再挿入されてから、フレームが接続されたデバイスに送信されます。
これは、CRB(集中型ルーテッド ブリッジング)アーキテクチャに基づく EVPN-VXLAN IP ファブリックの例です。IRB(統合型ルーティングおよびブリッジング)インターフェイスは、異なるVLANやネットワークに属するサーバーやVMへのレイヤー3(L3)接続を提供します。これらの IRB インターフェイスは、ファブリック内の VLAN 間トラフィックのデフォルト ゲートウェイとして機能します。また、データセンターの相互接続(DCI)の場合など、ファブリックから離れた宛先としても機能します。CRB 設計では、スパイン デバイスのみで IRB インターフェイスを定義します。したがって、このような設計は、すべてのルーティングがスパインで行われるため、中央ルーティングと呼ばれます。
ERB(エッジルーテッドブリッジング)設計の例については、 例:エニーキャストゲートウェイを使用したEVPN-VXLANエッジルーテッドブリッジングファブリックの設定を参照してください。
EVPN-VXLANテクノロジーとサポートされているアーキテクチャの背景情報については、 EVPN入門を参照してください。
要件
元の例では、以下のハードウェアおよびソフトウェアコンポーネントを使用しました。
-
Junos OSリリース20.4R1以降を実行するスパインデバイス(スパイン1およびスパイン2)としてサポートされている2つのQFXシリーズスイッチ。
-
Junos OSリリース20.4R1以降を搭載したリーフデバイス(リーフ1からリーフ4)としてサポートされている4台のQFXシリーズスイッチ。
サポートされているプラットフォームのリストについては、 ハードウェアの概要 を参照してください。
概要
この例では、3つのユーザーグループ(3つのVLANを意味する)をサポートする物理サーバーには、次の接続が必要です。
- サーバーAとCはL2で通信できる必要があります。これらのサーバーはサブネット、つまりVLANを共有する必要があります。
- サーバーBとDは、ブロードキャストを分離するために別々のVLAN上にある必要があります。これらのサーバーは、L3 で通信できる必要があります。
- サーバー A と C は、サーバー B と D と通信できないはずです。
これらの接続要件を満たすために、ジュニパーでは以下のプロトコルとテクノロジーを使用しています。
-
EVPN は、サーバー A と C を接続するための L2 仮想ブリッジを確立し、サーバー B と D をそれぞれの VLAN に配置します。
-
EVPNトポロジー内では、BGPはルート情報を交換します。
-
VXLANは、基盤となるL3ファブリックを介してL2フレームをトンネリングします。VXLAN カプセル化を使用すると、ルーティング プロトコルで使用できるように L3 ファブリックが保持されます。
-
IRB インターフェイスは、VLAN 間で IP パケットをルーティングします。
ここでも、IRB インターフェイスは、中央ルーティングされたブリッジング(CRB)用に、スパイン デバイス上でのみ設定されます。この設計では、スパインデバイスは、リーフスイッチのアクセスポートに接続されたさまざまなサーバー、VM、またはコンテナ化されたワークロードのL3ゲートウェイとして機能します。ワークロードが独自のVLAN内でデータを交換するときに、リーフがトラフィックをブリッジします。結果として得られる VXLAN カプセル化されたトラフィックは、アンダーレイ(IP)トラフィックとしてスパインを通過します。VLAN 内トラフィックの場合、スパインの VXLAN 仮想トンネル エンドポイント(VTEP)機能は使用されません。VLAN内トラフィックは、送信元リーフと宛先リーフのVTEP間を移動します。
一方、VLAN 間(およびファブリック間)のトラフィックはルーティングする必要があります。このトラフィックはVXLANにカプセル化され、リーフによってスパインにブリッジされます。ルーティングを必要とする送信元が VLAN のデフォルト ゲートウェイの宛先 MACアドレスをターゲットにするため、リーフはこのトラフィックをスパインに送信することを認識しています。つまり、IRB の MACアドレスに送信されたフレームは、L2 でスパインデバイスに転送されます。
スパインでは、VLAN および IRB に関連付けられたルーティング インスタンスで L3 ルート ルックアップに対応するために、L2 カプセル化が削除されます。VLAN 間トラフィックの場合、スパインはルート ルックアップから宛先 VLAN と対応する VXLAN VNI を決定します。次に、スパインはトラフィックを再カプセル化し、アンダーレイを介してターゲットのリーフまたはリーフに送信します。
トポロジー
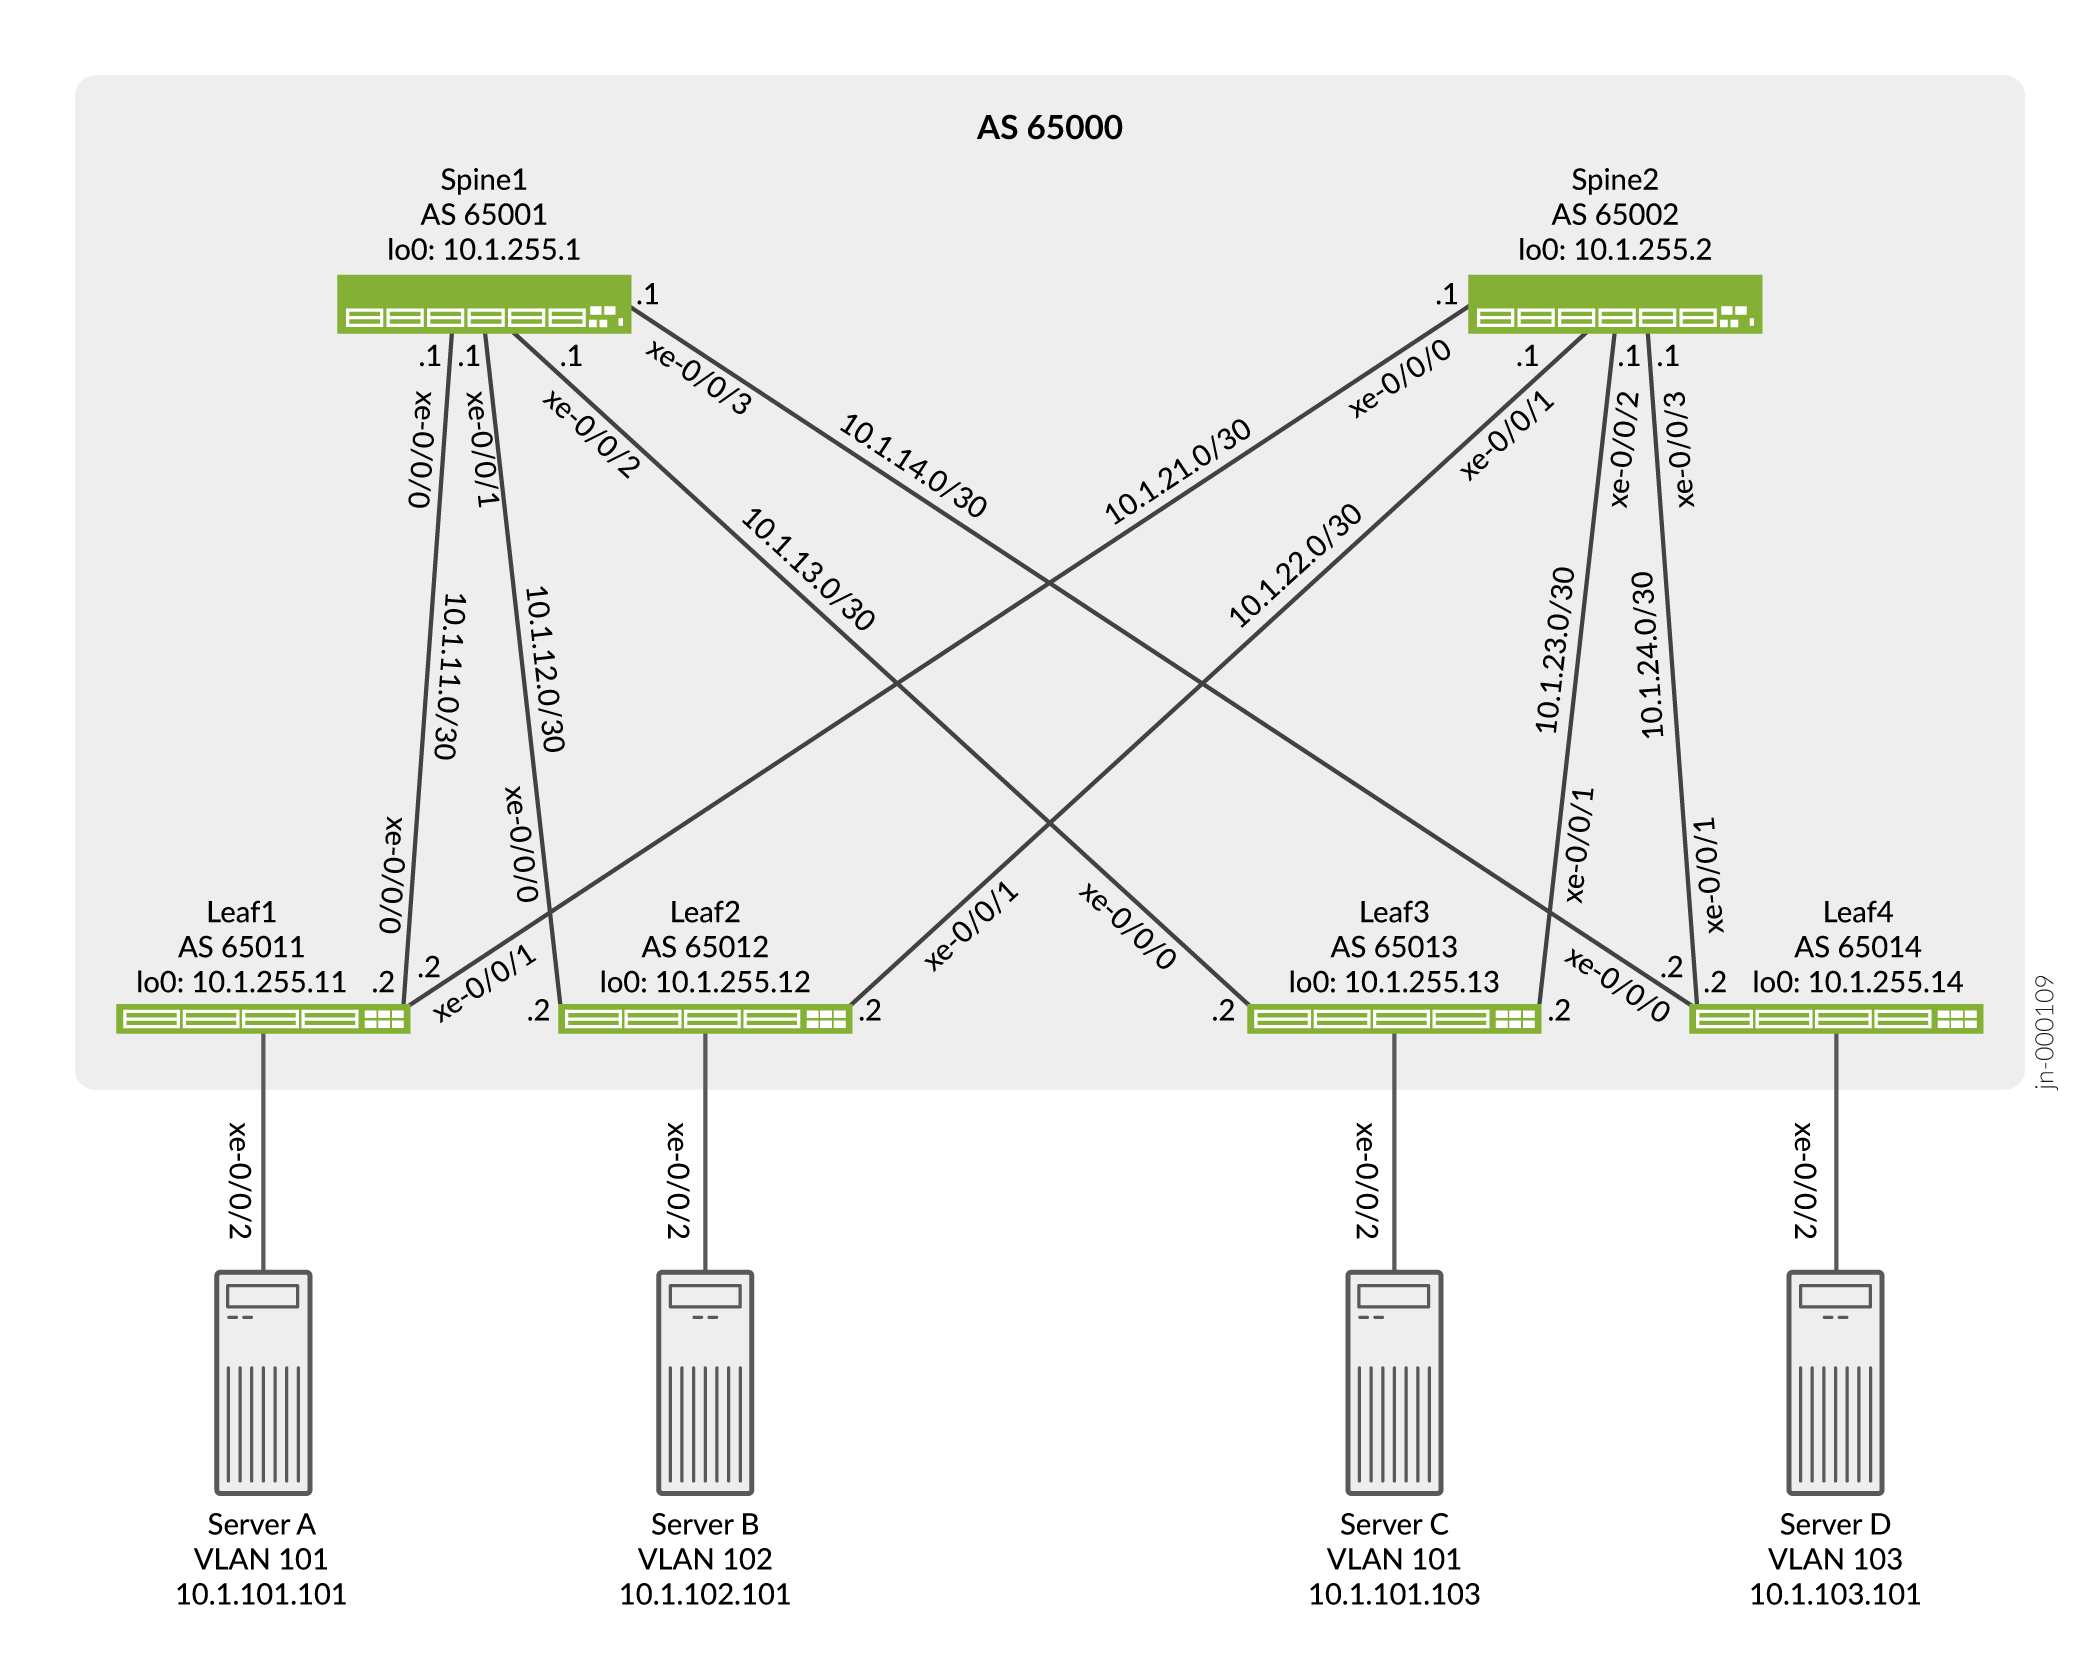
図1に示すシンプルなIP Closトポロジーには、2台のスパインスイッチ、4台のリーフスイッチ、4台のサーバーが含まれています。各リーフスイッチには、冗長性を確保するために各スパインスイッチに接続されています。
サーバーネットワークは3つのVLANにセグメント化され、それぞれのVLANはVXLAN仮想ネットワーク識別子(VNI)にマッピングされます。VLAN v101はサーバーAとCをサポートし、VLAN v102とv103はそれぞれサーバーBとDをサポートします。設定パラメーターについては 、表1 を参照してください。
論理トポロジーは、予想される接続を示しています。この例では、1 つのルーティング インスタンスを使用して、VLAN 101 を使用してサーバー A と C を接続し、1 つのルーティング インスタンスを使用して、VLAN 102 と 103 を使用してサーバー B と D を接続します。サーバーは、デフォルトで同じルーティングインスタンス内にある他のサーバーとのみ通信できます。
サーバーAとCは同じVLANを共有するため、サーバーはL2で通信します。そのため、サーバーAとCの通信にIRBインターフェイスは必要ありません。将来のL3接続を可能にするためのベストプラクティスとして、ルーティングインスタンスのIRBインターフェイスを定義します。これに対し、サーバー B と D のサーバーは、固有の IP サブネットで実行されている異なる VLAN 内にあるため、通信するためにそれぞれの IRB インターフェイスを介した L3 接続が必要です。
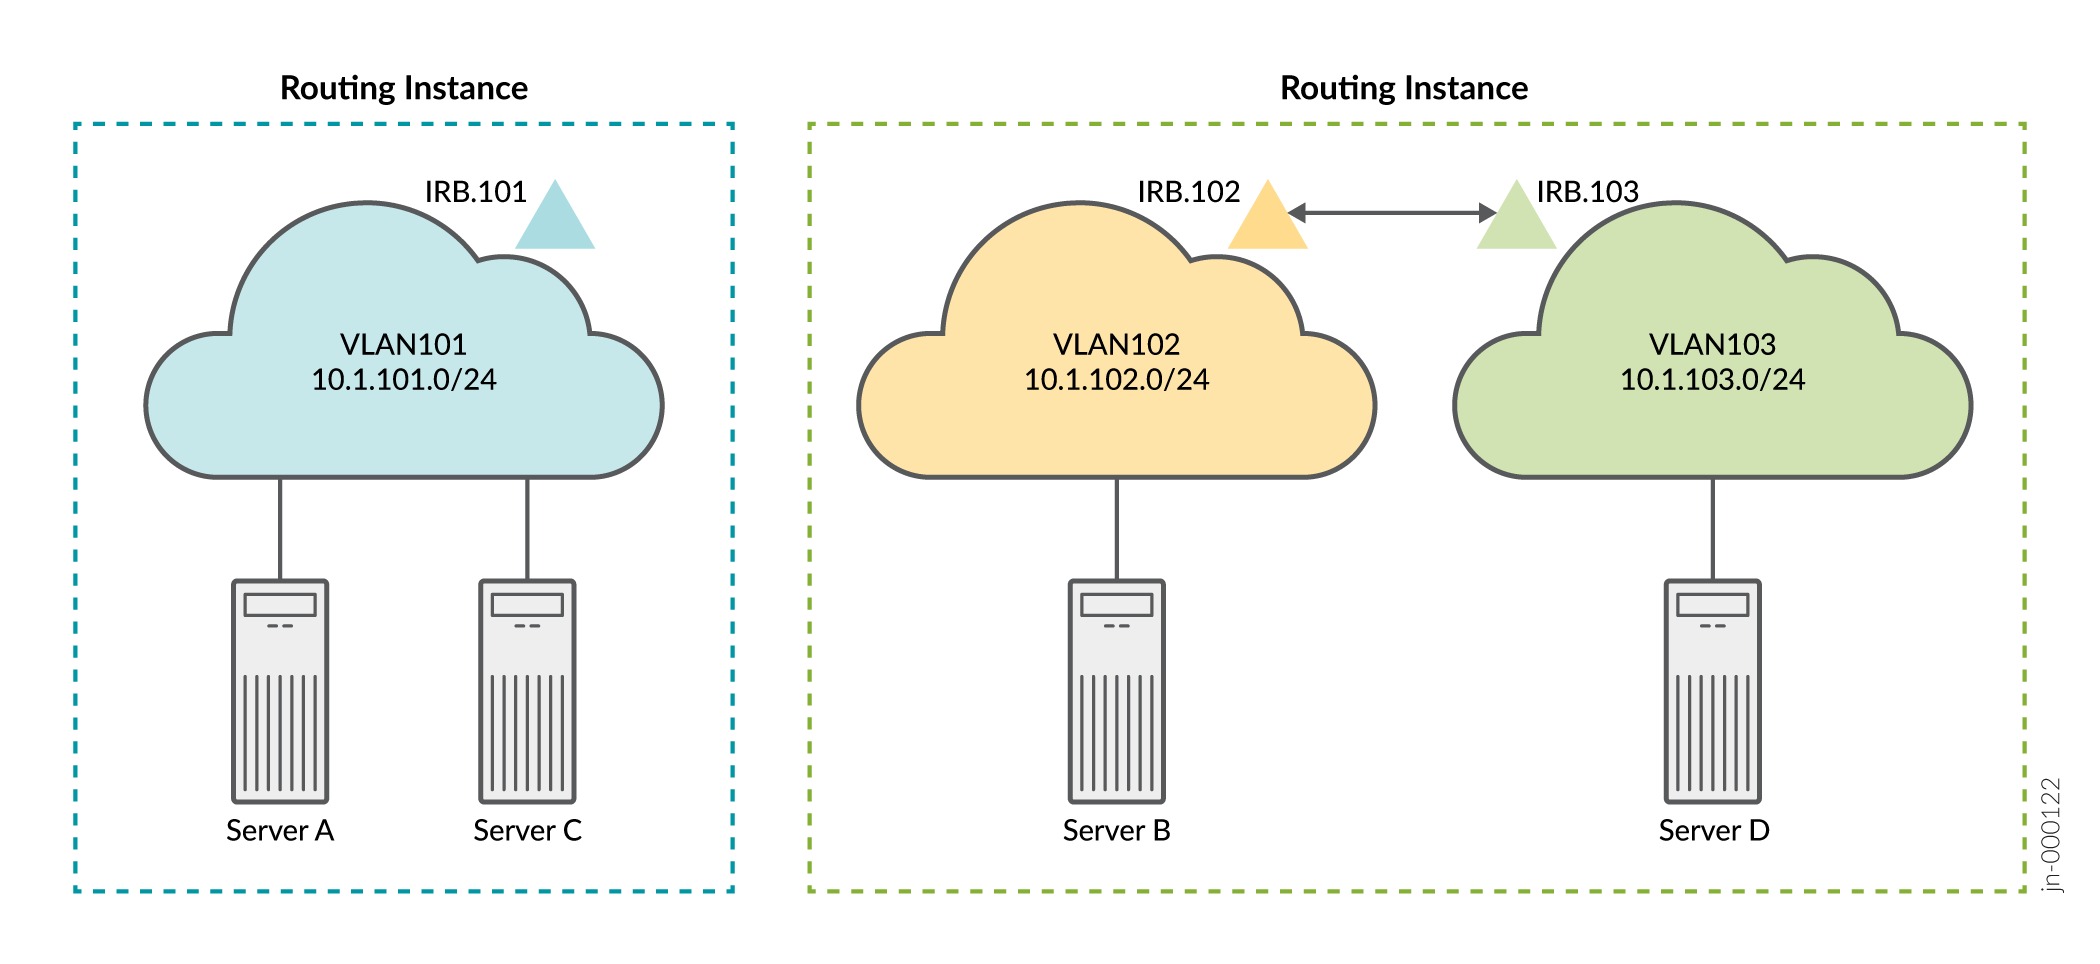
表 1 は、各ネットワークに設定された IRB インターフェイスなどの主要なパラメータを示しています。IRB インターフェイスは各 VLAN をサポートし、他の VLAN からデータ パケットを VLAN 経由でルーティングします。
| パラメータ |
サーバーAおよびC |
サーバーBおよびC |
|---|---|---|
| VLAN |
v101 |
v102 |
| v103 |
||
| VXLAN VNI |
101 |
102 |
| 103 |
||
| VLAN ID |
101 |
102 |
| 103 |
||
| IRB インターフェイス |
IRB.101 |
IRB.102 |
| IRB.103 |
この例では、 表 1 のパラメーターと以下のベスト プラクティスを使用して、EVPN-VXLAN L3 ゲートウェイ デバイス上の VRF の IRB インターフェイスを設定します。
-
各VLANを一意のIPサブネットに関連付け、一意のIRBインターフェイスに関連付けます。
-
各 VLAN に固有の VXLAN ネットワーク識別子(VNI)を割り当てます。
-
各 IRB インターフェイスを L3 VRF(仮想ルーティング フォワーディング)インスタンスの一部として指定するか、デフォルトのスイッチ インスタンスでインターフェイスをまとめて指定できます。この例では、VRF インスタンスを使用して、ユーザー コミュニティ(VLAN)間の分離を強制します。
-
各 IRB インターフェイスの設定に、
[interfaces irb unit logical-unit-number family inet address ip-address]階層レベルのvirtual-gateway-address設定ステートメントで指定するデフォルト ゲートウェイ アドレスを含めます。仮想ゲートウェイを設定すると、各 IRB インターフェイスに冗長なデフォルト ゲートウェイが設定されます。
複数のIPサブネット範囲と複数の仮想ゲートウェイアドレスを同じIRB論理ユニットに割り当てないでください。そのような場合、次のような問題が発生する可能性があります。
-
中間ノードを介した非効率的なルーティング(これを三角ルーティングと呼びます)。
-
サブネット間トラフィックのドロップ。
スパイン1:アンダーレイネットワーク設定
CLIクイックコンフィグレーション
この例を迅速に設定するには、以下のコマンドをコピーしてテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、[edit]階層レベルでコマンドをCLIにコピーアンドペーストして、設定モードから commit を入力します。
set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.1/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.12.1/30
set interfaces xe-0/0/2 unit 0 family inet address 10.1.13.1/30
set interfaces xe-0/0/3 unit 0 family inet address 10.1.14.1/30
set interfaces lo0 unit 0 family inet address 10.1.255.1/32 primary
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options router-id 10.1.255.1
set routing-options autonomous-system 65000
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay local-as 65001
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.11.2 peer-as 65011
set protocols bgp group underlay neighbor 10.1.12.2 peer-as 65012
set protocols bgp group underlay neighbor 10.1.13.2 peer-as 65013
set protocols bgp group underlay neighbor 10.1.14.2 peer-as 65014
スパイン1:アンダーレイネットワークを設定する
ステップバイステップの手順
スパイン1でアンダーレイネットワークを設定するには:
-
L3ファブリックインターフェイスを設定します。
[edit]
user@Spine1# set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.1/30
user@Spine1# set interfaces xe-0/0/1 unit 0 family inet address 10.1.12.1/30
user@Spine1# set interfaces xe-0/0/2 unit 0 family inet address 10.1.13.1/30
user@Spine1# set interfaces xe-0/0/3 unit 0 family inet address 10.1.14.1/30
-
ループバックインターフェイスのIPアドレスを指定します。このIPアドレスは、VXLANカプセル化されたパケットの外側ヘッダーの送信元IPアドレスとして機能します。
[edit]
user@Spine1# set interfaces lo0 unit 0 family inet address 10.1.255.1/32 primary
-
ルーティングオプションを設定します。この設定には、アンダーレイを介した等コスト複数パス(ECMP)ルーティングの使用を有効にするための負荷分散ポリシーへの参照が含まれています。
[edit]
user@Spine1# set routing-options router-id 10.1.255.1
user@Spine1# set routing-options autonomous-system 65000
user@Spine1# set routing-options forwarding-table export load-balancing-policy
-
外部 BGP(EBGP)ベースのアンダーレイの BGP グループを設定します。マルチパスは、複数の等コストパスを使用できるように、BGP設定に含まれていることに注意してください。通常、BGP は、単一の最良のパスを選択するタイブレークアルゴリズムを使用します。
[edit]
user@Spine1# set protocols bgp group underlay type external
user@Spine1# set protocols bgp group underlay export send-direct
user@Spine1# set protocols bgp group underlay local-as 65001
user@Spine1# set protocols bgp group underlay multipath multiple-as
user@Spine1# set protocols bgp group underlay neighbor 10.1.11.2 peer-as 65011
user@Spine1# set protocols bgp group underlay neighbor 10.1.12.2 peer-as 65012
user@Spine1# set protocols bgp group underlay neighbor 10.1.13.2 peer-as 65013
user@Spine1# set protocols bgp group underlay neighbor 10.1.14.2 peer-as 65014
-
パケットごとのロードバランシングポリシーを設定します。
[edit]
user@Spine1# set policy-options policy-statement load-balancing-policy then load-balance per-packet
-
アンダーレイに直接インターフェイスルートをアドバタイズするポリシーを設定します。少なくとも、アンダーレイにループバックインターフェイス(lo0)ルートをアドバタイズする必要があります。
[edit]
user@Spine1# set policy-options policy-statement send-direct term 1 from protocol direct
user@Spine1# set policy-options policy-statement send-direct term 1 then accept
スパイン1:オーバーレイネットワーク設定
CLIクイックコンフィグレーション
この例を迅速に設定するには、以下のコマンドをコピーし、設定をテキスト ファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、[edit] 階層レベルでコマンドをCLIにコピー アンド ペーストして、設定モードから commit を入力します。
set protocols bgp group evpn type internal
set protocols bgp group evpn local-address 10.1.255.1
set protocols bgp group evpn family evpn signaling
set protocols bgp group evpn cluster 10.1.1.1
set protocols bgp group evpn multipath
set protocols bgp group evpn neighbor 10.1.255.2
set protocols bgp group evpn neighbor 10.1.255.11
set protocols bgp group evpn neighbor 10.1.255.12
set protocols bgp group evpn neighbor 10.1.255.13
set protocols bgp group evpn neighbor 10.1.255.14
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway no-gateway-community
set protocols evpn multicast-mode ingress-replication
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.1:1
set switch-options vrf-target target:65000:1
set switch-options vrf-target auto
スパイン1でのオーバーレイネットワークの設定
ステップバイステップの手順
スパイン1でオーバーレイネットワークを設定するには:
-
内部 BGP(IBGP)ベースの EVPN-VXLAN オーバーレイを設定します。EVPN アドレスファミリーは、EVPN ルートのアドバタイズメントをサポートするように設定されていることに注意してください。ここでは、スパインツースパイン接続のために、スパイン2へのオーバーレイピアリングを定義します。アンダーレイと同様に、オーバーレイでもBGPマルチパスを有効にしました。
注:一部のIPファブリックは、EBGPベースのEVPN-VXLANオーバーレイを使用します。アンダーレイとオーバーレイの両方にEBGPを使用するIPファブリックの例については、 例:エニーキャストゲートウェイを使用したEVPN-VXLANエッジルーテッドブリッジングファブリックの設定を参照してください。オーバーレイに EBGP または IBGP を選択しても、ファブリック アーキテクチャに悪影響を与えることはありません。CRB(Centrally Routed Bridging)設計とERB(Edge-Routed Bridging)設計はどちらも、どちらのオーバーレイタイプもサポートしています。
[edit]
user@Spine1# set protocols bgp group evpn type internal
user@Spine1# set protocols bgp group evpn local-address 10.1.255.1
user@Spine1# set protocols bgp group evpn family evpn signaling
user@Spine1# set protocols bgp group evpn cluster 10.1.1.1
user@Spine1# set protocols bgp group evpn multipath
user@Spine1# set protocols bgp group evpn neighbor 10.1.255.2
user@Spine1# set protocols bgp group evpn neighbor 10.1.255.11
user@Spine1# set protocols bgp group evpn neighbor 10.1.255.12
user@Spine1# set protocols bgp group evpn neighbor 10.1.255.13
user@Spine1# set protocols bgp group evpn neighbor 10.1.255.14
-
L2 VXLAN VTEP 間で交換される L2 フレームの VXLAN カプセル化を設定します。
[edit]
user@Spine1# set protocols evpn encapsulation vxlan
-
プロトコルEVPNのデフォルトゲートウェイオプション
no-gateway-communityを設定します。[edit] user@Spine1# set protocols evpn default-gateway no-gateway-community
注:virtual-gateway-addressを使用する場合、両方のスパインがVRRPベースのMAC「00:00:5e:00:01:01」を使用するため、スパインでMAC同期は必要ありません。詳細については、「デフォルトゲートウェイ」を参照してください。 -
ファブリック内でマルチキャストトラフィックを複製する方法を指定します。
[edit]
user@Spine1# set protocols evpn multicast-mode ingress-replication
-
デフォルトのルーティングインスタンスオプション(仮想スイッチタイプ)を設定します。
[edit]
user@Spine1# set switch-options vtep-source-interface lo0.0
user@Spine1# set switch-options route-distinguisher 10.1.255.1:1
user@Spine1# set switch-options vrf-target target:65000:1
user@Spine1# set switch-options vrf-target auto
スパイン1:アクセスプロファイルの設定
CLIクイックコンフィグレーション
アクセスプロファイルまたはアクセスポートの設定には、サーバーワークロード(BMS、またはVM)をアクセス(リーフ)スイッチに接続するために必要な設定が含まれます。このステップでは、デバイスのVLANと、ユーザーの分離とL3ルーティングを提供するルーティングインスタンスおよびIRB設定を定義します。
これは集中型ルーテッドブリッジング(CRB)ファブリックの例であるため、ルーティングインスタンスと統合型ルーティングおよびブリッジング(IRB)インターフェイスは、スパインデバイスのみで定義されます。CRBファブリック内のリーフデバイスには、L2 VXLAN機能のみがあります。
この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、[edit]階層レベルでコマンドをCLIにコピーアンドペーストして、設定モードから commit を入力します。
proxy-macip-advertisementを有効にすると、L3ゲートウェイは、EVPN-VXLANネットワーク内のL2 VXLANゲートウェイに代わってMACおよびIPルート(MAC+VXLANタイプ2ルート)をアドバタイズします。この動作は、EVPN-MPLSではサポートされていません。その結果、proxy-macip-advertisementを有効にするために設定を変更して保存する場合、またはshow configurationコマンドを使用したりするときに、以下の警告メッセージが表示される場合があります。
WARNING: Only EVPN VXLAN supports proxy-macip-advertisement configuration.
set interfaces irb unit 101 proxy-macip-advertisement
set interfaces irb unit 101 virtual-gateway-accept-data
set interfaces irb unit 101 family inet address 10.1.101.1/24 virtual-gateway-address 10.1.101.254
set interfaces irb unit 102 proxy-macip-advertisement
set interfaces irb unit 102 virtual-gateway-accept-data
set interfaces irb unit 102 family inet address 10.1.102.1/24 virtual-gateway-address 10.1.102.254
set interfaces irb unit 103 proxy-macip-advertisement
set interfaces irb unit 103 virtual-gateway-accept-data
set interfaces irb unit 103 family inet address 10.1.103.1/24 virtual-gateway-address 10.1.103.254
set protocols evpn vni-options vni 101 vrf-target target:65000:101
set protocols evpn vni-options vni 102 vrf-target target:65000:102
set protocols evpn vni-options vni 103 vrf-target target:65000:103
set protocols evpn extended-vni-list 101
set protocols evpn extended-vni-list 102
set protocols evpn extended-vni-list 103
set routing-instances serverAC instance-type vrf
set routing-instances serverAC interface irb.101
set routing-instances serverAC route-distinguisher 10.1.255.1:13
set routing-instances serverAC vrf-target target:65000:13
set routing-instances serverBD instance-type vrf
set routing-instances serverBD interface irb.102
set routing-instances serverBD interface irb.103
set routing-instances serverBD route-distinguisher 10.1.255.1:24
set routing-instances serverBD vrf-target target:65000:24
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
スパイン1のアクセスプロファイルの設定
ステップバイステップの手順
サーバーネットワークのプロファイルを設定するには:
-
VLAN 101、102、および VLAN 103 間のルーティングをサポートする IRB インターフェイスを設定します。
[edit]
user@Spine1# set interfaces irb unit 101 proxy-macip-advertisement
user@Spine1# set interfaces irb unit 101 virtual-gateway-accept-data
user@Spine1# set interfaces irb unit 101 family inet address 10.1.101.1/24 virtual-gateway-address 10.1.101.254
user@Spine1# set interfaces irb unit 102 proxy-macip-advertisement
user@Spine1# set interfaces irb unit 102 virtual-gateway-accept-data
user@Spine1# set interfaces irb unit 102 family inet address 10.1.102.1/24 virtual-gateway-address 10.1.102.254
user@Spine1# set interfaces irb unit 103 proxy-macip-advertisement
user@Spine1# set interfaces irb unit 103 virtual-gateway-accept-data
user@Spine1# set interfaces irb unit 103 family inet address 10.1.103.1/24 virtual-gateway-address 10.1.103.254
-
EVPN-VXLANドメインに含める仮想ネットワーク識別子(VNI)を指定します。
[edit]
user@Spine1# set protocols evpn extended-vni-list 101
user@Spine1# set protocols evpn extended-vni-list 102
user@Spine1# set protocols evpn extended-vni-list 103
-
VNIごとにルートターゲットを設定します。
[edit]
user@Spine1# set protocols evpn vni-options vni 101 vrf-target target:65000:101
user@Spine1# set protocols evpn vni-options vni 102 vrf-target target:65000:102
user@Spine1# set protocols evpn vni-options vni 103 vrf-target target:65000:103
-
サーバーAとCのルーティングインスタンスを設定します。
[edit]
user@Spine1# set routing-instances serverAC instance-type vrf
user@Spine1# set routing-instances serverAC interface irb.101
user@Spine1# set routing-instances serverAC route-distinguisher 10.1.255.1:13
user@Spine1# set routing-instances serverAC vrf-target target:65000:13
-
サーバーBとDのルーティングインスタンスを設定します。
[edit]
user@Spine1# set routing-instances serverBD instance-type vrf
user@Spine1# set routing-instances serverBD interface irb.102
user@Spine1# set routing-instances serverBD interface irb.103
user@Spine1# set routing-instances serverBD route-distinguisher 10.1.255.1:24
user@Spine1# set routing-instances serverBD vrf-target target:65000:24
-
VLAN v101、v102、v103 を設定し、対応する VNI と IRB インターフェイスを各 VLAN に関連付けます。
[edit]
user@Spine1# set vlans v101 vlan-id 101
user@Spine1# set vlans v101 l3-interface irb.101
user@Spine1# set vlans v101 vxlan vni 101
user@Spine1# set vlans v102 vlan-id 102
user@Spine1# set vlans v102 l3-interface irb.102
user@Spine1# set vlans v102 vxlan vni 102
user@Spine1# set vlans v103 vlan-id 103
user@Spine1# set vlans v103 l3-interface irb.103
user@Spine1# set vlans v103 vxlan vni 103
スパイン2:フル構成
CLIクイックコンフィグレーション
スパイン2の設定はスパイン1の設定と似ているため、ステップバイステップの設定ではなく、完全な設定を提供します。この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、コマンドを [edit] 階層レベルでCLIにコピーアンドペーストして、設定モードから commit を入力します。
set interfaces xe-0/0/0 unit 0 family inet address 10.1.21.1/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.22.1/30
set interfaces xe-0/0/2 unit 0 family inet address 10.1.23.1/30
set interfaces xe-0/0/3 unit 0 family inet address 10.1.24.1/30
set interfaces irb unit 101 proxy-macip-advertisement
set interfaces irb unit 101 virtual-gateway-accept-data
set interfaces irb unit 101 family inet address 10.1.101.2/24 virtual-gateway-address 10.1.101.254
set interfaces irb unit 102 proxy-macip-advertisement
set interfaces irb unit 102 virtual-gateway-accept-data
set interfaces irb unit 102 family inet address 10.1.102.2/24 virtual-gateway-address 10.1.102.254
set interfaces irb unit 103 proxy-macip-advertisement
set interfaces irb unit 103 virtual-gateway-accept-data
set interfaces irb unit 103 family inet address 10.1.103.2/24 virtual-gateway-address 10.1.103.254
set interfaces lo0 unit 0 family inet address 10.1.255.2/32 primary
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-instances serverAC instance-type vrf
set routing-instances serverAC interface irb.101
set routing-instances serverAC route-distinguisher 10.1.255.1:13
set routing-instances serverAC vrf-target target:65000:13
set routing-instances serverBD instance-type vrf
set routing-instances serverBD interface irb.102
set routing-instances serverBD interface irb.103
set routing-instances serverBD route-distinguisher 10.1.255.1:24
set routing-instances serverBD vrf-target target:65000:24
set routing-options router-id 10.1.255.2
set routing-options autonomous-system 65000
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay local-as 65002
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.21.2 peer-as 65011
set protocols bgp group underlay neighbor 10.1.22.2 peer-as 65012
set protocols bgp group underlay neighbor 10.1.23.2 peer-as 65013
set protocols bgp group underlay neighbor 10.1.24.2 peer-as 65014
set protocols bgp group evpn type internal
set protocols bgp group evpn local-address 10.1.255.2
set protocols bgp group evpn family evpn signaling
set protocols bgp group evpn cluster 10.2.2.2
set protocols bgp group evpn multipath
set protocols bgp group evpn neighbor 10.1.255.1
set protocols bgp group evpn neighbor 10.1.255.11
set protocols bgp group evpn neighbor 10.1.255.12
set protocols bgp group evpn neighbor 10.1.255.13
set protocols bgp group evpn neighbor 10.1.255.14
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway no-gateway-community
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:65000:101
set protocols evpn vni-options vni 102 vrf-target target:65000:102
set protocols evpn vni-options vni 103 vrf-target target:65000:103
set protocols evpn extended-vni-list 101
set protocols evpn extended-vni-list 102
set protocols evpn extended-vni-list 103
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.2:1
set switch-options vrf-target target:65000:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
リーフ1:アンダーレイネットワーク設定
CLIクイックコンフィグレーション
この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、[edit]階層レベルでコマンドをCLIにコピーアンドペーストして、設定モードから commit を入力します。
set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.21.2/30
set interfaces lo0 unit 0 family inet address 10.1.255.11/32 primary
set routing-options router-id 10.1.255.11
set routing-options autonomous-system 65000
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay local-as 65011
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.11.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.21.1 peer-as 65002
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
リーフ1のアンダーレイネットワークの設定
ステップバイステップの手順
リーフ1のアンダーレイネットワークを設定するには:
-
L3インターフェイスを設定します。
[edit]
user@Leaf1# set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.2/30
user@Leaf1# set interfaces xe-0/0/1 unit 0 family inet address 10.1.21.2/30
-
ループバックインターフェイスのIPアドレスを指定します。このIPアドレスは、VXLANカプセル化パケットの外部ヘッダー内の送信元IPアドレスとして機能します。
[edit]
user@Leaf1# set interfaces lo0 unit 0 family inet address 10.1.255.11/32 primary
-
ルーティングオプションを設定します。
[edit]
user@Leaf1# set routing-options router-id 10.1.255.11
user@Leaf1# set routing-options autonomous-system 65000
user@Leaf1# set routing-options forwarding-table export load-balancing-policy
-
アンダーレイルーティングのピアとしてスパインを含む外部BGP(EBGP)グループを設定します。
[edit]
user@Leaf1# set protocols bgp group underlay type external
user@Leaf1# set protocols bgp group underlay export send-direct
user@Leaf1# set protocols bgp group underlay local-as 65011
user@Leaf1# set protocols bgp group underlay multipath multiple-as
user@Leaf1# set protocols bgp group underlay neighbor 10.1.11.1 peer-as 65001
user@Leaf1# set protocols bgp group underlay neighbor 10.1.21.1 peer-as 65002
-
スイッチ間の複数のパスにトラフィックを分散するポリシーを設定します。
[edit]
user@Leaf1# set policy-options policy-statement load-balancing-policy then load-balance per-packet
-
直接インターフェイスルートをアドバタイズするポリシーを設定します。少なくとも、アンダーレイはデバイスループバックアドレスに完全に到達可能でなければなりません。
[edit]
user@Leaf1# set policy-options policy-statement send-direct term 1 from protocol direct
user@Leaf1# set policy-options policy-statement send-direct term 1 then accept
リーフ1:オーバーレイネットワーク設定
CLIクイックコンフィグレーション
この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、コマンドを [edit] 階層レベルでCLIにコピーアンドペーストして、設定モードから commit を入力します。
set protocols bgp group evpn type internal
set protocols bgp group evpn local-address 10.1.255.11
set protocols bgp group evpn family evpn signaling
set protocols bgp group evpn multipath
set protocols bgp group evpn neighbor 10.1.255.1
set protocols bgp group evpn neighbor 10.1.255.2
set protocols evpn encapsulation vxlan
set protocols evpn multicast-mode ingress-replication
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.11:1
set switch-options vrf-target target:65000:1
set switch-options vrf-target auto
リーフ1のオーバーレイネットワークの設定
ステップバイステップの手順
リーフ1のオーバーレイネットワークを設定するには、次の手順に従います。
-
EVPN-VXLANオーバーレイネットワーク用に内部BGP(IBGP)グループを設定します。
[edit]
user@Leaf1# set protocols bgp group evpn type internal
user@Leaf1# set protocols bgp group evpn local-address 10.1.255.11
user@Leaf1# set protocols bgp group evpn family evpn signaling
user@Leaf1# set protocols bgp group evpn multipath
user@Leaf1# set protocols bgp group evpn neighbor 10.1.255.1
user@Leaf1# set protocols bgp group evpn neighbor 10.1.255.2
-
EVPNネイバー間で交換されるデータパケットのVXLANカプセル化を設定します。
[edit]
user@Leaf1# set protocols evpn encapsulation vxlan
-
EVPN-VXLAN環境でマルチキャストトラフィックを複製する方法を指定します。
[edit]
user@Leaf1# set protocols evpn multicast-mode ingress-replication
-
デフォルトのルーティングインスタンスオプション(仮想スイッチタイプ)を設定します。
[edit]
user@Leaf1# set switch-options vtep-source-interface lo0.0
user@Leaf1# set switch-options route-distinguisher 10.1.255.11:1
user@Leaf1# set switch-options vrf-target target:65000:1
user@Leaf1# set switch-options vrf-target auto
リーフ1:アクセスプロファイル設定
CLIクイックコンフィグレーション
この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、[edit]階層レベルでコマンドをCLIにコピーアンドペーストして、設定モードから commit を入力します。
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members 101
set protocols evpn vni-options vni 101 vrf-target target:65000:101
set protocols evpn extended-vni-list 101
set vlans v101 vlan-id 101
set vlans v101 vxlan vni 101
リーフ1のアクセスプロファイルの設定
ステップバイステップの手順
サーバーネットワークのプロファイルを設定するには:
-
物理サーバーとの接続用にL2イーサネットインターフェイスを設定します。このインターフェイスは VLAN 101 に関連付けられています。この例では、VLANタグ付けをサポートするトランクとしてアクセスインターフェイスが設定されています。タグなしアクセスインターフェイスもサポートされています。
[edit]
user@Leaf1# set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
user@Leaf1# set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members 101
-
仮想ネットワーク識別子(VNI)のルートターゲットを設定します。
[edit]
user@Leaf1# set protocols evpn vni-options vni 101 vrf-target target:65000:101
-
EVPN-VXLANドメインに含めるVNIを指定します。
[edit]
user@Leaf1# set protocols evpn extended-vni-list 101
-
VLAN v101を設定します。VLANは、スパインデバイスで設定したのと同じVXLAN VNIにマッピングされます。L3 IRB(統合型ルーティングおよびブリッジング)インターフェイスは、リーフ デバイスで指定されていないことに注意してください。これは、CRB(Centrally Routed Bridging)では、リーフがL2ブリッジングのみを実行するためです。
[edit]
user@Leaf1# set vlans v101 vlan-id 101
user@Leaf1# set vlans v101 vxlan vni 101
リーフ2:フル構成
CLIクイックコンフィグレーション
リーフ2の設定はリーフ1の設定と似ているため、ステップバイステップの設定ではなく、完全な設定を提供します。この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、コマンドを [edit] 階層レベルでCLIにコピーアンドペーストして、設定モードから commit を入力します。
set interfaces xe-0/0/0 unit 0 family inet address 10.1.12.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.22.2/30
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members 102
set interfaces lo0 unit 0 family inet address 10.1.255.12/32 primary
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options router-id 10.1.255.12
set routing-options autonomous-system 65000
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay local-as 65012
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay as-override
set protocols bgp group underlay neighbor 10.1.12.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.22.1 peer-as 65002
set protocols bgp group evpn type internal
set protocols bgp group evpn local-address 10.1.255.12
set protocols bgp group evpn family evpn signaling
set protocols bgp group evpn multipath
set protocols bgp group evpn neighbor 10.1.255.1
set protocols bgp group evpn neighbor 10.1.255.2
set protocols evpn encapsulation vxlan
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 102 vrf-target target:65000:102
set protocols evpn extended-vni-list 102
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.12:1
set switch-options vrf-target target:65000:1
set switch-options vrf-target auto
set vlans v102 vlan-id 102
set vlans v102 vxlan vni 102
リーフ3:フル構成
CLIクイックコンフィグレーション
リーフ3の設定はリーフ1の構成と似ているため、ステップバイステップの設定ではなく、完全な構成を提供します。この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、コマンドを [edit] 階層レベルでCLIにコピーアンドペーストして、設定モードから commit を入力します。
set interfaces xe-0/0/0 unit 0 family inet address 10.1.13.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.23.2/30
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members 101
set interfaces lo0 unit 0 family inet address 10.1.255.13/32 primary
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options router-id 10.1.255.13
set routing-options autonomous-system 65000
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay local-as 65013
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.13.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.23.1 peer-as 65002
set protocols bgp group evpn type internal
set protocols bgp group evpn local-address 10.1.255.13
set protocols bgp group evpn family evpn signaling
set protocols bgp group evpn multipath
set protocols bgp group evpn neighbor 10.1.255.1
set protocols bgp group evpn neighbor 10.1.255.2
set protocols evpn encapsulation vxlan
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:65000:101
set protocols evpn extended-vni-list 101
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.13:1
set switch-options vrf-target target:65000:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 vxlan vni 101
リーフ4:フル構成
CLIクイックコンフィグレーション
リーフ4の設定はリーフ1の設定と似ているため、ステップバイステップの設定ではなく、完全な設定を提供します。この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、コマンドを [edit] 階層レベルでCLIにコピーアンドペーストして、設定モードから commit を入力します。
set interfaces xe-0/0/0 unit 0 family inet address 10.1.14.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.24.2/30
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members 103
set interfaces lo0 unit 0 family inet address 10.1.255.14/32 primary
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
set routing-options router-id 10.1.255.14
set routing-options autonomous-system 65000
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay local-as 65014
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.14.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.24.1 peer-as 65002
set protocols bgp group evpn type internal
set protocols bgp group evpn local-address 10.1.255.14
set protocols bgp group evpn family evpn signaling
set protocols bgp group evpn multipath
set protocols bgp group evpn neighbor 10.1.255.1
set protocols bgp group evpn neighbor 10.1.255.2
set protocols evpn encapsulation vxlan
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 103 vrf-target target:65000:103
set protocols evpn extended-vni-list 103
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.14:1
set switch-options vrf-target target:65000:1
set switch-options vrf-target auto
set vlans v103 vlan-id 103
set vlans v103 vxlan vni 103
検証
IRB インターフェイスが正常に動作していることを確認します。
IRB インターフェイスの確認
目的
スパイン 1 とスパイン 2 の IRB インターフェイスの設定を検証します。
アクション
動作モードから、 show interfaces irb コマンドを入力します。
user@Spine1> show interfaces irb
Physical interface: irb, Enabled, Physical link is Up
  Interface index: 640, SNMP ifIndex: 505
  Type: Ethernet, Link-level type: Ethernet, MTU: 1514
  Device flags   : Present Running
  Interface flags: SNMP-Traps
  Link type      : Full-Duplex
  Link flags     : None
  Current address: 02:05:86:71:57:00, Hardware address: 02:05:86:71:57:00
  Last flapped   : Never
    Input packets : 0
    Output packets: 0

  Logical interface irb.101 (Index 558) (SNMP ifIndex 583)
    Flags: Up SNMP-Traps 0x4004000 Encapsulation: ENET2
    Bandwidth: 1Gbps
    Routing Instance: default-switch Bridging Domain: v101
    Input packets : 7
    Output packets: 13
    Protocol inet, MTU: 1514
    Max nh cache: 75000, New hold nh limit: 75000, Curr nh cnt: 2, Curr new hold cnt: 0, NH drop cnt: 0
      Flags: Sendbcast-pkt-to-re, Is-Primary
      Addresses, Flags: Is-Default Is-Preferred Is-Primary
        Destination: 10.1.101/24, Local: 10.1.101.1, Broadcast: 10.1.101.255
        Destination: 10.1.101/24, Local: 10.1.101.254, Broadcast: 10.1.101.255

  Logical interface irb.102 (Index 582) (SNMP ifIndex 584)
    Flags: Up SNMP-Traps 0x4000 Encapsulation: ENET2
    Bandwidth: 1Gbps
    Routing Instance: default-switch Bridging Domain: v102
    Input packets : 2
    Output packets: 6
    Protocol inet, MTU: 1514
    Max nh cache: 75000, New hold nh limit: 75000, Curr nh cnt: 1, Curr new hold cnt: 0, NH drop cnt: 0
      Flags: Sendbcast-pkt-to-re
      Addresses, Flags: Is-Preferred Is-Primary
        Destination: 10.1.102/24, Local: 10.1.102.1, Broadcast: 10.1.102.255
        Destination: 10.1.102/24, Local: 10.1.102.254, Broadcast: 10.1.102.255

  Logical interface irb.103 (Index 580) (SNMP ifIndex 585)
    Flags: Up SNMP-Traps 0x4000 Encapsulation: ENET2
    Bandwidth: 1Gbps
    Routing Instance: default-switch Bridging Domain: v103
    Input packets : 2
    Output packets: 6
    Protocol inet, MTU: 1514
    Max nh cache: 75000, New hold nh limit: 75000, Curr nh cnt: 1, Curr new hold cnt: 0, NH drop cnt: 0
      Flags: Sendbcast-pkt-to-re, Is-Primary
      Addresses, Flags: Is-Default Is-Preferred Is-Primary
        Destination: 10.1.103/24, Local: 10.1.103.1, Broadcast: 10.1.103.255
        Destination: 10.1.103/24, Local: 10.1.103.254, Broadcast: 10.1.103.255
意味
スパイン1からのサンプル出力では、以下が検証されます。
-
IRB インターフェイス irb.101、irb.102、および irb.103 が設定されています。
-
IRB インターフェイスが設定されている物理インターフェイスが稼働しています。
-
各 IRB インターフェイスは、それぞれの VLAN に正しくマッピングされています。
-
各 IRB インターフェイスの設定には、割り当てられた IP アドレスと宛先(仮想ゲートウェイ アドレス)が正しく反映されています。
ルーティングインスタンスの検証
目的
サーバーAとB、およびサーバーCとDのルーティングインスタンスがスパイン1とスパイン2で正しく設定されていることを確認します。
アクション
動作モードから、 show route instance routing-instance-name extensive コマンド routing instances serversAC と serversBD を入力します。
user@Spine1> show route instance serverAC extensive
serverAC:
  Router ID: 10.1.101.1
  Type: vrf               State: Active
  Interfaces:
    irb.101
  Route-distinguisher: 10.1.255.1:12
  Vrf-import: [ __vrf-import-serverAC-internal__ ]
  Vrf-export: [ __vrf-export-serverAC-internal__ ]
  Vrf-import-target: [ target:65000:12 ]
  Vrf-export-target: [ target:65000:12 ]
  Fast-reroute-priority: low
  Tables:
    serverAC.inet.0        : 3 routes (3 active, 0 holddown, 0 hidden)
    serverAC.iso.0         : 0 routes (0 active, 0 holddown, 0 hidden)
    serverAC.inet6.0       : 1 routes (1 active, 0 holddown, 0 hidden)
    serverAC.mdt.0         : 0 routes (0 active, 0 holddown, 0 hidden)
user@Spine1> show route instance serverBD extensive
serverBD:
  Router ID: 10.1.102.1
  Type: vrf               State: Active
  Interfaces:
    irb.102
    irb.103
  Route-distinguisher: 10.1.255.1:34
  Vrf-import: [ __vrf-import-serverBD-internal__ ]
  Vrf-export: [ __vrf-export-serverBD-internal__ ]
  Vrf-import-target: [ target:65000:34 ]
  Vrf-export-target: [ target:65000:34 ]
  Fast-reroute-priority: low
  Tables:
    serverBD.inet.0        : 6 routes (6 active, 0 holddown, 0 hidden)
    serverBD.iso.0         : 0 routes (0 active, 0 holddown, 0 hidden)
    serverBD.inet6.0       : 1 routes (1 active, 0 holddown, 0 hidden)
    serverBD.mdt.0         : 0 routes (0 active, 0 holddown, 0 hidden)
意味
スパイン1からの出力例では、サーバーAおよびCとサーバーBおよびDのルーティングインスタンスが、各グループに関連付けられたループバックインターフェイスとIRBインターフェイスを示しています。出力には、実際のルート識別子、仮想ルーティングおよび転送(VRF)インポート、VRFエクスポートポリシー設定も表示されます。
動的MACアドレスの検証 学習
目的
VLAN v101、v102、およびv103では、動的MACアドレスがすべてのリーフのイーサネットスイッチングテーブルにインストールされていることを確認します。
アクション
動作モードから、 show ethernet-switching table コマンドを入力します。
user@Leaf1> show ethernet-switching table

MAC flags (S - static MAC, D - dynamic MAC, L - locally learned, P - Persistent static
           SE - statistics enabled, NM - non configured MAC, R - remote PE MAC, O - ovsdb MAC)


Ethernet switching table : 5 entries, 5 learned
Routing instance : default-switch
   Vlan                MAC                 MAC      Logical                SVLBNH/      Active
   name                address             flags    interface              VENH Index   source
   v101                00:00:5e:00:01:01   DR       esi.1746                            05:00:00:fd:e8:00:00:00:65:00
   v101                00:50:56:93:87:58   D        xe-0/0/2.0
   v101                00:50:56:93:ab:f6   D        vtep.32770                          10.1.255.13
   v101                02:05:86:71:27:00   D        vtep.32771                          10.1.255.1
   v101                02:05:86:71:5f:00   D        vtep.32769                          10.1.255.2
意味
リーフ1からのサンプル出力は、仮想ゲートウェイ(IRB)のMACアドレス00:00:5e:00:01:01を学習したことを示しています。これは、接続されたサーバーがデフォルトゲートウェイに到達するために使用するMACアドレスです。両方のスパインに同じ仮想IP/MACが設定されているため、仮想IPはESI LAGとして扱われ、パケットループのリスクなしに両方のスパインへのアクティブな転送をサポートします。また、出力は、リーフ1がVTEPとして機能するスパイン1とスパイン2のIRB MACアドレスを学習したことも示しています。
ルーティングインスタンスでのルートの検証
目的
ルーティングインスタンスに正しいルートがあることを確認します。
アクション
動作モードから、 show route table routing-instance-name.inet.0 コマンドを入力します。
user@Spine1> show route table serverAC.inet.0

serverAC.inet.0: 3 destinations, 3 routes (3 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.101.0/24      *[Direct/0] 2d 01:34:44
                    >  via irb.101
10.1.101.1/32      *[Local/0] 2d 01:34:44
                       Local via irb.101
10.1.101.254/32    *[Local/0] 2d 01:34:44
                       Local via irb.101


user@Spine1> show route table serverBD.inet.0

serverBD.inet.0: 6 destinations, 6 routes (6 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.102.0/24      *[Direct/0] 2d 01:34:51
                    >  via irb.102
10.1.102.1/32      *[Local/0] 2d 01:34:51
                       Local via irb.102
10.1.102.254/32    *[Local/0] 2d 01:34:51
                       Local via irb.102
10.1.103.0/24      *[Direct/0] 2d 01:34:51
                    >  via irb.103
10.1.103.1/32      *[Local/0] 2d 01:34:51
                       Local via irb.103
10.1.103.254/32    *[Local/0] 2d 01:34:51
                       Local via irb.103
意味
スパイン1からのサンプル出力は、サーバーAとCのルーティングインスタンスにVLAN 101に関連付けられたIRBインターフェイスルートがあり、サーバーBとDのルーティングインスタンスにVLAN102と103に関連付けられたIRBインターフェイスルートがあることを示しています。
各テーブルのルートから、VLAN 101 のサーバー A と C が VLAN 102 または 103 の C と D のサーバーに到達できないことは明らかです。また、出力は、サーバーBとDのルートを格納する共通テーブルが、IRBインターフェイスを介したL3通信を許可していることを示しています。
接続の確認
目的
サーバーAとCが互いにpingを実行でき、サーバーBとDが互いにpingできることを確認します。
アクション
サーバーからpingコマンドを実行します。
 user@serverA> ping 10.1.101.103 count 2
PING 10.1.101.103 (10.1.101.103): 56 data bytes
64 bytes from 10.1.101.103: icmp_seq=0 ttl=64 time=103.749 ms
64 bytes from 10.1.101.103: icmp_seq=1 ttl=64 time=116.325 ms

--- 10.1.101.103 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 103.749/110.037/116.325/6.288 ms

user@serverB> ping 10.1.103.101 count 2
PING 10.1.103.101 (10.1.103.101): 56 data bytes
64 bytes from 10.1.103.101: icmp_seq=0 ttl=63 time=103.346 ms
64 bytes from 10.1.103.101: icmp_seq=1 ttl=63 time=102.355 ms

--- 10.1.103.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 102.355/102.851/103.346/0.495 ms
意味
サンプル出力は、サーバー A がサーバー C に ping を実行し、サーバー B がサーバー D に ping できることを示しています。サーバー A と C はサーバー B と D に ping を実行できず、サーバー B と D はサーバー A と C に ping を実行できません。
スパイン1および2:ルート漏洩(オプション)
図 2 を参照して、VLAN 101 のサーバー A と C、および VLAN 102 と 103 のサーバー B と D にそれぞれ接続を提供するために、3 つの VLAN と 2 つのルーティングインスタンスを設定したことを思い出してください。このセクションでは、2つのルーティングインスタンス間のルートをリークするように設定を変更します。図3は、IRB(Integrated Routing and Bridging)ルートがリークされた後の論理接続を示しています。
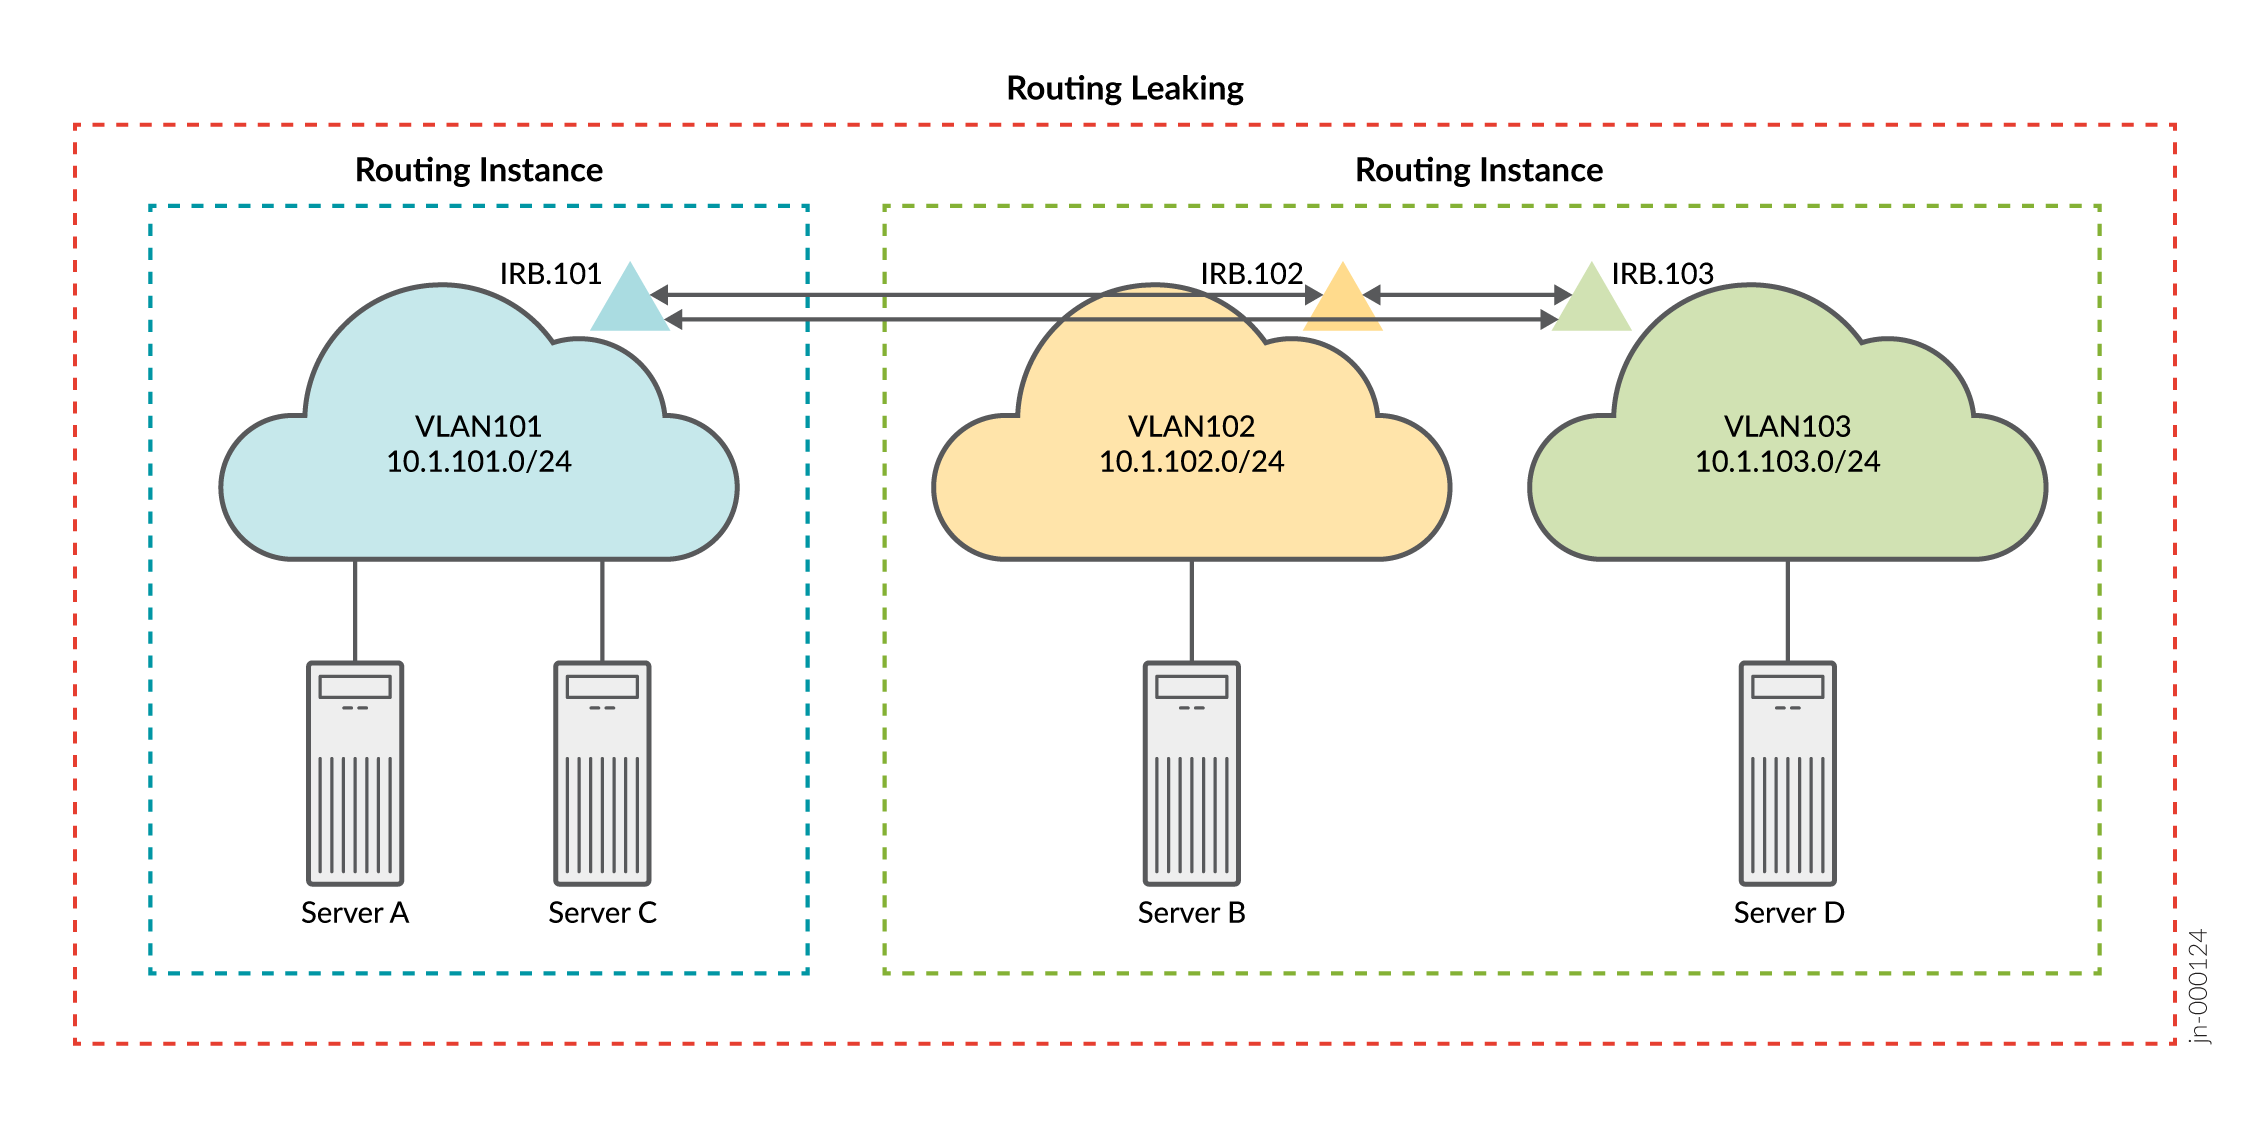 によるEVPN-VXLAN論理トポロジー
ルーティング情報ベース(RIB)グループを変更すると、VLAN 101 のサーバーが L3 接続を使用して VLAN 102 と VLAN 103 の両方のサーバーに到達することが期待できます。
CLIクイックコンフィグレーション
この段階で、CRBベースのEVPNファブリックを展開し、予想される接続を確認しています。つまり、サーバーAとCはL2で通信できます。サーバーBとD(それぞれVLAN102および103上)は、共有ルーティングインスタンスでIRBルーティングを介して通信します。すべてのサーバーが相互にpingできるようにしたい場合はどうすればよいでしょうか?この問題を解決する1つのオプションは、ルーティングインスタンス間のルートをリークすることです。仮想ルーティングと転送(VRF)インスタンス間のリークルートの詳細については、 自動エクスポート を参照してください。この例を迅速に設定するには、以下のコマンドをコピーし、コマンドをテキストファイルに貼り付け、改行を削除し、設定に一致させる必要がある詳細情報を変更し、コマンドを [edit] 階層レベルでCLIにコピーアンドペーストして、設定モードから commit を入力します。
set policy-options policy-statement serverAC_vrf_imp term 1 from community serverBD
set policy-options policy-statement serverAC_vrf_imp term 1 then accept
set policy-options policy-statement serverBD_vrf_imp term 1 from community serverAC
set policy-options policy-statement serverBD_vrf_imp term 1 then accept
set policy-options community serverAC members target:65000:13
set policy-options community serverBD members target:65000:24
set routing-instances serverAC routing-options auto-export
set routing-instances serverAC vrf-import serverAC_vrf_imp
set routing-instances serverBD routing-options auto-export
set routing-instances serverBD vrf-import serverBD_vrf_imp
ルート漏洩による検証(オプション)
ルート漏洩によるルートの検証(オプション)
目的
ルーティングインスタンスに正しいルートがあることを確認します。
アクション
動作モードから、 show route table routing-instance-name.inet.0 コマンドを入力します。
user@Spine1> show route table serverAC.inet.0

serverAC.inet.0: 9 destinations, 9 routes (9 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.101.0/24      *[Direct/0] 2d 02:18:50
                    >  via irb.101
10.1.101.1/32      *[Local/0] 2d 02:18:50
                       Local via irb.101
10.1.101.254/32    *[Local/0] 2d 02:18:50
                       Local via irb.101
10.1.102.0/24      *[Direct/0] 00:31:21
                    >  via irb.102
10.1.102.1/32      *[Local/0] 00:31:21
                       Local via irb.102
10.1.102.254/32    *[Local/0] 00:31:21
                       Local via irb.102
10.1.103.0/24      *[Direct/0] 00:31:21
                    >  via irb.103
10.1.103.1/32      *[Local/0] 00:31:21
                       Local via irb.103
10.1.103.254/32    *[Local/0] 00:31:21
                       Local via irb.103


user@Spine1> show route table serverBD.inet.0

serverBD.inet.0: 9 destinations, 9 routes (9 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

10.1.101.0/24      *[Direct/0] 00:32:00
                    >  via irb.101
10.1.101.1/32      *[Local/0] 00:32:00
                       Local via irb.101
10.1.101.254/32    *[Local/0] 00:32:00
                       Local via irb.101
10.1.102.0/24      *[Direct/0] 2d 02:19:29
                    >  via irb.102
10.1.102.1/32      *[Local/0] 2d 02:19:29
                       Local via irb.102
10.1.102.254/32    *[Local/0] 2d 02:19:29
                       Local via irb.102
10.1.103.0/24      *[Direct/0] 2d 02:19:29
                    >  via irb.103
10.1.103.1/32      *[Local/0] 2d 02:19:29
                       Local via irb.103
10.1.103.254/32    *[Local/0] 2d 02:19:29
                       Local via irb.103
意味
スパイン1からのサンプル出力は、両方のルーティングインスタンスに、3つのVLANすべてに関連付けられたIRB(統合型ルーティングおよびブリッジング)インターフェイスルートがあることを示しています。インスタンステーブル間でルートをコピーしたため、結果は共通のルーティングインスタンスで3つのVLANすべてを設定した場合と同じになります。したがって、3 つの VLAN すべてのサーバー間で完全な L3 接続が期待できます。
ルート漏洩による接続の検証(オプション)
目的
サーバーAとCがサーバーBとDにpingを実行できることを確認します。
アクション
サーバーからpingコマンドを実行します。
user@serverA> ping 10.1.102.101 count 2
PING 10.1.102.101 (10.1.102.101): 56 data bytes
64 bytes from 10.1.102.101: icmp_seq=0 ttl=63 time=102.448 ms
64 bytes from 10.1.102.101: icmp_seq=1 ttl=63 time=102.384 ms

--- 10.1.102.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 102.384/102.416/102.448/0.032 ms

user@serverA> ping 10.1.103.101 count 2
PING 10.1.103.101 (10.1.103.101): 56 data bytes
64 bytes from 10.1.103.101: icmp_seq=0 ttl=63 time=103.388 ms
64 bytes from 10.1.103.101: icmp_seq=1 ttl=63 time=102.623 ms

--- 10.1.103.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 102.623/103.006/103.388/0.382 ms

user@serverC> ping 10.1.102.101 count 2
PING 10.1.102.101 (10.1.102.101): 56 data bytes
64 bytes from 10.1.102.101: icmp_seq=0 ttl=63 time=167.580 ms
64 bytes from 10.1.102.101: icmp_seq=1 ttl=63 time=168.075 ms

--- 10.1.102.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 167.580/167.827/168.075/0.248 ms

user@serverC> ping 10.1.103.101 count 2
PING 10.1.103.101 (10.1.103.101): 56 data bytes
64 bytes from 10.1.103.101: icmp_seq=0 ttl=63 time=103.673 ms
64 bytes from 10.1.103.101: icmp_seq=1 ttl=63 time=115.090 ms

--- 10.1.103.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 103.673/109.382/115.090/5.709 ms
意味
サンプル出力では、サーバー A がサーバー B とサーバー D に ping を実行できることを示しています。また、サーバー C がサーバー B とサーバー D に ping を実行できることも示しています。これにより、サーバーとそのVLAN間の予想される完全な接続が確認されます。