例:GBPを使用してトラフィックをセグメント化する

この基本的な例は、GBPフィルターとポリシーを使用してトラフィックをセグメント化する方法を示しています。

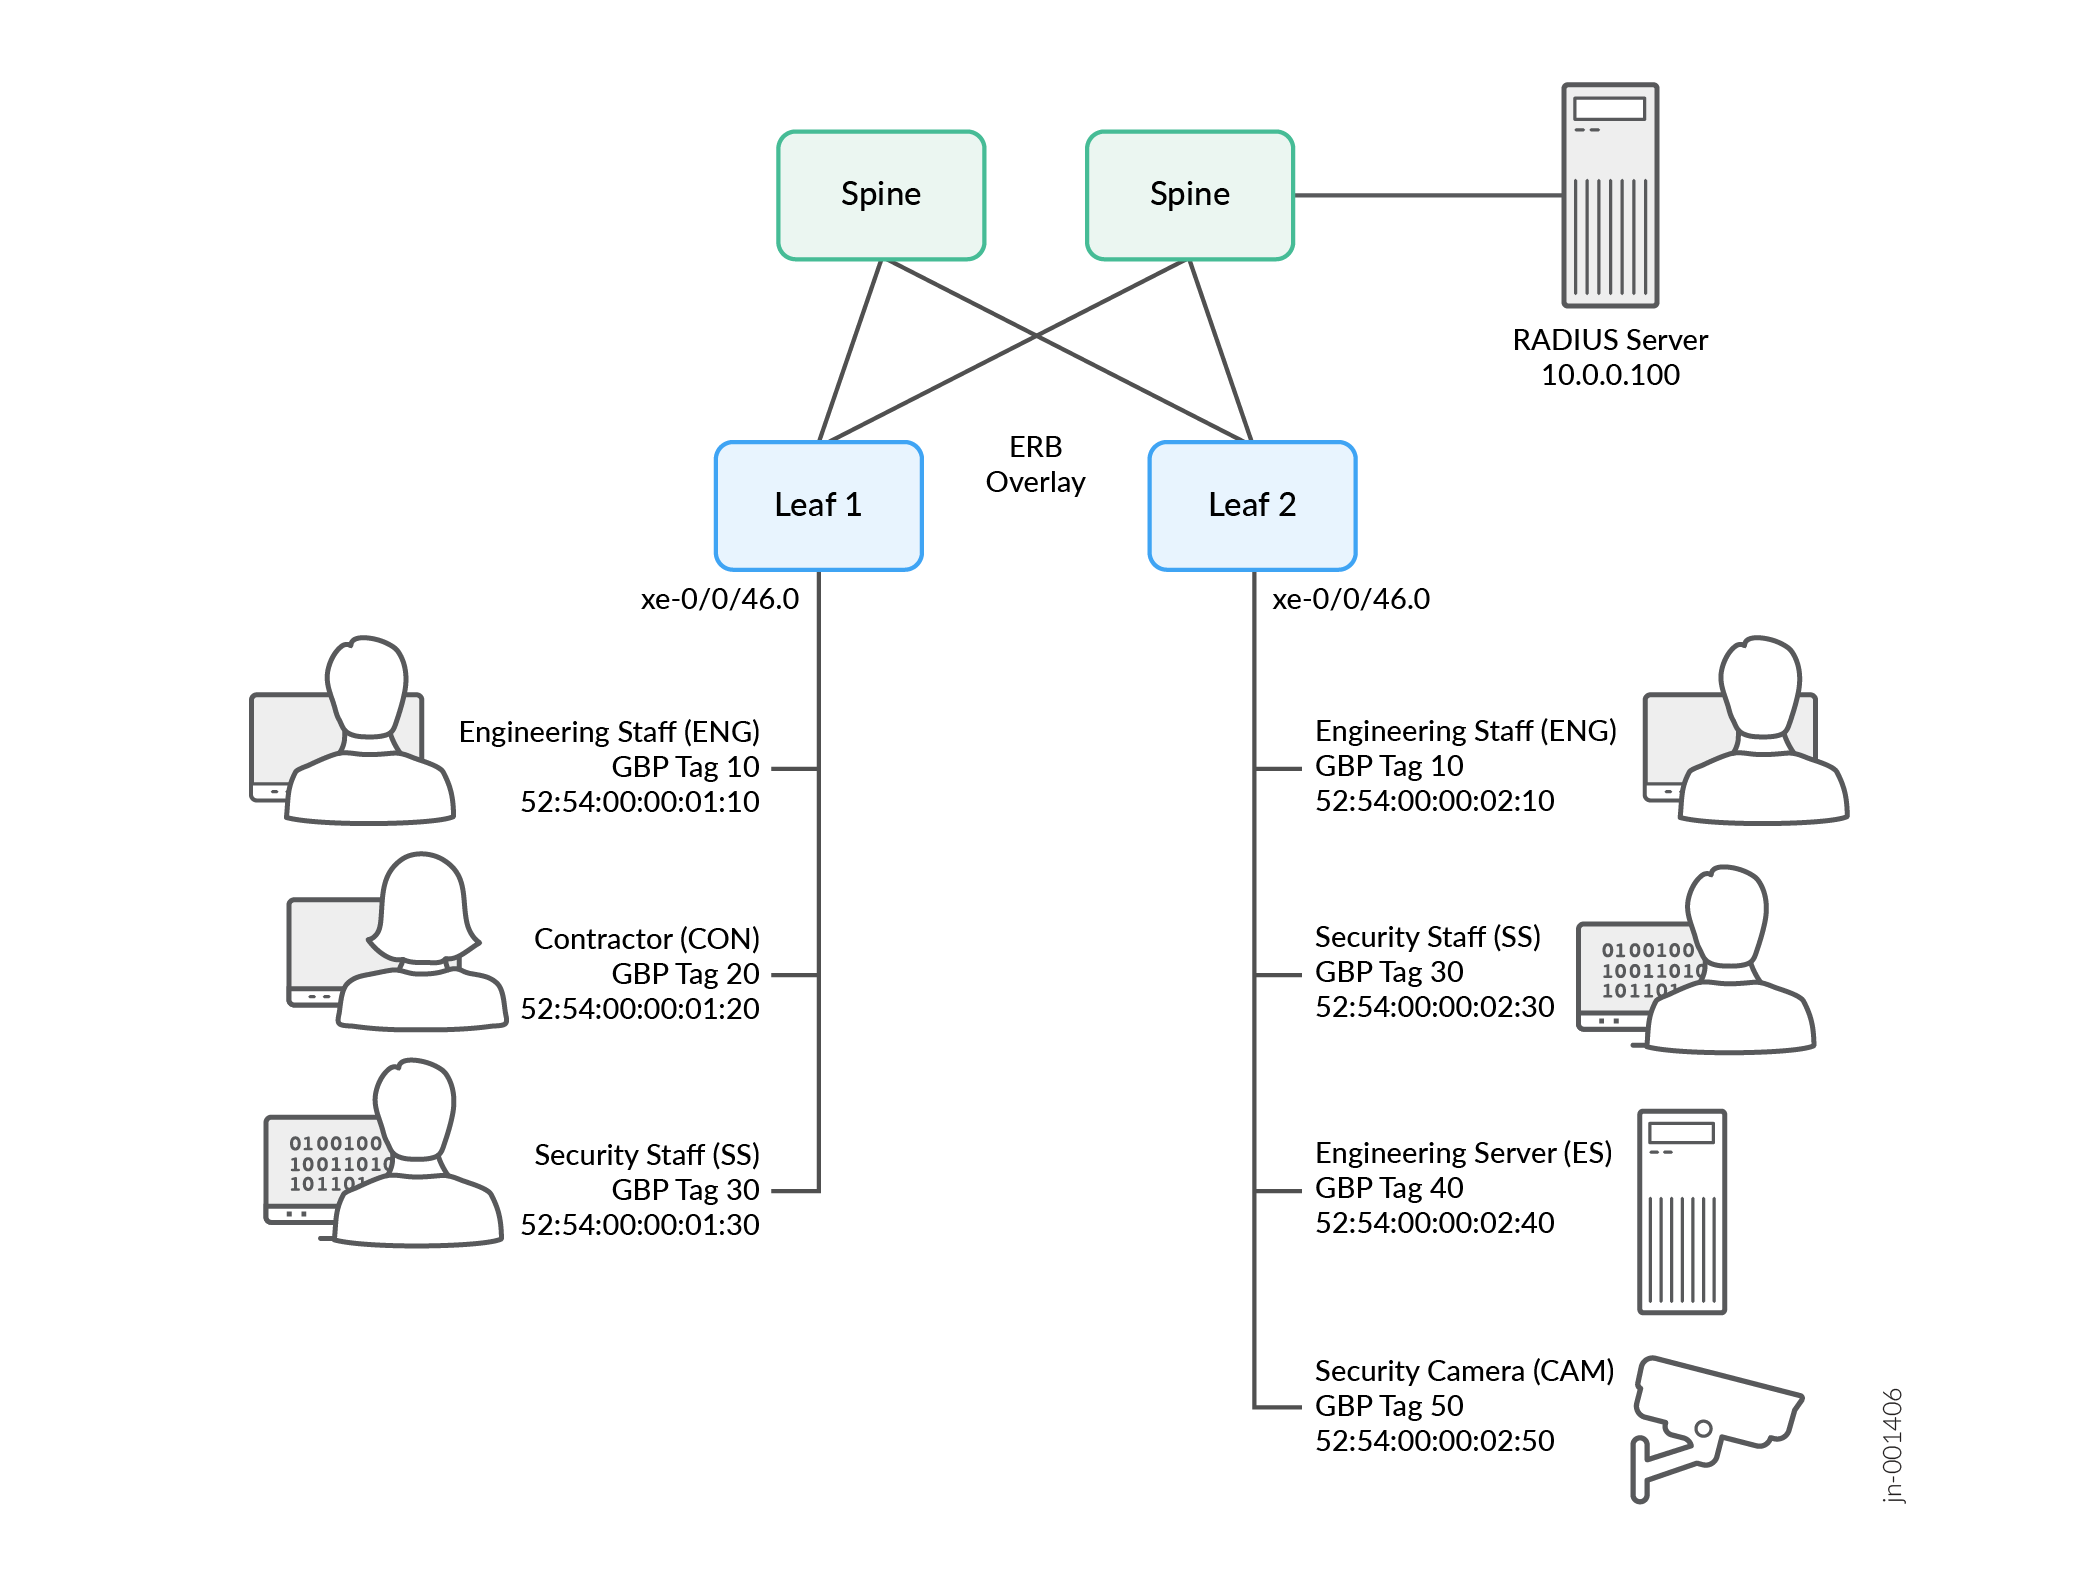
この例では、GBPベースのマイクロセグメンテーション用にスイッチのペアを設定する方法を示しています。スイッチ(リーフ1およびリーフ2)は、 図1に示すように、以下のユーザーと機器のアクセスを制御します。

  • 2 エンジニアスタッフ(ENG)

  • 1 請負業者(CON)

  • 2 セキュリティスタッフ(SS)

  • エンジニアリングサーバー(ES)×1

  • 1 セキュリティカメラ(CAM)

図1:GBPの例 GBP Example

表1 は、割り当てるGBPタグ値を示しています。CLI と RADIUS の両方を使用して、これらのタグを割り当てる方法を示します。

表1:GBPタグの割り当て

エンドポイント

GBPタグ

エンジニアリングスタッフ(ENG)

10

請負業者(CON)

20

セキュリティスタッフ(SS)

30

エンジニアリングサーバー(ES)

40

セキュリティカム(CAM)

50

表2は 、当社が適用するマイクロセグメンテーションポリシーを示しています。Y はアクセス が許可されている場所を示し、 N はアクセスがブロックされている場所を示し、 - は適用外であることを示します(請負業者が1台、エンジニアリングサーバーが1台、セキュリティカメラが1台しかないため)。

表2:マイクロセグメンテーションポリシー
  ENG(タグ10) CON(タグ20) SS(タグ30) ES(タグ40) CAM(タグ50)
ENG(タグ10) Y Y N Y N
CON(タグ20) Y - N N N
SS(タグ30) N N Y N Y
ES(タグ40) Y N N - N
CAM(タグ50) N N Y N -
  1. CLIを使用してGBPタグを割り当てる場合は、この手順に従います。
    リーフ1とリーフ2の両方に次の割り当てを追加します。各スイッチに個別に割り当てを調整するのではなく、利便性と一貫性を保つために、両方のスイッチで同じ割り当てを使用します。
  2. RADIUSサーバーを使用してGBPタグを割り当てる場合は、この手順に従います。
    1. RADIUSサーバーを使用するように、リーフ1とリーフ2の両方を設定します。
      ここで、10.0.0.100はRADIUSサーバーのIPアドレスです。
    2. RADIUS 認証用に、リーフ 1 とリーフ 2 の両方に関連するインターフェイスを設定します。
      xe-0/0/46.0は、両方のスイッチ上のエンドポイントユーザーとデバイスに接続するインターフェイスです。
    3. ジュニパースイッチングフィルターVSAまたはジュニパーグループベースポリシーID VSAを使用して、RADIUSサーバーでGBPタグの割り当てを設定します。
      ジュニパー-switching-filter VSA: ジュニパー-group-based-policy-id VSA:
  3. リーフ1とリーフ2の両方で目的のGBPプロファイルを設定します。
  4. リーフ1とリーフ2の両方でイングレスポリシーの適用を有効にします。

    リーフ1でingress強制を設定して、リーフ1がリーフ1からリーフ2方向のトラフィックにポリシーを適用できるようにします。

    リーフ2でingress強制を設定して、リーフ2がリーフ2からリーフ1方向のトラフィックにポリシーを適用できるようにします。

    この例では、両方のスイッチにイングレスの適用を設定しています。

  5. ファイアウォールフィルタールールを作成して、表2に示すマイクロセグメンテーションポリシーを適用します。

    リーフ1とリーフ2の両方に次のルールを設定します。

    最後にデフォルトの破棄ルールを追加して、破棄関係を明示的に構成する必要はありません。デフォルトの破棄機能は、Junos OSリリース24.2R1で導入されました。 「明示的なデフォルトの破棄」を参照してください。

    Junos OS リリース 24.2R1 より前のリリースを実行している場合は、各破棄ルールを明示的に設定する必要があります。

    この例では、GBPタグの割り当てとGBPポリシーを構成してトラフィックをマイクロセグメント化しました。