IRB付きEVPNソリューションの概要
データセンターサービスプロバイダ(DCSP)は、共通の物理ネットワーク上で複数の顧客のデータセンターをホストします。各顧客(テナントとも呼ばれる)にとって、このサービスは、4,094のVLANとすべてのプライベートサブネットに拡張できる本格的なデータセンターのように見えます。災害復旧、高可用性、リソース利用の最適化のために、DCSPは通常、データセンター全体から複数のサイトにまたがっています。データセンターサービスを導入するにあたり、DCSPは以下の主な課題に直面します。
-
レイヤー2ドメインを複数のデータセンターサイトに拡張する。これには、最適なサブネット内トラフィックフォワーディングが必要です。
-
仮想マシン(VM)が発生した場合、最適なサブネット間トラフィック転送と最適なルーティングをサポートします。
-
独立したVLANとサブネットスペースで複数のテナントをサポート。
イーサネットVPN(EVPN)は、上記のすべての課題に対処することを目的としています。
-
基本的なEVPN機能により、最適なサブネット内トラフィックフォワーディングが可能になります
-
EVPNの導入にIRB(統合型ルーティングおよびブリッジング)ソリューションを実装することで、サブネット間のトラフィック転送を最適化できます
-
仮想スイッチをサポートするEVPNを設定することで、独立したVLANとサブネットスペースを持つ複数のテナントが有効になります
次のセクションでは、EVPN向けのIRBソリューションについて説明します。
EVPN IRB ソリューションの必要性
EVPNは、IP/MPLSコアネットワークを介して、単一のレイヤー2ドメインに属するさまざまな物理サイトにレイヤー2拡張と相互接続を提供するために使用される技術です。EVPNを使用するデータセンター環境では、レイヤー2(サブネット内トラフィック)とレイヤー3(サブネット間トラフィック)の両方の転送が必要であり、テナントレイヤー3VPNとの相互運用性が必要です。
レイヤー2ソリューションのみでは、トラフィックがローカルであっても、例えば両方のサブネットが同じサーバー上にある場合、サブネット間トラフィックの最適な転送は実現できません。
レイヤー3ソリューションのみでは、サブネット内トラフィックで次の問題が発生する可能性があります。
-
重複するMACアドレスが検出されないMACアドレスエイリアシングの問題。
-
TTL 1 を使用してサブネット内のトラフィックを制限するアプリケーションの TTL の問題。
-
レイヤー 2 接続に依存する IPv6 リンクローカルアドレッシングと重複アドレス検出。
-
レイヤー3転送は、サブネットブロードキャストの転送セマンティクスをサポートしていません。
-
レイヤー2転送を必要とする非IPアプリケーションのサポート。
純粋なレイヤー2およびレイヤー3ソリューションには上記の欠点があるため、レイヤー3 VPNの相互運用性や仮想マシン(VM)のモビリティなどの運用上の考慮事項に直面した場合、データセンター環境におけるレイヤー2とレイヤー3の両方のトラフィックの最適な転送を組み込んだソリューションが必要になります。
EVPNベースのIRB(統合型ルーティングおよびブリッジング)ソリューションは、データセンター内およびデータセンター間のサブネット内とサブネット間の両方で、最適なユニキャストおよびマルチキャストフォワーディングを提供します。
EVPN IRB機能は、レイヤー2 VPNまたはVPLSサービスとレイヤー3 VPNサービスの両方を提供するIP/MPLSネットワークで運用しているサービスプロバイダが、サービスを拡張して既存の顧客にクラウドコンピューティングおよびストレージサービスを提供したいと考えている場合に便利です。
EVPN IRB ソリューションの実装
EVPN IRB ソリューションは以下を提供します。
-
サブネット内(レイヤー2)トラフィックの最適な転送。
-
サブネット間(レイヤー 3)トラフィックの最適なフォワーディング。
-
マルチキャスト トラフィックのイングレス レプリケーションのサポート。
-
ネットワークベースおよびホストベースのオーバーレイモデルをサポートします。
-
レイヤー2とレイヤー3の両方のトラフィックに対して、一貫したポリシーベースの転送をサポートします。
-
IRB インターフェイスでは、以下のルーティング プロトコルをサポートしています。
-
BFD
-
BGP
-
IS-IS
-
OSPFおよびOSPFバージョン3
-
-
シングルアクティブおよび全アクティブマルチホーミングのサポート
Junos OSは、EVPNおよびデータセンタークラウドサービスのお客様の個々のニーズを満たすために、複数のEVPN構成モデルをサポートしています。柔軟性と拡張性を確保するために、特定のEVPNインスタンス内で複数のブリッジドメインを定義できます。同様に、1つ以上のEVPNインスタンスを単一のレイヤー3 VPN仮想ルーティングおよびフォワーディング(VRF)に関連付けることができます。一般に、各データセンターテナントには固有のレイヤー3 VPN VRFが割り当てられますが、テナントは、1つ以上のEVPNインスタンスと、EVPNインスタンスごとに1つ以上のブリッジドメインで構成できます。このモデルをサポートするには、設定された各ブリッジ ドメイン(EVPNインスタンスのデフォルトブリッジ ドメインを含む)には、レイヤー2およびレイヤー3機能を実行するためのIRBインターフェイスが必要です。各ブリッジ ドメインまたは IRB インターフェイスは、VRF 内の固有の IP サブネットにマッピングされます。
EVPN IRB ソリューションでは、VRF ではなく、IRB インターフェイスをプライマリ インスタンス inet.0 テーブルに関連付けることができます。
EVPNのIRBでサポートされている機能は大きく2つあります。
-
ホストMAC-IP同期
これには以下が含まれます。
-
EVPNでMACアドバタイズルートとともにIPアドレスをアドバタイズします。これは、EVPN MACアドバタイズメントルートのIPフィールドを使用することによって行われます。
-
受信側の PE ルーターは、MAC を EVPN インスタンス(EVI)テーブルにインストールし、IP を関連する VRF にインストールします。
-
-
ゲートウェイMAC-IP同期
これには以下が含まれます。
-
EVPN内のすべてのローカルIRB MACおよびIPアドレスをアドバタイズします。これは、EVPN MACアドバタイズメントルートにデフォルトゲートウェイ拡張コミュニティを含めることで実現されます。
-
受信側のPEは、ゲートウェイMAC宛てのパケットをルーティングする転送状態を作成し、ルート内にアドバタイズされたMACを使用してゲートウェイIPに対してプロキシARPが実行されます。
-
図1 は、2つのプロバイダエッジ(PE)デバイス(PE1とPE2)間のサブネット間トラフィック転送を示しています。各PEデバイス上のIRB1およびIRB2インターフェイスは、異なるサブネットに属していますが、共通のVRFを共有しています。
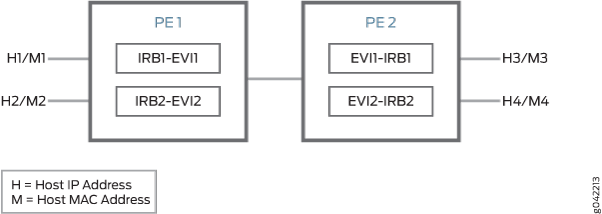
サブネット間トラフィック転送は、以下のように実行されます。
-
PE2は、H3-M3およびH4-M4バインディングをPE1にアドバタイズします。同様に、PE1 は H1-M1 と H2-M2 のバインディングを PE2 にアドバタイズします。
-
PE1 と PE2 は対応する MACアドレスを対応する EVI MAC テーブルにインストールし、IP ルートは共有 VRF にインストールします。
-
アドバタイズPEデバイスは、IPルートのネクストホップとして設定されます。
-
H1がH4にパケットを送信すると、パケットはPE1のIRB1に送信されます。
-
H4のIPルックアップは、PE1の共有VRFで行われます。H4 IPのネクストホップはPE2(アドバタイズPE)であるため、IPユニキャストパケットはPE2に送信されます。
-
PE1 は VRF ルートの情報に基づいて MAC ヘッダーを書き換え、PE2 は MAC ルックアップを実行してパケットを H4 に転送します。
EVPN IRB ソリューションを実装するメリット
EVPN IRB ソリューションの主な目標は、最適なレイヤー 2 およびレイヤー 3 転送を提供することです。このソリューションは、サブネット間の転送と仮想マシン(VM)のモビリティを効率的に処理するために必要です。VMモビリティとは、既存のMACおよびIPアドレスを維持したまま、同一または異なるデータセンター内のサーバー間でVMが別のサーバーに移行する機能を指します。サブネット間トラフィックに最適なフォワーディングと効果的なVMモモビリティを提供するには、デフォルトゲートウェイの問題と三角ルーティングの問題という2つの問題を解決する必要があります。
IPv6アドレスは、NDP(Neighbor Discovery Protocol)を使用してEVPNを備えたIRBインターフェイスでサポートされています。EVPNでのIPv6サポート用に、以下の機能が導入されます。
-
プライマリ ルーティング インスタンスの IRB インターフェイス上の IPv6 アドレス
-
送信請求されたNAメッセージからIPv6ネイバーを学習
-
IRB インターフェイス上の NS および NA パケットがネットワーク コアから無効になっています
-
仮想ゲートウェイアドレスはレイヤー3アドレスとして使用されます
-
IPv6 のホスト MAC-IP 同期
IRB インターフェイスの IPv6 アドレスは、 [edit interfaces irb] 階層レベルで設定できます。
ゲートウェイのMACおよびIP同期
EVPN IRBの導入では、VMのIPデフォルトゲートウェイは、VMがメンバーになっているブリッジドメインまたはVLANに対応するプロバイダエッジ(PE)ルーターのIRBインターフェイスで設定されたIPアドレスです。デフォルトゲートウェイの問題は、あるサーバーから別のサーバーに移動するときにVMがARPテーブルをフラッシュせず、宛先MACアドレスを元のゲートウェイのアドレスに設定したパケットを送信し続けるために発生します。古いサーバーと新しいサーバーが同じレイヤー2ドメインに属していない場合(新しいレイヤー2ドメインは現在のデータセンター内または新しいデータセンター内にある可能性があります)、以前に識別されたゲートウェイは、最適なゲートウェイまたはローカルゲートウェイではありません。新しいゲートウェイは、リモートPEルーター上の他のゲートウェイのMACアドレスを含むパケットを識別し、パケットの宛先がローカルゲートウェイ自体であるかのようにトラフィックを転送する必要があります。少なくとも、この機能を行うには、各 PE ルーターがそのゲートウェイまたは IRB MAC および IP アドレスをネットワーク内の他のすべての PE ルーターにアドバタイズする必要があります。ゲートウェイアドレス交換は、標準のMACルートアドバタイズメッセージ(IPアドレスパラメーターを含む)を使用し、そのルートをデフォルトゲートウェイ拡張コミュニティでタグ付けすることで実現でき、リモートPEルーターがゲートウェイMACアドバタイズルートを通常のMACアドバタイズルートから区別できます。
仮想ゲートウェイアドレスでIRBインターフェイスを設定する各EVPNルーティングインスタンスの[edit routing-instances EVPN-instance-name protocols evpn default-gateway]階層レベルでno-gateway-communityオプションを設定する必要があります。
グローバルレベルでno-gateway-communityオプションの設定をサポートするプラットフォームでは、[edit protocols evpn default-gateway]階層レベルでno-gateway-communityを設定することもできます。
no-gateway-communityオプションの使用方法の詳細については、「default-gateway」を参照してください。
レイヤー3 VPNインターワーキング
EVPN IRB ソリューションのデータセンター間の側面には、異なるデータ センターに存在する VM 間のルーティング、またはデータ センター環境外にあるホスト サイトとデータ センター内の VM 間のルーティングが含まれます。このソリューションは、EVPN MACルートアドバタイズの機能を利用して、MACアドレスとIPアドレスの両方の情報を伝送します。PE ルーターのローカル MAC 学習機能が拡張され、ローカルで学習された MAC アドレスに関連付けられた IP アドレス情報もキャプチャします。そのIP-MACアドレスマッピング情報は、通常のEVPN手順で各PEルーターに配信されます。PEルーターは、このようなMACおよびIP情報を受信すると、EVPNインスタンスにMACルートをインストールし、そのEVPNインスタンスに対応するレイヤー3 VPN VRFに関連するIPアドレスのホストルートをインストールします。VM が 1 つのデータ センターから別のデータ センターに移動すると、通常の EVPN 手順では、VM が存在する新しい PE ルーターから MAC と IP アドレスがアドバタイズされます。EVPNに関連付けられたVRFにインストールされたホストルートは、そのVM宛てのレイヤー3トラフィックを新しいPEルーターに要求し、ソース、VMが配置された以前のルーター、新しいPEルーター間の三角ルーティングを回避します。
BGPの拡張性は、レイヤー3 VPNに多くのホストルートが注入される可能性があるため、データセンター間三角ルーティング回避ソリューションで潜在的な懸念事項となります。前述の方法では、最悪の場合、ローカルのEVPN MAC学習手順やリモートPEルーターから受信したMACアドバタイズメッセージを通じて学習した各MACアドレスのIPホストルートが存在することになります。BGPルートターゲットフィルタリングを使用して、そのようなルートの配信を制限することができます。
レイヤー3サブネット間転送手順を使用してデータセンター間三角ルーティング回避を実装するには、以下の機能要素が必要です。
-
送信元ホストは、ローカル PE ルーターの IRB インターフェイスの宛先 MAC と宛先ホストの IP アドレスを持つ独自の送信元 MAC および IP アドレスを使用して、IP パケットを送信します。
-
IRB インターフェイスは、MAC を宛先とするフレームを受信すると、EVPN インスタンスに関連付けられた VRF でレイヤー 3 ルックアップを実行し、パケットのルーティング場所を決定します。
-
VRFで、PEルーターは、MACから派生したレイヤー3ルートと、先にリモートPEルーターから受信したIP EVPNルートを見つけます。次に、宛先MACアドレスが宛先IPに対応する宛先MACアドレスに変更されます。
-
次に、パケットは、宛先ホストがメンバーであるEVPNインスタンスに対応するラベルを使用して、MPLSを使用して宛先ホストにサービスを提供するリモートPEルーターに転送されます。
-
パケットを受信したエグレスPEルーターは、宛先ホストのMACのレイヤー2ルックアップを実行し、エグレスPEルーターのIRBインターフェイスを介して、接続されたサブネット上の宛先ホストにパケットを送信します。
-
イングレスPEルーターはレイヤー3ルーティングを実行しているため、IP TTLはデクリメントされます。