EVPNマルチホーミングの概要
EVPNマルチホーミングの概要
イーサネットVPN(EVPN)は、MPLSインフラストラクチャのエッジを形成するプロバイダエッジ(PE)デバイスに接続されたカスタマーエッジ(CE)デバイスで構成されています。CEデバイスには、ホスト、ルーター、またはスイッチがあります。PE デバイスは、CE デバイス間のレイヤー 2 仮想ブリッジ接続を提供します。プロバイダネットワークには複数のEVPNが存在する可能性があります。PE ルーター間の学習は、データ プレーンで学習が行われる従来のブリッジングとは異なり、BGP を使用してコントロール プレーンで行われます。
Junos OSリリース15.1より前のリリースでは、MXシリーズルーターでのEVPN機能サポートは、MPCおよびMICインターフェイスを使用するルーターのみに制限されていました。より最近のJunos OSリリースでは、DPCを使用するMXシリーズルーターを活用して、CEデバイスに面するインターフェイスでEVPNサポートを提供できます。
EVPNのDPCサポートは、以下の考慮事項の下で提供されます。
-
DPCは、アクティブ/スタンバイ動作モードでEVPNをサポートしており、以下のサポートも含まれます。
-
EVPNインスタンス(EVI)
-
仮想スイッチ
-
IRB(統合型ルーティングおよびブリッジング)インターフェイス
-
-
EVPNアクティブ/スタンバイサポートを提供するためのDPCは、CEデバイスに面したラインカードである必要があります。EVPN ドメイン内の PE デバイスは、MPC インターフェイスまたは MIC インターフェイスである必要があります。
EVPNマルチホーミング機能により、顧客サイトを2台以上のPEデバイスに接続し、冗長接続を提供することができます。CEデバイスは、異なるPEデバイスまたは同じPEデバイスにマルチホームできます。冗長 PE デバイスは、障害を検出するとすぐに、顧客サイトにネットワーク サービスを提供できます。このように、EVPNマルチホーミングは、以下のタイプのネットワーク障害が発生した場合に、EVPNサービスとマルチホームサイトとの間でのトラフィック転送を維持するのに役立ちます。
-
PEデバイスからCEデバイスへのリンク障害
-
PE デバイスの障害
-
ローカル PE デバイスとリモート PE デバイス間の MPLS 到達可能性障害
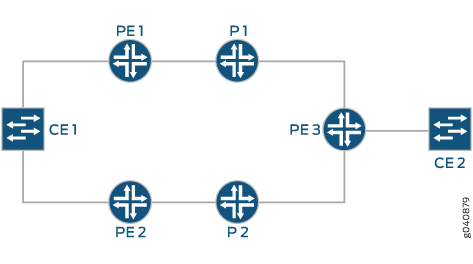
図1 は、CEデバイスが2台のPEルーターにマルチホームする方法を示しています。デバイス CE 1 は、ルーター PE 1 および PE 2 にマルチホームされています。デバイス CE 2 には、デバイス CE 1 に到達するまでの 2 つの潜在的なパスがあり、冗長性のマルチホーミング モードによっては、常に 1 つのパスのみ、または両方のパスがアクティブになります。マルチホーミング動作モードによって、どのPEルーターがCEデバイスにトラフィックを転送するかも決まります。CEデバイスにトラフィックを転送するPEルーター(指定フォワーダーとも呼ばれます)は、MPLS LSPまたはGREトンネルを使用してトラフィックを転送します。このパスで障害が発生した場合、デバイス CE 1 にトラフィックを転送する新しい指定フォワーダーが選択されます。
QFX10000スイッチでサポートされるEVPN MPLSマルチ機能
Junos OS 17.4R1以降、QFX10000スイッチはEVPN MPLSのマルチホーミングをサポートしています。アクティブ-アクティブ型マルチホーミングのみがサポートされます。以下のサブ機能がサポートされています。
-
ESI設定(タイプ0の手動設定とIFD(物理インターフェイス)のみサポート)
-
エイリアシングとラベルルート
-
EVPNタイプ4ルート(イーサネットセグメントルート)
-
拡張されたコミュニティ
-
BUM トラフィック
-
指定フォワーダー選択(DF)の役割:DFとBDF
MPLS EVPNコア上のQFX10000スイッチは、デフォルトスイッチルーティングインスタンスのみをサポートします。EVI(EVPNインスタンス)はサポートされていません。
ACX5448ルーターでのEVPN MPLSマルチホーミング
Junos OSリリース19.4R1以降、ACX5448ルーターはEVPN MPLSのマルチホーミングをサポートしています。アクティブ-アクティブ型マルチホーミングのみがサポートされます。ACX5448 ルーターでEVPNアクティブ-アクティブマルチホーミングを有効にするには、[edit system packet-forwarding-options firewall-profile]階層レベルでevpn-mh-profile設定ステートメントを含めます。
user@host# set system packet-forwarding-options firewall-profile ?
Possible completions:
  default-profile      Set the profile to support default services.
  evpn-mh-profile      Set the profile to support evpn-mh
プロファイルを変更してコミットした後、 restart chassis-control CLIコマンドを発行して、シャーシ管理プロセスを再起動し、新しいプロファイルを起動する必要があります。
PFEを再起動するためにsyslog警告が表示されます。
EVPNマルチホーミングの概念について
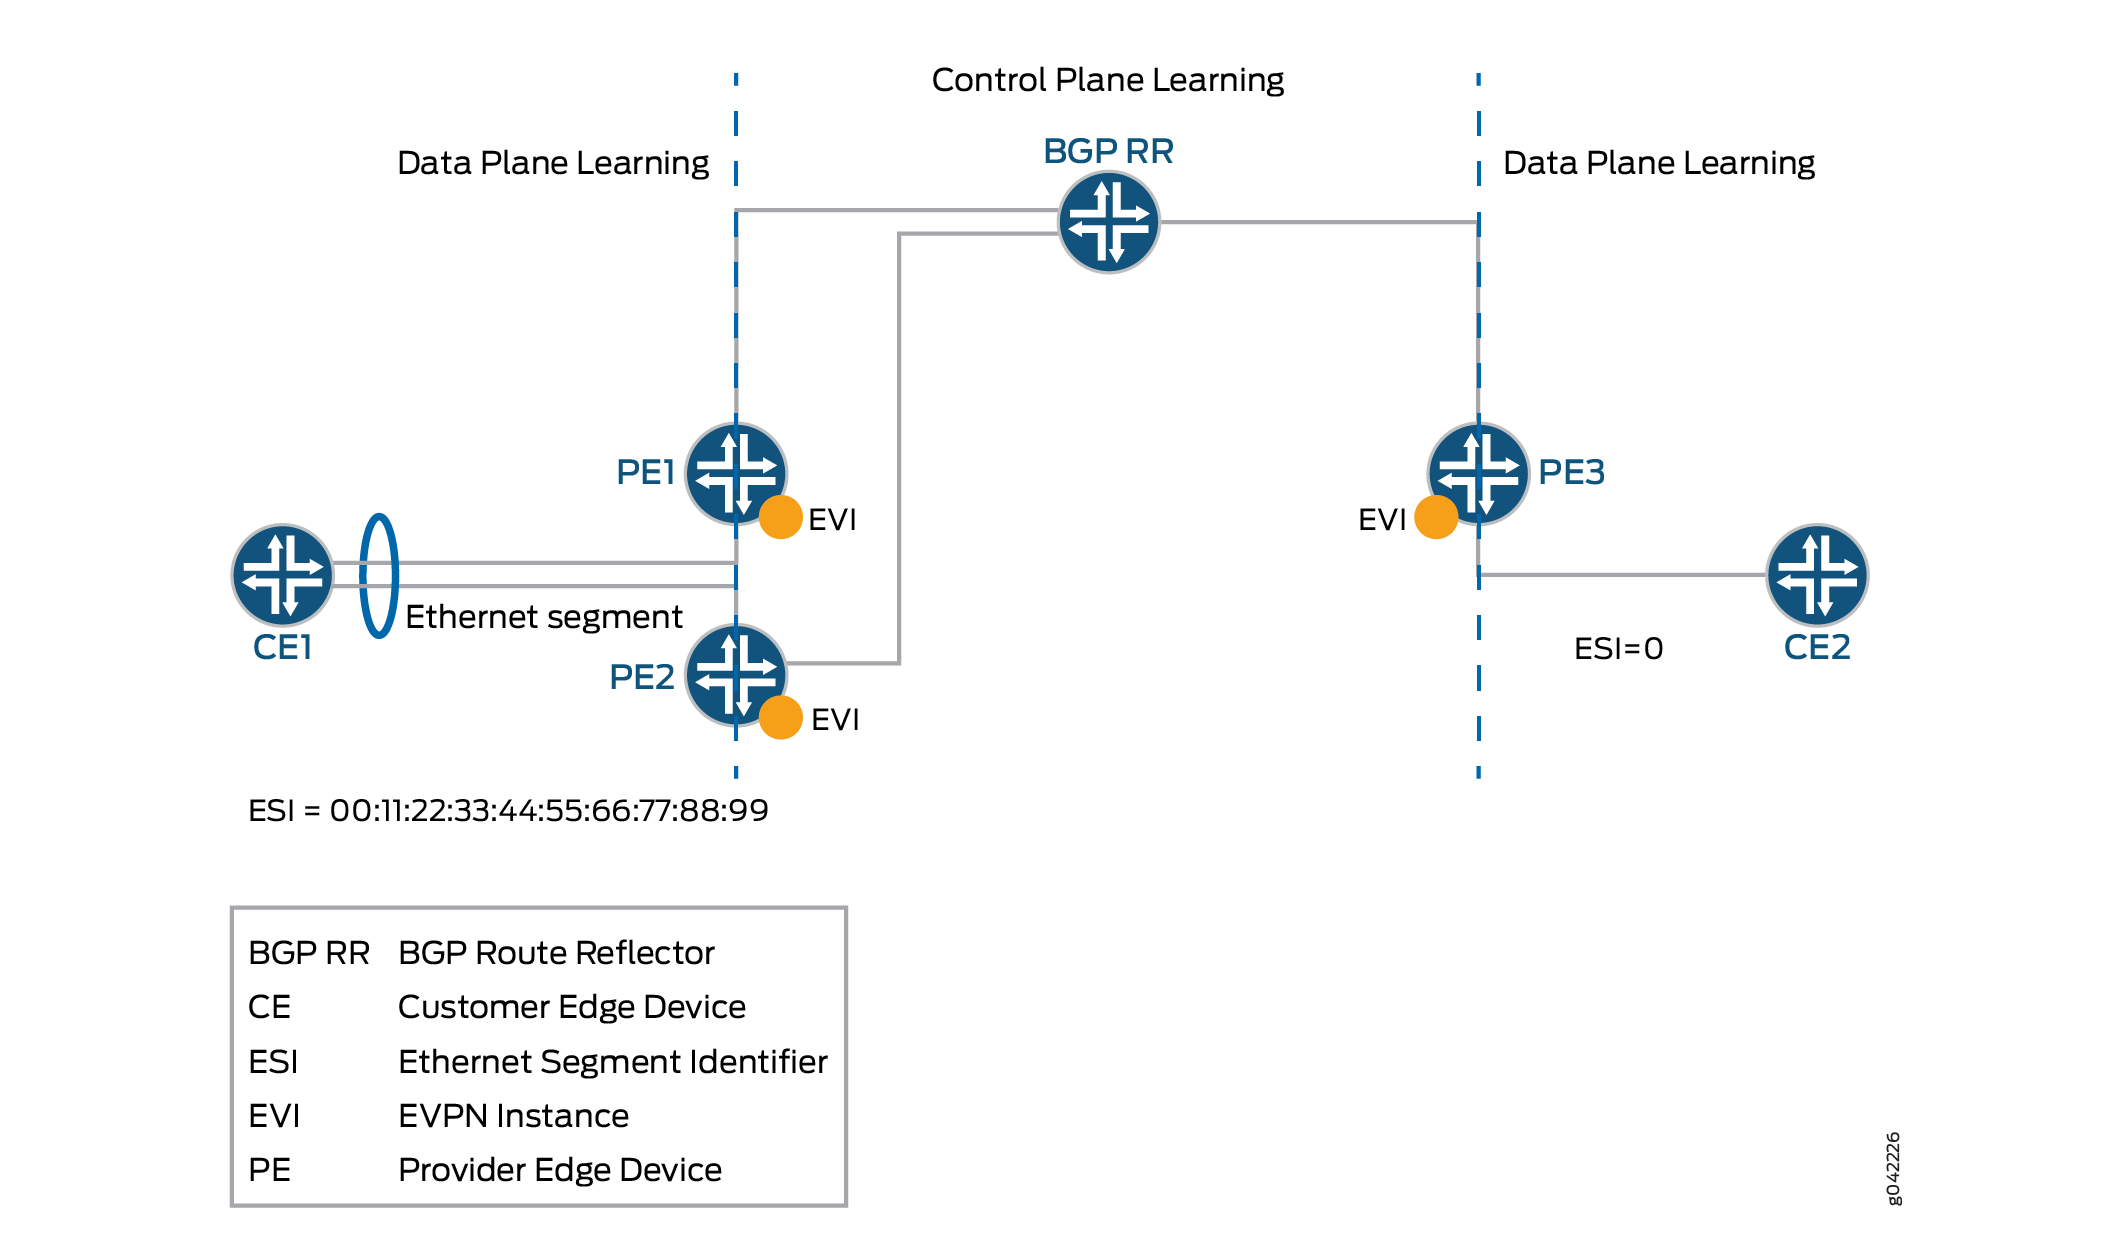
図2 は、EVPNマルチホーミングの概念を定義するためのシンプルなEVPNネットワークトポロジーを示しています。
-
Ethernet segment—CEデバイスが2つ以上のPEルーターにマルチホームされている場合、イーサネットリンクのセットはイーサネットセグメントを構成します。イーサネット セグメントは、CE デバイスに対して LAG(リンク アグリゲーション グループ)として表示されます。
ルーターPE1およびPE2からデバイスCE1へのリンクは、イーサネットセグメントを形成します。
アクティブ/スタンバイ マルチホーミングでは、イーサネット セグメントを構成するリンクがブリッジ ドメインを形成します。アクティブ-アクティブ マルチホーミングでは、イーサネット セグメントは CE デバイスに対して LAG として表示されます。
-
ESI—イーサネットセグメントには、イーサネットセグメント識別子(ESI)と呼ばれる一意のゼロ以外の識別子が必要です。ESIは、10オクテット整数としてエンコードされます。ESI値を手動で設定する場合、タイプバイトと呼ばれる最上位オクテットは00でなければなりません。シングルホームCEデバイスがイーサネットセグメントに接続されている場合、ESI値全体はゼロになります。
マルチホームデバイスCE1のイーサネットセグメントには、00:11:22:33:44:55:66:77:88:99のESI値が割り当てられています。シングルホームデバイスCE2のESI値は0です。
-
EVI—EVPNインスタンス(EVI)は、そのVPNに参加しているすべてのPEルーターにまたがるEVPNルーティングおよび転送インスタンスです。EVI は、顧客ごとに PE ルーター上で設定されます。各EVIには、固有のルート識別子と1つ以上のルートターゲットがあります。
EVIは、ルーターPE1、PE2、およびPE3に設定されています。
-
Ethernet tag—イーサネットタグは、VLANなどの特定のブロードキャストドメインを識別します。EVPNインスタンスは、1つ以上のブロードキャストドメインで構成されます。イーサネットタグは、EVPNのプロバイダーによって、特定のEVPNインスタンスのブロードキャストドメインに割り当てられます。そのEVPNインスタンス内の各PEルーターは、接続された各CEデバイスが理解できるブロードキャストドメイン識別子と、対応するイーサネットタグとの間のマッピングを実行します。
-
Ethernet segment route (EVPN Type 4 route)—マルチホームCEデバイスに接続されたPEルーターは、BGPイーサネットセグメントルートメッセージを使用して、各PEルーターが同じイーサネットセグメントに接続されていることを検出します。PEルーターは、ESIおよびES-import拡張コミュニティで構成されるイーサネットセグメントルートをアドバタイズします。
ルーターPE1およびPE2は、ESインポート拡張コミュニティ(ルートターゲットなどの他の拡張コミュニティとともに)を使用してESルートをアドバタイズします。また、PE ルーターは ES-import 拡張コミュニティに基づくフィルターを構築します。これにより、これらの PE ルーターのみが ES ルートをインポートし、同じイーサネット セグメントに接続されていることを識別します。
-
Extended community— 拡張コミュニティは、ほとんどの点で通常のコミュニティと似ています。EVPNは拡張コミュニティを使用します。これは、4オクテットの通常のコミュニティ値では十分な拡張性と柔軟性が得られないためです。拡張コミュニティは、2つの主要なセクションに分割された8オクテット値です。
-
BUM traffic—このタイプのトラフィックは、ブロードキャストトラフィック、イーサネットセグメントでブロードキャストされる不明なユニキャストトラフィック、マルチキャストトラフィックなど、複数のユニキャストトラフィックに送信されます。
-
DF—CEデバイスが2台以上のPEルーターにマルチホームされている場合、マルチホーミング動作モードに応じて、マルチホームされたPEルーターの1台またはすべてがカスタマーサイトへの到達に使用されます。BUM トラフィックを CE デバイスに転送するための主要な役割を担う PE ルーターは、DF(指定フォワーダー)と呼ばれます。
-
BDF—同じESIのイーサネットセグメントごとに自動検出ルートをアドバタイズし、DFが障害が発生した場合のバックアップパスとして機能する他のPEルーターのセット内の各ルーターは、バックアップ指定フォワーダー(BDF)と呼ばれます。BDFは、非DFルーターとも呼ばれます。
-
DF election—すべてのイーサネットセグメントで、PEルーターは、DFルーターとBDF PEルーターを選択するための 指定フォワーダー 選択と呼ばれる手順に参加します。
EVPNマルチホーミング動作モード
EVPNマルチホーミングのさまざまな動作モードは次のとおりです。
-
シングル—PEルーターがシングルホームのカスタマーサイトに接続されている場合、このモードが動作します。 シングル モードはデフォルトの動作モードであり、イーサネットセグメント値を設定する必要はありません。
-
アクティブ/スタンバイ—イーサネットセグメントに接続されたPEルーターのグループのうち、単一のPEルーターのみがそのイーサネットセグメントとの間でトラフィックを転送できる場合、イーサネットセグメントは アクティブ/スタンバイ 冗長性モードで動作するように定義されます。
アクティブ/スタンバイ モードを設定するには、
[edit interfaces]階層レベルの下にESI値とsingle-activeステートメントを含めます。注:QFXシリーズスイッチやVXLANオーバーレイを使用したEVPN構成では、アクティブスタンバイマルチホーミングモードはサポートされません。その結果、QFXシリーズスイッチまたはEVPN-VXLAN設定で
single-activeオプションを設定すると、デバイスはその設定項目を無視します。 -
アクティブ-アクティブ—イーサネットセグメントに接続されたすべてのPEルーターが、イーサネットセグメントとの間でトラフィックを転送できる場合、イーサネットセグメントは アクティブ-アクティブ 冗長性モードで動作するように定義されます。
注:Junos OSリリース14.2以前では、EX9200シリーズスイッチはEVPNマルチホーミングのアクティブ/スタンバイ動作モードのみをサポートします。
注:QFX5100スイッチのJunos OSリリース14.1X53-D30およびEX4600スイッチのJunos OSリリース18.2R1以降、これらのスイッチはEVPNマルチホーミングのアクティブ-アクティブ動作モードをサポートしています。このシナリオでは、QFX5100およびEX4600スイッチは、仮想ネットワーク用のデータセンターでトップオブラック(ToR)スイッチとして機能します。EVPNマルチホーミングアクティブ-アクティブ機能は、トップオブラックスイッチに接続されたベアメタルサーバーへのアクセスを提供するために使用されます。
注:Junos OSリリース14.1R4、14.2、15.1F6、および16.1R1以降、Junos OSはMXシリーズルーターでのEVPNマルチホーミングのアクティブ-アクティブモードをサポートしています。
Junos OSリリース16.1R4および16.2R2以降、すべてのEX9200スイッチがEVPNマルチホーミングのアクティブ-アクティブモードをサポートします。
Junos OSリリース17.4R1以降、QFX10000スイッチはEVPNマルチホーミングのアクティブ/アクティブモードをサポートします。
アクティブ/アクティブモードを設定するには、
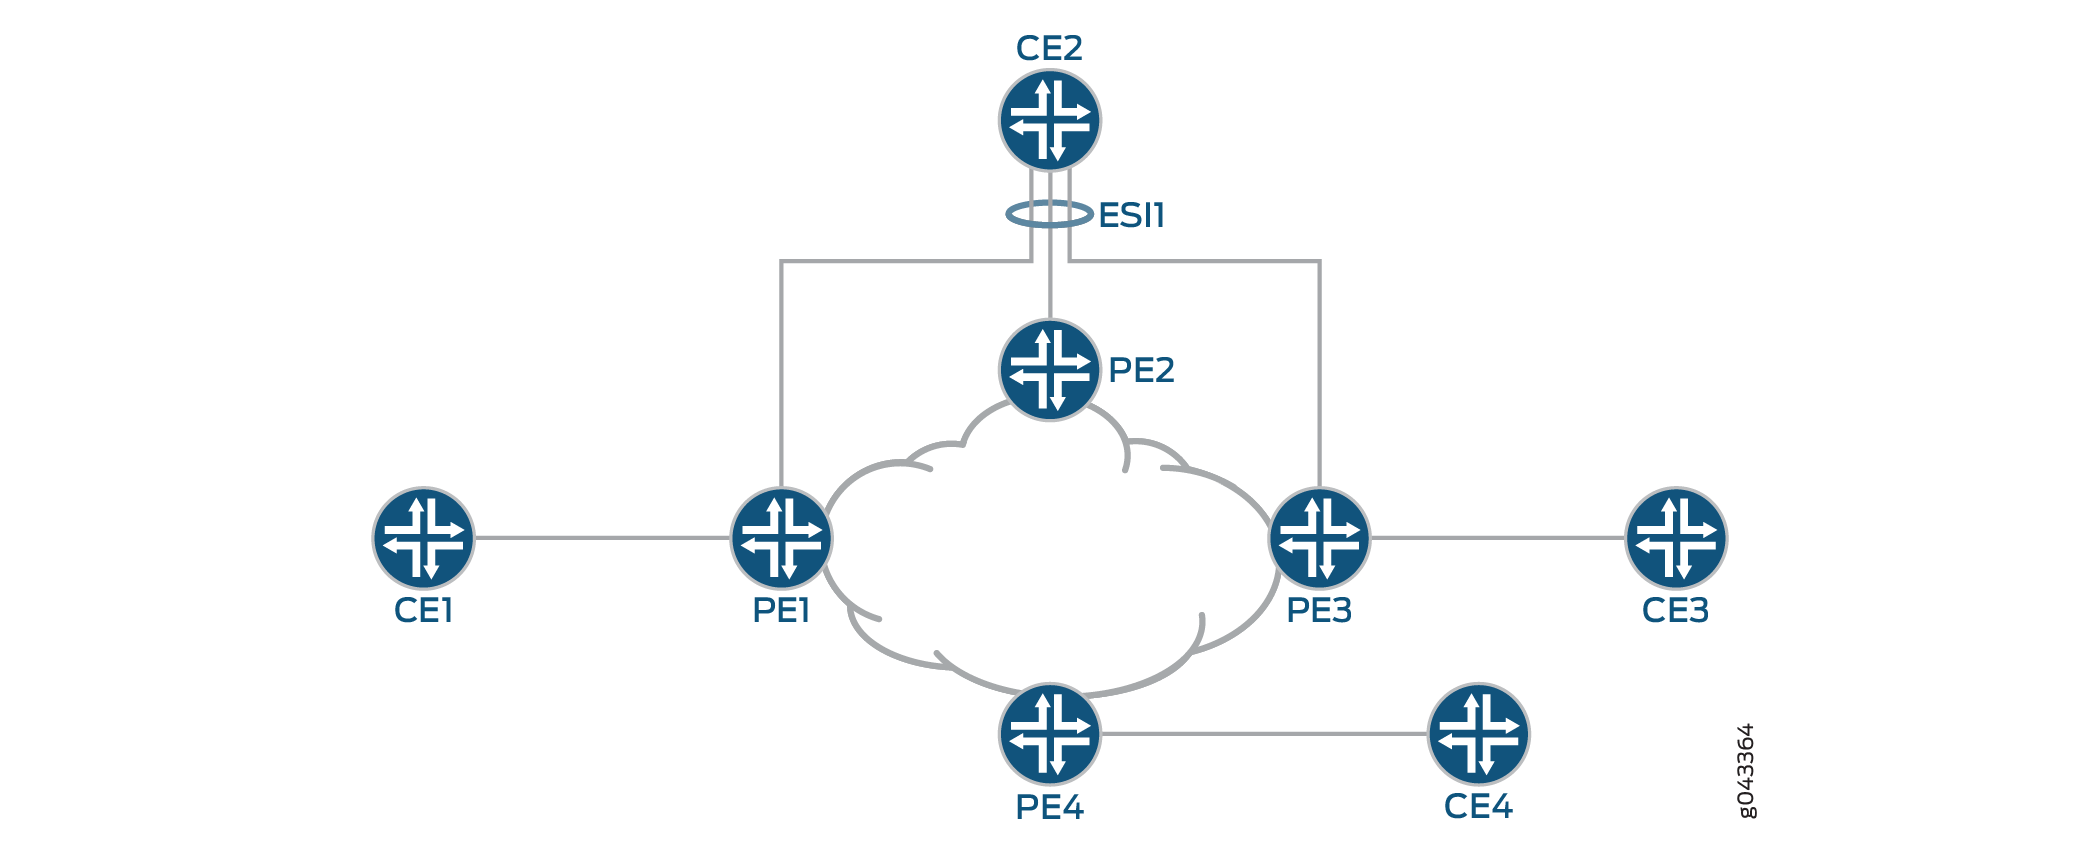
[edit interfaces]階層レベルでESI値とall-activeステートメントを含めます。図3 は、EVPNアクティブ-アクティブマルチホーミングのリファレンストポロジーを示しています。デバイスCE2のESI1イーサネットセグメントは、ルーターPE1、PE2、およびPE3にマルチホームされています。CEデバイス上のイーサネットセグメントは、リンクアグリゲーショングループ(LAG)またはECMPパスとして設定できます。デバイスCE1およびCE3はシングルホームのカスタマーエッジデバイスであり、ESI値は0です。
EVPNマルチホーミングの実装
EVPNアクティブ/スタンバイマルチホーミング動作モードは、マルチホームCEデバイスのアクセスリンク障害とPEノード障害に対する冗長性を提供し、EVPN draft-ietf-l2vpn-evpn-03に基づいています。
EVPNマルチホーミング、アクティブ/スタンバイ、およびアクティブ/アクティブ動作モードのJunos OS実装には、以下が含まれます。
- 新しいBGP NLRI
- 新しい拡張コミュニティ
- 新しいEVPNルートタイプ
- マルチホームプロキシMACおよびIPアドレスルートアドバタイズメント
- MAC転送テーブルの更新
- トラフィックフロー
- エイリアシング
- EVPNアクティブ-アクティブマルチホーミングおよびマルチシャーシリンクアグリゲーション
- EVPN アクティブ/アクティブ マルチホーミングと IRB
- サンプル設定
新しいBGP NLRI
EVPNマルチホーミングをサポートするために、以下の新しいBGPネットワーク層到達可能性情報(NLRI)ルートが導入されました。
イーサネットセグメントごとの自動検出ルート
自動検出ルート機能
自動検出ルートNLRIの機能には、次のものが含まれます。
-
これはタイプ 1 の必須ルートで、高速収束とスプリット ホライズン ラベルのアドバタイズに使用されます。大量撤収ルートとも呼ばれる。
-
タイプ1のルート識別は、ルート識別値として送信元PEルーターのIPアドレス(ループバック)とともに使用されます。
-
このルートは、NLRI で ESI を伝送します(マルチホーム PE の場合は 0 以外、それ以外の場合は 0)。
-
スプリット ホライズン ラベルは ESI ごとのみであり、明示的な NULL(0)を持ちます。
-
ESIラベル拡張コミュニティのアクティブ/スタンバイフラグフィールドのビットは、アクティブ/スタンバイモード(ビットセット)のシグナリングに使用されます。
-
NLRIとイーサネットタグの3バイトラベル値はゼロです。
-
このルートは、アドバタイズESIで同じEVIを共有するすべてのマルチホームおよびリモートPEルーターによってアドバタイズおよびインポートされます。
自動検出ルートアドバタイズメント
-
アクティブ/スタンバイモード
アクティブ/スタンバイモードでは、DF(指定フォワーダー)は、スタンバイビットが1に設定されたESI MPLSラベル拡張コミュニティを使用して、イーサネットセグメントごとに自動検出ルートをアドバタイズします。自動検出ルートはESIごとにアドバタイズされ、アクティブスタンバイモードが動作している場合はESIラベルが0に設定されます。
自動検出ルートは、EVIの一部であるすべてのマルチホームおよびリモートPEルーターによってインポートされます。自動検出ルートを受信すると、ネットワーク トポロジー内の PE ルーターは、アドバタイズされた ESI に対してアクティブ/スタンバイ マルチホーミング モードが動作していることを学習します。
-
アクティブ/アクティブモード
アクティブ/アクティブモードでは、各マルチホームPEデバイスは、アクティブ/スタンバイ状態と同様に、イーサネットセグメントごとに必須の自動検出ルートをアドバタイズします。ただし、アクティブ/アクティブ状態では、イーサネットセグメントごとの自動検出ルートが変更され、MPLS拡張コミュニティで伝送されるアクティブ/スタンバイビットがクリアされ、アクティブ/アクティブモードが動作していることが示されます。アクティブ/アクティブモードのイーサネットセグメントごとの自動検出ルートには、スプリットホライズンラベルも含まれています。
図3では、ESI1イーサネットセグメントにおいて、ルーターPE1、PE2、PE3が自動検出ルートをアドバタイズしています。ルーターPE4は、この自動検出ルートを受信します。
自動検出ルートの取り消し
イーサネットセグメント取り消しごとの自動検出ルートにより、一括取り消しが発生する可能性があります。一括取消機能は、ESIでリンク障害が発生した場合、またはESI設定が変更された場合に使用されます。
マルチホーム CE デバイスとマルチホーム PE デバイス間のリンクに障害が発生すると、PE デバイスはイーサネット セグメントごとの自動検出ルートを取り消します。この場合、一括撤退機能は、他のPEデバイスによって次のように処理されます。
-
リモートPEデバイス
リモート PE デバイスが一括撤退用の BGP アップデートを受信すると、リモート PE デバイスで次のことが実行されます。
-
リモートESIまたはCEデバイスに到達するための現在のネクストホップが削除されます。
-
残りのマルチホームPEデバイスを介した新しいネクストホップが作成され、リモートESIまたはCEデバイスに到達します。
-
CEデバイスの背後にあるすべてのMACルートが、新しく作成されたネクストホップで更新されます。
Junos OSリリース17.4R1以降、Junos OSはEVPNネットワークで動的リストネクストホップをサポートしています。これで、CEデバイスとマルチホームPEデバイス間のリンクに障害が発生すると、ESIまたはCEへのネクストホップが更新されるため、大量の撤退の必要性が減ります。動的リストネクストホップの有効化については、 動的リストネクストホップの設定を参照してください。
-
-
その他のマルチホーム PE デバイス
大量離脱の結果として、マルチホーム CE デバイスのロードバランシングは、以下の理由で発生します。
-
他のマルチホームPEデバイスが、関連するESIへのリンクで同じMACアドレスのセットを受信した場合。
この場合、ローカルルートが優先されます。DF PEデバイスから学習したリモートルートが取り消されても、ローカルESIを指すルートには影響しません。
-
他のマルチホームPEデバイスが、関連するESIへのリンクで同じMACアドレスのセットを受け取っていない場合。
この場合、MAC は DF PE デバイスからリモートで学習されますが、PE デバイスは関連する ESI を指す MAC ルートをインストールします。DF PEデバイスがこれらのルートを取り消すと、取り消されたルートはフラッシュされます。フラッシュされたMACアドレス宛てのパケットは、すべてのローカルセグメントでフラッディングされます。
-
イーサネットセグメントルート
イーサネットセグメントルート機能
イーサネットセグメントルートNLRIの機能は次のとおりです。
-
これはEVPNタイプ4ルートです。このルートの目的は、同じイーサネットセグメントに接続されたPEルーターが、このルートを交換する際に最小限の設定で自動的にお互いを検出できるようにすることです。
-
このルートは、ESI値が6バイトに圧縮されたESインポート拡張コミュニティに関連付けられており、ルートターゲットと同様にです。
-
このルートは、アドバタイズされたイーサネットセグメント上でマルチホームされているPEルーターによってのみアドバタイズおよびインポートされます。
イーサネットセグメントルートアドバタイズメント
イーサネットセグメントルートは、ES-import拡張コミュニティを持つデータセンター内のすべてのPEルーター間で交換されます。ES-import拡張コミュニティは、マルチホームであるESI PEルーターに基づいて構築され、イーサネットセグメントルートは、PEルーターがマルチホームされているイーサネットセグメントに関連するESI値を伝送します。
イーサネットセグメントのルートは、ES-import拡張コミュニティに基づいてフィルタリングされ、同じイーサネットセグメント上でマルチホームされているPEルーターのみがこのルートをインポートするようになっています。特定のイーサネットセグメントに接続されている各PEルーターは、ES-import拡張コミュニティを伝送するルートをインポートするためのインポートフィルタリングルールを構築します。
EVPNインスタンスごとの自動検出ルート
アクティブ/アクティブモードでは、各マルチホームPEデバイスは、有効なMPLSラベルを持つEVI(EVPNインスタンス)ごとの自動検出ルートをアドバタイズします。このルートはESIごとにアドバタイズされ、リモートPEデバイスによってインポートされます。EVIごとの自動検出ルートに含まれるMPLSラベルは、後でエイリアシングに使用されます。
新しい拡張コミュニティ
拡張コミュニティは、ほとんどの点で通常のコミュニティと似ています。仮想プライベートネットワーク(VPN)などの一部のネットワーク実装では、4オクテットの通常のコミュニティ値では十分な拡張性と柔軟性が得られないため、拡張コミュニティを使用します。拡張コミュニティは、2つの主要なセクションに分割された8オクテット値です。
アクティブ/スタンバイ マルチホーミングをサポートするために、以下の拡張コミュニティが導入されました。
ESIインポート
この拡張コミュニティはESルートに接続されており、インターフェイス下の設定されたESI値から抽出されたESIインポート値から入力されます。別の正規ルートターゲットとの競合の問題を解決するために、タイプをIANAで割り当てられた0x06に設定します。
ESIインポート拡張コミュニティルートターゲットは、このコミュニティを使用するESルートがアドバタイズされる特別なインスタンスに設定されたインポートルートターゲットのリストに入力します。
そのため、PE ルーターが同じ ESI 値を持つイーサネット セグメントで設定されている場合、拡張コミュニティ内の同じ ESI インポート値を持つ受信ルーターは、PE ルーターによってインポートされます。PE ルーターが同じ ESI-import 拡張コミュニティ値を持つこれらの ESI ルートのセットを受信すると、DF と BDF の選択をローカルで行うことができます。
ESIインポート拡張コミュニティが暗黙的に作成されていない場合、すべてのルートターゲットをイーサネットセグメントごとの自動検出ルートにアタッチするようにポリシーを設定する必要があります。
スプリット ホライズン
図3を参照すると、例えば、イーサネットセグメント(ESI1)上の2つ以上のPEデバイスにマルチホームされ、アクティブ-アクティブ冗長性モードで動作するCEデバイスが、非DF PEデバイスの1つ(PE1など)にBUMパケットを送信する場合、デバイスPE1はそのパケットをそのEVPNインスタンス内の他のPEデバイスのすべてまたはサブセットに転送します。 そのイーサネットセグメント用のDF PEデバイスを含みます。この場合、CEデバイスがマルチホームされているDF PEデバイスは、パケットをCEデバイスに返送せずにパケットをドロップします。このフィルタリングは、スプリット ホライズンと呼ばれます。
-
スプリット ホライズン シグナリング
スプリット ホライズン拡張コミュニティは、イーサネット セグメントごとの自動検出ルートに接続されています。拡張コミュニティの値は、スプリット ホライズンまたはポアソン ラベル自体であり、これは 3 バイトであり、不透明な属性としてアドバタイズされます。
-
スプリット ホライズン アドバタイズメント
-
アクティブ/スタンバイモードでは、スプリット ホライズン拡張コミュニティのスタンバイ ビットは 1 に設定され、ESI スプリット ホライズン ラベルは 0 に設定されます。
-
アクティブ/アクティブモードでは、スプリット ホライズン拡張コミュニティが変更され、スタンバイ ビットが 0 にクリアされ、スプリット ホライズンの目的で使用される有効な ESI ラベルが含まれます。
-
-
スプリット ホライズン MPLS ルート
DF PEデバイスは、スプリットホライズンラベルAを持つイーサネットセグメントごとの自動検出ルートと、BUMトラフィック転送用のラベルBを持つ包括的マルチキャストルートをアドバタイズします。DFでは、コアからのBUMパケットには以下のラベルが付きます。
-
非DF PEデバイスがシングルホームESIでBUMパケットを受信すると、BUMパケットはマルチキャストラベルBとともにDF PEデバイスに送信されます。
-
非DF PEデバイスがESI1でBUMパケットを受信すると、BUMパケットは2つのMPLSラベル(マルチキャストラベルBを外側ラベル、スプリットホライズンラベルAを内側ラベルとして)とともにDF PEデバイスに送信されます。
EVPNマルチホーミングのシナリオでは、マルチキャストラベルBは、ラベルスタック内の唯一のラベルである場合、Sビットが1に設定されています。この場合、DF PE デバイス上のすべてのローカル ESI で BUM パケットをフラッディングする必要があります。しかし、スプリット ホライズン ラベル A がラベル スタックの最も内側のラベルである場合、ラベル B の S ビットは 0 に設定されています。この場合、スプリット ホライズン ラベル A にマッピングする ESI を除く、DF PE デバイス上のすべてのローカル ESI で BUM パケットをフラッディングする必要があります。
パケットがマルチホームCEデバイスからマルチホームセグメントESI1上の非DF PEデバイスへ発信されたと仮定し、非DF PEデバイスがこのパケットをDF PEデバイスに送信すると、DFがイーサネットセグメントごとの自動検出ルートで非DF PEデバイスにアドバタイズしたESIラベルが最初にプッシュされます。また、非DF PEデバイスは、DF PEデバイスがそのインクルーシブマルチキャストルートでアドバタイズしたインクルーシブマルチキャストラベルをプッシュし、さらにLSPラベルをプッシュします。したがって、MPLSヘッダーには、32ビットフィールド内に2つのラベルが含まれています。
基本EVPN機能は、テーブルネクストホップを使用して、MPLSテーブルとそれに対応するEVPN EVIテーブルをステッチします。EVPN EVIテーブルでは、パケットをスイッチングするためにmacルックアップが実行されます。
以下のルートは、EVPNマルチキャストのmpls.0テーブルでプログラムされています。
-
(マルチキャストラベル、S=1)ルートは、EVPN-EVIテーブルネクストホップを指します。
-
(マルチキャストラベル、S=0)ルートは、MPLSテーブルネクストホップを指し示しています。このルートは、マルチキャストラベルをポップした後、パケットをMPLSテーブルにループバックします。
-
(split horizon-label)ルートは、EVPN-EVIテーブルネクストホップを指します。これは、マルチキャストラベルのS=1ルートで使用されるテーブルネクストホップと同じです。
-
新しいEVPNルートタイプ
EVPNマルチホーミングモードは、以下のEVPNルートタイプをサポートします。
-
イーサネットセグメントごとの自動検出ルート
-
EVPNインスタンスごとの自動検出ルート(EVI)
-
イーサネットセグメントルート
これらのルートタイプは、以下の命名規則に準拠しています。
<route-type>:<RD>::<esi>::<route-specific>/304
次に例を示します。
-
イーサネットセグメントごとの自動検出ルート—
1:10.255.0.2:0::112233445566778899::0/304 -
EVIごとの自動検出ルート—
1:100.100.100.1:1::22222222222222222222::0/304 -
イーサネットセグメントルート—
4:10.255.0.1:0::112233445566778899:10.255.0.1/304
ここで:
-
route-type—EVPNルートのタイプ。-
1 - イーサネットセグメントごとの自動検出ルート。
-
1 - EVIごとの自動検出ルート。
-
4—イーサネットセグメントルート。
-
5—VXLAN/MPLSカプセル化によるルート
-
-
RD—ルート識別値。ルート識別値は、PE ルーターの IP アドレスの後に 0 が続く値に設定されます。
-
esi—イーサネットセグメント識別子。16進数10バイトで表示され、先頭の00バイトは表示されません。 -
route-specific- ルート タイプごとに異なります。-
イーサネットセグメントごとの自動検出ルートとEVIごとの自動検出ルート—この値はMPLSラベルです。
注:MPLSラベルは、プレフィックスには含まれていませんが、広範な出力に表示されます。
-
イーサネットセグメントルート—この値は送信元IPアドレスです。
-
-
304—EVPNルートの最大ビット数。これはあまり有用な情報ではないため、ディスプレイから削除される可能性があります。ただし、視覚的に、または一致演算子を使用して、EVPNルートを迅速に特定するのに役立つ場合があります。
マルチホームプロキシMACおよびIPアドレスルートアドバタイズメント
Junos OSリリース18.4R1以降、JunosはマルチホームされたPEからCEデバイスにプロキシMACおよびIPアドレスルートアドバタイズメントを送信します。Junosは、EVPNレイヤー2属性拡張コミュニティでプロキシフラグを使用して、メッセージをプロキシMACおよびIPアドレスアドバタイズとして識別します。MACとIPアドレスを学習したPEは、通常のEVPNタイプ2(MACとIPアドレス)ルートアドバタイズメントを送信します。リモートPEから新しいルートを学習したイーサネットセグメント上の他のPEは、プロキシビットが設定されたMACおよびIPアドレスルートメッセージを送信するようになりました。MACとIPアドレスのエントリーが古くなったり、PEとCE間のリンクに障害が発生したりした場合、エントリーを再学習する必要があり、トラフィックが失われる可能性があります。これにより、リーフデバイスへの接続の1つに障害が発生した場合のトラフィック損失を防止できます。マルチホームプロキシMACは自動的に有効になります。
MAC転送テーブルの更新
アクティブ/スタンバイEVPNマルチホーミングでは、MACアドレスはルーティング可能なアドレスとして扱われ、MP-IBGPプロトコルを使用して顧客のMACアドレスを伝送します。PE ルーターでの MAC 学習は、データプレーンではなくコントロールプレーンで発生します。これにより、学習メカニズムに関して適用される制御が強化されます。
PEルーターは、特定のEVIに対してカスタマーネットワークから来るパケットについて、データプレーンでMAC学習を実行します。他のPEルーターの背後にあるCE MACアドレスの場合、MACアドレスは新しいMACアドバタイズルートタイプを使用してBGP NLRIでアドバタイズされます。
MAC学習には2つのタイプがあります。
-
ローカルMAC学習—PEルーターは、標準プロトコルを介してローカルMAC学習プロセスをサポートする必要があります。
-
リモートMAC学習—ローカル学習プロセスが完了すると、PEルーターはMP-IBGPを介してローカルで学習したMACアドレスをリモートPEルーターノードにアドバタイズできます。MP-IBGP を介して接続された顧客のリモート MAC アドレスを受信するこのプロセスは、リモート MAC 学習プロセスとして知られています。
MACアドバタイズルートタイプは、BGPでローカルで学習されたMACアドレスをリモートPEルーターにアドバタイズするために使用されます。個別のMACアドレスがアドバタイズされる場合、IPアドレスフィールドはそのMACアドレスに対応します。PE ルーターが CE デバイスからの IP アドレスの ARP 要求を確認し、PE ルーターにその IP アドレスに対する MACアドレス バインディングがある場合、PE ルーターは ARP プロキシを実行し、ARP 要求に応答します。
ARPプロキシはゲートウェイに対してのみ実行され、ホストに対しては実行されません。
MPLSラベルフィールドは、割り当てのタイプによって異なります。PE ルーターは、EVI ごとすべての MAC アドレスに対して 1 つの MPLS ラベルをアドバタイズできるため、最小限の MPLS ラベルが必要とされ、PE ルーターのメモリーが節約されます。ただし、カスタマーネットワークに転送する場合、PEルーターはMACルックアップを実行する必要があるため、遅延が発生し、CPUサイクル数が増加する可能性があります。
トラフィックフロー
EVPNマルチホーミングでは、トラフィックフローは転送プレーンで実行されます。フラッドルートは、パケットをフラッディングするために作成され、以下のシナリオで使用されます。
-
ローカルESIでパケットを受信した場合
-
コアからパケットを受信した場合
EVPNマルチホーミングのトラフィックフローは、以下の2つのトラフィックタイプに基づくことができます。
-
ユニキャストトラフィック
ユニキャストトラフィックは、送信側と受信側が1つずつのポイントツーポイント通信です。マルチホームEVPNでは、ユニキャストトラフィックは次のように転送されます。
-
アクティブ/スタンバイ モード
-
CEからコア—トラフィックはDF PEルーターによって学習および転送されます。
-
コアからCE—リモートPEルーターはDFからMACアドレスを学習し、すべてのユニキャストトラフィックをDF PEルーターに転送します。
-
-
アクティブ/アクティブモードで
-
CEからコア—トラフィックは、接続されているすべてのマルチホームPEデバイスにロードバランシングされます。
-
コアからCE—リモートPEデバイスからのトラフィックは、リモートCEデバイスに接続されているすべてのマルチホームPEデバイスにロードバランシングされます。
-
-
-
BUM トラフィック
ブロードキャストトラフィック、イーサネットセグメントでブロードキャストされている未知のユニキャストトラフィック、マルチキャストトラフィックなど、複数の宛先に送信されるトラフィックはBUMトラフィックとして知られています。マルチホームEVPNでは、BUMトラフィックは次のように転送されます。
-
アクティブ/スタンバイ モード
-
CEからコアへ—CEデバイスは、イーサネットセグメント内のすべてのリンクにBUMトラフィックをフラッディングします。アクティブなパスを持つDF PEルーターは、BUMパケットをコアに転送します。スタンバイモードのBDF PEルーターは、インターフェイスのEVPNマルチホームステータスがブロッキング状態であるため、CEデバイスからのすべてのトラフィックをドロップします。ただし、CEデバイスが個別のリンクまたはLAGを使用してPEデバイスに接続されている場合、BUMトラフィックはDFデバイスとBDF PEデバイスの両方に到達します。
-
コアからCE—リモートPEルーターは、DFとBDF PEルーターの両方にすべてのBUMトラフィックをフラッディングします。DF のみが BUM トラフィックを CE デバイスに転送します。BDF PEルーターは、インターフェイスのEVPNマルチホームステータスがブロッキング状態になっているため、すべてのトラフィックをドロップします。
-
-
アクティブ/アクティブモードで
要件に基づいて、ローカルESI間のフラッディングとスイッチングをアクティブ/アクティブモードで有効または無効にできます。これは、no-local-switching 動作と呼ばれます。
EVPN サービスのコアは、マルチホーム PE デバイス間のフルメッシュ接続を提供します。このため、EVPN はコアでスプリット ホライズンを使用するため、コアから受信したパケットがスイッチングされたり、コアにフラッディングされたりすることはありません。代わりに、ingressレプリケーションを使用して、リモートPEデバイスにパケットを複製します。
リモートPEデバイスにパケットをフラッディングするには、マルチキャストとスプリットホライズンネクストホップが使用されます。マルチキャスト ネクスト ホップは、インクルーシブ マルチキャスト ラベルを持つパケットをトンネリングし、スプリット ホライズン ネクスト ホップは、マルチキャスト ラベルとスプリット ホライズン ラベルを持つパケットをトンネリングします。このようなネクストホップは、リモートPEデバイスごとにマルチホームESIごとに1つ必要です。
アクティブ-アクティブモードでは、以下のフラッドルートが使用されます。
-
All-CEフラッドルート
このフラッド ルートは、ローカル ESI によって以下の目的で使用されます。
-
ローカルESIでパケットをフラッディングする(ローカルスイッチングが許可されている場合)。
-
リモートPEデバイスにパケットをフラッディングする。リモート PE デバイスは、ローカル ESI でパケットをフラッディングします。
BUM トラフィックは、DF(指定フォワーダー)によってのみ転送され、DF 以外のマルチホーム PE デバイスによっては転送されないため、非 DF はスプリット ホライズン ネクスト ホップを使用して、このパケットを他の PE デバイスにフラッディングします。ただし、PEデバイスが非DFであるマルチホームローカルESIはフラッディングに参加しません。
全 CE フラッドルートは非 DF ESI では使用されないため、これらのフラッドルートのネクストホップがそれに応じて作成されます。このような場合、非DF ESIフラッドルートが使用されます。
-
-
All-VEフラッドルート
このフラッドルートは、パケットがコアから受信されるときに使用されます。これは、コアからローカルESIに受信したパケットをフラッディングするために使用されます。コアから受信したパケットは、マルチキャストラベルのみ、またはマルチキャストラベルとスプリットホライズンラベルの両方と一緒に提供されることがあるため、適切な転送ルールに従って、スプリットホライズンラベルにマッピングされたマルチホームESIにパケットをドロップする必要があります。
-
非DFフラッドルート
このフラッド ルートは、以下の目的で使用されます。
-
ローカルESIでパケットをフラッディングする。
-
ESIのDFにSHラベルを使用したingressレプリケーションを使用して、リモートPEデバイスにパケットをフラッディングします。
-
-
-
エイリアシング
Junos OSリリース15.1以降、Junos OSはEVPNでのエイリアシングをサポートしています。エイリアシングとは、リモートPEデバイスが、同じイーサネットセグメントを持つ他のすべてのPEデバイス上のレイヤー2ユニキャストトラフィックをCEデバイスに向けてロードバランシングする機能です。
アクティブ/アクティブモードでのエイリアシング
図3では、アクティブ/アクティブモードでのエイリアシングの仕組みは次の通りです。
-
ESI1は、ルーターPE1、PE2、およびPE3に設定されています。ルーターPE1、PE2、およびPE3は、ESI1のイーサネットセグメントごとに自動検出ルートをアドバタイズします。
-
デバイスCE1は、送信元MACアドレス(MAC1)を使用してレイヤー2トラフィックをルーターPE1に送信します。
-
ルーターPE1は、(ESI1、vlan X)でMAC1アドレスを学習し、BGPを使用してすべてのPEルーターにアドバタイズします。
-
ルーターPE4は、BGP経由でMAC1ルートを受信します。
-
ルーターPE4は、ルーターPE2とPE3からEVIごとの自動検出ルートも受信しているため、ルーターPE2とPE3を介してMAC1に到達可能でなければならないことを認識しています。ルーターPE4は、ルーターPE1、PE2、およびPE3の間でMAC1のレイヤー2トラフィックの負荷分散を行うための転送状態を構築します。
エイリアシングと自動検出ルート
ルーターPE2とPE3からの自動検出ルートは、任意の順序で使用できます。その結果、これらのルートは、レイヤー2プロセスによって次のようにインストールされます。
-
ルーターPE1からMAC1を受信した後、ルーターPE4が自動検出ルートを受信していない場合、MAC1はPE4によってプログラムされ、ネクストホップはルーターPE1を指すように設定されます。PE4がルーターPE2から同じESIの自動検出ルートを受信すると、ネクストホップがインストールされ、MAC1のトラフィックがルーターPE1とPE2にロードバランシングされます。PE4がルーターPE3から同じESIの自動検出ルートを受信すると、ネクストホップが更新され、ルーターPE1、PE2、およびPE3の間でMAC1のトラフィックがロードバランシングされます。
-
ルーターPE4が複数のPEデバイス(PE1、PE2、PE3)から自動検出ルートをすでに受信している場合、PE4はマルチデスティネーションネクストホップを持つMACルートをインストールします。
エイリアシングとラベルルート
有効な MPLS ラベルを持つ EVI ごとの自動検出ルートをアドバタイズする PE デバイスは、mpls.0 ルーティングテーブルでアドバタイズされたラベルをプログラムします。例えば、ルーターPE2がラベルAでEVIごとの自動検出ルートをアドバタイズした場合、mpls.0エントリは次のようになります。
ラベルAのルートは、EVPN-EVIテーブルネクストホップを指し示しています。
リモートルーターPE4が、このラベルAの付いたユニキャストデータパケットをルーターPE2に送信すると、ルーターPE2の転送テーブルでルックアップが行われ、このルックアップの結果、パケットはESI1で転送されます。
エイリアシングとユニキャストパケット転送
MAC1 のユニキャスト パケットがリモート ルーター PE4 からルーター PE2 に送信される場合、次の 2 つのケースが考えられます。
-
ルーターPE2は、ESI1へのリンクで同じMACのセットも受信しました。この場合、ローカルルートが優先され、MACルックアップの結果として、パケットがESI1に転送されます。
-
ルーターPE2は、ESI1へのリンクで同じMACのセットを受け取っていません。この場合、ルーターPE2は、MACはルーターPE1からリモートで学習されますが、ESI1を指すMACルートをインストールします。その結果、パケットはESI1に転送されます。
EVPNアクティブ-アクティブマルチホーミングおよびマルチシャーシリンクアグリゲーション
CEデバイスがPEデバイスに対してLAGを設定している場合、PEデバイスでLACPを実行するには、次の2つのオプションがあります。
-
すべてのPEデバイスで同じLACPシステムIDを設定します。
-
PEデバイス上でマルチシャーシリンクアグリゲーションを設定します。
マルチシャーシリンクアグリゲーションをEVPNで設定する場合、アクティブ-アクティブ型マルチシャーシリンクアグリゲーションの手順を削減する必要があります。これらの手順は、リンクレベルとノードレベルの冗長性を提供します。マルチシャーシリンクアグリゲーションは、CEデバイスに対して完全に透過的であり、純粋なLAGとして実現されます。マルチシャーシリンクアグリゲーションは、ポートレベルでも動作します。これは基本的に、マルチシャーシリンクアグリゲーションがアクティブ/アクティブとして設定されている場合、マルチシャーシリンクアグリゲーションポート上のすべてのVLANがアクティブ-アクティブマルチホーミングモードで動作することを意味します。
マルチシャーシリンクアグリゲーションがEVPNとともに設定されている場合、以下の点が考慮されます。
-
アクティブ/アクティブモードでのみ動作するには、マルチシャーシリンクアグリゲーションとEVPN ESIの両方を有効にする必要があります。
-
EVPNを使用したマルチシャーシリンクアグリゲーションには、以下の機能は必要ありません。
-
Mac同期—EVPNのBGPコントロールプレーンで実行されます。
-
ICLリンク—EVPNのエイリアシング機能によって処理されます。
-
ARP同期-これは、IRB機能を備えたBGPコントロールプレーンによって処理されます。
-
EVPN アクティブ/アクティブ マルチホーミングと IRB
IRB が設定されている場合、EVPN ルートには MAC と IP の両方の情報が含まれます。アクティブ-アクティブ マルチホーミングでは、ARP 応答が特定の PE デバイスにハッシュされる可能性があるため、マルチホーム PE デバイス間で ARP 同期が必要です。
サンプル設定
以下は、以下のタイプのインターフェイスでのEVPNアクティブスタンバイマルチホーミングの設定例です。
-
イーサネット インターフェイス設定
ge-0/1/2 { encapsulation ethernet-bridge; esi XX:XX:XX:XX:XX:XX:XX:XX:XX:XX; unit 0 { family bridge; } } -
単一VLANインターフェイス設定
ge-0/1/3 {
    encapsulation extended-vlan-bridge;
    esi XX:XX:XX:XX:XX:XX:XX:XX:XX:XX;
    vlan-tagging
    unit 0 {
        family bridge;
        vlan-id 1;
    }
}
-
ESI値が0で、すべてのFFは予約済みであり、マルチホームEhernetセグメントの設定には使用されません。
-
同じEVI内の2つのインターフェイスを同じESI値で設定することはできません。
以下は、EVPN アクティブ/スタンバイ マルチホーミングのルーティング インスタンス設定の例です。
-
ルーティングインスタンスの設定
routing-instances {
    evpn-0 {
        instance-type evpn;
        route-distinguisher value;
        vrf-target value;
        vlan-id vlan-ID;
        interface ge-0/1/2.0;
        interface ge-1/1/1.0;
        interface ge-2/2/2.0;

        protocols {
            evpn {
                designated-forwarder-election-hold-time time;
            }
        }
    }
}
アクティブ/スタンバイモード設定では、イーサネットセグメントごとの自動検出ルートがアドバタイズされ、各イーサネットセグメントに対してアクティブ/スタンバイビットが1に設定されます。
指定フォワーダーの選択
EVPNの指定フォワーダー(DF)選択手順は、マルチホームイーサネットセグメントにサービスを提供するデバイスの中から指定フォワーダーを選択するための堅牢なメカニズムを提供します。DF選択により、効率的かつ効果的なブロードキャスト、不明なユニキャスト、BUM(マルチキャスト)トラフィック転送、ロードバランシング、高可用性、トラフィック管理が実現します。主な機能は次のとおりです。
-
DF選択のためのモジュロベースまたはプリファレンスベースのアルゴリズム。
-
ネットワークの状態の変化によってトリガーされる動的なDF再選出。
-
トラフィックループを防止するためのDFおよびバックアップDFロール。
また、システムはESIルートを処理してルート処理を最適化し、一括取消メカニズムを使用してネットワークの整合性を維持します。これらの機能とその CLI 設定を使用して、シームレスなトラフィックフローを確保し、EVPN マルチホーミングシナリオを効果的に管理できます。
詳細については、 EVPNマルチホーミング指定フォワーダーの選択を参照してください。
物理、集合型イーサネット、論理インターフェイス上のESI
MXシリーズルーターのリリース15.1F6および17.1R1よりJunos OS前のリリース、およびEX9200スイッチのJunos OSリリース17.3R1では、 set interfaces ae0 esi 00:11:22:33:44:55:66:77:88:99などの物理または集合型イーサネットインターフェイスでのみESIを指定できます。物理または集合型イーサネットインターフェイスでESIを指定する場合、ESIはDF(指定フォワーダー)選択プロセスの要素となることに留意してください。例えば、集合型イーサネットインターフェイスae0にEVPNマルチホーミングアクティブ/スタンバイを設定し、ae0に設定されたESIやその他の決定要因を考慮した場合、DF選択の結果ae0はダウン状態になるとします。さらに、集合型イーサネットインターフェイスae0で設定されたすべての論理インターフェイス、例えば set interfaces ae0 unit 1 や set interfaces ae0 unit 2 もダウン状態になり、論理インターフェイスae0.1およびae0.2はそれぞれの顧客サイト(VLAN)にサービスを提供できなくなります。
MXシリーズルーターのJunos OSリリース15.1F6および17.1R1、EX9200スイッチのJunos OSリリース17.3R1以降、EVPNマルチホーミングアクティブスタンバイまたはアクティブアクティブモードで論理インターフェイスをより有効に活用するために、論理インターフェイスでESIを指定できます。その結果、論理インターフェイスが非DFであっても、同じ物理または集合型イーサネットインターフェイス上の他の論理インターフェイスは、それぞれのカスタマーサイト(VLAN)にサービスを提供できます。
詳細については、 例:EVPNマルチホーミングを使用した論理インターフェイス上のESIの設定を参照してください。
自動生成されたESI
Junos OSリリース18.4R1以降、集約型イーサネットインターフェイスと集約型イーサネット論理インターフェイスを設定して、LACP設定からESIを自動的に導き出すことができます。この機能は、以下の環境でサポートされています。
-
この機能をサポートし、EVPN-VXLANオーバーレイネットワークでアクティブ/アクティブモードでマルチホームされているジュニパーネットワークスデバイスの場合。
-
この機能をサポートし、EVPN-MPLSオーバーレイネットワークでアクティブ/スタンバイモードまたはアクティブ-アクティブモードでマルチホームされているジュニパーネットワークスデバイスの場合。
詳細については、「 EVPNネットワークで自動的に生成されるESIを理解する」を参照してください。
EVPNネットワークでのコンバージェンス
大規模なEVPNシステムでネットワークトポロジーを変更する場合、コンバージェンス時間が長くなる可能性があります。ルーティングポリシーのルート選択に不可欠なNLRIアップデートに優先順位を付けて、コンバージェンスを向上させることができます。 表1 は、NLRIルートタイプと、ルーティングポリシーで設定する必要がある優先度をルーティングポリシーで示したものです。
|
NLRI ルート タイプ |
説明 |
優先度 |
|---|---|---|
|
NLRI ルート タイプ 1 |
イーサネット自動検出ルート—タイプ1は、高速コンバージェンスとエイリアシングをサポートし、MACの大量撤退をシグナルするために使用されます。 |
高い |
|
NLRI ルート タイプ 2 |
MAC/IPアドバタイズルート—タイプ2は、EVPNネットワーク内のMACアドレスとIPアドレスをアドバタイズするために使用されます。 |
低い |
|
NLRI ルート タイプ 3 |
インクルーシブマルチキャストイーサネットタグ—タイプ3は、BUMトラフィックのパスを設定するために使用されます。 |
低い |
|
NLRI ルート タイプ 4 |
イーサネットセグメントルート—指定フォワーダーの選択には、EVPNタイプ4が使用されます。 |
高い |
NLRI ルート タイプに優先順位を付けるには、EVPN ネットワーク内のすべてのプロバイダ エッジ ルーターとルート リフレクタの [edit policy-options policy-statement] 階層レベルでnlri-route-typebgp-output-queue-priority priorityを設定します。この例では、NLRI ルート タイプ 1 と NLRI ルート タイプ 4 に高い優先度が設定されています。
user@PE1#show policy-options
policy-statement evpn-rt-priority-policy {
    term 1 {
        from {
            family evpn;
            nlri-route-type 1;
        }
        then {
            bgp-output-queue-priority priority 16;
        }
    }
    term 2 {
        from {
            family evpn;
            nlri-route-type 2;
        }
        then {
            bgp-output-queue-priority priority 1;
        }
    }
    term 3 {
        from {
            family evpn;
            nlri-route-type 3;
        }
        then {
            bgp-output-queue-priority priority 2;
        }
    }
    term 4 {
        from {
            family evpn;
            nlri-route-type 4;
        }
        then {
            bgp-output-queue-priority priority 16;
        }
    }
}
優先順位が最も高い優先順位を持つ優先キューと、優先度が最も低く16、16が最も高い番号付きキューの17個の出力キューがあります。
ルーティングポリシーの設定方法の詳細については、 ルーティングポリシー、ファイアウォールフィルター、およびトラフィックポリサーユーザーガイドを参照してください。
変更履歴テーブル
サポートされる機能は、使用しているプラットフォームとリリースによって決まります。 機能エクスプローラー を使用して、機能がお使いのプラットフォームでサポートされているかどうかを確認します。