単一のMXシリーズルーター(ECMPベースのコンシステントハッシュ)とスケールアウトされたSRXシリーズファイアウォール(スタンドアロン)のNATトラフィックフロー
このトピックでは、ECMPベースのコンシステントハッシュロードバランシングとスタンドアロンのSRXシリーズファイアウォールを備えた単一のMXシリーズルーターを含むトポロジーで、NATトラフィックがどのように流れるかを確認します。
トポロジーについては 、図1 をご覧ください。このトポロジーでは、次のことを行う必要があります。
- TRUSTおよびUNTRUSTルーティングインスタンス用の2つのインターフェイスを持つ単一のMXシリーズルーターを設定します。
- 各インターフェイスで外部BGP(EBGP)または双方向フォワーディング検出(BFD)を設定します。
- 転送テーブル内のルート0/0のソースハッシュを使用してロードバランシングポリシーを設定します。
- 各SRXシリーズファイアウォールに固有のNATプールIPアドレス範囲を設定します。
図1 は、トラフィックフローのステップバイステップを示しています。
図1:単一のMXシリーズルーター(ECMPベースの一貫性のあるハッシュ)とスケールアウトされたSRXシリーズファイアウォール(スタンドアロン)によるNATトラフィックフロー
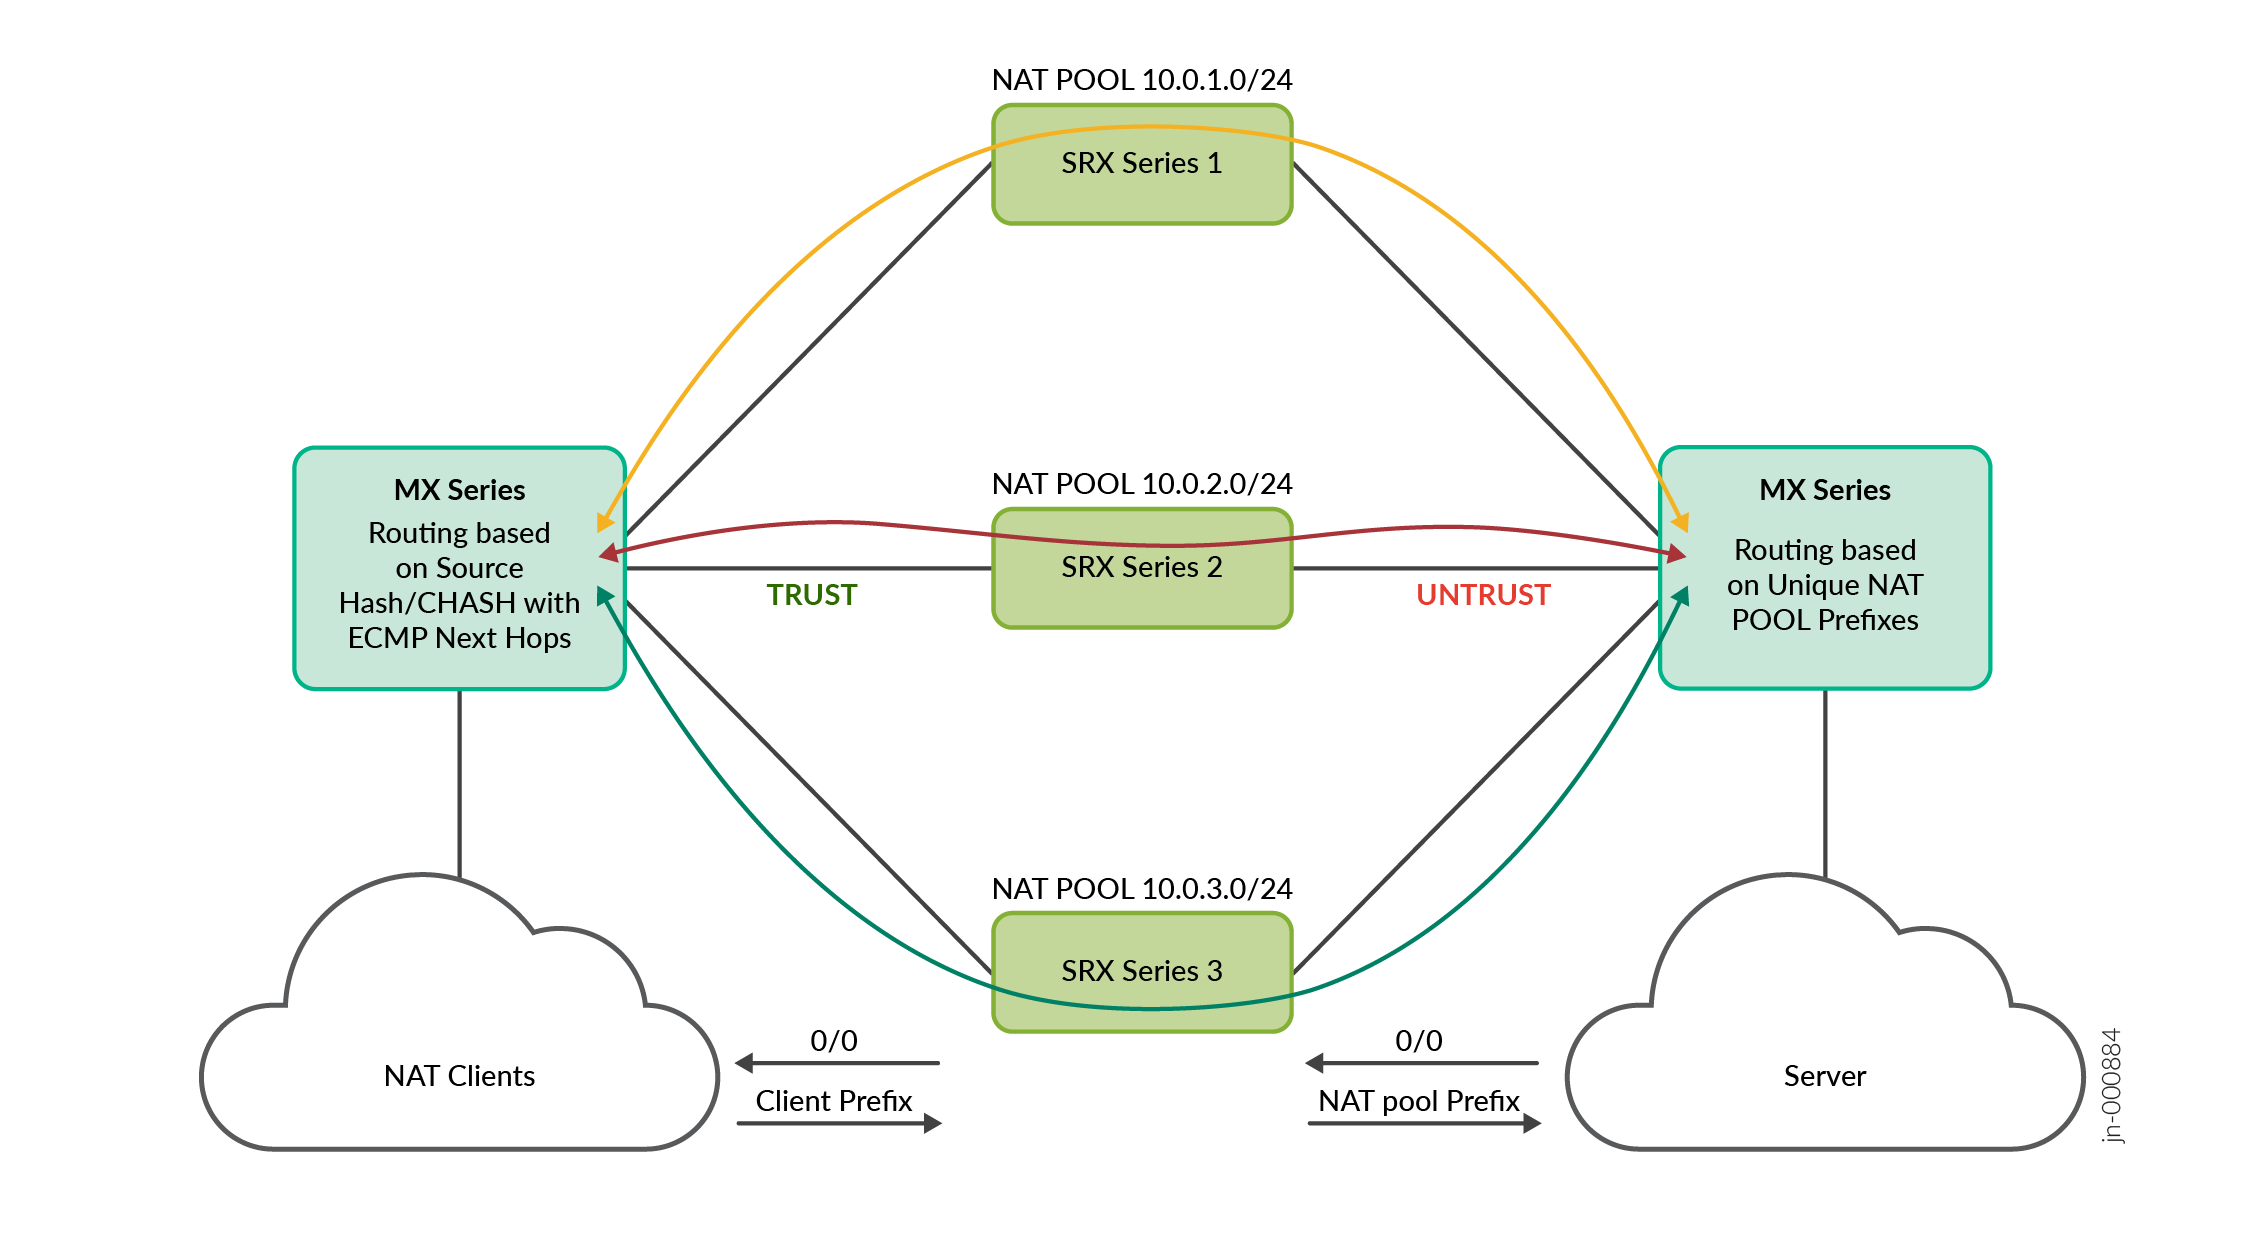
MXシリーズルーターは、TRUSTおよびUNTRUST方向のスケールアウトされたSRXシリーズファイアウォールに向けて複数の論理インターフェイスで設定された単一のデバイスです。
- SRXシリーズファイアウォールは、UNTRUST側で0/0ルートを受信し、TRUST側のMXシリーズルーターにEBGPを使用してアドバタイズします。MXシリーズルーターは、ECMPベースのコンシステントハッシュポリシーを使用して、これらのルートをTRUST側にインポートします。
- SRXシリーズファイアウォールは、TRUST側でクライアントプレフィックスルートを受信し、UNTRUST側のMXシリーズルーターにEBGPを使用してNATプールルートプレフィックスをアドバタイズします。
- TRUST側のMXシリーズルーターには0/0ルートのECMPルートがあり、UNTRUST側のルーターにはNATプールルートプレフィックス用の一意ルートがあります。
- クライアントからサーバーへのフォワードトラフィックフローは、TRUSTインスタンス上のMXシリーズルーターに到達し、0/0ルートに一致し、送信元IPアドレスのハッシュ値に基づいて、任意の1つのECMPネクストホップをSRXシリーズファイアウォールに取得します。
- SRXシリーズファイアウォールは、NATフローセッションを作成し、パケットをUNTRUST方向のMXシリーズルーターにサーバーに向けてルーティングします。
- サーバーからクライアントへの逆トラフィックフローは、UNTRUSTインスタンス上のMXシリーズルーターに到達し、一意のNATプールプレフィックスルートと一致し、フォワードフローが固定されているのと同じSRXシリーズファイアウォールを使用します。これにより、SRXシリーズファイアウォールで対称性が維持されます。
- SRXシリーズファイアウォールがダウンした場合、MXシリーズルーターの一貫したハッシュにより、もう一方のSRXシリーズファイアウォール上のセッションが妨げられることはなく、影響を受けるSRXシリーズファイアウォール上のセッションのみが再分散されます。再配布されたセッションは、送信元NAT用の異なるNATプールからIPアドレスを取得するため、アプリケーションはTCP/UDPセッションを再起動します。