Présentation des alertes
Familiarisez-vous avec les alertes HPE Mist™ et le tableau de bord Alertes sur le portail de gestion HPE Mist.
Que sont les alertes ?
Les alertes représentent les problèmes de réseau et d’appareils en cours. HPE Mist™ les classe comme suit :
-
Alertes d’infrastructure : événements répétés impliquant des serveurs et des protocoles susceptibles d’affecter un grand nombre de clients. Par exemple, un événement au cours duquel un système de noms de domaine (DNS), un protocole DHCP (Dynamic Host Configuration Protocol) ou un serveur RADIUS est inaccessible peut affecter de nombreux clients. De même, si le bloc d’alimentation d’un commutateur est en état d’alarme, un grand nombre de clients et une grande partie du trafic peuvent être affectés.
-
Alertes HPE Marvis : événements répétés suivis par HPE Marvis sur le tableau de bord HPE Marvis Actions. Par exemple, si un point d’accès (AP) échoue régulièrement aux contrôles d’état, vous verrez une alerte HPE Marvis à ce sujet.
-
Alertes de sécurité : événements répétés susceptibles d’affecter considérablement la sécurité du réseau. Par exemple, ces alertes apparaissent si un AP malveillant est détecté et que des clients commencent à s’y connecter.
-
Alertes de certificat : notification pour les certificats numériques expirés ou sur le point d’expirer ajoutés par l’utilisateur. Il s’agit notamment de RadSec (configuré dans Paramètres de l’organisation > > Certificats RadSec et AP certificat RadSec), SSO (configuré dans Paramètres de l’organisation > > Authentification unique) et Portail PSK IDP certificats (configurés dans Intégration de l’organisation > du client). Les alertes de certificat apparaissent sur la page Alertes et commencent 30 jours avant la date d’expiration du certificat, puis la notification se répète 15, 7, 3 et 1 jour avant l’expiration, sauf si le certificat est renouvelé. .
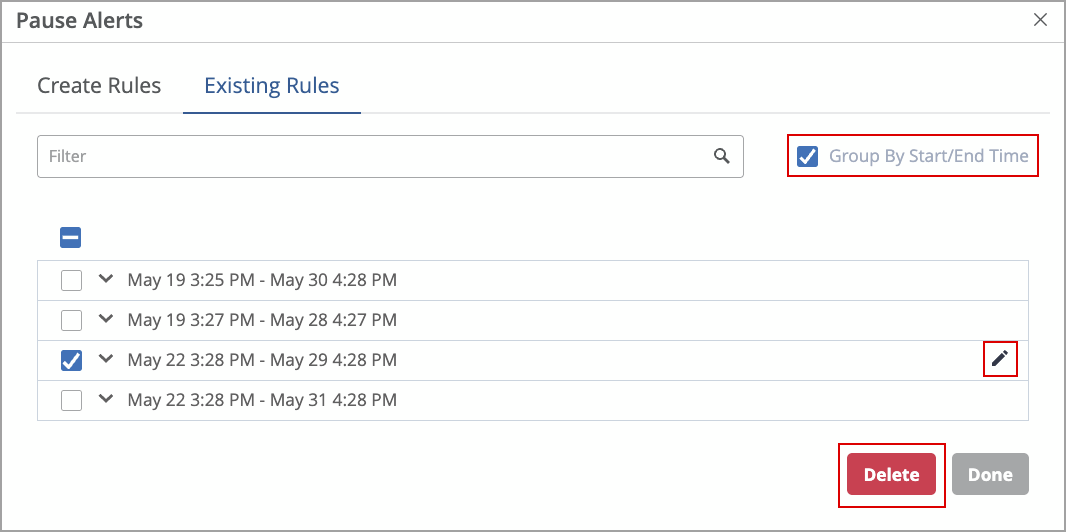
Vous pouvez suspendre les alertes pour l’organisation, les sites sélectionnés et les groupes de sites :
- Dans le menu principal, sélectionnez Surveiller les alertes >, puis cliquez sur Configuration des alertes et Suspendre les alertes. Dans l’onglet Règles existantes de la fenêtre Suspendre les alertes , vous pouvez afficher la planification des règles actuelles et créer de nouvelles règles dans l’onglet Créer des règles .
-
Pour plus d’informations sur les alertes, consultez Types d’alertes.
-
Pour activer les alertes que vous souhaitez inclure dans le tableau de bord Alertes, consultez Types d’alertes.
-
Junos, le système d’exploitation réseau utilisé dans les équipements de commutation, de routage et de sécurité HPE, fournit un autre système d’alertes et de notifications que vous pouvez utiliser pour surveiller les ports de commutation. Pour plus d’informations, reportez-vous à https://www.juniper.net/documentation/us/en/software/junos/security-services/topics/topic-map/overview-port-security.html.
Trouver le tableau de bord des alertes
Le tableau de bord Alertes répertorie toutes les alertes que vous avez activées sur la page Configuration des alertes. Pour afficher le tableau de bord Alertes, sélectionnez Surveiller les alertes > dans le menu de gauche.
Pour obtenir de l’aide sur la configuration des alertes, consultez Sélectionner la portée, les destinataires et les types d’alertes à surveiller.
Sélection du contexte et de la période
En haut de la page Alertes, sélectionnez le contexte, qui peut être une organisation entière ou un seul site. Sélectionnez également la période à afficher.
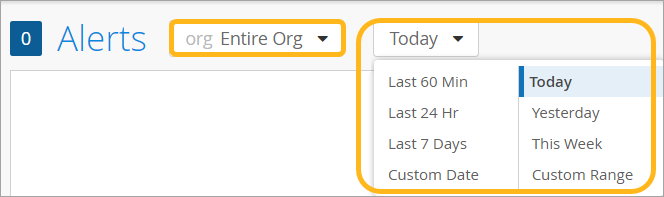
La page Alertes affiche des données aussi récentes que les 60 dernières minutes ou remontant jusqu’aux 7 derniers jours. Si vous achetez un abonnement à Premium Analytics, vous pouvez accéder à des informations sur les réseaux sans fil et à d’autres données pendant 3 ans. Pour accéder aux informations disponibles via votre abonnement Premium Analytics, sélectionnez Analytics > Premium Analytics dans le menu de gauche.
Aperçu de la page
Familiarisez-vous avec les principaux éléments du tableau de bord Alertes.
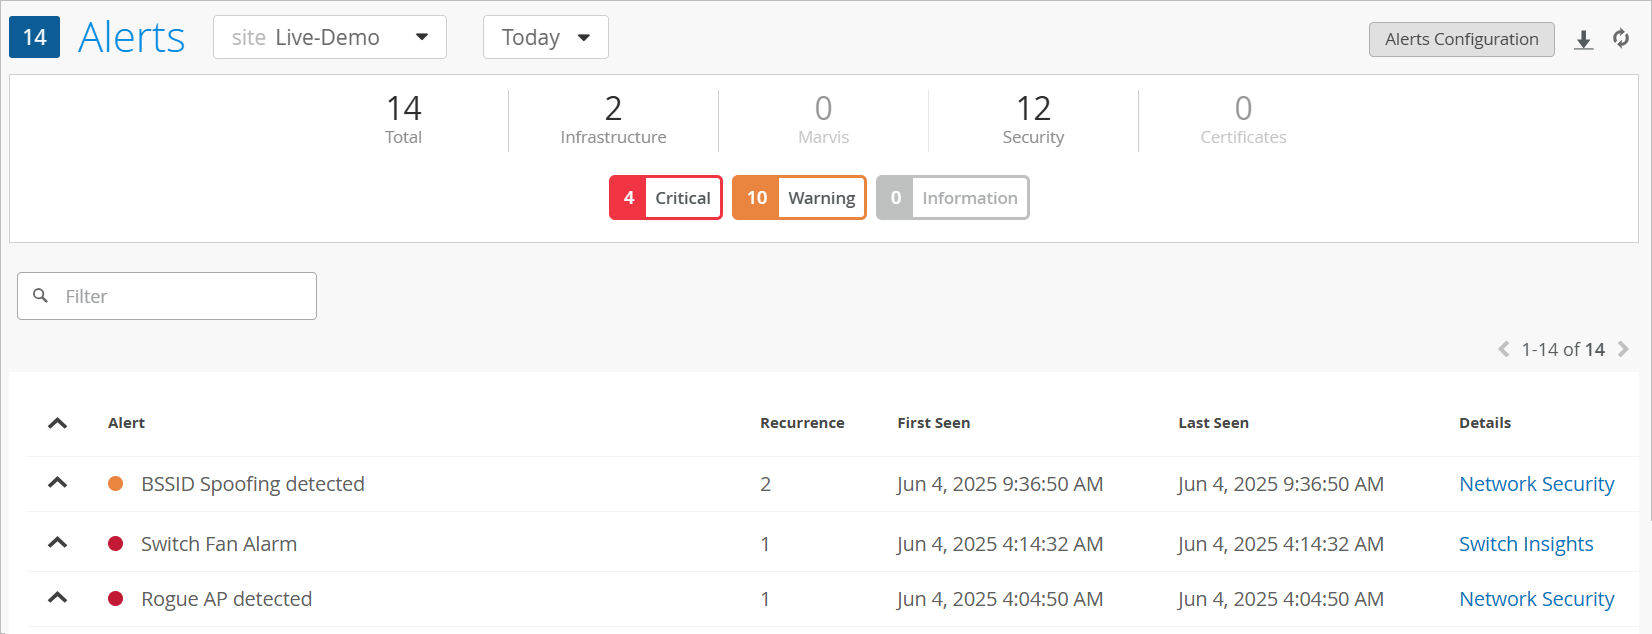
En haut, les alertes actuelles sont résumées par type et niveau de gravité. Tous ces blocs récapitulatifs sont des boutons que vous pouvez utiliser pour filtrer la liste des alertes.
La liste des alertes comprend les informations suivantes :
-
Alert : nom de l’alerte, ainsi qu’une icône représentant le niveau de gravité. Pour plus d’informations sur les codes de couleur et les niveaux de gravité, consultez le tableau Filtres de gravité plus loin dans cette rubrique.
-
Site : nom du site où ce problème s’est produit. S’affiche uniquement si vous avez sélectionné Ensemble de l’organisation comme contexte en haut de la page.
-
Récurrence : nombre de fois que ce problème s’est produit.
-
Première vue et dernière vue : période pendant laquelle ce problème s’est produit.
-
Détails : le composant affecté (comme indiqué ci-dessous), avec un lien sur lequel vous pouvez cliquer pour plus de détails.
Le lien affiché correspond au type d’alerte. Les liens incluent :
-
Device Insights : cliquez sur le lien pour afficher la page Insights du site sélectionné. Cette page affiche une chronologie des événements et des détails complets sur les événements client, les événements AP et les événements de site. Vous verrez également des détails pour toutes les applications.
-
HPE Marvis : cliquez sur le lien pour afficher la page HPE Marvis Actions.
-
Sécurité du réseau : cliquez sur le lien pour afficher la page Sécurité sans fil. Cette page présente tous les problèmes de sécurité pour chaque SSID. Des informations telles que le type de problème, le nombre de clients affectés, la bande, le canal, le RSSI et l’emplacement du plan d’étage s’y trouvent.
-
Détails du dispositif Edge WAN : cliquez sur le lien pour afficher la page Insights des dispositifs périphériques WAN sur le site sélectionné. Cette page présente des détails sur les événements WAN Edge, les applications, les stratégies applicatives, les appareils WAN Edge, les ports, les statistiques de chemin d’accès aux pairs, et plus encore.
-
Filtres
Vous pouvez appliquer des filtres pour afficher uniquement les alertes que vous souhaitez voir.
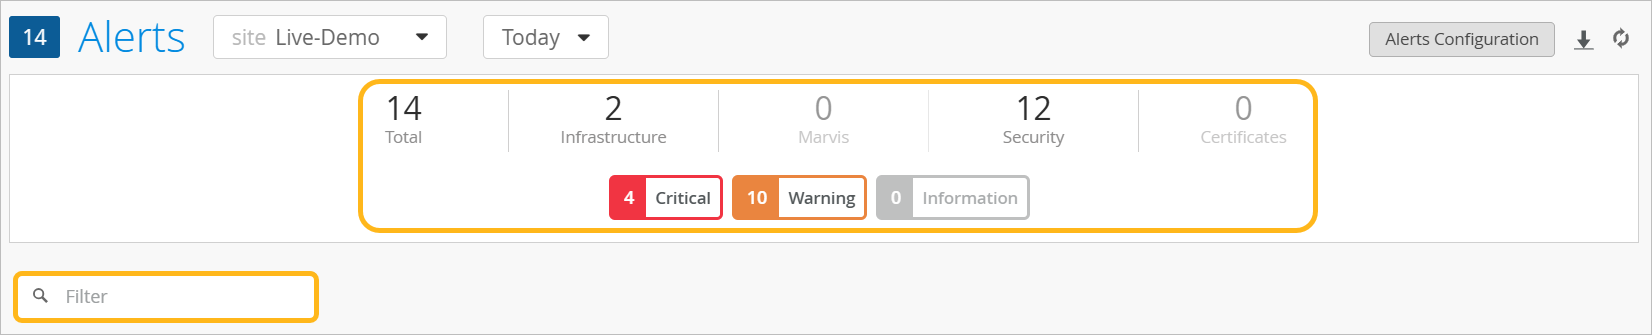
Filtres de type d’alerte
HPE Mist classe les alertes par type. Les boutons de type d’alerte en haut de la page Alertes indiquent le nombre actuel de problèmes pour chaque type. Cliquez sur un bouton pour afficher uniquement les alertes de ce type.
Filtres de gravité
HPE Mist classe les alertes par gravité. Les boutons de gravité en haut de la page Alertes affichent le nombre actuel de problèmes pour chaque niveau de gravité. Cliquez sur un bouton pour afficher uniquement les alertes pour ce niveau de gravité.
| Gravité | Code couleur | Mesure recommandée |
|---|---|---|
| Critique | Rouge | Prenez des mesures immédiates. |
| Avertissement | L’orange | Continuez à surveiller si l’événement se poursuit. |
| Informations | Bleu | Aucune action n’est requise. |
Boîte de filtre
Au-dessus de la liste des alertes, vous pouvez utiliser la zone Filtre pour affiner les alertes à afficher. Commencez à taper le nom d’une alerte, puis cliquez sur une alerte correspondante dans la liste déroulante.