Présentation du PLD
LDP Introduction
Le LDP (Label Distribution Protocol) est un protocole de distribution d’étiquettes dans les applications non orientées trafic. Le LDP permet aux routeurs d’établir des chemins à commutation d’étiquettes (LSP) à travers un réseau en mappant les informations de routage de la couche réseau directement aux chemins à commutation de la couche liaison de données.
Ces LSP peuvent avoir un point de terminaison chez un voisin directement connecté (comparable au transfert IP saut par saut) ou à un nœud de sortie du réseau, permettant la commutation à travers tous les nœuds intermédiaires. Les LSP établis par LDP peuvent également traverser les LSP à ingénierie de trafic créés par RSVP.
LDP associe une classe d’équivalence de transfert (FEC) à chaque LSP qu’il crée. La FEC associée à un LSP spécifie quels paquets sont mappés à ce LSP. Les LSP sont étendus sur un réseau : chaque routeur choisit l’étiquette annoncée par le saut suivant pour la FEC et l’associe à l’étiquette qu’elle annonce à tous les autres routeurs. Ce processus forme une arborescence de LSP qui convergent vers le routeur de sortie.
Comprendre le protocole de signalisation LDP
LDP est un protocole de signalisation qui s’exécute sur un appareil configuré pour la prise en charge de MPLS. Une configuration réussie de MPLS et LDP initie l’échange de paquets TCP entre les interfaces LDP. Les paquets établissent des sessions LDP basées sur TCP pour l’échange d’informations MPLS au sein du réseau. Il suffit d’activer à la fois le MPLS et le LDP sur les interfaces appropriées pour établir des LSP.
Le LDP est un protocole de signalisation simple à action rapide qui établit automatiquement les contiguïtés LSP au sein d’un réseau MPLS. Les routeurs partagent ensuite les mises à jour LSP telles que les paquets Hello et les annonces LSP dans les zones adjacentes. Étant donné que LDP s’exécute sur un IGP tel qu’IS-IS ou OSPF, vous devez configurer LDP et l’IGP sur le même ensemble d’interfaces. Une fois les deux configurés, LDP commence à transmettre et à recevoir des messages LDP via toutes les interfaces compatibles LDP. En raison de sa simplicité, LDP ne peut pas effectuer la véritable ingénierie de trafic que RSVP peut effectuer. LDP ne prend pas en charge la réservation de bande passante ni les contraintes de trafic.
Lorsque vous configurez LDP sur un routeur de commutation d’étiquettes (LSR), le routeur commence à envoyer des messages de découverte LDP à toutes les interfaces compatibles LDP. Lorsqu’un LSR adjacent reçoit des messages de découverte LDP, il établit une session TCP sous-jacente. Une session LDP est ensuite créée au-dessus de la session TCP. L’établissement de liaison TCP à trois voies garantit que la session LDP dispose d’une connectivité bidirectionnelle. Une fois la session LDP établie, les voisins LDP maintiennent la session et y mettent fin en échangeant des messages. Les messages d’annonce LDP permettent aux LSR d’échanger des informations d’étiquette pour déterminer les sauts suivants dans un LSP particulier. Toute modification de la topologie, telle qu’une défaillance du routeur, génère des notifications LDP qui peuvent mettre fin à la session LDP ou générer des annonces LDP supplémentaires pour propager une modification LSP.
À partir de Junos OS version 20.3R1, prise en charge de MPLS pour fournir une configuration de protocole de signalisation LDP avec la fonctionnalité de plan de contrôle.
Exemple : configuration de LSP à signalisation LDP
Cet exemple montre comment créer et configurer des instances LDP au sein d’un réseau MPLS.
Exigences
Avant de commencer :
Configurez les interfaces réseau. Voir Guide de l’utilisateur des interfaces pour les équipements de sécurité.
Configurez un IGP sur l’ensemble de votre réseau. (La configuration LDP est ajoutée à la configuration IGP existante et incluse dans la configuration MPLS.)
Configurez un réseau pour utiliser LDP pour l’établissement LSP en activant MPLS sur toutes les interfaces de transit du réseau MPLS.
Remarque :Étant donné que LDP s’exécute sur un IGP tel qu’IS-IS ou OSPF, vous devez configurer LDP et l’IGP sur le même ensemble d’interfaces.
Vue d’ensemble
Pour configurer des LSP à signalisation LDP, vous devez activer la famille MPLS sur toutes les interfaces de transit du réseau MPLS et inclure toutes les interfaces de transit aux niveaux hiérarchiques [protocols mpls] et [protocols ldp].
Dans cet exemple, vous activez la famille MPLS et créez une instance LDP sur toutes les interfaces de transit. En outre, vous activez le processus MPLS sur toutes les interfaces de transit du réseau MPLS. Dans cet exemple, vous configurez un exemple de réseau comme illustré à la figure 1.
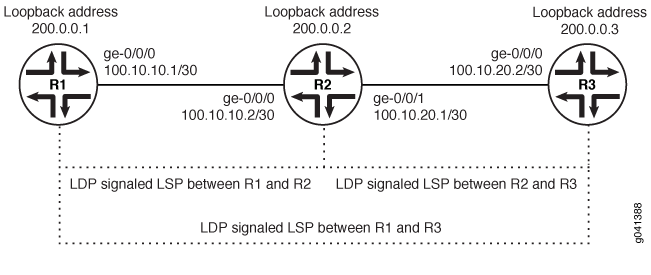 typique signalé par LDP
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
R1
set interfaces ge-0/0/0 unit 0 family mpls
set protocols mpls ge-0/0/0 unit 0
set protocols ldp interface ge-0/0/0 unit 0
R2
set interfaces ge-0/0/0 unit 0 family mpls
set protocols mpls ge-0/0/0 unit 0
set protocols ldp interface ge-0/0/0 unit 0
set interfaces ge-0/0/1 unit 0 family mpls
set protocols mpls ge-0/0/1 unit 0
set protocols ldp interface ge-0/0/1 unit 0
R3
set interfaces ge-0/0/0 unit 0 family mpls
set protocols mpls ge-0/0/0 unit 0
set protocols ldp interface ge-0/0/0 unit 0
Procédure étape par étape
Pour activer des instances LDP au sein d’un réseau MPLS :
Activez la famille MPLS sur l’interface de transit du routeur R1.
[edit]
user@R1# set interfaces ge-0/0/0 unit 0 family mpls
Activez le processus MPLS sur l’interface de transit.
[edit]
user@R1# set protocols mpls interface ge-0/0/0 unit 0
Créez l’instance LDP sur l’interface de transit.
[edit]
user@R1# set protocols ldp interface ge-0/0/0 unit 0
Résultats
Confirmez votre configuration en entrant la show commande à partir du mode configuration. Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
Par souci de concision, cette show sortie inclut uniquement la configuration pertinente pour cet exemple. Toute autre configuration du système a été remplacée par des ellipses (...).
user@R1# show
...
    interfaces {
        ge-0/0/0 {
            unit 0 {
                family inet {
                    address 10.100.37.20/24;
                }
                family mpls;
            }
        }
        }
    ...
        protocols {
            mpls {
                interface all;
            }
            ldp {
                interface ge-0/0/0.0;
            }
        }
Si vous avez terminé de configurer l’appareil, entrez la commit commande à partir du mode de configuration pour activer la configuration.
Implémentation du protocole LDP de Junos OS
L’implémentation Junos OS de LDP prend en charge LDP version 1. Le Junos OS prend en charge un mécanisme simple de tunnelisation entre les routeurs dans un protocole de passerelle intérieure (IGP), afin d’éliminer la distribution requise de routes externes au sein du cœur. Junos OS autorise un tunnel MPLS à effectuer le saut suivant vers tous les routeurs de sortie du réseau, seul un IGP étant exécuté dans le cœur pour distribuer les routes vers les routeurs de sortie. Les routeurs de périphérie s’exécutent BGP mais ne distribuent pas de routes externes vers le cœur. Au lieu de cela, la recherche de route récursive à la périphérie se résout en un LSP commuté vers le routeur de sortie. Aucune route externe n’est nécessaire sur les routeurs LDP de transit.
Fonctionnement LDP
Vous devez configurer LDP pour chaque interface sur laquelle vous souhaitez que LDP s’exécute. LDP crée des arbres LSP enracinés à chaque routeur de sortie pour l’adresse d’ID de routeur qui est le saut suivant BGP. Le point d’entrée se trouve au niveau de chaque routeur exécutant LDP. Ce processus fournit une route inet.3 à chaque routeur de sortie. Si BGP est en cours d’exécution, il tentera de résoudre les sauts suivants en utilisant d’abord la table inet.3, qui lie la plupart, sinon la totalité, des routes BGP aux sauts suivants du tunnel MPLS.
Deux routeurs adjacents exécutant LDP deviennent voisins. Si les deux routeurs sont connectés par plusieurs interfaces, ils deviennent voisins sur chaque interface. Lorsque les routeurs LDP deviennent voisins, ils établissent une session LDP pour échanger des informations sur les étiquettes. Si des étiquettes par routeur sont utilisées sur les deux routeurs, une seule session LDP est établie entre eux, même s’ils sont voisins sur plusieurs interfaces. Pour cette raison, une session LDP n’est pas liée à une interface particulière.
LDP fonctionne conjointement avec un protocole de routage unicast. LDP installe les LSP uniquement lorsque LDP et le protocole de routage sont activés. Pour cette raison, vous devez activer à la fois LDP et le protocole de routage sur le même ensemble d’interfaces. Si cette procédure n’est pas effectuée, les LSP risquent de ne pas être établis entre chaque routeur de sortie et tous les routeurs entrants, ce qui peut entraîner une perte de trafic acheminé par BGP.
Vous pouvez appliquer des filtres de stratégie aux étiquettes reçues d’autres routeurs et distribuées à d’autres routeurs via LDP. Les filtres de stratégie vous fournissent un mécanisme pour contrôler la création de LSP.
Pour que LDP s’exécute sur une interface, MPLS doit être activé sur une interface logique sur cette interface. Pour plus d’informations, voir Interfaces logiques.
Types de messages LDP
LDP utilise les types de messages décrits dans les sections suivantes pour établir et supprimer des mappages et signaler les erreurs. Tous les messages LDP ont une structure commune qui utilise un schéma de codage de type, longueur et valeur (TLV).
Messages de découverte
Les messages de découverte annoncent et maintiennent la présence d’un routeur dans un réseau. Les routeurs signalent leur présence dans un réseau en envoyant périodiquement des messages de bonjour. Les messages Hello sont transmis sous forme de paquets UDP au port LDP à l’adresse multicast de groupe de tous les routeurs du sous-réseau.
LDP utilise les procédures de découverte suivantes :
Découverte de base : un routeur envoie périodiquement des messages de bonjour de lien LDP via une interface. Les messages de bonjour de lien LDP sont envoyés sous forme de paquets UDP adressés au port de découverte LDP. La réception d’un message de bonjour de lien LDP sur une interface identifie une adjacence avec le routeur homologue LDP.
Découverte étendue : les sessions LDP entre routeurs non directement connectés sont prises en charge par la découverte étendue LDP. Un routeur envoie périodiquement des messages de bonjour ciblés LDP à une adresse spécifique. Les messages Hello ciblés sont envoyés sous forme de paquets UDP adressés au port de découverte LDP à l’adresse spécifique. Le routeur ciblé décide de répondre ou d’ignorer le message de bonjour ciblé. Un routeur ciblé qui choisit de répondre le fait en envoyant périodiquement des messages de bonjour ciblés au routeur initiateur.
Session Messages
Les messages de session établissent, maintiennent et terminent des sessions entre des homologues LDP. Lorsqu’un routeur établit une session avec un autre routeur appris par le message hello, il utilise la procédure d’initialisation LDP sur le transport TCP. Une fois la procédure d’initialisation terminée, les deux routeurs sont homologues LDP et peuvent échanger des messages d’annonce.
Messages publicitaires
Les messages publicitaires créent, modifient et suppriment des mappages d’étiquettes pour le transfert de classes d’équivalence (FEC). La demande d’une étiquette ou la publicité d’un mappage d’étiquette à un pair est une décision prise par le routeur local. En général, le routeur demande un mappage d’étiquette à un routeur voisin lorsqu’il en a besoin et annonce un mappage d’étiquette à un routeur voisin lorsqu’il souhaite que le voisin utilise une étiquette.
Notification Messages
Les messages de notification fournissent des informations d’avertissement et signalent des informations sur les erreurs. LDP envoie des messages de notification pour signaler des erreurs et d’autres événements d’intérêt. Il existe deux types de messages de notification LDP :
Les notifications d’erreur, qui signalent les erreurs fatales. Si un routeur reçoit une notification d’erreur d’un homologue pour une session LDP, il met fin à la session LDP en fermant la connexion de transport TCP pour la session et en ignorant tous les mappages d’étiquettes appris au cours de la session.
Notifications d’avis, qui transmettent à un routeur des informations sur la session LDP ou l’état d’un message précédent reçu de l’homologue.
Tunnelisation des LSP LDP dans les LSP RSVP
Vous pouvez tunneliser des LSP LDP via des tunnel RSVP. Les sections suivantes décrivent le fonctionnement de la tunnelisation des LSP LDP dans les LSP RSVP :
Tunnelisation des LSP LDP dans la présentation des LSP RSVP
Si vous utilisez RSVP pour l’ingénierie de trafic, vous pouvez exécuter LDP simultanément pour éliminer la distribution de routes externes dans le cœur. Les LSP établis par LDP sont tunnelisés via les LSP établis par RSVP. LDP traite efficacement les LSP conçus pour le trafic comme des sauts simples.
Lorsque vous configurez le routeur pour exécuter LDP sur les LSP établis par RSVP, LDP établit automatiquement des sessions avec le routeur à l’autre extrémité du LSP. Les paquets de contrôle LDP sont acheminés saut par saut, plutôt que transportés via le LSP. Ce routage vous permet d’utiliser des LSP simplex (unidirectionnels) conçus pour l’ingénierie du trafic. Le trafic dans la direction opposée passe par des LSP établis par LDP qui suivent un routage unicast plutôt que par des tunnels conçus pour le trafic.
Si vous configurez LDP sur des LSP RSVP, vous pouvez toujours configurer plusieurs zones OSPF et niveaux IS-IS dans le cœur de trafic conçu et dans le cloud LDP environnant.
À partir de la version 15.1 de Junos OS, la prise en charge multi-instance est étendue à LDP sur tunnelisation RSVP pour une instance de routage de routeur virtuel. Cela permet de diviser un seul domaine de routage et un domaine MPLS en plusieurs domaines afin que chaque domaine puisse être mis à l’échelle indépendamment. L’unicast étiqueté BGP peut être utilisé pour assembler ces domaines pour les classes d’équivalence de transfert de services (FEC). Chaque domaine utilise un LSP LDP sur RSVP intra-domaine pour le transfert MPLS.
Avec l’introduction de la prise en charge multi-instance des LSP LDP sur RSVP, vous ne pouvez pas activer MPLS sur une interface déjà affectée à une autre instance de routage. L’ajout d’une interface qui fait partie d’une autre instance de routage au niveau de la hiérarchie génère une erreur de configuration au moment de la [edit protocols mpls] validation.
Avantages de la tunnelisation des LSP LDP dans les LSP RSVP
La tunnelisation des LSP LDP dans les LSP RSVP offre les avantages suivants :
Assure la convergence de différents types de trafic tels que IPv4, IPv6, unicast et multicast sur les VPN de couche 2 et de couche 3.
Offre des options d’accès flexibles pouvant s’adapter à plusieurs topologies, différents protocoles et plusieurs limites administratives.
Permet une interopérabilité sécurisée entre plusieurs fournisseurs.
Permet de fournir des services différenciés pour chaque client, car RSVP-TE prend en charge l’ingénierie de trafic, les garanties de bande passante et les capacités de redondance des liaisons et des nœuds.
Réduit le nombre de LSP requis dans le cœur, ce qui réduit les besoins en ressources des protocoles et des routeurs et le temps de convergence.
Fournit des déploiements rentables avec un minimum d’interruption du réseau, car les LSP sont construits à l’aide de tunnels TE point à point vers des voisins directement connectés. Ces tunnels TE ne vont que jusqu’au saut suivant, et non d’un bout à l’autre. Ensuite, lorsque LDP est exécuté sur ces tunnels, les sessions sont construites sur le voisin directement connecté. Lorsqu’un changement se produit dans le réseau, tel que l’ajout d’un nouveau nœud, les voisins directement connectés du nouveau nœud disposent de sessions RSVP et LDP. Ainsi, les LSP RSVP ne sont que jusqu’au saut suivant, et LDP s’occupe des étiquettes publicitaires pour les nouvelles adresses.
Tunnelisation LDP sur SR-TE
Découvrez les avantages et obtenez une vue d’ensemble du tunneling LDP sur SR-TE.
Avantages de la tunnelisation LDP sur SR-TE
Permet une intégration transparente de LDP sur SR-TE dans le réseau central.
Fournit des options de connectivité flexibles pour s’adapter à plusieurs topologies, protocoles et domaines.
Assure l’interopérabilité entre les équipements compatibles LDP et SR.
Exploite les capacités de partage de charge SR-TE.
Permet de restaurer plus rapidement la connectivité réseau à l’aide de la solution TI-LFA (Topology Independent Loop-Free Alternate) au sein du domaine SR-TE. Avec TI-LFA, le SR achemine immédiatement le trafic vers un chemin de secours ou un chemin alternatif si le chemin principal tombe en panne ou devient indisponible.
Tunnelisation LDP sur SR-TE Présentation
Il est courant que les fournisseurs de services utilisent le protocole de signalisation LDP avec un transport MPLS à la périphérie de leurs réseaux. Le LDP offre l’avantage d’être simple, mais il lui manque des capacités d’ingénierie de trafic (TE) et de réparation de chemin sophistiquées qui sont souvent souhaitées au cœur du réseau. De nombreux fournisseurs de services migrent de RSVP vers l’ingénierie de trafic de routage de segments (SR-TE) dans le cœur. Le SR-TE est également appelé routage à la source dans les réseaux de paquets (SPRING).
Il est possible que les routeurs qui exécutent LDP à la périphérie ne prennent pas en charge les capacités SR. Le fournisseur de services peut continuer à utiliser LDP sur ces routeurs pour éviter une mise à niveau. Dans de tels scénarios, la fonctionnalité de tunnelisation LDP sur SR-TE permet d’intégrer des routeurs qui ne sont pas compatibles SR (exécutant LDP) avec des routeurs compatibles SR (exécutant SR-TE).
Les LSP LDP sont tunnelisés via le réseau SR-TE, ce qui permet l’interconnectabilité des LSP LDP avec les LSP SR-TE. Par exemple, si vous avez des domaines LDP sur le réseau périphérique du fournisseur et SR-TE dans le réseau central, vous pouvez connecter les domaines LDP sur SR-TE, comme illustré sur la Figure 2.
La tunnelisation LDP sur SR-TE prend en charge la coexistence des LSP LDP et des LSP SR-TE.
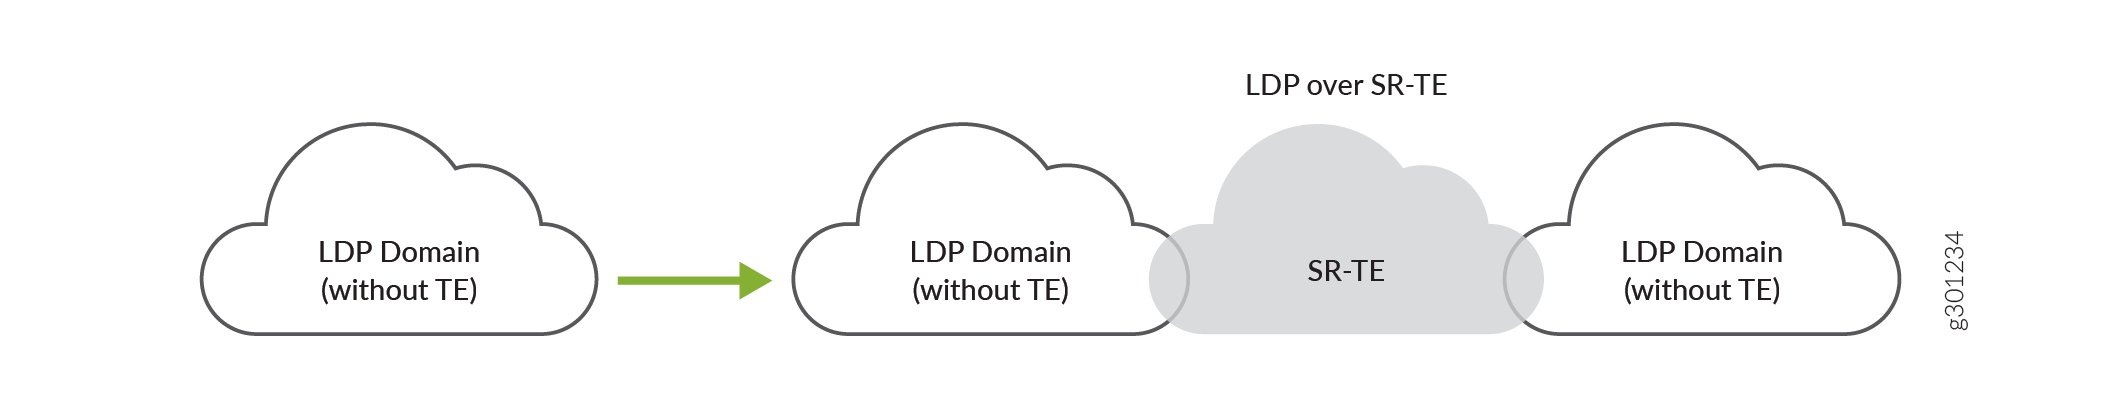 central
Vous pouvez également tunneliser un tunnel LDP sur SR-TE entre des domaines LDP connectés à des réseaux centraux interrégionaux. Par exemple, si plusieurs domaines régionaux LDP sont connectés aux réseaux centraux SR-TE interrégionaux, vous pouvez tunnel LDP sur le réseau central SR-TE interrégional, comme illustré sur la Figure 3.
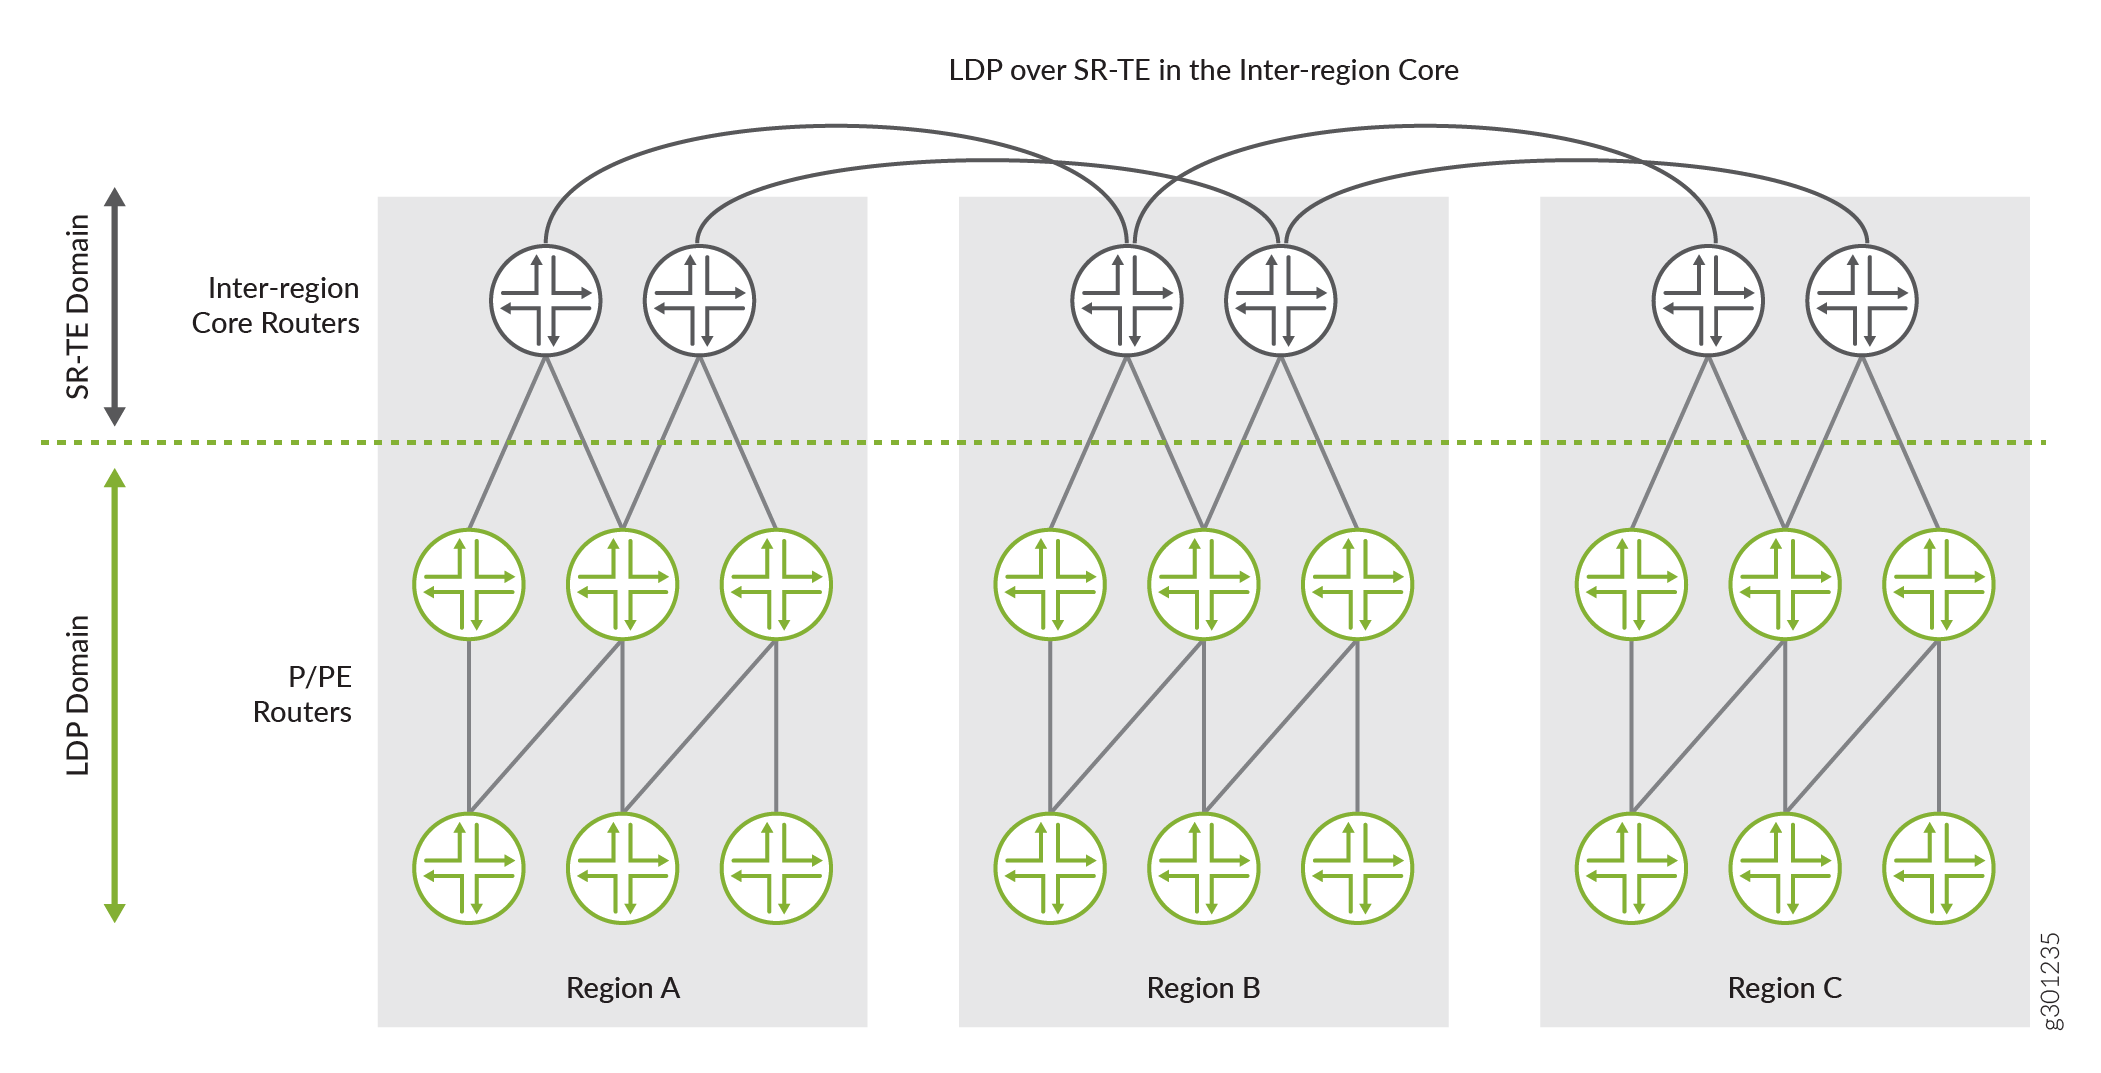 centraux interrégionaux
Sur la Figure 3, vous avez trois réseaux régionaux (A, B et C) qui exécutent LDP. Ces domaines régionaux LDP sont connectés à leurs réseaux centraux régionaux respectifs exécutant SR-TE. Les réseaux centraux régionaux SR-TE sont en outre interconnectés à d’autres réseaux centraux régionaux SR-TE (réseau central interrégional). Vous pouvez tunnel LDP sur ces réseaux centraux SR-TE interrégionaux et déployer des services, tels que des VPN de couche 3, de manière transparente. Ce scénario pourrait être utilisé dans un réseau de backhaul mobile, où la couche d’agrégation centrale exécute LDP tunnelisé sur SR-TE tandis que la couche d’accès exécute LDP uniquement.
Pour activer la tunnelisation LDP sur SR-TE dans les réseaux IS-IS, vous devez configurer les instructions de configuration suivantes :
-
ldp-tunnelingau niveau de la hiérarchie [edit protocols source-packet-routing source-routing-path source-routing-path-name] pour permettre la tunnelisation LDP sur SR-TE. -
spring-teau niveau de la hiérarchie [edit protocols isis traffic-engineering tunnel-source-protocol], sélectionne LDP plutôt que SR-TE LSP comme protocole source de tunnel.
Pour activer la tunnelisation LDP sur SR-TE dans les réseaux OSPF, vous devez configurer les instructions de configuration suivantes :
-
ldp-tunnelingau niveau de la hiérarchie [edit protocols source-packet-routing source-routing-path source-routing-path-name] pour permettre la tunnelisation LDP sur SR-TE. -
spring-teau niveau de la hiérarchie [edit protocols ospf traffic-engineering tunnel-source-protocol], sélectionne LDP plutôt que SR-TE LSP comme protocole source de tunnel.
Vous pouvez configurer plusieurs protocoles source de tunnel pour les IGP (IS-IS et OSPF) afin de créer des routes de raccourci. Lorsque plusieurs protocoles source de tunnel sont configurés et que les tunnels de plusieurs protocoles sont disponibles vers une destination, le tunnel avec le routage préféré est établi. Par exemple, si le réseau central comporte à la fois des LSP RSVP et des LSP SR-TE et que la tunnelisation LDP est activée pour les LSP RSVP et SR-TE, la tunnel-source-protocol configuration sélectionne le tunnel en fonction de la valeur de préférence. Le tunnel avec la valeur de préférence la plus faible est préféré. Vous pouvez remplacer cette préférence de route par un protocole spécifique pour toutes les destinations en configurant la valeur de la préférence, comme indiqué dans l’exemple suivant :
[edit]
user@host#set protocols isis traffic-engineering tunnel-source-protocol spring-te preference 2
user@host#set protocols isis traffic-engineering tunnel-source-protocol rsvp preference 5
[edit]
user@host#set protocols ospf traffic-engineering tunnel-source-protocol spring-te preference 2
user@host#set protocols ospf traffic-engineering tunnel-source-protocol rsvp preference 5
Dans cet exemple, vous pouvez voir que la valeur de préférence configurée pour le protocole source de tunnel SR-TE est 2 et la valeur de préférence pour le protocole source de tunnel RSVP est 5. Dans ce cas, les tunnels SR-TE sont préférés, car ils ont la valeur de préférence la plus faible par rapport au protocole source de tunnel RSVP.
Il n’est pas obligatoire de configurer la valeur de préférence du protocole source du tunnel. Si plusieurs protocoles source de tunnel ont la même valeur de préférence, le tunnel est établi en fonction de la route préférée vers la destination.
La session LDP ciblée est établie et est déclenchée lorsque le LSP SR-TE se présente. La session LSP reste établie jusqu’à ce que la configuration de la tunnelisation LDP (ldp-tunneling) soit supprimée ou que le LSP SR-TE soit supprimé de la configuration.
Actuellement, Junos OS ne prend pas en charge LDP sur les LSP SR-TE colorés.
Exemple : Tunnelisation LDP sur SR-TE dans un réseau IS-IS
Utilisez cet exemple pour apprendre à tunneliser des LSP LDP via un tunnel SR-TE dans votre réseau central.
Notre équipe de test de contenu a validé et mis à jour cet exemple.
Exigences
Cet exemple utilise les composants matériels et logiciels suivants :
Routeurs MX Series en tant que routeurs CE, PE et centraux.
-
Junos OS version 20.3R1 ou ultérieure s’exécutant sur tous les équipements.
-
Mis à jour et revalidé à l’aide de vMX sur Junos OS version 21.1R1.
-
Aimeriez-vous mettre la main à la pratique sur cette fonctionnalité ?
Visitez Juniper vLabs pour réserver votre bac à sable vLab préconfiguré : Segment Routing - Basic et essayez-le gratuitement !
Vue d’ensemble
La topologie suivante (Figure 4) montre deux domaines LDP (Domaine LDP A et Domaine LDP B) connectés au réseau central SR-TE, qui étend la session LSP sur le cœur en les tunnelisant vers SR-TE.
Topologie
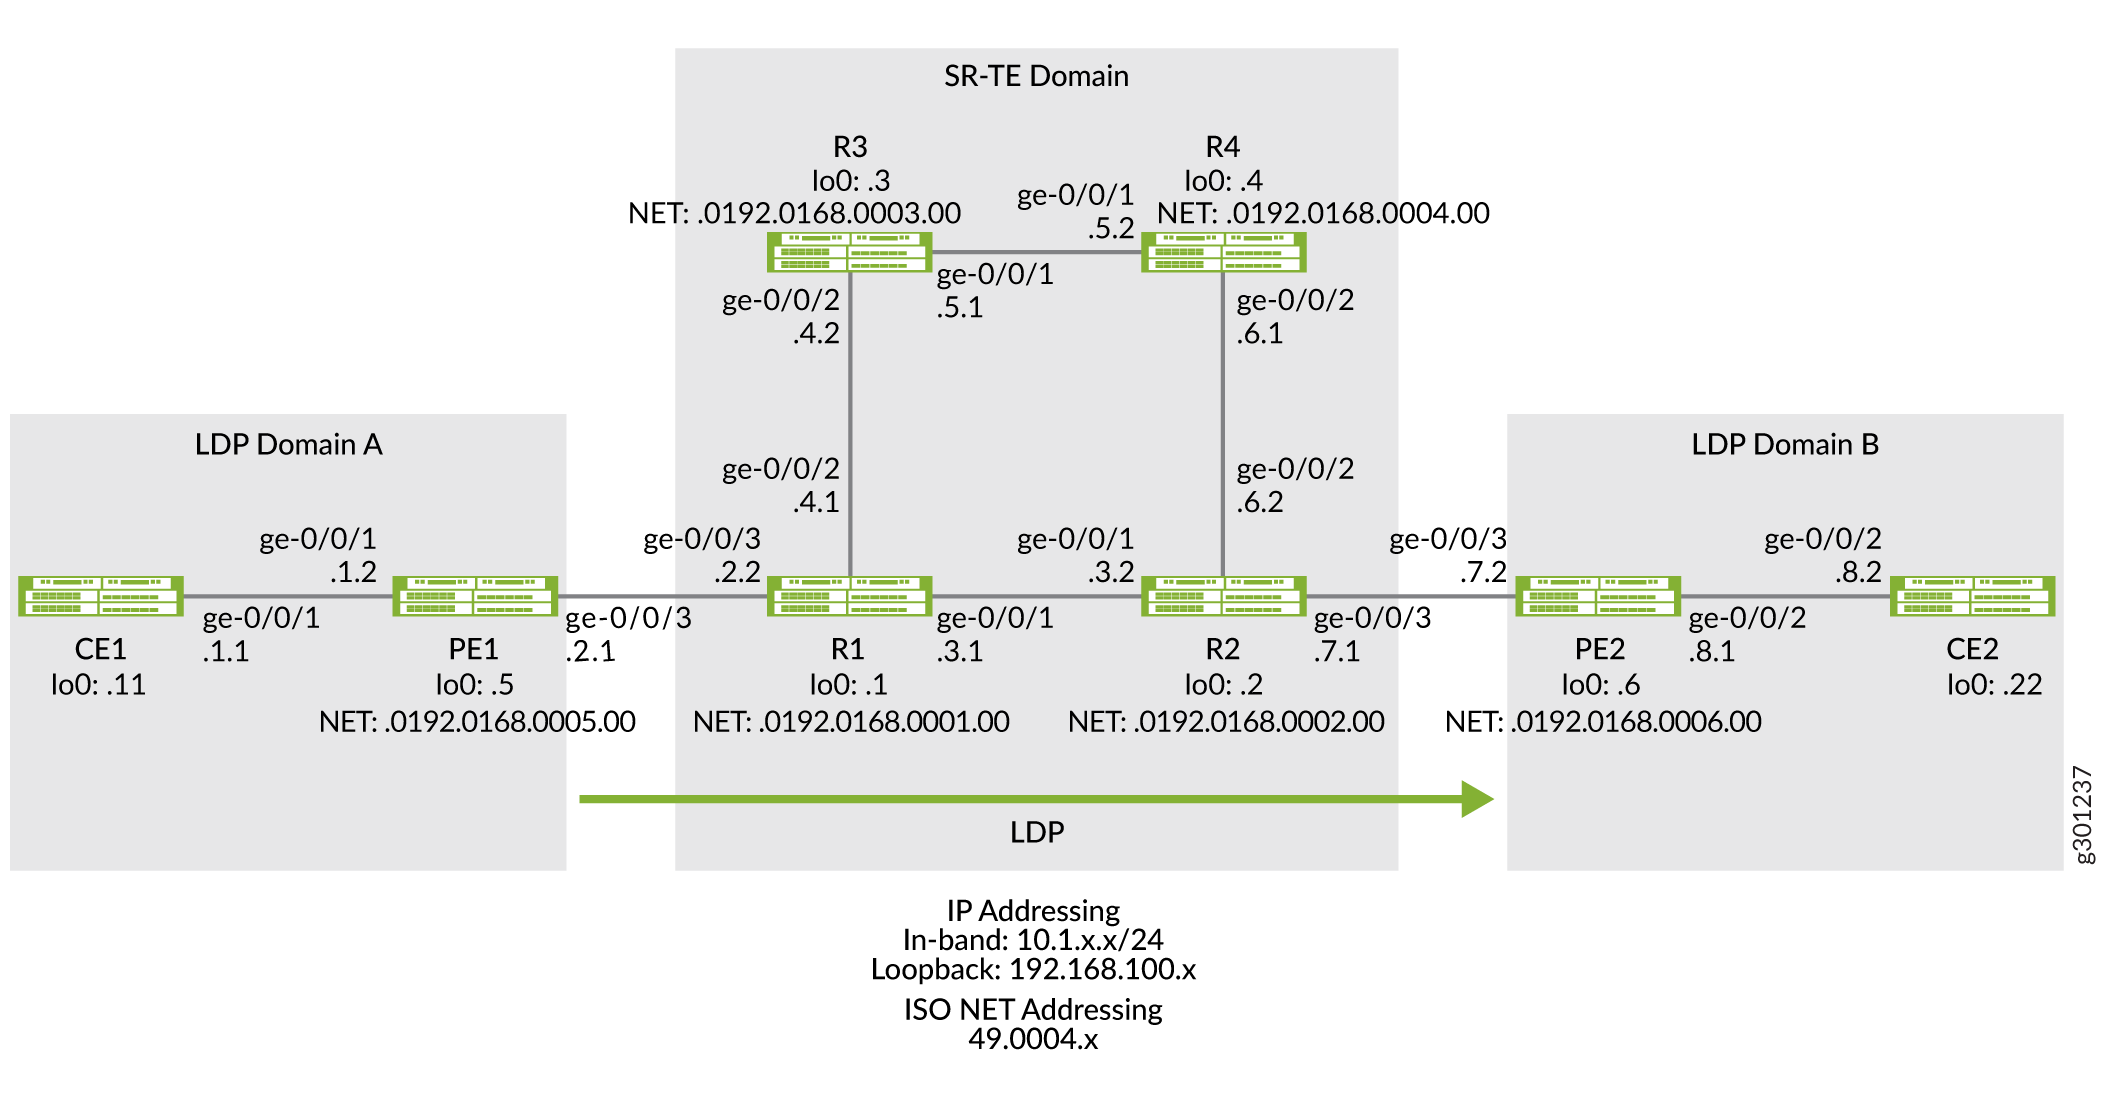 central
La configuration
Pour tunnel LDP LSP sur SR-TE dans votre réseau central, effectuez les tâches suivantes :
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
Appareil CE1
set chassis network-services enhanced-ip
set interfaces ge-0/0/1 description CE1-to-PE1
set interfaces ge-0/0/1 unit 0 family inet address 10.1.1.1/24
set interfaces lo0 unit 0 family inet address 192.168.100.11/32
set protocols ospf area 0.0.0.0 interface ge-0/0/1.0
set protocols ospf area 0.0.0.0 interface lo0.0 passive
set routing-options router-id 192.168.100.11
Dispositif PE1
set chassis network-services enhanced-ip
set interfaces ge-0/0/1 description PE1-to-CE1
set interfaces ge-0/0/1 unit 0 family inet address 10.1.1.2/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/3 description PE1-to-R1
set interfaces ge-0/0/3 unit 0 family inet address 10.1.2.1/24
set interfaces ge-0/0/3 unit 0 family iso
set interfaces ge-0/0/3 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 192.168.100.5/32
set interfaces lo0 unit 0 family iso address 49.0004.0192.0168.0005.00
set interfaces lo0 unit 0 family mpls
set policy-options policy-statement export_bgp term a from protocol bgp
set policy-options policy-statement export_bgp term a from protocol direct
set policy-options policy-statement export_bgp term a then accept
set routing-instances CE1_vpn1 instance-type vrf
set routing-instances CE1_vpn1 protocols ospf area 0.0.0.0 interface ge-0/0/1.0
set routing-instances CE1_vpn1 protocols ospf export export_bgp
set routing-instances CE1_vpn1 interface ge-0/0/1.0
set routing-instances CE1_vpn1 route-distinguisher 192.168.100.5:1
set routing-instances CE1_vpn1 vrf-target target:100:4
set routing-instances CE1_vpn1 vrf-table-label
set protocols bgp group ibgp1 type internal
set protocols bgp group ibgp1 local-address 192.168.100.5
set protocols bgp group ibgp1 family inet unicast
set protocols bgp group ibgp1 family inet-vpn unicast
set protocols bgp group ibgp1 neighbor 192.168.100.6
set protocols isis interface ge-0/0/3.0 point-to-point
set protocols isis interface lo0.0 passive
set protocols ldp interface ge-0/0/3.0
set protocols ldp interface lo0.0
set protocols mpls interface ge-0/0/3.0
set protocols mpls interface lo0.0
set routing-options router-id 192.168.100.5
set routing-options autonomous-system 65410
Appareil R1
set chassis network-services enhanced-ip
set interfaces ge-0/0/1 description R1-to-R2
set interfaces ge-0/0/1 unit 0 family inet address 10.1.3.1/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls maximum-labels 8
set interfaces ge-0/0/2 description R1-to-R3
set interfaces ge-0/0/2 unit 0 family inet address 10.1.4.1/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls maximum-labels 8
set interfaces ge-0/0/3 description R1-to-PE1
set interfaces ge-0/0/3 unit 0 family inet address 10.1.2.2/24
set interfaces ge-0/0/3 unit 0 family iso
set interfaces ge-0/0/3 unit 0 family mpls maximum-labels 8
set interfaces lo0 unit 0 family inet address 192.168.100.1/32
set interfaces lo0 unit 0 family iso address 49.0004.0192.0168.0001.00
set interfaces lo0 unit 0 family mpls
set protocols isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment protected index 108
set protocols isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment unprotected index 110
set protocols isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment protected index 109
set protocols isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment unprotected index 111
set protocols isis interface ge-0/0/1.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/1.0 point-to-point
set protocols isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment protected index 104
set protocols isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment unprotected index 106
set protocols isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment protected index 105
set protocols isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment unprotected index 107
set protocols isis interface ge-0/0/2.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/2.0 point-to-point
set protocols isis interface ge-0/0/3.0 level 2 ipv4-adjacency-segment protected index 100
set protocols isis interface ge-0/0/3.0 level 2 ipv4-adjacency-segment unprotected index 102
set protocols isis interface ge-0/0/3.0 level 2 ipv6-adjacency-segment protected index 101
set protocols isis interface ge-0/0/3.0 level 2 ipv6-adjacency-segment unprotected index 103
set protocols isis interface ge-0/0/3.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/3.0 point-to-point
set protocols isis interface lo0.0 passive
set protocols isis source-packet-routing srgb start-label 80000
set protocols isis source-packet-routing srgb index-range 50000
set protocols isis source-packet-routing node-segment ipv4-index 5001
set protocols isis source-packet-routing node-segment ipv6-index 5501
set protocols isis level 1 disable
set protocols isis backup-spf-options use-post-convergence-lfa
set protocols isis backup-spf-options use-source-packet-routing
set protocols isis traffic-engineering l3-unicast-topology
set protocols isis traffic-engineering credibility-protocol-preference
set protocols isis traffic-engineering tunnel-source-protocol spring-te
set protocols ldp auto-targeted-session
set protocols ldp preference 1
set protocols ldp interface ge-0/0/1.0
set protocols ldp interface ge-0/0/3.0
set protocols ldp interface lo0.0
set protocols mpls interface ge-0/0/1.0
set protocols mpls interface ge-0/0/2.0
set protocols mpls interface ge-0/0/3.0
set protocols mpls interface lo0.0
set protocols source-packet-routing segment-list seg1 inherit-label-nexthops
set protocols source-packet-routing segment-list seg1 auto-translate
set protocols source-packet-routing segment-list seg1 hop1 ip-address 10.1.4.2
set protocols source-packet-routing segment-list seg1 hop2 ip-address 10.1.5.2
set protocols source-packet-routing segment-list seg1 hop3 ip-address 10.1.6.2
set protocols source-packet-routing source-routing-path sr_static_r5 ldp-tunneling
set protocols source-packet-routing source-routing-path sr_static_r5 to 192.168.100.2
set protocols source-packet-routing source-routing-path sr_static_r5 binding-sid 1003001
set protocols source-packet-routing source-routing-path sr_static_r5 primary seg1
set routing-options router-id 192.168.100.1
Appareil R2
set chassis network-services enhanced-ip
set interfaces ge-0/0/1 description R2-to-R1
set interfaces ge-0/0/1 unit 0 family inet address 10.1.3.2/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls maximum-labels 8
set interfaces ge-0/0/2 description R2-to-R4
set interfaces ge-0/0/2 unit 0 family inet address 10.1.6.2/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls maximum-labels 8
set interfaces ge-0/0/3 description R2-to-PE2
set interfaces ge-0/0/3 unit 0 family inet address 10.1.7.1/24
set interfaces ge-0/0/3 unit 0 family iso
set interfaces ge-0/0/3 unit 0 family mpls maximum-labels 8
set interfaces lo0 unit 0 family inet address 192.168.100.2/32
set interfaces lo0 unit 0 family iso address 49.0004.0192.0168.0002.00
set interfaces lo0 unit 0 family mpls
set protocols isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment protected index 500
set protocols isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment unprotected index 502
set protocols isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment protected index 501
set protocols isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment unprotected index 503
set protocols isis interface ge-0/0/1.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/1.0 point-to-point
set protocols isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment protected index 504
set protocols isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment unprotected index 506
set protocols isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment protected index 505
set protocols isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment unprotected index 507
set protocols isis interface ge-0/0/2.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/2.0 point-to-point
set protocols isis interface ge-0/0/3.0 level 2 ipv4-adjacency-segment protected index 508
set protocols isis interface ge-0/0/3.0 level 2 ipv4-adjacency-segment unprotected index 510
set protocols isis interface ge-0/0/3.0 level 2 ipv6-adjacency-segment protected index 509
set protocols isis interface ge-0/0/3.0 level 2 ipv6-adjacency-segment unprotected index 511
set protocols isis interface ge-0/0/3.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/3.0 point-to-point
set protocols isis interface lo0.0 passive
set protocols isis source-packet-routing srgb start-label 80000
set protocols isis source-packet-routing srgb index-range 50000
set protocols isis source-packet-routing node-segment ipv4-index 5005
set protocols isis source-packet-routing node-segment ipv6-index 5505
set protocols isis source-packet-routing traffic-statistics statistics-granularity per-interface
set protocols isis level 1 disable
set protocols isis backup-spf-options use-post-convergence-lfa
set protocols isis backup-spf-options use-source-packet-routing
set protocols isis traffic-engineering l3-unicast-topology
set protocols isis traffic-engineering credibility-protocol-preference
set protocols isis traffic-engineering tunnel-source-protocol spring-te
set protocols ldp interface ge-0/0/1.0
set protocols ldp interface ge-0/0/3.0
set protocols ldp interface lo0.0
set protocols mpls interface ge-0/0/1.0
set protocols mpls interface ge-0/0/2.0
set protocols mpls interface ge-0/0/3.0
set protocols mpls interface lo0.0
set protocols source-packet-routing segment-list seg1 inherit-label-nexthops
set protocols source-packet-routing segment-list seg1 auto-translate
set protocols source-packet-routing segment-list seg1 hop1 ip-address 10.1.6.1
set protocols source-packet-routing segment-list seg1 hop2 ip-address 10.1.5.1
set protocols source-packet-routing segment-list seg1 hop3 ip-address 10.1.4.1
set protocols source-packet-routing source-routing-path sr_static_r1 ldp-tunneling
set protocols source-packet-routing source-routing-path sr_static_r1 to 192.168.100.1
set protocols source-packet-routing source-routing-path sr_static_r1 binding-sid 1003001
set protocols source-packet-routing source-routing-path sr_static_r1 primary seg1
set routing-options router-id 192.168.100.2
Appareil R3
set chassis network-services enhanced-ip
set interfaces ge-0/0/1 description R3-to-R4
set interfaces ge-0/0/1 unit 0 family inet address 10.1.5.1/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 description R3-to-R1
set interfaces ge-0/0/2 unit 0 family inet address 10.1.4.2/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 192.168.100.3/32
set interfaces lo0 unit 0 family iso address 49.0004.0192.0168.0003.00
set interfaces lo0 unit 0 family mpls
set protocols isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment protected index 204
set protocols isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment unprotected index 206
set protocols isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment protected index 205
set protocols isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment unprotected index 207
set protocols isis interface ge-0/0/1.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/1.0 point-to-point
set protocols isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment protected index 200
set protocols isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment unprotected index 202
set protocols isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment protected index 201
set protocols isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment unprotected index 203
set protocols isis interface ge-0/0/2.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/2.0 point-to-point
set protocols isis interface lo0.0 passive
set protocols isis source-packet-routing srgb start-label 80000
set protocols isis source-packet-routing srgb index-range 50000
set protocols isis source-packet-routing node-segment ipv4-index 5003
set protocols isis source-packet-routing node-segment ipv6-index 5503
set protocols isis level 1 disable
set protocols isis backup-spf-options use-post-convergence-lfa
set protocols isis backup-spf-options use-source-packet-routing
set protocols isis traffic-engineering l3-unicast-topology
set protocols isis traffic-engineering credibility-protocol-preference
set protocols mpls interface ge-0/0/1.0
set protocols mpls interface ge-0/0/2.0
set protocols mpls interface lo0.0
set routing-options router-id 192.168.100.3
Appareil R4
set chassis network-services enhanced-ip
set interfaces ge-0/0/1 description R4-to-R3
set interfaces ge-0/0/1 unit 0 family inet address 10.1.5.2/24
set interfaces ge-0/0/1 unit 0 family iso
set interfaces ge-0/0/1 unit 0 family mpls
set interfaces ge-0/0/2 description R4-to-R2
set interfaces ge-0/0/2 unit 0 family inet address 10.1.6.1/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls
set interfaces lo0 unit 0 family inet address 192.168.100.4/32
set interfaces lo0 unit 0 family iso address 49.0004.0192.0168.0004.00
set interfaces lo0 unit 0 family mpls
set protocols isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment protected index 300
set protocols isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment unprotected index 302
set protocols isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment protected index 301
set protocols isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment unprotected index 303
set protocols isis interface ge-0/0/1.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/1.0 point-to-point
set protocols isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment protected index 304
set protocols isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment unprotected index 306
set protocols isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment protected index 305
set protocols isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment unprotected index 307
set protocols isis interface ge-0/0/2.0 level 2 post-convergence-lfa
set protocols isis interface ge-0/0/2.0 point-to-point
set protocols isis interface lo0.0 passive
set protocols isis source-packet-routing srgb start-label 80000
set protocols isis source-packet-routing srgb index-range 50000
set protocols isis source-packet-routing node-segment ipv4-index 5004
set protocols isis source-packet-routing node-segment ipv6-index 5504
set protocols isis source-packet-routing traffic-statistics statistics-granularity per-interface
set protocols isis level 1 disable
set protocols isis backup-spf-options use-post-convergence-lfa
set protocols isis backup-spf-options use-source-packet-routing
set protocols isis traffic-engineering l3-unicast-topology
set protocols isis traffic-engineering credibility-protocol-preference
set protocols mpls interface ge-0/0/1.0
set protocols mpls interface ge-0/0/2.0
set protocols mpls interface lo0.0
set routing-options router-id 192.168.100.4
Équipement PE2
set chassis network-services enhanced-ip
set interfaces ge-0/0/2 description PE2-to-CE2
set interfaces ge-0/0/2 unit 0 family inet address 10.1.8.1/24
set interfaces ge-0/0/2 unit 0 family iso
set interfaces ge-0/0/2 unit 0 family mpls maximum-labels 8
set interfaces ge-0/0/3 description PE2-to-R2
set interfaces ge-0/0/3 unit 0 family inet address 10.1.7.2/24
set interfaces ge-0/0/3 unit 0 family iso
set interfaces ge-0/0/3 unit 0 family mpls maximum-labels 8
set interfaces lo0 unit 0 family inet address 192.168.100.6/32
set interfaces lo0 unit 0 family iso address 49.0004.0192.0168.0006.00
set interfaces lo0 unit 0 family mpls
set policy-options policy-statement export_bgp term a from protocol bgp
set policy-options policy-statement export_bgp term a from protocol direct
set policy-options policy-statement export_bgp term a then accept
set routing-instances CE2_vpn1 instance-type vrf
set routing-instances CE2_vpn1 protocols ospf area 0.0.0.0 interface ge-0/0/2.0
set routing-instances CE2_vpn1 protocols ospf export export_bgp
set routing-instances CE2_vpn1 interface ge-0/0/2.0
set routing-instances CE2_vpn1 route-distinguisher 192.168.100.6:1
set routing-instances CE2_vpn1 vrf-target target:100:4
set routing-instances CE2_vpn1 vrf-table-label
set protocols bgp group ibgp1 type internal
set protocols bgp group ibgp1 local-address 192.168.100.6
set protocols bgp group ibgp1 family inet unicast
set protocols bgp group ibgp1 family inet-vpn unicast
set protocols bgp group ibgp1 neighbor 192.168.100.5
set protocols isis interface ge-0/0/3.0 point-to-point
set protocols isis interface lo0.0 passive
set protocols ldp interface ge-0/0/3.0
set protocols ldp interface lo0.0
set protocols mpls interface ge-0/0/3.0
set protocols mpls interface lo0.0
set routing-options router-id 192.168.100.6
set routing-options autonomous-system 65410
Appareil CE2
set chassis network-services enhanced-ip
set interfaces ge-0/0/1 description CE2-to-PE2
set interfaces ge-0/0/2 unit 0 family inet address 10.1.8.2/24
set interfaces lo0 unit 0 family inet address 192.168.100.22/32
set protocols ospf area 0.0.0.0 interface ge-0/0/2.0
set protocols ospf area 0.0.0.0 interface lo0.0 passive
set routing-options router-id 192.168.100.22
Configuration de PE1
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, consultez Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer l’appareil PE1 :
Configurez le mode des services réseau sur IP amélioré. L’IP améliorée règle les services réseau du routeur sur le protocole Internet amélioré et utilise les capacités de mode amélioré.
[edit chassis]
user@PE1#set network-services enhanced-ip
Une fois que vous avez configuré l’instruction
enhanced-ipet validé la configuration, le message d’avertissement suivant s’affiche vous invitant à redémarrer le routeur :'chassis' WARNING: Chassis configuration for network services has been changed. A system reboot is mandatory. Please reboot the system NOW. Continuing without a reboot might result in unexpected system behavior. commit complete
Le redémarrage fait apparaître les FPC sur le routeur.
-
Configurez les interfaces de l’appareil.
[edit interfaces]
user@PE1#set ge-0/0/1 description PE1-to-CE1
user@PE1#set ge-0/0/1 unit 0 family inet address 10.1.1.2/24
user@PE1#set ge-0/0/1 unit 0 family iso

user@PE1#set ge-0/0/3 description PE1-to-R1
user@PE1#set ge-0/0/3 unit 0 family inet address 10.1.2.1/24
user@PE1#set ge-0/0/3 unit 0 family iso
user@PE1#set ge-0/0/3 unit 0 family mpls

user@PE1#set lo0 unit 0 family inet address 192.168.100.5/32
user@PE1#set lo0 unit 0 family iso address 49.0004.0192.0168.0005.00
user@PE1#set lo0 unit 0 family mpls
-
Configurez les options de stratégie pour exporter les routes BGP vers le routeur CE, qui exécute le protocole OSPF dans cet exemple.
[edit policy-options]
user@PE1#set policy-statement export_bgp term a from protocol bgp
user@PE1#set policy-statement export_bgp term a from protocol direct
user@PE1#set policy-statement export_bgp term a then accept
-
Configurez une instance de routage VPN de couche 3 pour prendre en charge l’équipement CE1 basé sur OSPF.
[edit routing-instances]
user@PE1#set CE1_vpn1 instance-type vrf
user@PE1#set CE1_vpn1 protocols ospf area 0.0.0.0 interface ge-0/0/1.0
user@PE1#set CE1_vpn1 protocols ospf export export_bgp
user@PE1#set CE1_vpn1 interface ge-0/0/1.0
user@PE1#set CE1_vpn1 route-distinguisher 192.168.100.5:1
user@PE1#set CE1_vpn1 vrf-target target:100:4
user@PE1#set CE1_vpn1 vrf-table-label
-
Configurez l’ID de routeur et le numéro de système autonome pour l’appareil PE1.
[edit routing-options]
user@PE1#set router-id 192.168.100.5
userPE1# set autonomous-system 65410
-
Configurez IS-IS, LDP et MPLS sur les interfaces connectées au réseau central.
[edit protocols]
user@PE1#set isis interface ge-0/0/3.0 point-to-point
user@PE1#set isis interface lo0.0 passive

user@PE1#set ldp interface ge-0/0/3.0
user@PE1#set ldp interface lo0.0

user@PE1#set mpls interface ge-0/0/3.0
user@PE1#set mpls interface lo0.0
-
Configurez le protocole BGP entre les équipements PE.
[edit protocols]
user@PE1#set bgp group ibgp1 type internal
user@PE1#set bgp group ibgp1 local-address 192.168.100.5
user@PE1#set bgp group ibgp1 family inet unicast
user@PE1#set bgp group ibgp1 family inet-vpn unicast
user@PE1#set bgp group ibgp1 neighbor 192.168.100.6
Résultats
En mode configuration, confirmez votre configuration en entrant les show chassiscommandes , , show interfacesshow policy-options, show routing-instancesshow routing-options, et show protocols . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@PE1#show chassis
network-services enhanced-ip;
user@PE1#show interfaces
ge-0/0/1 {
    description PE1-to-CE1;
    unit 0 {
        family inet {
            address 10.1.1.2/24;
        }
        family iso;
    }
}
ge-0/0/3 {
    description PE1-to-R1;
    unit 0 {
        family inet {
            address 10.1.2.1/24;
        }
        family iso;
        family mpls;
    }
}
lo0 {
    unit 0 {
        family inet {
            address 192.168.100.5/32;
        }
        family iso {
            address 49.0004.0192.0168.0005.00;
        }
        family mpls;
    }
}
user@PE1#show policy-options
policy-statement export_bgp {
    term a {
        from protocol [ bgp direct ];
        then accept;
    }
}
user@PE1#show routing-instances
CE1_vpn1 {
    instance-type vrf;
    protocols {
        ospf {
            area 0.0.0.0 {
                interface ge-0/0/1.0;
            }
            export export_bgp;
        }
    }
    interface ge-0/0/1.0;
    route-distinguisher 192.168.100.5:1;
    vrf-target target:100:4;
    vrf-table-label;
}
user@PE1#show routing-options
router-id 192.168.100.5;
autonomous-system 65410;
user@PE1#show protocols
bgp {
    group ibgp1 {
        type internal;
        local-address 192.168.100.5;
        family inet {
            unicast;
        }
        family inet-vpn {
            unicast;
        }
        neighbor 192.168.100.6;
    }
}
isis {
    interface ge-0/0/3.0 {
        point-to-point;
    }
    interface lo0.0 {
        passive;
    }
}
ldp {
    interface ge-0/0/3.0;
    interface lo0.0;
}
mpls {
    interface ge-0/0/3.0;
    interface lo0.0;
}
Configuration de l’équipement R1
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour plus d’informations sur la navigation dans la CLI, consultez Utilisation de l’éditeur CLI en mode configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer l’appareil R1 :
Configurez le mode des services réseau sur IP amélioré. L’IP améliorée règle les services réseau du routeur sur le protocole Internet amélioré et utilise les capacités de mode amélioré.
[edit chassis]
user@R1#set network-services enhanced-ip
Une fois que vous avez configuré l’instruction
enhanced-ipet validé la configuration, le message d’avertissement suivant s’affiche vous invitant à redémarrer le routeur :'chassis' WARNING: Chassis configuration for network services has been changed. A system reboot is mandatory. Please reboot the system NOW. Continuing without a reboot might result in unexpected system behavior. commit complete
Le redémarrage fait apparaître les FPC sur le routeur.
-
Configurez les interfaces de l’appareil.
[edit interfaces]
user@R1#set ge-0/0/1 description R1-to-R2
user@R1#set ge-0/0/1 unit 0 family inet address 10.1.3.1/24
user@R1#set ge-0/0/1 unit 0 family iso
user@R1#set ge-0/0/1 unit 0 family mpls maximum-labels 8

user@R1#set ge-0/0/2 description R1-to-R3
user@R1#set ge-0/0/2 unit 0 family inet address 10.1.4.1/24
user@R1#set ge-0/0/2 unit 0 family iso
user@R1#set ge-0/0/2 unit 0 family mpls maximum-labels 8

user@R1#set ge-0/0/3 description R1-to-PE1
user@R1#set ge-0/0/3 unit 0 family inet address 10.1.2.2/24
user@R1#set ge-0/0/3 unit 0 family iso
user@R1#set ge-0/0/3 unit 0 family mpls maximum-labels 8

user@R1#set lo0 unit 0 family inet address 192.168.100.1/32
user@R1#set lo0 unit 0 family iso address 49.0004.0192.0168.0001.00
user@R1#set lo0 unit 0 family mpls
Configurez les options de routage pour identifier le routeur dans le domaine.
[edit routing-options]
user@R1#set router-id 192.168.100.1
-
Configurez les SID d’adjacence IS-IS sur les interfaces et attribuez des étiquettes SRGB pour activer le routage des segments. Les étiquettes de l’ensemble du SRGB sont disponibles pour l’IS-IS. Les SID de préfixe (et les SID de nœud) sont indexés à partir du SRGB.
[edit protocols]
user@R1#set isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment protected index 108
user@R1#set isis interface ge-0/0/1.0 level 2 ipv4-adjacency-segment unprotected index 110
user@R1#set isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment protected index 109
user@R1#set isis interface ge-0/0/1.0 level 2 ipv6-adjacency-segment unprotected index 111
user@R1#set isis interface ge-0/0/1.0 level 2 post-convergence-lfa
user@R1#set isis interface ge-0/0/1.0 point-to-point

user@R1#set isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment protected index 104
user@R1#set isis interface ge-0/0/2.0 level 2 ipv4-adjacency-segment unprotected index 106
user@R1#set isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment protected index 105
user@R1#set isis interface ge-0/0/2.0 level 2 ipv6-adjacency-segment unprotected index 107
user@R1#set isis interface ge-0/0/2.0 level 2 post-convergence-lfa
user@R1#set isis interface ge-0/0/2.0 point-to-point

user@R1#set isis interface ge-0/0/3.0 level 2 ipv4-adjacency-segment protected index 100
user@R1#set isis interface ge-0/0/3.0 level 2 ipv4-adjacency-segment unprotected index 102
user@R1#set isis interface ge-0/0/3.0 level 2 ipv6-adjacency-segment protected index 101
user@R1#set isis interface ge-0/0/3.0 level 2 ipv6-adjacency-segment unprotected index 103
user@R1#set isis interface ge-0/0/3.0 level 2 post-convergence-lfa
user@R1#set isis interface ge-0/0/3.0 point-to-point

user@R1#set isis interface lo0.0 passive

user@R1#set isis source-packet-routing srgb start-label 80000
user@R1#set isis source-packet-routing srgb index-range 50000
user@R1#set isis source-packet-routing node-segment ipv4-index 5001
user@R1#set isis source-packet-routing node-segment ipv6-index 5501
user@R1#set isis level 1 disable
Configurez TI-LFA pour assurer une protection contre les défaillances de liaisons et de nœuds. Avec TI-LFA, le SR rétablit plus rapidement la connectivité réseau en acheminant immédiatement le trafic vers un chemin de secours ou un autre chemin si le chemin principal tombe en panne ou devient indisponible.
[edit protocols]
user@R1#set isis backup-spf-options use-post-convergence-lfa
user@R1#set isis backup-spf-options use-source-packet-routing
Configurez les paramètres d’ingénierie de trafic IS-IS.
[edit protocols]
user@R1#set isis traffic-engineering l3-unicast-topology
user@R1#set isis traffic-engineering credibility-protocol-preference
Activez la tunnelisation LDP sur SR-TE.
[edit protocols]
user@R1#set isis traffic-engineering tunnel-source-protocol spring-te
Configurez les protocoles MPLS et LDP sur les interfaces du domaine LDP pour échanger des étiquettes dans le domaine LDP.
[edit protocols]
user@R1#set ldp preference 1
user@R1#set ldp interface ge-0/0/3.0
user@R1#set ldp interface lo0.0

user@R1#set mpls interface ge-0/0/1.0
user@R1#set mpls interface ge-0/0/2.0
user@R1#set mpls interface ge-0/0/3.0
user@R1#set mpls interface lo0.0
Activez une session LDP ciblée entre les routeurs de périphérie du domaine LDP.
[edit protocols]
user@R1#set ldp auto-targeted-session
Configurez une liste de segments pour acheminer le trafic vers un chemin spécifique.
[edit protocols]
user@R1#set source-packet-routing segment-list seg1 inherit-label-nexthops
user@R1#set source-packet-routing segment-list seg1 auto-translate
user@R1#set source-packet-routing segment-list seg1 hop1 ip-address 192.168.4.2
user@R1#set source-packet-routing segment-list seg1 hop2 ip-address 192.168.5.2
user@R1#set source-packet-routing segment-list seg1 hop3 ip-address 192.168.6.2
Configurez le LSP SR-TE sur les routeurs de périphérie distants pour permettre la tunnelisation LDP sur SR-TE.
[edit protocols]
user@R1#set source-packet-routing source-routing-path sr_static_r5 ldp-tunneling
user@R1#set source-packet-routing source-routing-path sr_static_r5 to 192.168.66.66
user@R1#set source-packet-routing source-routing-path sr_static_r5 binding-sid 1003001
user@R1#set source-packet-routing source-routing-path sr_static_r5 primary seg1
Résultats
En mode configuration, confirmez votre configuration en entrant les show chassiscommandes , show interfacesshow routing-options, , et show protocols . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de cet exemple pour corriger la configuration.
user@R1#show chassis
network-services enhanced-ip;
user@R1#show interfaces
ge-0/0/1 {
    description R1-to-R2;
    unit 0 {
        family inet {
            address 10.1.3.1/24;
        }
        family iso;
        family mpls {
            maximum-labels 8;
        }
    }
}
ge-0/0/2 {
    description R1-to-R3;
    unit 0 {
        family inet {
            address 10.1.4.1/24;
        }
        family iso;
        family mpls {
            maximum-labels 8;
        }
    }
}
ge-0/0/3 {
    description R1-to-PE1;
    unit 0 {
        family inet {
            address 10.1.2.2/24;
        }
        family iso;
        family mpls {
            maximum-labels 8;
        }
    }
}
lo0 {
    unit 0 {
        family inet {
            address 192.168.100.1/32;
        }
        family iso {
            address 49.0004.0192.0168.0001.00;
        }
        family mpls;
    }
}
user@R1#show protocols
isis {
    interface ge-0/0/1.0 {
        level 2 {
            ipv4-adjacency-segment {
                protected index 108;
                unprotected index 110;
            }
            ipv6-adjacency-segment {
                protected index 109;
                unprotected index 111;
            }
            post-convergence-lfa;
        }
        point-to-point;
    }
    interface ge-0/0/2.0 {
        level 2 {
            ipv4-adjacency-segment {
                protected index 104;
                unprotected index 106;
            }
            ipv6-adjacency-segment {
                protected index 105;
                unprotected index 107;
            }
            post-convergence-lfa;
        }
        point-to-point;
    }
    interface ge-0/0/3.0 {
        level 2 {
            ipv4-adjacency-segment {
                protected index 100;
                unprotected index 102;
            }
            ipv6-adjacency-segment {
                protected index 101;
                unprotected index 103;
            }
            post-convergence-lfa;
        }
        point-to-point;
    }
    interface lo0.0 {
        passive;
    }
    source-packet-routing {
        srgb start-label 80000 index-range 50000;
        node-segment {
            ipv4-index 5001;
            ipv6-index 5501;
        }
    }
    level 1 disable;
    backup-spf-options {
        use-post-convergence-lfa;
        use-source-packet-routing;
    }
    traffic-engineering {
        l3-unicast-topology;
        credibility-protocol-preference;
        tunnel-source-protocol {
            spring-te;
        }
    }
}
ldp {
    auto-targeted-session;
    preference 1;
    interface ge-0/0/3.0;
    interface lo0.0;
}
mpls {
    interface ge-0/0/1.0;
    interface ge-0/0/2.0;
    interface ge-0/0/3.0;
    interface lo0.0;
}
source-packet-routing {
    segment-list seg1 {
        inherit-label-nexthops;
        auto-translate;
        hop1 ip-address 10.1.4.2;
        hop2 ip-address 10.1.5.2;
        hop3 ip-address 10.1.6.2;
    }
    source-routing-path sr_static_r5 {
        ldp-tunneling;
        to 192.168.100.4;
        binding-sid 1003001;
        primary {
            seg1;
        }
    }
}
user@R1#show routing-options
router-id 192.168.100.1;
Vérification
Pour confirmer que la configuration fonctionne correctement, effectuez les tâches suivantes :
- Vérification de la tunnelisation LDP sur SR-TE
- Vérifiez le transfert LDP vers le périphérique PE distant
- Vérification de l’étiquette annoncée
Vérification de la tunnelisation LDP sur SR-TE
Objet
Vérifiez que le tunnel LDP sur SR-TE est activé et que le tunnel LDP vers le routeur de périphérie distant emprunte le bon chemin.
Mesures à prendre
À partir du mode opérationnel, exécutez la show spring-traffic-engineering lsp detail commande.
Sur R1
user@R1>show spring-traffic-engineering lsp detail
Name: sr_static_r5
  Tunnel-source: Static configuration
  To: 192.168.100.2
  State: Up
  LDP-tunneling enabled
    Path: seg1
    Outgoing interface: NA
    Auto-translate status: Enabled Auto-translate result: Success
    Compute Status:Disabled , Compute Result:N/A , Compute-Profile Name:N/A
    BFD status: N/A BFD name: N/A
    ERO Valid: true
      SR-ERO hop count: 3
        Hop 1 (Strict):
          NAI: IPv4 Adjacency ID, 0.0.0.0 -> 10.1.4.2
          SID type: 20-bit label, Value: 80104
        Hop 2 (Strict):
          NAI: IPv4 Adjacency ID, 0.0.0.0 -> 10.1.5.2
          SID type: 20-bit label, Value: 80204
        Hop 3 (Strict):
          NAI: IPv4 Adjacency ID, 0.0.0.0 -> 10.1.6.2
          SID type: 20-bit label, Value: 80304


Total displayed LSPs: 1 (Up: 1, Down: 0)
Sur R2
user@R2>show spring-traffic-engineering lsp detail

Name: sr_static_r1
  Tunnel-source: Static configuration
  To: 192.168.100.1
  State: Up
  LDP-tunneling enabled
    Path: seg1
    Outgoing interface: NA
    Auto-translate status: Enabled Auto-translate result: Success
    Compute Status:Disabled , Compute Result:N/A , Compute-Profile Name:N/A
    BFD status: N/A BFD name: N/A
    ERO Valid: true
      SR-ERO hop count: 3
        Hop 1 (Strict):
          NAI: IPv4 Adjacency ID, 0.0.0.0 -> 10.1.6.1
          SID type: 20-bit label, Value: 80504
        Hop 2 (Strict):
          NAI: IPv4 Adjacency ID, 0.0.0.0 -> 10.1.5.1
          SID type: 20-bit label, Value: 80300
        Hop 3 (Strict):
          NAI: IPv4 Adjacency ID, 0.0.0.0 -> 10.1.4.1
          SID type: 20-bit label, Value: 80200


Total displayed LSPs: 1 (Up: 1, Down: 0)
Signification
Sur la couche R1, le tunnel LDP est établi avec le routeur de périphérie distant 192.168.100.2 dans le réseau central SR-TE. Vous pouvez également voir les valeurs d’étiquette SID 80104, 80204, 80304 dans la sortie.
Sur R2, le tunnel LDP est établi avec le routeur de périphérie distant 192.168.100.1 dans le réseau central SR-TE. Vous pouvez également voir les valeurs d’étiquette SID 80504, 80300, 80200 dans la sortie.
Vérifiez le transfert LDP vers le périphérique PE distant
Objet
Vérifiez que la route vers le routeur PE distant utilise le transfert LDP et qu’elle est tunnelisée via SR-TE.
Mesures à prendre
À partir du mode opérationnel, exécutez la show route destination-prefix commande.
Sur R1
Vérifiez que la route vers le routeur PE (PE2) distant passe par LDP sur un tunnel SR-TE.
user@R1>show route 192.168.100.6

inet.0: 24 destinations, 24 routes (24 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

192.168.100.6/32   *[IS-IS/18] 5d 13:10:09, metric 20
                    >  to 10.1.3.2 via ge-0/0/1.0

inet.3: 8 destinations, 13 routes (5 active, 0 holddown, 6 hidden)
+ = Active Route, - = Last Active, * = Both

192.168.100.6/32   *[LDP/1] 5d 13:10:09, metric 1
                    >  to 10.1.4.2 via ge-0/0/2.0, Push 16, Push 80304, Push 80204(top)
                       to 10.1.3.2 via ge-0/0/1.0, Push 16, Push 80304, Push 80204, Push 85003, Push 85004(top)
Sur R2
Vérifiez que la route vers le routeur PE (PE1) distant passe par LDP sur un tunnel SR-TE.
user@R2>show route 192.168.100.5

inet.0: 24 destinations, 24 routes (24 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

192.168.100.5/32   *[IS-IS/18] 5d 13:20:15, metric 20
                    >  to 10.1.3.1 via ge-0/0/1.0

inet.3: 8 destinations, 13 routes (5 active, 0 holddown, 6 hidden)
+ = Active Route, - = Last Active, * = Both

192.168.100.5/32   *[LDP/9] 5d 13:20:15, metric 1
                    >  to 10.1.6.1 via ge-0/0/2.0, Push 16, Push 80200, Push 80300(top)
                       to 10.1.3.1 via ge-0/0/1.0, Push 16, Push 80200, Push 80300, Push 85004, Push 85003(top)
Sur PE1
Vérifiez que la route vers le routeur PE distant (PE2) passe par une session LDP ciblée vers le PE distant.
user@PE1>show route 192.168.100.6

inet.0: 22 destinations, 22 routes (22 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

192.168.100.6/32   *[IS-IS/18] 1w3d 15:58:20, metric 30
                    >  to 10.1.2.2 via ge-0/0/3.0

inet.3: 3 destinations, 3 routes (3 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

192.168.100.6/32   *[LDP/9] 1w0d 16:00:05, metric 1
                    >  to 10.1.2.2 via ge-0/0/3.0, Push 18
Sur PE2
Vérifiez que la route vers le routeur PE distant (PE1) passe par une session LDP ciblée vers le PE distant.
user@PE2>show route 192.168.100.5

inet.0: 22 destinations, 22 routes (22 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

192.168.100.5/32   *[IS-IS/18] 1w3d 15:59:19, metric 30
                    >  to 10.1.7.1 via ge-0/0/3.0

inet.3: 3 destinations, 3 routes (3 active, 0 holddown, 0 hidden)
+ = Active Route, - = Last Active, * = Both

192.168.100.5/32   *[LDP/9] 1w0d 16:01:14, metric 1
                    >  to 10.1.7.1 via ge-0/0/3.0, Push 18
Signification
Sur R1, vous pouvez voir l’étiquette LDP comme 16 et les piles d’étiquettes SR-TE comme 80304, 80204, 85003, 85004.
Sur R2, vous pouvez voir l’étiquette LDP comme 16 et les piles d’étiquettes SR-TE comme 80200, 80300, 85004, 85003.
Sur PE1 et PE2, vous pouvez voir l’étiquette LDP comme 18 et 19, respectivement.
Vérification de l’étiquette annoncée
Objet
Vérifiez les étiquettes annoncées pour la classe d’équivalence de transfert (FEC).
Mesures à prendre
À partir du mode opérationnel, exécutez la show ldp database commande.
Sur R1
Vérifiez les étiquettes annoncées vers le PE directement connecté (PE1) et les étiquettes reçues du routeur de périphérie distant (R2).
user@R1>show ldp database

Input label database, 192.168.100.1:0--192.168.100.2:0
Labels received: 4
  Label     Prefix
     17      192.168.100.1/32
      3      192.168.100.2/32
     18      192.168.100.5/32
     16      192.168.100.6/32

Output label database, 192.168.100.1:0--192.168.100.2:0
Labels advertised: 4
  Label     Prefix
      3      192.168.100.1/32
     17      192.168.100.2/32
     16      192.168.100.5/32
     18      192.168.100.6/32

Input label database, 192.168.100.1:0--192.168.100.5:0
Labels received: 4
  Label     Prefix
     17      192.168.100.1/32
     18      192.168.100.2/32
      3      192.168.100.5/32
     19      192.168.100.6/32

Output label database, 192.168.100.1:0--192.168.100.5:0
Labels advertised: 4
  Label     Prefix
      3      192.168.100.1/32
     17      192.168.100.2/32
     16      192.168.100.5/32
     18      192.168.100.6/32
Sur R2
Vérifiez les étiquettes annoncées vers le PE directement connecté (PE2) et les étiquettes reçues du routeur de périphérie distant (R1).
user@R2>show ldp database

Input label database, 192.168.100.2:0--192.168.100.1:0
Labels received: 4
  Label     Prefix
      3      192.168.100.1/32
     17      192.168.100.2/32
     16      192.168.100.5/32
     18      192.168.100.6/32

Output label database, 192.168.100.2:0--192.168.100.1:0
Labels advertised: 4
  Label     Prefix
     17      192.168.100.1/32
      3      192.168.100.2/32
     18      192.168.100.5/32
     16      192.168.100.6/32

Input label database, 192.168.100.2:0--192.168.100.6:0
Labels received: 4
  Label     Prefix
     18      192.168.100.1/32
     17      192.168.100.2/32
     19      192.168.100.5/32
      3      192.168.100.6/32

Output label database, 192.168.100.2:0--192.168.100.6:0
Labels advertised: 4
  Label     Prefix
     17      192.168.100.1/32
      3      192.168.100.2/32
     18      192.168.100.5/32
     16      192.168.100.6/32
Sur PE1
Vérifiez que l’étiquette de l’adresse de bouclage de l’équipement PE2 distant (PE2) est annoncée par l’équipement de périphérie R1 au périphérique PE local (PE1).
user@PE1>show ldp database

Input label database, 192.168.100.5:0--192.168.100.1:0
Labels received: 4
  Label     Prefix
      3      192.168.100.1/32
     17      192.168.100.2/32
     16      192.168.100.5/32
     18      192.168.100.6/32

Output label database, 192.168.100.5:0--192.168.100.1:0
Labels advertised: 4
  Label     Prefix
     17      192.168.100.1/32
     18      192.168.100.2/32
      3      192.168.100.5/32
     19      192.168.100.6/32
Sur PE2
Vérifiez que l’étiquette de l’adresse de bouclage de l’équipement PE distant (PE1) est annoncée par l’équipement de périphérie R2 au périphérique PE local (PE2).
user@PE2>show ldp database

Input label database, 192.168.100.6:0--192.168.100.2:0
Labels received: 4
  Label     Prefix
     17      192.168.100.1/32
      3      192.168.100.2/32
     18      192.168.100.5/32
     16      192.168.100.6/32

Output label database, 192.168.100.6:0--192.168.100.2:0
Labels advertised: 4
  Label     Prefix
     18      192.168.100.1/32
     17      192.168.100.2/32
     19      192.168.100.5/32
      3      192.168.100.6/32
Signification
Sur R1, vous pouvez voir que l’étiquette 18 est annoncée vers le PE directement connecté (PE1) et que l’étiquette 19 est reçue du routeur de périphérie distant (R2).
Sur R2, vous pouvez voir que l’étiquette 17 est annoncée vers le PE directement connecté (PE2) et que l’étiquette 19 est reçue du routeur de périphérie distant (R1).
Sur PE1, vous pouvez voir que l’étiquette 18 provient du routeur de périphérie local (R1).
Sur PE2, vous pouvez voir que l’étiquette 17 provient du routeur de périphérie local (R2).
Opérations d’étiquetage
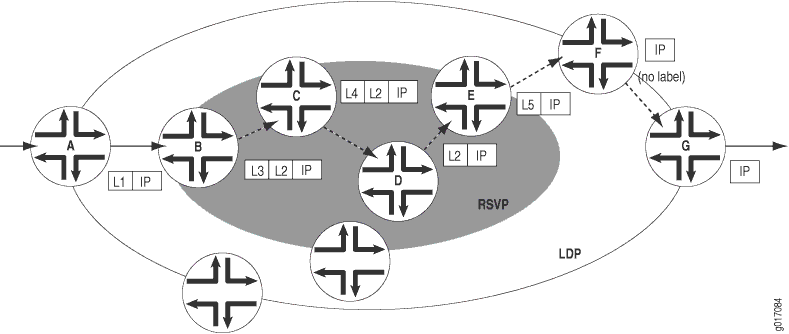
La figure 5 représente un LSP LDP tunnelisé via un LSP RSVP. (Pour les définitions des opérations d’étiquette, voir Présentation des étiquettes MPLS.) L’ovale interne ombré représente le domaine RSVP, tandis que l’ovale externe représente le domaine LDP. RSVP établit un LSP par le biais des routeurs B, C, D et E, avec la séquence d’étiquettes L3, L4. LDP établit un LSP par le biais des routeurs A, B, E, F et G, avec la séquence d’étiquettes L1, L2, L5. LDP considère le LSP RSVP entre les routeurs B et E comme un seul saut.
Lorsque le paquet arrive au routeur A, il entre dans le LSP établi par LDP et une étiquette (L1) est placée sur le paquet. Lorsque le paquet arrive au routeur B, l’étiquette (L1) est remplacée par une autre étiquette (L2). Comme le paquet entre dans le LSP conçu pour le trafic établi par RSVP, une deuxième étiquette (L3) est poussée sur le paquet.
Cette étiquette externe (L3) est remplacée par une nouvelle étiquette (L4) au niveau du routeur intermédiaire (C) dans le tunnel LSP RSVP, et lorsque l’avant-dernier routeur (D) est atteint, l’étiquette supérieure est ouverte. Le routeur E échange l’étiquette (L2) avec une nouvelle étiquette (L5), et l’avant-dernier routeur pour le LSP établi par LDP (F) fait apparaître la dernière étiquette.
 RSVP
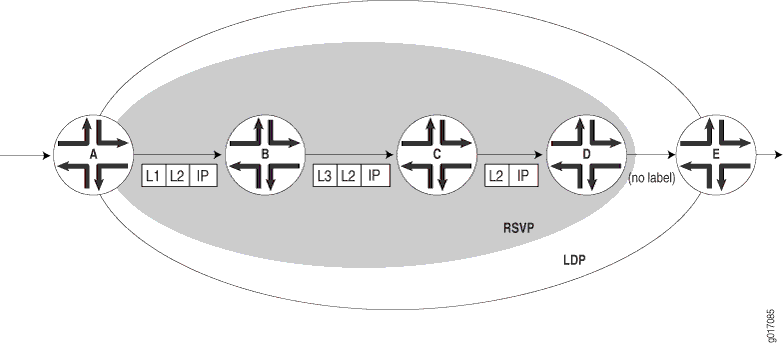
La figure 6 représente une opération d’étiquetage à double pression (L1L2). Une opération d’étiquette double push est utilisée lorsque le routeur entrant (A) pour le LSP LDP et le LSP RSVP tunnelisé par celui-ci est le même périphérique. Notez que le routeur D est l’avant-dernier saut du LSP établi par LDP, de sorte que L2 est extrait du paquet par le routeur D.
LDP Session Protection
La protection de session LDP est basée sur la fonctionnalité LDP targeted hello définie dans la spécification RFC 5036, LDP, et est prise en charge par Junos OS ainsi que par les implémentations LDP de la plupart des autres fournisseurs. Il s’agit d’envoyer des paquets Hello UDP (User Datagram Protocol) unicast à une adresse voisine distante et de recevoir des paquets similaires du routeur voisin.
Si vous configurez la protection des sessions LDP sur un routeur, les sessions LDP sont maintenues comme suit :
Une session LDP est établie entre un routeur et un routeur voisin distant.
Si toutes les liaisons directes entre les routeurs tombent en panne, la session LDP reste active tant qu’il existe une connectivité IP entre les routeurs basée sur une autre connexion sur le réseau.
Lorsque la liaison directe entre les routeurs est rétablie, la session LDP n’est pas redémarrée. Les routeurs échangent simplement des bonjours LDP entre eux via la liaison directe. Ils peuvent ensuite commencer à transférer des paquets MPLS signalés par LDP à l’aide de la session LDP d’origine.
Par défaut, les bonjours ciblés LDP sont définis sur le voisin distant tant que la session LDP est active, même s’il n’y a plus de voisins de liaison vers ce routeur. Vous pouvez également spécifier la durée pendant laquelle vous souhaitez maintenir la connexion de voisinage distant en l’absence de voisins de lien. Lorsque le dernier voisin de liaison d’une session tombe en panne, Junos OS démarre un minuteur de protection de session LDP. Si ce minuteur expire avant que l’un des voisins de liaison ne soit rétabli, la connexion de voisinage distant est interrompue et la session LDP est terminée. Si vous configurez une valeur différente pour le minuteur alors qu’il est en cours d’exécution, Junos OS met à jour le minuteur à la valeur spécifiée sans interrompre l’état actuel de la session LDP.
Présentation du support IPv6 natif LDP
La connectivité IPv6 repose souvent sur la tunnelisation d’IPv6 sur un cœur MPLS IPv4 avec des chemins de commutation d’étiquettes (LSP) MPLS signalés par IPv4. Cela nécessite que les LSP signalés IPv4 soient configurés de manière statique ou établis dynamiquement par les routeurs de périphérie des fournisseurs IPv6. En raison de la demande croissante d’IPv6, il est devenu impératif de déployer un cœur MPLS IPv6 avec un LSP signalé IPv6 pour fournir une connectivité IPv6. Dans Junos OS, LDP est pris en charge dans un réseau IPv6 uniquement et dans un réseau à double pile IPv6/IPv4, comme décrit dans RFC 7552. Outre la fourniture d’une session unique pour les réseaux IPv4 et IPv6, Junos OS LDP prend en charge des sessions IPv4 distinctes pour IPv4 uniquement et des sessions IPv6 pour IPv6 uniquement.
Vous pouvez configurer la famille d’adresses comme inet IPv4 ou inet6 IPv6, ou les deux. Si l’adresse familiale n’est pas configurée, l’adresse par défaut de l’inet familial est activée. Lorsque IPv4 et IPv6 sont configurés, vous pouvez utiliser l’instruction transport-preference pour configurer le transport préféré sur IPv4 ou IPv6. Selon la préférence, LDP tente d’établir une connexion TCP à l’aide d’IPv4 ou IPv6. Par défaut, IPv6 est sélectionné. Cette dual-transport instruction permet à Junos OS LDP d’établir la connexion TCP sur IPv4 avec des voisins IPv4 et sur IPv6 avec des voisins IPv6 en tant que LSR à pile unique. Les inet-lsr-id ID et inet6-lsr-id sont les deux ID LSR qui doivent être configurés pour établir une session LDP sur un transport TCP IPv4 et IPv6. Ces deux ID doivent être différents de zéro et doivent être configurés avec des valeurs différentes.
Prise en charge de la correspondance la plus longue pour la présentation du LDP
Le LDP est souvent utilisé pour établir des chemins de commutation d’étiquettes (LSP) MPLS dans un domaine réseau complet à l’aide d’un IGP tel qu’OSPF ou IS-IS. Dans un tel réseau, tous les liens du domaine ont des contiguïtés IGP ainsi que des contiguïtés LDP. LDP établit les LSP sur le chemin le plus court vers une destination, tel que déterminé par l’IGP. Dans Junos OS, l’implémentation LDP effectue une recherche de correspondance exacte sur l’adresse IP de la classe d’équivalence de transfert (FEC) dans la base d’informations de routage (RIB) ou les routes IGP pour le mappage des étiquettes. Pour ce mappage exact, MPLS adresses IP de bout en bout des points de terminaison LDP doivent être configurées dans tous les routeurs de périphérie d’étiquettes (LER). Cela va à l’encontre de l’objectif de conception hiérarchique IP ou de routage par défaut dans les équipements d’accès. La configuration longest-match permet à LDP de configurer LSP en fonction des routes agrégées ou résumées dans les zones OSPF ou les niveaux IS-IS dans l’inter-domaine.
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.