Exemple : Configurer la haute disponibilité multinodale dans un déploiement de passerelle par défaut
Cette rubrique décrit comment configurer la haute disponibilité multinodale (MNHA) en mode actif/de secours pour un déploiement de passerelle par défaut (couche 2). Les entreprises peuvent maintenir la continuité de leurs activités en transférant automatiquement les services actifs et les capacités d’orientation du trafic vers des nœuds de secours sans interrompre les communications client.
|
Score de lisibilité |
Flesch Facilité de lecture : 45-50 (niveau universitaire) Niveau scolaire de Flesch-Kincaid : 12-14 |
|
Temps de lecture |
15-20 minutes (vitesse de lecture moyenne) |
|
Temps de configuration |
90 à 120 minutes (ingénieur expérimenté sur banc d’essai) |
Exemples de prérequis
|
Exigences matérielles |
Pare-feu SRX Series et commutateurs Ethernet EX9214 |
|
Logiciels exigences |
|
|
Exigences supplémentaires |
|
Avant de commencer
|
Avantages |
|
|
En savoir plus |
|
|
Expérience pratique |
|
|
En savoir plus |
Aperçu fonctionnel
| Haute disponibilité multi nodale | Déploiement actif/passif du MNHA configuré en mode commutation sur les pare-feu SRX-01 et SRX-02. SRX-01 est configuré comme principal avec la priorité d’activité 200 et la préemption activée, tandis que SRX-02 sert de secours avec la priorité 1. |
| Chiffrement des liaisons interchâssis (ICL) | Le profil de chiffrement IPsec nommé IPSEC_VPN_ICL est appliqué à la liaison de contrôle HA (ge-0/0/2) entre deux nœuds. |
| Adresses IP virtuelles (VIP) | Deux adresses IP virtuelles configurées pour le basculement : 10.1.0.200/16 sur les interfaces de la zone de confiance (ge-0/0/3.0) et 10.2.0.200/16 sur les interfaces de la zone de confiance (ge-0/0/4.0) sur les deux pare-feu, offrant un basculement transparent sans changement d’adresse IP. |
| Surveillance des interfaces | Surveillance de l’état configurée sur les deux pare-feu SRX Series pour les interfaces ge-0/0/3 (confiance) et ge-0/0/4 (non fiable) afin de déclencher des événements de basculement lorsque des défaillances d’interface sont détectées. |
| Adresses MAC virtuelles | Adresses MAC virtuelles attribuées automatiquement aux interfaces de confiance et de non-confiance des deux pare-feu SRX Series afin de garantir un adressage MAC cohérent lors des événements de basculement de la haute HA. |
| Tâches de vérification primaire | Vérifiez l’état MNHA et la synchronisation entre SRX-01 et SRX-02. Confirmez les rôles actifs/de secours avec les paramètres de priorité corrects et validez le chiffrement IPsec sur l’ICL. |
Illustration de la topologie
La figure 1 illustre la topologie utilisée dans cet exemple.
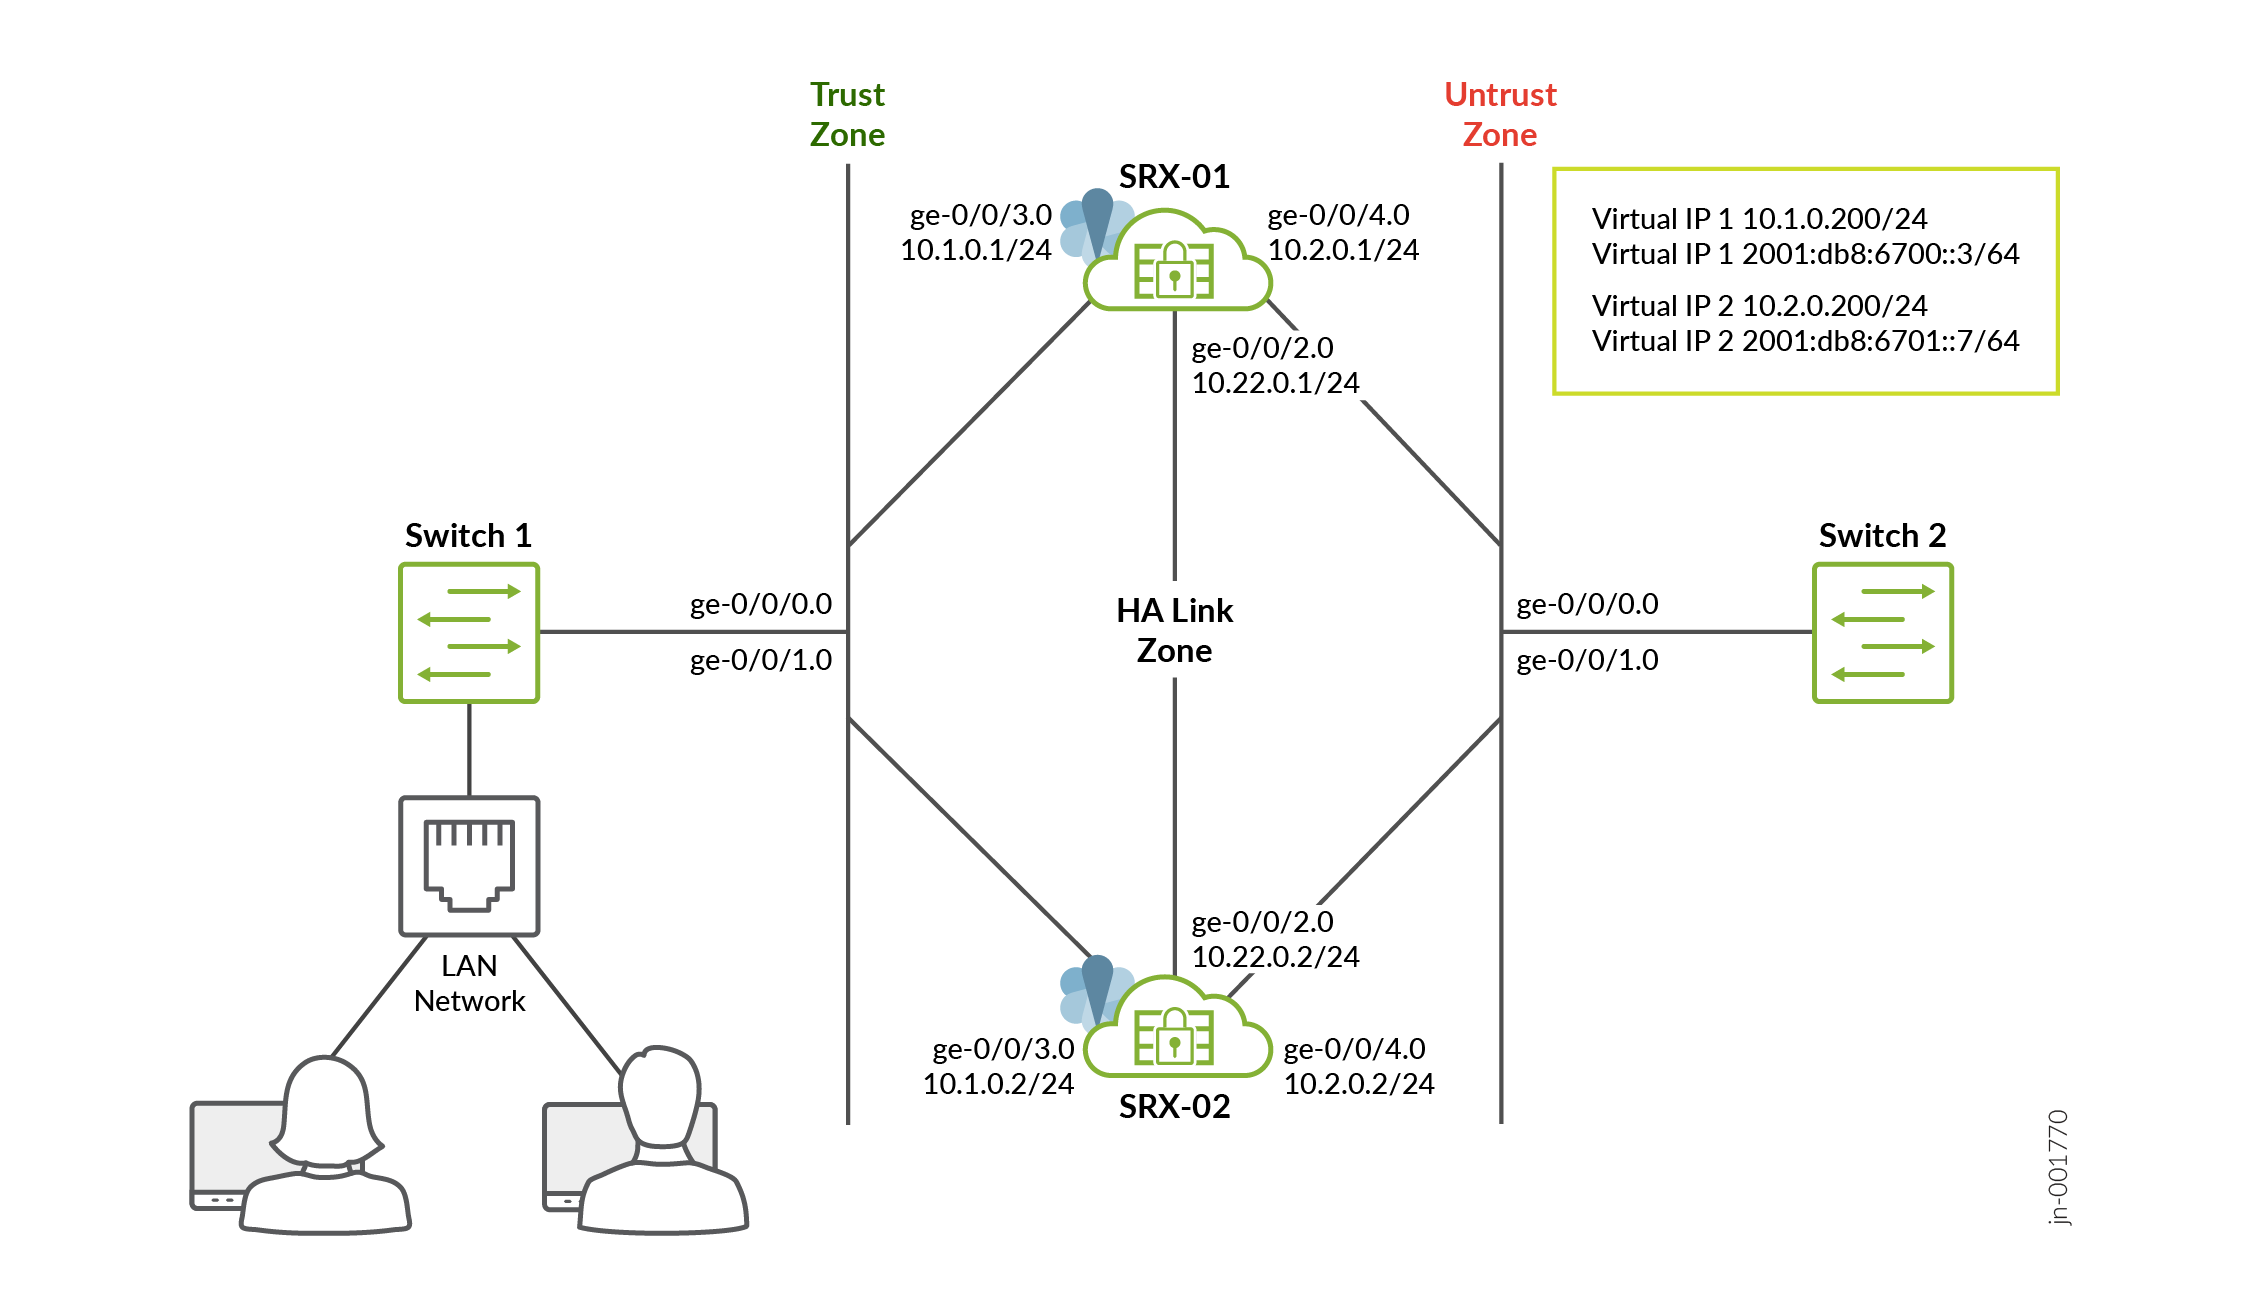 de la passerelle par défaut
Dans cette topologie, les clients du LAN envoient le trafic à la passerelle par défaut (l’adresse VIP). Le commutateur transfère ce trafic aux deux nœuds de pare-feu SRX Series, mais seul le nœud actif de ce SRG (par exemple, SRX-01 dans le diagramme) possède l’adresse IP virtuelle et traite les paquets. Le nœud actif effectue les contrôles de sécurité, crée des sessions et transmet le trafic vers le côté non fiable. En même temps, il synchronise les informations de session avec le nœud de sauvegarde sur la liaison ICL afin que l’homologue soit toujours prêt à prendre le relais.
Si le nœud actif ou son chemin tombe en panne, le nœud de secours prend rapidement en charge l’adresse IP virtuelle et le vMAC. Le trafic provenant du côté du LAN et du côté non fiable est ensuite redirigé vers le nouveau nœud actif sans qu’aucune modification ne soit nécessaire sur les hôtes. Les sessions étant déjà synchronisées, la plupart des flux se poursuivent sans interruption minimale, ce qui assure un basculement transparent du réseau.
Cet exemple utilise des connexions directes entre les pare-feu SRX Series et les commutateurs pour plus de simplicité. en particulier, l’ICL dans la zone de liaison HA est établie à l’aide de l’interface ge-0/0/2.0 directement entre les appareils. Toutefois, dans les déploiements de production, ces liaisons peuvent également traverser un réseau routé intermédiaire.
Présentation de la topologie
| Appareil | Interface utilisateur | Zone | Adresse IP | Configuré pour |
|---|---|---|---|---|
| SRX-01 | GE-0/0/2.0 | halink | 10.22.0.1/24 | Liaison interchâssis (ICL) |
| GE-0/0/3.0 | Confiance | 10.1.0.1/24 | Se connecte au commutateur-01 | |
| GE-0/0/4.0 | Manque de confiance | 10.2.0.1/24 | Se connecte au commutateur-02 | |
| SRX-02 | GE-0/0/2.0 | halink | 10.22.0.2/24 | Liaison interchâssis (ICL) |
| GE-0/0/3.0 | Confiance | 10.1.0.2/24 | Se connecte au commutateur-01 | |
| GE-0/0/4.0 | Manque de confiance | 10.2.0.2/24 | Se connecte au commutateur-02 |
Vous effectuerez les tâches suivantes pour créer une configuration MNHA :
- Configurez une paire de pare-feu en tant que nœuds locaux et pairs en attribuant des ID.
- Configurez les groupes de redondance des services (SRG).
- Configurez les adresses IP virtuelles pour la détermination et l’application de l’activité. Dans cet exemple, une seule adresse IP virtuelle est configurée avec des adresses IPv4 et IPv6 à l’aide de plusieurs
ipinstructions pour permettre la prise en charge de la double pile. - Configurez un profil VPN pour le trafic haute disponibilité (ICL) à l’aide d’IKEv2.
- Configurez des politiques de sécurité appropriées pour gérer le trafic sur votre réseau.
- Configurez les interfaces et les zones en fonction des besoins de votre réseau. Vous devez autoriser des services tels que IKE pour le chiffrement des liens et SSH pour la synchronisation de la configuration en tant que services système entrants sur l’hôte sur la zone de sécurité associée à la liste des ressources critiques.
La configuration
Pour obtenir des exemples complets de configurations sur le DUT, voir :
- Étape 1 : Configuration des interfaces physiques
- Étape 2 : Configuration des zones de sécurité
- Étape 3 : Configurer la proposition IKE pour le chiffrement des liaisons HA (SRX-01 et SRX-02)
- Étape 4 : Configuration de la stratégie et de la passerelle IKE (SRX-01 et SRX-02)
- Étape 5 : Configuration de la proposition et de la stratégie IPsec (SRX-01 et SRX-02)
- Étape 6 : Configurer le VPN IPsec pour le chiffrement des liaisons HA (SRX-01 et SRX-02)
- Étape 7 : Configuration de la stratégie de sécurité (SRX-01 et SRX-02)
- Étape 8 : Configuration de l’identité locale haute disponibilité du châssis
- Étape 9 : Configuration de l’identité d’homologue haute disponibilité du châssis
- Étape 10 : Configurer le groupe de redondance des services
- Étape 11 : Valider la configuration
Étape 1 : Configuration des interfaces physiques
Configurez les interfaces physiques qui participeront à la configuration haute disponibilité, y compris la liaison HA, l’interface de zone approuvée et l’interface de zone non approuvée.
-
SRX-01
[edit]
  user@host# set interfaces ge-0/0/2 description ha_link
  user@host# set interfaces ge-0/0/2 unit 0 family inet address 10.22.0.1/24
  user@host# set interfaces ge-0/0/3 description trust
  user@host# set interfaces ge-0/0/3 unit 0 family inet address 10.1.0.1/24
  user@host# set interfaces ge-0/0/4 description untrust
  user@host# set interfaces ge-0/0/4 unit 0 family inet address 10.2.0.1/24
- SRX-02
[edit]
  user@host# set interfaces ge-0/0/2 description ha_link
  user@host# set interfaces ge-0/0/2 unit 0 family inet address 10.22.0.2/24
  user@host# set interfaces ge-0/0/3 description trust
  user@host# set interfaces ge-0/0/3 unit 0 family inet address 10.1.0.2/24
  user@host# set interfaces ge-0/0/4 description untrust
  user@host# set interfaces ge-0/0/4 unit 0 family inet address 10.2.0.2/24
La configuration de l’interface établit trois segments de réseau essentiels pour la MNHA. L’interface ge-0/0/2 sert de liaison HA dédiée. L’interface ge-0/0/3 se connecte à la zone de confiance et gère le trafic réseau interne. L’interface ge-0/0/4 se connecte à la zone de confiance et gère le trafic réseau externe.
Étape 2 : Configuration des zones de sécurité
Définir des zones de sécurité et affecter des interfaces aux zones appropriées avec les services et protocoles de trafic entrant de l’hôte requis.
- SRX-01
[edit]
  user@host# set security zones security-zone untrust host-inbound-traffic system-services ike
  user@host# set security zones security-zone untrust host-inbound-traffic system-services ping
  user@host# set security zones security-zone untrust host-inbound-traffic system-services ssh
  user@host# set security zones security-zone untrust host-inbound-traffic protocols bfd
  user@host# set security zones security-zone untrust host-inbound-traffic protocols bgp
  user@host# set security zones security-zone untrust interfaces ge-0/0/4.0
  user@host# set security zones security-zone trust host-inbound-traffic system-services ike
  user@host# set security zones security-zone trust host-inbound-traffic system-services ping
  user@host# set security zones security-zone trust host-inbound-traffic system-services ssh
  user@host# set security zones security-zone trust host-inbound-traffic protocols bgp
  user@host# set security zones security-zone trust host-inbound-traffic protocols bfd
  user@host# set security zones security-zone trust interfaces ge-0/0/3.0
  user@host# set security zones security-zone halink host-inbound-traffic system-services ike
  user@host# set security zones security-zone halink host-inbound-traffic system-services ping
  user@host# set security zones security-zone halink host-inbound-traffic system-services high-availability
  user@host# set security zones security-zone halink host-inbound-traffic system-services ssh
  user@host# set security zones security-zone halink host-inbound-traffic protocols bfd
  user@host# set security zones security-zone halink host-inbound-traffic protocols bgp
  user@host# set security zones security-zone halink interfaces ge-0/0/2.0
- SRX-02
[edit]
  user@host# set security zones security-zone untrust host-inbound-traffic system-services ike
  user@host# set security zones security-zone untrust host-inbound-traffic system-services ping
  user@host# set security zones security-zone untrust host-inbound-traffic system-services ssh
  user@host# set security zones security-zone untrust host-inbound-traffic protocols bfd
  user@host# set security zones security-zone untrust host-inbound-traffic protocols bgp
  user@host# set security zones security-zone untrust interfaces ge-0/0/4.0
  user@host# set security zones security-zone trust host-inbound-traffic system-services ike
  user@host# set security zones security-zone trust host-inbound-traffic system-services ping
  user@host# set security zones security-zone trust host-inbound-traffic system-services ssh
  user@host# set security zones security-zone trust host-inbound-traffic protocols bgp
  user@host# set security zones security-zone trust host-inbound-traffic protocols bfd
  user@host# set security zones security-zone trust interfaces ge-0/0/3.0
  user@host# set security zones security-zone halink host-inbound-traffic system-services ike
  user@host# set security zones security-zone halink host-inbound-traffic system-services ping
  user@host# set security zones security-zone halink host-inbound-traffic system-services high-availability
  user@host# set security zones security-zone halink host-inbound-traffic system-services ssh
  user@host# set security zones security-zone halink host-inbound-traffic protocols bfd
  user@host# set security zones security-zone halink host-inbound-traffic protocols bgp
  user@host# set security zones security-zone halink interfaces ge-0/0/2.0
Les zones de sécurité segmentent le trafic réseau et appliquent les politiques de sécurité. Les zones de non-confiance et d’approbation autorisent les services IKE, ping, SSH et BGP/BFD pour la connectivité, la gestion et le routage, tandis que la zone halink est dédiée à la haute disponibilité.
Pour une configuration MNHA, cette configuration inclut généralement l’autorisation d’IKE, de BGP et de BFD. Adaptez toujours les règles de sécurité à vos exigences de réseau et de sécurité.
Étape 3 : Configurer la proposition IKE pour le chiffrement des liaisons HA (SRX-01 et SRX-02)
Créez la proposition de phase 1 d’IKE qui définit les paramètres cryptographiques du tunnel de liaison HA chiffré.
[edit]
user@host# set security ike proposal MNHA_IKE_PROP description mnha_link_encr_tunnel
user@host# set security ike proposal MNHA_IKE_PROP authentication-method pre-shared-keys
user@host# set security ike proposal MNHA_IKE_PROP dh-group group14
user@host# set security ike proposal MNHA_IKE_PROP authentication-algorithm sha-256
user@host# set security ike proposal MNHA_IKE_PROP encryption-algorithm aes-256-cbc
user@host# set security ike proposal MNHA_IKE_PROP lifetime-seconds 3600
La proposition d’IKE définit la communication sécurisée par liaison HA à l’aide de clés prépartagées, DH Group 14, SHA-256 et AES-256-CBC, avec une durée de vie de 1 heure. Les paramètres doivent correspondre sur les deux nœuds MNHA pour que la négociation IKE réussisse
Étape 4 : Configuration de la stratégie et de la passerelle IKE (SRX-01 et SRX-02)
Définissez la stratégie IKE qui fait référence à la proposition et configurez la passerelle IKE pour le chiffrement des liens HA.
[edit security ike]
user@host# set security ike policy MNHA_IKE_POL description mnha_link_encr_tunnel
user@host# set security ike policy MNHA_IKE_POL proposals MNHA_IKE_PROP
user@host# set security ike policy MNHA_IKE_POL pre-shared-key ascii-text "$ABC123"
user@host# set security ike gateway MNHA_IKE_GW ike-policy MNHA_IKE_POL
user@host# set security ike gateway MNHA_IKE_GW version v2-only
La politique d’IKE lie la proposition cryptographique aux informations d’authentification, tandis que la passerelle IKE utilise IKEv2 uniquement pour une mise en place sécurisée et efficace du tunnel. Cette passerelle est ensuite référencée par le VPN IPsec pour protéger le trafic de synchronisation HA entre les membres du MNHA.
Étape 5 : Configuration de la proposition et de la stratégie IPsec (SRX-01 et SRX-02)
Créez la proposition et la stratégie IPsec Phase 2 qui définissent les paramètres de chiffrement du plan de données pour le tunnel de liaison HA.
[edit]
user@host# set security ipsec proposal MNHA_IPSEC_PROP description mnha_link_encr_tunnel
user@host# set security ipsec proposal MNHA_IPSEC_PROP protocol esp
user@host# set security ipsec proposal MNHA_IPSEC_PROP encryption-algorithm aes-256-gcm
user@host# set security ipsec proposal MNHA_IPSEC_PROP lifetime-seconds 3600
user@host# set security ipsec policy MNHA_IPSEC_POL description mnha_link_encr_tunnel
user@host# set security ipsec policy MNHA_IPSEC_POL proposals MNHA_IPSEC_PROP
La proposition IPsec sécurise le trafic HA à l’aide d’ESP et d’AES-256-GCM pour un chiffrement efficace et une protection de l’intégrité. La stratégie IPsec encapsule ces paramètres et est référencée par la configuration VPN.
Étape 6 : Configurer le VPN IPsec pour le chiffrement des liaisons HA (SRX-01 et SRX-02)
Créez le profil VPN IPsec spécialement conçu pour le chiffrement de liens à haute disponibilité.
[edit]
user@host# set security ipsec vpn IPSEC_VPN_ICL ha-link-encryption
user@host# set security ipsec vpn IPSEC_VPN_ICL ike gateway MNHA_IKE_GW
user@host# set security ipsec vpn IPSEC_VPN_ICL ike ipsec-policy MNHA_IPSEC_POL
Le VPN IPsec combine la passerelle IKE et la politique IPsec pour créer un tunnel HA chiffré. L’option ha-link-encryption désigne le VPN pour une communication HA sécurisée.
Étape 7 : Configuration de la stratégie de sécurité (SRX-01 et SRX-02)
Établissez la stratégie de sécurité par défaut pour le traitement du trafic via le pare-feu.
[edit security policies]
user@host# set default-policy permit-all
La politique d’autorisation par défaut autorise le trafic entre les zones sans nécessiter de règles de sécurité explicites. Elle est utile pour les déploiements initiaux ou en laboratoire, mais elle doit être remplacée par des politiques restrictives dans les environnements de production.
Étape 8 : Configuration de l’identité locale haute disponibilité du châssis
Définissez l’identité de l’appareil local dans la configuration de haute disponibilité.
- SRX-01
[edit]
  user@host# set chassis high-availability local-id 1
  user@host# set chassis high-availability local-id local-ip 10.22.0.1
- SRX-02
[edit]
  user@host# set chassis high-availability local-id 2
  user@host# set chassis high-availability local-id local-ip 10.22.0.2
L’ID local et l’IP locale identifient de manière unique ce membre de la MNHA. L’ID local (1) le distingue de son homologue, tandis que l’IP locale (10.22.0.2) est utilisée pour la communication HA.
Étape 9 : Configuration de l’identité d’homologue haute disponibilité du châssis
Définissez l’identité de l’appareil pair et les paramètres de connectivité au sein de la HA.
- SRX-01
[edit]
user@host# set chassis high-availability peer-id 2 peer-ip 10.22.0.2
user@host# set chassis high-availability peer-id 2 interface ge-0/0/2.0
user@host# set chassis high-availability peer-id 2 vpn-profile IPSEC_VPN_ICL
user@host# set chassis high-availability peer-id 2 liveness-detection minimum-interval 200
user@host# set chassis high-availability peer-id 2 liveness-detection multiplier 3
- SRX-02
[edit]
user@host# set chassis high-availability peer-id 1 peer-ip 10.22.0.1
user@host# set chassis high-availability peer-id 1 interface ge-0/0/2.0
user@host# set chassis high-availability peer-id 1 vpn-profile IPSEC_VPN_ICL
user@host# set chassis high-availability peer-id 1 liveness-detection minimum-interval 200
user@host# set chassis high-availability peer-id 1 liveness-detection multiplier 3
La configuration pair identifie le membre de la HA distant et permet une communication sécurisée de la HA sur la liaison HA dédiée. Attachez le profil VPN IPsec IPSEC_VPN_ICL au nœud homologue. Cette configuration vous sera nécessaire pour établir une liaison ICL sécurisée entre les nœuds. La détection de l’activité envoie des pulsations toutes les 200 ms et déclare le pair comme étant arrêté après trois pulsations manquées, ce qui permet une détection rapide des basculements.
Étape 10 : Configurer le groupe de redondance des services
Créez et configurez le groupe de redondance des services qui gère les adresses IP virtuelles et le comportement de basculement.
- SRX-01
[edit]
user@host# set chassis high-availability services-redundancy-group 1 deployment-type switching
user@host# set chassis high-availability services-redundancy-group 1 peer-id 2
user@host# set chassis high-availability services-redundancy-group 1 preemption
user@host# set chassis high-availability services-redundancy-group 1 activeness-priority 200
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 1 ip 10.1.0.200/24
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 1 ip 2001:db8:6700::3/64
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 1 interface ge-0/0/3.0
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 1 use-virtual-mac
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 2 ip 10.2.0.200/24
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 2 ip 2001:db8:6701::7/64
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 2 interface ge-0/0/4.0
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 2 use-virtual-mac
user@host# set chassis high-availability services-redundancy-group 1 monitor interface ge-0/0/3
user@host# set chassis high-availability services-redundancy-group 1 monitor interface ge-0/0/4
- SRX-02
[edit]
user@host# set chassis high-availability services-redundancy-group 1 deployment-type switching
user@host# set chassis high-availability services-redundancy-group 1 peer-id 1
user@host# set chassis high-availability services-redundancy-group 1 activeness-priority 1
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 1 ip 10.1.0.200/24
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 1 ip 2001:db8:6700::3/64
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 1 interface ge-0/0/3.0
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 1 use-virtual-mac
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 2 ip 10.2.0.200/24
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 2 ip 2001:db8:6701::7/64
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 2 interface ge-0/0/4.0
user@host# set chassis high-availability services-redundancy-group 1 virtual-ip 2 use-virtual-mac
user@host# set chassis high-availability services-redundancy-group 1 monitor interface ge-0/0/3
user@host# set chassis high-availability services-redundancy-group 1 monitor interface ge-0/0/4
Remarque : La configuration de cetteuse-virtual-macoption est l’option recommandée dans la plupart des cas, sauf si l’infrastructure environnante ne prend pas en charge une adresse MAC virtuelle mobile active sur un port en plus de l’adresse MAC locale. - Le groupe de redondance des services permet un basculement actif/passif dans la configuration haute disponibilité.
- Le mode de commutation est utilisé pour les déploiements de HA adjacente de couche 2.
- Les adresses IP virtuelles (VIP) se déplacent entre les membres de la HA pendant le basculement.
- Les MAC virtuels (VMAC) se déplacent avec les VIP, ce qui évite les problèmes ARP et permet un basculement transparent.
- La surveillance des interfaces permet de suivre les interfaces critiques et de déclencher un basculement en cas de défaillance.
- La préemption permet à un équipement de priorité supérieure de retrouver son statut actif après la récupération.
- La priorité d’activité 200 garantit que cet appareil devient le nœud actif pendant le démarrage et la récupération du MNHA.
Étape 11 : Valider la configuration
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
user@host# commit
warning: High Availability Mode changed, please reboot the device to avoid undesirable behavior
commit complete
Vérification
| Commande | Tâche de vérification |
| Afficher les informations sur la haute disponibilité du châssis |
Validez l’état général de haute disponibilité (HA) sur les nœuds actifs et de secours, y compris si HA est activé, les rôles des nœuds et les indicateurs d’intégrité des HA principaux. |
| show chassis high-availability peer-info |
Vérifiez que le nœud pair est accessible. |
| show chassis services haute disponibilité-groupe de redondance |
Vérifiez l’état du groupe de redondance, les priorités, le comportement de préemption et l’état de préparation au basculement. |
| Afficher l’interface laconique |
Vérifiez que les adresses IP virtuelles sont installées sur les interfaces. |
| Afficher la sécurité IPsec security-associations-ha-link-encryption detail |
Vérifiez HA chiffrement des liens Les SA IPsec sont établies (IKE/IPsec est disponible pour le chemin HA). |
- Vérification de la haute disponibilité, de la formation et de la connectivité des pairs
- Vérification des détails de communication des homologues HA et de l’échange de paquets
- Vérifier le statut du groupe de redondance des services et l’attribution des rôles
- Vérifier l’installation des adresses IP sur les interfaces
- Vérification des associations de sécurité IPsec pour le chiffrement des liens HA
Vérification de la haute disponibilité, de la formation et de la connectivité des pairs
Objet
Vérifiez que le MNHA est correctement formé avec les deux nœuds en ligne, que la découverte par les pairs est réussie et que le canal de contrôle chiffré entre les nœuds est opérationnel. Cette vérification confirme la base de toutes les opérations de HA, y compris la synchronisation d’état et la capacité de basculement.
Mesures à prendre
SRX-01
user@host> show chassis high-availability information
Node failure codes:
    HW  Hardware monitoring    LB  Loopback monitoring
    MB  Mbuf monitoring        SP  SPU monitoring
    CS  Cold Sync monitoring   SU  Software Upgrade

Node Status: ONLINE
Grid-id: 0
Local-id: 1
Local-IP: 10.22.0.1
HA Peer Information:

    Peer Id: 2        IP address: 10.22.0.2     Interface: ge-0/0/2.0
    Routing Instance: default
    Encrypted: YES    Conn State: UP
    Configured BFD Detection Time: 3 * 200ms
    Cold Sync Status: COMPLETE

SRG failure event codes:
    BF  BFD monitoring
    IP  IP monitoring
    IF  Interface monitoring
    CP  Control Plane monitoring

Services Redundancy Group: 1
        Deployment Type: SWITCHING
        Status: ACTIVE
        Activeness Priority: 200
        Preemption: ENABLED
        Process Packet In Backup State: NO
        Control Plane State: READY
        System Integrity Check: N/A
        Failure Events: NONE
        Peer Information:
          Peer Id: 2
          Status : BACKUP
          Health Status: HEALTHY
          Failover Readiness: READY
SRX-02
user@host> show chassis high-availability information
Node failure codes:
    HW  Hardware monitoring    LB  Loopback monitoring
    MB  Mbuf monitoring        SP  SPU monitoring
    CS  Cold Sync monitoring   SU  Software Upgrade

Node Status: ONLINE
Grid-id: 0
Local-id: 2
Local-IP: 10.22.0.2
HA Peer Information:

    Peer Id: 1        IP address: 10.22.0.1     Interface: ge-0/0/2.0
    Routing Instance: default
    Encrypted: YES    Conn State: UP
    Configured BFD Detection Time: 3 * 200ms
    Cold Sync Status: COMPLETE

SRG failure event codes:
    BF  BFD monitoring
    IP  IP monitoring
    IF  Interface monitoring
    CP  Control Plane monitoring

Services Redundancy Group: 1
        Deployment Type: SWITCHING
        Status: BACKUP
        Activeness Priority: 1
        Preemption: DISABLED
        Process Packet In Backup State: NO
        Control Plane State: READY
        System Integrity Check: COMPLETE
        Failure Events: NONE
        Peer Information:
          Peer Id: 1
          Status : ACTIVE
          Health Status: HEALTHY
          Failover Readiness: N/A
Signification
Node Status: ONLINEConfirme que le nœud local est opérationnel et participe à la configuration de la HA.Local-id: 1etPeer Id: 2validez l’identification unique des nœuds requise pour l’adhésion à la HA.-
Conn State UPindique qu’un lien HA vers pair (10.22.0.1 ou 10.22.0.2 sur ge-0/0/2.0) est établi. -
Encrypted: YESConfirme que le chiffrement IPsec protège HA contrôle le trafic sur l’interface. -
Deployment Type: SWITCHINGindique une configuration de mode passerelle (commutation) par défaut, c’est-à-dire que des commutateurs sont connectés aux deux extrémités du réseau (réseau de couche 2). -
Services Redundancy Group: 1Status: BACKUPouStatus: ACTIVEpour afficher l’état actuel de SRG. Cold Sync Status: COMPLETEVérifie que la synchronisation de la configuration initiale est terminée avec succès, condition préalable à la préparation au basculement SRG.
Vérification des détails de communication des homologues HA et de l’échange de paquets
Objet
Confirmez les paramètres de tunnel sécurisé interne et validez l’échange de paquets bidirectionnel entre homologues HA. Cette vérification garantit que l’infrastructure de communication du plan de contrôle est saine et capable de prendre en charge la synchronisation d’état et les messages de basculement.
Mesures à prendre
SRX-01
user@host> show chassis high-availability peer-info
HA Peer Information:

   Peer-ID: 2        IP address: 10.22.0.2     Interface: ge-0/0/2.0
   Routing Instance: default
   Encrypted: YES    Conn State: UP
   Cold Sync Status: COMPLETE
   Internal Interface: st0.16000
   Internal Local-IP: 180.100.1.1
   Internal Peer-IP: 180.100.1.2
   Internal Routing-instance: __juniper_private1__
Packet Statistics:
        Receive Error : 0        Send Error : 0

        Packet-type            Sent       Received
        SRG Status Msg            3              5
        SRG Status Ack            4              2
        Attribute Msg             3              2
        Attribute Ack             2              2
        Pkt Req                   0              0
        Pkt Req Ack               0              0
SRX-02
user@host> show chassis high-availability peer-info
 HA Peer Information:

   Peer-ID: 1        IP address: 10.22.0.1     Interface: ge-0/0/2.0
   Routing Instance: default
   Encrypted: YES    Conn State: UP
   Cold Sync Status: COMPLETE
   Internal Interface: st0.16000
   Internal Local-IP: 180.100.1.2
   Internal Peer-IP: 180.100.1.1
   Internal Routing-instance: __juniper_private1__
Packet Statistics:
        Receive Error : 0        Send Error : 0

        Packet-type            Sent       Received
        SRG Status Msg            5              2
        SRG Status Ack            2              4
        Attribute Msg             3              2
        Attribute Ack             2              2
        Pkt Req                   0              0
        Pkt Req Ack               0              0
Signification
Conn State UPConfirme que la connexion pair HA est établie et saine.Remarque : La plage d’adresses IP (180.100.1.x) affichée dans la sortie de la commande sert de sélecteur de trafic ICL IPsec. Le système attribue dynamiquement cette plage d’adresses IP et il est essentiel de ne pas l’altérer ou la modifier. De plus, la détection de transfert bidirectionnel (BFD) sera automatiquement activée pour la plage IP 180.x.x.x.Internal Routing-instance: juniper_private1est le VRF généré par le système qui isole HA contrôle le trafic du plan de données de l’utilisateur- Zéro
Send ErroretReceive Errorsont signalés, indiquant des communications de plan de contrôle HA propres.
Vérifier le statut du groupe de redondance des services et l’attribution des rôles
Objet
Validez les états opérationnels SRG, l’attribution de rôles actifs/de secours et la préparation au basculement sur les deux nœuds HA. Cette vérification confirme que la ressource est bien propriétaire et que la HA peut exécuter le basculement si nécessaire.
Mesures à prendre
SRX-01
user@host> show chassis high-availability services-redundancy-group 1
SRG failure event codes:
    BF  BFD monitoring
    IP  IP monitoring
    IF  Interface monitoring
    CP  Control Plane monitoring

Services Redundancy Group: 1
        Deployment Type: SWITCHING
        Status: ACTIVE
        Activeness Priority: 200
        Preemption: ENABLED
        Process Packet In Backup State: NO
        Control Plane State: READY
        System Integrity Check: N/A
        Failure Events: NONE
        Peer Information:
          Peer Id: 2
          Status : BACKUP
          Health Status: HEALTHY
          Failover Readiness: READY

        Virtual IP Info:
          Index: 2
          IP: 2001:db8:6701::7/64
          IP2: 10.2.0.200/24
          VMAC: 00:10:db:fe:01:02
          Interface: ge-0/0/4.0
          Status: INSTALLED

          Index: 1
          IP: 2001:db8:6700::3/64
          IP2: 10.1.0.200/24
          VMAC: 00:10:db:fe:01:01
          Interface: ge-0/0/3.0
          Status: INSTALLED

        Split-brain Prevention Probe Info:
          DST-IP: 2001:db8:6700::3
          Routing Instance: default
          Type: ICMP Probe
          Status: NOT RUNNING
          Result: N/A           Reason: N/A


          DST-IP: 10.1.0.200
          Routing Instance: default
          Type: ICMP Probe
          Status: NOT RUNNING
          Result: N/A           Reason: N/A


        Interface Monitoring:
      Status: UP

          IF Name: ge-0/0/4     State: Up

          IF Name: ge-0/0/3     State: Up


IP SRGID Table:
        SRGID    IP Prefix                                   Routing Table
        1        10.2.0.200/32                               default

        1        2001:db8:6701::7/128                        default

        1        10.1.0.200/32                               default

        1        2001:db8:6700::3/128                        default
SRX-02
user@host> show chassis high-availability services-redundancy-group 1

SRG failure event codes:
    BF  BFD monitoring
    IP  IP monitoring
    IF  Interface monitoring
    CP  Control Plane monitoring

Services Redundancy Group: 1
        Deployment Type: SWITCHING
        Status: BACKUP
        Activeness Priority: 1
        Preemption: DISABLED
        Process Packet In Backup State: NO
        Control Plane State: READY
        System Integrity Check: COMPLETE
        Failure Events: NONE
        Peer Information:
          Peer Id: 1
          Status : ACTIVE
          Health Status: HEALTHY
          Failover Readiness: N/A

        Virtual IP Info:
          Index: 2
          IP: 2001:db8:6701::7/64
          IP2: 10.2.0.200/24
          VMAC: N/A
          Interface: ge-0/0/4.0
          Status: NOT INSTALLED

          Index: 1
          IP: 2001:db8:6700::3/64
          IP2: 10.1.0.200/24
          VMAC: 00:10:db:fe:01:01
          Interface: ge-0/0/3.0
          Status: NOT INSTALLED

        Split-brain Prevention Probe Info:
          DST-IP: 2001:db8:6700::3
          Routing Instance: default
          Type: ICMP Probe
          Status: NOT RUNNING
          Result: N/A           Reason: N/A


          DST-IP: 10.1.0.200
          Routing Instance: default
          Type: ICMP Probe
          Status: NOT RUNNING
          Result: N/A           Reason: N/A


        Interface Monitoring:
      Status: UP

          IF Name: ge-0/0/4     State: Up

          IF Name: ge-0/0/3     State: Up


IP SRGID Table:
        SRGID    IP Prefix                                   Routing Table
        1        10.2.0.200/32                               default

        1        2001:db8:6701::7/128                        default

        1        10.1.0.200/32                               default

        1        2001:db8:6700::3/128                        default
Signification
Status: ACTIVEsur le nœud 1 etStatus: BACKUPsur le nœud 2, confirmez l’attribution appropriée du rôle pour SRG 1. Cela indique que l’homologue est sain et prêt à sauvegarder, ce qui indique une capacité de basculement.Virtual IP Info: INSTALLEDindique que les VIP sont affichés sur le nœud actif. Alors que sur le nœud de nœud de sauvegarde,Virtual IP Info: NOT INSTALLEDs’affiche.VMAC: 00:10:db:fe:01:02etVMAC: 00:10:db:fe:01:01sont associés à l’adresse IP virtuelle sur le nœud actif.Virtual IP Info: IP: 2001:db8:6701::7/64etIP2: 10.2.0.200/24confirme la prise en charge de la double pile, avec des VIP IPv4 et IPv6 présents.Preemption: ENABLEDsur le nœud 1 signifie qu’il récupérera l’état actif après la récupération d’une défaillancePreemption: DISABLEDsur le nœud 2 empêche les basculements inutiles lorsque le nœud 1 est de nouveau en ligneFailure Events: NONEsur les deux nœuds confirme l’absence de défaillance de surveillance (BFD, IP, interface, plan de contrôle)Health Status: HEALTHYetFailover Readiness: READYindiquez que le nœud de sauvegarde peut immédiatement jouer un rôle actif si nécessaireSystem Integrity Check: COMPLETELors de la sauvegarde, confirme que la configuration et la synchronisation de l’état sont à jourInterface Monitoring Status: UPConfirme que le sous-système de surveillance surveille activement l’intégrité des interfacesState: Uppour les deux interfaces surveillées, cela signifie qu’aucune défaillance de liaison susceptible d’entraîner un basculement SRG n’est détectée
Vérifier l’installation des adresses IP sur les interfaces
ObjetVérifiez que les adresses IP virtuelles sont installées sur les interfaces.
Mesures à prendreEn mode opérationnel, exécutez la commande suivante :
SRX-01
user@host> show interfaces terse | no-more
Interface               Admin Link Proto    Local                 Remote
ge-0/0/0                up    up
gr-0/0/0                up    up
ip-0/0/0                up    up
lsq-0/0/0               up    up
lt-0/0/0                up    up
mt-0/0/0                up    up
sp-0/0/0                up    up
sp-0/0/0.0              up    up   inet
                                   inet6
sp-0/0/0.16383          up    up   inet
ge-0/0/1                up    up
ge-0/0/2                up    up
ge-0/0/2.0              up    up   inet     10.22.0.1/24
ge-0/0/3                up    up
ge-0/0/3.0              up    up   inet     10.1.0.1/24
                                            10.1.0.200/24
                                   inet6    2001:db8:6700::3/64
                                            fe80::5604:1aff:fe00:4882/64
ge-0/0/4                up    up
ge-0/0/4.0              up    up   inet     10.2.0.1/24
                                            10.2.0.200/24
                                   inet6    2001:db8:6701::7/64
                                            fe80::5604:1aff:fe00:7541/64


...
SRX-02
user@host> show interfaces terse | no-more
Interface               Admin Link Proto    Local                 Remote
ge-0/0/0                up    up
gr-0/0/0                up    up
ip-0/0/0                up    up
lsq-0/0/0               up    up
lt-0/0/0                up    up
mt-0/0/0                up    up
sp-0/0/0                up    up
sp-0/0/0.0              up    up   inet
                                   inet6
sp-0/0/0.16383          up    up   inet
ge-0/0/1                up    up
ge-0/0/2                up    up
ge-0/0/2.0              up    up   inet     10.22.0.2/24
ge-0/0/3                up    up
ge-0/0/3.0              up    up   inet     10.1.0.2/24
ge-0/0/4                up    up
ge-0/0/4.0              up    up   inet     10.2.0.2/24
dsc                     up    up

...
Par souci de concision, la sortie de la commande show est tronquée pour n’afficher que quelques échantillons.
Signification
La sortie de la commande fournit les informations suivantes :
- Sur le nœud actif, l’interface affiche les deux adresses IP
10.1.0.200/16virtuelles à double pile et22001:db8:6700::3/64sont installées sur l’interface ge-0/0/3.0 pour l’index VIP 1 et10.2.0.200/162001:db8:6701::7/64sont installées sur l’interface ge-0/0/4.0 pour l’index VIP 2. - Sur le nœud de sauvegarde, seules les adresses IP de l’interface locale sont présentes et l’adresse IP virtuelle n’est pas installée.
Cette sortie garantit que seul le nœud actif gère le trafic. Lors d’un basculement, l’adresse IP virtuelle passe du nœud actif au nœud de secours, assurant ainsi la continuité du service pour le trafic IPv4 et IPv6
Vérification des associations de sécurité IPsec pour le chiffrement des liens HA
Objet
Vérifiez que les tunnels IPsec protégeant HA contrôlant le trafic sont établis avec les paramètres de chiffrement corrects et traitent activement le trafic. Cette vérification garantit la confidentialité et l’intégrité de la synchronisation de la configuration et des mises à jour d’état entre les nœuds HA.
Mesures à prendre
user@host> show security ipsec security-associations ha-link-encryption detail
ID: 495005 Virtual-system: root, VPN Name: IPSEC_VPN_ICL
  Local Gateway: 10.22.0.1, Remote Gateway: 10.22.0.2
  Traffic Selector Name: __IPSEC_VPN_ICL__ICL__2__0__multi_node__
  Local Identity: ipv4(180.100.1.1-180.100.1.1)
  Remote Identity: ipv4(180.100.1.2-180.100.1.2)
  TS Type: traffic-selector
  Version: IKEv2
  Quantum Secured: No
  Hardware Offloaded: No
  PFS group: N/A, Packet Encapsulation: None, Dest port: 0
  Passive mode tunneling: Disabled
  DF-bit: clear, Copy-Outer-DSCP: Disabled, Bind-interface: st0.16000, Policy-name: MNHA_IPSEC_POL
  Port: 500, Nego#: 0, Fail#: 0, Def-Del#: 0 Flag: 0
  HA Link Encryption Mode: Inter-Chassis-Link
  Location: FPC -, PIC -
  Anchorship: Thread -
  Distribution-Profile: default-profile
  Direction: inbound, SPI: 0x0008a5a8, AUX-SPI: 0
                              , VPN Monitoring: UP Mode: Always-Send Interval: 10secs Threshold: 10
    Hard lifetime: Expires in 3392 seconds
    Lifesize Remaining:  Unlimited
    Soft lifetime: Expires in 2774 seconds
    Mode: Tunnel(0 0), Type: dynamic, State: installed
    Protocol: ESP, Authentication: aes256-gcm, Encryption: aes-gcm (256 bits)
    Anti-replay service: counter-based enabled, Replay window size: 64
    Extended-Sequence-Number: Disabled
    tunnel-establishment: establish-tunnels-immediately
    Location: FPC 0, PIC 0
    Anchorship: Thread 0
    IKE SA Index: 16776197
  Direction: outbound, SPI: 0x00065b1f, AUX-SPI: 0
                              , VPN Monitoring: UP Mode: Always-Send Interval: 10secs Threshold: 10
    Hard lifetime: Expires in 3392 seconds
    Lifesize Remaining:  Unlimited
    Soft lifetime: Expires in 2774 seconds
    Mode: Tunnel(0 0), Type: dynamic, State: installed
    Protocol: ESP, Authentication: aes256-gcm, Encryption: aes-gcm (256 bits)
    Anti-replay service: counter-based enabled, Replay window size: 64
    Extended-Sequence-Number: Disabled
    tunnel-establishment: establish-tunnels-immediately
    Location: FPC 0, PIC 0
    Anchorship: Thread 0
    IKE SA Index: 16776197
Signification
Local Gateway: 10.22.0.1etRemote Gateway: 10.22.0.2vérifiez que les points de terminaison de tunnel correspondent aux adresses homologues HA.HA Link Encryption Mode: Inter-Chassis-Linkconfirme qu’il s’agit du tunnel de chiffrement HA dédié.IPSEC_VPN_ICLAffiche le nom du profil VPN IPsec utilisé.MISE EN GARDE :La plage d’adresses IP (180.100.1.x) affichée dans la sortie de la commande sert de sélecteur de trafic ICL IPsec. Le système attribue dynamiquement cette plage d’adresses IP et il est essentiel de ne pas l’altérer ou la modifier. De plus, la détection de transfert bidirectionnel (BFD) sera automatiquement activée pour la plage IP 180.x.x.x.
Annexe 1 : Définir des commandes sur tous les appareils
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne et modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau. Ensuite, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez en commit mode configuration.
Ces configurations sont capturées à partir d’un environnement de laboratoire et sont fournies à titre de référence uniquement. Les configurations réelles peuvent varier en fonction des exigences de votre environnement.
Sur SRX-01
set chassis high-availability local-id 1
set chassis high-availability local-id local-ip 10.22.0.1
set chassis high-availability peer-id 2 peer-ip 10.22.0.2
set chassis high-availability peer-id 2 interface ge-0/0/2.0
set chassis high-availability peer-id 2 vpn-profile IPSEC_VPN_ICL
set chassis high-availability peer-id 2 liveness-detection minimum-interval 200
set chassis high-availability peer-id 2 liveness-detection multiplier 3
set chassis high-availability services-redundancy-group 1 deployment-type switching
set chassis high-availability services-redundancy-group 1 peer-id 2
set chassis high-availability services-redundancy-group 1 virtual-ip 1 ip 10.1.0.200/24
set chassis high-availability services-redundancy-group 1 virtual-ip 1 ip 2001:db8:6700::3/64
set chassis high-availability services-redundancy-group 1 virtual-ip 1 interface ge-0/0/3.0
set chassis high-availability services-redundancy-group 1 virtual-ip 1 use-virtual-mac
set chassis high-availability services-redundancy-group 1 virtual-ip 2 ip 10.2.0.200/24
set chassis high-availability services-redundancy-group 1 virtual-ip 2 ip 2001:db8:6701::7/64
set chassis high-availability services-redundancy-group 1 virtual-ip 2 interface ge-0/0/4.0
set chassis high-availability services-redundancy-group 1 virtual-ip 2 use-virtual-mac
set chassis high-availability services-redundancy-group 1 monitor interface ge-0/0/3
set chassis high-availability services-redundancy-group 1 monitor interface ge-0/0/4
set chassis high-availability services-redundancy-group 1 preemption
set chassis high-availability services-redundancy-group 1 activeness-priority 200
set security ike proposal MNHA_IKE_PROP description mnha_link_encr_tunnel
set security ike proposal MNHA_IKE_PROP authentication-method pre-shared-keys
set security ike proposal MNHA_IKE_PROP dh-group group14
set security ike proposal MNHA_IKE_PROP authentication-algorithm sha-256
set security ike proposal MNHA_IKE_PROP encryption-algorithm aes-256-cbc
set security ike proposal MNHA_IKE_PROP lifetime-seconds 3600
set security ike policy MNHA_IKE_POL description mnha_link_encr_tunnel
set security ike policy MNHA_IKE_POL proposals MNHA_IKE_PROP
set security ike policy MNHA_IKE_POL pre-shared-key ascii-text "$ABC123"
set security ike gateway MNHA_IKE_GW ike-policy MNHA_IKE_POL
set security ike gateway MNHA_IKE_GW version v2-only
set security ipsec proposal MNHA_IPSEC_PROP description mnha_link_encr_tunnel
set security ipsec proposal MNHA_IPSEC_PROP protocol esp
set security ipsec proposal MNHA_IPSEC_PROP encryption-algorithm aes-256-gcm
set security ipsec proposal MNHA_IPSEC_PROP lifetime-seconds 3600
set security ipsec policy MNHA_IPSEC_POL description mnha_link_encr_tunnel
set security ipsec policy MNHA_IPSEC_POL proposals MNHA_IPSEC_PROP
set security ipsec vpn IPSEC_VPN_ICL ha-link-encryption
set security ipsec vpn IPSEC_VPN_ICL ike gateway MNHA_IKE_GW
set security ipsec vpn IPSEC_VPN_ICL ike ipsec-policy MNHA_IPSEC_POL
set security zones security-zone untrust host-inbound-traffic system-services ike
set security zones security-zone untrust host-inbound-traffic system-services ping
set security zones security-zone untrust host-inbound-traffic system-services ssh
set security zones security-zone untrust host-inbound-traffic protocols bfd
set security zones security-zone untrust host-inbound-traffic protocols bgp
set security zones security-zone untrust interfaces lo0.0
set security zones security-zone untrust interfaces ge-0/0/4.0
set security zones security-zone trust host-inbound-traffic system-services ike
set security zones security-zone trust host-inbound-traffic system-services ping
set security zones security-zone trust host-inbound-traffic system-services ssh
set security zones security-zone trust host-inbound-traffic protocols bgp
set security zones security-zone trust host-inbound-traffic protocols bfd
set security zones security-zone trust interfaces ge-0/0/3.0
set security zones security-zone halink host-inbound-traffic system-services ike
set security zones security-zone halink host-inbound-traffic system-services ping
set security zones security-zone halink host-inbound-traffic system-services high-availability
set security zones security-zone halink host-inbound-traffic system-services ssh
set security zones security-zone halink host-inbound-traffic protocols bfd
set security zones security-zone halink host-inbound-traffic protocols bgp
set security zones security-zone halink interfaces ge-0/0/2.0
set security policies default-policy permit-all
set interfaces ge-0/0/2 description ha_link
set interfaces ge-0/0/2 unit 0 family inet address 10.22.0.1/24
set interfaces ge-0/0/3 description trust
set interfaces ge-0/0/3 unit 0 family inet address 10.1.0.1/24
set interfaces ge-0/0/4 description untrust
set interfaces ge-0/0/4 unit 0 family inet address 10.2.0.1/24
Sur SRX-02
set chassis high-availability local-id 2
set chassis high-availability local-id local-ip 10.22.0.2
set chassis high-availability peer-id 1 peer-ip 10.22.0.1
set chassis high-availability peer-id 1 interface ge-0/0/2.0
set chassis high-availability peer-id 1 vpn-profile IPSEC_VPN_ICL
set chassis high-availability peer-id 1 liveness-detection minimum-interval 200
set chassis high-availability peer-id 1 liveness-detection multiplier 3
set chassis high-availability services-redundancy-group 1 deployment-type switching
set chassis high-availability services-redundancy-group 1 peer-id 1
set chassis high-availability services-redundancy-group 1 virtual-ip 1 ip 10.1.0.200/24
set chassis high-availability services-redundancy-group 1 virtual-ip 1 ip 2001:db8:6700::3/64
set chassis high-availability services-redundancy-group 1 virtual-ip 1 interface ge-0/0/3.0
set chassis high-availability services-redundancy-group 1 virtual-ip 1 use-virtual-mac
set chassis high-availability services-redundancy-group 1 virtual-ip 2 ip 10.2.0.200/24
set chassis high-availability services-redundancy-group 1 virtual-ip 2 ip 2001:db8:6701::7/64
set chassis high-availability services-redundancy-group 1 virtual-ip 2 interface ge-0/0/4.0
set chassis high-availability services-redundancy-group 1 monitor interface ge-0/0/3
set chassis high-availability services-redundancy-group 1 monitor interface ge-0/0/4
set chassis high-availability services-redundancy-group 1 activeness-priority 1
set security ike proposal MNHA_IKE_PROP description mnha_link_encr_tunnel
set security ike proposal MNHA_IKE_PROP authentication-method pre-shared-keys
set security ike proposal MNHA_IKE_PROP dh-group group14
set security ike proposal MNHA_IKE_PROP authentication-algorithm sha-256
set security ike proposal MNHA_IKE_PROP encryption-algorithm aes-256-cbc
set security ike proposal MNHA_IKE_PROP lifetime-seconds 3600
set security ike policy MNHA_IKE_POL description mnha_link_encr_tunnel
set security ike policy MNHA_IKE_POL proposals MNHA_IKE_PROP
set security ike policy MNHA_IKE_POL pre-shared-key ascii-text "$ABC123"
set security ike gateway MNHA_IKE_GW ike-policy MNHA_IKE_POL
set security ike gateway MNHA_IKE_GW version v2-only
set security ipsec proposal MNHA_IPSEC_PROP description mnha_link_encr_tunnel
set security ipsec proposal MNHA_IPSEC_PROP protocol esp
set security ipsec proposal MNHA_IPSEC_PROP encryption-algorithm aes-256-gcm
set security ipsec proposal MNHA_IPSEC_PROP lifetime-seconds 3600
set security ipsec policy MNHA_IPSEC_POL description mnha_link_encr_tunnel
set security ipsec policy MNHA_IPSEC_POL proposals MNHA_IPSEC_PROP
set security ipsec vpn IPSEC_VPN_ICL ha-link-encryption
set security ipsec vpn IPSEC_VPN_ICL ike gateway MNHA_IKE_GW
set security ipsec vpn IPSEC_VPN_ICL ike ipsec-policy MNHA_IPSEC_POL
set security zones security-zone untrust host-inbound-traffic system-services ike
set security zones security-zone untrust host-inbound-traffic system-services ping
set security zones security-zone untrust host-inbound-traffic system-services ssh
set security zones security-zone untrust host-inbound-traffic protocols bfd
set security zones security-zone untrust host-inbound-traffic protocols bgp
set security zones security-zone untrust interfaces lo0.0
set security zones security-zone untrust interfaces ge-0/0/4.0
set security zones security-zone trust host-inbound-traffic system-services ike
set security zones security-zone trust host-inbound-traffic system-services ping
set security zones security-zone trust host-inbound-traffic system-services ssh
set security zones security-zone trust host-inbound-traffic system-services all
set security zones security-zone trust host-inbound-traffic protocols bgp
set security zones security-zone trust host-inbound-traffic protocols bfd
set security zones security-zone trust host-inbound-traffic protocols all
set security zones security-zone trust interfaces ge-0/0/3.0
set security zones security-zone halink host-inbound-traffic system-services ike
set security zones security-zone halink host-inbound-traffic system-services ping
set security zones security-zone halink host-inbound-traffic system-services high-availability
set security zones security-zone halink host-inbound-traffic system-services ssh
set security zones security-zone halink host-inbound-traffic protocols bfd
set security zones security-zone halink host-inbound-traffic protocols bgp
set security zones security-zone halink interfaces ge-0/0/2.0
set security policies default-policy permit-all
set interfaces ge-0/0/2 description ha_link
set interfaces ge-0/0/2 unit 0 family inet address 10.22.0.2/24
set interfaces ge-0/0/3 description trust
set interfaces ge-0/0/3 unit 0 family inet address 10.1.0.2/24
set interfaces ge-0/0/4 description untrust
set interfaces ge-0/0/4 unit 0 family inet address 10.2.0.2/24
Les sections suivantes présentent des extraits de configuration sur les commutateurs requis pour configurer le MNHA dans le réseau.
Sur le commutateur -01
set interfaces ge-0/0/0 description to-vsrx-1
set interfaces ge-0/0/0 mtu 9192
set interfaces ge-0/0/0 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/0 unit 0 family ethernet-switching vlan members lan
set interfaces ge-0/0/1 description to-vsrx-2
set interfaces ge-0/0/1 mtu 9192
set interfaces ge-0/0/1 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/1 unit 0 family ethernet-switching vlan members lan
set interfaces ge-0/0/2 description lan
set interfaces ge-0/0/2 mtu 9192
set interfaces ge-0/0/2 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/2 unit 0 family ethernet-switching vlan members lan
set vlans lan vlan-id 1001
Sur le commutateur -02
set interfaces ge-0/0/0 description to-vsrx-1
set interfaces ge-0/0/0 mtu 9192
set interfaces ge-0/0/0 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/0 unit 0 family ethernet-switching vlan members lan
set interfaces ge-0/0/1 description to-vsrx-2
set interfaces ge-0/0/1 mtu 9192
set interfaces ge-0/0/1 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/1 unit 0 family ethernet-switching vlan members lan
set vlans lan vlan-id 1001
Annexe 2 : Afficher la sortie de configuration
Résultats (SRX-01)
En mode configuration, confirmez votre configuration en entrant les commandes suivantes. Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show chassis high-availability
local-id {
    1;
    local-ip 10.22.0.1;
}
peer-id 2 {
    peer-ip 10.22.0.2;
    interface ge-0/0/2.0;
    vpn-profile IPSEC_VPN_ICL;
    liveness-detection {
        minimum-interval 200;
        multiplier 3;
    }
}
services-redundancy-group 1 {
    deployment-type switching;
    peer-id {
        2;
    }
    virtual-ip 1 {
        ip 2001:db8:6700::3/64;
        ip 10.1.0.200/24;
        interface ge-0/0/3.0;
        use-virtual-mac;
    }
    virtual-ip 2 {
        ip 2001:db8:6701::7/64;
        ip 10.2.0.200/24;
        interface ge-0/0/4.0;
        use-virtual-mac;
    }
    monitor {
        interface {
            ge-0/0/3;
            ge-0/0/4;
        }
    }
    preemption;
    activeness-priority 200;
}
[edit]
user@host# show security ike
       proposal MNHA_IKE_PROP {
            description "mnha_link_encr_tunnel";
            authentication-method pre-shared-keys;
            dh-group group14;
            authentication-algorithm sha-256;
            encryption-algorithm aes-256-cbc;
            lifetime-seconds 3600;
        }
        policy MNHA_IKE_POL {
            description "mnha_link_encr_tunnel";
            proposals MNHA_IKE_PROP;
            pre-shared-key {
                ascii-text "$ABC123";
            }
        }
        gateway MNHA_IKE_GW {
            ike-policy MNHA_IKE_POL;
            version v2-only;
        }
    }
[edit]
user@host# show security ipsec
        proposal MNHA_IPSEC_PROP {
            description "mnha_link_encr_tunnel";
            protocol esp;
            encryption-algorithm aes-256-gcm;
            lifetime-seconds 3600;
        }
        policy MNHA_IPSEC_POL {
            description "mnha_link_encr_tunnel";
            proposals MNHA_IPSEC_PROP;
        }
        vpn IPSEC_VPN_ICL {
            ha-link-encryption;
            ike {
                gateway MNHA_IKE_GW;
                ipsec-policy MNHA_IPSEC_POL;
            }
        }
[edit]
user@host# show security zones
security-zone untrust {
    host-inbound-traffic {
        system-services {
            ike;
            ping;
            ssh;
        }
        protocols {
            bfd;
            bgp;
        }
    }
    interfaces {
        ge-0/0/4.0;
    }
}
security-zone trust {
    host-inbound-traffic {
        system-services {
            ike;
            ping;
            ssh;
        }
        protocols {
            bgp;
            bfd;
        }
    }
    interfaces {
        ge-0/0/3.0;
    }
}
security-zone halink {
    host-inbound-traffic {
        system-services {
            ike;
            ping;
            high-availability;
            ssh;
        }
        protocols {
            bfd;
            bgp;
        }
    }
    interfaces {
        ge-0/0/2.0;
    }
}
[edit]
user@host# show interfaces
ge-0/0/2 {
    description ha_link;
    unit 0 {
        family inet {
            address 10.22.0.1/24;
        }
    }
}
ge-0/0/3 {
    description trust;
    unit 0 {
        family inet {
            address 10.1.0.1/24;
        }
    }
}
ge-0/0/4 {
    description untrust;
    unit 0 {
        family inet {
            address 10.2.0.1/24;
        }
    }
}
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Résultats (SRX-02)
En mode configuration, confirmez votre configuration en entrant les commandes suivantes. Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show chassis high-availability
local-id {
    2;
    local-ip 10.22.0.1;
}
peer-id 1 {
    peer-ip 10.22.0.2;
    interface ge-0/0/2.0;
    vpn-profile IPSEC_VPN_ICL;
    liveness-detection {
        minimum-interval 200;
        multiplier 3;
    }
}
services-redundancy-group 1 {
    deployment-type switching;
    peer-id {
        1;
    }
    virtual-ip 1 {
        ip 10.1.0.200/16;
        ip 2001:db8:6700::3/64;
        interface ge-0/0/3.0;
        use-virtual-mac;
    }
    virtual-ip 2 {
        ip 10.2.0.200/16;
        ip 2001:db8:6701::7/64;
        interface ge-0/0/4.0;
        use-virtual-mac;
    }
    monitor {
        interface {
            ge-0/0/3;
            ge-0/0/4;
        }
    }
    activeness-priority 1;
}
[edit]
user@host# show security ike
        proposal MNHA_IKE_PROP {
            description "mnha_link_encr_tunnel";
            authentication-method pre-shared-keys;
            dh-group group14;
            authentication-algorithm sha-256;
            encryption-algorithm aes-256-cbc;
            lifetime-seconds 3600;
        }
        policy MNHA_IKE_POL {
            description "mnha_link_encr_tunnel";
            proposals MNHA_IKE_PROP;
            pre-shared-key {
                ascii-text "$ABC123";
            }
        }
        gateway MNHA_IKE_GW {
            ike-policy MNHA_IKE_POL;
            version v2-only;
        }
[edit]
user@host# show security ipsec
        proposal MNHA_IPSEC_PROP {
            description "mnha_link_encr_tunnel";
            protocol esp;
            encryption-algorithm aes-256-gcm;
            lifetime-seconds 3600;
        }
        policy MNHA_IPSEC_POL {
            description "mnha_link_encr_tunnel";
            proposals MNHA_IPSEC_PROP;
        }
        vpn IPSEC_VPN_ICL {
            ha-link-encryption;
            ike {
                gateway MNHA_IKE_GW;
                ipsec-policy MNHA_IPSEC_POL;
            }
        }
[edit]
user@host# show security zones
security-zone untrust {
    host-inbound-traffic {
        system-services {
            ike;
            ping;
            ssh;
        }
        protocols {
            bfd;
            bgp;
        }
    }
    interfaces {
        ge-0/0/4.0;
    }
}
security-zone trust {
    host-inbound-traffic {
        system-services {
            ike;
            ping;
            ssh;
            all;
        }
        protocols {
            bgp;
            bfd;
            all;
        }
    }
    interfaces {
        ge-0/0/3.0;
    }
}
security-zone halink {
    host-inbound-traffic {
        system-services {
            ike;
            ping;
            high-availability;
            ssh;
        }
        protocols {
            bfd;
            bgp;
        }
    }
    interfaces {
        ge-0/0/2.0;
    }
}
[edit]
user@host# show interfaces
ge-0/0/2 {
    description ha_link;
    unit 0 {
        family inet {
            address 10.22.0.2/24;
        }
    }
}
ge-0/0/3 {
    description trust;
    unit 0 {
        family inet {
            address 10.1.0.2/24;
        }
    }
}
ge-0/0/4 {
    description untrust;
    unit 0 {
        family inet {
            address 10.2.0.2/24;
        }
    }
}