Transfert basé sur les paquets
Les pare-feu SRX Series fonctionnent selon deux modes différents : le mode paquet et le mode flux. En mode flux, SRX traite tout le trafic en analysant l’état ou la session du trafic. C’est ce qu’on appelle le traitement dynamique du trafic. En mode paquets, SRX traite le trafic par paquet. C’est ce qu’on appelle le traitement sans état du trafic.
Comprendre le traitement basé sur les paquets
Les paquets entrants et sortants d’un équipement Juniper Networks exécutant Junos OS peuvent faire l’objet d’un traitement basé sur les paquets. Le traitement des paquets basé sur les paquets, ou sans état, traite les paquets de manière discrète. Chaque paquet est évalué individuellement pour le traitement. Le transfert de paquets sans état est effectué paquet par paquet, sans tenir compte des informations de flux ou d’état. Chaque paquet est évalué individuellement pour le traitement.
La figure 1 montre le flux de trafic pour le transfert basé sur les paquets.
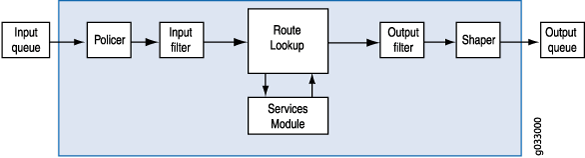 paquets
Lorsque les paquets pénètrent dans l’appareil, des classificateurs, des filtres et des mécanismes de contrôle lui sont appliqués. Ensuite, l’interface de sortie du paquet est déterminée par une recherche de route. Une fois l’interface de sortie du paquet détectée, des filtres sont appliqués et le paquet est envoyé à l’interface de sortie où il est mis en file d’attente et planifié pour la transmission.
Le transfert basé sur les paquets ne nécessite aucune information sur les paquets précédents ou ultérieurs appartenant à une connexion donnée. Toute décision d’autoriser ou de refuser le trafic est spécifique au paquet. Cette architecture a l’avantage d’évoluer massivement, car elle transfère les paquets sans garder de trace des flux ou des états individuels.
Comprendre les services sélectifs basés sur des paquets sans état
Les services sélectifs basés sur les paquets sans état vous permettent d’utiliser simultanément le transfert basé sur les flux et sur les paquets sur un système. Vous pouvez diriger sélectivement le trafic qui nécessite un transfert sans état basé sur des paquets afin d’éviter un transfert basé sur les flux à états à l’aide de filtres de pare-feu sans état, également appelés listes de contrôle d’accès (ACL). Le trafic non dirigé suit le chemin de transfert basé sur le flux par défaut. Le contournement du transfert basé sur les flux peut être utile pour le trafic pour lequel vous souhaitez explicitement éviter les contraintes de mise à l’échelle des sessions de flux.
Par défaut, les équipements de sécurité Juniper Networks exécutant Junos OS utilisent le transfert basé sur les flux. Les services sélectifs basés sur des paquets sans état vous permettent de configurer l’équipement pour qu’il traite uniquement le trafic sélectionné en fonction des termes de filtre d’entrée. Le reste du trafic est traité pour le transfert basé sur les flux. Le contournement du transfert basé sur les flux est utile pour les déploiements où vous souhaitez éviter les contraintes de mise à l’échelle des sessions et les coûts de création et de maintenance des sessions.
Lorsque vous configurez l’équipement pour un traitement sélectif basé sur les paquets sans état, les paquets entrant dans le système sont traités différemment en fonction de certaines conditions :
Si un paquet satisfait les conditions de correspondance spécifiées dans les termes de filtre d’entrée, il est marqué pour le mode paquet et toutes les fonctionnalités configurées en mode paquet lui sont appliquées. Aucune fonctionnalité de sécurité basée sur les flux n’est appliquée. Il les contourne.
Si un paquet n’a pas été marqué pour le mode paquet, il subit un traitement normal. Tous les services, à l’exception de MPLS, peuvent être appliqués à ce trafic.
La figure 2 illustre le flux de trafic avec des services sélectifs basés sur des paquets sans état contournant le traitement basé sur le flux.
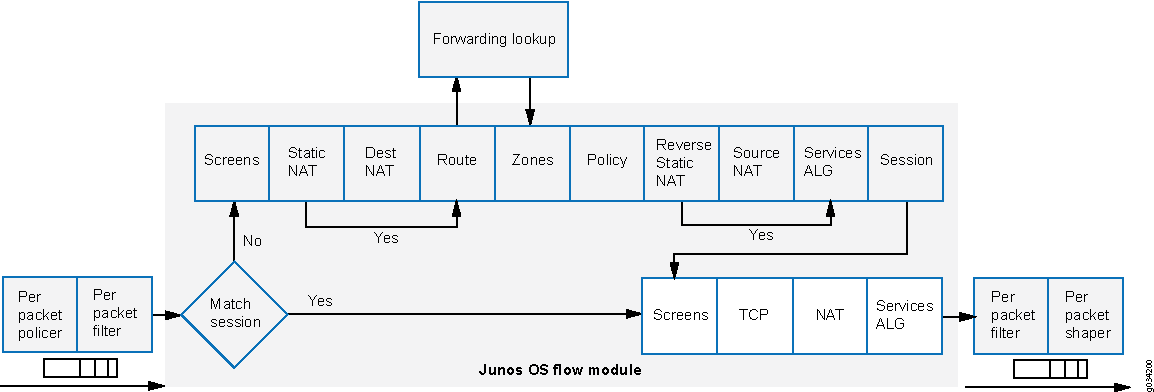
Lorsque le paquet arrive sur une interface, les filtres de paquets d’entrée configurés sur l’interface sont appliqués.
Si le paquet correspond aux conditions spécifiées dans le filtre de pare-feu, un
packet-modemodificateur d’action est défini sur le paquet. Le modificateur d’action en mode paquet met à jour un champ de bit dans le tampon de clés de paquet, ce champ de bits est utilisé pour déterminer si le transfert basé sur le flux doit être contourné. Par conséquent, le paquet avec le modificateur d’action en mode paquet contourne complètement le transfert basé sur le flux. L’interface de sortie du paquet est déterminée par une recherche de route. Une fois l’interface de sortie du paquet détectée, des filtres sont appliqués et le paquet est envoyé à l’interface de sortie où il est mis en file d’attente et planifié pour la transmission.Si le paquet ne correspond pas aux conditions spécifiées dans ce terme de filtre, il est évalué par rapport aux autres termes configurés dans le filtre. Si, après avoir évalué tous les termes, un paquet ne correspond à aucun terme dans un filtre, le paquet est ignoré en silence. Pour empêcher la suppression de paquets, vous configurez un terme dans le filtre spécifiant une action pour accepter tous les paquets.
Un ensemble défini de services sans état est disponible avec les services sélectifs basés sur des paquets sans état :
Routage IPv4/IPv6 (protocoles unicast et multicast)
Classe de service (CoS)
fragmentation de liaison et entrelacement (LFI)
Encapsulation de routage générique (GRE)
commutation de couche 2
Commutation d’étiquettes multiprotocoles (MPLS)
Filtres de pare-feu sans état
Protocole de transport en temps réel (CRTP) compressé
Bien que le trafic nécessitant des services MPLS doive être traité en mode paquet, dans certaines circonstances, il peut être nécessaire d’appliquer simultanément à ce trafic certains services qui ne peuvent être fournis qu’en mode flux, tels que l’inspection dynamique, le NAT et IPsec. Pour que le système traite le trafic en mode flux et en mode paquet, vous devez configurer plusieurs instances de routage connectées via une interface de tunnel. Une instance de routage doit être configurée pour traiter les paquets en mode flux et l’autre instance de routage doit être configurée pour traiter les paquets en mode paquet. Lorsque vous utilisez une interface de tunnel pour connecter des instances de routage, le trafic entre ces instances de routage est réinjecté dans le chemin de transfert et peut ensuite être retraité à l’aide d’une autre méthode de transfert.
Présentation de la configuration des services sélectifs basés sur des paquets sans état
Cette fonctionnalité est prise en charge sur les appareils SRX300, SRX320, SRX340, SRX345 et le pare-feu virtuel vSRX. Vous configurez des services sélectifs basés sur des paquets sans état à l’aide des filtres de pare-feu sans état, également appelés listes de contrôle d’accès (ACL). Vous classez le trafic pour le transfert basé sur les paquets en spécifiant les conditions de correspondance dans les filtres de pare-feu et configurez un modificateur d’action packet-mode pour spécifier l’action. Une fois les conditions de correspondance et les actions définies, des filtres de pare-feu sont appliqués aux interfaces concernées.
Pour configurer un filtre de pare-feu :
Lorsque le paquet arrive sur une interface, les filtres de paquets d’entrée configurés sur l’interface sont appliqués. Si le paquet correspond aux conditions spécifiées et packet-mode qu’une action est configurée, le paquet contourne complètement le transfert basé sur le flux.
Lorsque vous configurez des filtres, gardez à l’esprit l’ordre des termes dans le filtre de pare-feu. Les paquets sont testés par rapport à chaque terme dans l’ordre dans lequel il est répertorié dans la configuration. Lorsque les premières conditions correspondantes sont trouvées, l’action associée à ce terme est appliquée au paquet et l’évaluation du filtre de pare-feu se termine, sauf si le modificateur d’action next term est inclus. Si l’action next term est incluse, le paquet correspondant est ensuite évalué par rapport au terme suivant dans le filtre de pare-feu ; sinon, le paquet correspondant n’est pas évalué par rapport aux termes suivants dans le filtre de pare-feu.
Lors de la configuration des filtres de pare-feu pour les services sélectifs basés sur des paquets sans état :
Identifiez avec précision le trafic qui doit contourner le flux pour éviter les pertes de paquets inutiles.
Assurez-vous d’appliquer le filtre de pare-feu avec action en mode paquet sur toutes les interfaces impliquées dans le chemin de flux basé sur les paquets.
Assurez-vous de configurer le trafic TCP lié à l’hôte pour utiliser le transfert basé sur les flux : excluez ce trafic lorsque vous spécifiez des conditions de correspondance pour le terme de filtre de pare-feu contenant le modificateur d’action
packet-mode. Tout trafic TCP lié à l’hôte configuré pour contourner le flux est abandonné. Le traitement asynchrone en mode flux n’est pas pris en charge par les services sélectifs basés sur des paquets sans état.Configurez les filtres de paquets d’entrée (pas de sortie) avec le modificateur d’action
packet-mode.
Les filtres de pare-feu imbriqués (configuration d’un filtre pendant la durée d’un autre filtre) ne sont pas pris en charge avec les services sélectifs basés sur des paquets sans état.
Voici quelques scénarios de déploiement typiques dans lesquels vous pouvez configurer des services sélectifs basés sur des paquets sans état :
Flux de trafic entre les interfaces LAN et WAN privées, par exemple pour le trafic intranet, où le transfert de bout en bout est basé sur les paquets
Flux de trafic entre les interfaces LAN privées et les interfaces WAN moins sécurisées, où le trafic utilise le transfert basé sur les paquets et le flux pour le trafic sécurisé et moins sécurisé respectivement
Flux de trafic entre le LAN privé et l’interface WAN avec basculement vers un WAN IPsec basé sur le flux lorsque la liaison WAN privée est interrompue
Flux de trafic du LAN basé sur les flux au MPLS WAN basé sur les paquets
Exemple : Configuration de services sélectifs basés sur des paquets sans état pour un transfert basé sur des paquets de bout en bout
Cet exemple montre comment configurer des services sélectifs basés sur des paquets sans état pour un transfert basé sur des paquets de bout en bout. Cette fonctionnalité est prise en charge sur les appareils SRX300, SRX320, SRX340, SRX345 et Pare-feu virtuel vSRX
Exigences
Avant de commencer :
-
Comprendre comment configurer les filtres de pare-feu sans état.
-
Établissez une connectivité de base. .
Vue d’ensemble
Dans cet exemple, vous configurez les adresses IP des interfaces sur chacun des appareils. Pour R0, c’est 10.1.1.2/24 ; pour R1, ils sont 10.1.1.1/24, 10.2.1.1/24 et 203.0.113.1/30 ; pour R2, c’est 203.0.113.2/30 ; et pour R3, c’est 10.2.1.2/24. Vous créez des routes statiques et associez des adresses de saut suivant pour les périphériques comme suit : R0 est 10.1.1.2, R1 est 198.51.100.2, R2 est 203.0.113.1 et R3 est 10.2.1.1.
Ensuite, sur l’appareil R1, vous configurez une zone appelée Untrust et l’affectez à l’interface ge-0/0/3. Vous créez également une zone appelée trust et lui attribuez les interfaces ge-0/0/1 et ge-0/0/2. Vous configurez les zones d’approbation et de non-approbation pour autoriser tous les services applicatifs pris en charge en tant que services entrants. Vous autorisez le trafic provenant de n’importe quelle adresse source, adresse de destination et application à passer entre les zones.
Vous créez ensuite le filtre de pare-feu bypass-flow-filter et définissez les termes bypass-flow-term-1 et bypass-flow-term-2 qui correspondent au trafic entre les interfaces internes ge-0/0/1 et ge-0/0/2 et qui contiennent le modificateur d’action en mode paquet. Vous définissez le terme accept-rest pour accepter tout le trafic restant. Enfin, vous appliquez le filtre de pare-feu bypass-flow-filter aux interfaces internes ge-0/0/1 et ge-0/0/2 (pas sur l’interface externe). Par conséquent, tout le trafic interne contourne le transfert basé sur les flux, et le trafic à destination et en provenance d’Internet ne contourne pas le transfert basé sur les flux.
La figure 3 illustre la topologie de réseau utilisée dans cet exemple.
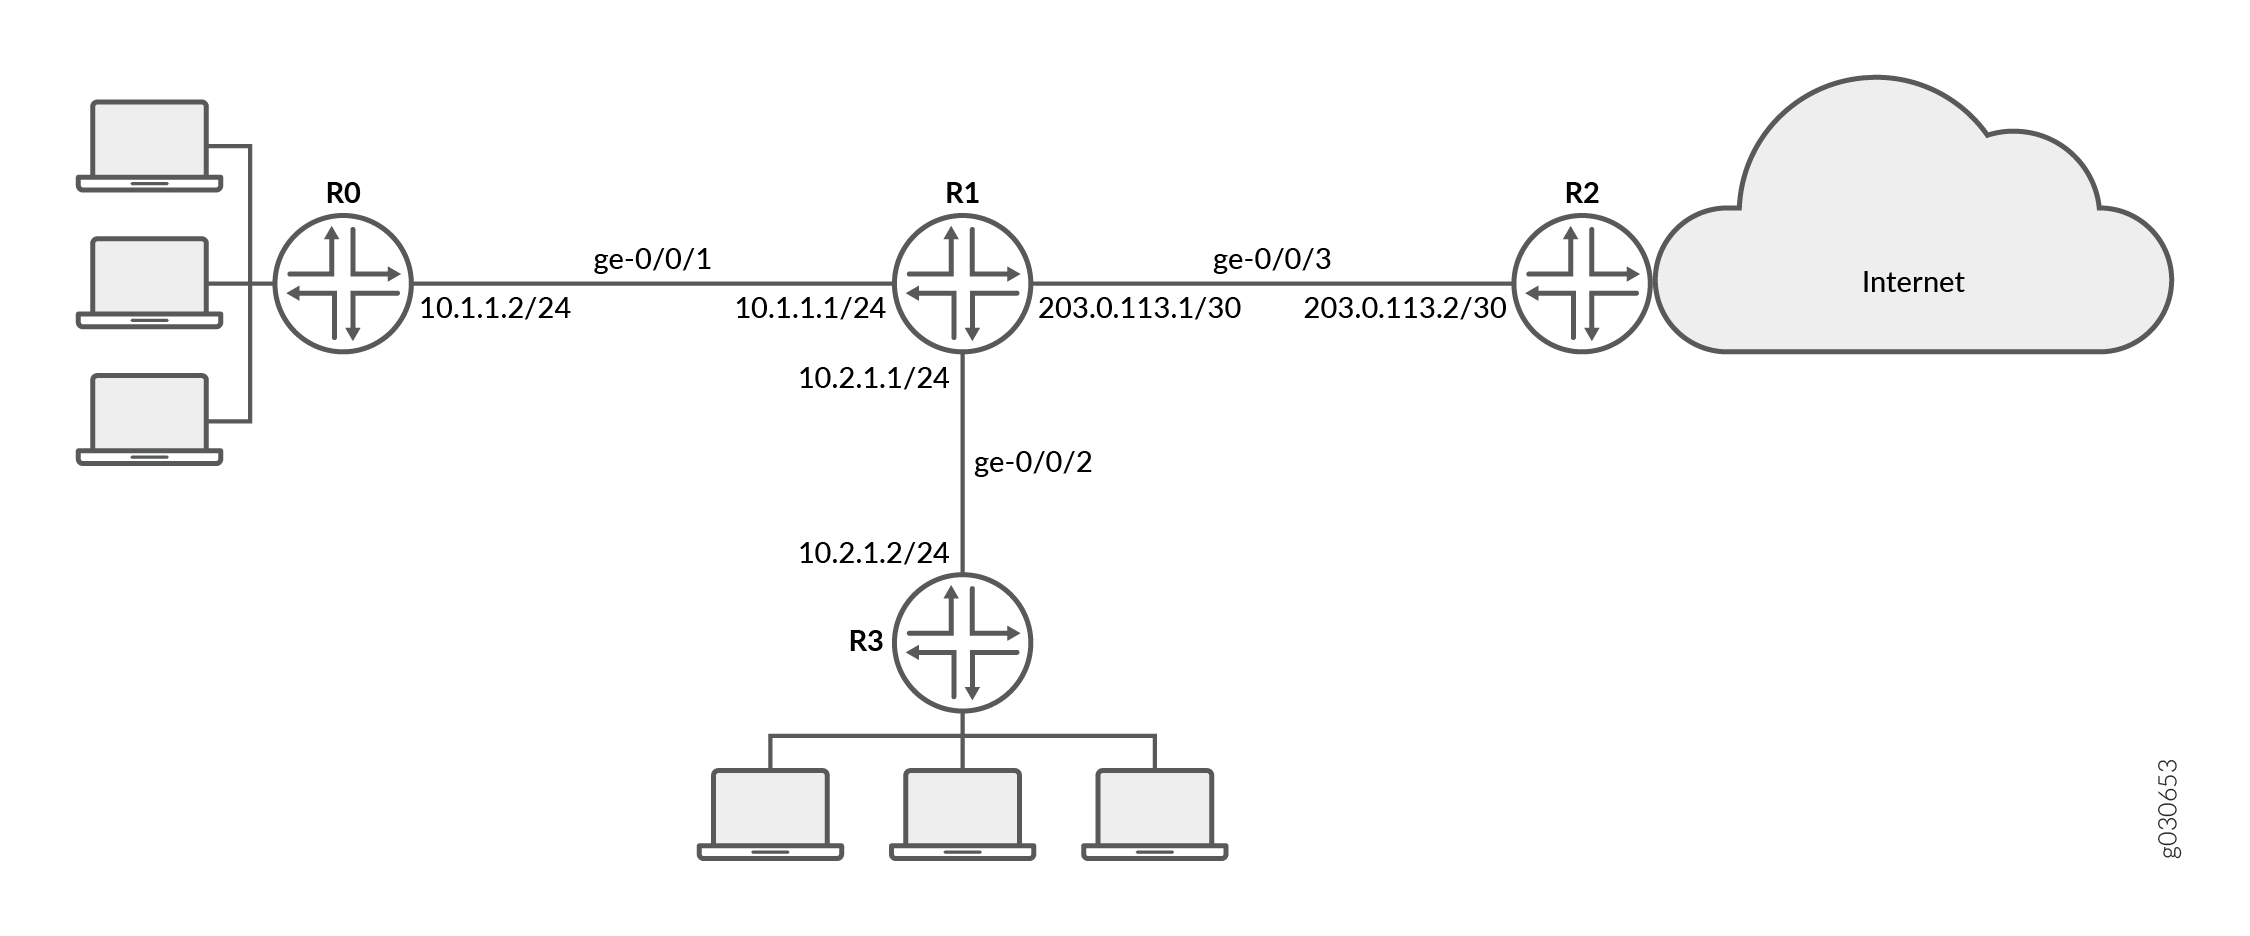 basés sur les paquets de bout en bout
Les filiales de votre entreprise sont reliées entre elles par un WAN privé. Pour ce trafic interne, le transfert de paquets est nécessaire car la sécurité n’est pas un problème. Par conséquent, pour ce trafic, vous décidez de configurer des services sélectifs basés sur des paquets sans état afin de contourner le transfert basé sur le flux. Le trafic restant, à destination et en provenance d’Internet, utilise le transfert basé sur les flux.
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez-collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez en commit mode configuration.
{device R0}
[edit]
set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet address 10.1.1.2/24
set routing-options static route 0.0.0.0/0 next-hop 10.1.1.1
{device R1}
set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet address 10.1.1.1/24
set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet address 10.2.1.1/24
set interfaces ge-0/0/3 description "Internet" unit 0 family inet address 203.0.113.1/30
set routing-options static route 0.0.0.0/0 next-hop 203.0.113.2
set security zones security-zone untrust interfaces ge-0/0/3
set security zones security-zone trust interfaces ge-0/0/1
set security zones security-zone trust interfaces ge-0/0/2
set security zones security-zone trust host-inbound-traffic system-services all
set security zones security-zone untrust host-inbound-traffic system-services all
set security policies from-zone trust to-zone untrust policy Internet-traffic match source-address any destination-address any application any
set security policies from-zone trust to-zone untrust policy Internet-traffic then permit
set security policies from-zone untrust to-zone trust policy Incoming-traffic match source-address any destination-address any application any
set security policies from-zone untrust to-zone trust policy Incoming-traffic then permit
set security policies from-zone trust to-zone trust policy Intrazone-traffic match source-address any destination-address any application any
set security policies from-zone trust to-zone trust policy Intrazone-traffic then permit
set firewall family inet filter bypass-flow-filter term bypass-flow-term-1 from source-address 10.1.1.0/24
set firewall family inet filter bypass-flow-filter term bypass-flow-term–1 from destination-address 10.2.1.0/24
set firewall family inet filter bypass-flow-filter term bypass-flow-term-1 then packet-mode
set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 from source-address 10.2.1.0/24
set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 from destination-address 10.1.1.0/24
set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 then packet-mode
set firewall family inet filter bypass-flow-filter term accept-rest then accept
set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet filter input bypass-flow-filer
set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet filter input bypass-flow-filer
{device R2}
set interfaces ge-0/0/3 description "Internet" unit 0 family inet address 10.1.1.2/30
set routing-options static route 0.0.0.0/0 next-hop 10.1.1.1
{device R3}
[edit]
set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet address 10.2.1.2/24
set routing-options static route 0.0.0.0/0 next-hop 10.2.1.1
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer des services sélectifs basés sur des paquets sans état pour un transfert basé sur les paquets de bout en bout :
-
Configurez les adresses IP des interfaces sur les appareils R0, R1, R2 et R3.
{device R0} [edit] user@host#set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet address 10.1.1.2/24{device R1} [edit] user@host#set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet address 10.1.1.1/24user@host#set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet address 10.2.1.1/24user@host#set interfaces ge-0/0/3 description "Internet" unit 0 family inet address 203.0.113.1/30{device R2} [edit] user@host#set interfaces ge-0/0/3 description "Internet" unit 0 family inet address 203.0.113.1/30{device R3} [edit] user@host#set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet address 10.2.1.2/24 -
Créez des routes statiques et associez les adresses de saut suivant appropriées aux appareils R0, R1, R2 et R3.
{device R0} [edit] user@host#set routing-options static route 0.0.0.0/0 next-hop 10.1.1.1{device R1} [edit] user@host#set routing-options static route 0.0.0.0/0 next-hop 203.0.113.1{device R2} [edit] user@host#set routing-options static route 0.0.0.0/0 next-hop 203.0.113.2{device R3} [edit] user@host#set routing-options static route 0.0.0.0/0 next-hop 10.2.1.1 -
Configurez les zones de sécurité et attribuez des interfaces.
{device R1} [edit] user@host#set security zones security-zone untrust interfaces ge-0/0/3user@host#set security zones security-zone trust interfaces ge-0/0/1user@host#set security zones security-zone trust interfaces ge-0/0/2 -
Configurez les services d’application pour les zones.
{device R1} [edit] user@host#set security zones security-zone trust host-inbound-traffic system-services alluser@host#set security zones security-zone untrust host-inbound-traffic system-services all -
Configurer une stratégie de sécurité
{device R1} [edit] user@host#set security policies from-zone trust to-zone untrust policy Internet-traffic match source-address any destination-address any application anyuser@host#set security policies from-zone trust to-zone untrust policy Internet-traffic then permituser@host#set security policies from-zone untrust to-zone trust policy Incoming-traffic match source-address any destination-address any application anyuser@host#set security policies from-zone untrust to-zone trust policy Incoming-traffic then permituser@host#set security policies from-zone trust to-zone trust policy Intrazone-traffic match source-address any destination-address any application anyuser@host#set security policies from-zone trust to-zone trust policy Intrazone-traffic then permit -
Créez un filtre de pare-feu et définissez les termes de tout le trafic de transfert basé sur les paquets.
{device R1} [edit] user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-1 from source-address 10.1.1.0/24user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term–1 from destination-address 10.2.1.0/24user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-1 then packet-modeuser@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 from source-address 10.2.1.0/24user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 from destination-address 10.1.1.0/24user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term-2 then packet-mode -
Spécifiez un autre terme pour le trafic restant.
{device R1} [edit] user@host#set firewall family inet filter bypass-flow-filter term accept-rest then accept -
Appliquez le filtre de pare-feu aux interfaces concernées.
{device R1} [edit] user@host#set interfaces ge-0/0/1 description "Internal 1" unit 0 family inet filter input bypass-flow-fileruser@host#set interfaces ge-0/0/2 description "Internal 2" unit 0 family inet filter input bypass-flow-filer
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show routing-optionset . show firewall Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
{device R0}
[edit]
user@host# show interfaces
ge-0/0/1 {
    description “Internal 1”
    unit 0 {
        family inet {
            address 10.1.1.2/24
        }
    }
}
{device R0}
[edit]
user@host# show routing-options
static {
    route 0.0.0.0/0 next-hop 10.1.1.1;
}
{device R2}
[edit]
user@host# show interfaces
ge-0/0/3 {
    description “Internet”
    unit 0 {
        family inet {
            address 203.0.113.2/30;
        }
    }
}
{device R2}
[edit]
user@host# show routing-options
static {
    route 0.0.0.0/0 next-hop 203.0.113.1;
}
{device R3}
[edit]
user@host# show interfaces
ge-0/0/2 {
    description “Internal 2”
    unit 0 {
        family inet {
            address 10.2.1.2/24;
        }
    }
}
{device R3}
user@host# show routing-options
static {
    route 0.0.0.0/0 next-hop 10.2.1.1;
}
{device R1}
[edit]
user@host# show interfaces
ge-0/0/1 {
    description “internal 1”
    unit 0 {
        family inet {
            filter {
                input bypass-flow-filter;
                }
            address 10.1.1.1/24;
        }
    }
}
ge-0/0/2 {
    description “Internal 2”
    unit 0 {
        family inet {
            filter {
                input bypass-flow-filter;
                }
            address 10.2.1.1/24;
        }
    }
}
ge-0/0/3 {
    description “Internet”
    unit 0 {
        family inet {
            address 203.0.113.1/30;
        }
    }
}
{device R1}
[edit]
user@host# show routing-options
static {
    route 0.0.0.0/0 next-hop 203.0.113.1;
}
{device R1}
[edit]
user@host# show firewall
family inet {
    filter bypass-flow-filter {
        term bypass-flow-term-1 {
            from {
                source-address {
                    10.1.1.0/24;
                }
                destination-address {
                    10.2.1.0/24;
                }
            }
            then packet-mode;
        }
        term bypass-flow-term-2 {
            from {
                source-address {
                    10.2.1.0/24;
                }
                destination-address {
                    10.1.1.0/24;
                }
            }
            then packet-mode;
        }
        term accept-rest {
            then accept;
        }
    }
}
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Vérifiez que la configuration fonctionne correctement.
- Vérification de la configuration de bout en bout basée sur les paquets
- Vérification de l’établissement des sessions sur le trafic intranet
- Vérification de l’établissement d’une session sur le trafic Internet
Vérification de la configuration de bout en bout basée sur les paquets
Objet
Vérifiez que les services sélectifs basés sur des paquets sans état sont configurés.
Mesures à prendre
En mode configuration, entrez les show interfacescommandes , , show security policiesshow routing-optionsshow security zones, , et .show firewall
Vérifiez que la sortie montre la configuration prévue du filtre de pare-feu, des interfaces et des stratégies.
Vérifiez que les termes sont répertoriés dans l’ordre dans lequel vous souhaitez que les paquets soient testés. Vous pouvez déplacer des termes à l’intérieur d’un filtre de pare-feu à l’aide de la insert commande.
Vérification de l’établissement des sessions sur le trafic intranet
Objet
Vérifiez que les sessions sont établies lorsque le trafic est transmis aux interfaces de l’intranet.
Mesures à prendre
Pour vérifier que des sessions sont établies, effectuez les tâches suivantes :
-
Sur l’appareil
R1, entrez la commande modeclear security flow session allopérationnel pour effacer toutes les sessions de flux de sécurité existantes. -
Sur l’appareil
R0, entrez la commande de modepingopérationnel pour transmettre le trafic à l’appareilR3. -
Sur l’appareil
R1, avec le trafic transmettant des appareilsR0àR3traversR1, entrez la commande du modeshow security flow sessionopérationnel.Flow Sessions on FPC10 PIC1: Total sessions: 0 Flow Sessions on FPC10 PIC2: Total sessions: 0 Flow Sessions on FPC10 PIC3: Total sessions: 0
Pour vérifier les sessions établies, veillez à entrer la show security flow session commande pendant que la ping commande envoie et reçoit des paquets.
{device R0}
user@host> ping 203.0.113.6
PING 203.0.113.6 (203.0.113.6): 56 data bytes 64 bytes from 203.0.113.6: icmp_seq=0 ttl=63 time=2.326 ms 64 bytes from 203.0.113.6: icmp_seq=1 ttl=63 time=2.569 ms 64 bytes from 203.0.113.6: icmp_seq=2 ttl=63 time=2.565 ms 64 bytes from 203.0.113.6: icmp_seq=3 ttl=63 time=2.563 ms 64 bytes from 203.0.113.6: icmp_seq=4 ttl=63 time=2.306 ms 64 bytes from 203.0.113.6: icmp_seq=5 ttl=63 time=2.560 ms 64 bytes from 203.0.113.6: icmp_seq=6 ttl=63 time=4.130 ms 64 bytes from 203.0.113.6: icmp_seq=7 ttl=63 time=2.316 ms ...
{device R1}
user@host> show security flow session
Flow Sessions on FPC10 PIC1:
Total sessions: 0

Flow Sessions on FPC10 PIC2:
Total sessions: 0

Flow Sessions on FPC10 PIC3:
Total sessions: 0
La sortie montre le trafic transmis de R0 à R3 et aucune session n’est établie. Dans cet exemple, vous avez appliqué le bypass-flow-filter modificateur avec l’action packet-mode sur les interfaces Internal 1 et Internal 2 pour le trafic intranet de votre entreprise. Cette sortie vérifie que le trafic entre les deux interfaces contourne correctement le transfert basé sur les flux et qu’aucune session n’est établie.
Vérification de l’établissement d’une session sur le trafic Internet
Objet
Vérifiez que les sessions sont établies lorsque le trafic est transmis vers Internet.
Mesures à prendre
Pour vérifier que le trafic vers Internet utilise le transfert basé sur les flux et que des sessions sont établies, effectuez les tâches suivantes :
-
Sur l’appareil
R1, entrez la commande modeclear security flow session allopérationnel pour effacer toutes les sessions de flux de sécurité existantes. -
Sur l’appareil
R0, entrez la commande de modepingopérationnel pour transmettre le trafic à l’appareilR2. -
Sur l’appareil
R1, avec le trafic transmettant deR0àR2R1, entrez la commande du modeshow security flow sessionopérationnel.
Pour vérifier les sessions établies, veillez à entrer la show security flow session commande pendant que la ping commande envoie et reçoit des paquets.
{device R0}
user@host> ping 10.2.1.2 -c 10
PING 10.2.1.2 (10.2.1.2) 56(84) bytes of data. 64 bytes from 10.2.1.2: icmp_seq=1 ttl=63 time=6.07 ms 64 bytes from 10.2.1.2: icmp_seq=2 ttl=63 time=4.24 ms 64 bytes from 10.2.1.2: icmp_seq=3 ttl=63 time=2.85 ms 64 bytes from 10.2.1.2: icmp_seq=4 ttl=63 time=6.14 ms ...
{device R1}
user@host>show security flow session
Flow Sessions on FPC10 PIC1: Session ID: 410000077, Policy name: Internet-traffic/5, Timeout: 2, Valid In: 10.1.1.2/3 --> 10.2.1.2/32055;icmp, If: ge-0/0/1.0, Pkts: 1, Bytes: 84, CP Session ID: 410000198 Out: 10.2.1.2/32055 --> 10.1.1.2/3;icmp, If: ge-0/0/2.0, Pkts: 1, Bytes: 84, CP Session ID: 410000198 Total sessions: 1 Flow Sessions on FPC10 PIC2: Session ID: 420000079, Policy name: Internet-traffic/5, Timeout: 2, Valid In: 10.1.1.2/5 --> 10.2.1.2/32055;icmp, If: ge-0/0/1.0, Pkts: 1, Bytes: 84, CP Session ID: 420000163 Out: 10.2.1.2/32055 --> 10.1.1.2/5;icmp, If: ge-0/0/2.0, Pkts: 1, Bytes: 84, CP Session ID: 420000163 Total sessions: 1 Flow Sessions on FPC10 PIC3: Session ID: 430000090, Policy name: Internet-traffic/5, Timeout: 4, Valid In:10.1.1.2/7 --> 10.2.1.2/32055;icmp, If: ge-0/0/1.0, Pkts: 1, Bytes: 84, CP Session ID: 430000088 Out: 10.2.1.2/32055 --> 10.1.1.2/7;icmp, If: ge-0/0/2.0, Pkts: 1, Bytes: 84, CP Session ID: 430000088 Total sessions: 1
La sortie montre la transmission du trafic des appareils R0 vers R1 les sessions établies. Dans cet exemple, vous n’avez pas appliqué le modificateur d’action sur l’interface bypass-flow-filter packet-mode Internet pour le trafic Internet de votre société. Cette sortie vérifie que le trafic vers Internet utilise correctement le transfert basé sur les flux, et des sessions sont donc établies.
Transmettez le trafic de l’appareil R3 vers R2 et utilisez les commandes de cette section pour vérifier les sessions établies.
Exemple : Configuration de services sélectifs basés sur des paquets sans état pour un transfert basé sur des paquets vers des flux
Cet exemple montre comment configurer des services sélectifs basés sur des paquets sans état pour un transfert basé sur des paquets vers des flux. Cette fonctionnalité est prise en charge sur les appareils SRX300, SRX320, SRX340, SRX345 et le pare-feu virtuel vSRX.
Exigences
Avant de commencer :
-
Comprendre comment configurer les filtres de pare-feu sans état.
-
Établissez une connectivité de base. .
Vue d’ensemble
Dans cet exemple, vous configurez les adresses IP des interfaces sur chacun des appareils. Pour l’appareil R0 comme 198.51.100.9/24 ; pour R1, les sont 198.51.100.10/24 et 203.0.113.5/24 ; et pour R2, c’est 203.0.113.9/24. Sur l’appareil R1, vous définissez une interface de service interne lt-0/0/0 entre les instances de routage et configurez une relation d’homologue entre deux appareils virtuels. Vous créez ensuite deux zones de sécurité, Primary-VR-zone et Internet-VR-zone, vous leur attribuez les interfaces associées et vous les configurez pour autoriser toutes les applications et tous les protocoles pris en charge.
Ensuite, vous configurez les stratégies et spécifiez que tous les paquets sont autorisés. Vous configurez une instance de routage d’équipement virtuel, Internet-VR et attribuez des interfaces pour le transfert basé sur les flux. Vous activez OSPF sur les appareils R0, R1 et R2. Sur l’appareil R2, vous configurez le filtre bypass-flow-filter avec le terme bypass-flow-term qui contient le modificateur d’action en mode paquet. Comme vous n’avez spécifié aucune condition de correspondance, ce filtre s’applique à tout le trafic qui traverse les interfaces sur lesquelles il est appliqué.
Enfin, sur l’appareil R1, vous appliquez le filtre de pare-feu bypass-flow-filter aux interfaces internes ge-0/0/2.0 et lt-0/0/0.0. Vous n’appliquez pas le filtre aux interfaces associées à l’instance de routage Internet-VR. Par conséquent, tout le trafic qui traverse les interfaces LAN associées à l’instance de routage principale utilise le transfert basé sur les paquets et tout le trafic qui traverse l’instance de routage Internet-VR utilise le transfert basé sur les flux.
La figure 4 illustre la topologie de réseau utilisée dans cet exemple.
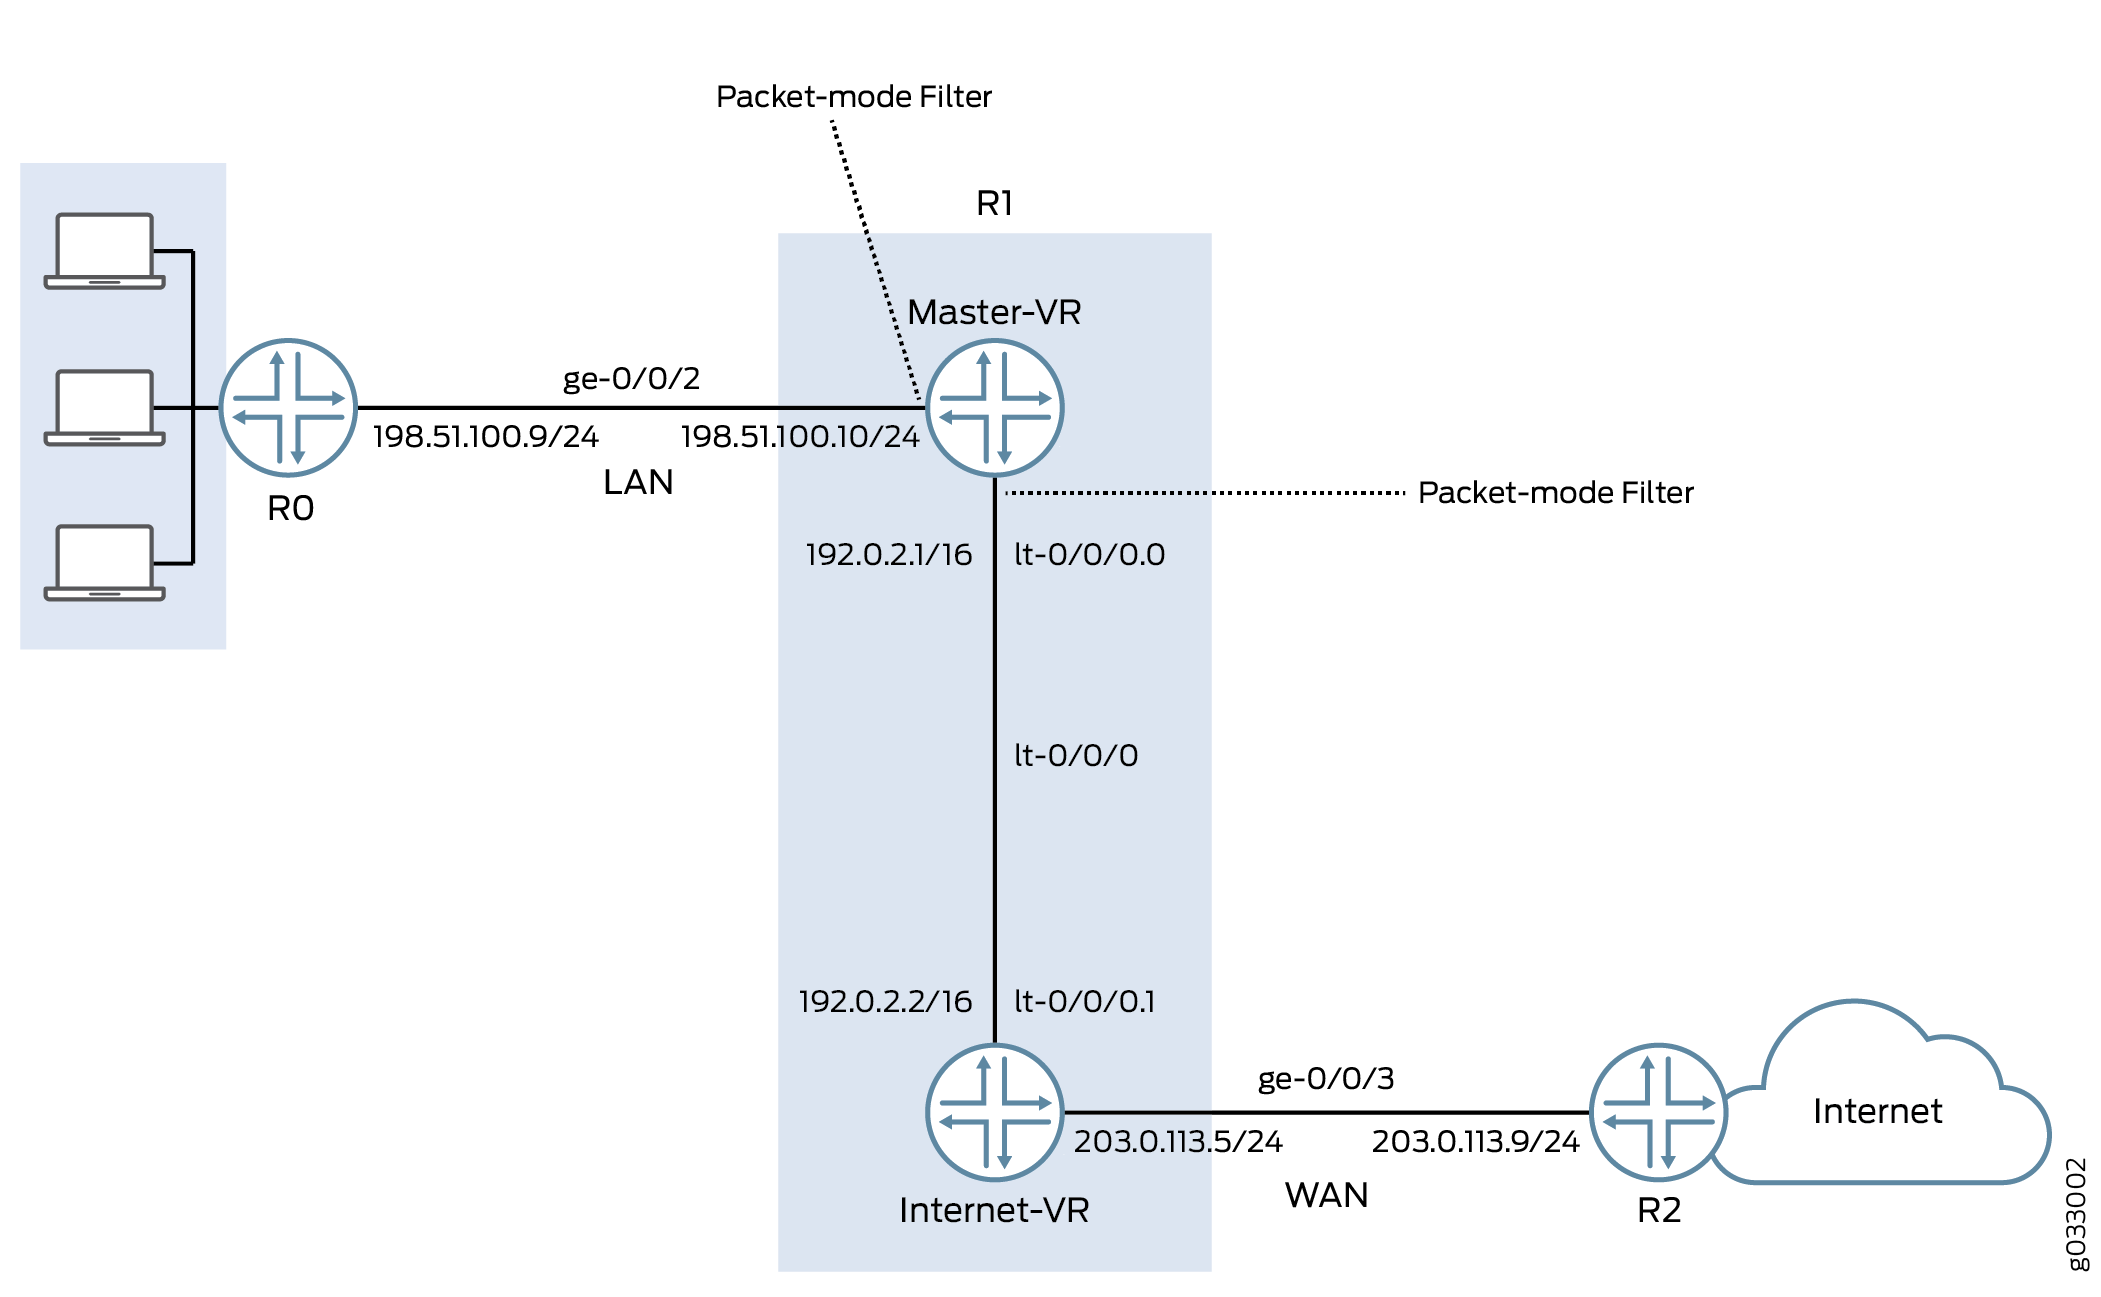 paquets
L’interface faisant face au LAN privé n’a pas besoin de services de sécurité, mais l’interface faisant face au WAN a besoin de sécurité. Dans cet exemple, vous décidez de configurer le transfert basé sur les paquets et sur les flux pour un trafic sécurisé et moins sécurisé en configurant deux instances de routage, l’une gérant le transfert basé sur les paquets et l’autre gérant le transfert basé sur les flux.
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cet exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, puis copiez-collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez en commit mode configuration.
{device R0}
set interfaces description “Connect to Primary VR” ge-0/0/2 unit 0 family inet address 198.51.100.9/24
set protocols ospf area 0.0.0.0 interface ge-0/0/2.0
{device R1}
set interfaces description “Connect to R0” ge-0/0/2 unit 0 family inet address 198.51.100.10/24
set interfaces description “Connect to R2” ge-0/0/3 unit 0 family inet address 203.0.113.5/24
set interfaces lt-0/0/0 unit 0 encapsulation frame-relay dlci 100 peer-unit 1 family inet address 192.0.2.1/16
set interfaces lt-0/0/0 unit 1 encapsulation frame-relay dlci 100 peer-unit 0 family inet address 192.0.2.2/16
set security zones security-zone Primary-VR-zone host-inbound-traffic system-services all
set security zones security-zone Primary-VR-zone host-inbound-traffic protocols all
set security zones security-zone Primary-VR-zone interfaces ge-0/0/2.0
set security zones security-zone Primary-VR-zone interfaces lt-0/0/0.0
set security zones security-zone Internet-VR-zone host-inbound-traffic system-services all
set security zones security-zone Internet-VR-zone host-inbound-traffic protocols all
set security zones security-zone Internet-VR-zone interfaces ge-0/0/3.0
set security zones security-zone Internet-VR-zone interfaces lt-0/0/0.1
set security policies default-policy permit-all
set routing-instances Internet-VR instance-type virtual-router interface lt-0/0/0.1
set routing-instances Internet-VR instance-type virtual-router interface ge-0/0/3.0
set protocols ospf area 0.0.0.0 interface ge-0/0/2.0
set protocols ospf area 0.0.0.0 interface lt-0/0/0.0
set routing-instances Internet-VR protocols ospf area 0.0.0.0 interface lt-0/0/0.1
set routing-instances Internet-VR protocols ospf area 0.0.0.0 interface ge-0/0/3.0
set firewall family inet filter bypass-flow-filter term bypass-flow-term then accept
set firewall family inet filter bypass-flow-filter term bypass-flow-term then packet-mode
set interfaces ge-0/0/2 unit 0 family inet filter input bypass-flow-filter
set interfaces lt-0/0/0 unit 0 family inet filter input bypass-flow-filter
{device R2}
set interfaces description “Connect to Internet-VR” ge-0/0/3 unit 0 family inet address 203.0.113.9/24
set protocols ospf area 0.0.0.0 interface ge-0/0/3
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer des services sélectifs basés sur des paquets sans état pour un transfert basé sur les paquets de bout en bout :
-
Configurez les adresses IP des interfaces.
{device R0} [edit] user@host#set interfaces description “Connect to Primary VR” ge-0/0/2 unit 0 family inet address 198.51.100.9/24{device R1} [edit] user@host#set interfaces description “Connect to R0” ge-0/0/2 unit 0 family inet address 198.51.100.10/24user@host#set interfaces description “Connect to R2” ge-0/0/3 unit 0 family inet address 203.0.113.5/24{device R2} [edit] user@host#set interfaces description “Connect to Internet-VR” ge-0/0/3 unit 0 family inet address 203.0.113.9/24 -
Définissez une interface de service interne entre les instances de routage.
{device R1} [edit] user@host#set interfaces lt-0/0/0 unit 0 encapsulation frame-relay dlci 100 peer-unit 1 family inet address 192.0.2.1/16user@host#set interfaces lt-0/0/0 unit 1 encapsulation frame-relay dlci 100 peer-unit 0 family inet address 192.0.2.2/16 -
Configurez les zones de sécurité.
{device R1} [edit] user@host#set security zones security-zone Primary-VR-zone host-inbound-traffic system-services alluser@host#set security zones security-zone Primary-VR-zone host-inbound-traffic protocols alluser@host#set security zones security-zone Primary-VR-zone interfaces ge-0/0/2.0user@host#set security zones security-zone Primary-VR-zone interfaces lt-0/0/0.0user@host#set security zones security-zone Internet-VR-zone host-inbound-traffic system-services alluser@host#set security zones security-zone Internet-VR-zone host-inbound-traffic protocols alluser@host#set security zones security-zone Internet-VR-zone interfaces ge-0/0/3.0user@host#set security zones security-zone Internet-VR-zone interfaces lt-0/0/0.1 -
Configurez les stratégies.
{device R1} [edit] user@host#set security policies default-policy permit-all -
Configurez une instance de routage d’équipement virtuel.
{device R1} [edit] user@host#set routing-instances Internet-VR instance-type virtual-router interface lt-0/0/0.1user@host#set routing-instances Internet-VR instance-type virtual-router interface ge-0/0/3.0 -
Activez OSPF sur toutes les interfaces du réseau.
{device R0} [edit] user@host#set protocols ospf area 0.0.0.0 interface ge-0/0/2.0{device R1 for Primary-VR} [edit] user@host#set protocols ospf area 0.0.0.0 interface ge-0/0/2.0user@host#set protocols ospf area 0.0.0.0 interface lt-0/0/0.0{device R1 for Internet-VR} [edit] user@host#set routing-instances Internet-VR protocols ospf area 0.0.0.0 interface lt-0/0/0.1user@host#set routing-instances Internet-VR protocols ospf area 0.0.0.0 interface ge-0/0/3.0{device R2} [edit] user@host#set protocols ospf area 0.0.0.0 interface ge-0/0/3 -
Créez un filtre de pare-feu et définissez un terme pour le trafic de transfert basé sur les paquets.
{device R1} [edit] user@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term then acceptuser@host#set firewall family inet filter bypass-flow-filter term bypass-flow-term then packet-mode -
Appliquez le filtre de pare-feu aux interfaces concernées.
{device R1} [edit] user@host#set interfaces ge-0/0/2 unit 0 family inet filter input bypass-flow-filteruser@host#set interfaces lt-0/0/0 unit 0 family inet filter input bypass-flow-filter
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , , show routing-instancesshow protocolsshow security, , et .show firewall Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
{device R0}
[edit]
user@host# show interfaces
ge-0/0/2 {
description “Connect to Primary-VR”
unit 0 {
family inet {
address 198.51.100.9/24
}
}
}
{device R0}
[edit]
user@host# show protocols
ospf {
area 0.0.0.0/0 {
interface ge-0/0/2.0;
}
}
{device R2}
[edit]
user@host# show interfaces
ge-0/0/3 {
description “Connect to Internet-VR”
unit 0 {
family inet {
address 203.0.113.9/24;
}
}
}
{device R2}
[edit]
user@host# show protocols
ospf {
area 0.0.0.0/0 {
interface ge-0/0/3.0;
}
}
{device R1}
[edit]
user@host# show interfaces
ge-0/0/2 {
description “Connect to R0”
unit 0 {
family inet {
filter {
input bypass-flow-filter;
}
address 198.51.100.10/24;
}
}
}
lt-0/0/0 {
unit 0 {
encapsulation frame-relay;
dlci 100;
peer-unit 1;
family inet {
filter {
input bypass-flow-filter
}
address 192.0.2.1/16;
}
}
unit 1{
encapsulation frame-relay;
dlci 100;
peer-unit 0;
family inet {
address 192.0.2.2/16 ;
}
}
}
{device R1}
[edit]
user@host# show protocols
ospf {
area 0.0.0.0/0 {
interface ge-0/0/2.0;
interface lt-0/0/0.0;
}
}
{device R1}
[edit]
user@host# show firewall
filter bypass-flow-filter {
term bypass-flow-term {
then {
packet-mode;
accept;
}
}
}
{device R1}
[edit]
user@host# show routing-instances
Internet-VR {
instance-type virtual-router;
interface lt-0/0/0.1;
interface ge-0/0/3.0;
protocols {
ospf {
area 0.0.0.0 {
interface ge-0/0/3.0;
lt-0/0/0.1;
}
}
}
}
{device R1}
[edit]
user@host# show security
security zone Primary-VR-zone {
host-inbound-traffic {
system-services {
all;
{
protocols {
all;
{
{
intefaces {
ge-0/0/2.0;
lt-0/0/0.0;
{
{
security zone Internet-VR-zone {
host-inbound-traffic {
system-services {
all;
{
protocols {
all;
}
}
intefaces {
ge-0/0/3.0;
lt-0/0/0.1;
{
{
policies {
default-policy {
permit-all;
}
}
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Vérifiez que la configuration fonctionne correctement.
- Vérification de la configuration basée sur les paquets par rapport à la configuration basée sur les flux
- Vérification de l’établissement d’une session sur le trafic LAN
- Vérification de l’établissement d’une session sur le trafic Internet
Vérification de la configuration basée sur les paquets par rapport à la configuration basée sur les flux
Objet
Vérifiez que les services sélectifs basés sur des paquets sans état sont configurés pour le transfert basé sur les paquets vers les flux.
Mesures à prendre
En mode configuration, entrez les show interfacescommandes , , show routing-instancesshow protocolsshow security, , et .show firewall
Vérifiez que la sortie montre la configuration prévue du filtre de pare-feu, des instances de routage, des interfaces et des stratégies.
Vérifiez que les termes sont répertoriés dans l’ordre dans lequel vous souhaitez que les paquets soient testés. Vous pouvez déplacer des termes à l’intérieur d’un filtre de pare-feu à l’aide de la insert commande.
Vérification de l’établissement d’une session sur le trafic LAN
Objet
Vérifiez que les sessions sont établies lorsque le trafic est transmis sur les interfaces du réseau LAN.
Mesures à prendre
Pour vérifier que des sessions sont établies, effectuez les tâches suivantes :
-
Sur l’appareil
R1, à partir du mode opérationnel, entrez laclear security flow session allcommande pour effacer toutes les sessions de flux de sécurité existantes. -
Sur l’appareil
R0, à partir du mode opérationnel, entrez la commande pour transmettre lepingtrafic à l’appareilPrimary-VR. -
Sur l’appareil
R1, avec le trafic transmettant des appareilsR0viaR1, à partir du mode opérationnel, entrez lashow security flow sessioncommande.
Pour vérifier les sessions établies, assurez-vous d’entrer la show security flow session commande pendant que la ping commande envoie et reçoit des paquets.
{device R0}
user@host> ping 192.0.2.1
PING 192.0.2.1 (192.0.2.1): 56 data bytes 64 bytes from 192.0.2.1: icmp_seq=0 ttl=63 time=2.208 ms 64 bytes from 192.0.2.1: icmp_seq=1 ttl=63 time=2.568 ms 64 bytes from 192.0.2.1: icmp_seq=2 ttl=63 time=2.573 ms 64 bytes from 192.0.2.1: icmp_seq=3 ttl=63 time=2.310 ms 64 bytes from 192.0.2.1: icmp_seq=4 ttl=63 time=1.566 ms 64 bytes from 192.0.2.1: icmp_seq=5 ttl=63 time=1.569 ms ...
{device R1}
user@host> show security flow session
0 sessions displayed
La sortie montre le trafic transmis de R0 à Primary-VR et aucune session n’est établie. Dans cet exemple, vous avez appliqué le bypass-flow-filter modificateur avec l’action packet-mode sur les interfaces ge-0/0/0 et lt-0/0/0.0 pour le trafic LAN de votre entreprise. Cette sortie vérifie que le trafic entre les deux interfaces contourne correctement le transfert basé sur les flux et qu’aucune session n’est établie.
Vérification de l’établissement d’une session sur le trafic Internet
Objet
Vérifiez que les sessions sont établies lorsque le trafic est transmis vers Internet.
Mesures à prendre
Pour vérifier que le trafic vers Internet utilise le transfert basé sur les flux et que des sessions sont établies, effectuez les tâches suivantes :
-
Sur l’appareil
R1, à partir du mode opérationnel, entrez laclear security flow session allcommande pour effacer toutes les sessions de flux de sécurité existantes. -
Sur l’appareil
R0, à partir du mode opérationnel, entrez la commande pour transmettre lepingtrafic à l’appareilR2. -
Sur l’appareil
R1, avec le trafic transmettant deR0àR2R1, à partir du mode opérationnel, entrez lashow security flow sessioncommande.root@host> show security flow session Flow Sessions on FPC10 PIC1: Total sessions: 0 Flow Sessions on FPC10 PIC2: Total sessions: 0 Flow Sessions on FPC10 PIC3: Total sessions: 0
Pour vérifier les sessions établies, assurez-vous d’entrer la show security flow session commande pendant que la ping commande envoie et reçoit des paquets.
{device R0}
user@host> ping 192.0.2.1 -c 10
PING 60.0.0.1 (60.0.0.1) 56(84) bytes of data. 64 bytes from 192.0.2.1: icmp_seq=1 ttl=64 time=1.98 ms 64 bytes from 192.0.2.1: icmp_seq=2 ttl=64 time=1.94 ms 64 bytes from 192.0.2.1: icmp_seq=3 ttl=64 time=1.92 ms 64 bytes from 192.0.2.1: icmp_seq=4 ttl=64 time=1.89 ms ...
{device R1}
user@host> show security flow session
Session ID: 189900, Policy name: default-policy/2, Timeout: 2
  In: 198.51.100.9/0 --> 192.0.2.1/5924;icmp, If: lt-0/0/0.1
  Out: 192.0.2.1/5924 --> 198.51.100.9/0;icmp, If: ge-0/0/3.0

Session ID: 189901, Policy name: default-policy/2, Timeout: 2
  In: 198.51.100.9/1 --> 192.0.2.1/5924;icmp, If: lt-0/0/0.1
  Out: 192.0.2.1/5924 --> 198.51.100.9/1;icmp, If: ge-0/0/3.0

Session ID: 189902, Policy name: default-policy/2, Timeout: 4
  In: 198.51.100.9/2 --> 192.0.2.1/5924;icmp, If: lt-0/0/0.1
  Out: 192.0.2.1/5924 --> 198.51.100.9/2;icmp, If: ge-0/0/3.0

 3 sessions displayed
La sortie montre la transmission du trafic des appareils R0 vers R2 les sessions établies. Dans cet exemple, vous n’avez pas appliqué le bypass-flow-filter modificateur avec l’instance de routage sur l’action packet-mode Internet-VR pour le trafic Internet de votre entreprise. Cette sortie vérifie que le trafic vers Internet utilise correctement le transfert basé sur les flux, et des sessions sont donc établies.
Notez que les sessions sont établies uniquement lorsque le trafic circule entre lt-0/0/0.1 et ge-0/0/3 et et non lorsque le trafic circule entre ge-0/0/2 et lt-0/0/0.0.
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.