Gestion des flux dans les pare-feu à l’aide du routage et du transfert virtuels
Instances de routage et de transfert virtuelles dans les déploiements SD-WAN
Les instances VRF (Virtual Routing and Forwarding) sont nécessaires pour séparer les routes de chaque locataire de la route des autres locataires et du reste du trafic réseau. Les pare-feu utilisent des instances VRF pour segmenter les réseaux afin d’accroître la sécurité et d’améliorer la gestion des déploiements SD-WAN. Par exemple, vous pouvez créer des domaines de routage distincts appelés locataires pour segmenter les grands réseaux d’entreprise et segmenter le trafic pour prendre en charge plusieurs réseaux clients. Chaque locataire possède sa propre table de routage, ce qui permet de prendre en charge les sous-réseaux IP superposés. VRF peut être utilisé pour gérer les routes et transférer le trafic en fonction de tables de transfert indépendantes dans VRF pour un locataire spécifique.
Dans un déploiement SD-WAN, un routeur Provider Edge (PE) peut être à la fois un périphérique hub et un périphérique spoke qui reçoit et transfère le trafic MPLS. Un routeur de périphérie client (CE) est le pare-feu qui interagit avec un routeur PE pour transmettre le trafic VPN à l’aide d’instances de routage VRF. Les instances VRF transfèrent le trafic VPN de chaque client et chaque instance VRF contient une étiquette pour représenter tout le trafic client qui transite par ce VRF.
Différents sites qui se connectent à un côté spoke du pare-feu peuvent appartenir au même locataire ou à la même instance de routage VRF. Ces sites envoient le trafic IP destiné à atteindre l’Internet public ou les sites de locataires distants.
Lorsque le trafic atteint le côté satellite du pare-feu, l’équipement identifie l’instance VRF à partir des interfaces LAN connectées à ces sites. Une fois ce trafic traité de sécurité, celui-ci trouve une route vers la destination dans cette table de routage VRF. Si la destination est MPLS sur GRE (Generic Routing Encapsulation) basée sur le saut suivant, le pare-feu ajoute une étiquette MPLS correspondante et transmet le paquet à l’équipement côté hub.
Au niveau de l’équipement côté hub, après avoir reçu du trafic MPLS sur tunnelisé GRE, le pare-feu associe l’étiquette MPLS pour identifier l’instance de routage VRF correspondante. Une fois le traitement de sécurité du trafic terminé, l’équipement identifie si la destination est sur Internet public ou accessible via le prochain saut MPLS.
Si la destination est l’Internet public, le NAT convertit l’adresse IP privée VRF en une adresse IP publique et établit la session. Si la destination est un type de prochain saut MPLS, l’étiquette MPLS correspondante est ajoutée et le paquet est transféré vers le spoke distant à l’aide d’un tunnel de superposition GRE.
Du côté du rayon distant, après avoir reçu le MPLS sur le trafic GRE tunnel, l’équipement identifie l’instance de routage VRF correspondante à l’aide des étiquettes MPLS. À l’aide de cette instance de routage VRF, le pare-feu trouve l’interface LAN de destination correcte dans ce VRF pour transférer le paquet à la destination.
Prise en charge du multicast dans les déploiements SD-WAN
À partir de la version 21.2R1 de Junos OS, nous avons ajouté la prise en charge du trafic multicast sur les pare-feu SRX Series dans Provider Edge (PE) pour les déploiements SD-WAN. La prise en charge du trafic multicast est disponible lorsque l’équipement de sécurité fonctionne avec l’option de transfert définie comme basée sur le flux dans la set security forwarding-options family mpls mode hiérarchie. Voir options de transfert (Sécurité).
Limites
- La prise en charge du trafic multicast n’est pas disponible lorsque l’équipement fonctionne avec l’option de transfert définie sur
packet-based. - Prise en charge du trafic multicast disponible uniquement pour les topologies en étoile avec IP sur MPLS sur GRE et IP sur MPLS sur GRE
- La prise en charge du trafic multicast n’introduit aucun changement ni ne résout les limitations liées à la fonctionnalité de transfert de données VPN multicast (MVPN). Reportez-vous à la section Limitation des routes à annoncer par une instance VRF MVPN.
Gestion des flux à l’aide de l’instance de routage VRF
Le flux de pare-feu crée des sessions basées sur des données à 5 uplets (adresse IP source, adresse IP de destination, numéro de port source, numéro de port de destination et numéro de protocole) ainsi que sur des jetons d’interface d’interface d’entrée et d’interface de sortie du trafic. Par exemple, l’instance de routage VRF-1 et l’instance de routage VRF-2 ont le même trafic à 5 uplets qui peut entrer et sortir par le même tunnel GRE physique. Lorsque ces adresses IP superposées du même tunnel entrent dans le pare-feu ou en sortent, le flux de pare-feu ne peut pas installer plusieurs sessions dans la base de données en raison d’un conflit dans les informations de session. Des informations supplémentaires sont nécessaires pour que le pare-feu différencie les sessions pendant l’installation.
Le pare-feu peut utiliser les informations VRF des paquets balisés MPLS dans la clé de session pour différencier les sessions. Pour différencier les sessions des différentes instances VRF, Flow utilise les numéros d’identification VRF de la clé de session existante pour identifier chaque instance VRF. Cette clé de session est utilisée comme l’un des critères de correspondance lors de la recherche de session.
Vous pouvez utiliser les critères de correspondance suivants, ainsi que les conditions de correspondance à 5 uplets existants dans une stratégie de sécurité, pour autoriser ou refuser le trafic en fonction du VRF donné :
-
VRF source : instance de routage VRF associée à l’interface entrante du paquet. Lorsqu’un paquet MPLS entrant contenant une étiquette arrive au pare-feu, l’équipement décode l’étiquette et la mappe à l’interface entrante.
-
VRF de destination : instance de routage VRF associée à l’itinéraire final vers la destination. Lors du premier traitement de paquets d’une nouvelle session, le flux a besoin d’une route de destination pour acheminer un paquet vers l’équipement ou l’interface de saut suivant. Flow recherche la table de routage initiale à partir de l’interface entrante ou d’une table RTT distincte jusqu’à ce qu’il trouve le périphérique ou l’interface de saut suivant final. Une fois l’entrée de route finale trouvée, et si cette route pointe vers un périphérique de saut suivant MPLS, le VRF de destination est affecté à l’instance de routage dans laquelle la route finale est trouvée.
Traitement des flux à l’aide du Virtual Routing and Forwarding Group
- Comprendre les groupes de routage et de transfert virtuels
- Types de groupes VRF
- Mouvement VRF
- ID de groupe VRF
- Configuration des groupes VRF
- Opérations du groupe VRF
- Traitement du premier chemin à l’aide du groupe VRF
- Traitement rapide des chemins à l’aide du groupe VRF
Comprendre les groupes de routage et de transfert virtuels
Le réseau d’entreprise SD-WAN est composé de plusieurs réseaux L3VPN, comme indiqué dans la figure ci-dessous.
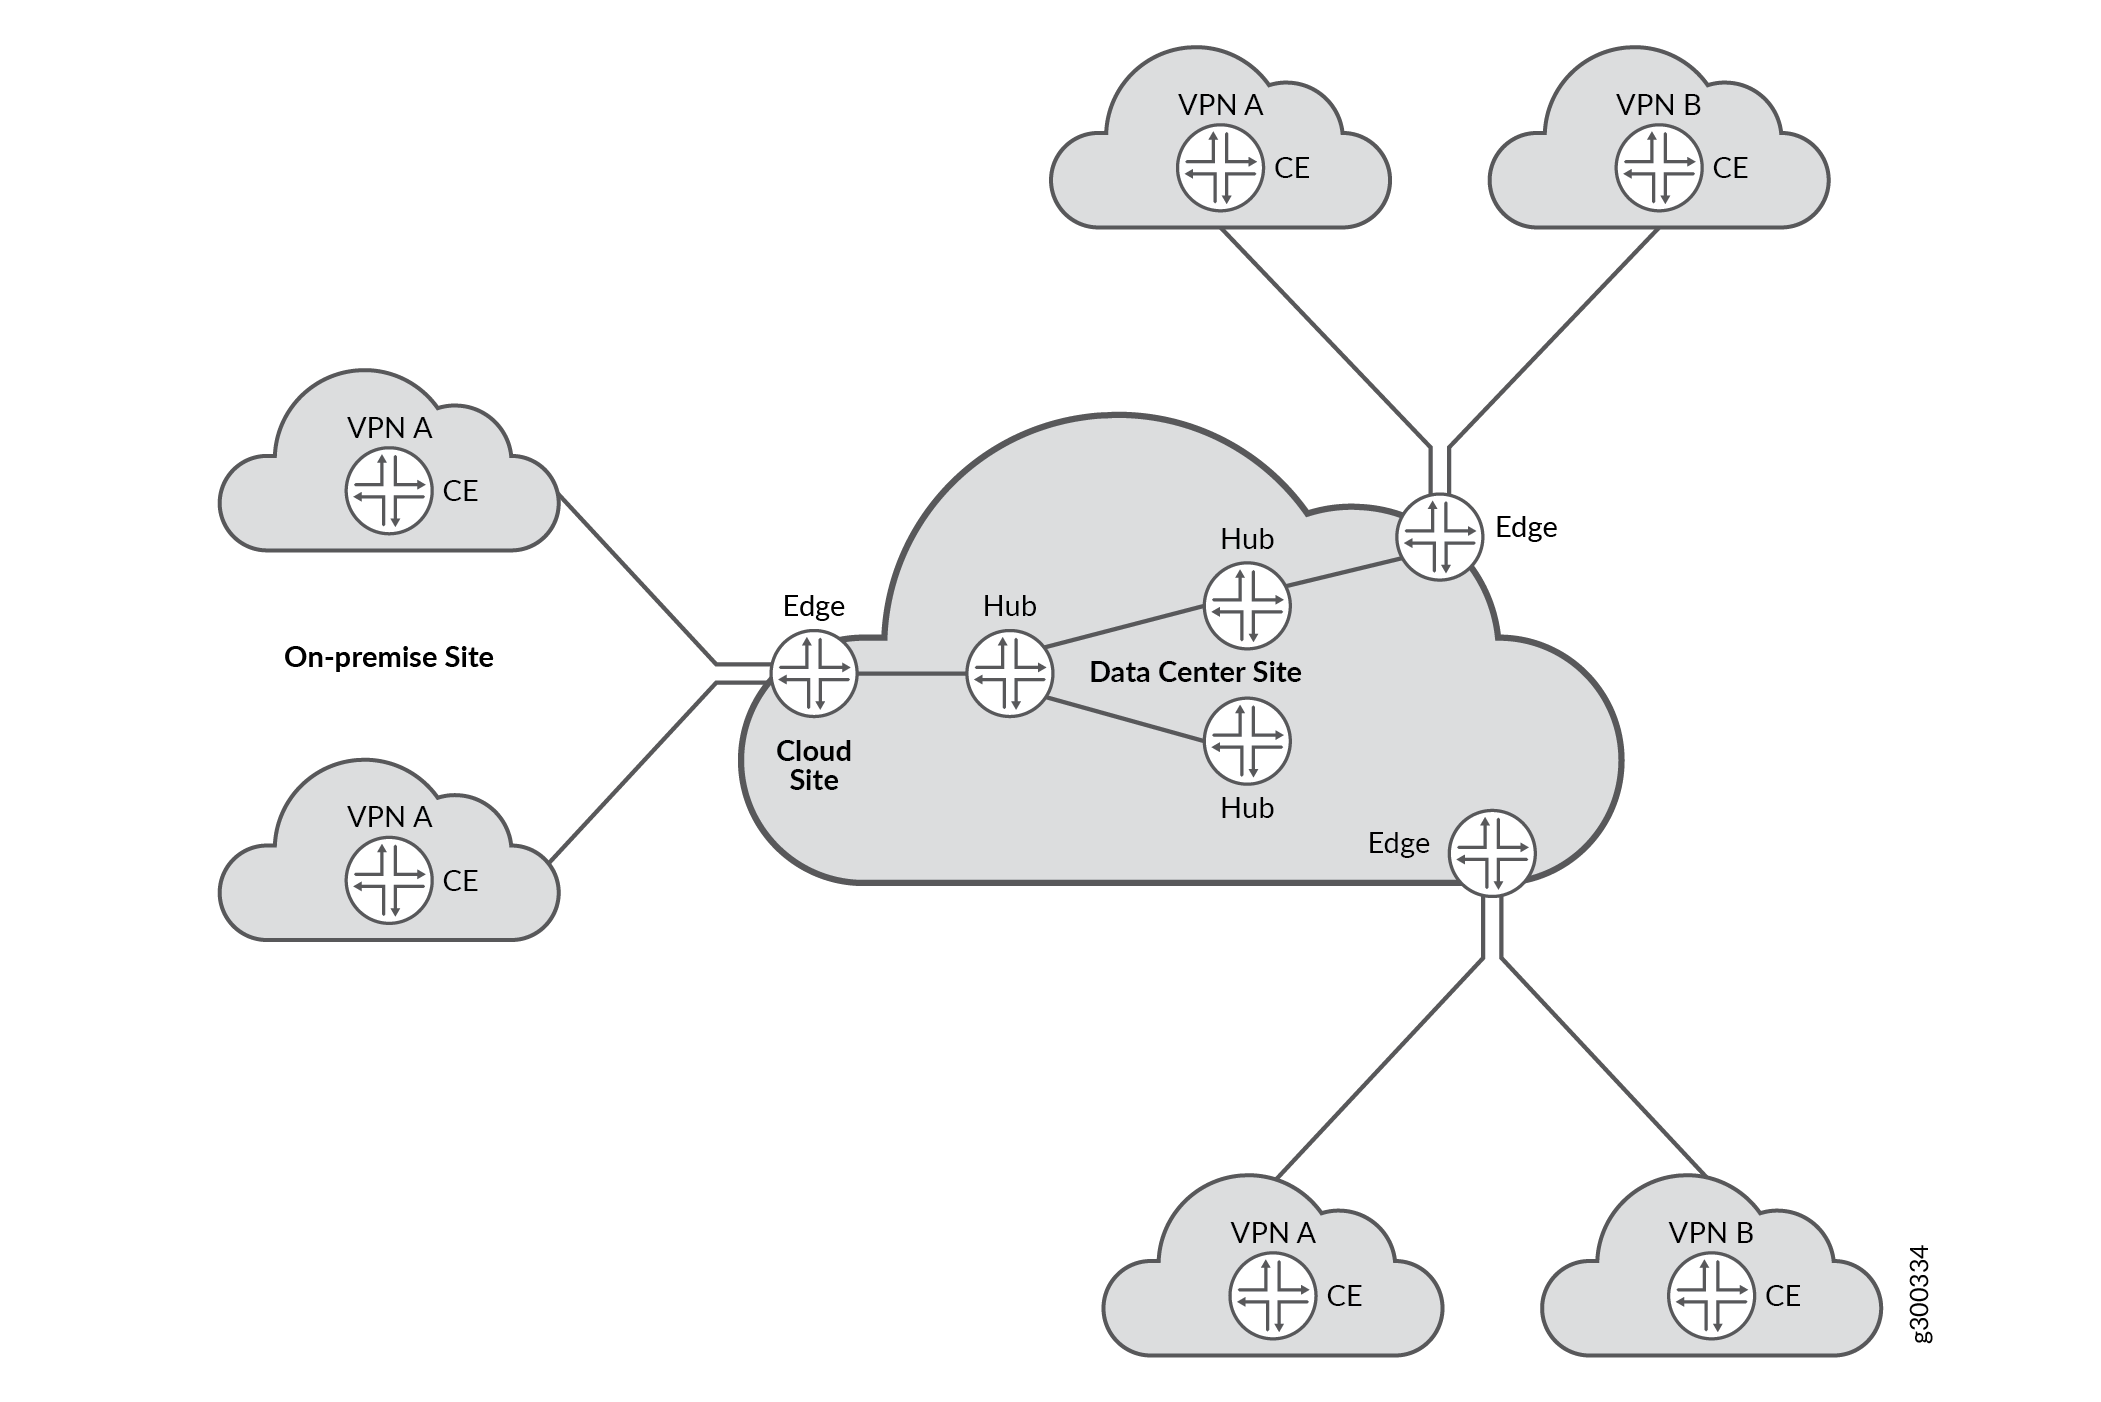
Les réseaux L3VPN sont identifiés sur un site (équipement CPE) comme un ensemble d’instances VRF. Les instances VRF d’un site appartenant à un réseau L3VPN sur un site sont utilisées pour le transfert basé sur la stratégie d’application. La gestion des sessions de flux de pare-feu a été améliorée pour prendre en charge la commutation du trafic à mi-flux entre ces instances VRF en fonction de stratégies de pilotage basées sur les applications. Les instances VRF qui font logiquement partie d’un réseau L3VPN donné peuvent être configurées en tant que groupe VRF. Les commandes de configuration NAT et de pare-feu existantes ont été améliorées pour prendre en charge les opérations sur le groupe VRF.
La figure ci-dessous décrit comment le trafic au sein d’un L3VPN est dirigé sur plusieurs VRF en fonction des politiques APBR.
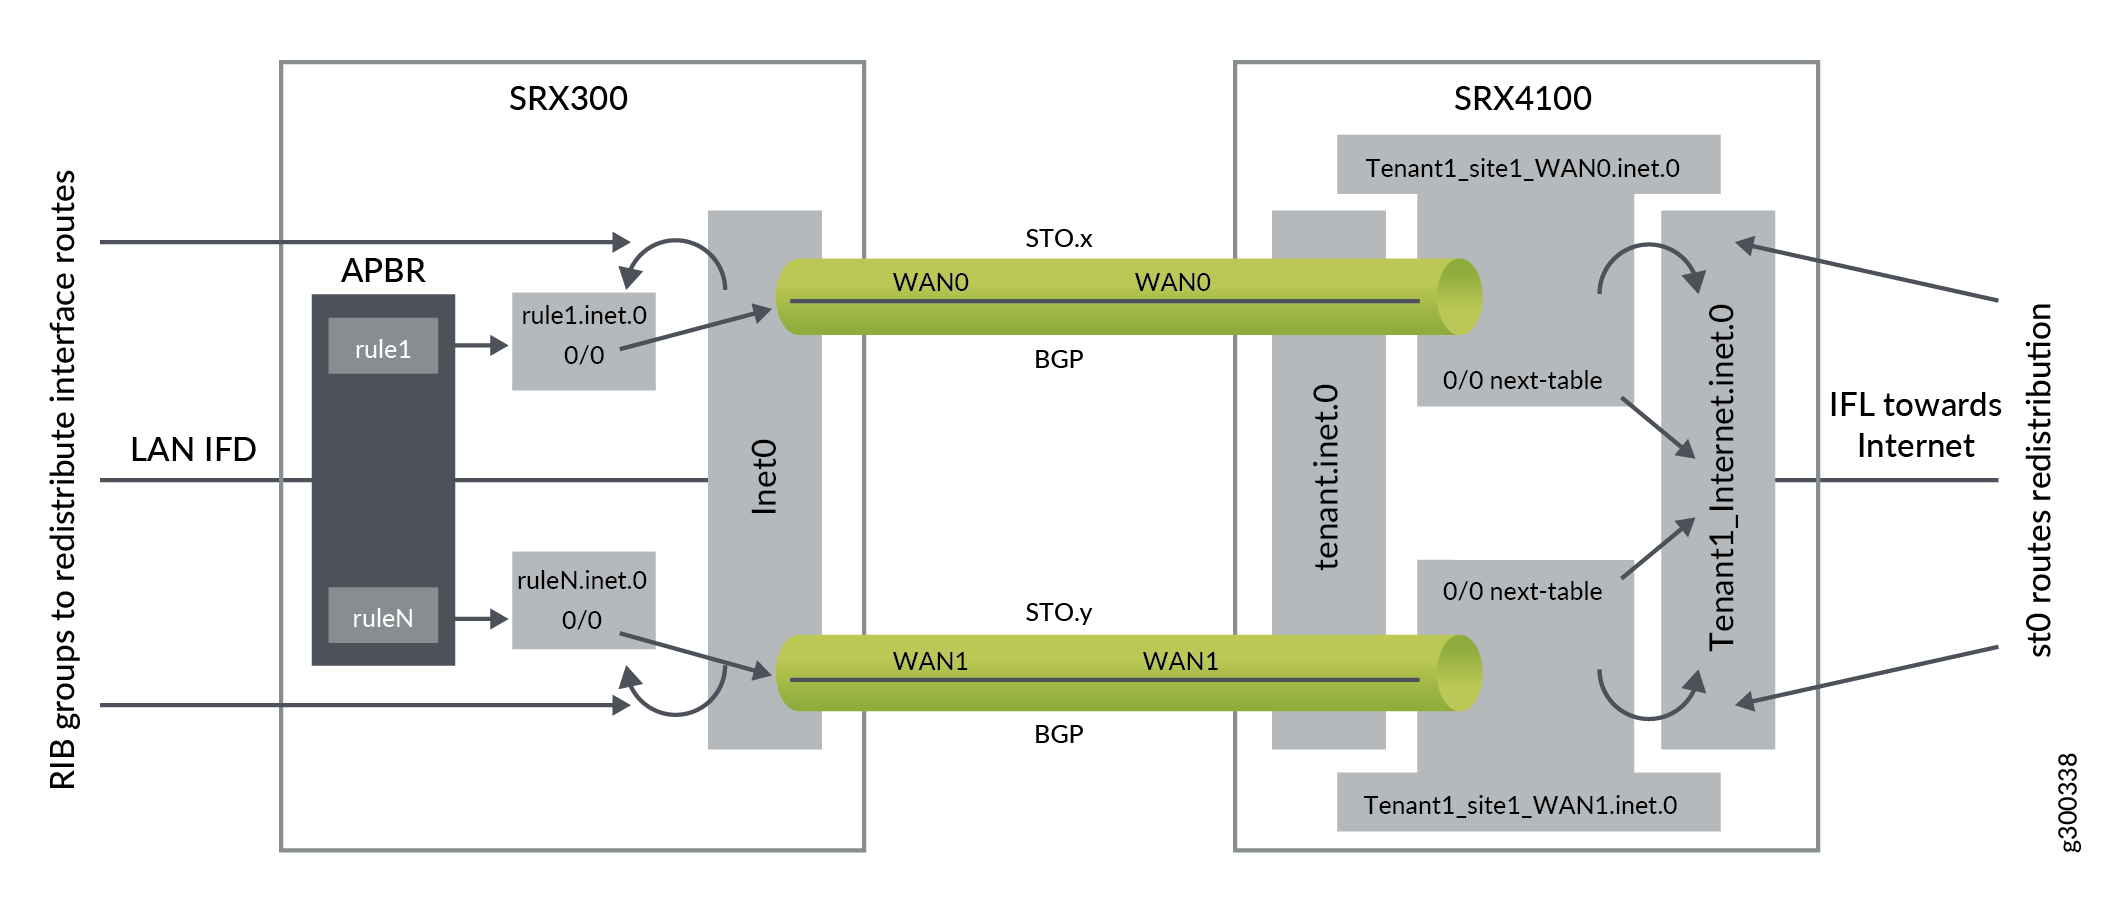
Lorsque vous configurez les groupes VRF à l’aide d’instances VRF, un ID de groupe VRF est généré. Ces groupes VRF sont utilisés dans les modules suivants pour contrôler le SD-WAN L3VPN :
-
Security Policy - Pour le contrôle des politiques.
-
Flow - Pour rechercher des stratégies en fonction des noms de groupe VRF, ainsi que de la zone source ou de destination, de l’adresse IP source ou de destination et du protocole. Par conséquent, les sessions sont créées en utilisant des groupes VRF comme facteur de différenciation.
-
NAT - Pour prendre en charge les règles NAT basées sur les noms de groupes VRF.
-
ALG - Créer des sessions ALG en utilisant des groupes VRF comme facteur de différenciation.
La fonctionnalité des groupes VRF :
-
Il permet à une session de basculer entre deux VRF MPLS.
-
Lorsque les instances VRF font partie du même groupe VRF, les fonctionnalités de sécurité telles que les modules de flux, de stratégie, de NAT ou ALG traitent les instances VRF de la même manière.
-
Lorsque vous configurez les groupes VRF à l’aide d’instances VRF, un ID de groupe VRF est généré. Cet ID de groupe est stocké dans la session pour identifier le groupe VRF d’une instance VRF particulière.
Le groupe VRF est introduit pour prendre en charge les sessions L3VPN basées sur MPLS dans le réseau SD-WAN. Il est utilisé pour contrôler le trafic L3VPN MPLS dans les modules de politique, de flux, NAT et ALG lorsqu’il y a des adresses réseau IP qui se chevauchent ou pas de chevauchement dans le réseau L3VPN MPLS.
Si le trafic transite entre des réseaux L3VPN non MPLS, les groupes VRF ne sont pas configurés. Lorsque les groupes VRF ne sont pas configurés, l’ID de groupe VRF est égal à zéro ou la stratégie utilise l’option any Groupe VRF.
L’objectif des groupes VRF est de :
-
Pour différencier les sessions L3VPN des réseaux MPLS L3VPN.
-
Avoir un contrôle de politique et de NAT entre un réseau MPLS L3VPN.
Types de groupes VRF
Il existe deux groupes VRF importants dans le réseau L3VPN :
-
Groupe Source-VRF
-
Groupe VRF de destination
Pour comprendre quelles instances VRF peuvent être regroupées pour le groupe VRF source ou le groupe VRF destination, utilisez les informations suivantes :
-
Source-VRF instances: liste des instances VRF qui négocient différents chemins MPLS vers la même destination entrante.
-
Destination-VRF instances— Liste des instances VRF qui contiennent les routes de destination pour un trafic L3VPN donné.
Si le trafic est initié dans la direction opposée, les groupes VRF changent de rôle en fonction de la direction du trafic.
Mouvement VRF
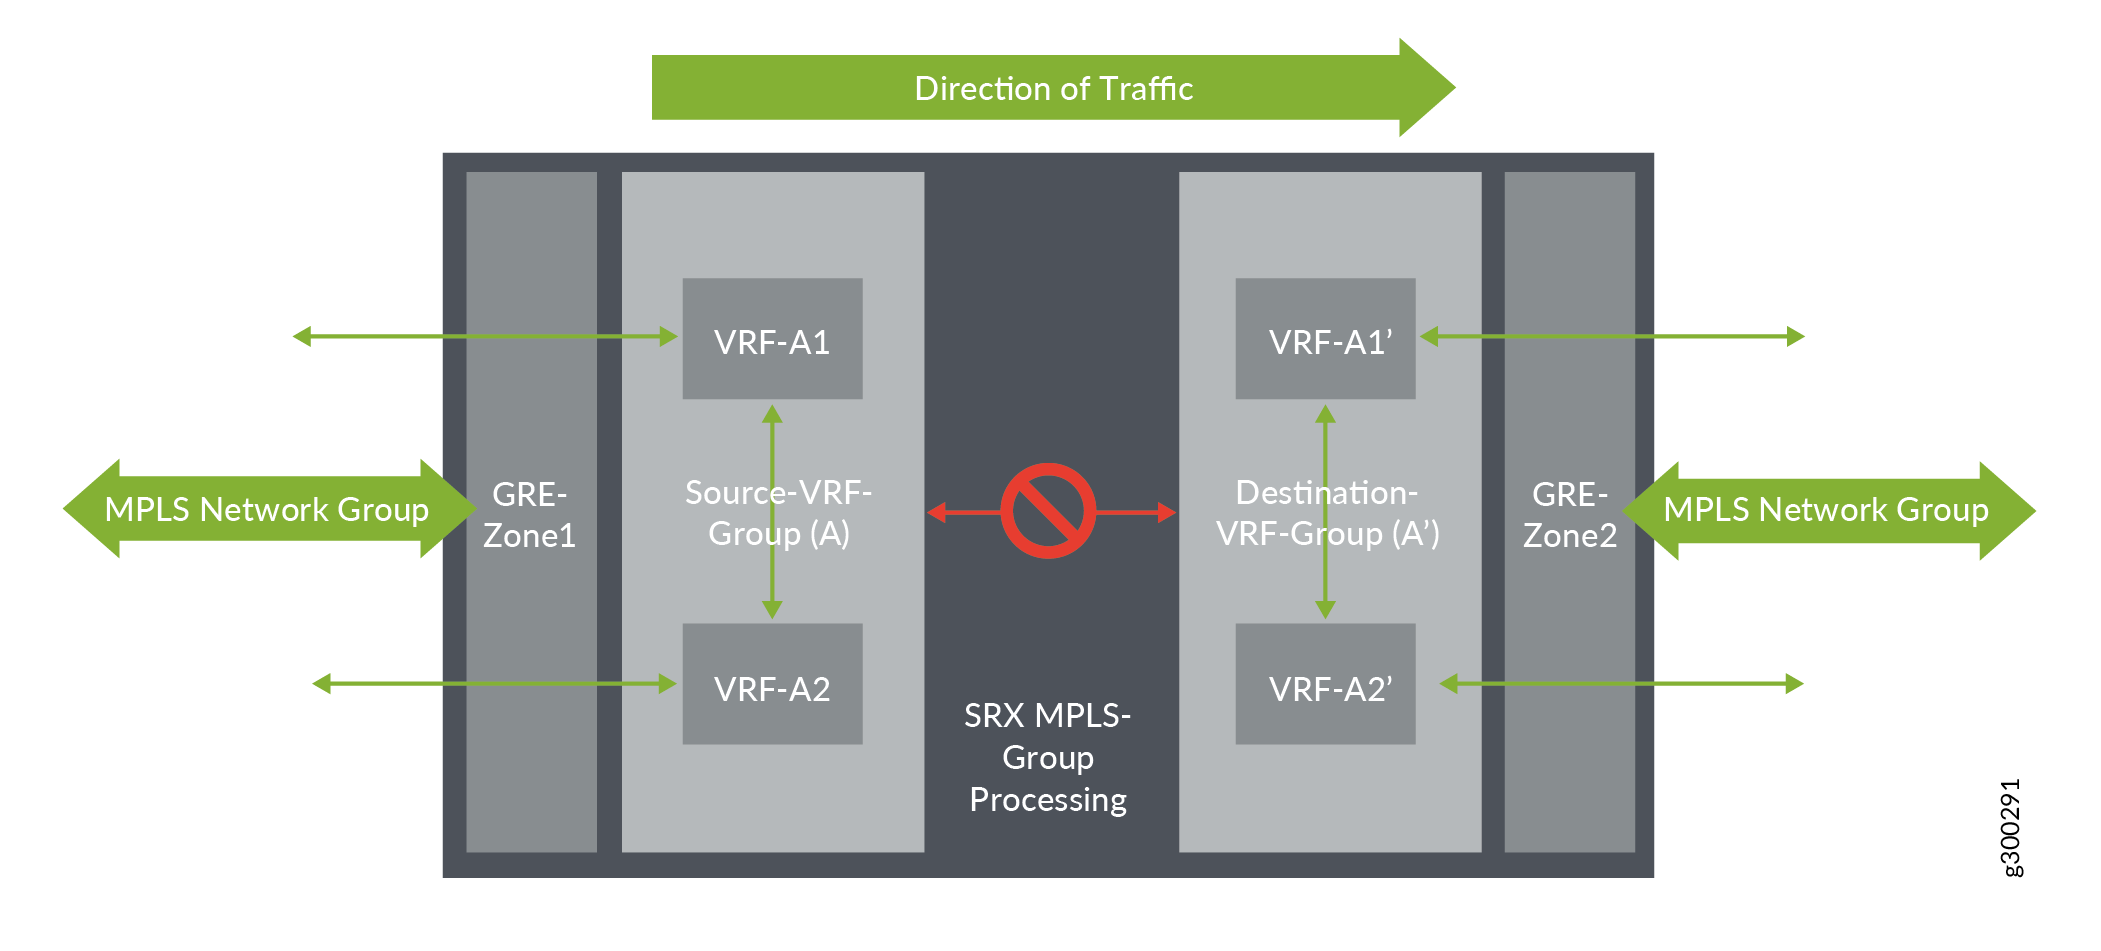
D’après la figure 3, le flux de trafic initial pour l’établissement d’une session s’effectue de gauche à droite. Le trafic entre dans la zone GRE 1, puis entre dans le groupe VRF source (A) et passe par le groupe VRF de destination (A') avant de sortir par GRE_Zone2.
De même, la recherche de stratégie est lancée à partir de GRE_Zone1->Source-VRF group(A)->Destination-VRF group->(A’)->GRE_Zone2 et les sessions de flux sont configurées, en utilisant le groupe VRF source (A) et le groupe VRF de destination (A) comme valeurs clés supplémentaires dans les sessions. Lorsque les sessions de flux sont effectuées à l’aide de groupes VRF, le trafic peut basculer (réacheminer) d’un VRF à un autre VRF au sein du groupe.
 VRF
ID de groupe VRF
Pour stocker l’ID de groupe VRF, un nombre de 16 bits est utilisé dans une structure de données de clé de session.
Configuration des groupes VRF
Pour configurer un groupe VRF, procédez comme suit :
-
Répertoriez les instances VRF qui doivent être regroupées.
-
Attribuez un nom au groupe VRF.
-
Application des instances VRF et du nom du groupe VRF dans la commande
set security l3vpn vrf-group group-name vrf vrf1 vrf vrf2CLI
Les groupes VRF source et de destination sont configurés séparément en fonction de contextes différents.
-
Source VRF group: le groupe VRF source pour l’instance de routage est associé au paquet MPLS. Lorsque l’appareil reçoit un paquet MPLS, le paquet est décodé et mappé à l’interface LSI. L’interface LSI contient les informations de la table de routage qui aident à identifier les détails du groupe VRF.
-
Destination VRF group: lors du traitement du flux de premier chemin du paquet d’une nouvelle session, les informations de route de destination sont requises pour acheminer le paquet vers le saut suivant ou l’interface. Flow recherche les informations de routage dans la table de routage. Lorsque les informations de route reçues pointent vers MPLS comme saut suivant, le VRF de cette route est utilisé pour identifier le groupe VRF de destination.
Les groupes VRF source et de destination sont les mêmes dans certains cas lorsque vous préférez contrôler tous les VRF associés dans un réseau L3VPN.
Opérations du groupe VRF
Lorsqu’un groupe VRF est configuré, un ID de groupe unique pour différents groupes VRF est créé. Vous pouvez effectuer différentes opérations telles que l’ajout, la suppression ou la modification d’un VRF dans un groupe VRF.
- Ajout de VRF à un groupe VRF
- Suppression du VRF d’un groupe VRF
- Modification du groupe VRF
- Suppression du groupe VRF
Ajout de VRF à un groupe VRF
Lorsqu’un VRF est ajouté à un groupe VRF, l’ID de groupe VRF correspondant est affecté au VRF. Lorsque vous ajoutez un VRF à un groupe VRF, rappelez-vous ce qui suit :
-
Un VRF ne peut être ajouté qu’à un seul groupe VRF. Il ne peut pas faire partie de plusieurs groupes VRF.
-
Un maximum de 32 VRF peuvent être configurés dans un groupe VRF.
-
Lorsqu’un VRF est ajouté, il a un impact sur la session existante et une nouvelle session est créée conformément à la stratégie.
-
Lorsque de nouvelles sessions sont créées après l’ajout d’un nouveau VRF au groupe VRF, les sessions utilisent le nouvel ID de groupe VRF du nouveau VRF.
Suppression du VRF d’un groupe VRF
Lorsqu’un VRF est supprimé d’un groupe VRF, l’ID de groupe VRF de ce groupe VRF passe à zéro, mais le VRF reste disponible dans l’appareil. Lorsque vous supprimez un VRF d’un groupe VRF, cela a un impact sur les sessions existantes de deux manières :
-
Impacting existing sessions: lorsqu’un VRF est supprimé du groupe VRF, la session existante est supprimée et une nouvelle session est créée conformément à la stratégie.
-
Match Traffic: lorsqu’un VRF est supprimé du groupe VRF, l’ID de groupe VRF de ce VRF passe à zéro et ne correspond donc pas à la session. Le paquet est abandonné et une nouvelle session est créée, conformément à la stratégie.
Lorsqu’un VRF est supprimé du groupe VRF, la nouvelle session traitée à l’aide du VRF affecté installe un nouvel ID de groupe VRF. Cet ID de groupe VRF sera nul ou un nouvel ID de groupe est créé si vous ajoutez le VRF à un nouveau groupe VRF
Modification du groupe VRF
La modification d’un groupe VRF implique les opérations suivantes :
-
Changing VRF group name: Lorsque vous modifiez le nom du groupe VRF, le module de stratégie analyse les sessions existantes pour vérifier si le nouveau nom du groupe VRF correspond aux règles existantes.
-
Adding VRF to VRF group: Lorsqu’un VRF est ajouté à un groupe VRF, l’ID de groupe VRF correspondant est affecté au VRF.
-
Removing VRF from VRF group: Lorsqu’un VRF est supprimé d’un groupe VRF, l’ID de groupe VRF de ce VRF passe à zéro et le VRF est toujours disponible dans le périphérique.
Suppression du groupe VRF
Lorsque vous supprimez un groupe VRF à l’aide de la CLI, une analyse de session est effectuée sur les sessions existantes pour correspondre au groupe VRF supprimé. Si la session correspond au groupe VRF supprimé, cette session est supprimée de l’appareil en définissant un délai d’expiration non valide. Pour les sessions qui ne correspondent pas, l’ID de groupe VRP supprimé n’est pas affecté.
Traitement du premier chemin à l’aide du groupe VRF
Pour traiter un paquet, le traitement du premier chemin effectue les opérations suivantes :
-
MPLS Decoder: lorsque le flux reçoit un paquet MPLS ou non MPLS, le paquet est traité pour récupérer les détails du paquet entrant, de l’interface et de l’instance de routage de l’interface entrante.
-
FBF configuration: lorsque vous configurez des règles FBF pour rediriger les paquets entrants vers une autre instance de routage, la règle FBF recherche les informations de l’instance de routage et transmet les informations de l’instance de routage FBF au lieu de l’instance de routage entrante des paquets. Ce VRF FBF doit faire partie du groupe VRF pour contrôler le réseau L3VPN.
-
Initialize Routing-Table: lorsque le flux reçoit le paquet, la table de routage initiale du paquet est créée. Si la configuration FBF correspond aux filtres du pare-feu, les informations d’instance de routage de FBF sont utilisées pour la recherche de route. Sinon, flow utilise les informations d’instance de routage de l’interface entrante pour la recherche de route.
-
Finding Source VRF group: si le paquet entrant provient du réseau MPLS, il est mappé à l’instance VRF du groupe VRF source. Si le paquet entrant n’est pas un paquet MPLS, l’ID de groupe VRF source est égal à zéro.
-
Destination NAT using VRF group: vérifie si l’adresse IP de destination a besoin d’une traduction NAT. Le NAT de destination prend en charge deux types de critères de correspondance pour VRF :
-
Recherche de règles NAT à l’aide de VRF routing-group.
-
Résultat de la règle NAT à l’aide des informations VRF routing-instance et NAT.
-
-
Destination Route: la recherche de route effectuée dans la table de routage initiale est utilisée pour identifier l’interface sortante et les informations VRF de destination. Ces informations sont utilisées dans la recherche de stratégies et l’installation des sessions.
-
Final next-hop: la première étape pour trouver l’itinéraire de destination consiste à trouver le saut suivant de l’itinéraire pointé. À l’aide de ce saut suivant, le flux vérifie si le saut suivant pointe vers un réseau MPLS ou non. S’il ne pointe pas vers le réseau MPLS, le groupe VRF de destination sera zéro.
-
Destination VRF group— Lorsque le VRF de destination est identifié, l’ID de groupe VRF de destination est initialisé. Si le VRF de destination n’est affecté à aucun groupe, il est défini sur zéro.
-
First Path Policy Search: Flow effectue une recherche de stratégie pour vérifier si le paquet doit être autorisé ou refusé. Flow rassemble les informations clés de stratégie à 5 uplets et les informations VRF, et ces informations sont utilisées par le module de recherche de stratégies pour trouver la stratégie VRF appropriée.
-
Source NAT using VRF group: la session de flux effectue la NAT source à l’aide de la recherche de groupe NAT de règles VRF source. Source-NAT prend en charge deux types de critères de recherche NAT.
-
Recherche de règles Source-NAT à l’aide du groupe VRF.
-
Recherche de règles statiques-NAT à l’aide d’un groupe VRF ou d’une instance VRF.
-
-
Static NAT using VRF group or VRF instance: le NAT statique prend en charge routing-group dans rule-set et routing-instance dans rule with VRF type.
-
Lorsque le NAT statique correspond à la traduction NAT de destination d’un paquet IP donné, le groupe de routage VRF sera l’un des critères de correspondance et l’instance de routage VRF sera utilisée comme table de routage de destination.
-
Lorsque le NAT statique correspond en tant que traduction NAT source pour un paquet IP donné, l’instance de routage VRF est l’un des critères de correspondance.
-
-
Session Installation using VRF group: pendant le processus d’installation de session, l’ID de groupe VRF source est stocké dans l’aile avant, ce qui indique que l’aile pointe vers le réseau MPLS. L’ID de groupe VRF de destination trouvé à partir de la recherche d’itinéraire est stocké dans l’aile inversée, ce qui indique que l’aile pointe vers le réseau MPLS.
-
Re-routing using VRF group: une fois la session établie à l’aide des informations de groupe VRF, un nouveau routage est lancé si l’interface est en panne ou si la route initiale n’est pas disponible. Ces routes modifiées doivent faire partie du même groupe VRF (groupe Source-VRF/Groupe Destination-VRF) dans lequel la session est initialement établie de part et d’autre. Sinon, le trafic ne correspondra pas à la session et le trafic futur de la session peut être abandonné ou créer de nouvelles sessions conformément à la stratégie.
Traitement rapide des chemins à l’aide du groupe VRF
Le traitement de chemin rapide effectue les étapes suivantes pour traiter un paquet.
-
MPLS Decoder: lorsqu’un paquet MPLS ou un paquet non MPLS est reçu, le paquet subit un traitement MPLS. Une fois le traitement terminé, le flux reçoit les détails du paquet, de l’interface et de l’instance de routage entrants.
-
FBF configuration: lorsque vous configurez des règles FBF pour rediriger les paquets entrants vers une autre instance de routage, la règle FBF recherche les informations de l’instance de routage et transmet les informations de l’instance de routage FBF au lieu de l’instance de routage entrante des paquets. Ce VRF FBF doit faire partie du groupe VRF pour contrôler le réseau L3VPN.
-
Session look-up using VRF Group-ID: pendant le processus de recherche de session, le flux vérifie s’il faut transmettre l’ID de groupe VRF dans la clé de session pour la recherche. Si l’interface entrante est MPLS, le flux transmet les informations d’ID de groupe VRF de l’instance de routage VRF mappée à la clé de session avec d’autres informations de tuple de clé. Si l’interface entrante n’est pas MPLS, l’ID de groupe VRF sera égal à zéro.
-
Session Route change: si la route change pour la session en cours de route, le flux recherche le nouveau VRF qui appartient à cette route. Si le nouvel ID de groupe VRF diffère de l’ID de groupe VRF de la session, la route ne sera pas traitée et les futurs paquets seront abandonnés. Par conséquent, pour le réacheminement, la nouvelle route doit appartenir à un VRF qui appartient au groupe VRF de session.
-
VRF Group policy change: lorsque la stratégie de session de groupe VRF est modifiée en raison d’attributs de stratégie tels que zone/interface/IP/groupe VRF source/groupe VRF de destination, la stratégie est mise en correspondance pour la même session en fournissant le n-uplet de stratégie 5 ainsi que les valeurs du groupe VRF source et du groupe VRF de destination pour vérifier si la stratégie est valide ou non. Lors de la nouvelle correspondance, si la stratégie ne correspond pas aux informations de session, celle-ci s’arrête.
-
VRF session display: le groupe VRF source et le groupe VRF de destination sont affichés dans l’affichage de sortie de session pour différencier les différents groupes VRF pour le même tuple.
-
High Availability: la haute disponibilité est prise en charge sans changement de comportement lorsque des informations supplémentaires d’ID de groupe VRF sont synchronisées avec le nœud homologue HA pour différencier les différents groupes VRF de la session
Traitement des flux avec les zones sensibles VRF
Dans la gestion des sessions, nous intégrons désormais les ID de zone dans le tuple de session. L’ID de groupe VRF (Virtual Routing and Forwarding) est remplacé par l’ID de zone, que les sessions de flux mettent en cache et transmettent pour traitement ultérieur.
La gestion des sessions par zone assure l’alignement sur les configurations réseau en associant précisément les sessions aux bonnes zones d’interface et de superposition. Lorsqu’une zone change de configuration, par exemple en modifiant une interface ou une zone de superposition, le système met automatiquement fin aux sessions liées aux zones affectées, ce qui assure la cohérence et la fiabilité de la structure de gestion des sessions. Seules les sessions associées aux zones modifiées sont terminées, tandis que celles liées aux zones non affectées continuent de fonctionner de manière transparente.