Présentation de l’interconnexion du datacenter VXLAN à l’aide d’EVPN
La technologie Ethernet VPN (EVPN) peut être utilisée pour interconnecter des réseaux VXLAN (Virtual Extensible Local Area Network) sur un réseau MPLS/IP afin de fournir une connectivité de datacenter. Cela repose sur la connectivité intra-sous-réseau de couche 2 et la séparation du plan de contrôle entre les réseaux VXLAN interconnectés.
Les sections suivantes décrivent la technologie et la mise en œuvre de l’intégration d’EVPN avec VXLAN à utiliser comme solution d’interconnexion de datacenters (DCI).
Présentation technologique de l’intégration VXLAN-EVPN pour DCI
Les sections suivantes donnent un aperçu conceptuel de VXLAN, EVPN, la nécessité de leur intégration pour DCI et les avantages qui en découlent.
- Comprendre le VXLAN
- Comprendre l’EVPN
- Présentation de l’intégration VXLAN-EVPN
- Format de paquet VXLAN-EVPN
- Procédure pas à pas VXLAN-EVPN sur les paquets
Comprendre le VXLAN
Le réseau local extensible virtuel (VXLAN) est un protocole d’encapsulation de couche 3 qui permet aux routeurs MX Series d’envoyer des paquets de couche 2 ou 3 via un tunnel VXLAN vers un centre de données virtualisé ou Internet. La communication est établie entre deux VTEP (Virtual tunnel endpoints), qui peuvent être des hôtes finaux, des commutateurs réseau ou des routeurs, qui encapsulent et déencapsulent le trafic de la machine virtuelle (VM) dans un en-tête VXLAN.
Le VXLAN est souvent décrit comme une technologie de superposition, car il permet d’étirer des connexions de couche 2 sur un réseau intermédiaire de couche 3 en encapsulant (tunneling) des trames Ethernet dans un paquet VXLAN comprenant des adresses IP. Cette fonctionnalité de VXLAN répond aux exigences d’un centre de données mutualisé, où la machine virtuelle de chaque locataire peut partager le serveur physique avec d’autres locataires répartis sur des serveurs physiques au sein de différents centres de données ou entre différents, en répondant au besoin croissant de fournir une connectivité de couche 2 transparente entre toutes les machines virtuelles appartenant à un locataire, en plus d’isoler le trafic de chaque locataire pour la sécurité et les chevauchements potentiels d’adresses MAC.
Les tunnels VXLAN sont créés entre les serveurs physiques par les hyperviseurs. Comme un serveur physique peut héberger plusieurs locataires, chaque hyperviseur crée plusieurs tunnels VXLAN.
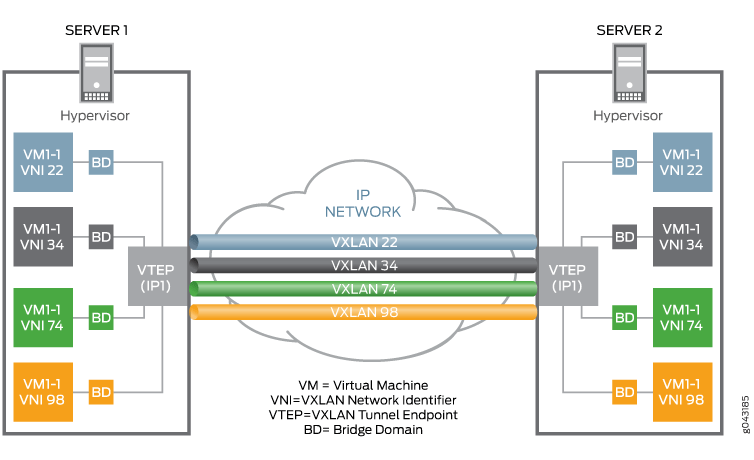 VXLAN
Le VXLAN est une technologie qui vous permet de segmenter vos réseaux (comme le font les VLAN), mais qui résout également les limitations d’évolutivité des VLAN et offre des avantages que les VLAN ne peuvent pas offrir. Voici quelques-uns des avantages clés de VXLAN :
-
En théorie, vous pouvez créer jusqu’à 16 millions de VXLAN dans un domaine administratif (contre 4 094 VLAN sur un équipement Juniper Networks).
Les routeurs MX Series prennent en charge jusqu’à 32K VXLAN. Cela signifie que les VXLAN permettent de segmenter le réseau à l’échelle requise par les constructeurs cloud pour prendre en charge un grand nombre de locataires.
-
Vous pouvez activer la migration de machines virtuelles entre des serveurs existant dans des domaines de couche 2 distincts en tunnelisant le trafic sur les réseaux de couche 3. Cette fonctionnalité vous permet d’allouer dynamiquement des ressources dans ou entre les centres de données sans être limité par les limites de la couche 2 ni être obligé de créer des domaines de couche 2 grands ou géographiquement étendus.
Comprendre l’EVPN
L’EVPN est une nouvelle technologie standardisée qui fournit une connectivité pontée multipoint virtuelle entre différents domaines de couche 2 sur un dorsale IP ou IP/MPLS. Comme pour d’autres technologies VPN telles que IPVPN et VPLS, les instances EVPN (EVI) sont configurées sur les routeurs PE pour maintenir une séparation logique des services entre les clients. Les PE se connectent aux équipements CE, qui peuvent être des routeurs, des commutateurs ou des hôtes. Les routeurs PE échangent ensuite des informations d’accessibilité à l’aide du Multi-Protocol BGP (MP-BGP) et le trafic encapsulé est transféré entre les PE. Étant donné que certains éléments de l’architecture sont communs avec d’autres technologies VPN, EVPN peut être introduit et intégré de manière transparente dans les environnements de service existants.
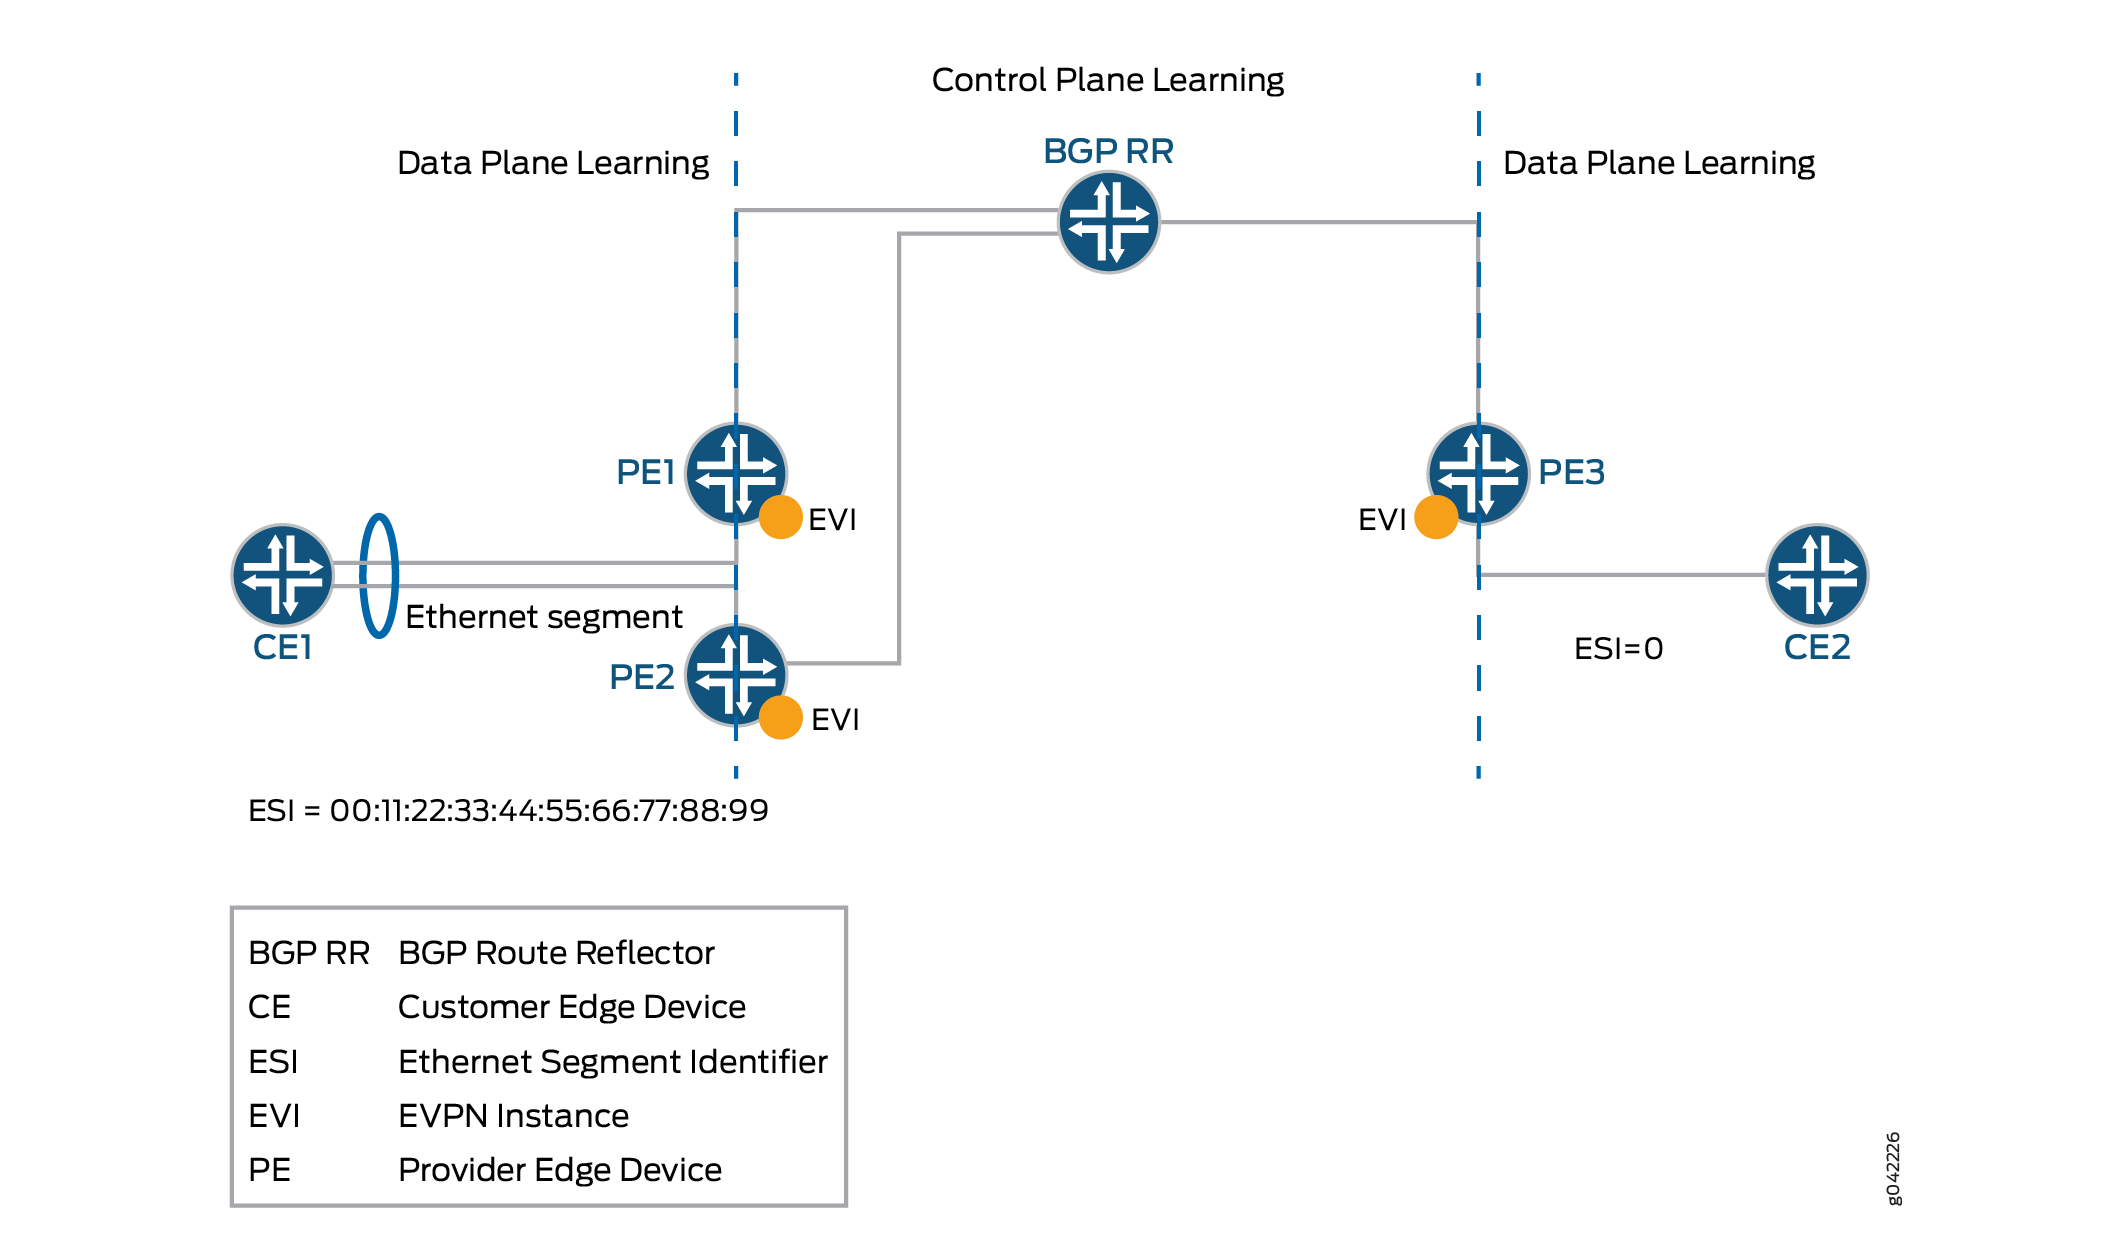
La technologie EVPN fournit des mécanismes d’interconnexion du datacenter (DCI) de nouvelle génération en ajoutant des procédures de plan de contrôle étendues pour échanger les informations de couche 2 (adresse MAC) et de couche 3 (adresse IP) entre les routeurs de bordure de centre de données (DCBR) participants. Ces fonctionnalités permettent de relever certains des défis DCI, tels que la mobilité transparente des machines virtuelles et le routage IP optimal. La mobilité transparente des machines virtuelles fait référence au défi de l’extension de la couche 2 et du maintien de la connectivité face à la mobilité des machines virtuelles, et le routage IP optimal fait référence au défi de prendre en charge le comportement de passerelle par défaut pour le trafic sortant d’une machine virtuelle et d’éviter le routage triangulaire du trafic entrant d’une machine virtuelle.
La technologie EVPN est utilisée par l’opérateur du datacenter pour offrir des services multi-locataires, flexibles et résilients qui peuvent être étendus à la demande. Cette flexibilité et cette résilience peuvent nécessiter l’utilisation de ressources de calcul entre différents centres de données physiques pour un seul service (extension de couche 2) et le déplacement des VM.
L’EVPN prend en charge le multihébergement entièrement actif, ce qui permet à un équipement CE de se connecter à deux routeurs PE ou plus, de sorte que le trafic est transféré en utilisant toutes les liaisons entre les appareils. Cela permet au CE d’équilibrer la charge du trafic vers les multiples routeurs PE. Plus important encore, elle permet à un PE distant d’équilibrer la charge du trafic vers les PE multirésidents sur le réseau central. Cet équilibrage de charge des flux de trafic entre les centres de données est connu sous le nom de crénelage. EVPN possède également des mécanismes qui empêchent la mise en boucle du trafic de diffusion, d’unicast inconnu et de multicast (BUM) dans une topologie multihébergement entièrement active.
Le multihébergement fournit une redondance en cas de défaillance d’une liaison d’accès ou de l’un des routeurs PE. Dans les deux cas, le trafic du CE vers le PE utilise les liens actifs restants. Pour le trafic dans l’autre sens, le PE distant met à jour sa table de transfert pour envoyer le trafic vers les PE actifs restants connectés au segment Ethernet multirésident. EVPN fournit un mécanisme de convergence rapide de sorte que le temps nécessaire pour effectuer cet ajustement est indépendant du nombre d’adresses MAC apprises par le PE.
Le plan de contrôle MP-BGP d’EVPN permet de déplacer dynamiquement les machines virtuelles actives d’un datacenter à un autre, ce que l’on appelle également le mouvement VM. Une fois qu’une VM est déplacée vers un serveur/hyperviseur de destination, elle transmet un ARP gratuit qui met à jour la table de transfert de couche 2 du PE au niveau du datacenter de destination. Le PE transmet ensuite une mise à jour de route MAC à tous les PE distants, qui à leur tour mettent à jour leurs tables de transfert. De cette manière, un EVPN suit le mouvement de la machine virtuelle, également connu sous le nom de mobilité MAC. L’EVPN dispose également de mécanismes pour détecter et arrêter l’instabilité MAC.
La technologie EVPN, similaire au VPN de couche 3 MPLS, est une technologie qui introduit le concept de routage des adresses MAC à l’aide de MP-BGP sur MPLS cœur. Voici quelques-uns des avantages clés de l’utilisation des EVPN :
-
Possibilité d’avoir un double équipement de périphérie multirésident actif.
-
Fournit un équilibrage de charge sur des liaisons double-actives.
-
Mobilité de l’adresse MAC.
-
Offre une mutualisation.
-
Fournit un crénelage.
-
Permet une convergence rapide.
Présentation de l’intégration VXLAN-EVPN
Le VXLAN définit un schéma de tunnelisation permettant de superposer des réseaux de couche 2 sur des réseaux de couche 3. Il permet un transfert optimal des trames Ethernet avec prise en charge du multipathing du trafic unicast et multicast avec l’encapsulation UDP/IP pour la tunnelisation, et est principalement utilisé pour la connectivité intra-datacenter du site.
D’autre part, une caractéristique unique d’EVPN est que l’apprentissage de l’adresse MAC entre les appareils PE se produit dans le plan de contrôle. Une nouvelle adresse MAC détectée à partir d’un équipement CE est annoncée par le PE local, à l’aide de MP-BGP, à tous les équipements PE distants. Cette méthode diffère des solutions VPN de couche 2 existantes telles que VPLS, qui apprennent en inondant un unicast inconnu dans le plan de données. Cette méthode d’apprentissage MAC basée sur le plan de contrôle est la clé des nombreuses fonctionnalités utiles fournies par EVPN.
L’apprentissage MAC étant géré dans le plan de contrôle, l’EVPN a la flexibilité nécessaire pour prendre en charge différentes technologies d’encapsulation de plan de données entre les PE. Ce point est important, car tous les dorsale ne fonctionnent pas MPLS, en particulier dans les réseaux d’entreprise.
Aujourd’hui, EVPN suscite beaucoup d’intérêt car il répond à de nombreux défis auxquels sont confrontés les opérateurs réseau qui construisent des datacenters pour offrir des services de cloud et de virtualisation. L’application principale d’EVPN est l’interconnexion du datacenter (DCI), la capacité d’étendre la connectivité de couche 2 entre différents centres de données déployés pour améliorer les performances de fourniture du trafic applicatif aux utilisateurs finaux et pour la reprise après sinistre.
Bien qu’il existe diverses technologies DCI disponibles, EVPN présente un avantage supplémentaire sur les autres technologies MPLS en raison de ses fonctionnalités uniques, telles que la redondance active-active, le crénelage et le retrait MAC de masse. Par conséquent, pour fournir une solution pour DCI, VXLAN est intégré à EVPN.
Chaque réseau VXLAN, connecté au cœur MPLS ou IP, exécute une instance indépendante du plan de contrôle IGP. Chaque équipement PE participe à l’instance du plan de contrôle IGP de son réseau VXLAN. Ici, chaque client est un centre de données, il dispose donc de son propre routeur virtuel pour l’underlay VXLAN.
Chaque nœud PE peut terminer l’encapsulation du plan de données VXLAN où chaque VNI ou VSID est mappé à un domaine de pont. Le routeur PE effectue l’apprentissage du plan de données sur le trafic reçu du réseau VXLAN.
Chaque nœud PE implémente EVPN pour distribuer les adresses MAC client apprises via le tunnel VXLAN dans BGP. Chaque nœud PE encapsule les trames VXLAN ou Ethernet avec MPLS lors de l’envoi des paquets sur le cœur MPLS et avec l’en-tête de tunnel VXLAN lors de l’envoi des paquets sur le réseau VXLAN
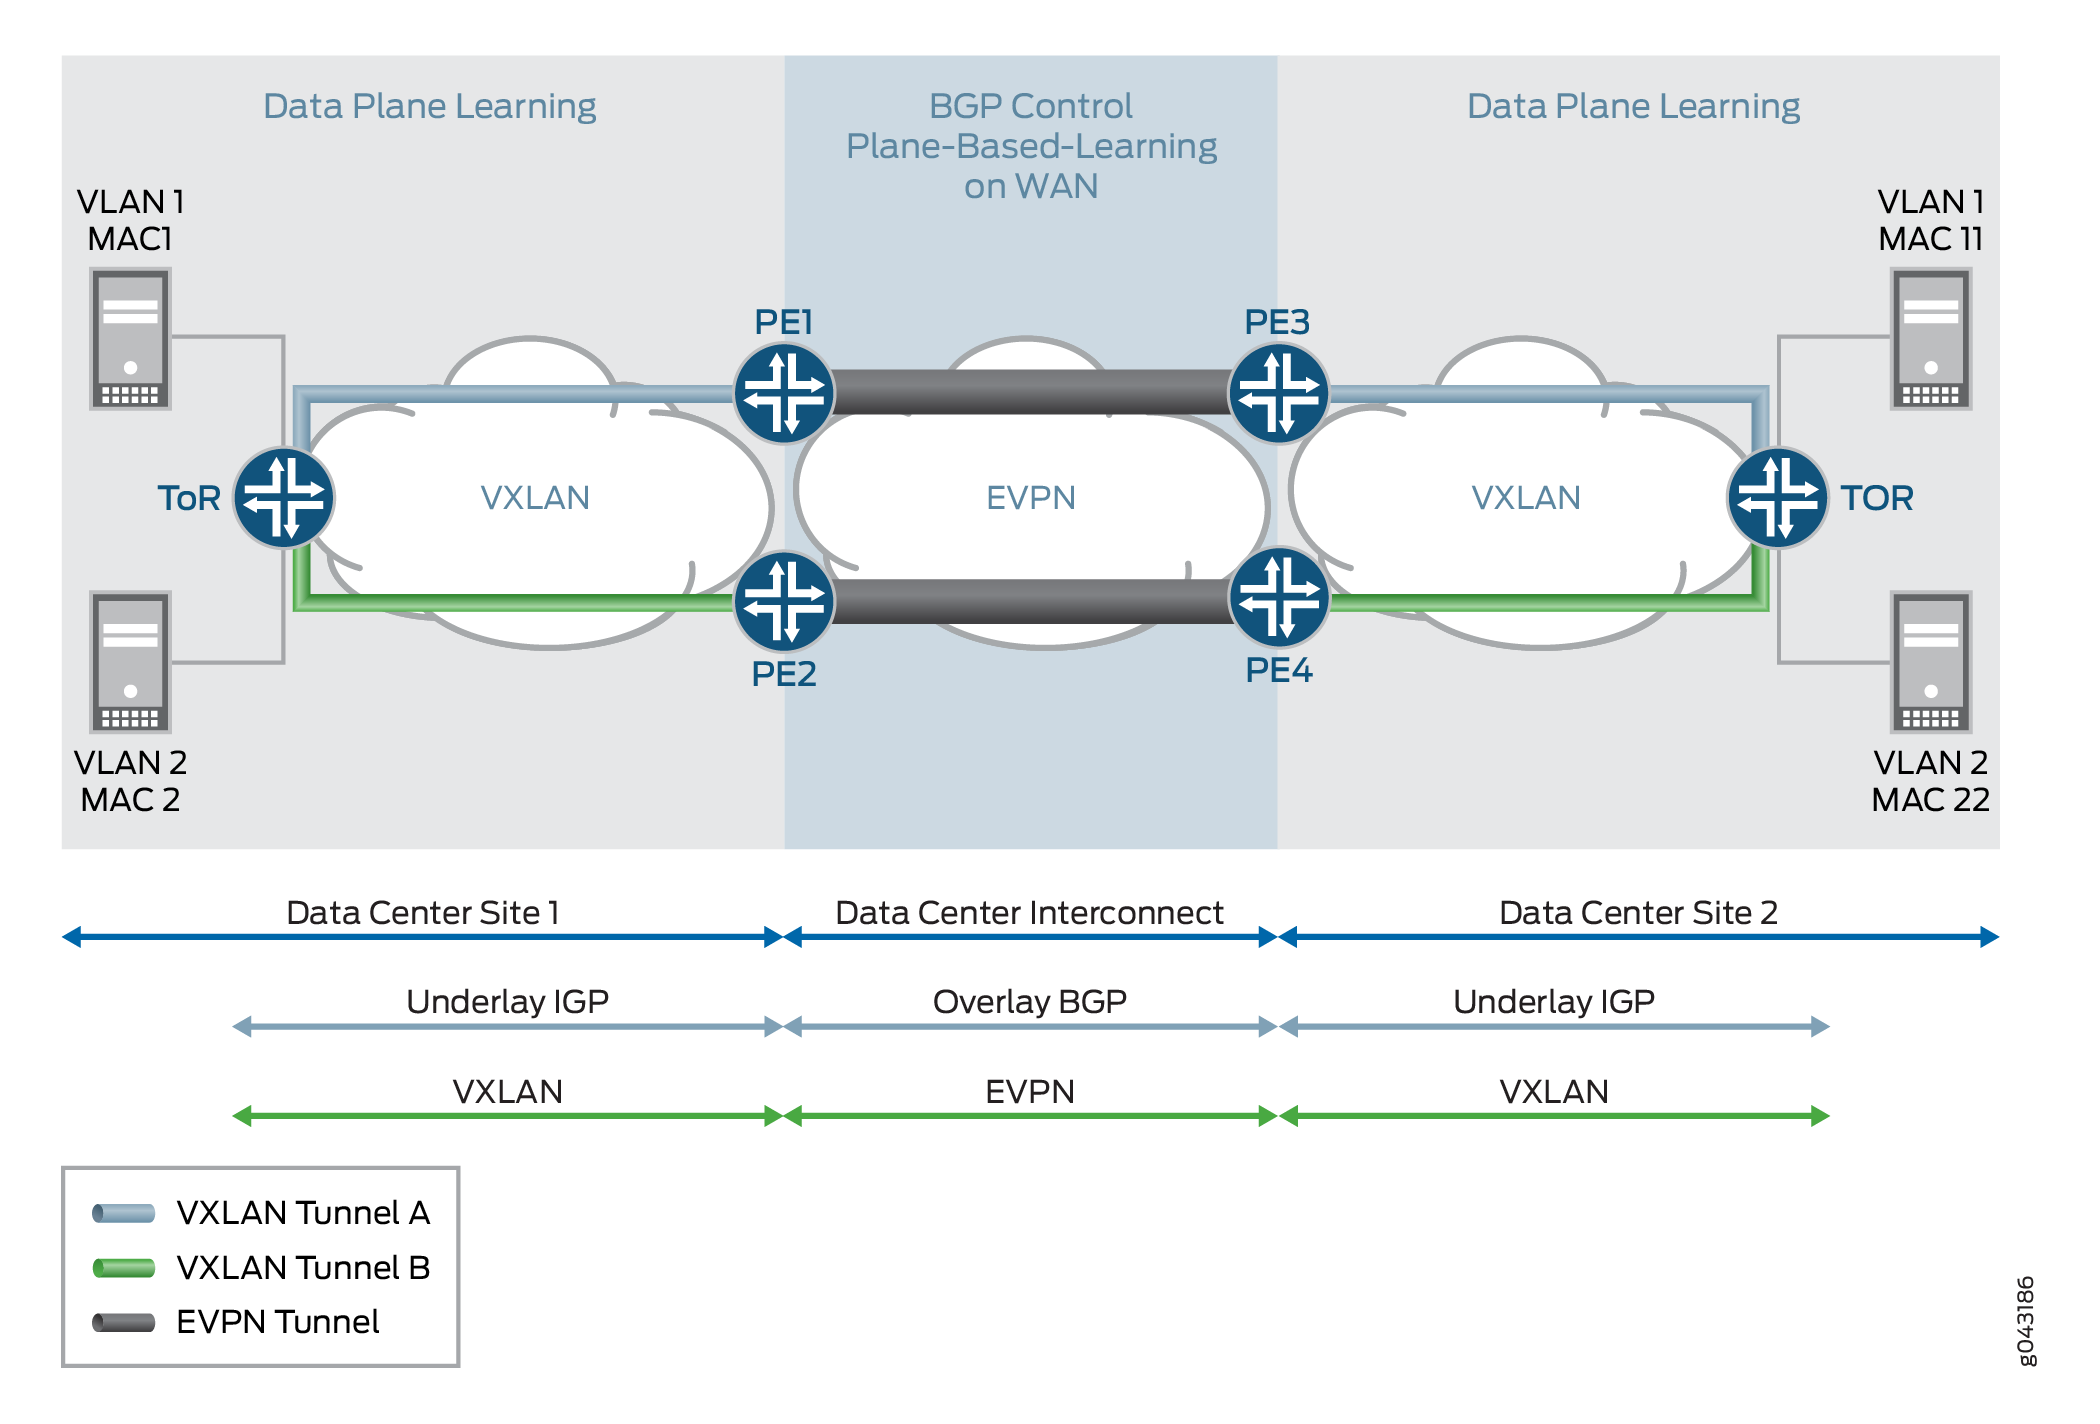 VXLAN-EVPN
Format de paquet VXLAN-EVPN
Le format de paquet VXLAN et EVPN est le suivant :
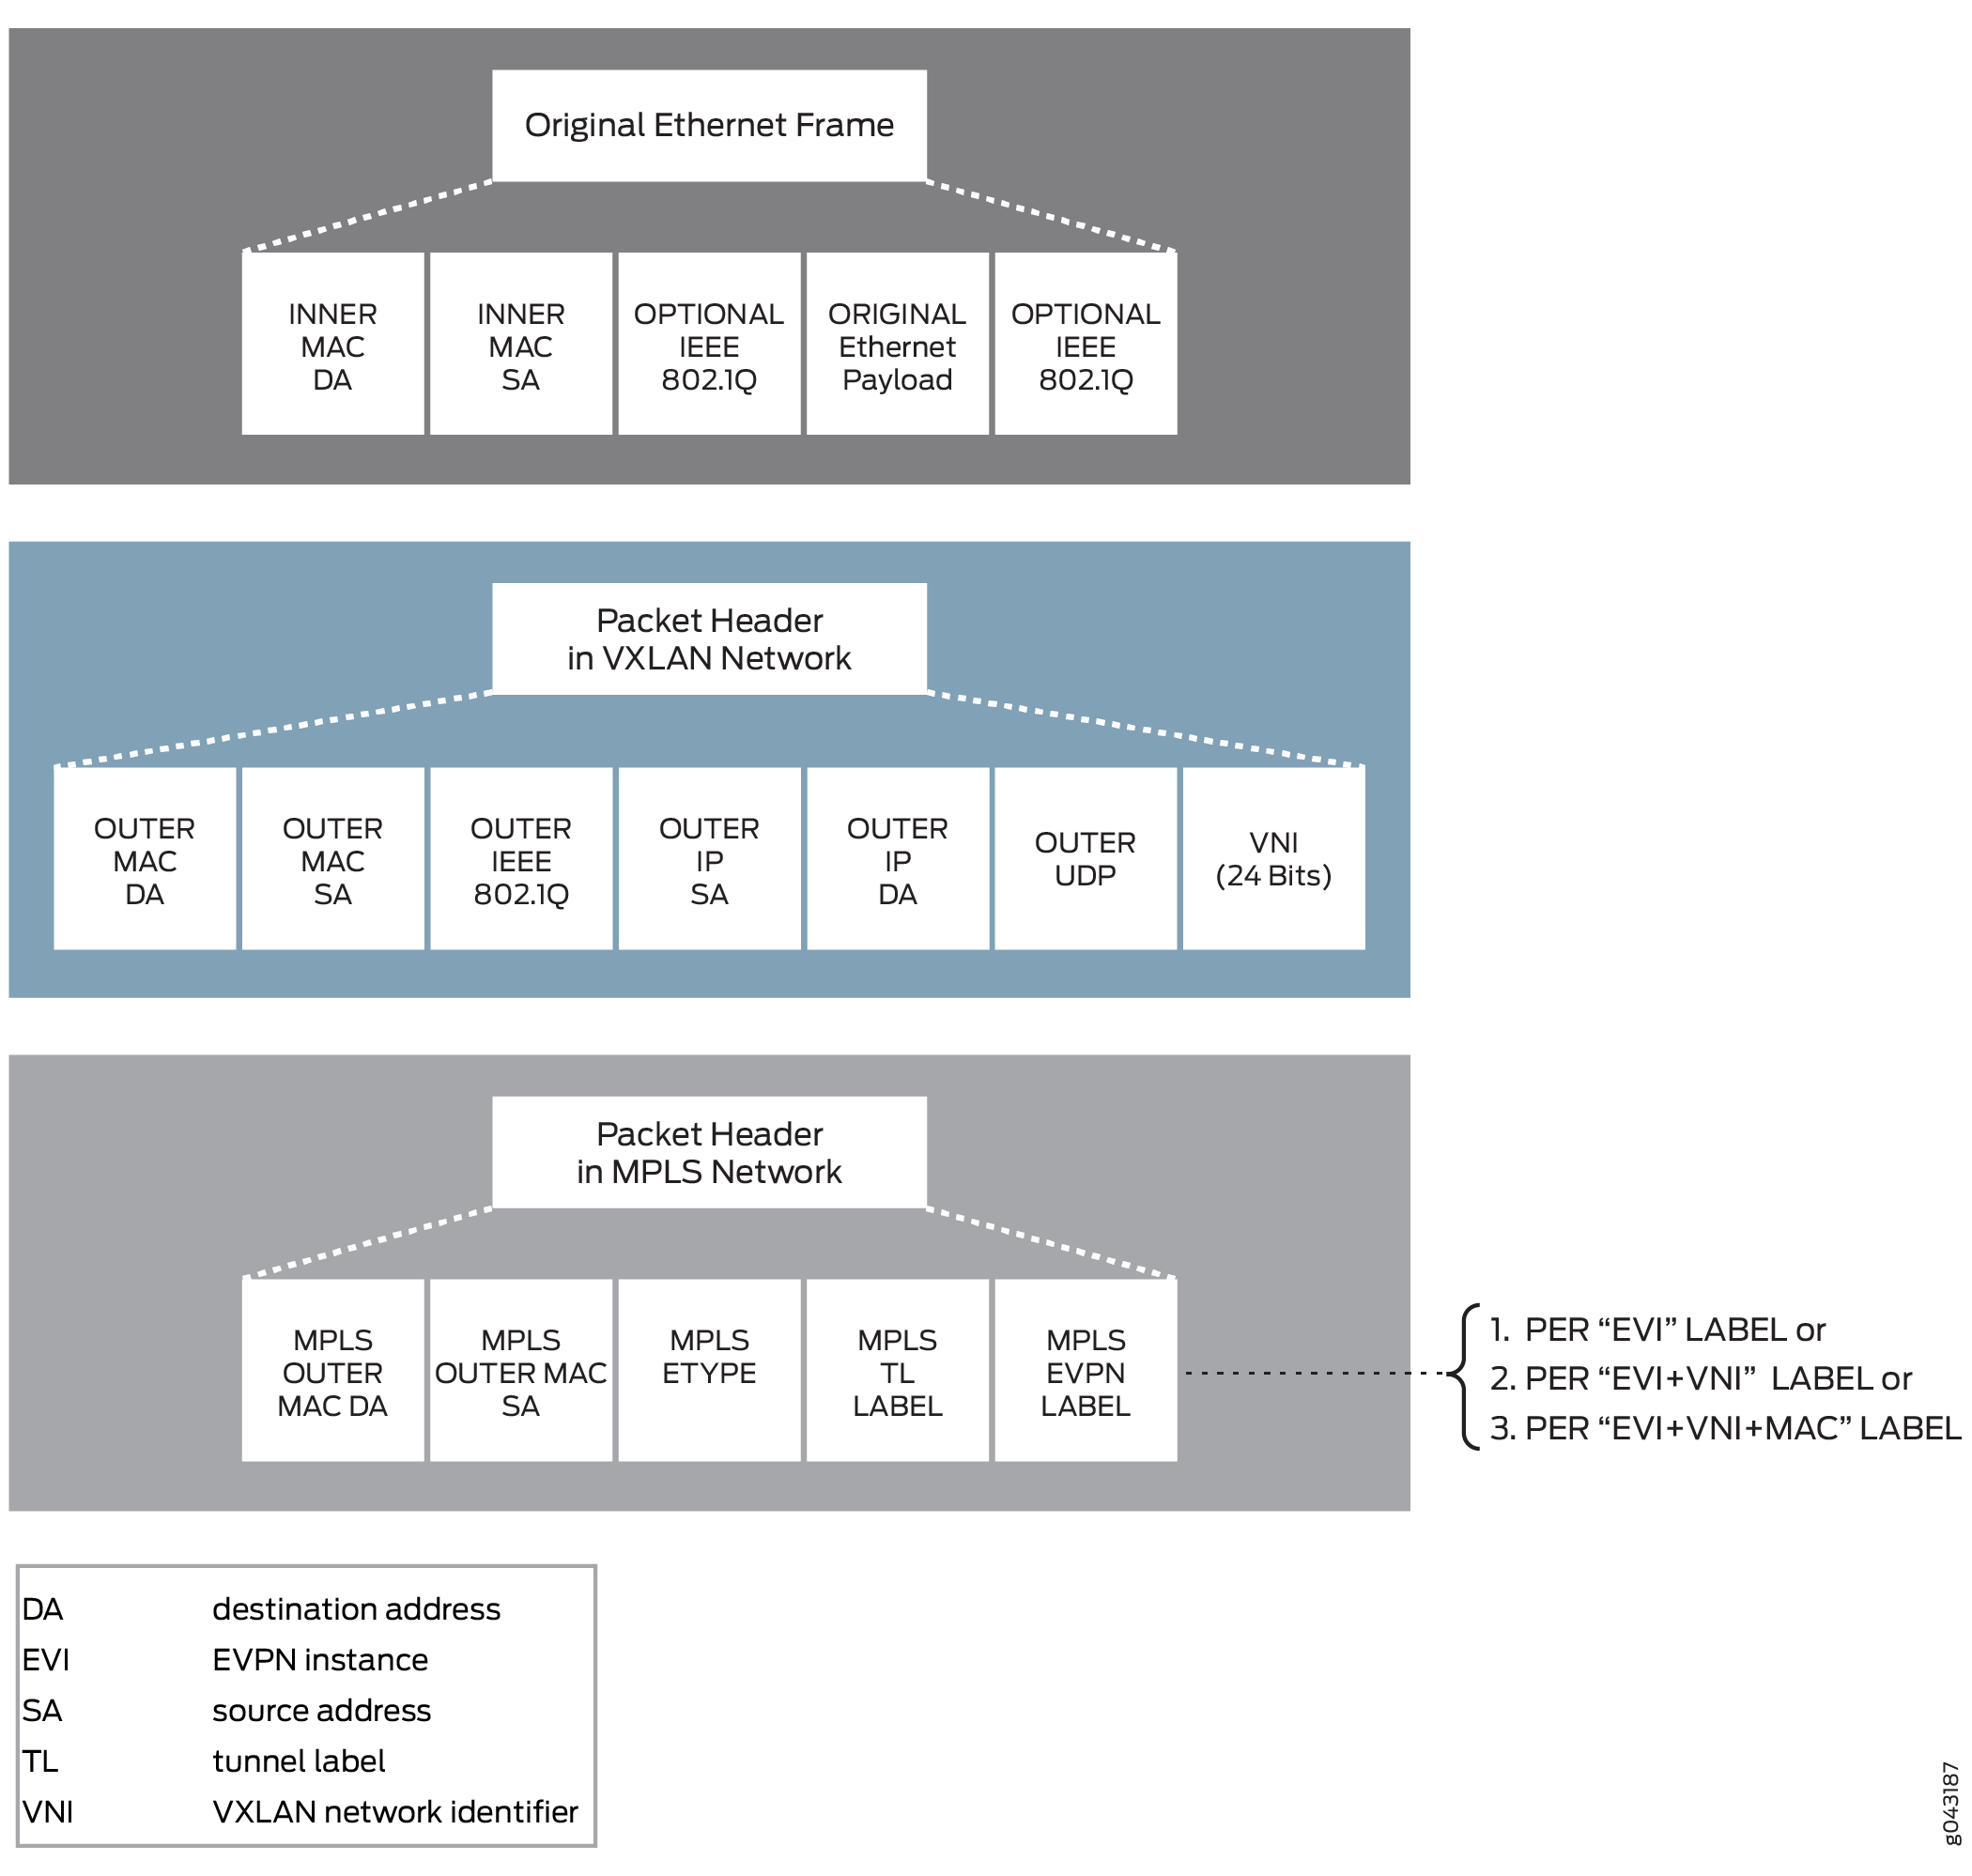 de paquet VXLAN-EVPN
Procédure pas à pas VXLAN-EVPN sur les paquets
Les sections suivantes décrivent la procédure pas à pas des paquets pour deux types de trafic entre les réseaux VXLAN et EVPN :
Gestion du trafic BUM
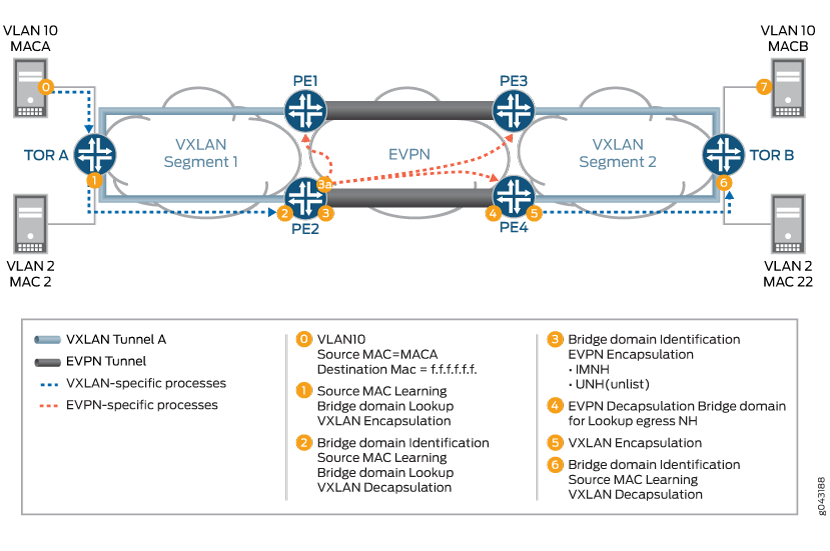
Le trafic BUM de VXLAN à EVPN entre le segment VXLAN1 et le segment VXLAN2 sur le cloud EVPN est traité comme suit :
-
0: au démarrage, le serveur A veut envoyer du trafic au serveur B. Étant donné que le serveur A n’a pas de liaison ARP pour le serveur B dans sa table ARP, le serveur A crée une demande de diffusion ARP et l’envoie.
Le contenu des paquets ARP est le suivant :
-
ID du VLAN = VLAN 10
-
MAC de source = MAC1
-
MAC de destination = ff.ff.ff.ff.ff.ff.ff
-
Adresse IP source = adresse IP du serveur A ou de l’adresse IP de la machine virtuelle
-
Adresse IP de destination = adresse IP du serveur B
-
Type de paquet Ether = 0x0806
Une trame de couche 2 est envoyée au commutateur top-of-rack (TOR) TOR A, qui est compatible avec le VXLAN.
-
-
1: la trame de demande ARP (de diffusion) est reçue par le commutateur TOR A. TOR A est l’origine et la terminaison du VTEP VXLAN pour VNI 1000. Le VTEP pour le VXLAN 1000 fait partie du domaine de diffusion pour le VLAN du serveur A 10.
Une fois la trame reçue, TOR A traite les entrées, y compris la classification des paquets entrants. En se basant sur le VLAN entrant dans le paquet, TOR A classe le paquet dans l’un des IFL sous un port donné. La famille de cet IFL est une famille de bridges. En fonction de la famille de ponts IFL, l’ID de domaine de pont est identifié.
Une fois le domaine de pont identifié, TOR A apprend l’adresse MAC de la source de trame entrante afin que l’adresse MAC A devienne accessible via cet IFL. Étant donné que la trame est une trame de diffusion, TOR A doit l’envoyer à tous les membres du domaine de diffusion (autres que le membre sur lequel la trame a été reçue). L’un des membres du domaine de diffusion est le VTEP pour VNI 1000. Pour envoyer la trame sur le segment VXLAN, TOR A termine le traitement du saut suivant BUM VXLAN sur la trame. Le saut suivant pousse l’en-tête VXLAN.
Le contenu de l’en-tête VXLAN est le suivant :
-
Adresse MAC source = Adresse MAC ou interface d’adresse IP source
-
Adresse MAC de destination = adresse MAC multicast
-
Adresse IP source = 10.10.10.1
-
Adresse IP de destination = adresse du groupe multicast (226.0.39.16)
-
Port UDP source = calculé en fonction du hachage de l’en-tête de trame entrant
-
Port UDP de destination = 4789 (port bien connu pour le tunnel VXLAN)
Une fois la trame encapsulée VXLAN construite, TOR A l’envoie au routeur PE2.
-
-
2: le routeur PE2 reçoit la trame VXLAN et identifie la trame comme une trame VXLAN en examinant le port UDP de destination bien connu. L’ID VNI de cette trame VXLAN est utilisé pour identifier le domaine de pont. Une fois que le routeur PE2 a identifié le domaine de pont, PE2 termine l’apprentissage MAC de l’adresse IP source interne à l’adresse IP source externe (mappage MACA vers 10.10.10.1). Une fois le mappage terminé, le traitement du saut suivant de la décapsulation VXLAN supprime l’en-tête VXLAN pour mettre fin au tunnel VXLAN.
-
3A: une fois l’apprentissage MAC terminé, le MAC source appris (MAC1 vers IP source externe) est envoyé au L2ALD. Cette route MAC est envoyée par L2ALD à RPD pour l’apprentissage du plan de contrôle de cette MAC via l’annonce de route MAC BGP aux pairs BGP. Une fois que les routeurs pair BGP reçoivent l’annonce de route MAC, ils installent cette accessibilité MAC (MACA, MPLS LABEL L1) dans la table bridge-domain.
-
3: le domaine de pont donné pointe vers la route de saut suivant du multicast pour transférer le paquet sur le cloud EVPN. Ce saut suivant envoie l’étiquette de service (étiquette MPLS de multicast associée à VNI par ID d’homologue, domaine de pont, l’étiquette est l’ID d’homologue et l’ID de VNI). Le paquet MPLS est formé et envoyé sur le cloud MPLS.
-
4: le routeur PE4 reçoit la trame sous forme de paquet MPLS. Ici, PE4 identifie le domaine de pont en recherchant l’étiquette MPLS L1 dans la table mpls.0. La recherche MPLS pointe vers le saut suivant de la table pour le saut suivant du domaine de pont. Une fois que le domaine de pont est identifié et que le paquet est identifié en tant que paquet de diffusion, le saut suivant d’inondation composite BUM est exécuté. Le saut suivant composite BUM pointe également vers le saut suivant VXLAN (qui est utilisé pour construire le paquet de multicast VXLAN).
-
5: le saut suivant VXLAN contient des informations permettant de construire l’en-tête VXLAN.
Les informations d’en-tête du VXLAN sont les suivantes :
-
Adresse MAC source = Adresse MAC ou interface d’adresse IP source
-
adresse MAC de destination = adresse MAC multicast
-
Adresse IP source = 11.10.10.1
-
Adresse IP de destination = adresse du groupe multicast (226.0.39.16)
-
Port UDP source = calculé en fonction du hachage de l’en-tête de trame entrant
-
Port UDP de destination = 4789 (port bien connu pour le tunnel VXLAN)
-
-
6: la gestion des trames pour cette étape est la même que celle de l’étape 1. Une fois l’en-tête VXLAN supprimé, la trame est transférée vers la route de flood CE associée au domaine de diffusion, et le paquet est transféré en tant que trame de couche 2.
-
7: le serveur B reçoit un paquet de requête ARP et envoie une réponse ARP au serveur A.
Gestion du trafic unicast
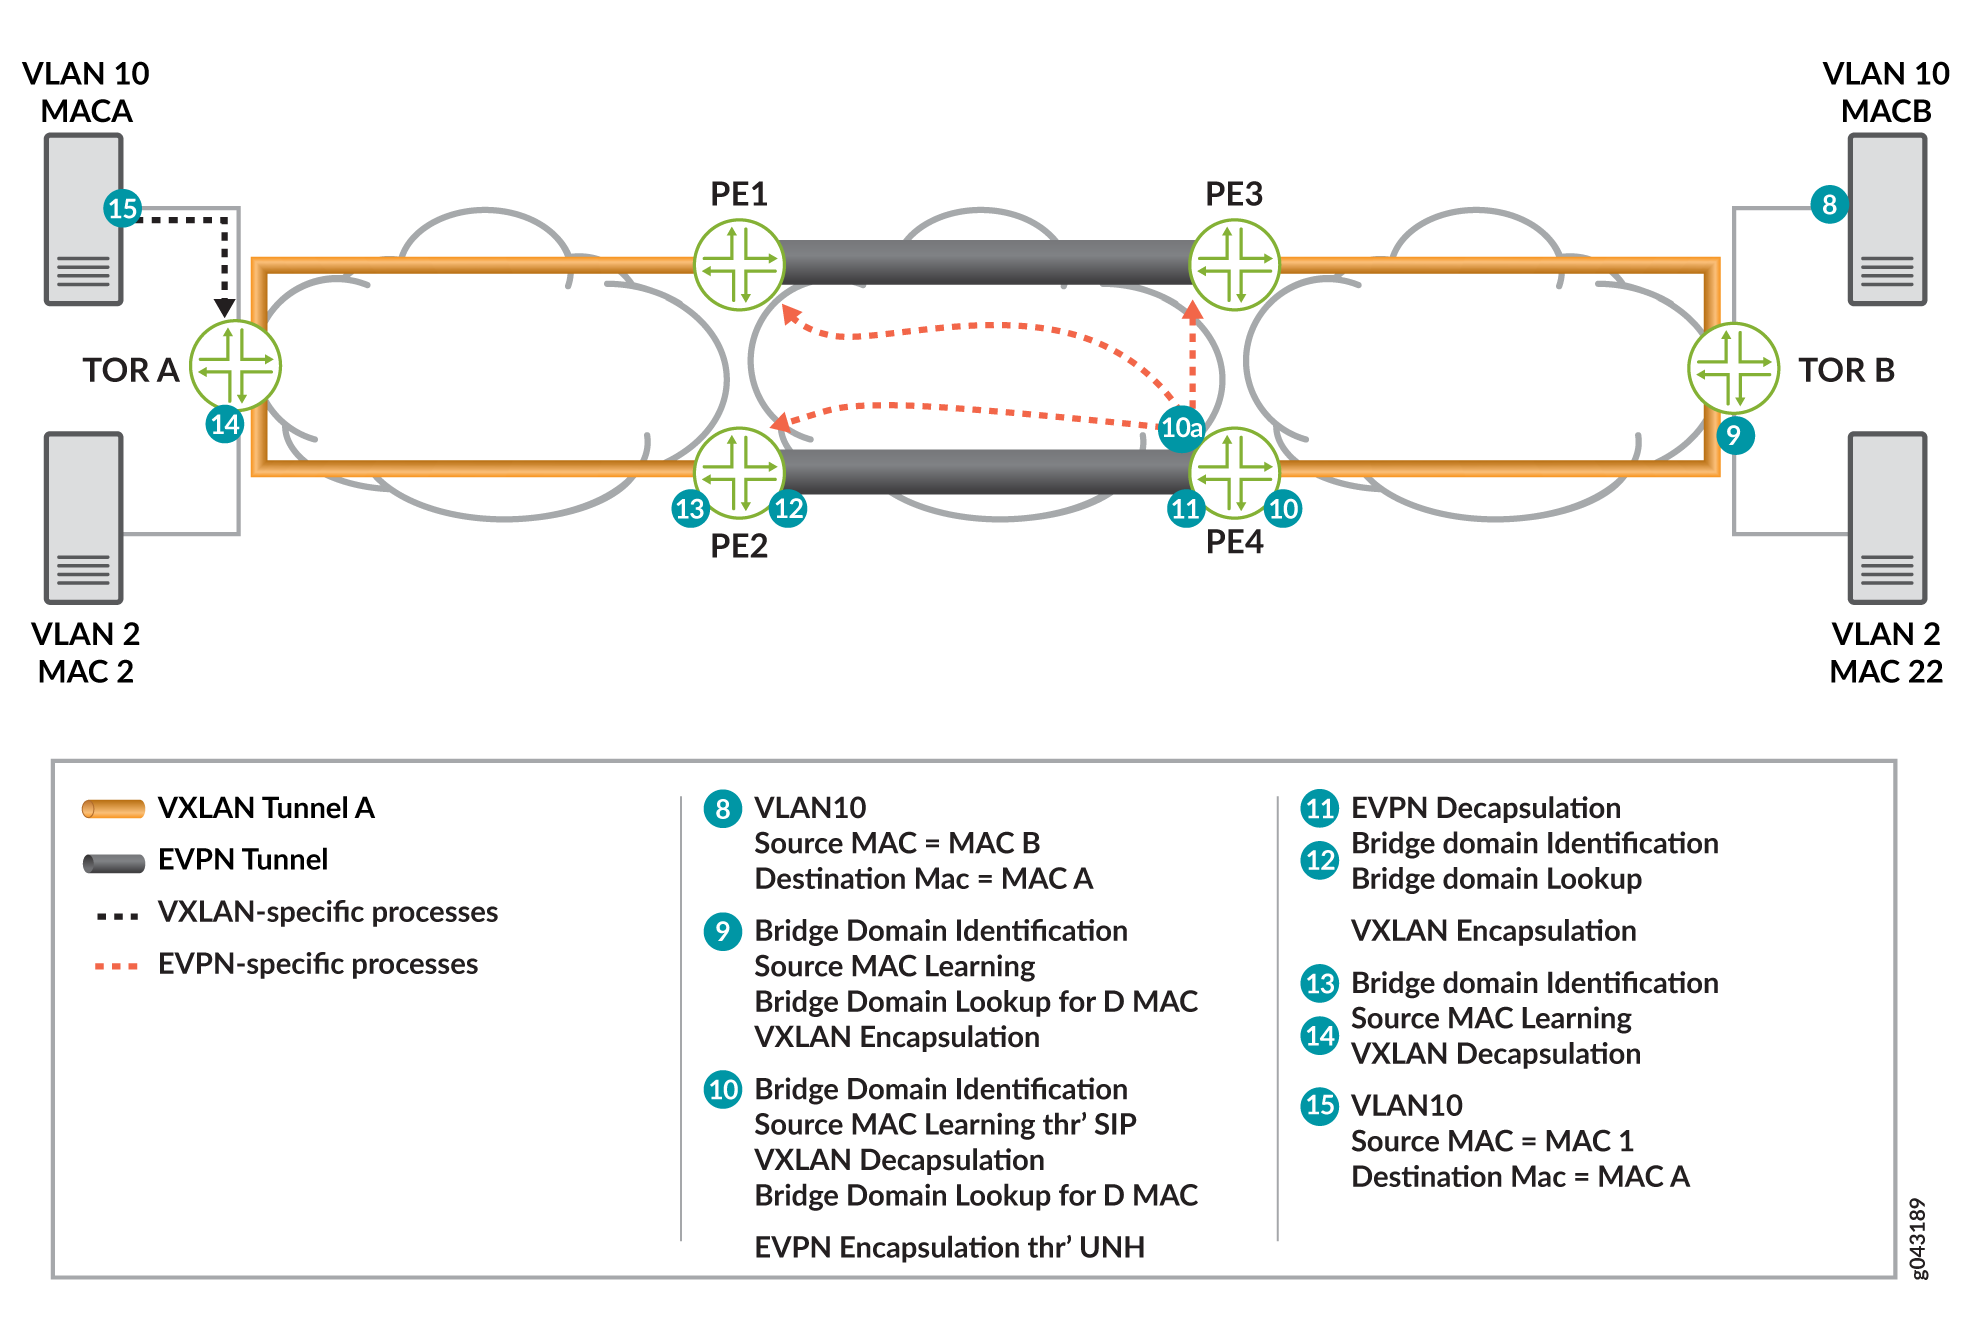
En supposant que l’apprentissage MAC du plan de données et du plan de contrôle a déjà eu lieu, le trafic unicast VXLAN vers EVPN (réponse ARP) du serveur B est géré comme suit :
-
8: le serveur B génère une réponse ARP.
Le contenu des paquets ARP est le suivant :
-
ID du VLAN = VLAN 10
-
MAC source = MACB (MAC de l’interface du serveur B)
-
Destination MAC = MACA
-
Adresse IP source = adresse IP du serveur B ou de l’adresse IP de la machine virtuelle
-
Adresse IP de destination = adresse IP du serveur A
Le paquet ARP est transféré au commutateur Tor B.
-
-
9: après réception de la trame, le commutateur TOR B classe la trame entrante. La trame est classée dans un IFL sur l’interface reçue. La famille IFL permet d’identifier le domaine de pont associé à l’IFL. Sur le domaine de pont donné, TOR B apprend l’adresse MAC source. Une fois que TOR B a terminé la recherche MAC de destination de domaine de pont (MACA), cette recherche fournit le saut suivant de l’unicast VXLAN. Ce saut suivant contient toutes les informations nécessaires pour former l’en-tête VXLAN.
Le contenu du saut suivant requis pour former le paquet est le suivant :
-
Adresse MAC source = Adresse MAC de l’interface d’adresse IP source
-
Destination adresse MAC = adresse MAC du saut suivant
-
Adresse IP source = 11.10.10.2
-
Adresse IP de destination = 11.10.10.1 (résultat du processus d’apprentissage MAC)
-
Port UDP source = calculé en fonction du hachage de l’en-tête de trame entrant
-
Port UDP de destination = 4789 (port bien connu pour le tunnel VXLAN)
Remarque :Une version antérieure du projet de VXLAN utilisait 8472 comme port UDP.
-
-
10— Le routeur PE reçoit la trame encapsulée VXLAN4. PE4 identifie la trame en effectuant la recherche à l’aide de l’adresse IP de destination et du port UDP de destination. Cette recherche entraîne la décapsulation VXLAN. Le saut suivant de décapsulation stocke également l’adresse IP source externe.
La recherche suivante est effectuée en fonction de l’ID VNI 1000. Cette recherche aboutit à la table du domaine de la mariée.
-
10A: le PE du routeur termine l’apprentissage MAC à adresse IP source et L2ALD reçoit la notification d’apprentissage MAC. Cet MAC est envoyé à RPD pour être distribué à d’autres routeurs PE via la route d’annonce MAC BGP-EVPN. Le plan de contrôle BGP distribue ces informations d’accessibilité MAC à tous les autres routeurs PE.
La recherche MAC de destination (MAC1) est effectuée dans la table des adresses MAC du domaine pont. Cette recherche génère un saut suivant unicast (EVPN NH).
-
11: le saut suivant unicast EVPN est exécuté. Ce saut suivant contient une étiquette de service MPLS unicast. Cette étiquette est distribuée via le plan de contrôle MP-BGP. L’homologue en aval attribue cette étiquette de service MPLS. L’attribution de cette étiquette peut se faire par PE (PE, VLAN) ou par adresse MAC. En fonction des informations du saut suivant, le paquet MPLS est formé et transmis sur le réseau MPLS.
-
12: le routeur PE2 reçoit la trame. La trame est identifiée comme un paquet MPLS. Une recherche d’étiquette MPLS est effectuée dans la table MPLS.0. Cette recherche génère la table next hop et la table bridge domain.
La recherche MAC de destination (MAC1) est effectuée dans la table MAC du domaine de pont. Cette recherche génère un saut suivant unicast VXLAN.
-
13: le saut suivant unicast VXLAN contient toutes les informations nécessaires à la création de l’en-tête encapsulé VXLAN. L’en-tête VXLAN est imposé au paquet.
Le contenu de l’en-tête du saut suivant de l’encapsulation VXLAN est le suivant :
-
Adresse MAC source = Adresse MAC de l’interface d’adresse IP source
-
Destination adresse MAC = adresse MAC du saut suivant
-
Adresse IP source = 10.10.10.2
-
Adresse IP de destination = 10.10.10.1 (résultat du processus d’apprentissage MAC)
-
Port UDP source = calculé en fonction du hachage de l’en-tête de trame entrant
-
Port UDP de destination = 4789 (port bien connu pour le tunnel VXLAN)
-
-
14: la trame encapsulée VXLAN est reçue par le commutateur TOR A. TOR A identifie la trame en effectuant la recherche à l’aide de l’adresse IP de destination et du port UDP de destination. Cette recherche entraîne la décapsulation VXLAN. Le saut suivant déencapsulé stocke également l’adresse IP source externe.
La recherche suivante est effectuée en fonction de l’ID VNI 1000. Cette recherche aboutit à la table du domaine de la mariée. TOR A termine l’apprentissage MAC source (MAC2) vers l’adresse IP source (10.10.10.2). TOR A recherche l’adresse MAC de destination (MAC1) dans la table des adresses MAC du domaine pont. Cette recherche génère un saut suivant unicast qui contient les informations sur l’interface de sortie.
-
15: le serveur A reçoit la réponse ARP et le serveur A et le serveur B sont prêts à communiquer.
Présentation de l’implémentation de l’intégration VXLAN-EVPN pour DCI
Les sections suivantes présentent des scénarios d’utilisation de l’intégration VXLAN-EVPN pour DCI.
- Cas d’usage du service de base VNI
- Cas d’usage du service VNI Aware
- Cas d’usage de l’interopérabilité VXLAN-VLAN
- Cas d’usage du routage inter-VXLAN
- cas d’usage de la redondance
Cas d’usage du service de base VNI
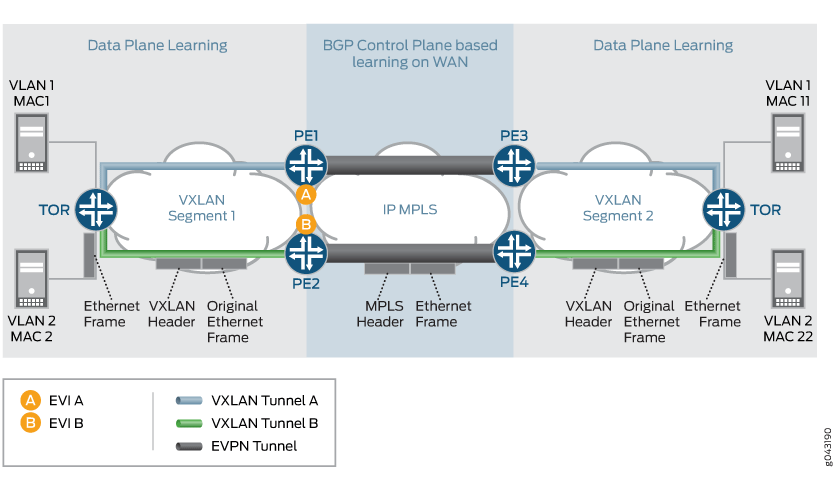
Dans le cas du service de base VNI, il existe un mappage un à un entre un VNI et une EVI. Dans ce cas, il n’est pas nécessaire de transporter le VNI dans la route d’annonce MAC, car l’ID de domaine du pont peut être dérivé de la route-cible (RT) associée à cette route. L’attribution des étiquettes MPLS se fait par EVI.
La figure 7 donne un aperçu des scénarios d’utilisation de base des VNI. Le service de base VNI est le plus souvent utilisé pour réaliser la traduction VNI et l’interopérabilité VNI à VLAN.
 de base VNI
Cas d’usage du service VNI Aware
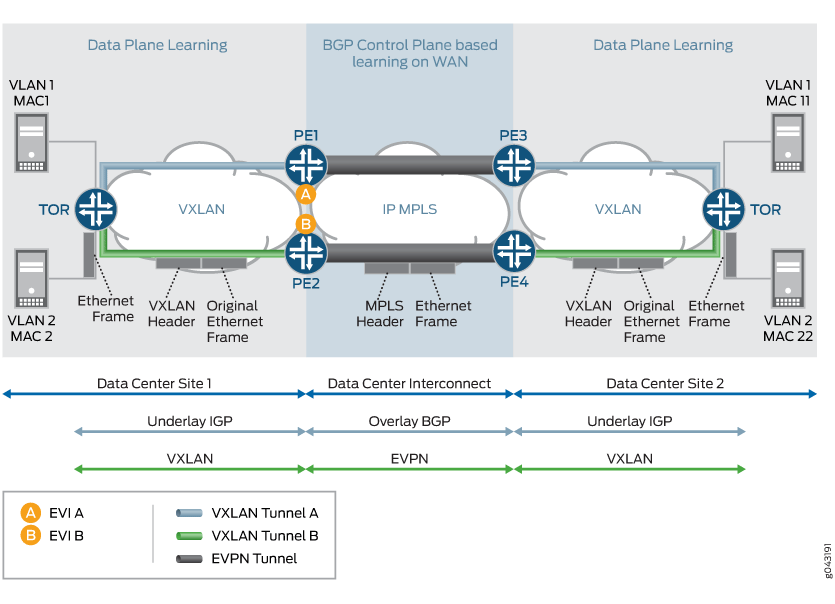
Dans le cas du mode d’offre groupée VNI aware, plusieurs VNI peuvent être mappés à la même EVI. L’ID de balise Ethernet doit être défini sur l’ID VNI dans les annonces de routes BGP. Dans ce cas d’utilisation, l’attribution des étiquettes MPLS doit être effectuée sur une base EVI et VNI afin que le VXLAN puisse être terminé au niveau du routeur PE entrant et recréé au niveau du routeur PE de sortie.
La figure 8 fournit des détails sur le cas d’utilisation du service compatible VNI.
 VNI Aware
Cas d’usage de l’interopérabilité VXLAN-VLAN
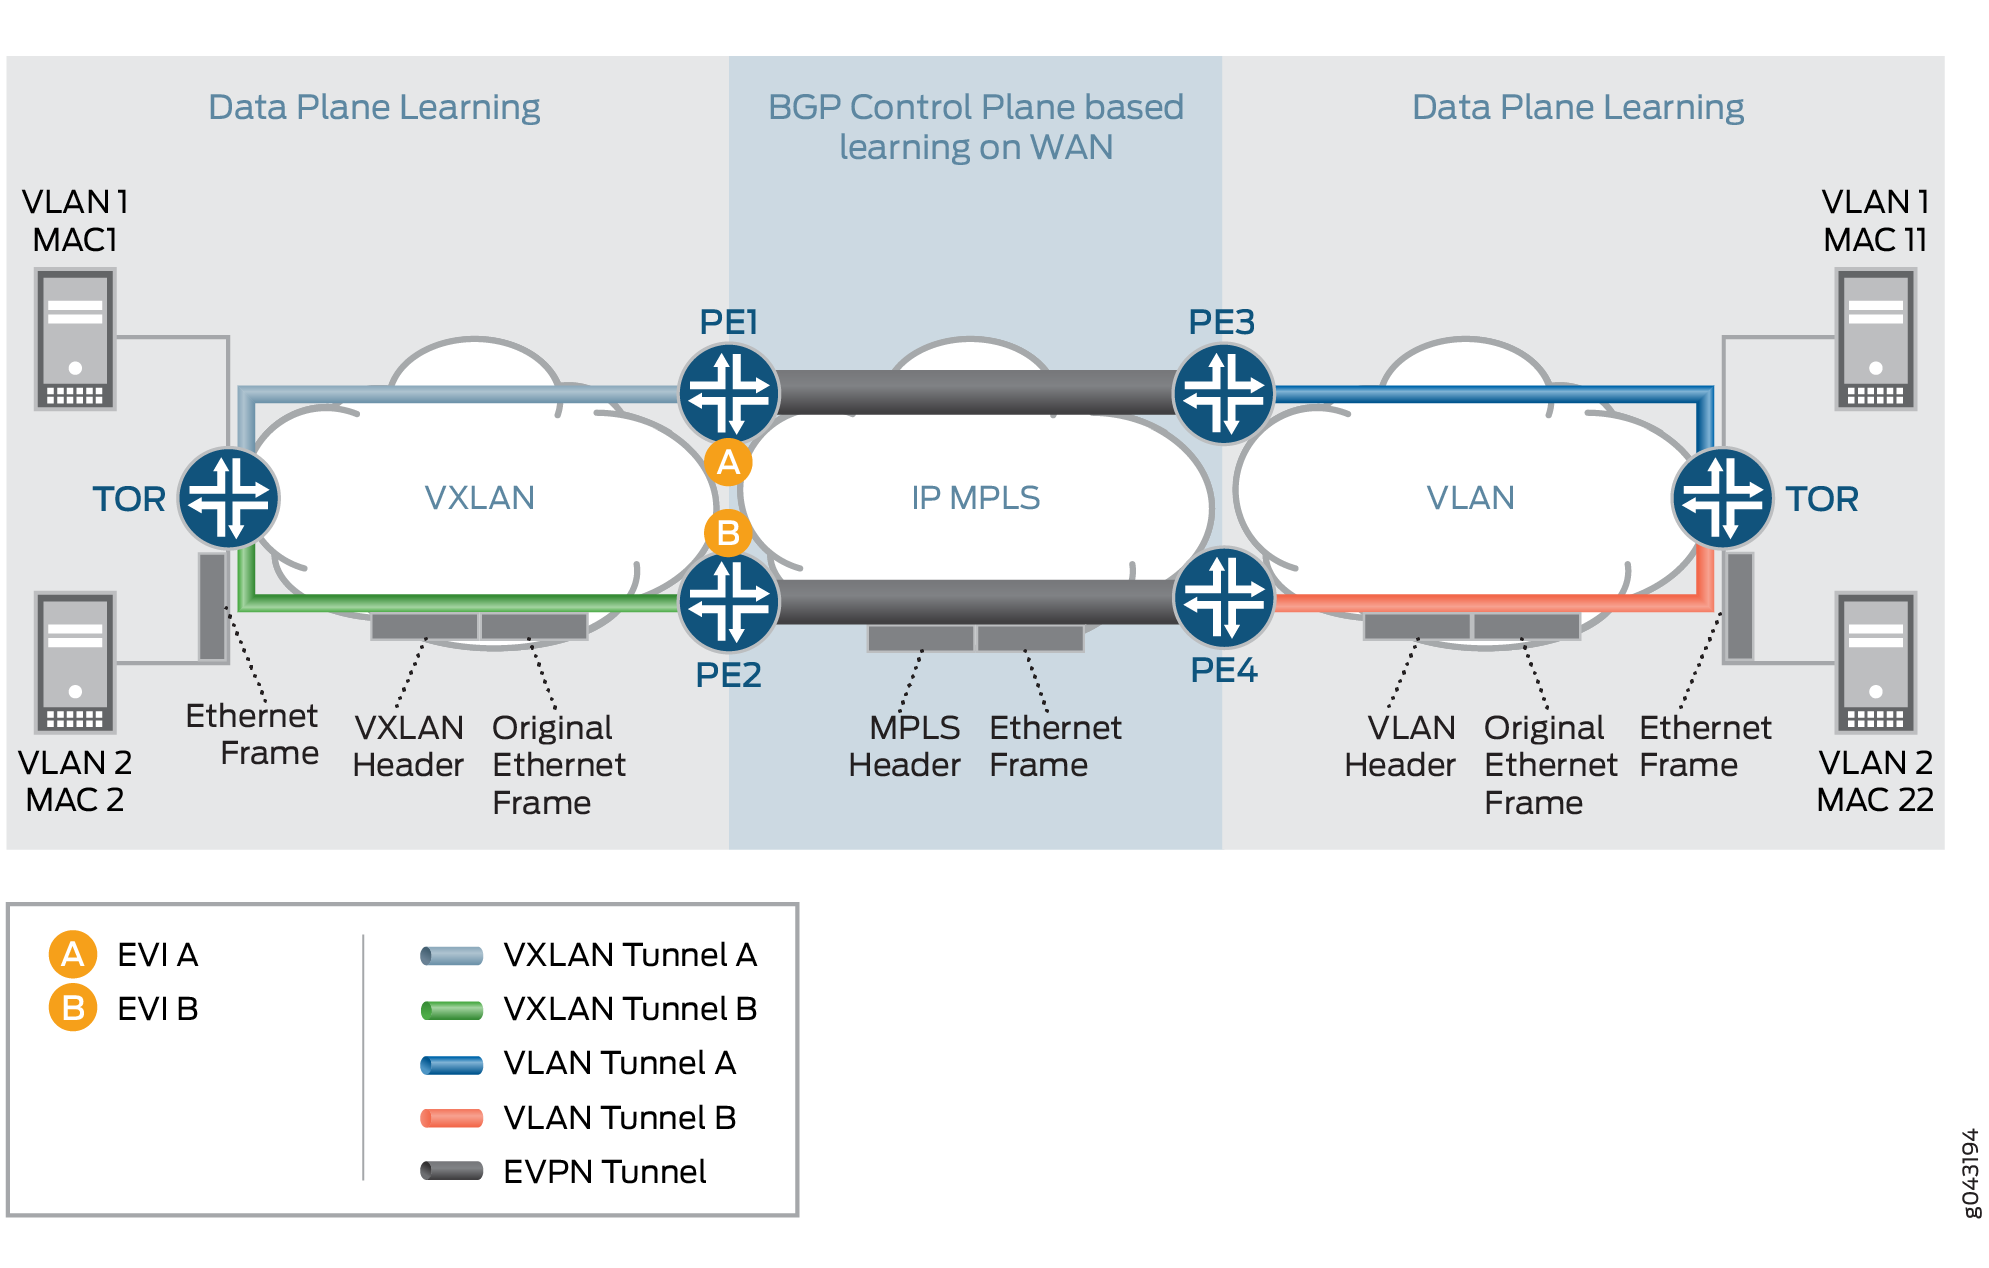
Ce scénario est nécessaire pour les sites de datacenters hétérogènes. Dans ce scénario, le nouveau site de datacenter est un site de datacenter basé sur VXLAN, tandis que les anciens sites de datacenter sont basés sur un VLAN. Dans ce scénario, il est nécessaire que VXLAN interfonctionnent avec VLAN sur EVPN.
La Figure 9 fournit la procédure pas à pas détaillée des paquets pour le scénario d’utilisation d’interopérabilité VXLAN-VLAN. Il est nécessaire d’interfonctionner les interopérabilités VLAN à VXLAN et vice-versa du point de vue des mises à jour de route BGP du plan de contrôle. L’attribution des étiquettes doit se faire par EVI.
 VXLAN-VLAN
Cas d’usage du routage inter-VXLAN
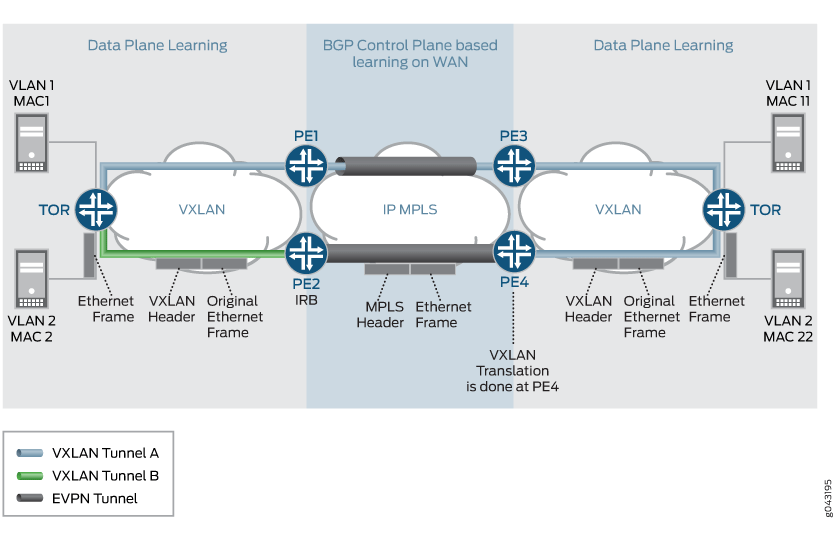
Dans ce cas d’usage, une machine virtuelle ou un hôte dans un sous-réseau (VNI-A) souhaite envoyer du trafic à une machine virtuelle ou à un hôte dans un autre sous-réseau (VNI-B). Pour assurer cette communication, le routage inter-VXLAN doit être pris en charge.
La figure 10 présente les scénarios d’utilisation du routage entre VXLAN.
 inter-VXLAN
cas d’usage de la redondance
Les deux types de scénarios d’utilisation de la redondance sont Actif-Veille et Actif-Actif.
cas d’usage de la redondance active-veille
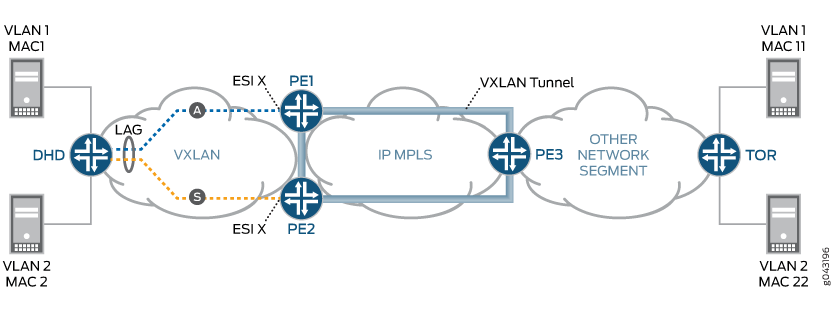
Dans ce scénario d’utilisation, le commutateur TOR (GW d’origine VXLAN), ou le réseau VXLAN à l’origine du tunnel VXLAN, est rattaché à deux appareils PE pour une redondance active-veille. Si la liaison ou le nœud actif tombe en panne, un chemin alternatif prend le relais.
La figure 11 fournit des détails sur le scénario d’utilisation de la redondance active-veille.
 actif-veille
cas d’usage de la redondance active-active
Lorsque vous interconnectez EVPN VXLAN dans un datacenter à EVPN-VXLAN dans un WAN à l’aide d’un modèle de passerelle sur les plates-formes QFX Series, vous pouvez configurer le mode de redondance actif-actif sur les équipements de périphérie client multirésidents afin de permettre d’équilibrer la charge du trafic unicast de couche 2 sur toutes les liaisons multirésidents sur et vers l’équipement CE.
La commande CLI est requise pour les interconnect-multihoming-peer-gateway configurations MAC-VRF et VTEP-Scaling. Notez que dans certains cas, EVPN-VXLAN n’est pris en charge qu’en mode de mise à l’échelle des VTEP, où un seul VTEP est créé pour un équipement homologue donné qui peut avoir plusieurs instances de routage. Dans ce cas, un périphérique homologue peut uniquement être représenté comme un pair WAN (WAN VTEP) ou un VTEP de centre de données (un VTEP normal).
Pour la redondance active-active, des configurations supplémentaires sont requises dans la strophe « interconnexion » pour permettre l’interconnexion DCI. Pour une default switch (switch-options) configuration, veillez à définir le DCI sous global protocols evpn.
Protocoles Exemple d’EVPN :
evpn-vxlan-dc1
        vtep-source-interface lo0.0;
        instance-type mac-vrf;
        route-distinguisher 101:1;          //DC-RD
        vrf-target target:1:1;              //DC-RT
        protocols {
            evpn {
                encapsulation vxlan;
                extended-vni-list all;
        interconnect {
            vrf-target  target:2:2; // WAN RT
            vrf-import <>
            route-distinguisher 101:2;// WAN RD
            interconnected-vni-list all;
 		    esi {
 		        00:00:01:02:03:04:05:06:07:08;
 			    all-active;
             }
        }
            }
        }
        vlans  {
            bd1 {
                vlan-id 51;
                l3-interface irb.0;
                vxlan {
                    vni 51;
                    translation-vni <>
                }
            }
        }
    }


global
 protocols {
      evpn {
 	 	interconnect-multihoming-peer-gateways <GW>
       }
  }
Remarque : interconnect-multihoming-peer-gateways doit être configuré pour contenir une liste de tous les homologues DCI sur le même datacenter.
La liste peut contenir jusqu’à 64 entrées de passerelle homologue. Assurez-vous de configurer sous la global protocol evpn strophe et non sous un paramètre mac-vrf.
Exemple : Le multihébergement actif-actif fournit des détails sur la redondance actif-actif.
Fonctionnalités prises en charge et non prises en charge pour VXLAN DCI avec EVPN
Junos OS prend en charge les fonctionnalités suivantes pour la DCI VXLAN utilisant EVPN :
-
Mappage individuel d’un tunnel VXLAN et d’une instance EVPN. En d’autres termes, un mappage un-à-un entre un VNI et une EVI.
-
Mappage plusieurs-à-un des tunnels VXLAN sur une instance EVPN, où plusieurs VNI peuvent être mappés à la même EVI.
-
Traduction VNI.
Remarque :La traduction VNI est prise en charge par la normalisation d’une balise VXLAN en VLAN.
-
Interfonctionnement de VXLAN à VLAN.
-
Routage inter-VXLAN.
-
Redondance active unique.
-
Redondance active-active en mode PIM BIDIR.
-
Protection du trafic des tunnels VXLAN via IPSec.
-
basculement du moteur de routage gracieux.
-
ISSU.
Junos OS ne prend pas en charge les fonctionnalités suivantes pour VXLAN DCI utilisant EVPN :
-
VXLAN utilise le port UDP 4789 attribué par l’IANA. Les paquets destinés au port UDP 4789 ne sont traités que lorsque la configuration VXLAN est activée. Les paquets VXLAN sont déencapsulés par le plan de transfert et un paquet interne de couche 2 est traité. Les paquets MAC appris sont générés pour le traitement du plan de contrôle des entrées MAC nouvellement apprises. Ces entrées sont limitées à l’aide de l’infrastructure existante pour l’apprentissage MAC. VXLAN génère des messages d’apprentissage supplémentaires pour les points de terminaison distants. Ces messages sont également limités à l’aide de l’infrastructure existante pour la détection des dénis de service.
-
Les paquets reçus sur le tunnel VXLAN ne sont traités que si l’identifiant VXLAN dans le paquet est une entité connue de l’équipement. Les entités inconnues sont ignorées par le plan de transfert.
-
À l’aide de filtres de pare-feu configurables, vous pouvez les éliminer avant d’atteindre le module de traitement VXLAN dans le plan de transfert des routeurs MX Series.
-
Systèmes logiques.
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.