Mise en miroir du déchiffrement SSL
La fonctionnalité de mise en miroir de déchiffrement SSL vous permet de surveiller le trafic d’application déchiffré SSL entrant et sortant de l’équipement SRX Series. Pour plus d’informations sur la mise en miroir du déchiffrement SSL, lisez ce sujet.
Comprendre la fonctionnalité de mise en miroir du déchiffrement SSL
À partir de la version 18.4R1 de Junos OS, la fonctionnalité de mise en miroir de déchiffrement SSL pour le proxy de transfert SSL et pour le proxy inverse SSL est introduite.
La fonctionnalité de mise en miroir de déchiffrement SSL vous permet de surveiller le trafic d’application déchiffré SSL entrant et sortant de l’équipement SRX Series. Lorsque vous activez cette fonctionnalité, l’équipement SRX Series utilise une interface Ethernet (l’interface de mise en miroir de déchiffrement SSL configurée) pour transférer une copie du trafic SSL déchiffré vers un outil de collecte de trafic fiable ou un analyseur réseau à des fins d’inspection et d’analyse. En règle générale, vous connectez cet équipement de surveillance externe à l’interface de mise en miroir de déchiffrement SSL via un équipement de commutation. Le port de collecteur de trafic en miroir externe est le port (ou l’interface) qui reçoit la copie du trafic déchiffré de l’interface de mise en miroir de déchiffrement SSL sur l’équipement SRX Series.
Pour utiliser la fonctionnalité de mise en miroir de déchiffrement SSL, vous définissez un profil de proxy SSL et l’appliquez à la stratégie de sécurité. La règle de stratégie de sécurité vous permet de définir le trafic que vous souhaitez que l’équipement déchiffre. Lorsque vous attachez le profil de proxy SSL à la règle de stratégie de sécurité, le trafic correspondant à la règle de stratégie de sécurité est déchiffré. L’interface de mise en miroir de déchiffrement SSL fournit une copie du trafic HTTPS et STARTTLS (POP3S/SMTPS/IMAPS) déchiffré vers un équipement externe de confiance ou un outil de collecte de trafic à des fins d’inspection et d’analyse.
Les 5 données intégrées du paquet IP déchiffré comprennent les mêmes valeurs que les paquets IP chiffrés :
Adresse IP source
Adresse IP de destination
Numéro de port source
Numéro de port de destination
Numéro de protocole
La conservation des mêmes données à 5 tuples sans reconfiguration garantit que le trafic déchiffré est enregistré au format de capture de paquets (Wireshark) et que vous pouvez rejouer les données ultérieurement.
Seuls les numéros de séquence TCP et les numéros ACK sont construits en fonction de la charge utile réellement déchiffrée transféré sur le port de déchiffrement SSL. Si la taille du paquet déchiffré dépasse la taille maximale de l’unité de transmission (MTU) du port de mise en miroir de déchiffrement SSL, alors la charge utile déchiffrement est divisée en plusieurs segments TCP en fonction des exigences de taille MTU.
- Mise en miroir du déchiffrement SSL avant ou après l’application des stratégies
- Prise en charge de la mise en miroir du déchiffrement SSL
- Avantages de la mise en miroir du déchiffrement SSL
- Limitations
- Prise en charge de la mise en miroir du déchiffrement SSL dans le cluster de châssis
Mise en miroir du déchiffrement SSL avant ou après l’application des stratégies
Par défaut, l’équipement SRX Series transfère la charge utile déchiffrée SSL vers le port miroir avant que Junos OS n’applique les services de sécurité de couche 7, notamment IDP, Juniper SKY ATP et UTM. Cette option vous permet de rejouer les événements et d’analyser le trafic qui génère une menace ou déclenche une action de drop.
Vous pouvez également configurer la mise en miroir du trafic déchiffré après avoir appliqué la stratégie de sécurité. Avec cette option, seul le trafic transféré via la stratégie de sécurité est mis en miroir. Toutefois, si la charge utile déchiffrée est modifiée pendant l’application de la stratégie de sécurité, la charge utile déchiffrée modifiée est transféré sur le port miroir. De même, si le trafic déchiffré est interrompu en raison de l’application des stratégies (par exemple, lorsqu’une menace est détectée dans le trafic déchiffré), ce trafic déchiffré n’est pas transféré sur le port miroir.
Prise en charge de la mise en miroir du déchiffrement SSL
Compatible avec le proxy de transfert SSL et le proxy inverse SSL.
Compatible avec le trafic IPv4 et IPv6.
Le trafic ssl déchiffré disponible sur le port miroir est au format cleartext. Toutes les suites de chiffrement prises en charge par le proxy SSL prennent en charge la fonctionnalité de mise en miroir de déchiffrement SSL. Pour obtenir la liste des suites de chiffrement prises en charge, consultez présentation du proxy SSL.
Avantages de la mise en miroir du déchiffrement SSL
Permet une capture complète des données à des fins d’audit, d’investigation et d’historique.
Prévention des fuites de données.
Permet le traitement de sécurité supplémentaire effectué par des appliances tierces pour IDP, UTM, etc.
Fournit des informations sur les menaces en présence.
Limitations
La mise en miroir de déchiffrement SSL ne peut pas être configurée sur l’interface du tunnel st0.
Prise en charge de la mise en miroir du déchiffrement SSL dans le cluster de châssis
À partir de La version 18.4R1-S2 de Junos OS et de la version 19.2R1 de Junos OS, la fonctionnalité de mise en miroir de déchiffrement SSL est prise en charge sur l’interface Ethernet redondante (reth) sur les équipements SRX Series fonctionnant dans un cluster de châssis.
set interfaces reth20 redundant-ether-options redundancy-group 1
 set interfaces reth20 unit 0 family inet
Configuration de la mise en miroir du déchiffrement SSL
Cet exemple montre comment mettre en miroir le trafic ssl déchiffré sur un équipement SRX Series.
Configuration
Procédure étape par étape
Suivez les étapes suivantes pour configurer la mise en miroir du déchiffrement SSL.
Définissez l’interface de mise en miroir de déchiffrement SSL avec l’unité logique numéro 0.
user@host#set interfaces ge-0/0/2 unit 0Spécifiez l’interface de mise en miroir de déchiffrement SSL dans le profil de proxy SSL.
user@host#set services ssl proxy profile profile-1 mirror-decrypt-traffic interface ge-0/0/2.0Ge-0/0/2.0 est configuré en tant qu’interface de mise en miroir de déchiffrement SSL désignée.
Spécifiez l’adresse MAC du port de collecteur de trafic miroir externe.
user@host#set services ssl proxy profile profile-1 mirror-decrypt-traffic destination-mac-address 00:50:56:a6:5f:1fCréez une stratégie de sécurité en spécifiant les critères de correspondance pour le trafic.
user@host#set security policies from-zone trust to-zone untrust policy policy-1 match source-address anyuser@host#set security policies from-zone trust to-zone untrust policy policy-1 match destination-address anyuser@host#set security policies from-zone trust to-zone untrust policy policy-1 match application anyAttachez le profil de proxy SSL à la règle de stratégie de sécurité.
user@host#set security policies from-zone trust to-zone untrust policy policy-1 then permit application-services ssl-proxy profile-name profile-1Cette configuration permet au port (ou à l’interface) du collecteur de trafic miroir externe de recevoir la copie du trafic déchiffré à partir de l’interface de mise en miroir de déchiffrement SSL sur l’équipement SRX Series.
Résultats
À partir du mode de configuration, confirmez votre configuration en entrant les show services ssl proxy profile commandes et show security policies from-zone trust to-zone untrust policy . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show services ssl proxy profile profile-1
server-certificate Email_server_cert;
    mirror-decrypt-traffic {
    interface ge-0/0/2.0;
    destination-mac-address 00:50:56:a6:5f:1f;
}
[edit]
user@host# show security policies from-zone trust to-zone untrust policy policy-1
match {
    source-address any;
    destination-address any;
    application any;
}
then {
    permit {
        application-services {
            ssl-proxy {
                profile-name profile-1;
            }
        }
    }
}
Si vous avez fini de configurer l’équipement, saisissez commit à partir du mode de configuration.
Exigences
Cet exemple utilise les composants matériels et logiciels suivants :
N’importe quel équipement SRX Series avec Junos OS version 18.4R1 ou ultérieure. Cet exemple de configuration est testé pour Junos OS version 18.4R1.
Aucune configuration spéciale au-delà de l’initialisation de l’équipement n’est nécessaire avant de configurer cette fonctionnalité.
Avant de commencer :
Configurez le proxy SSL. Voir la présentation du proxy SSL.
L’interface de mise en miroir de déchiffrement SSL que vous configurez n’a pas besoin de faire partie des zones de sécurité.
Assurez-vous que l’interface de mise en miroir de déchiffrement SSL et les interfaces de traitement du trafic SSL client-serveur font partie de la même instance de routage.
Assurez-vous que l’interface de mise en miroir de déchiffrement SSL sur l’équipement SRX Series et le port de collecteur de trafic en miroir externe doivent faire partie du même domaine de diffusion.
Vous n’avez pas besoin de configurer une stratégie de sécurité distincte pour autoriser le trafic de l’équipement SRX Series vers l’interface de mise en miroir de déchiffrement SSL.
Aperçu
Dans cet exemple, configurez un profil de proxy de transfert SSL en spécifiant le nom de l’interface de mise en miroir de déchiffrement SSL et l’adresse MAC du port de collecteur de trafic miroir externe. Ensuite, créez une stratégie de sécurité et appelez le proxy SSL en tant que service d’application sur le trafic autorisé. Le trafic correspondant à la règle de stratégie de sécurité est déchiffré. Une copie de la charge utile SSL déchiffré est ensuite encapsulée dans un paquet IP et acheminée vers le port de collecte de trafic miroir externe via une interface de mise en miroir de déchiffrement SSL.
La figure 1 illustre la topologie utilisée dans cet exemple.
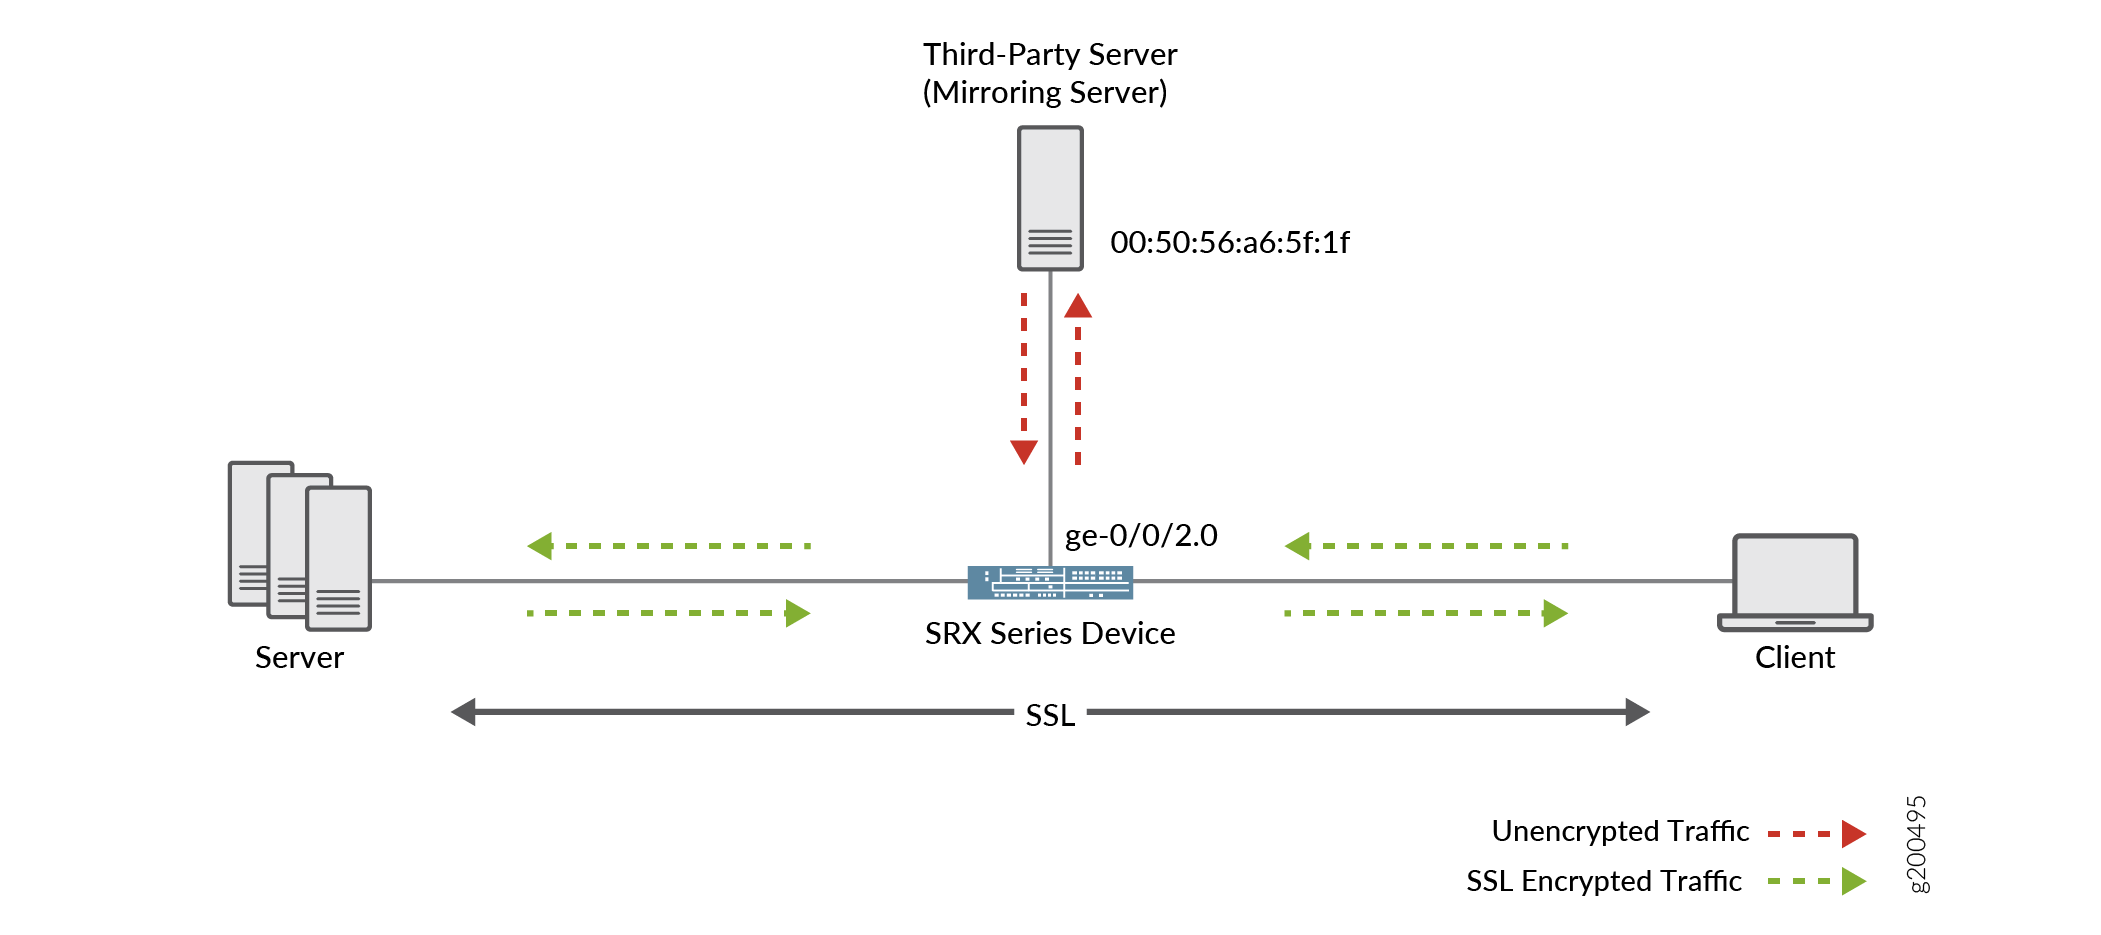 miroir du déchiffrement SSL
Le tableau 1 fournit les détails des paramètres utilisés dans cet exemple.
Paramètre |
Nom |
|---|---|
Interface de mise en miroir de déchiffrement SSL sur un équipement SRX Series |
ge-0/0/2.0 |
Adresse MAC du port de collecte du trafic miroir externe |
00:50:56:a6:5f:1f |
Profil de proxy SSL |
profil-1 |
Stratégie de sécurité |
stratégie 1 |
Vérification
Vérifier la configuration du proxy SSL
But
Vérifiez que la configuration fonctionne correctement en affichant les statistiques du proxy SSL.
Action
Depuis le mode opérationnel, saisissez la show services ssl proxy statistics commande.
user@host> show services ssl proxy statistics
PIC:fwdd0 fpc[0] pic[0]
sessions matched 30647
sessions bypassed:non-ssl 0
sessions bypassed:mem overflow 0
sessions bypassed:low memory 0
sessions created 25665
sessions ignored 0
sessions active 0
sessions dropped 0
sessions whitelisted 0
whitelisted url category match 0
default profile hit 0
session dropped no default profile 0
policy hit no profile configured 0