SUR CETTE PAGE
-
Exemple : Définition de la durée et des délais d’expiration des appels SIP ALG
-
Exemple : configuration de la protection contre les attaques DoS SIP ALG
-
Exemple : Configuration du NAT source de l’interface pour les appels SIP entrants
-
Exemple : Configuration de la NAT statique pour les appels SIP entrants
-
Exemple : Configuration du proxy SIP dans la zone privée et du NAT dans la zone publique
-
Exemple : configuration d’un scénario SIP ALG et NAT à trois zones
SIP ALG
Le protocole SIP (Session Initiation Protocol) est un protocole de signalisation permettant d’initier, de modifier et de mettre fin à des sessions multimédia sur Internet. SIP prend en charge les sessions mono-média et multi-support.
Comprendre l’ALG SIP
Le protocole SIP (Session Initiation Protocol) est un protocole standard de l’Internet Engineering Task Force (IETF) permettant d’initier, de modifier et de mettre fin à des sessions multimédia sur Internet. Ces sessions peuvent inclure des conférences, des appels téléphoniques ou multimédias, avec des fonctionnalités telles que la messagerie instantanée et la mobilité au niveau des applications dans les environnements réseau.
Junos OS prend en charge SIP en tant que service, en l’autorisant ou en le refusant en fonction d’une stratégie que vous configurez. SIP est un service prédéfini dans Junos OS qui utilise le port 5060 comme port de destination.
L’une des fonctions de SIP est de distribuer des informations de description de session, et pendant la session, de négocier et de modifier les paramètres de la session. SIP est également utilisé pour mettre fin à une session multimédia, signaler l’établissement d’un appel, fournir une indication de défaillance et fournir des méthodes d’enregistrement de point de terminaison.
Les informations de description de session sont incluses dans les messages INVITE et 200-OK ou 200-OK et ACK et indiquent le type multimédia de la session ; par exemple, qu’il s’agisse de voix ou de vidéo. Bien que SIP puisse utiliser différents protocoles de description pour décrire la session, la passerelle de couche applicative (ALG) SIP de Juniper Networks ne prend en charge que le protocole SDP (Session Description Protocol).
SDP fournit des informations qu’un système peut utiliser pour rejoindre une session multimédia. SDP peut inclure des informations telles que les adresses IP, les numéros de ports, les heures et les dates. Notez que l’adresse IP et le numéro de port dans l’en-tête SDP (les champs c= et m=, respectivement) sont l’adresse et le port d’où le client souhaite recevoir les flux multimédias et non l’adresse IP et le numéro de port d’où provient la requête SIP (bien qu’ils puissent être identiques).
Les messages SIP consistent en des requêtes d’un client à un serveur et des réponses aux demandes d’un serveur à un client dans le but d’établir une session (ou un appel). Un agent utilisateur (UA) est une application qui s’exécute aux points de terminaison de l’appel et se compose de deux parties :
-
client agent utilisateur (UAC), qui envoie des requêtes SIP au nom de l’utilisateur
-
serveur d’agent utilisateur (UAS), qui écoute les réponses et avertit l’utilisateur lorsqu’elles arrivent
L’UAC et l’UAS sont définis par rapport au rôle qu’un agent particulier joue dans une négociation.
Des exemples d’UA sont les serveurs proxy SIP et les téléphones.
Cette rubrique contient les sections suivantes :
Fonctionnement SIP ALG
Il existe deux types de trafic SIP, la signalisation et le flux multimédia. Le trafic de signalisation SIP se compose de messages de requête et de réponse entre le client et le serveur et utilise des protocoles de transport tels que UDP ou TCP. Le flux multimédia transporte les données (données audio, par exemple) à l’aide de protocoles de transport.
À partir de Junos OS version 12.3X48-D25 et Junos OS version 17.3R1, SIP ALG prend en charge TCP. La prise en charge de TCP sur le SIP ALG réduit le trafic vers le serveur en éliminant la nécessité de réenregistrer ou de moderniser le serveur fréquemment.
Par défaut, Junos OS prend en charge les messages de signalisation SIP sur le port 5060. Vous pouvez configurer le port en créant une stratégie qui autorise le service SIP, et le logiciel filtre le trafic SIP en signalant le trafic comme n’importe quel autre type de trafic, en l’autorisant ou en le refusant. Le flux multimédia, cependant, utilise des numéros de port attribués dynamiquement qui peuvent changer plusieurs fois au cours d’un appel. Sans ports fixes, il n’est pas sûr de créer une politique statique pour contrôler le trafic multimédia. Dans ce cas, l’appareil appelle l’ALG SIP. Les ports de transport des périphériques utilisés pour les sessions multimédias ne sont pas connus à l’avance ; cependant, les ports utilisés pour la négociation SIP sont bien connus (ou prédéfinis). L’ALG enregistre l’intérêt pour les paquets de la session de contrôle, qu’il peut facilement distinguer des autres paquets, et inspecte la négociation à la recherche des informations de transport utilisées pour la session média (adresses IP et ports).
Le SIP ALG crée un sténopé lorsqu’il détermine une adresse IP, un port, une adresse de transport et un protocole correspondants, qui sont identifiés avec n’importe quelle information connue au moment de l’ouverture du sténopé.
SIP ALG surveille les transactions SIP et crée et gère dynamiquement des sténopés en fonction des informations qu’il extrait de ces transactions. L’ALG SIP de Juniper Networks prend en charge toutes les méthodes et réponses SIP. Vous pouvez autoriser les transactions SIP à traverser le pare-feu Juniper Networks en créant une stratégie statique qui autorise le service SIP. Si la stratégie est configurée pour inspecter le trafic SIP (ou, plus précisément, si la stratégie envoie une partie du trafic à l’ALG SIP pour inspection), les actions autorisées sont d’autoriser le trafic (auquel cas les trous d’épingle appropriés sont ouverts) ou de refuser le trafic.
L’ALG SIP intercepte les messages SIP qui contiennent du SDP et, à l’aide d’un analyseur, extrait les informations dont il a besoin pour créer des sténopés. L’ALG SIP EXAMINE LA PARTIE SDP DU PAQUET ET UN ANALYSEUR EXTRAIT DES INFORMATIONS TELLES QUE LES ADRESSES IP ET LES NUMÉROS DE PORT, QUE L’ALG SIP ENREGISTRE DANS UNE TABLE À STÉNOPÉS. Le SIP ALG utilise les adresses IP et les numéros de port enregistrés dans la table des sténopés pour ouvrir les sténopés et permettre aux flux multimédias de traverser l’appareil.
Lorsque l’équipement exécute le NAT, les adresses de transport utilisées par les UA sont incorrectes. L’ALG SIP modifie les adresses de transport en fonction des ports traduits et des adresses allouées par l’appareil traduisant les adresses réseau. Lorsque le SDP est chiffré, l’appareil ne peut ni extraire ni modifier le contenu du message et ne peut donc pas corriger les adresses de transport. Pour fournir une solution de contournement, le protocole STUN a été déployé (exigeant que les appareils NAT fassent une forme de cône-NAT), qui permet aux clients de déterminer les adresses traduites et d’utiliser ces adresses nouvellement découvertes dans les messages SDP.
Les produits NEC SIP sont pris en charge sous certaines conditions.
Descriptions des sessions SDP
Une description de session SDP est un format bien défini pour transmettre suffisamment d’informations pour découvrir et participer à une session multimédia. Une session est décrite par une série de paires attribut/valeur, une par ligne. Les noms d’attribut sont des caractères simples, suivis de = et d’une valeur. Les valeurs facultatives sont spécifiées avec =*. Les valeurs sont soit une chaîne ASCII, soit une séquence de types spécifiques séparés par des espaces. Les noms d’attribut ne sont uniques que dans la construction syntaxique associée, par exemple dans la session, l’heure ou le média uniquement.
Dans la description de la session SDP, les informations au niveau du média commencent par le champ m=.
Parmi les nombreux champs de la description du SDP, deux sont particulièrement utiles pour l’ALG SIP car ils contiennent des informations sur la couche transport.
-
c=Pour obtenir des informations de connexionCe champ peut apparaître au niveau de la session ou du média. Il apparaît dans ce format :
c=<type-réseau><type-adresse><adresse-connexion>
Junos OS prend uniquement en charge « IN » (pour Internet) comme type de réseau, « IPv4 » comme type d’adresse et une adresse IP ou un nom de domaine unicast comme adresse IP de destination (connexion). À partir de Junos OS version 15.1X49-D40 et de Junos OS version 17.3R1, le type d’adresse « IPv6 » est également pris en charge.
Si l’adresse IP de destination est une adresse IP unicast, l’ALG SIP crée des trous d’épingle à l’aide de l’adresse IP et des numéros de port spécifiés dans le champ de description du média m=.
-
m=pour une annonce aux médiasCe champ apparaît au niveau du média et contient la description du média. Il apparaît dans ce format :
m=<liste de support><port><transport><fmt>
Actuellement, Junos OS prend en charge « RTP » comme protocole de transport de la couche applicative. Le numéro de port indique le port de destination du flux multimédia (l’origine est allouée par l’UA distante). La liste de formats (liste fmt) fournit des informations sur le protocole de couche applicative utilisé par le média.
Le logiciel ouvre des ports uniquement pour RTP et RTCP (Real-Time Control Protocol). Chaque session RTP a une session RTCP correspondante. Par conséquent, chaque fois qu’un flux multimédia utilise RTP, l’ALG SIP doit réserver des ports (créer des sténopés) pour le trafic RTP et RTCP. Par défaut, le numéro de port RTCP est supérieur d’une unité au numéro de port RTP.
Création de sténopé
Chaque sténopé (un pour le trafic RTP et l’autre pour le trafic RTCP) partage la même adresse IP de destination. L’adresse IP provient du champ c= de la description de la session SDP. Étant donné que le champ c= peut apparaître dans la partie de la description de la session SDP au niveau de la session ou du média, l’analyseur détermine l’adresse IP en fonction des règles suivantes (conformément aux conventions SDP) :
-
Tout d’abord, l’analyseur SIP ALG recherche un champ c= contenant une adresse IP au niveau du média. S’il existe un tel champ, l’analyseur extrait cette adresse IP et l’ALG SIP utilise cette adresse pour créer un sténopé pour le média.
-
S’il n’y a pas de champ c= au niveau du média, l’analyseur SIP ALG extrait l’adresse IP du champ c= au niveau de la session, et l’ALG SIP utilise cette adresse IP pour créer un sténopé pour le média. Si la description de la session ne contient pas de champ c= à l’un ou l’autre niveau, cela indique une erreur dans la pile de protocoles, et l’appareil abandonne le paquet et consigne l’événement.
Le SIP ALG ouvre également des sténopés pour le trafic de signaux. Ces trous d’épingle de signal sont utiles après le délai d’expiration de la session de signal précédente, et ils sont également utiles pour le trafic de signal envoyé à une adresse tierce qui ne correspond pas à la session de signal précédente. Les sténopés de signal SIP ALG ne vieillissent jamais, contrairement aux sténopés RTP ou RTCP, où seules l’adresse IP et le port de destination sont spécifiés.
Le SIP ALG ouvre des trous d’épingle de signal pour les en-têtes suivants, si nécessaire :
-
VIA
-
CONTACTER
-
ITINÉRAIRE
-
ROUTE D’ENREGISTREMENT
L’ALG SIP a besoin des informations suivantes pour créer un sténopé. Ces informations proviennent soit de la description de la session SDP, soit des en-têtes SIP (comme indiqué ci-dessus).
-
Protocole : UDP ou TCP.
-
IP source : inconnue.
-
Port source : inconnu.
-
IP de destination : l’analyseur extrait l’adresse IP de destination du champ c= au niveau du média ou de la session.
-
Port de destination : l’analyseur extrait le numéro de port de destination pour RTP à partir du champ m= au niveau du média et calcule le numéro de port de destination pour RTCP à l’aide de la formule suivante :
Numéro de port RTP + un
-
Durée de vie : cette valeur indique la durée pendant laquelle un sténopé est ouvert pour laisser passer un paquet. Un paquet doit passer par le sténopé avant l’expiration de sa durée de vie. À l’expiration de la durée de vie, le SIP ALG retire le sténopé.
Lorsqu’un paquet passe par le sténopé au cours de la période de vie, immédiatement après, l’ALG SIP supprime le sténopé pour la direction d’où provient le paquet.
La figure 1 décrit une configuration d’appel entre deux clients SIP et comment l’ALG SIP crée des trous d’épingle pour autoriser le trafic RTP et RTCP. L’illustration suppose que l’équipement dispose d’une stratégie qui autorise le SIP, ouvrant ainsi le port 5060 pour les messages de signalisation SIP.
Figure 1 : Configuration de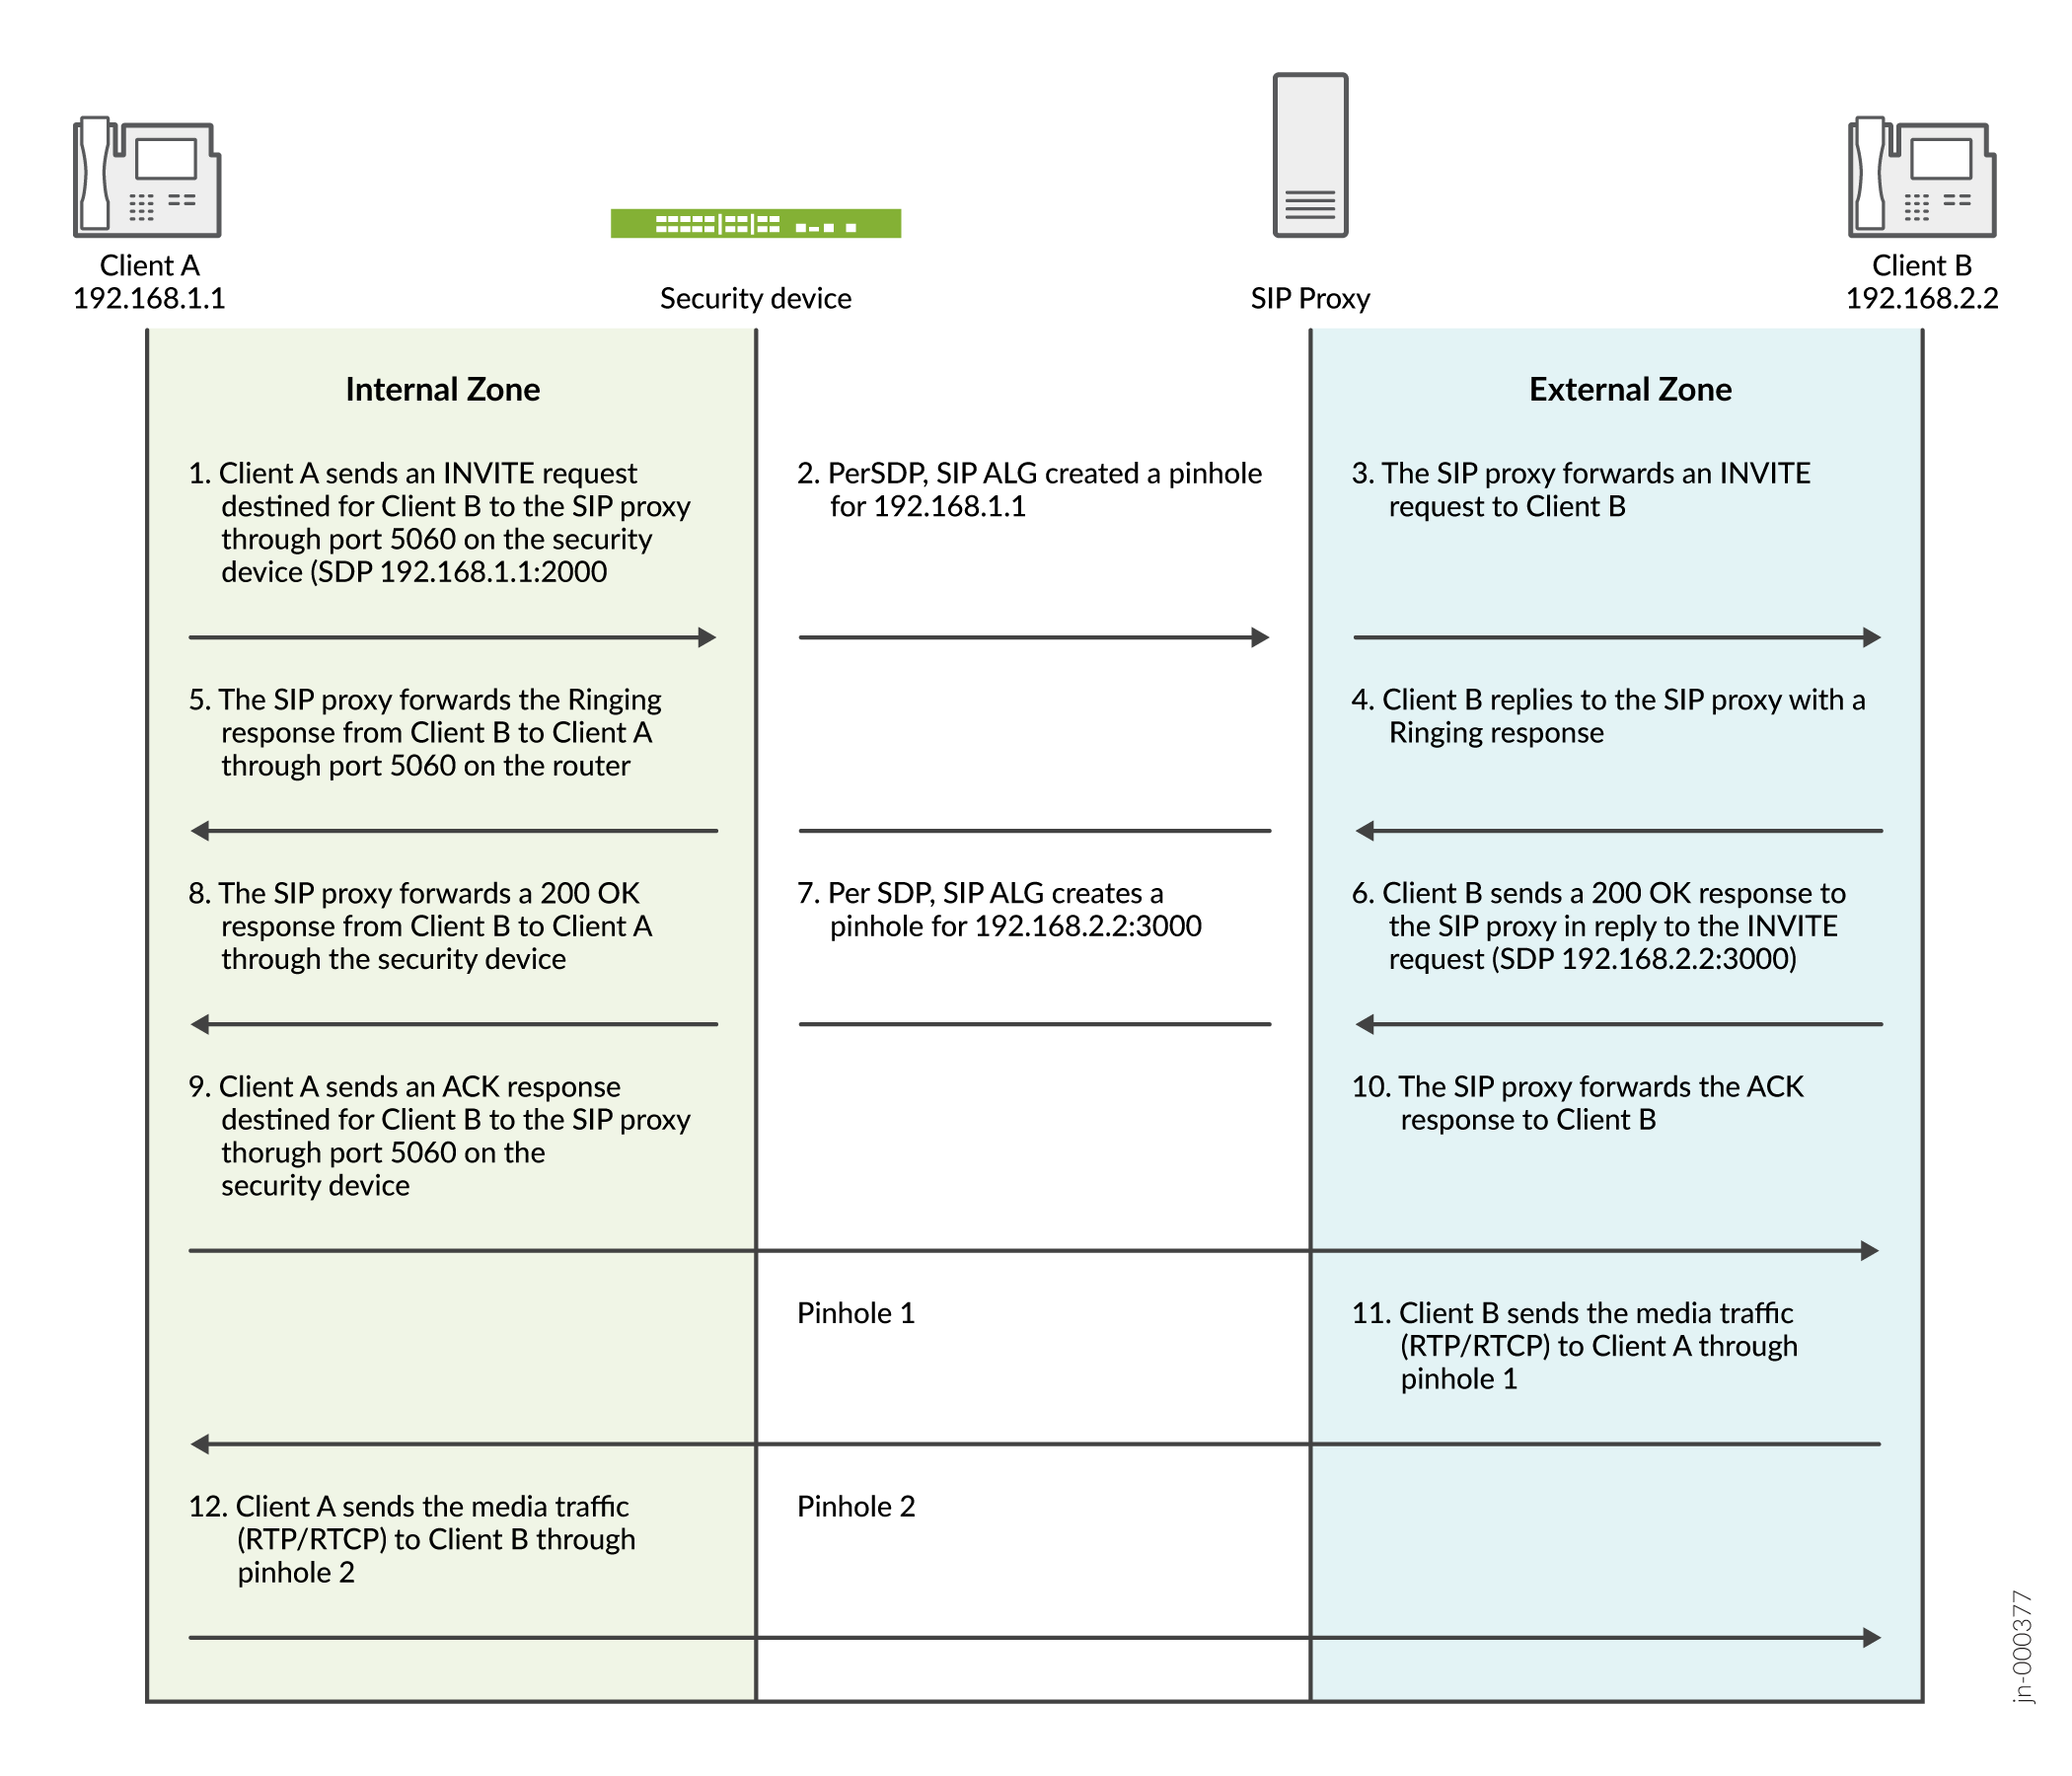 l’appel SIP ALG
L’ALG SIP ne crée pas de trous d’épingle pour le trafic RTP et RTCP lorsque l’adresse IP de destination est 0.0.0.0, ce qui indique que la session est en attente. Pour mettre une session en attente pendant une communication téléphonique, par exemple, le client A envoie au client B un message SIP dans lequel l’adresse IP de destination est 0.0.0.0. Cela indique au client B qu’il ne doit pas envoyer de support jusqu’à nouvel ordre. Si le client B envoie quand même du support, l’appareil abandonne les paquets.
- Comprendre la prise en charge IPv6 de SIP ALG
- Comprendre l’évolutivité Prise en charge de l’ALG SIP basé sur UDP sur le terrain
- Comprendre les méthodes de requête SIP ALG
- Présentation de la configuration SIP ALG
- Comprendre la protection contre les attaques DoS SIP ALG
- Comprendre les types de messages inconnus SIP ALG
- Comprendre la durée et les délais d’expiration des appels SIP ALG
Comprendre la prise en charge IPv6 de SIP ALG
IPv6 est pris en charge sur l’ALG SIP, ainsi que le mode NAT-PT et la traduction des adresses NAT64.
SIP ALG traite l’adresse IPv6 de la même manière qu’il traite l’adresse IPv4 pour mettre à jour la charge utile si le NAT est configuré et ouvrir des trous d’épingle pour le trafic futur.
Un traitement spécial est effectué pour les formats suivants :
-
IPv6 in SIP URIs: l’URI SIP ressemble à un URI avec des adresses IPv4. Comme pour tous les URI, une adresse IPv6 est placée entre crochets. Les blocs d’adresses IPv6 sont séparés par des signes « deux points ». Dans de nombreuses notations, un signe deux-points sépare le nom d’hôte ou l’adresse IP du port de protocole. Pour analyser l’adresse IPv6 complète et séparer le port, l’adresse est encapsulée entre crochets
-
IPv6 in SDP: les adresses IPv6 du protocole SDP (Session Description Protocol) ont le marqueur IP6.
-
L’ALG SIP prenant en charge IPv6 présente les limitations suivantes :
-
Lorsque NAT64 avec NAT persistant est implémenté, l’ALG SIP ajoute la traduction NAT à la table de liaison NAT persistante si NAT est configuré sur l’adresse d’enregistrement (AOR). Étant donné que le NAT persistant ne peut pas dupliquer l’adresse configurée, la coexistence de NAT66 et NAT64 configurés sur la même adresse n’est pas prise en charge.
Une seule liaison est créée pour la même adresse IP source.
-
Comprendre l’évolutivité Prise en charge de l’ALG SIP basé sur UDP sur le terrain
Le champ de voyant occupé (BLF) est un voyant sur un téléphone IP qui indique si un autre poste connecté au même PBX est occupé ou non. Vous pouvez configurer manuellement le BLF à l’aide d’une interface Web. Lorsque BLF est configuré, le téléphone s’abonne à une liste de ressources disponible sur le PBX IP pour être informé des informations d’état des autres extensions. Le BLF fonctionne via le protocole SIP (Session Initiation Protocol) et utilise les messages SUBSCRIBE et NOTIFY. Habituellement, le téléphone est l’abonné et le PBX IP est le notificateur.
Lorsqu’un téléphone est enregistré sur le PBX IP, le PBX IP informe le téléphone de l’état de la liste de ressources. Par exemple, si la liste des ressources est énorme, le corps du message NOTIFY sera également énorme. Comme l’ALG SIP ne prend en charge que les messages SIP de 3000 octets, il contourne l’énorme message NOTORIAL. S’il y a trop d’instances de BLF dans le corps du message, la charge utile ne sera pas modifiée et la porte ne sera pas ouverte.
À partir de Junos OS version 12.3X48-D15 et de Junos OS version 17.3R1, SIP ALG prend en charge des messages SIP de 65 000 octets sur le protocole UDP. Dans l’application BLF de mise à l’échelle, si chaque instance est d’environ 500 octets, l’ALG SIP prend en charge 100 instances dans un message SIP UDP.
La prise en charge de BLF pour l’ALG SIP basé sur UDP comprend les fonctionnalités suivantes :
-
L’appareil peut envoyer et recevoir des messages SIP de 65 000 octets.
-
L’ALG SIP peut analyser les messages SIP de 65 000 octets et ouvrir le sténopé, si nécessaire.
-
L’ALG SIP régénère le nouveau message SIP jumbo si NAT est configuré et que la charge utile est modifiée.
Comprendre les méthodes de requête SIP ALG
Le modèle de transaction SIP (Session Initiation Protocol) comprend un certain nombre de messages de demande et de réponse, chacun contenant un method champ indiquant l’objectif du message.
Junos OS prend en charge les types de méthodes et les codes de réponse suivants :
-
INVITE : un utilisateur envoie une demande INVITE pour inviter un autre utilisateur à participer à une session. Le corps d’une requête INVITE peut contenir la description de la session.
-
ACK : l’utilisateur à l’origine de l’INVITE envoie une demande d’accusé de réception pour confirmer la réception de la réponse finale à la demande d’invitation. Si la demande INVITE d’origine ne contenait pas la description de la session, la demande ACK doit l’inclure.
-
OPTIONS—L’agent utilisateur (UA) obtient des informations sur les capacités du proxy SIP. Un serveur répond avec des informations sur les méthodes, les protocoles de description de session et l’encodage des messages qu’il prend en charge.
-
BYE : un utilisateur envoie une demande BYE pour abandonner une session. Une demande BYE de l’un ou l’autre des utilisateurs met automatiquement fin à la session.
-
CANCEL : un utilisateur envoie une demande CANCEL pour annuler une demande INVITE en attente. Une requête CANCEL n’a aucun effet si le serveur SIP traitant l’INVITE a envoyé une réponse finale pour l’INVITE avant de recevoir l’ANNULER.
-
REGISTER : un utilisateur envoie une requête REGISTER à un serveur d’enregistrement SIP pour l’informer de l’emplacement actuel de l’utilisateur. Un serveur d’enregistrement SIP enregistre toutes les informations qu’il reçoit dans les requêtes REGISTER et met ces informations à la disposition de tout serveur SIP qui tente de localiser un utilisateur.
-
Info : permet de communiquer des informations de signal de mi-session le long du chemin de signalisation de l’appel.
-
S’abonner : permet de demander l’état actuel et les mises à jour d’état à partir d’un nœud distant.
-
Notifier : envoyé pour informer les abonnés des changements d’état auxquels l’abonné a souscrit.
-
Refer : utilisé pour renvoyer le destinataire (identifié par l’URI de demande) à un tiers par les coordonnées fournies dans la demande.
Par exemple, si l’utilisateur A dans un réseau privé renvoie l’utilisateur B, dans un réseau public, à l’utilisateur C, qui se trouve également dans le réseau privé, la passerelle de couche applicative SIP (ALG) alloue une nouvelle adresse IP et un nouveau numéro de port à l’utilisateur C afin que l’utilisateur C puisse être contacté par l’utilisateur B. Toutefois, si l’utilisateur C est enregistré auprès d’un bureau d’enregistrement, son mappage de port est stocké dans la table ALG Network Address Translation (NAT) et est réutilisé pour effectuer la traduction.
-
Mettre à jour : permet d’ouvrir un sténopé pour obtenir des informations SDP nouvelles ou mises à jour. Les champs d’en-tête Via :, From :, To :, Call-ID :, Contact :, Route :, et Record-Route : sont modifiés.
-
1xx, 202, 2xx, 3xx, 4xx, 5, 6xxxx Codes de réponse : Utilisés pour indiquer l’état d’une transaction. Les champs d’en-tête sont modifiés.
Présentation de la configuration SIP ALG
La passerelle de couche applicative SIP ALG (protocole d’initiation de session) est désactivée par défaut sur les équipements SRX. Elle doit être activée à l’aide de la CLI si nécessaire. Sur les autres appareils, il est activé par défaut. Pour affiner les opérations SIP ALG, suivez les instructions suivantes :
-
Contrôlez l’activité des appels SIP. Pour obtenir des instructions, consultez Exemple : Définition de la durée et des délais d’expiration des appels SIP ALG.
-
Protégez le serveur proxy SIP contre les attaques par déni de service (DoS). Pour obtenir des instructions, consultez Exemple : Configuration de la protection contre les attaques par DoS SIP ALG.
-
Activez la transmission des messages inconnus lorsque la session est en mode de traduction d’adresses réseau (NAT) et en mode de routage. Pour obtenir des instructions, consultez Exemple : Autoriser des types de messages ALG SIP inconnus.
-
Prendre en charge les flux d’appels SIP propriétaires. Pour obtenir des instructions, reportez-vous à la section Conservation des ressources de conservation SIP ALG (procédure CLI)
Comprendre la protection contre les attaques DoS SIP ALG
La capacité du serveur proxy SIP (Session Initiation Protocol) à traiter les appels peut être affectée par des requêtes SIP INVITE répétées, demandes qu’il a initialement refusées. La fonctionnalité de protection contre le déni de service (DoS) vous permet de configurer l’appareil pour surveiller les requêtes INVITE et les réponses du serveur proxy. Si une réponse contient un code de réponse 3xx, , 4xx ou 5xx autre que 401, 407, 487 et 488 qui ne sont pas de véritables réponses d’échec, la demande ne doit pas être bloquée. Voir Présentation des protocoles SIP, ALG et NAT. L’ALG stocke l’adresse IP source de la demande et l’adresse IP du serveur proxy dans une table. Ensuite, l’appareil vérifie toutes les requêtes INVITE par rapport à cette table et, pendant un nombre configurable de secondes (la valeur par défaut est 3), ignore tous les paquets qui correspondent aux entrées de la table. Vous pouvez configurer l’appareil pour surveiller et refuser les demandes INVITE répétées à tous les serveurs proxy, ou vous pouvez protéger un serveur proxy spécifique en spécifiant l’adresse IP de destination. La protection contre les attaques SIP est configurée globalement.
Comprendre les types de messages inconnus SIP ALG
Cette fonctionnalité vous permet de spécifier comment les messages SIP (Session Initiation Protocol) non identifiés sont traités par l’appareil. Par défaut, nous supprimons les messages inconnus (non pris en charge).
Nous vous déconseillons d’autoriser les messages inconnus, car ils peuvent compromettre la sécurité. Cependant, dans un environnement de test ou de production sécurisé, cette commande peut être utile pour résoudre des problèmes d’interopérabilité avec des équipements disparates. Autoriser les messages SIP inconnus peut vous aider à rendre votre réseau opérationnel afin que vous puissiez analyser ultérieurement votre trafic VoIP (VoIP) pour déterminer pourquoi certains messages ont été abandonnés. La fonctionnalité de type de message SIP inconnu vous permet de configurer l’appareil pour accepter le trafic SIP contenant des types de messages inconnus en mode de traduction d’adresses réseau (NAT) et en mode de routage.
Cette option s’applique uniquement aux paquets reçus identifiés comme des paquets VoIP pris en charge. Si un paquet ne peut pas être identifié, il est toujours perdu. Si un paquet est identifié comme protocole pris en charge et que vous avez configuré l’appareil pour autoriser des types de messages inconnus, le message est transféré sans traitement.
Comprendre la durée et les délais d’expiration des appels SIP ALG
Les fonctionnalités de durée d’appel et de délai d’attente vous permettent de contrôler l’activité des appels SIP (Session Initiation Protocol) et vous aident à gérer les ressources réseau.
Généralement, un appel se termine lorsque l’un des clients envoie une demande BYE ou CANCEL. La passerelle de couche applicative SIP (ALG) intercepte la requête BYE ou CANCEL et supprime toutes les sessions multimédias pour cet appel. Il peut y avoir des raisons ou des problèmes empêchant les clients d’un appel d’envoyer des demandes BYE ou CANCEL, par exemple, une panne de courant. Dans ce cas, l’appel peut durer indéfiniment et consommer des ressources sur l’appareil.
Un appel peut avoir un ou plusieurs canaux vocaux. Chaque canal vocal dispose de deux sessions (ou deux flux multimédias), une pour le trafic RTP (Real-Time Transport Protocol) et une pour la signalisation RTCP (Real-Time Control Protocol). Lors de la gestion des sessions, l’appareil considère les sessions de chaque canal vocal comme un seul groupe. Les paramètres de délai d’expiration et de durée d’appel s’appliquent à un groupe plutôt qu’à chaque session.
Les paramètres suivants régissent l’activité des appels SIP :
-
inactive-media-timeout: ce paramètre indique la durée maximale (en secondes) pendant laquelle un appel peut rester actif sans trafic multimédia (RTP ou RTCP) au sein d’un groupe. Chaque fois qu’un paquet RTP ou RTCP se produit dans un appel, ce délai d’expiration est réinitialisé. Lorsque la période d’inactivité dépasse ce paramètre, les ouvertures temporaires (trous d’épingle) du pare-feu que le SIP ALG a ouvertes pour les supports sont fermées. Le paramètre par défaut est de 120 secondes et la plage est de 10 à 2550 secondes. Notez qu’à l’expiration, les ressources multimédias (sessions et sténopés) sont supprimées et les appels SIP sur l’appareil seront également interrompus si toutes les ressources multimédias de cet appel sont supprimées. -
maximum-call-duration: définit la durée maximale absolue d’un appel. Lorsqu’un appel dépasse ce paramètre, l’ALG SIP interrompt l’appel et libère les sessions multimédias. Le paramètre par défaut est de 720 minutes et la plage est de 3 à 720 minutes. -
t1-interval: ce paramètre spécifie l’estimation du temps d’aller-retour, en secondes, d’une transaction entre points de terminaison. La valeur par défaut est de 500 millisecondes. Étant donné que de nombreux temporisateurs SIP évoluent avec l’intervalle t1 (comme décrit dans RFC 3261), lorsque vous modifiez la valeur du minuteur d’intervalle t1, ces temporisateurs SIP sont également ajustés. -
t4-interval: ce paramètre spécifie la durée maximale pendant laquelle un message reste dans le réseau. La valeur par défaut est de 5 secondes et la plage est de 5 à 10 secondes. Étant donné que de nombreux temporisateurs SIP évoluent avec l’intervalle t4 (comme décrit dans RFC 3261), lorsque vous modifiez la valeur du minuteur d’intervalle t4, ces temporisateurs SIP sont également ajustés. -
c-timeout: ce paramètre spécifie le délai d’expiration de la transaction INVITE au niveau du proxy, en minutes ; la valeur par défaut est 3. Étant donné que l’ALG SIP se trouve au milieu, au lieu d’utiliser la valeur du minuteur de transaction INVITE B (qui est (64 * T1) = 32 secondes), l’ALG SIP obtient sa valeur de minuterie du proxy.
Comprendre les ressources d’attente SIP ALG
Lorsqu’un utilisateur met un appel en attente, la passerelle de couche applicative SIP ALG (Session Initiation Protocol) libère les ressources multimédias SDP (Session Description Protocol), telles que les sténopés et les contextes de traduction. Lorsque l’utilisateur reprend l’appel, un message de demande d’invitation négocie une nouvelle offre et une nouvelle réponse SDP et l’ALG SIP réalloue les ressources pour le flux multimédia. Cela peut entraîner de nouveaux numéros d’adresse IP et de port traduits pour la description du média, même si la description du média est la même que la description précédente. Ceci est conforme à la RFC 3264 Un modèle d’offre/réponse avec le protocole de description de session (SDP).
Certaines implémentations SIP propriétaires ont conçu les flux d’appel de manière à ce que le module User Agent (UA) ignore la nouvelle offre SDP INVITE et continue d’utiliser l’offre SDP de la négociation précédente. Pour tenir compte de cette fonctionnalité, vous devez configurer l’appareil pour conserver les ressources multimédias SDP lorsqu’un appel est mis en attente pour être réutilisé lorsque l’appel est repris.
Conservation des ressources de mise en attente d’ALG SIP (procédure CLI)
Pour prendre en charge les flux d’appels SIP propriétaires :
user@host# set security alg sip retain-hold-resource
Comprendre l’ALG SIP et le NAT
Le protocole NAT (Network Address Translation) permet à plusieurs hôtes d’un sous-réseau privé de partager une seule adresse IP publique pour accéder à Internet. Pour le trafic sortant, NAT remplace l’adresse IP privée de l’hôte dans le sous-réseau privé par l’adresse IP publique. Pour le trafic entrant, l’adresse IP publique est reconvertie en adresse privée et le message est acheminé vers l’hôte approprié dans le sous-réseau privé.
L’utilisation de NAT avec le service SIP (Session Initiation Protocol) est plus compliquée car les messages SIP contiennent des adresses IP dans les en-têtes SIP ainsi que dans le corps SIP. Lors de l’utilisation de NAT avec le service SIP, les en-têtes SIP contiennent des informations sur l’appelant et le destinataire, et l’appareil traduit ces informations pour les cacher au réseau externe. Le corps SIP contient les informations du protocole de description de session (SDP), qui comprennent les adresses IP et les numéros de port pour la transmission du support. L’appareil traduit les informations SDP pour allouer des ressources à l’envoi et à la réception des médias.
La façon dont les adresses IP et les numéros de port dans les messages SIP sont remplacés dépend de la direction du message. Pour un message sortant, l’adresse IP privée et le numéro de port du client sont remplacés par l’adresse IP publique et le numéro de port du pare-feu Juniper Networks. Pour un message entrant, l’adresse publique du pare-feu est remplacée par l’adresse privée du client.
Lorsqu’un message INVITE est envoyé à travers le pare-feu, la passerelle de couche applicative SIP (ALG) collecte les informations de l’en-tête du message dans une table d’appel, qu’elle utilise pour transférer les messages suivants au point de terminaison approprié. Lorsqu’un nouveau message arrive, par exemple un accusé de réception ou un 200 OK, l’ALG compare les champs « De :, À : et ID-d’appel : » à la table d’appel pour identifier le contexte d’appel du message. Si un nouveau message INVITE arrive qui correspond à l’appel existant, l’ALG le traite comme une REINVITATION.
Lorsqu’un message contenant des informations SDP arrive, l’ALG alloue des ports et crée un mappage NAT entre eux et les ports du SDP. Étant donné que le SDP nécessite des ports séquentiels pour les canaux RTP (Real-Time Transport Protocol) et RTCP (Real-Time Control Protocol), l’ALG fournit des ports pairs-impairs consécutifs. S’il ne parvient pas à trouver une paire de ports, il ignore le message SIP.
IPv6 est pris en charge sur l’ALG SIP, ainsi que le mode NAT-PT et la traduction des adresses NAT64.
Cette rubrique contient les sections suivantes :
- Appels sortants
- Appels entrants
- Appels transférés
- Terminaison d’appel
- Messages de réinvitation d’appel
- Minuteurs de session d’appel
- Annulation d’appel
- Duplication
- SIP Messages
- En-têtes SIP
- Corps SIP
- Scénario SIP NAT
- Classes de réponses SIP
- Mode NAT en mode IPv6 pur (NAT66) pour SIP IPv6 ALG
- NAT-PT
- NAT64
- ÉTOURDISSEMENT ET SIP ALG
Appels sortants
Lorsqu’un appel SIP est lancé avec un message de demande SIP du réseau interne au réseau externe, NAT remplace les adresses IP et les numéros de port dans le SDP et lie les adresses IP et les numéros de port au pare-feu Juniper Networks. Les champs d’en-tête SIP Via, Contact, Route et Record-Route, s’ils sont présents, sont également liés à l’adresse IP du pare-feu. L’ALG stocke ces correspondances pour les retransmissions et les messages de réponse SIP.
L’ALG SIP ouvre ensuite des trous d’épingle dans le pare-feu pour laisser passer les médias sur les ports attribués dynamiquement négociés en fonction des informations du SDP et des champs d’en-tête Via, Contact et Record-Route. Les sténopés permettent également aux paquets entrants d’atteindre les adresses IP et les ports Contact, Via et Record-Route. Lors du traitement du trafic de retour, l’ALG réinsère les champs SIP d’origine Contact, Via, Route et Record-Route dans les paquets.
Appels entrants
Les appels entrants sont initiés depuis le réseau public vers des adresses NAT statiques publiques ou vers des adresses IP d’interface sur l’appareil. Les NAT statiques sont des adresses IP configurées statiquement qui pointent vers des hôtes internes ; Les adresses IP des interfaces sont enregistrées dynamiquement par l’ALG lorsqu’il surveille les messages REGISTER envoyés par les hôtes internes au bureau d’enregistrement SIP. Lorsque l’appareil reçoit un paquet SIP entrant, il établit une session et transmet la charge utile du paquet à l’ALG SIP.
L’ALG examine le message de demande SIP (initialement une invitation) et, sur la base des informations fournies dans le SDP, ouvre des portes pour les médias sortants. Lorsqu’un message de réponse 200 OK arrive, l’ALG SIP effectue un NAT sur les adresses IP et les ports et ouvre des trous d’épingle dans la direction sortante. (Les portes ouvertes ont une courte durée de vie, et elles expirent si un message de réponse 200 OK n’est pas reçu rapidement.)
Lorsqu’une réponse de 200 OK arrive, le proxy SIP examine les informations SDP et lit les adresses IP et les numéros de port pour chaque session multimédia. L’ALG SIP sur l’appareil effectue des NAT sur les adresses et les numéros de port, ouvre des trous d’épingle pour le trafic sortant et actualise le délai d’expiration pour les portes dans le sens entrant.
Lorsque l’ACK arrive pour le 200 OK, il passe également par le SIP ALG. Si le message contient des informations SDP, l’ALG SIP garantit que les adresses IP et les numéros de port ne sont pas modifiés par rapport à l’INVITE précédente - si c’est le cas, l’ALG supprime les anciens sténopés et crée de nouveaux sténopés pour permettre le passage des supports. L’ALG surveille également les champs SIP Via, Contact et Record-Route et ouvre de nouveaux sténopés s’il détermine que ces champs ont changé.
Appels transférés
Un appel transféré se produit lorsque, par exemple, l’utilisateur A en dehors du réseau appelle l’utilisateur B à l’intérieur du réseau et l’utilisateur B transfère l’appel à l’utilisateur C en dehors du réseau. L’ALG SIP traite l’INVITATION de l’utilisateur A comme un appel entrant normal. Mais lorsque l’ALG examine l’appel transféré de B à C en dehors du réseau et remarque que B et C sont atteints en utilisant la même interface, il n’ouvre pas de trous d’épingle dans le pare-feu, car les médias circulent directement entre l’utilisateur A et l’utilisateur C.
Terminaison d’appel
Le message BYE met fin à un appel. Lorsque l’appareil reçoit un message BYE, il traduit les champs d’en-tête comme il le fait pour n’importe quel autre message. Mais comme un message BYE doit être accusé de réception par le destinataire avec un OK de 200, l’ALG retarde le retrait de l’appel de 5 secondes pour laisser le temps de transmettre le 200 OK.
Messages de réinvitation d’appel
Messages de nouvelle invitation, ajoutez de nouvelles sessions multimédias à un appel et supprimez les sessions multimédias existantes. Lorsque de nouvelles sessions multimédias sont ajoutées à un appel, de nouveaux trous d’épingle sont ouverts dans le pare-feu et de nouvelles liaisons d’adresses sont créées. Le processus est identique à la configuration d’appel d’origine. Lorsque toutes les sessions multimédias ou les sténopés multimédias sont supprimés d’un appel, l’appel est supprimé lorsqu’un message BYE est reçu.
Minuteurs de session d’appel
Par mesure de précaution, l’ALG SIP utilise des valeurs de délai d’attente strictes pour définir la durée maximale d’un appel. Cela garantit que l’équipement est protégé si l’un des événements suivants se produit :
-
Les systèmes de terminaison plantent pendant un appel et aucun message BYE n’est reçu.
-
Les utilisateurs malveillants n’envoient jamais de BYE pour tenter d’attaquer un ALG SIP.
-
Les mauvaises implémentations du proxy SIP ne parviennent pas à traiter Record-Route et n’envoient jamais de message BYE.
-
Les défaillances du réseau empêchent la réception d’un message BYE.
Annulation d’appel
L’une ou l’autre des parties peut annuler un appel en envoyant un message CANCEL. À la réception d’un message CANCEL, l’ALG SIP ferme les trous d’épingle à travers le pare-feu, s’il y en a un, et libère les liaisons d’adresse. Avant de libérer les ressources, l’ALG retarde l’âge du canal de contrôle d’environ 5 secondes pour laisser le temps aux 200 derniers OK de passer. L’appel prend fin à l’expiration du délai de 5 secondes, qu’une réponse 487 ou non-200 arrive.
Duplication
Le forking permet à un proxy SIP d’envoyer un seul message INVITE à plusieurs destinations simultanément. Lorsque les 200 messages de réponse OK arrivent pour un seul appel, l’ALG SIP analyse mais met à jour les informations d’appel avec les 200 premiers messages OK qu’il reçoit.
SIP Messages
Le format de message SIP se compose d’une section d’en-tête SIP et du corps SIP. Dans les messages de demande, la première ligne de la section d’en-tête est la ligne de demande, qui comprend le type de méthode, l’URI de demande et la version du protocole. Dans les messages de réponse, la première ligne est la ligne d’état, qui contient un code d’état. Les en-têtes SIP contiennent les adresses IP et les numéros de port utilisés pour la signalisation. Le corps du SIP, séparé de la section d’en-tête par une ligne vide, est réservé aux informations de description de session, qui sont facultatives. Actuellement, Junos OS prend uniquement en charge SDP. Le corps SIP contient les adresses IP et les numéros de port utilisés pour transporter le support.
En-têtes SIP
Dans l’exemple de message de demande SIP suivant, NAT remplace les adresses IP dans les champs d’en-tête pour les masquer au réseau externe.
INVITE bob@10.150.20.5SIP/2.0 Via: SIP/2.0/UDP10.150.20.3:5434 From: alice@10.150.20.3To: bob@10.150.20.5Call-ID: a12abcde@10.150.20.3Contact: alice@10.150.20.3:5434 Route: <sip:netscreen@10.150.20.3:5060> Record-Route: <sip:netscreen@10.150.20.3:5060>
La traduction des adresses IP dépend du type et de la direction du message. Un message peut être l’un des suivants :
-
Requête entrante
-
Réponse sortante
-
Requête sortante
-
Réponse entrante
Le tableau 1 montre comment le NAT est effectué dans chacun de ces cas. Notez que pour plusieurs des champs d’en-tête, l’ALG détermine plus que simplement si les messages proviennent de l’intérieur ou de l’extérieur du réseau. Il doit également déterminer quel client a initié l’appel et s’il s’agit d’une demande ou d’une réponse.
|
Requête entrante (du public au privé) |
À : |
Remplacer le domaine par l’adresse locale |
|
De : |
Aucun |
|
|
ID d’appel : |
Aucun |
|
|
Via : |
Aucun |
|
|
URI de requête : |
Remplacer l’adresse ALG par l’adresse locale |
|
|
Personne-ressource : |
Aucun |
|
|
Itinéraire d’enregistrement : |
Aucun |
|
|
Itinéraire : |
Aucun |
|
|
Réponse sortante (du privé au public) |
À : |
Remplacer l’adresse ALG par l’adresse locale |
|
De : |
Aucun |
|
|
ID d’appel : |
Aucun |
|
|
Via : |
Aucun |
|
|
URI de requête : |
S.O. |
|
|
Personne-ressource : |
Remplacer l’adresse locale par l’adresse ALG |
|
|
Itinéraire d’enregistrement : |
Remplacer l’adresse locale par l’adresse ALG |
|
|
Itinéraire : |
Aucun |
|
|
Demande sortante (du privé au public) |
À : |
Aucun |
|
De : |
Remplacer l’adresse locale par l’adresse ALG |
|
|
ID d’appel : |
Aucun |
|
|
Via : |
Remplacer l’adresse locale par l’adresse ALG |
|
|
URI de requête : |
Aucun |
|
|
Personne-ressource : |
Remplacer l’adresse locale par l’adresse ALG |
|
|
Itinéraire d’enregistrement : |
Remplacer l’adresse locale par l’adresse ALG |
|
|
Itinéraire : |
Remplacer l’adresse locale par l’adresse ALG |
|
|
Réponse sortante (du public au privé) |
À : |
Aucun |
|
De : |
Remplacer l’adresse ALG par l’adresse locale |
|
|
ID d’appel : |
Aucun |
|
|
Via : |
Remplacer l’adresse ALG par l’adresse locale |
|
|
URI de requête : |
S.O. |
|
|
Personne-ressource : |
Aucun |
|
|
Itinéraire d’enregistrement : |
Remplacer l’adresse ALG par l’adresse locale |
|
|
Itinéraire : |
Remplacer l’adresse ALG par l’adresse locale |
Corps SIP
Les informations SDP dans le corps du SIP comprennent les adresses IP que l’ALG utilise pour créer des canaux pour le flux multimédia. La traduction de la section SDP alloue également des ressources, c’est-à-dire des numéros de port pour envoyer et recevoir les médias.
L’extrait suivant d’un exemple de section SDP montre les champs traduits pour l’allocation des ressources.
o=user 2344234 55234434 IN IP410.150.20.3c=IN IP410.150.20.3m=audio43249RTP/AVP 0
Les messages SIP peuvent contenir plus d’un flux multimédia. Le concept est similaire à joindre plusieurs fichiers à un message électronique. Par exemple, un message INVITE envoyé d’un client SIP à un serveur SIP peut comporter les champs suivants :
c=IN IP410.123.33.4m=audio33445RTP/AVP 0 c=IN IP410.123.33.4m=audio33447RTP/AVP 0 c=IN IP410.123.33.4m=audio33449RTP/AVP 0
Junos OS prend en charge jusqu’à 6 canaux SDP négociés pour chaque direction, pour un total de 12 canaux par appel. Pour plus d’informations, consultez Présentation de l’ALG SIP.
Scénario SIP NAT
Les figures 2 et 3 montrent un appel SIP INVITE et 200 OK. Sur la Figure 2, ph1 envoie un message SIP INVITE à ph2. Notez comment les adresses IP dans les champs d’en-tête, affichées en gras, sont traduites par l’appareil.
La section SDP du message INVITE indique où l’appelant est prêt à recevoir des médias. Notez que le sténopé multimédia contient deux numéros de port, 52002 et 52003, pour RTCP et RTP. Le sténopé via/contact fournit le numéro de port 5060 pour la signalisation SIP.
Observez comment, dans le message de réponse 200 OK de la figure 3, les conversions effectuées dans le message INVITE sont inversées. Les adresses IP de ce message, étant publiques, ne sont pas traduites, mais des portes sont ouvertes pour permettre au flux multimédia d’accéder au réseau privé.
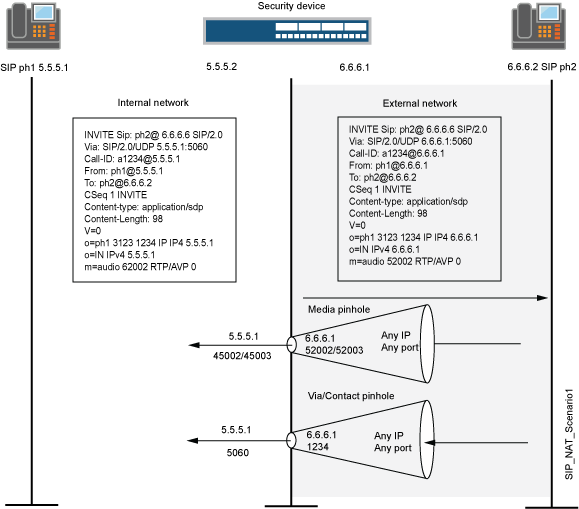 de l’NAT SIP
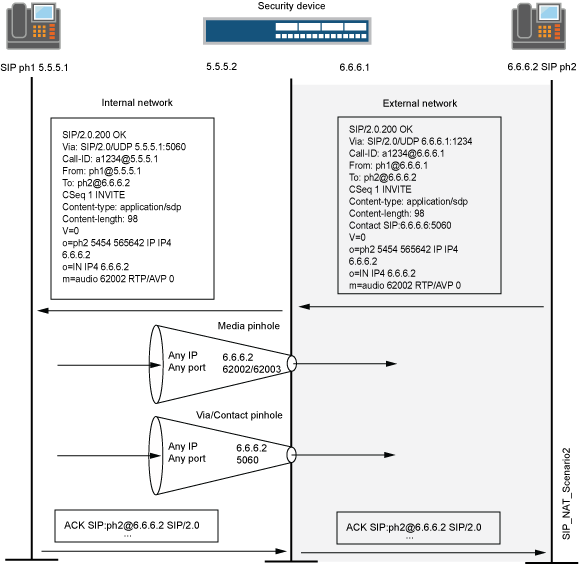
Classes de réponses SIP
Les réponses SIP fournissent des informations sur l’état des transactions SIP et comprennent un code de réponse et une phrase de raison. Les réponses SIP sont regroupées dans les classes suivantes :
-
Information (100 à 199) : demande reçue, poursuite du traitement de la demande.
-
Succès (200 à 299) – Action reçue, comprise et acceptée avec succès.
-
Redirection (300 à 399) : action supplémentaire requise pour traiter la demande.
-
Erreur client (400 à 499) : la requête contient une syntaxe incorrecte ou ne peut pas être satisfaite sur ce serveur.
-
Erreur de serveur (500 à 599) : le serveur n’a pas réussi à répondre à une demande apparemment valide.
-
Échec global (600 à 699) : la demande ne peut être satisfaite sur aucun serveur.
Le tableau 2 fournit une liste complète des réponses SIP actuelles.
|
Informations |
100 essais |
180 Sonnerie |
181 L’appel est transféré |
|
182 En file d’attente |
183 Progression de session |
|
|
|
Succès |
200 OK |
202 Acceptée |
|
|
Redirection |
300 Choix multiples |
301 Déplacé de façon permanente |
302 Déplacé temporairement |
|
305 Utiliser un proxy |
380 Service alternatif |
|
|
|
Erreur du client |
400 Mauvaise demande |
401 Non autorisé |
402 Paiement requis |
|
403 Interdit |
404 Non trouvé |
405 Méthode non autorisée |
|
|
406 Inacceptable |
Authentification par proxy 407 requise |
Délai d’expiration de la demande 408 |
|
|
409 Conflit |
410 Disparu |
411 Longueur requise |
|
|
Entité de requête 413 trop grande |
URL de requête 414 trop grande |
Type de support 415 non pris en charge |
|
|
420 Extension défectueuse |
480 Temporairement non disponible |
481 La jambe d’achat/transaction n’existe pas |
|
|
Boucle 482 détectée |
483 Trop de sauts |
484 Adresse incomplète |
|
|
485 Ambigu |
486 Occupé ici |
487 Demande annulée |
|
|
488 Inacceptable ici |
|
|
|
|
Erreur de serveur |
500 Erreur interne du serveur |
501 Non mise en œuvre |
502 Passerelle incorrecte |
|
Service 502 indisponible |
Délai d’expiration de la passerelle 504 |
Version SIP 505 non prise en charge |
|
|
Échec global |
600 Occupé partout |
603 Déclin |
604 N’existe nulle part |
|
606 Inacceptable |
|
|
Mode NAT en mode IPv6 pur (NAT66) pour SIP IPv6 ALG
L’ALG SIP IPv6 prend en charge NAT66 tout comme NAT44. NAT66 (IPv6 NAT) fournit des fonctions de NAT source et de NAT statique similaires à NAT44 (IPv4 NAT).
NAT-PT
La traduction du protocole de traduction des adresses réseau (NAT-PT) (RFC 2766) est un mécanisme de traduction de protocole qui permet la communication entre les nœuds compatibles IPv6 uniquement et IPv4 via la traduction indépendante du protocole des datagrammes IPv4 et IPv6, ne nécessitant aucune information sur l’état de la session.
Le NAT-PT est implémenté par le NAT normal de l’adresse IPv6 à l’adresse IPv4 et vice versa. L’ALG SIP traite ces traductions d’adresses dans la charge utile de la même manière que les adresses sont traitées dans un NAT normal.
Le NAT-PT lie les adresses du réseau IPv6 aux adresses du réseau IPv4 et vice versa pour fournir un routage transparent pour les datagrammes traversant entre les domaines d’adresses.
Le principal avantage du NAT-PT est que les terminaux et les réseaux peuvent exécuter des adresses IPv4 ou IPv6 et que le trafic peut être lancé de n’importe quel côté.
NAT64
NAT64 est un mécanisme permettant aux hôtes IPv6 de communiquer avec les serveurs IPv4. NAT64 est nécessaire pour conserver l’appariement des adresses IPv6 à IPv4. Ce mappage d’adresses est configuré statiquement par l’administrateur système (traduction sans état) ou, plus fréquemment, créé automatiquement lorsque le premier paquet du réseau IPv6 atteint NAT64 pour être traduit (avec état).
NAT64 est implémenté sur les appareils à l’aide de NAT persistant. Lorsque le premier message de requête SIP (le premier paquet doit provenir uniquement d’IPv6) traverse le DUT, une liaison d’adresse est créée et les paquets peuvent circuler dans les deux sens.
Le mécanisme NAT64 traduit les paquets IPv6 en paquets IPv4 et vice versa, ce qui permet aux clients IPv6 de contacter les serveurs IPv4 en utilisant UDP, TCP ou ICMP unicast. Le comportement du NAT-PT et du NAT64 semble similaire, mais ces mécanismes sont implémentés différemment.
Lorsque NAT64 avec NAT persistant est implémenté, l’ALG SIP avec prise en charge IPv6 ajoute la traduction NAT à la table de liaison NAT persistante si NAT est configurée sur l’adresse d’enregistrement. Étant donné que le NAT persistant ne peut pas dupliquer l’adresse configurée, la coexistence de NAT66 et NAT64 configurés sur la même adresse n’est pas prise en charge.
Une seule liaison est créée pour la même adresse IP source.
ÉTOURDISSEMENT ET SIP ALG
Session Traversal Services publics for NAT (STUN) est une solution pour faire fonctionner la VoIP via le NAT et le pare-feu.
Auparavant, STUN fonctionnait sans l’ALG SIP. Cela signifie que l’ALG SIP n’était pas impliqué lorsque le NAT persistant a été configuré.
STUN peut coexister avec l’ALG SIP et l’ALG SIP est impliqué lorsque le NAT persistant est configuré.
Comprendre la prise en charge des appels SIP ALG entrants à l’aide du registraire SIP et du NAT
L’enregistrement SIP (Session Initiation Protocol) permet aux serveurs proxy SIP et aux serveurs de localisation d’identifier le ou les emplacements où les utilisateurs souhaitent être contactés. Un utilisateur enregistre un ou plusieurs emplacements de contact en envoyant un message REGISTER au bureau d’enregistrement. Les champs À et Contact du message REGISTER contiennent l’URI (Uniform Resource Identifier) de l’adresse d’enregistrement et un ou plusieurs URI de contact, comme indiqué dans la figure ci-dessous. L’inscription crée des liaisons dans un service de localisation qui associe l’adresse d’enregistrement à l’adresse ou aux adresses de contact.
L’appareil surveille les messages REGISTER sortants, effectue la traduction d’adresses réseau (NAT) sur ces adresses et stocke les informations dans une table NAT entrante. Ensuite, lorsqu’un message INVITE est reçu de l’extérieur du réseau, le périphérique utilise la table Incoming NAT pour identifier l’hôte interne vers lequel acheminer le message INVITE. Vous pouvez tirer parti du service d’enregistrement de proxy SIP pour autoriser les appels entrants en configurant la source de l’interface, le NAT ou les pools NAT sur l’interface de sortie de l’appareil. La NAT source de l’interface est adaptée pour gérer les appels entrants dans un petit bureau, alors que nous recommandons de configurer des pools de NAT sources pour les réseaux plus importants ou un environnement d’entreprise.
La prise en charge des appels entrants à l’aide d’un NAT source d’interface ou d’un pool NAT source est prise en charge uniquement pour les services SIP et H.323. Pour les appels entrants, Junos OS prend actuellement en charge UDP et TCP uniquement. La résolution de nom de domaine n’est pas non plus prise en charge actuellement ; par conséquent, les URI doivent contenir des adresses IP, comme indiqué dans la figure ci-dessous.
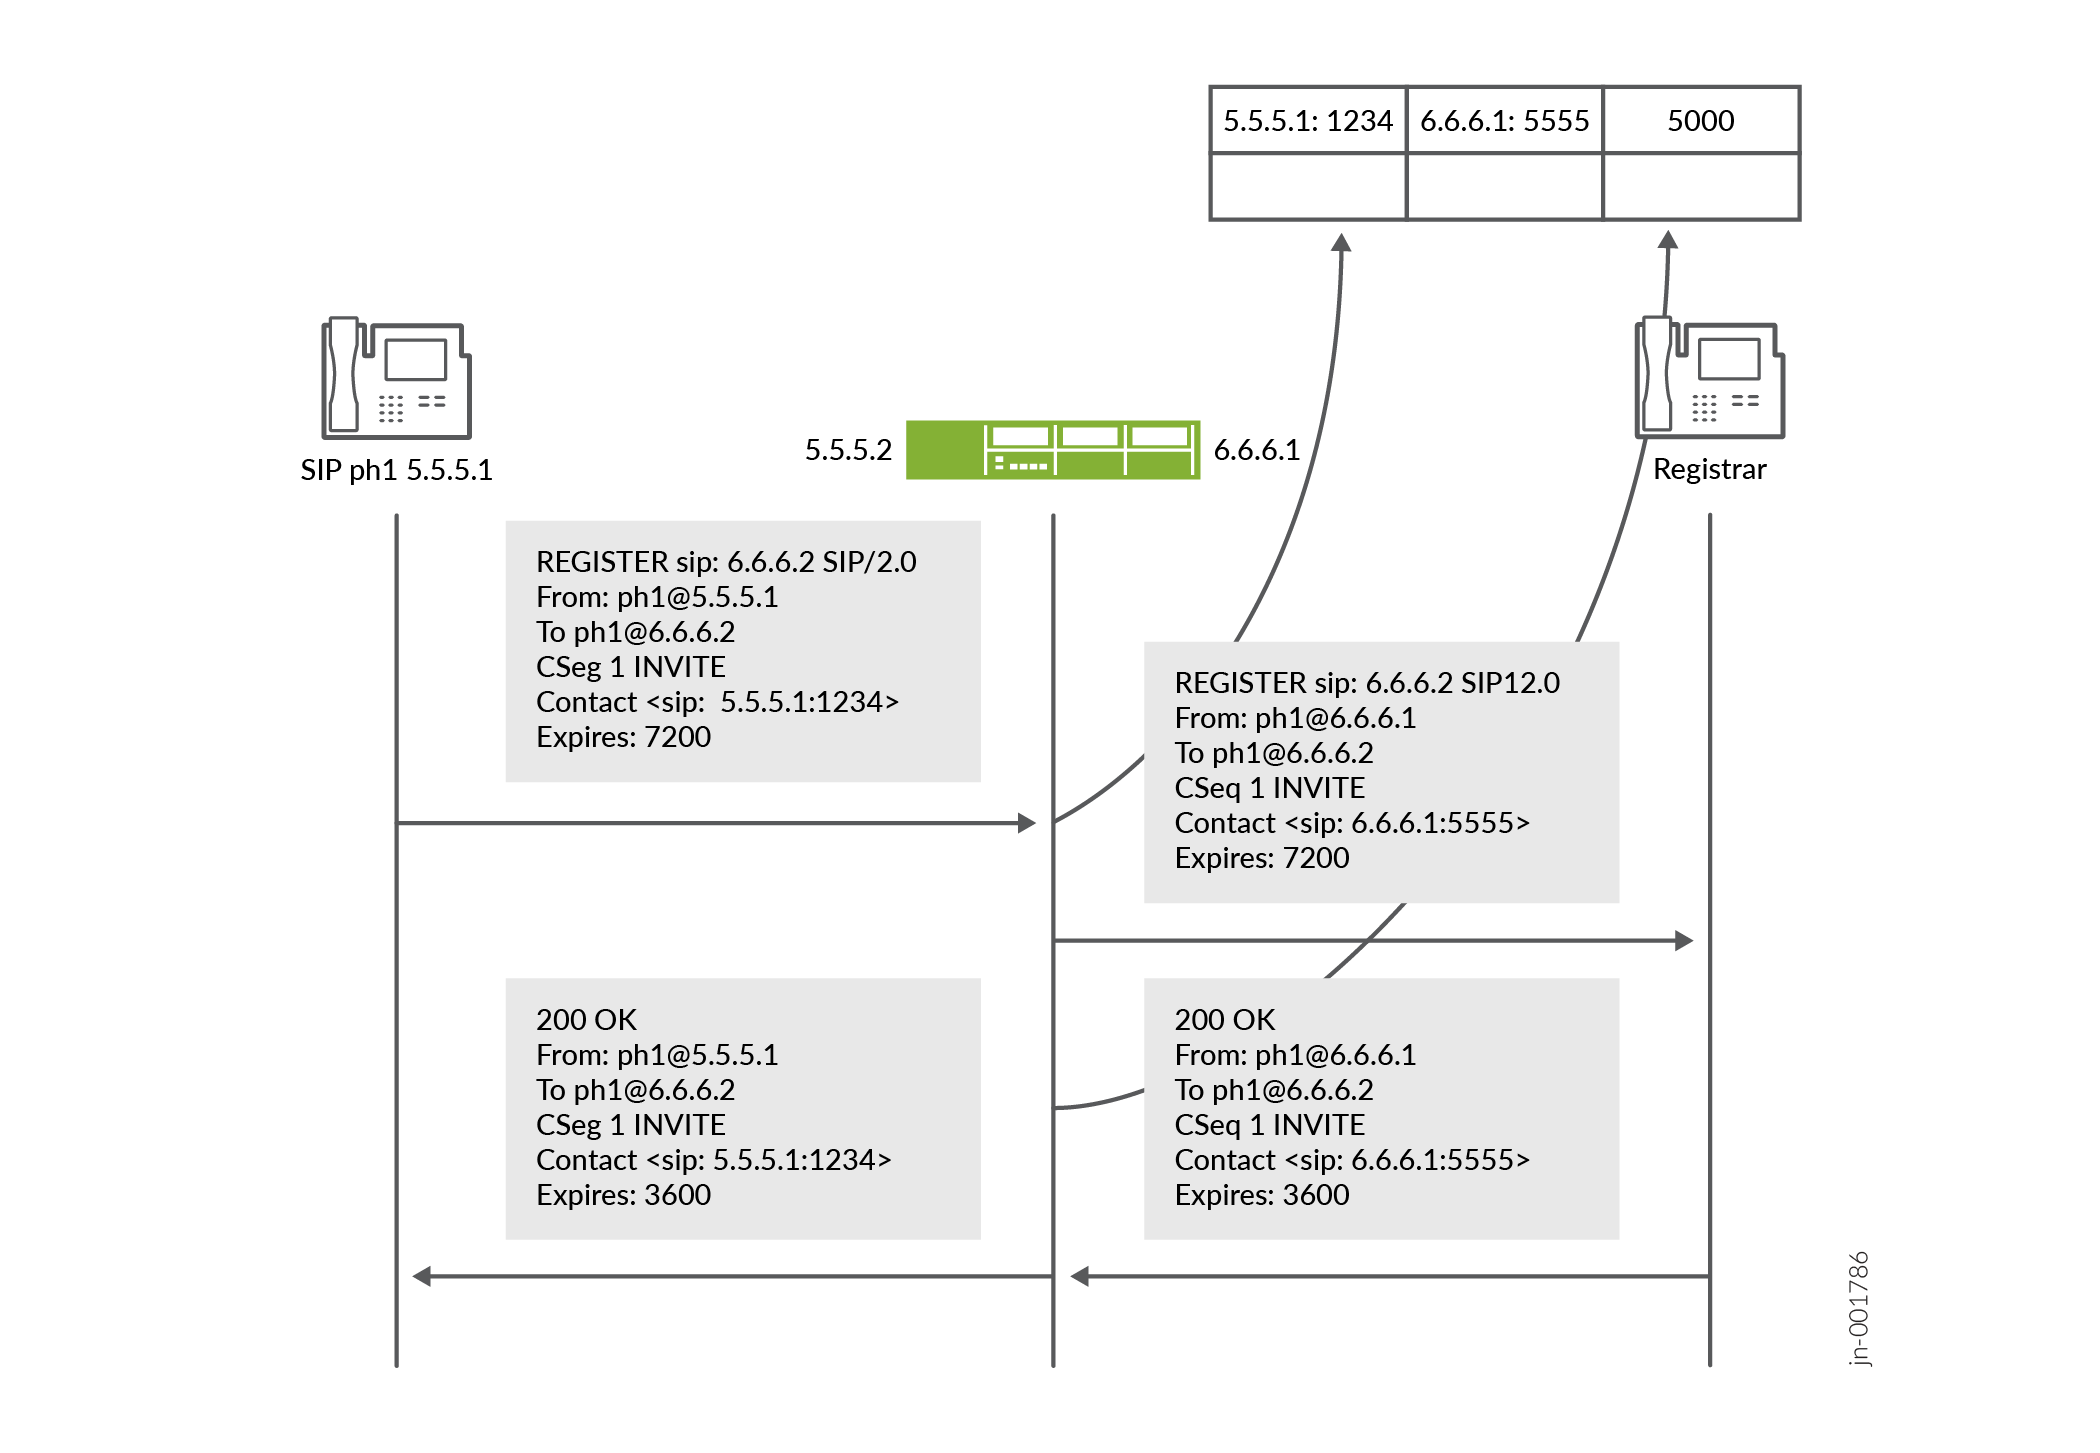 SIP
Exemple : Définition de la durée et des délais d’expiration des appels SIP ALG
Cet exemple montre comment définir la durée de l’appel et le délai d’inactivité des médias.
Exigences
Avant de commencer, passez en revue les fonctionnalités de durée d’appel et de délai d’attente utilisées pour contrôler l’activité des appels SIP. Voir Comprendre la durée et les délais d’expiration des appels SIP ALG.
Vue d’ensemble
Les fonctionnalités de durée d’appel et de délai d’inactivité des médias vous aident à économiser les ressources réseau et à maximiser le débit.
Le maximum-call-duration paramètre définit la durée maximale autorisée d’un appel. Lorsque la durée est dépassée, l’ALG SIP interrompt l’appel et libère les sessions médiatiques. Le paramètre par défaut est de 720 minutes et la plage est de 3 à 720 minutes. Ce paramètre libère également de la bande passante dans les cas où les appels ne parviennent pas à se terminer correctement.
Le inactive-media-timeout paramètre indique la durée maximale (en secondes) pendant laquelle un appel peut rester actif sans aucun trafic multimédia (RTP ou RTPC) au sein d’un groupe. Chaque fois qu’un paquet RTP ou RTCP se produit dans un appel, ce délai d’expiration est réinitialisé. Lorsque la période d’inactivité dépasse ce paramètre, les ouvertures temporaires (sténopés) SIP ALG pour les supports du pare-feu sont fermées. Le paramètre par défaut est de 120 secondes et la plage est de 10 à 2550 secondes. À l’expiration du délai, bien que les ressources pour les médias (sessions et sténopés) soient supprimées, l’appel n’est pas interrompu.
Dans cet exemple, la durée de l’appel est définie sur 36000 secondes et le délai d’inactivité des médias est défini sur 90 secondes.
La configuration
Procédure
Configuration rapide de l’interface graphique
Procédure étape par étape
Pour définir la durée de l’appel SIP ALG et le délai d’inactivité des médias :
-
Sélectionnez Configurer >Sécurité >ALG.
-
Sélectionnez l’onglet SIP .
-
Dans le champ Durée maximale de l’appel, tapez
600. -
Dans le champ Délai d’expiration des médias inactifs, saisissez
90. -
Cliquez sur OK pour vérifier votre configuration et l’enregistrer en tant que configuration candidate.
-
Si vous avez terminé de configurer l’appareil, cliquez sur Options de validation >Valider.
Procédure étape par étape
Pour définir la durée de l’appel SIP ALG et le délai d’inactivité des médias :
-
Configurez la durée de l’appel SIP ALG.
[edit]
user@host# set security alg sip maximum-call-duration 600
-
Configurez le délai d’inactivité du média d’inactivité SIP ALG.
[edit]
user@host# set security alg sip inactive-media-timeout 90
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
[edit]
user@host# commit
Vérification
Pour vérifier que la configuration fonctionne correctement, entrez la show security alg sip commande.
Exemple : configuration de la protection contre les attaques DoS SIP ALG
Cet exemple montre comment configurer la fonctionnalité de protection contre les attaques DoS.
Exigences
Avant de commencer, passez en revue la fonctionnalité de protection contre les attaques DoS utilisée pour contrôler l’activité des appels SIP. Voir Comprendre la protection contre les attaques DoS SIP ALG.
Vue d’ensemble
La capacité du serveur proxy SIP à traiter les appels peut être affectée par des demandes SIP INVITE répétées, demandes que le serveur a initialement refusées. La fonctionnalité de protection DoS vous permet de configurer l’appareil pour surveiller les requêtes INVITE et les réponses du serveur proxy qui leur sont adressées.
Dans cet exemple, l’appareil est configuré pour protéger un seul serveur proxy SIP (10.1.1.3) contre les demandes INVITE répétées auxquelles le service lui a déjà été refusé. Les paquets sont abandonnés pendant une période de 5 secondes, après quoi l’appareil reprend le transfert des demandes INVITE à partir de ces sources.
La configuration
Procédure
Configuration rapide de l’interface graphique
Procédure étape par étape
Pour configurer la protection contre les attaques DoS SIP ALG :
-
Sélectionnez Configurer>Sécurité>ALG.
-
Sélectionnez l’onglet SIP .
-
Dans la zone Activer la protection contre les attaques, cliquez sur l’option Serveurs sélectionnés .
-
Dans la zone IP de destination, entrez
10.1.1.3et cliquez sur Ajouter. -
Cliquez sur OK pour vérifier votre configuration et l’enregistrer en tant que configuration candidate.
-
Si vous avez terminé de configurer l’appareil, cliquez sur Options de validation>Valider.
Procédure étape par étape
Pour configurer la protection contre les attaques DoS SIP ALG :
-
Configurez l’appareil pour protéger un seul serveur proxy SIP.
[edit]
user@host# set security alg sip application-screen protect deny destination-ip 10.1.1.3
Remarque :IPv6 est pris en charge sur l’ALG SIP, ainsi que le mode de traduction du protocole de traduction des adresses réseau (NAT-PT) et la traduction d’adresses NAT64.
Le type d'<adresse IP de destination> passe de l’adresse IPv4 au préfixe IP pour prendre en charge tous les types d’adresses IP, et un préfixe est donc pris en charge pour autoriser plusieurs adresses IP.
-
Configurez l’appareil pour la période de délai de refus.
[edit]
user@host# set security alg sip application-screen protect deny timeout 5
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
[edit]
user@host# commit
Vérification
Pour vérifier que la configuration fonctionne correctement, entrez la show security alg sip commande.
Exemple : Autoriser des types de messages ALG SIP inconnus
Cet exemple montre comment autoriser des types de messages inconnus.
Exigences
Avant de commencer, examinez comment les messages SIP non identifiés sont traités par l’appareil. Voir Présentation des types de messages inconnus SIP ALG.
Vue d’ensemble
Dans cet exemple, vous configurez l’appareil pour autoriser des types de messages inconnus dans le trafic SIP en mode NAT et en mode routage. Par défaut, nous supprimons les messages inconnus (non pris en charge).
La configuration
Procédure
Configuration rapide de l’interface graphique
Procédure étape par étape
Pour autoriser des types de messages ALG SIP inconnus :
-
Sélectionnez Configurer>Sécurité>ALG.
-
Sélectionnez l’onglet SIP .
-
Cochez la case Activer l’autorisation NAT appliquée .
-
Cochez la case Activer l’autorisation routée .
-
Cliquez sur OK pour vérifier votre configuration et l’enregistrer en tant que configuration candidate.
-
Si vous avez terminé de configurer l’appareil, cliquez sur Options de validation>Validation.
Procédure étape par étape
Pour autoriser des types de messages ALG SIP inconnus :
-
Configurez l’appareil pour autoriser les types de messages inconnus dans le trafic SIP.
[edit]
user@host# set security alg sip application-screen unknown-message permit-nat-applied permit-routed
-
Si vous avez terminé de configurer l’appareil, validez la configuration.
[edit]
user@host# commit
Vérification
Pour vérifier que la configuration fonctionne correctement, entrez la show security alg sip commande.
Exemple : Configuration du NAT source de l’interface pour les appels SIP entrants
Cet exemple montre comment configurer une règle NAT source sur une interface de zone publique permettant de NAT utiliser pour les appels SIP entrants.
Exigences
Avant de commencer, comprenez comment le NAT fonctionne avec l’ALG SIP. Voir Présentation des protocoles SIP, ALG et NAT.
Vue d’ensemble
Dans un scénario à deux zones avec le serveur proxy SIP dans une zone externe, vous pouvez utiliser NAT pour les appels entrants en configurant une règle NAT source sur l’interface dans la zone publique ou externe.
Dans cet exemple (voir Figure 5), phone1 est sur l’interface ge-0/0/0 dans la zone privée, et phone2 et le serveur proxy sont sur l’interface ge-0/0/2 dans la zone publique. Vous configurez une règle NAT source sur l’interface publique ge-0/0/2.0.
Topologie
La figure 5 montre le NAT source pour les appels SIP entrants.
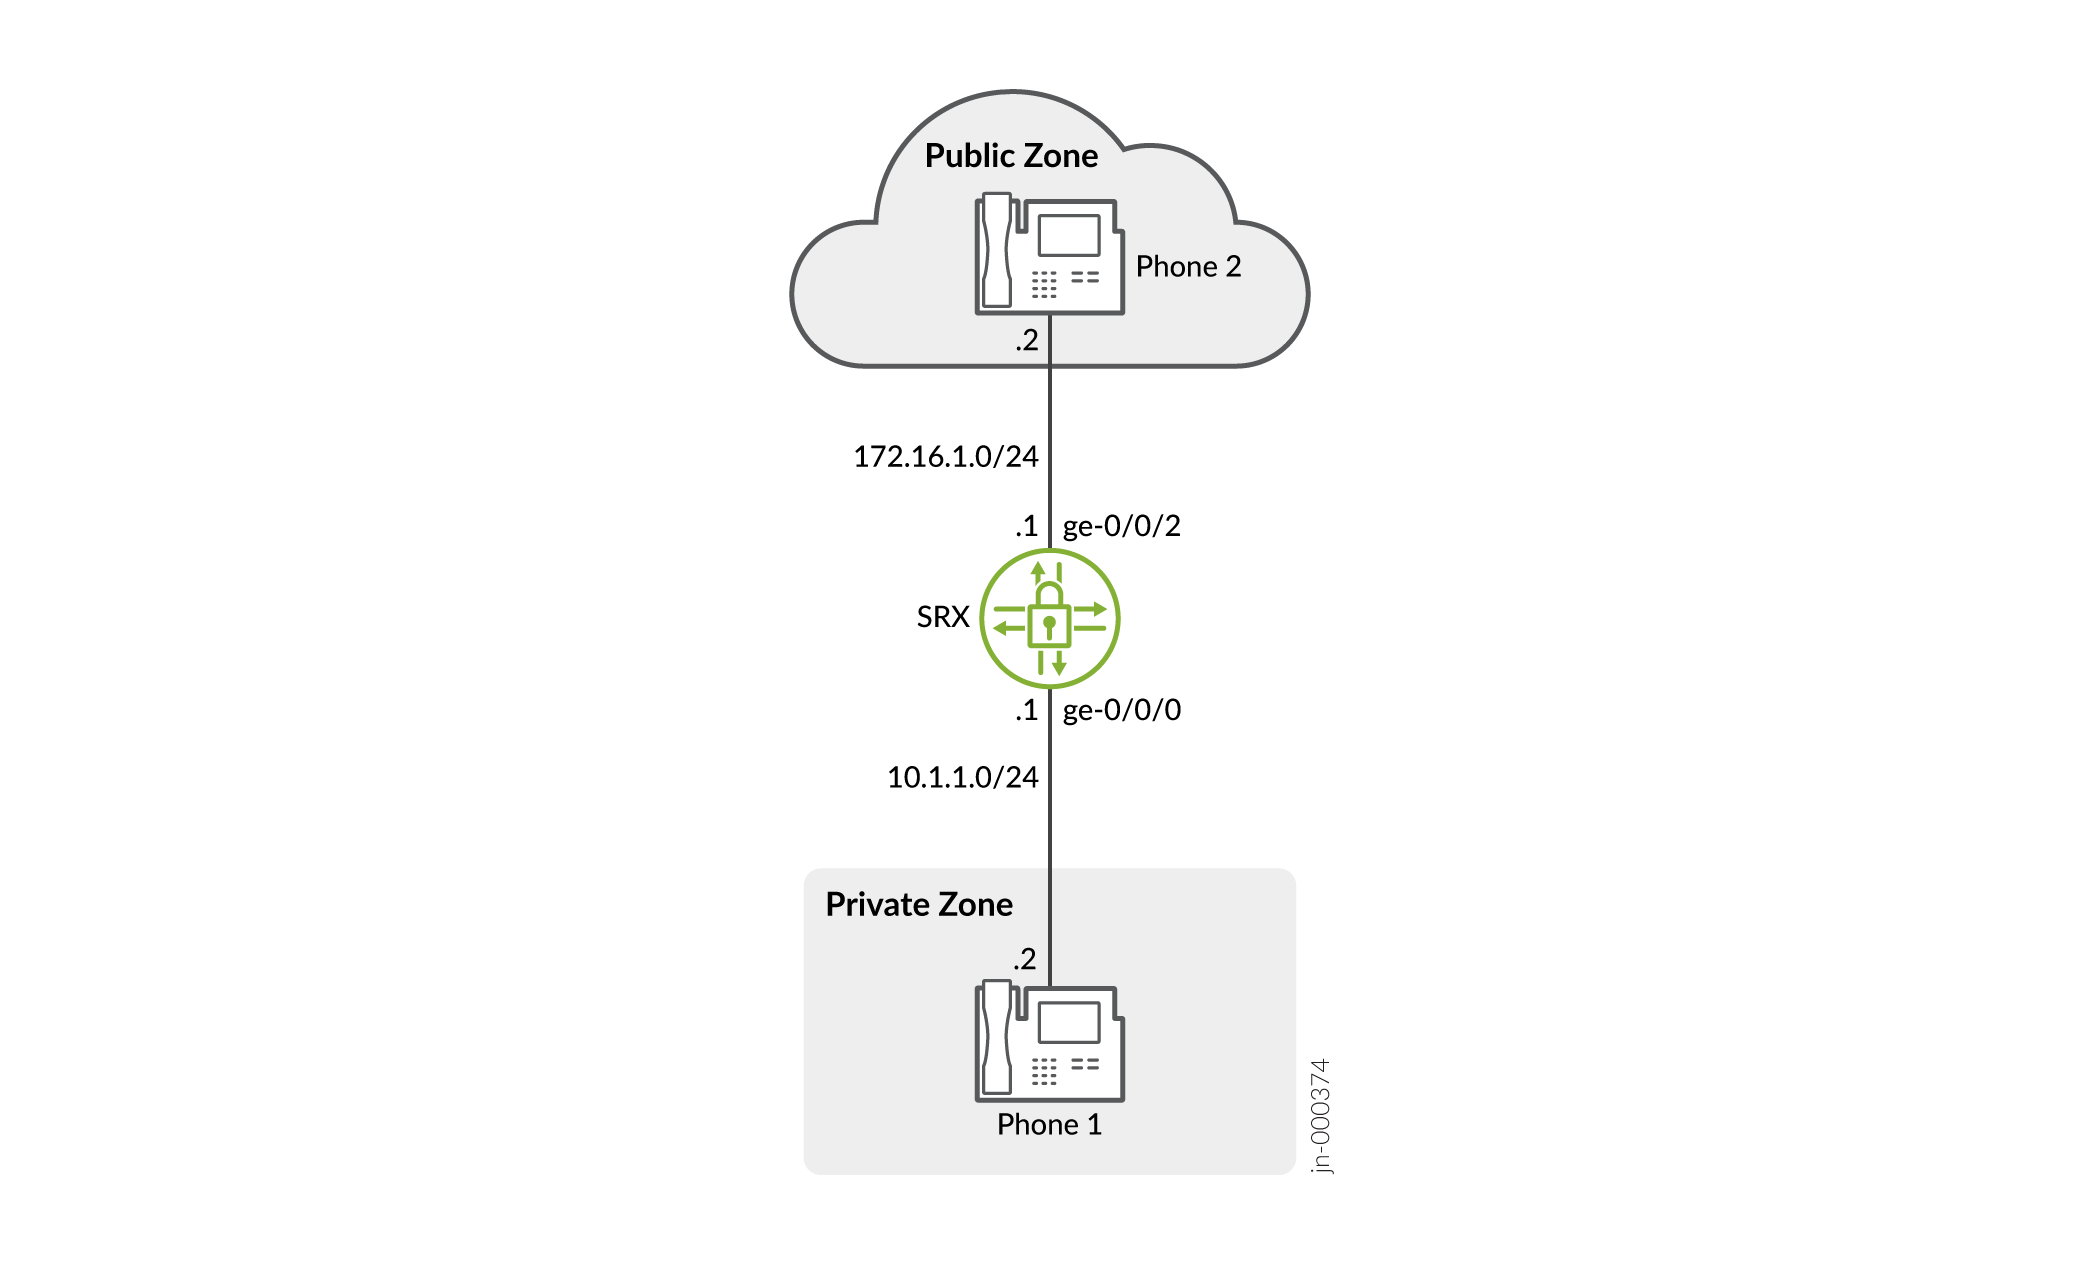
Dans cet exemple, après avoir créé des zones appelées privées et publiques et les avoir affectées à des interfaces, vous configurez les carnets d’adresses à utiliser dans l’ensemble de règles NAT source. Ensuite, vous configurez le NAT source en définissant un ensemble de règles appelé sip-phones et une règle appelée phone1 qui correspond à tous les paquets de l’adresse source 10.1.1.2/32.
Enfin, vous créez des politiques de sécurité pour autoriser tout le trafic SIP entre les zones privées et publiques.
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cette section de l’exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
set security zones security-zone private address-book address phone1 10.1.1.2/32
set security zones security-zone private interfaces ge-0/0/0.0
set security zones security-zone public address-book address proxy 172.16.1.3/32
set security zones security-zone public address-book address phone2 172.16.1.2/32
set security zones security-zone public interfaces ge-0/0/2.0
set security nat source rule-set sip-phones from zone private
set security nat source rule-set sip-phones to zone public
set security nat source rule-set sip-phones rule phone1 match source-address 10.1.1.2/32
set security nat source rule-set sip-phones rule phone1 then source-nat interface
set security policies from-zone private to-zone public policy outgoing match source-address phone1
set security policies from-zone private to-zone public policy outgoing match destination-address phone2
set security policies from-zone private to-zone public policy outgoing match destination-address proxy
set security policies from-zone private to-zone public policy outgoing match application junos-sip
set security policies from-zone private to-zone public policy outgoing then permit
set security policies from-zone public to-zone private policy incoming match source-address phone2
set security policies from-zone public to-zone private policy incoming match destination-address phone1
set security policies from-zone public to-zone private policy incoming match source-address proxy
set security policies from-zone public to-zone private policy incoming match application junos-sip
set security policies from-zone public to-zone private policy incoming then permit
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer une règle NAT source sur une interface de zone publique :
-
Configurez les interfaces.
[edit]
user@host# set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
user@host# set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
-
Configurez les zones et attribuez-les aux interfaces.
[edit security zones]
user@host# set security-zone private interfaces ge-0/0/0.0
user@host# set security-zone public interfaces ge-0/0/2.0
-
Configurer les carnets d’adresses et créer des adresses.
[edit security zones]
user@host# set security-zone private address-book address phone1 10.1.1.2/32
user@host# set security-zone public address-book address proxy 172.16.1.3/32
user@host# set security-zone public address-book address phone2 172.16.1.2/32
-
Configurez un ensemble de règles NAT source.
[edit security nat source]
user@host# set rule-set sip-phones from zone private
user@host# set rule-set sip-phones to zone public
user@host# set rule-set sip-phones rule phone1 match source-address 10.1.1.2/32
user@host# set rule-set sip-phones rule phone1 then source-nat interface
-
Activer la traduction NAT source persistante.
[edit security nat source] user@host# set address-persistent -
Configurez une stratégie de sécurité pour autoriser le trafic SIP sortant.
[edit security policies from-zone private to-zone public policy outgoing]
user@host# set match source-address phone1
user@host# set match destination-address phone2
user@host# set match destination-address proxy
user@host# set match application junos-sip
user@host# set then permit
-
Configurez une stratégie de sécurité pour autoriser le trafic SIP entrant.
[edit security policies from-zone public to-zone private policy incoming]
user@host# set match source-address phone2
user@host# set match destination-address phone1
user@host# set match source-address proxy
user@host# set match application junos-sip
user@host# set then permit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show security zonesshow security policies, , et show security nat . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show interfaces
ge-0/0/0 {
    unit 0 {
        family inet {
            address 10.1.1.1/24;
        }
    }
    }

    ge-0/0/2 {
        unit 0 {
            family inet {
                address 172.16.1.1/24;
            }
        }
    }
[edit]
user@host# show security zones
security-zone private {
    address-book {
        address phone1 10.1.1.2/32;

    }
    interfaces {
        ge-0/0/0.0;
    }
}
    security-zone public {
        address-book {
            address proxy 172.16.1.3/32;
            address phone2 172.16.1.2/32;
        }
        interfaces {
            ge-0/0/2.0;
        }
    }
[edit]
user@host# show security nat
source {

    rule-set sip-phones {

        from zone private;
        to zone public;
        rule phone1 {
            match {
                source-address 10.1.1.2/32;
            }
            then {
                source-nat {
                    interface;
                }
            }
        }
    }
}
[edit]
user@host# show security policies
from-zone private to-zone public {
    policy outgoing {
        match {
            source-address phone1;
            destination-address [ phone2 proxy ];
            application junos-sip;
        }
        then {
            permit;
        }
    }
}
from-zone public to-zone private {
    policy incoming {
        match {
            source-address [ phone2 proxy ];
            destination-address phone1 ;
            application junos-sip;
        }
        then {
            permit;
        }
    }
}
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Pour confirmer que la configuration fonctionne correctement, effectuez les tâches suivantes :
Vérification de l’utilisation des règles NAT source
Objet
Vérifiez qu’il existe du trafic correspondant à la règle NAT source.
Mesures à prendre
À partir du mode opérationnel, entrez la show security nat source rule all commande. Affichez le champ Accès à la traduction pour vérifier le trafic qui correspond à la règle.
user@host> show security nat source rule all
source NAT rule: phone1      Rule-set: sip-phones
  Rule-Id                    : 1
  Rule position              : 1
  From zone                  : private
  To zone                    : public
  Match
    Source addresses         : 0.0.0.0         - 255.255.255.255
    Destination port         : 0               - 0
  Action                        : interface
    Persistent NAT type         : N/A
    Persistent NAT mapping type : address-port-mapping
    Inactivity timeout          : 0
    Max session number          : 0
  Translation hits           : 0
    Successful sessions      : 0
    Failed sessions          : 0
  Number of sessions         : 0
Signification
Le Translation hits champ indique qu’il n’y a pas de trafic correspondant à la règle NAT source.
Vérification du statut SIP ALG
Objet
Vérifiez que SIP ALG est activé sur votre système.
Mesures à prendre
À partir du mode opérationnel, entrez la show security alg status commande.
user@host> show security alg status
ALG Status :
  DNS      : Enabled
  FTP      : Enabled
  H323     : Disabled
  MGCP     : Disabled
  MSRPC    : Enabled
  PPTP     : Enabled
  RSH      : Disabled
  RTSP     : Disabled
  SCCP     : Disabled
  SIP      : Enabled
  SQL      : Enabled
  SUNRPC   : Enabled
  TALK     : Enabled
  TFTP     : Enabled
  IKE-ESP  : Disabled
Signification
La sortie affiche l’état de l’ALG SIP comme suit :
-
Activé : indique que l’ALG SIP est activé.
-
Désactivé : indique que l’ALG SIP est désactivé.
Exemple : Réduire la complexité du réseau en configurant un pool NAT source pour les appels SIP entrants
Cet exemple montre comment réduire la complexité du réseau en configurant un pool NAT source sur une interface externe pour activer NAT pour les appels SIP entrants.
Exigences
Avant de commencer, comprenez comment le NAT fonctionne avec l’ALG SIP. Voir Présentation des protocoles SIP, ALG et NAT.
Vue d’ensemble
Dans un scénario à deux zones avec le serveur proxy SIP dans une zone externe ou publique, vous pouvez utiliser NAT pour les appels entrants en configurant un pool de NAT sur l’interface de la zone publique.
Dans cet exemple (voir Figure 6), phone1 est dans la zone privée, et phone2 et le serveur proxy sont dans la zone publique. Vous configurez un pool NAT source pour effectuer du NAT. Vous créez également une stratégie qui autorise le trafic SIP de la zone privée à la zone publique. Cela permet à phone1 dans la zone privée de s’enregistrer auprès du serveur proxy dans la zone publique, et il permet également les appels entrants de la zone publique vers la zone privée.
Topologie
La figure 6 montre la source NAT pool d’appels entrants.
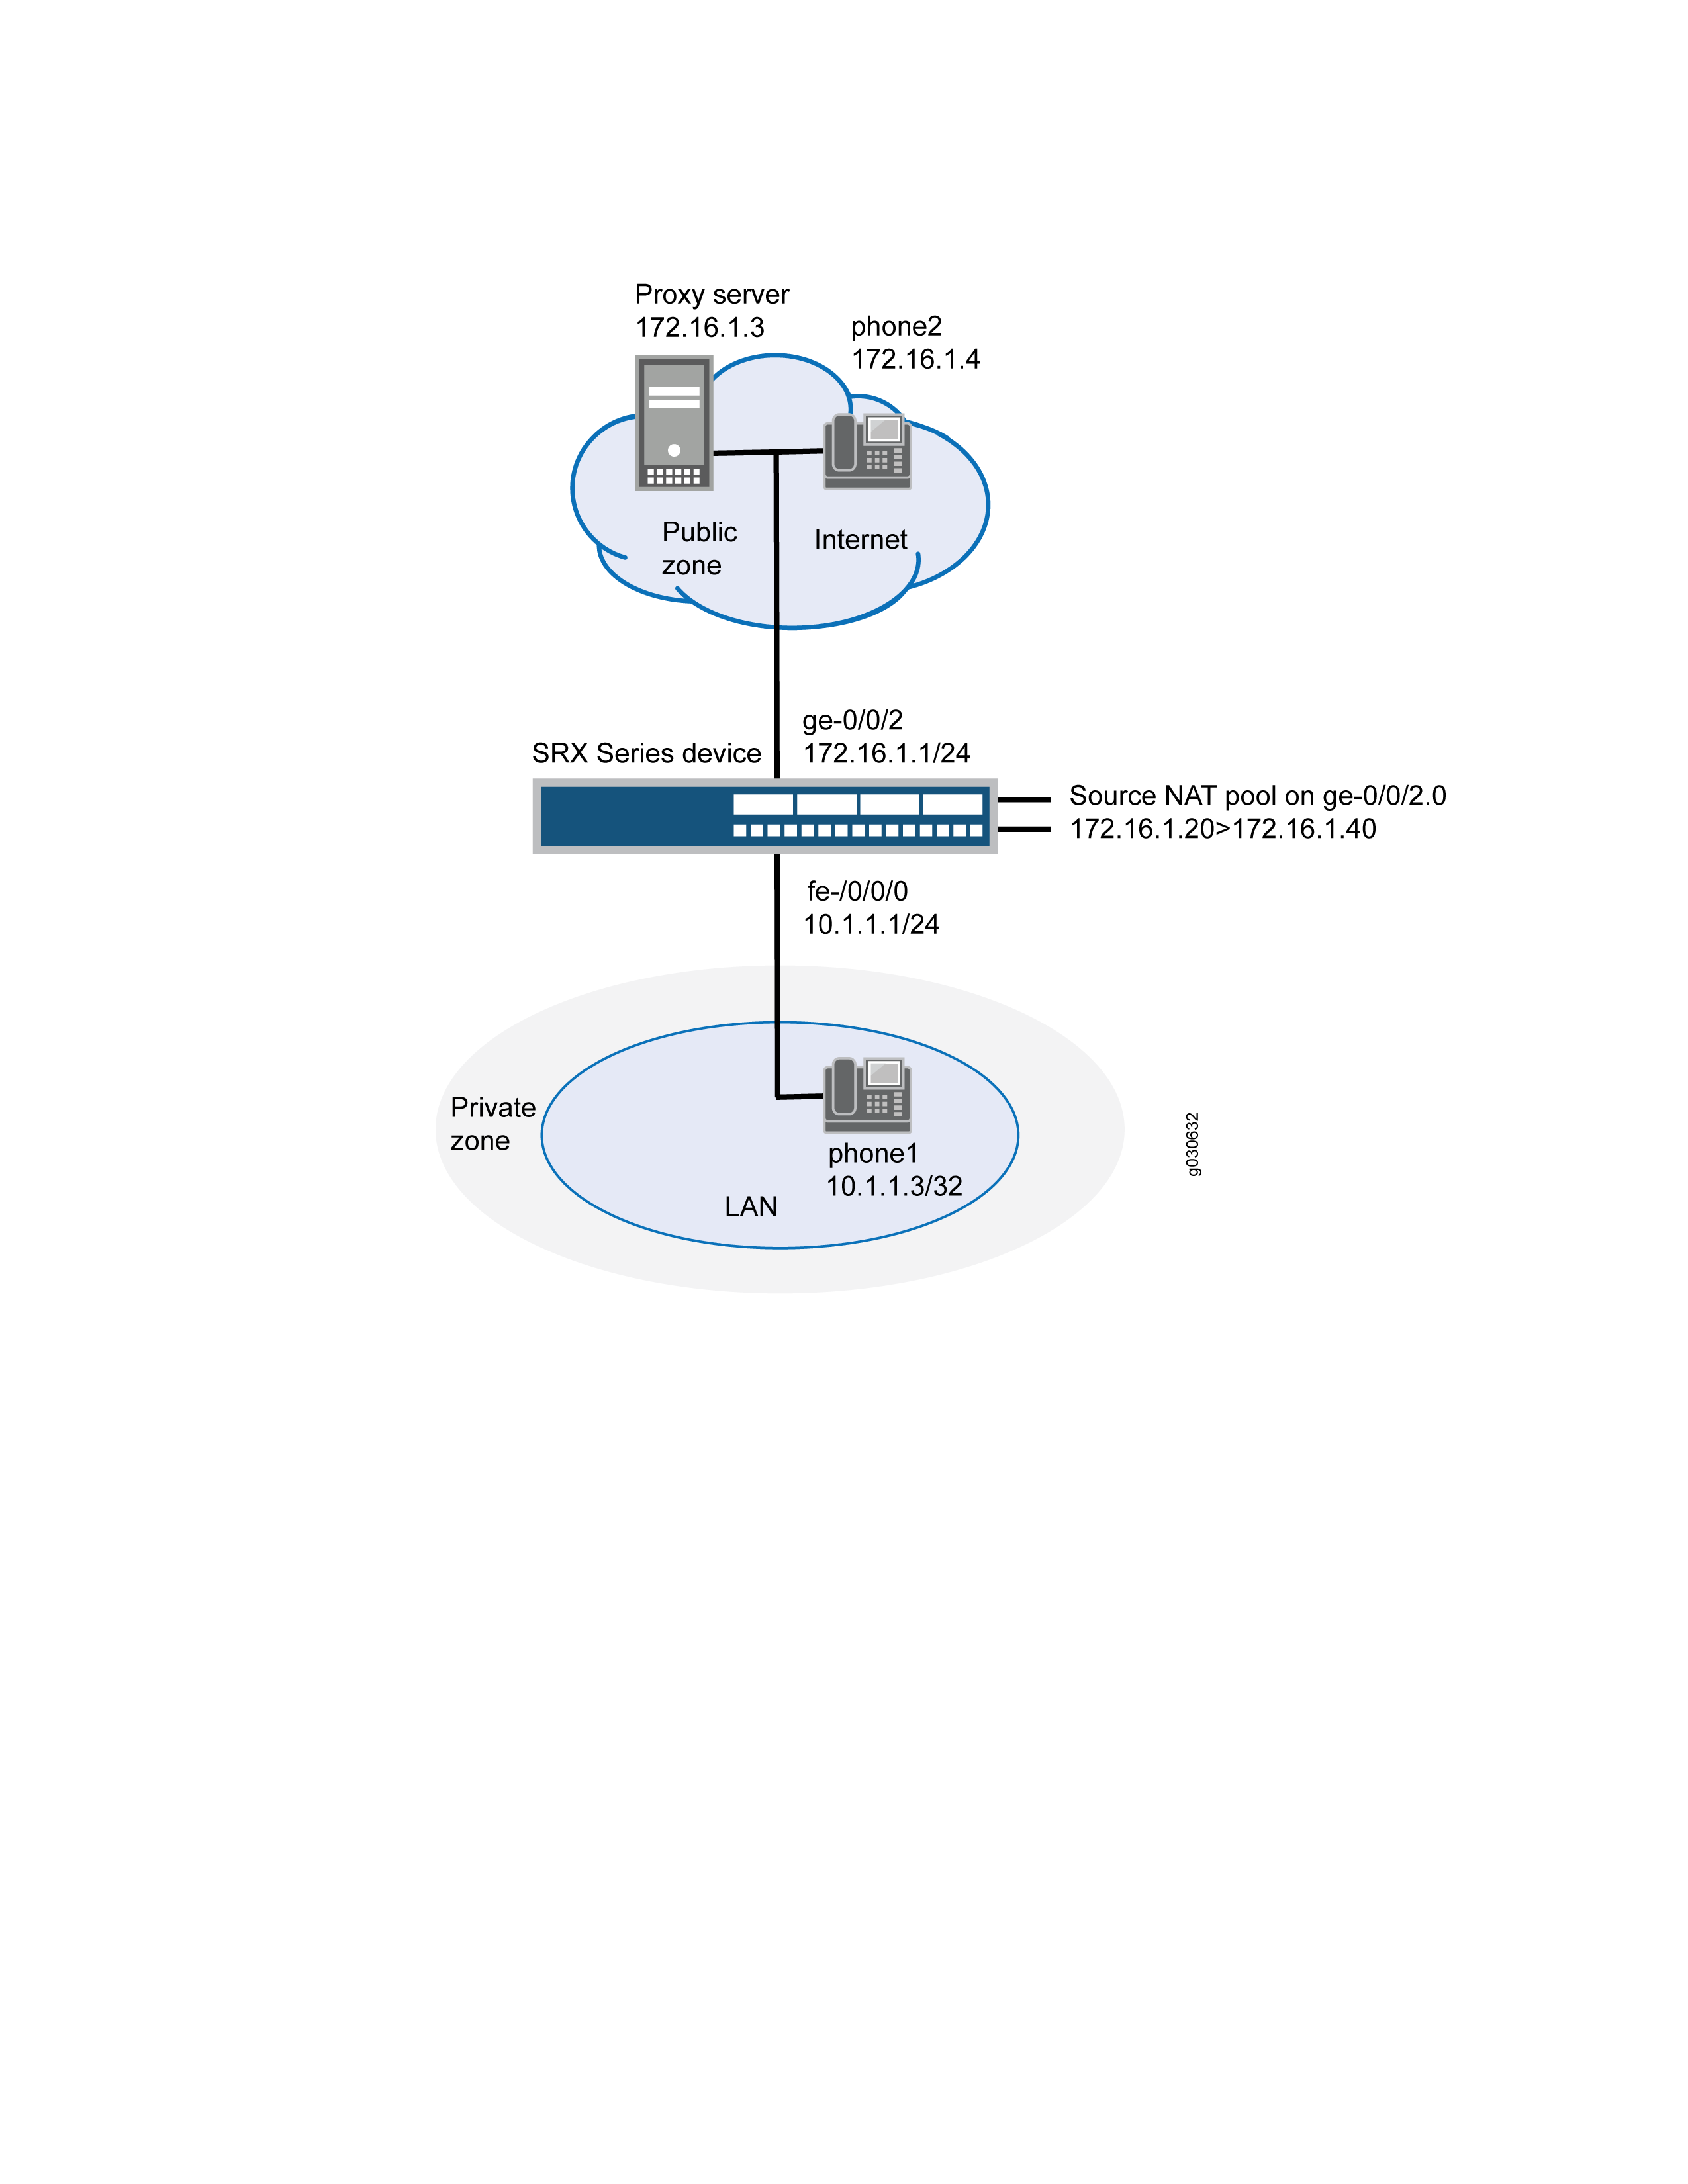
Dans cet exemple, vous configurez la NAT source comme suit :
-
Définissez un pool de NAT source appelé sip-nat-pool pour contenir la plage d’adresses IP de 172.16.1.20/32 à 172.16.1.40/32.
-
Créez un ensemble de règles NAT source appelé sip-nat avec une règle sip-r1 pour faire correspondre les paquets de la zone privée à la zone publique avec l’adresse IP source 10.1.1.3/24. Pour faire correspondre les paquets, l’adresse source est traduite en l’une des adresses IP dans sip-nat-pool.
-
Configurez l’ARP du proxy pour les adresses 172.16.1.20/32 à 172.16.1.40/32 sur l’interface ge-0/0/2.0. Cela permet au système de répondre aux requêtes ARP reçues sur l’interface pour ces adresses.
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cette section de l’exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
set security zones security-zone private address-book address phone1 10.1.1.3/32
set security zones security-zone private interfaces ge-0/0/0.0
set security zones security-zone public address-book address proxy 172.16.1.3/32
set security zones security-zone public address-book address phone2 172.16.1.4/32
set security zones security-zone public interfaces ge-0/0/2.0
set security nat source pool sip-nat-pool address 172.16.1.20/32 to 172.16.1.40/32
set security nat source address-persistent
set security nat source rule-set sip-nat from zone private
set security nat source rule-set sip-nat to zone public
set security nat source rule-set sip-nat rule sip-r1 match source-address 10.1.1.3/24
set security nat source rule-set sip-nat rule sip-r1 then source-nat pool sip-nat-pool
set security nat proxy-arp interface ge-0/0/2.0 address 172.16.1.20/32 to 172.16.1.40/32
set security policies from-zone private to-zone public policy outgoing match source-address phone1
set security policies from-zone private to-zone public policy outgoing match destination-address any
set security policies from-zone private to-zone public policy outgoing match application junos-sip
set security policies from-zone private to-zone public policy outgoing then permit
set security policies from-zone public to-zone private policy incoming match source-address phone2
set security policies from-zone public to-zone private policy incoming match destination-address phone1
set security policies from-zone public to-zone private policy incoming match application junos-sip
set security policies from-zone public to-zone private policy incoming then permit
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer un pool de NAT source pour les appels entrants :
-
Configurez les interfaces.
[edit]
user@host# set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
user@host# set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
-
Configurez des zones et attribuez-leur des interfaces.
[edit security zones]
user@host# set security-zone private interfaces ge-0/0/0.0
user@host# set security-zone public interfaces ge-0/0/2.0
-
Configurez les carnets d’adresses.
[edit security zones]
user@host# set security-zone private address-book address phone1 10.1.1.3/32
user@host# set security-zone public address-book address proxy 172.16.1.3/32
user@host# set security-zone public address-book address phone2 172.16.1.4/32
-
Configurez un pool NAT source.
[edit security nat]
user@host# set source pool sip-nat-pool address 172.16.1.20/32 to 172.16.1.40/32
-
Configurez un ensemble de règles NAT source avec une règle.
[edit security nat source rule-set sip-nat]
user@host# set from zone private
user@host# set to zone public
user@host# set rule sip-r1 match source-address 10.1.1.3/24
user@host# set rule sip-r1 then source-nat pool sip-nat-pool
-
Activer le NAT persistant.
[edit security nat]
 user@host# set source address-persistent
-
Configurez l’ARP du proxy.
[edit security nat]
 user@host# set proxy-arp interface ge-0/0/2.0 address 172.16.1.20/32 to 172.16.1.40/32
-
Configurez une stratégie de sécurité pour autoriser le trafic SIP sortant.
[edit security policies from-zone private to-zone public policy outgoing]
set match source-address phone1
set match destination-address any
set match application junos-sip
set then permit
-
Configurez une stratégie de sécurité pour autoriser le trafic SIP entrant.
[edit security policies from-zone public to-zone private policy incoming]
set match source-address phone2
set match destination-address phone1
set match application junos-sip
set then permit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show security zonesshow security nat, , et show security policies . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show interfaces
    ge-0/0/0 {
        unit 0 {
            family inet {

                address 10.1.1.1/24;
            }
        }
        }

        ge-0/0/2 {
            unit 0 {
                family inet {
                    address 172.16.1.1/24;
                }
            }
        }
[edit]
user@host# show security zones
    security-zone private {
        address-book {
            address phone1 10.1.1.3/32;
        }
        interfaces {
            ge-0/0/0.0;
        }
    }
        security-zone public {
            address-book {
                address proxy 172.16.1.3/32;
                address phone2 172.16.1.4/32;
            }
            interfaces {
                ge-0/0/2.0;
            }
        }
user@host# show security nat
    source {

        pool sip-nat-pool {
            address {
                172.16.1.20/32 to 172.16.1.40/32;
            }
        }
        address-persistent;

        rule-set sip-nat {
            from zone private;
            to zone public;
            rule sip-r1 {
                match {
                    source-address 10.1.1.3/24;
                }
                then {
                    source-nat {
                        pool {
                            sip-nat-pool;
                        }
                    }
                }
            }
        }
    }
        proxy-arp {
            interface ge-0/0/2.0 {
                address {

                    172.16.1.20/32 to 172.16.1.40/32;
                }
            }
        }
[edit]
user@host# show security policies
    from-zone private to-zone public {
        policy outgoing {
            match {
                source-address phone1;
                destination-address any;
                application junos-sip;
            }
            then {
                permit;
            }
        }
    }
    from-zone public to-zone private {
        policy incoming {
            match {
                source-address phone2;
                destination-address phone1;
                application junos-sip;
            }
            then {
                permit;
            }
        }
    }
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Pour confirmer que la configuration fonctionne correctement, effectuez les tâches suivantes :
- Vérification de l’utilisation du pool de NAT source
- Vérification de l’utilisation des règles NAT source
- Vérification du statut SIP ALG
- Vérification des politiques de sécurité de SIP ALG
Vérification de l’utilisation du pool de NAT source
Objet
Vérifiez qu’il existe du trafic à l’aide des adresses IP du pool NAT source.
Mesures à prendre
À partir du mode opérationnel, entrez la show security nat source pool all commande.
user@host> show security nat source pool all
Total pools: 1
Pool name          : sip-nat-pool
Pool id            : 4
Routing instance   : default
Host address base  : 0.0.0.0
Port               : [1024, 63487]
port overloading   : 1
Total addresses    : 21
Translation hits   : 0
Address range                        Single Ports   Twin Ports
           172.16.1.20 - 172.16.1.40           0              0
Signification
Le Translation hits champ indique qu’il n’y a pas de trafic utilisé par les adresses IP du pool NAT source.
Vérification de l’utilisation des règles NAT source
Objet
Vérifiez qu’il existe du trafic correspondant à la règle NAT source.
Mesures à prendre
À partir du mode opérationnel, entrez la show security nat source rule all commande.
user@host> show security nat source rule all
source NAT rule: sip-r1      Rule-set: sip-nat
  Rule-Id                    : 1
  Rule position              : 1
  From zone                  : private
  To zone                    : public
  Match
    Source addresses         : 0.0.0.0         - 255.255.255.255
    Destination port         : 0               - 0
  Action                        : interface
    Persistent NAT type         : N/A
    Persistent NAT mapping type : address-port-mapping
    Inactivity timeout          : 0
    Max session number          : 0
  Translation hits           : 0
    Successful sessions      : 0
    Failed sessions          : 0
  Number of sessions         : 0
Signification
Le Translation hits champ indique qu’il n’y a pas de trafic correspondant à la règle NAT source.
Vérification du statut SIP ALG
Objet
Vérifiez que SIP ALG est activé sur votre système.
Mesures à prendre
À partir du mode opérationnel, entrez la show security alg status commande.
user@host> show security alg status
ALG Status :
  DNS      : Enabled
  FTP      : Enabled
  H323     : Disabled
  MGCP     : Disabled
  MSRPC    : Enabled
  PPTP     : Enabled
  RSH      : Disabled
  RTSP     : Disabled
  SCCP     : Disabled
  SIP      : Enabled
  SQL      : Enabled
  SUNRPC   : Enabled
  TALK     : Enabled
  TFTP     : Enabled
  IKE-ESP  : Disabled
Signification
La sortie affiche l’état de l’ALG SIP comme suit :
-
•Activé : indique que l’ALG SIP est activé.
-
•Désactivé : indique que l’ALG SIP est désactivé.
Vérification des politiques de sécurité de SIP ALG
Objet
Vérifiez que la NAT source entre la zone publique et la zone privée est définie.
Mesures à prendre
À partir du mode opérationnel, entrez la show security policies commande.
user@host> show security policies
from-zone private to-zone public {
    policy outgoing {
        match {
            source-address phone1;
            destination-address any;
            application junos-sip;
        }
        then {
            permit;
        }
    }

from-zone public to-zone private {
    policy incoming {
        match {
            source-address phone2;
            destination-address phone1;
            application junos-sip;
        }
        then {
            permit;
        }
    }
Signification
L’exemple de sortie montre que la NAT source entre la zone publique et la zone privée est définie.
Exemple : Configuration de la NAT statique pour les appels SIP entrants
Cet exemple montre comment configurer un mappage NAT statique qui permet aux appelants de la zone privée de s’enregistrer auprès du serveur proxy de la zone publique.
Exigences
Avant de commencer, comprenez comment le NAT fonctionne avec l’ALG SIP. Voir Présentation des protocoles SIP, ALG et NAT.
Vue d’ensemble
Lorsqu’un serveur proxy SIP est situé dans une zone externe ou publique, vous pouvez configurer la NAT statique sur l’interface publique pour permettre aux appelants de la zone privée de s’enregistrer auprès du serveur proxy.
Dans cet exemple (voir Figure 7), phone1 est sur l’interface ge-0/0/0 dans la zone privée, et phone2 et le serveur proxy sont sur l’interface ge-0/0/2 dans la zone publique. Vous créez un ensemble de règles NAT statiques appelé incoming-sip avec une règle appelée phone1 pour faire correspondre les paquets de la zone publique avec l’adresse de destination 172.16.1.3/32. Pour les paquets correspondants, l’adresse IP de destination est traduite en l’adresse privée 10.1.1.3/32. Vous créez également un ARP de proxy pour l’adresse 172.16.1.3/32 sur l’interface ge-0/0/2.0. Cela permet au système de répondre aux requêtes ARP reçues sur l’interface pour ces adresses. Enfin, vous créez une stratégie de sécurité appelée entrante qui autorise le trafic SIP de la zone publique vers la zone privée.
Lorsque vous configurez le NAT statique pour les appels SIP entrants, assurez-vous de configurer une adresse publique pour chaque adresse privée dans la zone privée.
Topologie
La figure 7 montre la NAT statique des appels entrants.
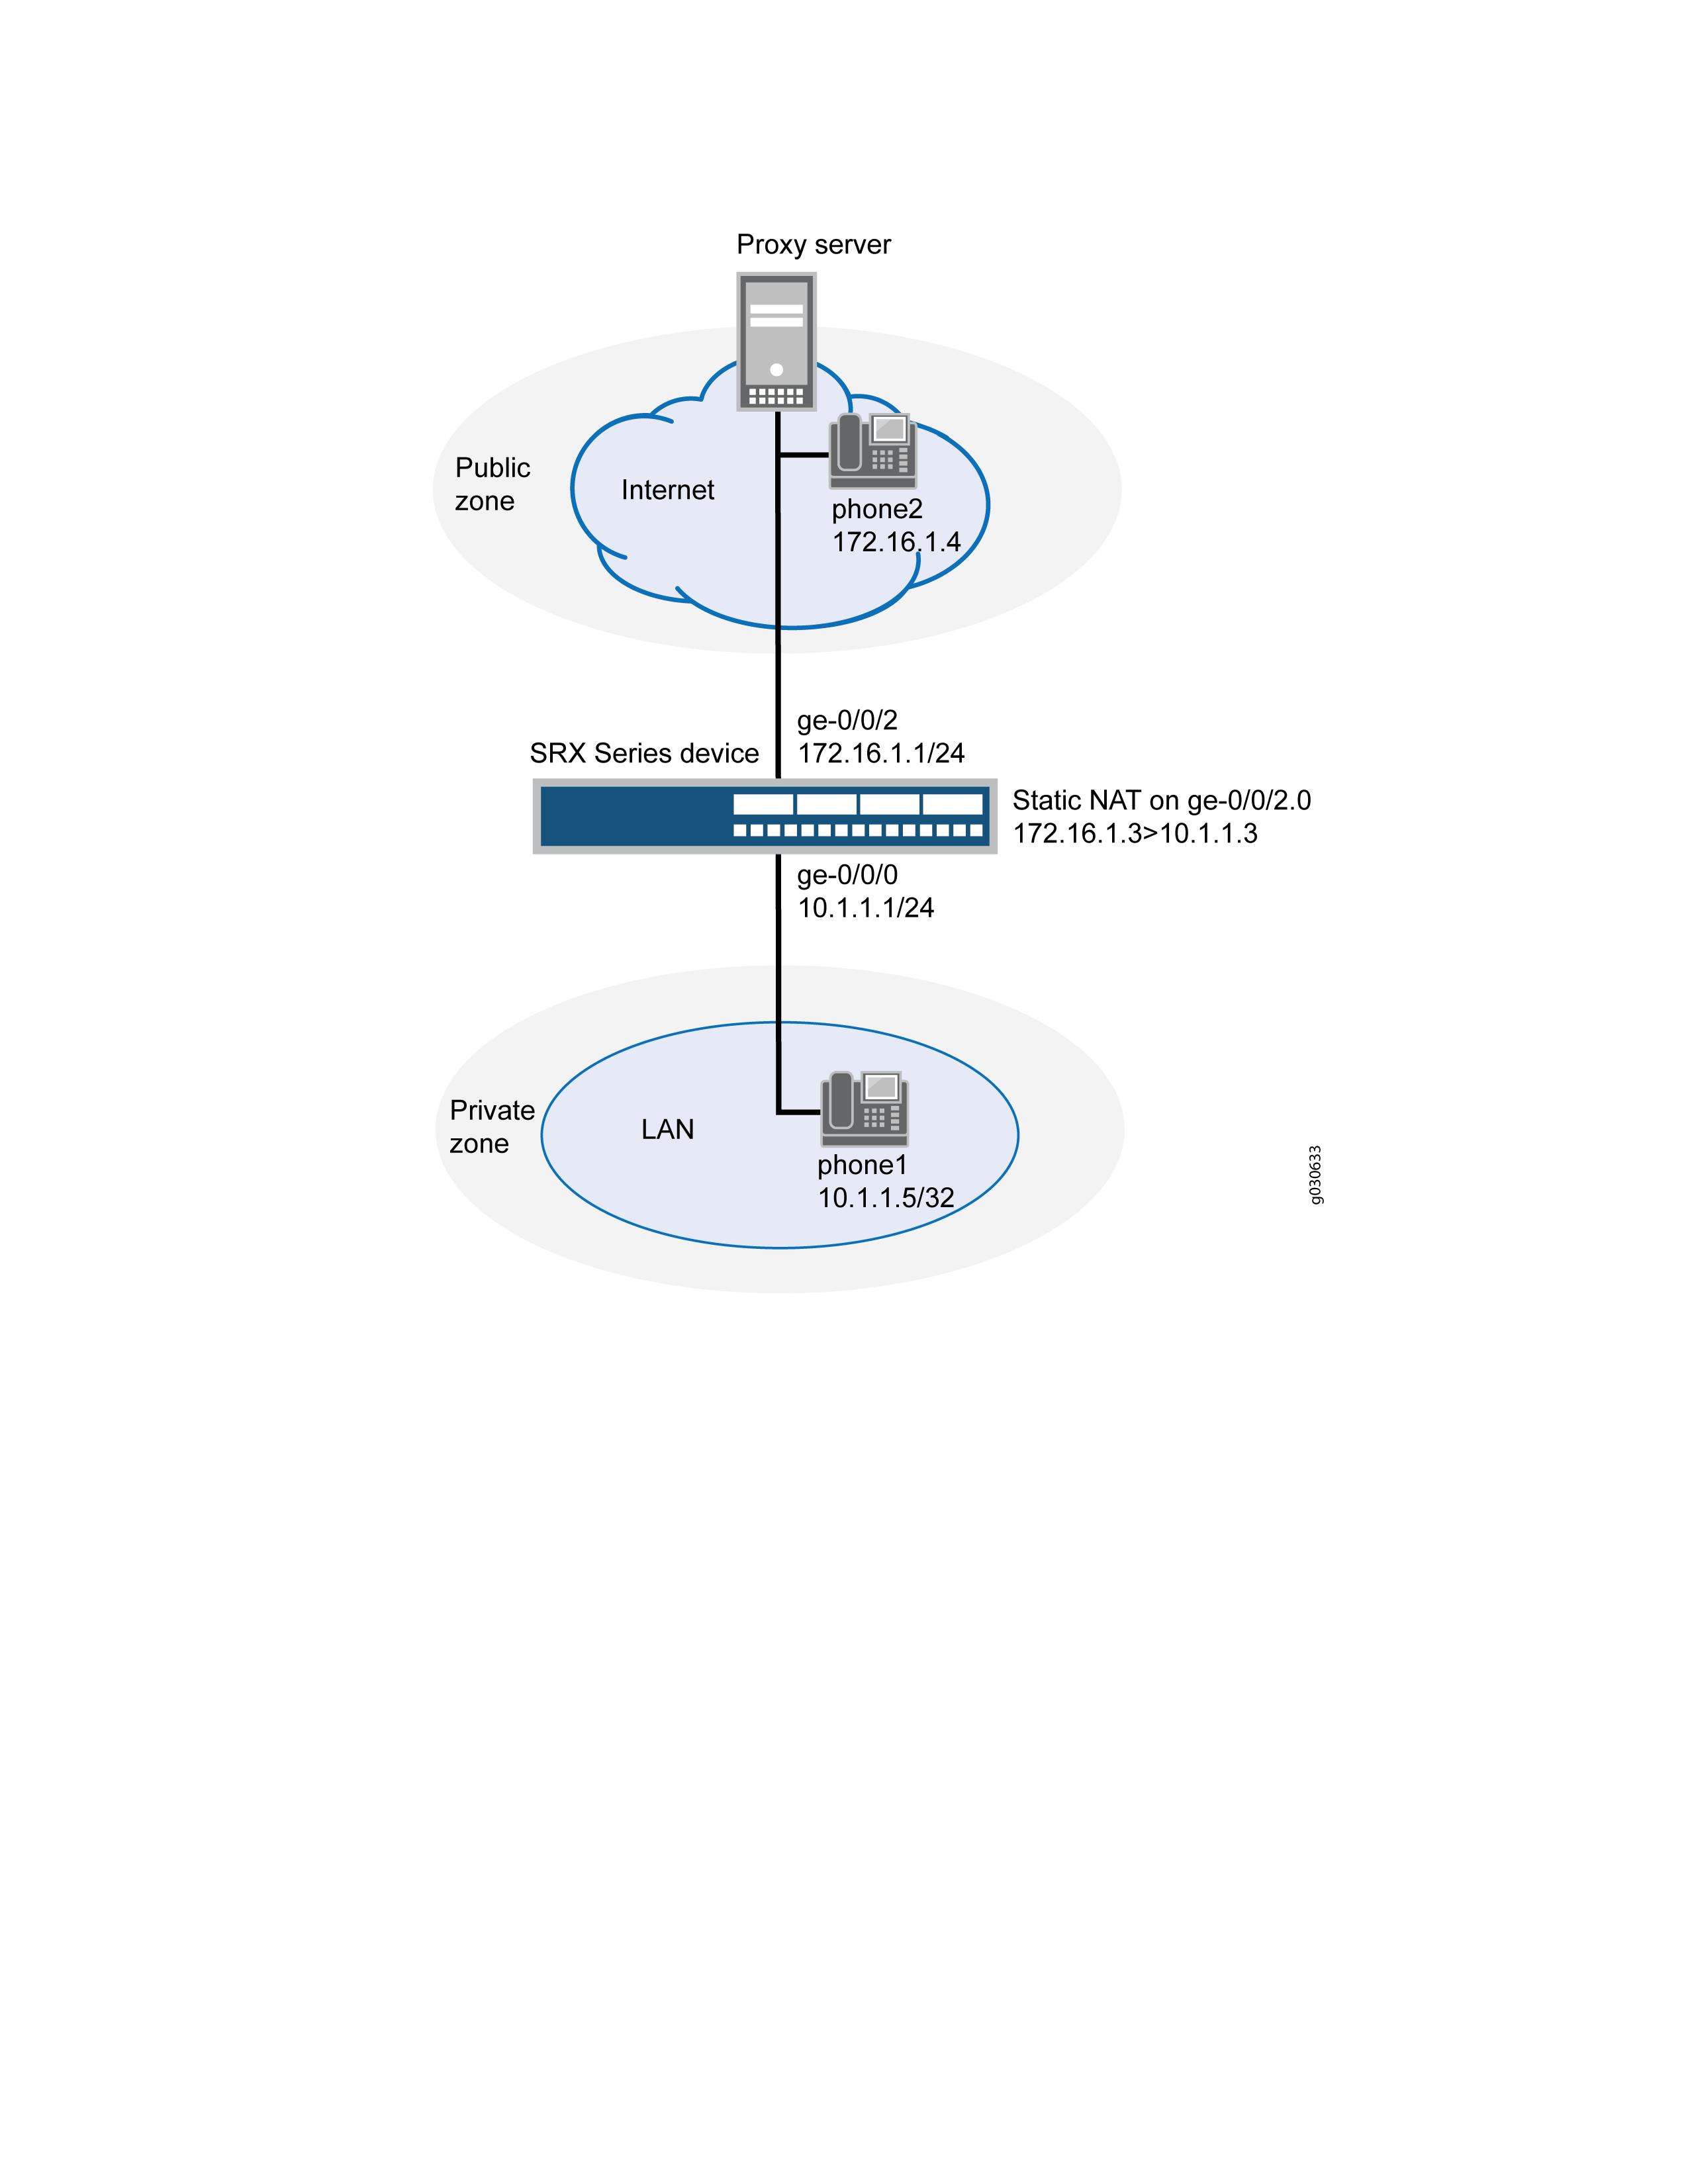 entrants
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cette section de l’exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
set security zones security-zone private interfaces ge-0/0/0.0
set security zones security-zone private address-book address phone1 10.1.1.5/32
set security zones security-zone public interfaces ge-0/0/2.0
set security zones security-zone public address-book address proxy 172.16.1.3/32
set security zones security-zone public address-book address phone2 172.16.1.4/32
set security nat static rule-set incoming-sip from zone public
set security nat static rule-set incoming-sip rule phone1 match destination-address 172.16.1.3/32
set security nat static rule-set incoming-sip rule phone1 then static-nat prefix 10.1.1.3/32
set security nat proxy-arp interface ge-0/0/2.0 address 172.16.1.3/32
set security policies from-zone public to-zone private policy incoming match source-address phone2
set security policies from-zone public to-zone private policy incoming match source-address proxy
set security policies from-zone public to-zone private policy incoming match destination-address phone1
set security policies from-zone public to-zone private policy incoming match application junos-sip
set security policies from-zone public to-zone private policy incoming then permit
set security policies from-zone private to-zone public policy outgoing match source-address phone1
set security policies from-zone private to-zone public policy outgoing match destination-address phone2
set security policies from-zone private to-zone public policy outgoing match destination-address proxy
set security policies from-zone private to-zone public policy outgoing match application junos-sip
set security policies from-zone private to-zone public policy outgoing then permit
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer la NAT statique pour les appels entrants :
-
Configurez les interfaces.
[edit]
user@host# set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
user@host# set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
-
Créez des zones de sécurité.
[edit security zones]
user@host# set security-zone private interfaces ge-0/0/0.0
user@host# set security-zone public interfaces ge-0/0/2.0
-
Attribuez des adresses aux zones de sécurité.
[edit security zones]
user@host# set security-zone private address-book address phone1 10.1.1.5/32
user@host# set security-zone public address-book address proxy 172.16.1.3/32
user@host# set security-zone public address-book address phone2 172.16.1.4/32
-
Créez un ensemble de règles NAT statiques avec une règle.
[edit security nat static rule-set incoming-sip]
user@host# set from zone public
user@host# set rule phone1 match destination-address 172.16.1.3/32
user@host# set rule phone1 then static-nat prefix 10.1.1.3/32
-
Configurez l’ARP du proxy.
[edit security nat]
user@host# set proxy-arp interface ge-0/0/2.0 address 172.16.1.3/32
-
Définir une politique de sécurité pour autoriser le trafic SIP entrant.
[edit security policies from-zone public to-zone private policy incoming]
user@host#  set match source-address phone2
user@host# set match source-address proxy
user@host# set match destination-address phone1
user@host# set match application junos-sip
user@host# set then permit
-
Définir une stratégie de sécurité pour autoriser le trafic SIP sortant.
[edit security policies from-zone private to-zone public policy outgoing]
user@host#  set match source-address phone1
user@host# set match destination-address phone2
user@host# set match destination-address proxy
user@host# set match application junos-sip
user@host# set then permit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show security zonesshow security nat, , et show security policies . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show interfaces
ge-0/0/0 {
    unit 0 {
        family inet {
            address 10.1.1.1/24;
        }
    }
    }

    ge-0/0/2 {
        unit 0 {
            family inet {
                address 172.16.1.1/24;
            }
        }
    }
[edit]
user@host# show security zones
security-zone private {
    address-book {
        address phone1 10.1.1.5/32;
    }
    interfaces {
        ge-0/0/0.0;
    }
}
    security-zone public {
        address-book {
            address proxy 172.16.1.3/32;
            address phone2 172.16.1.4/32;
        }
        interfaces {
            ge-0/0/2.0;
        }
    }
[edit]
user@host# show security nat
static {
    rule-set incoming-sip {

        from zone public;
        rule phone1 {
            match {
                destination-address 172.16.1.3/32;
            }
            then {
                static-nat prefix 10.1.1.3/32;
            }
        }
    }
}
    proxy-arp {
        interface ge-0/0/2.0 {
            address {

                172.16.1.3/32;
            }
        }
    }
[edit]
user@host# show security policies
from-zone public to-zone private {
    policy incoming {
        match {
            source-address phone2;
            destination-address phone1;
            application junos-sip;
        }
        then {
            permit;
        }
    }
}
from-zone private to-zone public {
    policy outgoing {
        match {
            source-address phone1;
            destination-address [phone2 proxy];
            application junos-sip;
        }
        then {
            permit;
        }
    }
}
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Pour confirmer que la configuration fonctionne correctement, effectuez les tâches suivantes :
- Vérification de la configuration NAT statique
- Vérification du statut SIP ALG
- Vérification des politiques de sécurité de SIP ALG
Vérification de la configuration NAT statique
Objet
Vérifiez qu’il existe un trafic correspondant à l’ensemble de règles NAT statiques.
Mesures à prendre
À partir du mode opérationnel, entrez la show security nat static rule all commande.
user@host> show security nat static rule all
Static NAT rule: phone1 Rule-set: incoming-sip
Rule-Id : 1
Rule position : 1
From zone : public
Destination addresses : 172.16.1.3
Host addresses : 172.16.1.4
Netmask : 24
Host routing-instance : N/A
Translation hits : 4
Successful sessions : 4
Failed sessions : 0
Number of sessions : 4
Signification
Le Translation hits champ indique qu’il existe un trafic correspondant à l’ensemble de règles NAT statiques.
Vérification du statut SIP ALG
Objet
Vérifiez que SIP ALG est activé sur votre système.
Mesures à prendre
À partir du mode opérationnel, entrez la show security alg status commande.
user@host> show security alg status
ALG Status :
  DNS      : Enabled
  FTP      : Enabled
  H323     : Disabled
  MGCP     : Disabled
  MSRPC    : Enabled
  PPTP     : Enabled
  RSH      : Disabled
  RTSP     : Disabled
  SCCP     : Disabled
  SIP      : Enabled
  SQL      : Enabled
  SUNRPC   : Enabled
  TALK     : Enabled
  TFTP     : Enabled
  IKE-ESP  : Disabled
Signification
La sortie affiche l’état de l’ALG SIP comme suit :
-
•Activé : indique que l’ALG SIP est activé.
-
•Désactivé : indique que l’ALG SIP est désactivé.
Vérification des politiques de sécurité de SIP ALG
Objet
Vérifiez que la NAT statique entre la zone publique et la zone privée est définie.
Mesures à prendre
À partir du mode opérationnel, entrez la show security policies commande.
user@host> show security policies
from-zone public to-zone private {
    policy incoming {
        match {
            source-address [ phone2 proxy ];
            destination-address phone1;
            application junos-sip;
        }
        then {
            permit;
        }
    }
}
  from-zone private to-zone public {
    policy outgoing {
        match {
            source-address phone1;
            destination-address [ phone2 proxy ];
            application junos-sip;
        }
        then {
            permit;
        }
    }
}
Signification
L’exemple de sortie montre que l’NAT statique entre la zone publique et la zone privée est définie.
Exemple : Configuration du proxy SIP dans la zone privée et du NAT dans la zone publique
Cet exemple montre comment configurer un serveur proxy SIP dans une zone privée et un NAT statique dans une zone publique pour permettre aux appelants de la zone publique de s’enregistrer auprès du serveur proxy.
Exigences
Avant de commencer, comprenez comment le NAT fonctionne avec l’ALG SIP. Voir Présentation des protocoles SIP, ALG et NAT.
Vue d’ensemble
Avec le serveur proxy SIP dans la zone privée, vous pouvez configurer le NAT statique sur l’interface externe ou publique pour permettre aux appelants de la zone publique de s’enregistrer auprès du serveur proxy.
Dans cet exemple (voir Figure 8), phone1 et le serveur proxy SIP sont sur l’interface ge-0/0/0 dans la zone privée, et phone2 est sur l’interface ge-0/0/2 dans la zone publique. Vous configurez une règle NAT statique pour le serveur proxy afin de permettre à phone2 de s’inscrire auprès du serveur proxy, puis vous créez une stratégie appelée sortante qui autorise le trafic SIP de la zone publique à la zone privée pour permettre aux appelants de la zone publique de s’inscrire auprès du serveur proxy. Vous configurez également une stratégie appelée entrante de la zone privée vers la zone publique pour permettre à phone1 d’appeler.
Topologie
La figure 8 illustre la configuration du proxy SIP dans la zone privée et du NAT dans une zone publique.
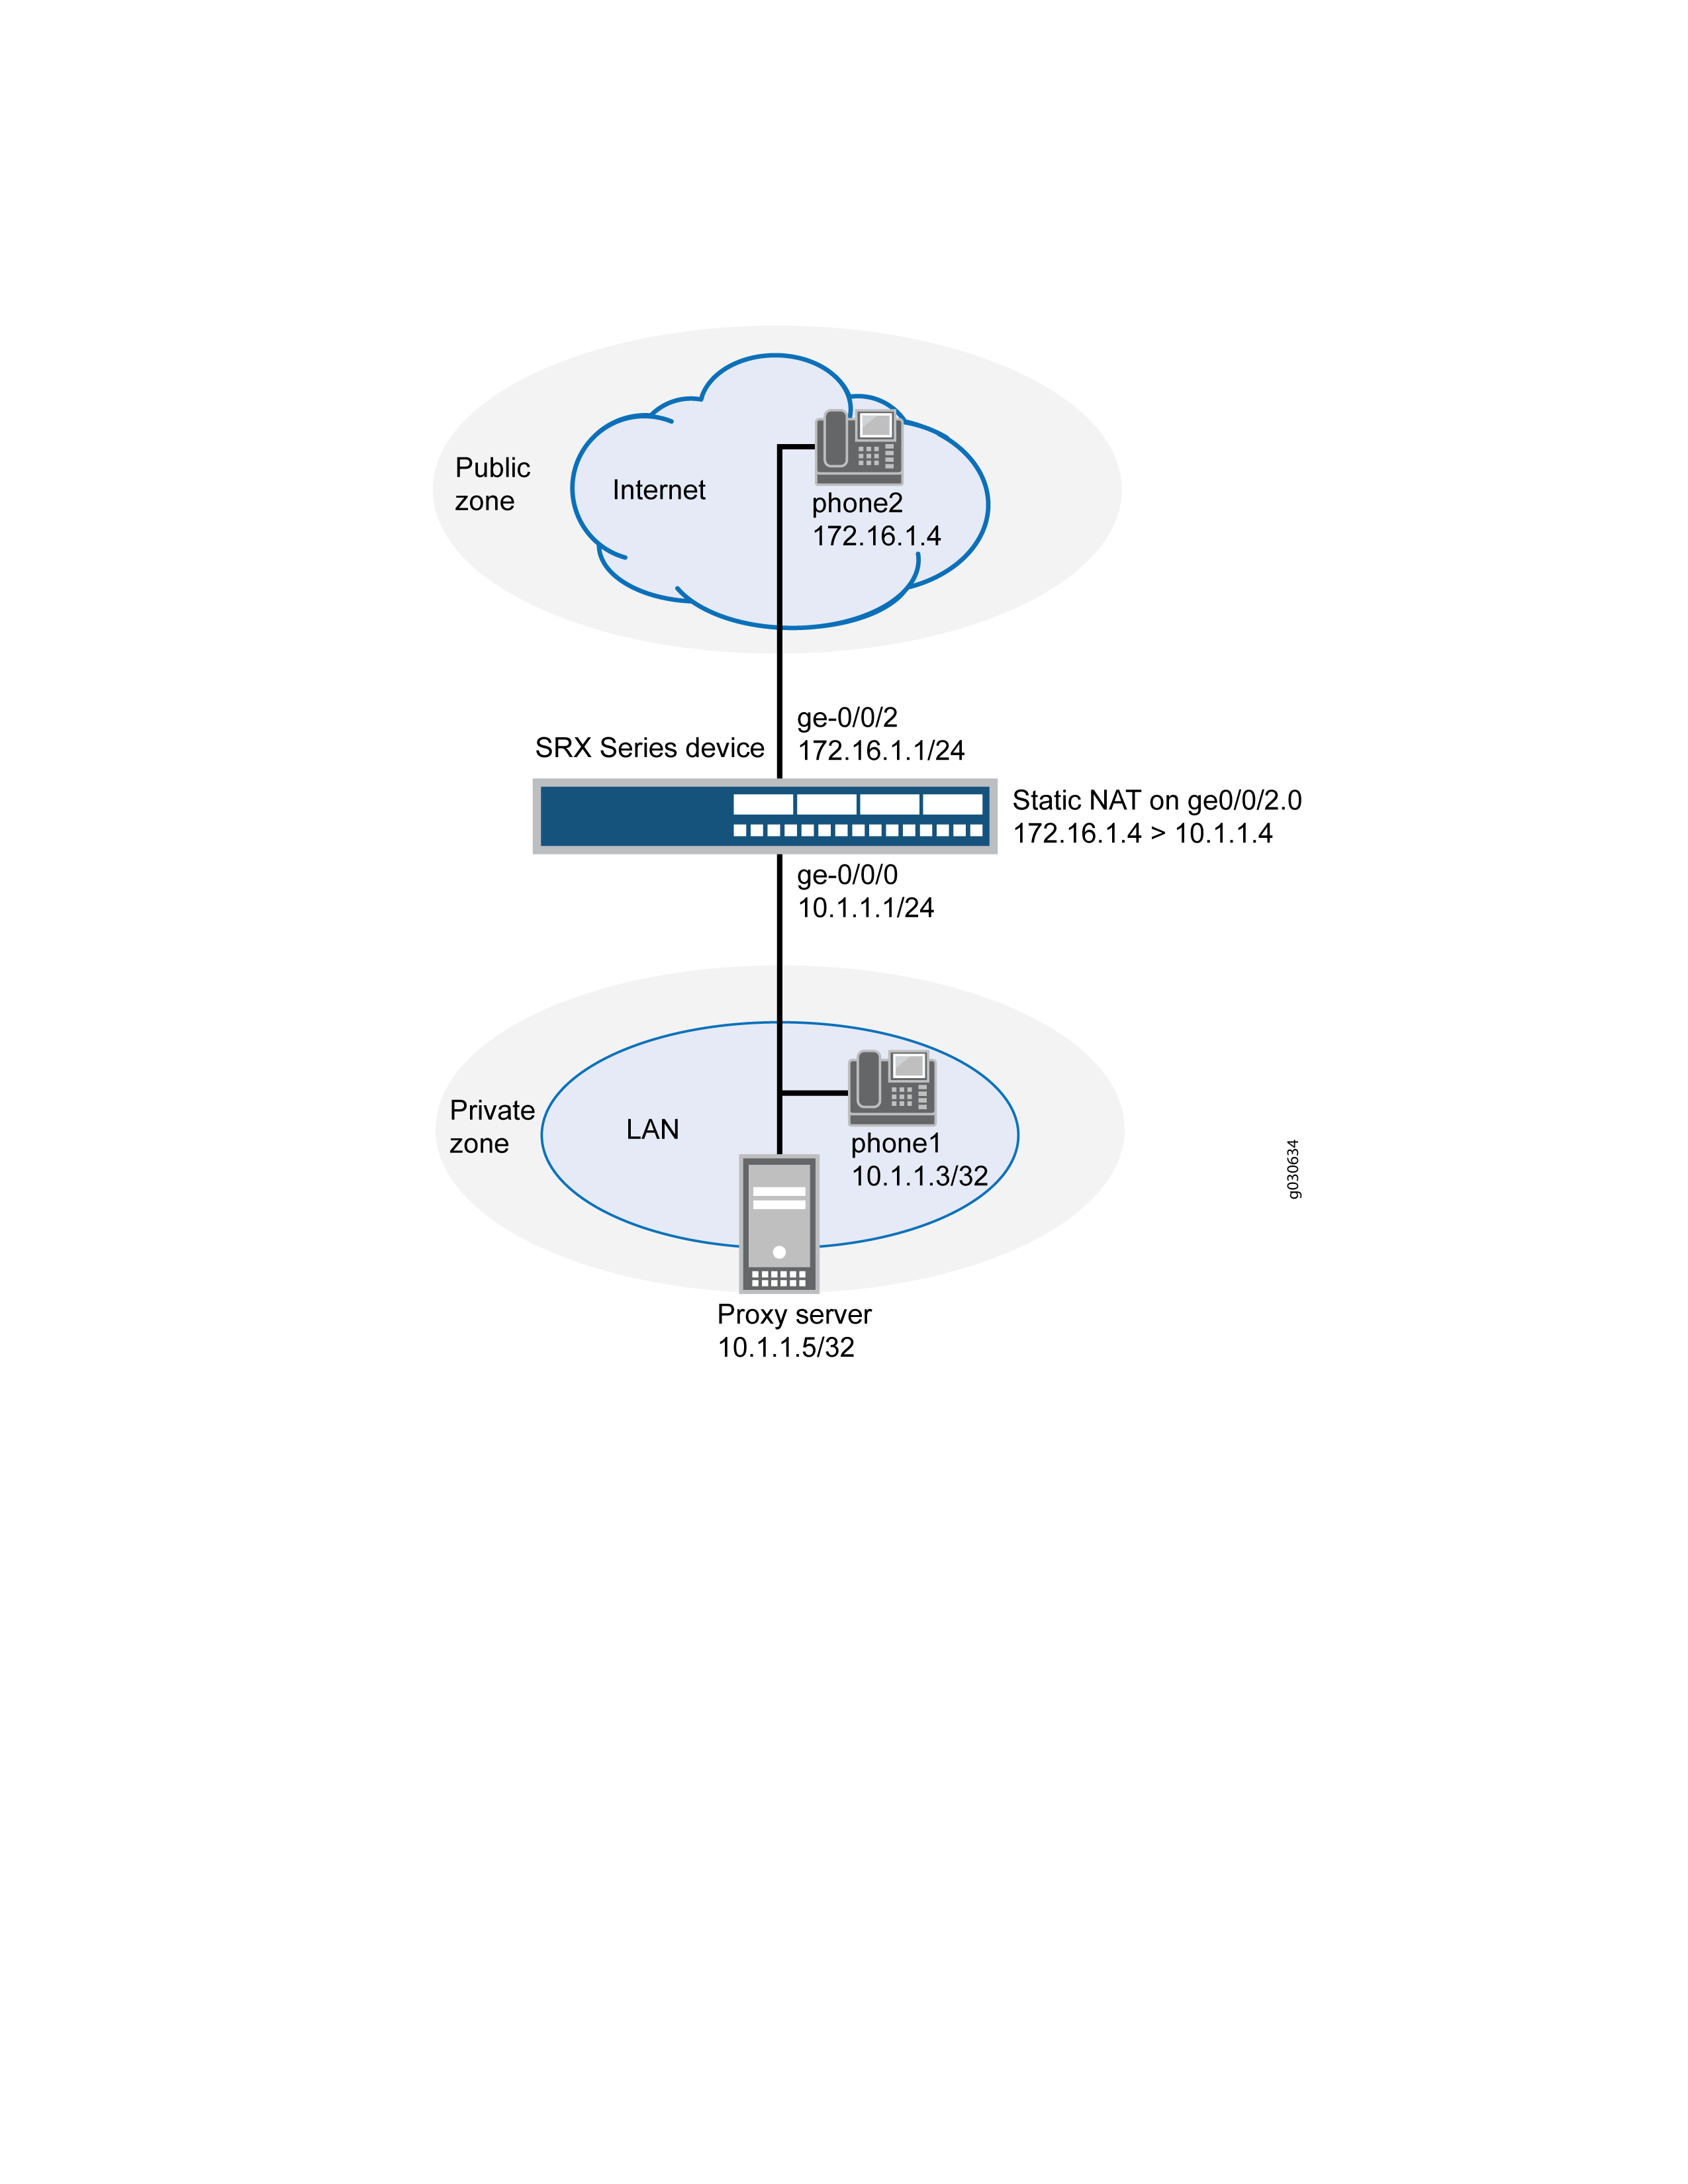 publique
Dans cet exemple, vous configurez NAT comme suit :
-
Configurez le NAT statique sur l’interface ge-0/0/2 sur le serveur proxy avec un ensemble de règles appelé incoming-sip avec une règle appelée proxy pour faire correspondre les paquets de la zone publique avec l’adresse de destination 172.16.1.2/32. Pour les paquets correspondants, l’adresse IP de destination est traduite en l’adresse privée 10.1.1.5/32.
-
Configurez un deuxième ensemble de règles appelé sip-phones avec une règle appelée phone1 pour activer le NAT d’interface pour la communication de phone1 à phone2.
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cette section de l’exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
set interfaces ge-0/0/2 unit 0 proxy-arp
set security zones security-zone private address-book address phone1 10.1.1.3/32
set security zones security-zone private address-book address proxy 10.1.1.5/32
set security zones security-zone private interfaces ge-0/0/0.0
set security zones security-zone public address-book address phone2 172.16.1.4/32
set security zones security-zone public interfaces ge-0/0/2.0
set security nat source rule-set sip-phones from zone private
set security nat source rule-set sip-phones to zone public
set security nat source rule-set sip-phones rule phone1 match source-address 10.1.1.3/32
set security nat source rule-set sip-phones rule phone1 then source-nat interface
set security nat static rule-set incoming-sip from zone public
set security nat static rule-set incoming-sip rule proxy match destination-address 172.16.1.2/32
set security nat static rule-set incoming-sip rule proxy then static-nat prefix 10.1.1.5/32
set security nat proxy-arp interface ge-0/0/2.0 address 172.16.1.2/32
set security policies from-zone private to-zone public policy outgoing match source-address any
set security policies from-zone private to-zone public policy outgoing match destination-address phone2
set security policies from-zone private to-zone public policy outgoing match application junos-sip
set security policies from-zone private to-zone public policy outgoing then permit
set security policies from-zone public to-zone private policy incoming match source-address phone2
set security policies from-zone public to-zone private policy incoming match destination-address proxy
set security policies from-zone public to-zone private policy incoming match application junos-sip
set security policies from-zone public to-zone private policy incoming then permit
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer la NAT statique pour les appels entrants :
-
Configurez les interfaces.
[edit]
user@host# set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
user@host# set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
user@host# set interfaces ge-0/0/2 unit 0 proxy-arp
-
Configurez les zones de sécurité.
[edit security zones]
user@host# set security-zone private interfaces ge-0/0/0.0
user@host# set security-zone public interfaces ge-0/0/2.0
-
Attribuez des adresses aux zones de sécurité.
[edit security zones]
user@host# set security-zone private address-book address phone1 10.1.1.3/32
user@host# set security-zone private address-book address proxy 10.1.1.5/32
user@host# set security-zone public address-book address phone2 172.16.1.4/32
-
Créez un ensemble de règles pour la NAT statique et attribuez-lui une règle.
[edit security nat static rule-set incoming-sip]
user@host# set from zone public
user@host# set rule proxy match destination-address 172.16.1.2/32
user@host# set rule proxy then static-nat prefix 10.1.1.5/32
-
Configurez proxy-arp pour l’adresse 172.16.1.2/32.
[edit security nat]
user@host# proxy-arp interface ge-0/0/2.0 address 172.16.1.2/32
-
Configurez le deuxième ensemble de règles et attribuez-lui une règle.
[edit security nat source rule-set sip-phones]
user@host# set from zone private
user@host# set to zone public
user@host# set rule phone1 match source-address 10.1.1.3/32
user@host# set rule phone1 then source-nat interface
-
Configurez une stratégie de sécurité pour le trafic sortant.
[edit security policies from-zone private to-zone public policy outgoing]
user@host# set match source-address any
user@host# set match destination-address phone2
user@host# set match application junos-sip
user@host# set then permit
-
Configurez une stratégie de sécurité pour le trafic entrant.
[edit security policies from-zone public to-zone private policy incoming]
user@host# set match source-address phone2
user@host# set match destination-address proxy
user@host# set match application junos-sip
user@host# set then permit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show security zonesshow security nat, , et show security policies . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show interfaces
ge-0/0/0 {
    unit 0 {
        family inet {
            address 10.1.1.1/24;
        }
    }
    }

    ge-0/0/2 {
        unit 0 {
            proxy-arp;
                family inet {
                address 172.16.1.1/24;
            }
        }
    }
[edit]
user@host# show security zones
security-zone private {
    address-book {
        address phone1 10.1.1.3/32;
        address proxy 10.1.1.5/32;
    }
    interfaces {
        ge-0/0/0.0;
    }
}
    security-zone public {
        address-book {
            address phone2 172.16.1.4/32;
        }
        interfaces {
            ge-0/0/2.0;
        }
    }
[edit]
user@host# show security nat
source {

    rule-set sip-phones {
        from zone private;
        to zone public;
        rule phone1 {
            match {
                source-address 10.1.1.3/32;
            }
            then {
                source-nat {
                    interface;
                }
            }
        }
    }
}
    static {
        rule-set incoming-sip {
            from zone public;
            rule proxy {
                match {
                    destination-address 172.16.1.2/32;
                }
                then {
                    static-nat prefix 10.1.1.5/32;
                }
            }
        }
        proxy-arp {
            interface ge-0/0/2.0 {
                address {
                    172.16.1.2/32;
                }
            }
        }
    }
[edit]
user@host# show security policies
from-zone private to-zone public {
    policy outgoing {
        match {
            source-address any;
            destination-address phone2;
            application junos-sip;
        }
        then {
            permit;
        }
    }
}
    from-zone public to-zone private {
        policy incoming {
            match {
                source-address phone2;
                destination-address proxy;
                application junos-sip;
            }
            then {
                permit;
            }
        }
    }
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Pour confirmer que la configuration fonctionne correctement, effectuez les tâches suivantes :
- Vérification de la configuration NAT statique
- Vérification du statut SIP ALG
- Vérification de la règle NAT source
- Vérification de la session de flux de sécurité
Vérification de la configuration NAT statique
Objet
Vérifiez qu’il existe un trafic correspondant à l’ensemble de règles NAT statiques.
Mesures à prendre
À partir du mode opérationnel, entrez la show security nat static rule all commande. Affichez le champ Accès à la traduction pour vérifier le trafic qui correspond à la règle.
user@host> show security nat static rule all
Total static-nat rules: 1
Total referenced IPv4/IPv6 ip-prefixes: 2/0
Static NAT rule: proxy                  Rule-set: incoming-sip
  Rule-Id                    : 2
  Rule position              : 1
  From zone                  : public
  Destination addresses      : 172.16.1.2
  Host addresses             : 10.1.1.5
  Netmask                    : 32
  Host routing-instance      : N/A
  Translation hits           : 23
    Successful sessions      : 23
    Failed sessions          : 0
  Number of sessions         : 0
Signification
Le Translation hits champ indique qu’il y a 23 trafics correspondant à la règle NAT statique.
Vérification du statut SIP ALG
Objet
Vérifiez que SIP ALG est activé sur votre système.
Mesures à prendre
À partir du mode opérationnel, entrez la show security alg status commande.
user@host> show security alg status
ALG Status :
  DNS      : Enabled
  FTP      : Enabled
  H323     : Disabled
  MGCP     : Disabled
  MSRPC    : Enabled
  PPTP     : Enabled
  RSH      : Disabled
  RTSP     : Disabled
  SCCP     : Disabled
  SIP      : Enabled
  SQL      : Enabled
  SUNRPC   : Enabled
  TALK     : Enabled
  TFTP     : Enabled
  IKE-ESP  : Disabled
Signification
La sortie affiche l’état de l’ALG SIP comme suit :
-
Activé : indique que l’ALG SIP est activé.
-
Désactivé : indique que l’ALG SIP est désactivé.
Vérification de la règle NAT source
Objet
Vérifiez que la configuration de la règle NAT source.
Mesures à prendre
À partir du mode opérationnel, entrez la show security nat source rule all commande.
user@host> show security nat source rule all
Total referenced IPv4/IPv6 ip-prefixes: 1/0
source NAT rule: phone1                 Rule-set: sip-phones
  Rule-Id                    : 1
  Rule position              : 1
  From zone                  : private
  To zone                    : public
  Match
    Source addresses         : 10.1.1.3        - 10.1.1.3
  Action                        : interface
    Persistent NAT type         : N/A
    Persistent NAT mapping type : address-port-mapping
    Inactivity timeout          : 0
    Max session number          : 0
  Translation hits           : 88
    Successful sessions      : 88
    Failed sessions          : 0
  Number of sessions         : 0
Signification
Le Translation hits champ indique qu’il y a 88 trafics correspondant à la règle NAT source.
Vérification de la session de flux de sécurité
Objet
Vérifiez que le NAT traduit phone1 en phone2.
Mesures à prendre
À partir du mode opérationnel, entrez la run show security flow session commande.
user@host> run show security flow session
Session ID: 169, Policy name: allow-all/4, Timeout: 2, Valid
  In: 10.1.1.3/4 --> 172.16.1.4/52517;icmp, Conn Tag: 0x0, If: ge-0/0/0.0, Pkts: 1, Bytes: 84,
  Out: 172.16.1.4/52517 --> 172.16.1.1/25821;icmp, Conn Tag: 0x0, If: ge-0/0/1.0, Pkts: 1, Bytes: 84,
Signification
La sortie affiche la traduction NAT phone1 vers phone2.
Exemple : configuration d’un scénario SIP ALG et NAT à trois zones
Cet exemple montre comment configurer un serveur proxy SIP dans une zone privée et un NAT statique dans une zone publique pour permettre aux appelants de la zone publique de s’enregistrer auprès du serveur proxy.
Exigences
Avant de commencer, comprenez comment le NAT fonctionne avec l’ALG SIP. Voir Présentation des protocoles SIP, ALG et NAT.
Vue d’ensemble
Dans une configuration SIP à trois zones, le serveur proxy SIP se trouve généralement dans une zone différente des systèmes appelant et appelé. Un tel scénario nécessite une configuration supplémentaire de l’adresse et de la zone, ainsi que des stratégies pour garantir que tous les systèmes ont accès les uns aux autres et au serveur proxy.
Dans cet exemple, phone1 se trouve sur l’interface ge-0/0/0.0 dans la zone privée, phone2 est sur l’interface ge-0/0/2.0 dans la zone publique et le serveur proxy est sur l’interface ge-0/0/1.0 dans la zone DMZ. Vous configurez une règle NAT statique pour phone1 dans la zone privée. Vous créez ensuite des stratégies pour le trafic traversant la zone privée vers la zone DMZ et de la zone DMZ vers la zone privée, de la zone publique vers la DMZ et de la zone DMZ vers la zone publique, et de la zone privée vers la zone publique. Les flèches de la Figure 9 montrent le flux de trafic de signalisation SIP lorsque phone2 dans la zone publique passe un appel à phone1 dans la zone privée. Une fois la session lancée, les données circulent directement entre phone1 et phone2.
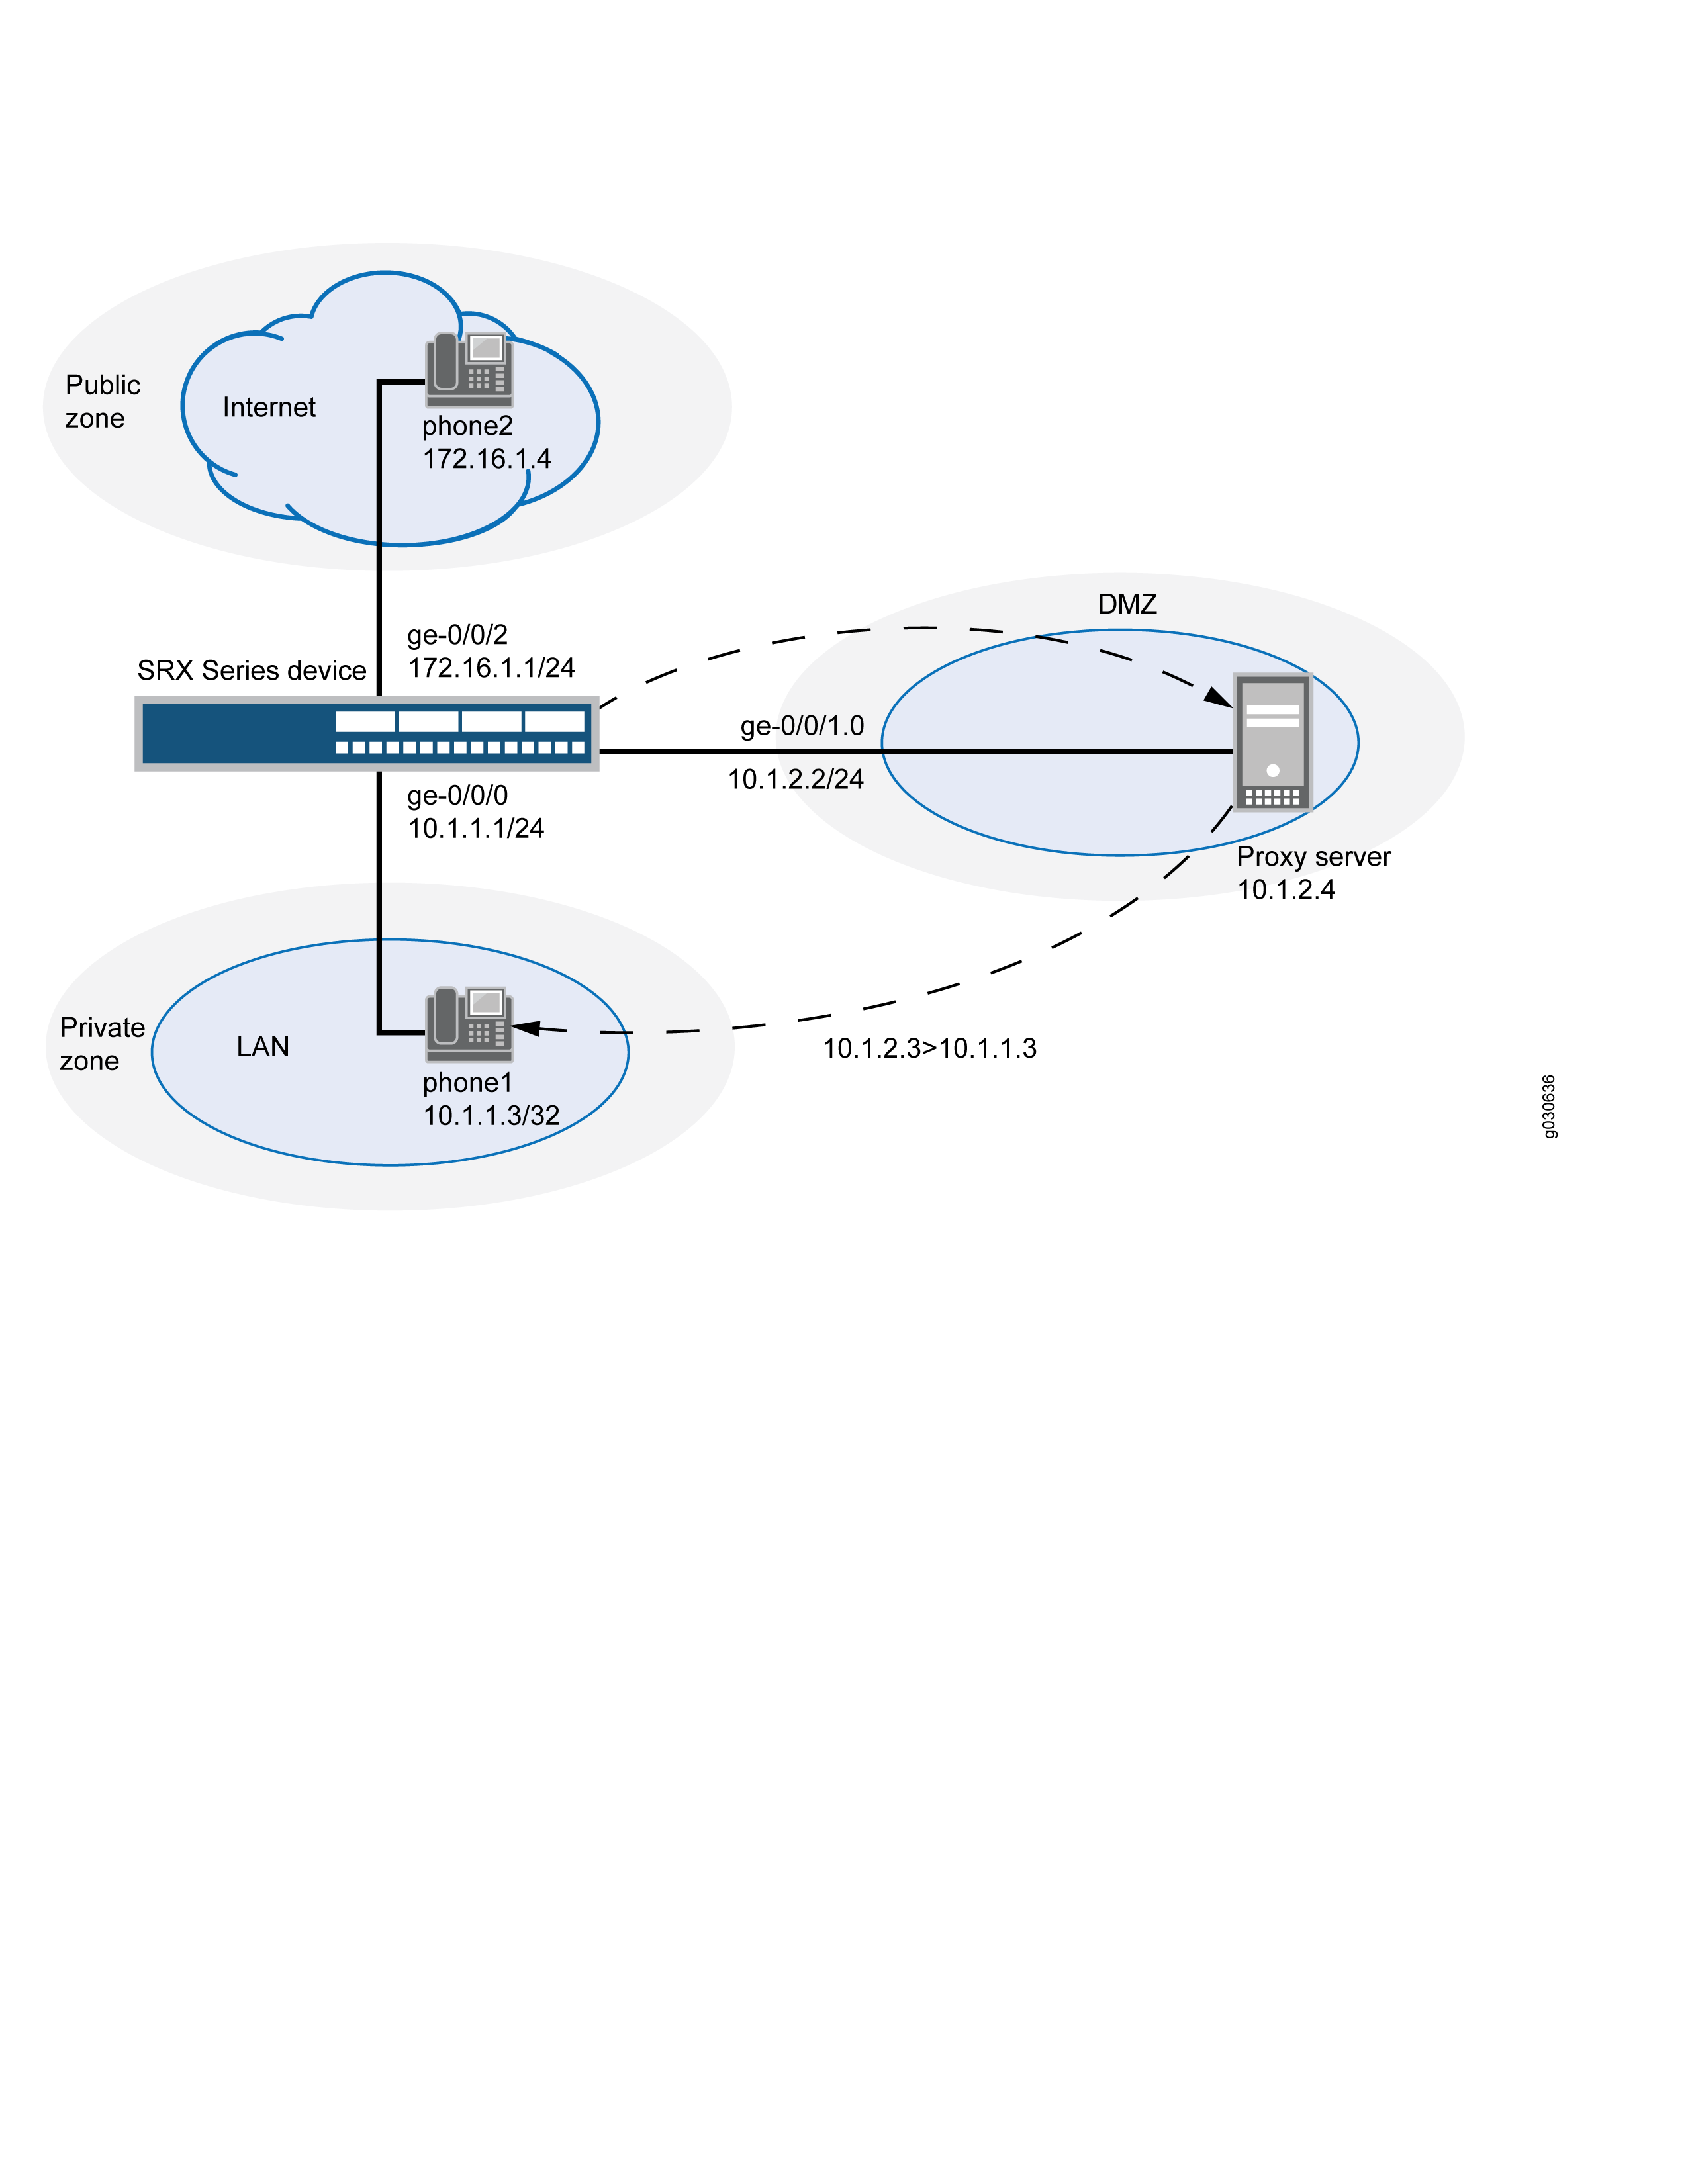
Dans cet exemple, vous configurez NAT comme suit :
-
Configurez un ensemble de règles NAT statiques appelé incoming-sip avec une règle phone1 pour faire correspondre les paquets de la zone publique avec l’adresse de destination 10.1.2.3/32. Pour les paquets correspondants, l’adresse IP de destination est traduite en l’adresse privée 10.1.1.3/32.
-
Configurez le proxy ARP pour l’adresse 10.1.2.3/32 sur l’interface ge-0/0/1.0 afin de permettre au système de répondre aux requêtes ARP reçues sur l’interface pour cette adresse.
-
Configurez un deuxième ensemble de règles appelé sip-phones avec une règle r1 pour activer le NAT d’interface pour la communication de phone1 au serveur proxy et de phone1 à phone2.
La configuration
Procédure
Configuration rapide de la CLI
Pour configurer rapidement cette section de l’exemple, copiez les commandes suivantes, collez-les dans un fichier texte, supprimez les sauts de ligne, modifiez tous les détails nécessaires pour qu’ils correspondent à votre configuration réseau, copiez et collez les commandes dans la CLI au niveau de la [edit] hiérarchie, puis entrez commit en mode configuration.
set security nat static rule-set sip-phone from zone private
set security nat static rule-set sip-phone from zone public
set security nat static rule-set sip-phone rule phone1 match destination-address 10.1.2.3/32
set security nat static rule-set sip-phone rule phone1 then static-nat prefix 10.1.1.3/32

set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
set interfaces ge-0/0/1 unit 0 family inet address 10.1.2.2/24
set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
set security zones security-zone private address-book address phone1 10.1.1.3/32
set security zones security-zone private interfaces ge-0/0/0.0
set security zones security-zone public address-book address phone2 172.16.1.4/32
set security zones security-zone public interfaces ge-0/0/2.0
set security zones security-zone dmz address-book address proxy 10.1.2.4/32
set security zones security-zone dmz interfaces ge-0/0/1.0
set security nat source rule-set sip-phones from zone private
set security nat source rule-set sip-phones to zone dmz
set security nat source rule-set sip-phones rule r1 match source-address 10.1.1.3/32
set security nat source rule-set sip-phones rule r1 then source-nat interface
set security policies from-zone private to-zone dmz policy private-to-proxy match source-address phone1
set security policies from-zone private to-zone dmz policy private-to-proxy match destination-address proxy
set security policies from-zone private to-zone dmz policy private-to-proxy match application junos-sip
set security policies from-zone private to-zone dmz policy private-to-proxy then permit
set security policies from-zone public to-zone dmz policy public-to-proxy match source-address phone2
set security policies from-zone public to-zone dmz policy public-to-proxy match destination-address proxy
set security policies from-zone public to-zone dmz policy public-to-proxy match application junos-sip
set security policies from-zone public to-zone dmz policy public-to-proxy then permit
set security policies from-zone public to-zone private policy public-to-private match source-address phone2
set security policies from-zone public to-zone private policy public-to-private match destination-address phone1
set security policies from-zone public to-zone private policy public-to-private match application junos-sip
set security policies from-zone public to-zone private policy public-to-private then permit
set security policies from-zone private to-zone public policy private-to-public match source-address phone1
set security policies from-zone private to-zone public policy private-to-public match destination-address phone2
set security policies from-zone private to-zone public policy private-to-public match application junos-sip
set security policies from-zone private to-zone public policy private-to-public then permit
set security policies from-zone dmz to-zone private policy proxy-to-private match source-address proxy
set security policies from-zone dmz to-zone private policy proxy-to-private match destination-address phone1
set security policies from-zone dmz to-zone private policy proxy-to-private match application junos-sip
set security policies from-zone dmz to-zone private policy proxy-to-private then permit
set security policies from-zone dmz to-zone public policy proxy-to-public match source-address proxy
set security policies from-zone dmz to-zone public policy proxy-to-public match destination-address phone2
set security policies from-zone dmz to-zone public policy proxy-to-public match application junos-sip
set security policies from-zone dmz to-zone public policy proxy-to-public then permit
Procédure étape par étape
L’exemple suivant vous oblige à naviguer à différents niveaux dans la hiérarchie de configuration. Pour obtenir des instructions sur la procédure à suivre, consultez Utilisation de l’éditeur CLI en mode Configuration dans le Guide de l’utilisateur de la CLI.
Pour configurer un serveur proxy SIP dans une zone privée et un NAT statique dans une zone publique :
-
Créez un ensemble de règles pour la NAT statique et attribuez-lui une règle.
[edit security nat static rule-set]
user@host# sip-phone from zone private
user@host# sip-phone from zone public
user@host# sip-phone rule phone1 match destination-address 10.1.2.3/32
user@host# phone1 then static-nat prefix 10.1.1.3/32
-
Configurez les interfaces.
[edit]
user@host# set interfaces ge-0/0/0 unit 0 family inet address 10.1.1.1/24
user@host# set interfaces ge-0/0/1 unit 0 family inet address 10.1.2.2/24
user@host# set interfaces ge-0/0/2 unit 0 family inet address 172.16.1.1/24
-
Configurez les zones de sécurité.
[edit security zones]
user@host# set security-zone private interfaces ge-0/0/0.0
user@host# set security-zone public interfaces ge-0/0/2.0
user@host# set security-zone dmz interfaces ge-0/0/1.0
-
Attribuez des adresses aux zones de sécurité.
[edit security zones]
user@host# set security-zone private address-book address phone1 10.1.1.3/32
user@host# set security-zone public address-book address phone2 172.16.1.4/32
user@host# set security-zone dmz address-book address proxy 10.1.2.4/32
-
Configurez l’interface NAT pour la communication de phone1 au proxy.
[edit security nat source rule-set sip-phones]
user@host# set from zone private
user@host# set to zone dmz
user@host# set rule r1 match source-address 10.1.1.3/32
user@host# set rule r1 then source-nat interface
-
Configurez une stratégie de sécurité pour autoriser le trafic de la zone privée vers la zone DMZ.
[edit security policies from-zone private to-zone dmz policy private-to-proxy]
user@host# set match source-address phone1
user@host# set match destination-address proxy
user@host# set match application junos-sip
user@host# set then permit
-
Configurez une stratégie de sécurité pour autoriser le trafic de la zone publique vers la zone DMZ.
[edit security policies from-zone public to-zone dmz policy public-to-proxy]
user@host# set match source-address phone2
user@host# set match destination-address proxy
user@host# set match application junos-sip
user@host# set then permit
-
Configurez une stratégie de sécurité pour autoriser le trafic de la zone privée à la zone publique.
[edit security policies from-zone private to-zone public policy private-to-public]
user@host# set match source-address phone1
user@host#  set match destination-address phone2
user@host# set match application junos-sip
user@host# set then permit
-
Configurez une stratégie de sécurité pour autoriser le trafic de la zone publique à la zone privée.
[edit security policies from-zone public to-zone private policy public-to-private]
user@host# set match source-address phone2
user@host# set match destination-address phone1
user@host# set match application junos-sip
user@host# set then permit
-
Configurez une stratégie de sécurité pour autoriser le trafic de la zone DMZ vers la zone privée.
[edit security policies from-zone dmz to-zone private policy proxy-to-private]
user@host# set match source-address proxy
user@host# set match destination-address phone1
user@host# set match application junos-sip
user@host# set then permit
-
Configurez une stratégie de sécurité pour autoriser le trafic de la zone DMZ vers la zone publique.
[edit security policies from-zone dmz to-zone public policy proxy-to-public]
user@host# set match source-address proxy
user@host# set match destination-address phone2
user@host# set match application junos-sip
user@host# set then permit
Résultats
En mode configuration, confirmez votre configuration en entrant les show interfacescommandes , show security zonesshow security nat, , et show security policies . Si la sortie n’affiche pas la configuration prévue, répétez les instructions de configuration de cet exemple pour la corriger.
[edit]
user@host# show interfaces
ge-0/0/0 {
    unit 0 {
        family inet {
            address 10.1.1.1/24;
        }
    }
}
    ge-0/0/1 {
        unit 0 {
            family inet {
                address 10.1.2.2/24;
            }
        }
    }
    ge-0/0/2 {
        unit 0 {
            family inet {
                address 172.16.1.1/24;
            }
        }
    }
[edit]
user@host# show security zones
security-zone private {
    address-book {
        address phone1 10.1.1.3/32;
    }
    interfaces {
        ge-0/0/0.0;
    }
    }
    security-zone public {
        address-book {
            address phone2 172.16.1.4/32;
        }
        interfaces {
            ge-0/0/2.0;
        }
    }
    security-zone dmz {
        address-book {
            address proxy 10.1.2.4/32;
        }
        interfaces {
            ge-0/0/1.0;
        }
    }
[edit]
user@host# show security nat
static {
    rule-set sip-phone {
        from zone [ private public ];
        rule phone1 {
            match {
                destination-address 10.1.2.3/32;
            }
            then {
                static-nat {
                    prefix {
                        10.1.1.3/32;
                    }
                }
            }
        }
    }
}
source {
    rule-set sip-phones {
        from zone private;
        to zone dmz;
        rule r1 {
            match {
                source-address 10.1.1.3/32;
            }
            then {
                source-nat {
                    interface;
                }
            }
        }
    }
}
    proxy-arp {

        interface ge-0/0/1.0 {
            address {
                10.1.2.3/32;
            }
        }
    }
[edit]
user@host# show security policies
from-zone private to-zone dmz {
    policy private-to-proxy {
        match {
            source-address phone1;
            destination-address proxy;
            application junos-sip;
        }
        then {
            permit;
        }
    }
}
    from-zone public to-zone dmz {
        policy public-to-proxy {
            match {
                source-address phone2;
                destination-address proxy;
                application junos-sip;
            }
            then {
                permit;
            }
        }
    }
    from-zone public to-zone private {
        policy public-to-private {
            match {
                source-address phone2;
                destination-address phone1;
            }
            then {
                permit;
            }
        }
    }
    from-zone private to-zone public {
        policy private to-zone public {
            match {
                source-address phone1;
                destination-address phone2;
            }
            then {
                permit;
            }
        }
    }
    from-zone dmz to-zone private {
        policy proxy-to-private {
            match {
                source-address proxy;
                destination-address phone2;
                application junos-sip;
            }
            then {
                permit;
            }
        }
    }
Si vous avez terminé de configurer l’appareil, entrez en commit mode configuration.
Vérification
Pour confirmer que la configuration fonctionne correctement, effectuez les tâches suivantes :
- Vérification de l’utilisation des règles NAT source
- Vérification de l’utilisation des NAT statiques
- Vérification du statut SIP ALG
Vérification de l’utilisation des règles NAT source
Objet
Vérifiez qu’il existe du trafic correspondant à la règle NAT source.
Mesures à prendre
À partir du mode opérationnel, entrez la show security nat source rule all commande. Affichez le champ Accès à la traduction pour vérifier le trafic qui correspond à la règle.
user@host> show security nat source rule all
source NAT rule: r1      Rule-set: sip-phones
  Rule-Id                    : 1
  Rule position              : 1
  From zone                  : private
  To zone                    : public
  Match
    Source addresses         : 0.0.0.0         - 255.255.255.255
    Destination port         : 0               - 0
  Action                        : interface
    Persistent NAT type         : N/A
    Persistent NAT mapping type : address-port-mapping
    Inactivity timeout          : 0
    Max session number          : 0
  Translation hits           : 0
    Successful sessions      : 0
    Failed sessions          : 0
  Number of sessions         : 0
Signification
Le Translation hits field indique qu’il n’y a pas de trafic correspondant à la règle NAT source.
Vérification de l’utilisation des NAT statiques
Objet
Vérifiez qu’il existe du trafic correspondant à la règle NAT statique.
Mesures à prendre
À partir du mode opérationnel, entrez la show security nat static rule all commande. Affichez le champ Accès à la traduction pour vérifier le trafic qui correspond à la règle.
user@host> show security nat static rule all
Total static-nat rules: 1
Total referenced IPv4/IPv6 ip-prefixes: 2/0
Static NAT rule: phone1                 Rule-set: sip-phone
  Rule-Id                    : 1
  Rule position              : 1
  From zone                  : private
                             : public
  Destination addresses      : 10.1.2.3
  Host addresses             : 10.1.2.4
  Netmask                    : 32
  Host routing-instance      : N/A
  Translation hits           : 127
    Successful sessions      : 127
    Failed sessions          : 0
  Number of sessions         : 0
Signification
Le Translation hits champ montre que, le trafic correspondant à la règle NAT statique.
Vérification du statut SIP ALG
Objet
Vérifiez que SIP ALG est activé sur votre système.
Mesures à prendre
À partir du mode opérationnel, entrez la show security alg status commande.
user@host> show security alg status
ALG Status :
  DNS      : Enabled
  FTP      : Enabled
  H323     : Disabled
  MGCP     : Disabled
  MSRPC    : Enabled
  PPTP     : Enabled
  RSH      : Disabled
  RTSP     : Disabled
  SCCP     : Disabled
  SIP      : Enabled
  SQL      : Enabled
  SUNRPC   : Enabled
  TALK     : Enabled
  TFTP     : Enabled
  IKE-ESP  : Disabled
Signification
La sortie affiche l’état de l’ALG SIP comme suit :
-
Activé : indique que l’ALG SIP est activé.
-
Désactivé : indique que l’ALG SIP est désactivé.
Tableau de l’historique des modifications
La prise en charge des fonctionnalités est déterminée par la plateforme et la version que vous utilisez. Utilisez l’explorateur de fonctionnalités pour déterminer si une fonctionnalité est prise en charge sur votre plateforme.