Konfigurieren von VSTP
Das Virtual Spanning-Tree Protocol funktioniert mit VLANs, die Gerätekompatibilität erfordern.
VSTP verstehen
Wenn Sie VSTP verwenden, empfehlen wir, VSTP auf allen VLANs zu aktivieren, die VSTP-Bridge-Protokoll-Dateneinheiten (BPDUs) empfangen können.
Vorteile von VSTP
VSTP hat die folgenden Vorteile:
-
Verbindet Geräte, die nicht Teil des Netzwerks sind
-
VSTP und RSTP sind die einzigen Spanning-Tree-Protokolle, die gleichzeitig auf einem Gerät konfiguriert werden können.
VSTP-Einschränkungen
Für VSTP gelten die folgenden Einschränkungen:
-
Geräte mit Layer 2 Next-Generation (L2NG)-Software unterstützen 510 VLANs auf VSTP.
-
Firewalls der SRX-Serie unterstützen nur STP, RSTP und MSTP. VSTP wird nicht unterstützt.
-
Auf Geräten, die die erweiterte Layer 2-Software (ELS) nicht unterstützen, kann VSTP bis zu 253 VLANs unterstützen.
Empfohlene Verwendungen von VSTP
Sie können Geräte von Juniper Networks mit VSTP verwenden, das eine separate Spanning Tree-Instanz pro VLAN unterhält. Ein Spanning Tree pro VLAN ermöglicht ein feinkörniges Load Balancing, erfordert jedoch mit zunehmender Anzahl von VLANs mehr BPDU-CPU-Verarbeitung. Geräte von Juniper Networks sind nur mit PVST+ und Rapid-PVST+ kompatibel. Weitere Informationen finden Sie unter VSTP- und RPVST+-Konvergenz auf nativem VLAN 1 für EX-Switches .
Es wird empfohlen, sowohl VSTP als auch RSTP auf der Schnittstelle der EX-Serie oder der QFX-Serie zu aktivieren.
VSTP und RSTP sind die einzigen Spanning-Tree-Protokolle, die gleichzeitig auf einem Gerät konfiguriert werden können. Die maximale Anzahl von VLANs, die von VSTP auf einem Switch unterstützt werden können, hängt davon ab, ob Sie Junos OS für Switches der EX-Serie und der QFX-Serie mit Unterstützung für den Konfigurationsstil Enhanced Layer 2 Software (ELS) oder Junos OS verwenden, das ELS nicht unterstützt. ELS-Details finden Sie unter Verwenden der erweiterten Layer 2 Software CLI. Für zusätzliche VLANs verwenden Sie RSTP.
Die maximale Anzahl von VLANs, die von VSTP auf einem Switch unterstützt werden, hängt davon ab, ob Sie Junos OS für Switches der EX-Serie und der QFX-Serie mit Unterstützung für den Konfigurationsstil Enhanced Layer 2 Software (ELS) oder Junos OS verwenden, das ELS nicht unterstützt.
Siehe auch
Globale und spezifische VSTP-Konfigurationen für Switches
Geräte von Juniper Networks verhindern Layer-2-Schleifen durch das Spanning Tree Protocol (STP), das Rapid Spanning Tree Protocol (RSTP), das Multiple Spanning Tree Protocol (MSTP) und das VLAN Spanning Tree Protocol (VSTP). Die werkseitige Standardkonfiguration für Geräte, die ELS unterstützen, verwendet RSTP. In diesem Thema werden Optionen zum Konfigurieren von VSTP auf Geräten beschrieben, die ELS unterstützen.
Wenn Sie VSTP konfigurieren, empfehlen wir, VSTP auf allen VLANs zu aktivieren, die VSTP-Bridge-Protokoll-Dateneinheiten (BPDUs) empfangen können.
- Wo kann ich VSTP konfigurieren?
- VSTP-Befehle zur Konfiguration aller Schnittstellen
- VSTP-Befehle zur Konfiguration spezifischer Schnittstellen
- VSTP-Befehle zum Deaktivieren von Schnittstellen
Wo kann ich VSTP konfigurieren?
Sie können VSTP auf globaler Ebene konfigurieren:
-
Für alle Schnittstellen des Switches
-
Für alle Schnittstellen in allen VLANs
-
Für alle Schnittstellen innerhalb eines bestimmten VLANs
-
Für alle Schnittstellen innerhalb einer bestimmten VLAN-Gruppe
set protocols vstp vlan vlan-id, ohne explizit Schnittstellen anzugeben, wird VSTP auf allen Schnittstellen ausgeführt, die zum VLAN gehören. Der show spanning-tree interface Befehl zeigt jedoch nur Schnittstellenstatus- und Rolleninformationen für Schnittstellen an, die explizit in der VSTP-Konfiguration konfiguriert sind. So zeigen Sie Spanning Tree-Informationen auf Schnittstellenebene an:
-
Für eine bestimmte Schnittstelle:
set protocols vstp interface interface-name -
Für alle Schnittstellen unter einem bestimmten VLAN:
set protocols vstp vlan vlan-id interface all
Sie können VSTP für bestimmte Schnittstellen konfigurieren oder deaktivieren:
-
Für eine bestimmte Schnittstelle auf dem Switch
-
Für eine bestimmte Schnittstelle innerhalb aller VLANs
-
Für eine bestimmte Schnittstelle innerhalb eines bestimmten VLANs
-
Für eine bestimmte Schnittstelle innerhalb einer bestimmten VLAN-Gruppe
-
Wenn Sie VSTP auf einer Schnittstelle sowohl auf globaler als auch auf spezifischer VLAN-Ebene konfigurieren, überschreibt die Schnittstellenkonfiguration, die auf der spezifischen VLAN-Ebene definiert ist, die auf globaler Ebene definiert ist.
-
Wenn Sie VSTP für eine Schnittstelle konfigurieren, die nicht für das VLAN (oder die VLANs) konfiguriert ist, wird eine Fehlermeldung angezeigt.
-
Wenn STP für alle VLANs benötigt wird und die im System konfigurierten VLANs mehr als die maximal zulässigen VLANs für VSTP sind, müssen Sie RSTP anstelle von VSTP verwenden.
VSTP-Befehle zur Konfiguration aller Schnittstellen
Befehl zur Konfiguration von VSTP auf einer einzelnen Schnittstelle eines Switches:
[edit protocols vstp]
user@switch@ set interface interface-name
Befehl zur Konfiguration aller VSTP-Schnittstellen auf einem Switch:
[edit protocols vstp]
user@switch# set interface all
Befehl zur Konfiguration aller VSTP-Schnittstellen für alle VLANs:
Wenn Sie den set protocols vstp vlan all interface all Befehl ausgeben, erhalten Sie möglicherweise keine Fehlermeldung, wenn Sie den Grenzwert von 5119 vports überschritten haben.
[edit protocols vstp]
user@switch# set vlan all interface all
Befehl zur Konfiguration aller VSTP-Schnittstellen innerhalb eines angegebenen VLANs:
[edit protocols vstp]
user@switch# set vlan (vlan-id  |vlan-range |open-set-of-values)  interface all interface all
Wenn Sie VSTP mit dem set protocol vstp vlan vlan-id interface interface-name Befehl konfigurieren, wird das benannte default VLAN ausgeschlossen. Sie müssen manuell ein VLAN mit dem Namen default konfigurieren, mit dem VSTP ausgeführt werden soll.
Befehl zur Konfiguration aller VSTP-Schnittstellen innerhalb einer angegebenen VLAN-Gruppe:
[edit protocols vstp]
user@switch# set vlan-group vlan-group-name vlan (vlan-id  |vlan-range |open-set-of-values)  interface all
VSTP-Befehle zur Konfiguration spezifischer Schnittstellen
Befehl zum Konfigurieren einer bestimmten Schnittstelle auf einem Switch:
[edit protocols vstp]
user@switch# set interface interface-name
Befehl zur Konfiguration einer bestimmten Schnittstelle in allen VLANs:
[edit protocols vstp]
user@switch# set vlan all interface interface-name
Stellen Sie sicher, dass die Schnittstelle Mitglied aller VLANs ist, bevor Sie die Schnittstelle zur VSTP-Konfiguration hinzufügen. Wenn die Schnittstelle nicht Mitglied aller VLANs ist, schlägt diese VSTP-Konfiguration fehl, wenn Sie versuchen, sie zu bestätigen.
Befehl zur Konfiguration einer bestimmten Schnittstelle innerhalb eines bestimmten VLANs:
[edit protocols vstp]
user@switch# set vlan vlan-id-or-vlan-range interface interface-name
Befehl zur Konfiguration einer bestimmten Schnittstelle innerhalb einer bestimmten VLAN-Gruppe:
[edit protocols vstp]
user@switch# set vlan-group vlan-group-name vlan (vlan-id  |vlan-range |open-set-of-values) interface interface-name
VSTP-Befehle zum Deaktivieren von Schnittstellen
Befehl zum Deaktivieren von VSTP auf einer einzelnen Schnittstelle eines Switches:
[edit protocols vstp]
user@switch@ set interface interface-name disable
Befehl zum Deaktivieren von VSTP auf einer bestimmten Schnittstelle innerhalb eines bestimmten VLANs auf einem Switch:
[edit protocols vstp]
user@switch@ set vlan vlan-id  interface interface-name disable
Befehl zum Deaktivieren einer bestimmten VSTP-Schnittstelle auf allen VLANs auf dem Switch:
[edit protocols vstp]
user@switch@ set vlan all interface interface-name disable
Befehl zum Deaktivieren einer bestimmten VSTP-Schnittstelle innerhalb einer bestimmten VLAN-Gruppe:
[edit protocols vstp]
user@switch@ set vlan-group group group-name vlan (vlan-id  |vlan-range | open-set-of-values) interface interface-name disable
Sie können die VSTP-VLAN-Parameter nicht für alle VSTP-Schnittstellen deaktivieren.
Beispiel: Konfigurieren von VSTP auf einem Trunk-Port mit Tagged Traffic
In 802.1ad Provider-Bridge-Netzwerken (gestapelte VLANs) können einfach getaggte Zugriffsports und doppelt getaggte Trunk-Ports in einem einzigen Spanning Tree-Kontext koexistieren. In diesem Modus kann das VLAN Spanning Tree Protocol (VSTP) nicht getaggte Rapid Spanning Tree Protocol (RSTP) Bridge Protocol Data Units (BPDUs) auf Gigabit Ethernet (GE), 10-Gigabit Ethernet (xe) und aggregiertem Ethernet (ae) Schnittstellen senden und empfangen. Die nicht getaggten RSTP-BPDUs interagieren mit den getaggten VSTP-BPDUs, die über die doppelt getaggten Trunk-Ports gesendet werden.
Double-Tagging kann für Internet-Service-Provider nützlich sein, da es ihnen ermöglicht, VLANs intern zu verwenden, während der Datenverkehr von Clients, die bereits mit VLAN-Tags versehen sind, gemischt wird.
Dieses Beispiel zeigt, wie das VSTP so konfiguriert wird, dass es standardmäßige nicht getaggte Rapid Spanning Tree Protocol (RSTP) Bridge Protocol Data Units (BPDUs) auf Zugriffs-Trunks sendet und empfängt, die mit getaggten VSTP-BPDUs zusammenarbeiten, die über die doppelt getaggten Trunk-Ports gesendet werden.
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
-
Zwei CE-Geräte (Router der MX-Serie mit DPCE- oder MPC-Karten)
-
Zwei PE-Geräte (Router der MX-Serie mit DPCE- oder MPC-Karten)
-
Junos OS Version 12.3 oder höher auf den PE-Geräten
Überblick
In diesem Beispiel wird gezeigt, wie VSTP auf einem Trunk-Port mit getaggtem Datenverkehr konfiguriert wird.
Topologie
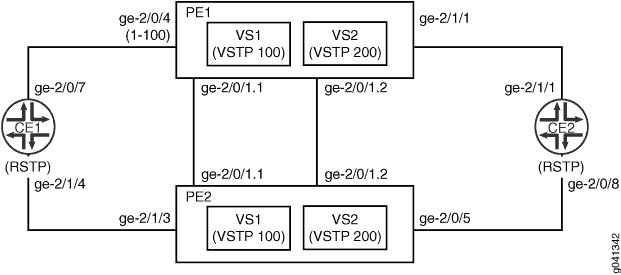
Abbildung 1 zeigt eine Beispieltopologie, in der zwei Kunden-Edge-Bridges (CE-Bridges) mit zwei Provider-Edge-Geräten (PE-Geräte) dual-vernetzt sind. Alle PE-CE-Links sind Single-Tagged Trunks mit C-VLANs 1-100. Die Core-Verbindung zwischen den Geräten PE1 und PE2 ist ein doppelt getaggter Trunk, der den Datenverkehr von beiden CE-Geräten überträgt und die S-VLANs 100 und 200 verwendet, um den CE-Datenverkehr zu unterscheiden.
Auf den PE-Geräten werden zwei VSTP-Instanzen erstellt, eine für jedes S-VLAN. Auf den CE-Geräten wird das Standard-RSTP ausgeführt. Die PE-Geräte führen VSTP auf der Core-Verbindung aus und senden standardmäßige nicht getaggte RSTP-BPDUs an die CE-Geräte.
Konfiguration
CLI-Schnellkonfiguration
Um dieses Beispiel schnell zu konfigurieren, kopieren Sie die folgenden Befehle, fügen Sie sie in eine Textdatei ein, entfernen Sie alle Zeilenumbrüche, ändern Sie alle erforderlichen Details, damit sie mit Ihrer Netzwerkkonfiguration übereinstimmen, und kopieren Sie dann die Befehle und fügen Sie sie in die CLI auf Hierarchieebene [edit] ein.
Gerät PE1
set interfaces ge-2/0/1 flexible-vlan-tagging
set interfaces ge-2/0/1 encapsulation flexible-ethernet-services
set interfaces ge-2/0/1 unit 1 vlan-id 100
set interfaces ge-2/0/1 unit 1 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/1 unit 2 vlan-id 200
set interfaces ge-2/0/1 unit 2 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/4 encapsulation ethernet-vpls
set interfaces ge-2/0/4 unit 0 description to_CE1
set interfaces ge-2/0/4 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/4 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/1 unit 0 description to_CE2
set interfaces ge-2/1/1 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
set routing-instances vs1 instance-type virtual-switch
set routing-instances vs1 interface ge-2/0/1.1
set routing-instances vs1 interface ge-2/0/4.0
set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/1
set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/4 access-trunk
set routing-instances vs1 bridge-domains bd vlan-id-list 1-100
set routing-instances vs2 instance-type virtual-switch
set routing-instances vs2 interface ge-2/0/1.2
set routing-instances vs2 interface ge-2/1/1.0
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/1
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/1/1 access-trunk
set routing-instances vs2 bridge-domains bd vlan-id-list 1-100
Gerät PE2
set interfaces ge-2/0/1 flexible-vlan-tagging
set interfaces ge-2/0/1 encapsulation flexible-ethernet-services
set interfaces ge-2/0/1 unit 1 vlan-id 100
set interfaces ge-2/0/1 unit 1 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/0/1 unit 2 vlan-id 200
set interfaces ge-2/0/1 unit 2 family bridge interface-mode trunk
set interfaces ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
set interfaces ge-2/1/3 description to_CE1
set interfaces ge-2/1/3 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/3 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/0/5 description to_CE2
set interfaces ge-2/0/5 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/5 unit 0 family bridge vlan-id-list 1-100
 set routing-instances vs1 instance-type virtual-switch
 set routing-instances vs1 interface ge-2/0/1.1
 set routing-instances vs1 interface ge-2/1/3.0
 set routing-instances vs1 protocols vstp vlan 100 interface ge-2/0/1
 set routing-instances vs1 protocols vstp vlan 100 interface ge-2/1/3 access-trunk
 set routing-instances vs1 bridge-domains bd vlan-id-list 1-100
set routing-instances vs2 instance-type virtual-switch
set routing-instances vs2 interface ge-2/0/1.2
set routing-instances vs2 interface ge-2/0/5.0
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/1
set routing-instances vs2 protocols vstp vlan 200 interface ge-2/0/5 access-trunk
set routing-instances vs2 bridge-domains bd vlan-id-list 1-100
Gerät CE1
set interfaces ge-2/0/7 unit 0 description to_PE1
set interfaces ge-2/0/7 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/7 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/4 unit 0 description to_PE2
set interfaces ge-2/1/4 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/4 unit 0 family bridge vlan-id-list 1-100
set protocols rstp interface ge-2/0/7
set protocols rstp interface ge-2/1/4
set bridge-domains bd vlan-id-list 1-100
Gerät CE2
set interfaces ge-2/0/8 unit 0 description to_PE2
set interfaces ge-2/0/8 unit 0 family bridge interface-mode trunk
set interfaces ge-2/0/8 unit 0 family bridge vlan-id-list 1-100
set interfaces ge-2/1/1 unit 0 description to_PE1
set interfaces ge-2/1/1 unit 0 family bridge interface-mode trunk
set interfaces ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
set protocols rstp interface ge-2/0/8
set protocols rstp interface ge-2/1/1
set bridge-domains bd vlan-id-list 1-100
PE1, PE2, CE1 und CE2 konfigurieren
- Schritt-für-Schritt-Anleitung
- Schritt-für-Schritt-Anleitung
- Schritt-für-Schritt-Anleitung
- Schritt-für-Schritt-Anleitung
Schritt-für-Schritt-Anleitung
Im folgenden Beispiel müssen Sie durch verschiedene Ebenen in der Konfigurationshierarchie navigieren. Informationen zum Navigieren in der CLI finden Sie unter Verwenden des CLI-Editors im Konfigurationsmodus im CLI-Benutzerhandbuch.
So konfigurieren Sie Gerät PE1:
-
Konfigurieren Sie die Netzwerkschnittstellen.
[edit interfaces]
user@PE1# set ge-2/0/1 flexible-vlan-tagging
user@PE1# set ge-2/0/1 encapsulation flexible-ethernet-services
user@PE1# set ge-2/0/1 unit 1 vlan-id 100
user@PE1# set ge-2/0/1 unit 1 family bridge interface-mode trunk
user@PE1# set ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
user@PE1# set ge-2/0/1 unit 2 vlan-id 200
user@PE1# set ge-2/0/1 unit 2 family bridge interface-mode trunk
user@PE1# set ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
user@PE1# set ge-2/0/4 encapsulation ethernet-vpls
user@PE1#set ge-2/0/4 unit 0 description to_CE1
user@PE1# set ge-2/0/4 unit 0 family bridge interface-mode trunk
user@PE1#set ge-2/0/4 unit 0 family bridge vlan-id-list 1-100
user@PE1# set ge-2/1/1 unit 0 description to_CE2
user@PE1# set ge-2/1/1 unit 0 family bridge interface-mode trunk
user@PE1# set ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
-
Konfigurieren Sie die Routing-Instanzen.
[edit routing-instances]
user@PE1# set vs1 instance-type virtual-switch
user@PE1# set vs1 interface ge-2/0/1.1
user@PE1# set vs1 interface ge-2/0/4.0
user@PE1# set vs1 protocols vstp vlan 100 interface ge-2/0/1
user@PE1# set vs1 protocols vstp vlan 100 interface ge-2/0/4 access-trunk
user@PE1# set vs1 bridge-domains bd vlan-id-list 1-100
user@PE1# set vs2 instance-type virtual-switch
user@PE1# set vs2 interface ge-2/0/1.2
user@PE1# set vs2 interface ge-2/1/1.0
user@PE1# set vs2 protocols vstp vlan 200 interface ge-2/0/1
user@PE1# set vs2 protocols vstp vlan 200 interface ge-2/1/1 access-trunk
user@PE1# set vs2 bridge-domains bd vlan-id-list 1-100
Schritt-für-Schritt-Anleitung
So konfigurieren Sie Gerät PE2:
-
Konfigurieren Sie die Schnittstellen.
[edit interfaces]
user@PE2# set ge-2/0/1 flexible-vlan-tagging
user@PE2# set ge-2/0/1 encapsulation flexible-ethernet-services
user@PE2# set ge-2/0/1 unit 1 vlan-id 100
user@PE2# set ge-2/0/1 unit 1 family bridge interface-mode trunk
user@PE2# set ge-2/0/1 unit 1 family bridge inner-vlan-id-list 1-100
user@PE2# set ge-2/0/1 unit 2 vlan-id 200
user@PE2# set ge-2/0/1 unit 2 family bridge interface-mode trunk
user@PE2# set ge-2/0/1 unit 2 family bridge inner-vlan-id-list 1-100
user@PE2# set ge-2/1/3 description to_CE1
user@PE2# set ge-2/1/3 unit 0 family bridge interface-mode trunk
user@PE2# set ge-2/1/3 unit 0 family bridge vlan-id-list 1-100
user@PE2# set ge-2/0/5 description to_CE2
user@PE2# set ge-2/0/5 unit 0 family bridge interface-mode trunk
user@PE2# set ge-2/0/5 unit 0 family bridge vlan-id-list 1-100
-
Konfigurieren Sie die Routing-Instanzen.
[edit routing-instances]
user@PE2# set vs1 instance-type virtual-switch
user@PE2# set vs1 interface ge-2/0/1.1
user@PE2# set vs1 interface ge-2/1/3.0
user@PE2# set vs1 protocols vstp vlan 100 interface ge-2/0/1
user@PE2# set vs1 protocols vstp vlan 100 interface ge-2/1/3 access-trunk
user@PE2# set vs1 bridge-domains bd vlan-id-list 1-100
user@PE2# set vs2 instance-type virtual-switch
user@PE2# set vs2 interface ge-2/0/1.2
user@PE2# set vs2 interface ge-2/0/5.0
user@PE2# set vs2 protocols vstp vlan 200 interface ge-2/0/1
user@PE2# set vs2 protocols vstp vlan 200 interface ge-2/0/5 access-trunk
user@PE2# set vs2 bridge-domains bd vlan-id-list 1-100
Schritt-für-Schritt-Anleitung
So konfigurieren Sie CE1:
-
Konfigurieren Sie die Schnittstellen.
[edit interfaces]
user@CE1# set ge-2/0/7 unit 0 description to_PE1
user@CE1# set ge-2/0/7 unit 0 family bridge interface-mode trunk
user@CE1# set ge-2/0/7 unit 0 family bridge vlan-id-list 1-100
user@CE1# set ge-2/1/4 unit 0 description to_PE2
user@CE1# set ge-2/1/4 unit 0 family bridge interface-mode trunk
user@CE1# set ge-2/1/4 unit 0 family bridge vlan-id-list 1-100
-
Konfigurieren Sie die Protokolle.
[edit protocols]
user@CE1# set rstp interface ge-2/0/7
user@CE1# set rstp interface ge-2/1/4
-
Konfigurieren Sie die Bridge-Domäne.
[edit bridge-domains]
user@CE1# set bd vlan-id-list 1-100
Schritt-für-Schritt-Anleitung
So konfigurieren Sie CE2:
-
Konfigurieren Sie die Schnittstellen.
[edit interfaces]
user@CE2# set ge-2/0/8 unit 0 description to_PE2
user@CE2# set ge-2/0/8 unit 0 family bridge interface-mode trunk
user@CE2# set ge-2/0/8 unit 0 family bridge vlan-id-list 1-100
user@CE2# set ge-2/1/1 unit 0 description to_PE1
user@CE2# set ge-2/1/1 unit 0 family bridge interface-mode trunk
user@CE2# set ge-2/1/1 unit 0 family bridge vlan-id-list 1-100
-
Konfigurieren Sie die Protokolle.
[edit protocols]
user@CE2# set rstp interface ge-2/0/8
user@CE2# set rstp interface ge-2/1/1
-
Konfigurieren Sie die Bridge-Domäne.
[edit bridge-domains]
user@CE2# set bd vlan-id-list 1-100
Ergebnisse
Bestätigen Sie im Konfigurationsmodus Ihre Konfiguration durch Eingabe der show interfacesBefehle , show routing-instances, show protocolsund show bridge-domains . Wenn die Ausgabe nicht die beabsichtigte Konfiguration anzeigt, wiederholen Sie die Anweisungen in diesem Beispiel, um die Konfiguration zu korrigieren.
Gerät PE1
user@PE1# show interfaces
ge-2/0/1 {
    flexible-vlan-tagging;
    encapsulation flexible-ethernet-services;
    unit 1 {
        vlan-id 100;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
    unit 2 {
        vlan-id 200;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
}
ge-2/0/4 {
    encapsulation ethernet-vpls;
    unit 0 {
        description to_CE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/1 {
    unit 0 {
        description to_CE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@PE1# show routing-instances
vs1 {
    instance-type virtual-switch;
    interface ge-2/0/1.1;
    interface ge-2/0/4.0;
    protocols {
        vstp {
            vlan 100 {
                interface ge-2/0/1;
                interface ge-2/0/4 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
vs2 {
    instance-type virtual-switch;
    interface ge-2/0/1.2;
    interface ge-2/0/1.0;
    protocols {
        vstp {
            vlan 200 {
                interface ge-2/0/1;
                interface ge-2/1/1 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
Gerät PE2
user@PE2# show interfaces
ge-2/0/1 {
    flexible-vlan-tagging;
    encapsulation flexible-ethernet-services;
    unit 1 {
        vlan-id 100;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
    unit 2 {
        vlan-id 200;
        family bridge {
            interface-mode trunk;
            inner-vlan-id-list 1-100;
        }
    }
}
ge-2/0/5 {
    description to_CE2;
    unit 0 {
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/3 {
    description to_CE1;
    unit 0 {
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@PE2# show routing-instances
vs1 {
    instance-type virtual-switch;
    interface ge-2/0/1.1;
    interface ge-2/1/3.0;
    protocols {
        vstp {
            vlan 100 {
                interface ge-2/0/1;
                interface ge-2/1/3 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
vs2 {
    instance-type virtual-switch;
    interface ge-2/0/1.2;
    interface ge-2/0/5.0;
    protocols {
        vstp {
            vlan 200 {
                interface ge-2/0/1;
                interface ge-2/0/5 {
                    access-trunk;
                }
            }
        }
    }
    bridge-domains {
        bd {
            vlan-id-list 1-100;
        }
    }
}
Gerät CE1
user@CE1# show interfaces
ge-2/0/7 {
    unit 0 {
        description to_PE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/4 {
    unit 0 {
        description to_PE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@CE1# show protocols
rstp {
    interface ge-2/0/7;
    interface ge-2/1/4;
}
user@CE1# show bridge-domains
bd {
    vlan-id-list 1-100;
}
Gerät CE2
user@CE2 show interfaces
ge-2/0/8 {
    unit 0 {
        description to_PE2;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
ge-2/1/1 {
    unit 0 {
        description to_PE1;
        family bridge {
            interface-mode trunk;
            vlan-id-list 1-100;
        }
    }
}
user@CE2# show protocols
rstp {
    interface ge-2/0/8;
    interface ge-2/1/1;
}
user@CE2# show bridge-domains
bd {
    vlan-id-list 1-100;
}
Wenn Sie mit der Konfiguration des Geräts fertig sind, rufen Sie den Konfigurationsmodus auf commit .
Verifizierung
Bestätigen Sie, dass die Konfiguration ordnungsgemäß funktioniert.
- Überprüfung der Funktionsfähigkeit der Schnittstellen
- Überprüfen der STP-Bridge-Parameter der Routing-Instanzen
- STP-Statistiken für die konfigurierte Bridge anzeigen
Überprüfung der Funktionsfähigkeit der Schnittstellen
Zweck
Stellen Sie sicher, dass die Schnittstellen betriebsbereit sind.
Aktion
Geben Sie im Betriebsmodus den show spanning-tree interface routing-instance Befehl ein.
user@PE1> show spanning-tree interface routing-instance vs1
Spanning tree interface parameters for VLAN 100

Interface    Port ID    Designated      Designated         Port    State  Role
                         port ID        bridge ID          Cost
ge-2/0/1        128:82       128:82  32868.0021590f37d0     20000  FWD    DESG
ge-2/0/4        128:85       128:85  32868.0021590f37d0     20000  FWD    DESG
Bedeutung
Die Ausgabe zeigt den Status der für VLAN 100 konfigurierten Schnittstellen.
Überprüfen der STP-Bridge-Parameter der Routing-Instanzen
Zweck
Überprüfen Sie die STP-Bridge-Parameter, die für die Routing-Instanzen konfiguriert sind.
Aktion
Geben Sie im Betriebsmodus den show spanning-tree bridge routing-instance Befehl ein.
user@PE1> show spanning-tree bridge routing-instance vs1
STP bridge parameters
Routing instance name               : vs1
Enabled protocol                    : RSTP

STP bridge parameters for VLAN 100
  Root ID                           : 32868.00:21:59:0f:37:d0
  Hello time                        : 2 seconds
  Maximum age                       : 20 seconds
  Forward delay                     : 15 seconds
  Message age                       : 0
  Number of topology changes        : 2
  Time since last topology change   : 687 seconds
  Local parameters
    Bridge ID                       : 32868.00:21:59:0f:37:d0
    Extended system ID              : 100
Bedeutung
Die Ausgabe zeigt den Status der STP-Bridge-Parameter für die Routing-Instanz vs1 an.
STP-Statistiken für die konfigurierte Bridge anzeigen
Zweck
Spanning-Tree-Statistiken für die konfigurierte Bridge anzeigen.
Aktion
Geben Sie im Betriebsmodus den show spanning-tree statistics bridge Befehl ein.
user@PE1> show spanning-tree statistics bridge
STP Context  : default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0

STP Context  : x/default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0

STP Context  : vs1
STP Instance : 0
Number of Root Bridge Changes: 2            Last Changed: Thu Sep 20 15:12:18 2012
Number of Root Port Changes:   1            Last Changed: Thu Sep 20 15:01:13 2012
Recent TC  Received:  ge-2/0/1.1            Received    : Thu Sep 20 15:01:17 2012

STP Context  : vs2
STP Instance : 0
Number of Root Bridge Changes: 2            Last Changed: Thu Sep 20 15:10:25 2012
Number of Root Port Changes:   2            Last Changed: Thu Sep 20 15:10:25 2012
Recent TC  Received:  ge-2/1/1.0            Received    : Thu Sep 20 15:10:47 2012

STP Context  : CE1/default
STP Instance : 0
Number of Root Bridge Changes: 0
Number of Root Port Changes:   0
Recent TC  Received:  ge-2/1/4.0            Received    : Thu Sep 20 15:12:15 2012
Bedeutung
Die Befehlsausgabe zeigt Spanning-Tree-Statistiken für die konfigurierte Bridge an.
Zurücksetzen auf RSTP oder VSTP von erzwungenem IEEE 802.1D STP
Auf Geräten, die ELS unterstützen, auf denen das Rapid Spanning Tree Protocol (RSTP) oder das VLAN Spanning Tree Protocol (VSTP) als ursprüngliche Version des IEEE 802.1D Spanning Tree Protocol (STP) ausgeführt werden musste, können Sie zu RSTP oder VSTP zurückkehren.
So setzen Sie die erzwungene Instanz der ursprünglichen IEEE 802.1D STP-Version auf die ursprünglich konfigurierte RSTP- oder VSTP-Version zurück: