AUF DIESER SEITE
Unterstützte Multicast-Protokollversionen und EVPN-VXLAN-Overlay-Architekturen
Unterstützte IGMP- oder MLD-Versionen und Berichtsmodi für die Gruppenmitgliedschaft
Zusammenfassung der Anwendungsszenarien für Multicast-Datenverkehrsweiterleitung und -routing
Anwendungsszenario 1: Multicast-Datenverkehrsweiterleitung (Intra-VLAN)
Plattformspezifisches EVPN-VXLAN-Multicast-Verhalten mit IGMP-Snooping und MLD-Snooping
Übersicht über Multicast-Weiterleitung mit IGMP-Snooping oder MLD-Snooping in einer EVPN-VXLAN-Umgebung
IGMP-Snooping (Internet Group Management Protocol) und MLD-Snooping (Multicast Listener Discovery) beschränken den Multicast-Datenverkehr in einer Broadcast-Domäne auf interessierte Empfänger und Multicast-Geräte. In einer Umgebung mit einem erheblichen Volumen an Multicast-Datenverkehr spart die Verwendung von IGMP- oder MLD-Snooping Bandbreite, da Multicast-Datenverkehr nur an Schnittstellen mit Multicast-Listenern weitergeleitet wird. IGMP-Snooping optimiert den IPv4-Multicast-Datenverkehrsfluss. MLD-Snooping optimiert den IPv6-Multicast-Datenverkehrsfluss.
Wir unterstützen IGMP-Snooping und MLD-Snooping in Ethernet VPN-Virtual Extensible VLAN (EVPN-VXLAN)-Netzwerken. Diese Snooping-Protokolle tragen zur Optimierung des Multicast-Datenverkehrsflusses für Quellen und Empfänger innerhalb und außerhalb des EVPN-Netzwerks bei. EVPN PE-Geräte mit aktiviertem IGMP- oder MLD-Snooping verwenden standardmäßig auch selektive Multicast-Weiterleitung, um Multicast-Datenverkehr nur an Zugriffsschnittstellen mit abonnierten Empfängern zu senden. Darüber hinaus synchronisieren die EVPN-Peer-Provider-Edge-Geräte (PE), die Multihomed-Empfänger bedienen, die IGMP- oder MLD-Snooping-Statusinformationen, um sicherzustellen, dass die Multicast-Datenströme diese Empfänger immer erreichen.
Einige Plattformen unterstützen auch optimiertes Intersubnet Multicast (OISM)-Routing und -Weiterleitung in EVPN-VXLAN Edge-Routed Bridging (ERB)-Overlay-Netzwerken. Ausführliche Informationen zur Konfiguration und zum Betrieb von OISM finden Sie unter Optimiertes Multicast zwischen Subnetzen in EVPN-Netzwerken . OISM ermöglicht effizientes Multicast-Routing und -Weiterleitung für interne und externe Multicast-Quellen und -Empfänger in ERB-Overlay-Fabrics. Sie müssen IGMP-Snooping (oder, falls unterstützt, MLD-Snooping) auf den Fabric-Leaf-Geräten als Teil der OISM-Konfiguration konfigurieren. Auf einigen Plattformen unterstützen wir EVPN-VXLAN-Multicast-Datenverkehr nur mit OISM.
Hier bieten wir eine Einführung in die Multicast-Datenstromoptimierung ohne OISM in einem EVPN-VXLAN-Netzwerk.
Auf Switching-Geräten verwenden vlan Sie Anweisungen, um VLANs zu konfigurieren. Auf vielen Routing-Geräten können Sie dieselbe Entität mithilfe von bridge-domain Anweisungen konfigurieren. Der Einfachheit halber wird in diesem Thema der Begriff VLAN verwendet, wenn wir uns auf dieselbe Entität beziehen, die auf Switching- oder Routing-Geräten konfiguriert ist.
Vorteile von Multicast-Weiterleitung mit IGMP-Snooping oder MLD-Snooping in einer EVPN-VXLAN-Umgebung
-
In einer Umgebung mit einem erheblichen Volumen an Multicast-Datenverkehr beschränkt die Verwendung von IGMP-Snooping oder MLD-Snooping den Multicast-Datenverkehrsfluss in einem VLAN nur auf interessierte Empfänger und Multicast-Geräte, wodurch Netzwerkbandbreite gespart wird.
-
Durch die Synchronisierung des IGMP- oder MLD-Status zwischen den EVPN-Geräten, die Multihomed-Empfänger bedienen, wird sichergestellt, dass der Multicast-Datenverkehr diese Empfänger in folgenden Fällen erreicht:
-
IGMP- oder MLD-Mitgliedschaftsberichte für eine Multicast-Gruppe können auf einem EVPN-Gerät ankommen, das nicht der Designated Forwarder (DF) des Ethernet-Segments ist.
-
Eine IGMP- oder MLD-Nachricht zum Verlassen einer Multicast-Gruppe kommt auf einem anderen EVPN-Gerät an als das EVPN-Gerät, auf dem die entsprechende Beitrittsnachricht für die Gruppe empfangen wurde.
-
-
Selektive Multicast-Weiterleitung spart Bandbreitennutzung im EVPN-Core und reduziert die Belastung von ausgehenden EVPN-Geräten ohne Listener.
-
Externe PIM-Gateways ermöglichen den Austausch von Multicast-Datenverkehr zwischen Quellen und Listenern in einem EVPN-VXLAN-Netzwerk und Quellen und Listenern in einer externen PIM-Domäne. Ohne diese Unterstützung könnten die Quellen und Zuhörer in diesen beiden Bereichen nicht kommunizieren.
Unterstützte Multicast-Protokollversionen und EVPN-VXLAN-Overlay-Architekturen
Sofern nicht ausdrücklich erwähnt, gelten die Informationen auf dieser Seite für:
-
IGMPv2 und IGMPv3 auf den Geräten, die diese Protokolle in den folgenden EVPN-VXLAN-Architekturen unterstützen:
-
-
Überbrücktes Overlay (BO)
-
Centrally Routed Bridging (CRB) Overlay
-
ERB-Overlay
-
-
MLDv1 und MLDv2 auf den Geräten, die diese Protokolle in den folgenden EVPN-VXLAN-Architekturen unterstützen:
-
CRB-Overlay
-
ERB-Overlay
-
Außerdem unterstützen einige Plattformen IPv4- und IPv6-Multicast-Datenverkehr in einem IPv6-EVPN-VXLAN-Overlay mit IPv6-Underlay-Peering.
Im Feature-Explorer finden Sie spezifische Plattform- und Versionsunterstützung für IGMP- oder MLD-Snooping in den verschiedenen EVPN-VXLAN-Netzwerkarchitekturen und Underlay-Peering-Optionen.
Unterstützte IGMP- oder MLD-Versionen und Berichtsmodi für die Gruppenmitgliedschaft
EVPN-VXLAN-Geräte unterstützen möglicherweise IGMPv2 und IGMPv3 mit IGMP-Snooping für IPv4-Multicast-Datenverkehr. Die Geräte unterstützen möglicherweise auch MLDv1 und MLDv2 mit MLD-Snooping für IPv6-Multicast-Datenverkehr.
-
Mit IGMPv2 und MLDv1 verarbeitet das Gerät nur ASM-Berichte (Any-Source Multicast).
-
Wenn das Gerät IGMPv3 und MLDv2 unterstützt, ist der ASM-Modus das Standardverhalten, aber Sie können das Gerät so konfigurieren, dass es stattdessen quellenspezifische Multicast-Berichte (SSM) mit IGMPv3 und MLDv2 verarbeitet.
Das Gerät kann jedoch nicht gleichzeitig SSM-Berichte und ASM-Berichte verarbeiten. Wenn Sie ein Gerät für den Betrieb im SSM-Modus mit IGMPv3 und MLDv2 konfigurieren, verwirft das Gerät alle ASM-Berichte. Wenn Sie das Gerät nicht für den Betrieb im SSM-Modus konfigurieren, verarbeitet ein Gerät alle ASM-Berichte, verwirft jedoch IGMPv3- und MLDv2-SSM-Berichte.
Tabelle 1 beschreibt die unterstützten IGMP-Versionen und die für jede Version unterstützten Mitgliedschaftsberichtsmodi.
| Multicast-Protokollversionen |
Nur Any-Source Multicast (ASM) (*,G) |
Source-Specific Multicast (SSM) (nur S,G) |
ASM (*,G) + SSM (S,G) |
|---|---|---|---|
| IGMPv2 |
Ja (Standard) |
Nein |
Nein |
| IGMPv3 |
Ja (Standard) |
Ja (falls konfiguriert) |
Nein |
| MLDv1 |
Ja (Standard) |
Nein |
Nein |
| MLDv2 |
Ja (Standard) |
Ja (falls konfiguriert) |
Nein |
Um EVPN-Geräte explizit so zu konfigurieren, dass nur SSM (S,G)-Mitgliedschaftsberichte für IGMPv3 oder MLDv2 verarbeitet werden, legen Sie die evpn-ssm-reports-only Konfigurationsoption auf Hierarchieebene [edit protocols igmp-snooping vlan vlan-name] fest.
Sie können die reine SSM-Verarbeitung für ein oder mehrere VLANs in einer EVPN-Routing-Instanz (EVI) aktivieren. Wenn Sie diese Option für eine Routing-Instanz des Typs virtual switchaktivieren, gilt das Verhalten für alle VLANs in der virtuellen Switch-Instanz. Wenn Sie diese Option aktivieren, verarbeitet das Gerät keine ASM-Berichte und löscht sie.
Wenn Sie die evpn-ssm-reports-only Option nicht konfigurieren, gilt standardmäßig für EVPN-Geräte:
-
Verarbeiten von IGMPv2-, IGMPv3-, MLDv1- oder MLDv2-ASM-Berichten.
-
Löschen Sie IGMPv3- oder MLDv2-SSM-Berichte.
Zusammenfassung der Anwendungsszenarien für Multicast-Datenverkehrsweiterleitung und -routing
Tabelle 2 enthält eine Zusammenfassung der Anwendungsszenarien für die Weiterleitung und das Routing von Multicast-Datenverkehr, die wir in EVPN-VXLAN-Netzwerken unterstützen, sowie unsere Empfehlung, wann Sie einen Anwendungsfall auf Ihr EVPN-VXLAN-Netzwerk anwenden sollten.
| Anzahl der Anwendungsfälle |
Name des Anwendungsfalls |
Zusammenfassung |
Empfohlene Verwendung |
|---|---|---|---|
| 1 |
VLAN-basierte Multicast-Datenverkehrsweiterleitung |
Weiterleitung von Multicast-Datenverkehr an Hosts innerhalb desselben VLANs. |
Wir empfehlen, diesen grundlegenden Anwendungsfall in allen EVPN-VXLAN-Netzwerken zu implementieren. |
| 2 |
Inter-VLAN-Multicast-Routing und -Weiterleitung – IRB-Schnittstellen mit PIM |
IRB-Schnittstellen mit PIM auf Layer 3 EVPN-Geräten. Diese Schnittstellen leiten den Multicast-Datenverkehr zwischen Quell- und Empfänger-VLANs weiter. |
Wir empfehlen, diesen grundlegenden Anwendungsfall in allen EVPN-VXLAN-Netzwerken zu implementieren, es sei denn, Sie ziehen es vor, einen externen Multicast-Router für das Routing zwischen VLANs zu verwenden (siehe Anwendungsszenario 5). |
| 3 |
Inter-VLAN-Multicast-Routing und -Weiterleitung – PIM-Gateway mit Layer-2-Konnektivität |
Ein Layer-2-Mechanismus für ein Datencenter, das IGMP und PIM verwendet, um Multicast-Datenverkehr mit einer externen PIM-Domäne auszutauschen. |
Wir empfehlen diesen Anwendungsfall entweder in EVPN-VXLAN ERB-Overlays oder EVPN-VXLAN CRB-Overlays. |
| 4 |
Inter-VLAN-Multicast-Routing und -Weiterleitung – PIM-Gateway mit Layer-3-Konnektivität |
Ein Layer-3-Mechanismus für ein Datencenter, das IGMP (oder MLD) und PIM verwendet, um Multicast-Datenverkehr mit einer externen PIM-Domäne auszutauschen. |
Wir empfehlen diesen Anwendungsfall nur in EVPN-VXLAN CRB-Overlays. |
| 5 |
Inter-VLAN-Multicast-Routing und -Weiterleitung – externer Multicast-Router |
Anstelle von IRB-Schnittstellen auf Layer-3-EVPN-Geräten übernimmt ein externer Multicast-Router das Routing zwischen VLANs. |
Wir empfehlen diesen Anwendungsfall, wenn Sie für das Routing zwischen VLANs lieber einen externen Multicast-Router anstelle von IRB-Schnittstellen auf Layer-3-EVPN-Geräten verwenden möchten. |
In einem typischen EVPN-VXLAN ERB-Overlay:
-
Vielleicht möchten Sie Anwendungsfall 1 für die Weiterleitung innerhalb des VLANs und Anwendungsfall 2 für Routing und Weiterleitung zwischen VLANs implementieren.
-
Wenn Sie möchten, dass ein externer Multicast-Router das Routing zwischen VLANs in Ihrem EVPN-VXLAN-Netzwerk anstelle von EVPN-Geräten mit IRB-Schnittstellen mit PIM übernimmt, können Sie Anwendungsfall 5 anstelle von Anwendungsfall 2 implementieren.
-
Wenn eine vorhandene externe PIM-Domäne Hosts hat, mit denen Hosts in Ihrem EVPN-VXLAN-Netzwerk kommunizieren sollen, können Sie auch Anwendungsszenario 3 implementieren.
Bei der Implementierung eines der Anwendungsszenarien in einem EVPN-VXLAN CRB-Overlay können Sie eine Mischung aus verschiedenen Spine-Gerätetypen verwenden. Beachten Sie dabei jedoch, dass die Funktionalität aller Spine-Geräte durch die Einschränkungen der einzelnen Spine-Geräte bestimmt wird. Zum Beispiel:
-
Einige Geräte unterstützen möglicherweise eine einzelne EVPN-Standard-Switch-Instanz oder eine Routing-Instanz vom Typ
virtual-switch. -
Obwohl einige Geräte mehrere EVPN-Instanzen des Typs
evpn,virtual-switchodermac-vrfauf dem Gerät unterstützen, müssten Sie eine einzelne Routinginstanz des Typsvirtual-switchkonfigurieren, um mit Geräten zu interagieren, die nur eine einzigevirtual-switchEVPN-Instanz unterstützen.
Anwendungsszenario 1: Multicast-Datenverkehrsweiterleitung (Intra-VLAN)
Wir empfehlen diesen grundlegenden Anwendungsfall für alle EVPN-VXLAN-Netzwerke.
Dieser Anwendungsfall unterstützt die Weiterleitung von Multicast-Datenverkehr an Hosts innerhalb desselben VLANs und umfasst die folgenden wichtigen Funktionen:
-
Hosts, die Single-Homed mit einem EVPN-Gerät oder Multihomed mit mehr als einem EVPN-Gerät im All-Active-Modus sind.
Hinweis:EVPN-VXLAN-Multicast verwendet spezielle IGMP- und MLD-Gruppenleave-Verarbeitung, um mehrfach vernetzte Quellen und Empfänger zu verarbeiten, daher wird die
immediate-leaveKonfigurationsoption in den[edit protocols igmp-snooping]oder-Hierarchien[edit protocols mld-snooping]in EVPN-VXLAN-Netzwerken nicht unterstützt. -
Routing-Instanzen:
-
Die Standard-Switch-Instanz, wenn alle Geräte im Netzwerk EVPN mit der Standard-Switch-Instanz unterstützen.
-
Wenn alle Geräte im Netzwerk EVPN mit dem Instanztyp oder
virtual-switchunterstützen, basierend auf derevpnUnterstützung für einzelne Geräte:-
Eine einzelne Routing-Instanz vom Typ
virtual-switch. -
Mehrere Routinginstanzen vom Typ
evpnodervirtual-switch.
-
-
(Bevorzugt) Eine oder mehrere Routing-Instanzen des Typs
mac-vrf, wenn alle Geräte im Netzwerk EVPN mit MAC-VRF-Instanzen unterstützen. (Siehe Übersicht über den MAC-VRF-Routing-Instanztyp.)Hinweis:In einem EVPN-VXLAN BO-Netzwerk unterstützen wir nur den
mac-vrfEVPN-Instanztyp mit IGMP-Snooping auf den EVPN PE-Geräten mit:-
vlan-basedodervlan-awareServicetyp. -
Schnittstellen im Enterprise-Stil.
-
IPv4- oder IPv6-Underlay-Peering mit IPv4-Multicast-Datenverkehr (IGMP).
Wenn die EVPN-Instanz mehrere VLANs unterstützt, müssen Sie die VLANs auf allen Multihoming-Peer-EVPN-PE-Geräten im BO-Netzwerk symmetrisch konfigurieren.
-
-
-
EVI-Route zielt auf erweiterte Community-Attribute ab, die mit mehrfach vernetzten EVIs verknüpft sind.
BGP EVPN-Routen vom Typ 7 (Join Sync Route) und Typ 8 (Leave Synch Route) verfügen über diese Attribute, um die gleichzeitige Unterstützung mehrerer EVPN-Routing-Instanzen zu ermöglichen. Informationen zur erweiterten Community für Multicast-Flags finden Sie unter Erweiterte Community für EVPN-Multicast-Flags.
-
IGMPv2, IGMPv3, MLDv1 oder MLDv2. Informationen zu den Mitgliedschaftsberichtsmodi, die für jede IGMP- oder MLD-Version unterstützt werden, finden Sie in Tabelle 1. Weitere Informationen zur IGMP- oder MLD-Routensynchronisierung zwischen mehrfach vernetzten EVPN-Geräten finden Sie unter Übersicht über Multicast-Weiterleitung mit IGMP oder MLD-Snooping in einer EVPN-MPLS-Umgebung.
-
IGMP-Snooping oder MLD-Snooping.
Hosts in einem Netzwerk senden IGMP-Berichte (für IPv4-Datenverkehr) oder MLD-Berichte (für IPv6-Datenverkehr), in denen sie ihr Interesse an bestimmten Multicast-Gruppen aus Multicast-Quellen bekunden. EVPN-Geräte mit aktiviertem IGMP-Snooping oder MLD-Snooping hören sich die IGMP- oder MLD-Berichte an. Die EVPN-Geräte verwenden die Snooped-Informationen auf der Zugriffsseite, um Multicast-Routen einzurichten, die den Datenverkehr nur für eine Multicast-Gruppe an interessierte Empfänger weiterleiten.
IGMP-Snooping oder MLD-Snooping unterstützt Multicast-Sender und -Empfänger am selben oder an verschiedenen Standorten. An einen Standort können entweder nur Empfänger, nur Quellen oder sowohl Sender als auch Empfänger angehängt sein.
-
Selektive Multicast-Weiterleitung: Ankündigung von selektiven EVPN-SMET-Routen (Selective Multicast Ethernet Tag) vom Typ 6, um nur an interessierte Empfänger weiterzuleiten.
Mit dieser Funktion können EVPN-Geräte selektiv Multicast-Datenverkehr nur an die Geräte im EVPN-Core weiterleiten, die Interesse an dieser Multicast-Gruppe bekundet haben.
Hinweis:Wir unterstützen selektive Multicast-Weiterleitung an Geräte im EVPN-Core nur in EVPN-VXLAN CRB-Overlays.
Wenn Sie IGMP-Snooping oder MLD-Snooping aktivieren, ist die selektive Multicast-Weiterleitung standardmäßig aktiviert.
-
Unterstützung für EVPN-Geräte im Netzwerk, die IGMP-Snooping, MLD-Snooping und selektive Multicast-Weiterleitung nicht unterstützen.
Obwohl Sie diesen Anwendungsfall in einer EVPN-Umgebung mit Single-Homed implementieren können, ist dieser Anwendungsfall besonders effektiv in einer EVPN-Multihomed-Umgebung mit einem hohen Volumen an Multicast-Datenverkehr.
Alle Multihomed-Schnittstellen müssen dieselbe Konfiguration aufweisen, und alle Multihomed-Peer-EVPN-Geräte müssen sich im All-Active-Modus (nicht im Standby- oder Passivmodus) befinden.
Ein EVPN-Gerät, das zunächst Datenverkehr von einer Multicast-Quelle empfängt, wird als Eingangsgerät bezeichnet. Das Eingangsgerät verarbeitet die Weiterleitung von VLAN-Intra-VLAN-Multicast-Datenverkehr wie folgt:
-
Bei aktiviertem IGMP-Snooping oder MLD-Snooping (die auch selektive Multicast-Weiterleitung auf unterstützenden Geräten ermöglichen):
-
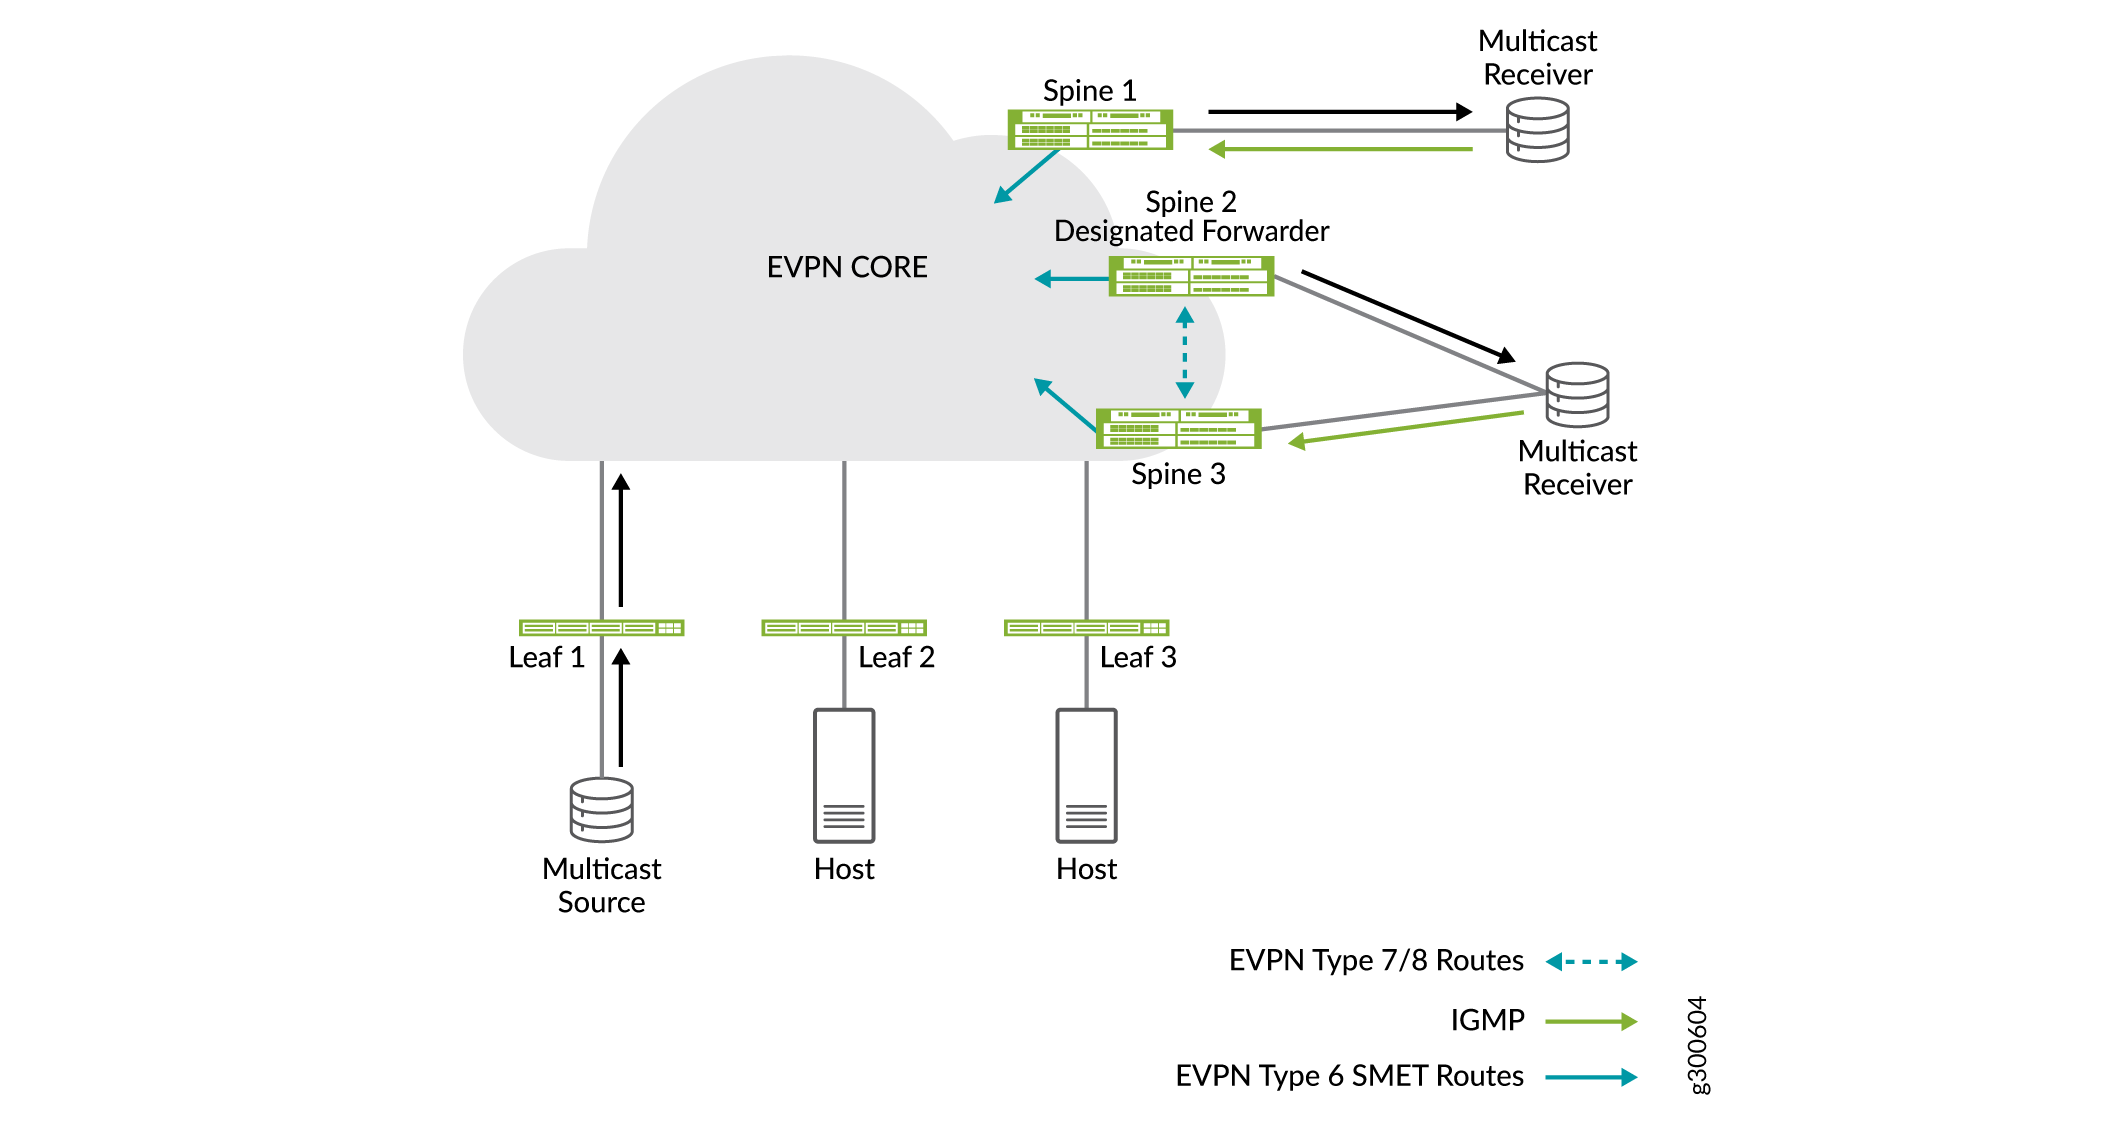
Wie in Abbildung 1 dargestellt, leitet das Eingangsgerät (Leaf 1) den Datenverkehr selektiv an andere EVPN-Geräte mit Zugriffsschnittstellen weiter, an denen es interessierte Empfänger für dieselbe Multicast-Gruppe gibt.
-
Der Datenverkehr wird dann selektiv an Ausgangsgeräte im EVPN-Core weitergeleitet, die die EVPN-SMET-Routen vom Typ 6 angekündigt haben.
-
-
Wenn EVPN-Geräte IGMP-Snooping oder MLD-Snooping nicht unterstützen oder keine EVPN-SMET-Routen vom Typ 6 erstellen können, überflutet das Eingangsgerät den Multicast-Datenverkehr zu diesen Geräten.
-
Wenn ein Host mehrfach vernetzt mit mehr als einem EVPN-Gerät ist, tauschen die EVPN-Geräte EVPN-Routen vom Typ 7 und Typ 8 aus, wie in Abbildung 1 dargestellt. Dieser Austausch synchronisiert IGMP- oder MLD-Mitgliedschaftsberichte, die auf mehrfach vernetzten Schnittstellen empfangen werden, um den Status von Nachrichten zu koordinieren, die an verschiedene EVPN-Geräte gesendet werden oder falls eines der EVPN-Geräte ausfällt.
Wenn Sie IRB-Schnittstellen mit PIM auf einem oder mehreren der Layer-3-Geräte in Ihrem EVPN-VXLAN-Netzwerk konfiguriert haben (Anwendungsfall 2), beachten Sie, dass das Eingangsgerät den Multicast-Datenverkehr an die Layer-3-Geräte weiterleitet. Das Eingangsgerät führt diese Aktion durch, um sich bei dem Layer-3-Gerät zu registrieren, das als PIM-Rendezvouspunkt (RP) fungiert.
Anwendungsszenario 2: Multicast-Routing und -Weiterleitung zwischen VLANs – IRB-Schnittstellen mit PIM
Wir empfehlen diesen grundlegenden Anwendungsfall für alle EVPN-VXLAN-Netzwerke, es sei denn, Sie ziehen es vor, einen externen Multicast-Router für das Routing zwischen VLANs zu verwenden (siehe Anwendungsszenario 5: Multicast-Routing und Weiterleitung zwischen VLANs – externer Multicast-Router).
Für diesen Anwendungsfall leiten IRB-Schnittstellen mit Protocol Independent Multicast (PIM) den Multicast-Datenverkehr zwischen Quell- und Empfänger-VLANs weiter. Die EVPN-Geräte, auf denen sich die IRB-Schnittstellen befinden, leiten dann den gerouteten Datenverkehr mithilfe dieser Schlüsselfunktionen weiter:
-
Inklusive Multicast-Weiterleitung mit Eingangsreplikation
-
IGMP-Snooping oder MLD-Snooping (falls unterstützt)
-
Selektive Multicast-Weiterleitung
Das Standardverhalten der inklusiven Multicast-Weiterleitung besteht darin, den Multicast-Datenverkehr zu replizieren und den Datenverkehr an alle Geräte zu überfluten. Für diesen Anwendungsfall unterstützen wir jedoch inklusive Multicast-Weiterleitung in Verbindung mit IGMP-Snooping (oder MLD-Snooping) und selektiver Multicast-Weiterleitung. Infolgedessen wird der Multicast-Datenverkehr repliziert, aber selektiv an Zugriffsschnittstellen und Geräte im EVPN-Core weitergeleitet, die interessierte Empfänger haben.
Informationen zur erweiterten EVPN-Multicast-Flags-Community, die Geräte von Juniper Networks, die EVPN- und IGMP-Snooping (oder MLD-Snooping) unterstützen, in EVPN-Typ-3-Routen (inklusive Multicast Ethernet-Tag) aufnehmen, finden Sie unter EVPN Multicast Flags Extended Community.
In einem EVPN-VXLAN CRB-Overlay können Sie die Spine-Geräte so konfigurieren, dass einige von ihnen das Routing zwischen VLANs und die Weiterleitung von Multicast-Datenverkehr ausführen und andere nicht. Es wird empfohlen, mindestens zwei Spine-Geräte für das Routing und Weiterleiten zwischen VLANs zu konfigurieren.
Wenn mehrere Geräte das Routing und die Weiterleitung von Multicast-Datenverkehr zwischen VLANs ausführen können, wird ein Gerät als designierter Router (DR) für jedes VLAN ausgewählt.
Nehmen Sie im Beispiel für das EVPN-VXLAN CRB-Overlay in Abbildung 2 an, dass der Multicast-Datenverkehr vom Quell-VLAN 100 zum Empfänger-VLAN 101 weitergeleitet werden muss. Das Empfänger-VLAN 101 ist auf Spine 1 konfiguriert, das als DR für dieses VLAN festgelegt ist.
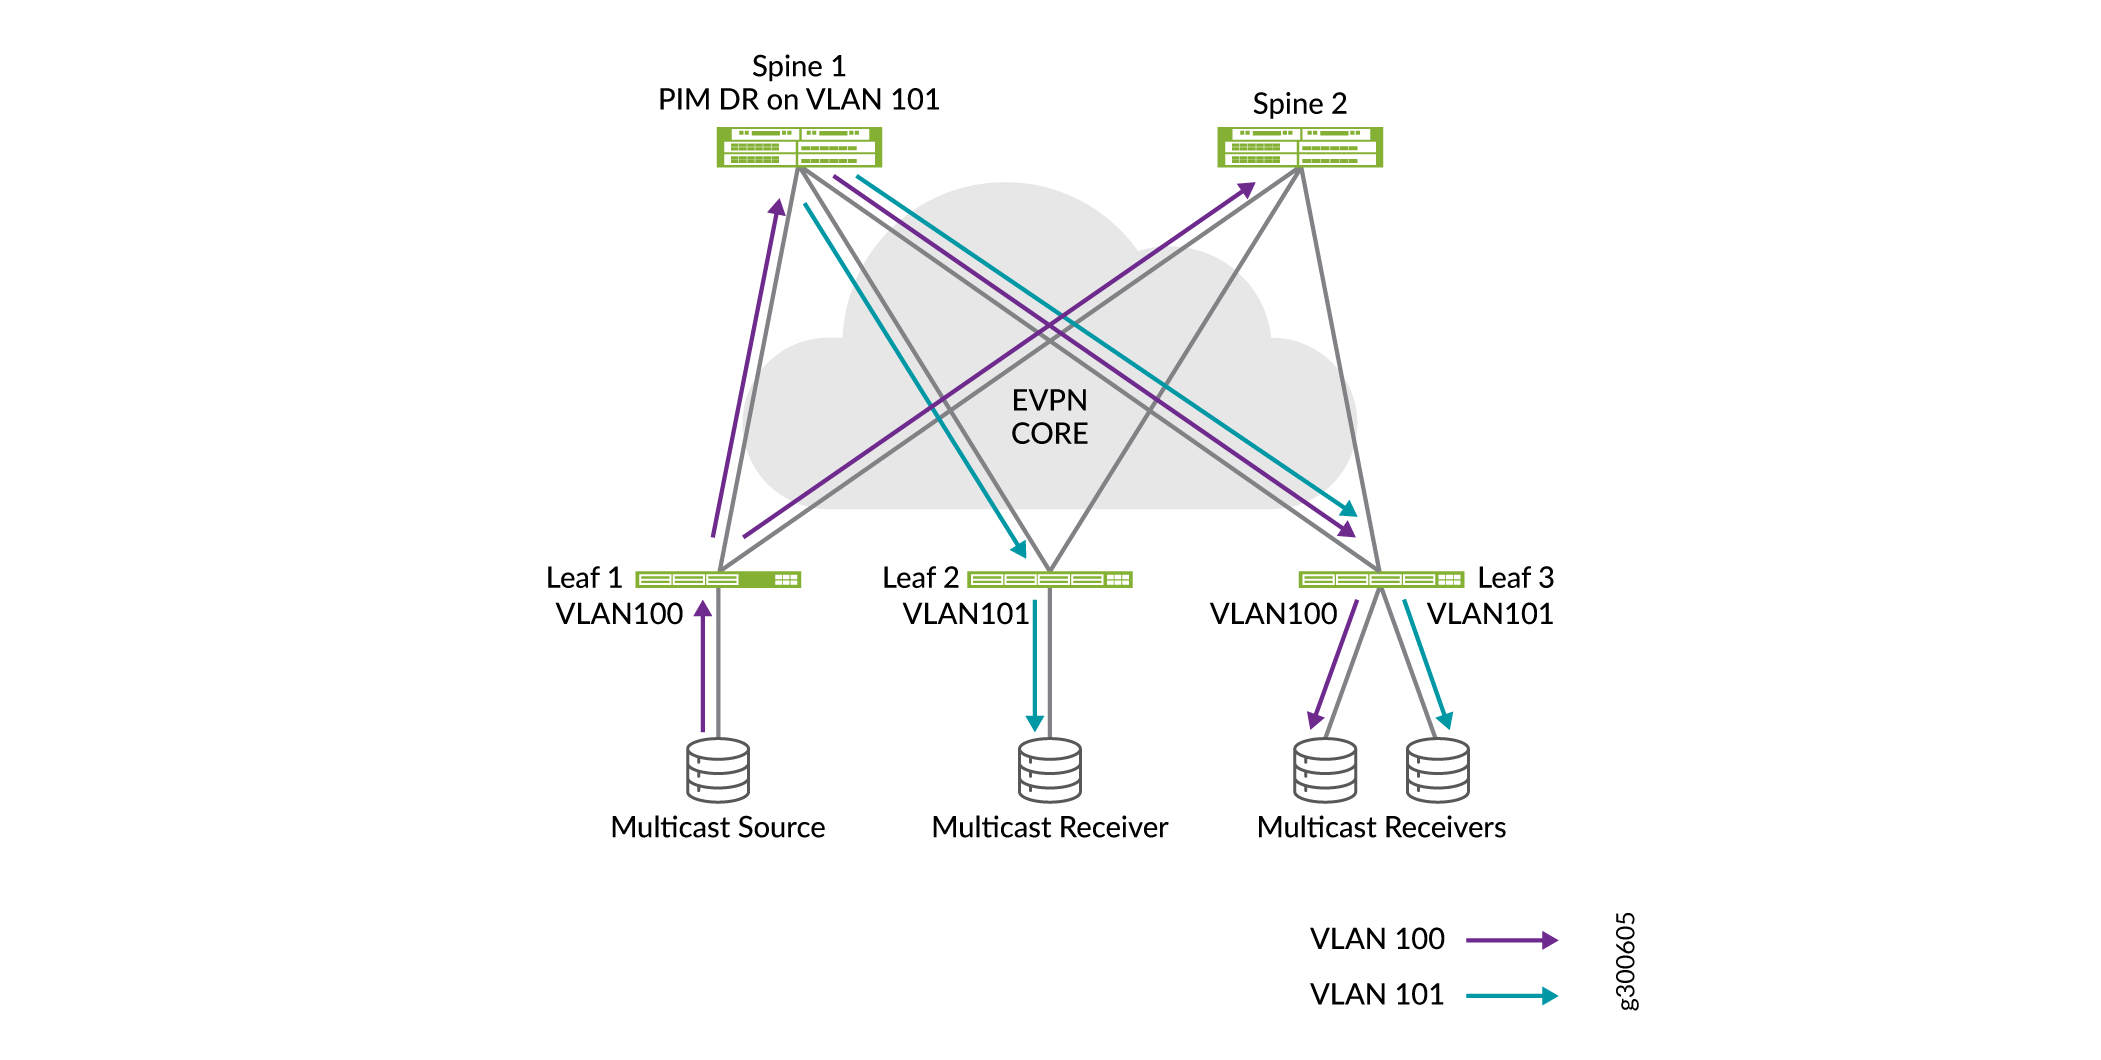
Nach dem Routing zwischen VLANs leitet das EVPN-Gerät den gerouteten Datenverkehr weiter an:
-
Greifen Sie auf Schnittstellen zu, die über Multicast-Listener verfügen (IGMP-Snooping oder MLD-Snooping).
-
Ausgangsgeräte im EVPN-Core, die EVPN-SMET-Routen vom Typ 6 für die Mitglieder der Multicast-Gruppe im Empfänger-VLAN 2 gesendet haben (selektives Multicast-Forwarding).
Um zu verstehen, wie IGMP-Snooping (oder MLD-Snooping) und selektive Multicast-Weiterleitung die Auswirkungen des Replikations- und Flooding-Verhaltens von inklusiver Multicast-Weiterleitung reduzieren, nehmen wir an, dass ein EVPN-VXLAN-CRB-Overlay die folgenden Elemente enthält:
-
100 IRB-Schnittstellen mit PIM, beginnend mit irb.1 bis hinauf zu irb.100
-
100 VLANs
-
20 EVPN-Geräte
Für das EVPN-VXLAN-CRB-Overlay des Beispiels steht m für die Anzahl der VLANs und n für die Anzahl der EVPN-Geräte. Unter der Annahme, dass IGMP-Snooping (oder MLD-Snooping) und selektive Multicast-Weiterleitung deaktiviert sind, repliziert das EVPN-Gerät den Datenverkehr m * n-mal , wenn Multicast-Datenverkehr auf irb.1 ankommt, oder 100 * 20 Mal, was einer Rate von 20.000 Paketen entspricht. Wenn die eingehende Datenverkehrsrate für eine bestimmte Multicast-Gruppe 100 Pakete pro Sekunde (pps) beträgt, müsste das EVPN-Gerät 200.000 pps für diese Multicast-Gruppe replizieren.
Wenn IGMP-Snooping (oder MLD-Snooping) und selektive Multicast-Weiterleitung im EVPN-VXLAN-CRB-Overlay aktiviert sind, gehen Sie davon aus, dass es interessierte Empfänger für eine bestimmte Multicast-Gruppe auf nur 4 VLANs und 3 EVPN-Geräten gibt. In diesem Fall repliziert das EVPN-Gerät den Datenverkehr mit einer Rate von 100 * m * n mal (100 * 4 * 3), was 1200 pps entspricht. Beachten Sie die erhebliche Reduzierung der Replikationsrate und der Menge des Datenverkehrs, der weitergeleitet werden muss.
Beachten Sie bei der Implementierung dieses Anwendungsfalls, dass es wichtige Unterschiede zwischen EVPN-VXLAN CRB-Overlays und EVPN-VXLAN ERB-Overlays gibt. Tabelle 3 zeigt diese Unterschiede
| EVPN VXLAN IP Fabric Architekturen |
Support Mix von Juniper Networks Geräten? |
Alle EVPN-Geräte, die zum Hosten aller VLANs im EVPN-VXLAN-Netzwerk erforderlich sind? |
Alle EVPN-Geräte, die zum Hosten aller VLANs erforderlich sind, die Multicast-Listener enthalten? |
Erforderliche PIM-Konfiguration |
|---|---|---|---|---|
| EVPN-VXLAN ERB-Overlay |
Nein. Wir unterstützen nur QFX10000-Switches für alle EVPN-Geräte. |
Nein |
Nein |
Konfigurieren Sie die Funktionalität des verteilten POM-Routers (DDR) auf den IRB-Schnittstellen der EVPN-Geräte. |
| EVPN-VXLAN CRB-Overlay |
Ja. Spine-Geräte: Wir unterstützen eine Mischung aus Routern der MX-Serie, EX9200-Switches und QFX10000-Switches. Leaf-Geräte: Wir unterstützen eine Mischung aus Routern der MX-Serie und QFX5110-Switches.
Hinweis:
Wenn Sie eine Mischung von Spine-Geräten bereitstellen, denken Sie daran, dass die Funktionalität aller Spine-Geräte durch die Einschränkungen der einzelnen Spine-Geräte bestimmt wird. |
Nein |
Nein. Sie müssen jedoch alle VLANs konfigurieren, die Multicast-Listener auf jedem Spine-Gerät enthalten, das Inter-VLAN-Routing durchführt. Sie müssen nicht alle VLANs konfigurieren, die Multicast-Listener auf jedem Leaf-Gerät enthalten. |
Konfigurieren Sie keine DDR-Funktionalität auf den IRB-Schnittstellen der Spine-Geräte. Wenn DDR auf einer IRB-Schnittstelle nicht aktiviert wird, verbleibt PIM in einem Standardmodus auf der Schnittstelle, was bedeutet, dass die Schnittstelle als designierter Router für die VLANs fungiert. |
Zusätzlich zu den in Tabelle 3 beschriebenen Unterschieden besteht ein Problem mit dem Anstecken von Haaren bei einem EVPN-VXLAN CRB-Overlay. Multicast-Datenverkehr fließt in der Regel von einem Quellhost zu einem Leaf-Gerät zu einem Spine-Gerät, das das Routing zwischen VLANs übernimmt. Das Spine-Gerät repliziert dann den Datenverkehr und leitet ihn an VLANs und EVPN-Geräte mit Multicast-Listenern weiter. Beachten Sie beim Weiterleiten des Datenverkehrs in dieser Art von EVPN-VXLAN-Overlay, dass das Spine-Gerät den Datenverkehr an das Leaf-Gerät zurückgibt, von dem der Datenverkehr stammt (Hair-Pinning). Dieses Problem ist mit dem Design des EVPN-VXLAN CRB-Overlays verbunden. Denken Sie beim Entwerfen Ihres EVPN-VXLAN-Overlays an dieses Problem, insbesondere wenn Sie erwarten, dass das Volumen des Multicast-Datenverkehrs in Ihrem Overlay hoch und die Replikationsrate des Datenverkehrs (m * n mal) groß ist.
Anwendungsszenario 3: Multicast-Routing und -Weiterleitung zwischen VLANs – PIM-Gateway mit Layer-2-Konnektivität
Wir empfehlen das PIM-Gateway mit Layer-2-Konnektivitäts-Anwendungsszenario sowohl für EVPN-VXLAN ERB-Overlays als auch für EVPN-VXLAN CRB-Overlays.
Für diesen Anwendungsfall gehen wir von Folgendem aus:
-
Sie haben ein EVPN-VXLAN-Netzwerk zur Unterstützung eines Datencenters bereitgestellt.
-
In diesem Netzwerk haben Sie bereits Folgendes eingerichtet:
-
VLAN-interne Multicast-Datenverkehrsweiterleitung, wie in Anwendungsfall 1 beschrieben.
-
Multicast-Routing und -Weiterleitung zwischen VLANs und -Multicast, wie in Anwendungsfall 2 beschrieben.
-
-
Es gibt Multicast-Quellen und -Empfänger innerhalb des Datencenters, die Sie mit Multicast-Quellen und -Empfängern in einer externen PIM-Domäne kommunizieren möchten.
Wir unterstützen diesen Anwendungsfall sowohl mit EVPN-VXLAN ERB-Overlays als auch mit EVPN-VXLAN CRB-Overlays.
Der Anwendungsfall bietet einen Mechanismus für das Datencenter, das IGMP (oder MLD) und PIM verwendet, um Multicast-Datenverkehr mit der externen PIM-Domäne auszutauschen. Mithilfe eines Layer-2-Multicast-VLAN (M-VLAN) und der zugehörigen IRB-Schnittstellen auf den EVPN-Geräten im Datencenter zur Verbindung mit der PIM-Domäne können Sie die Weiterleitung von Multicast-Datenverkehr aktivieren von:
-
Eine externe Multicast-Quelle zu internen Multicast-Zielen
-
Eine interne Multicast-Quelle zu externen Multicast-Zielen
Hinweis:In diesem Abschnitt bezieht sich "extern" auf Komponenten in der PIM-Domäne. "Intern" bezieht sich auf Komponenten in Ihrem EVPN-VXLAN-Netzwerk, das ein Datencenter unterstützt.
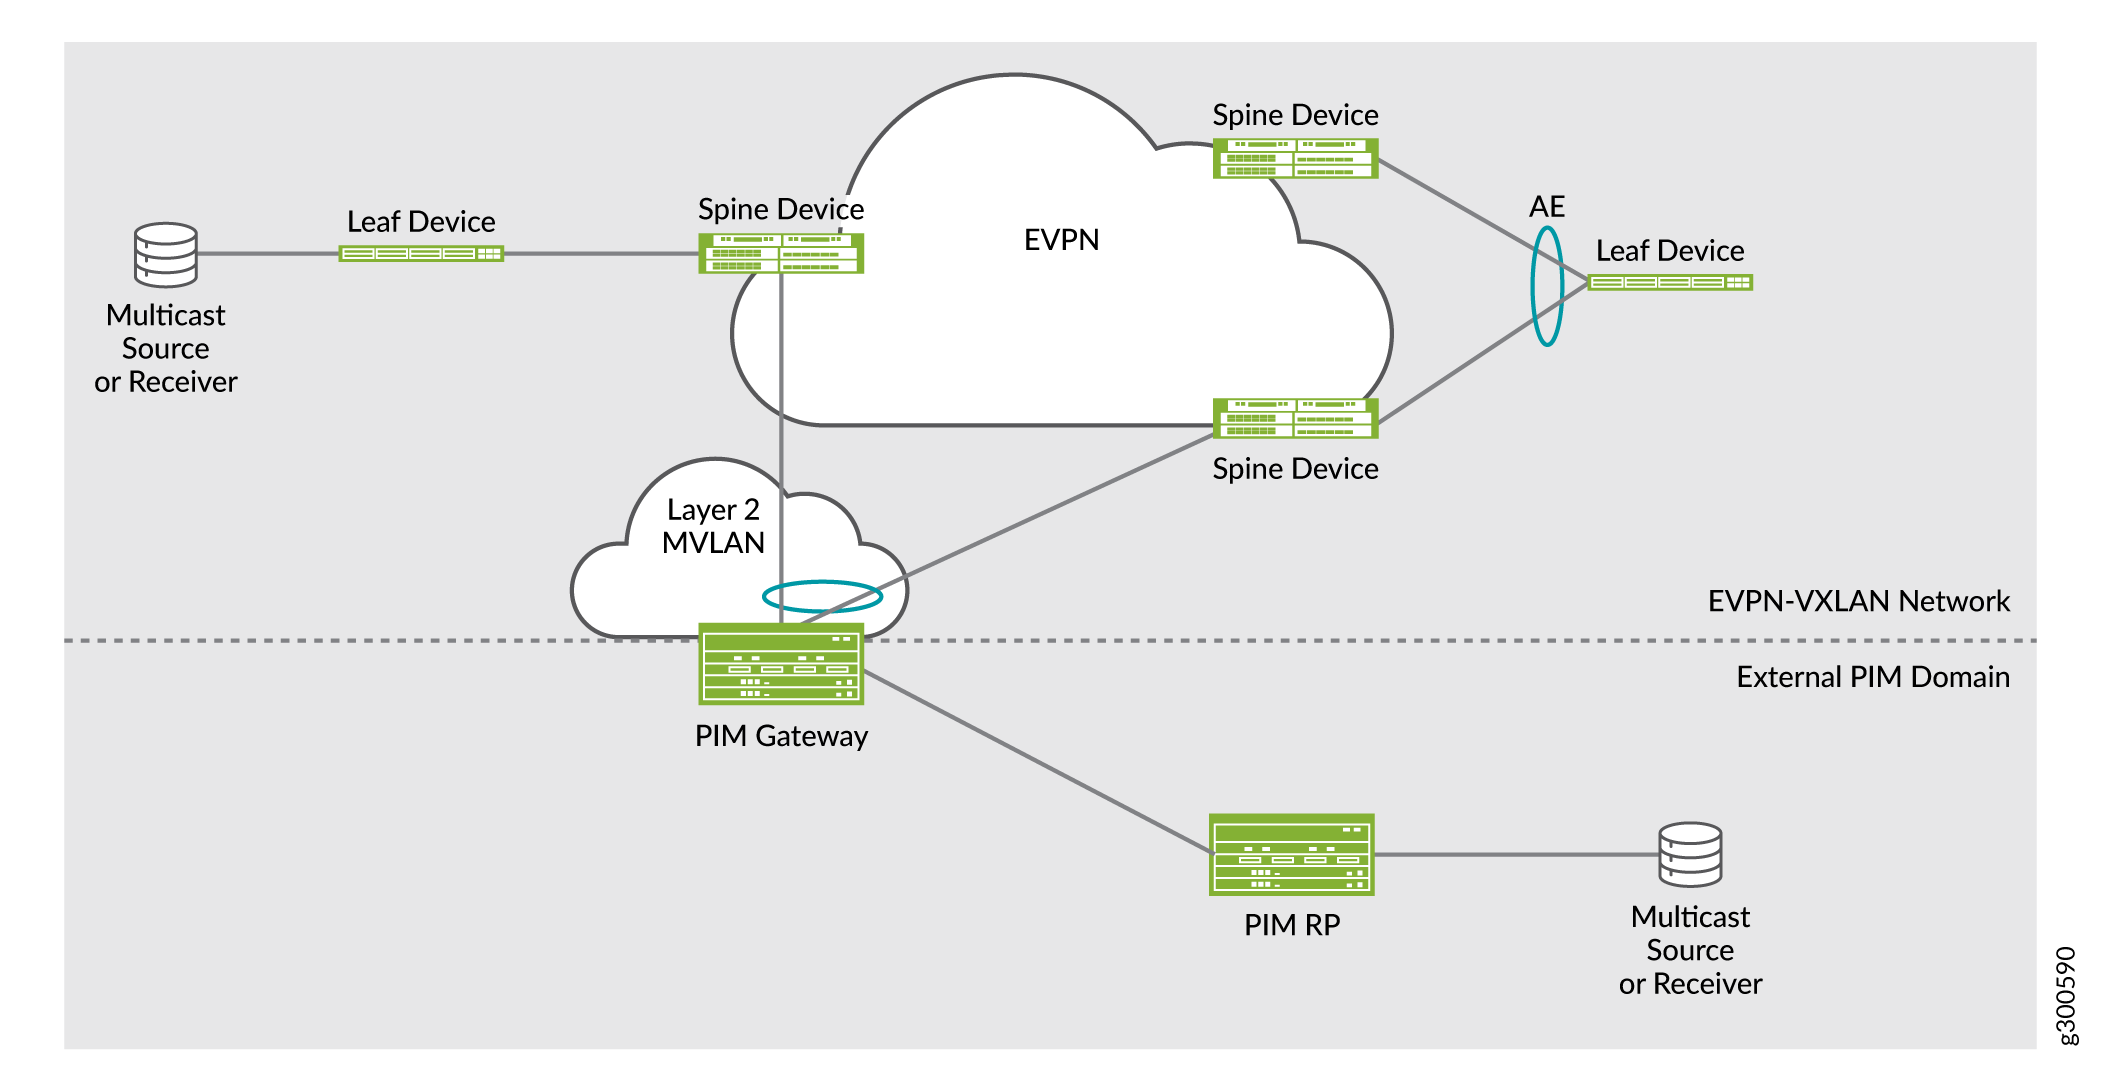
Abbildung 3 zeigt die erforderlichen Schlüsselkomponenten für diesen Anwendungsfall in einem Beispiel für ein EVPN-VXLAN CRB-Overlay.
-
Komponenten in der PIM-Domäne:
-
Ein PIM-Gateway, das als Schnittstelle zwischen einer vorhandenen PIM-Domäne und dem EVPN-VXLAN-Netzwerk fungiert. Das PIM-Gateway ist ein Layer-3-Gerät von Juniper Networks oder einem Drittanbieter, auf dem PIM und ein Routing-Protokoll wie OSPF konfiguriert sind. Auf dem PIM-Gateway wird EVPN nicht ausgeführt. Sie können das PIM-Gateway mit einem, einigen oder allen EVPN-Geräten verbinden.
-
Ein PIM-Rendezvous Point (RP) ist ein Layer-3-Gerät von Juniper Networks oder einem Drittanbieter, auf dem PIM und ein Routing-Protokoll wie OSPF konfiguriert sind. Sie müssen auch den PIM-RP so konfigurieren, dass PIM-Verknüpfungs- oder Bereinigungsnachrichten in entsprechende IGMP- (oder MLD-) Berichte übersetzt oder Nachrichten hinterlassen und dann die Berichte und Nachrichten an das PIM-Gateway weitergeleitet werden.
-
-
Komponenten im EVPN-VXLAN-Netzwerk:
Hinweis:Diese Komponenten kommen zu den Komponenten hinzu, die bereits für die Anwendungsfälle 1 und 2 konfiguriert sind.
-
EVPN-Geräte. Aus Gründen der Redundanz wird empfohlen, die EVPN-Geräte über eine aggregierte Ethernet-Schnittstelle, auf der Sie einen Ethernet Segment Identifier (ESI) konfigurieren, mit dem PIM-Gateway zu verbinden. Auf jedem EVPN-Gerät müssen Sie außerdem Folgendes für diesen Anwendungsfall konfigurieren:
-
Ein Layer 2 Multicast VLAN (M-VLAN). Das M-VLAN ist ein VLAN, das zur Verbindung des PIM-Gateways verwendet wird. Im M-VLAN ist PIM aktiviert.
-
Eine M-VLAN IRB-Schnittstelle, auf der Sie PIM, IGMP-Snooping (oder MLD-Snooping) und ein Routing-Protokoll wie OSPF konfigurieren können. Um das PIM-Gateway zu erreichen, leitet das EVPN-Gerät Multicast-Datenverkehr aus dieser Schnittstelle weiter.
-
Konfigurieren Sie Folgendes, damit die EVPN-Geräte Multicast-Datenverkehr an die externe PIM-Domäne weiterleiten können:
-
Übersetzung von PIM zu IGMP:
Konfigurieren Sie für EVPN-VXLAN ERB-Overlays die PIM-zu-IGMP-Übersetzung, indem Sie Konfigurationsanweisungen auf Hierarchieebene
[edit routing-options multicast]einschließenpim-to-igmp-proxy upstream-interface irb-interface-name. Geben Sie die M-VLAN IRB-Schnittstelle für den IRB-Schnittstellenparameter an. Sie müssen auch den passiven IGMP-Modus mithilfe vonigmp interface irb-interface-name passiveKonfigurationsanweisungen auf Hierarchieebene[edit protocols]auf den Upstreamschnittstellen festlegen, an denen Siepim-to-igmp-proxy.Für EVPN-VXLAN CRB-Overlays müssen Sie die
pim-to-igmp-proxy upstream-interface irb-interface-nameor-Konfigurationsanweisungenpim-to-mld-proxy upstream-interface irb-interface-namenicht einschließen. Bei dieser Art von Overlay übernimmt das PIM-Protokoll das Routing des Multicast-Datenverkehrs von der PIM-Domäne zum EVPN-VXLAN-Netzwerk und umgekehrt. -
Multicast-Router-Schnittstelle:
Konfigurieren Sie die Multicast-Router-Schnittstelle, indem Sie die
multicast-router-interfaceKonfigurationsanweisung auf Hierarchieebene[edit routing-instances routing-instance-name bridge-domains bridge-domain-name protocols (igmp-snooping | mld-snooping) interface interface-name]einschließen. Geben Sie als Schnittstellenname die M-VLAN IRB-Schnittstelle an.
-
-
-
Passiver PIM-Modus. Nur für EVPN-VXLAN ERB-Overlays müssen Sie sicherstellen, dass das PIM-Gateway das Datencenter nur als Layer-2-Multicast-Domäne betrachtet. Fügen Sie dazu die
passiveKonfigurationsanweisung auf Hierarchieebene[edit protocols pim]ein.
-
Anwendungsszenario 4: Multicast-Routing und -Weiterleitung zwischen VLANs – PIM-Gateway mit Layer-3-Konnektivität
Wir empfehlen das PIM-Gateway mit Layer-3-Konnektivitäts-Anwendungsszenario nur für EVPN-VXLAN CRB-Overlays.
Für diesen Anwendungsfall gehen wir von Folgendem aus:
-
Sie haben ein EVPN-VXLAN-Netzwerk zur Unterstützung eines Datencenters bereitgestellt.
-
In diesem Netzwerk haben Sie bereits Folgendes eingerichtet:
-
VLAN-interne Multicast-Datenverkehrsweiterleitung, wie in Anwendungsfall 1 beschrieben.
-
Multicast-Routing und -Weiterleitung zwischen VLANs und -Multicast, wie in Anwendungsfall 2 beschrieben.
-
-
Es gibt Multicast-Quellen und -Empfänger innerhalb des Datencenters, die Sie mit Multicast-Quellen und -Empfängern in einer externen PIM-Domäne kommunizieren möchten.
Wir empfehlen das PIM-Gateway mit Layer-3-Konnektivitäts-Anwendungsszenario nur für EVPN-VXLAN CRB-Overlays.
Dieser Anwendungsfall bietet einen Mechanismus für das Datencenter, das IGMP (oder MLD) und PIM verwendet, um Multicast-Datenverkehr mit der externen PIM-Domäne auszutauschen. Wenn Sie Layer-3-Schnittstellen auf den EVPN-Geräten im Datencenter verwenden, um eine Verbindung mit der PIM-Domäne herzustellen, können Sie die Weiterleitung von Multicast-Datenverkehr aktivieren von:
-
Eine externe Multicast-Quelle zu internen Multicast-Zielen
-
Eine interne Multicast-Quelle zu externen Multicast-Zielen
Hinweis:In diesem Abschnitt bezieht sich "extern" auf Komponenten in den PIM-Domänen. "Intern" bezieht sich auf Komponenten in Ihrem EVPN-VXLAN-Netzwerk, das ein Datencenter unterstützt.
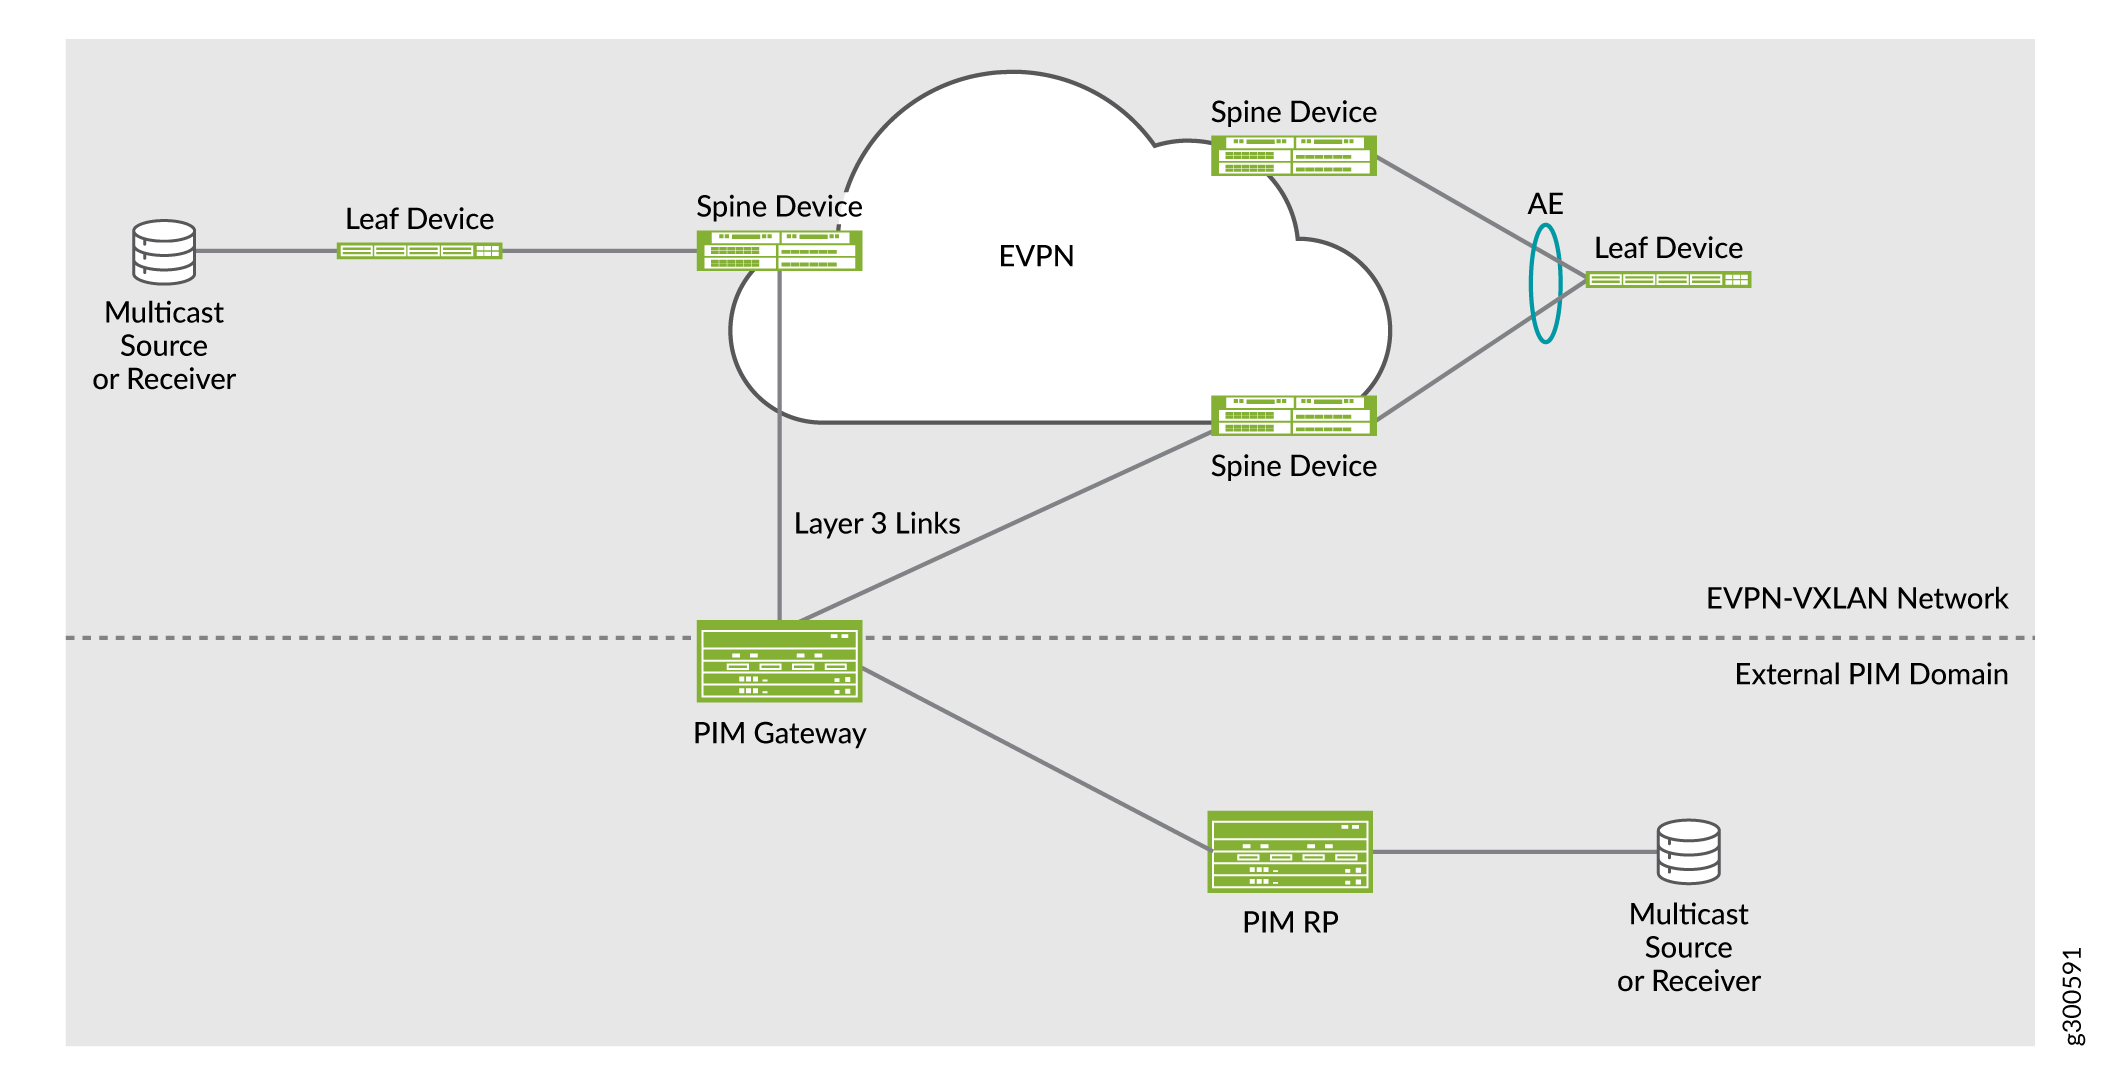
Abbildung 4 zeigt die erforderlichen Schlüsselkomponenten für diesen Anwendungsfall in einem Beispiel für ein EVPN-VXLAN CRB-Overlay.
-
Komponenten in der PIM-Domäne:
-
Ein PIM-Gateway, das als Schnittstelle zwischen einer vorhandenen PIM-Domäne und dem EVPN-VXLAN-Netzwerk fungiert. Das PIM-Gateway ist ein Layer-3-Gerät von Juniper Networks oder einem Drittanbieter, auf dem PIM und ein Routing-Protokoll wie OSPF konfiguriert sind. Auf dem PIM-Gateway wird EVPN nicht ausgeführt. Sie können das PIM-Gateway mit einem, einigen oder allen EVPN-Geräten verbinden.
-
Ein PIM-Rendezvous Point (RP) ist ein Layer-3-Gerät von Juniper Networks oder einem Drittanbieter, auf dem PIM und ein Routing-Protokoll wie OSPF konfiguriert sind. Sie müssen auch den PIM-RP so konfigurieren, dass PIM-Verknüpfungs- oder Bereinigungsnachrichten in einen entsprechenden IGMP- oder MLD-Bericht übersetzt oder Nachrichten hinterlassen und dann die Berichte und Nachrichten an das PIM-Gateway weitergeleitet werden.
-
-
Komponenten im EVPN-VXLAN-Netzwerk:
Hinweis:Diese Komponenten kommen zu den Komponenten hinzu, die bereits für die Anwendungsfälle 1 und 2 konfiguriert sind.
-
EVPN-Geräte. Sie können ein, einige oder alle EVPN-Geräte mit einem PIM-Gateway verbinden. Sie müssen jede Verbindung über eine Layer-3-Schnittstelle herstellen, auf der PIM konfiguriert ist. Abgesehen von der Layer-3-Schnittstelle mit PIM erfordert dieser Anwendungsfall keine zusätzliche Konfiguration auf den EVPN-Geräten.
-
Anwendungsszenario 5: Multicast-Routing und -Weiterleitung zwischen VLANs – externer Multicast-Router
Ab Junos OS Version 17.3R1 können Sie ein EVPN-Gerät für die Weiterleitung von Multicast-Datenverkehr zwischen VLANs konfigurieren, ohne IRB-Schnittstellen auf dem EVPN-Gerät konfigurieren zu müssen. In einem solchen Szenario wird ein externer Multicast-Router verwendet, um IGMP- oder MLD-Abfragen zu senden, Berichte anzufordern und VLAN-Datenverkehr über ein Layer-3-Multicast-Protokoll wie PIM weiterzuleiten. IRB-Schnittstellen werden bei Verwendung eines externen Multicast-Routers nicht unterstützt.
Für diesen Anwendungsfall müssen Sie die igmp-snooping proxy oder-Konfigurationsanweisungen mld-snooping proxy auf Hierarchieebene [edit routing-instances routing-instance-name protocols vlan vlan-name] einschließen.
EVPN Multicast Flags Erweiterte Community
Geräte von Juniper Networks, die EVPN-VXLAN und IGMP-Snooping unterstützen, unterstützen auch die erweiterte Community EVPN Multicast Flags. Wenn Sie IGMP-Snooping auf einem dieser Geräte aktiviert haben, fügt das Gerät die Community zu EVPN-Routen vom Typ 3 (einschließlich Multicast Ethernet-Tag) hinzu.
Das Fehlen dieser Community in einer EVPN-Route vom Typ 3 kann auf Folgendes über das Gerät hinweisen, das die Route ankündigt:
-
Das Gerät unterstützt IGMP-Snooping nicht.
-
Auf dem Gerät ist IGMP-Snooping nicht aktiviert.
-
Auf dem Gerät läuft eine Softwareversion von Junos OS, die die Community nicht unterstützt.
-
Das Gerät unterstützt nicht die Werbung für EVPN Typ 6 SMET-Routen.
-
Das Gerät verfügt über IGMP-Snooping und eine Layer-3-Schnittstelle mit aktiviertem PIM. Obwohl die Layer-3-Schnittstelle mit PIM Snooping auf der Zugriffsseite und selektive Multicast-Weiterleitung auf dem EVPN-Core durchführt, muss das Gerät den gesamten Datenverkehr anziehen, um die Quellregistrierung beim PIM RP und das Routing zwischen VLANs durchzuführen.
Das oben beschriebene Verhalten gilt auch für Geräte, die EVPN-VXLAN mit MLD und MLD-Snooping unterstützen.
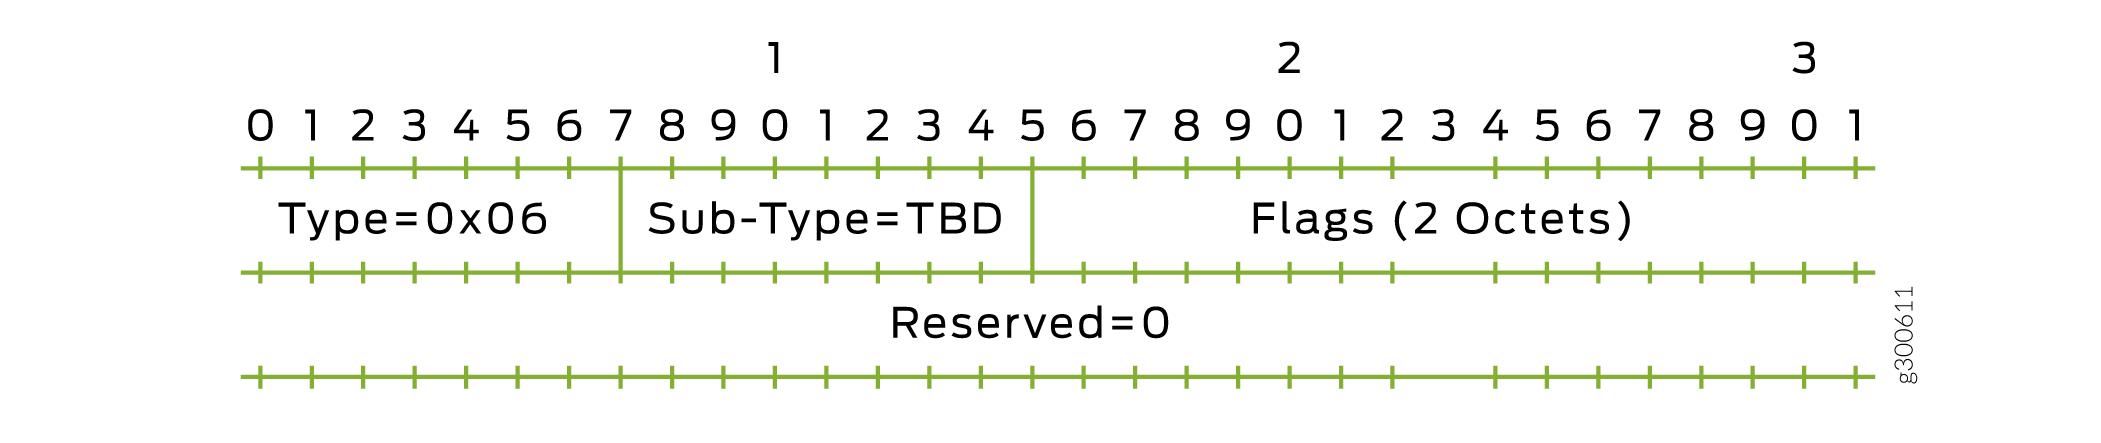
Abbildung 5 zeigt die erweiterte EVPN-Multicast-Flag-Community, die die folgenden Merkmale aufweist:
-
Die Community wird als 8-Bit-Wert codiert.
-
Das Feld Typ hat den Wert 6.
-
Das Flag IGMP-Proxy-Unterstützung ist auf 1 gesetzt, was bedeutet, dass das Gerät IGMP-Proxy unterstützt.
Gleiches gilt für das MLD Proxy Support-Flag; Wenn dieses Flag auf 1 festgelegt ist, unterstützt das Gerät den MLD-Proxy. Eines oder beide Flags können gesetzt sein.
Plattformspezifisches EVPN-VXLAN-Multicast-Verhalten mit IGMP-Snooping und MLD-Snooping
In der folgenden Tabelle finden Sie Informationen zu den plattformspezifischen Verhaltensweisen für Ihre Plattformen beim Ausführen von EVPN-VXLAN mit IGMP-Snooping und MLD-Snooping.
| Plattform |
Unterschied |
|---|---|
| PTX10008 mit den Linecards PTX10K-LC1301-36DD (Express 5) und PTX10K-LC1201-36CD (Express 4) |
Das Gerät verfügt über eine Einschränkung beim Melden von Multicast-Paketstatistiken, wenn das Gerät im Interop-Chassis-Modus arbeitet (sowohl Express 5- als auch Express 4-Linecards arbeiten auf dem Gerät zusammen), da Express 5-Linecards keine Multicast-Snooping-Routenzähler unterstützen. Die Multicast-Snooping-Routenzähler zeichnen die Anzahl der Pakete auf, die eine Snooping-Route zum Ziel verwenden. Express 4-Linecards aktualisieren die Snooping-Routenzähler, aber Express 5-Linecards aktualisieren diese Zähler nicht. Dies hat zur Folge, dass auf Geräten, die |
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.