AUF DIESER SEITE
Verständnis von PVLAN-Datenverkehrsströmen über mehrere Switches
Verständnis von sekundären VLAN-Trunk-Ports und Promiscuous-Access-Ports auf PVLANs
802.1X-Authentifizierung und private VLANs zusammen auf derselben Schnittstelle verwenden
Bereitstellung von Zugriffsport-Sicherheit für private VLANs
Erstellen eines privaten VLANs auf einem einzelnen Switch mit ELS-Unterstützung (CLI-Verfahren)
Erstellen eines privaten VLANs auf einem einzelnen QFX-Switch ohne ELS-Unterstützung
Erstellen eines privaten VLANs, das mehrere Switches der QFX-Serie ohne ELS-Unterstützung umfasst
Beispiel: Konfigurieren eines privaten VLAN auf einem einzelnen Switch mit ELS-Unterstützung
Beispiel: Konfigurieren eines privaten VLAN auf einem einzelnen Switch der QFX-Serie
Beispiel: Konfiguration eines privaten VLAN auf einem einzelnen Switch der EX-Serie
Beispiel: Konfiguration eines privaten VLANs, das sich über mehrere QFX-Switches erstreckt
Beispiel: Konfiguration eines privaten VLANs, das sich über mehrere Switches der EX-Serie erstreckt
Überprüfen, ob ein privates VLAN auf einem Switch funktioniert
Private VLANs
Private VLANs verstehen
VLANs beschränken Broadcasts auf bestimmte Benutzer. Private VLANs (PVLANs) gehen noch einen Schritt weiter, indem sie die Kommunikation innerhalb eines VLANs einschränken. PVLANs erreichen dies, indem sie den Datenverkehr über ihre Mitglieds-Switch-Ports (sogenannte private Ports) einschränken, sodass diese Ports nur mit einem bestimmten Uplink-Trunk-Port oder mit bestimmten Ports innerhalb desselben VLANs kommunizieren. Der Uplink-Trunk-Port oder die Link Aggregation Group (LAG) ist in der Regel mit einem Router, einer Firewall, einem Server oder einem Provider-Netzwerk verbunden. Jedes PVLAN enthält typischerweise viele private Ports, die nur mit einem einzigen Uplink-Port kommunizieren und somit die Kommunikation der Ports untereinander verhindern.
PVLANs bieten eine Layer-2-Isolierung zwischen Ports innerhalb eines VLANs und teilen eine Broadcast-Domäne in mehrere diskrete Broadcast-Subdomänen auf, indem sekundäre VLANs (Community-VLANs und ein isoliertes VLAN) innerhalb eines primären VLANs erstellt werden. Ports innerhalb desselben Community-VLANs können miteinander kommunizieren. Ports in einem isolierten VLAN können nur mit einem einzigen Uplink-Port kommunizieren.
Genau wie normale VLANs sind PVLANs auf Layer 2 isoliert und erfordern eine der folgenden Optionen, um Layer-3-Datenverkehr zwischen den sekundären VLANs zu routen:
Eine promiskuitive Portverbindung mit einem Router
Eine geroutete VLAN-Schnittstelle (RVI)
Um Layer-3-Datenverkehr zwischen sekundären VLANs zu routen, benötigt ein PVLAN nur eine der oben genannten Optionen. Wenn Sie einen RVI verwenden, können Sie immer noch eine Promiscuous-Port-Verbindung zu einem Router implementieren, wobei der Promiscuous-Port so eingerichtet ist, dass er nur Datenverkehr verarbeitet, der in das PVLAN ein- und ausgeht.
PVLANs sind nützlich, um den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und die Kommunikation zwischen bekannten Hosts einzuschränken. Service Provider nutzen PVLANs, um ihre Kunden voneinander zu isolieren. Eine weitere typische Verwendung für ein PVLAN ist die Bereitstellung eines Internetzugangs pro Zimmer in einem Hotel.
Sie können ein PVLAN so konfigurieren, dass es Switches umfasst, die PVLANs unterstützen.
In diesem Thema werden die folgenden Konzepte in Bezug auf PVLANs auf Switches der EX-Serie erläutert:
- Vorteile von PVLANs
- Typischer Aufbau und primäre Anwendung von PVLANs
- Typischer Aufbau und primäre Anwendung von PVLANs auf Routern der MX-Serie
- Typischer Aufbau und primäre Anwendung von PVLANs auf Switches der EX-Serie
- Routing zwischen isolierten und Community-VLANs
- PVLANs verwenden 802.1Q-Tags zur Identifizierung von Paketen
- PVLANs nutzen IP-Adressen effizient
- PVLAN-Porttypen und Weiterleitungsregeln
- Erstellen eines PVLANs
- Einschränkungen privater VLANs
Vorteile von PVLANs
Die Notwendigkeit, ein einzelnes VLAN zu trennen, ist besonders nützlich in den folgenden Bereitstellung-Szenarien:
Serverfarmen: Ein typischer Internetdienstanbieter verwendet eine Serverfarm, um Webhosting für zahlreiche Kunden bereitzustellen. Die Anordnung der verschiedenen Server in einer einzigen Serverfarm erleichtert die Verwaltung. Sicherheitsbedenken entstehen, wenn sich alle Server im selben VLAN befinden, da Layer-2-Broadcasts an alle Server im VLAN gehen.
Metropolitan Ethernet-Netzwerke: Ein Metro-Service-Provider bietet Layer-2-Ethernet-Zugriff auf verschiedene Wohnungen, Mietgemeinschaften und Unternehmen. Die herkömmliche Lösung, bei der ein VLAN pro Kunde bereitgestellt wird, ist nicht skalierbar und schwer zu verwalten, was zu einer potenziellen Verschwendung von IP-Adressen führt. PVLANs bieten eine sicherere und effizientere Lösung.
Typischer Aufbau und primäre Anwendung von PVLANs
Ein PVLAN kann auf einem einzelnen Switch oder so konfiguriert werden, dass es sich über mehrere Switches erstreckt. Die Arten von Domänen und Ports sind:
Primäres VLAN: Das primäre VLAN des PVLANs ist mit einem 802.1Q-Tag (VLAN-ID) für das gesamte PVLAN definiert. Das primäre PVLAN kann mehrere sekundäre VLANs enthalten (ein isoliertes VLAN und mehrere Community-VLANs).
Isoliertes VLAN/isolierter Port: Ein primäres VLAN kann nur ein isoliertes VLAN enthalten. Eine Schnittstelle innerhalb eines isolierten VLAN kann Pakete nur an einen promiskuitiven Port oder den Inter-Switch Link (ISL)-Port weiterleiten. Eine isolierte Schnittstelle kann keine Pakete an eine andere isolierte Schnittstelle weiterleiten. und eine isolierte Schnittstelle kann keine Pakete von einer anderen isolierten Schnittstelle empfangen. Wenn ein Kundengerät nur Zugriff auf einen Gateway-Router haben soll, muss das Gerät an einen isolierten Trunk-Port angeschlossen werden.
Community-VLAN/Community-Port: Sie können mehrere Community-VLANs in einem einzigen PVLAN konfigurieren. Eine Schnittstelle innerhalb eines bestimmten Community-VLANs kann Layer-2-Kommunikation mit jeder anderen Schnittstelle herstellen, die zum selben Community-VLAN gehört. Eine Schnittstelle innerhalb eines Community-VLANs kann auch mit einem Promiscuous-Port oder dem ISL-Port kommunizieren. Wenn Sie beispielsweise über zwei Kundengeräte verfügen, die Sie von anderen Kundengeräten isolieren müssen, die aber miteinander kommunizieren können müssen, verwenden Sie Communityports.
Promiscuous-Port: Ein Promiscuous-Port verfügt über Layer-2-Kommunikation mit allen Schnittstellen im PVLAN, unabhängig davon, ob eine Schnittstelle zu einem isolierten VLAN oder einem Community-VLAN gehört. Ein Promiscuous-Port ist Mitglied des primären VLANs, aber nicht in einer sekundären Subdomain enthalten. Layer-3-Gateways, DHCP-Server und andere vertrauenswürdige Geräte, die mit Endgeräten kommunizieren müssen, sind in der Regel mit einem Promiscuous-Port verbunden.
Inter-Switch Link (ISL): Ein ISL ist ein Trunk-Port, der mehrere Switches in einem PVLAN verbindet und zwei oder mehr VLANs enthält. Sie ist nur erforderlich, wenn sich ein PVLAN über mehrere Switches erstreckt.
Das konfigurierte PVLAN ist die primäre Domäne (primäres VLAN). Innerhalb des PVLANs konfigurieren Sie sekundäre VLANs, die zu Subdomänen werden, die in der primären Domäne verschachtelt sind. Ein PVLAN kann auf einem einzelnen Switch oder so konfiguriert werden, dass es sich über mehrere Switches erstreckt. Das in Abbildung 1 dargestellte PVLAN umfasst zwei Switches mit einer primären PVLAN-Domäne und verschiedenen Subdomänen.
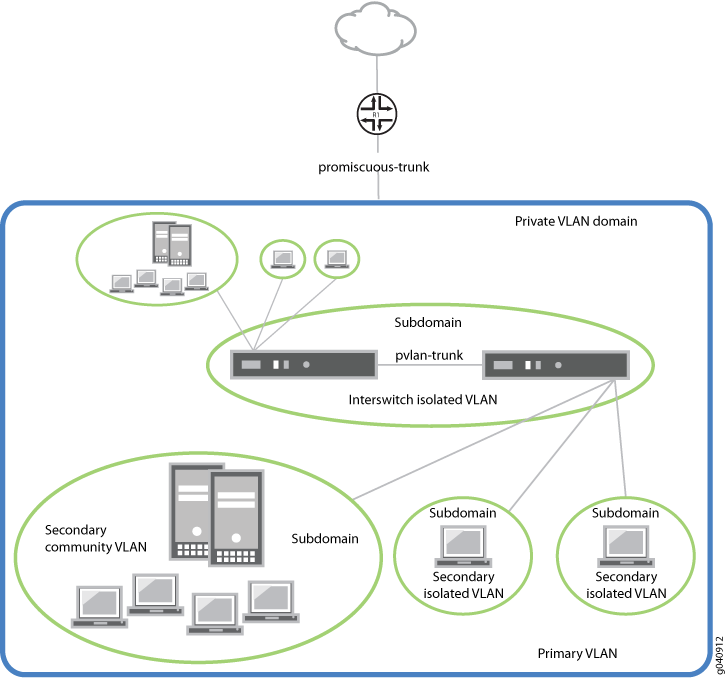
Wie in Abbildung 3 dargestellt, verfügt ein PVLAN nur über eine primäre Domäne und mehrere sekundäre Domänen. Die Arten von Domains sind:
Primäres VLAN: VLAN, das verwendet wird, um Frames nachgelagert an isolierte und Community-VLANs weiterzuleiten. Das primäre VLAN des PVLANs wird mit einem 802.1Q-Tag (VLAN-ID) für das gesamte PVLAN definiert. Das primäre PVLAN kann mehrere sekundäre VLANs enthalten (ein isoliertes VLAN und mehrere Community-VLANs).
Sekundäres isoliertes VLAN: VLAN, das Pakete nur vom primären VLAN empfängt und Frames vor dem primären VLAN weiterleitet. Das isolierte VLAN ist ein sekundäres VLAN, das im primären VLAN verschachtelt ist. Ein primäres VLAN kann nur ein isoliertes VLAN enthalten. Eine Schnittstelle innerhalb eines isolierten VLAN (Isolated Interface) kann Pakete nur an einen Promiscuous-Port oder den PVLAN-Trunk-Port weiterleiten. Eine isolierte Schnittstelle kann keine Pakete an eine andere isolierte Schnittstelle weiterleiten. Eine isolierte Schnittstelle kann auch keine Pakete von einer anderen isolierten Schnittstelle empfangen. Wenn ein Kundengerät nur Zugriff auf einen Router haben soll, muss das Gerät an einen isolierten Trunk-Port angeschlossen werden.
Secondary Interswitch Isolated VLAN: VLAN, das verwendet wird, um isolierten VLAN-Datenverkehr von einem Switch zum anderen über PVLAN-Trunk-Ports weiterzuleiten. 802.1Q-Tags sind für Interswitch-isolierte VLANs erforderlich, da IEEE 802.1Q einen internen Tagging-Mechanismus verwendet, bei dem ein Trunking-Gerät eine 4-Byte-VLAN-Frame-Identifikationsregisterkarte in den Paket-Header einfügt. Ein isoliertes Interswitch-VLAN ist ein sekundäres VLAN, das in das primäre VLAN eingebettet ist.
Sekundäres Community-VLAN: VLAN, das zum Transport von Frames zwischen Mitgliedern einer Community (einer Teilmenge von Benutzern innerhalb des VLANs) und zum Weiterleiten von Frames vorgelagert an das primäre VLAN verwendet wird. Ein Community-VLAN ist ein sekundäres VLAN, das innerhalb des primären VLANs verschachtelt ist. Sie können mehrere Community-VLANs innerhalb eines einzigen PVLANs konfigurieren. Eine Schnittstelle innerhalb eines bestimmten Community-VLANs kann Layer-2-Kommunikation mit jeder anderen Schnittstelle herstellen, die zum selben Community-VLAN gehört. Eine Schnittstelle innerhalb eines Community-VLANs kann auch mit einem Promiscuous-Port oder dem PVLAN-Trunk-Port kommunizieren.
Abbildung 2 zeigt ein PVLAN, das sich über mehrere Switches erstreckt, wobei das primäre VLAN () zwei Community-Domänen (300 und 400100) und eine isolierte Interswitch-Domäne enthält.
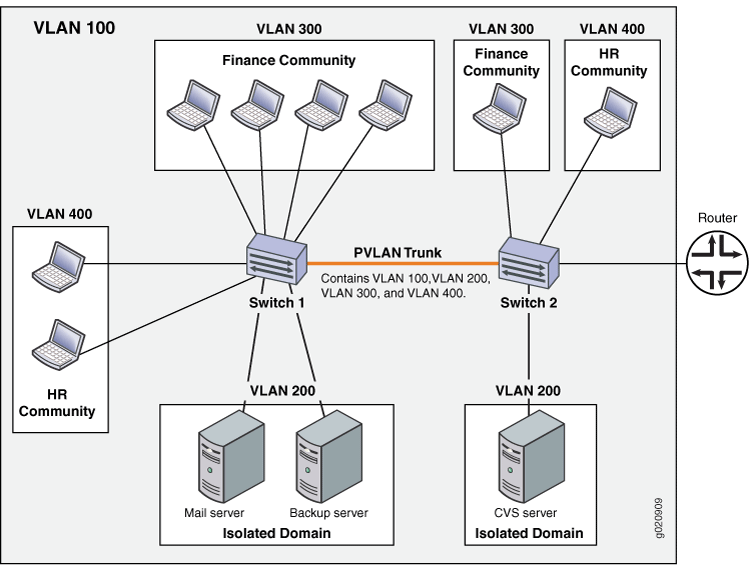
Primäre und sekundäre VLANs werden auf das Limit von 4089 VLANs angerechnet, die von der QFX-Serie unterstützt werden. Beispielsweise wird jedes VLAN in Abbildung 2 auf dieses Limit angerechnet.
Typischer Aufbau und primäre Anwendung von PVLANs auf Routern der MX-Serie
Das konfigurierte PVLAN wird zur primären Domäne, und sekundäre VLANs werden zu Subdomänen, die in der primären Domäne verschachtelt sind. Ein PVLAN kann auf einem einzigen Router erstellt werden. Das in Abbildung 3 dargestellte PVLAN umfasst einen Router mit einer primären PVLAN-Domäne und mehreren sekundären Subdomänen.
Die Arten von Domains sind:
Primäres VLAN: VLAN, das verwendet wird, um Frames nachgelagert an isolierte und Community-VLANs weiterzuleiten.
Sekundäres isoliertes VLAN: VLAN, das Pakete nur vom primären VLAN empfängt und Frames vor dem primären VLAN weiterleitet.
Secondary Interswitch Isolated VLAN: VLAN, das verwendet wird, um isolierten VLAN-Datenverkehr von einem Router zu einem anderen über PVLAN-Trunk-Ports weiterzuleiten.
Sekundäres Community-VLAN: VLAN, das zum Transport von Frames zwischen Mitgliedern einer Community, d. h. einer Teilmenge von Benutzern innerhalb des VLANs, und zum Weiterleiten von Frames vor dem primären VLAN verwendet wird.
PVLANs werden auf MX80-Routern, auf MX240-, MX480- und MX960-Routern mit DPCs im erweiterten LAN-Modus sowie auf Routern der MX-Serie mit MPC1-, MPC2- und Adaptive Services-PIC unterstützt.
Typischer Aufbau und primäre Anwendung von PVLANs auf Switches der EX-Serie
Das primäre VLAN des PVLANs wird mit einem 802.1Q-Tag (VLAN-ID) für das gesamte PVLAN definiert. Auf EX9200-Switches muss jedes sekundäre VLAN außerdem mit einer eigenen VLAN-ID definiert werden.
Abbildung 4 zeigt ein PVLAN auf einem einzelnen Switch, wobei das primäre VLAN (VLAN 100) zwei Community-VLANs (VLAN 300 und VLAN 400) und ein isoliertes VLAN (VLAN 50) enthält.
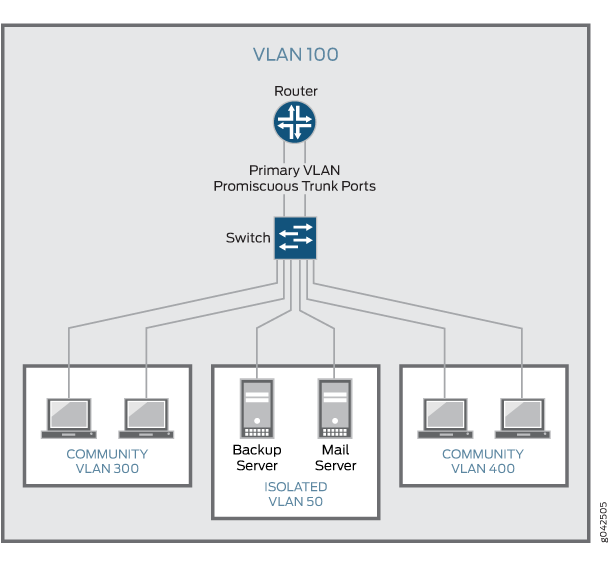
Abbildung 5 zeigt ein PVLAN, das sich über mehrere Switches erstreckt, wobei das primäre VLAN (VLAN 100) zwei Community-VLANs (VLAN 300 und VLAN 400) und ein isoliertes VLAN (VLAN 200) enthält. Es zeigt auch, dass die Switches 1 und 2 über eine Interswitch-Verbindung (PVLAN-Trunk-Verbindung) verbunden sind.
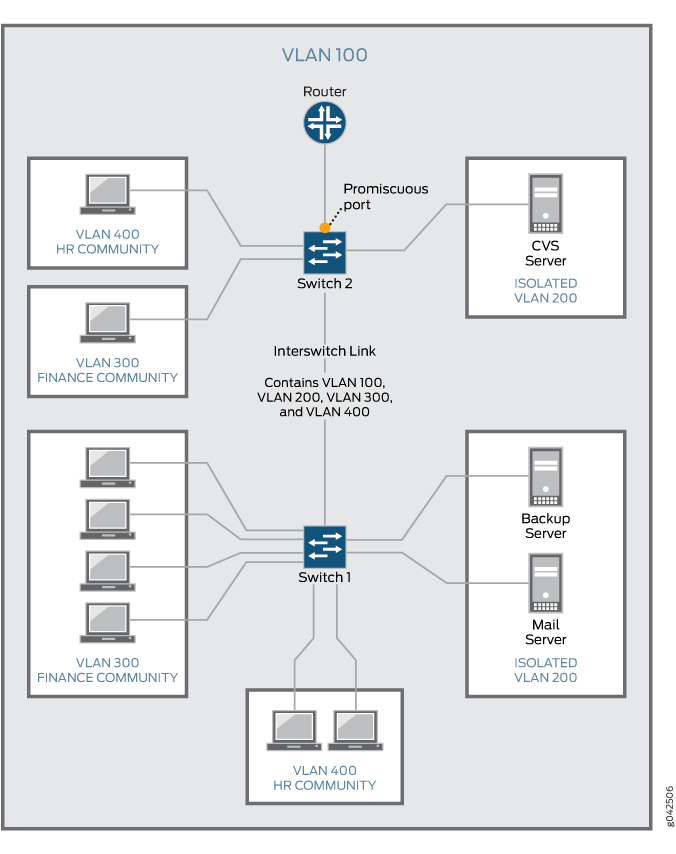 der EX-Serie
Außerdem verwenden die in Abbildung 4 und Abbildung 5 gezeigten PVLANs einen Promiscuous-Port, der mit einem Router verbunden ist, um Layer-3-Datenverkehr zwischen der Community und isolierten VLANs weiterzuleiten. Anstatt den Promiscuous-Port zu verwenden, der mit einem Router verbunden ist, können Sie einen RVI auf dem Switch in Abbildung 4 oder einem der in Abbildung 5 gezeigten Switches (auf einigen EX-Switches) konfigurieren.
Um Layer-3-Datenverkehr zwischen isolierten und Community-VLANs zu routen, müssen Sie entweder einen Router mit einem Promiscuous-Port verbinden, wie in Abbildung 4 und Abbildung 5 dargestellt, oder einen RVI konfigurieren.
Wenn Sie die Option RVI wählen, müssen Sie einen RVI für das primäre VLAN in der PVLAN-Domäne konfigurieren. Dieser RVI bedient die gesamte PVLAN-Domäne, unabhängig davon, ob die Domäne einen oder mehrere Switches umfasst. Nachdem Sie den RVI konfiguriert haben, werden Layer-3-Pakete , die von den sekundären VLAN-Schnittstellen empfangen werden, dem RVI zugeordnet und von diesem geroutet.
Beim Einrichten des RVI müssen Sie auch das Proxy Address Resolution Protocol (ARP) aktivieren, damit das RVI ARP-Anforderungen verarbeiten kann, die von den sekundären VLAN-Schnittstellen empfangen werden.
Informationen zur Konfiguration von PVLANs auf einem einzelnen Switch und auf mehreren Switches finden Sie unter Erstellen eines privaten VLAN auf einem einzelnen Switch der EX-Serie (CLI-Verfahren). Informationen zum Konfigurieren eines RVI finden Sie unter Konfigurieren einer gerouteten VLAN-Schnittstelle in einem privaten VLAN auf einem Switch der EX-Serie.
Routing zwischen isolierten und Community-VLANs
Um Layer-3-Datenverkehr zwischen isolierten und Community-VLANs zu routen, müssen Sie einen externen Router oder Switch mit einem Trunk-Port des primären VLANs verbinden. Der Trunk-Port des primären VLAN ist ein Promiscuous-Port . daher kann es mit allen Ports im PVLAN kommunizieren.
PVLANs verwenden 802.1Q-Tags zur Identifizierung von Paketen
Wenn Pakete mit einem kundenspezifischen 802.1Q-Tag gekennzeichnet sind, identifiziert dieses Tag den Besitz der Pakete für jeden Switch oder Router im Netzwerk. Manchmal werden 802.1Q-Tags innerhalb von PVLANs benötigt, um Pakete von verschiedenen Subdomains zu verfolgen. Tabelle 1 gibt an, wann ein VLAN 802.1Q-Tag im primären VLAN oder auf sekundären VLANs benötigt wird.
| auf einem einzigen Switch | Auf mehreren Switches | |
|---|---|---|
| Primäres VLAN | Geben Sie ein 802.1Q-Tag an, indem Sie eine VLAN-ID festlegen. |
Geben Sie ein 802.1Q-Tag an, indem Sie eine VLAN-ID festlegen. |
| Sekundäres VLAN | In VLANs ist kein Tag erforderlich. |
VLANs benötigen 802.1Q-Tags:
|
PVLANs nutzen IP-Adressen effizient
PVLANs ermöglichen die Erhaltung von IP-Adressen und die effiziente Zuweisung von IP-Adressen. In einem typischen Netzwerk entsprechen VLANs in der Regel einem einzigen IP-Subnetz. In PVLANs gehören die Hosts in allen sekundären VLANs zum selben IP-Subnetz, da das Subnetz dem primären VLAN zugewiesen ist. Hosts innerhalb des sekundären VLANs werden IP-Adressen basierend auf IP-Subnetzen zugewiesen, die dem primären VLAN zugeordnet sind, und ihre IP-Subnetzmaskierungsinformationen spiegeln die des primären VLAN-Subnetzes wider. Jedes sekundäre VLAN ist jedoch eine separate Broadcast-Domain.
PVLAN-Porttypen und Weiterleitungsregeln
PVLANs können bis zu sechs verschiedene Porttypen verwenden. Das inAbbildung 2 dargestellte Netzwerk verwendet einen Promiscuous-Port zum Transport von Informationen zum Router, Community-Ports zur Verbindung der Finanz- und HR-Communities mit ihren jeweiligen Switches, isolierte Ports zur Verbindung der Server und einen PVLAN-Trunk-Port zur Verbindung der beiden Switches. Für PVLAN-Ports gelten unterschiedliche Einschränkungen:
Promiscuous-Trunk-Port: Ein Promiscuous-Port verfügt über Layer-2-Kommunikation mit allen Schnittstellen im PVLAN, unabhängig davon, ob die Schnittstelle zu einem isolierten VLAN oder einem Community-VLAN gehört. Ein Promiscuous-Port ist Mitglied des primären VLANs, aber nicht in einer der sekundären Subdomänen enthalten. Layer-3-Gateways, DHCP-Server und andere vertrauenswürdige Geräte, die mit Endgeräten kommunizieren müssen, sind in der Regel mit einem Promiscuous-Port verbunden.
PVLAN-Trunk-Link: Der PVLAN-Trunk-Link, der auch als Interswitch-Link bezeichnet wird, ist nur erforderlich, wenn ein PVLAN so konfiguriert ist, dass es sich über mehrere Switches erstreckt. Die PVLAN-Trunk-Verbindung verbindet die verschiedenen Switches, aus denen das PVLAN besteht.
PVLAN-Trunk-Port: In Multiswitch-PVLAN-Konfigurationen ist ein PVLAN-Trunk-Port erforderlich, um die Switches zu überspannen. Der PVLAN-Trunk-Port ist Mitglied aller VLANs innerhalb des PVLAN (d. h. des primären VLANs, der Community-VLANs und des isolierten Interswitch-VLANs) und überträgt den Datenverkehr vom primären VLAN und allen sekundären VLANs. Er kann mit allen Ports außer den isolierten Ports kommunizieren.
Die Kommunikation zwischen einem PVLAN-Trunk-Port und einem isolierten Port erfolgt in der Regel unidirektional. Die Mitgliedschaft eines PVLAN-Trunk-Ports im isolierten VLAN zwischen den Switches ist rein ausgehend, was bedeutet, dass ein isolierter Port Pakete an einen PVLAN-Trunk-Port weiterleiten kann, ein PVLAN-Trunk-Port jedoch keine Pakete an einen isolierten Port weiterleitet (es sei denn, die Pakete sind über einen promiskuitiven Zugriffsport eingedrungen und werden daher an alle sekundären VLANs im selben primären VLAN wie der promiskuitive Port weitergeleitet).
Sekundärer VLAN-Trunk-Port (nicht dargestellt): Sekundäre Trunk-Ports übertragen sekundären VLAN-Datenverkehr. Für ein bestimmtes privates VLAN kann ein sekundärer VLAN-Trunk-Port nur Datenverkehr für ein sekundäres VLAN übertragen. Ein sekundärer VLAN-Trunk-Port kann jedoch Datenverkehr für mehrere sekundäre VLANs übertragen, solange jedes sekundäre VLAN Mitglied eines anderen primären VLANs ist. Beispielsweise kann ein sekundärer VLAN-Trunk-Port Datenverkehr für ein Community-VLAN übertragen, das Teil des primären VLAN pvlan100 ist, und auch Datenverkehr für ein isoliertes VLAN, das Teil des primären VLAN pvlan400 ist.
Community-Port: Community-Ports kommunizieren untereinander und mit ihren promiskuitiven Ports. Community-Ports dienen nur einer ausgewählten Gruppe von Benutzern. Diese Schnittstellen sind auf Layer 2 von allen anderen Schnittstellen in anderen Gemeinden oder isolierten Ports innerhalb ihres PVLANs getrennt.
Isolierter Zugriffsport: Isolierte Ports haben nur Layer-2-Konnektivität mit Promiscuous-Ports und PVLAN-Trunk-Ports: Ein isolierter Port kann nicht mit einem anderen isolierten Port kommunizieren, selbst wenn diese beiden Ports Mitglieder derselben isolierten VLAN-Domäne (oder Interswitch-isolierten VLAN) sind. In der Regel ist ein Server, z. B. ein Mailserver oder ein Backup-Server, über einen isolierten Port verbunden. In einem Hotel ist normalerweise jedes Zimmer an einen isolierten Port angeschlossen, was bedeutet, dass eine Kommunikation von Raum zu Raum nicht möglich ist, aber jedes Zimmer kann über den promiskuitiven Port auf das Internet zugreifen.
Promiscuous Access Port (nicht dargestellt): Diese Ports übertragen nicht getaggten Datenverkehr. Datenverkehr, der über einen promiskuitiven Zugriffsport eingeht, wird an alle sekundären VLAN-Ports des Geräts weitergeleitet. Wenn der Datenverkehr über einen VLAN-fähigen Port in das Gerät eindringt und über einen Promiscuous-Access-Port ausgeht, wird der Datenverkehr beim Ausgang getaggt. Wenn getaggter Datenverkehr auf einen promiskuitiven Zugriffsport gelangt, wird der Datenverkehr verworfen.
Interswitch-Link-Port: Ein Interswitch-Link-Port (ISL-Port) ist ein Trunk-Port, der zwei Router verbindet, wenn sich ein PVLAN über diese Router erstreckt. Der ISL-Port ist Mitglied aller VLANs innerhalb des PVLANs (d. h. des primären VLANs, der Community-VLANs und des isolierten VLANs).
Die Kommunikation zwischen einem ISL-Port und einem isolierten Port ist unidirektional. Die Mitgliedschaft eines ISL-Ports im isolierten Interswitch-VLAN ist nur ausgehend, was bedeutet, dass eingehender Datenverkehr auf dem ISL-Port niemals dem isolierten VLAN zugewiesen wird. Ein isolierter Port kann Pakete an einen PVLAN-Trunk-Port weiterleiten, aber ein PVLAN-Trunk-Port kann keine Pakete an einen isolierten Port weiterleiten. Tabelle 3 fasst zusammen, ob zwischen den verschiedenen Porttypen Layer-2-Konnektivität besteht.
Tabelle 2 fasst die Layer-2-Konnektivität zwischen den verschiedenen Porttypen innerhalb eines PVLANs bei Switches der EX-Serie, die ELS unterstützen, zusammen.
Von Porttyp |
zu isolierten Ports? |
auf promiskuitive Häfen? |
zu Community-Häfen? |
zum Inter-Switch-Link-Port? |
|---|---|---|---|---|
Isoliert |
Verweigern |
Erlaubnis |
Verweigern |
Erlaubnis |
Promiskuitiv |
Erlaubnis |
Erlaubnis |
Erlaubnis |
Erlaubnis |
Gemeinschaft 1 |
Verweigern |
Erlaubnis |
Erlaubnis |
Erlaubnis |
Porttyp |
Promiskuitiver Kofferraum |
PVLAN-Trunk |
Sekundärer Trunk |
Gemeinschaft |
Isolierter Zugriff |
Promiskuitiver Zugriff |
|---|---|---|---|---|---|---|
Promiskuitiver Kofferraum |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
PVLAN-Trunk |
Nein |
Nein |
Nein |
Ja – nur dieselbe Community |
Nein |
Nein |
Sekundärer Trunk |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Gemeinschaft |
Nein |
Nein |
Nein |
Ja – nur dieselbe Community |
Nein |
Nein |
Isolierter Zugriff |
Nein |
Ja – nur unidirektional |
Nein |
Nein |
Nein |
Nein |
Promiskuitiver Zugriff |
Nein |
Nein |
Nein |
Nein |
Nein |
Nein |
Tabelle 4 fasst zusammen, ob zwischen den verschiedenen Porttypen innerhalb eines PVLANs Layer-2-Konnektivität besteht oder nicht.
Porttyp Nach: → Von:↓ |
Promiskuitiv |
Gemeinschaft |
Isoliert |
PVLAN-Trunk |
RVI |
|---|---|---|---|---|---|
Promiskuitiv |
Nein |
Nein |
Nein |
Nein |
Nein |
Gemeinschaft |
Nein |
Ja – nur dieselbe Community |
Nein |
Nein |
Nein |
Isoliert |
Nein |
Nein |
Nein |
Nein
Hinweis:
Diese Kommunikation ist unidirektional. |
Nein |
PVLAN-Trunk |
Nein |
Ja – nur dieselbe Community |
Nein
Hinweis:
Diese Kommunikation ist unidirektional. |
Nein |
Nein |
RVI |
Nein |
Nein |
Nein |
Nein |
Nein |
Wie in Tabelle 4 erwähnt, erfolgt die Layer-2-Kommunikation zwischen einem isolierten Port und einem PVLAN-Trunk-Port unidirektional. Das heißt, ein isolierter Port kann nur Pakete an einen PVLAN-Trunk-Port senden, und ein PVLAN-Trunk-Port kann nur Pakete von einem isolierten Port empfangen. Umgekehrt kann ein PVLAN-Trunk-Port keine Pakete an einen isolierten Port senden, und ein isolierter Port kann keine Pakete von einem PVLAN-Trunk-Port empfangen.
Wenn Sie die Aktivierung in einem primären VLAN aktivieren no-mac-learning , übernehmen alle isolierten VLANs (oder das isolierte Interswitch-VLAN) im PVLAN diese Einstellung. Wenn Sie jedoch das Lernen von MAC-Adressen auf Community-VLANs deaktivieren möchten, müssen Sie diese in jedem dieser VLANs konfigurieren no-mac-learning .
Erstellen eines PVLANs
Das in Abbildung 6 dargestellte Flussdiagramm gibt Ihnen eine allgemeine Vorstellung vom Prozess zur Erstellung von PVLANs. Wenn Sie die Konfigurationsschritte in der angegebenen Reihenfolge ausführen, verstoßen Sie nicht gegen diese PVLAN-Regeln. (In den PVLAN-Regeln gilt die Konfiguration des PVLAN-Trunk-Ports nur für ein PVLAN, das sich über mehrere Router erstreckt.)
Das primäre VLAN muss ein getaggtes VLAN sein.
Wenn Sie eine Community-VLAN-ID konfigurieren möchten, müssen Sie zuerst das primäre VLAN konfigurieren.
Wenn Sie eine Isolations-VLAN-ID konfigurieren möchten, müssen Sie zuerst das primäre VLAN konfigurieren.
Die Konfiguration eines Voice over IP (VoIP)-VLAN auf PVLAN-Schnittstellen wird nicht unterstützt.
Die Konfiguration eines VLAN auf einem einzelnen Router ist relativ einfach, wie in Abbildung 6 dargestellt.
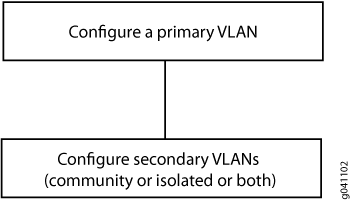
Die Konfiguration eines primären VLAN besteht aus den folgenden Schritten:
Konfigurieren Sie den primären VLAN-Namen und das 802.1Q-Tag.
Stellen Sie kein lokales Switching (VLAN) auf das primäre VLAN ein.
Konfigurieren Sie den Promiscuous-Trunk-Port und die Zugriffsports.
Machen Sie den promiskuitiven Trunk und die Zugriffsports zu Mitgliedern des primären VLANs.
Innerhalb eines primären VLANs können Sie sekundäre Community-VLANs oder sekundäre isolierte VLANs oder beides konfigurieren. Die Konfiguration eines sekundären Community-VLAN besteht aus diesen Schritten:
Konfigurieren Sie ein VLAN wie gewohnt.
Konfigurieren Sie Zugriffsschnittstellen für das VLAN.
Weisen Sie dem Community-VLAN ein primäres VLAN zu.
Isolierte VLANs werden intern erstellt, wenn das isolierte VLAN über Zugriffsschnittstellen als Mitglieder verfügt und die Option No-Local-Switching (VLAN) im primären VLAN aktiviert ist.
802.1Q-Tags sind für Interswitch-isolierte VLANs erforderlich, da IEEE 802.1Q einen internen Tagging-Mechanismus verwendet, bei dem ein Trunking-Gerät eine 4-Byte-VLAN-Frame-Identifikationsregisterkarte in den Paket-Header einfügt.
Trunk-Ports werden nur für Multirouter-PVLAN-Konfigurationen benötigt – der Trunk-Port überträgt den Datenverkehr vom primären VLAN und allen sekundären VLANs.
Einschränkungen privater VLANs
Die folgenden Einschränkungen gelten für private VLAN-Konfigurationen:
Eine Zugriffsschnittstelle kann nur zu einer PVLAN-Domäne gehören, d. h. sie kann nicht an zwei verschiedenen primären VLANs teilnehmen.
Eine Trunk-Schnittstelle kann Mitglied von zwei sekundären VLANs sein, solange sich die sekundären VLANs in zwei verschiedenen primären VLANs befinden. Eine Trunk-Schnittstelle darf nicht Mitglied von zwei sekundären VLANs sein, die sich im selben primären VLAN befinden.
Eine einzelne Region des Multiple Spanning Tree Protocol (MSTP) muss auf allen VLANs konfiguriert werden, die im PVLAN enthalten sind.
VLAN Spanning Tree Protocol (VSTP) wird nicht unterstützt.
IGMP-Snooping wird von privaten VLANs nicht unterstützt.
Geroutete VLAN-Schnittstellen werden in privaten VLANs nicht unterstützt
Routing zwischen sekundären VLANs im selben primären VLAN wird nicht unterstützt.
Einige Konfigurationsanweisungen können nicht in einem sekundären VLAN angegeben werden. Sie können die folgenden Anweisungen auf der
[edit vlans vlan-name switch-options]Hierarchieebene nur auf dem primären PVLAN konfigurieren.Wenn Sie ein primäres VLAN in ein sekundäres VLAN ändern möchten, müssen Sie es zuerst in ein normales VLAN ändern und die Änderung bestätigen. Sie würden zum Beispiel folgendermaßen vorgehen:
Ändern Sie das primäre VLAN in ein normales VLAN.
Bestätigen Sie die Konfiguration.
Ändern Sie das normale VLAN in ein sekundäres VLAN.
Bestätigen Sie die Konfiguration.
Folgen Sie der gleichen Reihenfolge von Commits, wenn Sie ein sekundäres VLAN in ein primäres VLAN ändern möchten. Das heißt, machen Sie das sekundäre VLAN zu einem normalen VLAN und bestätigen diese Änderung und ändern dann das normale VLAN in ein primäres VLAN.
Die folgenden Funktionen werden auf PVLANs auf Junos OS-Switches mit Unterstützung für den ELS-Konfigurationsstil nicht unterstützt:
Ausgangs-VLAN-Firewall-Filter
Ethernet-Ringschutz (ERP)
Flexibles VLAN-Tagging
Multichassis Link Aggregation Groups (MC-LAGs)
Port-Spiegelung
Q-in-Q-Tunneling
VLAN Spanning Tree Protocol (VSTP)
Voice over IP (VoIP)
Sie können die folgenden Anweisungen auf der [edit vlans vlan-name switch-options] Hierarchieebene nur auf dem primären PVLAN konfigurieren:
Verständnis von PVLAN-Datenverkehrsströmen über mehrere Switches
In diesem Thema werden drei verschiedene Datenverkehrsflüsse in einem Beispiel-Multiswitch-Netzwerk veranschaulicht und erläutert, das mit einem privaten VLAN (PVLAN) konfiguriert ist. PVLANs beschränken den Datenverkehr über ihre Mitglieds-Switch-Ports (die als "private Ports" bezeichnet werden), sodass sie nur mit einem bestimmten Uplink-Trunk-Port oder mit bestimmten Ports innerhalb desselben VLANs kommunizieren.
In diesem Thema wird Folgendes beschrieben:
- Community-VLAN: Senden von nicht getaggtem Datenverkehr
- Isoliertes VLAN, das nicht getaggten Datenverkehr sendet
- PVLAN-getaggter Datenverkehr, der über einen Promiscuous-Port gesendet wurde
Community-VLAN: Senden von nicht getaggtem Datenverkehr
In diesem Beispiel sendet ein Mitglied von Community-1 auf Switch 1 nicht getaggten Datenverkehr an die Schnittstelle ge-0/0/12. Die Pfeile in Abbildung 7 stellen den resultierenden Datenverkehrsfluss dar.
In diesem Beispiel wird den Community-1-Mitgliedern die C-VLAN-ID 100 zugewiesen, die der P-VLAN-ID 10 zugeordnet ist.
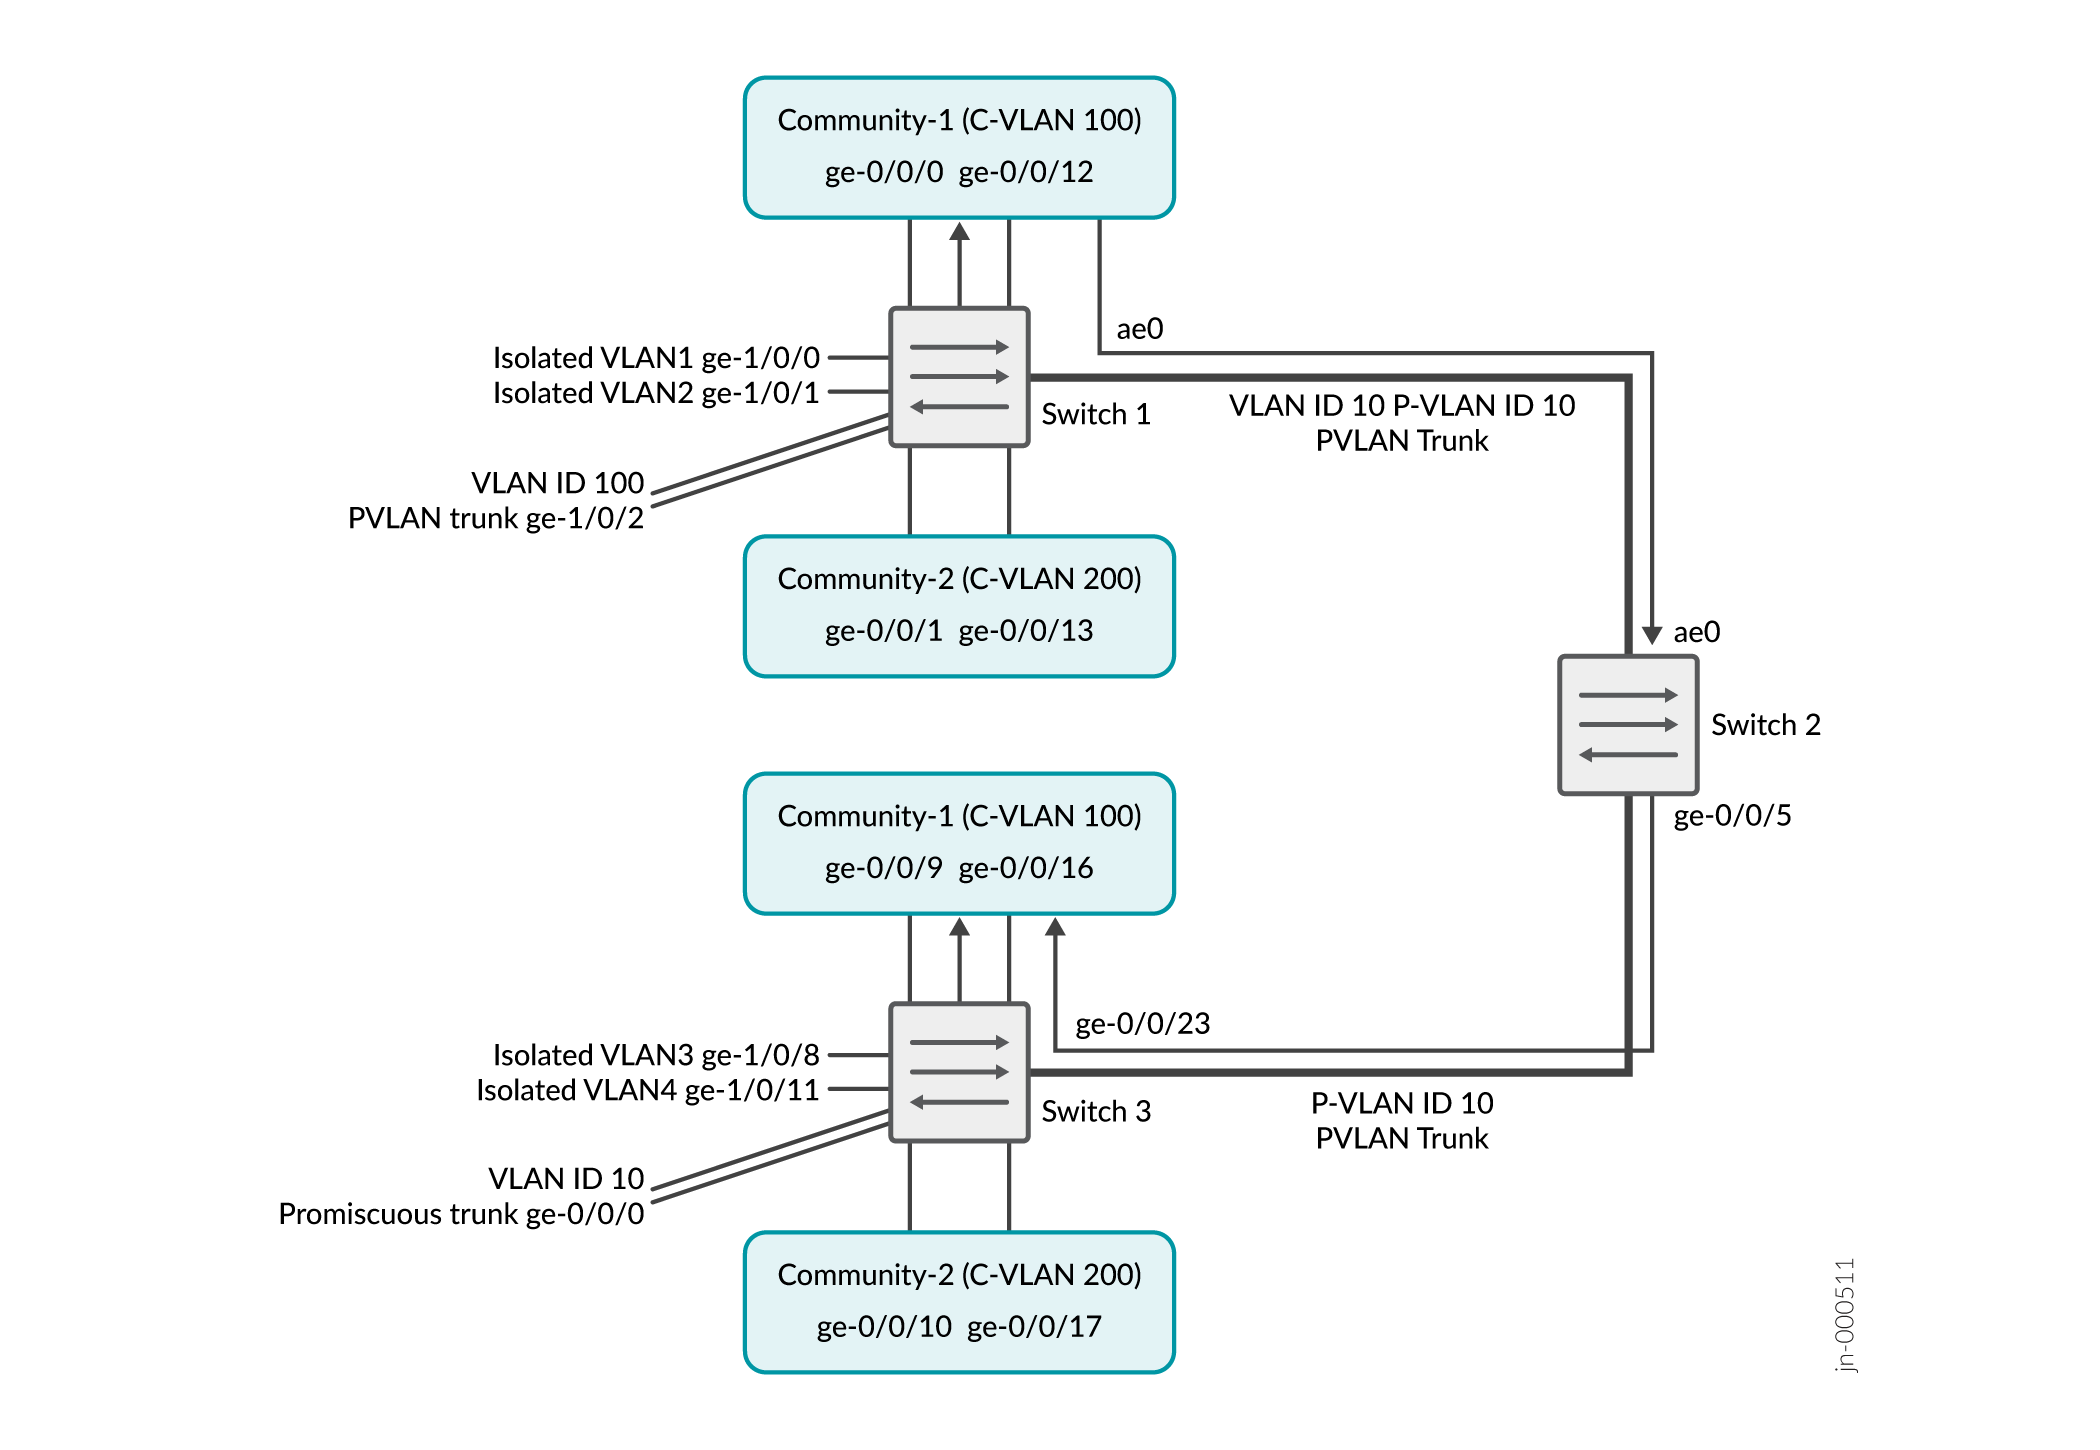
In diesem Szenario findet die folgende Aktivität auf Switch 1 statt:
-
Community-1 VLAN auf den Schnittstellen ge-0/0/0 und ge-0/0/12: Lernen
-
PVLAN100 auf den Schnittstellen GE-0/0/0 und GE-0/0/12: Replikation
-
Community-1 VLAN auf Schnittstelle ge-0/0/12: Empfängt nicht getaggten Datenverkehr
-
Community-1 VLAN-Schnittstelle ge-0/0/0: Datenverkehr-Ausgänge ohne Tagged
-
PVLAN-Trunk-Port: Datenverkehr-Ausgänge von ge-1/0/2 und von ae0 mit Tag 10
-
Community-2: Schnittstellen empfangen keinen Datenverkehr
-
Isolierte VLANs: Schnittstellen empfangen keinen Datenverkehr
In diesem Szenario findet diese Aktivität auf Switch 3 statt:
-
Community-1 VLAN auf Schnittstelle ge-0/0/23 (PVLAN-Trunk): Lernen
-
PVLAN100 auf Schnittstelle GE-0/0/23: Replikation
-
Community-1 VLAN auf den Schnittstellen ge-0/0/9 und ge-0/0/16: Empfangen von nicht getaggtem Datenverkehr
-
Promiskuitiver Trunk-Port: Datenverkehr verlässt ge-0/0/0 mit Tag 10
-
Community-2: Schnittstellen empfangen keinen Datenverkehr
-
Isolierte VLANs: Schnittstellen empfangen keinen Datenverkehr
Isoliertes VLAN, das nicht getaggten Datenverkehr sendet
In diesem Szenario sendet isoliertes VLAN1 auf Switch 1 an der Schnittstelle ge-1/0/0 nicht getaggten Datenverkehr. Die Pfeile in Abbildung 8 stellen diesen Datenverkehrsfluss dar.
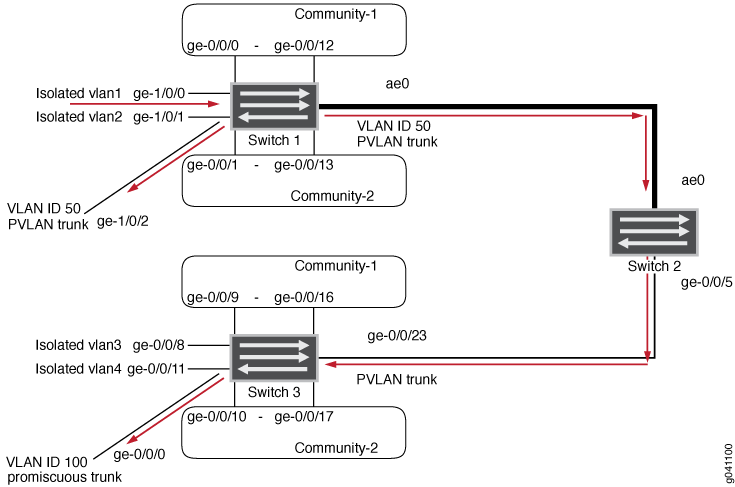
In diesem Szenario findet die folgende Aktivität auf Switch 1 statt:
-
Isoliertes VLAN1 auf Schnittstelle ge-1/0/0: Lernen
-
pvlan100 auf Schnittstelle GE-1/0/0: Replikation
-
Datenverkehrsausgänge von pvlan-trunk GE-1/0/2 und AE0 mit Tag 50
-
Community-1 und Community-2: Schnittstellen empfangen keinen Datenverkehr
-
Isolierte VLANs: Schnittstellen empfangen keinen Datenverkehr
In diesem Szenario findet diese Aktivität auf Switch 3 statt:
-
VLAN auf Schnittstelle ge-0/0/23 (PVLAN-Trunk-Port): Lernen
-
PVLAN100 auf Schnittstelle GE0/0/23: Replikation
-
Promiskuitiver Trunk-Port: Datenverkehr verlässt ge-0/0/0 mit Tag 100
-
Community-1 und Community-2: Schnittstellen empfangen keinen Datenverkehr
-
Isolierte VLANs: Kein Datenverkehr
PVLAN-getaggter Datenverkehr, der über einen Promiscuous-Port gesendet wurde
In diesem Szenario wird der mit PVLAN markierte Datenverkehr über einen Promiscuous-Port gesendet. Die Pfeile in Abbildung 9 stellen diesen Datenverkehrsfluss dar.
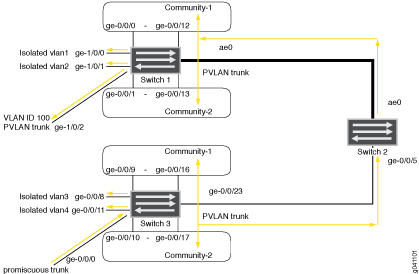 gesendet wird
In diesem Szenario findet die folgende Aktivität auf Switch 1 statt:
-
pvlan100 VLAN auf Schnittstelle ae0 (PVLAN-Trunk): Lernen
-
Community-1, Community-2 und alle isolierten VLANs auf der Schnittstelle ae0: Replikation
-
VLAN auf Schnittstelle ae0: Replikation
-
Datenverkehrsausgänge vom PVLAN-Trunk GE-1/0/2 mit Tag 100
-
Community-1 und Community-2: Schnittstellen empfangen Datenverkehr
-
Isolierte VLANs: Datenverkehr empfangen
In diesem Szenario findet diese Aktivität auf Switch 3 statt:
-
pvlan100 auf Schnittstelle GE-0/0/0: Lernen
-
Community-1, Community-2 und alle isolierten VLANs auf der Schnittstelle ge-0/0/0: Replikation
-
VLAN auf Schnittstelle ge-0/0/0: Replikation
-
Community-1 und Community-2: Schnittstellen empfangen Datenverkehr
-
Isolierte VLANs: Datenverkehr empfangen
Verständnis von sekundären VLAN-Trunk-Ports und Promiscuous-Access-Ports auf PVLANs
VLANs beschränken Broadcasts auf bestimmte Benutzer. Private VLANs (PVLANs) gehen noch einen Schritt weiter, indem sie ein VLAN in mehrere Broadcast-Subdomains aufteilen und sekundäre VLANs im Wesentlichen in ein primäres VLAN einfügen. PVLANs beschränken den Datenverkehr über ihre Mitgliedsports, sodass diese Ports nur mit einem bestimmten Uplink-Trunk-Port oder mit bestimmten Ports innerhalb desselben VLANs kommunizieren. Der Uplink-Trunk-Port ist in der Regel mit einem Router, einer Firewall, einem Server oder einem Provider-Netzwerk verbunden. Ein PVLAN enthält typischerweise viele private Ports, die nur mit einem einzigen Uplink kommunizieren, wodurch die Kommunikation der Ports untereinander verhindert wird.
Sekundäre Trunk-Ports und Promiscuous-Access-Ports erweitern die Funktionalität von PVLANs für den Einsatz in komplexen Bereitstellungen, wie z. B.:
-
VMWare-Infrastrukturumgebungen für Unternehmen
-
Mandantenfähige Cloud-Services mit VM-Management
-
Webhosting-Services für mehrere Kunden
Beispielsweise können Sie sekundäre VLAN-Trunk-Ports verwenden, um QFX-Geräte mit VMware-Servern zu verbinden, die mit privaten VLANs konfiguriert sind. Sie können Promiscuous Access Ports verwenden, um QFX-Geräte mit Systemen zu verbinden, die keine Trunk-Ports unterstützen, aber an privaten VLANs teilnehmen müssen.
In diesem Thema werden die folgenden Konzepte in Bezug auf PVLANs in der QFX-Serie erläutert:
PVLAN-Porttypen
PVLANs können die folgenden verschiedenen Porttypen verwenden:
-
Promiscuous-Trunk-Port: Ein Promiscuous-Port ist ein vorgeschalteter Trunk-Port, der mit einem Router-, Firewall-, Server- oder Provider-Netzwerk verbunden ist. Ein Promiscuous-Trunk-Port kann mit allen Schnittstellen kommunizieren, einschließlich der isolierten und Community-Ports innerhalb eines PVLANs.
-
PVLAN-Trunk-Port: In Multiswitch-PVLAN-Konfigurationen ist ein PVLAN-Trunk-Port erforderlich, um die Switches zu überspannen. Der PVLAN-Trunk-Port ist Mitglied aller VLANs innerhalb des PVLAN (d. h. des primären VLANs, der Community-VLANs und des isolierten Interswitch-VLANs) und überträgt den Datenverkehr vom primären VLAN und allen sekundären VLANs. Er kann mit allen Ports kommunizieren.
Die Kommunikation zwischen einem PVLAN-Trunk-Port und einem isolierten Port erfolgt in der Regel unidirektional. Die Mitgliedschaft eines PVLAN-Trunk-Ports im isolierten VLAN zwischen den Switches ist rein ausgehend, was bedeutet, dass ein isolierter Port Pakete an einen PVLAN-Trunk-Port weiterleiten kann, ein PVLAN-Trunk-Port jedoch keine Pakete an einen isolierten Port weiterleitet (es sei denn, die Pakete sind über einen promiskuitiven Zugriffsport eingedrungen und werden daher an alle sekundären VLANs im selben primären VLAN wie der promiskuitive Port weitergeleitet).
-
Sekundärer VLAN-Trunk-Port: Sekundäre VLAN-Trunk-Ports übertragen sekundären VLAN-Datenverkehr. Bei einem bestimmten privaten (primären) VLAN kann ein sekundärer VLAN-Trunk-Port nur Datenverkehr für ein sekundäres VLAN übertragen. Ein sekundärer VLAN-Trunk-Port kann jedoch Datenverkehr für mehrere sekundäre VLANs übertragen, solange jedes sekundäre VLAN Mitglied eines anderen primären VLANs ist. Beispielsweise kann ein sekundärer VLAN-Trunk-Port Datenverkehr für ein Community-VLAN übertragen, das Teil des primären VLAN pvlan100 ist, und auch Datenverkehr für ein isoliertes VLAN, das Teil des primären VLAN pvlan400 ist.
Hinweis:Wenn der Datenverkehr von einem sekundären VLAN-Trunk-Port ausgeht, trägt er normalerweise das Tag des primären VLANs, zu dem der sekundäre Port gehört. Wenn Sie möchten, dass Datenverkehr, der von einem sekundären VLAN-Trunk-Port ausgeht, sein sekundäres VLAN-Tag beibehält, verwenden Sie die Anweisung extend-secondary-vlan-id .
-
Community-Port: Community-Ports kommunizieren untereinander und mit ihren promiskuitiven Ports. Community-Ports dienen nur einer ausgewählten Gruppe von Benutzern. Diese Schnittstellen sind auf Layer 2 von allen anderen Schnittstellen in anderen Gemeinden oder isolierten Ports innerhalb ihres PVLANs getrennt.
-
Isolierter Zugriffsport: Isolierte Ports verfügen nur über Layer-2-Konnektivität mit Promiscuous-Ports und PVLAN-Trunk-Ports. Ein isolierter Zugriffsport kann nicht mit einem anderen isolierten Port kommunizieren, selbst wenn diese beiden Ports Mitglieder desselben isolierten VLANs sind.
-
Promiscuder Zugriffsport – Diese Ports übertragen nicht getaggten Datenverkehr und können nur Mitglied eines primären VLANs sein. Datenverkehr, der über einen promiskuitiven Zugriffsport eingeht, wird an die Ports der sekundären VLANs weitergeleitet, die Mitglieder des primären VLANs sind, in dem der promiskuitive Zugriffsport Mitglied ist. In diesem Fall trägt der Datenverkehr das entsprechende sekundäre VLAN-Tag, wenn er vom sekundären VLAN-Port ausgeht, wenn es sich bei dem sekundären VLAN-Port um einen Trunk-Port handelt. Wenn der Datenverkehr über einen sekundären VLAN-Port eingeht und über einen promiskuitiven Zugriffsport ausgeht, wird der Datenverkehr beim Ausgang nicht getaggt. Wenn getaggter Datenverkehr auf einen promiskuitiven Zugriffsport gelangt, wird der Datenverkehr verworfen.
Details zum sekundären VLAN-Trunk-Port
Wenn Sie einen sekundären VLAN-Trunk-Port verwenden, beachten Sie Folgendes:
-
Sie müssen eine Isolations-VLAN-ID für jedes primäre VLAN konfigurieren, an dem der sekundäre VLAN-Trunk-Port teilnimmt. Dies gilt selbst dann, wenn die sekundären VLANs, die der sekundäre VLAN-Trunk-Port überträgt, auf ein einzelnes Gerät beschränkt sind.
-
Wenn Sie einen Port als sekundären VLAN-Trunk-Port für ein bestimmtes primäres VLAN konfigurieren, können Sie denselben physischen Port auch als einen der folgenden konfigurieren:
-
Sekundärer VLAN-Trunk-Port für ein anderes primäres VLAN
-
PVLAN-Trunk für ein weiteres primäres VLAN
-
Promiskuitiver Trunk-Port
-
Zugriffsport für ein nicht privates VLAN
-
-
Datenverkehr, der über einen sekundären VLAN-Trunk-Port (mit einem sekundären VLAN-Tag) und über einen PVLAN-Trunk-Port ausgeht, behält das sekundäre VLAN-Tag beim Ausgang bei.
-
Datenverkehr, der an einem sekundären VLAN-Trunk-Port eingeht und an einem Promiscuous-Trunk-Port ausgeht, wird beim Ausgang mit dem entsprechenden primären VLAN-Tag versehen.
-
Datenverkehr, der an einem sekundären VLAN-Trunk-Port eingeht und an einem promiskuitiven Zugriffsport ausgeht, wird beim Ausgang nicht markiert.
-
Datenverkehr, der über einen Promiscuous-Trunk-Port mit einem primären VLAN-Tag eingeht und über einen sekundären VLAN-Trunk-Port ausgeht, trägt beim Ausgang das entsprechende sekundäre VLAN-Tag. Angenommen, Sie haben Folgendes auf einem Switch konfiguriert:
-
Primäres VLAN 100
-
Community VLAN 200 als Teil des primären VLANs
-
Promiskuitiver Trunk-Port
-
Sekundärer Trunk-Port, der das Community-VLAN 200 überträgt
Wenn ein Paket auf dem Promiscuous-Trunk-Port mit primärem VLAN-Tag 100 eingeht und auf dem sekundären VLAN-Trunk-Port ausgeht, trägt es beim Ausgang das Tag 200.
-
Anwendungsfälle
Auf derselben physischen Schnittstelle können Sie mehrere sekundäre VLAN-Trunk-Ports (in verschiedenen primären VLANs) konfigurieren oder einen sekundären VLAN-Trunk-Port mit anderen Arten von VLAN-Ports kombinieren. Die folgenden Anwendungsszenarien bieten Beispiele dafür und zeigen, wie der Datenverkehr in jedem Fall fließen würde:
- Sekundäre VLAN-Trunks in zwei primären VLANs
- Sekundärer VLAN-Trunk und Promiscuous-Trunk
- Sekundärer VLAN-Trunk und PVLAN-Trunk
- Sekundärer VLAN-Trunk und nicht-private VLAN-Schnittstelle
- Datenverkehr, der über einen promiskuitiven Zugriffsport eingeht
Sekundäre VLAN-Trunks in zwei primären VLANs
Nehmen Sie für diesen Anwendungsfall an, dass Sie zwei Switches mit der folgenden Konfiguration haben:
-
Primäres VLAN pvlan100 mit Tag 100.
-
Isoliertes VLAN isolated200 mit Tag 200 ist ein Mitglied von pvlan100.
-
Community-VLAN comm300 mit Tag 300 ist Mitglied von pvlan100.
-
-
Primäres VLAN pvlan400 mit Tag 400.
-
Isoliertes VLAN isolated500 mit Tag 500 ist ein Mitglied von pvlan400.
-
Community-VLAN comm600 mit Tag 600 ist Mitglied von pvlan400.
-
-
Die Schnittstelle xe-0/0/0 auf Switch 1 stellt eine Verbindung zu einem VMware-Server her (nicht dargestellt), der mit den in diesem Beispiel verwendeten privaten VLANs konfiguriert ist. Diese Schnittstelle ist mit sekundären VLAN-Trunk-Ports konfiguriert, um den Datenverkehr für das sekundäre VLAN comm600 und das isolierte VLAN (Tag 200) zu übertragen, das Mitglied von pvlan100 ist.
-
Die Schnittstelle xe-0/0/0 auf Switch 2 wird als Promiscuous-Trunk-Port oder Promiscuous-Access-Port konfiguriert angezeigt. Im letzteren Fall können Sie davon ausgehen, dass es eine Verbindung zu einem System (nicht gezeigt) herstellt, das keine Trunk-Ports unterstützt, aber mit den in diesem Beispiel verwendeten privaten VLANs konfiguriert ist.
-
Auf Switch 1 ist xe-0/0/6 ein Mitglied von comm600 und als Trunk-Port konfiguriert.
-
Auf Switch 2 ist xe-0/0/6 ein Mitglied von comm600 und als Zugriffsport konfiguriert.
Abbildung 10 zeigt diese Topologie und wie der Datenverkehr für isolated200 und comm600 nach dem Eingang auf xe-0/0/0 auf Switch 1 fließen würde. Beachten Sie, dass der Verkehr nur dort fließt, wo die Pfeile anzeigen. Beispielsweise gibt es keine Pfeile für die Schnittstellen xe-0/0/2, xe-0/0/3 und xe-0/0/5 auf Switch 1, da auf diesen Schnittstellen keine Pakete ausgehen würden.
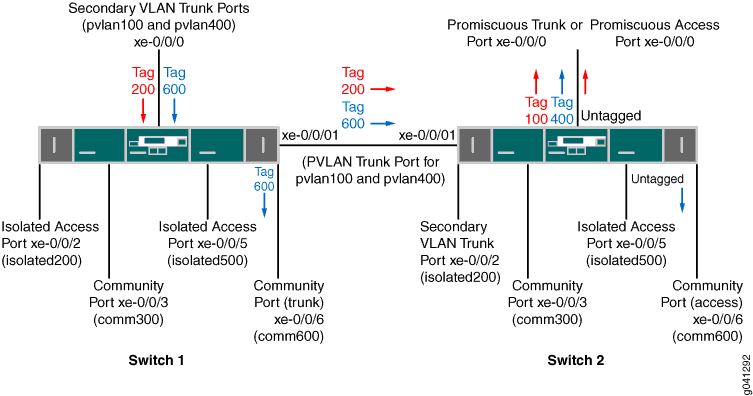
Hier ist der Datenverkehrsfluss für VLAN isolated200:
Beachten Sie, dass der Datenverkehr für VLAN isolated200 nicht über den isolierten Zugriffsport xe-0/0/2 auf Switch 1 oder den sekundären VLAN-Trunk-Port xe-0/0/2 auf Switch 2 ausgeht, obwohl diese beiden Ports Mitglieder desselben isolierten VLANs sind.
Hier ist der Datenverkehrsfluss für VLAN comm600:
-
Nachdem der Datenverkehr für comm600 über den sekundären VLAN-Trunk-Port von Switch 1 gelangt ist, geht er über den PVLAN-Trunk-Port aus, da der PVLAN-Trunk-Port Mitglied aller VLANs ist. Die Pakete behalten beim Ausgang das sekundäre VLAN-Tag (600) bei.
-
Der Datenverkehr für comm600 geht auch über den Community-Port xe-0/0/6 auf Switch 1 aus. Der Datenverkehr wird getaggt, da der Port als Trunk konfiguriert ist.
-
Nachdem der Datenverkehr für comm600 über den PVLAN-Trunk-Port von Switch 2 eingedrungen ist, wird er auf xe-0/0/0 ausgegangen, wenn diese Schnittstelle als Promiscuous-Trunk-Port konfiguriert ist.
Hinweis:Wenn xe-0/0/0 auf Switch 2 als Promiscuous-Access-Port konfiguriert ist, kann der Port nur an einem primären VLAN teilnehmen. In diesem Fall ist der Promiscuous-Access-Port Teil von pvlan100, sodass der Datenverkehr für comm600 nicht von ihm ausgeht
-
Der Datenverkehr für comm600 geht auch über den Community-Port xe-0/0/6 auf Switch 2 aus. In diesem Fall wird der Datenverkehr nicht markiert, da der Portmodus Zugriff ist.
Sekundärer VLAN-Trunk und Promiscuous-Trunk
Nehmen wir für diesen Anwendungsfall an, dass Sie zwei Switches mit denselben Ports und VLANs wie im vorherigen Anwendungsfall konfiguriert haben, mit einer Ausnahme: In diesem Fall ist xe-0/0/0 auf Switch 1 als sekundärer VLAN-Trunk-Port für VLAN pvlan100 und auch als Promiscuous-Trunk-Port für pvlan400 konfiguriert.
Abbildung 11 zeigt diese Topologie und wie der Datenverkehr für isolated200 (Mitglied von pvlan100) und comm600 (Mitglied von pvlan400) nach dem Eingang auf Switch 1 fließen würde.
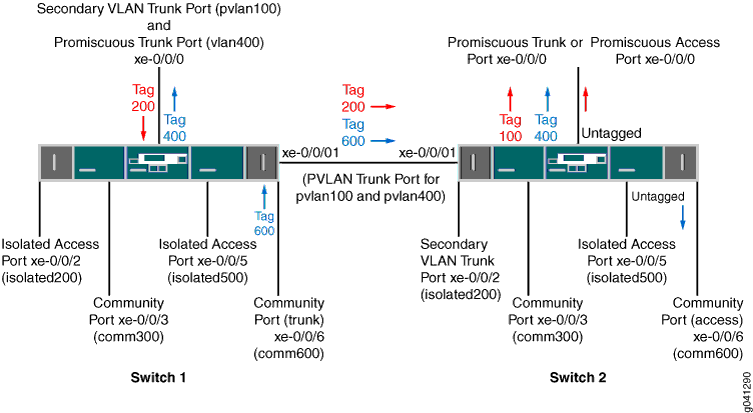
Der Datenverkehrsfluss für VLAN isolated200 ist derselbe wie im vorherigen Anwendungsszenario, aber der Datenstrom für comm600 ist anders. Hier ist der Datenverkehrsfluss für VLAN comm600:
Sekundärer VLAN-Trunk und PVLAN-Trunk
Nehmen wir für diesen Anwendungsfall an, dass Sie zwei Switches mit denselben Ports und VLANs wie in den vorherigen Anwendungsfällen konfiguriert haben, mit der Ausnahme, dass xe-0/0/0 auf Switch 1 als sekundärer VLAN-Trunk-Port für VLAN pvlan100 und auch als PVLAN-Trunk-Port für pvlan400 konfiguriert ist.
Abbildung 12 zeigt diese Topologie und wie der Datenverkehr für comm300 (Mitglied von pvlan100) und comm600 (Mitglied von pvlan400) nach dem Eingang auf Switch 1 fließen würde.
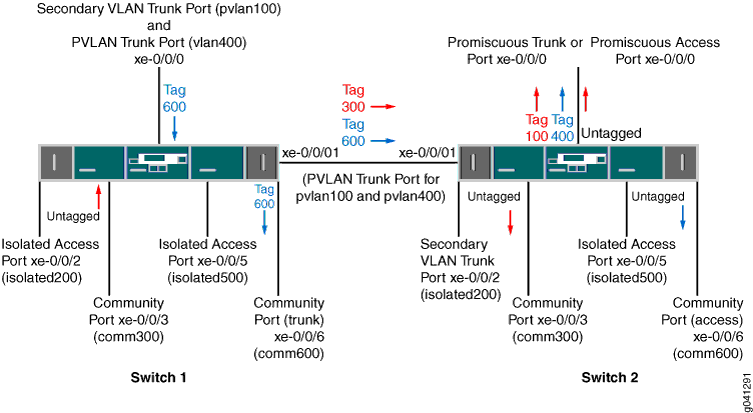
Hier ist der Datenverkehrsfluss für VLAN comm300:
Hier ist der Datenverkehrsfluss für VLAN comm600:
-
Nachdem der Datenverkehr für comm600 auf dem PVLAN-Port xe-0/0/0 auf Switch 1 eingegangen ist, wird er auf dem Community-Port xe-0/0/6 auf Switch 1 ausgeströmt. Die Pakete behalten beim Ausgang das sekundäre VLAN-Tag (600) bei, da xe-0/0/6 ein Trunk-Port ist.
-
Der Datenverkehr für comm600 geht auch über den PVLAN-Trunk-Port xe-0/0/1 aus, da dieser PVLAN-Trunk-Port Mitglied aller VLANs ist. Die Pakete behalten beim Ausgang das sekundäre VLAN-Tag (600) bei.
-
Nachdem der Datenverkehr für comm600 über den PVLAN-Trunk-Port von Switch 2 eingedrungen ist, wird er auf xe-0/0/0 ausgegangen, wenn diese Schnittstelle als Promiscuous-Trunk-Port konfiguriert ist.
Er geht nicht auf xe-0/0/0 aus, wenn diese Schnittstelle als Promiscuous-Zugriffsport konfiguriert ist, da der Port nur an pvlan100 teilnehmen kann.
-
Der Datenverkehr für comm600 geht auch über den Community-Port xe-0/0/6 auf Switch 2 aus. Dieser Datenverkehr wird beim Ausgang nicht markiert, da xe-0/0/6 ein Zugriffsport ist.
Sekundärer VLAN-Trunk und nicht-private VLAN-Schnittstelle
Nehmen wir für diesen Anwendungsfall an, dass Sie zwei Switches mit denselben Ports und VLANs wie in den vorherigen Anwendungsszenarien konfiguriert haben, mit Ausnahme dieser Unterschiede:
-
Konfiguration für xe-0/0/0 auf Switch 1:
-
Sekundärer VLAN-Trunk-Port für VLAN pvlan100
-
Zugriffsport für VLAN700
-
-
Port xe-0/0/6 auf beiden Switches ist ein Zugriffsport für VLAN700.
Abbildung 13 zeigt diese Topologie und wie der Datenverkehr für isolated200 (Mitglied von pvlan100) und vlan700 nach dem Eingang auf Switch 1 fließen würde.
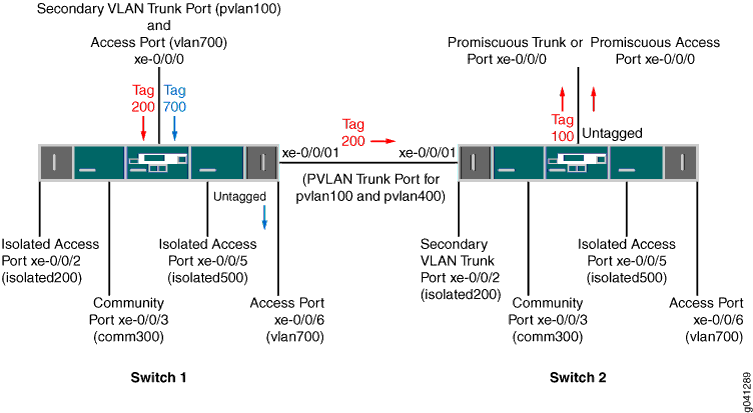
Hier ist der Datenverkehrsfluss für VLAN isolated200:
Beachten Sie, dass der Datenverkehr für VLAN isolated200 nicht über den isolierten Zugriffsport xe-0/0/2 auf Switch 1 oder den sekundären VLAN-Trunk-Port xe-0/0/2 auf Switch 2 ausgeht, obwohl diese beiden Ports Mitglieder desselben isolierten VLANs sind.
Nachdem der Datenverkehr für vlan700 über den Zugriffsport eingegangen ist, der auf xe-0/0/0 an Switch 1 konfiguriert ist, wird er über den Zugriffsport xe-0/0/6 ausgegeben, da dieser Port Mitglied desselben VLANs ist. Der Datenverkehr für vlan700 wird nicht an Switch 2 weitergeleitet (obwohl xe-0/0/6 auf Switch 2 ein Mitglied von vlan700 ist), da der PVLAN-Trunk auf xe-0/0/1 dieses VLAN nicht überträgt.
Datenverkehr, der über einen promiskuitiven Zugriffsport eingeht
Nehmen wir für diesen Anwendungsfall an, dass Sie zwei Switches mit denselben Ports und VLANs wie im vorherigen Anwendungsfall konfiguriert haben, mit der Ausnahme, dass xe-0/0/0 auf Switch 1 als Promiscuous-Access-Port konfiguriert ist und Mitglied von pvlan100 ist. Abbildung 14 zeigt diese Topologie und wie der nicht getaggte Datenverkehr nach dem Eingang über diese Schnittstelle auf Switch 1 fließen würde.
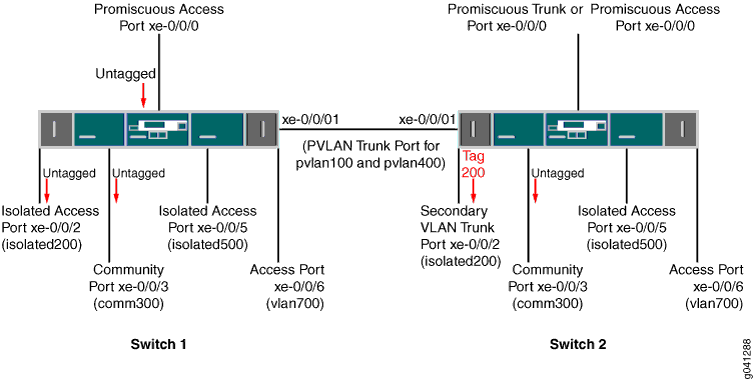 eingeht
Wie die Abbildung zeigt, wird nicht getaggter Datenverkehr, der über einen promiskuitiven Zugriffsport eingeht, an alle sekundären VLAN-Ports weitergeleitet, die Mitglieder desselben primären VLANs sind, in dem der promiskuitive Zugriffsport Mitglied ist. Der Datenverkehr wird beim Ausgang von Zugriffsports und beim Ausgang von einem Trunk-Port (xe-0/0/2 auf Switch 2) getaggt.
802.1X-Authentifizierung und private VLANs zusammen auf derselben Schnittstelle verwenden
- Verständnis der gemeinsamen Verwendung von 802.1X-Authentifizierung und PVLANs auf derselben Schnittstelle
- Konfigurationsrichtlinien für die Kombination von 802.1X-Authentifizierung mit PVLANs
- Beispiel: Konfiguration der 802.1X-Authentifizierung mit privaten VLANs in einer Konfiguration
Verständnis der gemeinsamen Verwendung von 802.1X-Authentifizierung und PVLANs auf derselben Schnittstelle
Sie können jetzt sowohl die 802.1X-Authentifizierung als auch private VLANs (PVLANs) auf derselben Schnittstelle konfigurieren.
Die IEEE 802.1X-Authentifizierung bietet Netzwerk-Edge-Sicherheit und schützt Ethernet-LANs vor unbefugtem Benutzerzugriff, indem der gesamte Datenverkehr zu und von einem Supplicant (Client) an der Schnittstelle blockiert wird, bis die Anmeldeinformationen des Supplicants auf dem authentication server (einem RADIUS-Server) präsentiert und abgeglichen werden.
Private VLANs (PVLANs) bieten eine Layer-2-Isolierung zwischen Ports innerhalb eines VLANs und teilen eine Broadcast-Domäne durch Erstellung sekundärer VLANs in mehrere diskrete Broadcast-Subdomänen auf. PVLANs sind nützlich, um den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und die Kommunikation zwischen bekannten Hosts einzuschränken.
Wenn auf einem Switch, der sowohl mit 802.1X-Authentifizierung als auch mit PVLANs konfiguriert ist, ein neues Gerät an das PVLAN-Netzwerk angeschlossen wird, wird das Gerät authentifiziert und dann basierend auf der PVLAN-Konfiguration oder dem RADIUS-Profil einem sekundären VLAN zugewiesen. Das Gerät erhält dann eine IP-Adresse und erhält Zugriff auf das PVLAN-Netzwerk.
Dieses Dokument enthält keine detaillierten Informationen zur 802.1X-Authentifizierung oder zu privaten VLANs. Diese Details finden Sie in der Featuredokumentation, die für diese einzelnen Features spezifisch ist. Informationen zu 802.1X finden Sie im Benutzerhandbuch für Benutzerzugriff und Authentifizierung. Informationen zu PVLANs finden Sie im Benutzerhandbuch für Ethernet-Switching.
Konfigurationsrichtlinien für die Kombination von 802.1X-Authentifizierung mit PVLANs
Beachten Sie die folgenden Richtlinien und Einschränkungen für die Konfiguration dieser beiden Funktionen auf derselben Schnittstelle:
Sie können eine 802.1X-fähige Schnittstelle nicht als Promiscuous-Schnittstelle (eine Schnittstelle, die durch Konfiguration Mitglied des primären VLAN ist) oder als ISL-Schnittstelle (Interswitch-Link) konfigurieren.
Mehrere Benutzer können nicht über verschiedene VLANs authentifiziert werden, die derselben PVLAN-Domäne auf einer logischen Schnittstelle angehören. Wenn beispielsweise die Schnittstelle ge-0/0/0 konfiguriert
supplicant multipleist und die Clients C1 und C2 authentifiziert und zu den dynamischen VLANs V1 bzw. V2 hinzugefügt werden, müssen V1 und V2 zu unterschiedlichen PVLAN-Domänen gehören.Wenn das VoIP-VLAN und das Daten-VLAN unterschiedlich sind, müssen sich diese beiden VLANs in verschiedenen PVLAN-Domänen befinden.
Wenn die PVLAN-Mitgliedschaft geändert wird (d. h. eine Schnittstelle in einem anderen PVLAN neu konfiguriert wird), müssen Clients erneut authentifiziert werden.
Beispiel: Konfiguration der 802.1X-Authentifizierung mit privaten VLANs in einer Konfiguration
- Anforderungen
- Überblick
- Konfiguration der 802.1X-Authentifizierung mit privaten VLANs in einer Konfiguration
- Verifizierung
Anforderungen
Junos OS Version 18.2R1 oder höher
EX2300-, EX3400- oder EX4300-Switch
Bevor Sie beginnen, geben Sie den oder die RADIUS-Server an, die als Authentifizierungsserver verwendet werden sollen. Weitere Informationen finden Sie unter Angeben von RADIUS-Serververbindungen auf Switches (CLI-Verfahren).
Überblick
Der folgende Konfigurationsabschnitt zeigt die Konfiguration des Zugriffsprofils, die Konfiguration der 802.1X-Authentifizierung und schließlich die Konfiguration der VLANs (einschließlich PVLANs).
Konfiguration der 802.1X-Authentifizierung mit privaten VLANs in einer Konfiguration
Vorgehensweise
CLI-Schnellkonfiguration
[edit]
set access radius-server 10.20.9.199 port 1812
set access radius-server 10.20.9.199 secret "$9$Lqa7dsaZjP5F245Fn/0OX7-V24JGDkmf"
set access profile dot1x-auth authentication-order radius
set access profile authp authentication-order radius
set access profile authp radius authentication-server 10.204.96.165
set switch-options voip interface ge-0/0/8.0 vlan voip
set interfaces ge-0/0/8 unit 0 family ethernet-switching interface-mode access
set interfaces ge-0/0/8 unit 0 family ethernet-switching vlan members data
set protocols dot1x authenticator authentication-profile-name authp
set protocols dot1x authenticator interface ge-0/0/8.0 supplicant multiple
set protocols dot1x authenticator interface ge-0/0/8.0 mac-radius
set vlans community vlan-id 20
set vlans community private-vlan community
set vlans community-one vlan-id 30
set vlans community-one private-vlan community
set vlans isolated vlan-id 200
set vlans isolated private-vlan isolated
set vlans pvlan vlan-id 2000
set vlans pvlan isolated-vlan isolated
set vlans pvlan community-vlans [community community-one]
set vlans data vlan-id 43
set vlans voip vlan-id 33
Schritt-für-Schritt-Anleitung
So konfigurieren Sie 802.1X-Authentifizierung und PVLANs in einer Konfiguration:
Konfigurieren Sie das Zugriffsprofil:
[edit access]
set radius-server 10.20.9.199 port 1812
set radius-server 10.20.9.199 secret "$9$Lqa7dsaZjP5F245Fn/0OX7-V24JGDkmf"
set profile dot1x-auth authentication-order radius
set profile authp authentication-order radius
set profile authp radius authentication-server 10.204.96.165
[edit switch-options]
set voip interface ge-0/0/8.0 vlan voip
Hinweis:Das konfigurierte VoIP-VLAN darf kein PVLAN (primär, gemeinschaftlich oder isoliert) sein.
Konfigurieren Sie die 802.1X-Einstellungen:
[edit interfaces]
set ge-0/0/8 unit 0 family ethernet-switching interface-mode access
set ge-0/0/8 unit 0 family ethernet-switching vlan members data
[edit protocols]
set dot1x authenticator authentication-profile-name authp
set dot1x authenticator interface ge-0/0/8.0 supplicant multiple
set dot1x authenticator interface ge-0/0/8.0 mac-radius
Hinweis:Das konfigurierte Daten-VLAN kann auch ein Community-VLAN oder ein isoliertes VLAN sein.
Konfigurieren Sie die VLANs (einschließlich der PVLANs):
[edit vlans]
set community vlan-id 20
set community private-vlan community
set community-one vlan-id 30
set community-one private-vlan community
set isolated vlan-id 200
set isolated private-vlan isolated
set pvlan vlan-id 2000
set pvlan isolated-vlan isolated
set pvlan community-vlans [community community-one]
set data vlan-id 43
set voip vlan-id 33
Ergebnisse
Bestätigen Sie im Konfigurationsmodus Ihre Konfiguration, indem Sie die folgenden show Befehle auf dem Switch eingeben. Wenn die Ausgabe nicht die beabsichtigte Konfiguration anzeigt, wiederholen Sie die Anweisungen in diesem Beispiel, um die Konfiguration zu korrigieren.
user@switch# show access
radius-server {
    10.20.9.199 {
        port 1812;
        secret "$9$Lqa7dsaZjP5F245Fn/0OX7-V24JGDkmf"; ## SECRET-DATA
    }
}
profile dot1x-auth {
    authentication-order radius;
}
profile authp {
    authentication-order radius;
    radius {
        authentication-server 10.204.96.165;
    }
}
user@switch# show interfaces
ge-0/0/8 {
    unit 0 {
        family ethernet-switching {
            interface-mode access;
            vlan {
                members data;
            }
        }
    }
}
user@switch# show protocols
dot1x {
    authenticator {
        authentication-profile-name authp;
        interface {
            ge-0/0/8.0 {
                supplicant multiple;
                mac-radius;
            }
        }
    }
}
user@switch# show switch-options
voip {
    interface ge-0/0/8.0 {
        vlan voip;
    }
}
user@switch# show vlans
community {
    vlan-id 20;
    private-vlan community;
}
community-one {
    vlan-id 30;
    private-vlan community;
}
data {
    vlan-id 43;
}
isolated {
    vlan-id 200;
    private-vlan isolated;
}
pvlan {
    vlan-id 2000;
    isolated-vlan isolated;
    community-vlans [community community-one];
}
voip {
    vlan-id 33;
}
Verifizierung
- Stellen Sie sicher, dass die MAC-Adressen der Clients im primären VLAN gelernt wurden.
- Stellen Sie sicher, dass es sich bei dem primären VLAN um ein authentifiziertes VLAN handelt.
Stellen Sie sicher, dass die MAC-Adressen der Clients im primären VLAN gelernt wurden.
Zweck
Zeigen Sie, dass eine Client-MAC-Adresse im primären VLAN gelernt wurde.
Aktion
user@switch> show ethernet-switching table
MAC flags (S - static MAC, D - dynamic MAC, L - locally learned, P - Persistent static, C - Control MAC, SE - statistics enabled, NM - non configured MAC, R - remote PE MAC, O - ovsdb MAC)
Ethernet switching table : 1 entries, 1 learned
Routing instance : default-switch
    Vlan        MAC                MAC    Age  Logical      NH     RTR
    name        address            flags       interface    Index  ID
    pvlan       00:30:48:8C:66:BD  D      -    ge-0/0/8.0   0      0
Stellen Sie sicher, dass es sich bei dem primären VLAN um ein authentifiziertes VLAN handelt.
Zweck
Zeigen Sie, dass das primäre VLAN als authentifiziertes VLAN angezeigt wird.
Aktion
user@switch> show dot1x interface ge-0/0/8.0 detail
ge-0/0/8.0
  Role: Authenticator
  Administrative state: Auto
  Supplicant mode: Multiple
  Number of retries: 3
  Quiet period: 60 seconds
  Transmit period: 30 seconds
  Mac Radius: Enabled
  Mac Radius Strict: Disabled
  Reauthentication: Enabled Reauthentication interval: 40 seconds
  Supplicant timeout: 30 seconds
  Server timeout: 30 seconds
  Maximum EAPOL requests: 1
  Guest VLAN member: <not configured>
  Number of connected supplicants: 1
    Supplicant: user5, 00:30:48:8C:66:BD
      Operational state: Authenticated
      Authentication method: Radius
      Authenticated VLAN: pvlan
      Reauthentication due in 17 seconds
Bereitstellung von Zugriffsport-Sicherheit für private VLANs
- Verständnis der Sicherheit von Zugriffsports in PVLANs
- Konfigurationsrichtlinien für die Bereitstellung von Zugriffsport-Sicherheit Funktionen in PVLANs
- Beispiel: Konfiguration der Zugriffsport-Sicherheit in einem PVLAN
Verständnis der Sicherheit von Zugriffsports in PVLANs
Sie können jetzt Sicherheitsfunktionen für Zugriffsports wie DHCP-Snooping in privaten VLANs (PVLANs) aktivieren.
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Mit der PVLAN-Funktion können Sie eine Broadcast-Domäne in mehrere isolierte Broadcast-Subdomänen aufteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingefügt wird.
Ethernet-LANs sind anfällig für Angriffe wie Adress-Spoofing (Forging) und Layer 2 Denial of Service (DoS) auf Netzwerkgeräten. Die folgenden Sicherheitsfunktionen für Zugriffsports schützen Ihr Gerät vor Informations- und Produktivitätsverlusten, die solche Angriffe verursachen können. Sie können diese Sicherheitsfunktionen jetzt in einem PVLAN konfigurieren:
DHCP-Snooping: Filtert und blockiert eingehende DHCP-Servernachrichten auf nicht vertrauenswürdigen Ports. DHCP-Snooping erstellt und verwaltet eine Datenbank mit DHCP-Leaseinformationen, die als DHCP-Snooping-Datenbank bezeichnet wird.
DHCPv6-Snooping: DHCP-Snooping für IPv6.
DHCP-Option 82: Auch als Option DHCP-Relay-Agent-Informationen bezeichnet. Schützt den Switch vor Angriffen wie Spoofing von IP-Adressen und MAC-Adressen und DHCP-IP-Adressen-Hunger. Option 82 liefert Informationen über den Netzwerkstandort eines DHCP-Clients. Der DHCP-Server verwendet diese Informationen, um IP-Adressen oder andere Parameter für den Client zu implementieren.
DHCPv6-Optionen:
Option 37 – Remote-ID-Option für DHCPv6; Fügt Informationen über den Netzwerkstandort des entfernten Hosts in DHCPv6-Pakete ein.
Option 18 – Circuit-ID-Option für DHCPv6; Fügt Informationen über den Client-Port in DHCPv6-Pakete ein.
Option 16 – Anbieter-ID-Option für DHCPv6; fügt Informationen über den Hersteller der Clienthardware in DHCPv6-Pakete ein.
Dynamic ARP Inspection (DAI): Verhindert ARP-Spoofing-Angriffe (Address Resolution Protocol). ARP-Anfragen und -Antworten werden mit Einträgen in der DHCP-Snooping-Datenbank verglichen, und Filterentscheidungen werden auf der Grundlage der Ergebnisse dieser Vergleiche getroffen.
IP-Quellschutz: Mildert die Auswirkungen von IP-Adress-Spoofing-Angriffen auf das Ethernet-LAN. Überprüft die Quell-IP-Adresse im Paket, das von einer nicht vertrauenswürdigen Zugriffsschnittstelle gesendet wird, anhand der DHCP-Snooping-Datenbank. Wenn das Paket nicht validiert werden kann, wird es verworfen.
IPv6 Source Guard: IP-Quellschutz für IPv6.
IPv6 Neighbor Discovery Inspection: Verhindert IPv6-Adressen-Spoofing-Angriffe. Vergleicht Anfragen und Antworten zur Erkennung von Nachbarn mit Einträgen in der DHCPv6-Snooping-Datenbank, und Filterentscheidungen werden auf der Grundlage der Ergebnisse dieser Vergleiche getroffen.
Dieses Dokument enthält keine detaillierten Informationen zu Sicherheitsfunktionen für Zugriffshäfen oder PVLANs. Diese Details finden Sie in der Featuredokumentation, die für diese einzelnen Features spezifisch ist. Informationen zur Zugriffsportsicherheit finden Sie im Administratorhandbuch für Sicherheit Services. Informationen zu PVLANs finden Sie im Benutzerhandbuch für Ethernet-Switching.
Konfigurationsrichtlinien für die Bereitstellung von Zugriffsport-Sicherheit Funktionen in PVLANs
Beachten Sie die folgenden Richtlinien und Einschränkungen für die Konfiguration der Sicherheitsfunktionen für Zugriffsports auf PVLANs:
Sie müssen dieselben Sicherheitsfunktionen für Zugriffsports sowohl auf das primäre VLAN als auch auf alle sekundären VLANs anwenden.
Ein PVLAN kann nur eine integrierte Routing- und Bridging-Schnittstelle (IRB) haben, und die IRB-Schnittstelle muss sich im primären VLAN befinden.
Die Einschränkungen für Zugriffsport-Sicherheitskonfigurationen auf PVLANs sind die gleichen wie für Zugriffsport-Sicherheitsfunktionskonfigurationen, die sich nicht in PVLANs befinden. Weitere Informationen finden Sie in der Dokumentation zur Zugriffsportsicherheit im Administratorhandbuch für Sicherheit Services.
Beispiel: Konfiguration der Zugriffsport-Sicherheit in einem PVLAN
Anforderungen
Junos OS Version 18.2R1 oder höher
Switch EX4300
Überblick
Der folgende Konfigurationsabschnitt zeigt:
Konfiguration eines privaten VLANs mit dem primären VLAN (
vlan-pri) und seinen drei sekundären VLANs – Community-VLANs (vlan-hrundvlan-finance) und isoliertem VLAN (vlan-iso).Konfiguration der Schnittstellen, die zum Senden der Kommunikation zwischen den Schnittstellen auf diesen VLANs verwendet werden.
Konfiguration der Zugriffssicherheitsfunktionen auf den primären und sekundären VLANs, aus denen das PVLAN besteht.
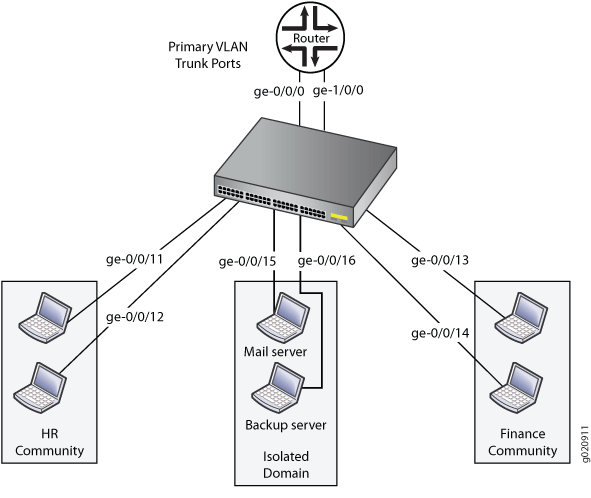
Tabelle 5 listet die Einstellungen für die Beispieltopologie auf.
| Schnittstelle | Beschreibung |
|---|---|
GE-0/0/0.0 |
Primäres VLAN (vlan1-pri) Trunk-Schnittstelle |
GE-0/0/11.0 |
Benutzer 1, HR-Community (vlan-hr) |
GE-0/0/12.0 |
Benutzer 2, HR-Community (vlan-hr) |
GE-0/0/13.0 |
Benutzer 3, Finanz-Community (vlan-finance) |
GE-0/0/14.0 |
Benutzer 4, Finanz-Community (vlan-finance) |
GE-0/0/15.0 |
Mailserver, isoliert (vlan-iso) |
GE-0/0/16.0 |
Backup-Server, isoliert (vlan-iso) |
GE-1/0/0.0 |
Primäres VLAN (vlan-pri) Trunk-Interface |
Konfiguration der Zugriffsport-Sicherheit in einem PVLAN
Vorgehensweise
CLI-Schnellkonfiguration
set vlans vlan-pri vlan-id 100
set vlans vlan-hr private-vlan community vlan-id 200
set vlans vlan-finance private-vlan community vlan-id 300
set vlans vlan-iso private-vlan isolated vlan-id 400
set vlans vlan-pri community-vlan vlan-hr
set vlans vlan-pri community-vlan vlan-finance
set vlans vlan-pri isolated-vlan vlan-iso
set interfaces ge-0/0/11 unit 0 family ethernet-switching interface-mode access vlan members vlan-hr
set interfaces ge-0/0/12 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-hr
set interfaces ge-0/0/13 unit 0 family ethernet-switching interface-mode access vlan members vlan-finance
set interfaces ge-0/0/14 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-finance
set interfaces ge-0/0/15 unit 0 family ethernet-switching interface-mode access vlan members vlan-iso
set interfaces ge-0/0/16 unit 0 family ethernet-switching interface-mode access vlan members vlan-iso
set interfaces ge-0/0/0 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-pri
set interfaces ge-1/0/0 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-pri
set vlans vlan-pri forwarding-options dhcp-security arp-inspection
set vlans vlan-pri forwarding-options dhcp-security ip-source-guard
set vlans vlan-pri forwarding-options dhcp-security ipv6-source-guard
set vlans vlan-pri forwarding-options dhcp-security neighbor-discovery-inspection
set vlans vlan-pri forwarding-options dhcp-security option-82
set vlans vlan-pri forwarding-options dhcp-security dhcpv6-options option-16
set vlans vlan-pri forwarding-options dhcp-security dhcpv6-options light-weight-dhcpv6-relay
set vlans vlan-hr forwarding-options dhcp-security arp-inspection
set vlans vlan-hr forwarding-options dhcp-security ip-source-guard
set vlans vlan-hr forwarding-options dhcp-security ipv6-source-guard
set vlans vlan-hr forwarding-options dhcp-security neighbor-discovery-inspection
set vlans vlan-hr forwarding-options dhcp-security option-82
set vlans vlan-hr forwarding-options dhcp-security dhcpv6-options option-16
set vlans vlan-hr forwarding-options dhcp-security dhcpv6-options light-weight-dhcpv6-relay
set vlans vlan-finance forwarding-options dhcp-security arp-inspection
set vlans vlan-finance forwarding-options dhcp-security ip-source-guard
set vlans vlan-finance forwarding-options dhcp-security ipv6-source-guard
set vlans vlan-finance forwarding-options dhcp-security neighbor-discovery-inspection
set vlans vlan-finance forwarding-options dhcp-security option-82
set vlans vlan-finance forwarding-options dhcp-security dhcpv6-options option-16
set vlans vlan-finance forwarding-options dhcp-security dhcpv6-options light-weight-dhcpv6-relay
set vlans vlan-iso forwarding-options dhcp-security arp-inspection
set vlans vlan-iso forwarding-options dhcp-security ip-source-guard
set vlans vlan-iso forwarding-options dhcp-security ipv6-source-guard
set vlans vlan-iso forwarding-options dhcp-security neighbor-discovery-inspection
set vlans vlan-iso forwarding-options dhcp-security option-82
set vlans vlan-iso forwarding-options dhcp-security dhcpv6-options option-16
set vlans vlan-iso forwarding-options dhcp-security dhcpv6-options light-weight-dhcpv6-relay
Schritt-für-Schritt-Anleitung
So konfigurieren Sie ein privates VLAN (PVLAN) und konfigurieren dann die Sicherheitsfunktionen für Zugriffsports in diesem PVLAN:
PVLAN konfigurieren: Erstellen Sie das primäre VLAN und seine sekundären VLANs und weisen Sie ihnen VLAN-IDs zu. Ordnen Sie den VLANs Schnittstellen zu. (Weitere Informationen zur Konfiguration von VLANs finden Sie unter Konfigurieren von VLANs für EX-Serie Switches mit ELS-Unterstützung (CLI-Verfahren).)
-
[edit vlans]
user@switch# set vlan-pri vlan-id 100
user@switch# set vlan-hr private-vlan community vlan-id 200
user@switch# set vlan-finance private-vlan community vlan-id 300
user@switch# set vlan-iso private-vlan isolated vlan-id 400
user@switch# set vlan-pri community-vlan vlan-hr
user@switch# set vlan-pri community-vlan vlan-finance
user@switch# set vlan-pri isolated-vlan vlan-iso
-
[edit interfaces]
user@switch# set ge-0/0/11 unit 0 family ethernet-switching interface-mode access vlan members vlan-hr
user@switch# set ge-0/0/12 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-hr
user@switch# set ge-0/0/13 unit 0 family ethernet-switching interface-mode access vlan members vlan-finance
user@switch# set ge-0/0/14 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-finance
user@switch# set ge-0/0/15 unit 0 family ethernet-switching interface-mode access vlan members vlan-iso
user@switch# set ge-0/0/16 unit 0 family ethernet-switching interface-mode access vlan members vlan-iso
user@switch# set ge-0/0/0 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-pri
user@switch# set ge-1/0/0 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-pri
-
Konfiguration der Sicherheitsfunktionen für Zugriffsports im primären VLAN und allen sekundären VLANs:
Hinweis:Wenn Sie die Optionen ARP Inspection, IP Source Guard, IPv6 Source Guard, Neighbor Discovery Inspection, DHCP-Option 82 oder DHCPv6 konfigurieren, werden DHCP-Snooping und DHCPv6-Snooping automatisch konfiguriert.
[edit vlans]
user@switch# set vlan-pri forwarding-options dhcp-security arp-inspection
user@switch# set vlan-pri forwarding-options dhcp-security ip-source-guard
user@switch# set vlan-pri forwarding-options dhcp-security ipv6-source-guard
user@switch# set vlan-pri forwarding-options dhcp-security neighbor-discovery-inspection
user@switch# set vlan-pri forwarding-options dhcp-security option-82
user@switch# set vlan-pri forwarding-options dhcp-security dhcpv6-options option-16
user@switch# set vlan-pri forwarding-options dhcp-security dhcpv6-options light-weight-dhcpv6-relay
user@switch# set vlan-hr forwarding-options dhcp-security arp-inspection
user@switch# set vlan-hr forwarding-options dhcp-security ip-source-guard
user@switch# set vlan-hr forwarding-options dhcp-security ipv6-source-guard
user@switch# set vlan-hr forwarding-options dhcp-security neighbor-discovery-inspection
user@switch# set vlan-hr forwarding-options dhcp-security option-82
user@switch# set vlan-hr forwarding-options dhcp-security dhcpv6-options option-16
user@switch# set vlan-hr forwarding-options dhcp-security dhcpv6-options light-weight-dhcpv6-relay
user@switch# set vlan-finance forwarding-options dhcp-security arp-inspection
user@switch# set vlan-finance forwarding-options dhcp-security ip-source-guard
user@switch# set vlan-finance forwarding-options dhcp-security ipv6-source-guard
user@switch# set vlan-finance forwarding-options dhcp-security neighbor-discovery-inspection
user@switch# set vlan-finance forwarding-options dhcp-security option-82
user@switch# set vlan-finance forwarding-options dhcp-security dhcpv6-options option-16
user@switch# set vlan-finance forwarding-options dhcp-security dhcpv6-options light-weight-dhcpv6-relay
user@switch# set vlan-iso forwarding-options dhcp-security arp-inspection
user@switch# set vlan-iso forwarding-options dhcp-security ip-source-guard
user@switch# set vlan-iso forwarding-options dhcp-security ipv6-source-guard
user@switch# set vlan-iso forwarding-options dhcp-security neighbor-discovery-inspection
user@switch# set vlan-iso forwarding-options dhcp-security option-82
user@switch# set vlan-iso forwarding-options dhcp-security dhcpv6-options option-16
user@switch# set vlan-iso forwarding-options dhcp-security dhcpv6-options light-weight-dhcpv6-relay
Ergebnisse
Bestätigen Sie im Konfigurationsmodus Ihre Konfiguration, indem Sie die folgenden show Befehle auf dem Switch eingeben. Wenn die Ausgabe nicht die beabsichtigte Konfiguration anzeigt, wiederholen Sie die Anweisungen in diesem Beispiel, um die Konfiguration zu korrigieren.
[edit]
user@switch#  show interfaces
ge-0/0/0 {
    unit 0 {
        family ethernet-switching {
            interface-mode trunk;
            vlan {
                members vlan-pri;
            }
        }
    }
}
ge-1/0/0 {
    unit 0 {
        family ethernet-switching {
            interface-mode trunk;
            vlan {
                members vlan-pri;
            }
        }
    }
}
ge-0/0/11 {
    unit 0 {
        family ethernet-switching {
            interface-mode access;
            vlan {
                members vlan-hr;
            }
        }
    }
}
ge-0/0/12 {
    unit 0 {
        family ethernet-switching {
            interface-mode access;
            vlan {
                members vlan-hr;
            }
        }
    }
}
ge-0/0/13 {
    unit 0 {
        family ethernet-switching {
            interface-mode access;
            vlan {
                members vlan-hr;
            }
        }
    }
}
ge-0/0/14 {
    unit 0 {
        family ethernet-switching {
            interface-mode access;
            vlan {
                members vlan-hr;
            }
        }
    }
}
ge-0/0/15 {
    unit 0 {
        family ethernet-switching {
            interface-mode access;
            vlan {
                members vlan-iso;
            }
        }
    }
}
ge-0/0/16 {
    unit 0 {
        family ethernet-switching {
            interface-mode access;
            vlan {
                members vlan-iso;
            }
        }
    }
}
user@switch#  show vlans
vlan-finance {
    vlan-id 300;
    private-vlan community;
    interface {
        ge-0/0/13.0;
        ge-0/0/14.0;
    }
    forwarding-options {
        dhcp-security {
            arp-inspection;
                ip-source-guard;
                neighbor-discovery-inspection;
                ipv6-source-guard;
                option-82;
                dhcpv6-options light-weight-dhcpv6-relay;
            dhcpv6-options option-16;
        }
    }
}
vlan-hr {
    vlan-id 200;
    private-vlan community;
    interface {
        ge-0/0/11.0;
        ge-0/0/12.0;
    }
    forwarding-options {
        dhcp-security {
            arp-inspection;
                ip-source-guard;
                neighbor-discovery-inspection;
                ipv6-source-guard;
                option-82;
                dhcpv6-options light-weight-dhcpv6-relay;
            dhcpv6-options option-16;
        }
    }
}
vlan-iso {
    vlan-id 400;
    private-vlan isolated;
    interface {
        ge-0/0/15.0;
        ge-0/0/16.0;
    }
    forwarding-options {
        dhcp-security {
            arp-inspection;
                ip-source-guard;
                neighbor-discovery-inspection;
                ipv6-source-guard;
                option-82;
                dhcpv6-options light-weight-dhcpv6-relay;
            dhcpv6-options option-16;
        }
    }
}
vlan-pri {
    vlan-id 100;
        community-vlan vlan-finance;
        community-vlan vlan-hr;
    isolated-vlan vlan-iso;
    interface {
        ge-0/0/0.0;
        ge-1/0/0.0;
    }
    forwarding-options {
        dhcp-security {
            arp-inspection;
                ip-source-guard;
                neighbor-discovery-inspection;
                ipv6-source-guard;
                option-82;
                dhcpv6-options light-weight-dhcpv6-relay;
            dhcpv6-options option-16;
        }
    }
}
Verifizierung
Überprüfen, ob die Access Sicherheit-Funktionen wie erwartet funktionieren
Zweck
Stellen Sie sicher, dass die Sicherheitsfunktionen für Zugriffsports, die Sie in Ihrem PVLAN konfiguriert haben, wie erwartet funktionieren.
Aktion
Verwenden Sie die show dhcp-security Befehle und die clear dhcp-security CLI, um zu überprüfen, ob die Funktionen wie erwartet funktionieren. Ausführliche Informationen zu diesen Befehlen finden Sie im Administratorhandbuch für Sicherheit Services.
Erstellen eines privaten VLANs auf einem einzelnen Switch mit ELS-Unterstützung (CLI-Verfahren)
Diese Aufgabe verwendet Junos OS für Switches mit Unterstützung für den Konfigurationsstil Erweiterte Layer 2 Software (ELS). Wenn auf Ihrem Switch der EX-Serie Software ausgeführt wird, die ELS nicht unterstützt, finden Sie weitere Informationen unter Erstellen eines privaten VLAN auf einem einzelnen Switch der EX-Serie (CLI-Verfahren). ELS-Details finden Sie unter Verwenden der erweiterten Layer 2 Software CLI.
Private VLANs werden auf QFX5100-Switches und QFX10002-Switches mit Junos OS Version 15.1X53 nicht unterstützt.
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr oder die Kommunikation zwischen bekannten Hosts einzuschränken. Private VLANs (PVLANs) ermöglichen es Ihnen, eine Broadcast-Domäne (primäres VLAN) in mehrere isolierte Broadcast-Subdomänen (sekundäre VLANs) aufzuteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingebettet wird. In diesem Verfahren wird beschrieben, wie ein PVLAN auf einem einzelnen Switch erstellt wird.
Sie müssen für jedes sekundäre VLAN eine VLAN-ID angeben, auch wenn das PVLAN auf einem einzelnen Switch konfiguriert ist.
Sie müssen das primäre VLAN nicht vorkonfigurieren. Dieses Thema zeigt, wie das primäre VLAN im Rahmen dieses PVLAN-Konfigurationsverfahrens konfiguriert wird.
Eine Liste der Richtlinien zur Konfiguration von PVLANs finden Sie unter Grundlegendes zu privaten VLANs.
So konfigurieren Sie ein privates VLAN auf einem einzelnen Switch:
Erstellen eines privaten VLANs auf einem einzelnen QFX-Switch ohne ELS-Unterstützung
Wenn auf Ihrem Switch Software ausgeführt wird, die ELS unterstützt, finden Sie weitere Informationen unter Erstellen eines privaten VLAN auf einem einzelnen Switch mit ELS-Unterstützung (CLI-Verfahren).
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Mit der PVLAN-Funktion (Private VLAN) können Sie eine Broadcast-Domäne in mehrere isolierte Broadcast-Subdomänen aufteilen, wodurch ein sekundäres VLAN in ein primäres VLAN eingefügt wird. In diesem Abschnitt wird beschrieben, wie ein PVLAN auf einem einzelnen Switch konfiguriert wird.
Bevor Sie beginnen, konfigurieren Sie die Namen für alle sekundären VLANs, die Teil des primären VLANs sein sollen. (Sie müssen das primäre VLAN nicht vorkonfigurieren – es wird als Teil dieses Verfahrens konfiguriert.) Sie müssen keine VLAN-IDs (Tags) für die sekundären VLANs erstellen. Es beeinträchtigt die Funktion nicht, wenn Sie die sekundären VLANs mit Tags versehen, aber Tags werden nicht verwendet, wenn sekundäre VLANs auf einem einzelnen Switch konfiguriert sind.
Beachten Sie bei der Konfiguration eines PVLANs die folgenden Regeln:
-
Das primäre VLAN muss ein getaggtes VLAN sein.
-
Wenn Sie ein Community-VLAN konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren. Außerdem müssen Sie das primäre VLAN mit der pvlan-Anweisung als privat konfigurieren.
-
Wenn Sie ein isoliertes VLAN konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren.
Wenn Sie die Konfigurationsschritte in der angegebenen Reihenfolge ausführen, verstoßen Sie nicht gegen diese PVLAN-Regeln. So konfigurieren Sie ein privates VLAN auf einem einzelnen Switch:
Erstellen eines privaten VLANs auf einem einzelnen Switch der EX-Serie ohne ELS-Unterstützung (CLI-Verfahren)
Wenn auf Ihrem Switch Software ausgeführt wird, die ELS unterstützt, finden Sie weitere Informationen unter Erstellen eines privaten VLAN auf einem einzelnen Switch mit ELS-Unterstützung (CLI-Verfahren).
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Mit der PVLAN-Funktion (Private VLAN) auf Switches der EX-Serie können Sie eine Broadcast-Domain, auch als primäres VLAN bezeichnet, in mehrere isolierte Broadcast-Subdomains, auch sekundäre VLANs genannt, aufteilen. Durch die Aufteilung des primären VLANs in sekundäre VLANs wird ein VLAN im Wesentlichen in ein anderes VLAN eingebettet. In diesem Abschnitt wird beschrieben, wie ein PVLAN auf einem einzelnen Switch konfiguriert wird.
Bevor Sie beginnen, konfigurieren Sie die Namen für alle sekundären VLANs, die Teil des primären VLANs sein sollen. (Im Gegensatz zu den sekundären VLANs müssen Sie das primäre VLAN nicht vorkonfigurieren – dieses Verfahren bietet die vollständige Konfiguration des primären VLANs.) Obwohl Tags nicht benötigt werden, wenn ein sekundäres VLAN auf einem einzelnen Switch konfiguriert ist, wirkt sich die Konfiguration eines sekundären VLANs wie getaggt nicht nachteilig auf dessen Funktionalität aus.
Beachten Sie die folgenden Regeln, wenn Sie ein PVLAN auf einem einzelnen Switch konfigurieren:
Das primäre VLAN muss ein getaggtes VLAN sein.
Die Konfiguration eines VoIP-VLAN auf PVLAN-Schnittstellen wird nicht unterstützt.
So konfigurieren Sie ein privates VLAN auf einem einzelnen Switch:
Isolierte VLANs werden im Rahmen dieses Prozesses nicht konfiguriert. Stattdessen werden sie intern erstellt, wenn im primären VLAN kein lokales Switching aktiviert ist und das isolierte VLAN über Zugangsschnittstellen als Mitglieder verfügt.
Informationen zum optionalen Aktivieren des Routings zwischen isolierten und Community-VLANs mithilfe einer gerouteten VLAN-Schnittstelle (RVI) anstelle eines promiskuitiven Ports, der mit einem Router verbunden ist, finden Sie unter Konfigurieren einer gerouteten VLAN-Schnittstelle in einem privaten VLAN auf einem Switch der EX-Serie.
Nur ein EX8200-Switch oder ein EX8200 Virtual Chassis unterstützen die Verwendung eines RVI zum Routing von Layer-3-Datenverkehr zwischen isolierten und Community-VLANs in einer PVLAN-Domäne.
Erstellen eines privaten VLANs, das mehrere Switches der QFX-Serie ohne ELS-Unterstützung umfasst
Wenn auf Ihrem Switch Software ausgeführt wird, die ELS unterstützt, finden Sie weitere Informationen unter Erstellen eines privaten VLANs, das mehrere EX-Serie Switches mit ELS-Unterstützung umfasst (CLI Verfahren).
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Mit der PVLAN-Funktion (Private VLAN) können Sie eine Broadcast-Domäne in mehrere isolierte Broadcast-Subdomänen aufteilen, wodurch ein sekundäres VLAN in ein primäres VLAN eingefügt wird. In diesem Abschnitt wird beschrieben, wie ein PVLAN so konfiguriert wird, dass es sich über mehrere Switches erstreckt.
Bevor Sie beginnen, konfigurieren Sie die Namen für alle sekundären VLANs, die Teil des primären VLANs sein sollen. (Sie müssen das primäre VLAN nicht vorkonfigurieren – es wird als Teil dieses Verfahrens konfiguriert.) Sie müssen keine VLAN-IDs (Tags) für die sekundären VLANs erstellen. Es beeinträchtigt die Funktion nicht, wenn Sie die sekundären VLANs mit Tags versehen, aber Tags werden nicht verwendet, wenn sekundäre VLANs auf einem einzelnen Switch konfiguriert sind.
Für die Erstellung von PVLANs gelten folgende Regeln:
-
Das primäre VLAN muss ein getaggtes VLAN sein.
-
Wenn Sie ein Community-VLAN konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren. Außerdem müssen Sie das primäre VLAN mit der pvlan-Anweisung als privat konfigurieren.
-
Wenn Sie ein isoliertes VLAN konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren.
Wenn Sie die Konfigurationsschritte in der angegebenen Reihenfolge ausführen, verstoßen Sie nicht gegen diese PVLAN-Regeln. So konfigurieren Sie ein privates VLAN für mehrere Switches:
Erstellen eines privaten VLANs, das mehrere EX-Serie Switches mit ELS-Unterstützung umfasst (CLI Verfahren)
Diese Aufgabe verwendet Junos OS für EX-Serie Switches mit Unterstützung für den erweiterten Layer 2 Software (ELS)-Konfigurationsstil. Wenn auf Ihrem Switch Software ausgeführt wird, die ELS nicht unterstützt, finden Sie weitere Informationen unter Erstellen eines privaten VLANs, das mehrere EX-Serie Switches umfasst (CLI Verfahren). ELS-Details finden Sie unter Verwenden der erweiterten Layer 2 Software CLI.
Private VLANs werden auf QFX5100-Switches und QFX10002-Switches mit Junos OS Version 15.1X53 nicht unterstützt.
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr oder die Kommunikation zwischen bekannten Hosts einzuschränken. Private VLANs (PVLANs) ermöglichen es Ihnen, eine Broadcast-Domäne (primäres VLAN) in mehrere isolierte Broadcast-Subdomänen (sekundäre VLANs) aufzuteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingebettet wird. In diesem Verfahren wird beschrieben, wie ein PVLAN so konfiguriert wird, dass es sich über mehrere Switches erstreckt.
Eine Liste der Richtlinien zur Konfiguration von PVLANs finden Sie unter Grundlegendes zu privaten VLANs.
Um ein PVLAN so zu konfigurieren, dass es sich über mehrere Switches erstreckt, führen Sie das folgende Verfahren auf allen Switches durch, die am PVLAN teilnehmen sollen:
Erstellen eines privaten VLANs, das mehrere Switches der EX-Serie ohne ELS-Unterstützung umfasst (CLI-Verfahren)
Wenn auf Ihrem Switch Software ausgeführt wird, die ELS unterstützt, finden Sie weitere Informationen unter Erstellen eines privaten VLANs, das mehrere EX-Serie Switches mit ELS-Unterstützung umfasst (CLI Verfahren).
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Mit der PVLAN-Funktion (Private VLAN) der Switches der EX-Serie kann ein Administrator eine Broadcast-Domain, auch als primäres VLAN bezeichnet, in mehrere isolierte Broadcast-Subdomains, auch sekundäre VLANs genannt, aufteilen. Durch die Aufteilung des primären VLANs in sekundäre VLANs wird ein VLAN im Wesentlichen in ein anderes VLAN eingebettet. In diesem Abschnitt wird beschrieben, wie ein PVLAN so konfiguriert wird, dass es sich über mehrere Switches erstreckt.
Bevor Sie beginnen, konfigurieren Sie die Namen für alle sekundären VLANs, die Teil des primären VLANs sein sollen. (Im Gegensatz zu den sekundären VLANs müssen Sie das primäre VLAN nicht vorkonfigurieren – dieses Verfahren bietet die vollständige Konfiguration des primären VLANs.)
Für die Erstellung von PVLANs gelten folgende Regeln:
-
Das primäre VLAN muss ein getaggtes VLAN sein.
-
Sie müssen das primäre VLAN und den PVLAN-Trunk-Port konfigurieren, bevor Sie die sekundären VLANs konfigurieren.
-
Die Konfiguration eines VoIP-VLAN auf PVLAN-Schnittstellen wird nicht unterstützt.
-
Wenn das Multiple VLAN Registration Protocol (MVRP) auf dem PVLAN-Trunk-Port konfiguriert ist, muss die Konfiguration der sekundären VLANs und des PVLAN-Trunk-Ports mit demselben Commit-Vorgang festgelegt werden.
So konfigurieren Sie ein privates VLAN für mehrere Switches:
Informationen zum optionalen Aktivieren des Routings zwischen isolierten und Community-VLANs mithilfe einer gerouteten VLAN-Schnittstelle (RVI) anstelle eines promiskuitiven Ports, der mit einem Router verbunden ist, finden Sie unter Konfigurieren einer gerouteten VLAN-Schnittstelle in einem privaten VLAN auf einem Switch der EX-Serie.
Nur ein EX8200-Switch oder ein EX8200 Virtual Chassis unterstützen die Verwendung eines RVI zum Routing von Layer-3-Datenverkehr zwischen isolierten und Community-VLANs in einer PVLAN-Domäne.
Beispiel: Konfigurieren eines privaten VLAN auf einem einzelnen Switch mit ELS-Unterstützung
In diesem Beispiel wird Junos OS für Switches verwendet, die den Konfigurationsstil Enhanced Layer 2 Software (ELS) unterstützen. Wenn auf Ihrem EX-Switch Software ausgeführt wird, die ELS nicht unterstützt, finden Sie weitere Informationen unter Beispiel: Konfigurieren eines privaten VLAN auf einem einzelnen Switch der EX-Serie. ELS-Details finden Sie unter Verwenden der erweiterten Layer 2 Software CLI.
Private VLANs werden auf QFX5100-Switches und QFX10002-Switches mit Junos OS Version 15.1X53 nicht unterstützt.
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr oder die Kommunikation zwischen bekannten Hosts einzuschränken. Private VLANs (PVLANs) ermöglichen es Ihnen, eine Broadcast-Domäne (primäres VLAN) in mehrere isolierte Broadcast-Subdomänen (sekundäre VLANs) aufzuteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingebettet wird.
In diesem Beispiel wird beschrieben, wie Sie ein PVLAN auf einem einzelnen Switch erstellen:
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
Ein Junos OS Switch
Junos OS Version 14.1X53-D10 oder höher für Switches der EX-Serie
Junos OS Version 14.1X53-D15 oder höher für Switches der QFX-Serie
Übersicht und Topologie
Sie können Gruppen von Abonnenten isolieren, um die Sicherheit und Effizienz zu verbessern. In diesem Konfigurationsbeispiel wird anhand einer einfachen Topologie veranschaulicht, wie ein PVLAN mit einem primären VLAN und drei sekundären VLANs (einem isolierten VLAN und zwei Community-VLANs) erstellt wird.
Tabelle 6 listet die Schnittstellen der im Beispiel verwendeten Topologie auf.
| Schnittstelle | Beschreibung |
|---|---|
|
Promiskuitive Mitgliedsports |
|
HR-Community-VLAN-Mitgliederports |
|
Finance Community VLAN-Mitgliederports |
|
Isolierte Mitgliedsports |
Tabelle 7 listet die VLAN-IDs der im Beispiel verwendeten Topologie auf.
| VLAN-ID | Beschreibung |
|---|---|
|
Primäres VLAN |
|
HR-Community VLAN |
|
Finanz-Community VLAN |
|
Isoliertes VLAN |
Abbildung 16 zeigt die Topologie für dieses Beispiel.
der EX-Serie
Konfiguration
Sie können ein bestehendes VLAN als Grundlage für Ihr privates PVLAN verwenden und darin Subdomains erstellen. In diesem Beispiel wird im Rahmen der Prozedur ein primäres VLAN unter Verwendung des VLAN-Namens vlan-prierstellt.
Führen Sie die folgenden Aufgaben aus, um ein PVLAN zu konfigurieren:
CLI-Schnellkonfiguration
Um schnell ein PVLAN zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
[edit]
set vlans vlan-pri vlan-id 100
set vlans vlan-iso private-vlan isolated vlan-id 400
set vlans vlan-hr private-vlan community vlan-id 200
set vlans vlan-finance private-vlan community vlan-id 300
set vlans vlan-pri vlan-id 100 isolated-vlan vlan-iso community-vlan vlan-hr community-vlan vlan-finance
set interface ge-0/0/11 unit 0 family ethernet-switching interface-mode access vlan members vlan-hr
set interface ge-0/0/12 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-hr
set interface ge-0/0/13 unit 0 family ethernet-switching interface-mode access vlan members vlan-finance
set interface ge-0/0/14 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-finance
set interface ge-0/0/15 unit 0 family ethernet-switching interface-mode access vlan members vlan-iso
set interface ge-0/0/16 unit 0 family ethernet-switching interface-mode access vlan members vlan-iso
set interface ge-0/0/0 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-pri
set interface ge-1/0/0 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-pri
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie das PVLAN:
Erstellen Sie das primäre VLAN (in diesem Beispiel lautet vlan-prider Name ) des privaten VLANs:
[edit vlans]
 user@switch# set vlan-pri vlan-id 100
Erstellen Sie ein isoliertes VLAN und weisen Sie ihm eine VLAN-ID zu:
[edit vlans]
 user@switch# set vlan-iso private-vlan isolated vlan-id 400
Erstellen Sie das HR-Community-VLAN, und weisen Sie ihm eine VLAN-ID zu:
[edit vlans]
user@switch# set vlan-hr private-vlan community vlan-id 200
Erstellen Sie das Finanz-Community-VLAN, und weisen Sie ihm eine VLAN-ID zu:
[edit vlans]
user@switch# set vlan-finance private-vlan community vlan-id 300
Verknüpfen Sie die sekundären VLANs mit dem primären VLAN:
[edit vlans]
user@switch# set vlan-pri vlan-id 100 isolated-vlan vlan-iso community-vlan vlan-hr community-vlan vlan-finance
Stellen Sie die Schnittstellen auf die entsprechenden Schnittstellenmodi ein:
[edit interfaces]
user@switch# set ge-0/0/11 unit 0 family ethernet-switching interface-mode access vlan members vlan-hr
user@switch# set ge-0/0/12 unit 0 family ethernet-switching interface-mode access vlan members vlan-hr
user@switch# set ge-0/0/13 unit 0 family ethernet-switching interface-mode access vlan members vlan-finance
user@switch# set ge-0/0/14 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-finance
user@switch# set ge-0/0/15 unit 0 family ethernet-switching interface-mode access vlan members vlan-iso
user@switch# set ge-0/0/16 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-iso
Konfigurieren Sie eine Promiscuous-Trunk-Schnittstelle des primären VLANs. Diese Schnittstelle wird vom primären VLAN zur Kommunikation mit den sekundären VLANs verwendet.
user@switch# set ge-0/0/0 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-pri
Konfigurieren Sie eine andere Trunk-Schnittstelle (es handelt sich ebenfalls um eine Promiscuous-Schnittstelle) des primären VLANs, um das PVLAN mit dem Router zu verbinden.
user@switch# set ge-1/0/0 unit 0 family ethernet-switching interface-mode trunk vlan members vlan-pri
Beispiel: Konfigurieren eines privaten VLAN auf einem einzelnen Switch der QFX-Serie
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Mit der PVLAN-Funktion (Private VLAN) kann ein Administrator eine Broadcast-Domäne in mehrere isolierte Broadcast-Subdomänen aufteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingefügt wird.
In diesem Beispiel wird beschrieben, wie Sie ein PVLAN auf einem einzelnen Switch erstellen:
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
Ein QFX3500-Switch
Junos OS Version 12.1 oder höher für die QFX-Serie
Bevor Sie mit der Konfiguration eines PVLANs beginnen, stellen Sie sicher, dass Sie die erforderlichen VLANs erstellt und konfiguriert haben. Siehe .. /example/.. /topic-map/bridging-and-vlans.html#id-configuring-vlans-on-switches.
Übersicht und Topologie
In einem großen Büro mit mehreren Gebäuden und VLANs müssen Sie möglicherweise einige Arbeitsgruppen oder andere Endgeräte aus Sicherheitsgründen isolieren oder die Broadcast-Domäne partitionieren. Dieses Konfigurationsbeispiel zeigt eine einfache Topologie, um zu veranschaulichen, wie ein PVLAN mit einem primären VLAN und zwei Community-VLANs, eines für HR und eines für Finanzen, sowie zwei isolierten Ports erstellt wird – einer für den Mailserver und der andere für den Backup-Server.
Tabelle 8 listet die Einstellungen für die Beispieltopologie auf.
| Schnittstelle | Beschreibung |
|---|---|
|
Primäres VLAN ( |
|
Benutzer 1, HR-Community ( |
|
Benutzer 2, HR-Community ( |
|
Benutzer 3, Finanz-Community ( |
|
Benutzer 4, Finanz-Community ( |
|
Mailserver, isoliert ( |
|
Backup-Server, isoliert ( |
|
Primäres VLAN ( |
Konfiguration
CLI-Schnellkonfiguration
Um schnell ein PVLAN zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
[edit]
set vlans pvlan100 vlan-id 100
set interfaces ge-0/0/0 unit 0 family ethernet-switching port-mode trunk
set interfaces ge-0/0/0 unit 0 family ethernet-switching vlan members pvlan
set interfaces ge-1/0/0 unit 0 family ethernet-switching port-mode trunk
set interfaces ge-1/0/0 unit 0 family ethernet-switching vlan members pvlan
set interfaces ge-0/0/11 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/12 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/13 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/14 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/15 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/16 unit 0 family ethernet-switching port-mode access
set vlans pvlan100 pvlan
set vlans pvlan100 interface ge-0/0/0.0
set vlans pvlan100 interface ge-1/0/0.0
set vlans hr-comm interface ge-0/0/11.0
set vlans hr-comm interface ge-0/0/12.0
set vlans finance-comm interface ge-0/0/13.0
set vlans finance-comm interface ge-0/0/14.0
set vlans hr-comm primary-vlan pvlan100
set vlans finance-comm primary-vlan pvlan100
set pvlan100 interface ge-0/0/15.0 isolated
set pvlan100 interface ge-0/0/16.0 isolated
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie das PVLAN:
Legen Sie die VLAN-ID für das primäre VLAN fest:
[edit vlans]
user@switch# set pvlan vlan-id 100
Stellen Sie die Schnittstellen und Portmodi ein:
[edit interfaces]
user@switch# set ge-0/0/0 unit 0 family ethernet-switching port-mode trunk
user@switch# set ge-0/0/0 unit 0 family ethernet-switching vlan members pvlan
user@switch# set ge-1/0/0 unit 0 family ethernet-switching port-mode trunk
user@switch# set ge-1/0/0 unit 0 family ethernet-switching vlan members pvlan
user@switch# set ge-0/0/11 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/12 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/13 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/14 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/15 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/16 unit 0 family ethernet-switching port-mode access
Stellen Sie das primäre VLAN so ein, dass es kein lokales Switching hat:
Hinweis:Das primäre VLAN muss ein getaggtes VLAN sein.
 [edit vlans]
user@switch# set pvlan100 pvlan
Fügen Sie die Trunk-Schnittstellen zum primären VLAN hinzu:
 [edit vlans]
user@switch# set pvlan100 interface ge-0/0/0.0
 user@switch# set pvlan100 interface ge-1/0/0.0
Konfigurieren Sie für jedes sekundäre VLAN Zugriffsschnittstellen:
Hinweis:Es wird empfohlen, dass die sekundären VLANs nicht getaggte VLANs sind. Es beeinträchtigt die Funktion nicht, wenn Sie die sekundären VLANS mit Tags versehen. Die Tags werden jedoch nicht verwendet, wenn ein sekundäres VLAN auf einem einzelnen Switch konfiguriert ist.
 [edit vlans]
user@switch# set hr-comm interface ge-0/0/11.0
 user@switch# set hr-comm interface ge-0/0/12.0
 user@switch# set finance-comm interface ge-0/0/13.0
 user@switch# set finance-comm interface ge-0/0/14.0
Legen Sie für jedes Community-VLAN das primäre VLAN fest:
 [edit vlans]
user@switch# set hr-comm primary-vlan pvlan100
 user@switch# set finance-comm primary-vlan pvlan100
Konfigurieren Sie die isolierten Schnittstellen im primären VLAN:
 [edit vlans]
user@switch# set pvlan100 interface ge-0/0/15.0 isolated
 user@switch# set pvlan100 interface ge-0/0/16.0 isolated
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch#  show
interfaces {
    ge-0/0/0 {
        unit 0 {
            family ethernet-switching {
                port-mode trunk;
                vlan {
                    members pvlan100;
                }
            }
        }
    }
    ge-1/0/0 {
        unit 0 {
            family ethernet-switching;
        }
    }
    ge-0/0/11 {
        unit 0 {
            family ethernet-switching {
                port-mode access;
            }
        }
    }
    ge-0/0/12 {
        unit 0 {
            family ethernet-switching {
                port-mode access;
            }
        }
    }
    ge-0/0/13 {
        unit 0 {
            family ethernet-switching {
                port-mode access;
            }
        }
    }
    ge-0/0/14 {
        unit 0 {
            family ethernet-switching {
                port-mode access;
            }
        }
    }
vlans {
    finance-comm {
    interface {
        ge-0/0/13.0;
        ge-0/0/14.0;
    }
    primary-vlan pvlan100;
    }
    hr-comm {
        interface {
            ge-0/0/11.0;
            ge-0/0/12.0;
        }
        primary-vlan pvlan100;
    }
    pvlan100 {
        vlan-id 100;
        interface {
            ge-0/0/15.0;
            ge-0/0/16.0;
            ge-0/0/0.0;
            ge-1/0/0.0;
        }
        pvlan;
    }
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
Überprüfen, ob das private VLAN und die sekundären VLANs erstellt wurden
Zweck
Stellen Sie sicher, dass das primäre VLAN und die sekundären VLANs ordnungsgemäß auf dem Switch erstellt wurden.
Aktion
Verwenden Sie den show vlans folgenden Befehl:
user@switch> show vlans pvlan100 extensive
VLAN: pvlan100, Created at: Tue Sep 16 17:59:47 2008
802.1Q Tag: 100, Internal index: 18, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  6 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/11.0, untagged, access
      ge-0/0/12.0, untagged, access
      ge-0/0/13.0, untagged, access
      ge-0/0/14.0, untagged, access
      ge-0/0/15.0, untagged, access
      ge-0/0/16.0, untagged, access
      ge-1/0/0.0, tagged, trunk
Secondary VLANs: Isolated 2, Community  2
  Isolated VLANs :
      __pvlan_pvlan_ge-0/0/15.0__
      __pvlan_pvlan_ge-0/0/16.0__
  Community VLANs :
      finance-comm
      hr-comm
user@switch> show vlans hr-comm extensive
VLAN: hr-comm, Created at: Tue Sep 16 17:59:47 2008
Internal index: 22, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  2 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/11.0, untagged, access
      ge-0/0/12.0, untagged, access
      ge-1/0/0.0, tagged, trunk
user@switch> show vlans finance-comm extensive
VLAN: finance-comm, Created at: Tue Sep 16 17:59:47 2008
Internal index: 21, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  2 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/13.0, untagged, access
      ge-0/0/14.0, untagged, access
      ge-1/0/0.0, tagged, trunk
user@switch> show vlans __pvlan_pvlan_ge-0/0/15.0__ extensive
VLAN: __pvlan_pvlan_ge-0/0/15.0__, Created at: Tue Sep 16 17:59:47 2008
Internal index: 19, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  1 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/15.0, untagged, access
      ge-1/0/0.0, tagged, trunk
user@switch> show vlans __pvlan_pvlan_ge-0/0/16.0__ extensive
VLAN: __pvlan_pvlan_ge-0/0/16.0__, Created at: Tue Sep 16 17:59:47 2008
Internal index: 20, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  1 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/16.0, untagged, access
      ge-1/0/0.0, tagged, trunk
Bedeutung
Die Ausgabe zeigt, dass das primäre VLAN erstellt wurde, und identifiziert die damit verbundenen Schnittstellen und sekundären VLANs.
Beispiel: Konfiguration eines privaten VLAN auf einem einzelnen Switch der EX-Serie
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Die PVLAN-Funktion (Private VLAN) der Switches der EX-Serie ermöglicht es einem Administrator, eine Broadcast-Domäne in mehrere isolierte Broadcast-Subdomänen aufzuteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingefügt wird.
In diesem Beispiel wird beschrieben, wie ein PVLAN auf einem einzelnen Switch der EX-Serie erstellt wird:
Die Konfiguration eines Voice over IP (VoIP)-VLAN auf PVLAN-Schnittstellen wird nicht unterstützt.
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
Ein Switch der EX-Serie
Junos OS Version 9.3 oder höher für Switches der EX-Serie
Bevor Sie mit der Konfiguration eines PVLANs beginnen, stellen Sie sicher, dass Sie die erforderlichen VLANs erstellt und konfiguriert haben.
Übersicht und Topologie
In einem großen Büro mit mehreren Gebäuden und VLANs müssen Sie möglicherweise einige Arbeitsgruppen oder andere Endgeräte aus Sicherheitsgründen isolieren oder die Broadcast-Domäne partitionieren. Dieses Konfigurationsbeispiel zeigt eine einfache Topologie, um zu veranschaulichen, wie ein PVLAN mit einem primären VLAN und zwei Community-VLANs, eines für HR und eines für Finanzen, sowie zwei isolierten Ports erstellt wird – einer für den Mailserver und der andere für den Backup-Server.
Tabelle 9 listet die Einstellungen für die Beispieltopologie auf.
| Schnittstelle | Beschreibung |
|---|---|
GE-0/0/0.0 |
Primäres VLAN (vlan1) Trunk-Interface |
GE-0/0/11.0 |
Benutzer 1, HR-Community (hr-comm) |
GE-0/0/12.0 |
Benutzer 2, HR-Community (hr-comm) |
GE-0/0/13.0 |
Benutzer 3, Finanz-Community (finance-comm) |
GE-0/0/14.0 |
Benutzer 4, Finanz-Community (finance-comm) |
GE-0/0/15.0 |
Mailserver, isoliert (isoliert) |
GE-0/0/16.0 |
Backup-Server, isoliert (isoliert) |
GE-1/0/0.0 |
Primäres VLAN ( PVLAN) Trunk-Interface |
Abbildung 17 zeigt die Topologie für dieses Beispiel.
der EX-Serie
Konfiguration
Führen Sie die folgenden Aufgaben aus, um ein PVLAN zu konfigurieren:
CLI-Schnellkonfiguration
Um schnell ein PVLAN zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Switch-Terminal-Fenster ein:
[edit]
set vlans vlan1 vlan-id 1000
set interfaces ge-0/0/0 unit 0 family ethernet-switching port-mode trunk
set interfaces ge-0/0/0 unit 0 family ethernet-switching vlan members vlan1
set interfaces ge-1/0/0 unit 0 family ethernet-switching port-mode trunk
set interfaces ge-1/0/0 unit 0 family ethernet-switching vlan members vlan1
set interfaces ge-0/0/11 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/12 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/13 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/14 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/15 unit 0 family ethernet-switching port-mode access
set interfaces ge-0/0/16 unit 0 family ethernet-switching port-mode access
set vlans vlan1 no-local-switching
set vlans vlan1 interface ge-0/0/0.0
set vlans vlan1 interface ge-1/0/0.0
set vlans hr-comm vlan-id 400
set vlans hr-comm interface ge-0/0/11.0
set vlans hr-comm interface ge-0/0/12.0
set vlans finance-comm vlan-id 300
set vlans finance-comm interface ge-0/0/13.0
set vlans finance-comm interface ge-0/0/14.0
set vlans hr-comm primary-vlan vlan1
set vlans finance-comm primary-vlan vlan1
set vlans vlan1 interface ge-0/0/15.0
set vlans vlan1 interface ge-0/0/16.0
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie das PVLAN:
Legen Sie die VLAN-ID für das primäre VLAN fest:
[edit vlans]
user@switch# set vlan1 vlan-id 1000
Stellen Sie die Schnittstellen und Portmodi ein:
[edit interfaces]
user@switch# set ge-0/0/0 unit 0 family ethernet-switching port-mode trunk
user@switch# set ge-0/0/0 unit 0 family ethernet-switching vlan members pvlan
user@switch# set ge-1/0/0 unit 0 family ethernet-switching port-mode trunk
user@switch# set ge-1/0/0 unit 0 family ethernet-switching vlan members vlan1
user@switch# set ge-0/0/11 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/12 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/13 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/14 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/15 unit 0 family ethernet-switching port-mode access
user@switch# set ge-0/0/16 unit 0 family ethernet-switching port-mode access
Stellen Sie das primäre VLAN so ein, dass es kein lokales Switching hat:
Hinweis:Das primäre VLAN muss ein getaggtes VLAN sein.
 [edit vlans]
user@switch# set vlan1 no-local-switching
Fügen Sie die Trunk-Schnittstellen zum primären VLAN hinzu:
 [edit vlans]
user@switch# set vlan1 interface ge-0/0/0.0
 user@switch# set vlan1 interface ge-1/0/0.0
Konfigurieren Sie für jedes sekundäre VLAN die VLAN-IDs und die Zugriffsschnittstellen:
Hinweis:Es wird empfohlen, dass die sekundären VLANs nicht getaggte VLANs sind. Es beeinträchtigt die Funktion nicht, wenn Sie die sekundären VLANS mit Tags versehen. Die Tags werden jedoch nicht verwendet, wenn ein sekundäres VLAN auf einem einzelnen Switch konfiguriert ist.
 [edit vlans]
user@switch# set hr-comm vlan-id 400
user@switch# set hr-comm interface ge-0/0/11.0
 user@switch# set hr-comm interface ge-0/0/12.0
 user@switch# set finance-comm vlan-id 300
 user@switch# set finance-comm interface ge-0/0/13.0
 user@switch# set finance-comm interface ge-0/0/14.0
Legen Sie für jedes Community-VLAN das primäre VLAN fest:
 [edit vlans]
user@switch# set hr-comm primary-vlan vlan1
 user@switch# set finance-comm primary-vlan vlan1
Fügen Sie jede isolierte Schnittstelle zum primären VLAN hinzu:
 [edit vlans]
user@switch# set vlan1 interface ge-0/0/15.0
 user@switch# set vlan1 interface ge-0/0/16.0
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch#  show
interfaces {
    ge-0/0/0 {
        unit 0 {
            family ethernet-switching {
                port-mode trunk;
                vlan {
                    members vlan1;
                }
            }
        }
    }
    ge-1/0/0 {
        unit 0 {
            family ethernet-switching {
                port-mode trunk;
                vlan {
                    members vlan1;
                }
            }
        }
    }
    ge-0/0/11 {
        unit 0 {
            family ethernet-switching {
                port-mode access;
            }
        }
    }
    ge-0/0/12 {
        unit 0 {
            family ethernet-switching {
                port-mode access;
            }
        }
    }
    ge-0/0/13 {
        unit 0 {
            family ethernet-switching {
                port-mode access;
            }
        }
    }
    ge-0/0/14 {
        unit 0 {
            family ethernet-switching {
                port-mode access;
            }
        }
    }
vlans {
    finance-comm {
        vlan-id 300;
        interface {
            ge-0/0/13.0;
            ge-0/0/14.0;
        }
        primary-vlan vlan1;
    }
    hr-comm {
        vlan-id 400;
        interface {
            ge-0/0/11.0;
            ge-0/0/12.0;
        }
        primary-vlan vlan1;
    }
    vlan1 {
        vlan-id 1000;
        interface {
            ge-0/0/15.0;
            ge-0/0/16.0;
            ge-0/0/0.0;
            ge-1/0/0.0;
        }
        no-local-switching;
    }
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
Überprüfen, ob das private VLAN und die sekundären VLANs erstellt wurden
Zweck
Stellen Sie sicher, dass das primäre VLAN und die sekundären VLANs ordnungsgemäß auf dem Switch erstellt wurden.
Aktion
Verwenden Sie den show vlans folgenden Befehl:
user@switch> show vlans vlan1 extensive
VLAN: vlan1, Created at: Tue Sep 16 17:59:47 2008
802.1Q Tag: 1000, Internal index: 18, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  6 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/11.0, untagged, access
      ge-0/0/12.0, untagged, access
      ge-0/0/13.0, untagged, access
      ge-0/0/14.0, untagged, access
      ge-0/0/15.0, untagged, access
      ge-0/0/16.0, untagged, access
      ge-1/0/0.0, tagged, trunk
Secondary VLANs: Isolated 2, Community  2
  Isolated VLANs :
      __vlan1_vlan1_ge-0/0/15.0__
      __vlan1_vlan1_ge-0/0/16.0__
  Community VLANs :
      finance-comm
      hr-comm
user@switch> show vlans hr-comm extensive
VLAN: hr-comm, Created at: Tue Sep 16 17:59:47 2008
802.1Q Tag: 400,Internal index: 22, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: vlan1
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  2 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/11.0, untagged, access
      ge-0/0/12.0, untagged, access
      ge-1/0/0.0, tagged, trunk
user@switch> show vlans finance-comm extensive
VLAN: finance-comm, Created at: Tue Sep 16 17:59:47 2008
802.1Q Tag: 300,Internal index: 21, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: vlan1
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  2 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/13.0, untagged, access
      ge-0/0/14.0, untagged, access
      ge-1/0/0.0, tagged, trunk
user@switch> show vlans __vlan1_vlan1_ge-0/0/15.0__ extensive
VLAN: __vlan1_vlan1_ge-0/0/15.0__, Created at: Tue Sep 16 17:59:47 2008
Internal index: 19, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: vlan1
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  1 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/15.0, untagged, access
      ge-1/0/0.0, tagged, trunk
user@switch> show vlans __vlan1_vlan1_ge-0/0/16.0__ extensive
VLAN: __vlan1_vlan1_ge-0/0/16.0__, Created at: Tue Sep 16 17:59:47 2008
Internal index: 20, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: vlan1
Protocol: Port Mode
Number of interfaces: Tagged 2 (Active = 0), Untagged  1 (Active = 0)
      ge-0/0/0.0, tagged, trunk
      ge-0/0/16.0, untagged, access
      ge-1/0/0.0, tagged, trunk
Bedeutung
Die Ausgabe zeigt, dass das primäre VLAN erstellt wurde, und identifiziert die damit verbundenen Schnittstellen und sekundären VLANs.
Beispiel: Konfiguration eines privaten VLANs, das sich über mehrere QFX-Switches erstreckt
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Mit der PVLAN-Funktion (Private VLAN) kann ein Administrator eine Broadcast-Domäne in mehrere isolierte Broadcast-Subdomänen aufteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingefügt wird. Ein PVLAN kann sich über mehrere Switches erstrecken.
In diesem Beispiel wird beschrieben, wie ein PVLAN erstellt wird, das sich über mehrere Switches erstreckt. In diesem Beispiel wird ein primäres PVLAN mit mehreren sekundären VLANs erstellt:
- Anforderungen
- Übersicht und Topologie
- PVLAN auf Switch 1 konfigurieren
- PVLAN auf Switch 2 konfigurieren
- PVLAN auf Switch 3 konfigurieren
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
Drei QFX3500-Geräte
Junos OS Version 12.1 oder höher für die QFX-Serie
Bevor Sie mit der Konfiguration eines PVLANs beginnen, stellen Sie sicher, dass Sie die erforderlichen VLANs erstellt und konfiguriert haben. Siehe .. /example/.. /topic-map/bridging-and-vlans.html#id-configuring-vlans-on-switches.
Übersicht und Topologie
In einem großen Büro mit mehreren Gebäuden und VLANs müssen Sie möglicherweise einige Arbeitsgruppen oder andere Endgeräte aus Sicherheitsgründen isolieren oder die Broadcast-Domäne partitionieren. Dieses Konfigurationsbeispiel zeigt, wie ein PVLAN erstellt wird, das mehrere QFX-Geräte umfasst, wobei ein primäres VLAN zwei Community-VLANs (eines für HR und eines für Finanzen) und ein isoliertes Interswitch-VLAN (für den Mailserver, den Backup-Server und den CVS-Server) enthält. Das PVLAN besteht aus drei Switches, zwei Access-Switches und einem Distribution-Switch. Das PVLAN ist über einen Promiscuous-Port, der auf dem Distribution-Switch konfiguriert ist, mit einem Router verbunden.
Die isolierten Ports an Switch 1 und an Switch 2 verfügen nicht über Layer-2-Konnektivität miteinander, obwohl sie in derselben Domäne enthalten sind. Siehe Grundlegendes zu privaten VLANs.
Abbildung 18 zeigt die Topologie für dieses Beispiel – zwei Zugriffs-Switches, die mit einem Distribution-Switch verbunden sind, der (über einen promiskuitiven Port) eine Verbindung zum Router hat.
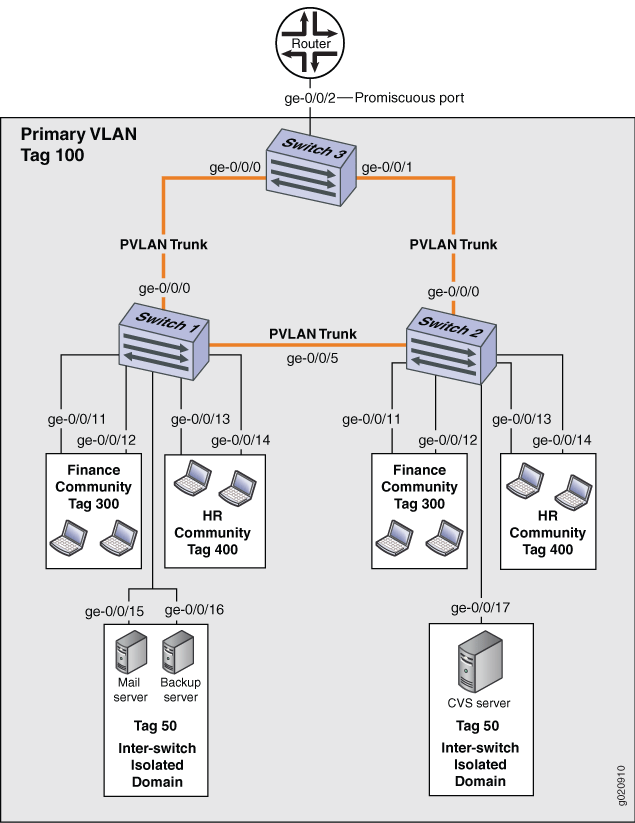
In den Tabellen 10, 11 und 12 sind die Einstellungen für die Beispieltopologie aufgeführt.
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
Primäres VLAN, Tag 100 Isolations-VLAN-ID, Tag 50Finanzkommunikation, Tag 300HR-Comm, Tag 400 |
PVLAN Trunk-Schnittstellen |
ge-0/0/0.0, verbindet Switch 1 mit Switch 3 GE-0/0/5.0, verbindet Switch 1 mit Switch 2 |
Isolierte Schnittstellen im primären VLAN |
GE-0/0/15.0, Mailserver GE-0/0/16.0, Backup-Server |
Schnittstellen im VLAN finance-com |
GE-0/0/11.0 GE-0/0/12.0 |
Schnittstellen in VLAN hr-comm |
GE-0/0/13.0 GE-0/0/14.0 |
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
Primäres VLAN, Tag 100 Isolations-VLAN-ID, Tag 50Finanzkommunikation, Tag 300HR-Comm, Tag 400 |
PVLAN Trunk-Schnittstellen |
ge-0/0/0.0, verbindet Switch 2 mit Switch 3 GE-0/0/5.0, verbindet Switch 2 mit Switch 1 |
Isolierte Schnittstelle im primären VLAN |
ge-0/0/17.0, CVS-Server |
Schnittstellen im VLAN finance-com |
GE-0/0/11.0 GE-0/0/12.0 |
Schnittstellen in VLAN hr-comm |
GE-0/0/13.0 GE-0/0/14.0 |
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
Primäres VLAN, Tag 100 Isolations-VLAN-ID, Tag 50Finanzkommunikation, Tag 300HR-Comm, Tag 400 |
PVLAN Trunk-Schnittstellen |
ge-0/0/0.0, verbindet Switch 3 mit Switch 1 ge-0/0/1.0, verbindet Switch 3 mit Switch 2 |
Promiskuitiver Port |
ge-0/0/2, verbindet das PVLAN mit dem Router
Hinweis:
Sie müssen den Trunk-Port, der das PVLAN mit einem anderen Switch oder Router außerhalb des PVLANs verbindet, als Mitglied des PVLAN konfigurieren, wodurch er implizit als Promiscuous-Port konfiguriert wird. |
Topologie
PVLAN auf Switch 1 konfigurieren
Bei der Konfiguration eines PVLAN auf mehreren Switches gelten die folgenden Regeln:
Das primäre VLAN muss ein getaggtes VLAN sein. Es wird empfohlen, zuerst das primäre VLAN zu konfigurieren.
Wenn Sie eine Community-VLAN-ID konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren. Außerdem müssen Sie das primäre VLAN mit der pvlan-Anweisung als privat konfigurieren.
Wenn Sie eine Isolations-VLAN-ID konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren.
CLI-Schnellkonfiguration
Um schnell ein PVLAN mit mehreren Switches zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster von Switch 1 ein:
[edit]
set vlans finance-comm vlan-id 300
set vlans finance-comm interface ge-0/0/11.0
set vlans finance-comm interface ge-0/0/12.0
set vlans finance-comm primary-vlan pvlan100
set vlans hr-comm vlan-id 400
set vlans hr-comm interface ge-0/0/13.0
set vlans hr-comm interface ge-0/0/14.0
set vlans hr-comm primary-vlan pvlan100
set vlans pvlan100 vlan-id 100
set vlans pvlan100  interface ge-0/0/15.0
set vlans pvlan100  interface ge-0/0/16.0
set vlans pvlan100 interface ge-0/0/0.0 pvlan-trunk
set vlans pvlan100 interface ge-0/0/5.0 pvlan-trunk
set vlans pvlan100 pvlan
set vlans pvlan100 pvlan isolation-vlan-id 50
set pvlan100 interface ge-0/0/15.0 isolated
set pvlan100 interface ge-0/0/16.0 isolated
Vorgehensweise
Schritt-für-Schritt-Anleitung
Legen Sie die VLAN-ID für das primäre VLAN fest:
[edit vlans]
user@switch# set pvlan100 vlan-id 100
Stellen Sie die PVLAN-Trunk-Schnittstellen so ein, dass dieses VLAN über benachbarte Switches hinweg verbunden wird:
[edit vlans]
user@switch# set pvlan100 interface ge-0/0/0.0 pvlan-trunk
user@switch# set pvlan100 interface ge-0/0/5.0 pvlan-trunk
Legen Sie das primäre VLAN auf privat und ohne lokales Switching fest:
 [edit vlans]
user@switch# set pvlan100 pvlan
Legen Sie die VLAN-ID für das Finanz-Kommunikations-Community-VLAN fest, das die Switches umfasst:
[edit vlans]
user@switch# set finance-comm vlan-id 300
Konfigurieren Sie die Zugriffsschnittstellen für das Finance-Comm-VLAN :
 [edit vlans]
user@switch# set finance-comm interface ge-0/0/11.0
user@switch# set finance-comm interface ge-0/0/12.0
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, finance-comm :
[edit vlans]
user@switch# set vlans finance-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das HR-Community-VLAN fest, das die Switches umfasst.
[edit vlans]
user@switch# set hr-comm vlan-id 400
Konfigurieren Sie Zugriffsschnittstellen für das hr-comm VLAN:
 [edit vlans]
user@switch# set hr-comm interface ge-0/0/13.0
 user@switch# set hr-comm interface ge-0/0/14.0
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, hr-comm:
[edit vlans]
user@switch# set vlans hr-comm primary-vlan pvlan100
Legen Sie die isolierte Interswitch-ID fest, um eine isolierte Interswitch-Domäne zu erstellen, die sich über die Switches erstreckt:
[edit vlans]
user@switch# set pvlan100 pvlan isolation-vlan-id 50
Konfigurieren Sie die isolierten Schnittstellen im primären VLAN:
 [edit vlans]
user@switch# set pvlan100 interface ge-0/0/15.0 isolated
 user@switch# set pvlan100 interface ge-0/0/16.0 isolated
Hinweis:Wenn Sie einen isolierten Port konfigurieren, schließen Sie ihn als Mitglied des primären VLANs ein, aber konfigurieren Sie ihn nicht als Mitglied eines Community-VLANs.
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
    finance-comm {
        vlan-id 300;
        interface {
            ge-0/0/11.0;
            ge-0/0/12.0;
        }
        primary-vlan pvlan100;
    }
    hr-comm {
        vlan-id 400;
        interface {
            ge-0/0/13.0;
            ge-0/0/14.0;
        }
        primary-vlan pvlan100;
    }
    pvlan100 {
        vlan-id 100;
        interface {
            ge-0/0/15.0;
            ge-0/0/16.0;
            ge-0/0/0.0 {
                pvlan-trunk;
            }
            ge-0/0/5.0 {
                pvlan-trunk;
            }
        }
        pvlan;
        isolation-vlan-id 50;
    }
}
PVLAN auf Switch 2 konfigurieren
CLI-Schnellkonfiguration
Um schnell ein privates VLAN mit mehreren Switches zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster von Switch 2 ein:
Die Konfiguration von Switch 2 ist identisch mit der Konfiguration von Switch 1, mit Ausnahme der Schnittstelle in der isolierten Interswitch-Domäne. Für Switch 2 ist die Schnittstelle ge-0/0/17.0.
[edit]
set vlans finance-comm vlan-id 300
set vlans finance-comm interface ge-0/0/11.0
set vlans finance-comm interface ge-0/0/12.0
set vlans finance-comm primary-vlan pvlan100
set vlans hr-comm vlan-id 400
set vlans hr-comm interface ge-0/0/13.0
set vlans hr-comm interface ge-0/0/14.0
set vlans hr-comm primary-vlan pvlan100
set vlans pvlan100 vlan-id 100
set vlans pvlan100  interface ge-0/0/17.0
set vlans pvlan100 interface ge-0/0/0.0 pvlan-trunk
set vlans pvlan100 interface ge-0/0/5.0 pvlan-trunk
set vlans pvlan100 pvlan
set vlans pvlan100 pvlan isolation-vlan-id 50
set pvlan100 interface ge-0/0/17.0 isolated
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie ein PVLAN auf Switch 2, das sich über mehrere Switches erstreckt:
Legen Sie die VLAN-ID für das Finanz-Kommunikations-Community-VLAN fest, das die Switches umfasst:
[edit vlans]
user@switch# set finance-comm vlan-id 300
Konfigurieren Sie die Zugriffsschnittstellen für das Finance-Comm-VLAN :
 [edit vlans]
user@switch# set finance-comm interface ge-0/0/11.0
user@switch# set finance-comm interface ge-0/0/12.0
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, finance-comm:
[edit vlans]
user@switch# set vlans finance-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das HR-Community-VLAN fest, das die Switches umfasst.
[edit vlans]
user@switch# set hr-comm vlan-id 400
Konfigurieren Sie Zugriffsschnittstellen für das hr-comm VLAN:
 [edit vlans]
user@switch# set hr-comm interface ge-0/0/13.0
 user@switch# set hr-comm interface ge-0/0/14.0
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, hr-comm:
[edit vlans]
user@switch# set vlans hr-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das primäre VLAN fest:
[edit vlans]
user@switch# set pvlan100 vlan-id 100
Legen Sie die PVLAN-Trunk-Schnittstellen fest, die dieses VLAN über benachbarte Switches hinweg verbinden:
[edit vlans]
user@switch# set pvlan100 interface ge-0/0/0.0 pvlan-trunk
user@switch# set  pvlan100 interface ge-0/0/5.0 pvlan-trunk
Legen Sie das primäre VLAN auf privat und ohne lokales Switching fest:
 [edit vlans]
user@switch# set pvlan100 pvlan
Legen Sie die isolierte Interswitch-ID fest, um eine isolierte Interswitch-Domäne zu erstellen, die sich über die Switches erstreckt:
[edit vlans]
user@switch# set pvlan100 pvlan isolation-vlan-id 50
Hinweis:Um einen isolierten Port zu konfigurieren, schließen Sie ihn als eines der Mitglieder des primären VLANs ein, aber konfigurieren Sie ihn nicht als zu einem der Community-VLANs gehörend.
Konfigurieren Sie die isolierte Schnittstelle im primären VLAN:
 [edit vlans]
user@switch# set pvlan100 interface ge-0/0/17.0 isolated
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
    finance-comm {
        vlan-id 300;
        interface {
            ge-0/0/11.0;
            ge-0/0/12.0;
        }
        primary-vlan pvlan100;
    }
    hr-comm {
        vlan-id 400;
        interface {
            ge-0/0/13.0;
            ge-0/0/14.0;
        }
        primary-vlan pvlan100;
    }
    pvlan100 {
        vlan-id 100;
        interface {
            ge-0/0/15.0;
            ge-0/0/16.0;
            ge-0/0/0.0 {
                pvlan-trunk;
            }
            ge-0/0/5.0 {
                pvlan-trunk;
            }
            ge-0/0/17.0;
        }
        pvlan;
        isolation-vlan-id 50;
    }
}
PVLAN auf Switch 3 konfigurieren
CLI-Schnellkonfiguration
Um Switch 3 schnell als Distribution-Switch dieses PVLANs zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Terminalfenster von Switch 3 ein:
Die Schnittstelle ge-0/0/2.0 ist ein Trunk-Port, der das PVLAN mit einem Router verbindet.
[edit]
set vlans finance-comm vlan-id 300
set vlans finance-comm primary-vlan pvlan100
set vlans hr-comm vlan-id 400
set vlans hr-comm primary-vlan pvlan100
set vlans pvlan100 vlan-id 100
set vlans pvlan100 interface ge-0/0/0.0 pvlan-trunk
set vlans pvlan100 interface ge-0/0/1.0 pvlan-trunk
set vlans pvlan100 pvlan
set vlans pvlan100 pvlan isolation-vlan-id 50
Vorgehensweise
Schritt-für-Schritt-Anleitung
Gehen Sie wie folgt vor, um Switch 3 so zu konfigurieren, dass er als Verteilungs-Switch für dieses PVLAN fungiert:
Legen Sie die VLAN-ID für das Finanz-Kommunikations-Community-VLAN fest, das die Switches umfasst:
[edit vlans]
user@switch# finance-comm vlan-id 300
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, finance-comm:
[edit vlans]
user@switch# set vlans finance-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das HR-Community-VLAN fest, das die Switches umfasst:
[edit vlans]
user@switch# set hr-comm vlan-id 400
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, hr-comm:
[edit vlans]
user@switch# set vlans hr-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das primäre VLAN fest:
[edit vlans]
user@switch# set pvlan100 vlan-id 100
Legen Sie die PVLAN-Trunk-Schnittstellen fest, die dieses VLAN über benachbarte Switches hinweg verbinden:
[edit vlans]
user@switch# set pvlan100 interface ge-0/0/0.0 pvlan-trunk
user@switch# set pvlan100 interface ge-0/0/5.0 pvlan-trunk
Legen Sie das primäre VLAN auf privat und ohne lokales Switching fest:
 [edit vlans]
user@switch# set pvlan100 pvlan
Legen Sie die isolierte Interswitch-ID fest, um eine isolierte Interswitch-Domäne zu erstellen, die sich über die Switches erstreckt:
[edit vlans]
user@switch# set pvlan100 pvlan isolation-vlan-id 50
Hinweis:Um einen isolierten Port zu konfigurieren, schließen Sie ihn als eines der Mitglieder des primären VLANs ein, aber konfigurieren Sie ihn nicht als zu einem der Community-VLANs gehörend.
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
    finance-comm {
        vlan-id 300;
        primary-vlan pvlan100;
    }
    hr-comm {
        vlan-id 400;
        primary-vlan pvlan100;
    }
    pvlan100 {
        vlan-id 100;
        interface {
            ge-0/0/0.0 {
                pvlan-trunk;
            }
            ge-0/0/1.0 {
                pvlan-trunk;
            }
            ge-0/0/2.0;
        }
        pvlan;
        isolation-vlan-id 50;
    }
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 1 erstellt wurden
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 2 erstellt wurden
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 3 erstellt wurden
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 1 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die mehrere Switches umfasst, auf Switch 1 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_ge-0/0/15.0__, Created at: Thu Sep 16 23:15:27 2010
Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  1 (Active = 1)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/15.0*, untagged, access

VLAN: __pvlan_pvlan100_ge-0/0/16.0__, Created at: Thu Sep 16 23:15:27 2010
Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  1 (Active = 1)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/16.0*, untagged, access

VLAN: __pvlan_pvlan100_isiv__, Created at: Thu Sep 16 23:15:27 2010
802.1Q Tag: 50, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk

VLAN: default, Created at: Thu Sep 16 03:03:18 2010
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged  0 (Active = 0)

VLAN: finance-comm, Created at: Thu Sep 16 23:15:27 2010
802.1Q Tag: 300, Internal index: 8, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  2 (Active = 2)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/11.0*, untagged, access
      ge-0/0/12.0*, untagged, access

VLAN: hr-comm, Created at: Thu Sep 16 23:15:27 2010
802.1Q Tag: 400, Internal index: 9, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  2 (Active = 2)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/13.0*, untagged, access
      ge-0/0/14.0*, untagged, access

VLAN: pvlan100, Created at: Thu Sep 16 23:15:27 2010
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  6 (Active = 6)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/11.0*, untagged, access
      ge-0/0/12.0*, untagged, access
      ge-0/0/13.0*, untagged, access
      ge-0/0/14.0*, untagged, access
      ge-0/0/15.0*, untagged, access
      ge-0/0/16.0*, untagged, access
Secondary VLANs: Isolated 2, Community  2, Inter-switch-isolated  1
  Isolated VLANs :
      __pvlan_pvlan100_ge-0/0/15.0__
      __pvlan_pvlan100_ge-0/0/16.0__
  Community VLANs :
      finance-comm
      hr-comm
  Inter-switch-isolated VLAN :
      __pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass ein PVLAN auf Switch 1 erstellt wurde und dass es zwei isolierte VLANs, zwei Community-VLANs und ein isoliertes Interswitch-VLAN umfasst. Das Vorhandensein der Felder pvlan-trunk und Inter-switch-isolated weist darauf hin, dass dieses PVLAN mehr als einen Switch umfasst.
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 2 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die sich über mehrere Switches erstreckt, auf Switch 2 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_ge-0/0/17.0__, Created at: Thu Sep 16 23:19:22 2010
Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  1 (Active = 1)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/17.0*, untagged, access

VLAN: __pvlan_pvlan100_isiv__, Created at: Thu Sep 16 23:19:22 2010
802.1Q Tag: 50, Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk

VLAN: default, Created at: Thu Sep 16 03:03:18 2010
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged  0 (Active = 0)

VLAN: finance-comm, Created at: Thu Sep 16 23:19:22 2010
802.1Q Tag: 300, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  2 (Active = 2)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/11.0*, untagged, access
      ge-0/0/12.0*, untagged, access

VLAN: hr-comm, Created at: Thu Sep 16 23:19:22 2010
802.1Q Tag: 400, Internal index: 8, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  2 (Active = 2)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/13.0*, untagged, access
      ge-0/0/14.0*, untagged, access

VLAN: pvlan100, Created at: Thu Sep 16 23:19:22 2010
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  5 (Active = 5)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/5.0*, tagged, trunk, pvlan-trunk
      ge-0/0/11.0*, untagged, access
      ge-0/0/12.0*, untagged, access
      ge-0/0/13.0*, untagged, access
      ge-0/0/14.0*, untagged, access
      ge-0/0/17.0*, untagged, access
Secondary VLANs: Isolated 1, Community  2, Inter-switch-isolated  1
  Isolated VLANs :
      __pvlan_pvlan100_ge-0/0/17.0__
  Community VLANs :
      finance-comm
      hr-comm
  Inter-switch-isolated VLAN :
      __pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass ein PVLAN auf Switch 2 erstellt wurde und dass es ein isoliertes VLAN, zwei Community-VLANs und ein isoliertes Interswitch-VLAN umfasst. Das Vorhandensein der Felder pvlan-trunk und Inter-switch-isolated weist darauf hin, dass dieses PVLAN mehr als einen Switch umfasst. Wenn Sie diesen Ausgang mit dem Ausgang von Switch 1 vergleichen, können Sie sehen, dass beide Switches zum selben PVLAN (pvlan100) gehören.
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 3 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die sich über mehrere Switches erstreckt, auf Switch 3 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_isiv__, Created at: Thu Sep 16 23:22:40 2010
802.1Q Tag: 50, Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/1.0*, tagged, trunk, pvlan-trunk

VLAN: default, Created at: Thu Sep 16 03:03:18 2010
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged  0 (Active = 0)

VLAN: finance-comm, Created at: Thu Sep 16 23:22:40 2010
802.1Q Tag: 300, Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/1.0*, tagged, trunk, pvlan-trunk

VLAN: hr-comm, Created at: Thu Sep 16 23:22:40 2010
802.1Q Tag: 400, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/1.0*, tagged, trunk, pvlan-trunk

VLAN: pvlan100, Created at: Thu Sep 16 23:22:40 2010
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      ge-0/0/0.0*, tagged, trunk, pvlan-trunk
      ge-0/0/1.0*, tagged, trunk, pvlan-trunk
Secondary VLANs: Isolated 0, Community  2, Inter-switch-isolated  1
  Community VLANs :
      finance-comm
      hr-comm
  Inter-switch-isolated VLAN :
      __pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass das PVLAN (pvlan100) auf Switch 3 konfiguriert ist und keine isolierten VLANs, zwei Community-VLANs und ein isoliertes Interswitch-VLAN enthält. Switch 3 fungiert jedoch als Distribution-Switch, sodass der Ausgang keine Zugriffsschnittstellen innerhalb des PVLANs umfasst. Es werden nur die pvlan-trunk-Schnittstellen angezeigt, die pvlan100 von Switch 3 mit den anderen Switches (Switch 1 und Switch 2) im selben PVLAN verbinden.
Beispiel: Konfiguration eines privaten VLANs, das mehrere Switches mit einer IRB-Schnittstelle umfasst
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Mit der PVLAN-Funktion (Private VLAN) kann ein Administrator eine Broadcast-Domäne in mehrere isolierte Broadcast-Subdomänen aufteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingefügt wird. Ein PVLAN kann sich über mehrere Switches erstrecken. In diesem Beispiel wird beschrieben, wie ein PVLAN erstellt wird, das sich über mehrere Switches erstreckt. In diesem Beispiel wird ein primäres PVLAN mit mehreren sekundären VLANs erstellt.
Genau wie normale VLANs sind PVLANs auf Layer 2 isoliert und erfordern normalerweise die Verwendung eines Layer-3-Geräts , wenn Sie Datenverkehr routen möchten. Ab Junos OS 14.1X53-D30 können Sie eine integrierte Routing- und Bridging-Schnittstelle (IRB) verwenden, um Layer-3-Datenverkehr zwischen Geräten zu leiten, die mit einem PVLAN verbunden sind. Die Verwendung einer IRB-Schnittstelle auf diese Weise kann es den Geräten im PVLAN auch ermöglichen, auf Layer 3 mit Geräten in anderen Community- oder isolierten VLANs oder mit Geräten außerhalb des PVLANs zu kommunizieren. In diesem Beispiel wird auch gezeigt, wie eine IRB-Schnittstelle in eine PVLAN-Konfiguration eingebunden wird.
- Anforderungen
- Übersicht und Topologie
- Übersicht über die Konfiguration
- PVLAN auf Switch 1 konfigurieren
- PVLAN auf Switch 2 konfigurieren
- PVLAN auf Switch 3 konfigurieren
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
Drei Switches der QFX-Serie oder EX4600
Junos OS-Version mit PVLAN für QFX-Serie oder EX4600
Übersicht und Topologie
In einem großen Büro mit mehreren Gebäuden und VLANs müssen Sie möglicherweise einige Arbeitsgruppen oder andere Endgeräte aus Sicherheitsgründen isolieren oder die Broadcast-Domäne partitionieren. Dieses Konfigurationsbeispiel zeigt, wie ein PVLAN erstellt wird, das mehrere Switches umfasst, wobei ein primäres VLAN zwei Community-VLANs enthält (eines für HR und eines für Finanzen) und ein isoliertes Interswitch-VLAN (für den Mailserver, den Backup-Server und den CVS-Server). Das PVLAN besteht aus drei Switches: zwei Zugangs-Switches und einem Distribution-Switch. Die Geräte im PVLAN sind auf Layer 3 über eine auf dem Distribution-Switch konfigurierte IRB-Schnittstelle miteinander und mit Geräten außerhalb des PVLANs verbunden.
Die isolierten Ports an Switch 1 und an Switch 2 verfügen nicht über Layer-2-Konnektivität miteinander, obwohl sie in derselben Domäne enthalten sind. Siehe Grundlegendes zu privaten VLANs.
Abbildung 19 zeigt die Topologie für dieses Beispiel.
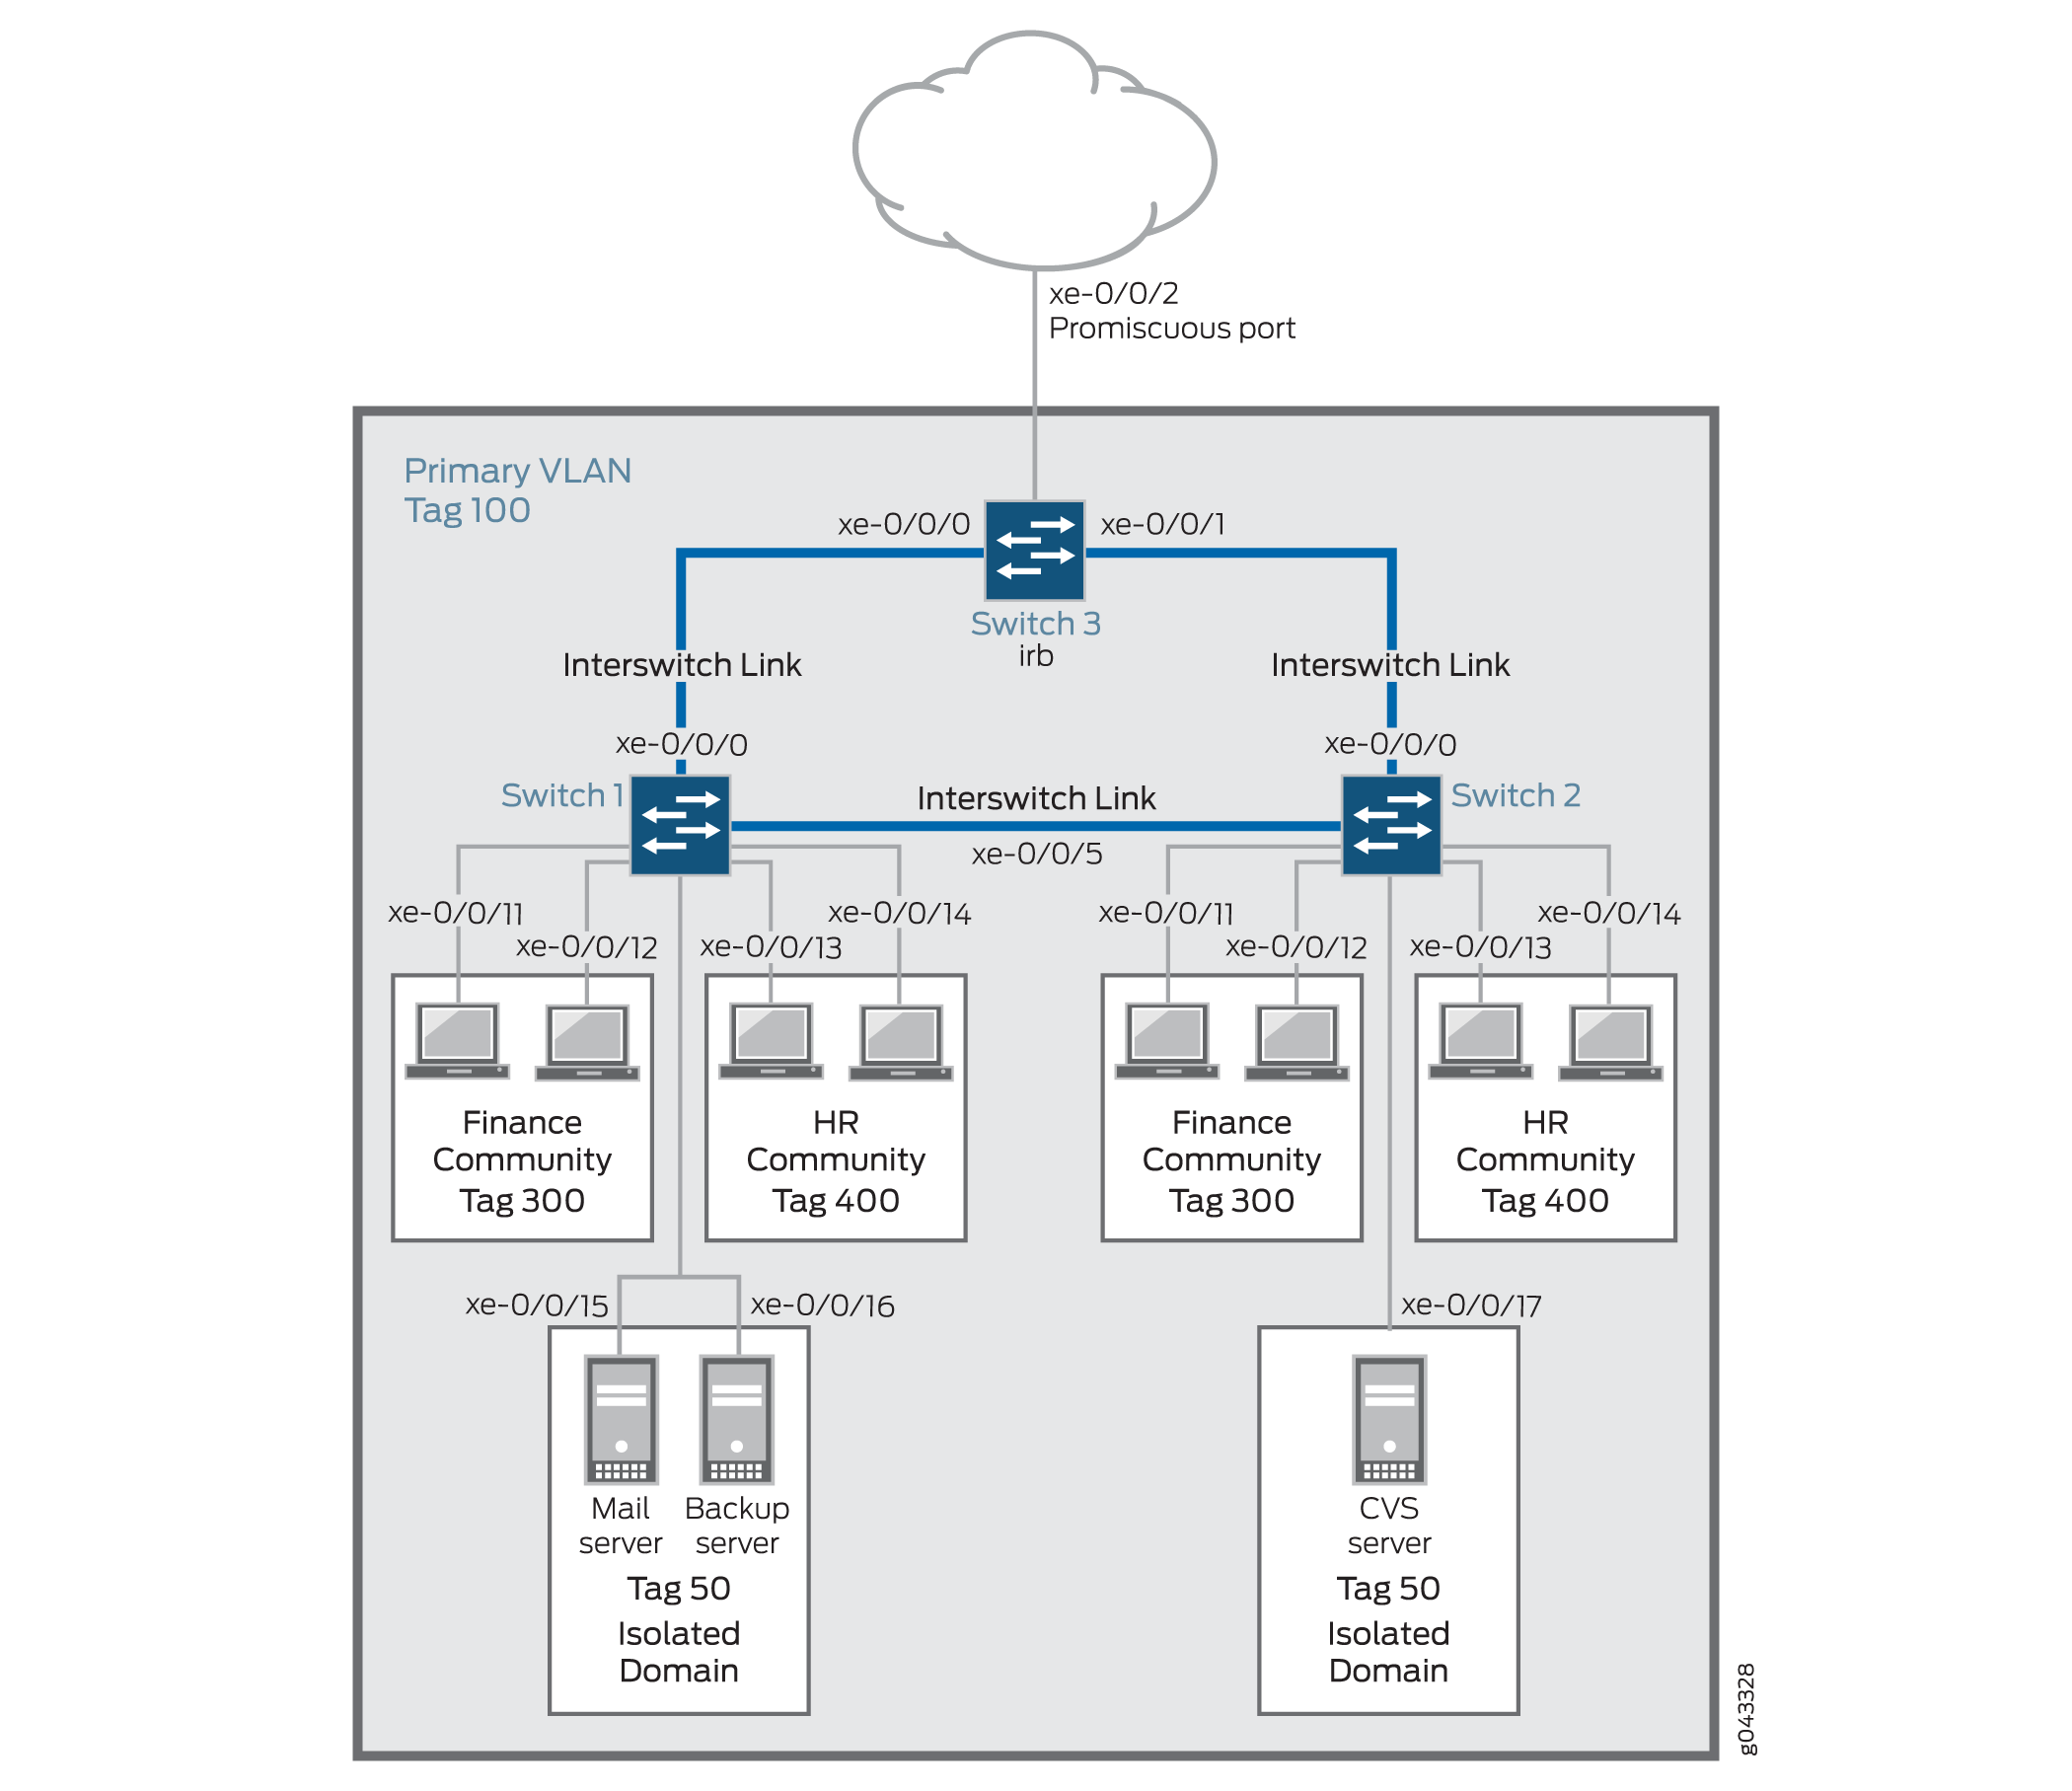 umfasst
In Tabelle 13, Tabelle 14 und Tabelle 15 sind die Einstellungen für die Beispieltopologie aufgeführt.
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
|
Interswitch-Link-Schnittstellen |
|
Isolierte Schnittstellen im primären VLAN |
|
Schnittstellen im VLAN |
|
Schnittstellen im VLAN |
|
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
|
Interswitch-Link-Schnittstellen |
|
Isolierte Schnittstelle im primären VLAN |
|
Schnittstellen im VLAN |
|
Schnittstellen im VLAN |
|
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
|
Interswitch-Link-Schnittstellen |
|
Promiskuitiver Port |
Hinweis:
Sie müssen den Trunk-Port, der das PVLAN mit einem anderen Switch oder Router außerhalb des PVLANs verbindet, als Mitglied des PVLAN konfigurieren, wodurch er implizit als Promiscuous-Port konfiguriert wird. |
IRB-Schnittstelle |
Konfigurieren Sie uneingeschränktes Proxy-ARP auf der IRB-Schnittstelle, um die ARP-Auflösung zu ermöglichen, sodass Geräte, die IPv4 verwenden, auf Layer 3 kommunizieren können. Für IPv6-Datenverkehr müssen Sie der Zieladresse explizit eine IRB-Adresse zuordnen, um eine ARP-Auflösung zu ermöglichen. |
Topologie
Übersicht über die Konfiguration
Bei der Konfiguration eines PVLANs auf mehreren Switches gelten die folgenden Regeln:
Das primäre VLAN muss ein getaggtes VLAN sein.
Das primäre VLAN ist das einzige VLAN, das Mitglied einer Interswitch-Link-Schnittstelle sein kann.
Bei der Konfiguration einer IRB-Schnittstelle in einem PVLAN gelten die folgenden Regeln:
Sie können nur eine IRB-Schnittstelle in einem PVLAN erstellen, unabhängig davon, wie viele Switches am PVLAN teilnehmen.
Die IRB-Schnittstelle muss Mitglied des primären VLAN im PVLAN sein.
Jedes Hostgerät, das Sie auf Layer 3 verbinden möchten, muss eine IP-Adresse des IRB als Standard-Gateway-Adresse verwenden.
PVLAN auf Switch 1 konfigurieren
CLI-Schnellkonfiguration
Um schnell ein PVLAN mit mehreren Switches zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster von Switch 1 ein:
[edit]
set interfaces xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/0 unit 0 family ethernet-switching inter-switch-link
set interfaces xe-0/0/0 unit 0 family ethernet-switching vlan members 100
set interfaces xe-0/0/5 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/5 unit 0 family ethernet-switching inter-switch-link
set interfaces xe-0/0/5 unit 0 family ethernet-switching vlan members 100
set vlans finance-comm vlan-id 300 private-vlan community
set vlans hr-comm vlan-id 400 private-vlan community
set vlans isolated-vlan vlan-id 50 private-vlan isolated
set vlans pvlan100 vlan-id 100 community-vlans [300 400] isolated-vlan 50
set interfaces xe-0/0/11 unit 0 family ethernet-switching vlan members 300
set interfaces xe-0/0/12 unit 0 family ethernet-switching vlan members 300
set interfaces xe-0/0/13 unit 0 family ethernet-switching vlan members 400
set interfaces xe-0/0/14 unit 0 family ethernet-switching vlan members 400
set interfaces xe-0/0/15 unit 0 family ethernet-switching vlan members 50
set interfaces xe-0/0/16 unit 0 family ethernet-switching vlan members 50
Vorgehensweise
Schritt-für-Schritt-Anleitung
Konfigurieren Sie die Schnittstelle xe-0/0/0 als Trunk:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
Konfigurieren Sie die Schnittstelle xe-0/0/0 als Interswitch-Verbindung, die alle VLANs überträgt:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching inter-switch-link
Konfigurieren Sie pvlan100 (das primäre VLAN) als Mitglied der Schnittstelle xe-0/0/0:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching vlan members 100
Konfigurieren Sie die Schnittstelle xe-0/0/5 als Trunk:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
Konfigurieren Sie die Schnittstelle xe-0/0/5 als Interswitch-Verbindung, die alle VLANs überträgt:
[edit interfaces]
user@switch# set xe-0/0/5 unit 0 family ethernet-switching inter-switch-link
Konfigurieren Sie pvlan100 als Mitglied der Schnittstelle xe-0/0/5:
[edit interfaces]
user@switch# set xe-0/0/5 unit 0 family ethernet-switching vlan members 100
Erstellen Sie das Community-VLAN für die Finanzorganisation:
[edit vlans]
set finance-comm vlan-id 300 private-vlan community
Erstellen Sie das Community-VLAN für die HR-Organisation:
[edit vlans]
set hr-comm vlan-id 400 private-vlan community
Erstellen Sie das isolierte VLAN für die Mail- und Backup-Server:
[edit vlans]
set isolated-vlan vlan-id 50 private-vlan isolated
Erstellen Sie das primäre VLAN und machen Sie die Community und isolierte VLANs zu Mitgliedern:
[edit vlans]
set pvlan100 vlan-id 100 community-vlans [300 400] isolated-vlan 50
Konfigurieren Sie VLAN 300 (das ein Community-VLAN) als Mitglied der Schnittstelle xe-0/0/11:
[edit interfaces]
user@switch# set xe-0/0/11 unit 0 family ethernet-switching vlan members 300
Konfigurieren Sie VLAN 300 (ein Community-VLAN) als Mitglied der Schnittstelle xe-0/0/12:
[edit interfaces]
user@switch# set xe-0/0/12 unit 0 family ethernet-switching vlan members 300
Konfigurieren Sie VLAN 400 (ein Community-VLAN) als Mitglied der Schnittstelle xe-0/0/13:
[edit interfaces]
user@switch# set xe-0/0/13 unit 0 family ethernet-switching vlan members 400
Konfigurieren Sie VLAN 400 (ein Community-VLAN) als Mitglied der Schnittstelle xe-0/0/14:
[edit interfaces]
user@switch# set xe-0/0/14 unit 0 family ethernet-switching vlan members 400
Konfigurieren Sie VLAN 50 (das isolierte VLAN) als Mitglied der Schnittstelle xe-0/0/15:
[edit interfaces]
user@switch# set xe-0/0/15 unit 0 family ethernet-switching vlan members 50
Konfigurieren Sie VLAN 50 (das isolierte VLAN) als Mitglied der Schnittstelle xe-0/0/16:
[edit interfaces]
user@switch# set xe-0/0/16 unit 0 family ethernet-switching vlan members 50
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
    finance-comm {
        vlan-id 300;
        private-vlan community;
    }
    hr-comm {
        vlan-id 400;
        private-vlan community;
    }
    isolated-vlan{
        vlan-id 50;
        private-vlan isolated;
    }
    pvlan100 {
        vlan-id 100;
        isolated-vlan 50;
        community-vlans [300 400]
    }
}
PVLAN auf Switch 2 konfigurieren
CLI-Schnellkonfiguration
Um schnell ein privates VLAN mit mehreren Switches zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster von Switch 2 ein:
Die Konfiguration von Switch 2 ist mit Ausnahme des isolierten VLANs identisch mit der Konfiguration von Switch 1. Für Switch 2 ist die isolierte VLAN-Schnittstelle .xe-0/0/17.0
[edit]
set interfaces xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/0 unit 0 family ethernet-switching inter-switch-link
set interfaces xe-0/0/0 unit 0 family ethernet-switching vlan members 100
set interfaces xe-0/0/5 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/5 unit 0 family ethernet-switching inter-switch-link
set interfaces xe-0/0/5 unit 0 family ethernet-switching vlan members 100
set vlans finance-comm vlan-id 300 private-vlan community
set vlans hr-comm vlan-id 400 private-vlan community
set vlans isolated-vlan vlan-id 50 private-vlan isolated
set vlans pvlan100 vlan-id 100 community-vlans [300 400] isolated-vlan 50
set interfaces xe-0/0/11 unit 0 family ethernet-switching vlan members 300
set interfaces xe-0/0/12 unit 0 family ethernet-switching vlan members 300
set interfaces xe-0/0/13 unit 0 family ethernet-switching vlan members 400
set interfaces xe-0/0/14 unit 0 family ethernet-switching vlan members 400
set interfaces xe-0/0/17 unit 0 family ethernet-switching vlan members 50
Vorgehensweise
Schritt-für-Schritt-Anleitung
Konfigurieren Sie die Schnittstelle xe-0/0/0 als Trunk:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
Konfigurieren Sie die Schnittstelle xe-0/0/0 als Interswitch-Verbindung, die alle VLANs überträgt:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching inter-switch-link
Konfigurieren Sie pvlan100 (das primäre VLAN) als Mitglied der Schnittstelle xe-0/0/0:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching vlan members 100
Konfigurieren Sie die Schnittstelle xe-0/0/5 als Trunk:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
Konfigurieren Sie die Schnittstelle xe-0/0/5 als Interswitch-Verbindung, die alle VLANs überträgt:
[edit interfaces]
user@switch# set xe-0/0/5 unit 0 family ethernet-switching inter-switch-link
Konfigurieren Sie pvlan100 als Mitglied der Schnittstelle xe-0/0/5:
[edit interfaces]
user@switch# set xe-0/0/5 unit 0 family ethernet-switching vlan members 100
Erstellen Sie das Community-VLAN für die Finanzorganisation:
[edit vlans]
set finance-comm vlan-id 300 private-vlan community
Erstellen Sie das Community-VLAN für die HR-Organisation:
[edit vlans]
set hr-comm vlan-id 400 private-vlan community
Erstellen Sie das isolierte VLAN für die Mail- und Backup-Server:
[edit vlans]
set isolated-vlan vlan-id 50 private-vlan isolated
Erstellen Sie das primäre VLAN und machen Sie die Community und isolierte VLANs zu Mitgliedern:
[edit vlans]
set pvlan100 vlan-id 100 community-vlans [300 400] isolated-vlan 50
Konfigurieren Sie VLAN 300 (das ein Community-VLAN) als Mitglied der Schnittstelle xe-0/0/11:
[edit interfaces]
user@switch# set xe-0/0/11 unit 0 family ethernet-switching vlan members 300
Konfigurieren Sie VLAN 300 (ein Community-VLAN) als Mitglied der Schnittstelle xe-0/0/12:
[edit interfaces]
user@switch# set xe-0/0/12 unit 0 family ethernet-switching vlan members 300
Konfigurieren Sie VLAN 400 (ein Community-VLAN) als Mitglied der Schnittstelle xe-0/0/13:
[edit interfaces]
user@switch# set xe-0/0/13 unit 0 family ethernet-switching vlan members 400
Konfigurieren Sie VLAN 400 (ein Community-VLAN) als Mitglied der Schnittstelle xe-0/0/14:
[edit interfaces]
user@switch# set xe-0/0/14 unit 0 family ethernet-switching vlan members 400
Konfigurieren Sie VLAN 50 (das isolierte VLAN) als Mitglied der Schnittstelle xe-0/0/17:
[edit interfaces]
user@switch# set xe-0/0/17 unit 0 family ethernet-switching vlan members 50
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
    finance-comm {
        vlan-id 300;
        private-vlan community;
    }
    hr-comm {
        vlan-id 400;
        private-vlan community;
    }
    isolated-vlan{
        vlan-id 50;
        private-vlan isolated;
    }
    pvlan100 {
        vlan-id 100;
        isolated-vlan 50;
        community-vlans [300 400]
    }
}
PVLAN auf Switch 3 konfigurieren
CLI-Schnellkonfiguration
Um Switch 3 schnell als Distribution-Switch dieses PVLANs zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Terminalfenster von Switch 3 ein:
Die Schnittstelle xe-0/0/2.0 ist ein Trunk-Port, der das PVLAN mit einem anderen Netzwerk verbindet.
[edit]
[edit]
set interfaces xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/0 unit 0 family ethernet-switching inter-switch-link
set interfaces xe-0/0/0 unit 0 family ethernet-switching vlan members 100
set interfaces xe-0/0/1 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/1 unit 0 family ethernet-switching inter-switch-link
set interfaces xe-0/0/1 unit 0 family ethernet-switching vlan members 100
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members 100
set vlans pvlan100 vlan-id 100
set interfaces irb unit 100 family inet address 192.168.1.1/24
set vlans pvlan100 l3-interface irb.100
set interfaces irb unit 100 proxy-arp unrestricted
Vorgehensweise
Schritt-für-Schritt-Anleitung
Gehen Sie wie folgt vor, um Switch 3 so zu konfigurieren, dass er als Verteilungs-Switch für dieses PVLAN fungiert:
Konfigurieren Sie die Schnittstelle xe-0/0/0 als Trunk:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
Konfigurieren Sie die Schnittstelle xe-0/0/0 als Interswitch-Verbindung, die alle VLANs überträgt:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching inter-switch-link
Konfigurieren Sie pvlan100 (das primäre VLAN) als Mitglied der Schnittstelle xe-0/0/0:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching vlan members 100
Konfigurieren Sie die Schnittstelle xe-0/0/5 als Trunk:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family ethernet-switching interface-mode trunk
Konfigurieren Sie die Schnittstelle xe-0/0/5 als Interswitch-Verbindung, die alle VLANs überträgt:
[edit interfaces]
user@switch# set xe-0/0/5 unit 0 family ethernet-switching inter-switch-link
Konfigurieren Sie pvlan100 als Mitglied der Schnittstelle xe-0/0/5:
[edit interfaces]
user@switch# set xe-0/0/5 unit 0 family ethernet-switching vlan members 100
Konfigurieren Sie die Schnittstelle xe-0/0/2 (die promiskuitive Schnittstelle) als Trunk:
[edit interfaces]
user@switch# set xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
Konfigurieren Sie pvlan100 als Mitglied der Schnittstelle xe-0/0/2:
[edit interfaces]
user@switch# set xe-0/0/2 unit 0 family ethernet-switching vlan members 100
Erstellen Sie das primäre VLAN:
[edit vlans]
set vlans pvlan100 vlan-id 100
Erstellen Sie die IRB-Schnittstelle
irb, und weisen Sie ihr eine Adresse im Subnetz zu, die von den an die Switches 1 und 2 angeschlossenen Geräten verwendet wird:[edit interfaces] set irb unit 100 family inet address 192.168.1.1/24
Hinweis:Jedes Hostgerät, das Sie auf Layer 3 verbinden möchten, muss sich im selben Subnetz wie die IRB-Schnittstelle befinden und die IP-Adresse der IRB-Schnittstelle als Standard-Gateway-Adresse verwenden.
Schließen Sie die Konfiguration der IRB-Schnittstelle ab, indem Sie die Schnittstelle an das primäre VLAN
pvlan100binden:[edit vlans] set pvlan100 l3-interface irb.100
Konfigurieren Sie uneingeschränktes Proxy-ARP für jede Einheit der IRB-Schnittstelle, damit die ARP-Auflösung für IPv4-Datenverkehr funktioniert:
[edit interfaces]
set irb unit 100 proxy-arp unrestricted
Hinweis:Da die Geräte in der Community und die isolierten VLANs auf Layer 2 isoliert sind, ist dieser Schritt erforderlich, damit die ARP-Auflösung zwischen den VLANs erfolgen kann, damit Geräte, die IPv4 verwenden, auf Layer 3 kommunizieren können. (Für IPv6-Datenverkehr müssen Sie der Zieladresse explizit eine IRB-Adresse zuordnen, um eine ARP-Auflösung zu ermöglichen.)
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
    pvlan100{
        vlan-id 100;
    }
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 1 erstellt wurden
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 2 erstellt wurden
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 3 erstellt wurden
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 1 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die mehrere Switches umfasst, auf Switch 1 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_xe-0/0/15.0__, Created at: Wed Sep 16 23:15:27 2015
Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  1 (Active = 1)
      xe-0/0/0.0*, tagged, trunk      xe-0/0/5.0*, tagged, trunk      xe-0/0/15.0*, untagged, access

VLAN: __pvlan_pvlan100_xe-0/0/16.0__, Created at: Wed Sep 16 23:15:27 2015
Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  1 (Active = 1)
      xe-0/0/0.0*, tagged, trunk      xe-0/0/5.0*, tagged, trunk      xe-0/0/16.0*, untagged, access

VLAN: __pvlan_pvlan100_isiv__, Created at: Wed Sep 16 23:15:27 2015
802.1Q Tag: 50, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      xe-0/0/0.0*, tagged, trunk      xe-0/0/5.0*, tagged, trunk
VLAN: default, Created at: Wed Sep 16 03:03:18 2015
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged  0 (Active = 0)

VLAN: finance-comm, Created at: Wed Sep 16 23:15:27 2015
802.1Q Tag: 300, Internal index: 8, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  2 (Active = 2)
      xe-0/0/0.0*, tagged, trunk      xe-0/0/5.0*, tagged, trunk      xe-0/0/11.0*, untagged, access
      xe-0/0/12.0*, untagged, access

VLAN: hr-comm, Created at: Wed Sep 16 23:15:27 2015
802.1Q Tag: 400, Internal index: 9, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  2 (Active = 2)
      xe-0/0/0.0*, tagged, trunk      xe-0/0/5.0*, tagged, trunk      xe-0/0/13.0*, untagged, access
      xe-0/0/14.0*, untagged, access

VLAN: pvlan100, Created at: Wed Sep 16 23:15:27 2015
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  6 (Active = 6)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/5.0*, tagged, trunk      xe-0/0/11.0*, untagged, access
      xe-0/0/12.0*, untagged, access
      xe-0/0/13.0*, untagged, access
      xe-0/0/14.0*, untagged, access
      xe-0/0/15.0*, untagged, access
      xe-0/0/16.0*, untagged, access
Secondary VLANs: Isolated 2, Community  2, Inter-switch-isolated  1
  Isolated VLANs :
      __pvlan_pvlan100_xe-0/0/15.0__
      __pvlan_pvlan100_xe-0/0/16.0__
  Community VLANs :
      finance-comm
      hr-comm
  Inter-switch-isolated VLAN :
      __pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass ein PVLAN auf Switch 1 erstellt wurde und dass es zwei isolierte VLANs, zwei Community-VLANs und ein isoliertes Interswitch-VLAN umfasst. Das Vorhandensein der Felder "Trunk" und "Inter-Switch-isoliert" weist darauf hin, dass dieses PVLAN mehr als einen Switch umfasst.
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 2 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die sich über mehrere Switches erstreckt, auf Switch 2 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_xe-0/0/17.0__, Created at: Wed Sep 16 23:19:22 2015
Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  1 (Active = 1)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/5.0*, tagged, trunk
      xe-0/0/17.0*, untagged, access

VLAN: __pvlan_pvlan100_isiv__, Created at: Wed Sep 16 23:19:22 2015
802.1Q Tag: 50, Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/5.0*, tagged, trunk

VLAN: default, Created at: Wed Sep 16 03:03:18 2015
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged  0 (Active = 0)

VLAN: finance-comm, Created at: Wed Sep 16 23:19:22 2015
802.1Q Tag: 300, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  2 (Active = 2)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/5.0*, tagged, trunk
      xe-0/0/11.0*, untagged, access
      xe-0/0/12.0*, untagged, access

VLAN: hr-comm, Created at: Wed Sep 16 23:19:22 2015
802.1Q Tag: 400, Internal index: 8, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  2 (Active = 2)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/5.0*, tagged, trunk
      xe-0/0/13.0*, untagged, access
      xe-0/0/14.0*, untagged, access

VLAN: pvlan100, Created at: Wed Sep 16 23:19:22 2015
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  5 (Active = 5)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/5.0*, tagged, trunk
      xe-0/0/11.0*, untagged, access
      xe-0/0/12.0*, untagged, access
      xe-0/0/13.0*, untagged, access
      xe-0/0/14.0*, untagged, access
      xe-0/0/17.0*, untagged, access
Secondary VLANs: Isolated 1, Community  2, Inter-switch-isolated  1
  Isolated VLANs :
      __pvlan_pvlan100_xe-0/0/17.0__
  Community VLANs :
      finance-comm
      hr-comm
  Inter-switch-isolated VLAN :
      __pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass ein PVLAN auf Switch 2 erstellt wurde und dass es ein isoliertes VLAN, zwei Community-VLANs und ein isoliertes Interswitch-VLAN umfasst. Das Vorhandensein der Felder "Trunk" und "Inter-Switch-isoliert" weist darauf hin, dass dieses PVLAN mehr als einen Switch umfasst. Wenn Sie diesen Ausgang mit dem Ausgang von Switch 1 vergleichen, können Sie sehen, dass beide Switches zum selben PVLAN gehören (pvlan100).
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 3 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die sich über mehrere Switches erstreckt, auf Switch 3 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_isiv__, Created at: Wed Sep 16 23:22:40 2015
802.1Q Tag: 50, Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/1.0*, tagged, trunk

VLAN: default, Created at: Wed Sep 16 03:03:18 2015
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged  0 (Active = 0)

VLAN: finance-comm, Created at: Wed Sep 16 23:22:40 2015
802.1Q Tag: 300, Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/1.0*, tagged, trunk

VLAN: hr-comm, Created at: Wed Sep 16 23:22:40 2015
802.1Q Tag: 400, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/1.0*, tagged, trunk

VLAN: pvlan100, Created at: Wed Sep 16 23:22:40 2015
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged  0 (Active = 0)
      xe-0/0/0.0*, tagged, trunk
      xe-0/0/1.0*, tagged, trunk
Secondary VLANs: Isolated 0, Community  2, Inter-switch-isolated  1
  Community VLANs :
      finance-comm
      hr-comm
  Inter-switch-isolated VLAN :
      __pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass das PVLAN (pvlan100) auf Switch 3 konfiguriert ist und keine isolierten VLANs, zwei Community-VLANs und ein isoliertes Interswitch-VLAN enthält. Switch 3 fungiert jedoch als Distribution-Switch, sodass der Ausgang keine Zugriffsschnittstellen innerhalb des PVLANs umfasst. Es werden nur die Trunk-Schnittstellen angezeigt, die von Switch 3 mit den anderen Switches (Switch 1 und Switch 2) im selben PVLAN verbunden pvlan100 sind.
Beispiel: Konfiguration eines privaten VLANs, das sich über mehrere Switches der EX-Serie erstreckt
Aus Sicherheitsgründen ist es oft sinnvoll, den Fluss von Broadcast- und unbekanntem Unicast-Datenverkehr zu beschränken und sogar die Kommunikation zwischen bekannten Hosts einzuschränken. Die PVLAN-Funktion (Private VLAN) der Switches der EX-Serie ermöglicht es einem Administrator, eine Broadcast-Domäne in mehrere isolierte Broadcast-Subdomänen aufzuteilen, wodurch ein VLAN im Wesentlichen in ein VLAN eingefügt wird. Ein PVLAN kann sich über mehrere Switches erstrecken.
In diesem Beispiel wird beschrieben, wie ein PVLAN erstellt wird, das mehrere Switches der EX-Serie umfasst. In diesem Beispiel wird ein primäres PVLAN mit mehreren sekundären VLANs erstellt:
Die Konfiguration eines Voice over IP (VoIP)-VLAN auf PVLAN-Schnittstellen wird nicht unterstützt.
- Anforderungen
- Übersicht und Topologie
- PVLAN auf Switch 1 konfigurieren
- PVLAN auf Switch 2 konfigurieren
- PVLAN auf Switch 3 konfigurieren
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
Drei Switches der EX-Serie
Junos OS Version 10.4 oder höher für Switches der EX-Serie
Bevor Sie mit der Konfiguration eines PVLANs beginnen, stellen Sie sicher, dass Sie die erforderlichen VLANs erstellt und konfiguriert haben.
Übersicht und Topologie
In einem großen Büro mit mehreren Gebäuden und VLANs müssen Sie möglicherweise einige Arbeitsgruppen oder andere Endgeräte aus Sicherheitsgründen isolieren oder die Broadcast-Domäne partitionieren. Dieses Konfigurationsbeispiel zeigt, wie ein PVLAN erstellt wird, das mehrere Switches der EX-Serie umfasst, wobei ein primäres VLAN zwei Community-VLANs (eines für HR und eines für Finanzen) und ein isoliertes Interswitch-VLAN (für den Mailserver, den Backup-Server und den CVS-Server) enthält. Das PVLAN besteht aus drei Switches, zwei Access-Switches und einem Distribution-Switch. Das PVLAN ist über einen Promiscuous-Port, der auf dem Distribution-Switch konfiguriert ist, mit einem Router verbunden.
Die isolierten Ports auf Switch 1 und Switch 2 verfügen nicht über eine Layer-2-Konnektivität miteinander, obwohl sie in derselben Domäne enthalten sind. Siehe Grundlegendes zu privaten VLANs.
Abbildung 20 zeigt die Topologie für dieses Beispiel – zwei Zugriffs-Switches, die mit einem Distribution-Switch verbunden sind, der (über einen promiskuitiven Port) eine Verbindung zum Router hat.
In den Tabellen 16, 17 und 18 sind die Einstellungen für die Beispieltopologie aufgeführt.
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
Primäres VLAN, Tag 100 Isolierungs-ID, Tag 50Finanz-Kommunikation, Tag 300HR-Kommunikation, Tag 400 |
PVLAN Trunk-Schnittstellen |
ge-0/0/0.0, verbindet Switch 1 mit Switch 3 GE-0/0/5.0, verbindet Switch 1 mit Switch 2 |
Schnittstellen in VLAN-Isolierung |
ge-0/0/15.0, Mailserver ge-0/0/16.0, Backup-Server |
Schnittstellen im VLAN finance-com |
GE-0/0/11.0 GE-0/0/12.0 |
Schnittstellen in VLAN hr-comm |
GE-0/0/13.0 GE-0/0/14.0 |
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
Primäres VLAN, Tag 100 Isolierungs-ID, Tag 50Finanz-Kommunikation, Tag 300HR-Kommunikation, Tag 400 |
PVLAN Trunk-Schnittstellen |
ge-0/0/0.0, verbindet Switch 2 mit Switch 3 GE-0/0/5.0, verbindet Switch 2 mit Switch 1 |
Schnittstellen in VLAN-Isolierung |
ge-0/0/17.0,CVS-Server |
Schnittstellen im VLAN finance-com |
GE-0/0/11.0 GE-0/0/12.0 |
Schnittstellen in VLAN hr-comm |
GE-0/0/13.0 GE-0/0/14.0 |
| Eigenschaft | Einstellungen |
|---|---|
VLAN-Namen und Tag-IDs |
Primäres VLAN, Tag 100 Isolierungs-ID, Tag 50Finanz-Kommunikation, Tag 300HR-Kommunikation, Tag 400 |
PVLAN Trunk-Schnittstellen |
ge-0/0/0.0, verbindet Switch 3 mit Switch 1 ge-0/0/1.0, verbindet Switch 3 mit Switch 2 |
Promiskuitiver Port |
ge-0/0/2, Verbindet das PVLAN mit dem Router
Hinweis:
Sie müssen den Trunk-Port, der das PVLAN mit einem anderen Switch oder Router außerhalb des PVLANs verbindet, als Mitglied des PVLAN konfigurieren, wodurch er implizit als Promiscuous-Port konfiguriert wird. |
Topologie
PVLAN auf Switch 1 konfigurieren
CLI-Schnellkonfiguration
Bei der Konfiguration eines PVLAN auf mehreren Switches gelten die folgenden Regeln:
Das primäre VLAN muss ein getaggtes VLAN sein. Es wird empfohlen, zuerst das primäre VLAN zu konfigurieren.
Die Konfiguration eines Voice over IP (VoIP)-VLAN auf PVLAN-Schnittstellen wird nicht unterstützt.
Wenn Sie eine Community-VLAN-ID konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren.
Wenn Sie eine Isolations-VLAN-ID konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren.
Sekundäre VLANs und der PVLAN-Trunk-Port müssen in einem einzigen Commit festgeschrieben werden, wenn MVRP auf dem PVLAN-Trunk-Port konfiguriert ist.
Um schnell ein PVLAN mit mehreren Switches zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster von Switch 1 ein:
[edit]
set vlans finance-comm vlan-id 300
set vlans finance-comm interface ge-0/0/11.0
set vlans finance-comm interface ge-0/0/12.0
set vlans finance-comm primary-vlan pvlan100
set vlans hr-comm vlan-id 400
set vlans hr-comm interface ge-0/0/13.0
set vlans hr-comm interface ge-0/0/14.0
set vlans hr-comm primary-vlan pvlan100
set vlans pvlan100 vlan-id 100
set vlans pvlan100  interface ge-0/0/15.0
set vlans pvlan100  interface ge-0/0/16.0
set vlans pvlan100 interface ge-0/0/0.0 pvlan-trunk
set vlans pvlan100 interface ge-0/0/5.0 pvlan-trunk
set vlans pvlan100 no-local-switching
set vlans pvlan100 isolation-id 50
Vorgehensweise
Schritt-für-Schritt-Anleitung
Führen Sie die folgenden Konfigurationsschritte in der angegebenen Reihenfolge aus – führen Sie außerdem alle Schritte aus, bevor Sie die Konfiguration in einem einzigen Commit bestätigen. Dies ist der einfachste Weg, um Fehlermeldungen zu vermeiden, die durch einen Verstoß gegen eine dieser drei Regeln ausgelöst werden:
Wenn Sie eine Community-VLAN-ID konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren.
Wenn Sie eine Isolations-VLAN-ID konfigurieren möchten, müssen Sie zuerst das primäre VLAN und den PVLAN-Trunk-Port konfigurieren.
Sekundäre VLANs und ein PVLAN-Trunk müssen in einem einzigen Commit ausgeführt werden.
So konfigurieren Sie ein PVLAN auf Switch 1, das sich über mehrere Switches erstreckt:
Legen Sie die VLAN-ID für das primäre VLAN fest:
[edit vlans]
user@switch# set pvlan100 vlan–id 100
Legen Sie die PVLAN-Trunk-Schnittstellen fest, die dieses VLAN über benachbarte Switches hinweg verbinden:
[edit vlans]
user@switch# set pvlan100 interface ge-0/0/0.0 pvlan-trunk
user@switch# set  pvlan100 interface ge-0/0/5.0 pvlan-trunk
Stellen Sie das primäre VLAN so ein, dass es kein lokales Switching hat:
 [edit vlans]
user@switch# set pvlan100 no-local-switching
Legen Sie die VLAN-ID für das Finanz-Kommunikations-Community-VLAN fest, das die Switches umfasst:
[edit vlans]
user@switch# finance-comm vlan-id 300
user@switch# set pvlan100 vlan–id 100
Konfigurieren Sie die Zugriffsschnittstellen für das Finance-Comm-VLAN :
 [edit vlans]
user@switch# set finance-comm interface interfacege-0/0/11.0
user@switch# set finance-comm interface ge-0/0/12.0
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, finance-comm :
[edit vlans]
user@switch# set vlans finance-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das HR-Community-VLAN fest, das die Switches umfasst.
[edit vlans]
user@switch# hr-comm vlan-id 400
Konfigurieren Sie Zugriffsschnittstellen für das hr-comm VLAN:
 [edit vlans]
user@switch# set hr-comm interface ge-0/0/13.0
 user@switch# set hr-comm interface ge-0/0/14.0
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, hr-comm :
[edit vlans]
user@switch# set vlans hr-comm primary-vlan pvlan100
Legen Sie die isolierte ID zwischen den Switches fest, um eine isolierte Domäne zwischen den Switches zu erstellen, die sich über die Switches erstreckt:
[edit vlans]
user@switch# set pvlan100 isolation-id 50
Hinweis:Um einen isolierten Port zu konfigurieren, schließen Sie ihn als eines der Mitglieder des primären VLANs ein, aber konfigurieren Sie ihn nicht als zu einem der Community-VLANs gehörend.
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
    finance-comm {
        vlan-id 300;
        interface {
            ge-0/0/11.0;
            ge-0/0/12.0;
        }
        primary-vlan pvlan100;
    }
    hr-comm {
        vlan-id 400;
        interface {
            ge-0/0/13.0;
            ge-0/0/14.0;
        }
        primary-vlan pvlan100;
    }
    pvlan100 {
        vlan-id 100;
        interface {
            ge-0/0/15.0;
            ge-0/0/16.0;
            ge-0/0/0.0 {
                pvlan-trunk;
            }
            ge-0/0/5.0 {
                pvlan-trunk;
            }
        }
        no-local-switching;
        isolation-id 50;
    }
}
PVLAN auf Switch 2 konfigurieren
CLI-Schnellkonfiguration
Um schnell ein privates VLAN mit mehreren Switches zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle und fügen Sie sie in das Terminalfenster von Switch 2 ein:
Die Konfiguration von Switch 2 ist identisch mit der Konfiguration von Switch 1, mit Ausnahme der Schnittstelle in der isolierten Domäne zwischen den Switches. Für Switch 2 ist die Schnittstelle ge-0/0/17.0.
[edit]
set vlans finance-comm vlan-id 300
set vlans finance-comm interface ge-0/0/11.0
set vlans finance-comm interface ge-0/0/12.0
set vlans finance-comm primary-vlan pvlan100
set vlans hr-comm vlan-id 400
set vlans hr-comm interface ge-0/0/13.0
set vlans hr-comm interface ge-0/0/14.0
set vlans hr-comm primary-vlan pvlan100
set vlans pvlan100 vlan-id 100
set vlans pvlan100  interface ge-0/0/17.0
set vlans pvlan100 interface ge-0/0/0.0 pvlan-trunk
set vlans pvlan100 interface ge-0/0/5.0 pvlan-trunk
set vlans pvlan100 no-local-switching
set vlans pvlan100 isolation-id 50
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie ein PVLAN auf Switch 2, das sich über mehrere Switches erstreckt:
Legen Sie die VLAN-ID für das Finanz-Kommunikations-Community-VLAN fest, das die Switches umfasst:
[edit vlans]
user@switch# finance-comm vlan-id 300
user@switch# set pvlan100 vlan–id 100
Konfigurieren Sie die Zugriffsschnittstellen für das Finance-Comm-VLAN :
 [edit vlans]
user@switch# set finance-comm interface ge-0/0/11.0
user@switch# set finance-comm interface ge-0/0/12.0
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, finance-comm :
[edit vlans]
user@switch# set vlans finance-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das HR-Community-VLAN fest, das die Switches umfasst.
[edit vlans]
user@switch# hr-comm vlan-id 400
Konfigurieren Sie Zugriffsschnittstellen für das hr-comm VLAN:
 [edit vlans]
user@switch# set hr-comm interface ge-0/0/13.0
 user@switch# set hr-comm interface ge-0/0/14.0
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, hr-comm :
[edit vlans]
user@switch# set vlans hr-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das primäre VLAN fest:
[edit vlans]
user@switch# set pvlan100 vlan–id 100
Legen Sie die PVLAN-Trunk-Schnittstellen fest, die dieses VLAN über benachbarte Switches hinweg verbinden:
[edit vlans]
user@switch# set pvlan100 interface ge-0/0/0.0 pvlan-trunk
user@switch# set  pvlan100 interface ge-0/0/5.0 pvlan-trunk
Stellen Sie das primäre VLAN so ein, dass es kein lokales Switching hat:
 [edit vlans]
user@switch# set pvlan100 no-local-switching
Legen Sie die isolierte ID zwischen den Switches fest, um eine isolierte Domäne zwischen den Switches zu erstellen, die sich über die Switches erstreckt:
[edit vlans] user@switch# set pvlan100 isolation-id 50
Hinweis:Um einen isolierten Port zu konfigurieren, schließen Sie ihn als eines der Mitglieder des primären VLANs ein, aber konfigurieren Sie ihn nicht als zu einem der Community-VLANs gehörend.
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
finance-comm {
vlan-id 300;
interface {
ge-0/0/11.0;
ge-0/0/12.0;
}
primary-vlan pvlan100;
}
hr-comm {
vlan-id 400;
interface {
ge-0/0/13.0;
ge-0/0/14.0;
}
primary-vlan pvlan100;
}
pvlan100 {
vlan-id 100;
interface {
ge-0/0/15.0;
ge-0/0/16.0;
ge-0/0/0.0 {
pvlan-trunk;
}
ge-0/0/5.0 {
pvlan-trunk;
}
ge-0/0/17.0;
}
no-local-switching;
isolation-id 50;
}
}
PVLAN auf Switch 3 konfigurieren
CLI-Schnellkonfiguration
Um Switch 3 schnell als Distribution-Switch dieses PVLANs zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in das Terminalfenster von Switch 3 ein:
Die Schnittstelle ge-0/0/2.0 ist ein Trunk-Port, der das PVLAN mit einem Router verbindet.
[edit] set vlans finance-comm vlan-id 300 set vlans finance-comm primary-vlan pvlan100 set vlans hr-comm vlan-id 400 set vlans hr-comm primary-vlan pvlan100 set vlans pvlan100 vlan-id 100 set vlans pvlan100 interface ge-0/0/0.0 pvlan-trunk set vlans pvlan100 interface ge-0/0/1.0 pvlan-trunk set vlans pvlan100 no-local-switching set vlans pvlan100 isolation-id 50
Vorgehensweise
Schritt-für-Schritt-Anleitung
Gehen Sie wie folgt vor, um Switch 3 so zu konfigurieren, dass er als Verteilungs-Switch für dieses PVLAN fungiert:
Legen Sie die VLAN-ID für das Finanz-Kommunikations-Community-VLAN fest, das die Switches umfasst:
[edit vlans] user@switch# finance-comm vlan-id 300
[edit vlans] user@switch# set pvlan100 vlan–id 100
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, finance-comm:
[edit vlans] user@switch# set vlans finance-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das HR-Community-VLAN fest, das die Switches umfasst:
[edit vlans] user@switch# hr-comm vlan-id 400
Legen Sie das primäre VLAN dieses sekundären Community-VLANs fest, hr-comm:
[edit vlans] user@switch# set vlans hr-comm primary-vlan pvlan100
Legen Sie die VLAN-ID für das primäre VLAN fest:
[edit vlans] user@switch# set pvlan100 vlan–id 100
Legen Sie die PVLAN-Trunk-Schnittstellen fest, die dieses VLAN über benachbarte Switches hinweg verbinden:
[edit vlans] user@switch# set pvlan100 interface ge-0/0/0.0 pvlan-trunk user@switch# set pvlan100 interface ge-0/0/5.0 pvlan-trunk
Stellen Sie das primäre VLAN so ein, dass es kein lokales Switching hat:
[edit vlans] user@switch# set pvlan100 no-local-switching
Legen Sie die isolierte ID zwischen den Switches fest, um eine isolierte Domäne zwischen den Switches zu erstellen, die sich über die Switches erstreckt:
[edit vlans] user@switch# set pvlan100 isolation-id 50
Hinweis:Um einen isolierten Port zu konfigurieren, schließen Sie ihn als eines der Mitglieder des primären VLANs ein, aber konfigurieren Sie ihn nicht als zu einem der Community-VLANs gehörend.
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration:
[edit]
user@switch# show
vlans {
finance-comm {
vlan-id 300;
primary-vlan pvlan100;
}
hr-comm {
vlan-id 400;
primary-vlan pvlan100;
}
pvlan100 {
vlan-id 100;
interface {
ge-0/0/0.0 {
pvlan-trunk;
}
ge-0/0/1.0 {
pvlan-trunk;
}
ge-0/0/2.0;
}
no-local-switching;
isolation-id 50;
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 1 erstellt wurden
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 2 erstellt wurden
- Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 3 erstellt wurden
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 1 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die mehrere Switches umfasst, auf Switch 1 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_ge-0/0/15.0__, Created at: Thu Sep 16 23:15:27 2010
Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 1 (Active = 1)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/15.0*, untagged, access
VLAN: __pvlan_pvlan100_ge-0/0/16.0__, Created at: Thu Sep 16 23:15:27 2010
Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 1 (Active = 1)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/16.0*, untagged, access
VLAN: __pvlan_pvlan100_isiv__, Created at: Thu Sep 16 23:15:27 2010
802.1Q Tag: 50, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 0 (Active = 0)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
VLAN: default, Created at: Thu Sep 16 03:03:18 2010
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged 0 (Active = 0)
VLAN: finance-comm, Created at: Thu Sep 16 23:15:27 2010
802.1Q Tag: 300, Internal index: 8, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 2 (Active = 2)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/11.0*, untagged, access
ge-0/0/12.0*, untagged, access
VLAN: hr-comm, Created at: Thu Sep 16 23:15:27 2010
802.1Q Tag: 400, Internal index: 9, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 2 (Active = 2)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/13.0*, untagged, access
ge-0/0/14.0*, untagged, access
VLAN: pvlan100, Created at: Thu Sep 16 23:15:27 2010
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 6 (Active = 6)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/11.0*, untagged, access
ge-0/0/12.0*, untagged, access
ge-0/0/13.0*, untagged, access
ge-0/0/14.0*, untagged, access
ge-0/0/15.0*, untagged, access
ge-0/0/16.0*, untagged, access
Secondary VLANs: Isolated 2, Community 2, Inter-switch-isolated 1
Isolated VLANs :
__pvlan_pvlan100_ge-0/0/15.0__
__pvlan_pvlan100_ge-0/0/16.0__
Community VLANs :
finance-comm
hr-comm
Inter-switch-isolated VLAN :
__pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass ein PVLAN auf Switch 1 erstellt wurde und dass es zwei isolierte VLANs, zwei Community-VLANs und ein isoliertes Interswitch-VLAN umfasst. Das Vorhandensein der Felder pvlan-trunk und Inter-switch-isolated weist darauf hin, dass dieses PVLAN mehr als einen Switch umfasst.
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 2 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die sich über mehrere Switches erstreckt, auf Switch 2 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_ge-0/0/17.0__, Created at: Thu Sep 16 23:19:22 2010
Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 1 (Active = 1)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/17.0*, untagged, access
VLAN: __pvlan_pvlan100_isiv__, Created at: Thu Sep 16 23:19:22 2010
802.1Q Tag: 50, Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 0 (Active = 0)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
VLAN: default, Created at: Thu Sep 16 03:03:18 2010
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged 0 (Active = 0)
VLAN: finance-comm, Created at: Thu Sep 16 23:19:22 2010
802.1Q Tag: 300, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 2 (Active = 2)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/11.0*, untagged, access
ge-0/0/12.0*, untagged, access
VLAN: hr-comm, Created at: Thu Sep 16 23:19:22 2010
802.1Q Tag: 400, Internal index: 8, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 2 (Active = 2)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/13.0*, untagged, access
ge-0/0/14.0*, untagged, access
VLAN: pvlan100, Created at: Thu Sep 16 23:19:22 2010
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 5 (Active = 5)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/5.0*, tagged, trunk, pvlan-trunk
ge-0/0/11.0*, untagged, access
ge-0/0/12.0*, untagged, access
ge-0/0/13.0*, untagged, access
ge-0/0/14.0*, untagged, access
ge-0/0/17.0*, untagged, access
Secondary VLANs: Isolated 1, Community 2, Inter-switch-isolated 1
Isolated VLANs :
__pvlan_pvlan100_ge-0/0/17.0__
Community VLANs :
finance-comm
hr-comm
Inter-switch-isolated VLAN :
__pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass ein PVLAN auf Switch 1 erstellt wurde und dass es zwei isolierte VLANs, zwei Community-VLANs und ein isoliertes Interswitch-VLAN umfasst. Die Felder pvlan-trunk und Inter-switch-isolated weisen darauf hin, dass es sich um PVLAN handelt, das sich über mehrere Switches erstreckt. Wenn Sie diesen Ausgang mit dem Ausgang von Switch 1 vergleichen, können Sie sehen, dass beide Switches zum selben PVLAN (pvlan100) gehören.
Überprüfen, ob das primäre VLAN und die sekundären VLANs auf Switch 3 erstellt wurden
Zweck
Stellen Sie sicher, dass die PVLAN-Konfiguration, die sich über mehrere Switches erstreckt, auf Switch 3 ordnungsgemäß funktioniert:
Aktion
Verwenden Sie den show vlans extensive folgenden Befehl:
user@switch> show vlans extensive
VLAN: __pvlan_pvlan100_isiv__, Created at: Thu Sep 16 23:22:40 2010
802.1Q Tag: 50, Internal index: 5, Admin State: Enabled, Origin: Static
Private VLAN Mode: Inter-switch-isolated, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 0 (Active = 0)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/1.0*, tagged, trunk, pvlan-trunk
VLAN: default, Created at: Thu Sep 16 03:03:18 2010
Internal index: 2, Admin State: Enabled, Origin: Static
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 0 (Active = 0), Untagged 0 (Active = 0)
VLAN: finance-comm, Created at: Thu Sep 16 23:22:40 2010
802.1Q Tag: 300, Internal index: 6, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 0 (Active = 0)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/1.0*, tagged, trunk, pvlan-trunk
VLAN: hr-comm, Created at: Thu Sep 16 23:22:40 2010
802.1Q Tag: 400, Internal index: 7, Admin State: Enabled, Origin: Static
Private VLAN Mode: Community, Primary VLAN: pvlan100
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 0 (Active = 0)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/1.0*, tagged, trunk, pvlan-trunk
VLAN: pvlan100, Created at: Thu Sep 16 23:22:40 2010
802.1Q Tag: 100, Internal index: 4, Admin State: Enabled, Origin: Static
Private VLAN Mode: Primary
Protocol: Port Mode, Mac aging time: 300 seconds
Number of interfaces: Tagged 2 (Active = 2), Untagged 0 (Active = 0)
ge-0/0/0.0*, tagged, trunk, pvlan-trunk
ge-0/0/1.0*, tagged, trunk, pvlan-trunk
Secondary VLANs: Isolated 0, Community 2, Inter-switch-isolated 1
Community VLANs :
finance-comm
hr-comm
Inter-switch-isolated VLAN :
__pvlan_pvlan100_isiv__
Bedeutung
Die Ausgabe zeigt, dass das PVLAN (pvlan100) auf Switch 3 konfiguriert ist und zwei isolierte VLANs, zwei Community-VLANs und ein isoliertes Interswitch-VLAN umfasst. Switch 3 fungiert jedoch als Distribution-Switch, sodass der Ausgang keine Zugriffsschnittstellen innerhalb des PVLANs umfasst. Es werden nur die pvlan-trunk-Schnittstellen angezeigt, die pvlan100 von Switch 3 mit den anderen Switches (Switch 1 und Switch 2) im selben PVLAN verbinden.
Beispiel: Konfiguration von PVLANs mit sekundären VLAN-Trunk-Ports und Promiscuous-Access-Ports auf einem Switch der QFX-Serie
Dieses Beispiel zeigt, wie sekundäre VLAN-Trunk-Ports und Promiscuous-Access-Ports als Teil einer privaten VLAN-Konfiguration konfiguriert werden. Sekundäre VLAN-Trunk-Ports übertragen sekundären VLAN-Datenverkehr.
In diesem Beispiel wird Junos OS für Switches verwendet, die den Konfigurationsstil Enhanced Layer 2 Software (ELS) nicht unterstützen. Weitere Informationen zu ELS finden Sie unter Verwenden der erweiterten Layer 2 Software CLI.
Für ein bestimmtes privates VLAN kann ein sekundärer VLAN-Trunk-Port nur Datenverkehr für ein sekundäres VLAN übertragen. Ein sekundärer VLAN-Trunk-Port kann jedoch Datenverkehr für mehrere sekundäre VLANs übertragen, solange jedes sekundäre VLAN Mitglied eines anderen privaten (primären) VLANs ist. Beispielsweise kann ein sekundärer VLAN-Trunk-Port Datenverkehr für ein Community-VLAN übertragen, das Teil des primären VLAN pvlan100 ist, und auch Datenverkehr für ein isoliertes VLAN, das Teil des primären VLAN pvlan400 ist.
Um einen Trunk-Port für die Übertragung von sekundärem VLAN-Datenverkehr zu konfigurieren, verwenden Sie die Anweisungen isolated und interface , wie in den Schritten 12 und 13 der Beispielkonfiguration für Switch 1 gezeigt.
Wenn der Datenverkehr von einem sekundären VLAN-Trunk-Port ausgeht, trägt er normalerweise das Tag des primären VLANs, zu dem der sekundäre Port gehört. Wenn Sie möchten, dass Datenverkehr, der von einem sekundären VLAN-Trunk-Port ausgeht, sein sekundäres VLAN-Tag beibehält, verwenden Sie die Anweisung extend-secondary-vlan-id .
Ein Promiscuous-Access-Port überträgt nicht getaggten Datenverkehr und kann Mitglied von nur einem primären VLAN sein. Datenverkehr, der über einen promiskuitiven Zugriffsport eingeht, wird an die Ports der sekundären VLANs weitergeleitet, die Mitglieder des primären VLANs sind, in dem der promiskuitive Zugriffsport Mitglied ist. Dieser Datenverkehr trägt die entsprechenden sekundären VLAN-Tags, wenn er von den sekundären VLAN-Ports ausgeht, wenn es sich bei dem sekundären VLAN-Port um einen Trunk-Port handelt.
Um einen Zugriffsport so zu konfigurieren, dass er promiskuitiv ist, verwenden Sie die promiscuous-Anweisung , wie in Schritt 12 der Beispielkonfiguration für Switch 2 gezeigt.
Wenn der Datenverkehr über einen sekundären VLAN-Port eingeht und über einen promiskuitiven Zugriffsport ausgeht, wird der Datenverkehr beim Ausgang nicht getaggt. Wenn getaggter Datenverkehr auf einen promiskuitiven Zugriffsport gelangt, wird der Datenverkehr verworfen.
- Anforderungen
- Übersicht und Topologie
- Konfiguration der PVLANs auf Switch 1
- Konfiguration der PVLANs auf Switch 2
- Verifizierung
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
Zwei QFX-Geräte
Junos OS Version 12.2 oder höher für die QFX-Serie
Übersicht und Topologie
Abbildung 21 zeigt die in diesem Beispiel verwendete Topologie. Switch 1 umfasst mehrere primäre und sekundäre private VLANs sowie zwei sekundäre VLAN-Trunk-Ports, die für die Übertragung sekundärer VLANs konfiguriert sind, die Mitglieder der primären VLANs pvlan100 und pvlan400 sind.
Switch 2 enthält die gleichen privaten VLANs. Die Abbildung zeigt xe-0/0/0 auf Switch 2 wie konfiguriert mit promiskuitiven Zugriffsports oder promiskuitiven Trunk-Ports. Die hier enthaltene Beispielkonfiguration konfiguriert diesen Port als Promiscuous-Zugriffsport.
Die Abbildung zeigt auch, wie der Datenverkehr nach dem Eingang über die sekundären VLAN-Trunk-Ports von Switch 1 fließen würde.
In Tabelle 19 und Tabelle 20 sind die Einstellungen für die Beispieltopologie auf beiden Switches aufgeführt.
| Komponente | Beschreibung |
|---|---|
pvlan100, ID 100 |
Primäres VLAN |
pvlan400, ID 400 |
Primäres VLAN |
comm300, ID 300 |
Community VLAN, Mitglied von pvlan100 |
comm600, ID 600 |
Community VLAN, Mitglied von pvlan400 |
Isolation-VLAN-ID 200 |
VLAN-ID für isoliertes VLAN, Mitglied von pvlan100 |
Isolierung–VLAN-ID 500 |
VLAN-ID für isoliertes VLAN, Mitglied von pvlan400 |
XE-0/0/0.0 |
Sekundärer VLAN-Trunk-Port für primäre VLANs pvlan100 und pvlan400 |
XE-0/0/1.0 |
PVLAN-Trunk-Port für primäre VLANs pvlan100 und pvlan400 |
XE-0/0/2.0 |
Isolierter Zugriffsport für pvlan100 |
XE-0/0/3.0 |
Community-Zugangsport für comm300 |
XE-0/0/5.0 |
Isolierter Zugriffsport für PVLAN400 |
XE-0/0/6.0 |
Community-Trunk-Port für comm600 |
| Komponente | Beschreibung |
|---|---|
pvlan100, ID 100 |
Primäres VLAN |
pvlan400, ID 400 |
Primäres VLAN |
comm300, ID 300 |
Community VLAN, Mitglied von pvlan100 |
comm600, ID 600 |
Community VLAN, Mitglied von pvlan400 |
Isolation-VLAN-ID 200 |
VLAN-ID für isoliertes VLAN, Mitglied von pvlan100 |
Isolierung–VLAN-ID 500 |
VLAN-ID für isoliertes VLAN, Mitglied von pvlan400 |
XE-0/0/0.0 |
Promiskuitiver Zugriffsport für primäre VLANs pvlan100 |
XE-0/0/1.0 |
PVLAN-Trunk-Port für primäre VLANs pvlan100 und pvlan400 |
XE-0/0/2.0 |
Sekundärer Trunk-Port für isoliertes VLAN, Mitglied von pvlan100 |
XE-0/0/3.0 |
Community-Zugangsport für comm300 |
XE-0/0/5.0 |
Isolierter Zugriffsport für PVLAN400 |
XE-0/0/6.0 |
Community-Zugangsport für comm600 |
Konfiguration der PVLANs auf Switch 1
CLI-Schnellkonfiguration
Um die PVLANs auf Switch 1 schnell zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in ein Switch-Terminalfenster ein:
[edit] set interfaces xe-0/0/0 unit 0 family ethernet-switching port-mode trunk set interfaces xe-0/0/1 unit 0 family ethernet-switching port-mode trunk set interfaces xe-0/0/1 unit 0 family ethernet-switching vlan members pvlan100 set interfacesxe-0/0/1 unit 0 family ethernet-switching vlan members pvlan400 set interfaces xe-0/0/2 unit 0 family ethernet-switching port-mode access set interfaces xe-0/0/3 unit 0 family ethernet-switching port-mode access set interfaces xe-0/0/5 unit 0 family ethernet-switching port-mode access set interfaces xe-0/0/6 unit 0 family ethernet-switching port-mode trunk set vlans pvlan100 vlan-id 100 set vlans pvlan400 vlan-id 400 set vlans pvlan100 pvlan set vlans pvlan400 pvlan set vlans pvlan100 interface xe-0/0/1.0 pvlan-trunk set vlans pvlan400 interface xe-0/0/1.0 pvlan-trunk set vlans comm300 vlan-id 300 set vlans comm300 primary-vlan pvlan100 set vlans comm300 interface xe-0/0/3.0 set vlans comm600 vlan-id 600 set vlans comm600 primary-vlan pvlan400 set vlans comm600 interface xe-0/0/6.0 set vlans pvlan100 pvlan isolation-vlan-id 200 set vlans pvlan400 pvlan isolation-vlan-id 500 set vlans pvlan100 interface xe-0/0/0.0 isolated set vlans pvlan400 interface xe-0/0/0.0 isolated set vlans comm600 interface xe-0/0/0.0 set vlans pvlan100 interface xe-0/0/2.0 isolated set vlans pvlan400 interface xe-0/0/5.0 isolated
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die privaten VLANs und sekundären VLAN-Trunk-Ports:
Konfigurieren Sie die Schnittstellen und Portmodi:
[edit interfaces] user@switch# set xe-0/0/0 unit 0 family ethernet-switching port-mode trunk user@switch# set xe-0/0/1 unit 0 family ethernet-switching port-mode trunk user@switch# set xe-0/0/1 unit 0 family ethernet-switching vlan members pvlan100 user@switch# set xe-0/0/1 unit 0 family ethernet-switching vlan members pvlan400 user@switch# set xe-0/0/2 unit 0 family ethernet-switching port-mode access user@switch# set xe-0/0/3 unit 0 family ethernet-switching port-mode access user@switch# set xe-0/0/5 unit 0 family ethernet-switching port-mode access user@switch# set xe-0/0/6 unit 0 family ethernet-switching port-mode access
Erstellen Sie die primären VLANs:
[edit vlans] user@switch# set pvlan100 vlan-id 100 user@switch# set pvlan400 vlan-id 400
Hinweis:Primäre VLANs müssen immer getaggte VLANs sein, auch wenn sie nur auf einem Gerät vorhanden sind.
Konfigurieren Sie die primären VLANs als privat:
[edit vlans] user@switch# set pvlan100 pvlan user@switch# set pvlan400 pvlan
Konfigurieren Sie den PVLAN-Trunk-Port so, dass der private VLAN-Datenverkehr zwischen den Switches übertragen wird:
[edit vlans] user@switch# set pvlan100 interface xe-0/0/1.0 pvlan-trunk user@switch# set pvlan400 interface xe-0/0/1.0 pvlan-trunk
Erstellen eines sekundären VLANs comm300 mit VLAN-ID 300:
[edit vlans] user@switch# set comm300 vlan-id 300
Konfigurieren Sie das primäre VLAN für comm300:
[edit vlans] user@switch# set comm300 primary-vlan pvlan100
Konfigurieren Sie die Schnittstelle für comm300:
[edit vlans] user@switch# set comm300 interface xe-0/0/3.0
Erstellen eines sekundären VLANs comm600 mit VLAN-ID 600:
[edit vlans] user@switch# set comm600 vlan-id 600
Konfigurieren Sie das primäre VLAN für comm600:
[edit vlans] user@switch# set comm600 primary-vlan pvlan400
Konfigurieren Sie die Schnittstelle für comm600:
[edit vlans] user@switch# set comm600 interface xe-0/0/6.0
Konfigurieren Sie die isolierten VLANs zwischen den Switches:
[edit vlans] user@switch# set pvlan100 pvlan isolation-vlan-id 200 user@switch# set pvlan400 pvlan isolation-vlan-id 500
Hinweis:Wenn Sie einen sekundären VLAN-Trunk-Port für die Übertragung eines isolierten VLANs konfigurieren, müssen Sie auch eine Isolations-VLAN-ID konfigurieren. Dies gilt auch dann, wenn das isolierte VLAN nur auf einem Switch vorhanden ist.
Aktivieren Sie den Trunk-Port xe-0/0/0, um sekundäre VLANs für die primären VLANs zu übertragen:
[edit vlans] user@switch# set pvlan100 interface xe-0/0/0.0 isolated user@switch# set pvlan400 interface xe-0/0/0.0 isolated
Konfigurieren Sie den Trunk-Port xe-0/0/0 für die Übertragung von comm600 (Mitglied von pvlan400):
[edit vlans] user@switch# set comm600 interface xe-0/0/0.0
Hinweis:Sie müssen xe-0/0/0 nicht explizit so konfigurieren, dass der isolierte VLAN-Datenverkehr (Tags 200 und 500) übertragen wird, da alle isolierten Ports in pvlan100 und pvlan400 – einschließlich xe-0/0/0.0 – automatisch in den isolierten VLANs enthalten sind, die bei der Konfiguration
isolation-vlan-id 200isolation-vlan-id 500und erstellt wurden.Konfigurieren Sie xe-0/0/2 und xe-0/0/6 für die Isolierung:
[edit vlans] user@switch# set pvlan100 interface xe-0/0/2.0 isolated user@switch# set pvlan400 interface xe-0/0/5.0 isolated
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf Switch 1:
[edit]
user@switch# show
interfaces {
xe-0/0/0 {
unit 0 {
family ethernet-switching {
port-mode trunk;
vlan {
members pvlan100;
members pvlan400;
}
}
}
}
xe-0/0/1 {
unit 0 {
family ethernet-switching {
port-mode trunk;
vlan {
members pvlan100;
members pvlan400;
}
}
}
}
xe-0/0/2 {
unit 0 {
family ethernet-switching {
port-mode access;
}
}
}
xe-0/0/3 {
unit 0 {
family ethernet-switching {
port-mode access;
}
}
}
xe-0/0/5 {
unit 0 {
family ethernet-switching {
port-mode access;
}
}
}
xe-0/0/6 {
unit 0 {
family ethernet-switching {
port-mode trunk;
}
}
}
}
vlans {
comm300 {
vlan-id 300;
interface {
xe-0/0/3.0;
}
primary-vlan pvlan100;
}
comm600 {
vlan-id 600;
interface {
xe-0/0/6.0;
}
primary-vlan pvlan400;
}
pvlan100 {
vlan-id 100;
interface {
xe-0/0/0.0;
xe-0/0/2.0;
xe-0/0/3.0;
xe-0/0/1.0 {
pvlan-trunk;
}
}
no-local-switching;
isolation-id 200;
}
pvlan400 {
vlan-id 400;
interface {
xe-0/0/0.0;
xe-0/0/5.0;
xe-0/0/6.0;
xe-0/0/1.0 {
pvlan-trunk;
}
}
no-local-switching;
isolation-id 500;
}
}
Konfiguration der PVLANs auf Switch 2
Die Konfiguration für Switch 2 ist nahezu identisch mit der Konfiguration für Switch 1. Der wichtigste Unterschied besteht darin, dass xe-0/0/0 auf Switch 2 als Promiscuous-Trunk-Port oder Promiscuous-Access-Port konfiguriert ist, wie Abbildung 21 zeigt. In der folgenden Konfiguration ist xe-0/0/0 als Promiscuous-Access-Port für das primäre VLAN pvlan100 konfiguriert.
Wenn der Datenverkehr über einen VLAN-fähigen Port eingeht und über einen promiskuitiven Zugriffsport ausgeht, werden die VLAN-Tags beim Ausgang verworfen und der Datenverkehr wird an diesem Punkt nicht mehr getaggt. Beispielsweise gelangt der Datenverkehr für comm600 über den sekundären VLAN-Trunk-Port, der auf xe-0/0/0.0 auf Switch 1 konfiguriert ist, und trägt das Tag 600, wenn er über das sekundäre VLAN weitergeleitet wird. Wenn er von xe-0/0/0.0 auf Switch 2 ausgeht, wird die Markierung aufgehoben, wenn Sie xe-0/0/0.0 als promiskuitiven Zugriffsport konfigurieren, wie in diesem Beispiel gezeigt. Wenn Sie stattdessen xe-0/0/0.0 als Promiscuous-Trunk-Port (Port-Mode-Trunk) konfigurieren, trägt der Datenverkehr für comm600 beim Ausgang sein primäres VLAN-Tag (400).
CLI-Schnellkonfiguration
Um die PVLANs auf Switch 2 schnell zu erstellen und zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in ein Switch-Terminalfenster ein:
[edit] set interfaces xe-0/0/0 unit 0 family ethernet-switching port-mode access set interfaces xe-0/0/1 unit 0 family ethernet-switching port-mode trunk set interfaces xe-0/0/1 unit 0 family ethernet-switching vlan members pvlan100 set interfaces xe-0/0/1 unit 0 family ethernet-switching vlan members pvlan400 set interfaces xe-0/0/2 unit 0 family ethernet-switching port-mode trunk set interfaces xe-0/0/3 unit 0 family ethernet-switching port-mode access set interfaces xe-0/0/5 unit 0 family ethernet-switching port-mode access set interfaces xe-0/0/6 unit 0 family ethernet-switching port-mode access set vlans pvlan100 vlan-id 100 set vlans pvlan400 vlan-id 400 set vlans pvlan100 pvlan set vlans pvlan400 pvlan set vlans pvlan100 interface xe-0/0/1.0 pvlan-trunk set vlans pvlan400 interface xe-0/0/1.0 pvlan-trunk set vlans comm300 vlan-id 300 set vlans comm300 primary-vlan pvlan100 set vlans comm300 interface xe-0/0/3.0 set vlans comm600 vlan-id 600 set vlans comm600 primary-vlan pvlan400 set vlans comm600 interface xe-0/0/6.0 set vlans pvlan100 pvlan isolation-vlan-id 200 set vlans pvlan400 pvlan isolation-vlan-id 500 set vlans pvlan100 interface xe-0/0/0.0 promiscuous set vlans pvlan100 interface xe-0/0/2.0 isolated set vlans pvlan400 interface xe-0/0/5.0 isolated
Vorgehensweise
Schritt-für-Schritt-Anleitung
So konfigurieren Sie die privaten VLANs und sekundären VLAN-Trunk-Ports:
Konfigurieren Sie die Schnittstellen und Portmodi:
[edit interfaces] user@switch# set xe-0/0/0 unit 0 family ethernet-switching port-mode access
user@switch# set xe-0/0/1 unit 0 family ethernet-switching port-mode trunk user@switch# set xe-0/0/1 unit 0 family ethernet-switching vlan members pvlan100 user@switch# set xe-0/0/1 unit 0 family ethernet-switching vlan members pvlan400 user@switch# set xe-0/0/2 unit 0 family ethernet-switching port-mode trunk user@switch# set xe-0/0/3 unit 0 family ethernet-switching port-mode access user@switch# set xe-0/0/5 unit 0 family ethernet-switching port-mode access user@switch# set xe-0/0/6 unit 0 family ethernet-switching port-mode access
Erstellen Sie die primären VLANs:
[edit vlans] user@switch# set pvlan100 vlan-id 100 user@switch# set pvlan400 vlan-id 400
Konfigurieren Sie die primären VLANs als privat:
[edit vlans] user@switch# set pvlan100 pvlan user@switch# set pvlan400 pvlan
Konfigurieren Sie den PVLAN-Trunk-Port so, dass der private VLAN-Datenverkehr zwischen den Switches übertragen wird:
[edit vlans] user@switch# set pvlan100 interface xe-0/0/1.0 pvlan-trunk user@switch# set pvlan400 interface xe-0/0/1.0 pvlan-trunk
Erstellen eines sekundären VLANs comm300 mit VLAN-ID 300:
[edit vlans] user@switch# set comm300 vlan-id 300
Konfigurieren Sie das primäre VLAN für comm300:
[edit vlans] user@switch# set comm300 primary-vlan pvlan100
Konfigurieren Sie die Schnittstelle für comm300:
[edit vlans] user@switch# set comm300 interface xe-0/0/3.0
Erstellen eines sekundären VLANs comm600 mit VLAN-ID 600:
[edit vlans] user@switch# set comm600 vlan-id 600
Konfigurieren Sie das primäre VLAN für comm600:
[edit vlans] user@switch# set comm600 primary-vlan pvlan400
Konfigurieren Sie die Schnittstelle für comm600:
[edit vlans] user@switch# set comm600 interface xe-0/0/6.0
- Konfiguration der PVLANs auf Switch 1
Konfigurieren Sie die isolierten VLANs zwischen den Switches:
[edit vlans] user@switch# set pvlan100 pvlan isolation-vlan-id 200 user@switch# set pvlan400 pvlan isolation-vlan-id 500
Konfigurieren Sie den Zugriffsport xe-0/0/0 so, dass er für pvlan100 promiskuitiv ist:
[edit vlans] user@switch# set pvlan100 interface xe-0/0/0.0 promiscuous
Hinweis:Ein Promiscuous-Access-Port kann Mitglied von nur einem primären VLAN sein.
Konfigurieren Sie xe-0/0/2 und xe-0/0/6 für die Isolierung:
[edit vlans] user@switch# set pvlan100 interface xe-0/0/2.0 isolated user@switch# set pvlan400 interface xe-0/0/5.0 isolated
Ergebnisse
Überprüfen Sie die Ergebnisse der Konfiguration auf Switch 2:
[edit]
user@switch# show
interfaces {
xe-0/0/0 {
unit 0 {
family ethernet-switching {
port-mode access;
vlan {
members pvlan100;
}
}
}
}
xe-0/0/1 {
unit 0 {
family ethernet-switching {
port-mode trunk;
vlan {
members pvlan100;
members pvlan400;
}
}
}
}
xe-0/0/2 {
unit 0 {
family ethernet-switching {
port-mode trunk;
}
}
}
xe-0/0/3 {
unit 0 {
family ethernet-switching {
port-mode access;
}
}
}
xe-0/0/5 {
unit 0 {
family ethernet-switching {
port-mode access;
}
}
}
xe-0/0/6 {
unit 0 {
family ethernet-switching {
port-mode access;
}
}
}
vlans {
comm300 {
vlan-id 300;
interface {
xe-0/0/3.0;
}
primary-vlan pvlan100;
}
comm600 {
vlan-id 600;
interface {
xe-0/0/6.0;
}
primary-vlan pvlan400;
}
pvlan100 {
vlan-id 100;
interface {
xe-0/0/0.0;
xe-0/0/2.0;
xe-0/0/3.0;
xe-0/0/1.0 {
pvlan-trunk;
}
}
no-local-switching;
isolation-id 200;
}
pvlan400 {
vlan-id 400;
interface {
xe-0/0/5.0;
xe-0/0/6.0;
xe-0/0/1.0 {
pvlan-trunk;
}
}
no-local-switching;
isolation-id 500;
}
}
Verifizierung
Führen Sie die folgenden Aufgaben aus, um zu bestätigen, dass die Konfiguration ordnungsgemäß funktioniert:
- Überprüfen, ob das private VLAN und die sekundären VLANs erstellt wurden
- Überprüfen der Einträge in der Ethernet-Switching-Tabelle
Überprüfen, ob das private VLAN und die sekundären VLANs erstellt wurden
Zweck
Stellen Sie sicher, dass das primäre VLAN und die sekundären VLANs auf Switch 1 ordnungsgemäß erstellt wurden.
Aktion
Verwenden Sie den show vlans folgenden Befehl:
user@switch> show vlans private-vlan Name Role Tag Interfaces pvlan100 Primary 100 xe-0/0/0.0, xe-0/0/1.0, xe-0/0/2.0, xe-0/0/3.0 __iso_pvlan100__ Isolated 200 xe-0/0/2.0 comm300 Community 300 xe-0/0/3.0 pvlan400 Primary 400 xe-0/0/0.0, xe-0/0/1.0, xe-0/0/5.0, xe-0/0/6.0 __iso_pvlan400__ Isolated 500 xe-0/0/5.0 comm600 Community 600 xe-0/0/6.0
Bedeutung
Die Ausgabe zeigt, dass die privaten VLANs erstellt wurden, und identifiziert die ihnen zugeordneten Schnittstellen und sekundären VLANs.
Überprüfen der Einträge in der Ethernet-Switching-Tabelle
Zweck
Stellen Sie sicher, dass die Ethernet-Switching-Tabelleneinträge für das primäre VLAN pvlan100 erstellt wurden.
Aktion
Zeigen Sie die Ethernet-Switching-Tabelleneinträge für pvlan100 an.
user@switch> show ethernet-switching table vlan pvlan100 private-vlan Ethernet-switching table: 0 unicast entries pvlan100 * Flood - All-members pvlan100 00:10:94:00:00:02 Learn xe-0/0/2.0 __iso_pvlan100__ * Flood - All-members __iso_pvlan100__ 00:10:94:00:00:02 Replicated - xe-0/0/2.0
Überprüfen, ob ein privates VLAN auf einem Switch funktioniert
Zweck
Überprüfen Sie nach dem Erstellen und Konfigurieren privater VLANs (PVLANs), ob diese richtig eingerichtet sind.
Aktion
So stellen Sie fest, ob Sie die primären und sekundären VLAN-Konfigurationen erfolgreich erstellt haben:
Verwenden Sie für ein PVLAN auf einem einzelnen Switch den
show configuration vlansfolgenden Befehl:user@switch> show configuration vlans community1 { interface { interface a; interface b; } primary-vlan pvlan; } community2 { interface { interface d; interface e; } primary-vlan pvlan; } pvlan { vlan-id 1000; interface { isolated1; isolated2; trunk1; trunk2; } no-local-switching; }Verwenden Sie für ein PVLAN, das sich über mehrere Switches erstreckt, den Befehl show vlans
extensive:user@switch> show vlans extensive VLAN: COM1, Created at: Tue May 11 18:16:05 2010 802.1Q Tag: 100, Internal index: 3, Admin State: Enabled, Origin: Static Private VLAN Mode: Community, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 1 (Active = 1) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/7.0*, untagged, access VLAN: __pvlan_primary_ge-0/0/0.0__, Created at: Tue May 11 18:16:05 2010 Internal index: 5, Admin State: Enabled, Origin: Static Private VLAN Mode: Isolated, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 1 (Active = 1) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/0.0*, untagged, access VLAN: __pvlan_primary_ge-0/0/2.0__, Created at: Tue May 11 18:16:05 2010 Internal index: 6, Admin State: Enabled, Origin: Static Private VLAN Mode: Isolated, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 1 (Active = 0) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/2.0, untagged, access VLAN: __pvlan_primary_isiv__, Created at: Tue May 11 18:16:05 2010 802.1Q Tag: 50, Internal index: 7, Admin State: Enabled, Origin: Static Private VLAN Mode: Inter-switch-isolated, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 0 (Active = 0) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk VLAN: community2, Created at: Tue May 11 18:16:05 2010 802.1Q Tag: 20, Internal index: 8, Admin State: Enabled, Origin: Static Private VLAN Mode: Community, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 2 (Active = 2) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/1.0*, untagged, access ge-1/0/6.0*, untagged, access VLAN: primary, Created at: Tue May 11 18:16:05 2010 802.1Q Tag: 10, Internal index: 2, Admin State: Enabled, Origin: Static Private VLAN Mode: Primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 5 (Active = 4) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/0.0*, untagged, access ge-0/0/1.0*, untagged, access ge-0/0/2.0, untagged, access ge-0/0/7.0*, untagged, access ge-1/0/6.0*, untagged, access Secondary VLANs: Isolated 2, Community 2, Inter-switch-isolated 1 Isolated VLANs : __pvlan_primary_ge-0/0/0.0__ __pvlan_primary_ge-0/0/2.0__ Community VLANs : COM1 community2 Inter-switch-isolated VLAN : __pvlan_primary_isiv__
Verwenden Sie den Befehl, um VLAN-Informationen
show vlansextensiveund Verbindungsstatus für ein PVLAN auf einem einzelnen Switch oder für ein PVLAN mit mehreren Switches anzuzeigen.Für ein PVLAN auf einem einzelnen Switch:
user@switch> show vlans pvlan extensive VLAN: pvlan, Created at: time 802.1Q Tag: vlan-id, Internal index: index-number, Admin State: Enabled, Origin: Static Private VLAN Mode: Primary Protocol: Port Mode Number of interfaces: Tagged 2 (Active = 0), Untagged 6 (Active = 0) trunk1, tagged, trunk interface a, untagged, access interface b, untagged, access interface c, untagged, access interface d, untagged, access interface e, untagged, access interface f, untagged, access trunk2, tagged, trunk Secondary VLANs: Isolated 2, Community 2 Isolated VLANs : __pvlan_pvlan_isolated1__ __pvlan_pvlan_isolated2__ Community VLANs : community1 community2Für ein PVLAN, das sich über mehrere Switches erstreckt:
user@switch> show vlans extensive VLAN: COM1, Created at: Tue May 11 18:16:05 2010 802.1Q Tag: 100, Internal index: 3, Admin State: Enabled, Origin: Static Private VLAN Mode: Community, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 1 (Active = 1) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/7.0*, untagged, access VLAN: __pvlan_primary_ge-0/0/0.0__, Created at: Tue May 11 18:16:05 2010 Internal index: 5, Admin State: Enabled, Origin: Static Private VLAN Mode: Isolated, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 1 (Active = 1) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/0.0*, untagged, access VLAN: __pvlan_primary_ge-0/0/2.0__, Created at: Tue May 11 18:16:05 2010 Internal index: 6, Admin State: Enabled, Origin: Static Private VLAN Mode: Isolated, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 1 (Active = 0) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/2.0, untagged, access VLAN: __pvlan_primary_isiv__, Created at: Tue May 11 18:16:05 2010 802.1Q Tag: 50, Internal index: 7, Admin State: Enabled, Origin: Static Private VLAN Mode: Inter-switch-isolated, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 0 (Active = 0) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk VLAN: community2, Created at: Tue May 11 18:16:05 2010 802.1Q Tag: 20, Internal index: 8, Admin State: Enabled, Origin: Static Private VLAN Mode: Community, Primary VLAN: primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 2 (Active = 2) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/1.0*, untagged, access ge-1/0/6.0*, untagged, access VLAN: primary, Created at: Tue May 11 18:16:05 2010 802.1Q Tag: 10, Internal index: 2, Admin State: Enabled, Origin: Static Private VLAN Mode: Primary Protocol: Port Mode, Mac aging time: 300 seconds Number of interfaces: Tagged 3 (Active = 3), Untagged 5 (Active = 4) ge-0/0/20.0*, tagged, trunk ge-0/0/22.0*, tagged, trunk, pvlan-trunk ge-0/0/23.0*, tagged, trunk, pvlan-trunk ge-0/0/0.0*, untagged, access ge-0/0/1.0*, untagged, access ge-0/0/2.0, untagged, access ge-0/0/7.0*, untagged, access ge-1/0/6.0*, untagged, access Secondary VLANs: Isolated 2, Community 2, Inter-switch-isolated 1 Isolated VLANs : __pvlan_primary_ge-0/0/0.0__ __pvlan_primary_ge-0/0/2.0__ Community VLANs : COM1 community2 Inter-switch-isolated VLAN : __pvlan_primary_isiv__
Verwenden Sie den
show ethernet-switching tableBefehl, um Protokolle für MAC-Learning auf den VLANs anzuzeigen:user@switch> show ethernet-switching table Ethernet-switching table: 8 entries, 1 learned VLAN MAC address Type Age Interfaces default * Flood - All-members pvlan * Flood - All-members pvlan MAC1 Replicated - interface a pvlan MAC2 Replicated - interface c pvlan MAC3 Replicated - isolated2 pvlan MAC4 Learn 0 trunk1 __pvlan_pvlan_isolated1__ * Flood - All-members __pvlan_pvlan_isolated1__ MAC4 Replicated - trunk1 __pvlan_pvlan_isolated2__ * Flood - All-members __pvlan_pvlan_isolated2__ MAC3 Learn 0 isolated2 __pvlan_pvlan_isolated2__ MAC4 Replicated - trunk1 community1 * Flood - All-members community1 MAC1 Learn 0 interface a community1 MAC4 Replicated - trunk1 community2 * Flood - All-members community2 MAC2 Learn 0 interface c community2 MAC4 Replicated - trunk1
Wenn Sie ein PVLAN konfiguriert haben, das sich über mehrere Switches erstreckt, können Sie denselben Befehl auf allen Switches verwenden, um die Protokolle auf MAC-Lernen auf diesen Switches zu überprüfen.
Bedeutung
In den Ausgabeanzeigen für ein PVLAN auf einem einzelnen Switch können Sie sehen, dass das primäre VLAN zwei Community-Domänen (Community1 und Community2), zwei isolierte Ports und zwei Trunk-Ports enthält. Das PVLAN auf einem einzelnen Switch hat nur ein Tag (1000), das für das primäre VLAN bestimmt ist.
Das PVLAN, das sich über mehrere Switches erstreckt, enthält mehrere Tags:
Die Communitydomäne COM1 wird mit dem Tag 100 identifiziert.
Die Community-Domain community2 ist mit Tag 20 gekennzeichnet.
Die isolierte Interswitch-Domäne wird mit Tag 50 identifiziert.
Das primäre VLAN wird mit Tag 10 identifiziert.
Außerdem werden für das PVLAN, das sich über mehrere Switches erstreckt, die Trunk-Schnittstellen als pvlan-trunk identifiziert.
Fehlerbehebung bei privaten VLANs auf QFX-Switches
Verwenden Sie die folgenden Informationen zur Fehlerbehebung bei einer privaten VLAN-Konfiguration.
- Einschränkungen privater VLANs
- Weiterleitung mit privaten VLANs
- Ausgangs-Firewall-Filter mit privaten VLANs
- Spiegelung ausgehender Ports mit privaten VLANs
Einschränkungen privater VLANs
Die folgenden Einschränkungen gelten für private VLAN-Konfigurationen:
IGMP-Snooping wird von privaten VLANs nicht unterstützt.
Geroutete VLAN-Schnittstellen werden in privaten VLANs nicht unterstützt
Routing zwischen sekundären VLANs im selben primären VLAN wird nicht unterstützt.
Wenn Sie ein primäres VLAN in ein sekundäres VLAN ändern möchten, müssen Sie es zuerst in ein normales VLAN ändern und die Änderung bestätigen. Sie würden zum Beispiel folgendermaßen vorgehen:
Ändern Sie das primäre VLAN in ein normales VLAN.
Bestätigen Sie die Konfiguration.
Ändern Sie das normale VLAN in ein sekundäres VLAN.
Bestätigen Sie die Konfiguration.
Folgen Sie der gleichen Reihenfolge von Commits, wenn Sie ein sekundäres VLAN in ein primäres VLAN ändern möchten. Das heißt, machen Sie das sekundäre VLAN zu einem normalen VLAN und bestätigen diese Änderung und ändern dann das normale VLAN in ein primäres VLAN.
Weiterleitung mit privaten VLANs
Problemstellung
Beschreibung
Wenn isolierter VLAN- oder Community-VLAN-getaggter Datenverkehr auf einem PVLAN-Trunk-Port empfangen wird, werden MAC-Adressen aus dem primären VLAN gelernt. Das bedeutet, dass die Ausgabe des Befehls show ethernet-switching table zeigt, dass MAC-Adressen aus dem primären VLAN gelernt und auf sekundäre VLANs repliziert werden. Dieses Verhalten hat keine Auswirkungen auf Weiterleitungsentscheidungen.
Wenn ein Paket mit einem sekundären VLAN-Tag auf einem Promiscuous-Port empfangen wird, wird es akzeptiert und weitergeleitet.
Wenn ein Paket auf einem PVLAN-Trunk-Port empfangen wird und die beiden unten aufgeführten Bedingungen erfüllt, wird es verworfen.
Das Paket verfügt über ein Community-VLAN-Tag.
Das Paket ist für eine Unicast-MAC-Adresse oder eine Multicast-Gruppen-MAC-Adresse bestimmt, die in einem isolierten VLAN gelernt wurde.
Wenn ein Paket auf einem PVLAN-Trunk-Port empfangen wird und die beiden unten aufgeführten Bedingungen erfüllt, wird es verworfen.
Das Paket verfügt über ein isoliertes VLAN-Tag.
Das Paket ist für eine Unicast-MAC-Adresse oder eine Multicast-Gruppen-MAC-Adresse bestimmt, die in einem Community-VLAN gelernt wurde.
Wenn ein Paket mit einem primären VLAN-Tag von einem sekundären (isolierten oder Community-) VLAN-Port empfangen wird, leitet der sekundäre Port das Paket weiter.
Wenn Sie ein Community-VLAN auf einem Gerät konfigurieren und ein anderes Community-VLAN auf einem zweiten Gerät konfigurieren und beide Community-VLANs dieselbe VLAN-ID verwenden, kann der Datenverkehr für eines der VLANs an das andere VLAN weitergeleitet werden. Nehmen wir zum Beispiel die folgende Konfiguration an:
Community VLAN comm1 auf Switch 1 hat die VLAN-ID 50 und ist Mitglied des primären VLAN pvlan100.
Community-VLAN comm2 auf Switch 2 hat ebenfalls die VLAN-ID 50 und ist Mitglied des primären VLAN pvlan200.
Das primäre VLAN pvlan100 ist auf beiden Switches vorhanden.
Wenn Datenverkehr für comm1 von Switch 1 an Switch 2 gesendet wird, wird er an die Ports gesendet, die an comm2 beteiligt sind. (Der Datenverkehr wird erwartungsgemäß auch an die Ports in comm1 weitergeleitet.)
Lösung
Dies sind erwartete Verhaltensweisen.
Ausgangs-Firewall-Filter mit privaten VLANs
Problemstellung
Beschreibung
Wenn Sie einen Firewall-Filter in Ausgaberichtung auf ein primäres VLAN anwenden, gilt der Filter auch für die sekundären VLANs, die Mitglieder des primären VLANs sind, wenn der Datenverkehr mit dem primären VLAN-Tag oder dem isolierten VLAN-Tag ausgeht, wie unten aufgeführt:
Datenverkehr, der von einem sekundären VLAN-Trunk-Port zu einem Promiscuous-Port (Trunk oder Access) weitergeleitet wird
Datenverkehr, der von einem sekundären VLAN-Trunk-Port, der ein isoliertes VLAN überträgt, an einen PVLAN-Trunk-Port weitergeleitet wird.
Datenverkehr, der von einem Promiscuous-Port (Trunk oder Access) an einen sekundären VLAN-Trunk-Port weitergeleitet wird
Datenverkehr, der von einem PVLAN-Trunk-Port weitergeleitet wird. zu einem sekundären VLAN-Trunk-Port
Datenverkehr, der von einem Community-Port zu einem Promiscuous-Port (Trunk oder Access) weitergeleitet wird
Wenn Sie einen Firewall-Filter in Ausgaberichtung auf ein primäres VLAN anwenden, gilt der Filter nicht für Datenverkehr, der mit einem Community-VLAN-Tag ausgeht, wie unten aufgeführt:
Datenverkehr, der von einem Community-Trunk-Port zu einem PVLAN-Trunk-Port weitergeleitet wird
Datenverkehr, der von einem sekundären VLAN-Trunk-Port, der ein Community-VLAN überträgt, an einen PVLAN-Trunk-Port weitergeleitet wird
Datenverkehr, der von einem Promiscuous-Port (Trunk oder Access) zu einem Community-Trunk-Port weitergeleitet wird
Datenverkehr, der von einem PVLAN-Trunk-Port weitergeleitet wird. zu einem Community-Trunk-Port
Wenn Sie einen Firewall-Filter in Ausgaberichtung auf ein Community-VLAN anwenden, gelten die folgenden Verhaltensweisen:
Der Filter wird auf Datenverkehr angewendet, der von einem Promiscuous-Port (Trunk oder Zugriff) an einen Community-Trunk-Port weitergeleitet wird (weil der Datenverkehr mit dem Community-VLAN-Tag ausgeht).
Der Filter wird auf Datenverkehr angewendet, der von einem Community-Port an einen PVLAN-Trunk-Port weitergeleitet wird (da der Datenverkehr mit dem Community-VLAN-Tag ausgeht).
Der Filter wird nicht auf Datenverkehr angewendet, der von einem Community-Port an einen Promiscuous-Port weitergeleitet wird (da der Datenverkehr mit dem primären VLAN-Tag oder ohne Tags ausgeht).
Lösung
Dies sind erwartete Verhaltensweisen. Sie treten nur auf, wenn Sie einen Firewall-Filter auf ein privates VLAN in Ausgaberichtung anwenden, und nicht, wenn Sie einen Firewall-Filter auf ein privates VLAN in Eingaberichtung anwenden.
Spiegelung ausgehender Ports mit privaten VLANs
Problemstellung
Beschreibung
Wenn Sie eine Port-Spiegelungskonfiguration erstellen, die privaten VLAN (PVLAN)-Datenverkehr beim Ausgang spiegelt, hat der gespiegelte Datenverkehr (der Datenverkehr, der an das Analysesystem gesendet wird) das VLAN-Tag des Eingangs-VLAN anstelle des Ausgangs-VLANs. Nehmen wir zum Beispiel die folgende PVLAN-Konfiguration an:
Promiskuitiver Trunk-Port, der die primären VLANs pvlan100 und pvlan400 überträgt.
Isolierter Zugriffsport, der sekundäres VLAN isoliert200 überträgt. Dieses VLAN ist Mitglied des primären VLAN pvlan100.
Community-Port, der das sekundäre VLAN comm300 überträgt. Dieses VLAN ist auch Mitglied des primären VLAN pvlan100.
Ausgabeschnittstelle (Monitorschnittstelle), die mit dem Analysesystem verbunden ist. Diese Schnittstelle leitet den gespiegelten Datenverkehr an das Analysetool weiter.
Wenn ein Paket für pvlan100 auf dem promiskuitiven Trunk-Port eingeht und auf dem isolierten Zugriffsport austritt, wird das ursprüngliche Paket beim Ausgang entmarkiert, da es über einen Zugriffsport austritt. Die Spiegelkopie behält jedoch das Tag für pvlan100 bei, wenn es an das Analysetool gesendet wird.
Hier ist ein weiteres Beispiel: Wenn ein Paket für comm300 auf dem Community-Port eingeht und auf dem promiskuitiven Trunk-Port ausgeht, trägt das ursprüngliche Paket wie erwartet das Tag für pvlan100 beim Ausgang. Die gespiegelte Kopie behält jedoch das Tag für comm300 bei, wenn es an das Analysetool gesendet wird.
Lösung
Dies ist ein erwartetes Verhalten.