Beispiel: Konfiguration einer EVPN-VXLAN Edge-Routed Bridging Fabric mit einem Anycast-Gateway
Ethernet VPN (EVPN) ist eine BGP-basierte Control-Plane-Technologie, die es ermöglicht, Hosts (physische Server und virtuelle Maschinen) überall im Netzwerk zu platzieren und mit demselben logischen Layer 2 (L2)-Overlay-Netzwerk verbunden zu bleiben. Virtual Extensible LAN (VXLAN) ist ein Tunneling-Protokoll, das die Datenebene für das L2-Overlay-Netzwerk erstellt.
Das physische Underlay-Netzwerk, über das EVPN-VXLAN üblicherweise bereitgestellt wird, ist eine zweischichtige IP-Fabric, die Spine- und Leaf-Geräte umfasst, wie in Abbildung 1 dargestellt. Ein zweilagiges Spine-Leaf-Gewebe wird als 3-stufiges Clos bezeichnet.
In diesem Beispiel wird beschrieben, wie Sie eine Edge-Routed Bridging (ERB)-Architektur mit einer 3-stufigen Clos-Fabric bereitstellen. Bei diesem Design bieten die Spine-Geräte nur IP-Konnektivität zwischen den Leaf-Geräten. In dieser Funktion nennen wir die Spine-Geräte Lean Spines, da sie keine VXLAN-Funktionalität benötigen. Die Leaf-Geräte bieten Konnektivität zu angeschlossenen Workloads. Im ERB-Fall bieten die Leaf-Geräte L2- und Layer 3 (L3)-VXLAN-Funktionen im Overlay-Netzwerk. L2-Gateways bieten Bridging innerhalb desselben VLANs. Ein L3-Gateway verarbeitet den Datenverkehr zwischen VLANs (Inter-VLAN) über integrierte Routing- und Bridging-Schnittstellen (IRB).
In diesem Beispiel werden die IRB-Schnittstellen mit einer Anycast-IP-Adresse konfiguriert. Ein ERB-Beispiel, das die IP-Adresse der virtuellen Gateway-Adresse (VGA) verwendet, finden Sie unter Beispiel: Konfigurieren einer EVPN-VXLAN Edge-Routed Bridging-Fabric mit einem virtuellen Gateway.
Wir bezeichnen die ERB-Architektur auch als "Collapsed"-Fabric. Im Vergleich zu einem CRB-Design kollabieren die L2- und L3-VXLAN-Gateway-Funktionen in einer einzigen Schicht der Fabric (den Leaves).
Hintergrundinformationen zur EVPN-VXLAN-Technologie und zu den unterstützten Architekturen finden Sie unter EVPN Primer.
Ein Beispiel für die Konfiguration eines EVPN-VXLAN-CRB-Overlays (Centrally Routed Bridging) finden Sie unter Beispiel: Konfigurieren einer EVPN-VXLAN-Bridging-Fabric mit zentralem Routing.
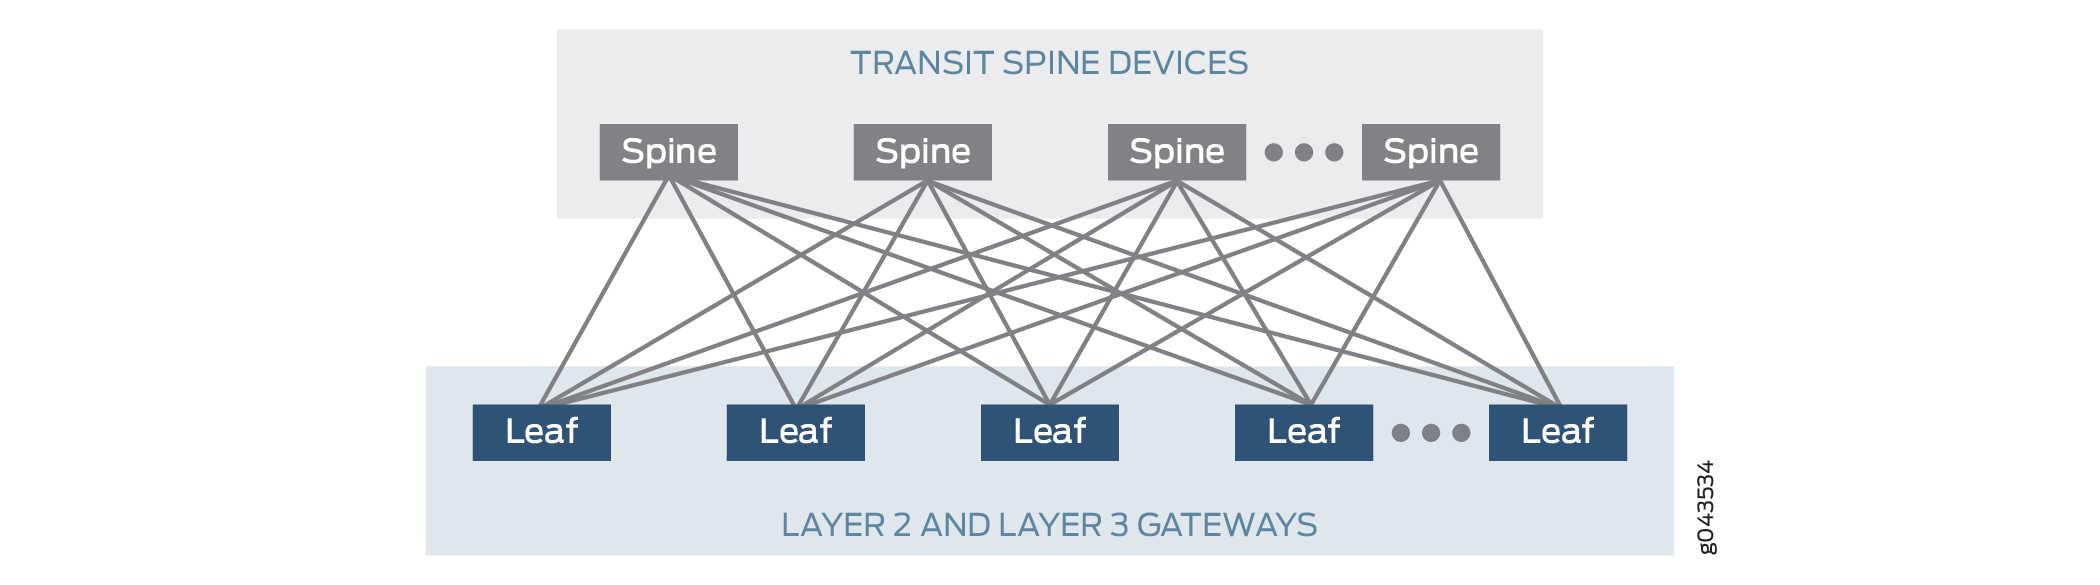
In diesem Beispiel wird beschrieben, wie ein EVPN-VXLAN-ERB-Overlay konfiguriert wird. Daher konfigurieren Sie Routing-Instanzen und IRB-Schnittstellen nur auf den Leaf-Geräten.
Anforderungen
In diesem Beispiel werden die folgenden Hardware- und Softwarekomponenten verwendet:
-
Zwei Geräte, die als Transit-Spine-Geräte fungieren.
-
Vier Junos OS-Geräte, die als Leaf-Geräte dienen und sowohl L2- als auch L3-Gateway-Funktionalität bieten.
- Eine Liste der unterstützten Plattformen finden Sie in der Hardwareübersicht .
Übersicht und Topologie
Das in Abbildung 2 dargestellte ERB-Overlay umfasst zwei Transit-Spine-Geräte und vier Leaf-Geräte, die sowohl als L2- als auch als L3-Gateways fungieren. Vier Server sind an die Leaf-Geräte angeschlossen. Server A ist über eine LAG-Schnittstelle (Link Aggregation Group) mit Leaf1 und Leaf2 verbunden. Auf beiden Leaf-Geräten wird der Schnittstelle derselbe Ethernet-Segmentkennung (ESI) zugewiesen und der Multihoming-Modus ist auf den aktiven Multihoming-Modus eingestellt.
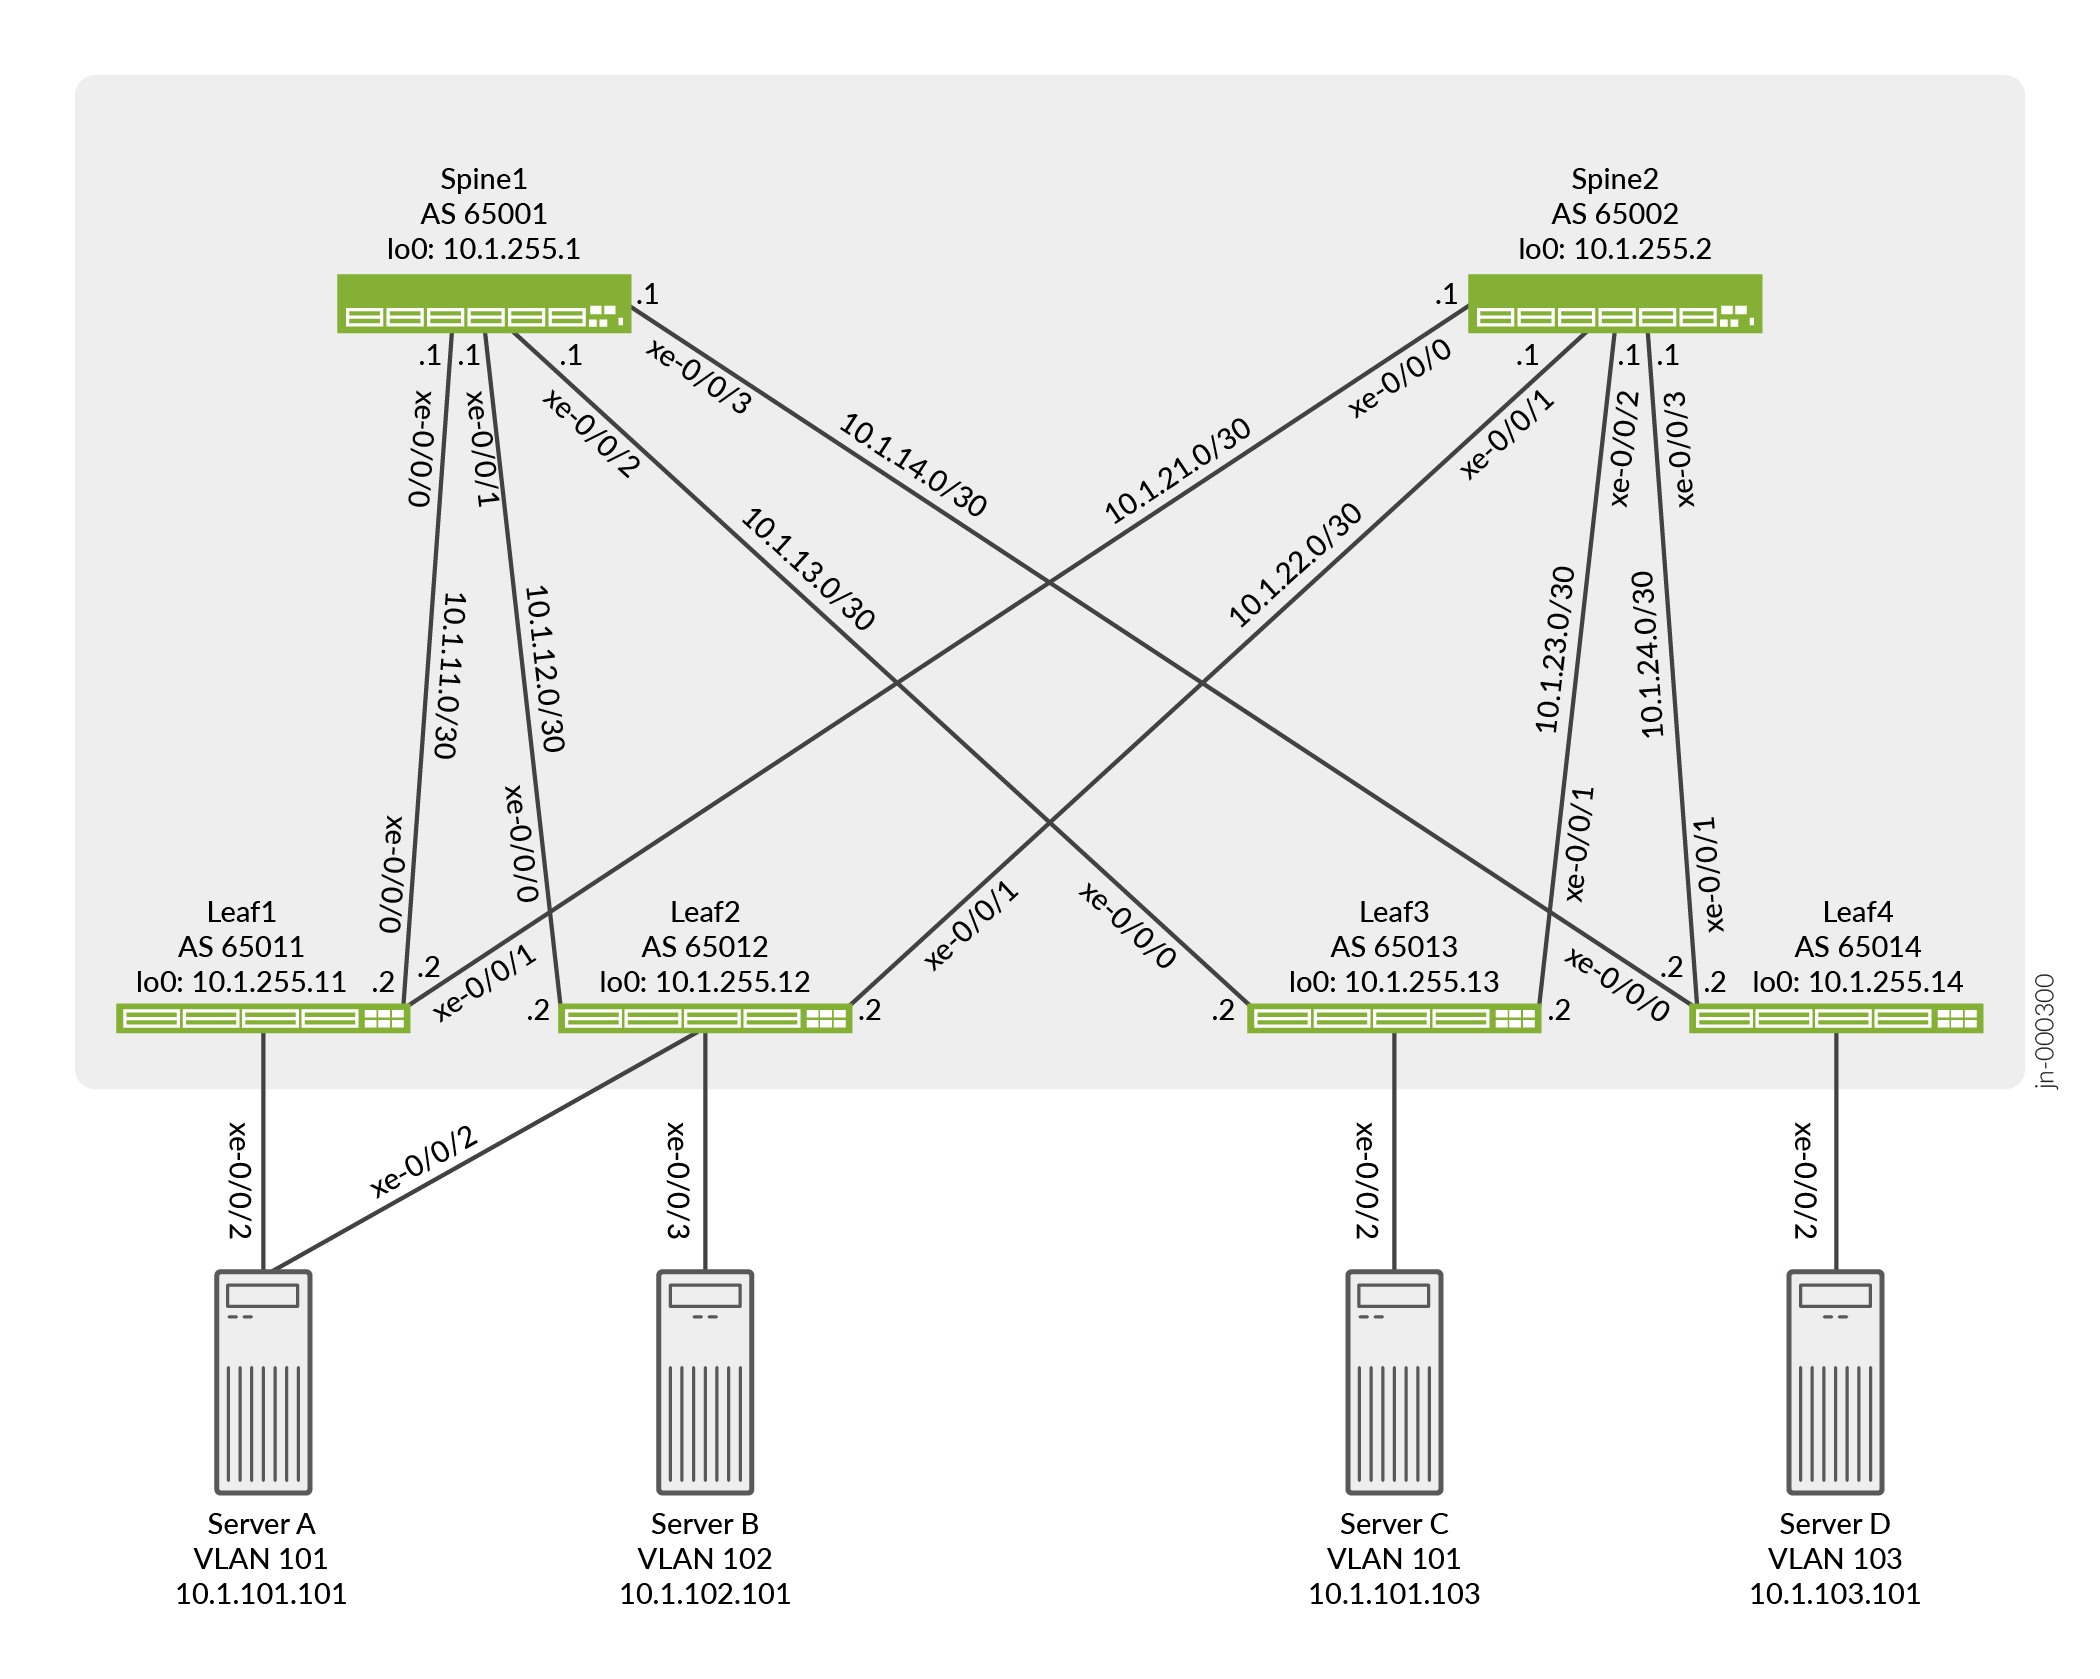
In dieser Topologie befinden sich Server A und Server C in VLAN 101, Server B in VLAN 102 und Server D in VLAN 103. Damit die Kommunikation zwischen VLANs stattfinden kann, müssen Sie IRB-Schnittstellen für jedes VLAN auf allen Leaf-Geräten konfigurieren.
Der bedeutendste Unterschied zwischen der Konfiguration von ERB und CRB ist die Konfiguration und der Standort des L3-Gateways. Daher konzentriert sich dieses Beispiel auf die EVPN-VXLAN-Konfiguration, insbesondere die L3-Gateway-Konfiguration, auf den Leaf-Geräten.
Für ein ERB-Overlay können Sie die IRB-Schnittstellen innerhalb einer EVPN-Instanz (EVI) mit einer der folgenden Methoden konfigurieren:
-
Method 1– Diese Methode beinhaltet eine eindeutige IP-Adresse für jede IRB-Schnittstelle, verwendet jedoch für jede IRB-Schnittstelle dieselbe MAC. Bei dieser Methode wird ein einzelner MAC-Eintrag für jede IRB-Adresse sowohl auf den Leaf-Geräten als auch auf den Servern installiert. Für jede IRB-Schnittstelle auf einem bestimmten Leaf-Gerät, z. B. Leaf1, geben Sie Folgendes an:
-
Eine eindeutige IP-Adresse für jede IRB-Schnittstelle.
-
Für jede IRB-Schnittstelle wird dieselbe MAC-Adresse verwendet.
Zum Beispiel:
Tabelle 1: Eindeutige IP-Adresse mit gleicher MAC pro IRB-Schnittstelle IRB.101
IP-Adresse: 10.1.101.254/24
MAC-Adresse: 00:00:5e:00:53:01
IRB.102
IP-Adresse: 10.1.102.254/24
MAC-Adresse: 00:00:5e:00:53:01
IRB.103
IP-Adresse: 10.1.103.254/24
MAC-Adresse: 00:00:5e:00:53:01
-
-
Method 2– Diese Methode beinhaltet eine eindeutige IP-Adresse und MAC für jede IRB-Schnittstelle. Bei dieser Methode wird für jede IRB-Adresse auf den Leaf-Geräten ein MAC-Eintrag installiert, aber nur für eine einzelne MAC auf den Servern. Für jede IRB-Schnittstelle auf Leaf1 geben Sie Folgendes an:
-
Eine eindeutige IP-Adresse für jede IRB-Schnittstelle.
-
Für jede IRB-Schnittstelle wird eine eindeutige MAC-Adresse verwendet.
Zum Beispiel:
Tabelle 2: Eindeutige IP-Adresse und MAC pro IRB-Schnittstelle IRB.101
IP-Adresse: 10.1.101.254/24
MAC-Adresse: 00:00:5e:00:53:01
IRB.102
IP-Adresse: 10.1.102.254/24
MAC-Adresse: 00:00:5e:00:53:02
IRB.103
IP-Adresse: 10.1.103.254/24
MAC-Adresse: 00:00:5e:00:53:03
-
-
Method 3– Diese Methode beinhaltet eine eindeutige IP-Adresse und VGA für jede IRB-Schnittstelle. Bei dieser Methode wird für jede IRB-Adresse und den VGA ein MAC-Eintrag auf den Leaf-Geräten und -Servern installiert. Für jede IRB-Schnittstelle auf Leaf1 geben Sie Folgendes an:
-
Eine eindeutige IP-Adresse für jede IRB-Schnittstelle.
-
Eine eindeutige VGA-Adresse für jede IRB-Schnittstelle.
Zum Beispiel:
Tabelle 3: Eindeutige IP-Adresse und virtuelle Gateway-Adresse pro IRB-Schnittstelle IRB.101
IP-Adresse: 10.1.101.1/24
VGA-Adresse: 10.1.101.254
IRB.102
IP-Adresse: 10.1.102.1/24
VGA-Adresse: 10.1.102.254
IRB.103
IP-Adresse: 10.1.103.1/24
VGA-Adresse: 10.1.103.254
-
Bei den Methoden 1 und 2 wird auf allen Leaf-Geräten dieselbe IRB-Schnittstellenkonfiguration angewendet. Bei Methode 3 werden eine eindeutige IRB-Schnittstellenadresse und derselbe VGA auf alle Leaf-Geräte angewendet. In diesem Beispiel wird Methode 1 verwendet, um die IRB-Schnittstellen zu konfigurieren.
In diesem Beispiel (mit Methode 1) wird für jede IRB-Schnittstelle auf jedem Leaf-Gerät dieselbe MAC-Adresse konfiguriert. Jeder Host verwendet beim Senden von Datenverkehr zwischen VLANs dieselbe MAC-Adresse, unabhängig davon, wo sich der Host befindet oder welches Leaf-Gerät den Datenverkehr empfängt. In der in Abbildung 2 gezeigten Topologie sendet beispielsweise der mehrfach vernetzte Server A in VLAN 101 ein Paket an Server B in VLAN 102. Wenn Leaf1 ausgefallen ist, leitet Leaf2 den Datenverkehr zwischen VLANs auch ohne Konfiguration einer redundanten Standard-Gateway-MAC-Adresse weiter.
Die Konfiguration der IRB-Schnittstellen in diesem Beispiel enthält keine virtuelle Gatewayadresse (VGA) und keine entsprechende V-MAC-Adresse, die die oben erwähnte redundante Standardgatewayfunktionalität einrichtet. Durch die Konfiguration derselben MAC-Adresse für jede IRB-Schnittstelle auf jedem Leaf-Gerät verwenden Hosts das lokale Leaf-Gerät, das mit der gemeinsamen MAC-Adresse als Standard-L3-Gateway konfiguriert ist.
Daher entfällt die Notwendigkeit, ein redundantes Standard-Gateway anzukündigen und die MAC-Adressen des redundanten Standard-Gateways in der gesamten EVPN-Steuerungsebene dynamisch zu synchronisieren. Daher müssen Sie bei der Konfiguration der einzelnen Leafgeräte die Ankündigung des redundanten Standardgateways deaktivieren, indem Sie die default-gateway do-not-advertise Konfigurationsanweisung auf Hierarchieebene [edit protocols evpn] in Ihre Konfiguration aufnehmen.
Auch wenn die in diesem Beispiel verwendete IRB-Schnittstellenkonfiguration keine VGA enthält, können Sie bei Bedarf eine VGA konfigurieren, damit EVPN-VXLAN in Ihrem ERB-Overlay ordnungsgemäß funktioniert. Wenn Sie für jede IRB-Schnittstelle einen VGA konfigurieren, geben Sie für jeden VGA auf jedem Leaf-Gerät dieselbe IP-Adresse an, anstatt für jede IRB-Schnittstelle auf jedem Leaf-Gerät dieselbe MAC-Adresse zu konfigurieren, wie in diesem Beispiel gezeigt.
Beachten Sie bei der Verarbeitung der Replikation von Broadcast-, unbekanntem Unicast- und Multicast-Datenverkehr (BUM) Folgendes:
-
enthält den
set protocols evpn multicast-mode ingress-replicationBefehl. Dieser Befehl bewirkt, dass Leaf1, ein Hardware-VTEP, die Replikation und das Senden von BUM-Datenverkehr verarbeitet, anstatt sich auf ein Multicast-fähiges Underlay zu verlassen.
Konfiguration für Leaf1
CLI-Schnellkonfiguration
Um dieses Beispiel schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in eine Textdatei ein. Entfernen Sie alle Zeilenumbrüche, und ändern Sie alle erforderlichen Details, um sie an Ihre Netzwerkkonfiguration anzupassen. Kopieren Sie dann die Befehle, und fügen Sie sie in die CLI auf Hierarchieebene [edit] ein.
Blatt 1
set chassis aggregated-devices ethernet device-count 1
set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.21.2/30
set interfaces xe-0/0/2 ether-options 802.3ad ae0
set interfaces ae0 esi 00:01:01:01:01:01:01:01:01:01
set interfaces ae0 esi all-active
set interfaces ae0 aggregated-ether-options lacp active
set interfaces ae0 aggregated-ether-options lacp system-id 00:01:01:01:01:01
set interfaces ae0 unit 0 family ethernet-switching interface-mode trunk
set interfaces ae0 unit 0 family ethernet-switching vlan members v101
set interfaces irb unit 101 family inet address 10.1.101.254/24
set interfaces irb unit 101 mac 00:00:5e:00:53:01
set interfaces irb unit 102 family inet address 10.1.102.254/24
set interfaces irb unit 102 mac 00:00:5e:00:53:01
set interfaces irb unit 103 family inet address 10.1.103.254/24
set interfaces irb unit 103 mac 00:00:5e:00:53:01
set interfaces lo0 unit 0 family inet address 10.1.255.11/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.11/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-instances vrf101 instance-type vrf
set routing-instances vrf101 interface irb.101
set routing-instances vrf101 interface irb.102
set routing-instances vrf101 interface irb.103
set routing-instances vrf101 route-distinguisher 10.1.255.11:101
set routing-instances vrf101 vrf-target target:1001:1
set routing-options router-id 10.1.255.11
set routing-options autonomous-system 65011
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.11.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.21.1 peer-as 65002
set protocols bgp group overlay type external
set protocols bgp group overlay multihop
set protocols bgp group overlay local-address 10.1.255.11
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway do-not-advertise
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:101:1
set protocols evpn vni-options vni 102 vrf-target target:102:1
set protocols evpn vni-options vni 103 vrf-target target:103:1
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.11:1
set switch-options vrf-target target:1:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
Konfigurieren von EVPN-VXLAN auf Leaf1
Schritt-für-Schritt-Anleitung
-
Konfigurieren Sie die Underlay-Konfiguration. In diesem Beispiel verwenden wir EBGP für das Underlay-Routing-Protokoll.
[edit]
user@leaf1# set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.2/30
user@leaf1# set interfaces xe-0/0/1 unit 0 family inet address 10.1.21.2/30
user@leaf1# set interfaces lo0 unit 0 family inet address 10.1.255.11/32
user@leaf1# set policy-options policy-statement load-balancing-policy then load-balance per-packet
user@leaf1# set policy-options policy-statement send-direct term 1 from protocol direct
user@leaf1# set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.11/32 exact
user@leaf1# set policy-options policy-statement send-direct term 1 then accept
user@leaf1# set routing-options router-id 10.1.255.11
user@leaf1# set routing-options autonomous-system 65011
user@leaf1# set routing-options forwarding-table export load-balancing-policy
user@leaf1# set protocols bgp group underlay type external
user@leaf1# set protocols bgp group underlay export send-direct
user@leaf1# set protocols bgp group underlay multipath multiple-as
user@leaf1# set protocols bgp group underlay neighbor 10.1.11.1 peer-as 65001
user@leaf1# set protocols bgp group underlay neighbor 10.1.21.1 peer-as 65002
-
Konfigurieren Sie Server A für Multihomed mit Leaf1 und Leaf2, indem Sie eine aggregierte Ethernet-Schnittstelle konfigurieren, einen ESI für die Schnittstelle angeben und den Modus so einstellen, dass die Verbindungen zu beiden Leaf-Geräten aktiv sind. Wir zeigen die angewendete VLAN-Konfiguration in einem späteren Schritt.
Hinweis:Bei der Konfiguration der AE-Schnittstelle auf Leaf2 müssen Sie dieselbe ESI (00:01:01:01:01:01:01:01:01:01:01) wie die ESI für dieselbe Schnittstelle auf Leaf1 angeben.
[edit]
user@leaf1# set chassis aggregated-devices ethernet device-count 1
user@leaf1# set interfaces xe-0/0/2 ether-options 802.3ad ae0
user@leaf1# set interfaces ae0 esi 00:01:01:01:01:01:01:01:01:01
user@leaf1# set interfaces ae0 esi all-active
user@leaf1# set interfaces ae0 aggregated-ether-options lacp active
user@leaf1# set interfaces ae0 aggregated-ether-options lacp system-id 00:01:01:01:01:01
user@leaf1# set interfaces ae0 unit 0 family ethernet-switching interface-mode trunk
user@leaf1# set interfaces ae0 unit 0 family ethernet-switching vlan members v101
-
Konfigurieren Sie die IRB-Schnittstellen mit jeweils eindeutigen IP-Adressen und derselben MAC-Adresse.
Hinweis:Jedes Leaf-Gerät sollte über dieselbe IRB-Schnittstellenkonfiguration verfügen.
[edit]
user@leaf1# set interfaces irb unit 101 family inet address 10.1.101.254/24
user@leaf1# set interfaces irb unit 101 mac 00:00:5e:00:53:01
user@leaf1# set interfaces irb unit 102 family inet address 10.1.102.254/24
user@leaf1# set interfaces irb unit 102 mac 00:00:5e:00:53:01
user@leaf1# set interfaces irb unit 103 family inet address 10.1.103.254/24
user@leaf1# set interfaces irb unit 103 mac 00:00:5e:00:53:01
-
Richten Sie die EBGP-basierte Overlay-Konfiguration ein. Stellen Sie sicher, dass Sie die
multihopKonfigurationsoption angeben, da wir Loopback Peering verwenden.[edit] user@leaf1# set protocols bgp group overlay type external user@leaf1# set protocols bgp group overlay multihop user@leaf1# set protocols bgp group overlay local-address 10.1.255.11 user@leaf1# set protocols bgp group overlay family evpn signaling user@leaf1# set protocols bgp group overlay multipath multiple-as user@leaf1# set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001 user@leaf1# set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
Hinweis:Einige IP-Fabrics verwenden ein IBGP-basiertes EVPN-VXLAN-Overlay. Ein Beispiel für eine IP-Fabric, die IBGP für das Overlay verwendet, finden Sie unter Beispiel: Konfigurieren eines zentral gerouteten EVPN-VXLAN Bridging-Fabric. Beachten Sie, dass die Auswahl von EBGP oder IBGP für das Overlay keine Auswirkungen auf die Fabric-Architektur hat. Sowohl CRB- als auch ERB-Designs unterstützen beide Arten von Overlay.
-
Richten Sie die Domäne EVPN-VXLAN ein, was die Bestimmung der in der Domäne enthaltenen VNIs umfasst, die Angabe, dass Leaf1, ein Hardware-VTEP, die Replikation und das Senden des BUM-Datenverkehrs verarbeitet, die Deaktivierung der Ankündigung des redundanten Standardgateways in der gesamten EVPN-Steuerungsebene und die Angabe eines Routenziels für jeden VNI.
[edit]
user@leaf1# set protocols evpn encapsulation vxlan
user@leaf1# set protocols evpn default-gateway do-not-advertise
user@leaf1# set protocols evpn multicast-mode ingress-replication
user@leaf1# set protocols evpn vni-options vni 101 vrf-target target:101:1
user@leaf1# set protocols evpn vni-options vni 102 vrf-target target:102:1
user@leaf1# set protocols evpn vni-options vni 103 vrf-target target:103:1
user@leaf1# set protocols evpn extended-vni-list all
-
Richten Sie eine EVPN-Routing-Instanz ein.
[edit]
user@leaf1# set routing-instances vrf101 instance-type vrf
user@leaf1# set routing-instances vrf101 interface irb.101
user@leaf1# set routing-instances vrf101 interface irb.102
user@leaf1# set routing-instances vrf101 interface irb.103
user@leaf1# set routing-instances vrf101 route-distinguisher 10.1.255.11:101
user@leaf1# set routing-instances vrf101 vrf-target target:1001:1
-
Konfigurieren Sie die Switch-Optionen so, dass die Loopback-Schnittstelle lo0.0 als Quellschnittstelle des VTEP verwendet wird, legen Sie eine Routenunterscheidung fest und legen Sie das VRF-Ziel fest.
[edit]
user@leaf1# set switch-options vtep-source-interface lo0.0
user@leaf1# set switch-options route-distinguisher 10.1.255.11:1
user@leaf1# set switch-options vrf-target target:1:1
user@leaf1# set switch-options vrf-target auto
-
Konfigurieren Sie VLANs, die mit IRB-Schnittstellen und VXLAN-VNIs verknüpft sind.
[edit]
user@leaf1# set vlans v101 vlan-id 101
user@leaf1# set vlans v101 l3-interface irb.101
user@leaf1# set vlans v101 vxlan vni 101
user@leaf1# set vlans v102 vlan-id 102
user@leaf1# set vlans v102 l3-interface irb.102
user@leaf1# set vlans v102 vxlan vni 102
user@leaf1# set vlans v103 vlan-id 103
user@leaf1# set vlans v103 l3-interface irb.103
user@leaf1# set vlans v103 vxlan vni 103
Verifizierung
In diesem Abschnitt werden die folgenden Überprüfungen für dieses Beispiel beschrieben:
Überprüfen von BGP
Zweck
Stellen Sie sicher, dass die Spine-Geräte eine BGP-Sitzungskonnektivität hergestellt haben.
Aktion
Zeigen Sie die BGP-Zusammenfassung an:
user@leaf1> show bgp summary
Threading mode: BGP I/O
Default eBGP mode: advertise - accept, receive - accept
Groups: 2 Peers: 4 Down peers: 0
Table          Tot Paths  Act Paths Suppressed    History Damp State    Pending
bgp.evpn.0
                      76         38          0          0          0          0
inet.0
                       8          8          0          0          0          0
Peer                     AS      InPkt     OutPkt    OutQ   Flaps Last Up/Dwn State|#Active/Received/Accepted/Damped...
10.1.11.1             65001       3826       3867       0       0  1d 5:14:55 Establ
  inet.0: 4/4/4/0
10.1.21.1             65002       3829       3871       0       0  1d 5:14:55 Establ
  inet.0: 4/4/4/0
10.1.255.1            65001       4321       4228       0       0  1d 5:14:52 Establ
  bgp.evpn.0: 14/38/38/0
  default-switch.evpn.0: 13/37/37/0
  __default_evpn__.evpn.0: 1/1/1/0
10.1.255.2            65002       4385       4169       0       0  1d 5:14:53 Establ
  bgp.evpn.0: 24/38/38/0
  default-switch.evpn.0: 24/37/37/0
  __default_evpn__.evpn.0: 0/1/1/0
Bedeutung
Mit den Spine-Geräten werden sowohl Underlay- als auch Overlay-BGP-Sitzungen eingerichtet.
Überprüfung der ESI
Zweck
Überprüfen Sie den Status der ESI.
Aktion
Zeigen Sie den Status der ESI an:
user@leaf1> show evpn instance esi 00:01:01:01:01:01:01:01:01:01 extensive
Instance: default-switch
  Route Distinguisher: 10.1.255.11:1
  Encapsulation type: VXLAN
  Duplicate MAC detection threshold: 5
  Duplicate MAC detection window: 180
  MAC database status                     Local  Remote
    MAC advertisements:                       4       4
    MAC+IP advertisements:                    4       4
    Default gateway MAC advertisements:       3       0
  Number of local interfaces: 2 (2 up)
    Interface name  ESI                            Mode             Status     AC-Role
    .local..5       00:00:00:00:00:00:00:00:00:00  single-homed     Up         Root
    ae0.0           00:01:01:01:01:01:01:01:01:01  all-active       Up         Root
  Number of IRB interfaces: 3 (3 up)
    Interface name  VLAN   VNI    Status  L3 context
    irb.101                101     Up     vrf101
    irb.102                102     Up     vrf101
    irb.103                103     Up     vrf101
  Number of protect interfaces: 0
  Number of bridge domains: 3
    VLAN  Domain-ID Intfs/up   IRB-intf  Mode            MAC-sync IM-label  MAC-label  v4-SG-sync IM-core-NH v6-SG-sync IM-core-NH Trans-ID
    101   101          1  1    irb.101   Extended        Enabled  101                 Disabled              Disabled              101
    102   102          0  0    irb.102   Extended        Enabled  102                 Disabled              Disabled              102
    103   103          0  0    irb.103   Extended        Enabled  103                 Disabled              Disabled              103
  Number of neighbors: 3
    Address               MAC    MAC+IP        AD        IM        ES Leaf-label Remote-DCI-Peer
    10.1.255.12             2         2         2         3         0
    10.1.255.13             1         1         0         3         0
    10.1.255.14             1         1         0         3         0
  Number of ethernet segments: 4
    ESI: 00:01:01:01:01:01:01:01:01:01
      Status: Resolved by IFL ae0.0
      Local interface: ae0.0, Status: Up/Forwarding
      Number of remote PEs connected: 1
        Remote-PE        MAC-label  Aliasing-label  Mode
        10.1.255.12      101        0               all-active
      DF Election Algorithm: MOD based
      Designated forwarder: 10.1.255.12
      Backup forwarder: 10.1.255.11
      Last designated forwarder update: May 12 10:33:14
  Router-ID: 10.1.255.11
  Source VTEP interface IP: 10.1.255.11
  SMET Forwarding: Disabled
Bedeutung
Die ESI ist verfügbar und Leaf2 ist das Remote-Provider-Edge-Gerät (PE) und die designierte Weiterleitung.
Überprüfen der EVPN-Datenbank
Zweck
Überprüfen Sie die MAC-Adressen in der EVPN-Datenbank.
Aktion
Überprüfen Sie die MAC-Adressen in der EVPN-Datenbank für VLAN 101.
user@leaf1> show evpn database l2-domain-id 101
Instance: default-switch
VLAN  DomainId  MAC address        Active source                  Timestamp        IP address
     101        00:00:5e:00:53:01  irb.101                        May 12 16:40:47  10.1.101.254
     101        2c:6b:f5:1b:6e:c1  00:01:01:01:01:01:01:01:01:01  May 12 17:26:30  10.1.101.101
     101        56:04:15:00:af:fa  10.1.255.13                    May 12 16:40:46  10.1.101.103
Bedeutung
Die MAC- und IP-Adressen für Server A werden mit einer aktiven Quelle der ESI und die MAC- und IP-Adressen für Server C mit einer aktiven Quelle von Leaf3 angezeigt.
Überprüfen der Konnektivität
Zweck
Überprüfen Sie, ob der Ping zwischen Servern funktioniert.
Aktion
Pingen Sie von Server A zu den anderen Servern.
user@serverA> ping 10.1.102.101 count 2
PING 10.1.102.101 (10.1.102.101): 56 data bytes
64 bytes from 10.1.102.101: icmp_seq=0 ttl=63 time=117.425 ms
64 bytes from 10.1.102.101: icmp_seq=1 ttl=63 time=109.663 ms

--- 10.1.102.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 109.663/113.544/117.425/3.881 ms

user@serverA> ping 10.1.101.103 count 2
PING 10.1.101.103 (10.1.101.103): 56 data bytes
64 bytes from 10.1.101.103: icmp_seq=0 ttl=64 time=311.050 ms
64 bytes from 10.1.101.103: icmp_seq=1 ttl=64 time=201.300 ms

--- 10.1.101.103 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 201.300/256.175/311.050/54.875 ms

user@serverA> ping 10.1.103.101 count 2
PING 10.1.103.101 (10.1.103.101): 56 data bytes
64 bytes from 10.1.103.101: icmp_seq=0 ttl=63 time=311.321 ms
64 bytes from 10.1.103.101: icmp_seq=1 ttl=63 time=367.343 ms

--- 10.1.103.101 ping statistics ---
2 packets transmitted, 2 packets received, 0% packet loss
round-trip min/avg/max/stddev = 311.321/339.332/367.343/28.011 ms
Bedeutung
Die End-to-End-Konnektivität funktioniert.
Schnelle Konfiguration für alle Geräte
CLI-Schnellkonfiguration
Um dieses Beispiel schnell zu konfigurieren, kopieren Sie die folgenden Befehle, und fügen Sie sie in eine Textdatei ein. Entfernen Sie alle Zeilenumbrüche, und ändern Sie alle erforderlichen Details, um sie an Ihre Netzwerkkonfiguration anzupassen. Kopieren Sie dann die Befehle, und fügen Sie sie in die CLI auf Hierarchieebene [edit] ein.
Blatt2
set chassis aggregated-devices ethernet device-count 1
set interfaces xe-0/0/0 unit 0 family inet address 10.1.12.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.22.2/30
set interfaces xe-0/0/2 ether-options 802.3ad ae0
set interfaces xe-0/0/3 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/3 unit 0 family ethernet-switching vlan members v102
set interfaces ae0 esi 00:01:01:01:01:01:01:01:01:01
set interfaces ae0 esi all-active
set interfaces ae0 aggregated-ether-options lacp active
set interfaces ae0 aggregated-ether-options lacp system-id 00:01:01:01:01:01
set interfaces ae0 unit 0 family ethernet-switching interface-mode trunk
set interfaces ae0 unit 0 family ethernet-switching vlan members v101
set interfaces irb unit 101 family inet address 10.1.101.254/24
set interfaces irb unit 101 mac 00:00:5e:00:53:01
set interfaces irb unit 102 family inet address 10.1.102.254/24
set interfaces irb unit 102 mac 00:00:5e:00:53:01
set interfaces irb unit 103 family inet address 10.1.103.254/24
set interfaces irb unit 103 mac 00:00:5e:00:53:01
set interfaces lo0 unit 0 family inet address 10.1.255.12/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.12/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-instances vrf101 instance-type vrf
set routing-instances vrf101 interface irb.101
set routing-instances vrf101 interface irb.102
set routing-instances vrf101 interface irb.103
set routing-instances vrf101 route-distinguisher 10.1.255.12:101
set routing-instances vrf101 vrf-target target:1001:1
set routing-options router-id 10.1.255.12
set routing-options autonomous-system 65012
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.12.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.22.1 peer-as 65002
set protocols bgp group overlay type external
set protocols bgp group overlay multihop
set protocols bgp group overlay local-address 10.1.255.12
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway do-not-advertise
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:101:1
set protocols evpn vni-options vni 102 vrf-target target:102:1
set protocols evpn vni-options vni 103 vrf-target target:103:1
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.12:1
set switch-options vrf-target target:1:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
Blatt3
set interfaces xe-0/0/0 unit 0 family inet address 10.1.13.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.23.2/30
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members v101
set interfaces irb unit 101 family inet address 10.1.101.254/24
set interfaces irb unit 101 mac 00:00:5e:00:53:01
set interfaces irb unit 102 family inet address 10.1.102.254/24
set interfaces irb unit 102 mac 00:00:5e:00:53:01
set interfaces irb unit 103 family inet address 10.1.103.254/24
set interfaces irb unit 103 mac 00:00:5e:00:53:01
set interfaces lo0 unit 0 family inet address 10.1.255.13/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.13/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-instances vrf101 instance-type vrf
set routing-instances vrf101 interface irb.101
set routing-instances vrf101 interface irb.102
set routing-instances vrf101 interface irb.103
set routing-instances vrf101 route-distinguisher 10.1.255.13:101
set routing-instances vrf101 vrf-target target:1001:1
set routing-options router-id 10.1.255.13
set routing-options autonomous-system 65013
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.13.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.23.1 peer-as 65002
set protocols bgp group overlay type external
set protocols bgp group overlay multihop
set protocols bgp group overlay local-address 10.1.255.13
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway do-not-advertise
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:101:1
set protocols evpn vni-options vni 102 vrf-target target:102:1
set protocols evpn vni-options vni 103 vrf-target target:103:1
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.13:1
set switch-options vrf-target target:1:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
Leaf4
set interfaces xe-0/0/0 unit 0 family inet address 10.1.14.2/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.24.2/30
set interfaces xe-0/0/2 unit 0 family ethernet-switching interface-mode trunk
set interfaces xe-0/0/2 unit 0 family ethernet-switching vlan members v103
set interfaces irb unit 101 family inet address 10.1.101.254/24
set interfaces irb unit 101 mac 00:00:5e:00:53:01
set interfaces irb unit 102 family inet address 10.1.102.254/24
set interfaces irb unit 102 mac 00:00:5e:00:53:01
set interfaces irb unit 103 family inet address 10.1.103.254/24
set interfaces irb unit 103 mac 00:00:5e:00:53:01
set interfaces lo0 unit 0 family inet address 10.1.255.14/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.14/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-instances vrf103 instance-type vrf
set routing-instances vrf103 interface irb.101
set routing-instances vrf103 interface irb.102
set routing-instances vrf103 interface irb.103
set routing-instances vrf103 route-distinguisher 10.1.255.14:101
set routing-instances vrf103 vrf-target target:1001:1
set routing-options router-id 10.1.255.14
set routing-options autonomous-system 65014
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.14.1 peer-as 65001
set protocols bgp group underlay neighbor 10.1.24.1 peer-as 65002
set protocols bgp group overlay type external
set protocols bgp group overlay multihop
set protocols bgp group overlay local-address 10.1.255.14
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
set protocols evpn encapsulation vxlan
set protocols evpn default-gateway do-not-advertise
set protocols evpn multicast-mode ingress-replication
set protocols evpn vni-options vni 101 vrf-target target:101:1
set protocols evpn vni-options vni 102 vrf-target target:102:1
set protocols evpn vni-options vni 103 vrf-target target:103:1
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.255.14:1
set switch-options vrf-target target:1:1
set switch-options vrf-target auto
set vlans v101 vlan-id 101
set vlans v101 l3-interface irb.101
set vlans v101 vxlan vni 101
set vlans v102 vlan-id 102
set vlans v102 l3-interface irb.102
set vlans v102 vxlan vni 102
set vlans v103 vlan-id 103
set vlans v103 l3-interface irb.103
set vlans v103 vxlan vni 103
Buchrücken 1
set interfaces xe-0/0/0 unit 0 family inet address 10.1.11.1/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.12.1/30
set interfaces xe-0/0/2 unit 0 family inet address 10.1.13.1/30
set interfaces xe-0/0/3 unit 0 family inet address 10.1.14.1/30
set interfaces lo0 unit 0 family inet address 10.1.255.1/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.1/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-options router-id 10.1.255.1
set routing-options autonomous-system 65001
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.11.2 peer-as 65011
set protocols bgp group underlay neighbor 10.1.12.2 peer-as 65012
set protocols bgp group underlay neighbor 10.1.13.2 peer-as 65013
set protocols bgp group underlay neighbor 10.1.14.2 peer-as 65014
set protocols bgp group overlay type external
set protocols bgp group overlay multihop no-nexthop-change
set protocols bgp group overlay local-address 10.1.255.1
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.11 peer-as 65011
set protocols bgp group overlay neighbor 10.1.255.12 peer-as 65012
set protocols bgp group overlay neighbor 10.1.255.13 peer-as 65013
set protocols bgp group overlay neighbor 10.1.255.14 peer-as 65014
set protocols bgp group overlay neighbor 10.1.255.2 peer-as 65002
Wirbelsäule 2
set interfaces xe-0/0/0 unit 0 family inet address 10.1.21.1/30
set interfaces xe-0/0/1 unit 0 family inet address 10.1.22.1/30
set interfaces xe-0/0/2 unit 0 family inet address 10.1.23.1/30
set interfaces xe-0/0/3 unit 0 family inet address 10.1.24.1/30
set interfaces lo0 unit 0 family inet address 10.1.255.2/32
set policy-options policy-statement load-balancing-policy then load-balance per-packet
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 from route-filter 10.1.255.2/32 exact
set policy-options policy-statement send-direct term 1 then accept
set routing-options router-id 10.1.255.2
set routing-options autonomous-system 65002
set routing-options forwarding-table export load-balancing-policy
set protocols bgp group underlay type external
set protocols bgp group underlay export send-direct
set protocols bgp group underlay multipath multiple-as
set protocols bgp group underlay neighbor 10.1.21.2 peer-as 65011
set protocols bgp group underlay neighbor 10.1.22.2 peer-as 65012
set protocols bgp group underlay neighbor 10.1.23.2 peer-as 65013
set protocols bgp group underlay neighbor 10.1.24.2 peer-as 65014
set protocols bgp group overlay type external
set protocols bgp group overlay multihop no-nexthop-change
set protocols bgp group overlay local-address 10.1.255.2
set protocols bgp group overlay family evpn signaling
set protocols bgp group overlay multipath multiple-as
set protocols bgp group overlay neighbor 10.1.255.11 peer-as 65011
set protocols bgp group overlay neighbor 10.1.255.12 peer-as 65012
set protocols bgp group overlay neighbor 10.1.255.13 peer-as 65013
set protocols bgp group overlay neighbor 10.1.255.14 peer-as 65014
set protocols bgp group overlay neighbor 10.1.255.1 peer-as 65001