Übersicht über die Vernetzung von VXLAN-Datencentern mithilfe von EVPN
Die Ethernet VPN-Technologie (EVPN) kann verwendet werden, um Virtual Extensible Local Area Network (VXLAN)-Netzwerke über ein MPLS/IP-Netzwerk miteinander zu verbinden und so die Konnektivität im Datencenter zu gewährleisten. Dies geschieht durch Layer-2-Konnektivität innerhalb des Subnetzes und Trennung der Steuerungsebene zwischen den miteinander verbundenen VXLAN-Netzwerken.
In den folgenden Abschnitten wird der Technologie- und Implementierungsüberblick zur Integration von EVPN mit VXLAN zur Verwendung als Lösung für die Vernetzung von Datencentern (Data Center Interconnect, DCI) beschrieben.
Technologieübersicht zur VXLAN-EVPN-Integration für DCI
Die folgenden Abschnitte bieten einen konzeptionellen Überblick über VXLAN und EVPN, die Notwendigkeit ihrer Integration für DCI und die daraus resultierenden Vorteile.
- VXLAN verstehen
- EVPN verstehen
- Übersicht über die VXLAN-EVPN-Integration
- VXLAN-EVPN-Paketformat
- Exemplarische Vorgehensweise für VXLAN-EVPN-Pakete
VXLAN verstehen
Virtual Extensible Local Area Network (VXLAN) ist ein Layer-3-Verkapselungsprotokoll, mit dem Router der MX-Serie Layer-2- oder Layer-3-Pakete durch einen VXLAN-Tunnel an ein virtualisiertes Datencenter oder ins Internet übertragen können. Die Kommunikation wird zwischen zwei virtuellen Tunnel-Endpunkten (VTEPs) hergestellt, bei denen es sich um Endhosts oder Netzwerk-Switches oder -Router handeln kann, die den Datenverkehr der virtuellen Maschine (VM) in einen VXLAN-Header kapseln und entkapseln.
VXLAN wird oft als Overlay-Technologie bezeichnet, da es Ihnen ermöglicht, Layer 2-Verbindungen über ein dazwischenliegendes Layer 3-Netzwerk zu strecken, indem Sie Ethernet-Frames in ein VXLAN-Paket einkapseln (Tunneling), das IP-Adressen enthält. Diese Funktion von VXLAN erfüllt die Anforderungen eines mehrmandantenfähigen Datencenters, in dem die VM jedes Mandanten den physischen Server mit anderen Mandanten teilen kann, die auf physische Server innerhalb oder über verschiedene Datencenter verteilt sind. Dadurch wird der wachsende Bedarf an nahtloser Layer-2-Konnektivität zwischen allen VMs eines Mandanten erfüllt, zusätzlich zur Isolierung des Datenverkehrs jedes Mandanten aus Sicherheitsgründen und möglicher Überschneidungen mit MAC-Adressen.
VXLAN-Tunnel werden zwischen den physischen Servern von den Hypervisoren erstellt. Da ein physischer Server mehrere Mandanten hosten kann, erstellt jeder Hypervisor mehrere VXLAN-Tunnel.
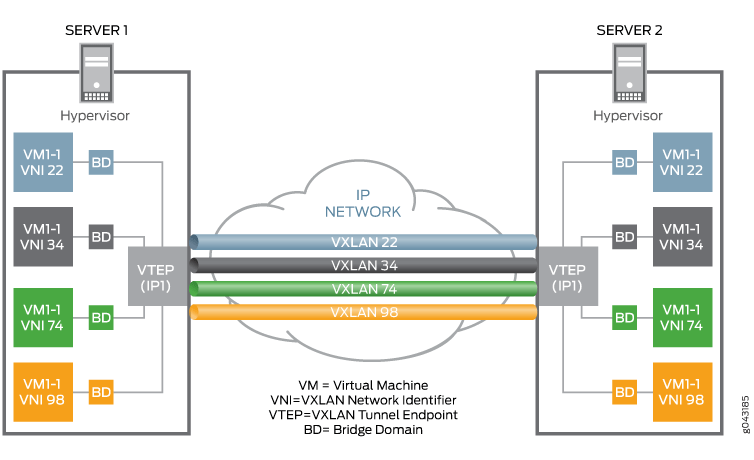
VXLAN ist eine Technologie, mit der Sie Ihre Netzwerke segmentieren können (wie VLANs), die aber auch die Skalierungsbeschränkung von VLANs löst und Vorteile bietet, die VLANs nicht bieten können. Einige der wichtigen Vorteile der Verwendung von VXLANs sind:
-
Sie können theoretisch bis zu 16 Millionen VXLANs in einer administrativen Domäne erstellen (im Gegensatz zu 4094 VLANs auf einem Gerät von Juniper Networks).
Router der MX-Serie unterstützen bis zu 32.000 VXLANs. Das bedeutet, dass VXLANs eine Netzwerksegmentierung in dem Umfang bieten, den Cloud-Builder benötigen, um eine sehr große Anzahl von Mandanten zu unterstützen.
-
Sie können die Migration virtueller Maschinen zwischen Servern in separaten Layer 2-Domänen aktivieren, indem Sie den Datenverkehr über Layer 3-Netzwerke tunneln. Mit dieser Funktionalität können Sie Ressourcen innerhalb oder zwischen Datencentern dynamisch zuweisen, ohne durch Layer-2-Grenzen eingeschränkt zu sein oder große oder geografisch gestreckte Layer-2-Domänen erstellen zu müssen.
EVPN verstehen
EVPN ist eine neue, auf Standards basierende Technologie, die virtuelle Multi-Point-Bridged-Konnektivität zwischen verschiedenen Layer 2-Domänen über ein IP- oder IP/MPLS-Backbone-Netzwerk bietet. Ähnlich wie bei anderen VPN-Technologien wie IPVPN und VPLS werden EVPN-Instanzen (EVIs) auf PE-Routern konfiguriert, um eine logische Servicetrennung zwischen den Kunden aufrechtzuerhalten. Die PEs stellen eine Verbindung zu CE-Geräten her, bei denen es sich um einen Router, Switch oder Host handeln kann. Die PE-Router tauschen dann Erreichbarkeitsinformationen mithilfe von Multi-Protokoll-BGP (MP-BGP) aus, und der gekapselte Datenverkehr wird zwischen den PEs weitergeleitet. Da Elemente der Architektur bei anderen VPN-Technologien üblich sind, kann EVPN nahtlos eingeführt und in bestehende Serviceumgebungen integriert werden.
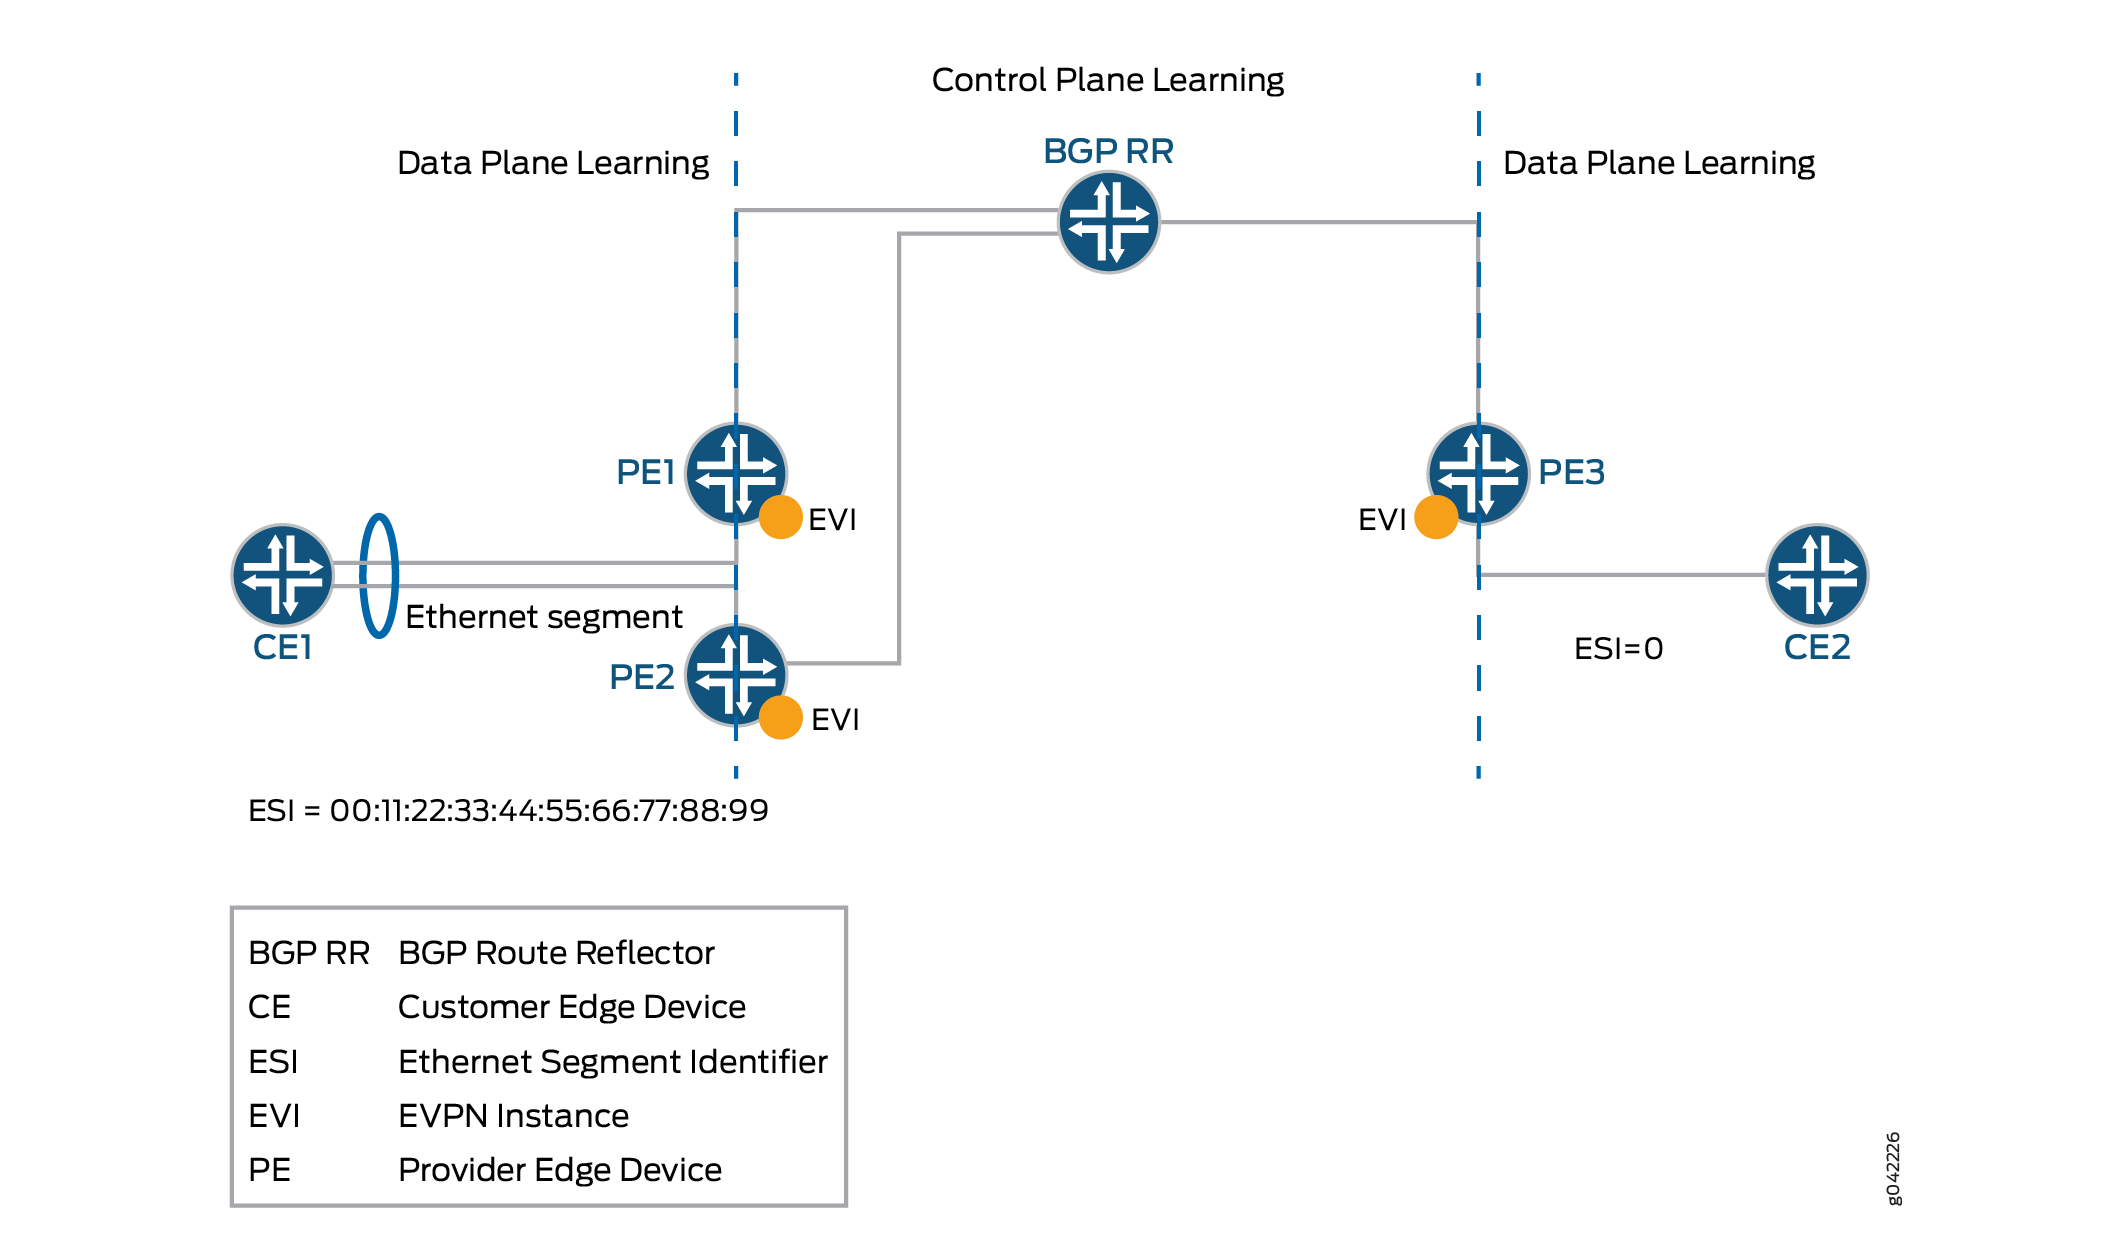
Die EVPN-Technologie bietet Mechanismen für Data Center Interconnect (DCI) der nächsten Generation, indem erweiterte Control-Plane-Verfahren zum Austausch von Layer-2- (MAC-Adresse) und Layer-3- (IP-Adresse) Informationen zwischen den teilnehmenden Data Center Border Routern (DCBRs) hinzugefügt werden. Diese Funktionen helfen, einige der DCI-Herausforderungen zu bewältigen, wie z. B. nahtlose VM-Mobilität und optimales IP-Routing. Nahtlose VM-Mobilität bezieht sich auf die Herausforderung der Layer-2-Erweiterung und der Aufrechterhaltung der Konnektivität angesichts der VM-Mobilität, und optimales IP-Routing bezieht sich auf die Herausforderung, das Standard-Gateway-Verhalten für den ausgehenden Datenverkehr einer VM zu unterstützen und das Dreiecksrouting zu vermeiden, den eingehenden Datenverkehr einer VM zu vermeiden.
Die EVPN-Technologie wird vom Betreiber des Datencenters verwendet, um mandantenfähige, flexible und ausfallsichere Services anzubieten, die bei Bedarf erweitert werden können. Diese Flexibilität und Ausfallsicherheit kann die Nutzung von Rechenressourcen zwischen verschiedenen physischen Datencentern für einen einzigen Service (Layer-2-Erweiterung) und VM Motion erfordern.
EVPN unterstützt All-Active-Multihoming, wodurch ein CE-Gerät eine Verbindung zu zwei oder mehr PE-Routern herstellen kann, sodass der Datenverkehr über alle Verbindungen zwischen den Geräten weitergeleitet wird. Dadurch kann der CE den Datenverkehr zu den mehreren PE-Routern ausgleichen. Noch wichtiger ist, dass ein Remote-PE den Datenverkehr zu den mehrfach vernetzten PEs im Kernnetzwerk ausgleichen kann. Dieses Load Balancing von Datenverkehrsströmen zwischen Datencentern wird als Aliasing bezeichnet. EVPN verfügt außerdem über Mechanismen, die das Schleifen von Broadcast-, unbekanntem Unicast- und Multicast-Datenverkehr (BUM) in einer rein aktiven Multi-Homed-Topologie verhindern.
Multihoming bietet Redundanz für den Fall, dass eine Zugriffsverbindung oder einer der PE-Router ausfällt. In beiden Fällen nutzen Datenverkehrsströme vom CE zum PE die verbleibenden aktiven Verbindungen. Bei Datenverkehr in die andere Richtung aktualisiert der Remote-PE seine Weiterleitungstabelle, um Datenverkehr an die verbleibenden aktiven PEs zu senden, die mit dem Multihomed Ethernet-Segment verbunden sind. EVPN bietet einen schnellen Konvergenzmechanismus, sodass die Zeit, die für diese Anpassung benötigt wird, unabhängig von der Anzahl der MAC-Adressen ist, die der PE erlernt.
Die MP-BGP-Steuerungsebene von EVPN ermöglicht das dynamische Verschieben virtueller Maschinen von einem Datencenter in ein anderes, auch bekannt als VM-Motion. Nachdem eine VM auf einen Zielserver/-hypervisor verschoben wurde, überträgt sie einen unentgeltlichen ARP, der die Layer-2-Weiterleitungstabelle der PE im Zieldatencenter aktualisiert. Die PE überträgt dann eine MAC-Routenaktualisierung an alle Remote-PEs, die wiederum ihre Weiterleitungstabellen aktualisieren. Auf diese Weise verfolgt ein EVPN die Bewegung der VM, auch bekannt als MAC-Mobilität. EVPN verfügt auch über Mechanismen zur Erkennung und Unterbindung von MAC-Flapping.
Die EVPN-Technologie ist, ähnlich wie Layer 3 MPLS VPN, eine Technologie, die das Konzept des Routings von MAC-Adressen mit MP-BGP über MPLS Core einführt. Einige der wichtigen Vorteile der Verwendung von EVPNs sind:
-
Möglichkeit eines dualen aktiven Multihomed-Edge-Geräts.
-
Bietet Load Balancing über Dual-Aktiv-Links.
-
Bietet Mobilität für MAC-Adressen.
-
Bietet Mehrfachmandantenfähigkeit.
-
Bietet Aliasing.
-
Ermöglicht schnelle Konvergenz.
Übersicht über die VXLAN-EVPN-Integration
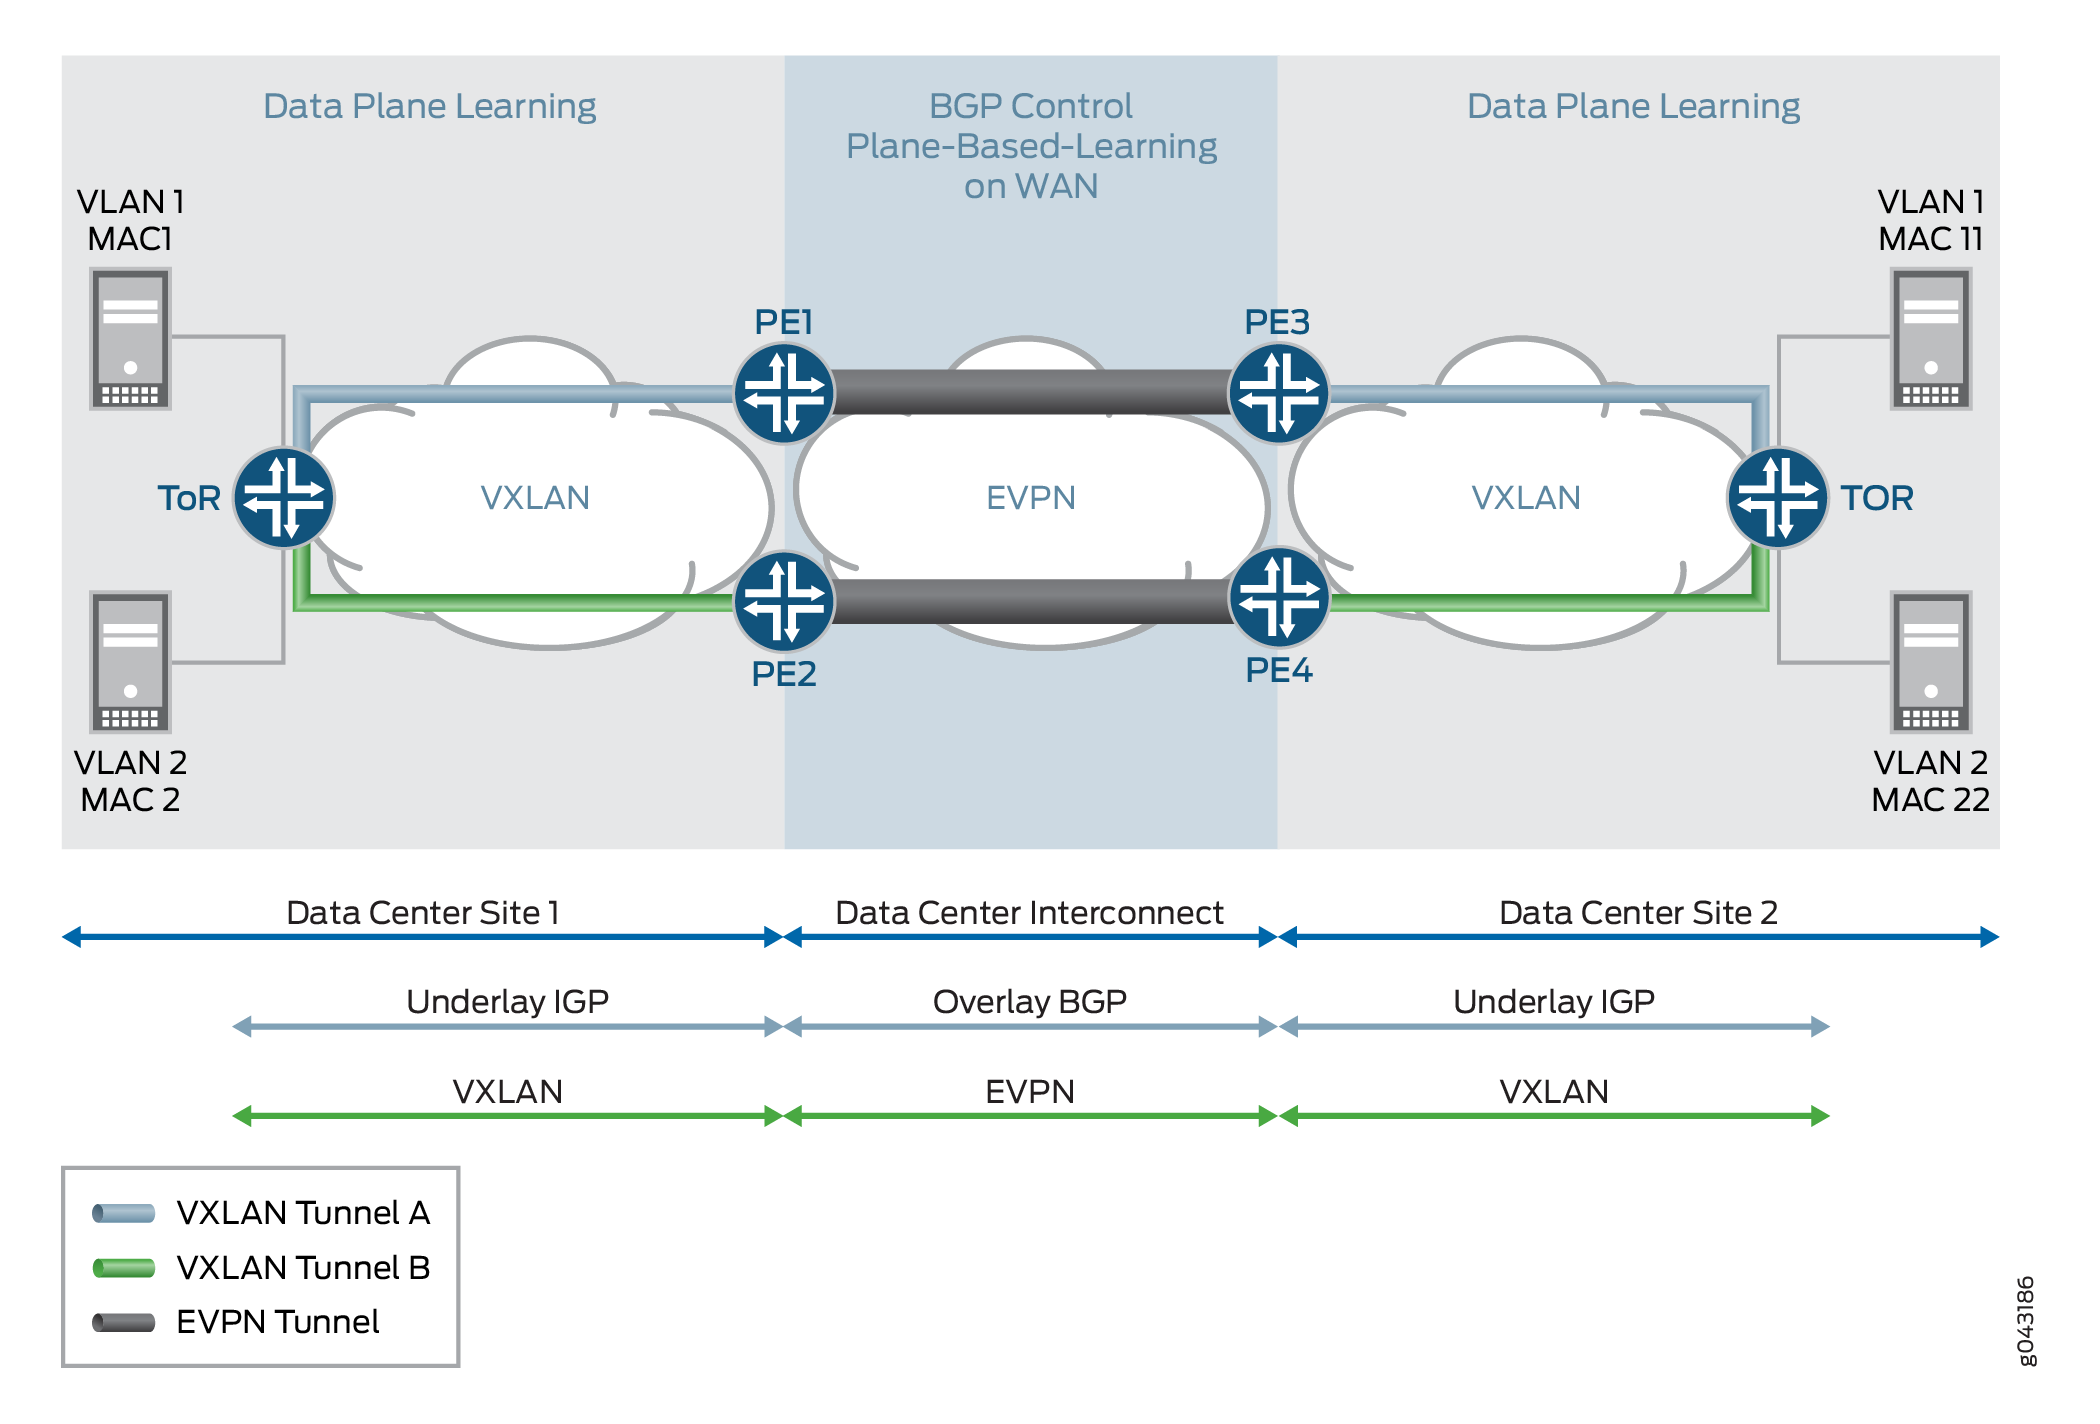
VXLAN definiert ein Tunneling-Schema, um Layer-2-Netzwerke über Layer-3-Netzwerke zu legen. Sie ermöglicht eine optimale Weiterleitung von Ethernet-Frames mit Unterstützung für Multipathing von Unicast- und Multicast-Datenverkehr unter Verwendung von UDP/IP-Verkapselung für Tunneling und wird hauptsächlich für die standortinterne Konnektivität innerhalb von Datencentern verwendet.
Andererseits ist ein einzigartiges Merkmal von EVPN, dass das Lernen von MAC-Adressen zwischen PE-Geräten in der Steuerungsebene stattfindet. Eine neue MAC-Adresse, die von einem CE-Gerät erkannt wird, wird vom lokalen PE mithilfe von MP-BGP an alle Remote-PE-Geräte gesendet. Diese Methode unterscheidet sich von bestehenden Layer-2-VPN-Lösungen wie VPLS, die lernen, indem sie unbekanntes Unicast in der Data Plane fluten. Diese auf Steuerungsebenen basierende MAC-Lernmethode ist der Schlüssel zu den vielen nützlichen Funktionen, die EVPN bietet.
Da das MAC-Lernen in der Control Plane gehandhabt wird, hat EVPN die Flexibilität, verschiedene Kapselungstechnologien für Data Plane zwischen PEs zu unterstützen. Dies ist wichtig, da nicht auf jedem Backbone-Netzwerk MPLS ausgeführt werden kann, insbesondere in Unternehmensnetzwerken.
Das Interesse an EVPN ist groß, da es viele der Herausforderungen angeht, denen sich Netzwerkbetreiber gegenübersehen, die Datencenter aufbauen, um Cloud- und Virtualisierungs-Services anzubieten. Die Hauptanwendung von EVPN ist Data Center Interconnect (DCI), die Möglichkeit, die Layer-2-Konnektivität zwischen verschiedenen Datencentern zu erweitern, die zur Verbesserung der Leistung bei der Bereitstellung von Anwendungsdatenverkehr für Endbenutzer und für die Notfallwiederherstellung eingesetzt werden.
Obwohl verschiedene DCI-Technologien verfügbar sind, hat EVPN aufgrund seiner einzigartigen Funktionen wie Aktiv-Aktiv-Redundanz, Aliasing und Massen-MAC-Entzug einen zusätzlichen Vorteil gegenüber den anderen MPLS-Technologien. Um eine Lösung für DCI bereitzustellen, ist VXLAN in EVPN integriert.
In jedem VXLAN-Netzwerk, das mit dem MPLS oder IP-Core verbunden ist, läuft eine unabhängige Instanz der IGP-Steuerungsebene. Jedes PE-Gerät nimmt an der IGP-Control-Plane-Instanz seines VXLAN-Netzwerks teil. Hier ist jeder Kunde ein Datencenter, also hat es seinen eigenen virtuellen Router für das VXLAN-Underlay.
Jeder PE-Knoten kann die Kapselung der VXLAN-Datenebene beenden, bei der jeder VNI oder VSID einer Bridge-Domäne zugeordnet wird. Der PE-Router führt Data Plane-Lernen für den vom VXLAN-Netzwerk empfangenen Datenverkehr durch.
Jeder PE-Knoten implementiert EVPN, um die erlernten Client-MAC-Adressen über den VXLAN-Tunnel in BGP zu verteilen. Jeder PE-Knoten kapselt die VXLAN- oder Ethernet-Frames mit MPLS ein, wenn die Pakete über den MPLS-Core gesendet werden, und mit dem VXLAN-Tunnel-Header, wenn die Pakete über das VXLAN-Netzwerk gesendet werden
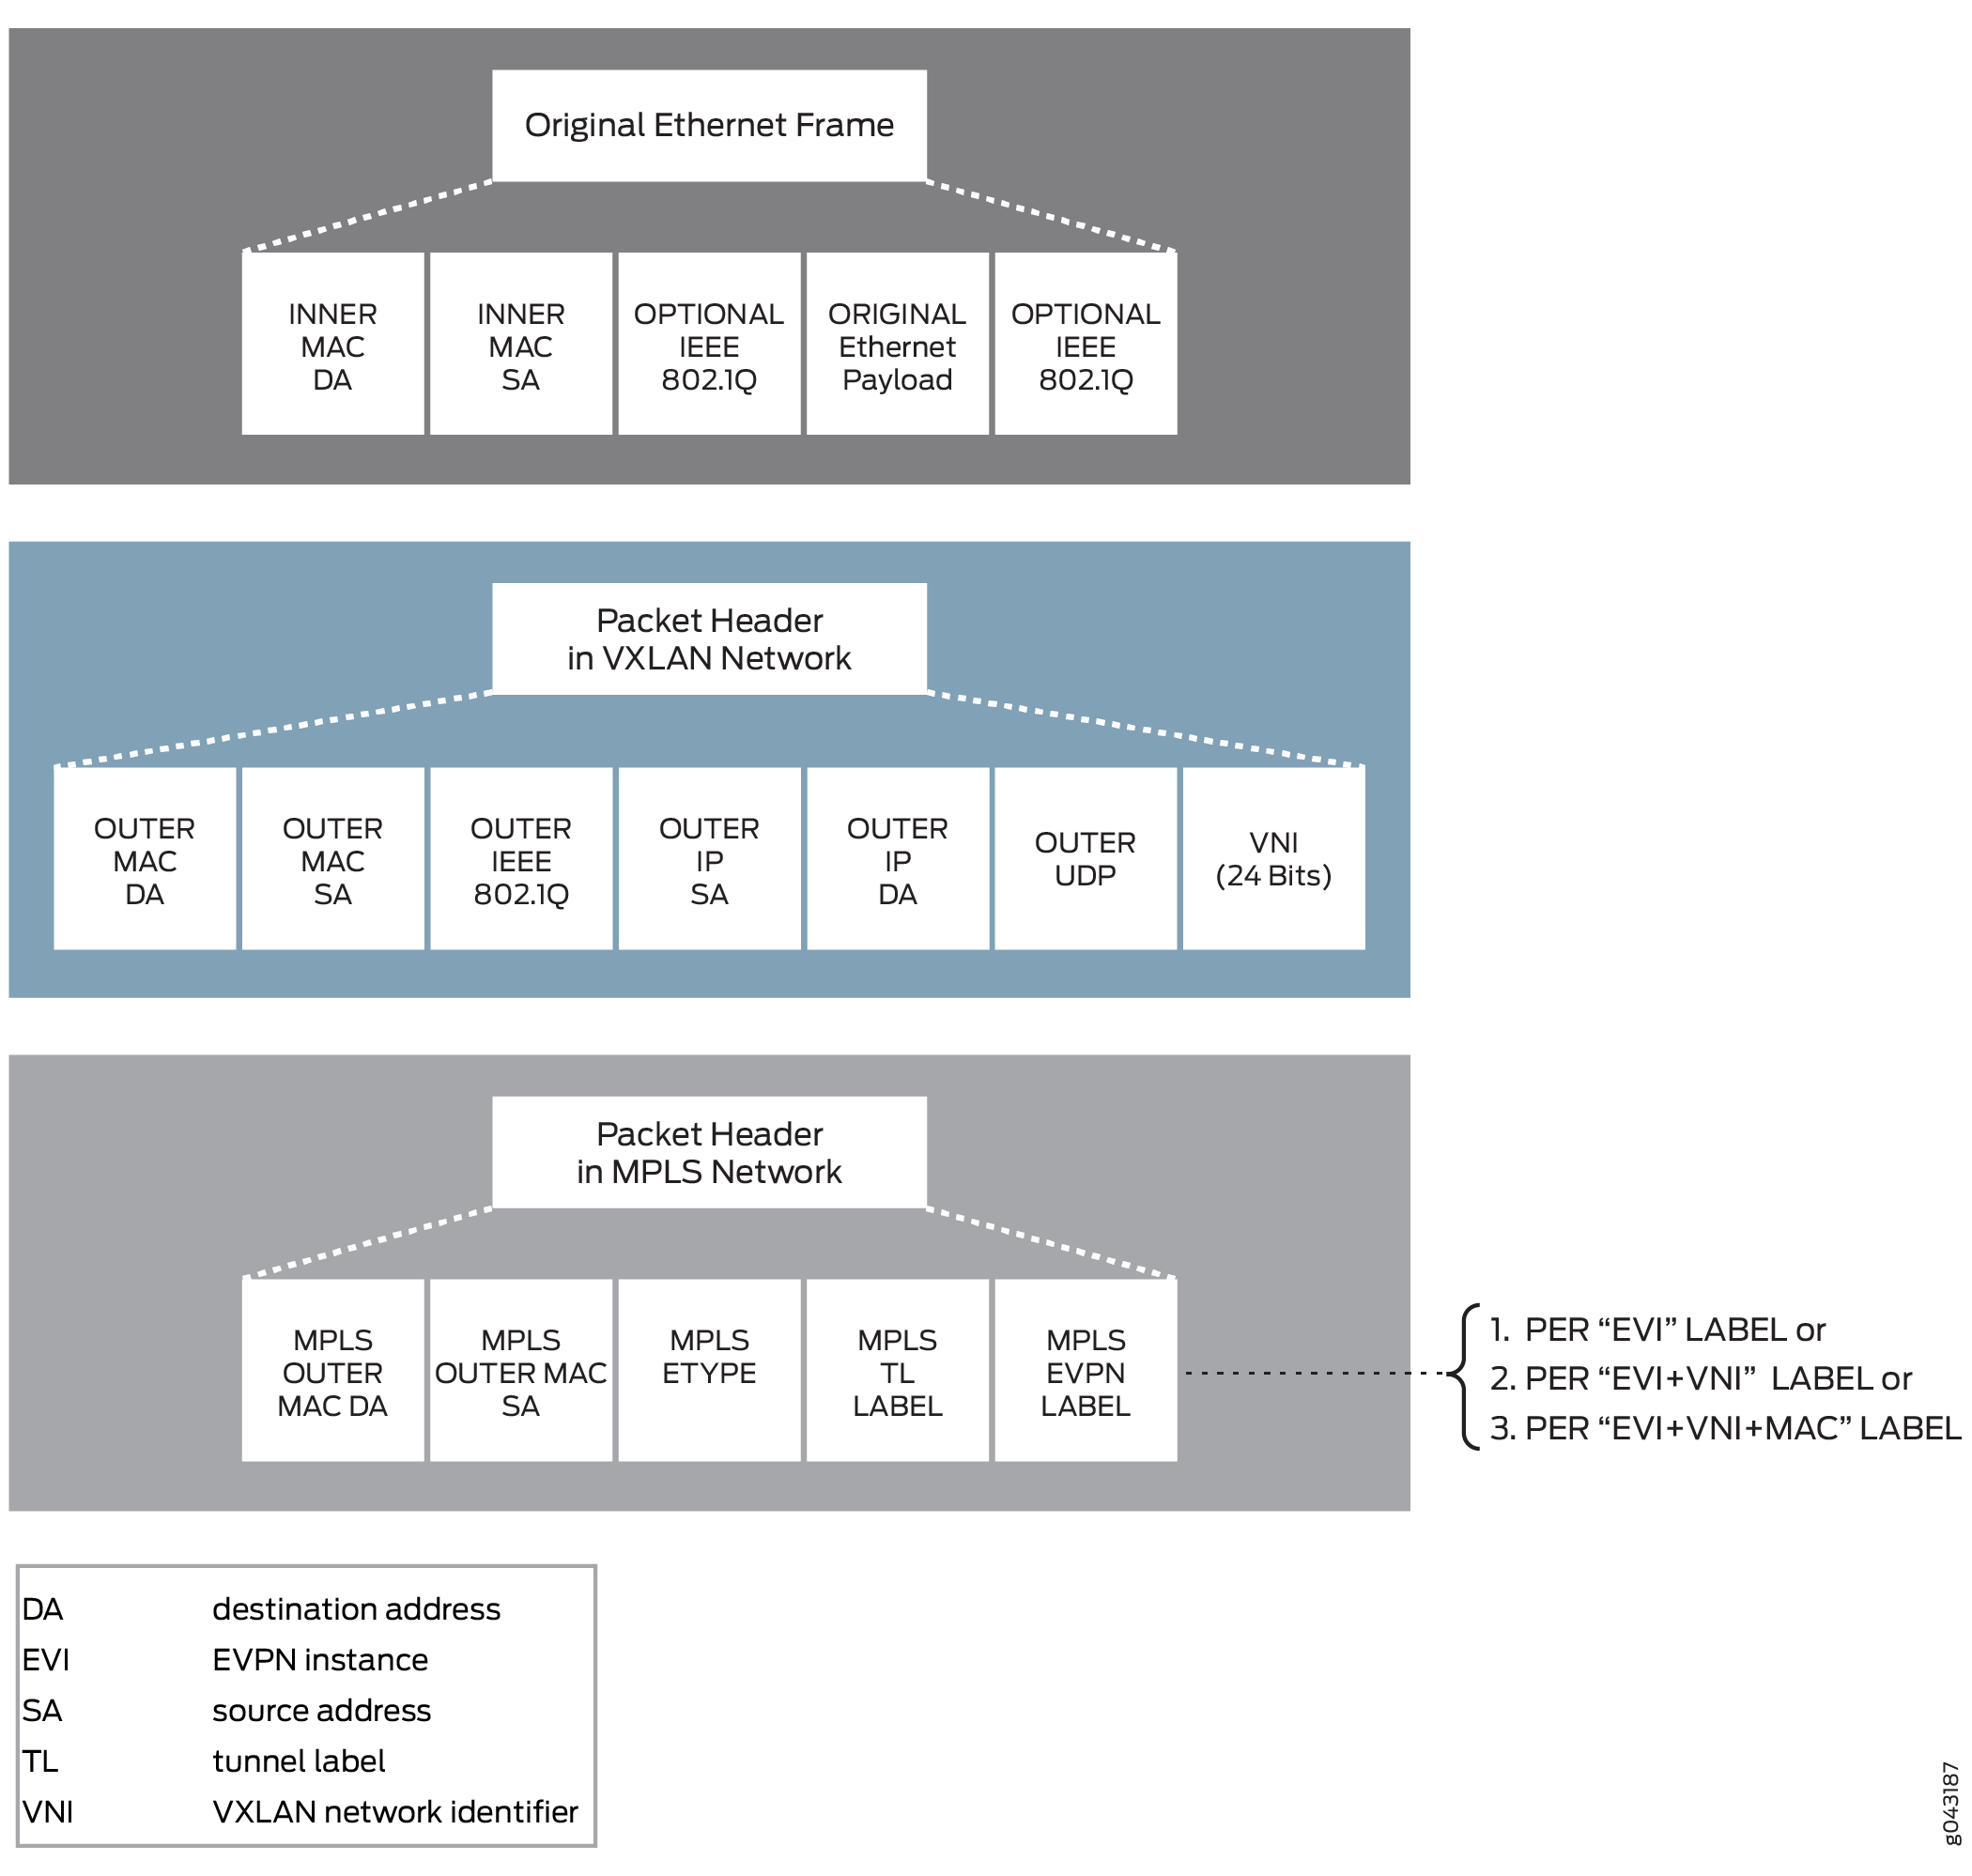
VXLAN-EVPN-Paketformat
Das VXLAN- und EVPN-Paketformat lautet wie folgt:
Exemplarische Vorgehensweise für VXLAN-EVPN-Pakete
In den folgenden Abschnitten wird die exemplarische Vorgehensweise für zwei Arten von Datenverkehr zwischen dem VXLAN- und dem EVPN-Netzwerk beschrieben:
BUM-Datenverkehrsabwicklung
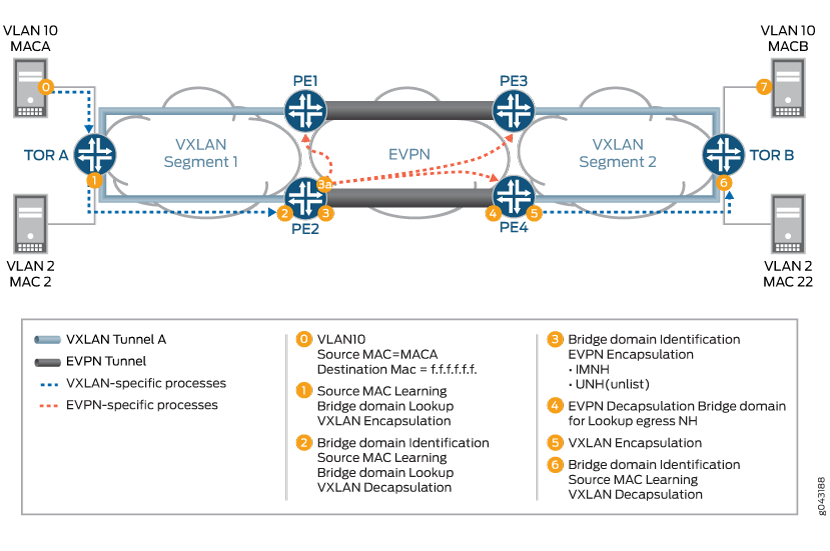
Der VXLAN-zu-EVPN-BUM-Datenverkehr von VXLAN-Segment1 zu VXLAN-Segment2 über die EVPN-Cloud wird wie folgt gehandhabt:
-
0– Beim Hochfahren möchte Server A Datenverkehr an Server B senden. Da Server A keine ARP-Bindung für Server B in der ARP-Tabelle hat, erstellt Server A eine ARP-Broadcast-Anforderung und sendet sie.
Der Inhalt der ARP-Pakete lautet wie folgt:
-
VLAN-ID = VLAN 10
-
Quelle MAC= MAC1
-
Ziel-MAC = ff.ff.ff.ff.ff.ff.ff
-
Quell-IP-Adresse = IP-Adresse von Server A oder VM-IP-Adresse
-
Ziel-IP-Adresse = IP-Adresse von Server B
-
Ether-Pakettyp = 0x0806
Ein Layer-2-Frame wird an den Top-of-Rack (TOR)-Switch TOR A gesendet, der VXLAN-fähig ist.
-
-
1– Der ARP-Anforderungs-Frame (Broadcast) wird von Switch TOR A empfangen. TOR A ist der Urheber und Terminator des VXLAN-VTEP für VNI 1000. Der VTEP für VXLAN 1000 ist Teil der Broadcast-Domäne für Server A VLAN 10.
Nach dem Empfang des Frames führt TOR A die Eingangsverarbeitung durch, einschließlich der Paketklassifizierung. Basierend auf dem eingehenden VLAN im Paket klassifiziert TOR A das Paket in eines der IFLs unter einem bestimmten Port. Die Familie dieser IFL ist eine Brückenfamilie. Basierend auf der IFL-Bridge-Familie wird die Bridge-Domänen-ID identifiziert.
Nachdem die Bridge-Domäne identifiziert wurde, lernt TOR A die MAC-Adresse der eingehenden Frame-Quelle, sodass MAC A über diese IFL erreichbar wird. Da es sich bei dem Frame um einen Broadcast-Frame handelt, muss TOR A den Frame an alle Mitglieder der Broadcast-Domäne senden (mit Ausnahme des Mitglieds, auf dem der Frame empfangen wurde). Eines der Mitglieder der Broadcast-Domäne ist der VTEP für VNI 1000. Um den Frame auf das VXLAN-Segment zu senden, schließt TOR A die VXLAN BUM-Next-Hop-Verarbeitung auf dem Frame ab. Der nächste Hop überträgt den VXLAN-Header.
Der Inhalt des VXLAN-Headers lautet wie folgt:
-
Quell-MAC-Adresse = MAC-Adresse oder Quell-IP-Adressschnittstelle
-
Ziel-MAC-Adresse = Multicast-MAC-Adresse
-
Quell-IP-Adresse = 10.10.10.1
-
Ziel-IP-Adresse = Multicast-Gruppenadresse (226.0.39.16)
-
Quell-UDP-Port = Berechnet auf der Grundlage des Hashs im eingehenden Frame-Header
-
Ziel-UDP-Port = 4789 (bekannter Port für VXLAN-Tunnel)
Nach dem Aufbau des VXLAN-gekapselten Frames sendet TOR A den Frame an Router PE2.
-
-
2– Router PE2 empfängt den VXLAN-Frame und identifiziert den Frame als VXLAN-Frame, indem er sich den bekannten Ziel-UDP-Port ansieht. Die VNI-ID dieses VXLAN-Frames wird für die Bridge-Domain-Identifizierung verwendet. Nachdem Router PE2 die Bridge-Domäne identifiziert hat, schließt PE2 das MAC-Lernen für die MAC-Adresse der inneren Quell-MAC zur äußeren Quell-IP-Adresse ab (Zuordnung von MACA zu 10.10.10.1). Nachdem die Zuordnung abgeschlossen ist, entfernt die VXLAN-Entkapselung-Next-Hop-Verarbeitung den VXLAN-Header, um den VXLAN-Tunnel zu beenden.
-
3A– Nachdem das MAC-Lernen abgeschlossen ist, wird die gelernte Quell-MAC (MAC1 zur äußeren Quell-IP) an L2ALD gesendet. Diese MAC-Route wird von L2ALD an RPD gesendet, damit die Steuerungsebene diese MAC-Adresse über eine BGP-MAC-Routenankündigung an BGP-Peers lernen kann. Nachdem die BGP-Peer-Router die MAC-Routenankündigung erhalten haben, installieren die Router diese MAC-Erreichbarkeit (MACA, MPLS LABEL L1) in der Bridge-Domain-Tabelle.
-
3– Die angegebene Bridge-Domäne verweist auf die Multicast-Next-Hop-Route für die Weiterleitung des Pakets über die EVPN-Cloud. Dieser nächste Hop überträgt das Service-Label (Multicast-MPLS-Label verknüpft mit VNI pro Peer-ID, Bridge-Domain, Label ist die Pro-Peer-ID und VNI-ID). Das MPLS-Paket wird gebildet und über die MPLS-Cloud gesendet.
-
4– Router PE4 empfängt den Frame als MPLS-Paket. Hier identifiziert PE4 die Bridge-Domäne, indem es in der mpls.0-Tabelle nach dem MPLS-Label L1 sucht. Die MPLS-Suche verweist auf die Tabelle Next Hop für die Bridge-Domäne Next Hop. Nachdem die Bridge-Domäne identifiziert und das Paket als Broadcast-Paket identifiziert wurde, wird der nächste BUM-Composite-Flood-Hop ausgeführt. Der BUM-zusammengesetzte nächste Hop verweist auch auf den nächsten VXLAN-Hop (der zum Erstellen des VXLAN-Multicast-Pakets verwendet wird).
-
5– Der nächste VXLAN-Hop enthält Informationen zum Erstellen des VXLAN-Headers.
Die Informationen zum VXLAN-Header lauten wie folgt:
-
Quell-MAC-Adresse = MAC-Adresse oder die Quell-IP-Adressschnittstelle
-
Ziel-MAC-Adresse = Multicast-MAC-Adresse
-
Quell-IP-Adresse = 11.10.10.1
-
Ziel-IP-Adresse = Multicast-Gruppenadresse (226.0.39.16)
-
Quell-UDP-Port = Berechnet auf der Grundlage des Hashs im eingehenden Frame-Header
-
Ziel-UDP-Port = 4789 (bekannter Port für den VXLAN-Tunnel)
-
-
6– Die Frame-Behandlung für diesen Schritt ist identisch mit der für Schritt 1. Nachdem der VXLAN-Header entfernt wurde, wird der Frame an die CE-Flood-Route weitergeleitet, die der Broadcast-Domäne zugeordnet ist, und das Paket wird als Layer-2-Frame weitergeleitet.
-
7– Server B empfängt ein ARP-Anforderungspaket und sendet eine ARP-Antwort an Server A.
Unicast-Datenverkehrsverarbeitung
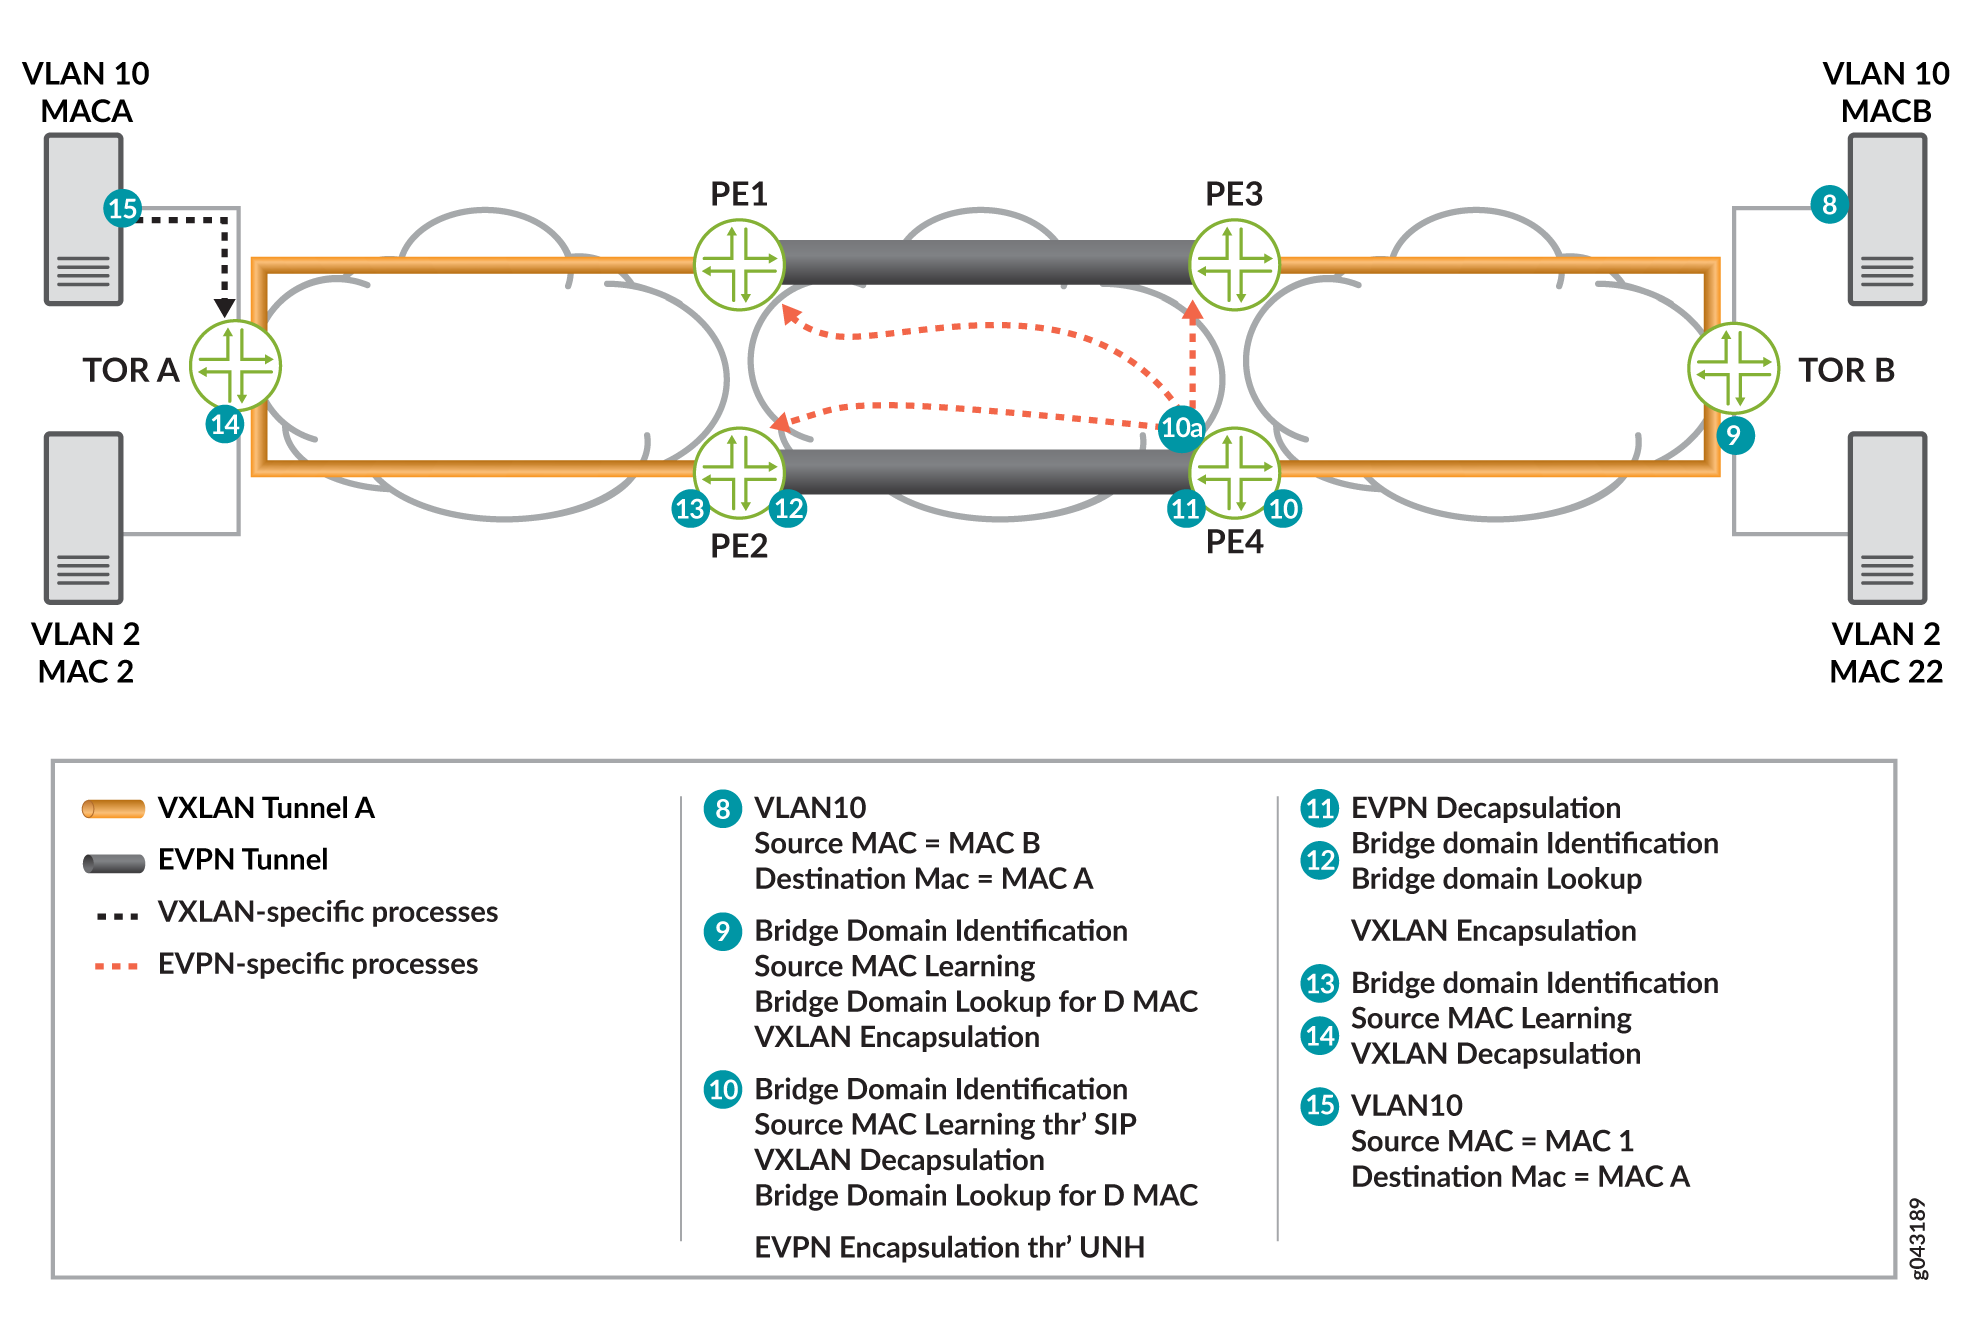
Unter der Annahme, dass sowohl das MAC-Lernen der Daten als auch der Steuerungsebene bereits stattgefunden hat, wird der VXLAN-zu-EVPN-Unicast-Datenverkehr (ARP-Antwort) von Server B wie folgt behandelt:
-
8– Server B generiert eine ARP-Antwort.
Der Inhalt der ARP-Pakete lautet wie folgt:
-
VLAN-ID = VLAN 10
-
Quell-MAC = MACB (Server-B-Schnittstellen-MAC)
-
Ziel-MAC = MACA
-
Quell-IP-Adresse = IP-Adresse von Server B oder VM-IP-Adresse
-
Ziel-IP-Adresse = IP-Adresse von Server A
Das ARP-Paket wird an Switch TOR B weitergeleitet.
-
-
9—Nach dem Empfang des Frames klassifiziert Switch TOR B den eingehenden Frame. Der Frame wird in einer IFL auf der empfangenen Schnittstelle klassifiziert. Basierend auf der IFL-Familie wird die mit IFL verknüpfte Bridge-Domäne identifiziert. In der angegebenen Bridge-Domäne lernt TOR B die Quell-MAC-Adresse. Sobald TOR B die MACA-Suche (Bridge-Domain-Ziel-MAC) abgeschlossen hat, stellt diese Suche den nächsten VXLAN-Unicast-Hop bereit. Dieser nächste Hop enthält alle Informationen, die zum Erstellen des VXLAN-Headers erforderlich sind.
Der Inhalt des nächsten Hops, der zur Bildung des Pakets erforderlich ist, lautet wie folgt:
-
Quell-MAC-Adresse = MAC-Adresse der Quell-IP-Adressschnittstelle
-
Ziel-MAC-Adresse = MAC-Adresse des nächsten Hops
-
Quell-IP-Adresse = 11.10.10.2
-
Ziel-IP-Adresse = 11.10.10.1 (als Ergebnis des MAC-Lernprozesses)
-
Quell-UDP-Port = Berechnet auf der Grundlage des Hashs im eingehenden Frame-Header
-
Ziel-UDP-Port = 4789 (bekannter Port für den VXLAN-Tunnel)
Hinweis:In einer früheren Version des VXLAN-Entwurfs wurde 8472 als UDP-Port verwendet.
-
-
10— Router PE empfängt den VXLAN-gekapselten Frame4. PE4 identifiziert den Frame, indem es die Suche mithilfe der Ziel-IP-Adresse und des Ziel-UDP-Ports abschließt. Diese Suche führt zur VXLAN-Entkapselung. Der nächste Hop bei der Entkapselung speichert auch die äußere Quell-IP-Adresse.
Die nächste Suche erfolgt auf Basis der VNI-ID 1000. Diese Suche führt zur Brautdomänentabelle.
-
10A– Router PE schließt das Lernen der Quell-MAC zur Quell-IP-Adresse ab und L2ALD erhält die MAC-Lernbenachrichtigung. Diese MAC-Adresse wird zur Verteilung an andere PE-Router über die BGP-EVPN-MAC-Werberoute an RPD gesendet. Die BGP-Steuerungsebene verteilt diese MAC-Erreichbarkeitsinformationen an alle anderen PE-Router.
Die Ziel-MAC-Suche (MAC1) erfolgt in der Tabelle der Bridge-Domänen-MAC-Adresse. Diese Suche führt zu einem Unicast Next Hop (EVPN NH).
-
11– Der nächste EVPN-Unicast-Hop wird ausgeführt. Dieser nächste Hop enthält eine Unicast-MPLS-Servicebezeichnung. Dieses Label wird über die MP-BGP-Steuerungsebene verteilt. Der Downstream-Peer weist diese MPLS-Dienstbezeichnung zu. Die Zuweisung dieses Labels kann pro PE (PE, VLAN) oder pro MAC-Adresse erfolgen. Basierend auf den Informationen im nächsten Hop wird das MPLS-Paket gebildet und im MPLS-Netzwerk weitergeleitet.
-
12– Router PE2 empfängt den Frame. Der Frame wird als MPLS-Paket identifiziert. Eine MPLS-Label-Suche wird in der MPLS.0-Tabelle durchgeführt. Diese Suche führt in der Tabelle Next Hop und in der Bridge-Domänentabelle.
Die MAC1-Suche (Ziel-MAC1) erfolgt in der MAC-Tabelle der Bridge-Domäne. Diese Suche führt zu einem nächsten VXLAN-Unicast-Hop.
-
13– Der nächste VXLAN-Unicast-Hop enthält alle Informationen zum Erstellen des gekapselten VXLAN-Headers. Der VXLAN-Header wird dem Paket auferlegt.
Der Inhalt des VXLAN-Kapselungsheaders für den nächsten Hop lautet wie folgt:
-
Quell-MAC-Adresse = MAC-Adresse der Quell-IP-Adressschnittstelle
-
Ziel-MAC-Adresse = MAC-Adresse des nächsten Hops
-
Quell-IP-Adresse = 10.10.10.2
-
Ziel-IP-Adresse = 10.10.10.1 (als Ergebnis des MAC-Lernprozesses)
-
Quell-UDP-Port = Berechnet auf der Grundlage des Hashs im eingehenden Frame-Header
-
Ziel-UDP-Port = 4789 (bekannter Port für den VXLAN-Tunnel)
-
-
14– Der VXLAN-gekapselte Frame wird von Switch TOR A empfangen. TOR A identifiziert den Frame, indem er die Ziel-IP-Adresse und den UDP-Zielport verwendet. Diese Suche führt zur VXLAN-Entkapselung. Der entkapselte nächste Hop speichert auch die äußere Quell-IP-Adresse.
Die nächste Suche erfolgt auf Basis der VNI-ID 1000. Diese Suche führt zur Brautdomänentabelle. TOR A schließt das Lernen von Quell-MAC (MAC2) zu Quell-IP-Adresse (10.10.10.2) ab. TOR A sucht die Ziel-MAC (MAC1) in der MAC-Adresse-Tabelle der Bridge-Domäne. Diese Suche führt zu einem nächsten Unicast-Hop mit den Informationen zur Ausgangsschnittstelle.
-
15– Server A empfängt die ARP-Antwort, und Server A und Server B sind bereit zur Kommunikation.
Überblick über die Implementierung der VXLAN-EVPN-Integration für DCI
In den folgenden Abschnitten werden Anwendungsfallszenarien für die VXLAN-EVPN-Integration für DCI beschrieben.
- Anwendungsszenario für VNI Base Service
- Anwendungsszenario für VNI Aware-Services
- Anwendungsszenario für VXLAN-VLAN-Interworking
- Anwendungsszenario für inter VXLAN-Routing
- Anwendungsszenario für Redundanz
Anwendungsszenario für VNI Base Service
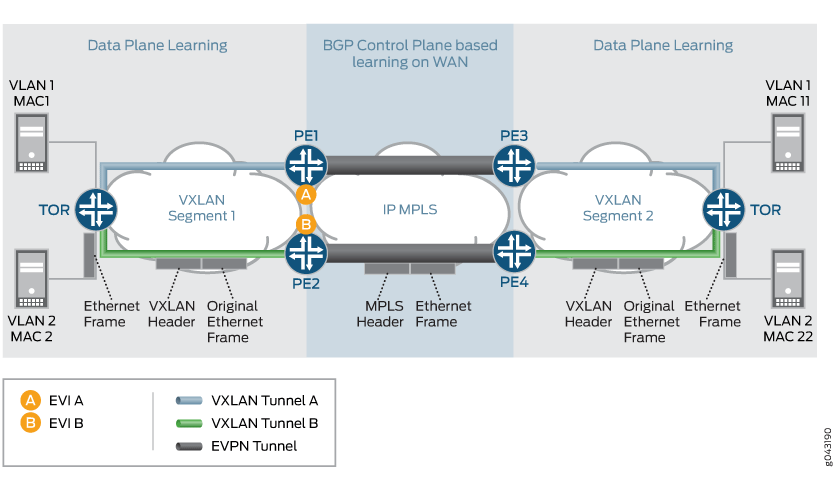
Im Fall des VNI-Basisdienstes gibt es eine Eins-zu-Eins-Zuordnung zwischen einem VNI und einem EVI. In diesem Fall ist es nicht erforderlich, den VNI in der MAC-Ankündigungsroute zu tragen, da die Bridge-Domänen-ID von dem Routenziel (RT) abgeleitet werden kann, das dieser Route zugeordnet ist. Die MPLS-Label-Zuweisung erfolgt pro EVI-Basis.
Abbildung 7 bietet einen Überblick über die VNI-Basisanwendungsfallszenarien. Der VNI-Basisdienst wird am häufigsten für die VNI-Übersetzung und die VNI-zu-VLAN-Interworking verwendet.
Anwendungsszenario für VNI Aware-Services
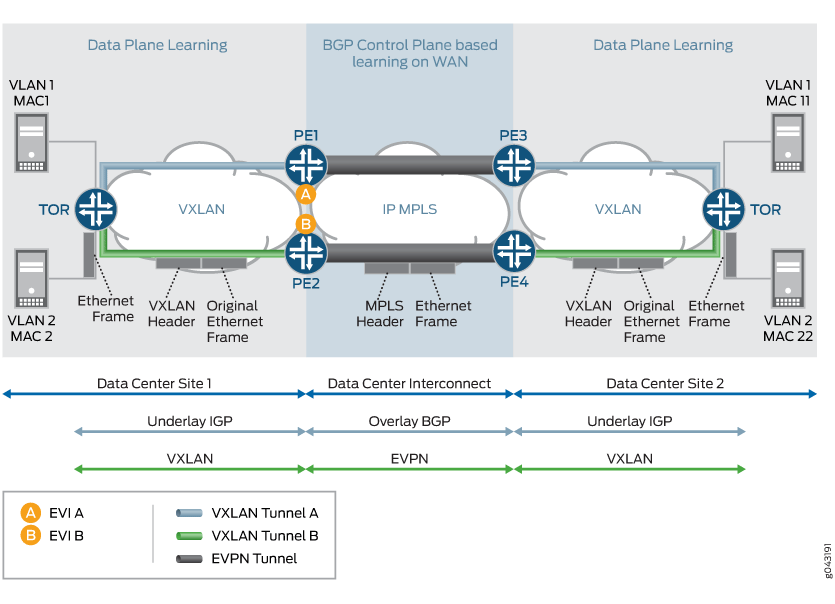
Im VNI-fähigen Bundle-Modus gibt es mehrere VNIs, die derselben EVI zugeordnet werden können. Die Ethernet-Tag-ID muss in den BGP-Routenankündigungen auf die NNI-ID gesetzt werden. Die Zuweisung von MPLS-Labels sollte in diesem Anwendungsfall pro EVI- und VNI-Basis erfolgen, damit das VXLAN am Eingangs-PE-Router beendet und am Ausgangs-PE-Router neu erstellt werden kann.
Abbildung 8 enthält Details zum Anwendungsfall des VNI Aware-Diensts.
Anwendungsszenario für VXLAN-VLAN-Interworking
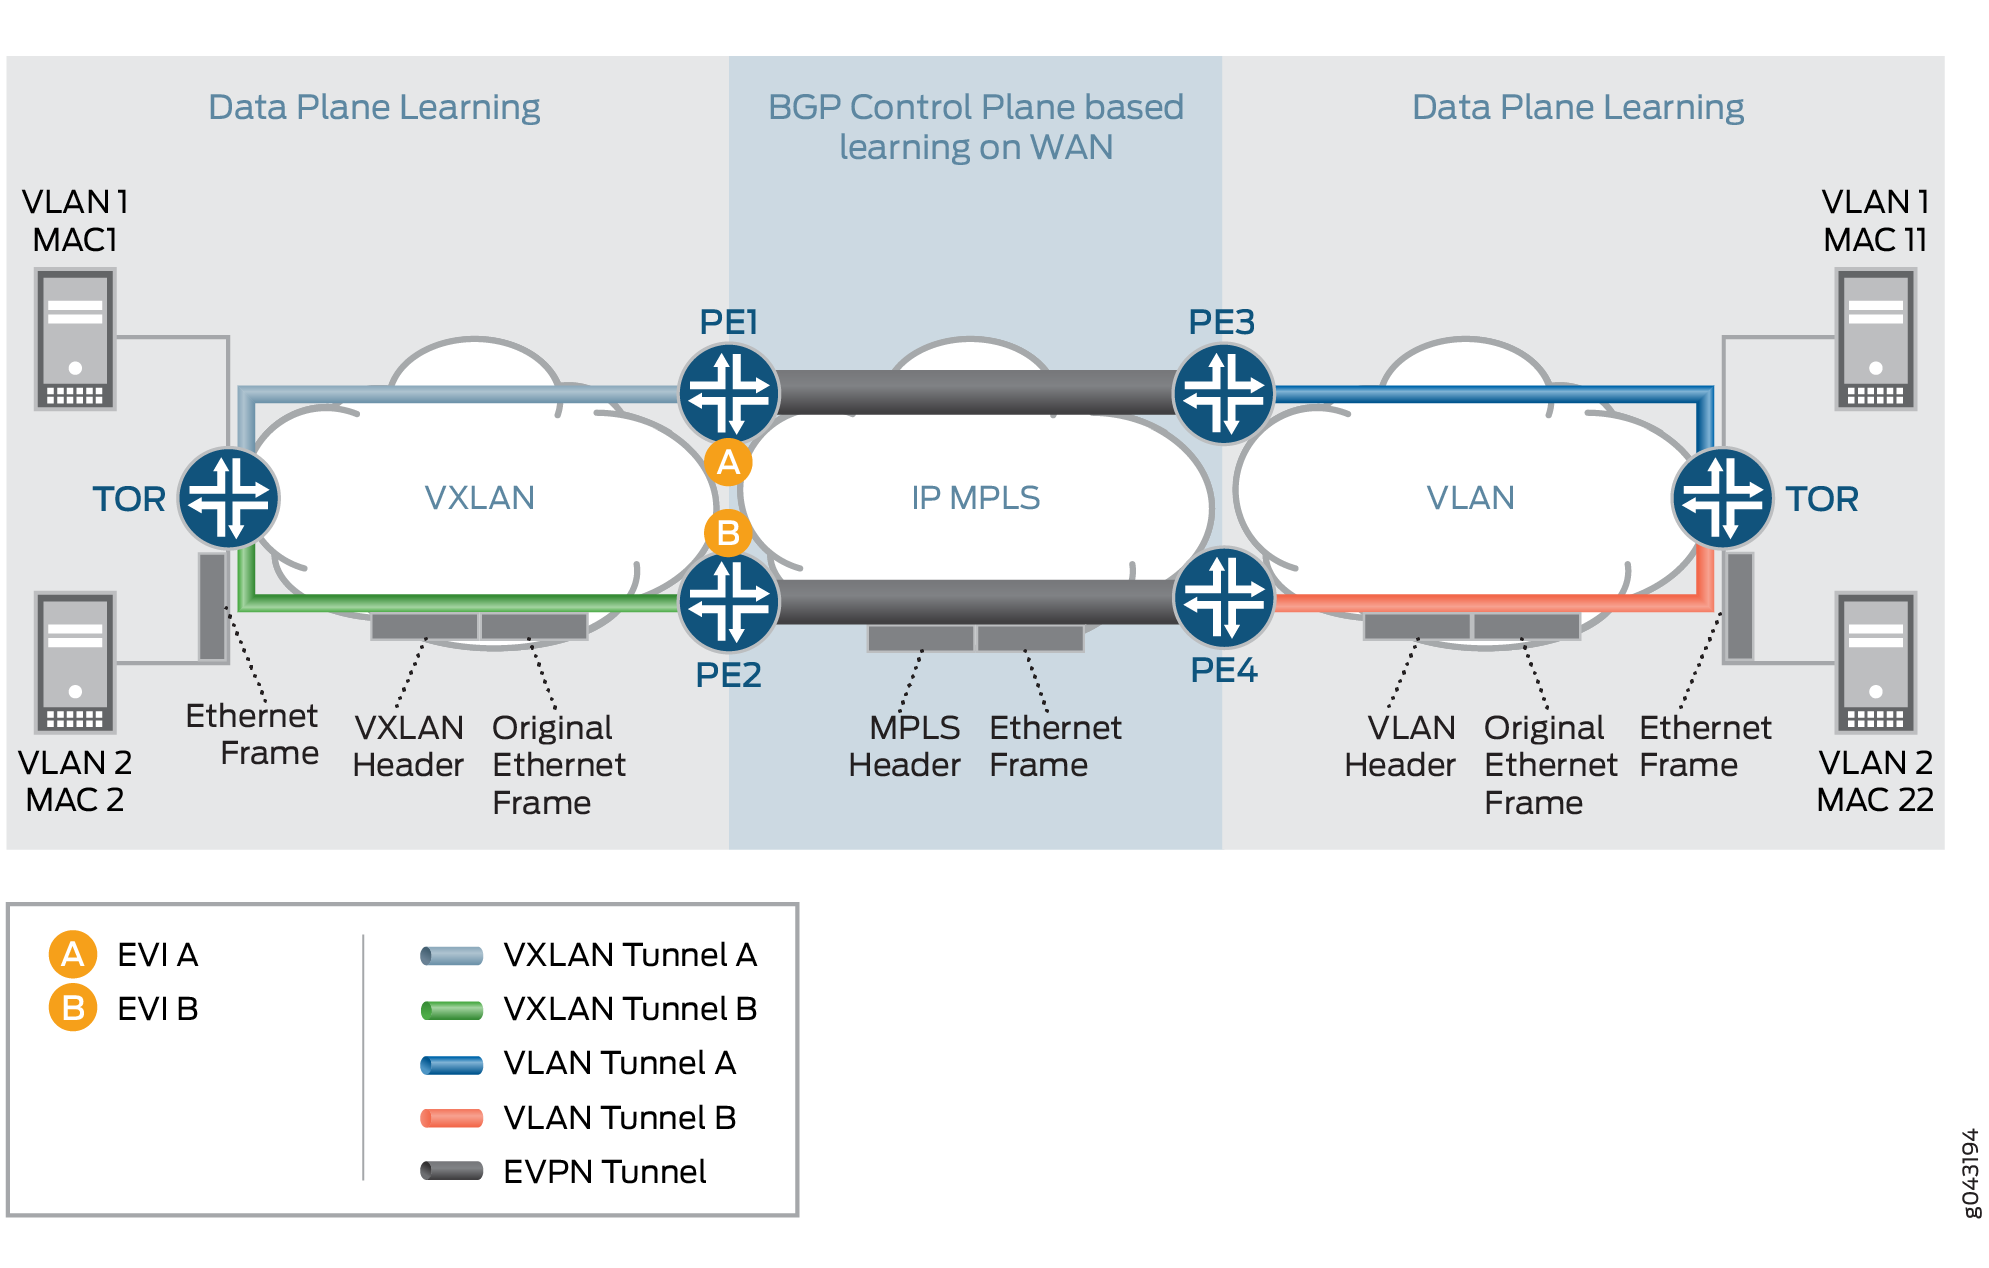
Dieses Anwendungsfallszenario ist für heterogene Datencenter-Standorte erforderlich. In diesem Szenario ist der neue Datencenter-Standort ein VXLAN-basierter Datencenter-Standort, und die alten Datencenter-Standorte basieren auf VLAN. In diesem Szenario ist es erforderlich, dass VXLAN über EVPN mit VLAN zusammenarbeitet.
Abbildung 9 enthält die detaillierte exemplarische Vorgehensweise für das Anwendungsszenario für die VXLAN-VLAN-Interworking-Funktionalität. Aus Sicht der BGP-Routenaktualisierung der Steuerungsebene ist es notwendig, VLAN-zu-VXLAN zu interworking zu machen und umgekehrt. Die Label-Vergabe muss pro EVI-Basis erfolgen.
Anwendungsszenario für inter VXLAN-Routing
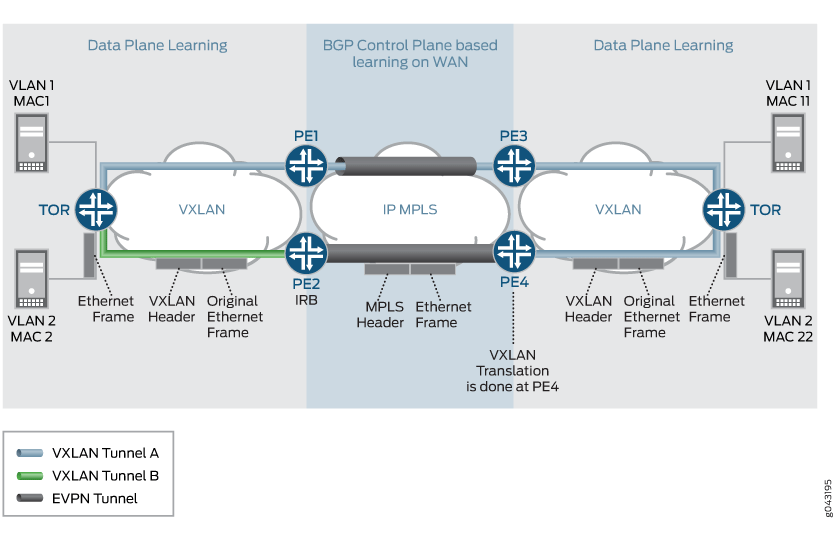
In diesem Anwendungsfall möchte eine VM oder ein Host in einem Subnetz (VNI-A) Datenverkehr an eine VM oder einen Host in einem anderen Subnetz (VNI-B) senden. Um diese Kommunikation zu ermöglichen, sollte das Inter-VXLAN-Routing unterstützt werden.
Abbildung 10 zeigt die Anwendungsszenarien für das Inter-VXLAN-Routing.
Anwendungsszenario für Redundanz
Die beiden Arten von Anwendungsszenarien für Redundanz umfassen Aktiv-Standby und Aktiv-Aktiv.
Anwendungsszenario für Aktiv-Standby-Redundanz
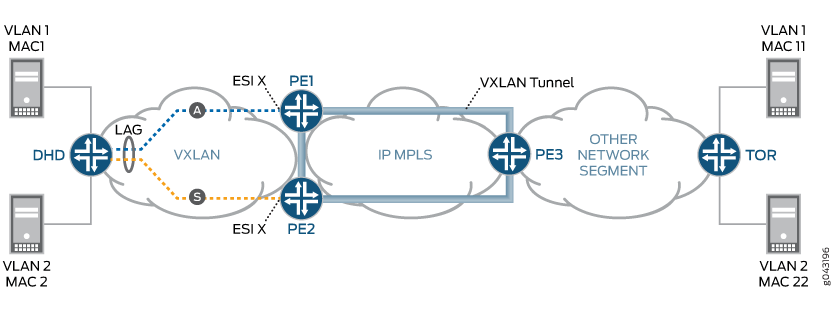
In diesem Anwendungsszenario wird der TOR-Switch (VXLAN-Ursprungs-GW) oder das VXLAN-Netzwerk, das vom VXLAN-Tunnel stammt, für eine Aktiv-Standby-Redundanz mit zwei PE-Geräten dual-homed. Wenn die aktive Verbindung oder der aktive Knoten ausfällt, übernimmt ein Backup-Pfad.
Abbildung 11 enthält Details zum Anwendungsfallszenario für die Aktiv-Standby-Redundanz.
Anwendungsszenario für Aktiv-Aktiv-Redundanz
Bei der Verbindung von EVPN VXLAN in einem Datencenter mit EVPN-VXLAN in einem WAN mithilfe eines Gateway-Modells auf Plattformen der QFX-Serie können Sie den Aktiv-Aktiv-Redundanz-Modus auf mehrfach vernetzten Kunden-Edge-Geräten konfigurieren, um einen Lastausgleich des Layer-2-Unicast-Datenverkehrs über alle mehrfach vernetzten Verbindungen auf und zum CE-Gerät zu ermöglichen.
Das Festlegen des interconnect-multihoming-peer-gateway Befehls CLI ist für MAC-VRF- und VTEP-Skalierungskonfigurationen erforderlich. Beachten Sie, dass EVPN-VXLAN in einigen Fällen nur im VTEP-Skalierungsmodus unterstützt wird, bei dem ein einzelner VTEP für ein bestimmtes Peer-Gerät erstellt wird, das über mehrere Routing-Instanzen verfügen kann. In diesem Fall ist es nur möglich, ein Peer-Gerät als WAN-Peer (WAN-VTEP) oder DC-VTEP (ein normaler VTEP) darzustellen.
Für die Aktiv-Aktiv-Redundanz sind zusätzliche Konfigurationen in der Zeilengruppe "interconnect" erforderlich, um die DCI-Verbindung zu aktivieren. Stellen Sie für eine default switch (switch-options) Konfiguration sicher, dass Sie den DCI unter global protocols evpn.
Protokolle EVPN-Beispiel:
evpn-vxlan-dc1
        vtep-source-interface lo0.0;
        instance-type mac-vrf;
        route-distinguisher 101:1;          //DC-RD
        vrf-target target:1:1;              //DC-RT
        protocols {
            evpn {
                encapsulation vxlan;
                extended-vni-list all;
        interconnect {
            vrf-target  target:2:2; // WAN RT
            vrf-import <>
            route-distinguisher 101:2;// WAN RD
            interconnected-vni-list all;
 		    esi {
 		        00:00:01:02:03:04:05:06:07:08;
 			    all-active;
             }
        }
            }
        }
        vlans  {
            bd1 {
                vlan-id 51;
                l3-interface irb.0;
                vxlan {
                    vni 51;
                    translation-vni <>
                }
            }
        }
    }


global
 protocols {
      evpn {
 	 	interconnect-multihoming-peer-gateways <GW>
       }
  }
Hinweis: sollte so konfiguriert sein, interconnect-multihoming-peer-gateways dass es eine Liste aller DCI-Peers auf demselben DC enthält.
Die Liste kann bis zu 64 Peer-Gateway-Einträge enthalten. Stellen Sie sicher, dass Sie unter der global protocol evpn Zeilengruppe und nicht unter einer mac-vrf-Einstellung konfigurieren.
Beispiel: Aktiv-Aktiv-Multihoming liefert Details zur Aktiv-Aktiv-Redundanz.
Unterstützte und nicht unterstützte Funktionen für VXLAN-DCI mit EVPN
Junos OS unterstützt die folgenden Funktionen für VXLAN-DCI mit EVPN:
-
Eins-zu-Eins-Zuordnung von VXLAN-Tunnel und einer EVPN-Instanz. Mit anderen Worten, eine Eins-zu-Eins-Zuordnung zwischen einem VNI und einem EVI.
-
Many-to-One-Mapping von VXLAN-Tunneln über eine EVPN-Instanz, wobei mehrere VNIs derselben EVI zugeordnet werden können.
-
VNI Übersetzung.
Hinweis:Die VNI-Übersetzung wird durch die Normalisierung eines VXLAN-Tags in ein VLAN unterstützt.
-
VXLAN-zu-VLAN-Interworking.
-
Routing zwischen VXLANs.
-
Einzelne aktive Redundanz.
-
Aktiv-Aktiv-Redundanz im PIM-BIDIR-Modus.
-
Schutz des VXLAN-Tunnel-Datenverkehrs mit IPSec.
-
Graceful Routing-Engine-Umschaltung.
-
ISSU.
Junos OS unterstützt die folgenden Funktionen für VXLAN-DCI mit EVPN nicht:
-
VXLAN verwendet den von IANA zugewiesenen UDP-Port 4789. Pakete, die für den UDP-Port 4789 bestimmt sind, werden nur verarbeitet, wenn die VXLAN-Konfiguration aktiviert ist. Die VXLAN-Pakete werden von der Weiterleitungsebene entkapselt und ein inneres Layer-2-Paket wird verarbeitet. MAC-erlernte Pakete werden für die Control-Plane-Verarbeitung für neu gelernte MAC-Einträge generiert. Diese Einträge werden mithilfe der vorhandenen Infrastruktur für MAC-Lernen gedrosselt. VXLAN generiert zusätzliche Lernnachrichten für die Remoteendgeräte. Diese Nachrichten werden auch mithilfe der vorhandenen Infrastruktur für die Denial-of-Service-Erkennung gedrosselt.
-
Im VXLAN-Tunnel empfangene Pakete werden nur verarbeitet, wenn die VXLAN-Kennung im Paket eine bekannte Entität für das Gerät ist. Unbekannte Entitäten werden von der Weiterleitungsebene verworfen.
-
Mithilfe konfigurierbarer Firewalls können Filter verworfen werden, bevor sie das VXLAN-Verarbeitungs-Modul in der Weiterleitungsebene der Router der MX-Serie erreichen.
-
Logische Systeme.
Tabellarischer Änderungsverlauf
Die Unterstützung der Funktion hängt von der Plattform und der Version ab, die Sie benutzen. Verwenden Sie den Feature-Explorer , um festzustellen, ob eine Funktion auf Ihrer Plattform unterstützt wird.