Übersicht über den CLI-Betriebsmodus
Im Betriebsmodus können Sie CLI-Befehle von Junos OS verwenden, um ein Gerät zu überwachen und Fehler zu beheben. Mit den monitorBefehlen , ping, show, testund traceroute können Sie Informationen anzeigen und die Netzwerkkonnektivität für das Gerät testen.
Übersicht über den Befehl im CLI-Betriebsmodus
Sie (der Netzwerkadministrator) können alle Netzwerkvorgänge mit den in diesem Thema beschriebenen CLI-Betriebsmodusbefehlen von Junos OS steuern.
Befehlskategorien für den CLI-Betriebsmodus
CLI-Betriebsmodusbefehle lassen sich in die folgenden allgemeinen Kategorien einteilen:
-
Betriebsmodusbefehle für Überwachung und Fehlerbehebung: Die folgenden Befehle führen Funktionen aus, die sich auf Informationen und Statistiken über die Software und zum Testen der Netzwerkkonnektivität beziehen.
-
clear– Löschen von Statistiken und Protokolldatenbankinformationen. -
file– Dateioperationen ausführen. -
mtrace– Verfolgen Sie einen Multicast-Pfad von der Quelle zum Empfänger. -
monitor– Echtzeit-Debugging verschiedener Softwarekomponenten, einschließlich der Routing-Protokolle und Schnittstellen. -
ping– Bestimmen Sie die Erreichbarkeit eines Remote-Netzwerkhosts. -
show– Zeigt die aktuelle Konfiguration und Informationen zu Schnittstellen, Routing-Protokollen, Routing-Tabellen, Routing-Richtlinien-Filtern, Systemalarmen und dem Chassis an. -
test– Testen Sie die Konfiguration und Anwendung von Richtlinienfiltern und regulären Ausdrücken für autonome Systeme (AS). -
traceroute– Verfolgen Sie die Route zu einem entfernten Netzwerkhost.
-
-
Befehle zum Neustarten von Softwareprozessen: Die Befehle in der
restartHierarchie starten die verschiedenen Systemprozesse neu, einschließlich des Routing-Protokolls, der Schnittstelle und des SNMP. -
Ein Befehl:
requestAusführen von Vorgängen auf Systemebene, einschließlich Beenden und Neustarten des Routers oder Switches und Laden von Betriebssystem-Images. -
Ein Befehl:
startBeenden Sie die CLI, und starten Sie eine UNIX-Shell. -
Ein Befehl:
configureWechseln Sie in den Konfigurationsmodus, der eine Reihe von Befehlen zur Konfiguration des Systems bereitstellt, einschließlich der Routing-Protokolle, Schnittstellen, Netzwerkverwaltung und des Benutzerzugriffs.
Weitere Informationen zu den CLI-Betriebsmodusbefehlen finden Sie im CLI-Explorer. Alternativ können Sie an der Eingabeaufforderung für den Betriebsmodus eine Liste der verfügbaren Befehle aufrufen ? .
Häufig verwendete Betriebsmodusbefehle
In der folgenden Tabelle sind einige Betriebsbefehle aufgeführt, die für die Überwachung des Betriebs von Routern oder Switches nützlich sein könnten.
| Zu überprüfende Elemente |
Beschreibung |
Befehl |
|---|---|---|
| Software-Version |
Softwareversionen, die auf dem Router oder Switch ausgeführt werden |
|
| Log-Dateien |
Inhalt der Logfiles |
|
| Protokolldateien und deren Inhalt sowie letzte Benutzeranmeldungen |
|
|
| Remote-Systeme |
Host-Erreichbarkeit und Netzwerkkonnektivität |
|
| Der Weg zum Netzwerksystem |
|
|
| Konfiguration |
Aktuelle Systemkonfiguration |
|
| Dateimanipulation |
Liste der Dateien und Verzeichnisse auf dem Router oder Switch |
|
| Inhalt einer Datei |
|
|
| Informationen zur Schnittstelle |
Detaillierte Informationen zu Schnittstellen |
|
| Chassis |
Alarmstatus des Gehäuses |
|
| Informationen zur aktuellen Bastelausstellung |
|
|
| Umgebungsinformationen für Router oder Switches |
|
|
| Hardware-Inventarisierung |
|
|
| Informationen zur Routing-Tabelle |
Informationen zu Einträgen in den Routing-Tabellen |
|
| Informationen zur Weiterleitungstabelle |
Informationen über Daten in der Weiterleitungstabelle des Kernels |
|
Anzeigeoptionen des Befehls show – Ein Überblick
—
Der show Befehl kann , detail, extensiveoder terse Optionen enthaltenbrief. Mit diesen und anderen Optionen können Sie die Menge und den Typ der anzuzeigenden Informationen steuern.
-
An jedem Punkt in der CLI können Sie das
?Zeichen eingeben, um alle derzeit verfügbaren Optionen anzuzeigen. Zum Beispiel:user@host>
show interfaces fe-1/1/1 ?Possible completions: <[Enter]> Execute this command brief Display brief output descriptions Display interface description strings detail Display detailed output extensive Display extensive output media Display media information snmp-index SNMP index of interface statistics Display statistics and detailed output terse Display terse output | Pipe through a command -
An jedem Punkt in der CLI können Sie den
showBefehl mit einer der folgenden Optionen verwenden, um die anzuzeigenden Details anzuzeigen.Abbildung 1: Optionen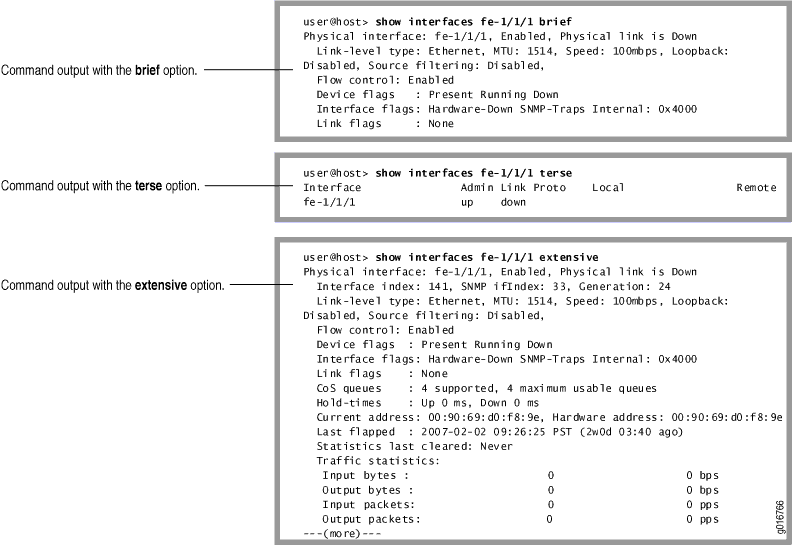 für die Befehlsausgabe
In Betriebsbefehlen verwendete Benennungskonventionen für Schnittstellen
In diesem Thema werden die Benennungskonventionen für Schnittstellen erläutert, die in Betriebsbefehlen verwendet werden.
- Physischer Teil eines Schnittstellennamens
- Logischer Teil eines Schnittstellennamens
- Channel Identifier Teil eines Schnittstellennamens
Physischer Teil eines Schnittstellennamens
Die Namenskonventionen für physische Schnittstellen für Geräteplattformen von Juniper Networks lauten wie folgt:
-
Bei Firewalls der SRX-Serie hat der eindeutige Name jeder Netzwerkschnittstelle das folgende Format, um das physische Gerät zu identifizieren, das einem einzelnen physischen Netzwerkanschluss entspricht:
type-slot/pim-or-ioc/port -
Wenn Sie auf anderen Plattformen Informationen zu einer Schnittstelle anzeigen, geben Sie die folgenden Bezeichner an: Schnittstellentyp, den Steckplatz, in dem der Flexible PIC Concentrator (FPC) installiert ist, den Steckplatz auf dem FPC, in dem sich der PIC befindet, und die konfigurierte Portnummer.
Im physischen Teil des Schnittstellennamens wird der Medientyp durch einen Bindestrich (-) von der FPC-Nummer getrennt, und die FPC-, PIC- und Portnummern werden durch einen Schrägstrich (/) getrennt:
type-fpc/pic/port
Ausnahmen von der type-fpc/pic/port physischen Beschreibung sind die aggregierten Ethernet- und die aggregierte SONET/SDH-Schnittstelle, die die Syntax ae numberbzwasnumber. verwenden.
Logischer Teil eines Schnittstellennamens
Der logische Einheitenteil des Schnittstellennamens entspricht der logischen Einheitennummer, die eine Zahl von 0 bis 16.384 sein kann. Sie verwenden logische Einheitennummern, um physische Speichersysteme oder virtuelle Speichersysteme innerhalb eines Netzwerks eindeutig zu identifizieren. Im virtuellen Teil des Namens werden die Port- und logischen Einheitennummern durch einen Punkt (.) getrennt:
-
Firewalls der SRX-Serie:
type-slot/pim-or-ioc/port:channel.unit -
Andere Plattformen:
type-fpc/pic/port.logical
Channel Identifier Teil eines Schnittstellennamens
Der Kanalbezeichnerteil eines Schnittstellennamens ist nur auf kanalisierten Schnittstellen erforderlich. Bei kanalisierten Schnittstellen identifiziert Kanal 0 die erste kanalisierte Schnittstelle. Bei Channelized Intelligent Queuing (IQ)-Schnittstellen identifiziert Kanal 1 die erste kanalisierte Schnittstelle.
Je nach Art der kanalisierten Schnittstelle können Sie bis zu drei Ebenen der Kanalisierung angeben.
Ein Doppelpunkt (:) trennt den physischen und virtuellen Teil des Schnittstellennamens:
-
Firewalls der SRX-Serie:
type-slot/pim-or-ioc/port:channeltype-slot/pim-or-ioc/port:channel:channeltype-slot/pim-or-ioc/port:channel:channel:channel -
Andere Plattformen:
type-fpc/pic/port:channeltype-fpc//pic/port:channel:channeltype-fpc/pic/port:channel:channel:channel
Informationen zu Gruppenschnittstellennamen mit Platzhalterzeichen
Sie können Platzhalterzeichen in Betriebsbefehlen verwenden, um Gruppen von Schnittstellennamen anzugeben, ohne jeden Namen einzeln eingeben zu müssen. In der folgenden Tabelle sind die verfügbaren Platzhalterzeichen aufgeführt. Sie müssen alle Platzhalterzeichen mit Ausnahme des Sternchens (*) in Anführungszeichen (" ") einschließen.
| Platzhalter-Zeichen |
Beschreibung |
|---|---|
|
|
Entspricht einer beliebigen Zeichenfolge an dieser Position im Schnittstellennamen. Passend |
|
|
Entspricht einem oder mehreren einzelnen Zeichen an dieser Position im Schnittstellennamen. Entspricht beispielsweise |
|
|
Stimmen Sie mit allen Zeichen überein, außer den in den Klammern. Entspricht beispielsweise |
|
|
Entspricht einer Reihe von Zeichen. Entspricht beispielsweise allen SONET/ |
|
|
Entspricht allen Zeichen, die sich nicht im angegebenen Zeichenbereich befinden. Entspricht beispielsweise allen SONET/ |