如何迁移到瞻博网络安全连接
本主题面向已部署现有动态 VPN 并计划迁移到瞻博网络安全连接的用户。如果您是瞻博网络安全连接的新用户,可以跳过本主题。
开始之前:
-
了解功能比较。查看 瞻博网络安全连接相较于动态 VPN 的优势。
-
了解功能增强功能。请参阅 瞻博网络安全连接概述。
通过动态 VPN 实现瞻博网络安全连接的优势
动态 VPN 是瞻博网络提供的传统产品。阅读本主题,了解瞻博网络安全连接和动态 VPN 之间的区别,以及瞻博网络安全连接优于动态 VPN 的原因。
图 1 显示了瞻博网络安全连接与动态 VPN 之间的高级比较。
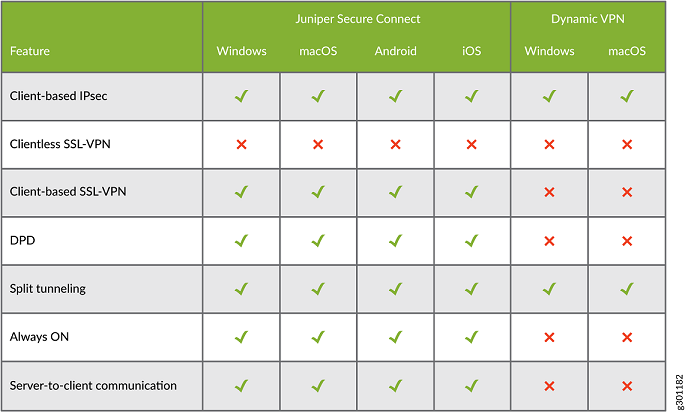 的高级功能比较
表 1 显示了 SRX 系列防火墙上的动态 VPN 和瞻博网络安全连接之间与连接功能相关的差异:
|
连接功能 |
动态 VPN |
瞻博网络安全连接 |
|---|---|---|
|
连接模式 |
IPsec 模式 |
IPsec 是首选模式。 瞻博网络安全连接会根据需要自动将协议更改为 SSL-VPN,以绕过受阻 IPsec 流量的限制性网络。 |
|
VPN 连接模式 |
基于策略的 VPN,要求每个防火墙策略都定义连接和 VPN 建立。 |
基于路由的 VPN 连接。 允许您定义精细的防火墙策略,包括其他服务,例如高级威胁防御 (ATP) 云、用户防火墙等。 |
由于瞻博网络安全连接可以提供更多优势,因此我们不再提供动态 VPN 作为远程访问 VPN 部署的解决方案。虽然我们计划停止支持动态 VPN,但我们建议您将现有的动态 VPN 部署迁移到瞻博网络安全连接。要迁移到瞻博网络安全连接,请参阅 从 Junos OS 动态 VPN 迁移到瞻博网络安全连接。
配置要求
动态 VPN 文档存档于 Junos OS 和 Junos OS Evolved 23.1 便携式库。要访问文档,请下载并解压缩存档文件。 vpn-ipsec.pdf 在解压缩的文件夹中找到该文件并导航到 Remote Access VPN 章节。
完成以下动态 VPN 任务:
-
更新用于动态 VPN 的防火墙策略:
-
验证
from-zone当前动态 VPN 策略中的选项。该from-zone选项将是瞻博网络安全连接 VPN 向导中使用的源区域。 -
删除引用动态 VPN 的防火墙策略。
-
-
删除在 、 和
edit security ikeedit security ipsec层次结构下edit security dynamic-vpn为动态 VPN 配置创建的 IKE 和 IPsec 配置。
J-Web 迁移向导
您可以使用 J-Web 向导进行瞻博网络安全连接配置。
我们建议您从新部署的瞻博网络安全连接开始,因为迁移当前设置时可能会忽略一个或多个值。设置新的瞻博网络安全连接时:
-
检查您是否有任何隧道拆分规则。这些规则指定客户端通过 VPN 隧道与之通信的 SRX 系列防火墙后面的远程保护资源。您可以在 [
set security dynamic-vpn clients configuration-name remote-protected-resources] 层级检查规则。在安全连接 VPN 向导中使用相同的拆分隧道定义作为受保护网络。 -
在 J-Web 部署向导中启动新部署。建议启用“ 自动创建防火墙策略 ”选项以自动创建防火墙策略。
-
您可以在此工作流中重复使用访问配置文件和地址分配池。
-
如果您的网络已有一个指向 SRX 系列防火墙的路由,并且已将该 IP 地址包含在地址分配池中或已通过 RADIUS 定义,则可以禁用使用源 NAT。
-
现在,您已准备好开始配置瞻博网络安全连接。