本页内容
用例:用于 Eduroam 的 Mist Edge 代理
在规划瞻博网络 Mist™ 和 eduroam 部署时,请通读此用例,了解如何通过将 Mist Edge 用作 IdP 代理,将瞻博网络 Mist Access Assurance 与 eduroam 集成。
概述
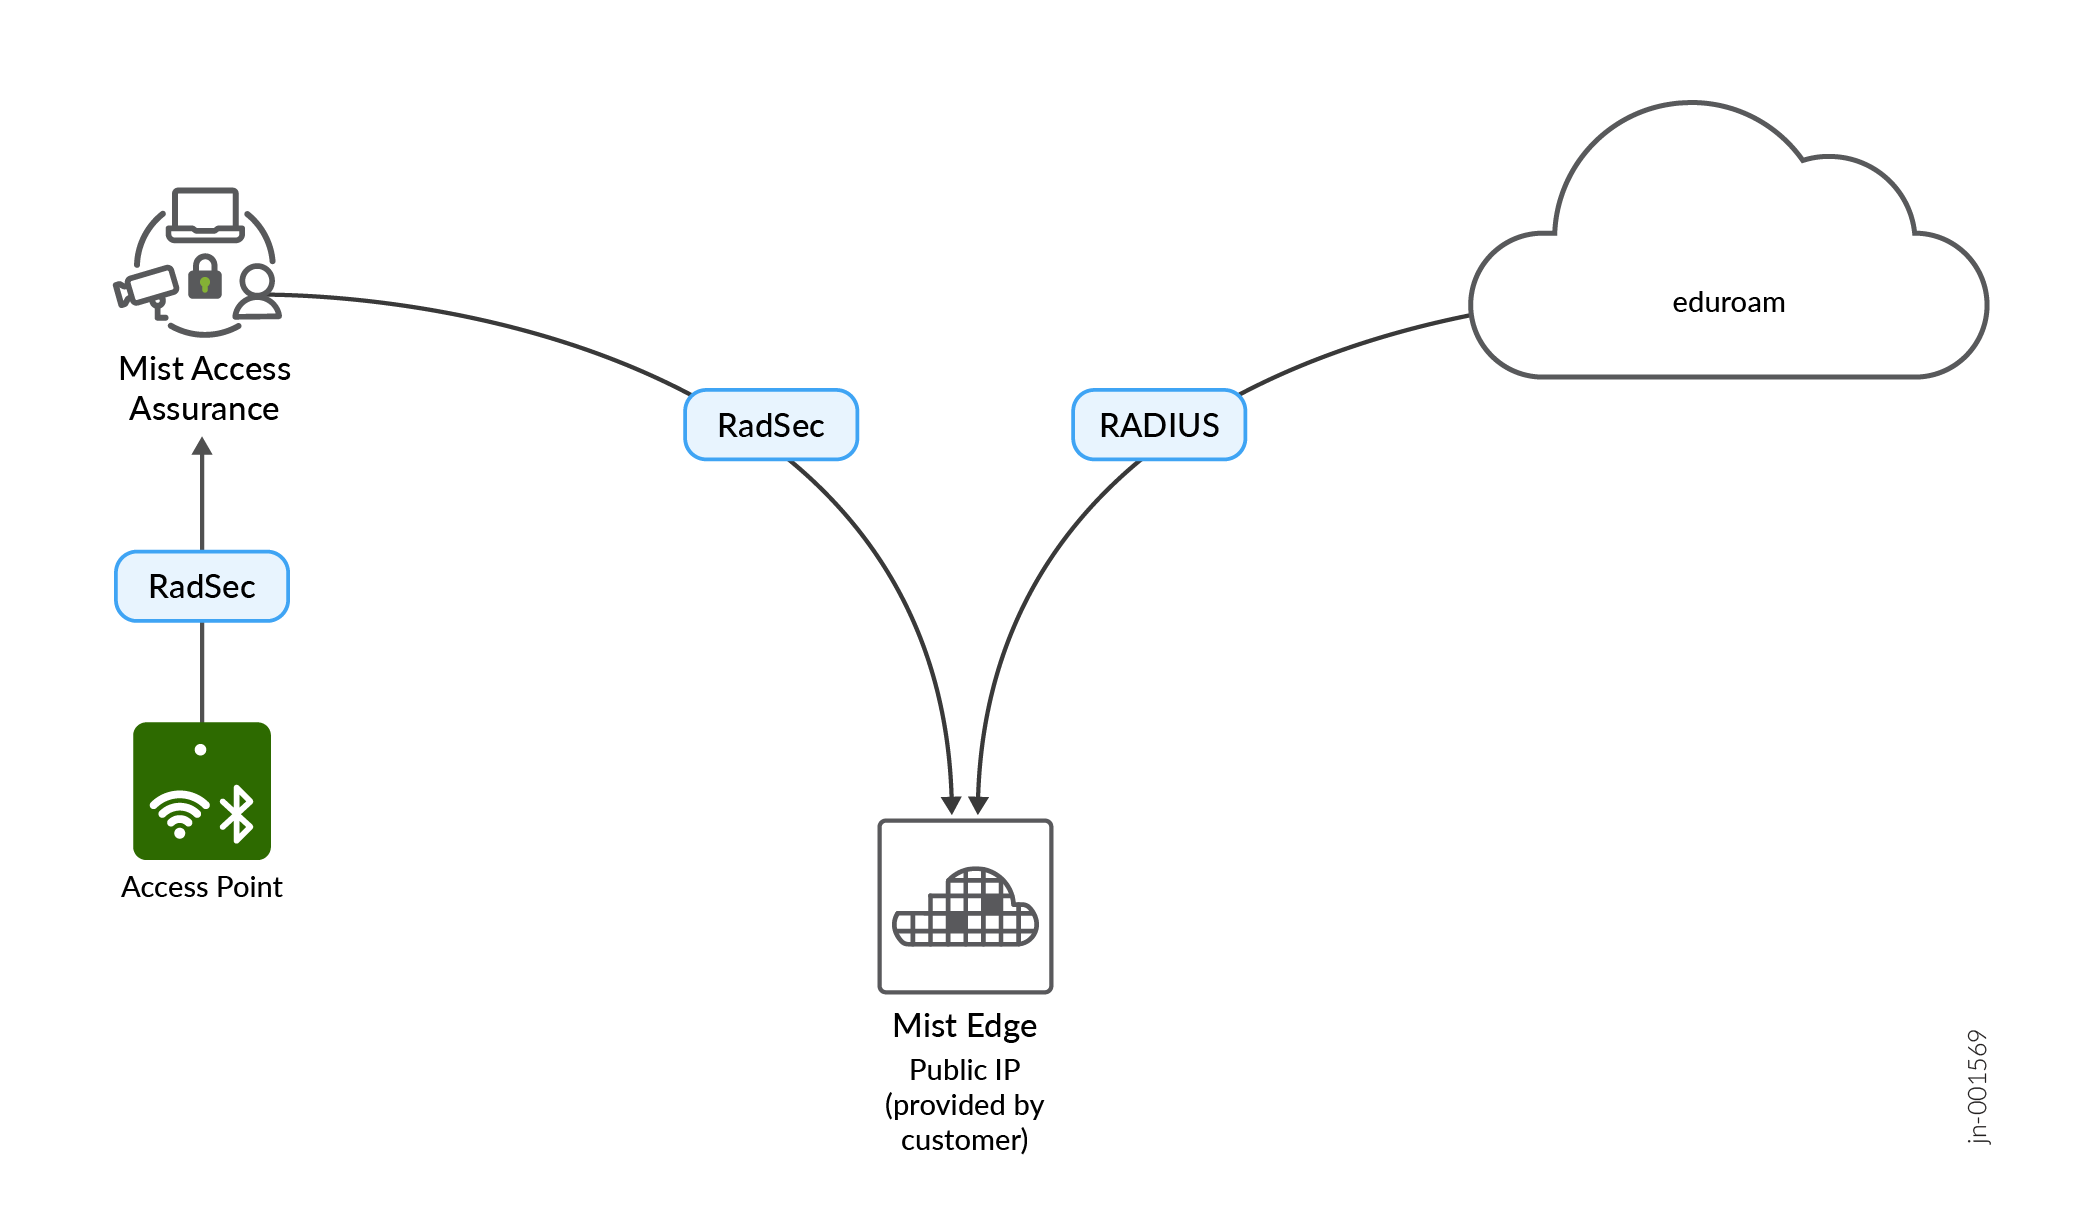
此用例展示如何使用充当 RADIUS 代理的 Mist Edge 将 瞻博网络 Mist Access Assurance 与 eduroam NRO(国家漫游运营商)集成。Mist Edge 充当 eduroam RADIUS 服务器的网关,并分配了静态公共 IP 或 NAT IP,以便可以在 eduroam 管理门户中将其注册为 RADIUS 客户端。
Mist Edge 代理尤其适用于环球漫游 SP 和 IdP 身份验证流;不影响家庭用户身份验证。
以下呼叫流说明了环球教育漫游网络中的三种用户类型,以及每种类型如何通过 Mist Access Assurance 和 Mist Edge 代理进行身份验证:校园内的家庭用户、校园内的外部访客 (SP) 和家庭漫游用户 (IdP)。
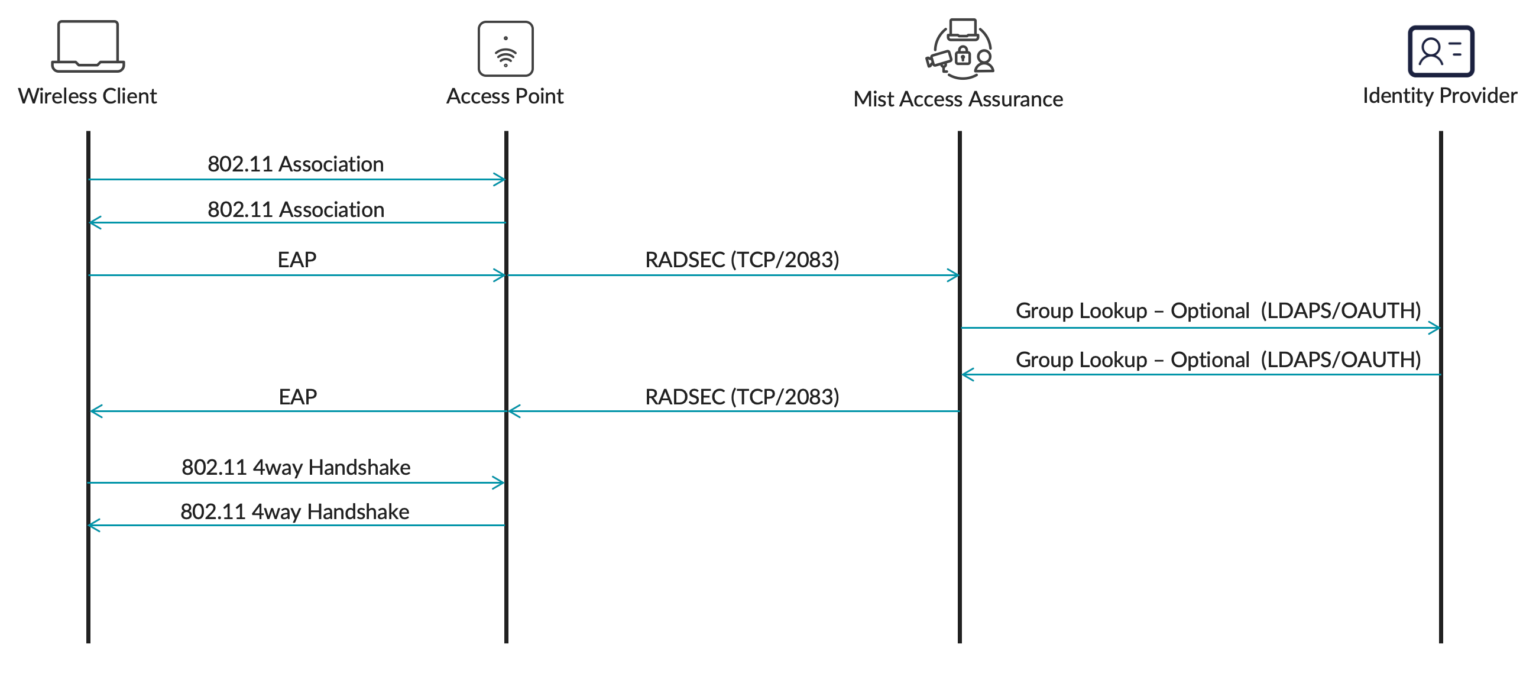
家庭用户
家庭用户是指连接到自己大学校园内 eduroam SSID 的客户端。例如,拥有 @university1.edu 帐户的用户当前就读于大学 1。此用户处于自己的“主”领域。这是这所大学每天进行的大多数身份验证的典型场景。
此方案不需要 Mist Edge 代理。用户直接通过 Mist Access Assurance 进行身份验证。
外部访客
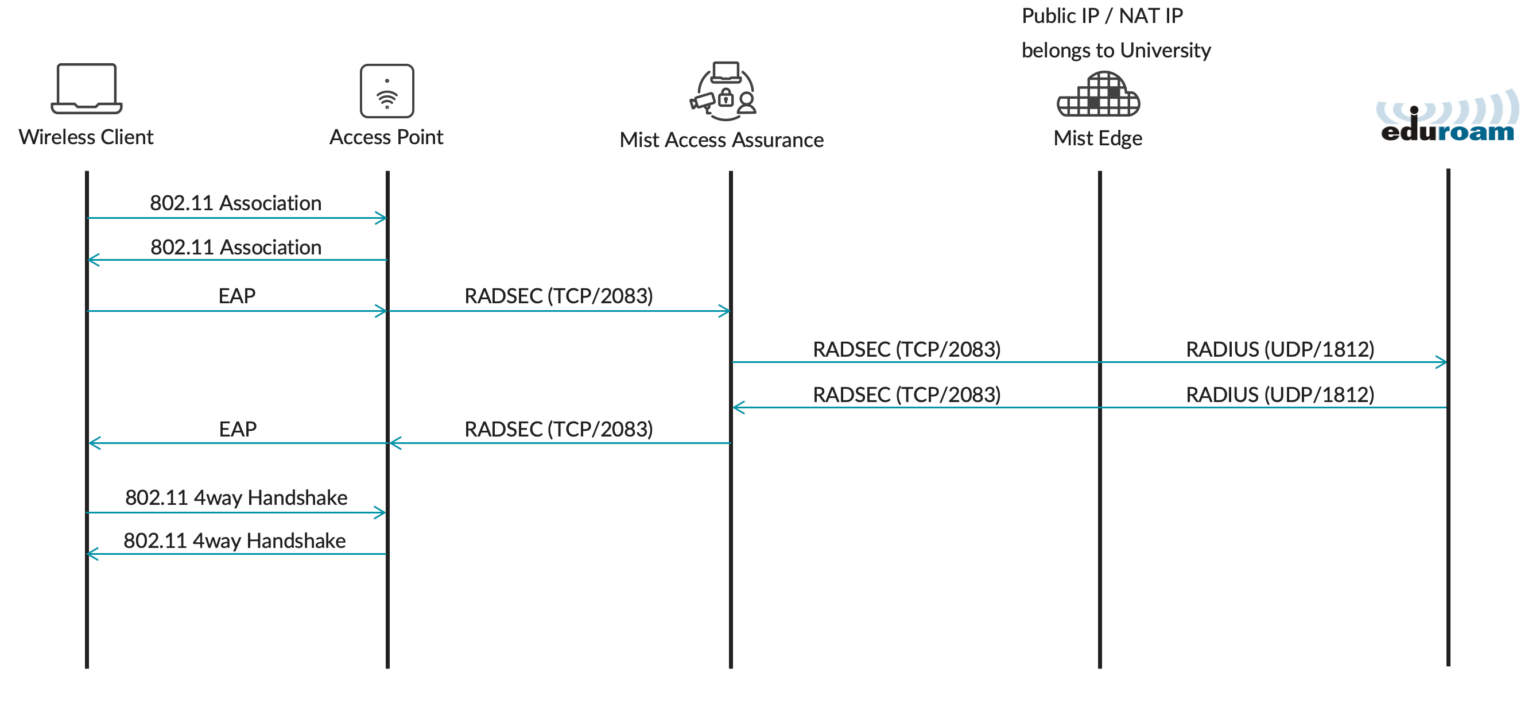
外部访客是指从其他机构访问大学校园的客户。例如,拥有 @university2.edu 帐户的用户当前正在访问大学 1。此用户由不是“主”域的域标识。
此方案需要Mist Edge代理IDP通过 eduroam RADIUS服务器将身份验证请求转发到 university2.edu。外部访客通过 Mist Edge 代理进行身份验证,其中 Mist Edge 代理向 eduroam 国内 RADIUS 服务器发出身份验证请求。
家庭漫游用户
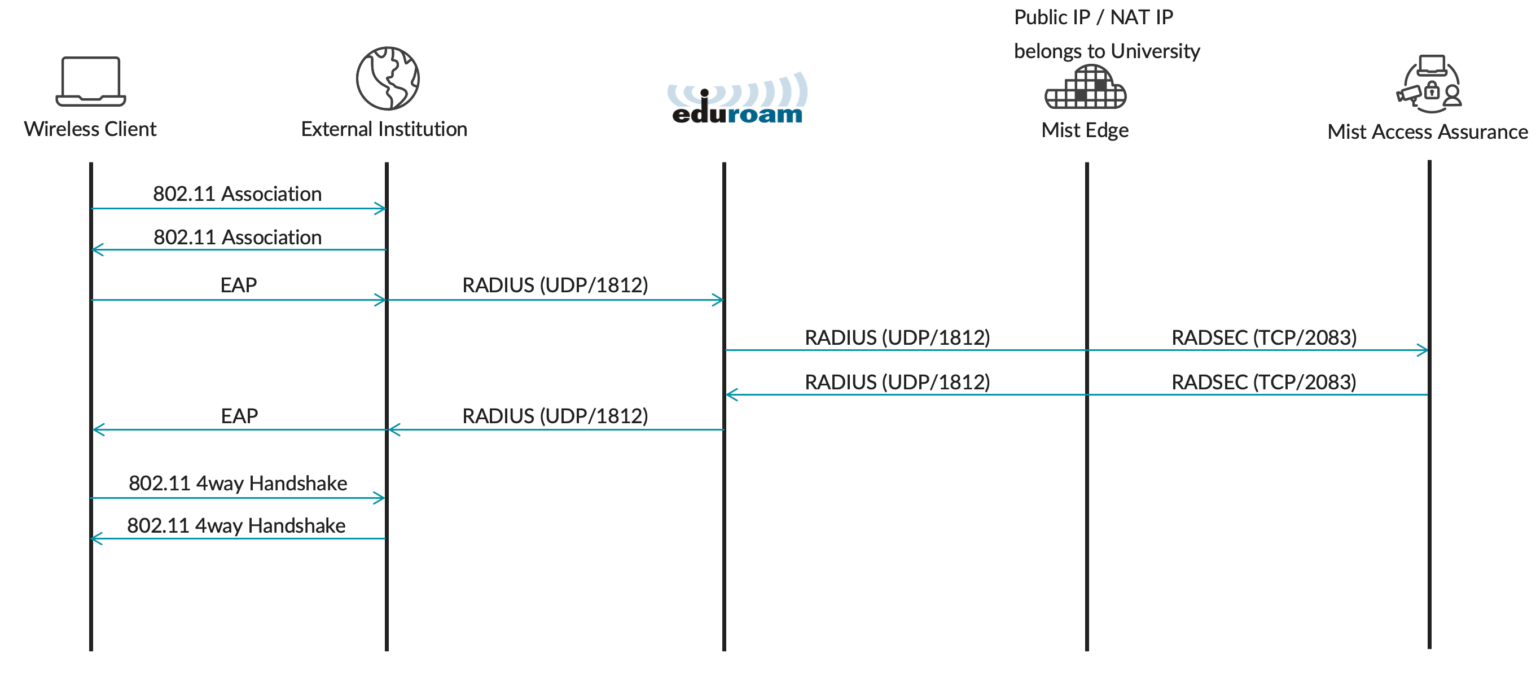
家庭漫游用户是指正在访问其他机构并希望使用其所在大学凭据对 eduroam SSID 进行身份验证的客户端。
在此示例中,具有 @university1.edu 帐户的用户正在访问大学 2。身份验证请求来自 university2.edu,通过 eduroam RADIUS服务器向 university1.edu。RADIUS 访问 - 来自 eduroam 全国 RADIUS 服务器的请求由 Mist Edge 代理接收,然后转发至 Mist Access Assurance 服务进行身份验证。
防火墙要求
Mist Edge uses Out Of Band Management interface (OOBM) for all its proxy functionalities. You need to ensure that traffic can flow to and from the Mist Edge OOBM interface.
Allow the following ports and destinations:
-
Inbound (towards Mist Edge OOBM interface)
-
RADIUS Auth & Acct (1812 / 1813 UDP). You can limit source IPs to eduroam national RADIUS servers.
-
RadSec (2083 TCP). You can limit source IPs based on the following document.
-
-
Outbound (from Mist Edge OOBM interface):
-
RADIUS Auth & Acct (1812 / 1813 UDP)
-
RadSec (2083 TCP) towards radsec.nac.mist.com
-
HTTPS (443 TCP) towards ep-terminator.<mist_cloud_env>.mist.com (more on correct endpoint for your cloud environment in this document).
-
- Mist Access Assurance only supports EAP-TLS, TEAP or EAP-TTLS methods for home users and home roaming users.
- For external visitors any EAP method is supported, including PEAP-MSCHAPv2. EAP method support is determined by an external institution RADIUS servers.
- Dedicated Mist Edge(s) are a must for the IDP proxy functionality.
- For proxy service redundancy, multiple Mist Edges can be used as part of the same Mist Edge cluster.
配置瞻博网络 Mist
- 添加 Mist Edge 代理 IDP。
提示:
-
要使用 Mist Edge 代理添加身份提供程序 - 从左侧菜单中 ,选择组织 > 访问 > 身份提供程序。在页面的静态配置部分中,单击 添加 IDP。选择 Mist Edge 代理 作为 IDP 类型。填写配置部分中的字段。请参阅屏幕上的提示以获取帮助。
-
要指定代理主机 - 输入 Mist Edge 将侦听 RadSec 和 RADIUS 请求的公共 IPv4 地址。所有这些设备都必须属于指定的 Mist 群集。
-
要从此代理中排除域/领域 - 输入域/领域,用逗号分隔。例如,在大多数情况下,你将为自己的用户使用本地身份验证,因此可以排除大学的域,如 myuniversity.edu。
-
要在请求中指定 RADIUS Operator-Name 属性 - 按以下格式输入属性:1<fqdn>例如 1myuniversity.com。
示例
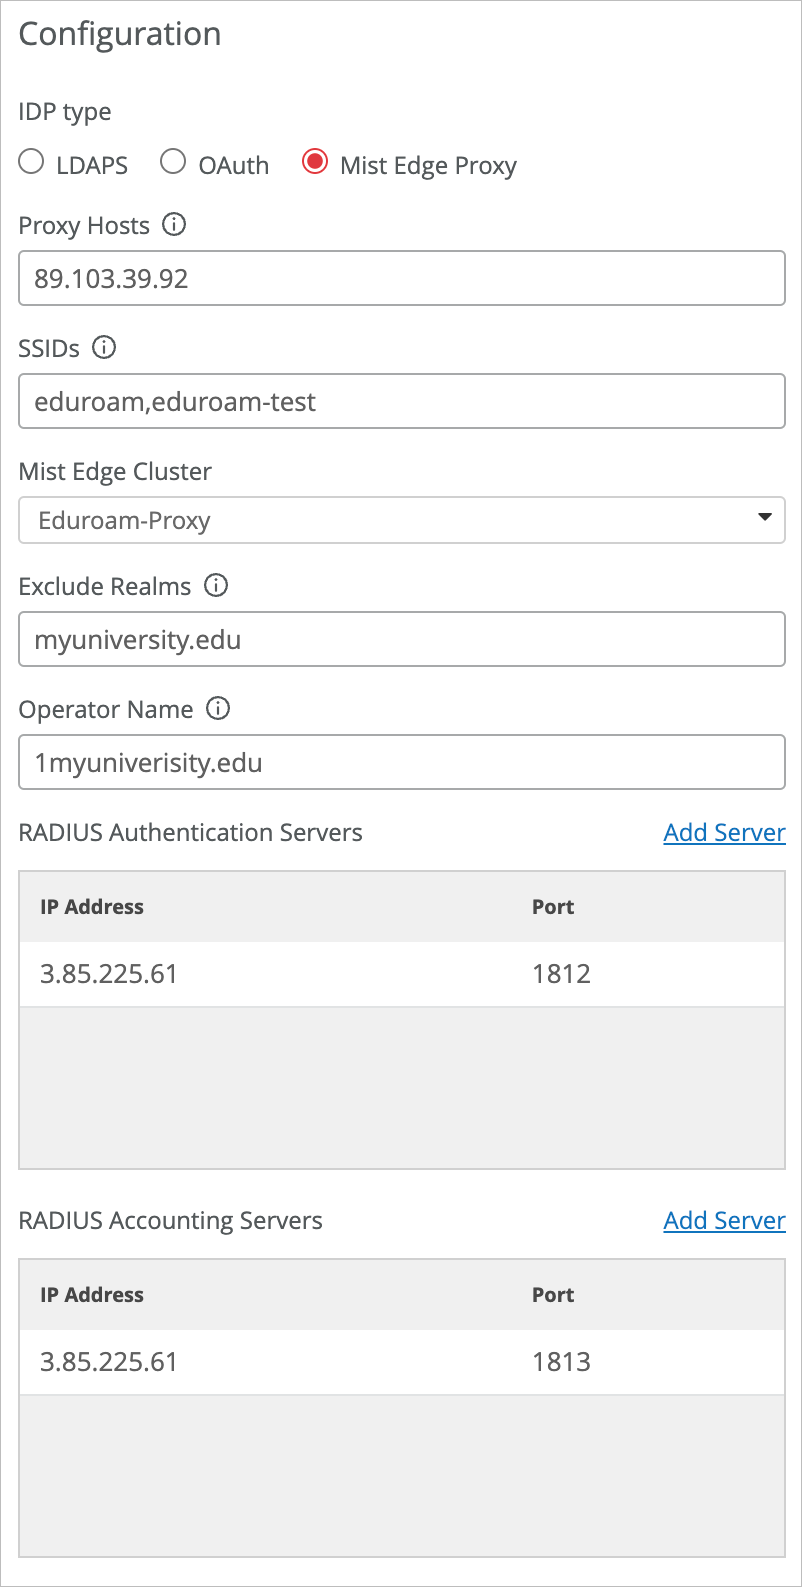 有关更多信息,请参阅为 瞻博网络 Mist Access Assurance 添加身份提供商。
-
- 为用户和访客配置访问规则。
提示:
-
要添加策略 - 在左侧菜单中 ,选择组织 > 访问 > 身份验证策略。单击 添加规则。输入名称、匹配条件、操作(允许或阻止)和策略。
-
有关详细说明,请参阅 配置身份验证策略。
以下示例显示了适用于所有三种类型的用户的规则。第一个规则将家庭和家庭漫游用户放入主大学 VLAN。第二条规则将外部访客置于访客 VLAN 中。
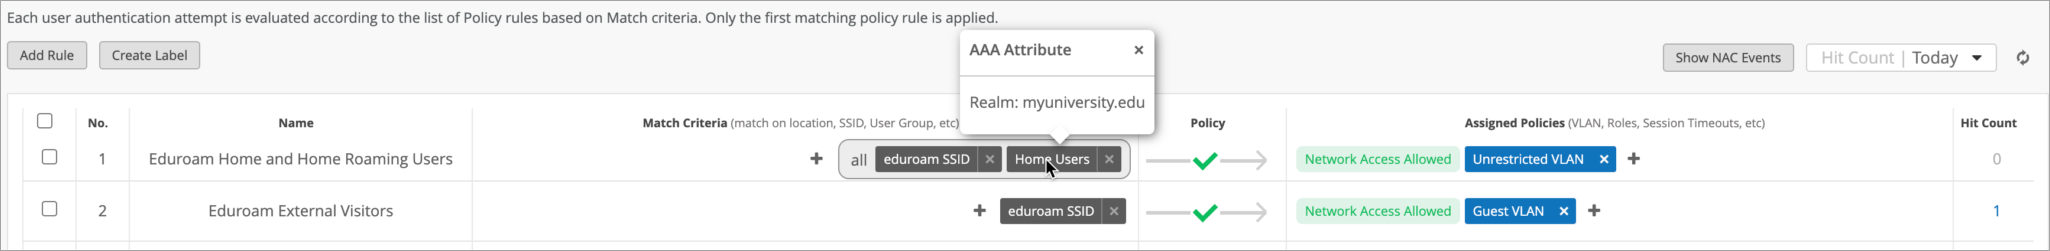
-
配置 eduroam
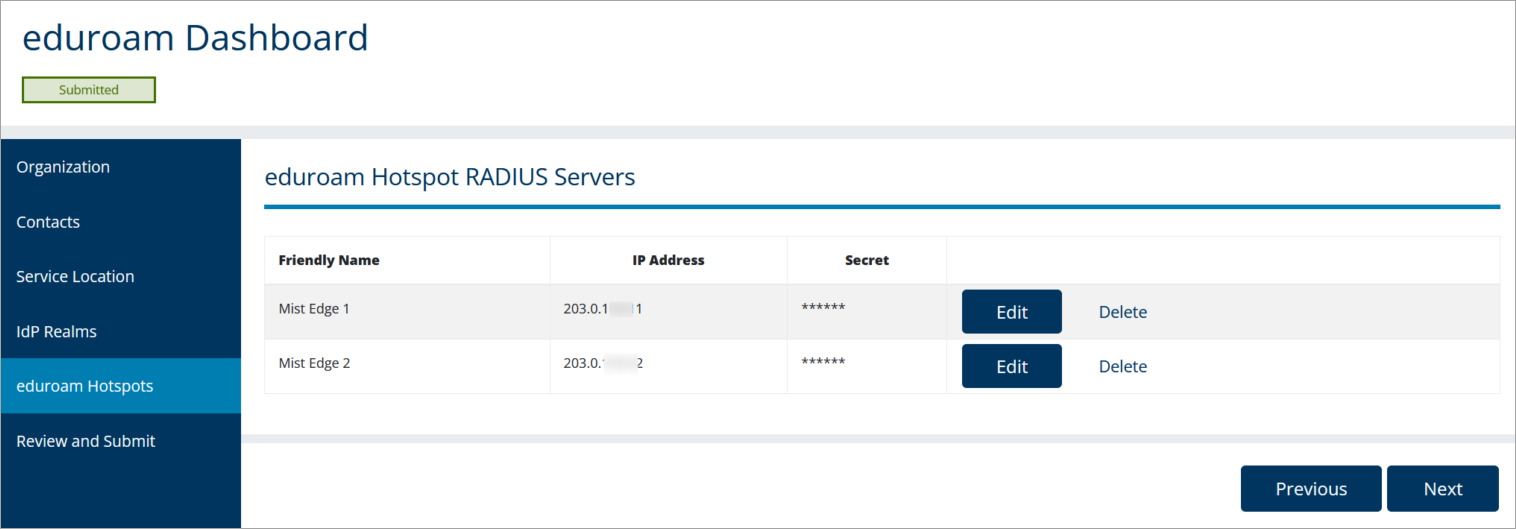
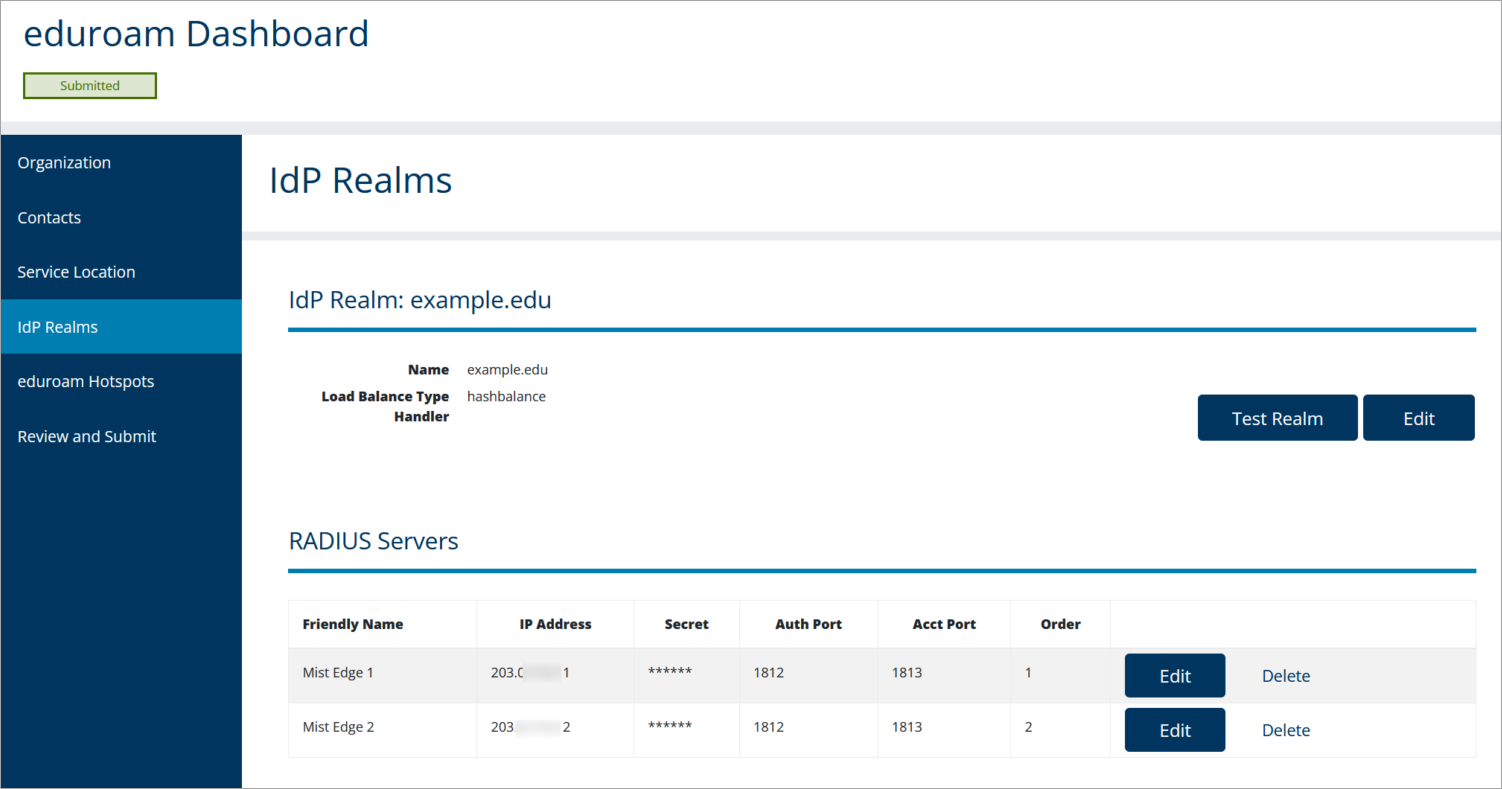
在 eduroam 管理控制台中,添加您的 Mist Edge。根据 eduroam NRO,管理控制台可能看起来有所不同,但整体集成点将保持不变。
Eduroam 热点 RADIUS 服务器
Eduroam IdP 领域
验证
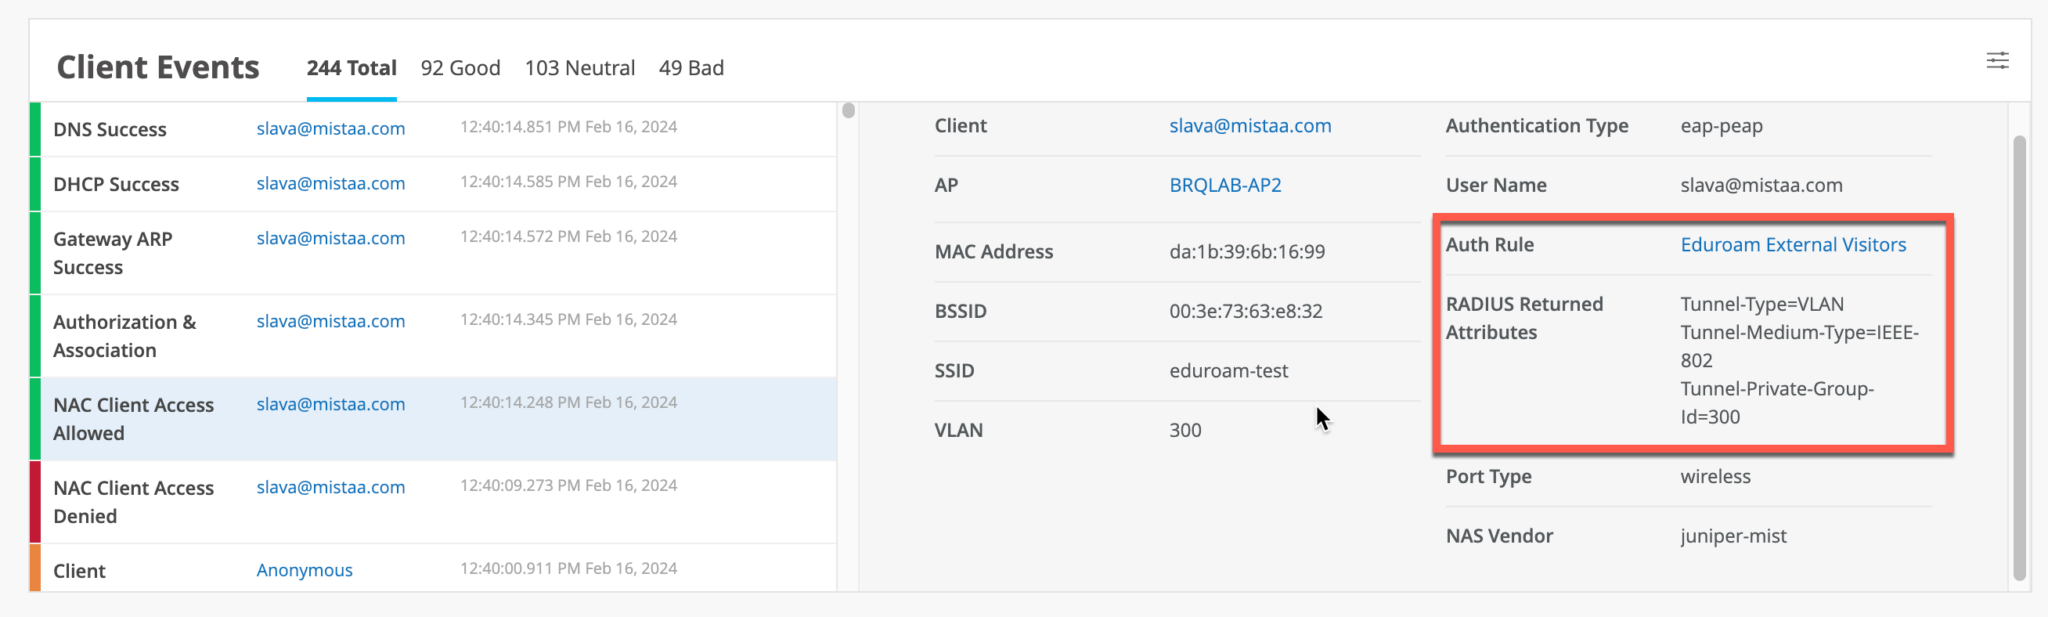
要验证配置,请在 Client Insights 页面或 Auth Policies 页面的 NAC 事件下检查事件。
仅对于外部用户,由于身份验证由外部 RADIUS 服务器 (eduroam) 处理,因此将生成允许或拒绝的 NAC 客户端访问事件,而没有任何其他 NAC 事件。
故障排除提示:如果未看到预期结果,请查看防火墙配置。确保您已打开所有必需的端口和目标。