组 VPNv1
阅读本主题,了解 Junos OS 中的 VPNv1 组。
组 VPN 是保护通过源自设备或流经设备的专用 WAN 的 IP 组播组流量或单播流量所必需的一组功能。
组 VPNv1 概述
IPsec 安全关联 (SA) 是虚拟专用网络 (VPN) 参与方之间的单向协议,用于定义用于身份验证和加密算法、密钥交换机制以及安全通信的规则。在当前的 VPN 实施中,SA 是两个安全设备之间的点对点隧道。组 VPNv1 扩展了 IPsec 架构,以支持由一组安全设备共享的 SA(参见 图 1)。
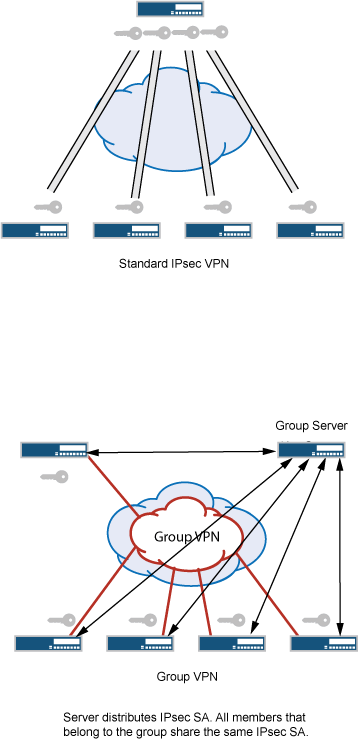
使用 VPNv1 组时,可以通过在外部报头中保留原始源和目标 IP 地址来实现任意互连。安全组播数据包的复制方式与核心网络中的明文组播数据包相同。
组 VPNv1 在 RFC 6407( 组解释域 (GDOI))方面有一些专有限制。要不受专用限制地使用组 VPN,请升级到组 VPNv2。
- 了解 VPNv1 组的 GDOI 协议
- 了解组 VPNv1 的限制
- 了解组 VPNv1 服务器和成员
- 了解组 VPNv1 服务器成员通信
- 了解组 VPNv1 组密钥操作
- 了解组 VPNv1 心跳消息
- 了解组 VPNv1 服务器成员主机托管模式
了解 VPNv1 组的 GDOI 协议
VPNv1 组基于 RFC 3547, 组解释域 (GDOI)。此 RFC 描述了组成员与组服务器之间的协议,用于在组成员之间建立 SA。GDOI 消息可为一组设备创建、维护或删除 SA。GDOI 协议在端口 848 上运行。
互联网安全性关联和密钥管理协议 (ISAKMP) 定义了两个协商阶段,用于为 AutoKey IKE IPsec 隧道建立 SA。第 1 阶段 允许两台设备建立 ISAKMP SA。第 2 阶段 为其他安全协议(如 GDOI)建立 SA。
使用组 VPN,将在组服务器和组成员之间执行第 1 阶段 ISAKMP SA 协商。服务器和成员必须使用相同的 ISAKMP 策略。在第 2 阶段 ,服务器和成员之间的 GDOI 交换将建立与其他组成员共享的 SA。组成员无需与其他组成员协商 IPsec。第 2 阶段 中的 GDOI 交换必须受 ISAKMP 第 1 阶段 SA 的保护。
GDOI 交换有两种类型:
-
交换允许
groupkey-pull成员从服务器请求组共享的 SA 和密钥。 -
交换
groupkey-push是一条密钥更新消息,允许服务器在现有组 SA 到期之前向成员发送组 SA 和密钥。密钥更新消息是从服务器发送到成员的未经请求的消息。
了解组 VPNv1 的限制
此版本中不支持组 VPNv1 的以下内容:
-
非默认路由实例
-
机箱群集
-
服务器群集
-
基于路由的组 VPN
-
基于公共互联网的部署
-
SNMP
-
来自思科的拒绝策略 GET VPN 服务器
-
用于配置和监控的 J-Web 界面
将组 VPNv1 成员配置为与组 VPNv2 服务器配合使用时,请注意以下限制:
-
VPNv2 组支持 IETF 规范草案 IP 传输延迟检测协议 ,用于基于时间的防重放机制。因此,组 VPNv1 成员不支持基于协议的 IP 传输延迟检测防重放,必须使用命令在
deactivate security group-vpn server group group-name anti-replay-time-window组 VPNv2 服务器上禁用该防重放。 -
组 VPNv2 服务器不支持主机托管,其中组服务器和组成员功能存在于同一设备中。
-
组 VPNv2 服务器不支持心跳传输。必须使用命令
deactivate security group-vpn member ipsec vpn vpn-name heartbeat-threshold在组 VPNv1 成员上禁用心跳。建议使用组 VPNv2 服务器群集,以避免由于组 VPNv2 服务器上的重新启动或其他中断而对流量造成影响。 -
从组 VPNv2 服务器发送的组密钥推送消息基于 RFC 6407, 组解释域 (GDOI), 组 VPNv1 成员不受支持。因此,必须使用命令
deactivate security group-vpn server group group-name server-member-communication在组 VPNv2 服务器上禁用组键推送消息。groupkey-pull 消息支持重新密钥。如果存在扩展问题,导致组 VPNv1 成员无法在 TEK 硬生存期到期之前完成 groupkey-pull 操作,我们建议延长 TEK 生存期,以便成员有足够的时间完成 groupkey-pull 操作。瞻博网络的扩展数字具有 2 小时 TEK 的有效生存期。
-
如果重新启动或升级组 VPNv2 服务器,或者清除组的 SA,则在为现有成员进行下一次密钥更新之前,无法将新成员添加到网络中。新成员无法将流量发送到具有旧密钥的现有成员。解决方法是,使用命令清除
clear security group-vpn member ipsec security-associations现有组 VPNv1 成员上的 SA。 -
由于组 VPNv2 成员不支持组播数据流量,因此当组 VPNv1 和组 VPNv2 成员在同一组的网络中共存时,无法使用组播数据流量。
了解组 VPNv1 服务器和成员
组 VPN 的中心是组服务器。组服务器执行以下任务:
-
控件组成员身份
-
生成加密密钥
-
管理组 SA 和密钥并将其分发给组成员
组成员根据组服务器提供的组 SA 和密钥对流量进行加密。
一组服务器可以为多个组提供服务。单个安全设备可以是多个组的成员。
每个组都由一个组标识符表示,该组标识符是一个介于 1 和 65,535 之间的数字。组服务器和组成员通过组标识符链接在一起。每个组只能有一个组标识符,多个组不能使用同一个组标识符。
以下是组 VPN 服务器和成员操作的高级视图:
-
组服务器侦听 UDP 端口 848 的成员注册。成员设备必须提供正确的 IKE 第 1 阶段 身份验证才能加入组。支持按成员进行预共享密钥身份验证。
-
身份验证和注册成功后,成员设备将通过 GDOI
groupkey-pull交换从服务器检索组 SA 和密钥。 -
服务器将成员添加到组的成员资格中。
-
组成员交换使用组 SA 密钥加密的数据包。
服务器定期向组成员发送带有密钥更新 (GDOI groupkey-push) 消息的 SA 和密钥刷新。密钥更新消息在 SA 过期之前发送;这可确保有效密钥可用于加密组成员之间的流量。
当组成员身份发生变化或组 SA 发生更改时,服务器还会发送密钥更新消息,以便为成员提供新密钥。
了解组 VPNv1 服务器成员通信
服务器成员通信允许服务器向成员发送 GDOI groupkey-push 消息。如果未为组配置服务器-成员通信,则成员可以发送 GDOI groupkey-pull 消息以向服务器注册和重新注册,但服务器无法向成员发送密钥更新消息。
服务器成员通信通过在 server-member-communication [edit security group-vpn server] 层次结构中使用 configuration 语句为组配置。可以定义以下选项:
-
用于服务器与成员之间通信的加密算法。您可以指定 3des-cbc、aes-128-cbc、aes-192-cbc、aes-256-cbc 或 des-cbc。没有默认算法。
-
用于向服务器验证成员的身份验证算法(md5 或 sha1)。没有默认算法。
-
服务器是向组成员发送单播还是组播密钥重新生成消息,以及与通信类型相关的参数。
-
服务器向组成员发送检测信号消息的时间间隔。这允许成员确定服务器是否已重新启动,这将要求成员向服务器重新注册。默认设置为 300 秒。
-
密钥加密密钥 (KEK) 的生存期。默认设置为 3600 秒。
配置服务器-成员通信是组服务器向成员发送密钥更新消息所必需的,但在某些情况下,可能不需要此行为。例如,如果组成员是动态对等方(例如在家庭办公室中),则设备并非始终处于开启状态,并且每次开机时设备的 IP 地址可能都不同。为一组动态对等方配置服务器成员通信可能会导致服务器进行不必要的传输。如果希望始终执行 IKE 第 1 阶段 SA 协商以保护 GDOI 协商,请勿配置服务器成员通信。
如果未配置组的服务器与成员通信,则命令 show security group-vpn server registered-members 显示的成员列表会显示已在服务器中注册的组成员;成员可以是活动状态,也可以不是活动状态。配置组的服务器成员通信后,将清除组成员身份列表。如果通信类型配置为单播, show security group-vpn server registered-members 则命令仅显示活动成员。如果通信类型配置为组播, show security group-vpn server registered-members 则命令将显示配置后已向服务器注册的成员;成员列表不一定表示活动成员,因为成员可能会在注册后退出。
了解组 VPNv1 组密钥操作
本主题包含以下部分:
组键
组服务器维护一个数据库,用于跟踪 VPN 组、组成员和组密钥之间的关系。服务器下载给成员的组密钥有两种:
-
密钥加密密钥 (KEK) — 用于对密钥重新生成的消息进行加密。每个组支持一个 KEK。
-
流量加密密钥 (TEK) — 用于对组成员之间的 IPsec 数据流量进行加密和解密。
只有在成员上配置了匹配的作用域策略时,组成员才会接受与 SA 关联的密钥。系统会为组 VPN 安装接受的密钥,而被拒绝的密钥将被丢弃。
密钥更新消息
如果组配置为服务器成员间通信,则服务器会定期向组成员发送 SA 和密钥刷新,其中包含密钥更新 (GDOI groupkey-push) 消息。密钥更新消息在 SA 过期之前发送;这可确保有效密钥可用于加密组成员之间的流量。
当组成员身份发生变化或组 SA 发生更改(例如,添加或删除组策略),服务器还会发送密钥更新消息,以便为成员提供新密钥。
必须在服务器上配置服务器成员通信选项,以允许服务器向组成员发送密钥更新消息。这些选项指定消息的类型和发送消息的间隔,如以下部分所述:
密钥更新消息有两种类型:
-
单播密钥更新消息 — 组服务器向每个组成员发送一个密钥更新消息的副本。收到密钥更新消息后,成员必须向服务器发送确认 (ACK)。如果服务器没有收到来自成员的 ACK(包括重传密钥消息),则服务器会认为该成员处于非活动状态,并将其从成员列表中删除。服务器停止向成员发送密钥更新消息。
number-of-retransmission服务器-成员通信的 和retransmission-period配置语句控制服务器在未从成员收到 ACK 时重新发送密钥更新消息。 -
组播密钥更新消息 — 组服务器从指定的传出接口将密钥更新消息的一个副本发送到配置的组播组地址。成员不会发送收到组播密钥更新消息的确认。注册会员名单不一定代表活跃会员,因为会员可能会在首次注册后退出。必须将组的所有成员配置为支持组播消息。
必须配置 IP 组播协议以允许在网络中传输组播流量。有关在瞻博网络设备上配置组播协议的详细信息,请参阅组 播协议用户指南 。
服务器发送密钥重启消息的间隔是根据 [edit security group-vpn server group] 层次结构上的 和 lifetime-seconds activation-time-delay 配置语句的值计算得出的。区间计算为lifetime-seconds负 4*(activation-time-delay)。
KEK 的 配置lifetime-seconds为服务器-成员通信的一部分;默认值为 3600 秒。为 IPsec 提议配置了 TEK 的 ;lifetime-seconds默认值为 3600 秒。是为服务器上的组配置的;activation-time-delay默认值为 15 秒。使用 和 的lifetime-seconds默认值,服务器发送密钥更新消息的间隔为 3600 减去 4*15,即 3540 activation-time-delay秒。
会员注册
如果组成员在当前密钥到期之前没有从服务器收到新的 SA 密钥,则该成员必须在服务器中重新注册并通过 GDOI groupkey-pull 交换获取更新的密钥。在这种情况下,服务器发送密钥重钥消息的间隔计算如下:lifetime-seconds减 3*()。activation-time-delay使用 和 activation-time-delay的lifetime-seconds默认值,服务器发送密钥更新消息的间隔为 3600 减去 3*15,即 3555 秒。
会员重新注册的原因如下:
-
成员通过没有从服务器接收到的心跳来检测服务器重新启动。
-
来自组服务器的密钥更新消息丢失或延迟,TEK 生存期已过期。
密钥激活
当成员从服务器收到新密钥时,它会等待一段时间,然后再使用该密钥进行加密。此时间段由activation-time-delay配置语句确定,以及密钥是通过从服务器发送的密钥重新配置消息接收,还是由于成员在服务器中重新注册而接收的密钥。
如果密钥是通过从服务器发送的密钥更新消息接收的,那么成员在使用密钥之前会等待 2*(activation-time-delay) 秒。如果通过成员重新注册收到密钥,则成员将等待值 activation-time-delay 指定的秒数。
对于安装在成员上的每个组 SA,成员将保留从服务器发送的两个最新密钥。两个密钥都可用于解密,而最新的密钥用于加密。在激活新键后,前一个键将被删除,该值指定的 activation-time-delay 秒数。
配置语句的 activation-time-delay 默认设置为 15 秒。将此时间段设置得太小可能会导致在安装新密钥之前,远程组成员处丢弃数据包。更改 activation-time-delay 值时,请考虑网络拓扑和系统传输延迟。对于单播传输,系统传输延迟与组成员数量成正比。
组 VPNv1 服务器可以向组 VPNv1 成员发送多个流量加密密钥 (TEK),以响应请求 groupkey-pull 。下面介绍 VPNv1 组成员如何处理现有 TEK 及其从服务器接收的 TEK:
-
如果组 VPNv1 成员收到两个或更多 TEK,则会保留最近的两个 TEK,并删除现有 TEK。在两个保留的 TEK 中,较旧的 TEK 会立即激活,较新的 TEK 会在组 VPNv1 服务器上配置的 TEK
activation-time-delay经过后激活(默认值为 15 秒)。 -
如果组 VPNv1 成员仅收到一个 TEK,或者通过来自服务器的消息接收
groupkey-pushTEK,则在硬生存期到期之前不会删除现有 TEK。现有 TEK 的使用寿命不会缩短。
即使 TEK 生存期小于该值的 activation-time-delay 两倍,组 VPNv1 成员仍会安装收到的 TEK。
了解组 VPNv1 心跳消息
配置服务器-成员通信后,组 VPNv1 服务器会按指定的时间间隔(默认间隔为 300 秒)向成员发送心跳消息。如果未收到指定数量的心跳,则检测信号机制允许成员在服务器中重新注册。例如,在服务器重新启动期间,成员将不会收到检测信号消息。当服务器重新启动时,成员会在服务器中重新注册。
心跳通过消息传输 groupkey-push 。每个心跳消息上的序列号都会递增,从而保护成员免受回复攻击。与密钥更新消息不同,接收者不会确认心跳消息,服务器也不会重新传输。
心跳消息包含以下信息:
-
服务器上密钥的当前状态和配置
-
相对时间(如果启用了防重放)
通过比较心跳中的信息,成员可以检测它是否遗漏了服务器信息或密钥重钥消息。成员重新注册以将自身与服务器同步。
心跳消息可能会增加网络拥塞并导致不必要的成员重新注册。因此,如有必要,可以在成员上禁用心跳检测。
了解组 VPNv1 服务器成员主机托管模式
组服务器和组成员功能是分开的,不会重叠。服务器和成员功能可以在同一物理设备中共存,这称为主机托管模式。在主机托管模式下,服务器或成员的功能和行为没有变化,但需要为服务器和成员分配不同的 IP 地址,以便数据包能够正确传递。在主机托管模式下,只能为服务器分配一个 IP 地址,跨组成员分配一个 IP 地址。
也可以看看
组 VPNv1 配置概述
本文介绍配置组 VPNv1 的主要任务。
在组服务器上,配置以下内容:
- IKE 第 1 阶段 协商。使用 [
edit security group-vpn server ike] 层次结构配置 IKE 第 1 阶段 SA。请参阅 了解 VPNv2 组的 IKE 第 1 阶段配置 。 - 第 2 阶段 IPsec SA。请参阅 了解 VPNv1 组的 IPsec SA 配置。
- VPN 组。请参阅 组 VPNv1 配置概述。
在组成员上,配置以下内容:
-
IKE 第 1 阶段 协商。使用 [
edit security group-vpn member ike] 层次结构配置 IKE 第 1 阶段 SA。请参阅 了解 VPNv1 组的 IKE 第 1 阶段配置 。 -
第 2 阶段 IPsec SA。请参阅 了解 VPNv1 组的 IPsec SA 配置。
-
范围策略,用于确定成员上安装哪些组策略。请参阅 了解 VPNv1 组的动态策略。
为防止出现数据包分段问题,建议将组成员用于连接到 MPLS 网络的接口配置为最大传输单元 (MTU) 大小不超过 1400 字节。使用 set interface mtu 配置语句设置 MTU 大小。
VPN 组在服务器上使用 [edit security group-vpn server] 层次结构的配置语句进行group配置。
组信息由以下信息组成:
-
组标识符 — 介于 1 和 65,535 之间的值,用于标识 VPN 组。必须在组成员上为 Autokey IKE 配置相同的组标识符。
-
组成员,使用配置语句配置
ike-gateway。此配置语句可以有多个实例,组的每个成员一个。 -
服务器的 IP 地址(建议使用环路接口地址)。
-
组策略 — 要下载给成员的策略。组策略描述 SA 和密钥应用到的流量。请参阅 了解 VPNv1 组的动态策略。
-
服务器成员通信 — 允许服务器向成员发送密钥更新消息的可选配置。请参阅 组 VPNv1 概述。
-
防重放 — 用于检测数据包拦截和重放的可选配置。请参阅 了解 VPNv1 组的防重放。
了解 VPNv1 组的 IKE 第 1 阶段配置
组服务器与组成员之间的 IKE 第 1 阶段 SA 可建立一个安全通道,在其中协商由组共享的 IPsec SA。对于瞻博网络安全设备上的标准 IPsec VPN,第 1 阶段 SA 配置包括指定 IKE 提议、策略和网关。对于组 VPNv1,IKE 第 1 阶段 SA 配置与标准 IPsec VPN 的配置类似,但在 [edit security group-vpn] 层次结构上执行。
在 IKE 提议配置中,您可以设置用于在参与方之间打开安全通道的身份验证方法以及身份验证和加密算法。在 IKE 策略配置中,您可以设置第 1 阶段 通道协商的模式(主模式或积极模式),指定要使用的密钥交换类型,并引用第 1 阶段 提议。在 IKE 网关配置中,您将引用第 1 阶段 策略。
由于组 VPNv2 仅支持强算法, sha-256 因此组 VPNv1 成员支持身份验证算法选项。当组 VPNv1 成员与组 VPNv2 服务器互操作时,必须使用命令在 edit security group-vpn member ike proposal proposal-name authentication-algorithm sha-256 组 VPNv1 成员上配置此选项。在组 VPNv2 服务器上, authentication-algorithm sha-256 必须为 IKE 提议配置,并且 authentication-algorithm hmac-sha-256-128 必须为 IPsec 提议进行配置。
如果 VPNv1 组成员上的 IKE 网关配置了多个网关地址,则在提交配置时将显示错误消息“每个 IKE 网关配置只允许配置一个远程地址”。
组服务器上的 IKE 第 1 阶段 配置必须与组成员上的 IKE 第 1 阶段 配置匹配。
了解 VPNv1 组的 IPsec SA 配置
服务器和成员在第 1 阶段 协商中建立安全且经过身份验证的通道后,将继续进入第 2 阶段 。第 2 阶段 协商建立组成员共享的 IPsec SA,以保护成员之间传输的数据。虽然组 VPN 的 IPsec SA 配置与标准 VPN 的配置类似,但组成员无需与其他组成员协商 SA。
VPNv1 组的第 2 阶段 IPsec 配置包含以下信息:
-
用于 SA 的安全协议、身份验证和加密算法的提议。IPsec SA 提议在组服务器上使用 [
edit security group-vpn server ipsec] 层次结构上的配置语句进行proposal配置。 -
引用提议的组策略。组策略指定 SA 和密钥应用到的流量(协议、源地址、源端口、目标地址和目标端口)。组策略在服务器上使用 [
edit security group-vpn server group] 层次结构上的配置语句进行ipsec-sa配置。 -
Autokey IKE,引用组标识符、组服务器(使用配置语句配置
ike-gateway)以及成员用于连接到组的接口。Autokey IKE 在成员ipsec vpn上使用 [edit security group-vpn member] 层次结构的配置语句进行配置。
了解 VPNv1 组的动态策略
组服务器将组 SA 和密钥分发给指定组的成员。属于同一组的所有成员都可以共享同一组 IPsec SA。但并非为组配置的所有 SA 都安装在每个组成员上。特定成员上安装的 SA 由与组 SA 关联的策略以及在成员上配置的安全策略决定。
在 VPN 组中,服务器推送给成员的每个组 SA 和密钥都与组策略相关联。组策略描述应使用密钥的流量,包括协议、源地址、源端口、目标地址和目标端口。
对于单个组,不能存在相同的组策略(使用相同的源地址、目标地址、源端口、目标端口和协议值进行配置)。如果尝试提交包含组相同组策略的配置,则将返回错误。如果是这种情况,则必须删除其中一个相同的组策略。
在组成员上,必须配置范围策略来定义从服务器下载的组策略的范围。从服务器分发的组策略与成员上配置的范围策略进行比较。若要在成员上安装组策略,必须满足以下条件:
-
组策略中指定的任何地址都必须在作用域策略中指定的地址范围内。
-
组策略中指定的源端口、目标端口和协议必须与范围策略中配置的端口、目标端口和协议匹配。
安装在成员上的组策略称为动态策略。
范围策略可以是特定从区域和到区域上下文的安全策略的有序列表的一部分。Junos OS 从有序列表顶部开始对传入数据包执行安全策略查找。
根据范围策略在安全策略的有序列表中的位置,动态策略查找有多种可能性:
-
如果在考虑范围策略之前传入数据包与安全策略匹配,则不会进行动态策略查找。
-
如果传入策略与范围策略匹配,则搜索过程将继续查找匹配的动态策略。如果存在匹配的动态策略,则执行该策略操作(允许)。如果没有匹配的动态策略,搜索过程将继续搜索范围策略以下的策略。
在此版本中,只
tunnel允许作用域策略执行该操作。不支持其他操作。
您可以在 [edit security] 层次结构中使用 configuration 语句在policies组成员上配置作用域策略。使用允许隧道规则中的配置语句引用ipsec-group-vpn组 VPN;这允许组成员共享单个 SA。
也可以看看
了解 VPNv1 组的反重放
防重放是一项 IPsec 功能,可以检测数据包何时被攻击者拦截然后重放。默认情况下,组 VPN 会启用防重放,但可以使用配置语句对组no-anti-replay禁用。
启用防重放后,组服务器将同步组成员之间的时间。每个 IPsec 数据包都包含一个时间戳。组成员检查数据包的时间戳是否在配置 anti-replay-time-window 的值范围内(默认值为 100 秒)。如果时间戳超过该值,则丢弃数据包。
也可以看看
示例:配置组 VPNv1 服务器和成员
此示例说明如何配置组 VPNv1 以扩展 IPsec 架构,以支持由一组安全设备共享的 SA。
要求
开始之前:
-
配置瞻博网络安全设备以进行网络通信。
-
在服务器和成员设备上配置网络接口。请参阅 安全性设备接口用户指南。
概述
在 图 2 中,组 VPN 由两台成员设备(成员 1 和成员 2)和一组服务器(服务器上环路接口的 IP 地址为 20.0.0.1)组成。组标识符为 1。
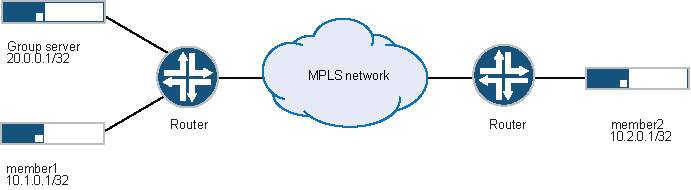
第 2 阶段 组 VPN SA 必须受第 1 阶段 SA 的保护。因此,组 VPN 配置必须包括在组服务器和组成员上配置 IKE 第 1 阶段 协商。此外,必须在组服务器和组成员上配置相同的组标识符。
组策略在组服务器上配置。为组配置的所有组策略都将下载给组成员。在组成员上配置的范围策略确定成员上实际安装了哪些组策略。在此示例中,在组服务器上配置了以下组策略,以便下载给所有组成员:
-
p1 — 允许从 10.1.0.0/16 到 10.2.0.0./16 的所有流量
-
p2 — 允许从 10.2.0.0./16 到 10.1.0.0/16 的所有流量
-
p3 — 允许来自 10.1.1.1/32 的组播流量
member1 设备配置了范围策略,允许进出 10.0.0.0/8 子网的所有单播流量。member1 上未配置允许组播流量的范围策略;因此,SA 策略 p3 不会安装在成员 1 上。
member2 设备配置了范围策略,用于将流量从 10.1.0.0/16 从信任区域丢弃到不信任区域,以及从 10.1.0.0/16 从不信任区域丢弃到信任区域。因此,SA 策略 p2 不会安装在成员 2 上。
配置
配置组服务器
CLI 快速配置
要快速配置此示例,请复制以下命令,将其粘贴到文本文件中,删除所有换行符,更改详细信息,以便与网络配置匹配,将命令复制并粘贴到层次结构级别的 [edit] CLI 中,然后从配置模式进入。commit
                  set interfaces lo0 unit 0 family inet address 20.0.0.1/32


                  set security group-vpn server ike proposal srv-prop authentication-method pre-shared-keys


                  set security group-vpn server ike proposal srv-prop dh-group group2


                  set security group-vpn server ike proposal srv-prop authentication-algorithm sha1


                  set security group-vpn server ike proposal srv-prop encryption-algorithm 3des-cbc


                  set security group-vpn server ike policy srv-pol mode main


                  set security group-vpn server ike policy srv-pol proposals srv-prop


                  set security group-vpn server ike policy srv-pol pre-shared-key ascii-text "$ABC123"


                  set security group-vpn server ike gateway gw1 ike-policy srv-pol


                  set security group-vpn server ike gateway gw1 address 10.1.0.1


                  set security group-vpn server ike gateway gw2 ike-policy srv-pol


                  set security group-vpn server ike gateway gw2 address 10.2.0.1


                  set security group-vpn server ipsec proposal group-prop authentication-algorithm hmac-sha1-96


                  set security group-vpn server ipsec proposal group-prop encryption-algorithm 3des-cbc


                  set security group-vpn server ipsec proposal group-prop lifetime-seconds 3600


                  set security group-vpn server group grp1 group-id 1


                  set security group-vpn server group grp1 ike-gateway gw1


                  set security group-vpn server group grp1 ike-gateway gw2


                  set security group-vpn server group grp1 anti-replay-time-window 120


                  set security group-vpn server group grp1 server-address 20.0.0.1


                  set security group-vpn server group grp1 ipsec-sa group-sa proposal group-prop


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 source 10.1.0.0/16


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 destination 10.2.0.0/16


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 source-port 0


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 destination-port 0


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 protocol 0


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 source 10.2.0.0/16


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 destination 10.1.0.0/16


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 source-port 0


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 destination-port 0


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 protocol 0


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 source 10.1.1.1/16


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 destination 239.1.1.1/32


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 source-port 0


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 destination-port 0


                  set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 protocol 0
分步程序
下面的示例要求您在各个配置层级中进行导航。有关操作说明,请参阅在 配置模式下使用 CLI 编辑器。
要配置组服务器,请执行以下操作:
-
配置设备上的环路地址。
[edit] user@host# edit interfaces user@host# set lo0 unit 0 family inet address 20.0.0.1/32 -
配置 IKE 第 1 阶段 SA(此配置必须与组成员上配置的第 1 阶段 SA 匹配)。
[edit security group-vpn server ike proposal srv-prop] user@host# set authentication-method pre-shared-keys user@host# set dh-group group2 user@host# set authentication-algorithm sha1 user@host# set encryption-algorithm 3des-cbc -
定义 IKE 策略并设置远程网关。
[edit security group-vpn server ike] user@host# set policy srv-pol mode main proposals srv-prop pre-shared-key ascii-text "$ABC123" user@host# set gateway gw1 ike-policy srv-pol address 10.1.0.1 user@host# set gateway gw2 ike-policy srv-pol address 10.2.0.1 -
配置第 2 阶段 SA 交换。
[edit security group-vpn server ipsec proposal group-prop] user@host# set authentication-algorithm hmac-sha1–96 user@host# set encryption-algorithm 3des-cbc user@host# set lifetime-seconds 3600 -
配置组标识符和 IKE 网关。
[edit security group-vpn server group grp1] user@host# set group-id 1 user@host# set ike-gateway gw1 user@host# set ike-gateway gw2 user@host# set anti-replay-time-window 120 server-address 20.0.0.1 -
配置服务器到成员的通信。
[edit security group-vpn server group grp1] user@host# set server-member-communication communication-type unicast encryption-algorithm aes-128-cbc sig-hash-algorithm md5 certificate “srv-cert” -
配置要下载给组成员的组策略。
[edit security group-vpn server group grp1 ipsec-sa group-sa]
user@host# set proposal group-prop match-policy p1 source 10.1.0.0/16 destination 10.2.0.0/16 source-port 0 destination-port 0 protocol 0
user@host# set proposal group-prop match-policy p2 source 10.2.0.0/16 destination 10.1.0.0/16 source-port 0 destination-port 0 protocol 0
user@host# set proposal group-prop match-policy p3 source 10.1.1.1/16 destination 239.1.1.1/32 source-port 0 destination-port 0 protocol 0
结果
在配置模式下,输入 show security group-vpn server 命令以确认您的配置。如果输出未显示预期的配置,请重复此示例中的配置说明进行更正。
[edit]
user@host# show security group-vpn server
ike {
    proposal srv-prop {
        authentication-method pre-shared-keys;
        dh-group group2;
        authentication-algorithm sha1;
        encryption-algorithm 3des-cbc;
    }
    policy srv-pol {
        mode main;
        proposals srv-prop;
        pre-shared-key ascii-text "$ABC123"; ## SECRET-DATA
    }
    gateway gw1 {
        ike-policy srv-pol;
        address 10.1.0.1;
    }
    gateway gw2 {
        ike-policy srv-pol;
        address 10.2.0.1;
    }
}
    ipsec {
        proposal group-prop {
            authentication-algorithm hmac-sha1-96;
            encryption-algorithm 3des-cbc;
            lifetime-seconds 3600;
        }
    }
    group grp1 {
        group-id 1;
        ike-gateway gw1;
        ike-gateway gw2;
        anti-replay-time-window 120;
        server-address 20.0.0.1;
        ipsec-sa group-sa {
            proposal group-prop;
            match-policy p1 {
                source 10.1.0.0/16;
                destination 10.2.0.0/16;
                source-port 0;
                destination-port 0;
                protocol 0;
            }
            match-policy p2 {
                source 10.2.0.0/16;
                destination 10.1.0.0/16;
                source-port 0;
                destination-port 0;
                protocol 0;
            }
            match-policy p3 {
                source 10.1.1.1/16;
                destination 239.1.1.1/32;
                source-port 0;
                destination-port 0;
                protocol 0;
            }
        }
    }
如果完成设备配置,请从配置模式进入。commit
配置成员 1
CLI 快速配置
要快速配置此示例,请复制以下命令,将其粘贴到文本文件中,删除所有换行符,更改详细信息,以便与网络配置匹配,将命令复制并粘贴到层次结构级别的 [edit] CLI 中,然后从配置模式进入。commit
                  set security group-vpn member ike proposal prop1 authentication-method pre-shared-keys


                  set security group-vpn member ike proposal prop1 dh-group group2


                  set security group-vpn member ike proposal prop1 authentication-algorithm sha1


                  set security group-vpn member ike proposal prop1 encryption-algorithm 3des-cbc


                  set security group-vpn member ike policy pol1 mode main


                  set security group-vpn member ike policy pol1 proposals prop1


                  set security group-vpn member ike policy pol1 pre-shared-key ascii-text "$ABC123"


                  set security group-vpn member ike gateway g1 ike-policy pol1


                  set security group-vpn member ike gateway g1 address 20.0.0.1


                  set security group-vpn member ike gateway g1 local-address 10.1.0.1


                  set security group-vpn member ipsec vpn v1 ike-gateway g1


                  set security group-vpn member ipsec vpn v1 group-vpn-external-interface ge-0/1/0


                  set security group-vpn member ipsec vpn v1 group 1


                  set security address-book book1 address 10_subnet 10.0.0.0/8


                  set security address-book book1 attach zone trust


                  set security address-book book2 address 10_subnet 10.0.0.0/8


                  set security address-book book2 attach zone untrust


                  set security policies from-zone trust to-zone untrust policy scope1 match source-address 10_subnet


                  set security policies from-zone trust to-zone untrust policy scope1 match destination-address 10_subnet


                  set security policies from-zone trust to-zone untrust policy scope1 match application any


                  set security policies from-zone trust to-zone untrust policy scope1 then permit tunnel ipsec-group-vpn v1


                  set security policies from-zone untrust to-zone trust policy scope1 match source-address 10_subnet


                  set security policies from-zone untrust to-zone trust policy scope1 match destination-address 10_subnet


                  set security policies from-zone untrust to-zone trust policy scope1 match application any


                  set security policies from-zone untrust to-zone trust policy scope1 then permit tunnel ipsec-group-vpn v1
分步程序
下面的示例要求您在各个配置层级中进行导航。有关操作说明,请参阅在 配置模式下使用 CLI 编辑器。
要配置成员 1:
-
配置第 1 阶段 SA(此配置必须与组服务器上配置的第 1 阶段 SA 匹配)。
[edit security group-vpn member ike proposal prop1] user@member1# set authentication-method pre-shared-keys user@member1# set dh-group group2 user@member1# set authentication-algorithm sha1 user@member1# set encryption-algorithm 3des-cbc -
定义 IKE 策略并设置远程网关。
[edit security group-vpn member ike] user@member1# set policy pol1 mode main proposals prop1 pre-shared-key ascii-text "$ABC123" user@member1# set gateway g1 ike-policy pol1 address 20.0.0.1 local-address 10.1.0.1 -
为 member1 配置组标识符、IKE 网关和接口。
[edit security group-vpn member ipsec]
user@member1# set vpn v1 group 1 ike-gateway g1 group-vpn-external-interface ge-0/1/0
为防止出现数据包分段问题,建议将组成员用于连接到 MPLS 网络的接口配置为不超过 1400 字节的 MTU 大小。使用
set interface mtu配置语句设置 MTU 大小。 -
创建地址簿并将其附加区域。
[edit security address-book book1] user@member1# set address 10_subnet 10.0.0.0/8 user@member1# set attach zone trust[edit security address-book book2] user@member1# set address 10_subnet 10.0.0.0/8 user@member1# set attach zone untrust -
配置从信任区域到非信任区域的范围策略,以允许进出 10.0.0.0/8 子网的单播流量。
[edit security policies from-zone trust to-zone untrust] user@member1# set policy scope1 match source-address 10_subnet destination-address 10_subnet application any user@member1# set policy scope1 then permit tunnel ipsec-group-vpn v1 -
配置从不信任区域到信任区域的范围策略,以允许进出 10.0.0.0/8 子网的单播流量。
[edit security policies from-zone untrust to-zone trust] user@member1# set policy scope1 match source-address 10_subnet destination-address 10_subnet application any user@member1# set policy scope1 then permit tunnel ipsec-group-vpn v1
结果
在配置模式下,输入和show security group-vpn membershow security policies命令以确认您的配置。如果输出未显示预期的配置,请重复此示例中的配置说明进行更正。
[edit]
user@member1# show security group-vpn member
ike {
proposal prop1 {
authentication-method pre-shared-keys;
dh-group group2;
authentication-algorithm sha1;
encryption-algorithm 3des-cbc;
}
policy pol1 {
mode main;
proposals prop1;
pre-shared-key ascii-text "$ABC123"; ## SECRET-DATA
}
gateway g1 {
ike-policy pol1;
address 20.0.0.1;
local-address 10.1.0.1;
}
}
ipsec {
vpn v1 {
ike-gateway g1;
group-vpn-external-interface ge-0/1/0;
group 1;
}
}
[edit]
user@member1# show security policies
from-zone trust to-zone trust {
policy default-permit {
match {
source-address any;
destination-address any;
application any;
}
then {
permit;
}
}
}
from-zone trust to-zone untrust {
policy scope1 {
match {
source-address 10_subnet;
destination-address 10_subnet;
application any;
}
then {
permit {
tunnel {
ipsec-group-vpn v1;
}
}
}
}
policy default-permit {
match {
source-address any;
destination-address any;
application any;
}
then {
permit;
}
}
}
from-zone untrust to-zone trust {
policy scope1 {
match {
source-address 10_subnet;
destination-address 10_subnet;
application any;
}
then {
permit {
tunnel {
ipsec-group-vpn v1;
}
}
}
}
policy default-deny {
match {
source-address any;
destination-address any;
application any;
}
then {
deny;
}
}
}
如果完成设备配置,请从配置模式进入。commit
配置成员 2
CLI 快速配置
要快速配置此示例,请复制以下命令,将其粘贴到文本文件中,删除所有换行符,更改详细信息,以便与网络配置匹配,将命令复制并粘贴到层次结构级别的 [edit] CLI 中,然后从配置模式进入。commit
set security group-vpn member ike proposal prop2 authentication-method pre-shared-keys
set security group-vpn member ike proposal prop2 authentication-method pre-shared-keys
set security group-vpn member ike proposal prop2 dh-group group2
set security group-vpn member ike proposal prop2 authentication-algorithm sha1
set security group-vpn member ike proposal prop2 encryption-algorithm 3des-cbc
set security group-vpn member ike policy pol2 mode main
set security group-vpn member ike policy pol2 proposals prop2
set security group-vpn member ike policy pol2 pre-shared-key ascii-text "$ABC123"
set security group-vpn member ike gateway g2 ike-policy pol2
set security group-vpn member ike gateway g2 address 20.0.0.1
set security group-vpn member ike gateway g2 local-address 10.2.0.1
set security group-vpn member ipsec vpn v2 ike-gateway g2
set security group-vpn member ipsec vpn v2 group-vpn-external-interface ge-0/1/0
set security group-vpn member ipsec vpn v2 group 1
set security address-book book1 address 10_subnet 10.0.0.0/8
set security address-book book1 address 10_1_0_0_16 10.1.0.0/16
set security address-book book1 address multicast_net 239.0.0.0/8
set security address-book book1 attach zone trust
set security address-book book2 address 10_subnet 10.0.0.0/8
set security address-book book2 address 10_1_0_0_16 10.1.0.0/16
set security address-book book2 address multicast_net 239.0.0.0/8
set security address-book book2 attach zone untrust
set security policies from-zone trust to-zone untrust policy deny2 match source-address 10_1_0_0_16
set security policies from-zone trust to-zone untrust policy deny2 match destination-address any
set security policies from-zone trust to-zone untrust policy deny2 match application any
set security policies from-zone trust to-zone untrust policy deny2 then reject
set security policies from-zone trust to-zone untrust policy scope2 match source -address 10_subnet
set security policies from-zone trust to-zone untrust policy scope2 match destination-address 10_subnet
set security policies from-zone trust to-zone untrust policy scope2 match application any
set security policies from-zone trust to-zone untrust policy scope2 then permit tunnel ipsec-group-vpn v2
set security policies from-zone trust to-zone untrust policy multicast-scope2 match source-address 10_subnet
set security policies from-zone trust to-zone untrust policy multicast-scope2 match destination-address multicast-net
set security policies from-zone trust to-zone untrust policy multicast-scope2 match application any
set security policies from-zone trust to-zone untrust policy multicast-scope2 then permit tunnel ipsec-group-vpn v2
set security policies from-zone untrust to-zone trust policy deny2 match source-address any set security policies from-zone untrust to-zone trust policy multicast-scope2 ma tch application any set security policies from-zone untr
set security policies from-zone untrust to-zone trust policy deny2 match destination-address 10_1_0_0_16
set security policies from-zone untrust to-zone trust policy deny2 match application any
set security policies from-zone untrust to-zone trust policy deny2 then reject
set security policies from-zone untrust to-zone trust policy scope2 match source-address 10_subnet
set security policies from-zone untrust to-zone trust policy scope2 match destination-address 10_subnet
set security policies from-zone untrust to-zone trust policy scope2 match application any
set security policies from-zone untrust to-zone trust policy scope2 then permit tunnel ipsec-group-vpn v2
set security policies from-zone untrust to-zone trust policy multicast-scope2 match source-address 10_subnet
set security policies from-zone untrust to-zone trust policy multicast-scope2 match destination-address multicast-net
set security policies from-zone untrust to-zone trust policy multicast-scope2 match application any
set security policies from-zone untrust to-zone trust policy multicast-scope2 then permit tunnel ipsec-group-vpn v2
分步程序
下面的示例要求您在各个配置层级中进行导航。有关操作说明,请参阅在 配置模式下使用 CLI 编辑器。
要配置成员 2:
-
配置第 1 阶段 SA(此配置必须与组服务器上配置的第 1 阶段 SA 匹配)。
[edit security group-vpn member ike proposal prop2] user@member2# set authentication-method pre-shared-keys user@member2# set dh-group group2 user@member2# set authentication-algorithm sha1 user@member2# set encryption-algorithm 3des-cbc -
定义 IKE 策略并设置远程网关。
[edit security group-vpn member ike] user@member2# set policy pol2 mode main proposals prop2 pre-shared-key ascii-text "$ABC123" user@member2# set gateway g2 ike-policy pol2 address 20.0.0.1 local-address 10.2.0.1 -
为 member2 配置组标识符、IKE 网关和接口。
[edit security group-vpn member ipsec] user@member2# set vpn v2 group 1 ike-gateway g2 group-vpn-external-interface ge-0/1/0为防止出现数据包分段问题,建议将组成员用于连接到 MPLS 网络的接口配置为不超过 1400 字节的 MTU 大小。使用
set interface mtu配置语句设置 MTU 大小。 -
创建地址簿并将其附加到信任区域。
[edit security address-book book1] user@member2# set address 10_subnet 10.0.0.0/8 user@member2# set address 10_1_0_0_16 10.1.0.0/16 user@member2# set address multicast_net 239.0.0.0/8 user@member2# set attach zone trust -
创建另一个地址簿并将其附加到不信任区域。
[edit security address-book book2] user@member2# set address 10_subnet 10.0.0.0/8 user@member2# set address 10_1_0_0_16 10.1.0.0/16 user@member2# set address multicast_net 239.0.0.0/8 user@member2# set attach zone untrust -
配置从信任区域到非信任区域的范围策略,以阻止来自 10.1.0.0/16 的流量。
[edit security policies from-zone trust to-zone untrust] user@member2# set policy deny2 match source-address 10_1_0_0_16 destination-address any application any user@member2# set policy deny2 then reject user@member2# set policy scope2 match source-address 10_subnet destination-address 10_subnet application any user@member2# set policy scope2 then permit tunnel ipsec-group-vpn v2 user@member2# set policy multicast-scope2 match source-address 10_subnet destination-address multicast-net application any user@member2# set policy multicast-scope2 then permit tunnel ipsec-group-vpn v2 -
配置从不信任区域到阻止到 10.1.0.0/16 的流量的信任区域的范围策略。
[edit security policies from-zone untrust to-zone trust] user@member2# set policy deny2 match source-address any destination-address 10_1_0_0_16 application any user@member2# set policy deny2 then reject user@member2# set policy scope2 match source-address 10_subnet destination-address 10_subnet application any user@member2# set policy scope2 then permit tunnel ipsec-group-vpn v2 user@member2# set policy multicast-scope2 match source-address 10_subnet destination-address multicast-net application any user@member2# set policy multicast-scope2 then permit tunnel ipsec-group-vpn v2
结果
在配置模式下,输入和show security group-vpn membershow security policies命令以确认您的配置。如果输出未显示预期的配置,请重复此示例中的配置说明进行更正。
[edit]
user@member2# show security group-vpn member
ike {
proposal prop2 {
authentication-method pre-shared-keys;
dh-group group2;
authentication-algorithm sha1;
encryption-algorithm 3des-cbc;
}
policy pol2 {
mode main;
proposals prop2;
pre-shared-key ascii-text "$ABC123"; ## SECRET-DATA
}
gateway g2 {
ike-policy pol2;
address 20.0.0.1;
local-address 10.2.0.1;
}
}
ipsec {
vpn v2 {
ike-gateway g2;
group-vpn-external-interface ge-0/1/0;
group 1;
}
}
[edit]
user@member2# show security policies
from-zone trust to-zone trust {
policy default-permit {
match {
source-address any;
destination-address any;
application any;
}
then {
permit;
}
}
}
from-zone trust to-zone untrust {
policy deny2 {
match {
source-address 10_1_0_0_16;
destination-address any;
application any;
}
then {
reject;
}
}
policy scope2 {
match {
source-address 10_subnet;
destination-address 10_subnet;
application any;
}
then {
permit {
tunnel {
ipsec-group-vpn v2;
}
}
}
}
policy multicast-scope2 {
match {
source-address 10_subnet;
destination-address multicast-net;
application any;
}
then {
permit {
tunnel {
ipsec-group-vpn v2;
}
}
}
}
policy default-permit {
match {
source-address any;
destination-address any;
application any;
}
then {
permit;
}
}
}
from-zone untrust to-zone trust {
policy deny2 {
match {
source-address any;
destination-address 10_1_0_0_16;
application any;
}
then {
reject;
}
}
policy scope2 {
match {
source-address 10_subnet;
destination-address 10_subnet;
application any;
}
then {
permit {
tunnel {
ipsec-group-vpn v2;
}
}
}
}
policy multicast-scope2 {
match {
source-address 10_subnet;
destination-address multicast-net;
application any;
}
then {
permit {
tunnel {
ipsec-group-vpn v2;
}
}
}
}
policy default-deny {
match {
source-address any;
destination-address any;
application any;
}
then {
deny;
}
}
}
如果完成设备配置,请从配置模式进入。commit
验证
要确认配置工作正常,请执行以下任务:
验证成员 1 的动态策略
目的
查看 member1 上安装的动态策略。
行动
组服务器将密钥下载到 member1 后,在操作模式下输入命令 show security dynamic-policies 。
user@member1> show security dynamic-policies
Policy: scope1-0001, action-type: permit, State: enabled, Index: 1048580,AI: disabled, Scope Policy: 4
Policy Type: Dynamic
Sequence number: 1
From zone: untrust, To zone: trust
Source addresses: 10.1.0.0/16
Destination addresses: 10.2.0.0/16
Application: Unknown
IP protocol: 0, ALG: 0, Inactivity timeout: 0
Source port range: [0-0]
Destination port range: [0-0]
Tunnel: INSTANCE-gvpn_133955586, Type: IPSec, Index: 133955586
Policy: scope1–0001, action-type: permit, State: enabled, Index: 1048581,AI: disabled, Scope Policy: 5
Policy Type: Dynamic
Sequence number: 2
From zone: trust, To zone: untrust
Source addresses: 10.1.0.0/16
Destination addresses: 10.2.0.0/16
Application: Unknown
IP protocol: 0, ALG: 0, Inactivity timeout: 0
Source port range: [0-0]
Destination port range: [0-0]
Tunnel: INSTANCE-gvpn_133955586, Type: IPSec, Index: 133955586
意义
服务器的组播策略 p3 未安装在成员 1 上,因为成员 1 上未配置允许组播流量的范围策略。
验证成员 2 的动态策略
目的
查看成员 2 上安装的动态策略。
行动
组服务器将密钥下载到 member2 后,在操作模式下输入命令 show security dynamic-policies 。
user@member2> show security dynamic-policies
Policy: scope2-0001, action-type: permit, State: enabled, Index: 1048580,AI: disabled, Scope Policy: 4
Policy Type: Dynamic
Sequence number: 1
From zone: untrust, To zone: trust
Source addresses: 10.1.0.0/16
Destination addresses: 10.2.0.0/16
Application: Unknown
IP protocol: 0, ALG: 0, Inactivity timeout: 0
Source port range: [0-0]
Destination port range: [0-0]
Tunnel: INSTANCE-gvpn_133955586, Type: IPSec, Index: 133955586
Policy: scope2-0001, action-type: permit, State: enabled, Index: 1048580,AI: disabled, Scope Policy: 4
Policy Type: Dynamic
Sequence number: 1
From zone: untrust, To zone: trust
Source addresses: 10.1.1.1/32
Destination addresses: 239.1.1.1/32
Application: Unknown
IP protocol: 0, ALG: 0, Inactivity timeout: 0
Source port range: [0-0]
Destination port range: [0-0]
Tunnel: INSTANCE-gvpn_133955586, Type: IPSec, Index: 133955586
Policy: scope2–0001, action-type: permit, State: enabled, Index: 1048581,AI: disabled, Scope Policy: 5
Policy Type: Dynamic
Sequence number: 2
From zone: trust, To zone: untrust
Source addresses: 10.2.0.0/16/0
Destination addresses: 10.1.0.0/16
Application: Unknown
IP protocol: 0, ALG: 0, Inactivity timeout: 0
Source port range: [0-0]
Destination port range: [0-0]
Tunnel: INSTANCE-gvpn_133955586, Type: IPSec, Index: 133955586
Policy: scope2–0001, action-type: permit, State: enabled, Index: 1048581,AI: disabled, Scope Policy: 5
Policy Type: Dynamic
Sequence number: 2
From zone: trust, To zone: untrust
Source addresses: 10.1.1.1/32
Destination addresses: 239.1.1.1/32
Application: Unknown
IP protocol: 0, ALG: 0, Inactivity timeout: 0
Source port range: [0-0]
Destination port range: [0-0]
Tunnel: INSTANCE-gvpn_133955586, Type: IPSec, Index: 133955586
意义
来自服务器的策略 p2(用于从 10.1.0.0/16 到 10.2.0.0/16 的流量)未安装在成员 2 上,因为它与成员 2 上配置的拒绝 2 安全策略匹配。
示例:为单播密钥重钥消息配置组 VPNv1 服务器成员通信
此示例说明如何使服务器能够向组成员发送单播密钥更新消息,以确保有效的密钥可用于加密组成员之间的流量。
要求
开始之前:
-
为 IKE 第 1 阶段协商配置组服务器和成员。
-
为第 2 阶段 IPsec SA 配置组服务器和成员。
-
在组服务器上配置组
g1。
概述
在此示例中,您为组 g1指定以下服务器成员通信参数:
-
服务器向组成员发送单播密钥重钥消息。
-
3DES-CBC 用于对服务器与成员之间的流量进行加密。
-
SHA1 用于成员身份验证。
默认值用于服务器检测信号、KEK 生存期和重新传输。
配置
过程
分步程序
下面的示例要求您在各个配置层级中进行导航。有关操作说明,请参阅在 配置模式下使用 CLI 编辑器。
要配置服务器成员通信:
-
设置通信类型。
[edit security group-vpn server group g1 server-member-communication] user@host# set communications-type unicast
-
设置加密算法。
[edit security group-vpn server group g1 server-member-communication] user@host# set encryption-algorithm 3des-cbc
-
设置成员身份验证。
[edit security group-vpn server group g1 server-member-communication] user@host# set sig-hash-algorithm sha1
验证
要验证配置是否工作正常,请输入 show security group-vpn server group g1 server-member-communication 命令。
示例:为组播密钥重钥消息配置组 VPNv1 服务器成员通信
此示例说明如何让服务器向组成员发送组播密钥更新消息,以确保有效的密钥可用于加密组成员之间的流量。
要求
开始之前:
-
为 IKE 第 1 阶段协商和第 2 阶段 IPsec SA 配置组服务器和成员。请参阅 示例:配置组 VPNv1 服务器和成员 或 示例:使用服务器-成员主机托管配置组 VPNv1。
-
配置 ge-0/0/1.0,这是服务器将用于发送组播消息的接口。请参阅 Junos OS 路由协议库。
-
配置组播组地址 226.1.1.1。请参阅 Junos OS 路由协议库。
必须配置 IP 组播协议以允许在网络中传输组播流量。此示例不显示组播配置。
概述
在此示例中,您为组 g1指定以下服务器成员通信:
-
服务器通过组播地址 226.1.1.1 和接口 ge-0/0/1.0 向组成员发送组播密钥重钥消息。
-
3DES-CBC 用于对服务器与成员之间的流量进行加密。
-
SHA1 用于成员身份验证。
默认值用于服务器检测信号、KEK 生存期和重新传输。
配置
过程
CLI 快速配置
要快速配置此示例,请复制以下命令,将其粘贴到文本文件中,删除所有换行符,更改详细信息,以便与网络配置匹配,将命令复制并粘贴到层次结构级别的 [edit] CLI 中,然后从配置模式进入。commit
set security group-vpn server group g1 server-member-communication communication-type multicast set security group-vpn server group g1 server-member-communication multicast-group 226.1.1.1 set security group-vpn server group g1 server-member-communication multicast-outgoing-interface ge-0/0/1.0 set security group-vpn server group g1 server-member-communication encryption-algorithm 3des-cbc set security group-vpn server group g1 server-member-communication sig-hash-algorithm sha1
分步程序
下面的示例要求您在各个配置层级中进行导航。有关操作说明,请参阅在 配置模式下使用 CLI 编辑器。
要配置为组播密钥重钥消息配置服务器成员通信:
-
设置通信类型。
[edit security group-vpn server group g1 server-member-communication] user@host# set communication-type multicast
-
设置组播组。
[edit security group-vpn server group g1 server-member-communication] user@host# set multicast-group 226.1.1.1
-
设置传出组播消息的接口。
[edit security group-vpn server group g1 server-member-communication] user@host# set multicast-outgoing-interface ge-0/0/1.0
-
设置加密算法。
[edit security group-vpn server group g1 server-member-communication] user@host# set encryption-algorithm 3des-cbc
-
设置成员身份验证。
[edit security group-vpn server group g1 server-member-communication] user@host# set sig-hash-algorithm sha1
结果
在配置模式下,输入 show security group-vpn server group g1 server-member-communication 命令以确认您的配置。如果输出未显示预期的配置,请重复此示例中的配置说明进行更正。
[edit] user@host# show security group-vpn server group g1 server-member-communication communication-type multicast; multicast-group 226.1.1.1; multicast-outgoing-interface ge-0/0/1.0; encryption-algorithm 3des-cbc; sig-hash-algorithm sha1;
如果完成设备配置,请从配置模式进入。commit
示例:使用服务器成员主机托管配置组 VPNv1
此示例说明如何将设备配置为主机托管模式,该模式允许服务器和成员功能在同一物理设备上共存。
要求
开始之前:
-
配置瞻博网络安全设备以进行网络通信。
-
在服务器和成员设备上配置网络接口。请参阅 安全性设备接口用户指南。
概述
配置主机托管模式后,组服务器和组成员功能可以在同一台设备中共存。在主机托管模式下,服务器和成员必须具有不同的 IP 地址,以便正确传送数据包。
在 图 3 中,组 VPN(组标识符为 1)由两个成员(成员 1 和成员 2)和一组服务器(环路接口的 IP 地址为 20.0.0.1)组成。请注意,member1 与组服务器共存于同一设备中。在此示例中,member1 用于连接到 MPLS 网络 (ge-0/1/0) 的接口被分配有 IP 地址 10.1.0.1/32。
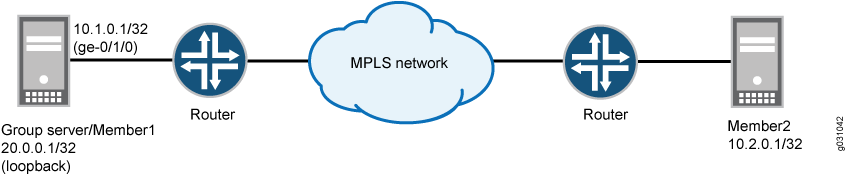
本主题中的配置说明介绍如何将组服务器成员 1 设备配置为主机托管模式。要配置成员 2,请参阅 示例:配置组 VPNv1 服务器和成员。
为防止出现数据包分段问题,建议将组成员用于连接到 MPLS 网络的接口配置为不超过 1400 字节的 MTU 大小。使用 set interface mtu 配置语句设置 MTU 大小。
配置
过程
CLI 快速配置
要快速配置此示例,请复制以下命令,将其粘贴到文本文件中,删除所有换行符,更改详细信息,以便与网络配置匹配,将命令复制并粘贴到层次结构级别的 [edit] CLI 中,然后从配置模式进入。commit
set interfaces lo0 unit 0 family inet address 20.0.0.1/32 set interfaces ge-0/1/0 unit 0 family inet address 10.1.0.1/32 set security group-vpn member ike proposal prop1 authentication-method pre-shared-keys set security group-vpn member ike proposal prop1 dh-group group2 set security group-vpn member ike proposal prop1 authentication-algorithm sha1 set security group-vpn member ike proposal prop1 encryption-algorithm 3des-cbc set security group-vpn member ike policy pol1 mode main set security group-vpn member ike policy pol1 proposals prop1 set security group-vpn member ike policy pol1 pre-shared-key ascii-text "$9$c1gr K8-VYZUHX7UHqmF3Sre" set security group-vpn member ike gateway g1 ike-policy pol1 set security group-vpn member ike gateway g1 address 20.0.0.1 set security group-vpn member ike gateway g1 local-address 10.1.0.1 set security group-vpn member ipsec vpn v1 ike-gateway g1 set security group-vpn member ipsec vpn v1 group-vpn-external-interface ge-0/1/0 set security group-vpn member ipsec vpn v1 group 1 set security group-vpn server ike proposal srv-prop authentication-method pre-shared-keys set security group-vpn server ike proposal srv-prop dh-group group2 set security group-vpn server ike proposal srv-prop authentication-algorithm sha1 set security group-vpn server ike proposal srv-prop encryption-algorithm 3des-cbc set security group-vpn server ike policy srv-pol mode main set security group-vpn server ike policy srv-pol proposals srv-prop set security group-vpn server ike policy srv-pol pre-shared-key ascii-text "$9$c 1grK8-VYZUHX7UHqmF3Sre" set security group-vpn server ike gateway gw1 ike-policy srv-pol set security group-vpn server ike gateway gw1 address 10.1.0.1 set security group-vpn server ike gateway gw2 ike-policy srv-pol set security group-vpn server ike gateway gw2 address 10.2.0.1 set security group-vpn server ipsec proposal group-prop authentication-algorithm hmac-sha1-96 set security group-vpn server ipsec proposal group-prop encryption-algorithm 3des-cbc set security group-vpn server ipsec proposal group-prop lifetime-seconds 3600 set security group-vpn server group grp1 group-id 1 set security group-vpn server group grp1 ike-gateway gw1 set security group-vpn server group grp1 ike-gateway gw2 set security group-vpn server group grp1 anti-replay-time-window 120 set security group-vpn server group grp1 server-address 20.0.0.1 set security group-vpn server group grp1 server-member-communication communication-type unicast set security group-vpn server group grp1 server-member-communication encryption-algorithm aes-128-cbc set security group-vpn server group grp1 server-member-communication sig-hash-algorithm md5 set security group-vpn server group grp1 server-member-communication certificate srv-cert set security group-vpn server group grp1 ipsec-sa group-sa proposal group-prop set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 source 10.1.0.0/16 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 destination 10.2.0.0/16 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 source-port 0 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 destination-port 0 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p1 protocol 0 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 source 10.2.0.0/16 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 destination 10.1.0.0/16 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 source-port 0 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 destination-port 0 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p2 protocol 0 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 source 10.1.1.1/16 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 destination 239.1.1.1/32 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 source-port 0 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 destination-port 0 set security group-vpn server group grp1 ipsec-sa group-sa match-policy p3 protocol 0 set security group-vpn co-location set security group-vpn member ipsec vpn v1 ike-gateway g1 set security group-vpn member ipsec vpn v1 group-vpn-external-interface ge-0/1/0 set security address-book book1 address 10_subnet 10.0.0.0/8 set security address-book book1 attach zone trust set security address-book book2 address 10_subnet 10.0.0.0/8 set security address-book book2 attach zone untrust set security policies from-zone trust to-zone untrust policy scope1 match source-address 10_subnet set security policies from-zone trust to-zone untrust policy scope1 match destination-address 10_subnet set security policies from-zone trust to-zone untrust policy scope1 match application any set security policies from-zone trust to-zone untrust policy scope1 then permit tunnel ipsec-group-vpn v1 set security policies from-zone untrust to-zone trust policy scope1 match source-address 10_subnet set security policies from-zone untrust to-zone trust policy scope1 match destination-address 10_subnet set security policies from-zone untrust to-zone trust policy scope1 match application any set security policies from-zone untrust to-zone trust policy scope1 then permit tunnel ipsec-group-vpn v1
分步程序
下面的示例要求您在各个配置层级中进行导航。有关操作说明,请参阅在 配置模式下使用 CLI 编辑器。
要将组 VPN 配置为具有服务器成员主机托管的系统:
-
配置设备上的环路地址。
[edit interfaces] user@host# set lo0 unit 0 family inet address 20.0.0.1/32
-
配置成员 1 用于连接到 MPLS 网络的接口。
[edit interfaces] user@host# set ge-0/1/0 unit 0 family inet address 10.1.0.1/32
-
在设备上配置组 VPN 主机托管。
[edit security group-vpn] user@host# set co-location
-
为服务器配置 IKE 第 1 阶段 SA(此配置必须与在组成员上配置的第 1 阶段 SA 匹配)。
[edit security group-vpn server ike proposal srv-prop] user@host# set authentication-method pre-shared-keys user@host# set dh-group group2 user@host# set authentication-algorithm sha1 user@host# set encryption-algorithm 3des-cbc
-
定义 IKE 策略并设置远程网关。
[edit security group-vpn server ike] user@host# set policy srv-pol proposals srv-prop mode main pre-shared-key ascii-text "$9$c1grK8-VYZUHX7UHqmF3Sre" user@host# set gateway gw1 ike-policy srv-pol address 10.1.0.1 user@host# set gateway gw2 ike-policy srv-pol address 10.2.0.1
-
为服务器配置第 2 阶段 SA 交换。
[edit security group-vpn server ipsec proposal group-prop] user@host# set authentication-algorithm hmac-sha1-96 user@host# set encryption-algorithm 3des-cbc user@host# set lifetime-seconds 3600
-
在服务器上配置组标识符、IKE 网关、防重放时间和服务器地址。
[edit security group-vpn server group grp1] user@host# set group-id 1 anti-replay-time-window 120 server-address 20.0.0.1 user@host#set ike-gateway gw1 user@host#set ike-gateway gw2
-
配置服务器到成员的通信。
[edit security group-vpn server group grp1] user@host# set server-member-communication communication-type unicast encryption-algorithm aes-128-cbc sig-hash-algorithm md5 certificate “srv-cert”
-
配置要下载给组成员的组策略。
[edit security group-vpn server group grp1 ipsec-sa group-sa ] user@host# set proposal group-prop match-policy p1 source 10.1.0.0/16 destination 10.2.0.0/16 source-port 0 destination-port 0 protocol 0 user@host# set proposal group-prop match-policy p2 source 10.2.0.0/16 destination 10.1.0.0/16 source-port 0 destination-port 0 protocol 0 user@host# set proposal group-prop match-policy p3 source 10.1.1.1/16 destination 239.1.1.1/32 source-port 0 destination-port 0 protocol 0
-
为成员 1 配置第 1 阶段 SA(此配置必须与为组服务器配置的第 1 阶段 SA 匹配)。
[edit security group-vpn member ike proposal prop1] user@host# set authentication-method pre-shared-keys user@host# set dh-group group2 user@host# set authentication-algorithm sha1 user@host# set encryption-algorithm 3des-cbc
-
定义策略并为 member1 设置远程网关。
[edit security group-vpn member ike] user@host# set policy pol1 mode main proposals prop1 pre-shared-key ascii-text "$9$c1grK8-VYZUHX7UHqmF3Sre" user@host# set gateway g1 ike-policy pol1 address 20.0.0.1 local-address 10.1.0.1
-
为 member1 配置组标识符、IKE 网关和接口。
[edit security group-vpn member ipsec] user@host# set vpn v1 group 1 ike-gateway g1 group-vpn-external-interface ge-0/1/0
-
创建地址簿并将其附加到区域。
[edit security address-book book1] user@member1# set address 10_subnet 10.0.0.0/8 user@member1# set attach zone trust
[edit security address-book book2]
user@member1# set address 10_subnet 10.0.0.0/8
user@member1# set attach zone untrust
-
配置从信任区域到非信任区域的范围策略,以允许进出 10.0.0.0/8 子网的单播流量。
[edit security policies from-zone trust to-zone untrust]
user@member1# set policy scope1 match source-address 10_subnet destination-address 10_subnet application any
user@member1# set policy scope1 then permit tunnel ipsec-group-vpn v1
-
配置从不信任区域到信任区域的范围策略,以允许进出 10.0.0.0/8 子网的单播流量。
[edit security policies from-zone untrust to-zone trust]
user@member1# set policy scope1 match source-address 10_subnet destination-address 10_subnet application any
user@member1# set policy scope1 then permit tunnel ipsec-group-vpn v1
结果
在配置模式下,输入 show security group-vpn and show security policies 命令以确认您的配置。如果输出未显示预期的配置,请重复此示例中的配置说明进行更正。
在配置的安全策略列表中,确保范围策略列在默认策略之前。
[edit]
user@host# show security group-vpn
member {
    ike {
        proposal prop1 {
            authentication-method pre-shared-keys;
            dh-group group2;
            authentication-algorithm sha1;
            encryption-algorithm 3des-cbc;
        }
        policy pol1 {
            mode main;
            proposals prop1;
            pre-shared-key ascii-text "$9$c1grK8-VYZUHX7UHqmF3Sre"; ## SECRET-DATA
        }
        gateway g1 {
            ike-policy pol1;
            address 20.0.0.1;
            local-address 10.1.0.1;
        }
    }
    ipsec {
        vpn v1 {
            ike-gateway g1;
            group-vpn-external-interface ge-0/1/0;
            group 1;
        }
    }
    }
    server {
        ike {
            proposal srv-prop {
                authentication-method pre-shared-keys;
                dh-group group2;
                authentication-algorithm sha1;
                encryption-algorithm 3des-cbc;
            }
            policy srv-pol {
                mode main;
                proposals srv-prop;
                pre-shared-key ascii-text "$9$c1grK8-VYZUHX7UHqmF3Sre"; ## SECRET-DATA
            }
            gateway gw1 {
                ike-policy srv-pol;
                address 10.1.0.1;
            }
            gateway gw2 {
                ike-policy srv-pol;
                address 10.2.0.1;
            }
        }
        ipsec {
            proposal group-prop {
                authentication-algorithm hmac-sha1-96;
                encryption-algorithm 3des-cbc;
                lifetime-seconds 3600;
            }
        }
        group grp1 {
            group-id 1;
            ike-gateway gw1;
            ike-gateway gw2;
            anti-replay-time-window 120;
            server-address 20.0.0.1;
            server-member-communication {
                communication-type unicast;
                encryption-algorithm aes-128-cbc;
                sig-hash-algorithm md5;
                certificate srv-cert;
            }
            ipsec-sa group-sa {
                proposal group-prop;
                match-policy p1 {
                    source 10.1.0.0/16;
                    destination 10.2.0.0/16;
                    source-port 0;
                    destination-port 0;
                    protocol 0;
                }
                match-policy p2 {
                    source 10.2.0.0/16;
                    destination 10.1.0.0/16;
                    source-port 0;
                    destination-port 0;
                    protocol 0;
                }
                match-policy p3 {
                    source 10.1.1.1/16;
                    destination 239.1.1.1/32;
                    source-port 0;
                    destination-port 0;
                    protocol 0;
                }
            }
        }
    }
co-location;
[edit]
user@host# show security policies
from-zone trust to-zone trust {
    policy default-permit {
        match {
            source-address any;
            destination-address any;
            application any;
        }
        then {
            permit;
        }
    }
}
from-zone trust to-zone untrust {
    policy scope1 {
        match {
            source-address 10_subnet;
            destination-address 10_subnet;
            application any;
        }
        then {
            permit {
                tunnel {
                    ipsec-group-vpn v1;
                }
            }
        }
    }
    policy default-permit {
        match {
            source-address any;
            destination-address any;
            application any;
        }
        then {
            permit;
        }
    }
}
from-zone untrust to-zone trust {
    policy default-deny {
        match {
            source-address any;
            destination-address any;
            application any;
        }
        then {
            deny;
        }
    }
    policy scope1 {
        match {
            source-address 10_subnet;
            destination-address 10_subnet;
            application any;
        }
        then {
            permit {
                tunnel {
                    ipsec-group-vpn v1;
                }
            }
        }
    }
}
如果完成设备配置,请从配置模式进入。commit
验证
要确认配置工作正常,请执行以下任务:
- 验证组 VPN 成员注册
- 验证 IKE 的组 VPN 服务器安全性关联
- 验证 IPsec 的组 VPN 服务器安全性关联
- 验证 IKE 的组 VPN 成员安全性关联
- 验证 IPsec 的组 VPN 成员安全性关联
验证组 VPN 成员注册
目的
验证组 VPN 成员是否已正确注册。
行动
在操作模式下,输入命令 show security group-vpn registered-members 。
验证 IKE 的组 VPN 服务器安全性关联
目的
验证 IKE 组 VPN 服务器的 SA。
行动
在操作模式下,输入命令 show security group-vpn server ike security-associations 。
验证 IPsec 的组 VPN 服务器安全性关联
目的
验证 IPsec VPN 服务器组的 SA。
行动
在操作模式下,输入命令 show security group-vpn server ipsec security-associations 。
验证 IKE 的组 VPN 成员安全性关联
目的
验证 IKE VPN 成员组的 SA。
行动
在操作模式下,输入命令 show security group-vpn member ike security-associations 。
变更历史表
是否支持某项功能取决于您使用的平台和版本。使用 功能资源管理器 确定您的平台是否支持某个功能。