用于配置加密的主密码
使用 功能资源管理器 确认平台和版本对特定功能的支持。
Junos OS 和 Junos OS Evolved 支持使用主密码对配置机密进行加密方法。主密码派生出一个加密密钥,该密钥使用 AES256-GCM 以 AES256 加密格式存储某些机密,以保护某些机密,例如私钥、系统主密码和其他敏感数据。有关更多信息,请阅读本主题。
主密码与设备的 root 密码是分开的。
在 Junos OS 中强化共享密钥
了解强化共享机密
Junos OS 中现有的共享密钥(格式为 9 美元)目前使用混淆算法,这对配置密钥的加密能力不是很强。如果您希望对配置密钥进行强加密,可以配置主密码。主密码用于派生与 AES256-GCM 一起使用的加密密钥,以加密配置机密。这种新的加密方法使用 $8$ 格式的字符串。
从 Junos OS 15.1X49-D50 版和 Junos OS Evolved 22.4R1 版开始,引入了新的 CLI 命令来配置系统主密码,从而为配置密钥提供更强的加密。主密码可对 RADIUS 密码、IKE 预共享密钥以及 Junos OS 管理进程 (mgd) 配置中的其他共享密钥等密钥进行加密。主密码本身不会保存为配置的一部分。评估密码质量的强度,如果使用弱密码,设备会提供反馈。
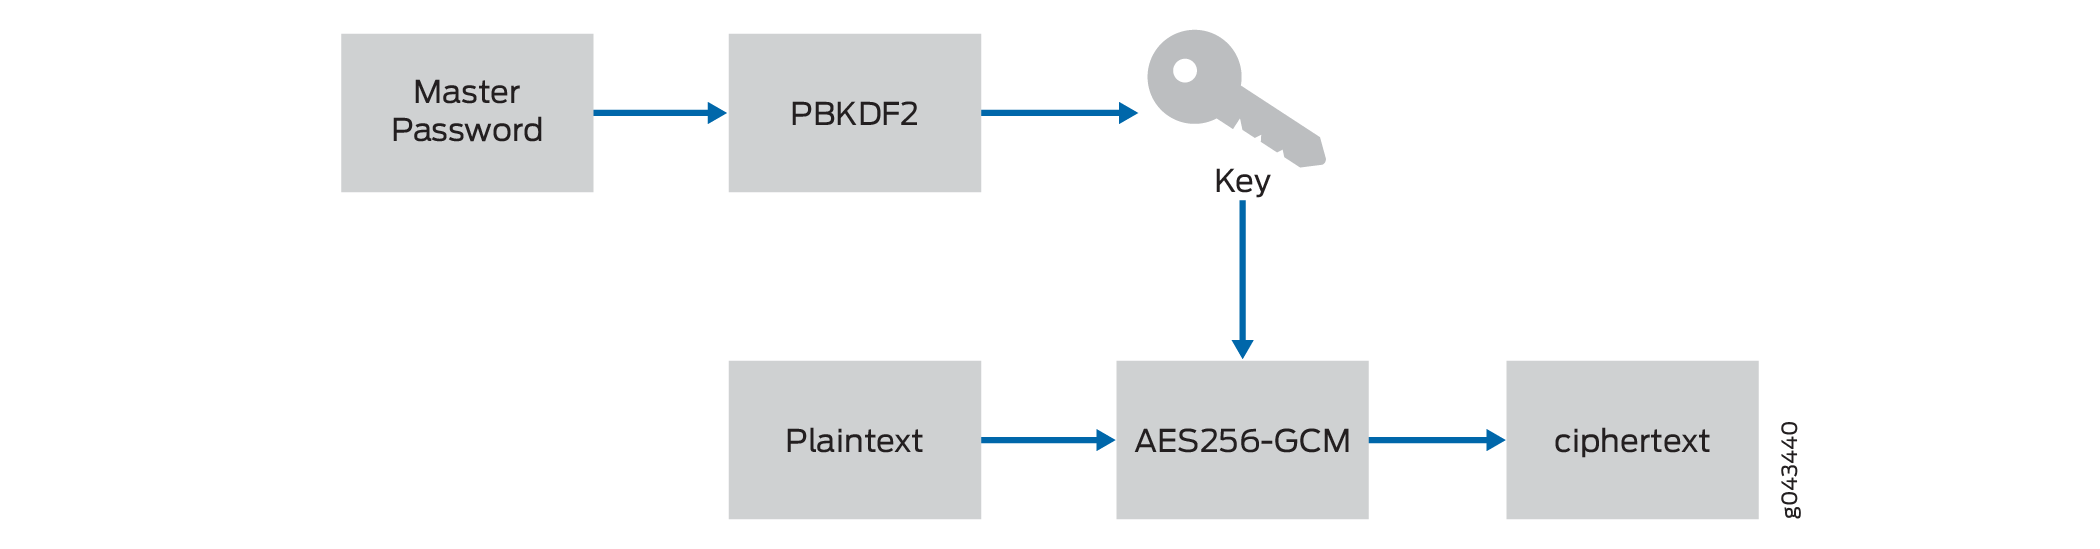
主密码用作基于密码的密钥派生功能 (PBKDF2) 的输入,以生成加密密钥。该密钥用作伽罗瓦/计数器模式下高级加密标准 (AES256-GCM) 的输入。用户输入的纯文本由加密算法(带密钥)处理以生成加密文本(密文)。参见 图 1
通过受信任的平台模块 (TPM) 启用主密码加密可能会导致提交时间增加。这是因为每次提交配置时都会进行加密处理。延迟的增加因 CPU 能力和电流负载而异。
$8$ 的配置密钥只能在使用相同主密码的设备之间共享。
8 美元加密的密码格式如下:
$8$crypt-algo$hash-algo$iterations$salt$iv$tag$encrypted。有关主密码格式的详细信息,请参阅表 1。
| 格式 | 描述 |
| 密码算法 |
要使用的加密/解密算法。目前仅支持 AES256-GCM。 |
| 哈希算法 |
用于 PBKDF2 密钥派生的散列 (prf) 算法。 |
| 迭代 |
用于 PBKDF2 哈希函数的迭代次数。当前迭代计数默认值为 100。迭代计数会减慢散列计数,从而减慢攻击者的猜测。 |
| 盐 |
加密期间生成的ASCII64编码伪随机字节序列,用于对密码进行 盐 处理(随机但已知的字符串)并输入到 PBKDF2 密钥派生。 |
| 四 |
加密期间生成的一系列ASCII64编码的伪随机字节,用作 AES256-GCM 加密函数的初始化向量。 |
| 标记 |
标记的ASCII64编码表示形式。 |
| 加密 |
加密密码的ASCII64编码表示形式。 |
ASCII64编码与 Base64 (RFC 4648) 兼容,只是没有使用填充(字符“=”)来保持字符串短。例如: $8$aes256-gcm$hmac-sha2-256$100$y/4YMC4YDLU$fzYDI4jjN6YCyQsYLsaf8A$Ilu4jLcZarD9YnyD /Hejww$okhBlc0cGakSqYxKww
使用可信平台模块绑定 SRX 系列设备上的机密
通过在 SRX 系列防火墙上启用可信平台模块 (TPM),软件层可以利用底层 TPM 芯片。TPM 是一种专门的芯片,通过以 AES256 加密格式存储某些静态机密(而不是以明文格式存储敏感数据)来保护某些静态机密,例如私钥、系统主密码和其他敏感数据。每次管理员提交配置时,设备还会生成新的配置 SHA256 散列。每次系统启动时都会验证此散列。如果配置被篡改,验证将失败,设备将无法继续启动。加密数据和配置的散列均受使用主加密密码的 TPM 模块保护。
在任何提交操作期间,通过根据先前提交中保存的哈希对配置文件执行验证检查来执行哈希验证。在机箱群集系统中,作为提交过程的一部分,散列会在备份系统上独立生成。来自任何模式(即 batch-config、 dynamic-config、 exclusive-config)的提交或 private config 生成完整性哈希。
散列仅保存为当前配置,不保存任何回滚配置。设备重新启动或关闭期间不会生成散列。
TPM 对以下机密进行加密:
-
配置的 SHA256 散列
-
设备主密码
-
设备上的所有密钥对
默认情况下,TPM 芯片处于启用状态以使用 TPM 功能。您必须配置主加密密码才能对 PKI 密钥对和配置散列进行加密。
限制
以下限制和例外适用于使用 TPM 的配置文件完整性功能:
-
如果未设置主加密密码,则数据将以未加密的方式存储。
-
文件完整性功能与使用保存在 EEPROM 中的密钥的配置文件加密功能一起不受支持。一次只能启用一项功能。
-
在机箱群集中,两个节点必须具有相同的 TPM 设置。这意味着机箱群集中的两个节点都必须启用 TPM,或者机箱群集中的两个节点都必须禁用 TPM。机箱群集不得将一个节点设置为启用 TPM,而将另一个节点设置为禁用 TPM。
在主加密密钥 (MEK) 配置完毕并投入使用后,不建议降级到不支持 TPM 功能的 Junos 版本。这是因为在设备重新启动到非 TPM 电缆版本后,不支持 TPM 的映像无法解密 TPM 加密的机密。
如果必须降级到不支持 TPM 的映像,则必须先将设备归零。归零过程可确保设备不包含任何机密并删除所有密钥。归零后,设备将降级到所需的不支持 TPM 的映像。
配置主加密密码
在配置主加密密码之前,请确保您已进行其他配置 set system master-password plain-text-password ,某些敏感数据将不受 TPM 的保护。
使用以下 CLI 命令设置主加密密码:
request security tpm master-encryption-password set plain-text-password
系统将提示您输入主加密密码两次,以确保这些密码匹配。验证主加密密码是否具有所需的密码强度。
设置主加密密码后,系统继续使用主加密密码对敏感数据进行加密,该密码由TPM芯片拥有和保护的主绑定密钥加密。
如果设置主加密密码时出现任何问题,则会在控制台上记录一条严重的错误消息,并终止该进程。
验证 TPM 的状态
可以使用该 show security tpm status 命令验证 TPM 的状态。将显示以下信息:
-
启用/禁用 TPM
-
TPM 所有权
-
TPM 的主绑定密钥状态 (已创建或未创建)
-
主加密密码状态(设置或未设置)
从 Junos OS 15.1X49-D120 版和 Junos OS 17.4R1 版开始,可信平台模块 (TPM) 固件已更新。升级后的固件版本提供了额外的安全加密并提高了安全性。更新的 TPM 固件随 Junos OS 软件包一同提供。有关更新 TPM 固件,请参阅升级 SRX 设备上的 TPM 固件。要确认 TPM 固件版本,请使用命令 show security tpm status 。 TPM Family TPM Firmware version 和输出字段。
更改主加密密码
更改主加密密码是使用 CLI 完成的。
要更改主加密密码,请在操作模式下输入以下命令:
request security tpm master-encryption-password set plain-text-password
建议在更改主加密密码时不要进行配置更改。
系统检查是否已配置主加密密码。如果配置了主加密密码,则系统会提示您输入当前主加密密码。
输入的主加密密码将根据当前主加密密码进行验证,以确保这些主加密密码匹配。如果验证成功,系统将提示您以纯文本形式输入新的主加密密码。系统会要求您输入密钥两次以验证密码。
然后,系统继续使用新的主加密密码重新加密敏感数据。您必须等待此重新加密过程完成,然后才能再次尝试更改主加密密码。
如果由于某种原因,加密的主加密密码文件丢失或损坏,系统将无法解密敏感数据。只有将敏感数据以明文形式重新导入,并重新加密,才能恢复系统。
如果系统遭到入侵,管理员可以使用以下方法恢复系统:
-
在 u-boot 中清除 TPM 所有权,然后使用 TFTP 或 USB(如果 USB 端口不受限制)在启动加载程序中安装映像。
如果安装的软件版本早于 Junos OS 15.1X49-D110 版,并且启用了主加密密码,则安装 Junos OS 15.1X49-D110 版将失败。您必须备份配置、证书、密钥对和其他密钥,并使用 TFTP/USB 安装过程。
在 MX 系列设备上使用可信平台模块
TPM用于通过加密来保护系统的主密码等敏感数据。TPM 支持使用密钥对数据进行加密和解密。要解密加密的配置密钥,必须删除主密码。
使用 功能资源管理器 确认平台和版本对特定功能的支持。
主密码用于对存储在设备中的配置文件进行加密。
要更改主加密密码,请在操作模式下输入以下命令:
request security tpm master-encryption-password set plain-text-password
您可以使用选项阻止 protect 删除或更改主密码。一旦主密码受到保护,您需要应用 unprotect 选项来删除或更改主密码。按照以下步骤运行:
-
配置系统主密码。
user@host#
set system master-password plain-text-passwordMaster password: Repeat master password: user@host#commit -
配置为保护系统主密码不被删除。
user@host#
protect system master-passworduser@host#commituser@host#show systemhost-name device1; kernel-replication { traceoptions { file kernel_traces.log; flag all; } } ports { console log-out-on-disconnect; } syslog { file messages { daemon any; } } protect: master-password { password-configured; }系统主密码受保护。您可以通过取消对主密码的保护来删除主密码。
-
配置为通过输入正确的主密码来取消对主密码的保护。
user@host #
unprotect system master-passwordEnter current master-password: user@host #commithost-name device1; kernel-replication { traceoptions { file kernel_traces.log; flag all; } } ports { console log-out-on-disconnect; } syslog { file messages { daemon any; } } master-password { password-configured; } -
一旦主密码不受保护,您就可以删除或更改系统上的主密码。
user@host #
delete system master-passworduser@host #commituser@host #show systemhost-name device1; kernel-replication { traceoptions { file kernel_traces.log; flag all; } } ports { console log-out-on-disconnect; } syslog { file messages { daemon any; } }
限制
-
如果删除主加密密钥 (MEK),则无法解密数据。要删除 MEK,您必须将设备归零。
-
要降级路由引擎,必须将路由引擎归零。设备归零后,可以安全地将其降级为不支持此功能的映像。
-
在双路由引擎配置中,如果由于 MEK 不匹配而需要恢复备份路由引擎,则需要禁用 GRES,并且必须将备份路由引擎归零。备份例程引擎启动后,在主 RE 上使用命令配置
request security tpm master-encryption-password set plain-text-passwordMEK。 -
在双路由引擎配置中,如果需要更换备份路由引擎,则必须先将新的备份路由引擎归零,然后再添加双路由引擎配置,必须禁用GRES并使用命令在
request security tpm master-encryption-password set plain-text-password主RE上重新配置MEK。 -
在设备上配置 OSPF、IS-IS、MACsec、BGP 和 VRRP 并重置主密码时,路由/dot1x 子系统处于活动状态会有一个时间(以秒为单位)延迟。
-
在设备上配置主密码、MEK、OSPF、IS-IS、MACsec、BGP 和 VRRP 并重新启动设备时,路由/dot1x 子系统处于活动状态会有一个时间(以秒为单位)延迟。
变更历史表
是否支持某项功能取决于您使用的平台和版本。使用 功能资源管理器 确定您的平台是否支持某个功能。
show security tpm status 。
TPM Family
TPM Firmware version 和输出字段。