中央 Web 身份验证
Web 身份验证通过将客户端的 Web 浏览器重定向到处理整个登录过程的中央 Web 身份验证服务器(CWA 服务器),为用户提供网络访问权限。对于拥有支持 802.1X 的设备,但由于其他问题(例如网络凭据过期)而无法身份验证的常规网络用户,Web 身份验证 也可用作回退身份验证方法。
了解中央 Web 身份验证
Web 身份验证会将 Web 浏览器请求重定向到要求用户输入用户名和密码的登录页面。身份验证成功后,用户可以访问网络。Web 身份验证可用于为临时用户(例如公司站点的访客)提供网络访问权限,这些用户尝试使用未启用 802.1X 的设备访问网络。对于拥有支持 802.1X 的设备,但由于其他问题(例如网络凭据过期)而无法身份验证的常规网络用户,Web 身份验证 也可用作回退身份验证方法。
可以使用强制门户在交换机上本地完成 Web 身份验证,但这需要在用作网络访问设备的每台交换机上配置 Web 门户页面。中央 Web 身份验证 (CWA) 通过将客户端的 Web 浏览器重定向到处理整个登录过程的中央 Web 身份验证服务器(CWA 服务器),从而提供效率和扩展优势。
仅 MAC RADIUS 身份验证支持 CWA。802.1X 身份验证不支持 CWA。
中央 Web 身份验证流程
在主机的 MAC RADIUS 身份验证失败后,将调用中央 Web 身份验证。主机可以先尝试使用 802.1X 身份验证进行身份验证,但随后必须先尝试 MAC RADIUS 身份验证,然后再尝试中央 Web 身份验证。交换机作为验证方运行,与身份验证、授权和核算 (AAA) 服务器交换 RADIUS 消息。MAC RADIUS 身份验证失败后,交换机将收到来自 AAA 服务器的访问接受消息。此消息包括用于中央 Web 身份验证的动态防火墙过滤器和重定向 URL。交换机应用过滤器,该过滤器允许主机接收 IP 地址,并使用 URL 将主机重定向到 Web 身份验证页面。
系统会提示主持人输入登录凭据,并且可能还会要求其同意可接受的使用策略。如果 Web 身份验证成功,AAA 服务器将发送授权变更 (CoA) 消息,更新正在进行的授权会话的条款。这样,验证方就可以更新应用于受控端口的过滤器或 VLAN 分配,以允许主机访问 LAN。
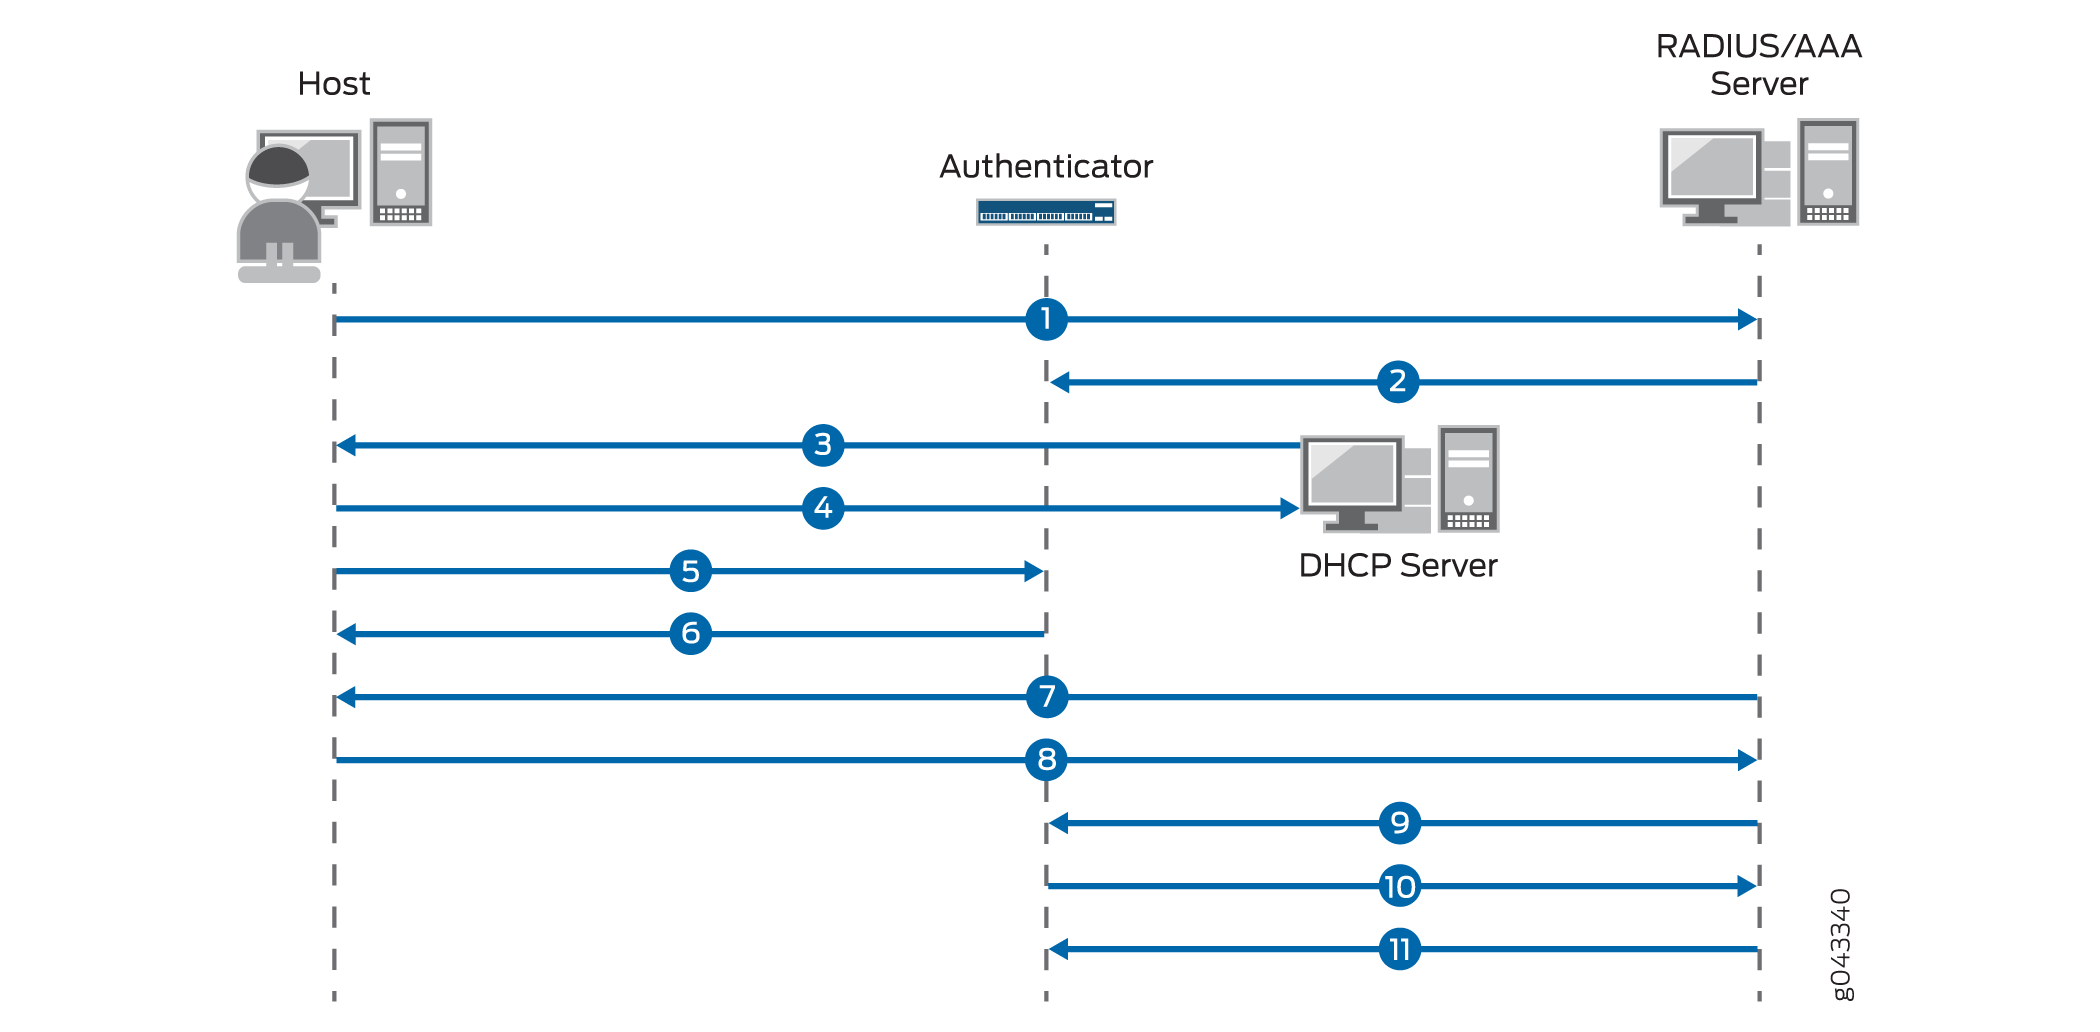
中央 Web 身份验证中的事件顺序如下(参见 图 1):
-
连接到交换机的主机(验证器)启动 MAC RADIUS 身份验证。
-
MAC RADIUS 身份验证失败。AAA 服务器不是向交换机发送 Access-Reject 消息,而是发送包含动态防火墙过滤器和 CWA 重定向 URL 的 Access-Accept 消息。
-
过滤器条款允许主机发送 DHCP 请求。
-
主机从 DHCP 服务器接收 IP 地址和 DNS 信息。AAA 服务器启动具有唯一会话 ID 的新会话。
-
主机将打开 Web 浏览器。
-
验证方将 CWA 重定向 URL 发送到主机。
-
主机将重定向至 CWA 服务器,并提示您输入登录凭据。
-
主机提供用户名和密码。
-
成功进行 Web 身份验证后,AAA 服务器会发送一条 CoA 消息,以更新受控端口上应用的过滤器或 VLAN 分配,从而允许主机访问 LAN。
-
验证方使用 CoA-ACK 消息进行响应,并向 AAA 服务器发送 MAC RADIUS 身份验证请求。
-
AAA 服务器将会话 ID 与相应的访问策略进行匹配,并发送 Access-Accept 消息以对主机进行身份验证。
用于中央 Web 身份验证的动态防火墙过滤器
中央 Web 身份验证使用动态防火墙过滤器,这些过滤器在 AAA 服务器上集中定义,并动态应用于通过该服务器请求身份验证的请求方。过滤器允许主机使用 DHCP 动态获取 IP 地址。您可以使用 RADIUS 属性来定义过滤器,这些属性包含在从服务器发送的访问-接受消息中。可以使用 瞻博网络交换过滤器属性(特定于供应商的属性 (VSA)或过滤器 ID 属性(IETF RADIUS 属性)来定义过滤器。
要将瞻博网络交换过滤器 VSA 用于中央 Web 身份验证,您必须使用允许 CWA 服务器目标 IP 地址的正确条款配置过滤器。此配置直接在 AAA 服务器上完成。要将 Filter-ID 属性用于中央 Web 身份验证,请在 AAA 服务器上输入JNPR_RSVD_FILTER_CWA值。此属性的过滤器术语是为中央 Web 身份验证在内部定义的,因此不需要其他配置。有关为中央 Web 身份验证配置动态防火墙过滤器的详细信息,请参阅 配置中央 Web 身份验证。
用于中央 Web 认证的重定向 URL
在中央 Web 身份验证中,验证方使用重定向 URL 将主机的 Web 浏览器请求重定向到 CWA 服务器。重定向后,CWA 服务器完成登录过程。可以在 AAA 服务器或验证器上配置中央 Web 身份验证的重定向 URL。重定向 URL 以及动态防火墙过滤器必须存在,才能在 MAC RADIUS 身份验证失败后触发中央 Web 身份验证过程。
可以使用 瞻博网络-CWA-Redirect VSA(瞻博网络 RADIUS 字典中的属性编号 50)在 AAA 服务器上集中定义重定向 URL。URL 将从 AAA 服务器转发到交换机,其中包含包含动态防火墙过滤器的同一 RADIUS 访问接受消息。您还可以在 [edit protocols dot1x authenticator interface interface-name ] 层次结构级别使用 CLI 语句redirect-url在主机接口上本地配置重定向 URL。有关配置重定向 URL 的详细信息,请参阅配置中央 Web 身份验证。
也可以看看
配置中央 Web 身份验证
中央 Web 身份验证是一种回退身份验证方法,其中主机的 Web 浏览器被重定向到中央 Web 身份验证 (CWA) 服务器。CWA 服务器提供了一个 Web 门户,用户可以在其中输入用户名和密码。如果 CWA 服务器验证了这些凭据,则用户将通过身份验证并被允许访问网络。
在主机的 MAC RADIUS 身份验证失败后,将调用中央 Web 身份验证。交换机作为验证方运行,从 AAA 服务器接收 RADIUS 访问接受消息,其中包括动态防火墙过滤器和用于中央 Web 身份验证的重定向 URL。动态防火墙过滤器和重定向 URL 必须同时存在,才能触发中央 Web 身份验证过程。
为中央 Web 身份验证配置动态防火墙过滤器
动态防火墙过滤器用于中央 Web 身份验证,使主机能够从 DHCP 服务器获取 IP 地址,从而允许主机访问网络。过滤器使用 RADIUS 属性在 AAA 服务器上定义,这些属性在 Access-Accept 消息中发送给验证器。您可以使用 瞻博网络交换过滤器属性(供应商特定属性 (VSA))或过滤器 ID 属性(IETF RADIUS 属性)来定义过滤器。
-
要将瞻博网络交换过滤器 VSA 用于中央 Web 身份验证,必须直接在 AAA 服务器上配置过滤器术语。过滤器必须包含一个术语,以便将 CWA 服务器的目标 IP 地址与操作
allow进行匹配。例如:
001122334455 Auth-Type := EAP, Cleartext-Password :="001122334455" Session-Timeout = "300", Juniper-CWA-Redirect-URL = "https://10.10.10.10", Juniper-Switching-Filter = "Match Destination-ip 10.10.10.10 Action allow, Match ip-protocol 17 Action allow, Match Destination-mac 00:01:02:33:44:55 Action deny"注意:交换机无法解析重定向 URL 的 DNS 查询。您必须配置瞻博网络交换过滤器属性以允许 CWA 服务器的目标 IP 地址。
-
要将 Filter-ID 属性用于中央 Web 身份验证,请输入 JNPR_RSVD_FILTER_CWA 作为 AAA 服务器上的属性值。此属性的过滤器术语是为中央 Web 身份验证在内部定义的,因此不需要其他配置。
例如:
001122334455 Auth-Type := EAP, Cleartext-Password :="001122334455"
        Session-Timeout = "300",
        Juniper-CWA-Redirect-URL = "https://10.10.10.10",
        Filter-Id = "JNPR_RSVD_FILTER_CWA",
有关在 AAA 服务器上配置动态防火墙过滤器的更多信息,请参阅 AAA 服务器的文档。
为中央 Web 认证配置重定向 URL
在中央 Web 身份验证中,验证方使用重定向 URL 将主机的 Web 浏览器请求重定向到 CWA 服务器。中央 Web 身份验证的重定向 URL 可以在 AAA 服务器上配置,也可以在主机接口上本地配置。
-
要在 AAA 服务器上配置重定向 URL,请使用 瞻博网络-CWA-重定向 VSA,它是瞻博网络 RADIUS 字典中的属性编号 50。URL 将从 AAA 服务器转发到交换机,其中包含包含动态防火墙过滤器的同一 RADIUS 访问接受消息。
例如:
001122334455 Auth-Type := EAP, Cleartext-Password :="001122334455" Session-Timeout = "300", Juniper-CWA-Redirect-URL = "https://10.10.10.10", Filter-Id = "JNPR_RSVD_FILTER_CWA",注意:当特殊的过滤器 ID 属性JNPR_RSVD_FILTER_CWA用于动态防火墙过滤器时,重定向 URL 必须包含AAA服务器的 IP 地址,例如 https://10.10.10.10。
-
要在主机接口上本地配置重定向 URL,请使用以下 CLI 语句:
[edit]
user@switch# set protocols dot1x authenticator interface interface-name redirect-url
例如:
user@switch# show protocols dot1x
authenticator {
    authentication-name-profile auth1;
    interface {
        ge-0/0/1.0 {
            supplicant single;
            mac-radius;
            redirect-url https://10.10.10.10;
        }
    }
}
配置中央 Web 身份验证的准则
当重定向 URL 和动态防火墙过滤器同时存在时,将在 MAC RADIUS 身份验证失败后触发中央 Web 身份验证。重定向 URL 和动态防火墙过滤器可配置为以下任一组合:
-
AAA 服务器会将 CWA 重定向 URL 和动态防火墙过滤器都发送到验证方。重定向 URL 使用 AAA-CWA-重定向 VSA 在 AAA 服务器上配置,动态防火墙过滤器使用 瞻博网络-交换-过滤器 VSA 在 AAA 服务器上配置。在这种情况下,必须将过滤器配置为允许 CWA 服务器的目标 IP 地址。
-
AAA 服务器将动态防火墙过滤器发送至验证方,并在主机端口上本地配置重定向 URL。重定向 URL 使用 CLI 语句在验证器
redirect-url上配置,动态防火墙过滤器则使用 瞻博网络交换过滤器 VSA 在 AAA 服务器上配置。在这种情况下,必须将过滤器配置为允许 CWA 服务器的目标 IP 地址。 -
AAA 服务器会将 CWA 重定向 URL 和动态防火墙过滤器都发送到验证方。重定向 URL 在 AAA 服务器上使用 瞻博网络-CWA-重定向 VSA 配置,动态防火墙过滤器在 AAA 服务器上使用 Filter-ID 属性(值为 JNPR_RSVD_FILTER_CWA)。在这种情况下,重定向 URL 必须包含 CWA 服务器的 IP 地址。
-
AAA 服务器将动态防火墙过滤器发送至验证方,并在主机端口上本地配置重定向 URL。重定向 URL 使用 CLI 语句在验证器
redirect-url上配置,动态防火墙过滤器通过使用值为 JNPR_RSVD_FILTER_CWA 的 Filter-ID 属性在AAA服务器上配置。在这种情况下,重定向 URL 必须包含 CWA 服务器的 IP 地址。注意:redirect-url仅当RADIUS服务器未在“瞻博网络-CWA-Redirect”VSA中发送重定向URL时,CLI中才需要命令语句。