使用 RADIUS 的用户安全策略流量镜像架构
图 1 显示了 RADIUS 启动的用户安全策略镜像环境的架构。
图 1:RADIUS 启动的用户安全策略架构
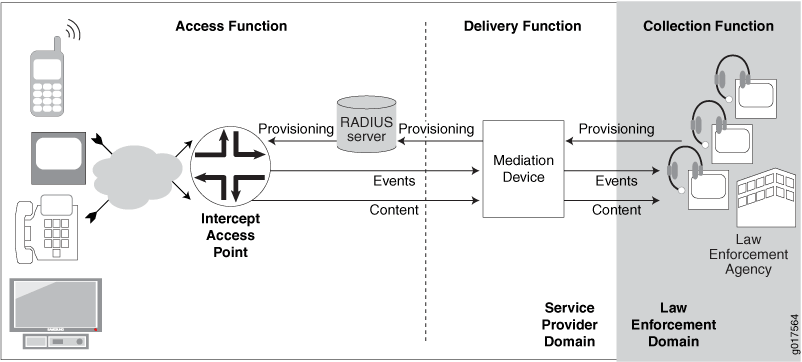
表 1 介绍了 RADIUS 启动的用户安全策略流量镜像环境的功能和组件。
| 功能或组件 |
描述 |
|---|---|
| 收集功能 |
收集功能负责收集拦截的内容并从投放功能中识别信息。 收集职能是执法机构 (LEA) 的责任。 |
| 交付功能 |
传递函数将它从访问函数接收到的信息传递到收集函数。 传递功能由调解设备执行。 |
| 接入功能 |
访问功能可以访问拦截目标的流量内容和拦截相关事件。它负责收集这些信息并将其发送到交付功能。 拦截接入点 (IAP) 负责接入功能。 |
| 活动 |
拦截相关事件,例如登录或注销事件或镜像会话激活或停用。路由器将事件发送到 SNMP 陷阱中的调解设备。 |
| LEA |
执法机构。LEA 向调配调解设备的服务提供商提供拦截目标。 |
| 调解设备 |
中介设备从 LEA 接收调配信息,并使用该信息将调配信息发送到 RADIUS 服务器。 中介设备还接收来自路由器的拦截相关事件和拦截的内容,并将事件和拦截的内容传递给 LEA。 |
| RADIUS 服务器 |
RADIUS 服务器从调解设备接收调配信息。它可识别要镜像其流量的用户,并通过在发送到 IAP 的 Access-Accept 或 CoA-Request 消息中包含与镜像相关的 RADIUS 属性和 VSA,从而在 IAP(路由器)上触发镜像会话。 |
| IAP |
拦截接入点。在用户接入网络中,瞻博网络路由器就是 IAP。 IAP 使用用户安全策略来拦截往返于正在镜像流量的用户的流量。它将截获的内容封装在数据包标头中并将其发送到调解设备,同时还会将内容发送到预期目标。 IAP 还使用 SNMP 陷阱向调解设备发送与拦截相关的事件。 |