使用流量监管控制网络访问概述
IP 流量拥塞管理
流量监管(也称为 速率限制)是网络访问安全的一个重要组件,旨在阻止拒绝服务 (DoS) 攻击。通过流量监管,您可以控制在接口上发送或接收的 IP 流量的最大速率,还可以将网络流量划分为多个优先级(也称为 服务等级)。监管器可定义一组流量速率限制,并为不 符合配置限制的流量设置后果。流量中 不符合流量限制的数据包将被丢弃或使用不同的转发类或数据包丢失优先级 (PLP) 级别进行标记。
除了配置为对聚合流量进行速率限制的监管器(在物理接口上配置的所有协议家族和逻辑接口)外,您可以在 逻辑接口上将监管器应用于第 2 层 或第 3 层 流量流中的所有 IP 数据包。
除了配置为基于物理接口介质速率进行速率限制的监管器外,您可以使用无状态 防火墙过滤器将监管器应用于逻辑接口上第 3 层 流量流中的特定 IP 数据包。
您可以将监管器应用于入站或出站接口流量。应用于入站流量的监管器会丢弃不需要通过网络路由的流量,从而帮助节省资源。丢弃入站流量还有助于阻止拒绝服务 (DoS) 攻击。应用于出站流量的监管器控制所用带宽。
流量监管器会以每个 PIC 为基础进行实例化。当一个本地策略决策功能 (L-PDF) 用户的流量分布在一个 AMS 组中的多个多服务 PIC 上时,流量监管不起作用。
流量限制
Junos 监管器使用 令牌桶算法 对接口上的平均传输或接收流量速率实施限制,同时根据配置的带宽限制和配置的突发大小允许突发流量达到最大值。令牌桶算法比 泄漏桶算法 提供了更大的灵活性,因为您可以在开始丢弃数据包之前允许指定的流量突发。令牌桶算法还允许您应用惩罚,如数据包输出队列优先级或数据包丢弃优先级。
在令牌桶模型中,桶代表监管器的速率限制功能。代币以固定的速率添加到桶中,但一旦达到桶的指定深度,之后分配的代币将无法存储和使用。每个令牌代表一定数量的比特的“信用额度”,存储桶中的令牌被“兑现 ”,以便能够在接口上传输或接收流量。当存储桶中存在足够的令牌时,流量将不受限制地继续进行。否则,数据包可能会被丢弃,或者使用较低的转发等级和/或更高的丢包优先级 (PLP) 级别重新标记。
-
将令牌添加到存储桶的速率表示给定服务级别允许的最高平均传输或接收速率(以位/ 秒为单位)。此最高平均流量速率指定为监管器的 带宽 限制 。如果流量到达速率(或固定位/秒)太高,以至于在某些时间点存储桶中没有足够的令牌,则流量流不再符合流量限制。在流量相对较低的时期(以低于令牌到达速率的平均速率到达或离开接口的流量),未使用的令牌会在存储桶中累积。
-
存储桶的深度(以字节为单位)控制允许的背对背突发量。此因素指定为监管器的 突发大小 限制 。第二个限制通过限制给定时间间隔内传输突发中允许的字节数来影响平均传输或接收速率。超过当前突发大小限制的突发将被丢弃,直到有足够的令牌允许突发继续进行。
图 1:网络流量和突发速率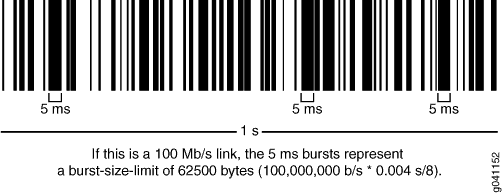
如上图所示,UPC 条形码是线路上流量的良好复制品;接口正在传输(以全速突发),或者没有。黑线代表数据传输的时间段,空格表示令牌桶可以补充的静默时间。
根据所使用的监管器类型,监管流量中超过定义限制的数据包可能会被隐式设置为更高的 PLP 级别,分配给配置的转发类或设置为配置的 PLP 级别(或两者兼而有之),或者直接丢弃。如果数据包遇到下行拥塞,则具有 low PLP 级别的数据包比具有 medium-low、 medium-high或 high PLP 级别的数据包更不可能被丢弃。
交通颜色标记
根据配置的特定流量限制集,监管器将流量识别为属于与用于控制汽车交通的交通灯颜色相似的两类或三类之一。
-
单速率双色 — 双色标记监管器(或“监管器”,当不带资格使用时)对流量流进行计量,并根据配置的带宽和突发大小限制将数据包分为两类数据包丢失优先级 (PLP)。您可以对超出带宽和突发大小限制的数据包进行标记,或者直接将其丢弃。
监管器对于在端口(物理接口)级别计量流量最有用。
-
单速率三色 — 这种类型的监管器在 RFC 2697“ 单速率三色标记”中定义,作为差异化服务 (DiffServ) 环境的保证转发 (AF) 单跃点行为 (PHB) 分类系统的一部分。这种类型的监管器根据配置的承诺信息速率 (CIR)、承诺的突发大小 (CBS) 和超额的突发大小 (EBS) 来计量流量。根据到达的数据包是低于 CBS(绿色)、超过 CBS(黄色)但不超过 EBS,还是超过 EBS(红色),流量将被标记为属于三个类别(绿色、黄色或红色)之一。
当服务是根据数据包长度(而不是峰值到达速率)进行构建时,单速率三色监管器最有用。
-
双速率三色 — 这种类型的监管器在 RFC 2698“ 双速率三色标记”中定义,作为差异化服务 (DiffServ) 环境的保证转发 (AF) 单跃点行为 (PHB) 分类系统的一部分。这种类型的监管器根据配置的 CIR 和峰值信息速率 (PIR) 及其关联的突发大小、CBS 和 峰值突发大小 (PBS) 来计量流量。根据到达的数据包是否低于 CIR(绿色)、超过 CIR(黄色)但未达到 PIR,或者超过 PIR(红色),流量将被标记为属于三个类别(绿色、黄色或红色)之一。
当服务是根据到达率(不一定是数据包长度)构建时,双速率三色监管器最有用。
监管器操作有隐式或显式的,并因监管器类型而异。术语 “隐式” 意味着 Junos 会自动分配丢失优先级。 表 1 介绍了监管器操作。
|
监管器 |
标记 |
隐式操作 |
可配置操作 |
|---|---|---|---|
|
单速率双色 |
绿色(符合要求) |
分配低损耗优先级 |
无 |
|
红色(不合格) |
无 |
分配低或高丢失优先级、分配转发类或丢弃在某些平台上,您可以分配中低或中高丢失优先级 |
|
|
单速率三色 |
绿色(符合要求) |
分配低损耗优先级 |
无 |
|
黄色(CIR 和 CBS 上方) |
分配中高损耗优先级 |
无 |
|
|
红色(EBS 上方) |
分配高丢失优先级 |
丢弃 |
|
|
双速率三色 |
绿色(符合要求) |
分配低损耗优先级 |
无 |
|
黄色(CIR 和 CBS 上方) |
分配中高损耗优先级 |
无 |
|
|
红色(PIR 和 PBS 上方) |
分配高丢失优先级 |
丢弃 |
转发类和 PLP 级别
数据包的转发类分配和 PLP 级别由 Junos CoS 功能使用。Junos CoS 功能包括一组机制,可用于在尽力而为的流量交付不足时提供 DiffServ。对于承载 IPv4、IPv6 和 MPLS 流量的接口,您可以配置 CoS 功能来接收从网络边缘进入的单一流量,并在整个网络中提供不同级别的服务。这些服务包括内部转发和调度(排队),以便根据各个数据包的转发类分配和 PLP 级别进行输出。
监管器或无状态防火墙过滤器执行的转发类分配和丢失优先级分配将覆盖默认或配置的 BA 分类器中的任何此类分配。
根据 CoS 配置,给定转发类的数据包通过特定的输出队列进行传输,并且每个输出队列都与 调度器中定义的传输服务级别相关联。
基于其他 CoS 配置,当输出队列中的数据包遇到拥塞时,丢失优先级值较高的数据包更有可能被随机早期检测 (RED) 算法丢弃。数据包丢弃优先级值会影响数据包的调度,而不会影响数据包在流量中的相对顺序。
对流量的监管器应用
定义并命名监管器后,它将存储为模板。以后,您可以使用相同的监管器名称,以便在每次使用时提供相同的监管器配置。这样就无需多次定义相同的监管器值。
您可以通过以下两种方式之一将监管器应用于流量:
-
您可以配置标准无状态防火墙过滤器,用于指定
policer policer-name非终止操作或three-color-policer (single-rate | two-rate) policer-name非终止操作。将标准过滤器应用于逻辑接口上的输入或输出时,监管器将应用于过滤器特定协议家族中符合过滤器配置中指定条件的所有数据包。使用此应用监管器的方法,您可以在接口上定义特定的流量类别,并对每个类别应用流量速率限制。
-
您可以将监管器直接应用于接口,以便流量速率限制应用于该接口上的所有流量,无论协议家族或任何匹配条件如何。
您可以在队列、逻辑接口或第 2 层 (MAC) 级别配置监管器。出口队列上的数据包只会应用一个监管器,并且搜索监管器按以下顺序进行:
-
队列级别
-
逻辑接口级别
-
第 2 层 (MAC) 级别