本页内容
在逻辑接口上配置端口镜像
2 层 端口镜像防火墙过滤器
本文介绍以下内容:
2 层 端口镜像防火墙过滤器概述
在 MX 系列路由器和 EX 系列交换机上,您可以配置防火墙过滤器术语,以指定将第 2 层 端口镜像应用于应用防火墙过滤器所在接口上的所有数据包。
您可以将第 2 层 端口镜像防火墙过滤器应用于输入或输出逻辑接口(包括聚合以太网逻辑接口)、转发或泛洪到 VLAN 的流量,或者转发或泛洪到 VPLS 路由实例的流量。
MX 系列路由器和 EX 系列交换机支持在第 2 层 环境中对 VPLS(family ethernet-switching 或 family vpls)流量和第 2 层 VPN 流量 family ccc 进行第 2 层 端口镜像
在防火墙过滤器 term中,您可以通过以下任一方式在语句下 then 指定第 2 层 端口镜像属性:
隐式引用对端口生效的第 2 层 端口镜像属性。
显式引用第 2 层 端口镜像的特定命名实例。
配置第 2 层 端口镜像防火墙过滤器时,请勿 包含根据路由源地址指定匹配条件的可选from语句。省略此语句,以便将所有数据包视为匹配,并采用语句中then指定的所有actions数据action-modifiers包和数据包。
如果要镜像所有传入数据包,则不得使用 from 语句;/* 注释:如果他们只对镜像数据包的子集感兴趣,则使用 from 配置过滤器条款。
如果将集成路由和桥接 (IRB) 与 VLAN(或 VPLS 路由实例)相关联,并在 VLAN(或 VPLS 路由实例)中将转发表过滤器配置为操作,port-mirrorport-mirror-instance则 IRB 数据包将镜像为第 2 层数据包。您可以通过在 VLAN(或 VPLS 路由实例)中配置 no-irb-layer-2-copy 语句来禁用此行为。
有关如何配置第 2 层 端口镜像防火墙过滤器的详细说明,请参阅 定义第 2 层端口镜像防火墙过滤器。
有关如何将第 2 层 端口镜像防火墙过滤器用于配置为提供商边缘 (PE) 路由器或 PE 交换机的 MX 路由器和 EX 系列交换机的详细信息,请参阅 了解 PE 路由器逻辑接口的第 2 层端口镜像。有关一般配置防火墙过滤器(包括在第 3 层 环境中)的详细信息,请参阅路由 策略、防火墙过滤器和流量监管器用户指南。
在逻辑接口上接收或发送的数据包的镜像
要镜像 在逻辑接口上接收或发送的第 2 层 流量,请将端口镜像防火墙过滤器应用于接口的输入或输出。
端口镜像防火墙过滤器也可以应用于聚合以太网逻辑接口。有关详细信息,请参阅 了解 PE 路由器聚合以太网接口的第 2 层端口镜像。
如果在逻辑接口的输入和输出处同时应用了端口镜像防火墙过滤器,则每个数据包将镜像两个副本。为防止路由器或交换机将重复的数据包转发到同一目标,可以在第 2 层 数据包地址族的全局实例中启用第 2 层 端口镜像的“镜像一次”选项。
转发或泛洪到 VLAN 的数据包的镜像
要镜像转发至 VLAN 或泛洪至 VLAN 的第 2 层 流量,请将端口镜像防火墙过滤器应用于转转发表或泛洪表的输入。VLAN 转发表或泛洪表接收到且符合过滤器条件的任何数据包都将被镜像。
有关 VLAN 的详细信息,请参阅 第 2 层网桥域概述。有关 VLAN 中的泛洪行为的信息,请参阅 为充当交换机的桥接域配置第 2 层学习和转发。
在一个 VLAN 下的任何接口上配置端口镜像时,镜像数据包可以移动到位于不同 VLAN 上的外部分析器。
转发或泛洪至 VPLS 路由实例的数据包的镜像
要镜像转发至 VPLS 路由实例或泛洪到 VPLS 路由实例的第 2 层 流量,请将端口镜像防火墙过滤器应用于转转发表或泛洪表的输入。为 VPLS 路由实例转发表或泛洪表接收到且与过滤器条件匹配的任何数据包都将被镜像。
有关 VPLS 路由实例的更多信息,请参阅 配置 VPLS 路由实例 和 为桥接域和 VPLS 路由实例配置 VLAN 标识符。有关 VPLS 中的泛洪行为的信息,请参阅适用于 路由设备的 Junos OS VPN 库。
定义第 2 层 端口镜像防火墙过滤器
对于虚拟专用 LAN 服务 (VPLS) 流量(family ethernet-switchingfamily vpls或 )以及仅在 MX 系列路由器和 EX 系列交换机上具有家族的ccc第 2 层 VPN,您可以定义防火墙过滤器,该过滤器将第 2 层 端口镜像指定为在防火墙过滤器术语中配置的条件匹配时要执行的操作。
您可以通过以下方式使用第 2 层 端口镜像防火墙过滤器:
镜像在逻辑接口上接收或发送的数据包。
镜像转发或泛洪到 VLAN 的数据包。
将转发或泛洪的数据包镜像到 VPLS 路由实例。
要将隧道接口输入的数据包仅镜像到多个目标。
有关可在 MX 系列路由器和 EX 系列交换机上配置的三种类型的第 2 层端口镜像的摘要,请参阅第 2 层端口镜像类型的应用。
要使用第 2 层端口镜像操作定义防火墙过滤器:
为端口镜像配置与协议无关的防火墙过滤器
在配备 MPC 的 MX 系列路由器上,您可以配置防火墙过滤器,以在全局级别和实例级别镜像第 2 层和第 3 层数据包。在入口或出口配置端口镜像时,将复制进入或退出接口的数据包,并将副本发送到本地接口进行本地监控。
从 Junos OS 13.3R6 版开始,只有 MPC 接口支持 family any 进行端口镜像。DPC 接口不支持 family any。
通常,防火墙过滤器的配置使其根据接口上配置的家族镜像第 2 层或第 3 层数据包。但是,如果是集成路由和桥接 (IRB) 接口,则不会完全镜像第 2 层数据包,因为 IRB 接口配置为仅镜像第 3 层数据包。在此类接口上,您可以配置家族中的 any 防火墙过滤器和端口镜像参数,以确保数据包无论是第 2 层数据包还是第 3 层数据包都能完全镜像。
对于实例的端口镜像,您可以同时为同一实例配置一个或多个家族 inet,例如 、 inet6、 ccc和 vpls 。
如果采用第 2 层端口镜像,VLAN 标记、MPLS 报头将被保留,并且可以在出口处的镜像副本中看到。
对于 VLAN 标准化,系统会在入口处看到镜像数据包标准化之前的信息。同样,在出口时,将看到镜像数据包规范化后的信息。
开始配置端口镜像之前,必须配置有效的物理接口。
要为端口镜像配置与协议无关的防火墙过滤器:
示例:使用防火墙过滤器镜像员工 Web 流量
要求
此示例使用以下硬件和软件组件:
一台交换机
Junos 14.1X53-D20
概述
在此示例中, xe-0/0/0 用作 xe-0/0/6 员工计算机的连接。接口 xe-0/0/47 连接到运行分析仪应用程序的设备。
通常希望仅镜像某些流量,而不是镜像所有流量。这样可以更有效地利用带宽和硬件,并且由于这些资产的限制,这可能是必要的。此示例仅镜像从员工计算机发送到 Web 的流量。
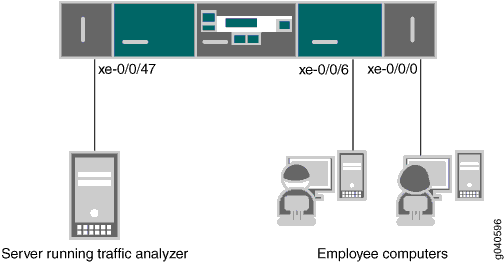
配置
要指定将镜像的唯一流量是员工发送到 Web 的流量,请执行本节中介绍的任务。要选择此流量进行镜像,请使用防火墙过滤器指定此流量并将其定向到端口镜像实例。
过程
CLI 快速配置
要快速配置发往 Web 的员工计算机流量的本地端口镜像,请复制以下命令并将其粘贴到交换机终端窗口中:
[edit]
 set forwarding-options port-mirroring family inet output interface xe-0/0/47.0 next-hop 192.0.2.100/24
 set firewall family inet filter watch-employee term employee-to-corp from destination-address 192.0.2.16/24
 set firewall family inet filter watch-employee term employee-to-corp from source-address 192.0.2.16/24
 set firewall family inet filter watch-employee term employee-to-corp then accept
 set firewall family inet filter watch-employee term employee-to-web from destination-port 80
 set firewall family inet filter watch-employee term employee-to-web then port-mirror
 set interfaces xe-0/0/0 unit 0 family address 192.0.1.1/24
 set interfaces xe-0/0/6 unit 0 family address 192.0.1.2/24
 set interfaces xe-0/0/47 unit 0 family address 192.0.1.3/24
 set interfaces xe-0/0/0 unit 0 family inet filter input watch-employee
 set interfaces xe-0/0/6 unit 0 family inet filter input watch-employee
ip-address EX9253 平台不支持以下set forwarding options port-mirroring family inet output命令。
分步程序
要配置从连接到员工计算机的两个端口将员工到 Web 流量的本地端口镜像:
配置端口镜像实例,包括输出接口和运行分析器应用作为下一跃点的设备的 IP 地址。(仅配置输出 — 输入来自滤波器。)还必须指定镜像用于 IPv4 流量 (
family inet)。[edit forwarding-options] user@switch# set forwarding-options port-mirroring family inet output interface xe-0/0/47.0 next-hop 192.0.2.100/28
配置一个名为
watch-employeeIPv4 (family inet) 防火墙过滤器的过滤器,其中包含一个术语,用于匹配发送到 Web 并将其发送到端口镜像实例的流量。发送到和从公司子网(目标地址或源地址)192.0.nn.nn/24到达的流量不需要复制,因此请先创建另一个术语来接受该流量,然后再到达向实例发送 Web 流量的术语:[edit firewall family inet] er@switch# set filter watch-employee term employee-to-corp from destination-address 192.0.nn.nn/24 user@switch# set filter watch-employee term employee-to-corp from source-address 192.0.nn.nn/24 user@switch# set filter watch-employee term employee-to-corp then accept user@switch# set filter watch-employee term employee-to-web from destination-port 80 user@switch# set filter watch-employee term employee-to-web then port-mirror
为连接到员工计算机和分析器的 IPv4 接口配置地址:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family inet address 192.0.1.1/24
user@switch# set xe-0/0/6 unit 0 family inet address 192.0.1.2/24
user@switch# set interfaces xe-0/0/47 unit 0 family address 192.0.1.3/24
将防火墙过滤器作为入口过滤器应用于相应的接口:
[edit interfaces]
user@switch# set xe-0/0/0 unit 0 family inet filter input watch-employee
user@switch# set xe-0/0/6 unit 0 family inet filter input watch-employee
结果
检查配置结果:
[edit]
user@switch# show
forwarding-options {
    port-mirroring {
            employee-web-monitor	{
                output {
                    ip-address 192.0.2.100.0;
                    }
                }
            }
        }
    }
}
...
firewall family inet {
    filter watch-employee {
        term employee-to-corp {
            from {
                destination-address 192.0.2.16/24;
                source-address 192.0.2.16/24;
            }
            then accept {
        }
        term employee-to-web {
            from {
                destination-port 80;
            }
            then port-mirror;
        }
    }
}
...
interfaces {
    xe-0/0/0 {
        unit 0 {
            family inet {
                filter {
                    input watch-employee;
                }
            }
        }
    }
    xe-0/0/6 {
        family inet {
            filter {
                input watch-employee;
            }
        }
    }
}
验证
验证分析器是否已正确创建
目的
验证是否已在交换机上创建了具有相应输入接口和相应输出接口的分析器。
行动
您可以使用命令 show forwarding-options port-mirroring 验证端口镜像分析器是否已按预期配置。
user@switch> show forwarding-options port-mirroring
Instance Name: &global_instance
  Instance Id: 1
  Input parameters:
    Rate                  : 1
    Run-length            : 0
    Maximum-packet-length : 0
  Output parameters:
    Family              State     Destination          Next-hop
    inet                up      xe-0/0/47.0          192.0.2.100
意义
此输出显示端口镜像实例的比率为 1(镜像每个数据包,默认设置)和镜像原始数据包的最大大小(0 表示整个数据包)。如果输出接口的状态为关闭或未配置输出接口,则 state 的值将为 down 并且不会对实例进行镜像编程。
PE 路由器或 PE 交换机逻辑接口的第 2 层 端口镜像
对于在服务提供商网络面向客户的边缘上配置为提供商边缘 (PE) 设备的路由器或交换机,您可以在以下入口点和出口点应用第 2 层 端口镜像 防火墙过滤器 ,以镜像路由器或交换机与客户边缘 (客户边缘)设备(通常也是路由器和以太网交换机)之间的流量。
表 1 介绍了将第 2 层 端口镜像防火墙过滤器应用于配置为 PE 设备的路由器或交换机的方法。
应用点 |
镜像范围 |
注释 |
配置详细信息 |
|---|---|---|---|
入口面向客户的逻辑 接口 |
这些数据包源自服务提供商客户的网络,首先发送到客户边缘设备,然后发送到 PE 设备旁边。 |
您还可以在客户边缘设备和 PE 设备之间为 VPLS 路由实例配置聚合以太网接口。流量在聚合接口中的所有链路上实现负载均衡。 在聚合以太网接口上收到的流量将根据对目标 MAC (DMAC) 地址的查找通过其他接口进行转发:
|
请参阅将 第 2 层端口镜像应用于逻辑接口。 有关 VPLS 路由实例的更多信息,请参阅 配置 VPLS 路由实例 和 为桥接域和 VPLS 路由实例配置 VLAN 标识符。 |
出口面向客户的逻辑 接口 |
由 PE 设备转发到另一个 PE 设备的单播数据包。 注意: 如果将端口镜像过滤器应用于 逻辑接口的输出,则仅镜像单播数据包。要镜像组播、未知单播和广播数据包,请将过滤器应用于 VLAN 或 VPLS 路由实例泛洪表的输入。 |
请参阅将 第 2 层端口镜像应用于逻辑接口。 |
|
输入到 VLAN 转发表 或泛洪 表 |
转发从客户边缘设备发送到 VLAN 的流量或泛洪流量。 |
转发和泛洪流量通常由广播数据包、组播数据包、目标 MAC 地址未知的单播数据包或 DMAC 路由表中带有 MAC 条目的数据包组成。 |
请参阅将 第 2 层端口镜像应用于转发或泛洪至桥接域的流量。有关 VPLS 中的泛洪行为的信息,请参阅适用于 路由设备的 Junos OS VPN 库。 |
VPLS 路由 实例转发表 或泛洪 表的输入 |
转发从 客户边缘 设备发送到 VPLS 路由实例的流量或泛洪流量。 |
请参阅将 第 2 层端口镜像应用于转发或泛洪至 VPLS 路由实例的流量。有关 VPLS 中的泛洪行为的信息,请参阅适用于 路由设备的 Junos OS VPN 库。 |
PE 路由器或 PE 交换机聚合以太网接口的第 2 层 端口镜像
聚合以太网接口是一种虚拟聚合链路,由一组速度相同且在全双工链路连接模式下运行的物理接口组成。您可以为 VPLS 路由实例在客户边缘设备和 PE 设备之间配置聚合以太网接口。流量在聚合接口中的所有链路上实现负载均衡。如果聚合接口中的一个或多个链路发生故障,流量将切换至其余链路。
您可以将第 2 层 端口镜像 防火墙过滤器 应用于聚合以太网接口,以便在父接口上配置 端口镜像 。但是,如果任何子接口绑定到不同的第 2 层 端口镜像实例,则在子接口上收到的数据包将镜像到其各自端口镜像实例指定的目标。因此,多个子接口可以将数据包镜像到多个目标。
例如,假设父聚合以太网接口实例 ae0 有两个子接口:
xe-2/0/0xe-3/1/2
假设 上的 ae0 这些子接口绑定到两个不同的第 2 层 端口镜像实例:
pm_instance_A— 第 2 层 端口镜像的命名实例,绑定到子接口xe-2/0/0。pm_instance_B— 第 2 层 端口镜像的命名实例,绑定到子接口xe-3/1/2。
现在假设您将第 2 层 端口镜像防火墙过滤器应用于(聚合以太网接口实例0上的逻辑单元0)发送的ae0.0第 2 层流量。这将启用 上的端口镜像ae0.0,这对处理在指定了第 2 层 端口镜像属性的子接口上接收的流量具有以下效果:
接收
xe-2/0/0到的数据包将镜像到端口镜像实例pm_instance_A中配置的输出接口。接收
xe-3/1/2.0到的数据包将镜像到端口镜像实例pm_instance_B中配置的输出接口。
由于可以pm_instance_B指定不同的数据包选择属性或镜像目标属性,因此pm_instance_A接收到的数据包xe-2/0/0xe-3/1/2.0可以将不同的数据包镜像到不同的目标。
将第 2 层 端口镜像应用于逻辑接口
您可以将第 2 层 端口镜像防火墙过滤器应用于逻辑接口(包括聚合以太网逻辑接口)的输入或输出。仅镜像过滤器操作指定的地址类型家族的数据包。
开始之前,请完成以下任务:
定义要应用于逻辑接口输入或逻辑接口输出的第 2 层 端口镜像防火墙过滤器。有关详细信息,请参阅 定义第 2 层端口镜像防火墙过滤器。
注意:此配置任务显示两个第 2 层 端口镜像防火墙过滤器:一个过滤器应用于逻辑接口入口流量,一个过滤器应用于逻辑接口出口流量。
要将第 2 层 端口镜像防火墙过滤器应用于输入或输出逻辑接口:
通过聚合以太网使用多路分离逻辑接口对家族 CCC 流量应用第 2 层端口镜像
本主题提供的指南和步骤可帮助您设置多路分离逻辑接口,从而节省在 AE 捆绑包中使用成员物理接口的费用。
准则
我们将指出特定于通过聚合以太网接口配置多路分离逻辑接口的配置元素。
-
配置家族
ccc-
端口镜像配置
edit forwarding-options port mirroring family -
防火墙过滤器配置
edit firewall family -
位于
edit interfaces demux0 unit 0 family
-
-
确保防火墙过滤器和端口镜像的家族配置 (1) 相同或 (2) 在同一层次结构中。
-
您可以通过接口
ae配置多路分离接口,用于全局端口镜像和端口镜像实例。 -
对于防火墙过滤器,除了用作
ccc家族之外:-
用作
port-mirror过滤器的操作。 -
在多路分离接口上应用过滤器。
-
- 使用
underlying-interface语句将接口配置ae为多路分离逻辑接口的底层接口,如下所示:set interfaces demux0 unit 0 demux-options underlying-interface ae0
配置示例
下面是一个稀疏配置,我们只是想向您展示上述准则在示例配置中的应用方式。
set interfaces xe-0/0/2:0 gigether-options 802.3ad ae0
set interfaces xe-0/0/2:1 gigether-options 802.3ad ae1
set interfaces xe-0/0/2:2 encapsulation ethernet-bridge
set interfaces xe-0/0/2:2 unit 0 family bridge
set interfaces xe-0/0/2:3 encapsulation ethernet-bridge
set interfaces xe-0/0/2:3 unit 0 family bridge
set interfaces ae0 flexible-vlan-tagging
set interfaces ae0 encapsulation flexible-ethernet-services
set interfaces ae1 flexible-vlan-tagging
set interfaces ae1 encapsulation flexible-ethernet-services
set interfaces demux0 unit 0 encapsulation vlan-ccc
set interfaces demux0 unit 0 vlan-id 300
set interfaces demux0 unit 0 demux-options underlying-interface ae0
set interfaces demux0 unit 0 family ccc filter input port-mirror
set interfaces demux0 unit 1 encapsulation vlan-ccc
set interfaces demux0 unit 1 vlan-id 300
set interfaces demux0 unit 1 demux-options underlying-interface ae1
set interfaces demux0 unit 1 family ccc
set forwarding-options port-mirroring input rate 1
set forwarding-options port-mirroring family ccc output interface xe-0/0/2:3.0
set firewall family ccc filter port-mirror term term1 then count Counter1
set firewall family ccc filter port-mirror term term1 then port-mirror
set protocols l2circuit local-switching interface demux0.0 end-interface interface demux0.1
set protocols mpls interface demux0.0
set protocols mpls interface demux0.1
set bridge-domains br1 interface xe-0/0/2:0.0
set bridge-domains br1 interface xe-0/0/2:3.0
set bridge-domains br1 interface xe-0/0/2:1.0
set bridge-domains br2 vlan-id 300
将第 2 层端口镜像应用于转发或泛洪至桥接域的流量
您可以将第 2 层 端口镜像防火墙过滤器应用于转发或泛洪至桥接域的流量。仅对指定家族类型并转发或泛洪至该网桥域的数据包进行镜像。
开始之前,请完成以下任务:
定义要应用于转发至桥接域或泛洪至桥接域的流量的第 2 层 端口镜像防火墙过滤器。有关详细信息,请参阅 定义第 2 层端口镜像防火墙过滤器。
注意:此配置任务显示两个Layer_2端口镜像防火墙过滤器:一个过滤器应用于桥接域转发表入口流量,另一个过滤器应用于桥接域泛洪表入口流量。
要将第 2 层 端口镜像防火墙过滤器应用于桥接域的转发表或泛洪表,请执行以下操作:
将第 2 层端口镜像应用于转发或泛洪至 VPLS 路由实例的流量
您可以将第 2 层 端口镜像防火墙过滤器应用于转发或泛洪至 VPLS 路由实例的流量。仅镜像指定家族类型并转发或泛洪至该 VPLS 路由实例的数据包。
开始之前,请完成以下任务:
定义要应用于转发到 VPLS 路由实例或泛洪到 VLAN 的流量的第 2 层 端口镜像防火墙过滤器。有关详细信息,请参阅 定义第 2 层端口镜像防火墙过滤器。
注意:此配置任务显示两个Layer_2端口镜像防火墙过滤器:一个过滤器应用于 VPLS 路由实例转发表入口流量,另一个过滤器应用于 VPLS 路由实例泛洪表入口流量。
要将第 2 层 端口镜像防火墙过滤器应用于 VPLS 路由实例的转发表或泛洪表,请执行以下操作:
将第 2 层端口镜像应用于转发或泛洪至 VLAN 的流量
您可以将第 2 层 端口镜像防火墙过滤器应用于转发或泛洪到 VLAN 的流量。仅镜像指定家族类型并转发或泛洪至该 VLAN 的数据包。
开始之前,请完成以下任务:
定义要应用于转发到 VLAN 或泛洪到 VLAN 的流量的第 2 层 端口镜像防火墙过滤器。有关详细信息,请参阅 定义第 2 层端口镜像防火墙过滤器。
注意:此配置任务显示两个Layer_2端口镜像防火墙过滤器:一个过滤器应用于 VLAN 转发表入口流量,另一个过滤器应用于 VLAN 泛滥表入口流量。
要将第 2 层 端口镜像防火墙过滤器应用于 VLAN 的转发表或泛洪表,请执行以下操作:
示例:逻辑接口上的第 2 层 端口镜像
以下步骤描述了一个示例,其中使用全局端口镜像实例和端口镜像防火墙过滤器为逻辑接口输入配置第 2 层 端口镜像。
配置包含外部数据包分析器的 VLAN example-bd-with-analyzer 和包含要镜像的第 2 层 流量的源和目标的 VLAN example-bd-with-traffic:
[edit]
bridge-domains {
    example-bd-with-analyzer { # Contains an external traffic analyzer
        vlan-id 1000;
        interface ge-2/0/0.0; # External analyzer
    }
    example-bd-with-traffic { # Contains traffic input and output interfaces
        vlan-id 1000;
        interface ge-2/0/6.0; # Traffic input port
        interface ge-3/0/1.2; # Traffic output port
    }
}
假设逻辑接口 ge-2/0/0.0 与要接收端口镜像数据包的外部流量分析器相关联。假设逻辑接口 ge-2/0/6.0 和 ge-3/0/1.2 将分别是流量输入和输出端口。
为全局实例配置第 2 层 端口镜像,端口镜像目的是与外部分析器关联的 VLAN 接口(VLAN 上的逻辑接口 ge-2/0/0.0 example-bd-with-analyzer)。请务必启用允许将过滤器应用于此端口镜像目标的选项:
[edit] forwarding-options { port-mirroring { input { rate 10; run-length 5; } family ethernet-switching { output { interface ge-2/0/0.0; # Mirror packets to the external analyzer no-filter-check; # Allow filters on the mirror destination interface } } } }input层次结构级别的[edit forwarding-options port-mirroring]语句指定采样每隔十个数据包开始一次,并且将对所选前五个数据包中的每一个进行镜像。output层次结构级别的[edit forwarding-options port-mirroring family ethernet-switching]语句用于指定桥接环境中第 2 层 数据包的输出镜像接口:与外部数据包分析器关联的逻辑接口 ge-2/0/0.0 被配置为端口镜像目标。
optional
no-filter-check语句允许在此目标接口上配置过滤器。
配置第 2 层 端口镜像防火墙过滤器 example-bridge-pm-filter:
[edit]
firewall {
    family ethernet-switching {
        filter example-bridge-pm-filter {
            term example-filter-terms {
                then {
                    accept;
                    port-mirror;
                }
            }
        }
    }
}
将此防火墙过滤器应用于桥接环境中流量的逻辑接口输入或输出时,将根据为第 2 层 端口镜像全局实例配置的输入数据包采样属性和镜像目标属性执行第 2 层 端口镜像。由于此防火墙过滤器配置了单个默认过滤器操作 accept,因此 输入 属性(速率 = 10 和 运行长度 = 5)选择的所有数据包都与此过滤器匹配。
配置逻辑接口:
[edit]
interfaces {
    ge-2/0/0 { # Define the interface to the external analyzer
        encapsulation ethernet-bridge;
        unit 0 {
            family ethernet-switching;
        }
    }
    ge-2/0/6 { # Define the traffic input port
        flexible-vlan-tagging;
        encapsulation extended-vlan-bridge;
        unit 0 {
            vlan-id 100;
            family ethernet-switching {
                filter {
                    input example-bridge-pm-filter; # Apply the port-mirroring firewall filter
                }
            }
        }
    }
    ge-3/0/1 { # Define the traffic output port
        flexible-vlan-tagging;
        encapsulation extended-vlan-bridge;
        unit 2 {
            vlan-tags outer 10 inner 20;
            family ethernet-switching;
        }
    }
}
端口镜像防火墙过滤器 example-bridge-pm-filter 评估在 VLAN 上的逻辑接口 ge-2/0/6.0 上 example-bd-with-traffic 接收的数据包。防火墙过滤器根据防火墙过滤器本身中配置的过滤操作,以及在全局端口镜像实例中配置的输入数据包采样属性和镜像目标属性,对输入流量进行操作:
在 ge-2/0/6.0 接收到的所有数据包都将转发至其位于逻辑接口 ge-3/0/1.2 的(假定)正常目标。
对于每 10 个输入数据包,所选内容中前 5 个数据包的副本就会被转发至其他 VLAN 中逻辑接口 ge-0/0/0.0 的外部分析器,例如 bd-with-analyzer。
如果将端口镜像防火墙过滤器 example-bridge-pm-filter 配置为采取 丢弃 操作而不是 接受 操作,则所有原始数据包都将被丢弃,同时使用全局端口镜像 输入 属性选择的数据包的副本将发送到外部分析器。
示例:第 2 层 VPN 的第 2 层 端口镜像
以下示例并非完整配置,但显示了使用 家族 ccc 在 L2VPN 上配置端口镜像所需的所有步骤。
配置包含外部数据包分析器的 VLAN port-mirror-bd:
[edit]
vlans {
    port-mirror-vlan { # Contains an external traffic analyzer
        interface ge-2/2/9.0; # External analyzer
    }
}
配置第 2 层 VPN CCC 以连接逻辑接口 ge-2/0/1.0 和逻辑接口 ge-2/0/1.1:
[edit]
protocols {
    mpls {
        interface all;
    }
    connections {
        interface-switch if_switch {
            interface ge-2/0/1.0;
            interface ge-2/0/1.1;
        }
    }
}
为全局实例配置第 2 层 端口镜像,端口镜像目的是与外部分析器关联的 VLAN 接口(VLAN 上的逻辑接口 ge-2/2/9.0 example-bd-with-analyzer):
[edit] forwarding-options { port-mirroring { input { rate 1; maximum-packet-length 200; } family ccc { output { interface ge-2/2/9.0; # Mirror packets to the external analyzer } } instance { inst1 { input { rate 1; maximum-packet-length 300; } family ccc { output { interface ge-2/2/9.0; } { } } } }定义家族 CCC 的第 2 层 端口镜像防火墙过滤器pm_filter_ccc:
[edit]
firewall {
    family ccc {
        filter pm_filter_ccc {
            term pm {
                then port-mirror;
            }
        }
    }
}
将端口镜像实例应用于机箱:
[edit]
chassis {
    fpc 2 {
        port-mirror-instance inst1;
    }
}
为 VLAN 配置接口 ge-2/2/9 ,并配置接口 ge-2/0/1 以便使用 pm_filter_ccc 防火墙过滤器进行端口镜像:
[edit]
interfaces {
    ge-2/2/9 {
        encapsulation ethernet-bridge;
        unit 0 {
            family ethernet-switching;
        }
    }
    ge-2/0/1 {
        vlan-tagging;
        encapsulation extended-vlan-ccc;
        unit 0 {
            vlan-id 10;
            family ccc {
                filter {
                    input pm_filter_ccc;
                }
            }
        }
        unit 1 {
            vlan-id 20;
            family ccc {
                filter {
                    output pm_filter_ccc;
                }
            }
        }
    }
}
示例:使用 LAG 链路的第 2 层 VPN 的第 2 层 端口镜像
以下示例并非完整配置,但显示了使用 家族 ccc 和聚合以太网链路在 L2VPN 上配置端口镜像所需的所有步骤。
配置包含外部数据包分析器的 VLAN port_mirror_bd:
[edit]
vlans {
    port_mirror_vlan { # Contains an external traffic analyzer
        interface ge-2/2/8.0; # External analyzer
    }
}
配置第 2 层 VPN CCC 以连接接口 ae0.0 和接口 ae0.1:
[edit]
protocols {
    mpls {
        interface all;
    }
    connections {
        interface-switch if_switch {
            interface ae0.0;
            interface ae0.1;
        }
    }
}
为全局实例配置第 2 层 端口镜像,端口镜像目的是与外部分析器关联的 VLAN 接口(VLAN example_bd_with_analyzer 上的逻辑接口 ge-2/2/9.0):
[edit] forwarding-options { port-mirroring { input { rate 1; maximum-packet-length 200; } family ccc { output { interface ge-2/2/8.0; # Mirror packets to the external analyzer } } instance { pm_instance_1 { input { rate 1; maximum-packet-length 300; } family ccc { output { interface ge-2/2/8.0; } { } } } }为家族 ccc 配置防火墙过滤器pm_ccc:
[edit]
firewall {
    family ccc {
        filter pm_ccc {
            term pm {
                then port-mirror;
            }
        }
    }
}
将聚合以太网接口和端口镜像实例应用到机箱:
[edit]
chassis {
    aggregated-devices {
        ethernet {
            device-count 10;
        }
    }
    fpc 2 {
        port-mirror-instance pm_instance_1;
    }
}
使用 pm_ccc 过滤器配置接口 ae0 和 ge-2/0/2(用于聚合以太网)和 ge-2/2/8(用于端口镜像):
[edit]
interfaces {
    ae0 {
        vlan-tagging;
        encapsulation extended-vlan-ccc;
        unit 0 {
            vlan-id 10;
            family ccc {
                filter {
                    input pm_ccc;
                }
            }
        }
        unit 1 {
            vlan-id 20;
            family ccc {
                filter {
                    output pm_ccc;
                }
            }
        }
    }
    ge-2/0/2 {
        gigether-options {
            802.3ad ae0;
        }
    }
    ge-2/2/8 {
        encapsulation ethernet-bridge;
        unit 0 {
            family ethernet-switching;
        }
    }
}
变更历史表
是否支持某项功能取决于您使用的平台和版本。使用 功能资源管理器 确定您的平台是否支持某个功能。
family any 进行端口镜像。