本页内容
CCC、TCC 和基于 MPLS 的以太网配置
TCC 和 2.5 层交换概述
转换交叉连接 (TCC) 允许您在各种第 2 层协议或电路之间转发流量。它与其前身 CCC 类似。但是,尽管 CCC 要求路由器两端使用相同的第 2 层封装(例如,点对点协议 [PPP] 或帧中继到帧中继),但 TCC 允许您互换连接不同类型的第 2 层协议。借助 TCC,可以进行 PPP 到 ATM 和以太网到帧中继交叉连接等组合。此外,TCC 还可用于创建第 2.5 层 VPN 和第 2.5 层电路。
考虑一个示例拓扑(图 1),您可以在其中使用瞻博网络路由器路由器 B 作为 TCC 接口,在路由器 A 和路由器 C 之间配置全双工第 2.5 层转换交叉连接。在此拓扑中,路由器 B 从从路由器 A 传入的帧中去除所有 PPP 封装数据,并在将帧发送至路由器 C 之前添加 ATM 封装数据。所有第 2 层协商都在互连路由器(路由器 B)处终止。
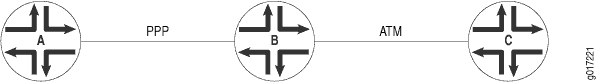
TCC 功能不同于标准第 2 层交换。TCC 仅交换第 2 层报头。不执行其他处理,如标头校验和、生存时间 (TTL) 递减或协议处理。目前,IPv4、ISO 和 MPLS 支持 TCC。
以太网 TCC 仅在承载 IPv4 流量的接口上受支持。对于 8 端口、12 端口和 48 端口快速以太网 PIC,不支持 TCC 和扩展 VLAN CCC。对于 4 端口千兆以太网 PIC,不支持扩展 VLAN CCC 和扩展 VLAN TCC。
配置 VLAN TCC 封装
VLAN TCC 封装允许电路在转发路径的任一端使用不同的介质。VLAN TCC 封装仅支持 TPID 0x8100。您必须在逻辑接口和物理接口层次结构级别包含配置语句。
从 Junos OS 20.1R1 版开始,聚合以太网接口支持 VLAN 转换交叉连接 (TCC) 封装。要配置 VLAN TCC 封装,必须具有支持 VLAN TCC 封装的硬件的聚合以太网的成员链路。
MX 系列路由器不会对 VLAN TCC 封装支持的硬件的聚合接口的成员链路执行任何外部提交检查。
要配置 VLAN TCC 封装,请包含该 encapsulation 语句并指定选项 vlan-tcc :
[edit interfaces interface-name unit logical-unit-number]
encapsulation vlan-tcc;
您可以在以下层级包含此语句:
-
[edit interfaces interface-name unit logical-unit-number ] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number]
此外,通过包含 and remote 语proxy句来配置逻辑接口:
proxy {
    inet-address;
}
remote {
    (inet-address | mac-address);
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces interface-name unit logical-unit-number family tcc] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family tcc]
代理地址是 TCC 路由器充当代理的非以太网 TCC 邻接方的 IP 地址。
远程地址是远程路由器的 IP 或 MAC 地址。该 remote 语句提供从 TCC 交换路由器到以太网邻接方的 ARP 功能。MAC 地址是以太网邻接方的第 2 层物理地址。
在逻辑接口上配置 VLAN TCC 封装时,还必须在物理接口上指定灵活的以太网服务。要指定灵活以太网服务,请在层次结构级别包含encapsulation[edit interfaces interface-name]该语句并指定以下flexible-ethernet-services选项:
[edit interfaces interface-name]
encapsulation flexible-ethernet-services;
扩展 VLAN TCC 封装支持 TPID、0x8100 和 0x9901。扩展 VLAN TCC 在物理接口级别指定。配置后,该接口上的所有设备都必须使用 VLAN TCC 封装,并且不需要对逻辑接口进行显式配置。
启用了 VLAN 标记的 1 端口千兆以太网、2 端口千兆以太网和 4 端口快速以太网 PIC 可以使用 VLAN TCC 封装。要在物理接口上配置封装,请在层次结构级别包含encapsulation[edit interfaces interface-name]该语句并指定以下extended-vlan-tcc选项:
[edit interfaces interface-name]
encapsulation extended-vlan-tcc;
对于 VLAN TCC 封装,从 1 到 1024 的所有 VLAN ID 都有效。VLAN ID 0 保留用于标记帧的优先级。
4 端口千兆以太网 PIC 不支持扩展 VLAN TCC。
配置 TCC 接换
要在两个路由器(A 和 C)之间配置全双工第 2.5 层转换交叉连接,可以将瞻博网络路由器(路由器 B)配置为 TCC 接口。以太网 TCC 封装可提供用于互连 IP 流量的以太网广域电路。考虑 图 2 中的拓扑结构,其中路由器 A 到路由器 B 电路为 PPP,路由器 B 到路由器 C 电路接受携带标准 TPID 值的数据包。
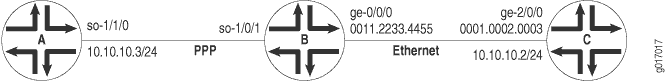 的示例拓扑
如果流量从路由器 A 流向路由器 C,则 Junos OS 会从传入数据包中去除所有 PPP 封装数据,并在转发数据包之前添加以太网封装数据。如果流量从路由器 C 流向路由器 A,则 Junos OS 会从传入数据包中去除所有以太网封装数据,并在转发数据包之前添加 PPP 封装数据。
要将路由器配置为转换交叉连接接口,请执行以下操作:
要验证 TCC 连接,请在 TCC 路由器上使用 show connections 命令。
CCC 概述
电路交叉连接 (CCC) 允许您在两个电路之间配置透明连接,其中电路可以是帧中继数据链路连接标识符 (DLCI)、异步传输模式 (ATM) 虚拟电路 (VC)、点对点协议 (PPP) 接口、思科高级数据链路控制 (HDLC) 接口或 MPLS 标签交换路径 (LSP)。使用 CCC,来自源电路的数据包被传送到目标电路,最多更改第 2 层地址。不执行其他处理,如标头校验和、生存时间 (TTL) 递减或协议处理。
QFX10000 系列交换机不支持 ATM 虚拟电路。
CCC 电路分为两类: 逻辑接口,包括 DLCI、VC、虚拟局域网 (VLAN) ID、PPP 和 Cisco HDLC 接口以及 LSP。这两种电路类别提供三种类型的交叉连接:
-
2 层交换 — 逻辑接口之间的交叉连接可提供本质上的第 2 层交换功能。您连接的接口必须是相同类型的接口。
-
MPLS 隧道 — 接口和 LSP 之间的交叉连接允许您通过创建使用 LSP 作为管道的 MPLS 隧道,连接两个相同类型的远程接口电路。
-
LSP 拼接 — LSP 之间的交叉连接提供了一种将两个标签交换路径“拼接”在一起的方法,包括属于两个不同流量工程数据库区域的路径。
对于 2 层交换和 MPLS 隧道,交叉连接是双向的,因此在第一个接口上收到的数据包将传出第二个接口,在第二个接口上收到的数据包由第一个接口传出。对于 LSP 拼接,交叉连接是单向的。
了解运营商间 VPN
VPN 服务提供商的客户可能是最终客户的服务提供商。以下是两种主要类型的运营商至载波 VPN(如 RFC 4364 中所述):
-
作为客户的互联网服务提供商 — VPN 客户是使用 VPN 服务提供商的网络连接其地理上不同的区域网络的 ISP。客户无需在其区域网络中配置 MPLS。
-
VPN 服务提供商作为客户 — VPN 客户本身就是向其客户提供 VPN 服务的 VPN 服务提供商。运营商的 VPN 服务客户依靠骨干 VPN 服务提供商来实现站点间连接。客户 VPN 服务提供商必须在其区域网络中运行 MPLS。
图 3 展示了用于运营商间 VPN 服务的网络架构。
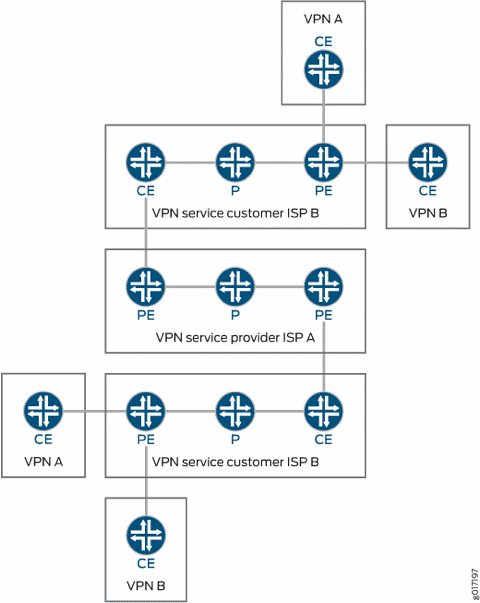
本主题涵盖以下内容:
作为客户的互联网服务提供商
在这种类型的载波至载波 VPN 配置中,ISP A 将其网络配置为向 ISP B 提供互联网服务。ISP B 向需要互联网服务的客户提供连接,但实际互联网服务由 ISP A 提供。
这种类型的载波至载波 VPN 配置具有以下特征:
-
载波至载波 VPN 服务客户 (ISP B) 无需在其网络上配置 MPLS。
-
载波至载波 VPN 服务提供商 (ISP A) 必须在其网络上配置 MPLS。
-
还必须在运营商的 VPN 服务客户和运营商的运营商的 VPN 服务提供商网络中连接在一起的客户边缘路由器和 PE 路由器上配置MPLS。
作为客户的 VPN 服务提供商
VPN 服务提供商的客户本身就是 VPN 服务提供商。在这种类型的配置(也称为分层 VPN 或递归 VPN)中,客户 VPN 服务提供商的 VPN-IPv4 路由被视为外部路由,并且骨干 VPN 服务提供商不会将其导入其 VRF 表中。骨干 VPN 服务提供商仅将客户 VPN 服务提供商的内部路由导入其 VRF 表中。
表 1 显示了跨运营商和运营商间 VPN 之间的异同。
|
功能 |
ISP 客户 |
VPN 服务提供商客户 |
|---|---|---|
|
客户边缘设备 |
AS 边界路由器 |
PE 路由器 |
|
IBGP 会话 |
承载 IPv4 路由 |
携带带有关联标签的外部 VPN-IPv4 路由 |
|
客户网络内的转发 |
MPLS 可选 |
需要 MPLS |
从 Junos OS 17.1R1 版开始,QFX10000 交换机支持客户 VPN 服务。
了解提供商间和运营商间 VPN
所有提供商间和运营商的运营商 VPN 都有以下特征:
-
每个提供商间或运营商的运营商 VPN 客户都必须区分内部和外部客户路由。
-
内部客户路由必须由 VPN 服务提供商在其 PE 路由器中维护。
-
外部客户路由仅由客户的路由平台承载,而不由 VPN 服务提供商的路由平台承载。
提供商间 VPN 和运营商间 VPN 之间的主要区别在于客户站点属于同一 AS 还是属于单独的 AS:
-
提供商间 VPN — 客户站点属于不同的 AS。您需要配置 EBGP 来交换客户的外部路由。
-
了解运营商间 VPN — 客户站点属于同一个 AS。您需要配置 IBGP 来交换客户的外部路由。
通常,VPN 层次结构中的每个服务提供商都需要在其 P 路由器中维护自己的内部路由,并在其 PE 路由器中维护其客户的内部路由。通过递归应用此规则,可以创建 VPN 层次结构。
以下是特定于提供商间和运营商间 VPN 的 PE 路由器类型的定义:
-
AS 边界路由器位于 AS 边界,负责处理离开和进入 AS 的流量。
-
终端 PE 路由器是客户 VPN 中的 PE 路由器;它连接到最终客户站点的客户边缘路由器。
配置 BGP 以收集提供商间和运营商间 VPN 统计信息
您可以配置 BGP 来收集提供商间和运营商间 VPN 的流量统计数据。
要配置 BGP 以收集提供商间和运营商间 VPN 的流量统计信息,请包含以下 traffic-statistics 语句:
traffic-statistics {
    file filename <world-readable | no-world-readable>;
    interval seconds;
}
有关可包含此语句的层次结构级别列表,请参阅此语句的摘要部分。
提供商间和运营商间 VPN 的流量统计信息仅适用于 IPv4。不支持 IPv6。
如果未指定文件名,则不会将统计信息写入文件。但是,如果已将语句包含在 traffic-statistics BGP 配置中,则统计信息仍然可用,可通过 show bgp group traffic-statistics group-name 命令进行访问。
要单独考虑来自每个客户的流量,必须为同一前缀向不同组中的对等路由器播发单独的标签。要启用单独的流量计费,您需要在每个 BGP 组的配置中包含该 per-group-label 语句。通过包含此语句,可以收集并显示统计信息,以说明指定 BGP 组的对等方发送的流量。
如果在 [edit protocols bgp family inet] 层次结构级别配置该语句,而不是为特定的 BGP 组配置,则流量统计信息将与使用 traffic-statistics 该语句配置但未使用该语句配置 per-group-label 的所有 BGP 组共享。
要单独考虑来自每个客户的流量,请在每个 BGP 组的配置中包含该 per-group-label 语句:
per-group-label;
有关可包含此语句的层次结构级别列表,请参阅此语句的摘要部分。
下面显示了流量统计信息文件的输出示例:
Dec 19 10:39:54 Statistics for BGP group ext2 (Index 1) NLRI inet-labeled-unicast
Dec 19 10:39:54  FEC               Packets         Bytes   EgressAS   FECLabel
Dec 19 10:39:54 10.255.245.55            0             0          I     100160
Dec 19 10:39:54 10.255.245.57            0             0          I     100112
Dec 19 10:39:54 192.0.2.1                0             0         25     100080
Dec 19 10:39:54 192.0.2.2                0             0         25     100080
Dec 19 10:39:54 192.0.2.3              109          9592         25     100048
Dec 19 10:39:54 192.0.2.4              109          9592         25     100048
Dec 19 10:39:54 192.168.25.0             0             0          I     100064
Dec 19 10:39:54  Dec 19 10:39:54, read statistics for 5 FECs in 00:00:00 seconds (10 queries) for BGP group ext2 (Index 1) NLRI inet-labeled-unicast
使用第 2 层电路配置基于 MPLS 的 VLAN CCC
您可以将 802.1Q VLAN 配置为交换机上基于 MPLS 的第 2 层电路,从而利用第 2 层技术将多个客户站点互连。
本主题介绍如何在标记 VLAN 接口(802.1Q VLAN)上使用电路交叉连接 (CCC) 在 MPLS 网络中配置提供商边缘 (PE) 交换机,而非简单接口。
无需对 MPLS 网络中的现有提供商交换机进行任何更改即可支持此类配置。有关配置提供商交换机的信息,请参阅 在提供商交换机上配置 MPLS。
您可以通过 CCC 发送任何类型的流量,包括由其他供应商的设备生成的非标准网桥协议数据单元 (BPDU)。
如果将物理接口配置为 VLAN 标记并使用 vlan-ccc 封装,则无法将与 inet 系列相关联的逻辑接口配置。这样做可能会导致逻辑接口丢包。
要配置具有 VLAN CCC 和基于 MPLS 的第 2 层电路的 PE 交换机:
完成一台 PE 交换机的配置后,请按照相同的过程配置另一台 PE 交换机。
对于 EX 系列交换机,您必须为另一台 PE 交换机使用相同类型的交换机。
伪线客户端逻辑接口传输侧的 VLAN CCC 封装概述
目前,Junos OS 不允许在同一伪线客户端物理接口下的多个逻辑接口上配置相同的 VLAN ID。为了支持 vlan-ccc 在提供商边缘 (PE) 设备上的传输伪线服务 (PS) 接口上进行封装,此限制已移除,您可以在多个逻辑接口上配置相同的 VLAN ID。
在传输 PS 接口上进行配置 vlan-ccc 的主要原因是与网络中现有接入和聚合设备的互操作性。目前,Junos OS 支持 ethernet-ccc 在传输 PS 接口上进行封装。通常,在建立伪线连接时,接入设备会启动基于 VLAN 的伪线(也称为 VLAN 标记模式),并且 PE 路由器会将以太网模式 VLAN 信号回传至接入设备。要建立此类伪线连接,可以使用 ignore-encapsulation-mismatch 该语句。但是,Junos OS 设备(访问设备)可能不支持该 ignore-encapsulation-mismatch 语句,因此,不会形成伪线连接。当接入设备不支持该 ignore-encapsulation-mismatch 语句时,您可以在节点之间进行配置 vlan-ccc 以形成伪线连接。
转发数据路径不会随着传输 PS 接口上的新 vlan-ccc 封装而更改,其行为与在传输 PS 接口上配置封装时 ethernet-ccc 的行为类似。传输 PS 接口可以封装或解封装 WAN 端口上传输或接收的数据包上的外部第 2 层标头和 MPLS 标头。数据包的内部以太网或 VLAN 标头在伪线客户端服务逻辑接口上进行处理。您必须使用适当的 VLAN ID 或 VLAN 标记配置伪线客户端服务逻辑接口。
以下部分提供了有关来自接入节点和聚合节点的伪线配置的详细信息以及示例配置。
从接入节点进行伪线配置
这些伪线是使用接入节点中的 VLAN 进行设置的,用于连接到接入上配置的第 2 层电路上的客户设备,以及带有客户 VLAN (C-VLAN) 的 PE 路由器。PE 路由器上的入口流量(来自接入节点端)是单个 VLAN 标记的(内部以太网标头),因此服务逻辑接口必须配置与连接到接入节点的 C-VLAN ID 对应的相同 VLAN ID。
图 4 提供了来自接入节点(接入节点)的传输 PS 接口的详细信息。
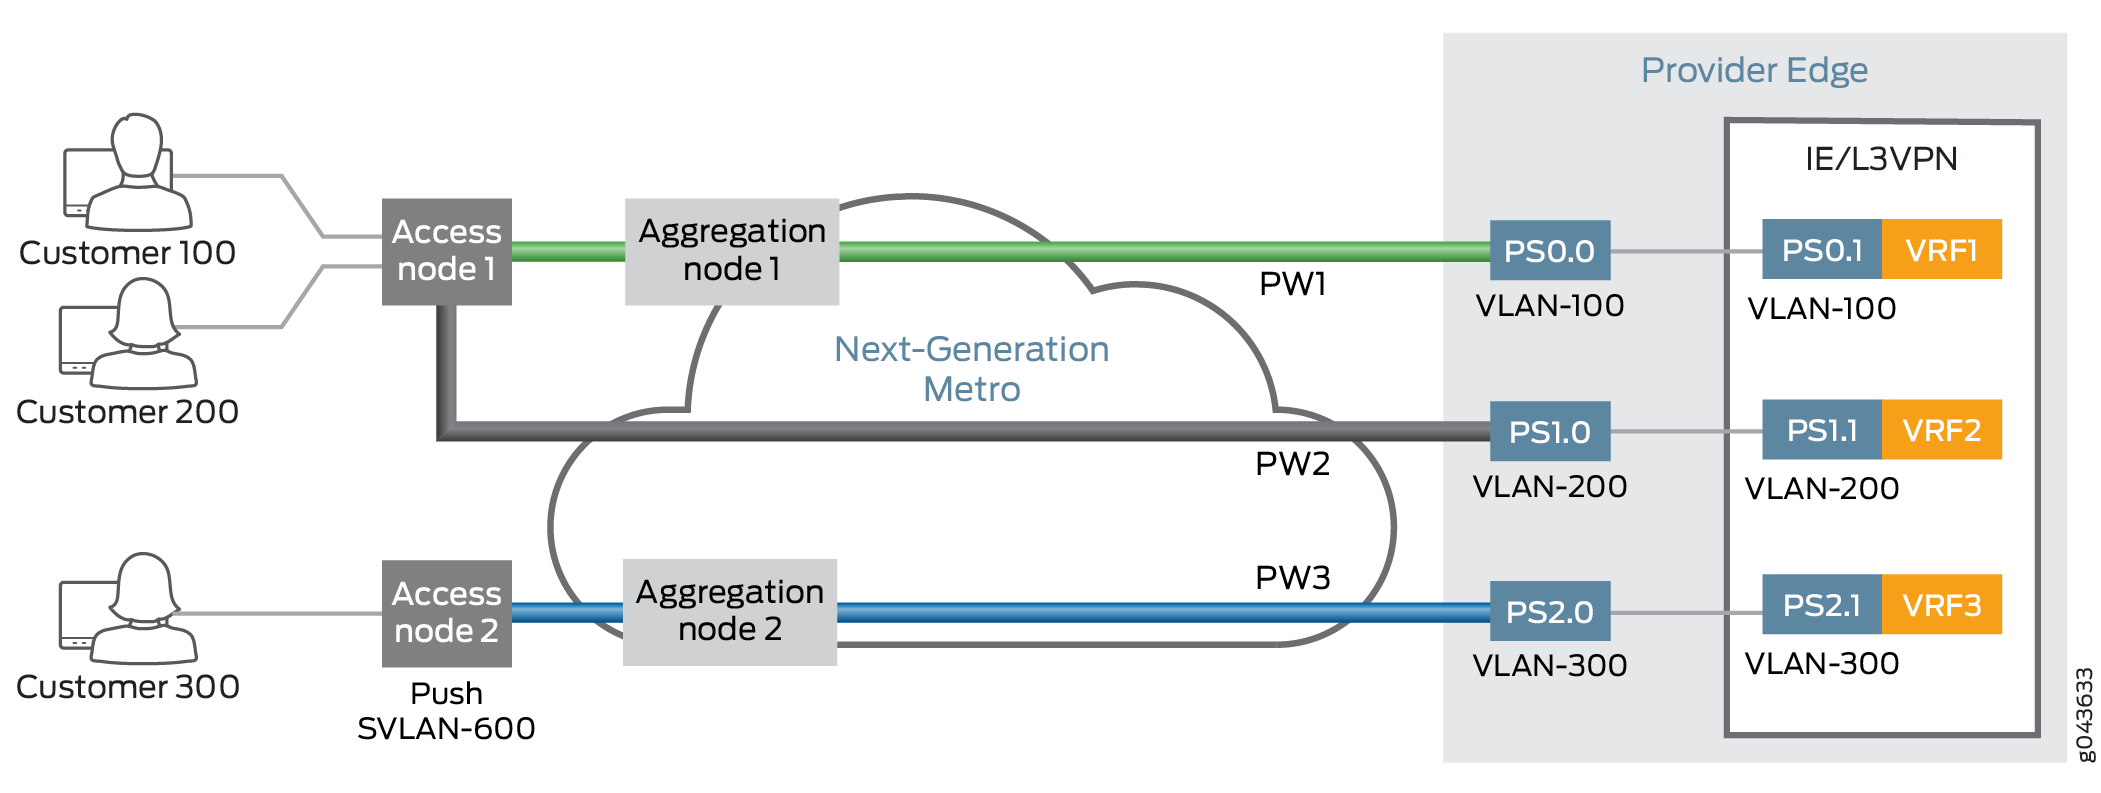 的伪线客户端传输逻辑接口
以下示例显示了如何从接入节点在 PE 路由器上配置伪线客户端逻辑接口配置:
interfaces {
    ps0 {
        anchor-point lt-3;
        unit 0 {
            encapsulation VLAN-ccc;
            VLAN ID 100;
        }
        unit 1 {
            VLAN ID 100;
            family inet;
        }
    }
}
来自聚合节点的伪线配置
在这种情况下,聚合节点将处理堆叠 VLAN(也称为 Q-in-Q)。伪线源自聚合节点,在 PE 路由器上终止。聚合节点推送服务 VLAN (S-VLAN) 标记,PE 路由器应在两个 VLAN 标记上运行:外部 VLAN 标记对应于 S-VLAN,内部 VLAN 标记对应于 C-VLAN。在 PE 路由器的传输 PS 接口上配置的 VLAN ID 必须与 S-VLAN 的 VLAN 标记匹配。在伪线客户端服务逻辑接口上,外部 VLAN 标记必须配置为与 S-VLAN 匹配,内部 VLAN 标记必须配置为与 C-VLAN 匹配。
图 5 提供了来自聚合节点的传输 PS 接口的详细信息。
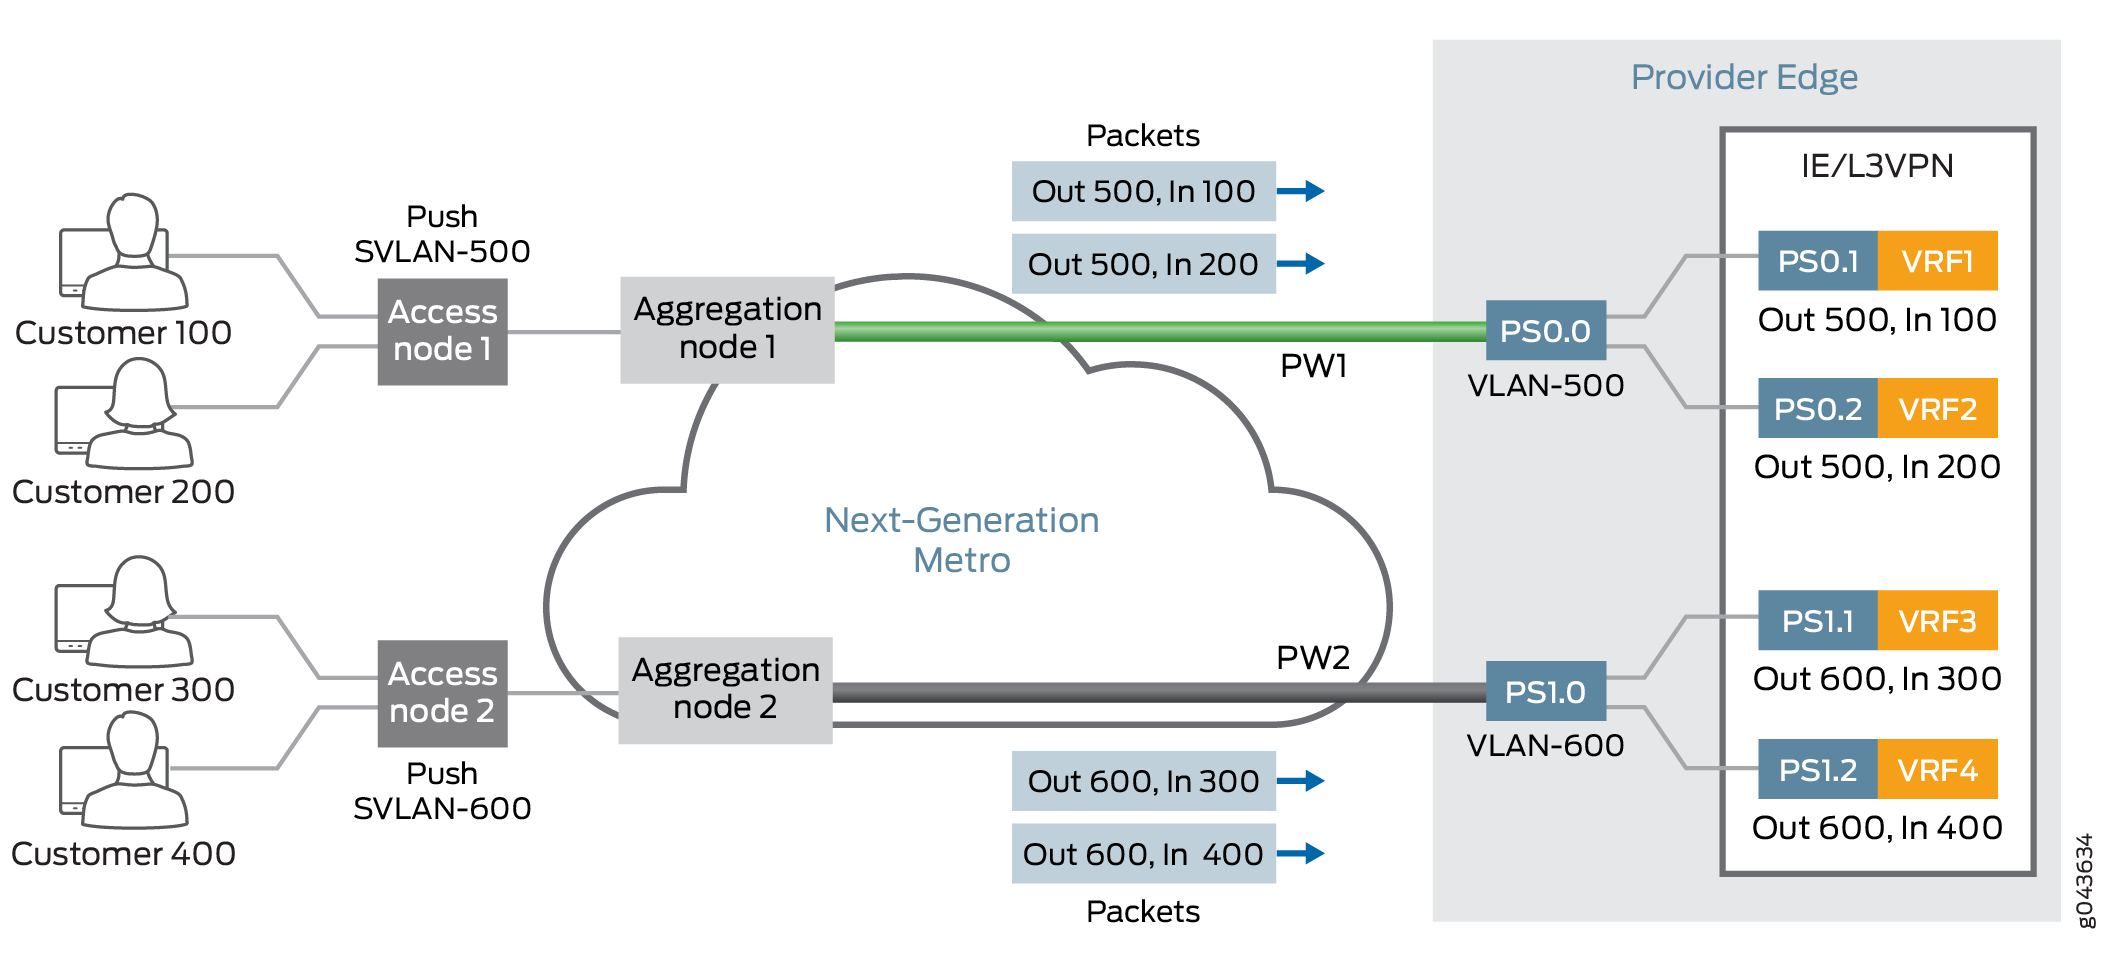 的伪线客户端传输逻辑接口
以下示例显示了如何从聚合节点在 PE 路由器上配置伪线客户端逻辑接口配置:
interfaces {
    ps0 {
        anchor-point lt-3;
        unit 0 {
            encapsulation VLAN-ccc;
            VLAN ID 500;
        }
        unit 1 {
            VLAN tags  {
                outer 500;
                inner 100;
            }
        }
        unit 2 {
            VLAN tags  {
                outer 500;
                inner 200;
            }
        }
    }
}
传输非标准 BPDU
CCC 协议(以及第 2 层电路和第 2 层 VPN)配置可以传输由其他供应商设备生成的非标准网桥协议数据单元 (BPDU)。这是所有受支持的 PIC 上的默认行为,无需额外配置。
M320 和 T Series 路由器支持以下 PIC:
-
1 端口千兆以太网 PIC
-
2 端口千兆以太网 PIC
-
4 端口千兆以太网 PIC
-
10 端口千兆以太网 PIC
TCC 概述
转换交叉连接 (TCC) 是一种交换概念,您可以使用它在各种第 2 层协议或电路之间建立互连。它类似于CCC。但是,CCC 要求瞻博网络路由器的每一端都有相同的第 2 层封装(如 PPP 到 PPP 或帧中继到帧中继),而 TCC 允许您互换连接不同类型的第 2 层协议。使用 TCC 时,可以进行 PPP 到 ATM(参见 图 6)和以太网到帧中继连接等组合。
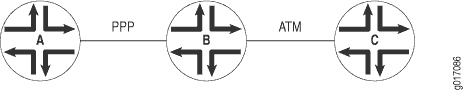
可通过 TCC 互连的第 2 层电路和封装类型包括:
-
以太网
-
扩展 VLAN
-
公私合作
-
HDLC
-
ATM
-
帧中继
TCC的工作原理是在帧进入路由器时移除第2层报头,并在帧离开路由器之前在帧上添加不同的第2层报头。在 图 6 中,PPP 封装已从到达路由器 B 的帧中剥离,并在帧发送至路由器 C 之前添加 ATM 封装。
请注意,所有控制流量都将在互连路由器(路由器 B)处终止。流量控制器的示例包括用于 PPP 的链路控制协议 (LCP) 和网络控制协议 (NCP)、用于 HDLC 的激活以及用于帧中继的本地管理接口 (LMI)。
TCC 功能不同于标准第 2 层交换。TCC 仅交换第 2 层报头。不执行其他处理,如标头校验和、TTL 递减或协议处理。TCC 仅支持 IPv4。
TCC 以太网接口上的地址解析协议 (APR) 数据包监管对于 10.4 及更高版本有效。
您可以为接换和第 2 层 VPN 配置 TCC。有关将 TCC 用于虚拟专用网络 (VPN) 的详细信息,请参阅适用于路由 设备的 Junos OS VPN 库。
定义交换交叉连接的连接
要配置 2 层交换交叉连接,请定义两个电路之间的连接。在充当交换机的路由器( 第 2 层交换电路交叉连接中的路由器 B)上进行配置。该连接将接口从电路的源连接到通向电路目标的接口。指定接口名称时,请包含与逻辑单元编号对应的名称的逻辑部分。交叉连接是双向的,因此在第一个接口上收到的数据包从第二个接口传输出去,在第二个接口上收到的数据包从第一个接口发出。
使用以下 connection 配置语句定义 CCC 连接中两个电路之间的连接:
[edit protocols]
connections {
remote-interface-switch connection-name {
interface interface-name.unit-number;
}
lsp-switch connection-name {
transmit-lsp lsp-number;
receive-lsp lsp-number;
}
}
有关配置语句的更多信息connection,请参阅连接(电路)。
使用 CCC 配置第 2 层交换交叉连接
2 层交换交叉连接连接逻辑接口,形成本质上的第 2 层交换。您连接的接口必须是相同类型的接口。
图 7 展示了 2 层交换交叉连接。在此拓扑中,路由器 A 和路由器 C 与路由器 B(瞻博网络路由器)具有帧中继连接。电路交叉连接 (CCC) 允许您将路由器 B 配置为充当帧中继(第 2 层)交换机。
要将路由器 B 配置为帧中继交换机,请配置一条从路由器 A 到路由器 C 的电路,该电路通过路由器 B,从而有效地将路由器 B 配置为相对于这些路由器的帧中继交换机。此配置允许路由器 B 在路由器 A 和路由器 C 之间透明地交换数据包(帧),而不考虑数据包的内容或第 3 层协议。路由器 B 执行的唯一处理是将 DLCI 600 转换为 750。
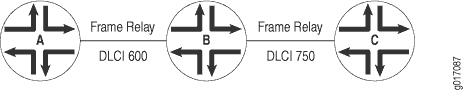
例如,如果路由器 A 到路由器 B 和路由器 B 到路由器 C 的电路是 PPP,则链路控制协议和网络控制协议将在路由器 A 和路由器 C 之间进行交换。路由器 B 透明地处理这些消息,允许路由器 A 和路由器 C 使用路由器 B 可能不支持的各种 PPP 选项(例如标头或地址压缩和身份验证)。同样,路由器 A 和路由器 C 交换激活状态,提供电路到电路的连接状态。
您可以在 PPP、Cisco HDLC、帧中继、以太网和 ATM 电路上配置第 2 层交换交叉连接。在单个交叉连接中,只能连接类似的接口。
要配置 2 层交换交叉连接,您必须在充当交换机的路由器上配置以下内容( 图 7 中的路由器 B):
- 为第 2 层交换交叉连接配置 CCC 封装
- 为第 2 层交换交叉连接配置 CCC 连接
- 为第 2 层交换交叉连接配置 MPLS
- 示例:配置第 2 层交换交叉连接
- 在 ACX5440 上配置第 2 层交换交叉连接
为第 2 层交换交叉连接配置 CCC 封装
要配置第 2 层交换交叉连接,请在充当交换机的路由器上配置 CCC 封装( 图 7 中的路由器 B)。
无法在 CCC 接口上配置族;也就是说,您不能在层次结构级别包含[edit interfaces interface-name unit logical-unit-number]该family语句。
有关配置 2 层交换交叉连接封装的说明,请参阅以下部分:
- 为第 2 层交换交叉连接配置 ATM 封装
- 为第 2 层交换交叉连接配置以太网封装
- 为第 2 层交换交叉连接配置以太网 VLAN 封装
- 为第 2 层交换交叉连接配置聚合以太网封装
- 为第 2 层交换交叉连接配置帧中继封装
- 为第 2 层交换交叉连接配置 PPP 和 Cisco HDLC 封装
为第 2 层交换交叉连接配置 ATM 封装
对于 ATM 电路,请在配置虚拟电路 (VC) 时指定封装。通过添加以下语句,将每个 VC 配置为电路或常规逻辑接口:
at-fpc/pic/port {
    atm-options {
        vpi vpi-identifier maximum-vcs maximum-vcs;
    }
    unit logical-unit-number {
        encapsulation encapsulation-type;
        point-to-point; # Default interface type
        vci vpi-identifier.vci-identifier;
    }
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces] -
[edit logical-systems logical-system-name interfaces]
为第 2 层交换交叉连接配置以太网封装
对于以太网电路,请在语句中encapsulation指定ethernet-ccc。此语句配置整个物理设备。要使这些电路正常工作,您还必须配置一个逻辑接口(单元 0)。
使用标准标记协议标识符 (TPID) 标记的以太网接口可以使用以太网 CCC 封装。在 M Series 多服务边缘路由器上(M320 除外),单端口千兆以太网、双端口千兆以太网、四端口千兆以太网和四端口快速以太网 PIC 可以使用以太网 CCC 封装。在 T Series 核心路由器和 M320 路由器上,FPC2 中安装的单端口千兆以太网和双端口千兆以太网 PIC 可以使用以太网 CCC 封装。使用此封装类型时,只能配置家族 ccc 。
fe-fpc/pic/port {
    encapsulation ethernet-ccc;
    unit 0;
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces] -
[edit logical-systems logical-system-name interfaces]
为第 2 层交换交叉连接配置以太网 VLAN 封装
以太网虚拟 LAN (VLAN) 电路可以使用 或 extended-vlan-ccc 封装进行配置vlan-ccc。如果在物理接口上配置extended-vlan-ccc封装,则无法在逻辑接口上配置家族inet。只允许家庭。ccc如果在物理接口上配置vlan-ccc封装,则逻辑接口上支持 和inetccc家族。VLAN 模式下的以太网接口可以有多个逻辑接口。
对于封装类型 vlan-ccc,512 到 4094 的 VLAN ID 将保留给 CCC VLAN。对于 extended-vlan-ccc 封装类型,所有 VLAN ID 1 及以上均有效。VLAN ID 0 保留用于标记帧的优先级。
一些供应商使用专有的 TPID 0x9100 和 0x9901 将带有 VLAN 标记的数据包封装到 VLAN-CCC 隧道中,以便对地理位置分离的城域以太网进行互连。通过配置 extended-vlan-ccc 封装类型,瞻博网络路由器可以接受所有三个 TPID(0x8100、0x9100 和 0x9901)。
使用封装配置以太网 VLAN 电路 vlan-ccc ,如下所示:
interfaces {
    type-fpc/pic/port {
        vlan-tagging;
        encapsulation vlan-ccc;
        unit logical-unit-number {
            encapsulation vlan-ccc;
            vlan-id vlan-id;
        }
    }
}
您可以在以下层级配置这些语句:
-
[edit interfaces] -
[edit logical-systems logical-system-name interfaces]
使用 extended-vlan-ccc encapsulation 语句配置以太网 VLAN 电路,如下所示:
interfaces {
    type-fpc/pic/port {
        vlan-tagging;
        encapsulation extended-vlan-ccc;
        unit logical-unit-number {
            vlan-id vlan-id;
            family ccc;
        }
    }
}
您可以在以下层级配置这些语句:
-
[edit interfaces] -
[edit logical-systems logical-system-name interfaces]
无论将封装配置为 vlan-ccc extended-vlan-ccc还是 ,都必须通过包含 vlan-tagging 该语句来启用 VLAN 标记。
为第 2 层交换交叉连接配置聚合以太网封装
您可以为 CCC 连接和第 2 层虚拟专用网络 (VPN) 配置聚合以太网接口。
配置了 VLAN 标记的聚合以太网接口可以配置多个逻辑接口。唯一可用于聚合以太网逻辑接口的封装是 vlan-ccc。配置该 vlan-id 语句时,VLAN ID 仅限于 512 到 4094。
如果配置了不带 VLAN 标记的聚合以太网接口,只能使用封装进行 ethernet-ccc 配置。接收到的所有未标记以太网数据包将根据 CCC 参数进行转发。
要为 CCC 连接配置聚合以太网接口,请在层次结构级别包含[edit interfaces]该ae0语句:
[edit interfaces]
ae0 {
    encapsulation (ethernet-ccc | extended-vlan-ccc | vlan-ccc);
    vlan-tagging;
    aggregated-ether-options {
        minimum-links links;
        link-speed speed;
    }
    unit logical-unit-number {
        encapsulation vlan-ccc;
        vlan-id identifier;
        family ccc;
    }
}
通过聚合以太网接口配置 CCC 连接时,请注意以下限制:
-
如果在子链路之间配置了负载平衡,请注意,在子链路之间分配数据包会使用不同的散列密钥。标准聚合接口配置了家族 inet。IP 版本 4 (IPv4) 散列密钥(基于第 3 层信息)用于在子链路之间分配数据包。通过聚合以太网接口进行的 CCC 连接会改为配置家族 CCC。代替 IPv4 散列密钥,使用 MPLS 散列密钥(基于目标媒体访问控制 [MAC] 地址)在子链路之间分配数据包。
-
12 端口快速以太网 PIC 和 48 端口快速以太网 PIC 不支持扩展 vlan-ccc 封装。
-
当聚合接口配置为 VLAN(使用 vlan-ccc 封装)时,Junos OS 不支持链路聚合控制协议 (LACP)。只有当聚合接口配置了 ethernet-ccc 封装时,才能配置 LACP。
有关如何配置聚合以太网接口的详细信息,请参阅适用于 路由设备的 Junos OS 网络接口库。
为第 2 层交换交叉连接配置帧中继封装
对于帧中继电路,请在配置 DLCI 时指定封装。将每个 DLCI 配置为电路或常规逻辑接口。常规接口的 DLCI 必须为 1 到 511。对于 CCC 接口,必须是 512 到 4094。
interfaces {
    type-fpc/pic/port {
        unit logical-unit-number {
            dlci dlci-identifier;
            encapsulation encapsulation-type;
            point-to-point; # Default interface type
        }
    }
}
您可以在以下层级配置这些语句:
-
[edit interfaces] -
[edit logical-systems logical-system-name interfaces]
为第 2 层交换交叉连接配置 PPP 和 Cisco HDLC 封装
对于 PPP 和 Cisco HDLC 电路,请在语句中 encapsulation 指定封装。此语句配置整个物理设备。要让这些电路正常工作,您必须配置一个逻辑接口(单元 0)。
interfaces type-fpc/pic/port {
    encapsulation encapsulation-type;
    unit 0;
}
您可以在以下层级配置这些语句:
-
[edit interfaces type-fpc/pic/port] -
[edit logical-systems logical-system-name interfaces type-fpc/pic/port]
为第 2 层交换交叉连接配置 CCC 连接
要配置 2 层交换交叉连接,请通过包含 interface-switch 语句来定义两个电路之间的连接。在充当交换机的路由器( 图 7 中的路由器 B)上配置此连接。该连接从电路源的接口连接到通向电路目标的接口。指定接口名称时,请包含名称的逻辑部分,该部分与逻辑单元编号对应。交叉连接是双向的,因此第一个接口上收到的数据包会传出第二个接口,而第二个接口上收到的数据包会传出第一个接口。
interface-switch connection-name {
    interface interface-name.unit-number;
    interface interface-name.unit-number;
}
您可以在以下层级包含此语句:
-
[edit protocols connections] -
[edit logical-systems logical-system-name protocols connections]
为第 2 层交换交叉连接配置 MPLS
要使 2 层交换交叉连接正常工作,您必须至少包含以下语句,从而在路由器上启用 MPLS。此最小配置可在逻辑接口上启用 MPLS,以便进行交换交叉连接。
包括以下 family mpls 语句:
family mpls;
您可以在以下层级配置此语句:
-
[edit interfaces interface-name unit logical-unit-number] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number]
然后,您可以在 MPLS 协议配置中指定以下逻辑接口:
mpls {
    interface interface-name; # Required to enable MPLS on the interface
}
您可以在以下层级配置这些语句:
-
[edit protocols] -
[edit logical-systems logical-system-name protocols]
示例:配置第 2 层交换交叉连接
使用瞻博网络路由器路由器 B 作为虚拟交换机,在路由器 A 和路由器 C 之间配置全双工2 层交换交叉连接。参见 图 8 和 图 9 中的拓扑结构。
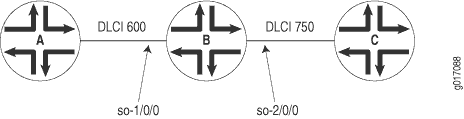 的拓扑结构
[edit]
interfaces {
    so-1/0/0 {
        encapsulation frame-relay-ccc;
        unit 1 {
            point-to-point;
            encapsulation frame-relay-ccc;
            dlci 600;
        }
    }
    so-2/0/0 {
        encapsulation frame-relay-ccc;
        unit 2 {
            point-to-point;
            encapsulation frame-relay-ccc;
            dlci 750;
        }
    }
}
protocols {
    connections {
        interface-switch router-a-to-router-c {
            interface so-1/0/0.1;
            interface so-2/0/0.2;
        }
    }
    mpls {
        interface all;
    }
}
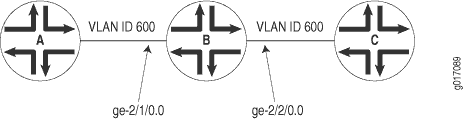 的示例拓扑
[edit]
interfaces {
    ge-2/1/0 {
        vlan-tagging;
        encapsulation vlan-ccc;
        unit 0 {
            encapsulation vlan-ccc;
            vlan-id 600;
        }
    }
    ge-2/2/0 {
        vlan-tagging;
        encapsulation vlan-ccc;
        unit 0 {
            encapsulation vlan-ccc;
            vlan-id 600;
        }
        unit 1 {
            family inet {
                vlan-id 1;
                address 10.9.200.1/24;
            }
        }
    }
}
protocols {
    mpls {
        interface all;
    }
    connections {
        interface-switch layer2-sw {
            interface ge-2/1/0.0;
            interface ge-2/2/0.0;
        }
    }
}
在 ACX5440 上配置第 2 层交换交叉连接
从 Junos OS 19.3R1 版开始,您可以使用某些型号在 ACX5448 设备上进行交叉连接,并提供第 2 层本地交换功能。借助此支持,您可以提供 EVP 和以太网虚拟专用线路 (EVPL) 服务。
支持使用以下转发模型的本地交换:
-
VLAN-CCC(逻辑接口级本地交换),无需任何映射。
-
VLAN-CCC(逻辑接口级本地交换),并使用以下 VLAN 映射:
-
推送 0x8100.pushVLAN(QinQ 类型)
-
交换 0x8100.swapVLAN
-
-
聚合以太网 (AE) 静态接口。
-
具有 LACP 的 AE 接口,负载均衡所有活动模式。
-
AE 或 LAG 接口(一个非 AE 接口和另一个 AE 接口)的本地交换终端接口支持。
-
本地交换将两个接口均作为 AE 或 LAG 接口。
要在 ACX5448 设备上启用第 2 层本地交换,可以将现有的第 2 层电路配置语句使用。例如,
[edit protocols l2circuit]
local-switching {
    interface interface1 {
        end-interface interface3;
        ignore-encapsulation-mismatch;
        ignore-mtu-mismatch;
    }
}
使用 CCC 配置 MPLS LSP 隧道交叉连接
接口和 LSP 之间的 MPLS 隧道交叉连接允许您通过创建使用 LSP 作为管道的 MPLS 隧道,连接两个相同类型的远程接口电路。 图 10 中的拓扑显示了 MPLS LSP 隧道交叉连接。在此拓扑中,两个独立的网络(在本例中为 ATM 接入网络)通过 IP 主干连接。CCC 允许您在两个域之间建立 LSP 隧道。借助 LSP 隧道,您可以使用 MPLS LSP 将 ATM 流量从一个网络通过 SONET 主干网隧道到第二个网络。
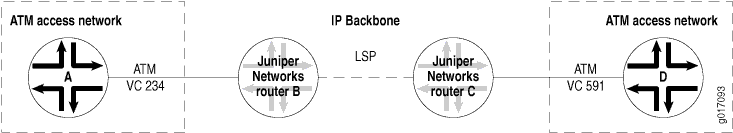
当来自路由器 A (VC 234) 的流量到达路由器 B 时,该流量将被封装并放入 LSP 中,该 LSP 通过主干网发送至路由器 C。在路由器 C 处,标签将被移除,数据包被放置在 ATM 永久虚拟电路 (PVC) (VC 591) 上并发送至路由器 D。同样,来自路由器 D (VC 591) 的流量通过 LSP 发送到路由器 B,然后在 VC 234 上发送到路由器 A。
您可以在 PPP、Cisco HDLC、帧中继和 ATM 电路上配置 LSP 隧道交叉连接。在单个交叉连接中,只能连接类似的接口。
使用 MPLS 隧道交叉连接支持 IS-IS 时,除了与所连接技术相关的链路级开销外,还必须确保 LSP 的最大传输单元 (MTU) 至少可容纳 1492 个八位字节的 IS-IS 协议数据单元 (PDU)。
要使隧道交叉连接正常工作,边缘路由器( 图 11 中的路由器 A 和 D)上的 IS-IS 帧大小必须小于 LSP 的 MTU。
帧大小值不包括帧检查序列 (FCS) 或分隔标志。
要确定支持 IS-IS 所需的 LSP MTU,请使用以下计算:
IS-IS MTU (minimum 1492, default 1497) + frame overhead + 4 (MPLS shim header) = Minimum LSP MTU
成帧开销因所使用的封装而异。下面列出了各种封装的 IS-IS 封装开销值:
-
ATM
-
AAL5 多路复用 - 8 字节 (RFC 1483)
-
VC 多路复用 - 0 字节
-
-
帧中继
-
多协议 - 2 字节(RFC 1490 和 2427)
-
VC 多路复用 - 0 字节
-
-
HDLC — 4 字节
-
PPP — 4 字节
-
VLAN - 21 字节 (802.3/LLC)
要使 IS-IS 通过 VLAN-CCC 工作,LSP 的 MTU 必须至少为 1513 字节(对于 1497 字节 PDU,则必须为 1518)。如果将快速以太网 MTU 的大小增加到默认值 1500 字节以上,则可能需要在介于中间的设备上显式配置巨型帧。
要修改 MTU,请在层次结构级别配置[edit interfaces interface-name unit logical-unit-number encapsulation family]逻辑接口家族时包含该mtu语句。有关设置 MTU 的详细信息,请参阅路由设备的 Junos OS 网络接口库。
要配置 LSP 隧道交叉连接,您必须在域间路由器( 图 11 中的路由器 B)上配置以下内容:
为 LSP 隧道交叉连接配置 CCC 封装
要配置 LSP 隧道交叉连接,您必须在入口和出口路由器(路由器 B 和路由器 C,如 图 11 中所示)上配置 CCC 封装。
无法在 CCC 接口上配置族;也就是说,您不能在层次结构级别包含[edit interfaces interface-name unit logical-unit-number]该family语句。
对于 PPP 或 Cisco HDLC 电路,请包含 encapsulation 该语句以配置整个物理设备。要使这些电路正常工作,您必须在接口上配置逻辑单元 0。
type-fpc/pic/port {
    encapsulation (ppp-ccc | cisco-hdlc-ccc);
    unit 0;
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces] -
[edit logical-systems logical-system-name interfaces]
对于 ATM 电路,请在配置 VC 时通过包含以下语句来指定封装。对于每个 VC,您可以配置它是电路还是常规逻辑接口。
at-fpc/pic/port {
    atm-options {
        vpi vpi-identifier maximum-vcs maximum-vcs;
    }
    unit logical-unit-number {
        point-to-point; # Default interface type
        encapsulation atm-ccc-vc-mux;
        vci vpi-identifier.vci-identifier;
    }
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces] -
[edit logical-systems logical-system-name interfaces]
对于帧中继电路,请在配置 DLCI 时包含以下语句以指定封装。对于每个 DLCI,您可以配置它是电路还是常规逻辑接口。常规接口的 DLCI 必须在 1 到 511 的范围内。对于 CCC 接口,必须在 512 到 1022 的范围内。
type-fpc/pic/port {
    encapsulation frame-relay-ccc;
    unit logical-unit-number {
        point-to-point; # default interface type
        encapsulation frame-relay-ccc;
        dlci dlci-identifier;
    }
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces] -
[edit logical-systems logical-system-name interfaces]
有关该 encapsulation 语句的详细信息,请参阅适用于 路由设备的 Junos OS 网络接口库。
为 LSP 隧道交叉连接配置 CCC 连接
要配置 LSP 隧道交叉连接,请包含以下 remote-interface-switch 语句来定义入口和出口路由器上两个电路(分别为图 11 中的路由器 B 和路由器 C)之间的连接。该连接将来自电路源的接口或 LSP 连接到通向电路目标的接口或 LSP。指定接口名称时,请包含名称的逻辑部分,该部分与逻辑单元编号对应。要使交叉连接为双向,您必须在两台路由器上配置交叉连接。
remote-interface-switch connection-name {
    interface interface-name.unit-number;
    transmit-lsp label-switched-path;
    receive-lsp label-switched-path;
}
您可以在以下层次结构级别包含这些语句:
-
[edit protocols connections] -
[edit logical-systems logical-system-name protocols connections]
示例:配置 LSP 隧道交叉连接
配置从路由器 A 到路由器 D 的全双工 MPLS LSP 隧道交叉连接,通过路由器 B 和路由器 C。参见 图 11 中的拓扑结构。
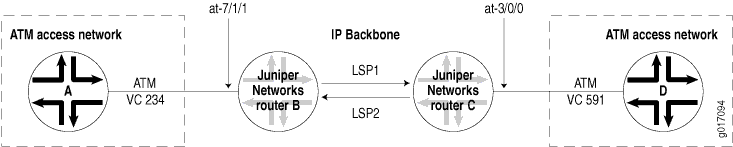 拓扑示例
在路由器 B 上:
[edit]
interfaces {
    at-7/1/1 {
        atm-options {
            vpi 1 maximum-vcs 600;
        }
        unit 1 {
            point-to-point; # default interface type
            encapsulation atm-ccc-vc-mux;
            vci 1.234;
        }
    }
}
protocols {
    connections {
        remote-interface-switch router-b-to-router-c {
            interface at-7/1/1.1;
            transmit-lsp lsp1;
            receive-lsp lsp2;
        }
    }
}
在路由器 C 上:
[edit]
interfaces {
    at-3/0/0 {
        atm-options {
            vpi 2 maximum-vcs 600;
        }
        unit 2 {
            point-to-point; # default interface type
            encapsulation atm-ccc-vc-mux;
            vci 2.591;
        }
    }
}
protocols {
    connections {
        remote-interface-switch router-b-to-router-c {
            interface at-3/0/0.2;
            transmit-lsp lsp2;
            receive-lsp lsp1;
        }
    }
}
配置 TCC
本节介绍如何配置转换交叉连接 (TCC)。
要配置 TCC,您必须在充当交换机的路由器上执行以下任务:
配置第 2 层交换 TCC 的封装
要配置第 2 层交换 TCC,请在充当交换机的路由器的所需接口上指定 TCC 封装。
无法在 TCC 或 CCC 接口上配置标准协议家族。CCC 接口上只允许使用 CCC 家族,TCC 接口上只允许 TCC 家族。
对于以太网电路和以太网扩展 VLAN 电路,还必须配置地址解析协议 (ARP)。请参阅 为以太网配置 ARP 和以太网扩展 VLAN 封装。
- 为第 2 层交换 TCC 配置 PPP 和 Cisco HDLC 封装
- 为第 2 层交换 TCC 配置 ATM 封装
- 为第 2 层交换 TCC 配置帧中继封装
- 为第 2 层交换 TCC 配置以太网封装
- 为第 2 层交换 TCC 配置以太网扩展 VLAN 封装
- 为以太网和以太网扩展 VLAN 封装配置 ARP
为第 2 层交换 TCC 配置 PPP 和 Cisco HDLC 封装
对于 PPP 和 Cisco HDLC 电路,请通过为语句指定适当的值 encapsulation 来配置整个物理设备的封装类型。要使这些电路正常工作,还必须配置逻辑接口 unit 0。
encapsulation (ppp-tcc | cisco-hdlc-tcc);
unit 0{...}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces interface-name] -
[edit logical-systems logical-system-name interfaces interface-name]
为第 2 层交换 TCC 配置 ATM 封装
对于 ATM 电路,通过在虚拟电路 (VC) 配置中为语句指定适当的值 encapsulation 来配置封装类型。指定每个 VC 是电路还是常规逻辑接口。
atm-options {
    vpi vpi-identifier maximum-vcs maximum-vcs;
}
unit logical-unit-number {
    encapsulation (atm-tcc-vc-mux | atm-tcc-snap);
    point-to-point;
    vci vpi-identifier.vci-identifier;
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces at-fpc/pic/port] -
[edit logical-systems logical-system-name interfaces at-fpc/pic/port]
为第 2 层交换 TCC 配置帧中继封装
对于帧中继电路,请在配置数据链路连接标识符 (DLCI) 时指定语句值frame-relay-tccencapsulation来配置封装类型。您可以将每个 DLCI 配置为一个电路或一个常规逻辑接口。常规接口的 DLCI 必须在 1 到 511 的范围内,但对于 TCC 和 CCC 接口,DLCI 必须在 512 到 1022 的范围内。
encapsulation frame-relay-tcc;
unit logical-unit-number {
    dlci dlci-identifier;
    encapsulation frame-relay-tcc;
    point-to-point;
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces interface-name] -
[edit logical-systems logical-system-name interfaces interface-name]
为第 2 层交换 TCC 配置以太网封装
对于以太网 TCC 电路,通过指定语句的encapsulation值ethernet-tcc来配置整个物理设备的封装类型。
您还必须在 或 [edit logical-systems logical-system-name interfaces interface-name unit unit-number family tcc] 层级为[edit interfaces interface-name unit unit-number family tcc]远程地址和代理地址指定静态值。
远程地址与 TCC 交换路由器的以太网邻接方相关联;在语句中 remote ,您必须同时指定以太网邻接方的 IP 地址和媒体访问控制 (MAC) 地址。代理地址与通过不同链路连接的TCC路由器的其他邻接方相关联;您必须在语句中 proxy 指定非以太网邻接方的 IP 地址。
您可以为 1 端口千兆以太网、2 端口千兆以太网、4 端口快速以太网和 4 端口千兆以太网 PIC 上的接口配置以太网 TCC 封装。
encapsulation ethernet-tcc;
unit logical-unit-number {
    family tcc {
        proxy {
            inet-address ip-address;
        }
        remote {
            inet-address ip-address;
            mac-address mac-address;
        }
    }
}
您可以在以下层次结构级别包含这些语句:
-
[edit interfaces (fe | ge)-fpc/pic/port] -
[edit logical-systems logical-system-name interfaces (fe | ge)-fpc/pic/port]
对于以太网电路,还必须配置地址解析协议 (ARP)。请参阅 为以太网配置 ARP 和以太网扩展 VLAN 封装。
为第 2 层交换 TCC 配置以太网扩展 VLAN 封装
对于以太网扩展 VLAN 电路,请通过指定语句的encapsulation值extended-vlan-tcc来配置整个物理设备的封装类型。
还必须启用 VLAN 标记。VLAN 模式下的以太网接口可以有多个逻辑接口。使用封装类型 extended-vlan-tcc,从 0 到 4094 的所有 VLAN ID 均有效,最多 1024 个 VLAN。与以太网电路一样,您还必须在 [edit interfaces interface-name unit logical-unit-number family tcc] 或 层次结构级别指定代理地址和远程地址(请参阅为第 2 层交换 TCC 配置以太网封装[edit logical-systems logical-system-name interfaces interface-name unit unit-number family tcc])。
encapsulation extended-vlan-tcc;
vlan-tagging;
unit logical-unit-number {
    vlan-id identifier;
    family tcc;
    proxy {
        inet-address ip-address;
    }
    remote {
        inet-address ip-address;
        mac-address mac-address;
    }
}
您可以在以下层级配置这些语句:
-
[edit interfaces interface-name] -
[edit logical-systems logical-system-name interfaces interface-name]
对于以太网扩展 VLAN 电路,还必须配置地址解析协议 (ARP)。请参阅 为以太网配置 ARP 和以太网扩展 VLAN 封装。
为以太网和以太网扩展 VLAN 封装配置 ARP
对于采用 TCC 封装的以太网和以太网扩展 VLAN 电路,还必须配置 ARP。由于 TCC 只是移除一个第 2 层报头并添加另一个,因此不支持默认形式的动态 ARP;您必须配置静态 ARP。
由于在执行 TCC 交换的路由器上指定了远程地址和代理地址,因此您必须将静态 ARP 语句应用于连接到 TCC 交换路由器的路由器的以太网类型接口。该 arp 语句必须通过在 TCC 交换路由器远端使用不同的第 2 层协议来指定远程连接邻接方的 IP 地址和 MAC 地址。
arp ip-address mac mac-address;
您可以在以下层级包含此语句:
-
[edit interfaces interface-name unit logical-unit-number family inet address ip-address] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number family inet address ip-address]
配置第 2 层交换 TCC 的连接
您必须在充当交换机的路由器上配置第 2 层交换 TCC 的两个电路之间的连接。连接从电路源接口连接到通向电路目标的接口。指定接口名称时,请包含名称的逻辑部分,该部分与逻辑单元编号对应。交叉连接是双向的,因此第一个接口上收到的数据包从第二个接口传输,第二个接口上收到的数据包从第一个接口传输。
要为本地接换机配置连接,请加入以下语句:
interface-switch connection-name {
    interface interface-name.unit-number;
}
lsp-switch connection-name {
    transmit-lsp lsp-number;
    receive-lsp lsp-number;
}
您可以在以下层次结构级别包含这些语句:
-
[edit protocols connections] -
[edit logical-systems logical-system-name protocols connections]
要为远程接换机配置连接,请加入以下语句:
remote-interface-switch connection-name {
    interface interface-name.unit-number;
    interface interface-name.unit-number;
    transmit-lsp lsp-number;
    receive-lsp lsp-number;
}
您可以在以下层次结构级别包含这些语句:
-
[edit protocols connections] -
[edit logical-systems logical-system-name protocols connections]
为第 2 层交换 TCC 配置 MPLS
要使 2 层交换 TCC 正常工作,必须至少包含以下语句,以便在路由器上启用 MPLS。此最小配置可在逻辑接口上启用 MPLS,以便进行交换交叉连接。
包括以下 family mpls 语句:
family mpls;
您可以在以下层级配置此语句:
-
[edit interfaces interface-name unit logical-unit-number] -
[edit logical-systems logical-system-name interfaces interface-name unit logical-unit-number]
然后,您可以在 MPLS 协议配置中指定以下逻辑接口:
mpls {
    interface interface-name; # Required to enable MPLS on the interface
}
您可以在以下层级配置这些语句:
-
[edit protocols] -
[edit logical-systems logical-system-name protocols]
MPLS LSP 链路保护不支持 TCC。
CCC 和 TCC 平滑重启
CCC 和 TCC 平稳重启允许客户边缘 (客户边缘) 路由器之间的第 2 层连接正常重新启动。这些第 2 层连接使用 or lsp-switch 语句进行remote-interface-switch配置。由于这些 CCC 和 TCC 连接隐式依赖于 RSVP LSP,因此 CCC 和 TCC 的平稳重启使用 RSVP 平稳重启功能。
必须在 PE 路由器和 P 路由器上启用 RSVP 平稳重启,才能为 CCC 和 TCC 启用平稳重启。此外,由于 RSVP 用作信号标签信息的信令协议,相邻路由器必须使用帮助程序模式来协助完成 RSVP 重启过程。
图 12 说明了平滑重启在两个客户边缘路由器之间的 CCC 连接上的工作原理。
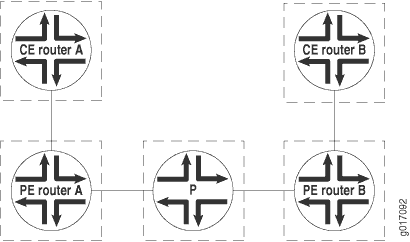
PE 路由器 A 是从 PE 路由器 A 到 PE 路由器 B 的传输 LSP 的入口,也是从 PE 路由器 B 到 PE 路由器 A 的接收 LSP 的出口。在所有 PE 和 P 路由器上启用 RSVP 平滑重启后,PE 路由器 A 重新启动时会发生以下情况:
-
PE 路由器 A 保留与 CCC 路由(从 CCC 到 MPLS 和从 MPLS 到 CCC 的路由)关联的转发状态。
-
流量从客户边缘路由器流向客户边缘路由器,而不会中断。
-
重新启动后,PE 路由器 A 将保留 PE 路由器 A 作为出口的 LSP(例如接收 LSP)的标签。从 PE 路由器 A 到 PE 路由器 B 的传输 LSP 可以派生新的标签映射,但不应造成任何流量中断。
配置 CCC 和 TCC 平滑重启
要启用 CCC 和 TCC 平滑重启,请包含以下 graceful-restart 语句:
graceful-restart;
您可以在以下层级包含此语句:
-
[edit routing-options] -
[edit logical-systems logical-system-name routing-options]
使用连接方法配置基于 MPLS 的 VLAN CCC(CLI 过程)
您可以使用 EX8200 和 EX4500 交换机将 802.1Q VLAN 配置为基于 MPLS 的连接,从而利用第 2 层技术将多个客户站点互连。
本主题介绍如何在标记 VLAN 接口(802.1Q VLAN)上使用电路交叉连接 (CCC) 在 MPLS 网络中配置提供商边缘 (PE) 交换机,而非简单接口。
无需对 MPLS 网络中的现有提供商交换机进行任何更改即可支持此类配置。有关配置提供商交换机的信息,请参阅 在 EX8200 和 EX4500 提供商交换机上配置 MPLS。
您可以通过 CCC 发送任何类型的流量,包括由其他供应商的设备生成的非标准网桥协议数据单元 (BPDU)。
如果将物理接口配置为 VLAN 标记并使用 vlan-ccc 封装,则无法将与 inet 系列相关联的逻辑接口配置。这样做可能会导致逻辑接口丢包。
要配置具有 VLAN CCC 和基于 MPLS 的连接的 PE 交换机:
为点对多点 LSP 配置 CCC 交换
您可以在两个电路之间配置电路交叉连接 (CCC),以将流量从接口切换到点对多点 LSP。此功能对于处理组播或广播流量(例如,数字视频流)很有用。
要为点对多点 LSP 配置 CCC 交换,请执行以下操作:
-
在入口提供商边缘 (PE) 路由器上,您可以配置 CCC,以将流量从传入接口切换到点对多点 LSP。
-
在出口 PE 上,您可配置 CCC 以将流量从传入点对多点 LSP 切换到传出接口。
点对多点 LSP 的 CCC 连接是单向的。
有关点对多点 LSP 的更多信息,请参阅 点对多点 LSP 概述。
要为点对多点 LSP 配置 CCC 连接,请完成以下部分中的步骤:
在入口 PE 路由器上配置点对多点 LSP 交换机
要为点对多点 LSP 配置带有 CCC 交换机的入口 PE 路由器,请包含以下 p2mp-transmit-switch 语句:
p2mp-transmit-switch switch-name {
    input-interface input-interface-name.unit-number;
    transmit-p2mp-lsp transmitting-lsp;
}
您可以在以下层级包含该 p2mp-transmit-switch 语句:
-
[edit protocols connections] -
[edit logical-systems logical-system-name protocols connections]
switch-name 指定入口 CCC 交换机的名称。
input-interface input-interface-name.unit-number 指定入口接口的名称。
transmit-p2mp-lsp transmitting-lsp 指定传输点对多点 LSP 的名称。
在入口 PE 路由器上的点对多点 CCC LSP 交换机上配置本地接收器
除了将传入 CCC 接口配置为入口 PE 路由器上的点对多点 LSP 外,您还可以将输出接口配置为本地接收器,将 CCC 配置为将传入 CCC 接口上的流量切换到一个或多个传出 CCC 接口。
要配置输出接口,请在层次结构级别包含output-interface[edit protocols connections p2mp-transmit-switch p2mp-transmit-switch-name]该语句。
[edit protocols connections]
p2mp-transmit-switch pc-ccc {
    input-interface fe-1/3/1.0;
    transmit-p2mp-lsp myp2mp;
    output-interface [fe-1/3/2.0 fe-1/3/3.0];
}
使用此语句,您可以将一个或多个输出接口配置为入口 PE 路由器上的本地接收器。
使用 show connections p2mp-transmit-switch (extensive | history | status)、 和 show route ccc <interface-name> (detail | extensive)show route forwarding-table ccc <interface-name> (detail | extensive) 命令查看入口 PE 路由器上本地接收接口的详细信息。
在出口 PE 路由器上配置点对多点 LSP 交换机
要在出口 PE 路由器上为点对多点 LSP 配置 CCC 交换机,请包含该 p2mp-receive-switch 语句。
p2mp-receive-switch switch-name {
    output-interface [ output-interface-name.unit-number ];
    receive-p2mp-lsp receptive-lsp;
}
您可以在以下层级包含此语句:
-
[edit protocols connections] -
[edit logical-systems logical-system-name protocols connections]
switch-name 指定出口 CCC 交换机的名称。
output-interface [ output-interface-name.unit-number ] 指定一个或多个出口接口的名称。
receive-p2mp-lsp receptive-lsp 指定接收点对多点 LSP 的名称。
使用第 2 层 VPN 配置基于 MPLS 的 VLAN CCC(CLI 过程)
您可以使用 EX8200 和 EX4500 交换机将 802.1Q VLAN 配置为基于MPLS的第 2 层虚拟专用网络 (VPN),以便利用第 2 层技术将多个客户站点互连。
本主题介绍如何在标记 VLAN 接口(802.1Q VLAN)上使用电路交叉连接 (CCC) 在 MPLS 网络中配置提供商边缘 (PE) 交换机,而非简单接口。
无需对 MPLS 网络中的现有提供商交换机进行任何更改即可支持此类配置。有关配置提供商交换机的信息,请参阅 在 EX8200 和 EX4500 提供商交换机上配置 MPLS。
您可以通过 CCC 发送任何类型的流量,包括由其他供应商的设备生成的非标准网桥协议数据单元 (BPDU)。
如果将物理接口配置为 VLAN 标记并使用 vlan-ccc 封装,则无法将与 inet 系列相关联的逻辑接口配置。这样做可能会导致逻辑接口丢包。
要配置具有 VLAN CCC 和基于 MPLS 的第 2 层 VPN 的 PE 交换机:
完成一台 PE 交换机的配置后,请按照相同的过程配置另一台 PE 交换机。
您必须为另一台 PE 交换机使用相同类型的交换机。您不能将 EX8200 用作一台 PE 交换机,而将 EX3200 或 EX4200 用作另一台 PE 交换机。
了解 Ethernet-over-MPLS(L2 电路)
Ethernet-over-MPLS 允许通过 MPLS 透明地发送第 2 层 (L2) 以太网帧。Ethernet-over-MPLS 对通过支持 MPLS 的第 3 层核心的以太网流量使用隧道机制。它将以太网协议数据单元 (PDU) 封装在 MPLS 数据包中,并使用标签堆叠在 MPLS 网络中转发数据包 这项技术在服务提供商、企业和数据中心环境中都有应用。出于灾难恢复目的,数据中心托管在多个地理位置相距遥远且使用 WAN 网络互连的站点中。
第 2 层电路与电路交叉连接 (CCC) 类似,不同之处在于可以通过两个提供商边缘 (PE) 路由器之间的单个标签交换路径 (LSP) 隧道传输多个第 2 层电路。相比之下,每个 CCC 都需要专用的 LSP。
数据中心中的 MPLS 以太网
出于灾难恢复目的,数据中心托管在多个地理位置相距遥远且使用 WAN 网络互连的站点中。这些数据中心之间需要 L2 连接,原因如下:
-
通过光纤通道 IP (FCIP) 复制存储。FCIP 仅适用于同一广播域。
-
在站点之间运行动态路由协议。
-
支持可互连各个数据中心托管的节点的高可用性群集。
也可以看看
配置基于 MPLS 的以太网(第 2 层电路)
要实施基于 MPLS 的以太网,您必须在提供商边缘 (PE) 交换机上配置第 2 层电路。客户边缘 (客户边缘) 交换机不需要特殊配置。提供商交换机要求在将接收和传输 MPLS 数据包的接口上配置 MPLS 和 LDP。
第 2 层电路与电路交叉连接 (CCC) 类似,不同之处在于可以通过两个 PE 交换机之间的单个标签交换路径 (LSP) 隧道传输多个第 2 层电路。相比之下,每个 CCC 都需要专用的 LSP。
本主题介绍如何配置 PE 交换机以支持基于 MPLS 的以太网。您必须同时在本地 PE (PE1) 和远程 PE (PE2) 交换机上配置接口和协议。接口配置取决于第 2 层电路是基于端口还是基于 VLAN。
从 Junos OS 20.3R1 版开始,支持第 2 层电路为第 2 层 VPN 和 VPWS 提供 LDP 信令。
图 13 显示了第 2 层电路配置的示例。
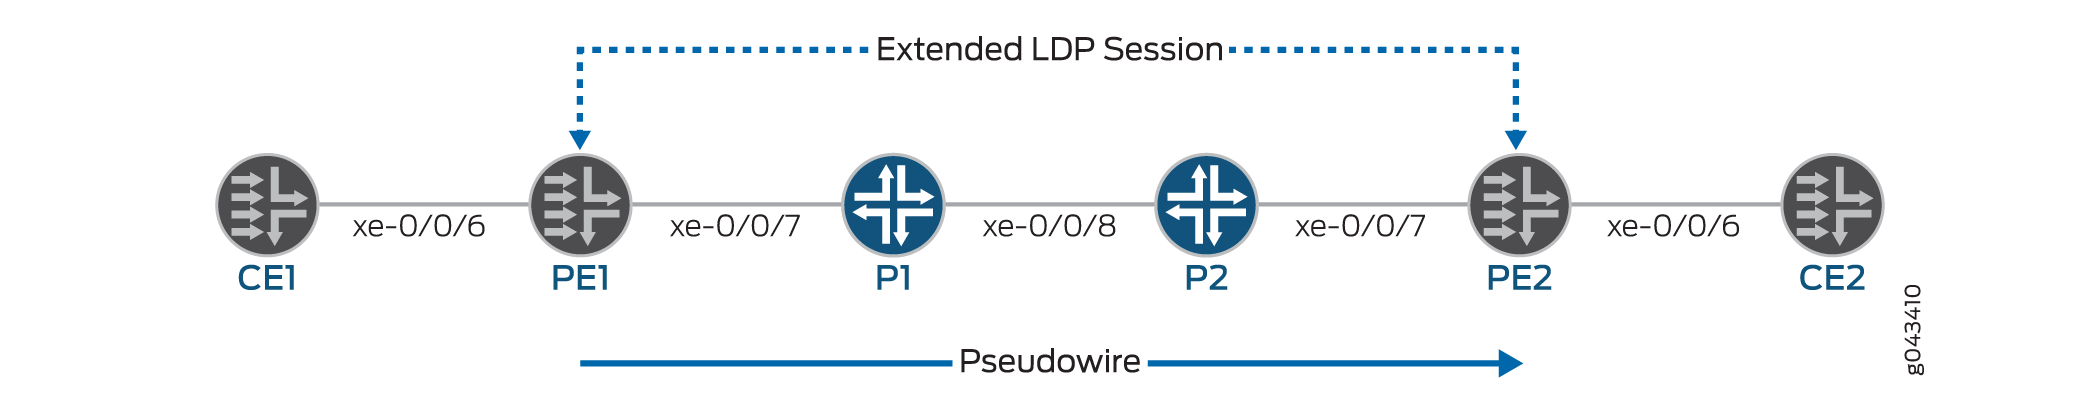
本主题将本地 PE 交换机称为 PE1,将远程 PE 交换机称为 PE2。它还使用接口名称(而非变量)来帮助阐明交换机之间的连接。交换机的环路地址配置如下:
-
PE1:10.127.1.1
-
PE2:10.127.1.2
在 QFX 系列和 EX4600 交换机上,面向客户边缘的第 2 层电路接口不支持 AE 接口。
- 为基于端口的第 2 层电路配置本地 PE 交换机(伪线)
- 为基于端口的第 2 层电路配置远程 PE 交换机(伪线)
- 为基于 VLAN 的第 2 层电路配置本地 PE 交换机
- 为基于 VLAN 的第 2 层电路配置远程 PE 交换机
为基于端口的第 2 层电路配置本地 PE 交换机(伪线)
配置 MPLS 网络的 MTU(最大传输单元)至少比 LSP 传输的最大帧大小大 12 个字节。如果入口标签交换路由器上的封装数据包大小超过 LSP MTU,则该数据包将被丢弃。如果出口标签交换路由器在 VC LSP 上收到的数据包,其长度(在弹出标签堆栈和排序控制字后)超过目标第 2 层接口的 MTU,则该数据包也会被丢弃。
要为基于端口的第 2 层电路(伪线)配置本地 PE 交换机 (PE1):
为基于端口的第 2 层电路配置远程 PE 交换机(伪线)
要为基于端口的第 2 层电路配置远程 PE 交换机 (PE2),请执行以下操作:
为基于 VLAN 的第 2 层电路配置本地 PE 交换机
要为基于 VLAN 的第 2 层电路配置本地 PE 交换机 (PE1):
为基于 VLAN 的第 2 层电路配置远程 PE 交换机
要为基于 VLAN 的第 2 层电路配置远程 PE 交换机 (PE2),请执行以下操作:
变更历史表
是否支持某项功能取决于您使用的平台和版本。使用 功能资源管理器 确定您的平台是否支持某个功能。