GPRS 简介
了解 GPRS 架构、接口、GTP 安全风险和 Junos OS 支持,包括 IPv4/IPv6、ISSU 和中心点架构增强功能。
通用分组无线服务 (GPRS) 网络连接到多个外部网络,包括漫游合作伙伴网络、企业内联网、GPRS 漫游交换 (GRX) 提供商和公共互联网。运营商必须在控制访问的同时保护这些连接,而瞻博网络可以为这些安全挑战提供解决方案。
GPRS 架构的一个关键漏洞是 GPRS 隧道协议 (GTP) 缺乏内置安全性。GTP 在用户端点 (UE) 的 GPRS 支持节点 (GSN) 之间建立隧道,并在服务网关 (SGW) 和分组数据网络网关 (PGW) 之间建立 4G 隧道。在隧道内,SGSN(或 SGW)使用 GTP 报头封装 UE 数据包,并将其转发至网关 GPRS 支持节点(GGSN 或 PGW),后者会解封装并将其发送到外部网络。
由于 GTP 缺乏身份验证、完整性和机密性,网络间通信本身并不安全。这些风险可以通过 IPsec、流量速率限制和状态检测得到缓解,同时借助 Junos OS 中的 GTP 防火墙功能解决这些漏洞。
GTP 检测同时支持 IPv4 和 IPv6。GTP 隧道可以使用以下任一地址类型建立:
-
SGSN (3G) 或 SGW (4G)
-
GGSN (3G) 或 PGW (4G)
GTP ALG 会根据策略检查或忽略 IPv6 GTP 会话。IPv6 支持所有 IPv4 ALG 功能,包括信令和数据消息检测。
瞻博网络安全设备可保护以下类型的 GPRS 接口:
| 接口 | 网络生成 | 描述 |
|---|---|---|
| Gn | 2G/3G | 同一公共陆地移动网络 (PLMN) 内的 SGSN 和 GGSN 之间的连接。 |
| S5 | 4G | PLMN 内的服务网关 (SGW) 和数据包数据网络网关 (PGW) 之间的连接。 |
| GP | 2G/3G | 两个公共陆地移动网络 (PLMN) 之间的连接。 |
| S8 | 4G | 本地和访问的 PLMN 之间的承载平面连接。 |
| Gi | 2G/3G | GGSN 与互联网或连接到 PLMN 的目标网络之间的连接。 |
| SGi | 4G | 数据包数据网络网关 (P-GW) 与互联网或连接到 PLMN 的目标网络之间的连接。 |
该术语 interface 在 Junos OS 和 GPRS 技术中具有不同的含义。在 Junos OS 中,接口是通往安全区域的入口,允许流量进出该区域。在 GPRS 中,接口是 GPRS 基础架构的两个组件(例如,SGSN (SGW) 和 GGSN (PGW))之间的连接或参考点。
Gp 和 Gn 接口
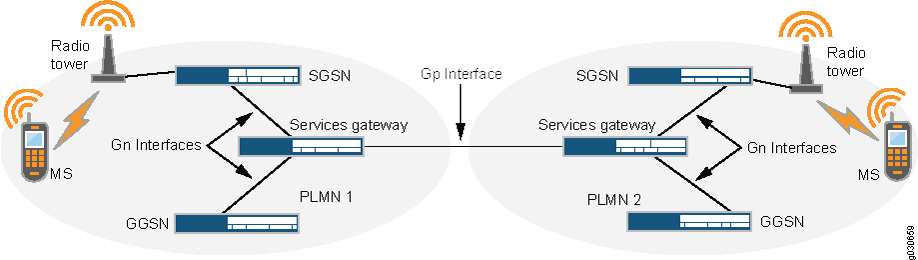
您可以在 Gn 接口上部署安全设备来保护 SGSN (SGW) 和 GGSN (PGW) 等核心网络资产。要保护 Gn 接口上的 GTP 隧道,请将安全设备放置在同一 PLMN 中的 SGSN (SGW) 和 GGSN (PGW) 之间。
在 Gp 接口上,安全设备会保护一个 PLMN 与另一个 PLMN 相隔。要保护 Gp 接口上的 GTP 隧道,请将 PLMN 的 SGSN (SGW) 和 GGSN (PGW) 放置在安全设备后面,以便所有入站和出站流量都通过防火墙。
图 1 显示了瞻博网络防火墙如何定位以保护 Gp 和 Gn 接口上的 PLMN。
Gi 接口
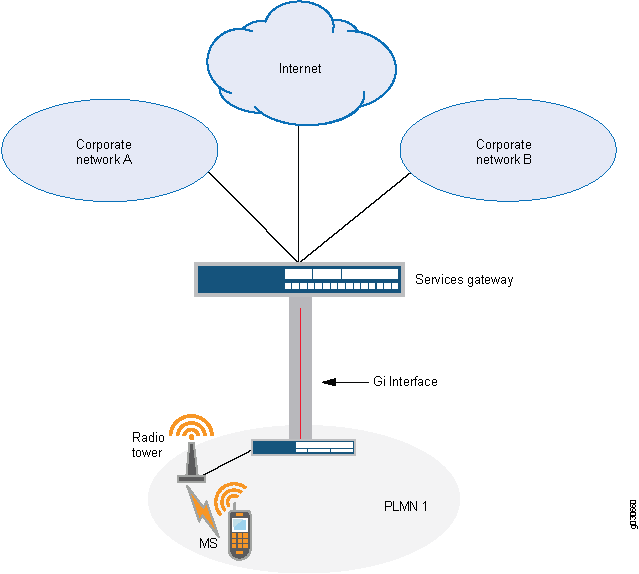
在 Gi 接口上部署安全设备,可以控制多个网络的流量,保护 PLMN 免受互联网和外部网络的影响,并保护移动用户免受外部威胁的侵害。Junos OS 支持多个虚拟路由器,让您可以为每个客户网络专用一个虚拟路由器,并保持流量隔离。安全设备可以使用用于 IPsec VPN 隧道的第 2 层隧道协议 (L2TP) 将数据包安全地转发到互联网或目标网络。图 2 显示了安全设备如何保护 Gi 接口上的 PLMN。
操作模式
Junos OS 支持两种 GTP 操作模式:
-
路由模式
-
参与网络路由
-
需要重新设计网络
-
支持主动/被动和主动/主动机箱群集
-
-
透明模式
-
可用作第 2 层网桥
-
无需进行重大网络更改
-
接口使用 IP 0.0.0.0
-
仅支持主动/被动
-
未启用 GTP 检测的接口和策略支持 NAT。
GTP 不中断服务的软件升级
GTP 支持在机箱群集中运行两个不同 Junos OS 版本的两个防火墙之间实现统一不中断服务的软件升级(统一 ISSU)。这样支持软件升级:
-
无控制平面分布
-
将流量影响降至最低
GTP 和 SCTP 术语
| 期限 | 描述 |
|---|---|
| GTP | |
| 通用分组无线业务 (GPRS) | 一种基于数据包的移动数据技术,用于 2G 和 3G 网络,通过蜂窝基础架构传输 IP 数据。 |
| GPRS 隧道协议 (GTP) | 移动核心网络中使用的一种隧道协议,用于在核心节点之间传输用户平面和控制平面流量。 |
| GTP 版本 0 (GTPv0) | 在标准化演变之前,GTP 是最早用于初始 GPRS 部署的实施。 |
| GTP 版本 1 (GTPv1) | 主要用于 2G/3G 网络中的控制平面信令 (GTP-C) 和用户平面数据传输 (GTP-U)。 |
| GTP 版本 2 (GTPv2) | 引入 LTE (4G) 网络,主要用于控制面信令,例如会话创建和移动性管理。 |
| GTP 用户平面 (GTP-U) | 在网关之间的 GTP 隧道内传输实际订阅者数据(互联网流量、应用数据等)。 |
| GTP 控制平面 (GTP-C) | 处理会话创建、修改、删除和移动性程序等信号发送消息。 |
| 隧道端点标识符 (TEID) | 唯一标识符,用于区分同一对节点之间的多个 GTP 隧道。 |
| 用户设备 (UE) | 用户的移动设备,例如智能手机、调制解调器或 IoT 设备。 |
| 移动站 (MS) | 2G/3G 术语,用于传统移动网络中的用户设备。 |
| 服务 GPRS 支持节点 (SGSN) | 一个 2G/3G 核心网络节点,负责对用户进行移动性管理和会话控制。 |
| 网关 GPRS 支持节点 (GGSN) | 将移动核心网络连接到外部 IP 网络,例如互联网。 |
| 服务网关 (SGW) | 在 LTE 中,转发用户平面流量,并在切换期间充当移动性锚点。 |
| 分组数据网络网关 (PGW) | 将移动核心网络连接到外部 IP 网络的 LTE 网关。 |
| 移动管理实体 (MME) | 负责用户身份验证、会话设置和移动性跟踪的 LTE 控制平面实体。 |
| 公共陆地移动网络 (PLMN) | 移动运营商的网络基础架构(例如 Airtel、Jio、Vodafone)。 |
| 接入点名称 (APN) | 定义允许移动订阅者访问的外部网络或服务。 |
| 国际移动用户识别 (IMSI) | 用于识别移动用户的全球唯一性编号。 |
| 服务处理单元 (SPU) | 设备中处理流量会话和检测的硬件处理单元。 |
| 网络地址转换 (NAT) | 将私有 IP 地址转换为公共 IP 地址,反之亦然。 |
| 网络地址转换协议转换 (NAT-PT) | 在 IPv4 和 IPv6 网络之间进行转换。 |
| 分组模式接口 (PMI) | 用于在 GTP-U 流量中进行基于流的服务等级 (CoS) 处理的功能。 |
| SCTP | |
| 流控制传输协议 (SCTP) | 一种可靠的、面向消息的传输协议,主要用于电信信号。 |
| SCTP 关联 | 两个 SCTP 端点之间的逻辑连接,可支持多个流。 |
| 多宿主 | 允许 SCTP 端点使用多个 IP 地址进行冗余和故障切换。 |
| 多流 | 允许在单个 SCTP 关联中存在多个独立数据流。 |
| MTU(最大传输单元) | 可以在网络链路上无分段传输的最大数据包大小。 |
| 恢复 IE(恢复信息元素) | 用于检测GSN节点重启事件的GTP参数。 |
| 路径重新启动 | 检测到对等节点重新启动时用于重新启动 GTP 路径的机制。 |
| 隧道超时 | 配置的持续时间,在此期间,空闲 GTP 隧道将自动移除。 |
| 消息长度过滤器 | 验证 GTP 消息大小是否在配置的限制范围内。 |
| 消息类型过滤器 | 根据安全配置允许或拒绝特定 GTP 消息类型。 |
| 速率限制 | 限制每秒 GTP 控制消息的数量以保护核心节点。 |
| 路径速率限制 | 限制每个通信路径的特定 GTP 控制消息类型。 |
| 报警阈值 | 配置的限制,在超过时触发警报。 |
| 丢弃阈值 | 配置值,之后数据包将自动丢弃。 |
| 回显请求 | 用于验证对等节点可用性的 GTP 消息。 |
| 回声响应 | 确认对等节点处于活动状态的回复。 |
| G-PDU(GTP 协议数据单元) | 携带用户平面数据的封装数据包。 |
| 无线接入网络 (RAN) | 将用户设备连接到移动核心网络的网段。 |
| 服务处理卡 (SPC) | SRX5000系列中的硬件模块负责流量处理。 |
| Gn 接口 | 同一 PLMN 内 SGSN 和 GGSN 之间的接口。 |
| Gp 接口 | 不同 PLMN 之间的接口(操作员间)。 |
| Gi 接口 | GGSN 与互联网之间的接口。 |
| SGi 接口 | PGW 与 LTE 中外部 IP 网络之间的接口。 |
| GRX(GPRS 漫游交换) | IP 骨干网络可将不同移动运营商互连起来。 |