监控 X2 流量
本主题介绍 SRX 系列防火墙上的 X2 流量监控。
了解 X2 流量监控
在 LTE 移动网络中,SRX 系列防火墙充当安全网关,连接演进节点 B (eNodeB),以进行信号切换、监控和无线电覆盖。SRX 系列防火墙使用 IPsec 隧道连接 eNodeB。从一个 eNodeB 流向另一个 eNodeB 的用户平面和控制平面流量称为 X2 流量。
X2 流量监控概述
通过 IPsec 隧道的 X2 流量会加密。因此,移动网络运营商需要一种方法来监控 X2 流量,以便他们可以调试 eNodeB 之间的切换问题。Junos OS 实施允许在流量解密之后再次加密之前,通过流经SRX 系列隧道防火墙并进入另一个 IPsec 隧道的明文 X2 流量,从而通过窥探 X2 流量来监控 X2 流量。
图 1 显示了 SRX 系列防火墙内的 X2 流量流。当流量到达一个 st0.x 接口上的 SRX 系列防火墙时,该流量将被解密。然后对其进行加密并通过其专用的 st0.y 接口转发至目标 eNodeB。系统可对 SRX 系列防火墙上的解密 X2 流量执行侦听。
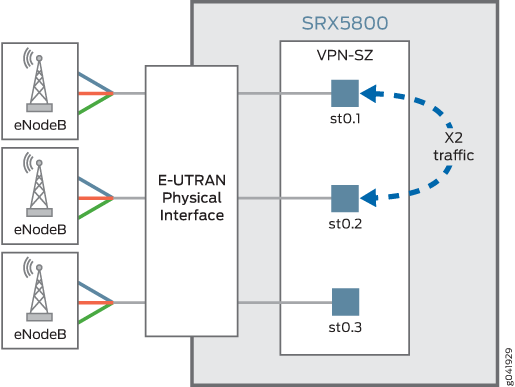 中的 SRX 系列防火墙
图 2 显示了具有 SRX 系列防火墙的移动运营商网络,可在两个 eNodeB 之间提供 IPsec 隧道连接。SRX 系列防火墙连接到用于收集和监控 X2 流量的数据数据包分析器(也称为sniffing设备)。来自每个 eNodeB 的 IPsec 隧道终止于 SRX 系列防火墙上的专用安全隧道接口。从 IPsec 隧道传入的流量将被解密,而离开设备的出站流量将被加密。
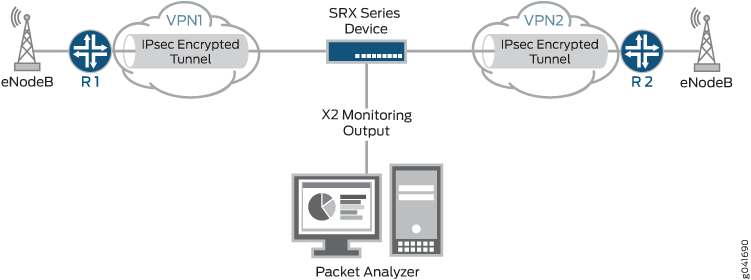
要监控 X2 流量,您最多可以配置 15 个不同的镜像过滤器,用于指定与流量匹配的唯一参数集。过滤后的数据包将被复制并发送到物理接口。要允许数据包分析器捕获过滤后的数据包,请指定 SRX 系列防火墙上的输出接口和数据包分析器的 MAC 地址。由于输出接口与数据包分析器连接到同一个第 2 层网络,因此一旦启用镜像过滤,数据包分析器就可以收集和分析 X2 流量。
SRX 系列镜像过滤器功能是双向的,很像会话。对流经与镜像过滤器匹配的 IPSec VPN 的 X2 流量进行镜像和分析;从这些设备返回的流量也会被镜像和分析。
从 Junos OS 18.4R1 版开始,如果镜像过滤器的输出 X2 接口配置为 st0 接口来过滤要分析的流量,则数据包将通过绑定到 st0 接口的 IPsec 隧道进行复制和加密。此增强功能支持 SRX 系列防火墙发送从 IPsec 隧道上的端口镜像的流量。镜像流量包括未修改的第 3 层标头。
虽然镜像过滤器没有最小参数要求,但请注意,如果指定的条件太少或意外提交了不完整的过滤器,则通过系统的流量过大可能会被镜像。
X2 流量监控的局限性
-
对于机箱群集设置中的 X2 流量,镜像数据包无法遍历数据链路(交换矩阵接口)。
-
启用 PowerMode IPsec (PMI) 时,无法支持 X2 流量镜像。如果在一个方向上启用了 PMI,但在另一个方向上禁用了 PMI,则只能捕获 PMI 未激活的方向的 X2 流量镜像。
X2 流量术语
表 1 列出了一些与 X2 流量相关的术语及其说明。
| 期限 |
描述 |
|---|---|
| 演进版数据包核心 (EPC) |
系统架构演进 (SAE) 的主要组件,也称为 SAE 核心。EPC 支持 IP 网络,相当于通用分组无线服务 (GPRS) 网络,使用移动性管理实体 (MME)、服务网关 (SGW) 和数据包数据网络网关 (PGW) 子组件。 |
| 演进版通用陆地无线接入网络 (E-UTRAN) |
无线电接入网络标准。E-UTRAN 是一种新型的空中接口系统。它提供更高的数据速率和更低的延迟,并针对数据包数据进行了优化。下行链路采用正交频分多址接入 (OFDMA),上行链路采用单载波频分多址接入。 |
| 演进节点 B (eNodeB) |
连接到移动电话网络且直接与手机通信的设备,如全球移动通信系统 (GSM) 网络中的基站收发站。eNodeB 由无线电网络控制器 (RNC) 控制。 |
| 长期演进 (LTE) |
移动电话和数据终端高速数据无线通信标准。它使用不同的无线接口提高了容量和速度,并改进了核心网络。 |
| X2 接口 |
两个 eNodeB 与 E-UTRAN 之间的点对点逻辑接口。它支持在两个 eNodeB 之间交换信令信息,并支持将协议数据单元 (PDU) 转发到相应的隧道端点。 |
| X2 应用协议 (X2AP) |
X2 接口使用的协议。它用于处理 E-UTRAN 内的用户设备移动性,并提供以下功能:
|
示例:为 X2 流量监控配置镜像过滤器
此示例说明如何配置镜像过滤器以监控 LTE 移动网络中两个 eNodeB 之间的 X2 流量。
要求
开始之前:
-
了解 X2 流量监控。.
-
配置接口、安全区域、安全策略和基于路由的 VPN 隧道,以便在 SRX 系列防火墙和两个 eNodeB 之间安全地传输数据。
概述
作为网络运营商,您需要一种方法来监控 X2 流量,以调试 eNodeB 之间的任何切换问题。镜像滤镜功能允许您做到这一点。从 IPsec 隧道传出的流量会经过解密、镜像和分析,然后再次加密以进入出站 IPsec 隧道。
更具体地说,与镜像过滤器匹配的流量将被镜像并发送到连接到数据包分析器(也称为 sniffing 设备)的输出接口。数据包分析器会分析 X2 流量,以便对其进行监控。然后,在发送到出站 IPsec 隧道之前,会再次对流量进行加密。
SRX 系列镜像过滤器功能是双向的,很像会话。对流经与镜像过滤器匹配的 IPSec VPN 的 X2 流量进行镜像和分析;从这些设备返回的流量也会被镜像和分析。
要使用镜像过滤器功能监控 X2 流量,请配置镜像过滤器。您最多可以配置 15 个不同的镜像过滤器并发使用,以过滤各种流量。每个镜像过滤器都包含一组参数及其值,用于匹配流量。
虽然镜像过滤器没有最小参数要求,但请注意,如果指定的条件太少或意外提交了不完整的过滤器,则通过系统的流量过大可能会被镜像。
镜像过滤器可以包含以下部分或全部参数来过滤流量:
-
目标 IP 地址前缀
-
目标端口
-
IP 协议
-
源 IP 地址前缀
-
源端口
-
传入和传出接口
您还可以在配置中指定数据包分析器的输出接口和 MAC 地址。
在此示例中,SRX 系列防火墙使用 IPsec 隧道连接 LTE 移动网络中的两个 eNodeB。此示例配置了一个名为 traffic-https 的镜像过滤器。
图 3 显示了使用 IPsec 隧道连接到 eNodeB 的 SRX 系列防火墙。SRX 系列防火墙还连接到了数据包分析器。
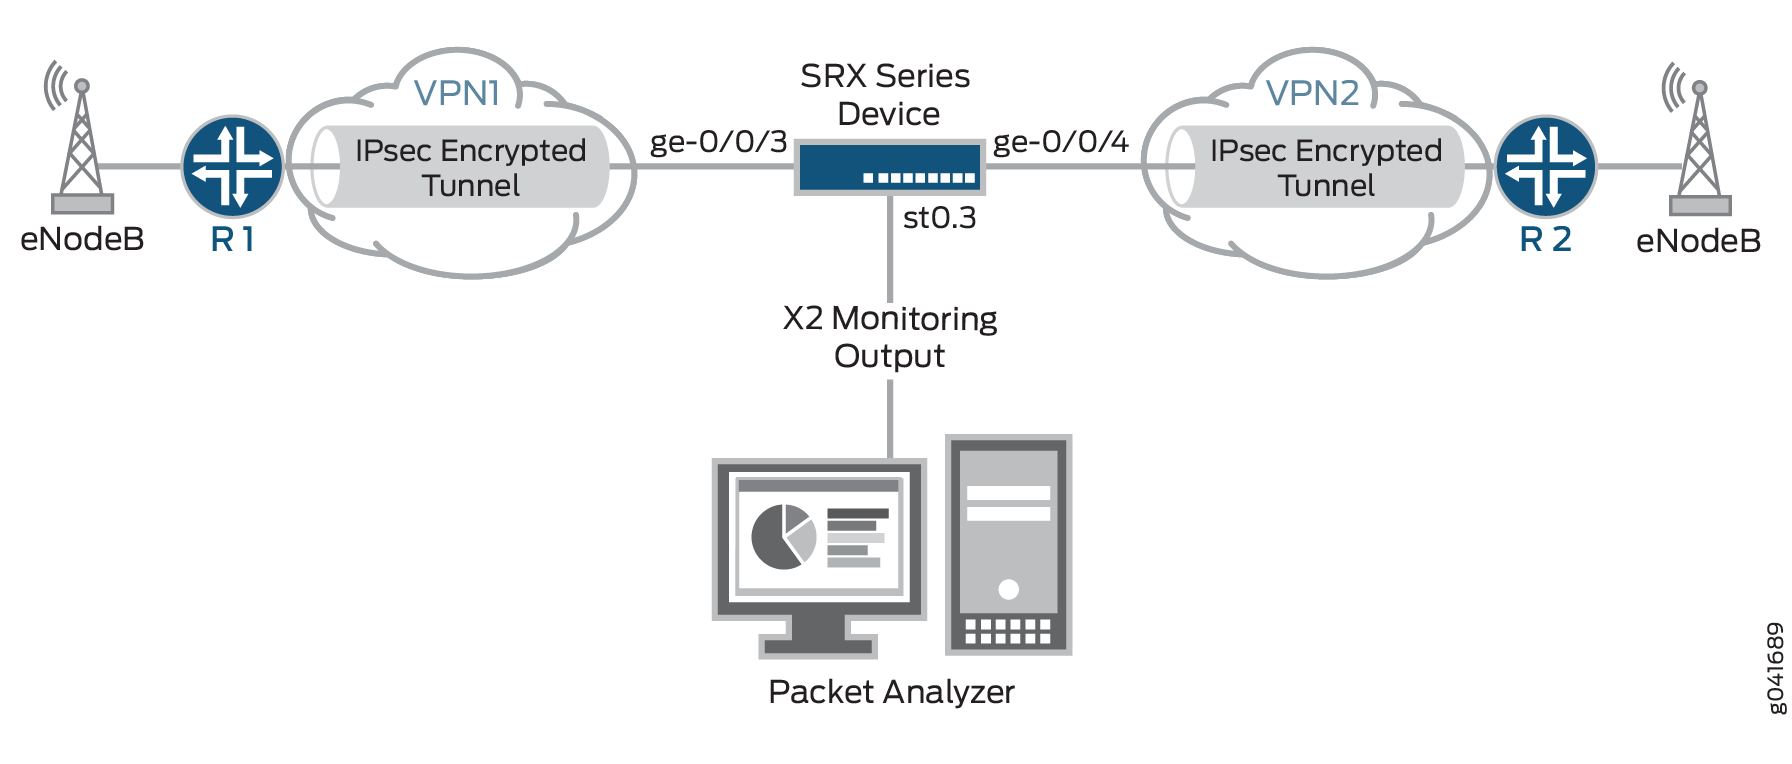 配置镜像过滤器
在此示例中,将分析所有 HTTPS 流量,其目标是发送到 IP 地址前缀为 203.0.113.0/24 且目标端口 443(HTTPS 流量的默认端口)的设备。与 traffic-https 过滤器匹配的数据包将 被镜像 并通过输出接口 ge-0/0/5 发送到MAC 地址为 00:50:56:87:20:5E 的数据包分析器。来自这些设备的返回流量也会受到监控。
镜像过滤器的输出接口是数据包分析器的输出接口,这就是使用 HTTP 协议的原因。
数据包分析器的输出接口使用 HTTP 协议。
配置
过程
CLI 快速配置
要快速配置此示例,请复制以下命令,将其粘贴到文本文件中,删除所有换行符,更改详细信息,以便与网络配置匹配,将命令复制并粘贴到层次结构级别的 [edit] CLI 中,然后从配置模式进入。commit
set security forwarding-options mirror-filter traffic-https
set security forwarding-options mirror-filter traffic-https destination-port 443
set security forwarding-options mirror-filter traffic-https destination-prefix 203.0.113.0/24
set security forwarding-options mirror-filter traffic-https protocol 6
set security forwarding-options mirror-filter traffic-http output interface ge-0/0/5
set security forwarding-options mirror-filter traffic-http output destination-mac 00:50:56:87:20:5E
分步程序
下面的示例要求您在各个配置层级中进行导航。有关如何执行此操作的说明,请参阅《CLI 用户指南》中的在配置模式下使用 CLI 编辑器。
要配置用于监控 X2 流量的镜像过滤器:
-
创建一个名为 traffic-https 的镜像过滤器。
[edit]
user@host# edit security forwarding-options mirror-filter traffic-https
-
指定与流量匹配的镜像过滤器参数。
[edit security forwarding-options mirror-filter traffic-https]
user@host# set destination-port 443
user@host# set destination-prefix 203.0.113.0/24
user@host# set protocol 6
-
指定要发送到数据包分析器的镜像数据包的输出接口。
[edit security forwarding-options mirror-filter traffic-https]
user@host# set output interface ge-0/0/5
-
将数据包分析器的 MAC 地址指定为所有镜像数据包的目的,即与镜像过滤器匹配的数据包。
[edit security forwarding-options mirror-filter traffic-https]
user@host# set output destination-mac 00:50:56:87:20:5E
结果
在配置模式下,输入 show security forwarding-options 命令以确认您的配置。如果输出未显示预期的配置,请重复此示例中的配置说明进行更正。
user@host# show security forwarding-options
    mirror-filter traffic-https {
        protocol 6;
        destination-port 443;
        destination-prefix 203.0.113.0/24;
        output {
            interface ge-0/0/5;
            destination-mac 00:50:56:87:20:5E;
        }
    }
如果完成设备配置,请从配置模式进入。commit
验证
确认配置工作正常。
验证镜像过滤器的状态
目的
验证镜像过滤器是否处于活动状态。
行动
在操作模式下,输入 show security forward-options mirror-filter 特定镜像过滤器的命令。
user@host> show security forward-options mirror-filter traffic-https
Security mirror status

    mirror-filter-name: traffic-https
    protocol: 6
		 destination-port: 443
    destination-prefix 203.0.113.0/24
    filter-counters: 2
    output-counters: 2
意义
输出提供镜像滤波器状态。它显示名为 traffic-https 的镜像过滤器处于活动状态。traffic-https 镜像过滤器指定流量必须匹配的协议、目标前缀和目标端口,以便对其进行镜像和分析。
此输出显示镜像了两个数据包。