使用虚拟路由器的反向路由数据包模式
在流处理过程中,当服务器和客户端之间的流量路由发生变化时,流量将使用虚拟路由器 (VR) 重新路由。重新路由中使用的 VR 在接口或基于过滤器的转发 (FBF) 中可用。使用命令监控 set security flow advanced-options reverse-route-packet-mode-vr 重新路由的行为。
该 reverse-route-packet-mode-vr 命令适用于根逻辑系统,并全局启用。
启用反向路由选项后,数据包流不会更改。禁用反向路由选项时,路由查找将使用来自数据包传入接口的 VR。如果路由中的 VR 配置不正确,则服务器和客户端之间的流量将被丢弃。
由于从客户端到服务器数据包的 VR 信息不可用,因此未配置流优先路径中的解析预留路由。
例如, 图 1 显示了未配置命令时 reverse-route-packet-mode-vr 数据包流的行为。客户端到服务器的流量使用传入接口 ge-0/0/0.0 的路由实例 VR2 来路由流量。服务器到客户端的流量还使用传入接口 ge-0/0/0.0 的路由实例 VR2 来路由流量。
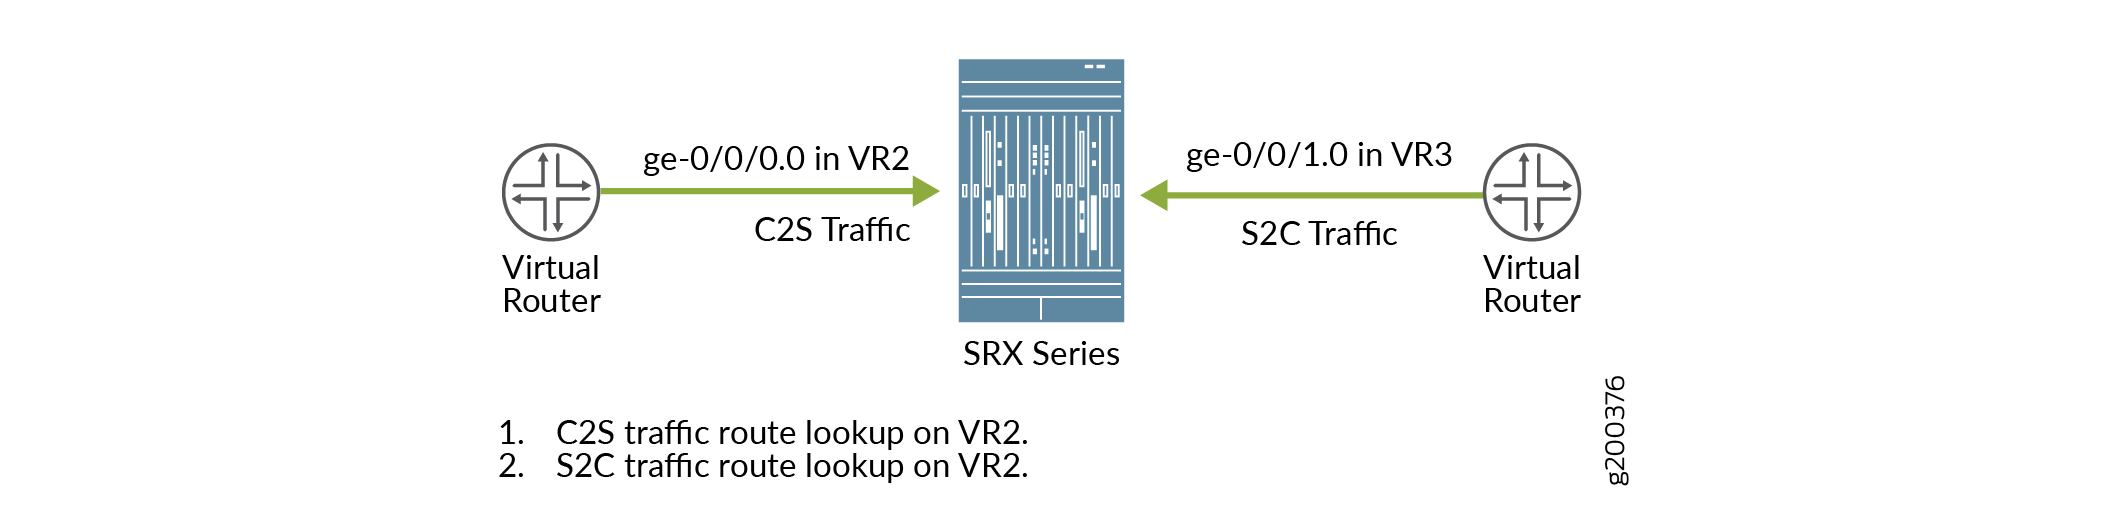
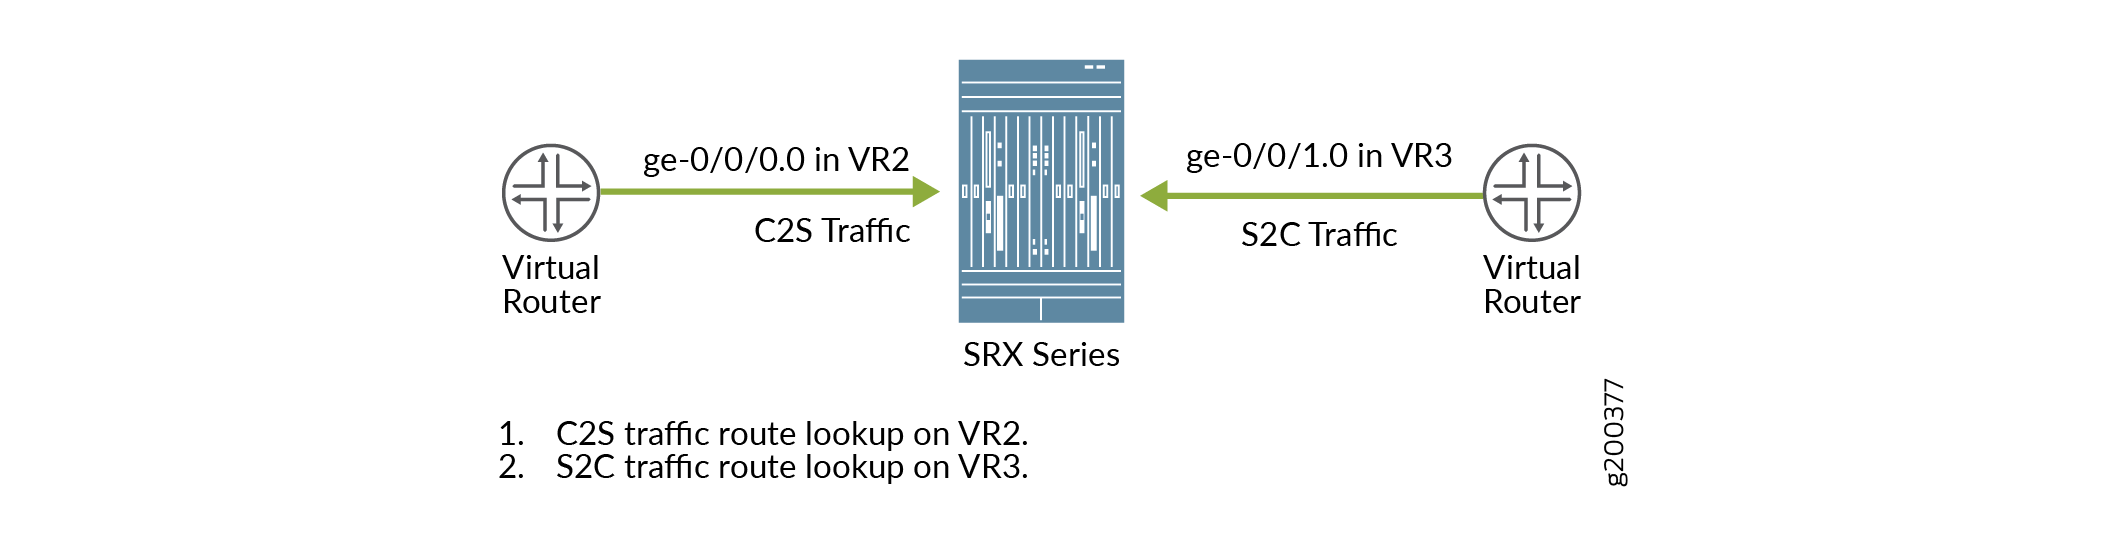
图 2 显示了使用接口配置命令时reverse-route-packet-mode-vr数据包流的行为。客户端到服务器的流量使用传入接口 ge-0/0/0.0 的路由实例 VR2 来路由流量。服务器到客户端流量使用接口 ge-0/0/1.0 的路由实例 VR3 来路由流量。
 启用反向路由
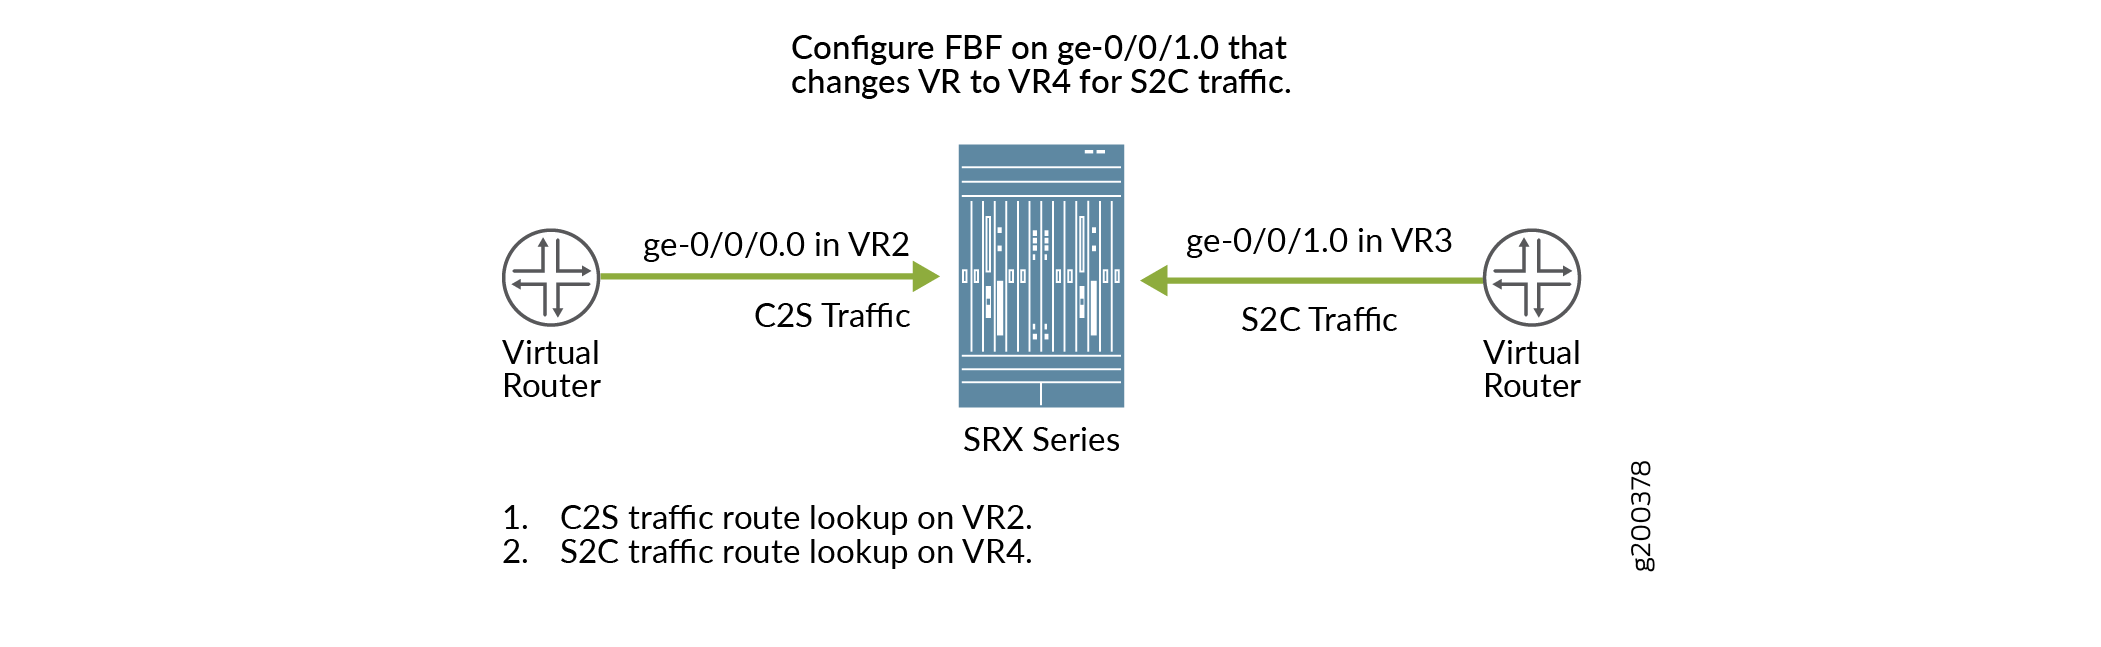
图 3 显示了使用 FBF 配置命令时reverse-route-packet-mode-vr数据包流的行为。客户端到服务器流量使用 VR2 中的数据包传入接口 ge-0/0/0.0 来路由流量。在接口 ge-0/0/1.0 上配置 FBF 会将 VR3 更改为 VR4。服务器到客户端的流量使用 VR4 路由流量。
 启用的反向路由
了解虚拟路由器上的到主机流量
在 SRX 系列防火墙上,通过防火墙过滤器的所有流量都称为到主机流量。从防火墙到设备的流量称为来自主机的流量。到主机流量使用出口接口,来自主机的流量使用入口接口。如果两个接口不在同一路由实例中,则会出现会话不匹配。为了克服这个问题,到主机和来自主机的流量选择同一路由实例中可用的接口。
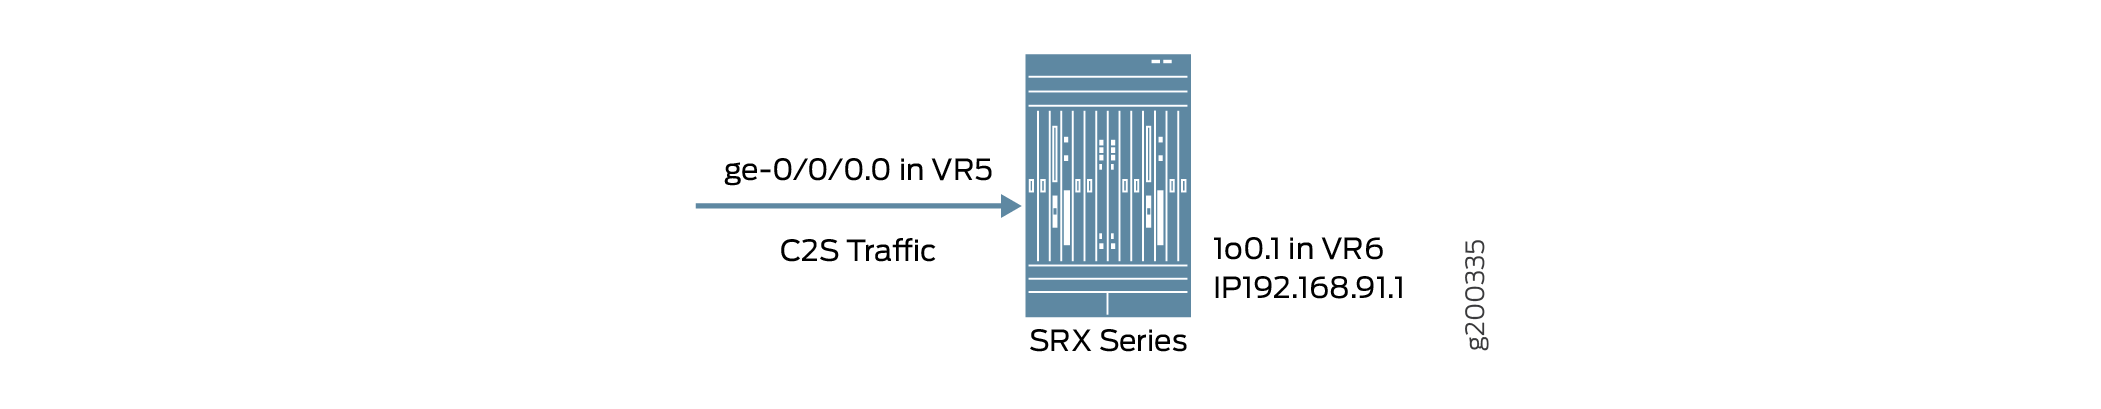
图 4 显示了使用接口 ge-0/0/0.0 的路由实例 VR5 和目标接口 lo0.1 的路由实例 VR6 的到主机流量。
 上的 To-host 流量
例如,如果到主机流量使用本地接口(如本地...X),位于路由实例 5 (VR5) 中,并且来自主机的流量使用路由实例 6 (VR6) 中的接口。显示到主机流量的接口信息的会话输出为:
Session ID: 10000179, Policy name: pol1/4, Timeout: 2, Valid
  In: 192.168.90.1/4 --> 192.168.91.1/19050;icmp, Conn Tag: 0x0, If: xe-9/0/3.0, Pkts: 1, Bytes: 84, CP Session ID: 10000178
  Out: 192.168.91.1/19050 --> 192.168.90.1/4;icmp, Conn Tag: 0x0, If: .local..5, Pkts: 1, Bytes: 84, CP Session ID: 10000178
会话输出将到主机流量的本地接口显示为本地...。5.
要同步到主机和来自主机的流量,到主机流量使用 VR6 中可用的流量目标 IP 接口 (lo0.1)。由于来自主机的流量使用 VR6 中可用的接口,因此会话匹配。显示到主机流量的接口信息的会话输出为:
Session ID: 10000179, Policy name: pol1/4, Timeout: 2, Valid
  In: 192.168.90.1/4 --> 192.168.91.1/19050;icmp, Conn Tag: 0x0, If: xe-9/0/3.0, Pkts: 1, Bytes: 84, CP Session ID: 10000178
  Out: 192.168.91.1/19050 --> 192.168.90.1/4;icmp, Conn Tag: 0x0, If: .local..6, Pkts: 1, Bytes: 84, CP Session ID: 10000178
会话输出将到主机流量的本地接口显示为本地...。6.