零信任内联分段
零信任内联分段 (ZTIS) 将 GBP 支持扩展到 Mist 接入点 (AP)。
零信任内联分段使支持的交换机能够从 Mist 接入点学习 GBP 标签,从而使有线和无线客户端都参与 GBP 微分段。
表 1 显示了不同平台与主线功能的差异。
|
平台 |
差异 |
|---|---|
|
QFX5130、QFX5700 |
不支持零信任内联分段。 |
ZTIS GBP 消息
在受支持的交换机上启用 ZTIS 后,交换机将通过专用 ZTIS GBP 消息从连接的 Mist 接入点学习 GBP 标记分配。
表 2 显示了两种类型的 ZTIS GBP 消息:
| ZTIS GBP 消息类型 | 描述 |
|---|---|
| ZTIS GBP 更新 |
ZTIS GBP 更新消息包含 MAC 地址与 GBP 标记之间的映射。这可以是发送方请求的或未经请求的消息,用于向接收方传达标记分配。 这可以是单播或组播消息。 |
| ZTIS GBP 查找 |
ZTIS GBP 查找消息是发送方请求从接收方获取消息中指定的 MAC 地址的 GBP 标记分配。 这是一条单播消息。 |
注意:ZTIS GBP 更新消息仅包含基于 MAC 的 GBP 标记分配,ZTIS GBP 查找消息仅请求基于 MAC 的 GBP 标记分配。
|
|
图 1 显示了 ZTIS GBP 消息的格式。这些消息使用密钥进行签名,以检测篡改。
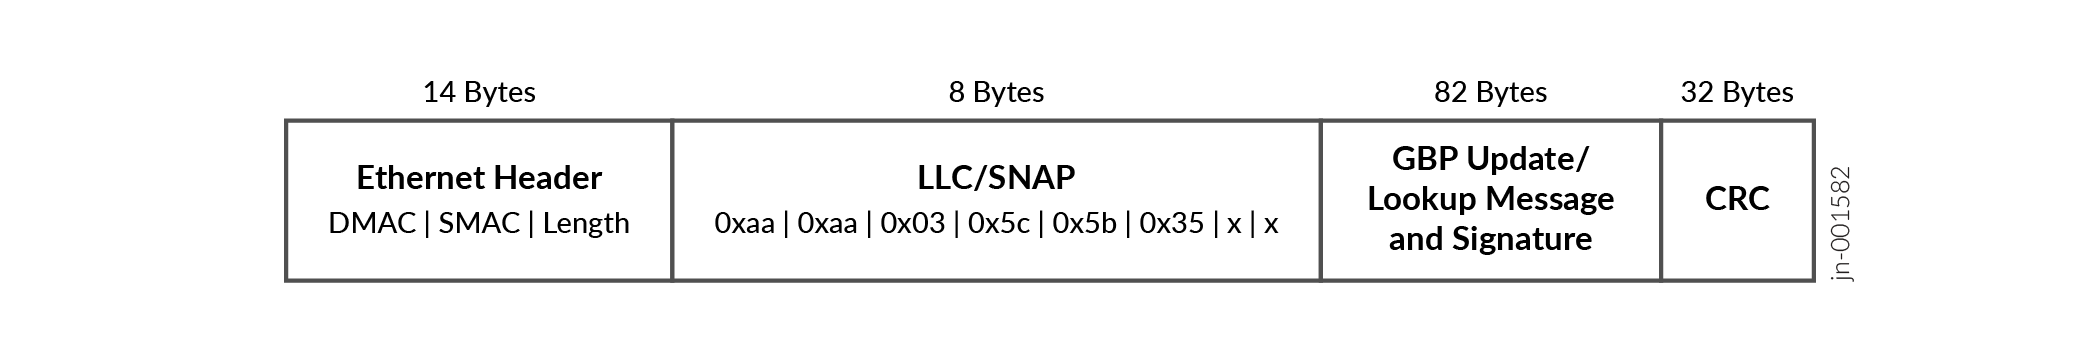
以下部分介绍如何使用这些消息。
ZTIS 接口角色
ZTIS 接口角色决定如何处理和传播 ZTIS GBP 更新和查找消息。您可以显式配置接口角色,也可以让交换机自动检测接口上的角色。
如果接口角色因任何原因(例如,新配置)而更改,交换机将刷新该接口上的 MAC 地址表。必须重新学习 MAC 地址并重建 GBP 标签分配。
ZTIS 接入点角色
ZTIS access-point 角色描述了将启用 ZTIS 的接入交换机直接连接到 Mist 接入点的接口。Mist 接入点通过此链路通过 ZTIS GBP 消息交换将 GBP 标签分配传送到接入交换机。
具体来说,Mist 接入点和接入交换机的行为如下:
-
如果在身份验证过程中为无线客户端分配了 GBP 标签,则 Mist 接入点会向上游接入交换机发送一条组播 ZTIS GBP 更新消息,其中包含基于 MAC 的 GBP 标签分配。消息中的目标组播 MAC 地址设置为
5d:5b:35:ff:ff:01,源 MAC 地址设置为 Mist 接入点的 MAC 地址。当接入交换机收到此 ZTIS GBP 更新消息时,交换机将使用指定的基于 MAC 的标记分配更新其 MAC 地址表和内部数据结构。
-
如果 ZTIS GBP 更新消息被丢弃或接入交换机重新启动,则标记分配将丢失。在这种情况下,如果接入交换机接收到源 MAC 地址没有分配 GBP 标签的客户端数据帧,则接入交换机会向 Mist 接入点发送 ZTIS GBP 查找消息,要求分配缺失的标签。ZTIS GBP 查找消息中的目标MAC 地址设置为Mist接入点的MAC 地址。源 MAC 地址设置为接入交换机机箱 MAC 地址的派生值。
当 Mist 接入点收到此 ZTIS GBP 查找消息时,Mist 接入点会查找指定的 MAC 地址以获取 GBP 标签。如果 GBP 标记存在,则 Mist 接入点会使用包含标记分配的单播 ZTIS GBP 更新消息来响应 ZTIS GBP 查找消息。响应中的目标单播 MAC 地址设置为接入交换机的 MAC 地址(机箱 MAC 地址的派生)。源 MAC 地址设置为 Mist 接入点的 MAC 地址。
图 2 显示了连接有线和无线客户端的 EVPN-VXLAN 网络中的 ZTIS。有线客户端的 GBP 标记将使用 CLI 静态分配,或者像往常一样通过 RADIUS 身份验证动态分配。无线客户端的 GBP 标签通过 RADIUS 身份验证分配,标签分配从 Mist 接入点在 ZTIS GBP 更新消息中传递到上游交换机。接收 ZTIS GBP 更新消息的交换机使用 GBP 标记分配配置其 MAC 地址表和内部数据结构,就好像 GBP 标记是通过 CLI 分配的还是在本地获知的一样。然后进行常规的 GBP 标记处理。由于标记是通过 ZTIS GBP 消息而不是 CLI 分配的,因此功能没有限制或限制。
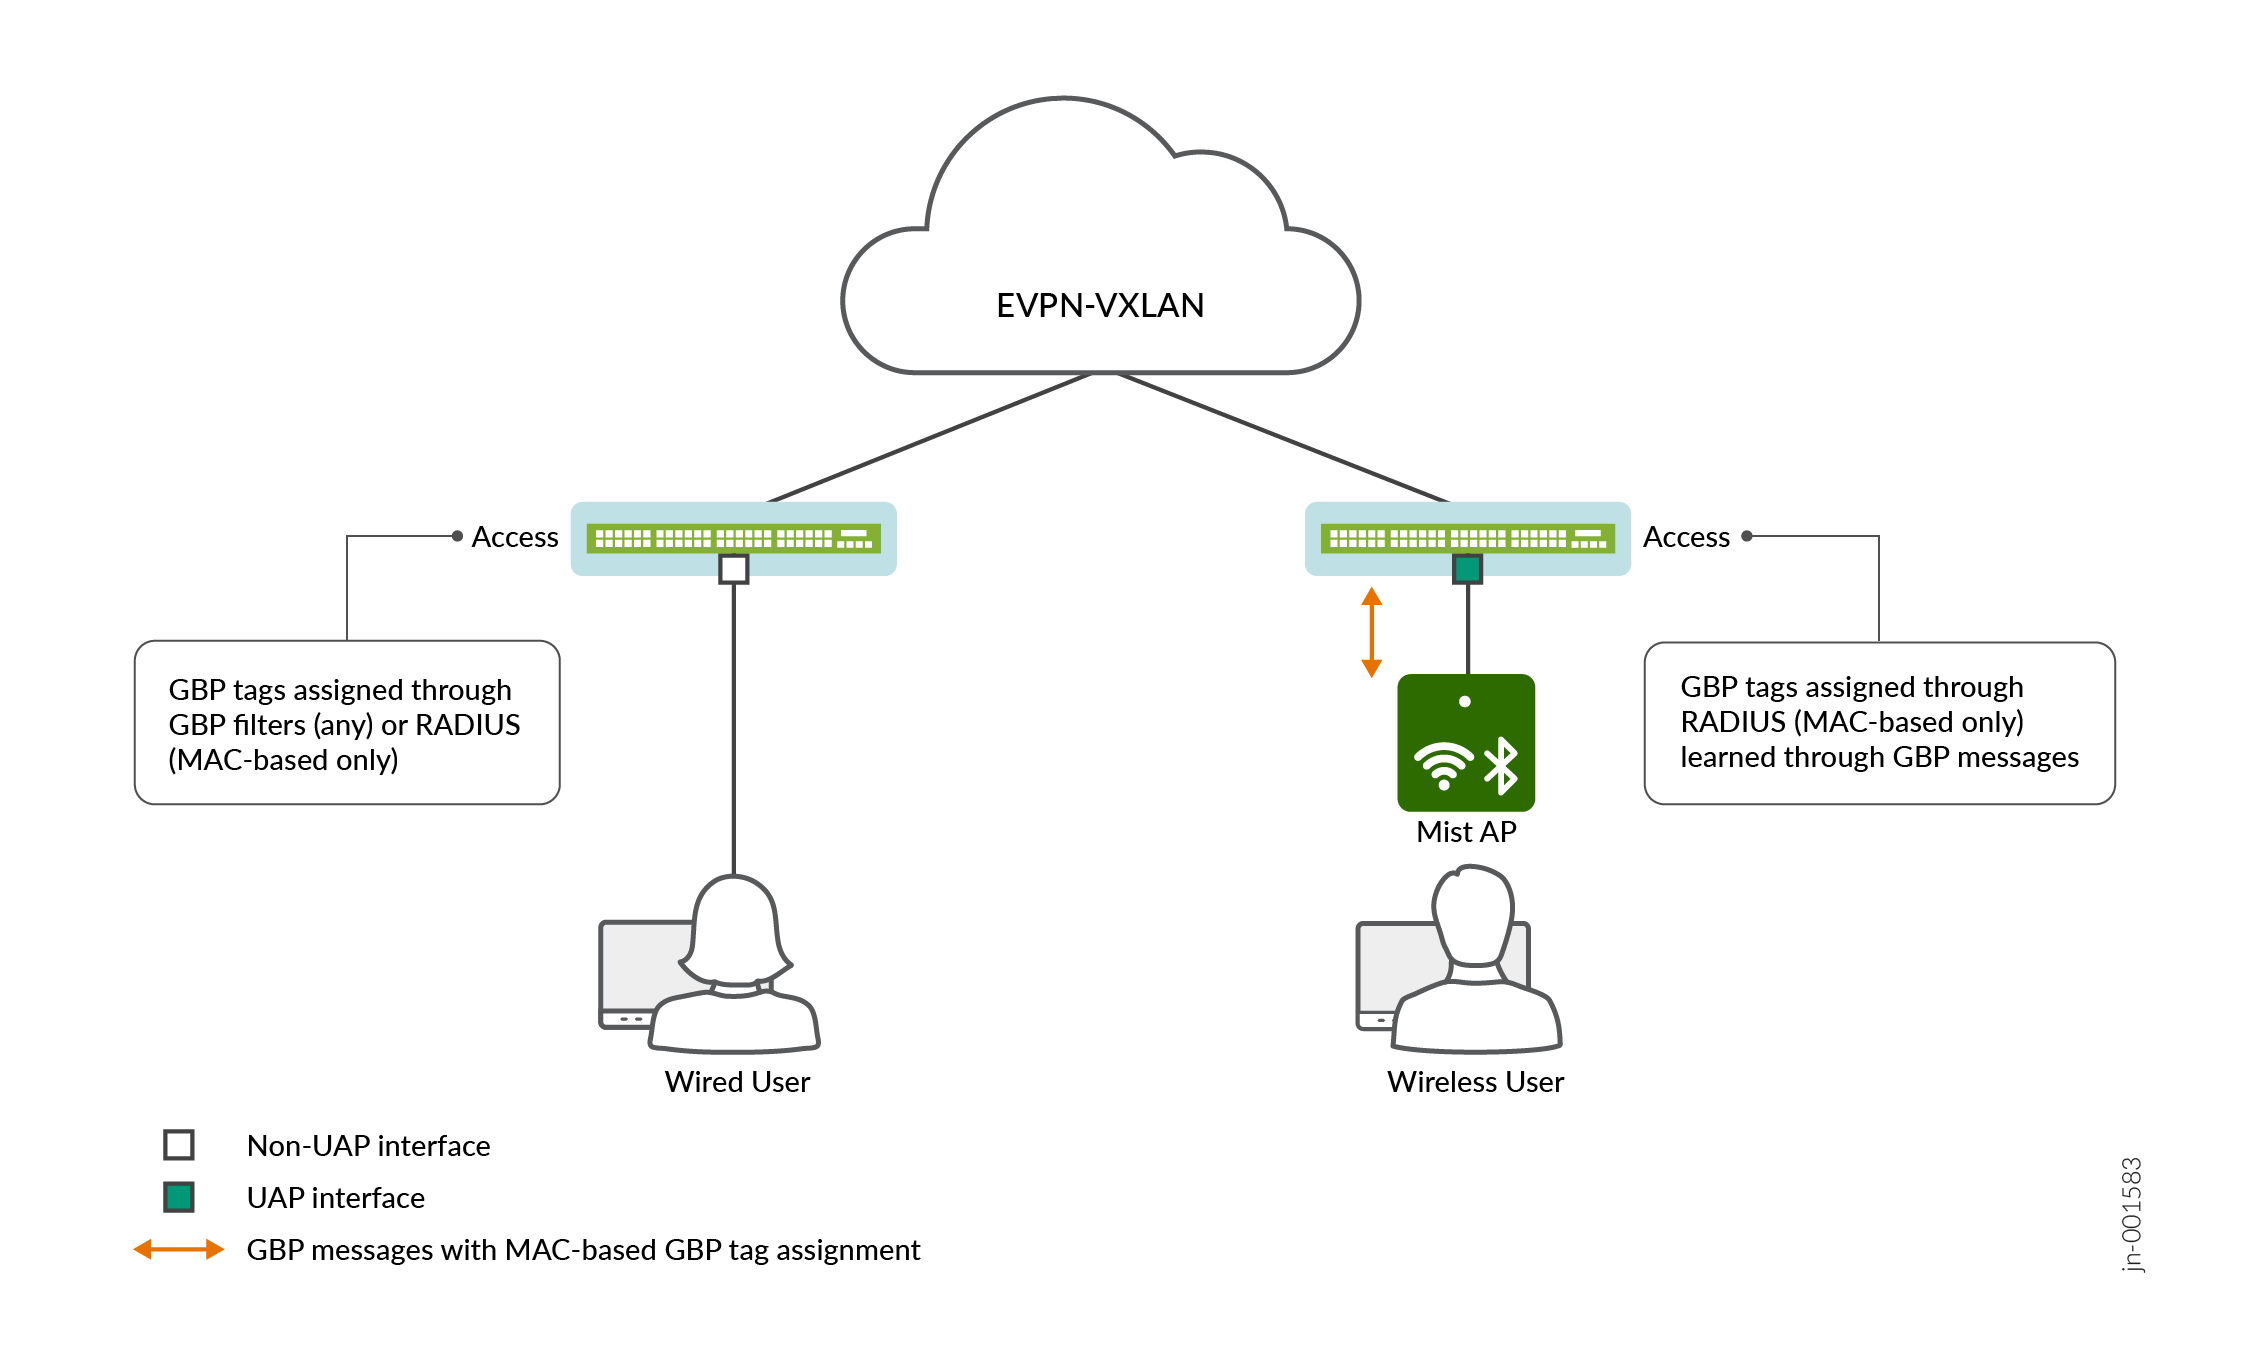
虽然上面的示例显示了 EVPN-VXLAN 网络中的 ZTIS,但您也可以在纯 L2 网络中配置 ZTIS。ZTIS 功能独立于底层基础架构运行。
要在接口上配置 ZTIS access-point 角色,请执行以下操作:
set protocols unified-access-policy interface <name> access-point
或者简单地:
set protocols unified-access-policy interface <name>
access-point如果未指定角色,则角色是默认值。
ZTIS 交换机间链路角色
ZTIS access-point 角色描述的是连接到 Mist 接入点的接口,而 ZTIS inter-switch-link 角色则描述了连接到另一台支持 ZTIS 的交换机的接口。此角色是跨支持 ZTIS 的交换机的 L2 网络传播基于 MAC 的 GBP 标记的关键。
具体而言,具有该 inter-switch-link 角色的启用 ZTIS 的交换机行为如下:
-
无线 - 如果接入交换机收到来自Mist接入点的 ZTIS GBP 更新消息,则接入交换机将按照 ZTIS 接入点角色 中的说明处理该消息,并将此组播消息传递出所有交换机间链路接口。然后,此消息会传播到所有启用 ZTIS 的交换机,并在其中学习此标记分配。
-
有线 - 如果接入交换机获知有线用户的 GBP 标记分配(例如,通过 CLI 配置或 RADIUS 身份验证),它会创建包含该标记分配的单播 ZTIS GBP 更新消息,并将其发送到所有交换机间链路到其启用 ZTIS 的邻接方。
以这种方式通过网络传递 ZTIS GBP 更新消息,允许接入交换机在入口处对源和目标 GBP 标记实施策略。但是,此功能仅限于纯 L2 网络中支持 ZTIS 的交换机。
图 3 显示了 ZTIS GBP 消息如何通过纯第 2 层网络的交换机间链路进行传播。来自有线和无线客户端的 GBP 标记都以这种方式传播。
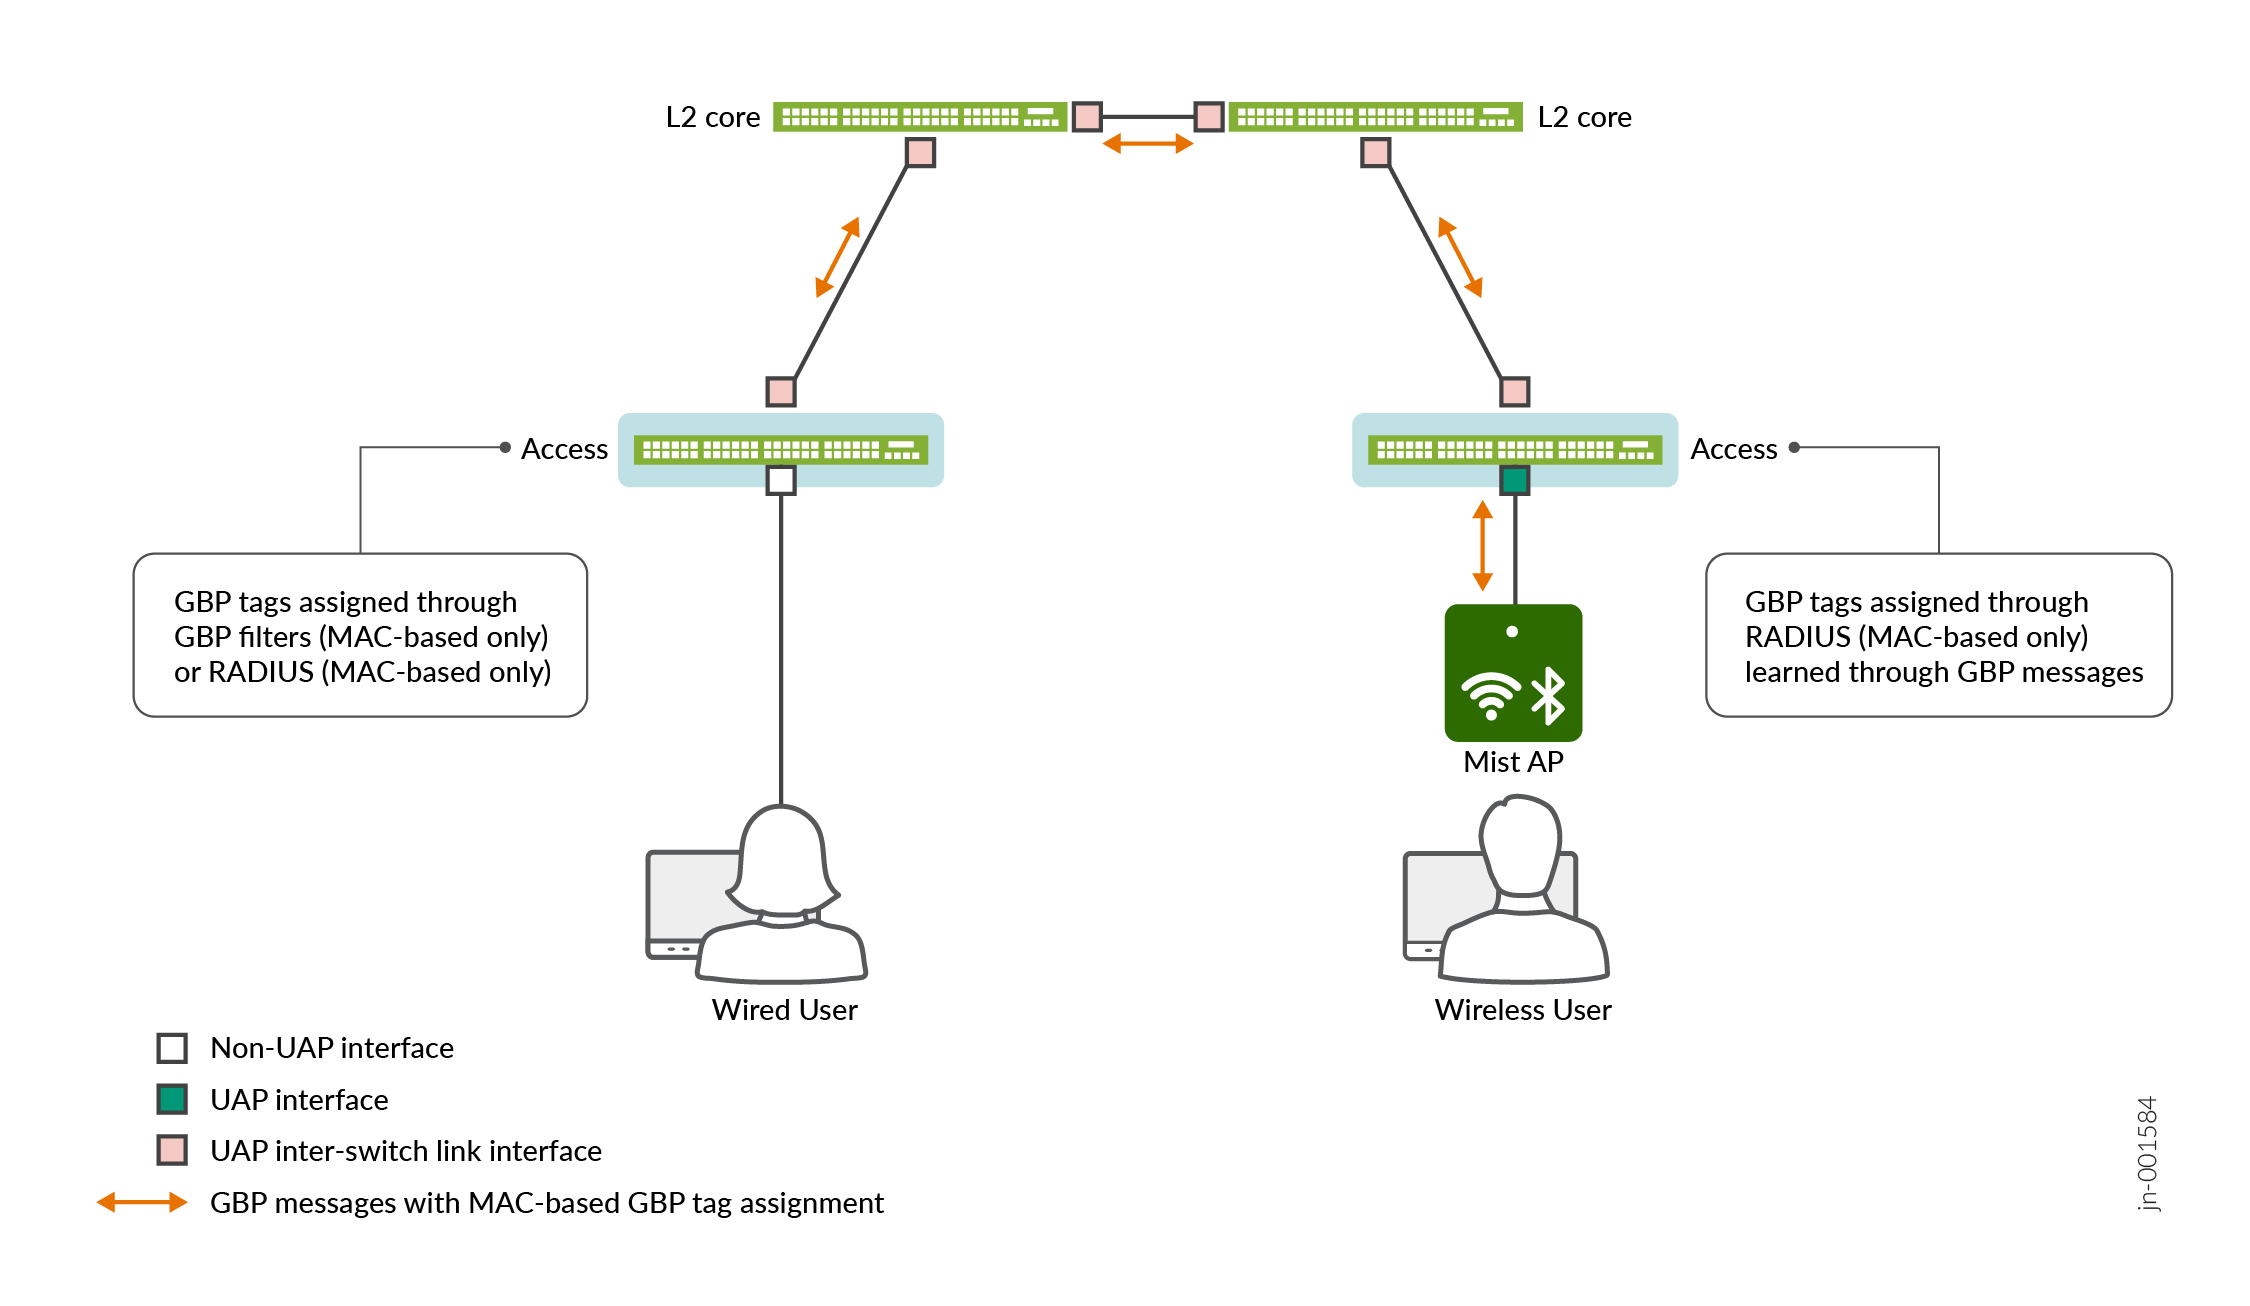 中的零信任内联分段
要在接口上配置 ZTIS inter-switch-link 角色,请执行以下操作:
set protocols unified-access-policy interface <name> inter-switch-link
自动检测接口角色
您可以将交换机配置为在指定的 ZTIS 接口或所有 ZTIS 接口上自动检测接口角色。自动检测利用 LLDP 来检测连接到接口的设备,并根据该连接设备的身份配置角色。
如果通过 LLDP 交换机确定连接的设备是 Mist 接入点,则交换机将使用该角色配置 access-point 接口。如果交换机确定连接的设备是支持 ZTIS 的交换机,则交换机将使用该 inter-switch-link 角色配置接口。
如果在某个接口上配置了自动检测,但交换机无法确定连接设备的身份,因为连接的设备未启用 LLDP,或者连接的设备未将自身识别为 Mist 接入点或启用了 ZTIS 的交换机,则该接口仍为常规非 ZTIS 接口。常规非 ZTIS 接口只是未为 ZTIS 配置的交换机接口,在 CLI 中显示为 server side 接口。
交换机不会在接口 server side 上发送单播 ZTIS GBP 消息,也不会处理在该接口上收到的任何单播 ZTIS GBP 消息。但是,它将继续根据交换机的情况在该接口之间中继组播消息。这意味着,组播 ZTIS GBP 消息仍将在该接口上传播(但不会以其他方式进行操作或处理)。
要配置特定接口以进行自动检测:
set protocols unified-access-policy interface <if-name> auto-detect
要将所有接口配置为自动检测:
set protocols unified-access-policy interface all auto-detect
interface all覆盖该接口的配置。例如,在以下配置中,以指定的 interface 语句为准,ge-0/0/1 将成为接口access-point:set protocols unified-access-policy interface all inter-switch-link set protocols unified-access-policy interface ge-0/0/1 access-point
ZTIS 配置
unified-access-policy。
使用 GBP 纯 L2 配置文件
在某些部署中,您可能希望在非 L3 网关的接入交换机上执行策略实施。为了简单起见,您也许希望将接入交换机保留在第 2 层,并将路由和网关责任转移到 WAN 路由器。这意味着接入交换机不执行 IP 路由查找,也不能参与 L3 分段。
在这种情况下,如果启用 gbp-pure-l2-profile,我们允许您将目标 IP 地址/子网匹配添加到策略。这使得您能够同时支持 L2 和 L3 分段,即使在纯 L2 接入交换机上也是如此。
图 4 显示了连接到 WAN 路由器的启用 GBP 的第 2 层接入交换机。WAN 路由器不支持 EVPN-VXLAN,也不支持 GBP。但是,即使在这种情况下,如果对本地(源)GBP 标记和目标 IP 地址/子网的组合启用 gbp-pure-l2-profile 并实施策略,接入交换机仍可参与 L2 和 L3 分段。
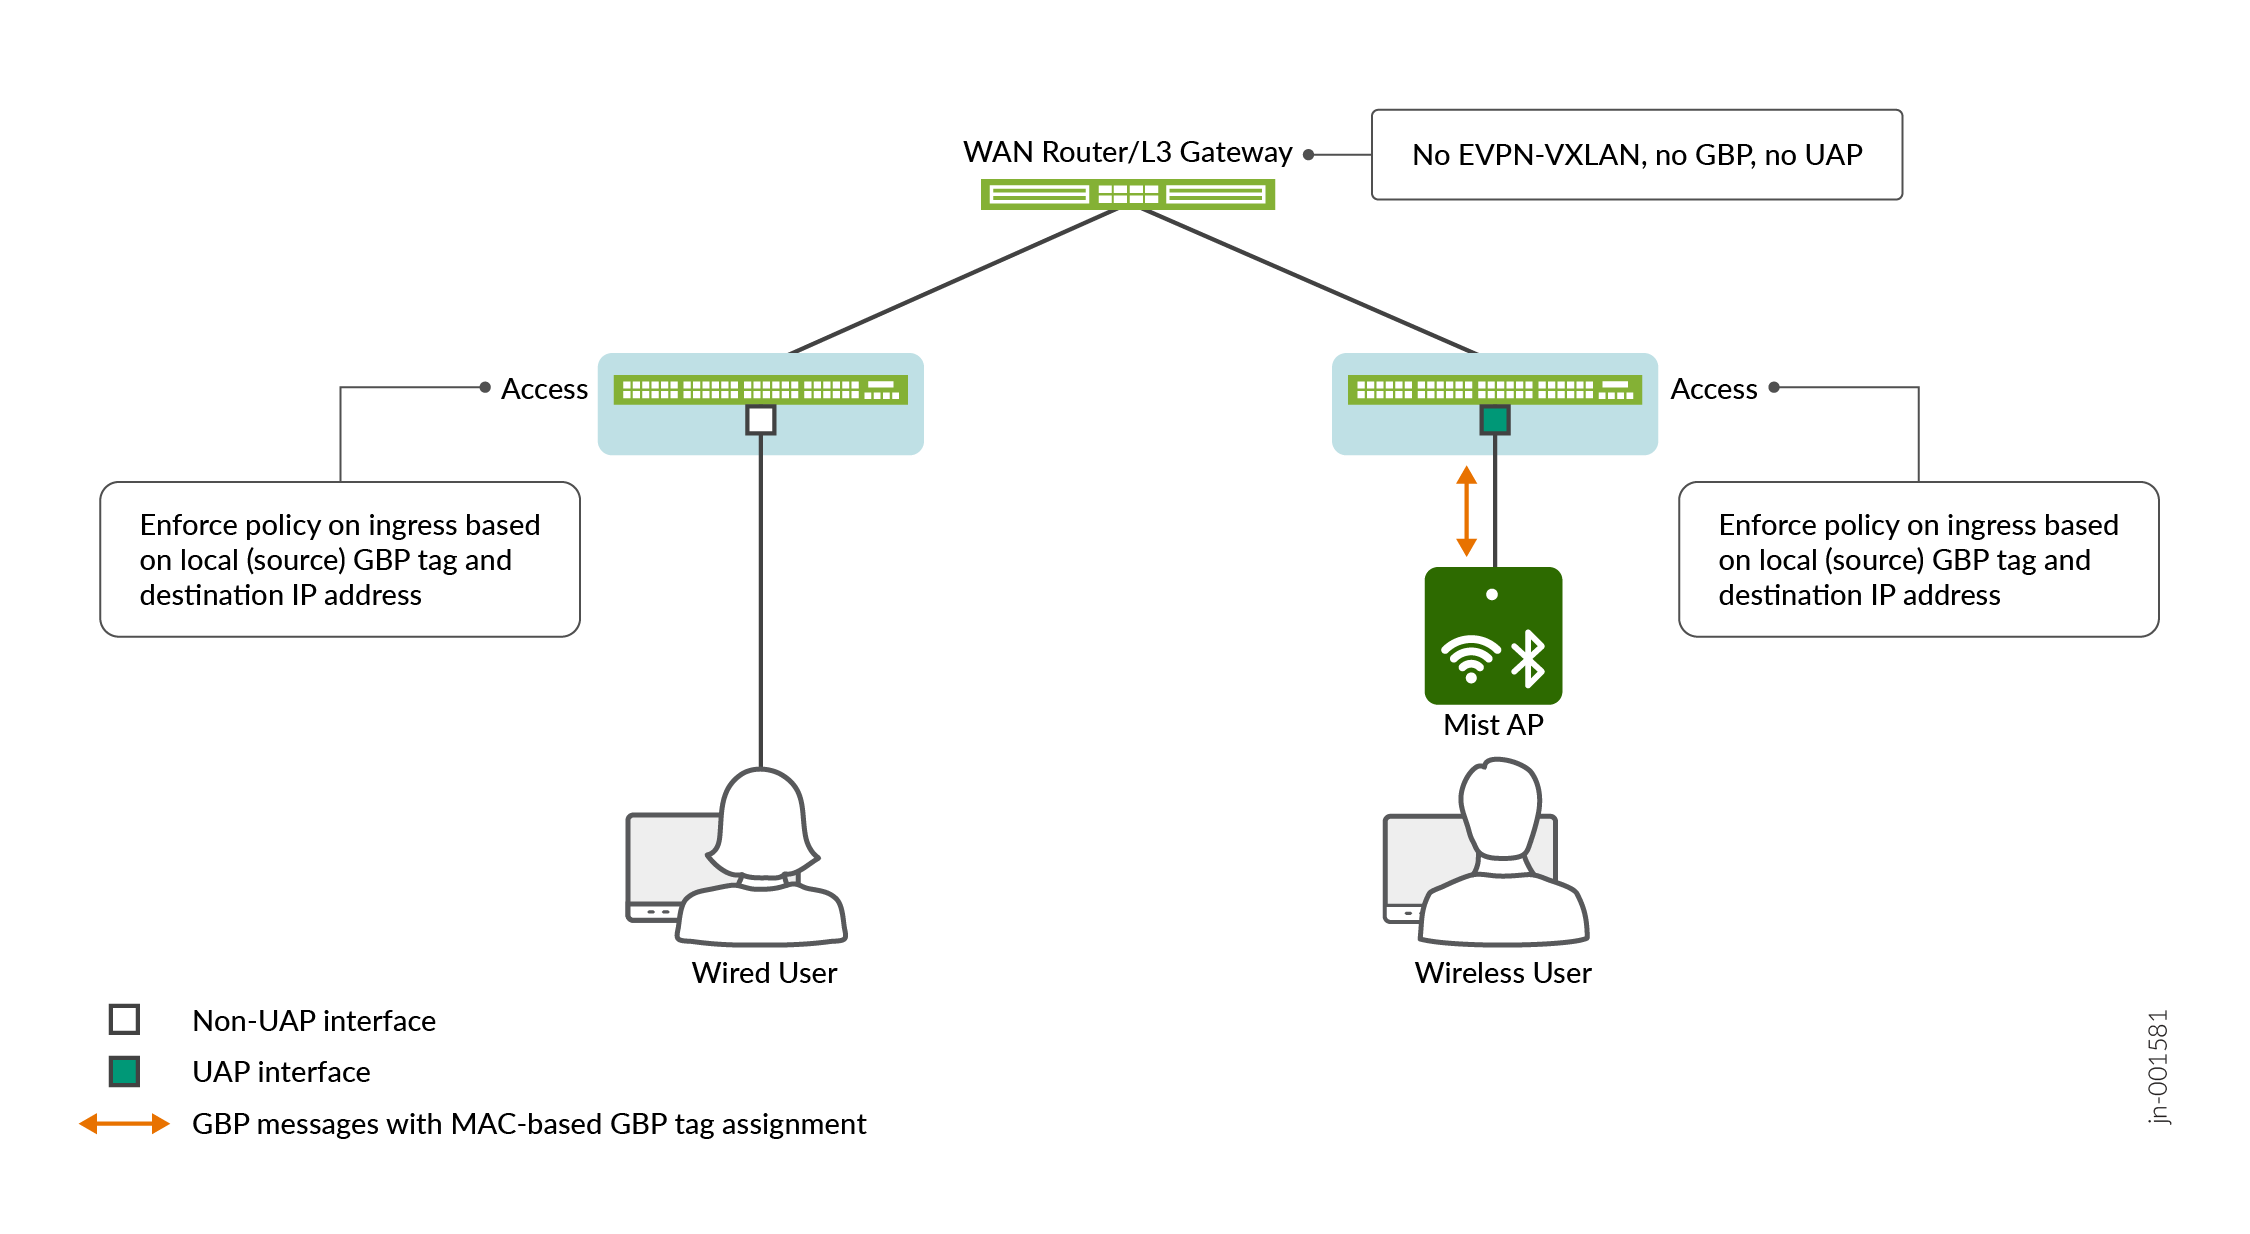 进行微分段
此功能允许您将第三方 WAN 和核心/分布式路由器合并到网络中,并继续支持 GBP 微分段。这非常适合在接入层实施策略可简化设计并减少对核心基础架构依赖的小型站点。
表 3 和 表 4 显示了支持的 GBP 标记分配和策略实施功能 gbp-pure-l2-profile。纯第 2 层设备仅支持部分标记和实施功能。
| 基于... | 支持 |
|---|---|
|
仅 MAC 地址 |
是 |
|
仅接口 |
是 |
|
仅 VLAN |
是1 |
|
接口和 VLAN |
是1 |
|
IP 地址 |
否 |
|
IEEE 802.1X |
是 |
| 1EX4100 交换机不支持。 | |
| 实施 | 支持 |
|---|---|
|
出口 |
是,带目标 GBP 标记 |
|
入口 |
是,带源 GBP 标记和目标 IP 地址 |
|
L4 字段 |
是 |
|
带标签传播的入口 |
否 |
|
显式默认丢弃 |
否 |
|
MAC/IP 标记间 |
否 |
|
基于过滤器的转发 |
否 |
下面是使用 gbp-pure-l2-profile配置 GBP 的示例。
set routing-options router-id 10.1.2.3
set interfaces lo0 unit 0 family inet address 10.1.2.3/32
set protocols evpn encapsulation vxlan
set protocols evpn extended-vni-list all
set switch-options vtep-source-interface lo0.0
set switch-options route-distinguisher 10.1.2.3:100
set switch-options vrf-target target:1:100
set vlans default vxlan vni 100001
set vlans default no-arp-suppression
set vlans vlan1099 vxlan vni 101099
set vlans vlan1099 no-arp-suppression
etc.
变更历史表
是否支持某项功能取决于您使用的平台和版本。使用 功能资源管理器 确定您的平台是否支持某个功能。
set protocols unified-access-policy interface <name> access-point)。请参阅 ZTIS 接入点角色。