示例:使用 GBP 对流量进行分段

此基本示例说明如何使用 GBP 过滤器和策略对流量进行分段。

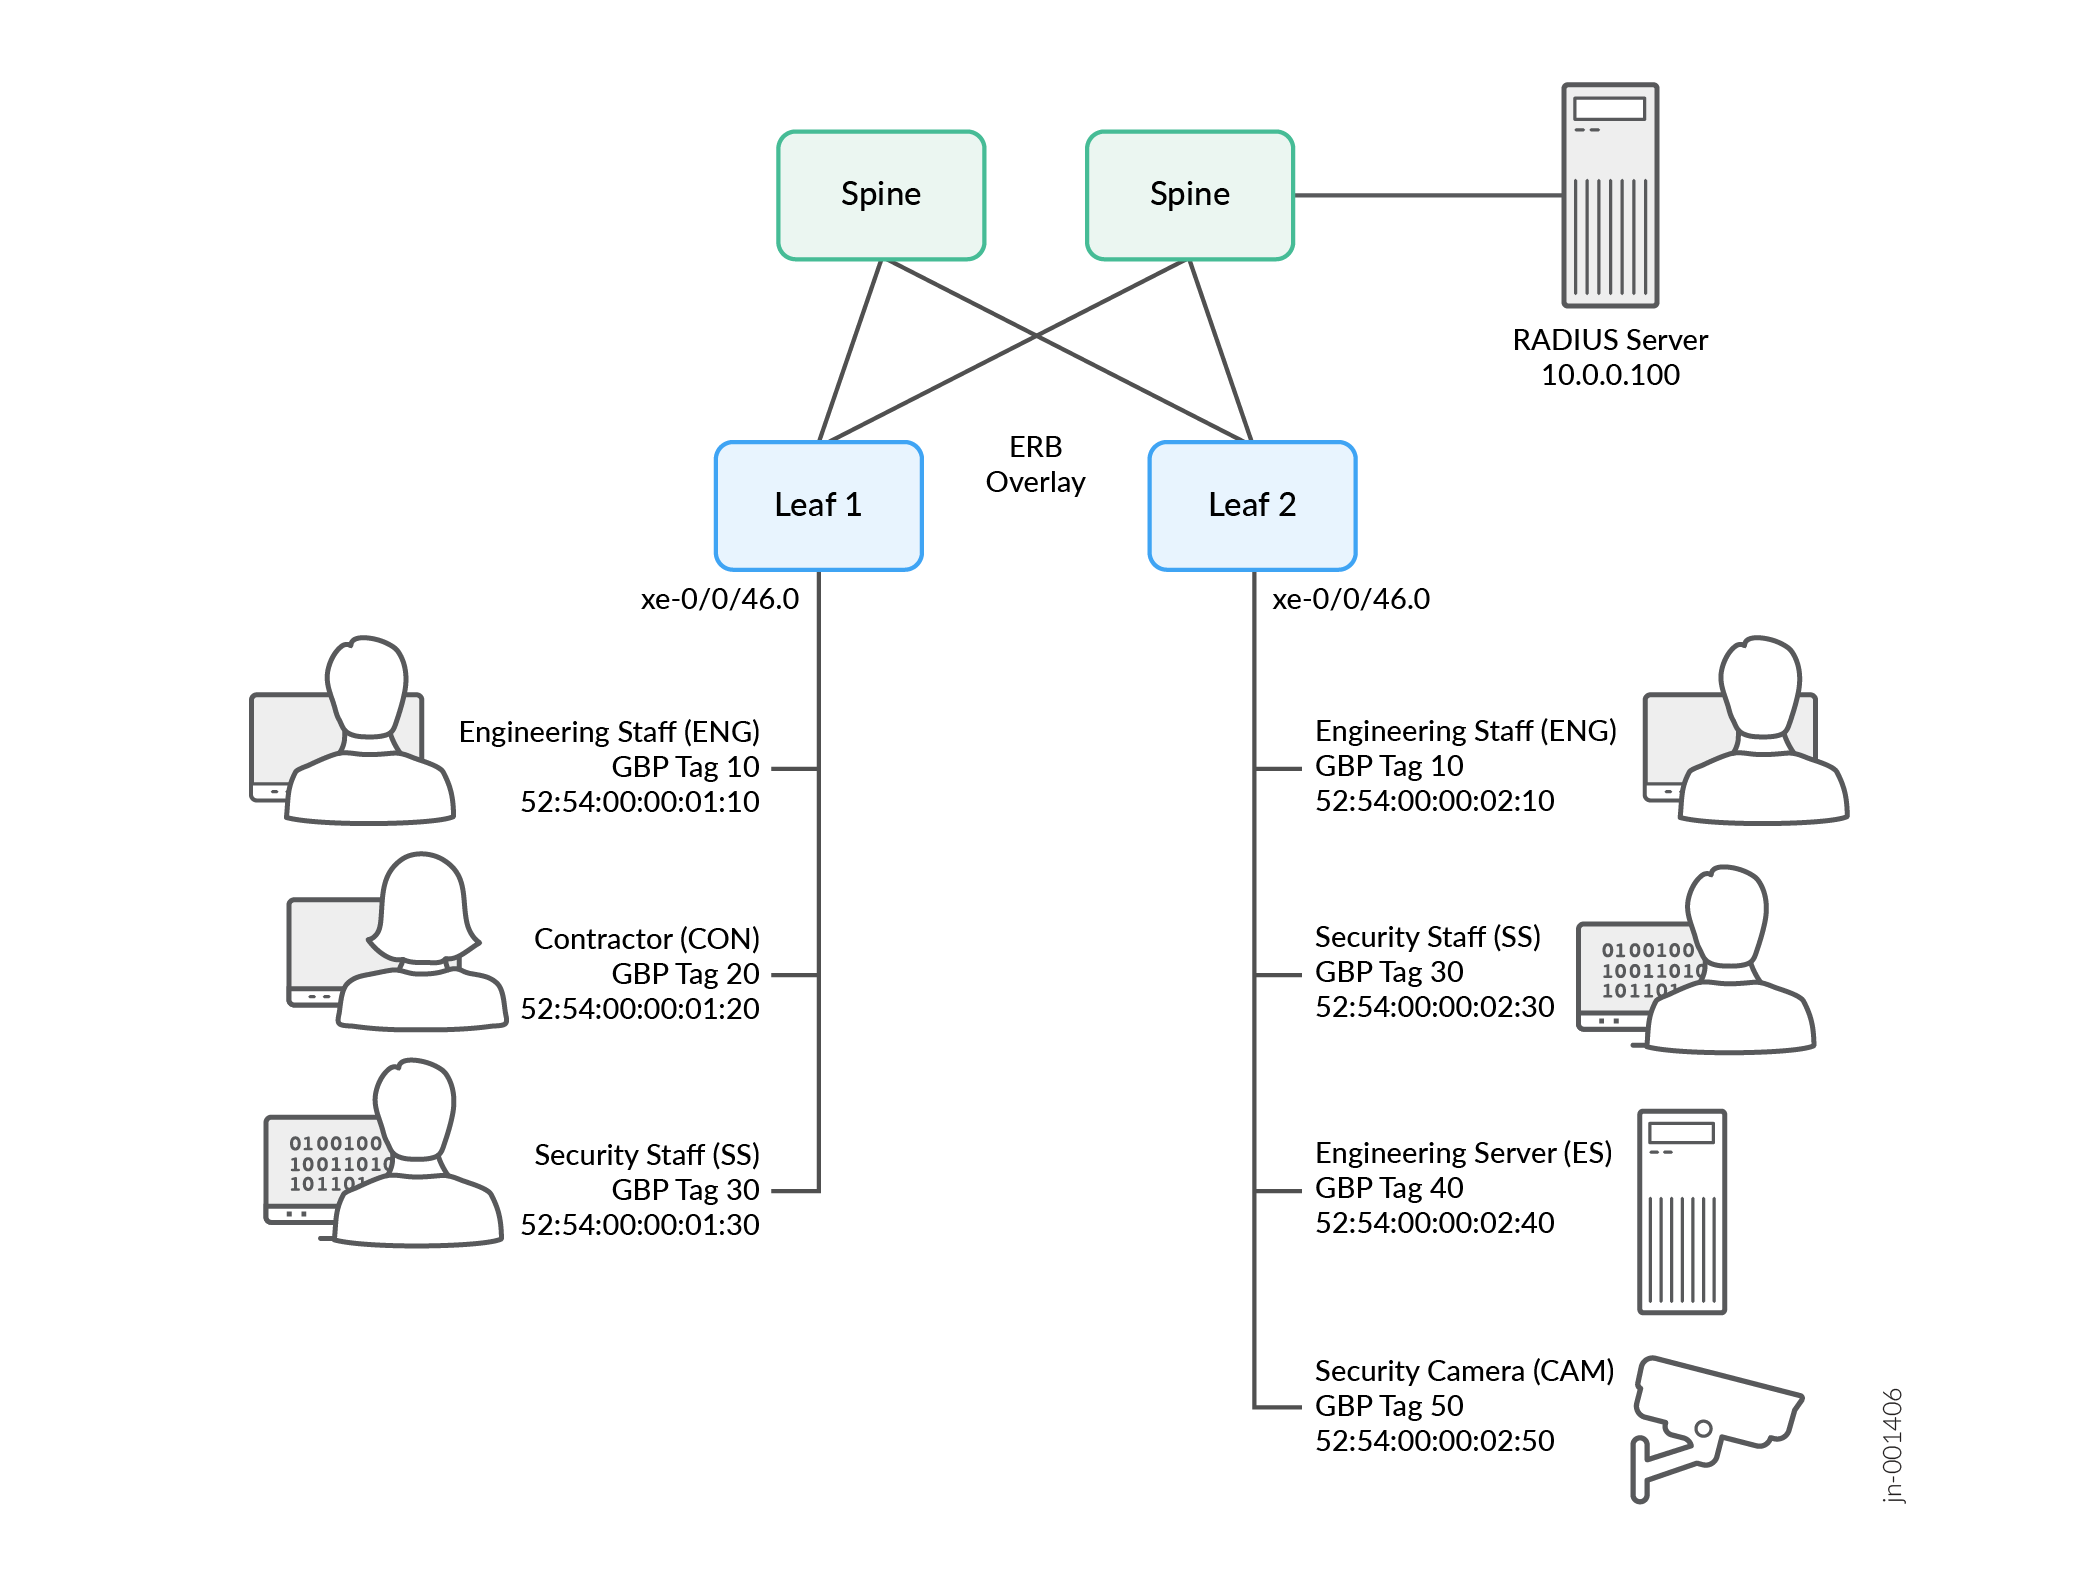
此示例说明如何为基于 GBP 的微分段配置一对交换机。交换机(枝叶 1 和枝叶 2)控制以下用户和设备的访问,如 图 1 所示:

  • 2 名工程人员(英语)

  • 1 个承包商 (CON)

  • 2 名安全性人员 (SS)

  • 1 台工程服务器 (ES)

  • 1 个安全性摄像头 (CAM)

图 1:GBP 示例 GBP Example

表 1 显示了我们将分配的 GBP 标记值。我们将展示如何使用 CLI 和 RADIUS 分配这些标签。

表 1:GBP 标记分配

端点

GBP 标记

工程人员 (ENG)

10

承包商 (CON)

20

安全性人员 (SS)

30

工程服务器 (ES)

40

安全性摄像头 (CAM)

50

表 2 显示了我们将应用的微分段策略。我们使用 Y 表示允许访问的位置, N 表示阻止访问的位置, 以及 - 表示不适用(因为只有一个承包商、一个工程服务器和一个安全摄像头)。

表 2:微分段策略
  ENG(标签 10) CON(标签 20) SS(标签 30) ES(标签 40) CAM(标签 50)
ENG(标签 10) Y Y N Y N
CON(标签 20) Y - N N N
SS(标签 30) N N Y N Y
ES(标签 40) Y N N - N
CAM(标签 50) N N Y N -
  1. 如果您要使用 CLI 分配 GBP 标记,请执行此步骤。
    将以下分配添加到枝叶 1 和枝叶 2。为了方便和一致,我们将在两台交换机上使用相同的分配,而不是单独为每台交换机定制分配。
  2. 如果要使用 RADIUS 服务器分配 GBP 标记,请执行此步骤。
    1. 将叶 1 和叶 2 都配置为使用 RADIUS 服务器:
      其中 10.0.0.100 是 RADIUS 服务器的 IP 地址。
    2. 在枝叶 1 和枝叶 2 上配置用于 RADIUS 身份验证的相关接口:
      其中 xe-0/0/46.0 是连接到两个交换机上的端点用户和设备的接口。
    3. 使用 瞻博网络-Switching-Filter VSA 或 瞻博网络-group-based-policy-id VSA 在 RADIUS 服务器上配置 GBP 标记分配。
      瞻博网络交换过滤器 VSA: 瞻博网络基于组的策略-ID VSA:
  3. 在枝叶 1 和枝叶 2 上设置所需的 GBP 配置文件。
  4. 在枝叶 1 和枝叶 2 上启用入口策略实施。

    在叶 1 上设置入口实施,以允许叶 1 对叶 1 到叶 2 方向的流量实施策略。

    在叶 2 上设置入口实施,以允许叶 2 对叶 2 到叶 1 方向的流量实施策略。

    在本例中,我们在两台交换机上都设置了入口实施。

  5. 创建防火墙过滤器规则以实施 表 2 中所示的微分段策略。

    在枝叶 1 和枝叶 2 上设置以下规则。

    我们将在最后添加一个默认的丢弃规则,这样我们就不必显式配置任何丢弃关系。默认丢弃功能是在 Junos OS 24.2R1 版中引入的。请参阅 显式默认丢弃。

    如果您运行的版本早于 Junos OS 24.2R1 版,则必须显式配置每个丢弃规则。

    现在,您已经配置了 GBP 标记分配和 GBP 策略,以便在我们的示例中对流量进行微分段。